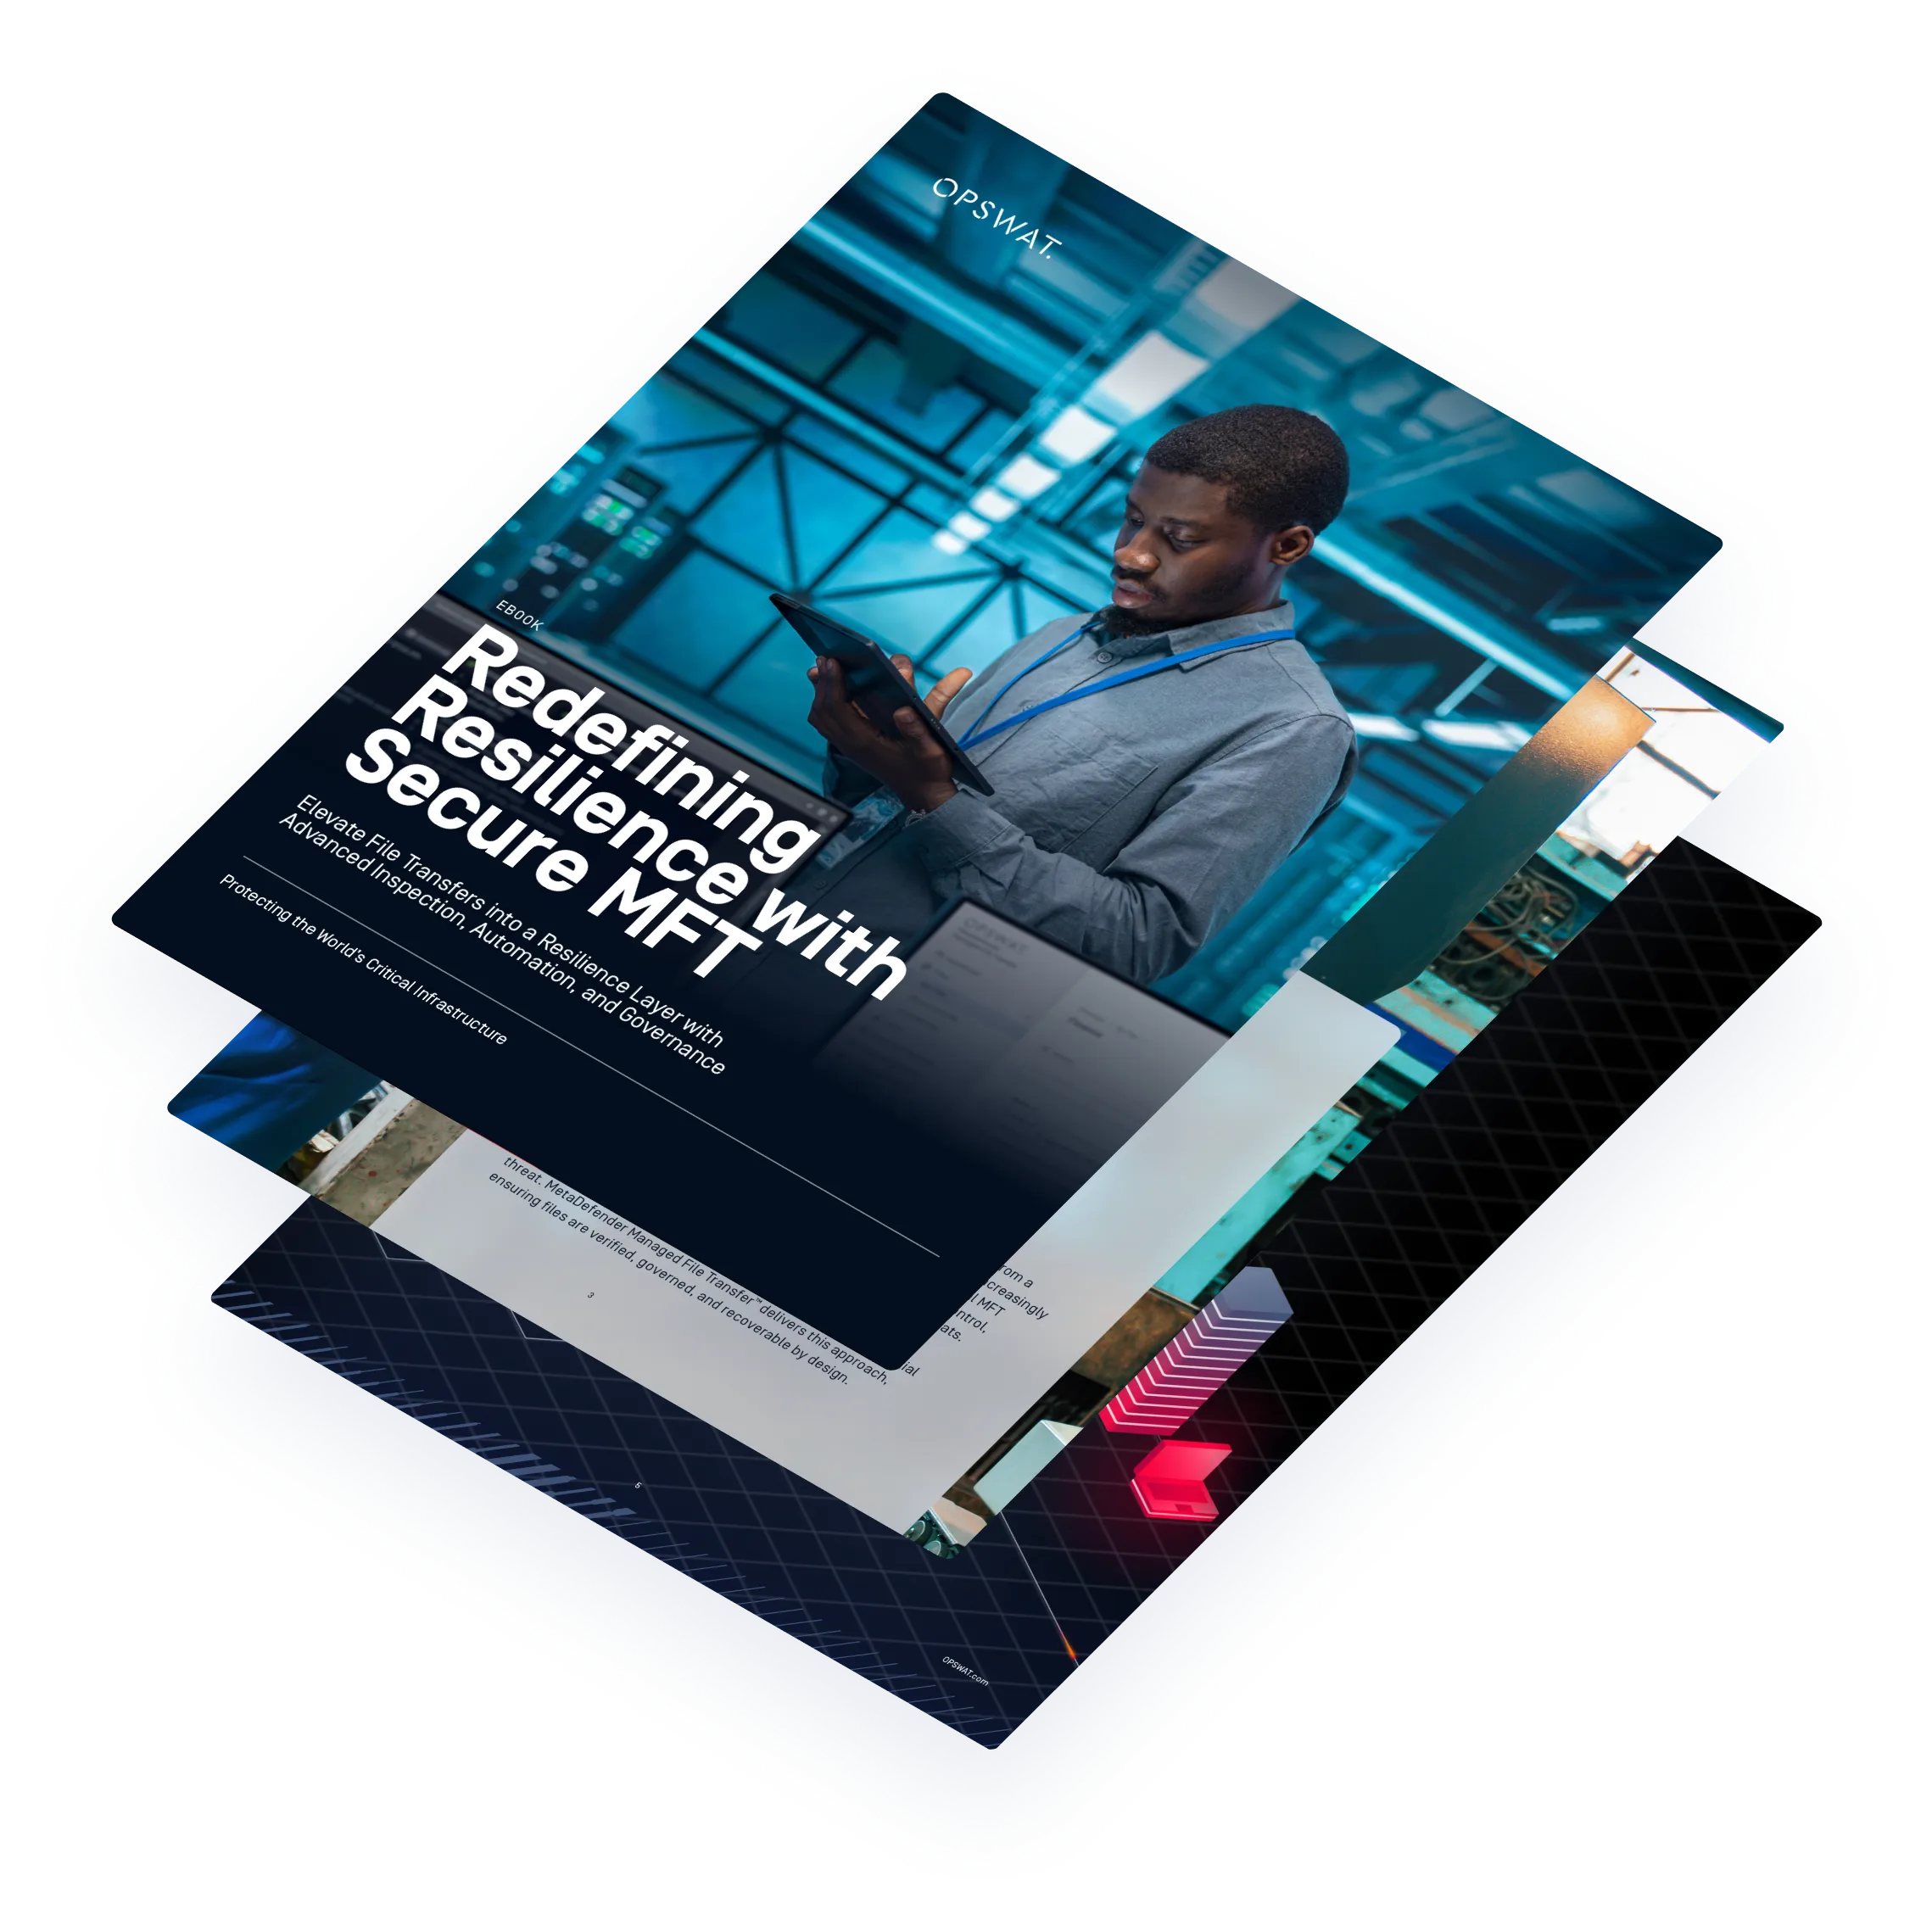
Redefiniendo la resiliencia con Secure MFT
El intercambio de archivos está aumentando tanto en el ámbito de las tecnologías de la información (TI) como en el de las tecnologías operativas (TO). Las herramientas obsoletas y las transferencias no gestionadas crean vías de ataque, y los dispositivos transitorios no analizados exponen las operaciones críticas a amenazas transmitidas a través de archivos. Este libro electrónico muestra cómo proteger las operaciones mediante defensas multicapa: inspección, automatización y gobernanza.
Los entornos de TI y TO son vulnerables
Las redes, los dispositivos finales y los dispositivos transitorios son los principales vectores de ataque en la actualidad
58%
33%
27%
* Fuente: Encuesta de SANS, «Presupuesto de ciberseguridad para ICS/OT en 2025: tendencias de gasto, retos y perspectivas de futuro»
Es hora de redefinir la resiliencia
Seguridad en múltiples capas: neutraliza las cargas ocultas con la tecnología Deep CDR™, análisis paralelos múltiples, entornos de pruebas adaptativos y comprobaciones de vulnerabilidades basadas en archivos.
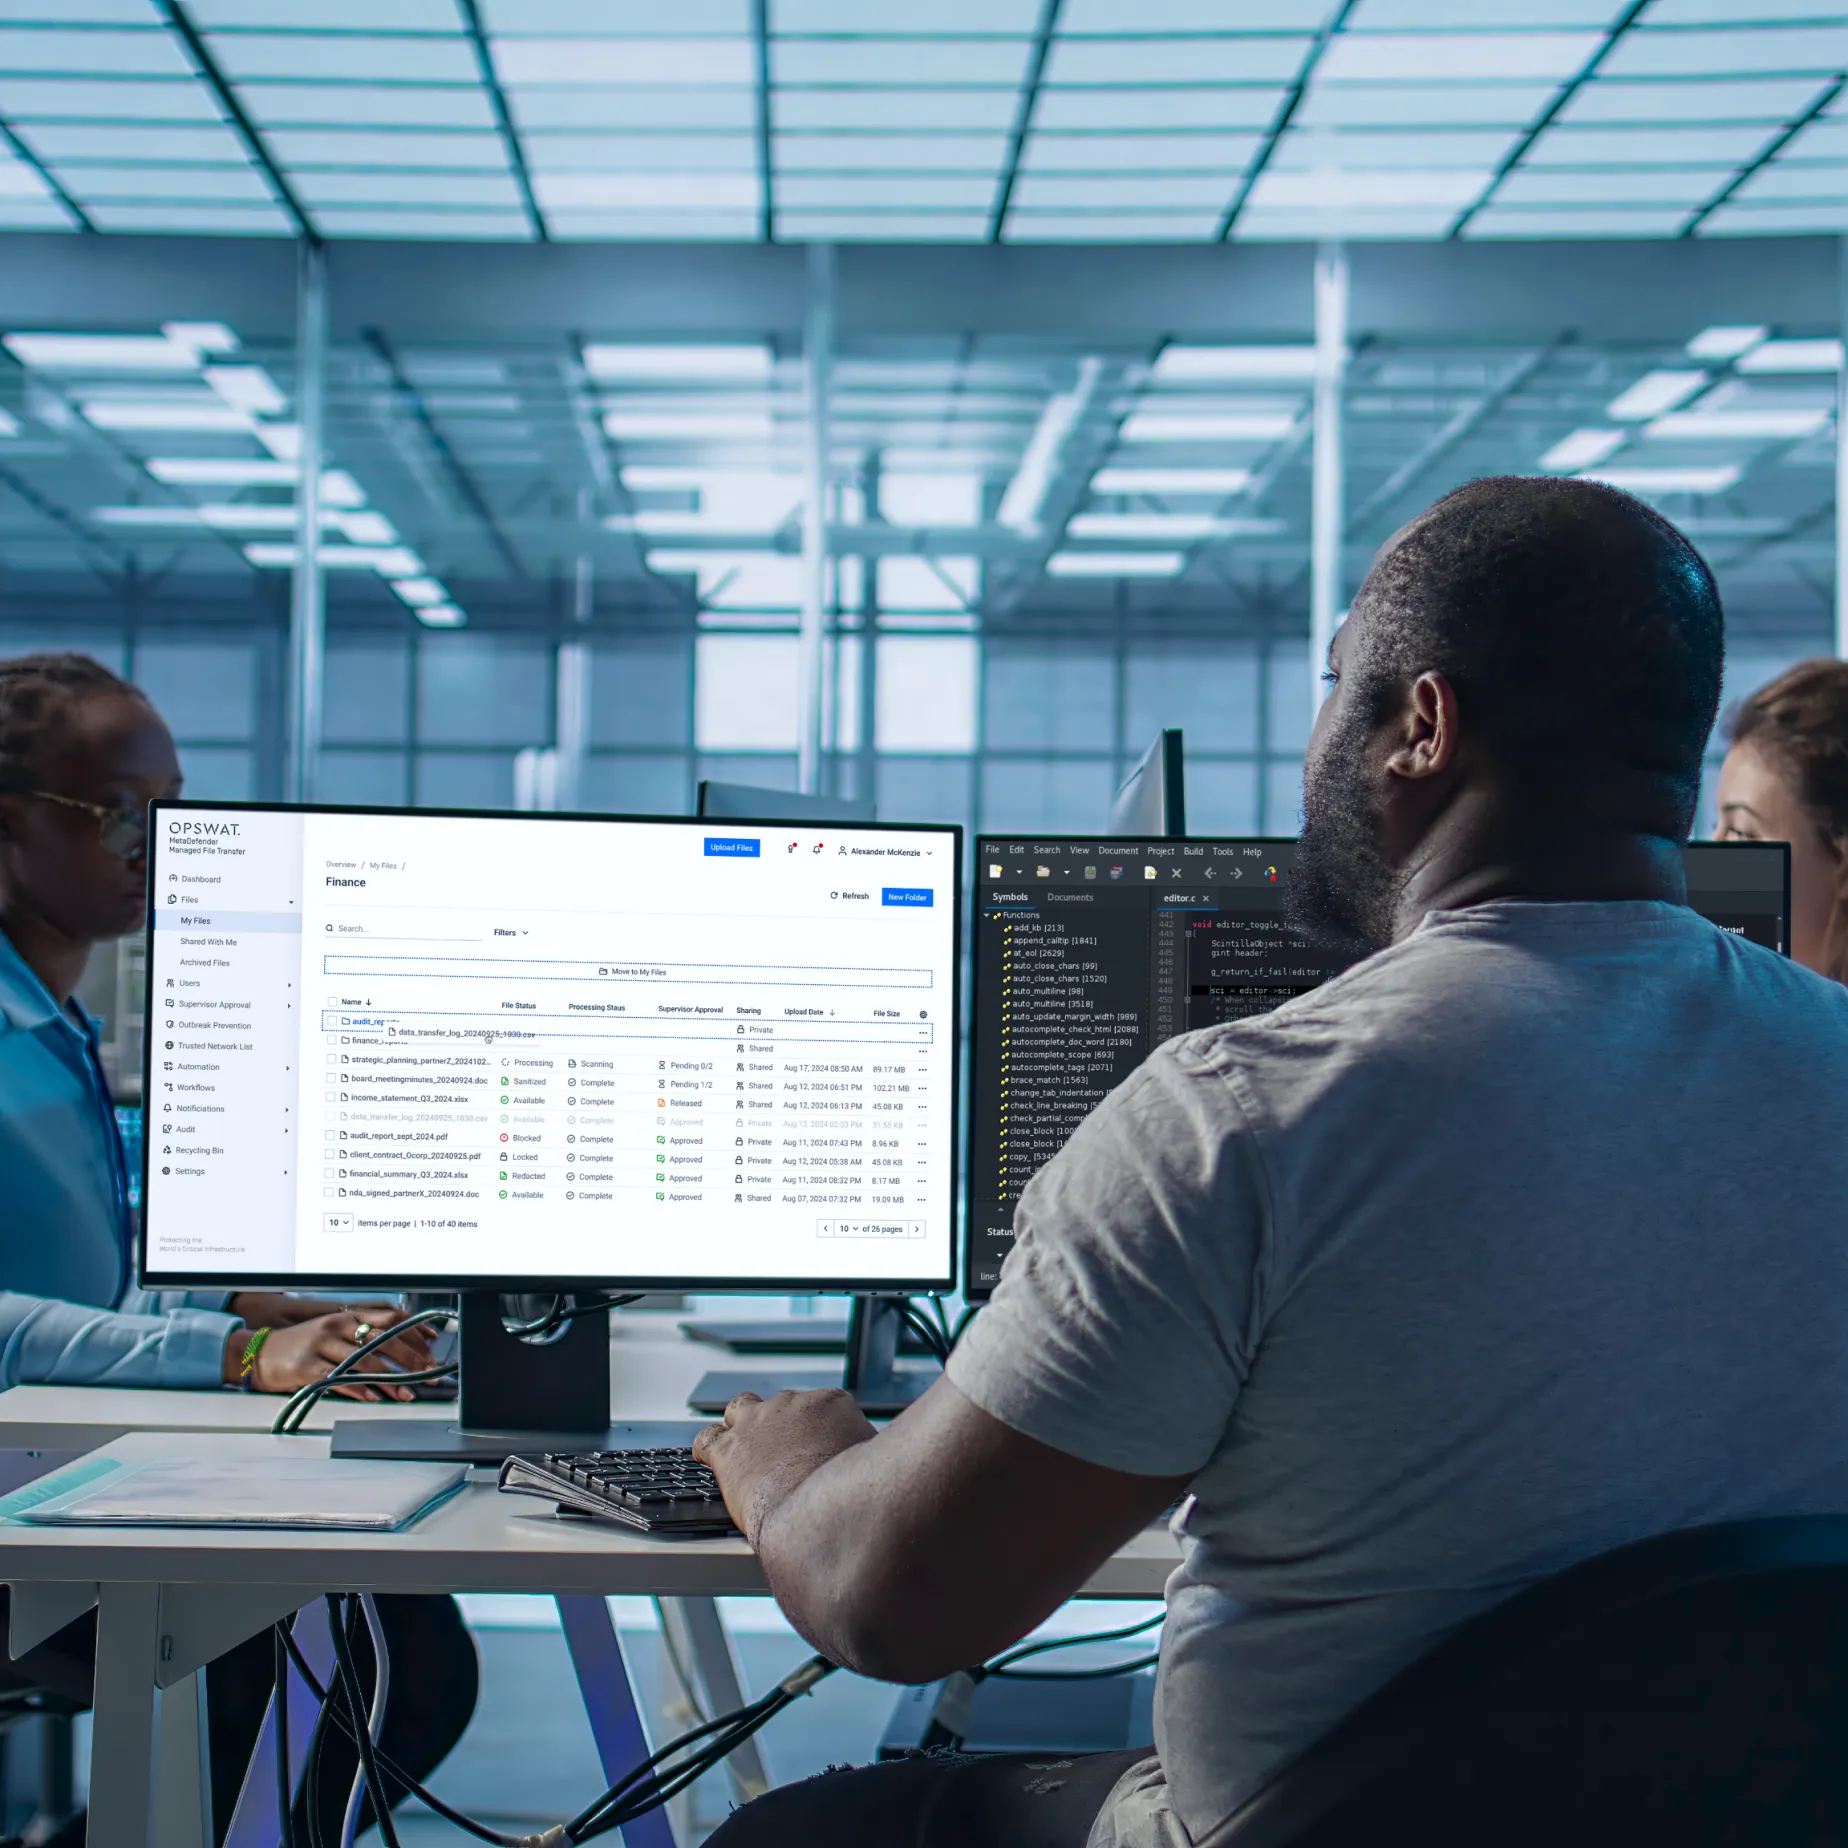
Aplicación de políticas y gobernanza: elimine los puntos ciegos mediante el enrutamiento basado en reglas lógicas, las aprobaciones de los supervisores, el modelo RBAC, la autenticación multifactorial (MFA) y los flujos de trabajo automatizados.
Visibilidad, control y cumplimiento normativo: obtenga una visión unificada de todos los movimientos de archivos gracias a paneles de control centralizados, registros de auditoría inmutables y supervisión en tiempo real, para cumplir con las normas NIST, NIS2, HIPAA y PCI DSS.
Redefinir la resiliencia
Consigue la guía para convertir las transferencias de archivos en flujos de trabajo seguros y regulados por políticas en los ámbitos de TI y TO.