Secure Todos los dispositivos antes y después de acceder a redes críticas
Los ordenadores portátiles de los proveedores y otros dispositivos transitorios se conectan habitualmente a los sistemas de tecnología operativa (OT) para realizar tareas de mantenimiento, asistencia técnica y actualizaciones. Según la encuesta de SANS de 2026 titulada «Amenazas de la IA para la seguridad de la OT y los sistemas de control industrial (ICS)», el 31 % de los encuestados que sufrieron incidentes en sistemas OT o de control identificaron los activos cibernéticos transitorios, incluidos los ordenadores portátiles de los proveedores, como vector de ataque inicial.
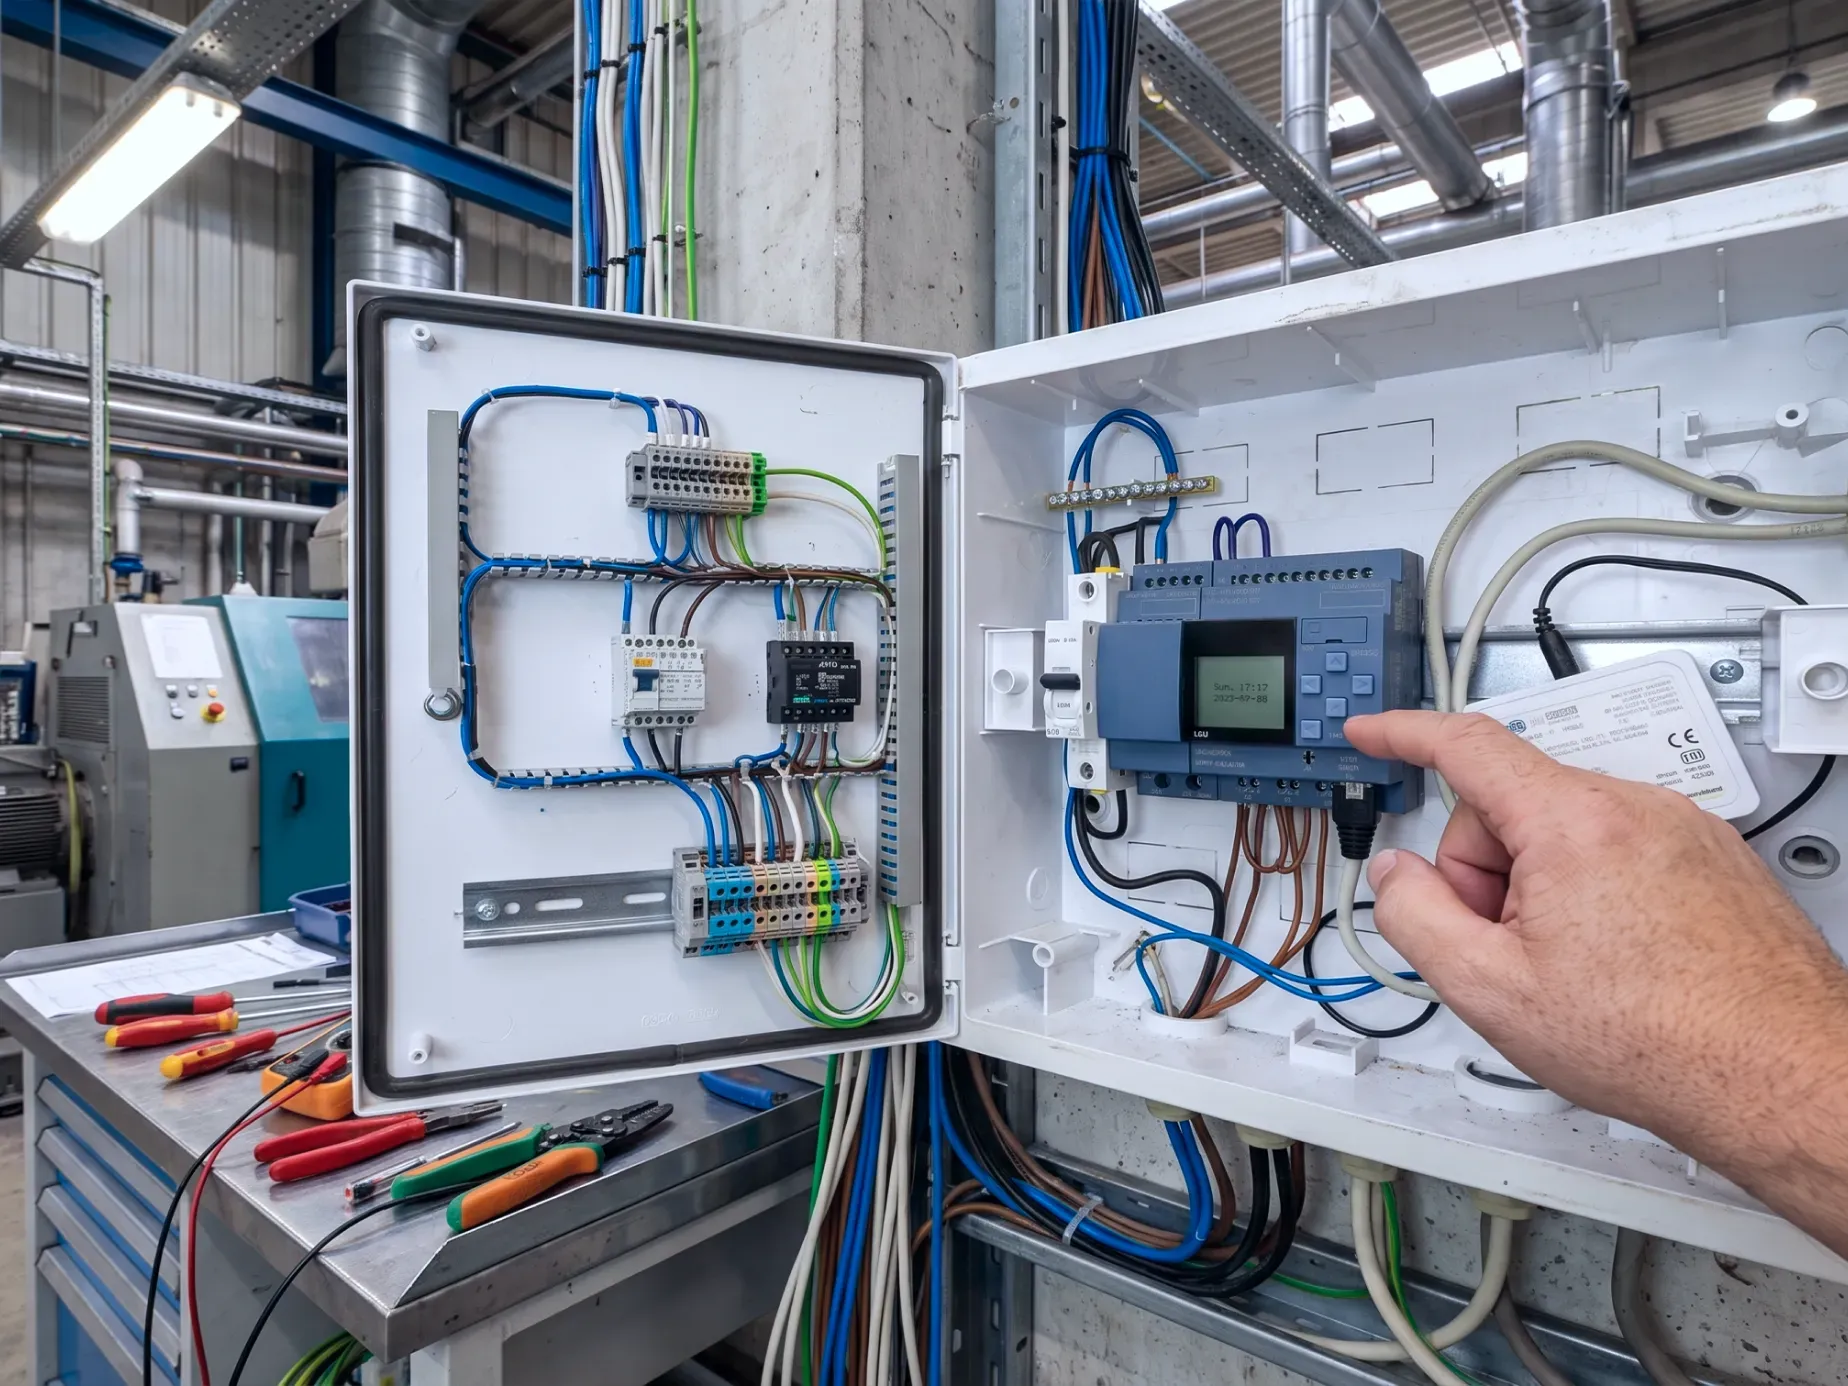
Esta guía ayuda a los responsables de seguridad y a los operadores de tecnología operativa (OT) a abordar los riesgos habituales relacionados con el análisis de dispositivos, la aplicación de políticas, el análisis de sistemas en tiempo real, la transferencia segura de archivos y las actualizaciones de firmware mediante flujos de trabajo prácticos y basados en la experiencia sobre el terreno.
Comprobar los dispositivos antes de que entren en entornos críticos
Analice los dispositivos de proveedores y contratistas antes de que se conecten a los sistemas críticos. Descubra cómo el análisis previo al arranque, la generación centralizada de informes y los flujos de trabajo coordinados entre el SOC y la OT permiten tomar decisiones de acceso más fundamentadas.
Analizar sistemas críticos sin tiempo de inactividad
Algunos sistemas críticos no pueden reiniciarse ni desconectarse, ya que dan soporte a operaciones en curso. El análisis «In-Session» permite a los operadores analizar el sistema en funcionamiento sin necesidad de instalar software en el servidor, lo que ayuda a mantener el tiempo de actividad al tiempo que se identifican posibles amenazas.
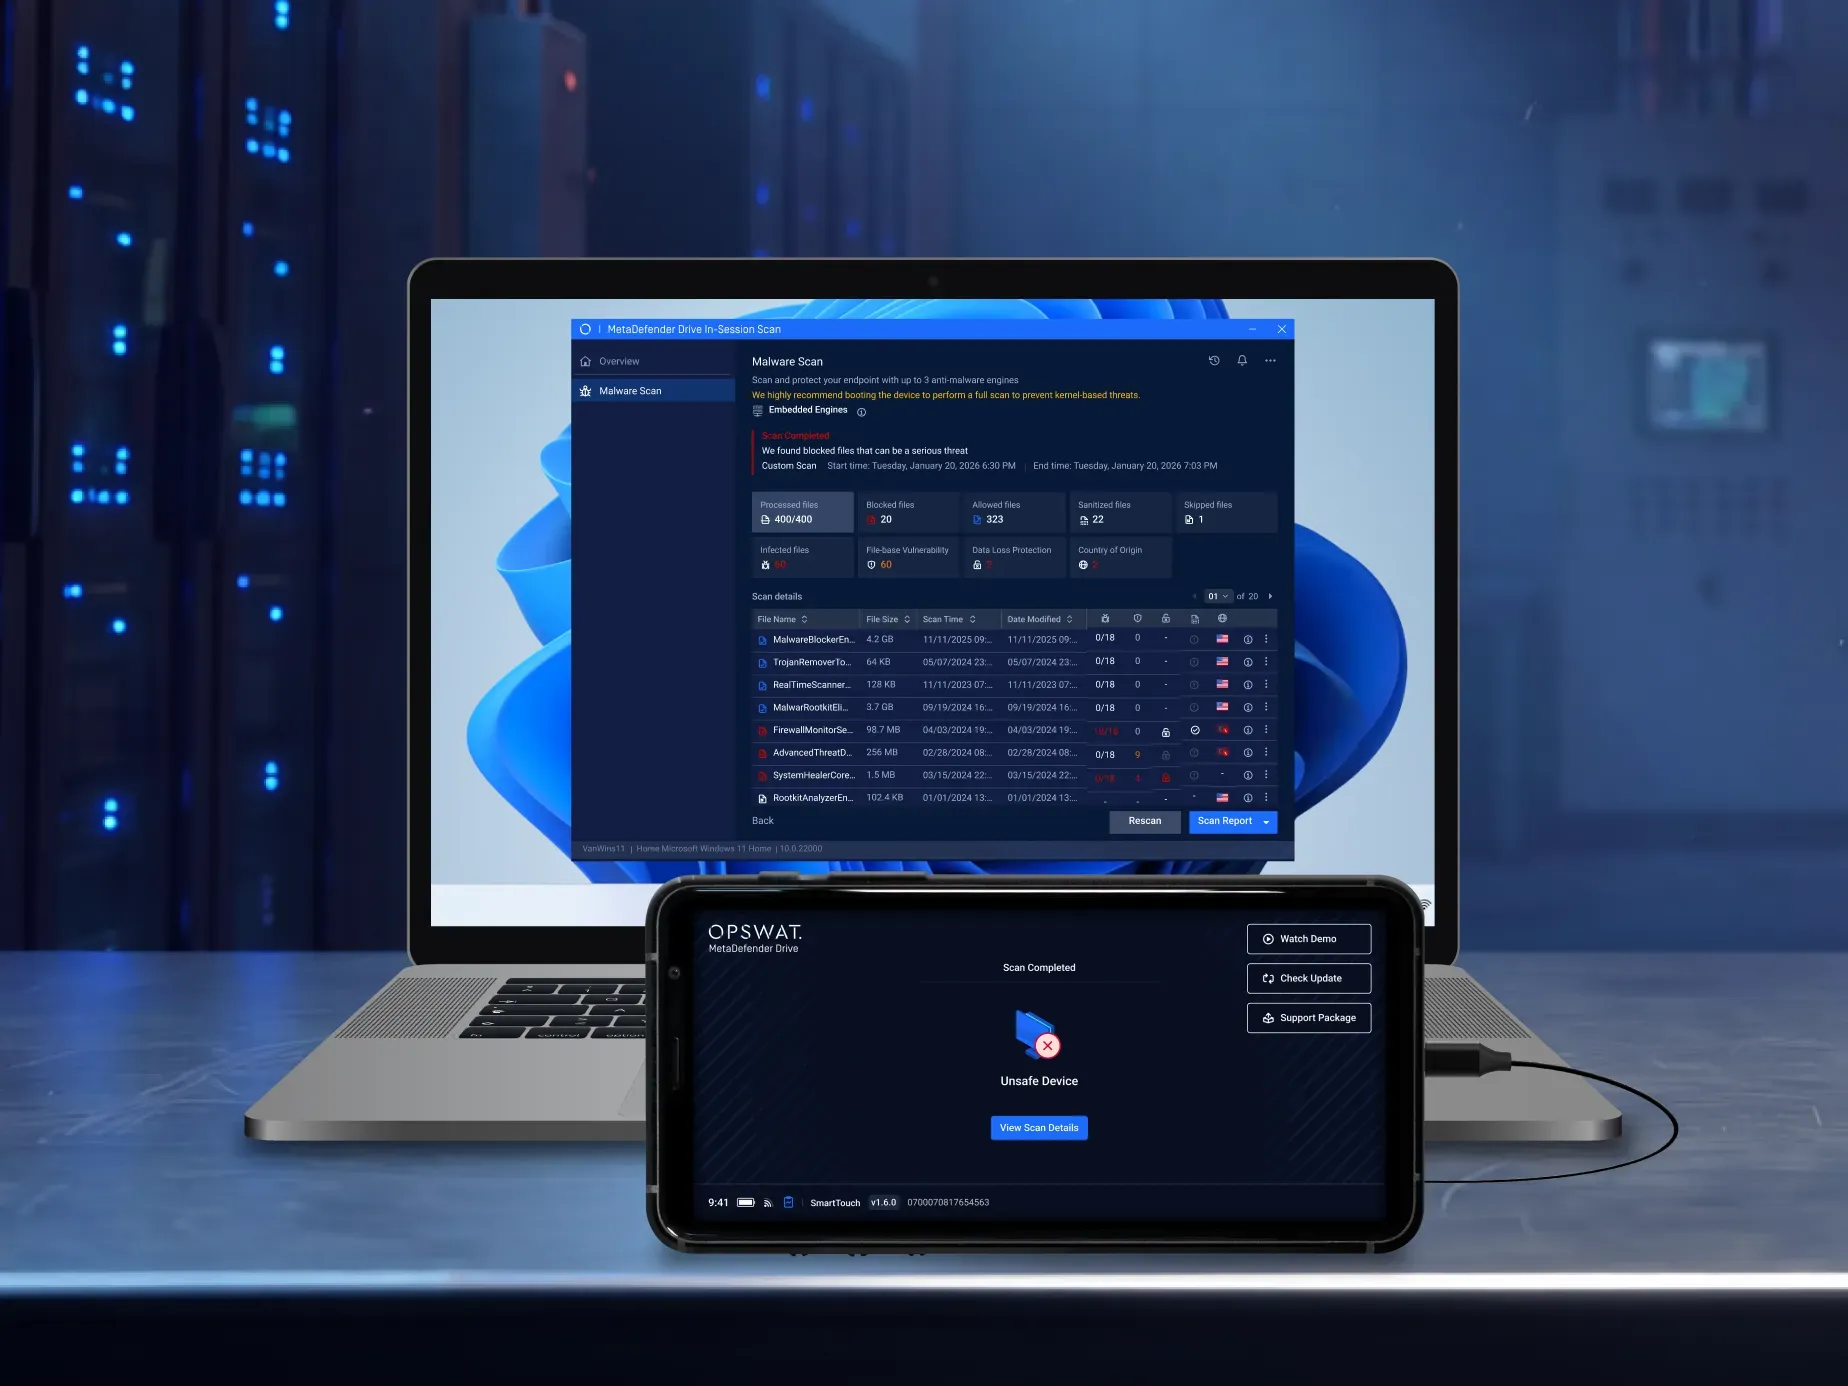
Aplicar flujos de trabajo de seguridad uniformes en todas las sedes
Descubre cómo las organizaciones pueden aplicar políticas de análisis coherentes en múltiples instalaciones, controlar las excepciones mediante un proceso de aprobación centralizado y garantizar flujos de trabajo seguros para la transferencia de archivos y las actualizaciones de firmware de PLC o HMI.
 MetaDefender Drive un papel fundamental a la hora de incorporar nuevos dispositivos a nuestro entorno, ya que nos garantiza que su implementación es segura».
 Adam WhitmoreJefe de Ingeniería de Infraestructura de Sistemas, Genesis Energy
 «OPSWAT , MetaDefender yDrive nos ayudan a controlar eso, garantizando que todo lo que entra en nuestros entornos esté limpio. Podemos realizar un análisis completo en el portátil de un tercero antes de que acceda a nuestras instalaciones y se acerque a cualquier parte de nuestra infraestructura».
 Alan TaylorCSIA, Servicios de Rehabilitación Nuclear de Dounreay
¿Estás listo para reforzar la seguridad en todo tu entorno crítico de tecnología operativa (OT)?
Accede a cinco flujos de trabajo prácticos destinados a los responsables de seguridad y a los operadores de tecnología operativa (OT) para analizar dispositivos, aplicar políticas coherentes, garantizar la seguridad en la distribución de archivos y facilitar las actualizaciones de firmware en entornos críticos.