Publicado originalmente el 17 de febrero de 2014.
Normalmente no se considera que los archivos de vídeo sean tipos de archivos potencialmente maliciosos o infectados, pero es posible que el malware esté incrustado en un archivo de vídeo o se disimule como tal. Debido a esta idea errónea tan extendida, los archivos de audio y vídeo constituyen vectores de amenaza muy interesantes para los creadores de malware.
¿Por qué tanta preocupación por los archivos de vídeo?
- Media Los reproductores son programas que se utilizan con frecuencia; los usuarios suelen utilizarlos durante largos periodos de tiempo, dejándolos abiertos mientras realizan otras tareas, y cambian con frecuencia de fuente de reproducción.
- Se han detectado numerosas vulnerabilidades en los reproductores multimedia. El NIST [1] recoge más de 1.200 vulnerabilidades entre los años 2000 y 2014 [2]. A principios de 2020, el NIST registró una nueva vulnerabilidad de alta gravedad, la CVE-2020-0002, en el marco de trabajo « Media » de Android.
- Los contenidos de vídeo atractivos y la conexión a Internet de alta velocidad llevan a los usuarios a descargar y compartir archivos sin darse cuenta, y como estos se perciben como relativamente inofensivos, es probable que los usuarios los abran.
- Los formatos de archivo en cuestión son flujos binarios y suelen ser bastante complejos. Se requiere un gran esfuerzo de análisis sintáctico para manipularlos, y los cálculos para la reproducción pueden dar lugar fácilmente a errores con números enteros.
- El archivo suele ser de gran tamaño; es probable que los usuarios opten por no utilizar soluciones de análisis para evitar que el rendimiento se vea afectado.
- Se consideran relativamente inofensivos: es probable que los usuarios reproduzcan los archivos que se les envían.
- Existe una gran variedad de reproductores de audio y muchos códecs y complementos para archivos de audio diferentes, todos ellos creados, por lo general, por personas que no se dedican específicamente a la seguridad.
- Los usuarios descargan vídeos de muchas fuentes poco fiables, y estos se ejecutan con privilegios y prioridad bastante elevados. Por ejemplo, en Windows Vista, una instancia de Internet Explorer con privilegios bajos puede abrir contenido en un reproductor de Windows Media con privilegios más elevados.
- A menudo se reproducen vídeos sin el consentimiento explícito del usuario (por ejemplo, cuando están incrustados en una página web) [3].
Vectores de vulnerabilidad habituales
Fuzzing del reproductor multimedia mediante un archivo de vídeo modificado
El fuzzing es un método genérico para obligar a un programa a comportarse de forma inesperada, proporcionándole datos no válidos, inesperados o aleatorios en las entradas.
El fuzzing está diseñado para detectar errores ocultos y los desarrolladores lo utilizan para garantizar la solidez del código; sin embargo, la mejor herramienta de un desarrollador también puede utilizarse para atacar al usuario. En el caso de los reproductores multimedia, que se supone que son «estrictos en cuanto al formato», un archivo de vídeo real dañado puede poner de manifiesto numerosos errores, la mayoría de ellos causados por la desreferenciación de punteros nulos. Esto da lugar a un acceso inadecuado a la memoria, lo que ofrece la posibilidad de escribir en la memoria algo que no está previsto que se escriba [4]. Afortunadamente, el fuzzing de reproductores multimedia requiere un conocimiento profundo del formato de archivo; de lo contrario, el reproductor simplemente ignorará el archivo dañado.
Incrustar hipervínculos en un archivo de vídeo
Un método más directo consiste en incrustar una URL en archivos multimedia modernos.
Por ejemplo, el formato Advanced System Format (ASF) de Microsoft permite ejecutar comandos de script sencillos. En este caso, «URLANDEXIT» se coloca en una dirección concreta y a continuación de cualquier URL. Cuando se ejecuta este código, se redirige al usuario para que descargue un archivo ejecutable, a menudo camuflado como un códec, y se le solicita que lo descargue para poder reproducir el contenido multimedia.
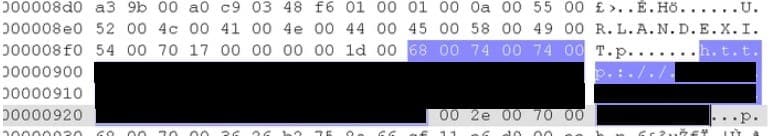
MetaDefender Cloud, la herramienta de análisis múltiple contra malware de OPSWAT, ofrece un ejemplo de uno de estos archivos:
https://metadefender.opswat.com/results#!/file/c88e9ff9e59341eba97626d5beab7ebd/regular/information.
El nombre de la amenaza es «GetCodec». En este ejemplo, el reproductor multimedia fue redirigido a un enlace para descargar un troyano. Consulta aquí el troyano analizado.
Ejemplos de vulnerabilidades relacionadas con tipos de archivo
A continuación se muestra una tabla en la que se enumeran los formatos de archivo multimedia más comunes que han sido objeto de ataques mediante el redireccionamiento del usuario a sitios maliciosos o la ejecución remota de código arbitrario en los sistemas de los usuarios afectados.
Formato de archivo | Detección | Descripción |
Windows | Downloader-UA.b | Aprovecha una vulnerabilidad en la gestión de derechos digitales |
Real Media | W32/Realor.worm | Infecciona Media Real Media para insertar enlaces a sitios maliciosos |
Real Media | Hecho a mano | Abre páginas web maliciosas sin avisar |
QucikTime.mov | Hecho a mano | Abre enlaces a sitios web pornográficos |
Adobe Flash.swf | Vulnerabilidad CVE-2007-0071 | Vulnerabilidad en la etiqueta «DefineSceneAndFrameLabelData» |
Windows.asf | W32/GetCodec.worm | Infecta archivos .asf para insertar enlaces a páginas web maliciosas |
Adobe Flash.swf | Exploit-SWF.c | Vulnerabilidad en el código de operación «nueva función» de AVM2 |
QuickTime.mov | Hecho a mano | Ejecuta código arbitrario en el sistema del usuario afectado |
Adobe Flash.swf | Vulnerabilidad CVE-2010-2885 | Vulnerabilidad en la máquina virtual de ActionScript 2 |
Adobe Flash.swf | Vulnerabilidad CVE-2010-3654 | Vulnerabilidad en la clase del botón «MultiName» de AVM2 |
Windows .wmv | Vulnerabilidad CVE-2013-3127 | Vulnerabilidad de ejecución remota de código en el decodificador de vídeo WMV |
Vídeo Matroska .mkv | Vulnerabilidad CVE-2019-14438 | Vulnerabilidad en VLC: permite ejecutar código arbitrario con privilegios en el sistema del usuario afectado |
Soluciones
Muchos proveedores de soluciones antimalware han incorporado ahora la detección mediante la búsqueda de firmas de URL en archivos de distintos tipos multimedia. OPSWAT
MetaDefender Multiscanning Esta tecnología aprovecha más de 35 motores antimalware y mejora significativamente la detección de
amenazas conocidas y desconocidas. La tecnología Deep CDR™ también es compatible con formatos de archivos de vídeo y audio y puede ayudar a prevenir
ataques de día cero. La tecnología de MetaDefenderfile-based vulnerability assessment tecnología de xml-ph-0000@deepl.internal puede detectar vulnerabilidades en los instaladores de reproductores multimedia
antes de que se instalen.
Si no dispones de las soluciones «OPSWAT », debes prestar más atención a los archivos multimedia, no abrir archivos de origen desconocido, no ejecutar nunca reproductores multimedia con privilegios elevados y no aceptar descargas de códecs desconocidos o licencias sospechosas. Mantén siempre tu reproductor multimedia actualizado para evitar vulnerabilidades.
Referencias
[1] Base de datos nacional de vulnerabilidades.
[2] Música letal: los hackers aprovechan las vulnerabilidades del reproductor de « Media ».
[3] David Thiel. «Detección de vulnerabilidades en Media Software ».
.click-padding{ padding-top: 118px; }
