Ciberseguridad basada en la prevención para el sector energético y de servicios públicos
Desde las salas de control nucleares hasta las plataformas marinas, « OPSWAT » detiene las amenazas procedentes de archivos y dispositivos antes de que lleguen a los sistemas OT críticos.
- Seguridad basada en la prevención
- Cumplimiento normativo preparado para auditorías
- Continuidad operativa sin interrupciones
OPSWAT la confianza de
1,500+
1,800+
30+
13,000+
Dónde falla la seguridad de las infraestructuras energéticas

El punto ciego eliminable de « Media »
Los técnicos de campo utilizan unidades de disco « USB » para aplicar parches a los sistemas SCADA, confiando por defecto en los soportes internos. Al no exigirse ningún análisis en el punto de uso, una sola unidad infectada puede poner en peligro activos críticos sin dejar rastro alguno.

Archivos sin controlar que cruzan la frontera entre TI y TO
Los datos deben circular entre las redes de TI y de OT, pero sin una inspección en el límite, cada transferencia, parche y carga de un proveedor se convierte en una vía no verificada hacia los sistemas de producción.

Los sistemas heredados se ven superados por las amenazas modernas
Los sistemas de control con décadas de antigüedad no son compatibles con la seguridad moderna de los terminales ni con la gestión de parches; sin embargo, constituyen la mayor parte de la infraestructura crítica de tecnología operativa (OT) y no pueden sustituirse de la noche a la mañana.

Cumplimiento sin medidas coercitivas
Las normas NERC CIP, IEC 62443 y NRC 10 CFR 73.54 exigen controles demostrables y preparados para una auditoría. Muchas organizaciones pueden documentar sus políticas, pero no pueden demostrar que se aplican de forma coherente, una deficiencia que les cuesta millones en multas y en reputación.
Los atacantes fueron los primeros en adoptar la IA
Los atacantes generan ahora malware polimórfico y señuelos convincentes a un ritmo más rápido del que tardan en actualizarse las defensas basadas en firmas, y los entornos de tecnología operativa (OT) son los que más tardan en actualizarse.
Protección integral basada en la prevención
OPSWAT detiene las amenazas antes de que lleguen a los sistemas de control, mediante medidas físicas, inspección exhaustiva y control centralizado de las políticas.
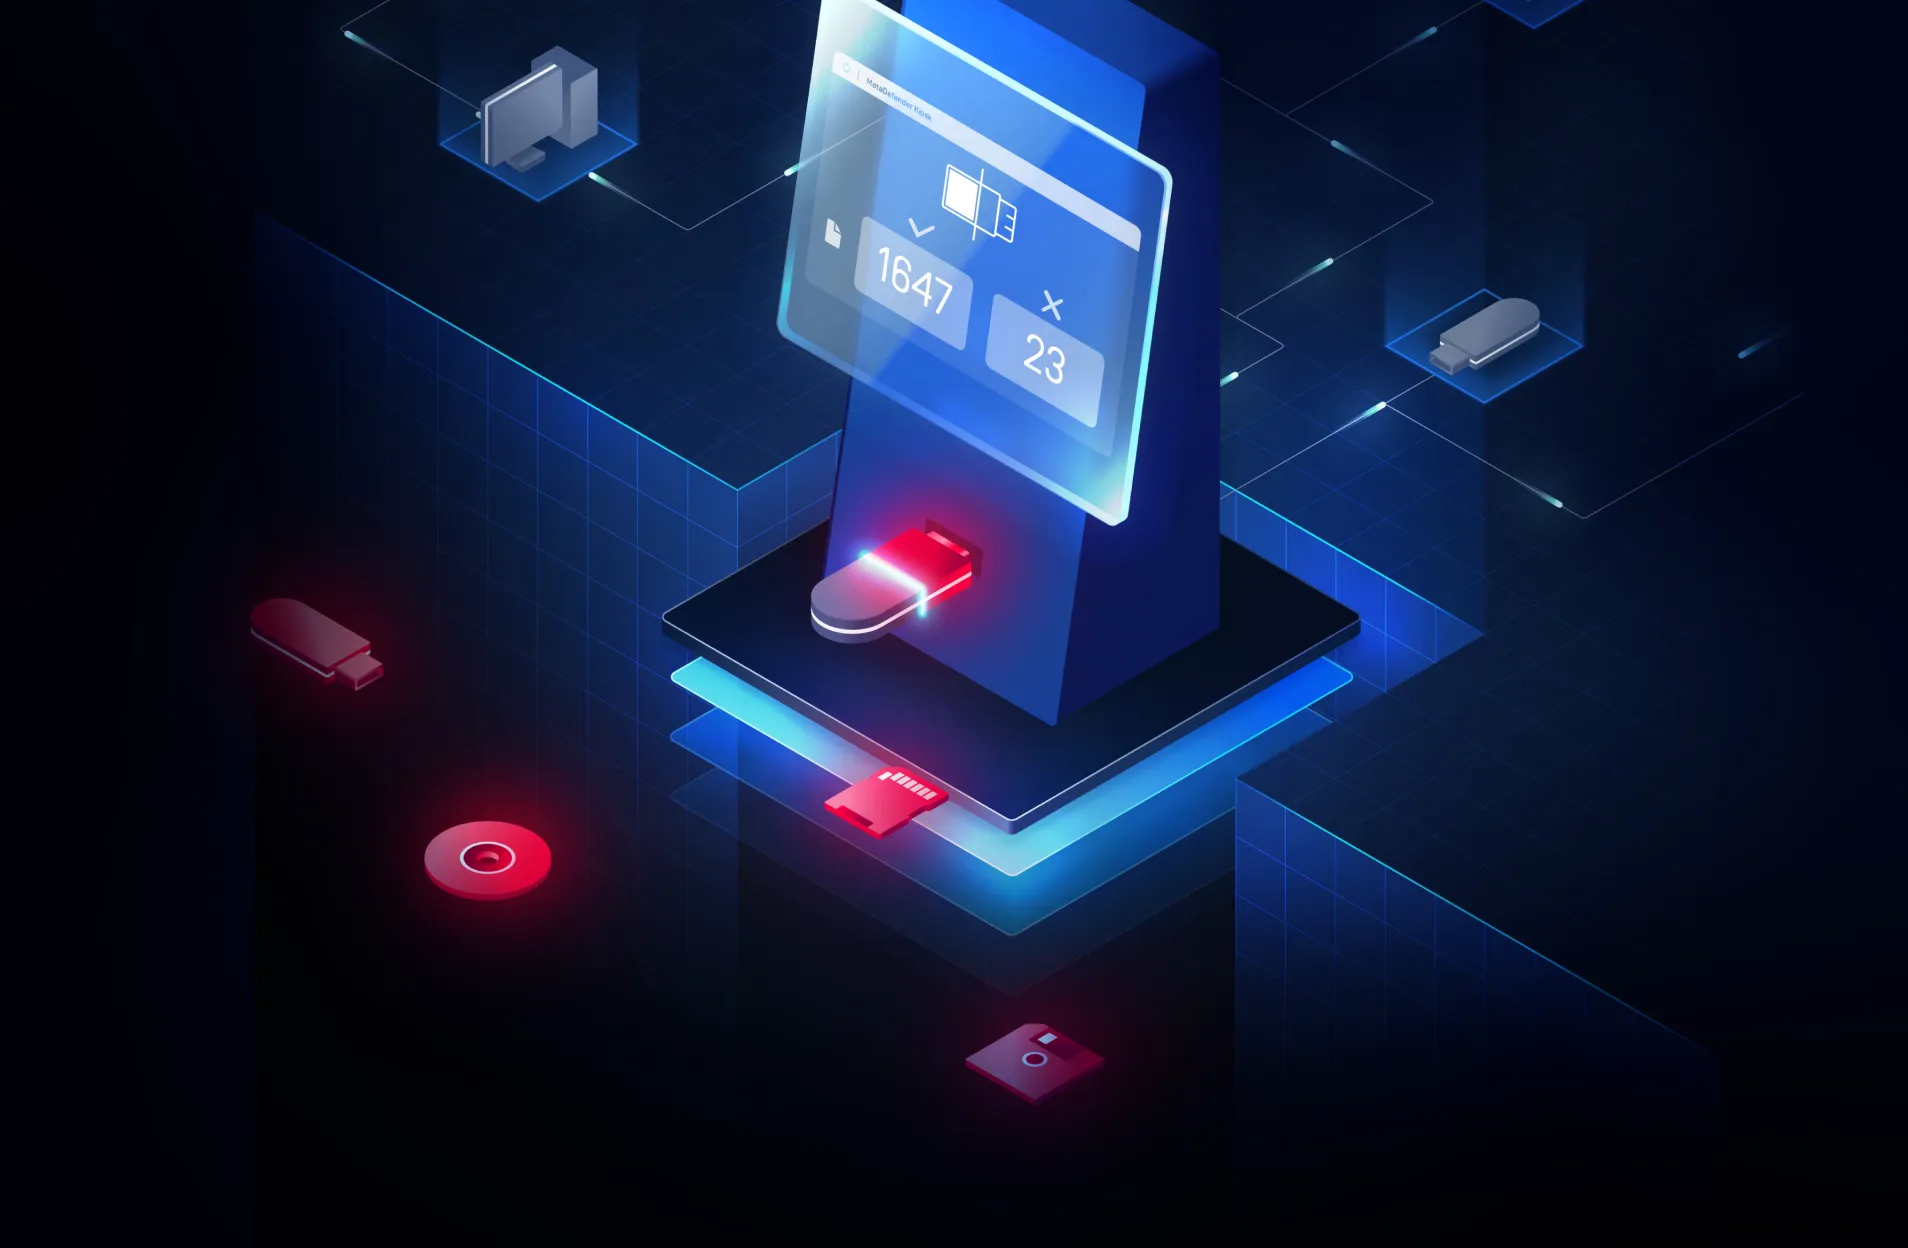
Control físico en todos los puntos de entrada
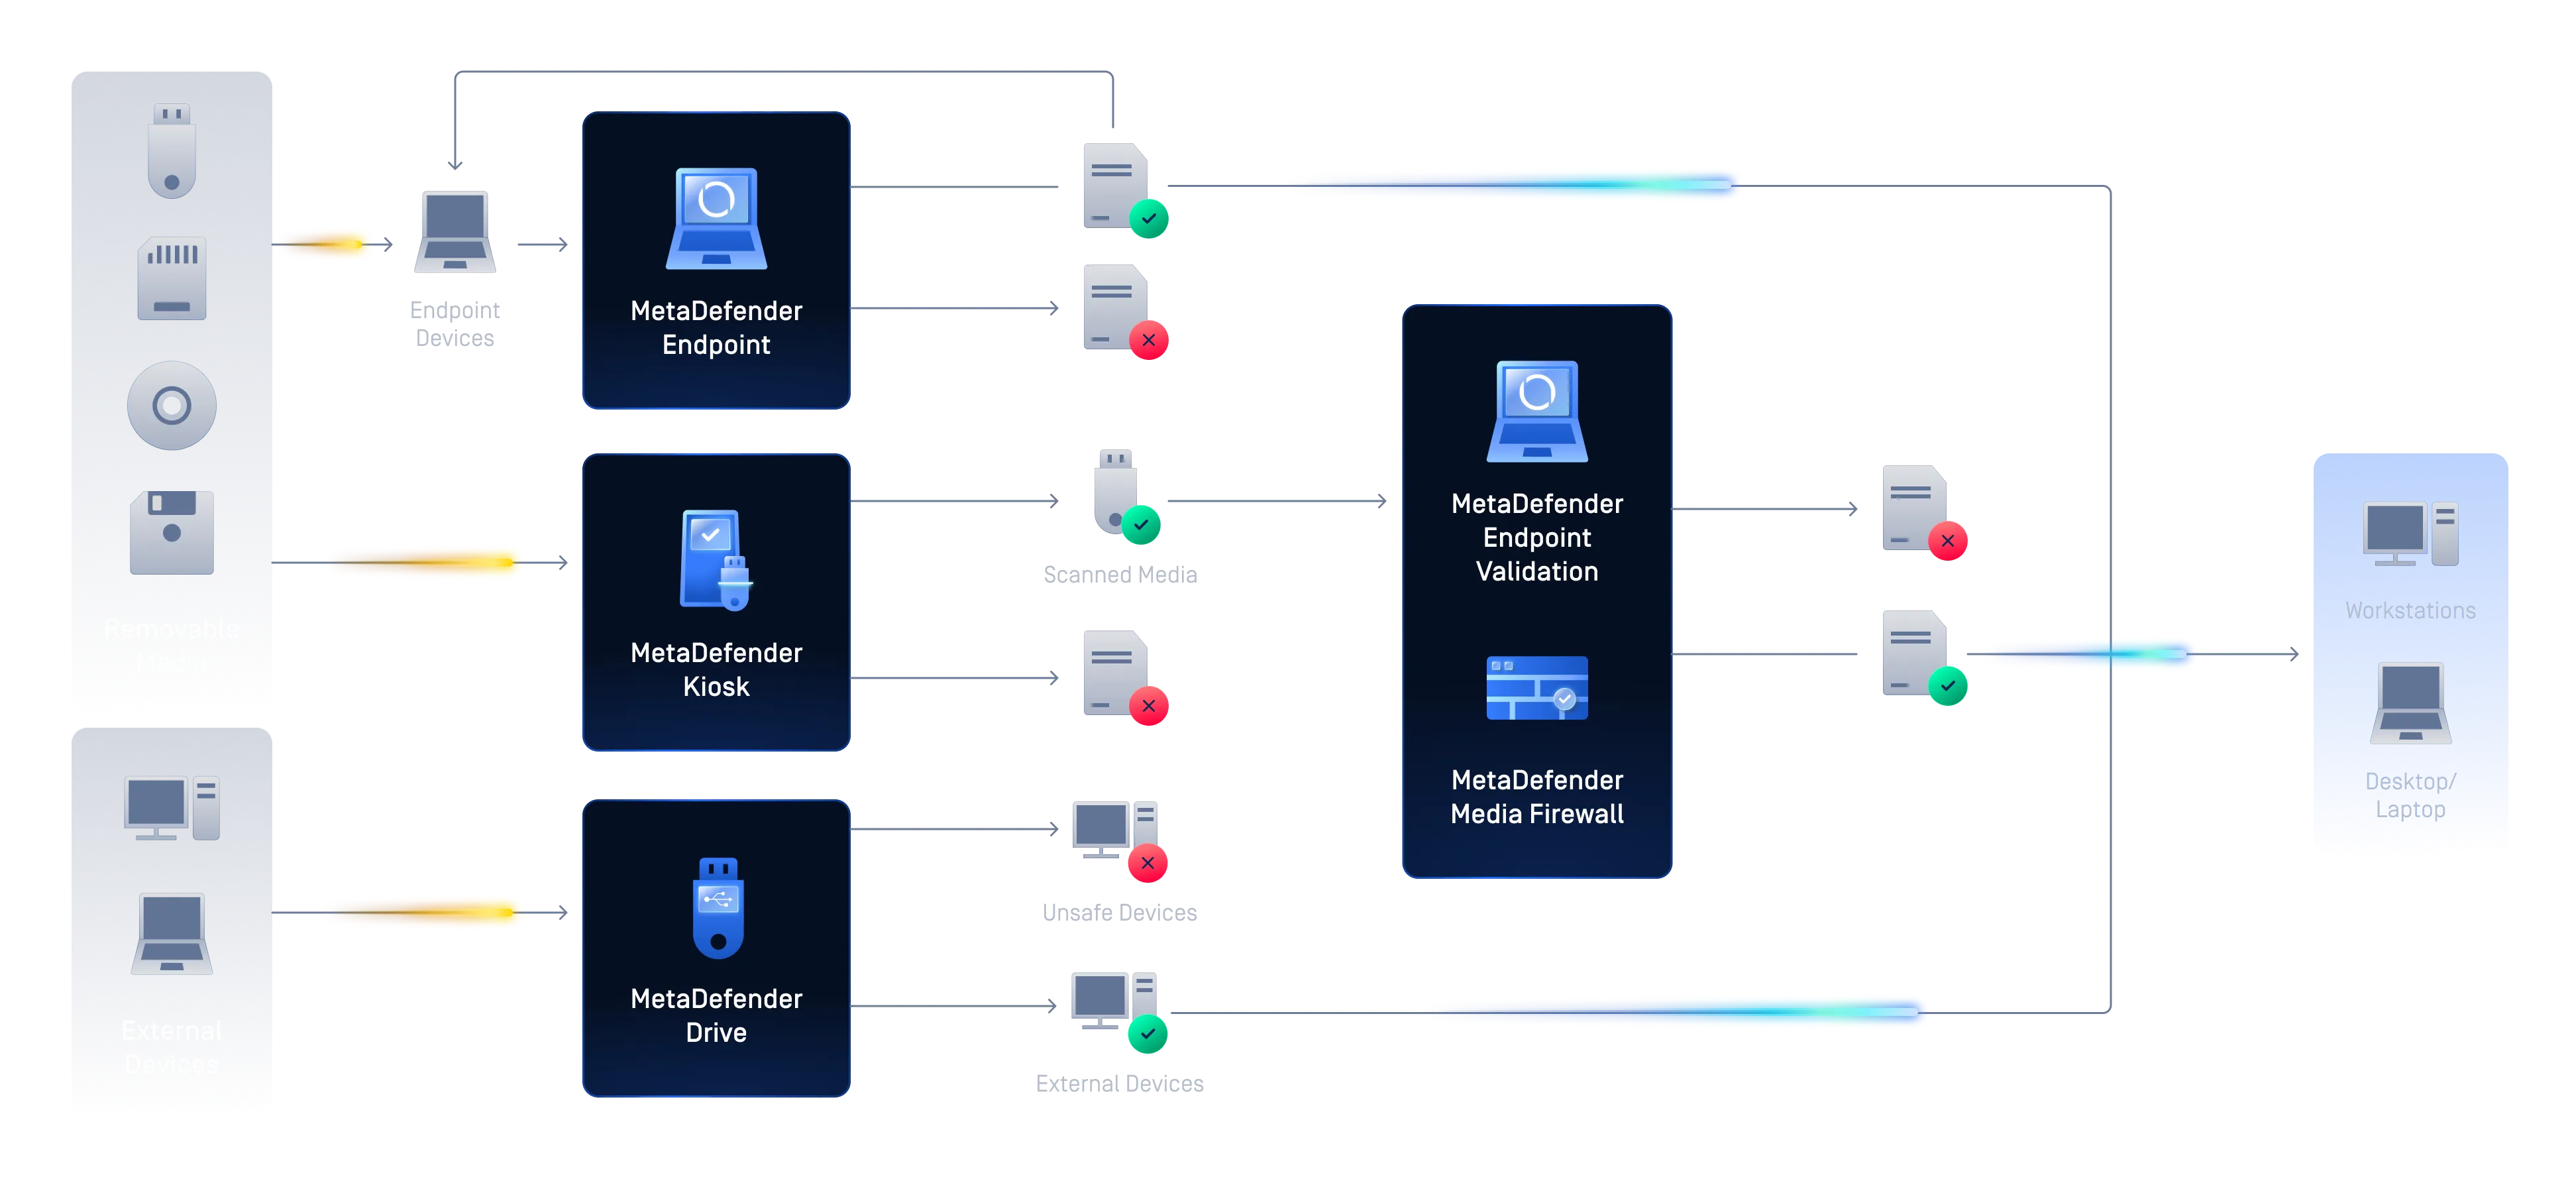
MetaDefender™ Kiosk, Drive, Media ,Firewall y Endpoint garantizan la seguridad de los soportes extraíbles y los dispositivos transitorios mediante el análisis, la validación y el control de dichos dispositivos antes de que accedan a sistemas OT críticos.
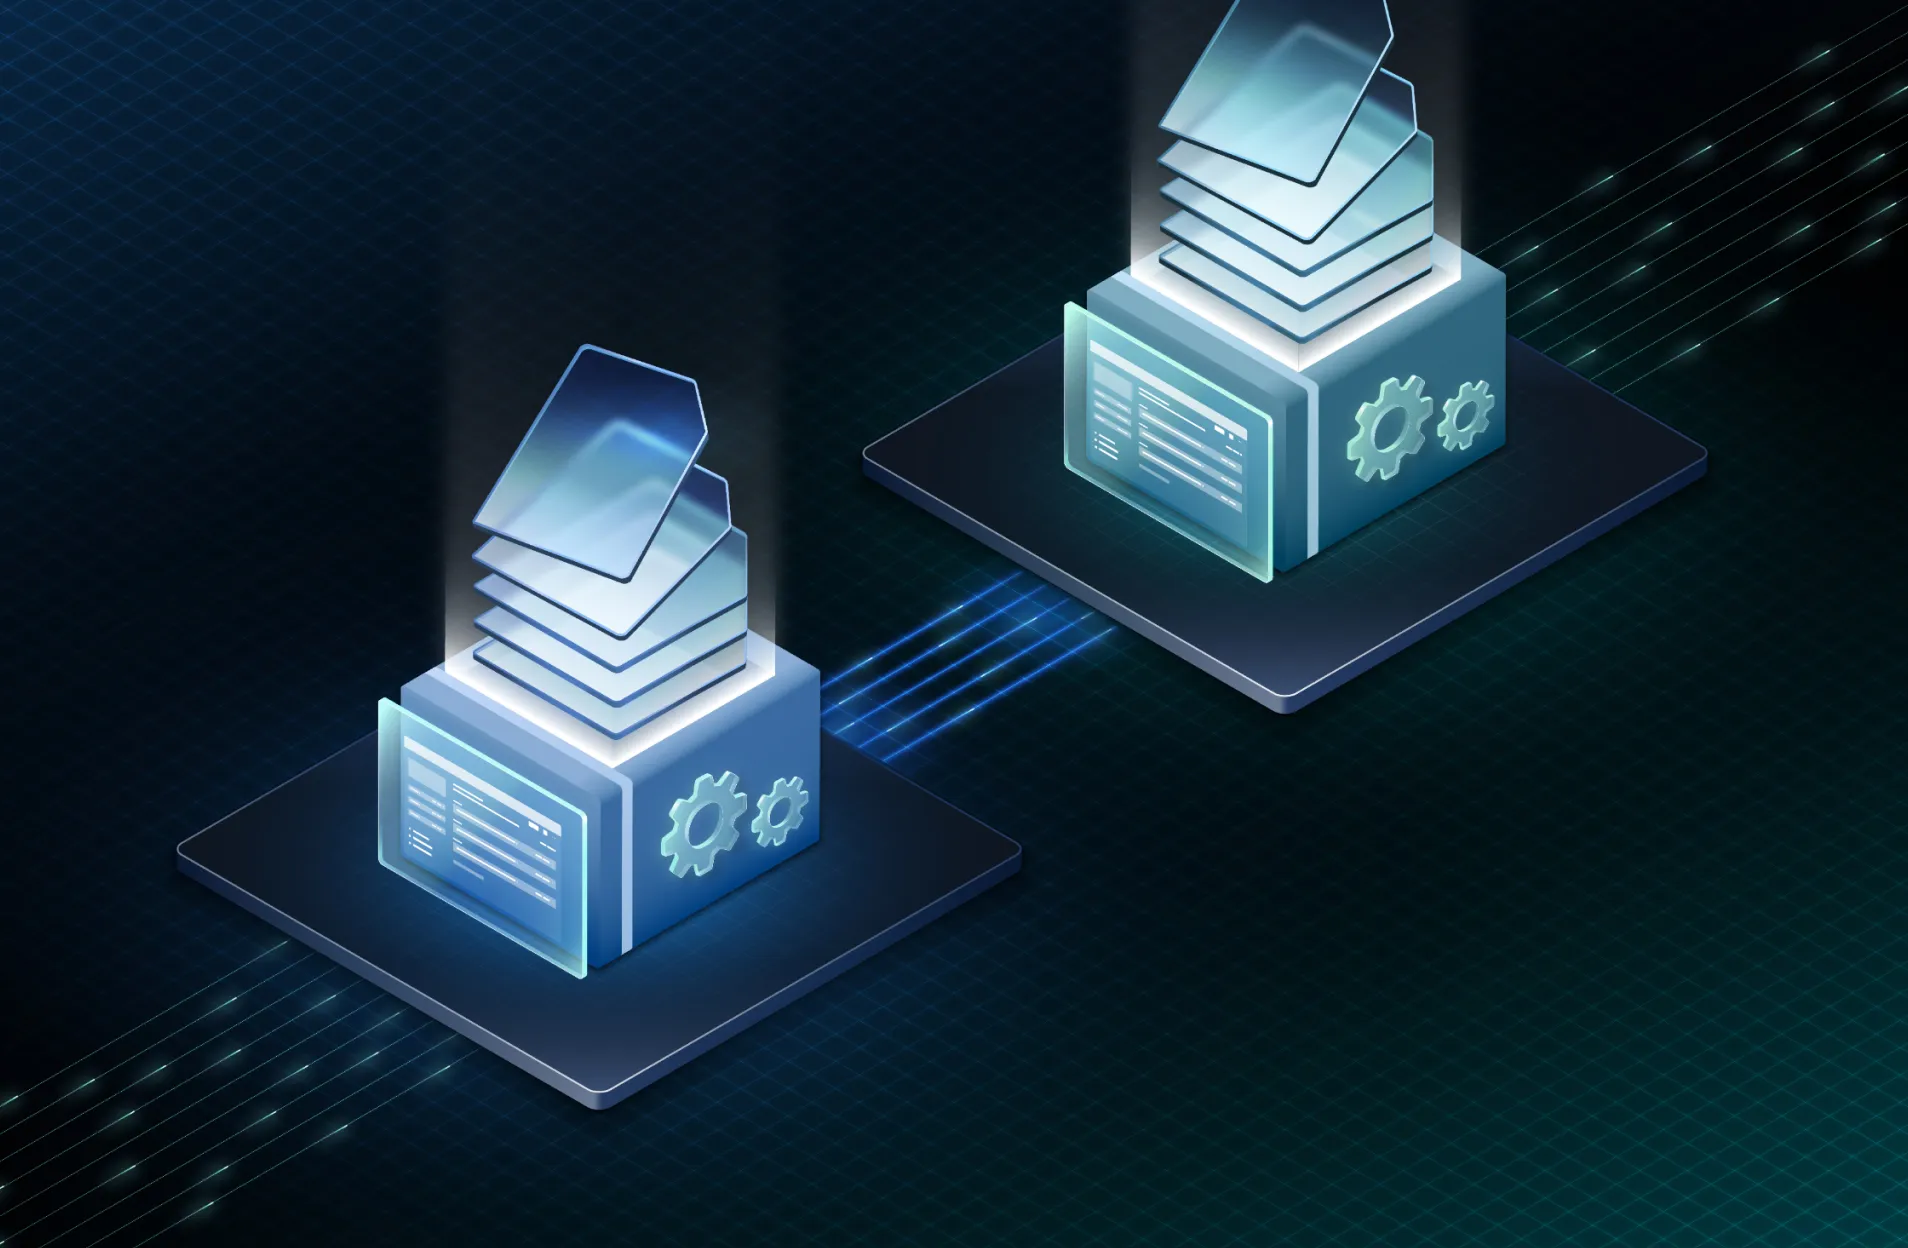
Secure Transferencias de datos entre TI y TO
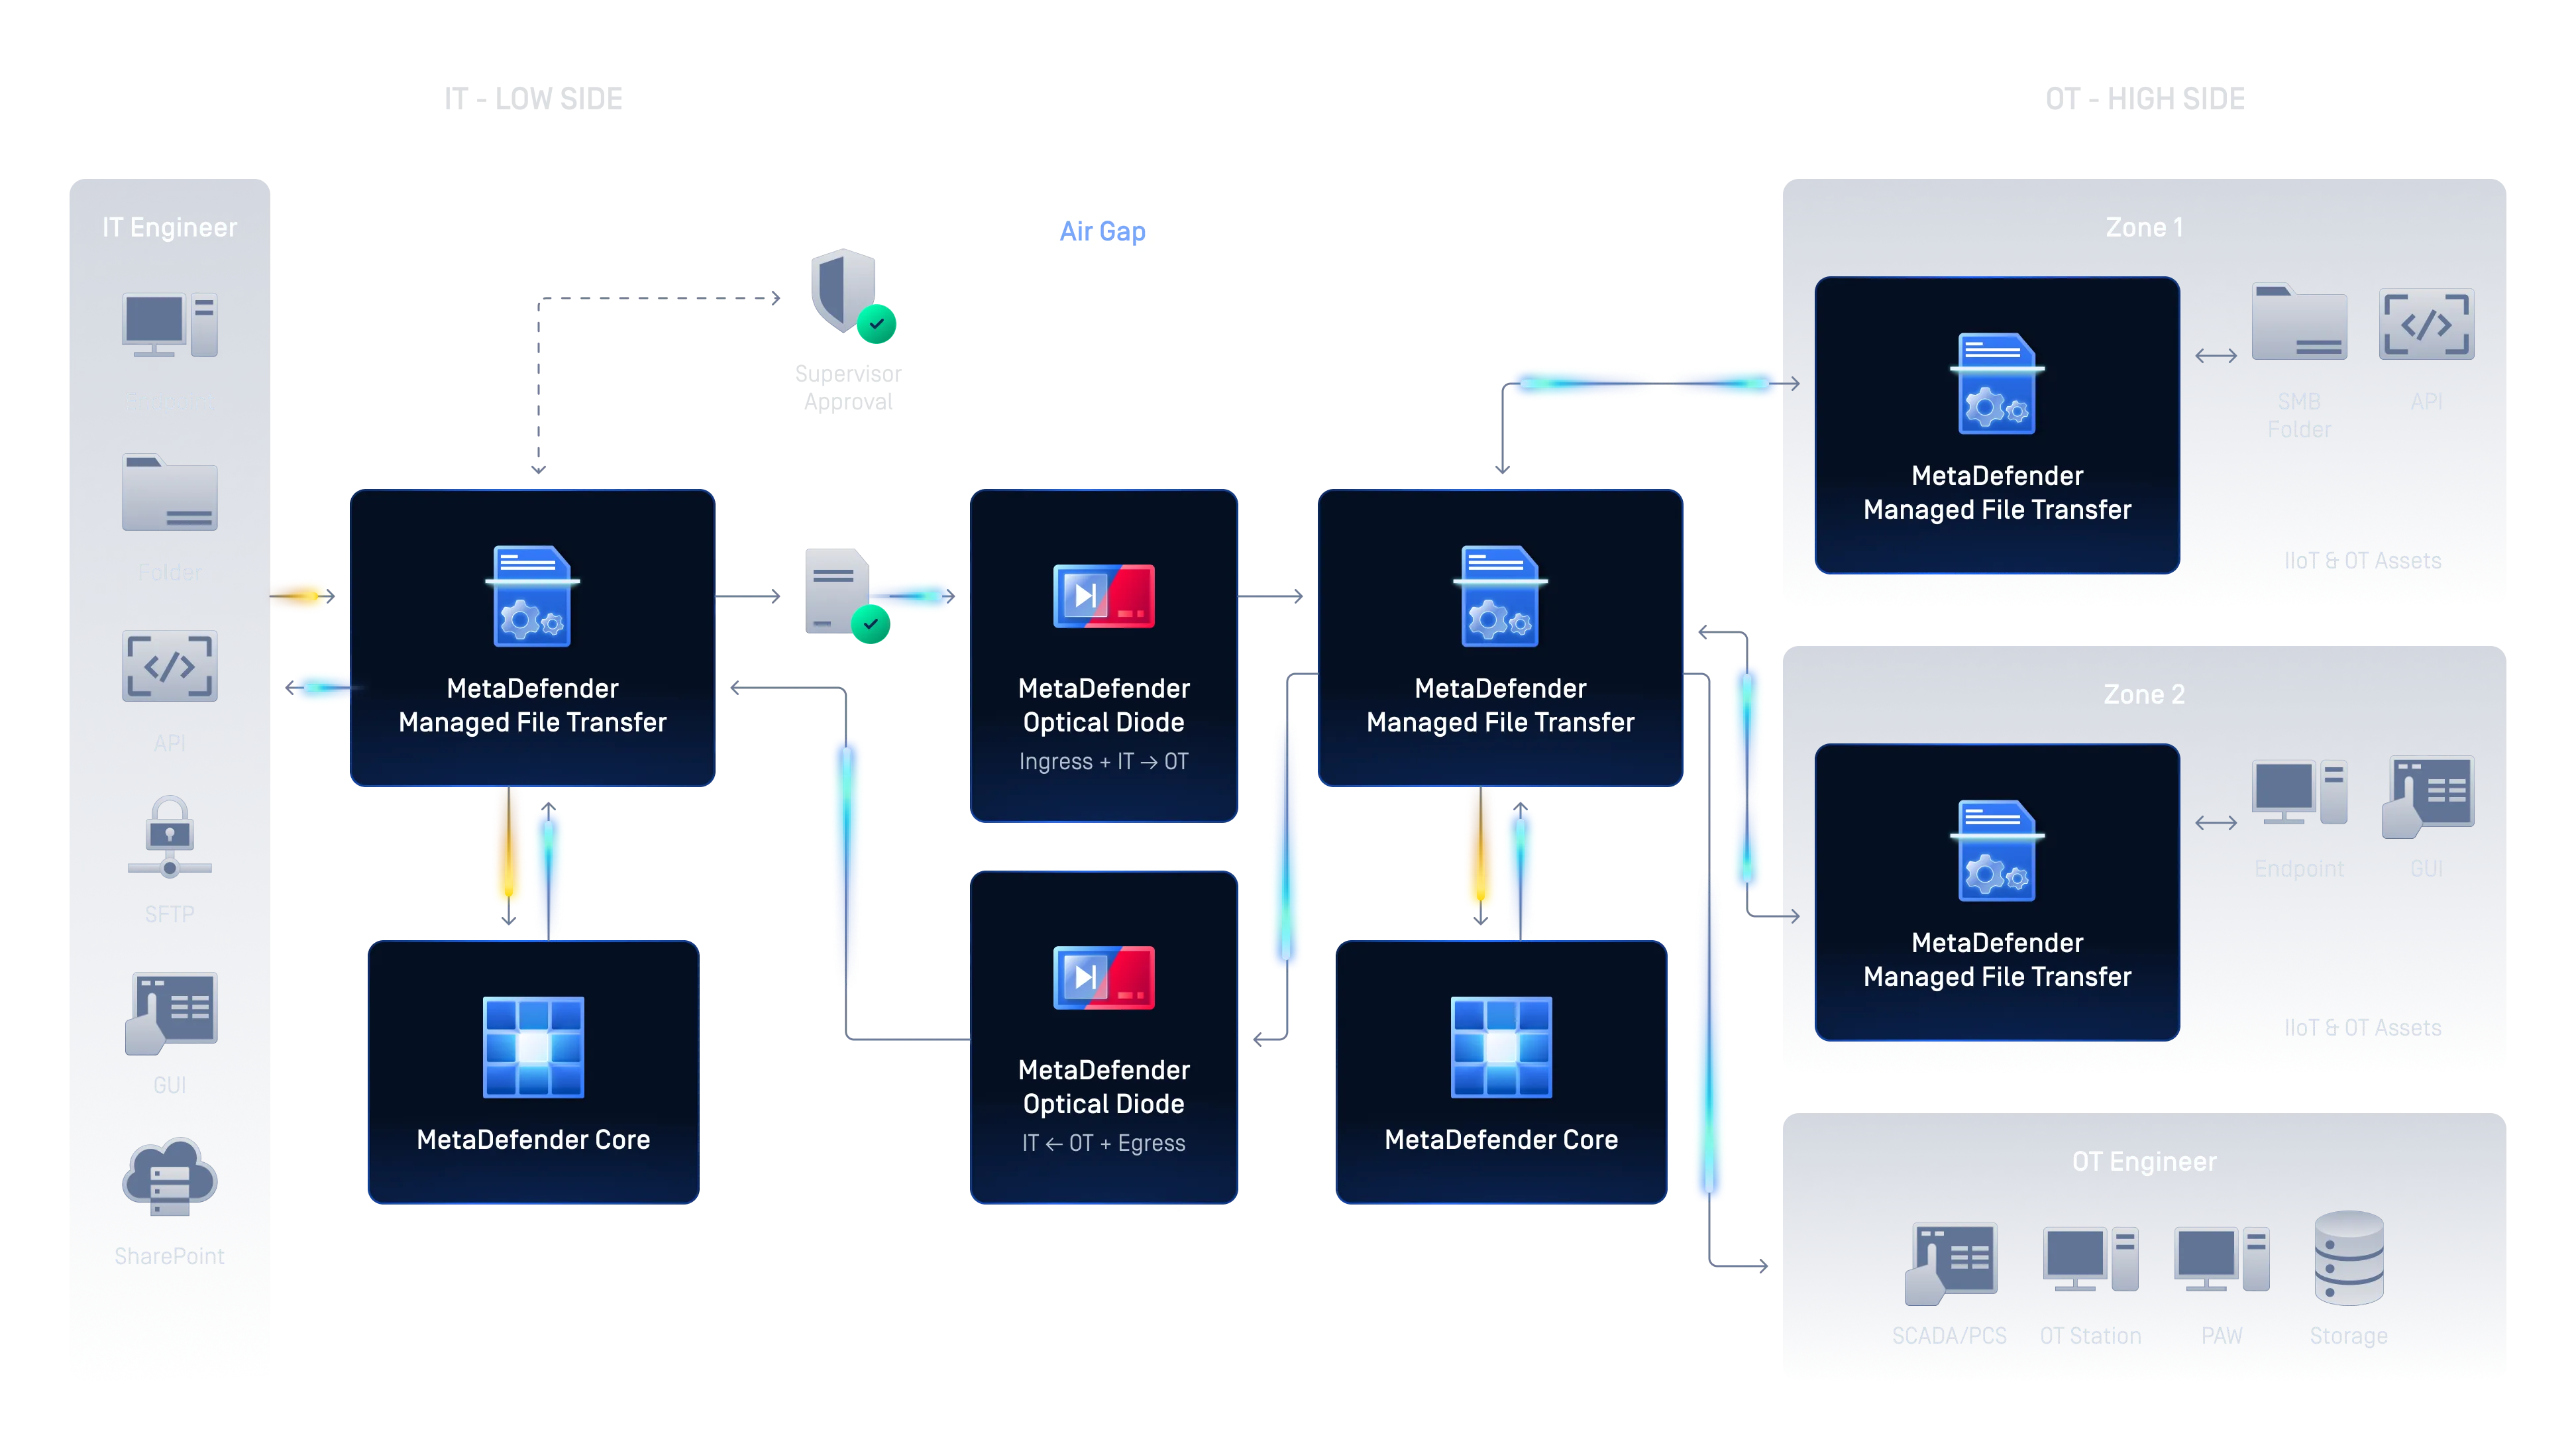
MetaDefender Managed File Transfer, NetWall™ y Industrial Firewall inspeccionan y controlan todos los archivos que cruzan la frontera entre TI y TO, garantizando una transferencia unidireccional o basada en políticas sin ningún punto ciego.
Visibilidad, acceso y prevención de amenazas
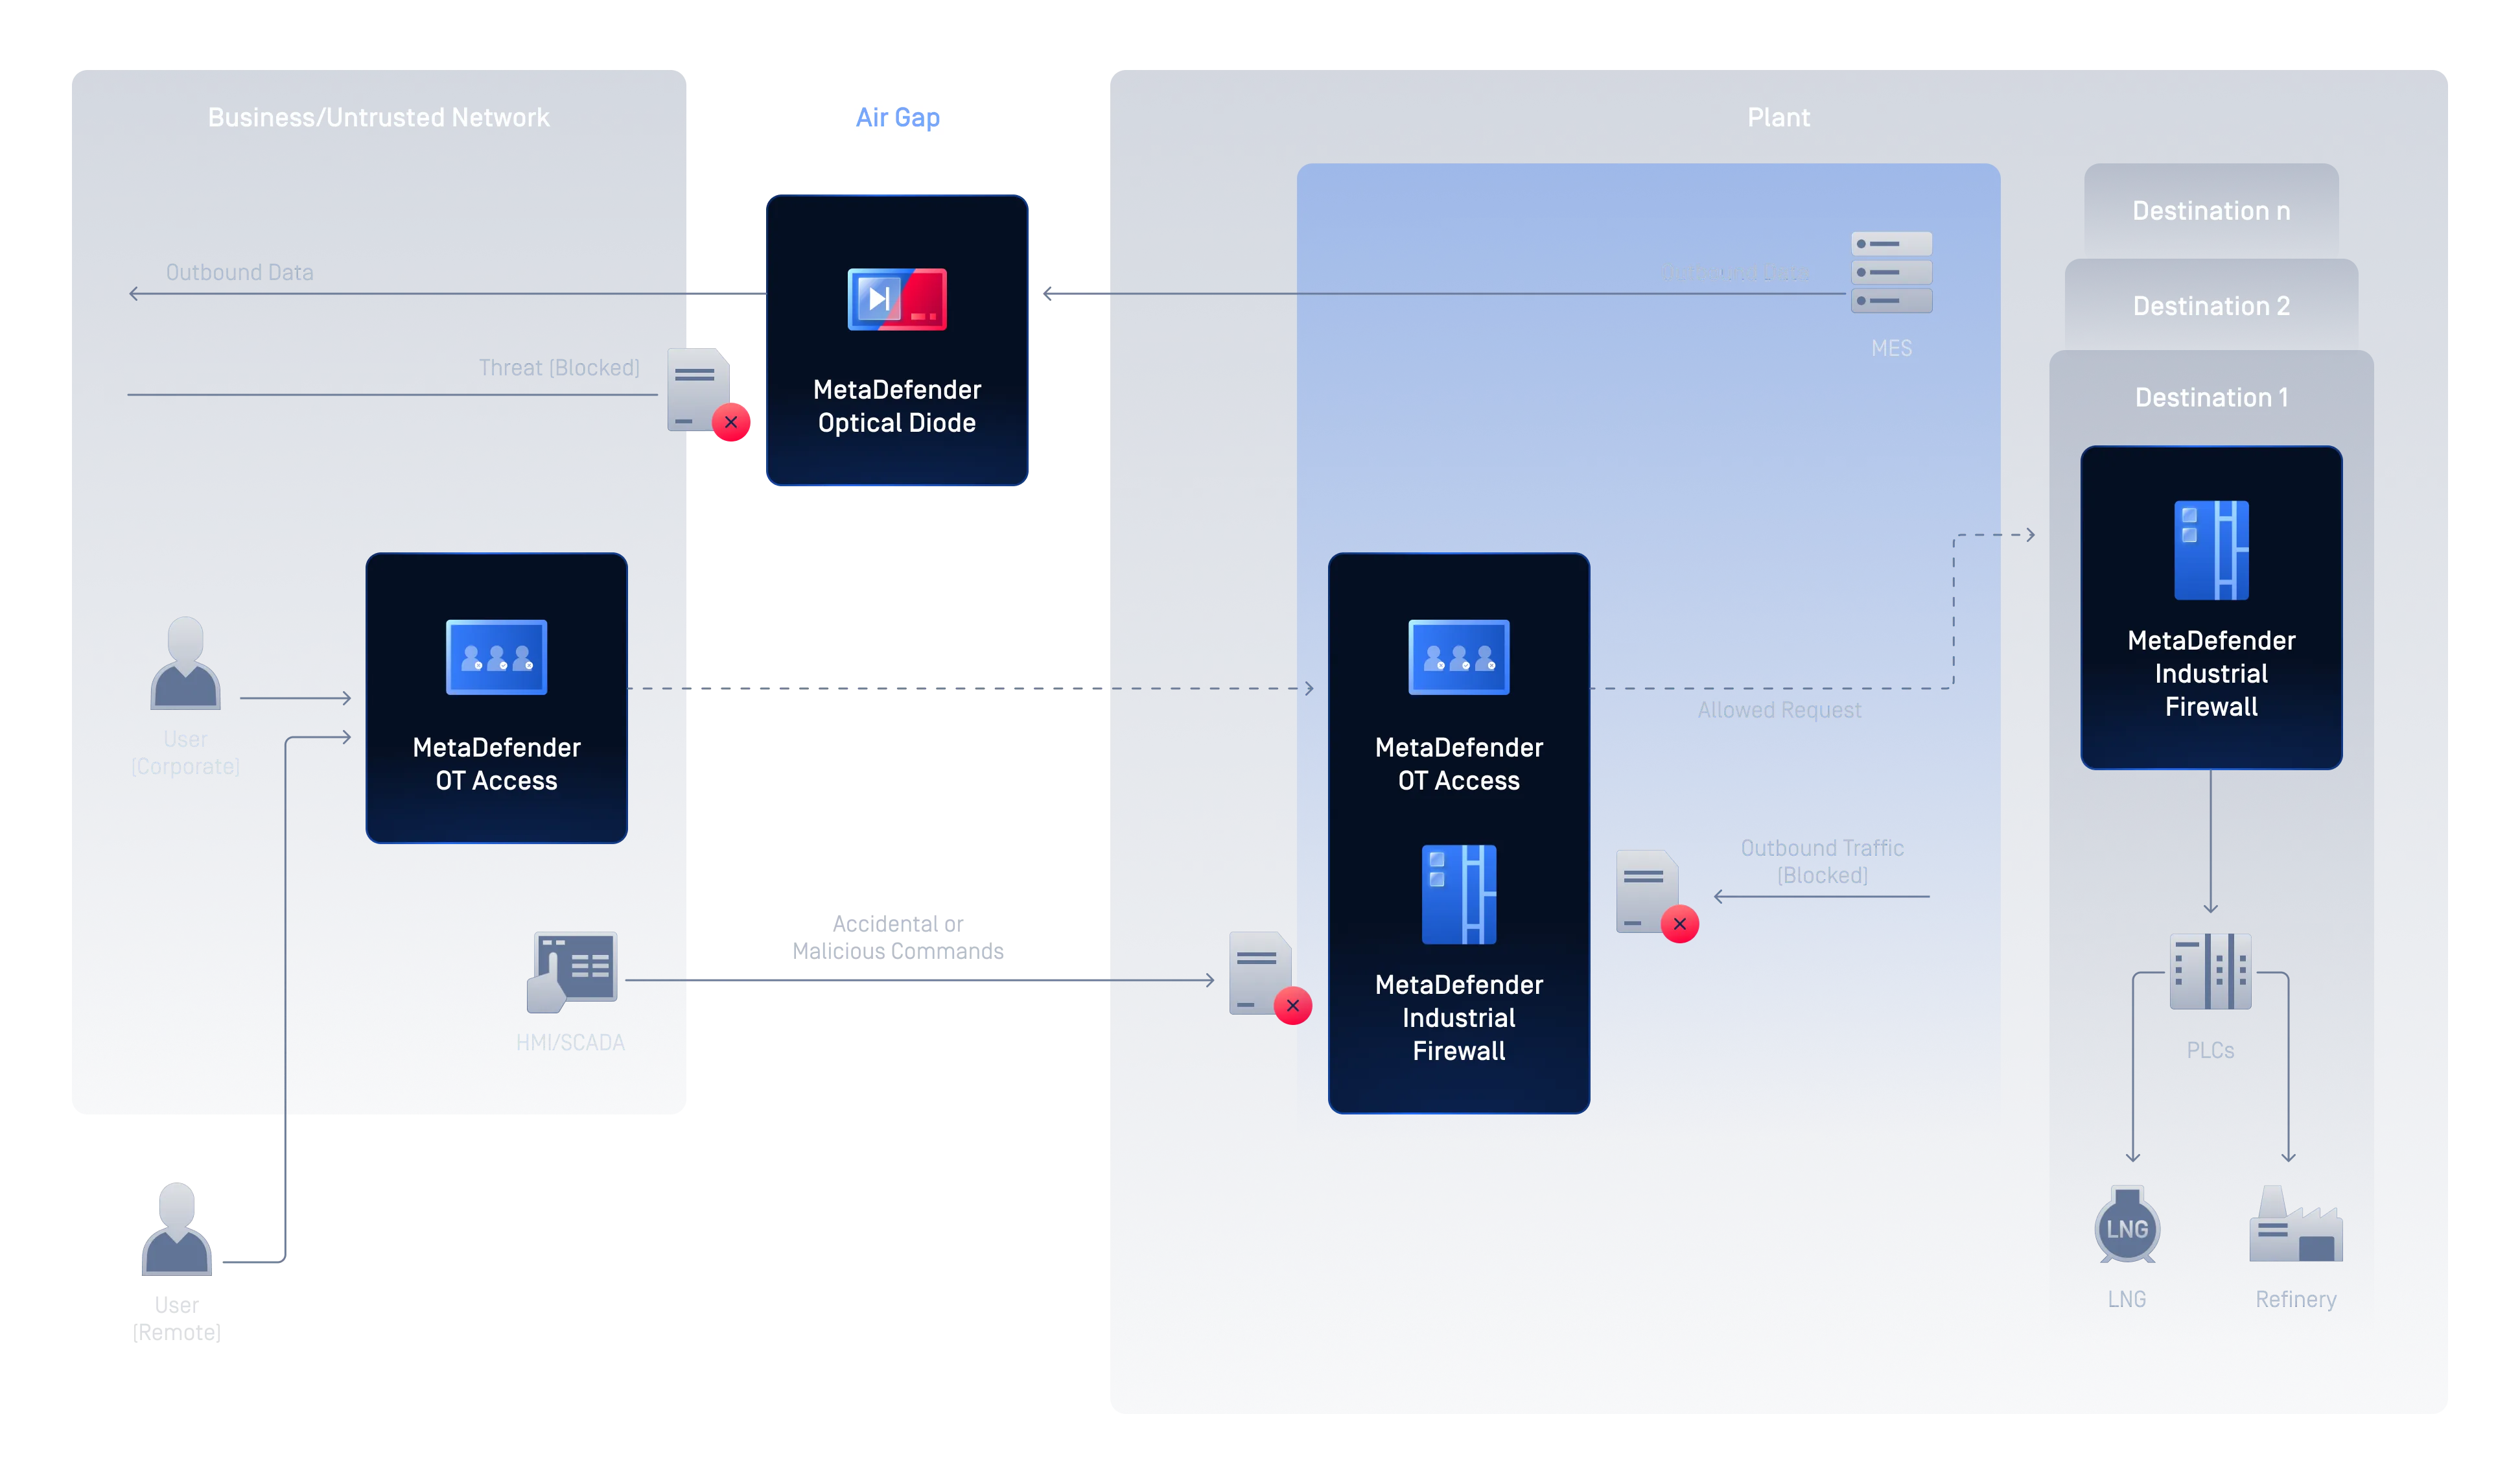
Industrial Firewall, y OT Access combinan la visibilidad de los activos de la red operativa (OT), el acceso remoto seguro y la protección de la red para reducir el riesgo cibernético.
Visibilidad centralizada y cumplimiento normativo
My OPSWAT™ Central Management unifica la aplicación de políticas, los registros de análisis y los informes de cumplimiento en todos los sitios, productos y zonas geográficas, y está diseñado para estar siempre listo para una auditoría.
Detección de vulnerabilidades «zero-day» basada en inteligencia artificial
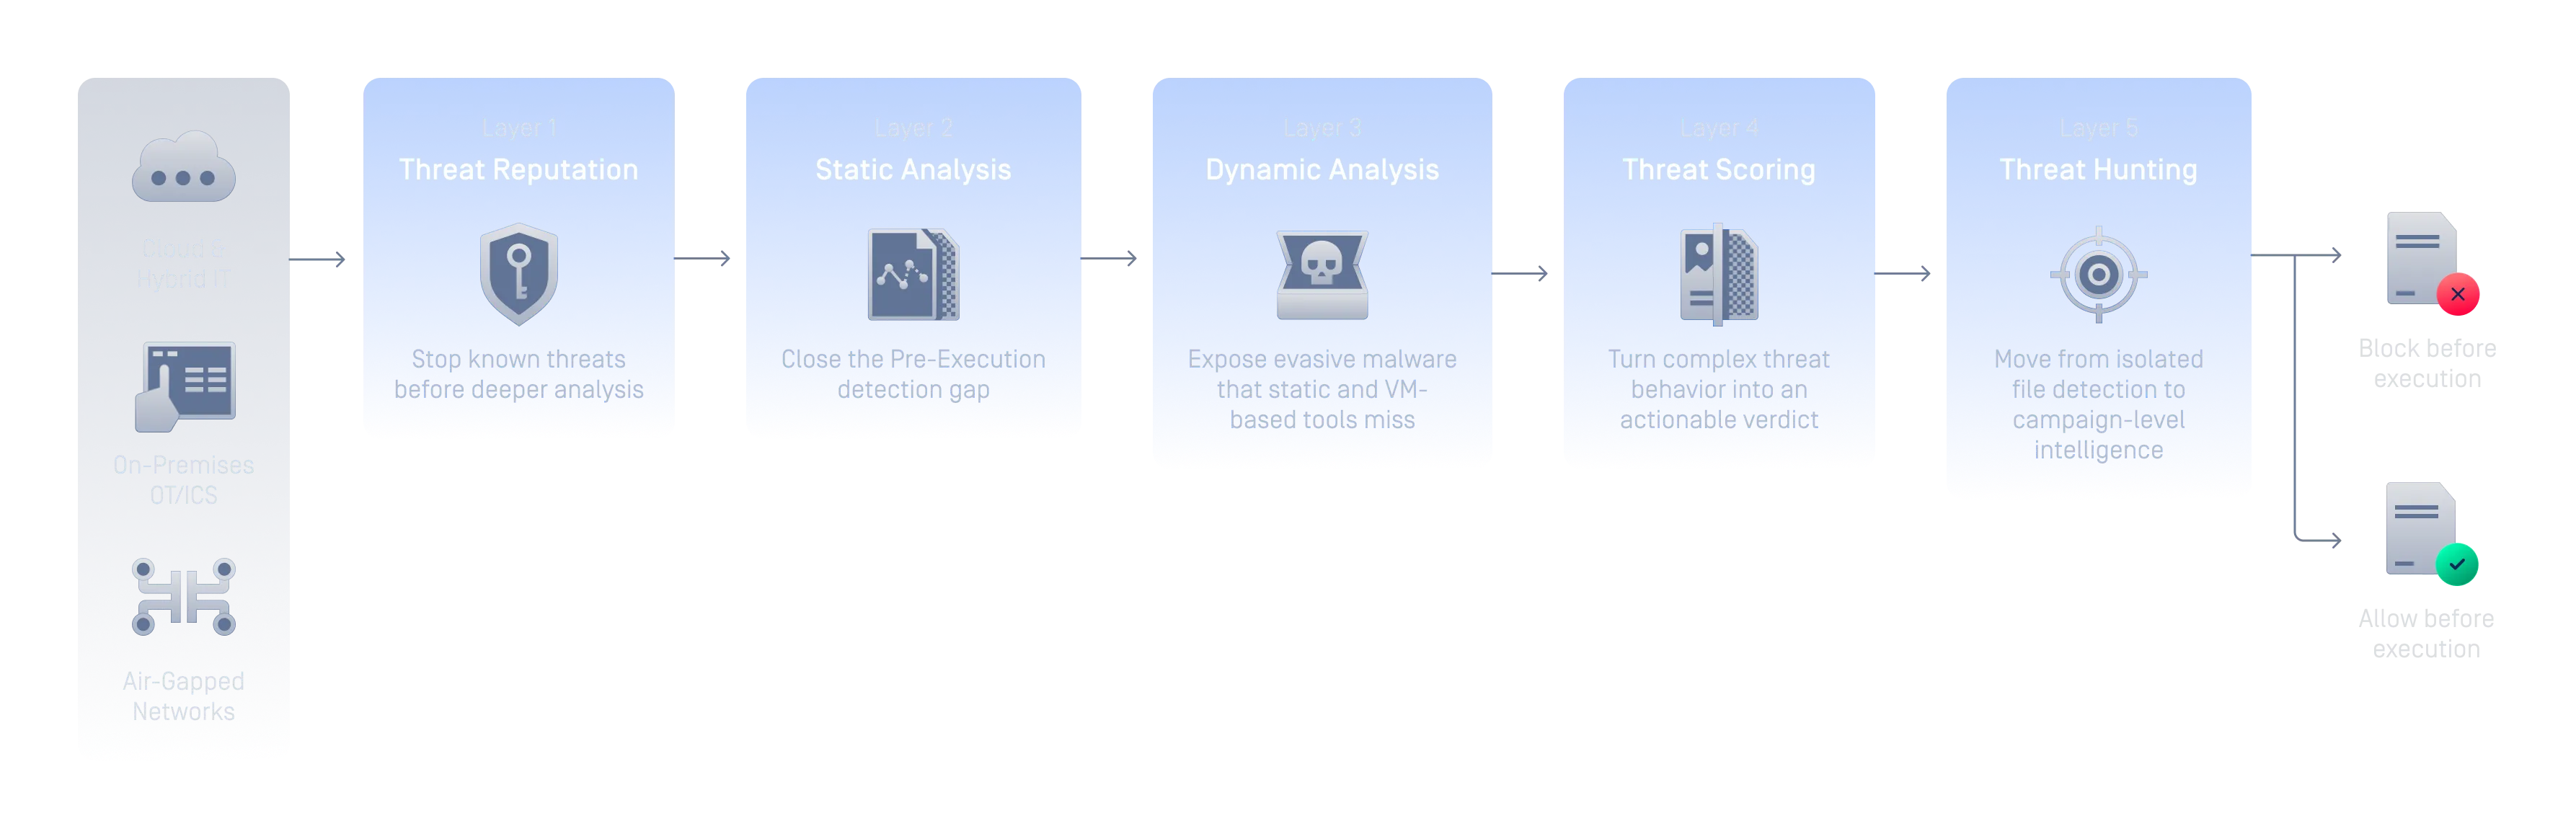
MetaDefender Aether™ integra la reputación de amenazas, la IA predictiva de Alin, el entorno de pruebas basado en emulación, la puntuación de amenazas y la búsqueda de amenazas en una única solución de cinco capas. Detecta el malware de día cero y el evasivo antes de que llegue a los usuarios y a los sistemas, con un único veredicto operativo por archivo.
Secure Operaciones en el sector de la energía y los servicios públicos
Casos de uso
Secure Puntos de entrada extraíbles de « Media »
Evita que el malware penetre en entornos críticos de tecnología operativa (OT) mediante el análisis, la desinfección y la validación de los soportes extraíbles antes de que lleguen a los sistemas operativos.
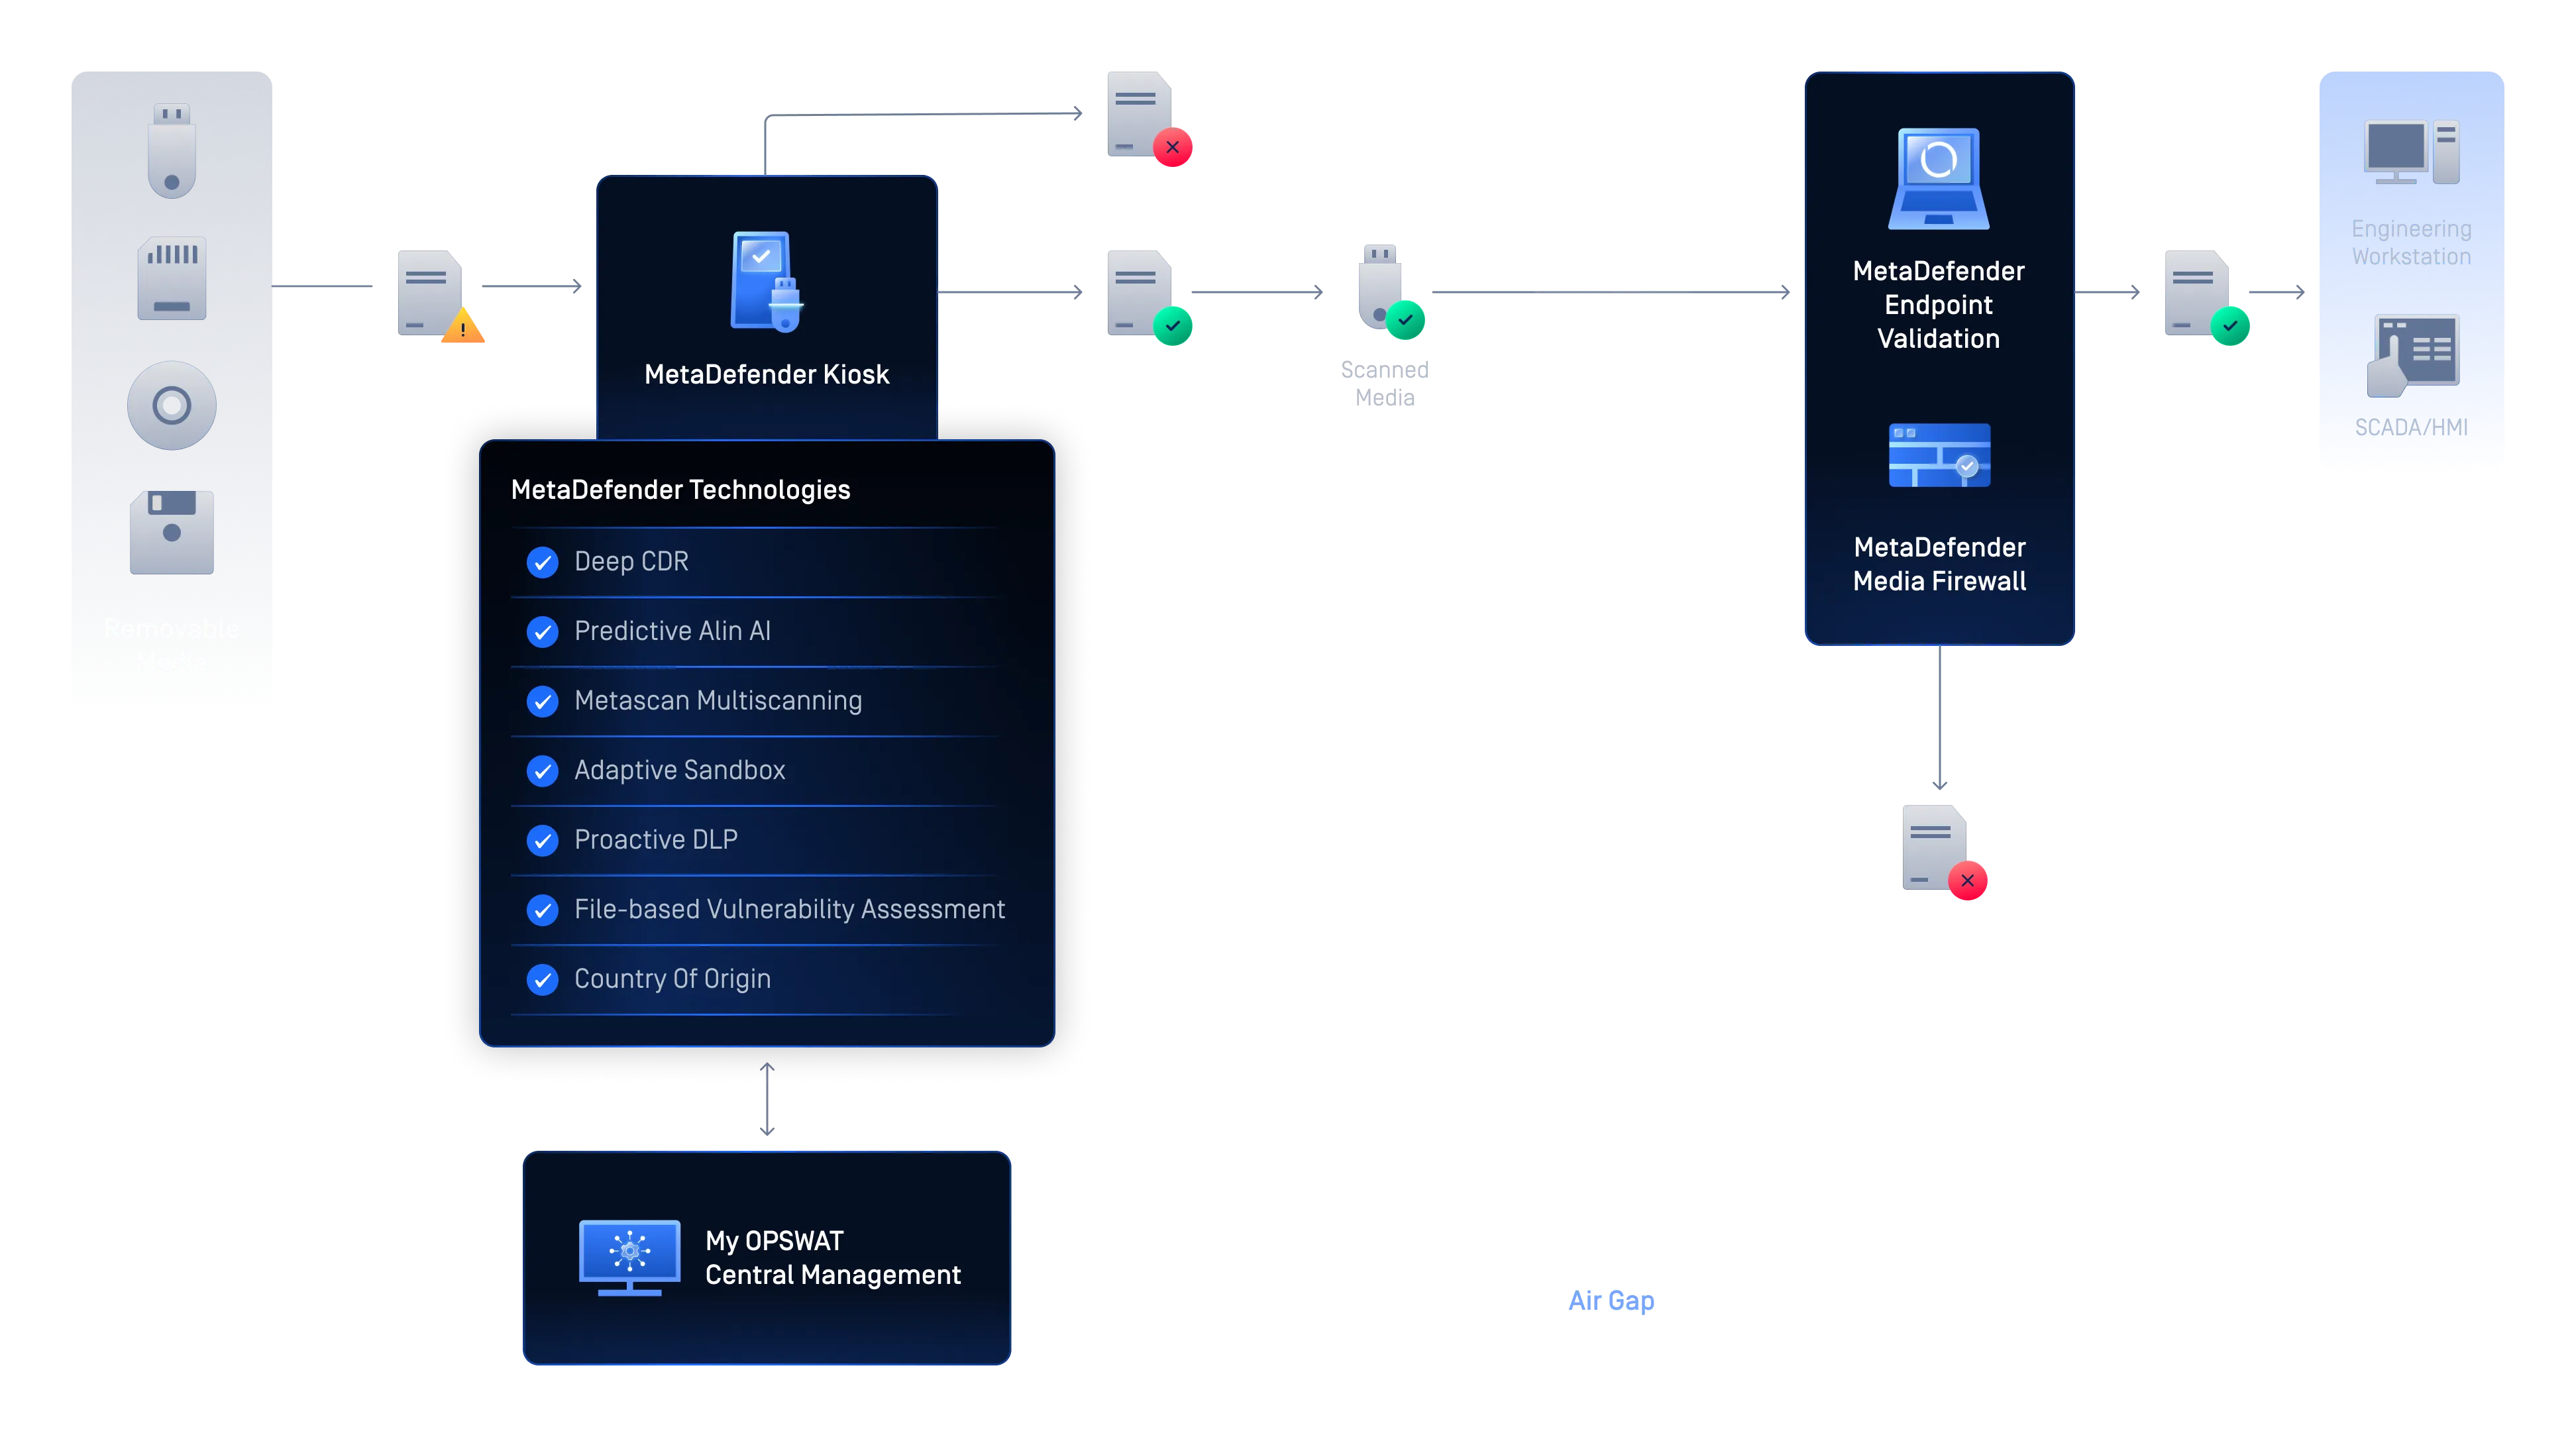
Proteger los dispositivos transitorios y los puntos finales
Secure portátiles de proveedores, estaciones de trabajo de ingeniería y dispositivos temporales con análisis previo al arranque, control de dispositivos e implementación segura de parches.
Proteger las operaciones de tecnología operativa (OT) conectadas
Proteja las operaciones industriales mediante una protección activa de la red, un acceso remoto seguro y una transferencia de datos unidireccional garantizada por hardware en entornos OT tanto tradicionales como modernos.
Secure Todas las transferencias de archivos de TI/TO
Inspeccionar, desinfectar y transferir archivos de forma segura entre entornos de TI y de tecnología operativa (OT), al tiempo que se aplican controles basados en políticas.
Detectar amenazas avanzadas antes de su ejecución
Detén las amenazas de día cero y las impulsadas por IA antes de que se ejecuten mediante el aprendizaje automático, el sandboxing adaptativo y la inteligencia sobre amenazas en entornos en la nube, locales y aislados.
- Media extraíbles
 Media extraíbles
Secure Puntos de entrada extraíbles de « Media »
Evita que el malware penetre en entornos críticos de tecnología operativa (OT) mediante el análisis, la desinfección y la validación de los soportes extraíbles antes de que lleguen a los sistemas operativos.
- Seguridad de los dispositivos
 Seguridad de los dispositivos
Proteger los dispositivos transitorios y los puntos finales
Secure portátiles de proveedores, estaciones de trabajo de ingeniería y dispositivos temporales con análisis previo al arranque, control de dispositivos e implementación segura de parches.
- Protección contra sobreintensidad y cortocircuitos
 Protección contra sobreintensidad y cortocircuitos
Proteger las operaciones de tecnología operativa (OT) conectadas
Proteja las operaciones industriales mediante una protección activa de la red, un acceso remoto seguro y una transferencia de datos unidireccional garantizada por hardware en entornos OT tanto tradicionales como modernos.
- Secure Traspasos
 Secure Traspasos
Secure Todas las transferencias de archivos de TI/TO
Inspeccionar, desinfectar y transferir archivos de forma segura entre entornos de TI y de tecnología operativa (OT), al tiempo que se aplican controles basados en políticas.
- Detección mediante IA
 Detección mediante IA
Detectar amenazas avanzadas antes de su ejecución
Detén las amenazas de día cero y las impulsadas por IA antes de que se ejecuten mediante el aprendizaje automático, el sandboxing adaptativo y la inteligencia sobre amenazas en entornos en la nube, locales y aislados.
Diseñado para cumplir con las normativas energéticas más estrictas del mundo
OPSWAT facilita la documentación, la aplicación y la preparación para auditorías en relación con las normas NERC CIP, IEC 62443, NRC 10 CFR 73.54, NIS2 de la UE, las directivas de seguridad de oleoductos de la TSA, la Ley SOCI de Australia y otras, mediante registros centralizados de análisis, registros de aplicación de políticas y paneles de control de cumplimiento.

Para hacer frente a las amenazas, hay que empezar por una tecnología líder en el mercado
La tecnología OPSWAT, probada, reconocida a nivel mundial, galardonada y líder en el mercado, impide que el malware transmitido a través de archivos penetre y se propague en sus entornos críticos.
Predicción de vulnerabilidades de día cero basada en IA en el perímetro
- Detección y desviación previas a la ejecución
- Modelo de aprendizaje automático entrenado en flujos de trabajo de archivos empresariales
Cuantos más motores, mejor
- Detecta casi el 100 % del malware
- Analiza simultáneamente con más de 30 motores antivirus líderes
Detén las amenazas que otros pasan por alto
- Compatible con más de 200 formatos de archivo
- Limpiar de forma recursiva archivos comprimidos anidados en varios niveles
- Recuperar archivos seguros y utilizables
Autenticidad de contenidos y detección de fraudes en documentos mediante inteligencia artificial
- Eliminar duplicados, validar y canonicizar los metadatos de las imágenes
- Evaluar los indicios forenses visuales, las características estilométricas del texto y las pistas sobre la estructura del documento
- Utiliza puertas de clasificación independientes para el texto generado por IA, las imágenes generadas por IA y los clasificadores de fraude documental
Detección del tipo de archivo real para flujos de trabajo críticos para la seguridad
- Optimizado con IA
- Detecta tipos de archivo falsificados en milisegundos
- Aplicación en línea sin pérdida de rendimiento
Evitar la pérdida de datos confidenciales
- Utilizar modelos basados en inteligencia artificial para localizar y clasificar texto no estructurado en categorías predefinidas
- Oculta automáticamente la información confidencial identificada, como datos de identificación personal (PII), información médica protegida (PHI) y datos de la industria de tarjetas de pago (PCI), en más de 125 tipos de archivos
- Compatibilidad con el reconocimiento óptico de caracteres (OCR) en imágenes
![Imagen de OPSWAT]() Inspector de contenido de IA
Autenticidad de contenidos y detección de fraudes en documentos mediante inteligencia artificial
- Eliminar duplicados, validar y canonicizar los metadatos de las imágenes
- Evaluar los indicios forenses visuales, las características estilométricas del texto y las pistas sobre la estructura del documento
- Utiliza puertas de clasificación independientes para el texto generado por IA, las imágenes generadas por IA y los clasificadores de fraude documental
Más de 100 000 millones de imágenesDe la detección de SynthID de Google99 % de precisiónpara los principales generadores de imágenes![Imagen de OPSWAT]() Detección del tipo de archivo
Detección del tipo de archivo real para flujos de trabajo críticos para la seguridad
- Optimizado con IA
- Detecta tipos de archivo falsificados en milisegundos
- Aplicación en línea sin pérdida de rendimiento
Precisión superior al 99 %Sobre las extensiones encubiertas
Cuenta con la confianza de más de 1.500 organizaciones del sector energético
, Servicios de restauración nuclear

- «Contar con un solo motor antivirus para analizar un archivo concreto no es lo ideal. [Con] la solución que tenemos ahora implantada con OPSWAT, cada archivo se analiza mediante 16 motores antivirus diferentes».Mike RitchieCiberseguridad, Dounreay
, Servicios de restauración nuclear - «Gracias al uso de un producto como OPSWAT MetaDefender Core , hemos logrado resolver este problema. He podido centralizar todos los servicios globales de Hitachi Energy en un único servidor».Jeremy MorganResponsable global de ciberseguridad en Hitachi Energy
- «Dado que nuestro «air gap» podía quedar expuesto a riesgos, sabíamos que teníamos que actuar con rapidez, pero sin correr el riesgo de elegir una solución alternativa que no se ajustara a nuestras necesidades».
- «Necesitábamos controlar y gestionar el flujo constante de datos que entraban y salían de nuestras instalaciones. MetaDefender [Kiosk] nos ha permitido establecer políticas de seguridad detalladas para usuarios específicos y adaptarnos a los requisitos del sector, que cambian constantemente. Esto nos proporciona una capa adicional de protección».Malie CombsAnalista de ciberseguridad en el departamento de Tecnologías de la Información de OPPD
Recursos recomendados

Implementaciones contrastadas en el sector de la energía y los servicios públicos
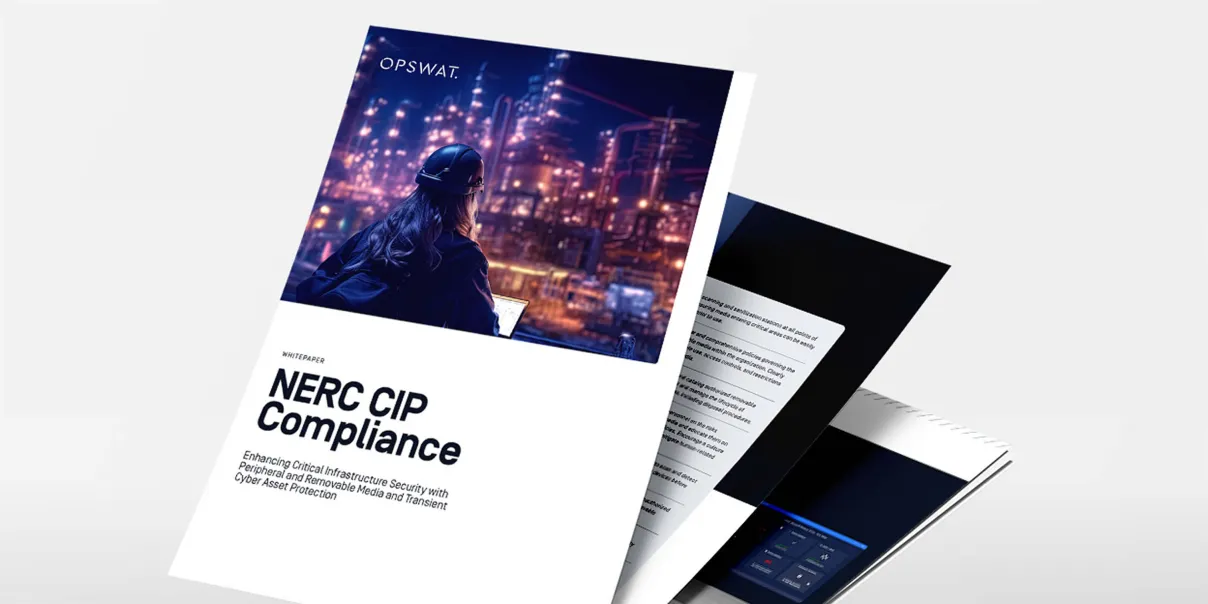
Cumplimiento de las normas CIP de la NERC
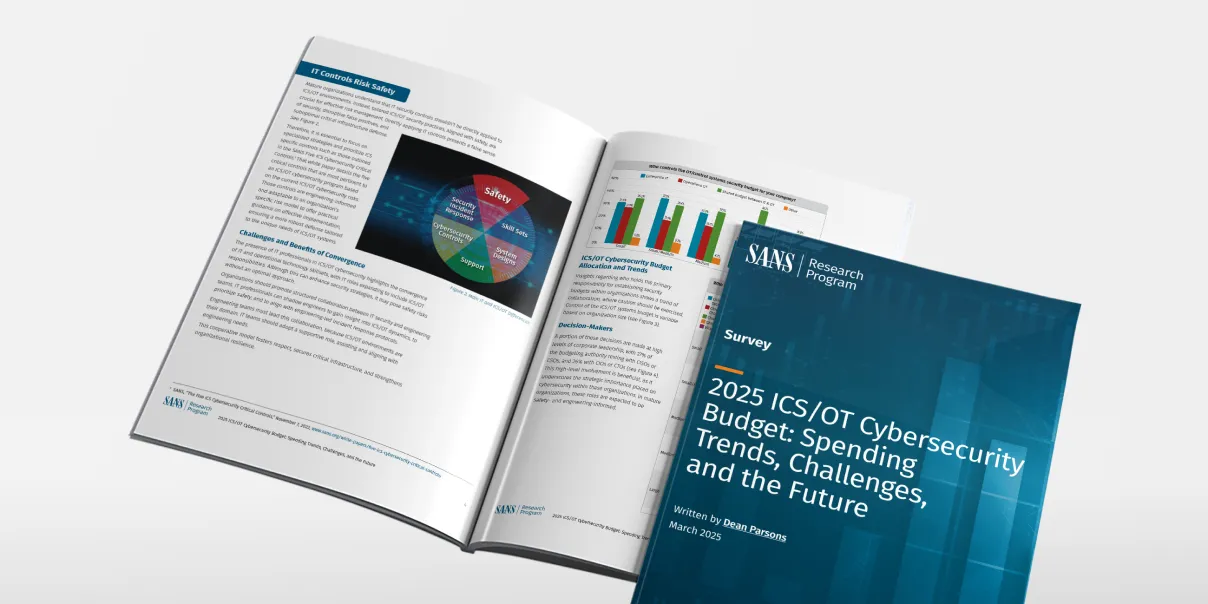
Presupuesto de ciberseguridad para ICS/OT: tendencias de gasto, retos y perspectivas de futuro
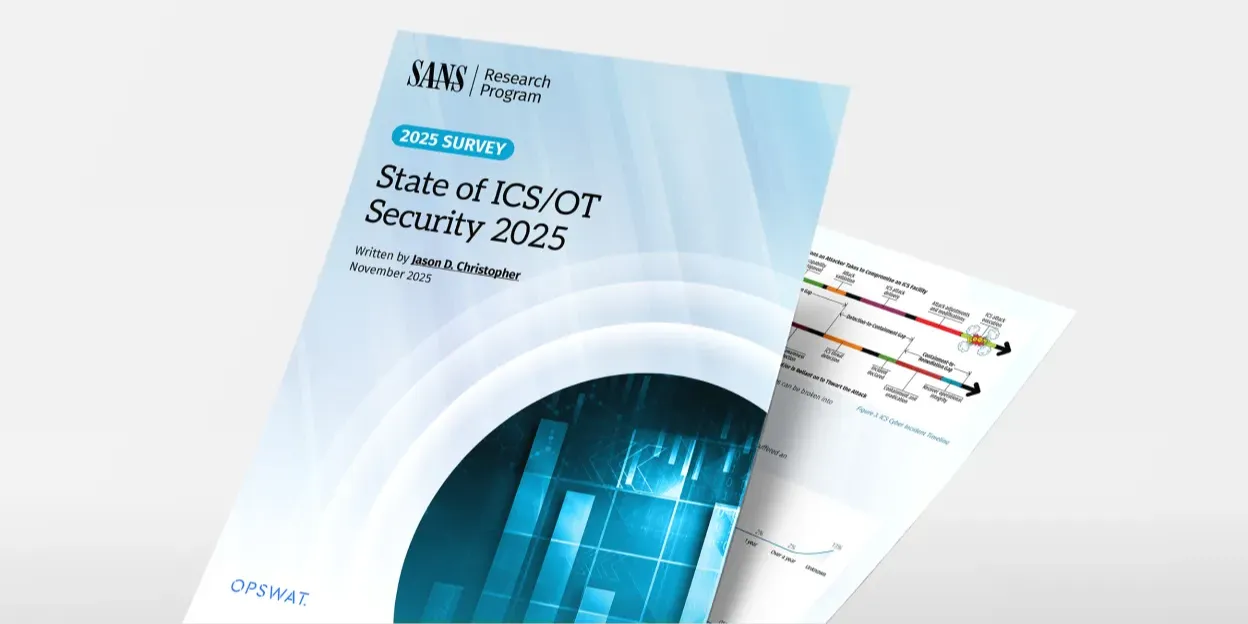
Informe de SANS sobre el estado deOT Security

La guía definitiva sobre ciberseguridad en los sistemas de tecnología operativa (OT)

Redefiniendo la resiliencia: seguridad unificada entre TI y TO
Protección de redes críticas con diodos de datos: configuraciones de alta disponibilidad
La guía definitiva sobre los diodos de datos

Perspectivas sobre la ciberseguridad en el sector de la tecnología de la información: 2026 y más allá

NERC CIP-015-01: La creciente urgencia de la supervisión de la seguridad interna de las redes
Protección de la red eléctrica mediante DNP3 y el flujo de datos unidireccional

5 situaciones de alto riesgo para la ciberseguridad de los sistemas de tecnología operativa (OT) en el sector energético y de servicios públicos
0 resultados. Inténtalo de nuevo.
Preguntas frecuentes
No por sí solos. El malware introducido a través de unidades de « USB », ordenadores portátiles de subcontratistas y herramientas de proveedores elude habitualmente las barreras físicas, como se ha visto con Stuxnet, Industroyer, etc.
No de forma sistemática. Los operadores dan prioridad al tiempo de actividad frente al cumplimiento de los protocolos, sobre todo durante los periodos de mantenimiento, al no existir un mecanismo físico que garantice dicho cumplimiento.
No necesariamente. El tiempo medio de permanencia en el ICS supera los 200 días: el hecho de que no se haya detectado ningún incidente no significa que no haya habido una intrusión.
No. Organismos reguladores como NERC CIP, NRC y TSA exigen una aplicación de las normas demostrable y preparada para ser auditada, no solo procedimientos escritos.
No. Las soluciones antivirus de un solo motor no detectan entre el 30 % y el 40 % de las nuevas variantes de malware en el momento de su aparición. Los entornos energéticos necesitan tecnologías de análisis multimotor y de neutralización de contenidos.
Muchos puntos de control físico, como MetaDefender yKiosk, pueden estar operativos a las pocas horas de su instalación en una ubicación.
Sí. Predictive Alin AI y MetaDefender Aether para Core funcionan totalmente sin conexión, lo que permite su uso en entornos nucleares, de tuberías y de redes eléctricas aislados físicamente.
