Secure cumplir con las normas
desde el código hasta la implementación
MetaDefender Software Supply Chain la solución de seguridad de la cadena de suministro de software OPSWATdestinada a validar componentes de software, proveedores y procesos de compilación. Combina la detección de amenazas mediante múltiples motores, la generación y validación de listas de materiales de seguridad (SBOM) y el análisis de vulnerabilidades para ayudar a las organizaciones a reducir los riesgos de la cadena de suministro, cumplir con los requisitos de conformidad y mantener la integridad del software a lo largo de todo el ciclo de vida del desarrollo.
El reto de garantizar la seguridad de las cadenas Software
Un desarrollo más rápido antepone la rapidez a la seguridad. Los procesos automatizados de CI/CD pueden propagar vulnerabilidades rápidamente por todos los entornos. A medida que los equipos crecen y la colaboración entre departamentos se intensifica, resulta aún más difícil tener una visión clara de estos riesgos.
La dependencia de software de código abierto de terceros introduce vulnerabilidades en todas las fases del ciclo de vida del desarrollo de software (SDLC). La arquitectura moderna basada en microservicios también crea oportunidades para el abuso en todas las capas de contenedores.
La creciente importancia que se concede al cumplimiento normativo (por ejemplo, SOC 2, ISO 27001, NIST) exige una mayor transparencia y control. Lograr un equilibrio entre las medidas de seguridad y cumplimiento normativo y las necesidades operativas requiere más recursos.
A menudo, la información confidencial queda incrustada en el código o se deja desprotegida en los repositorios. Las credenciales codificadas de forma rígida que quedan expuestas ofrecen a los atacantes oportunidades fáciles de aprovechar, lo que da lugar a la filtración de información confidencial o al acceso indebido a los repositorios de código.
El seguimiento manual de los componentes de software consume tiempo y recursos. Sin las herramientas adecuadas, a las organizaciones les cuesta supervisar su cadena de suministro para detectar riesgos emergentes. Una detección tardía puede agravar el impacto de un ataque.
- Retos 5
¿Por qué OPSWAT?
Prevención de amenazas en múltiples niveles
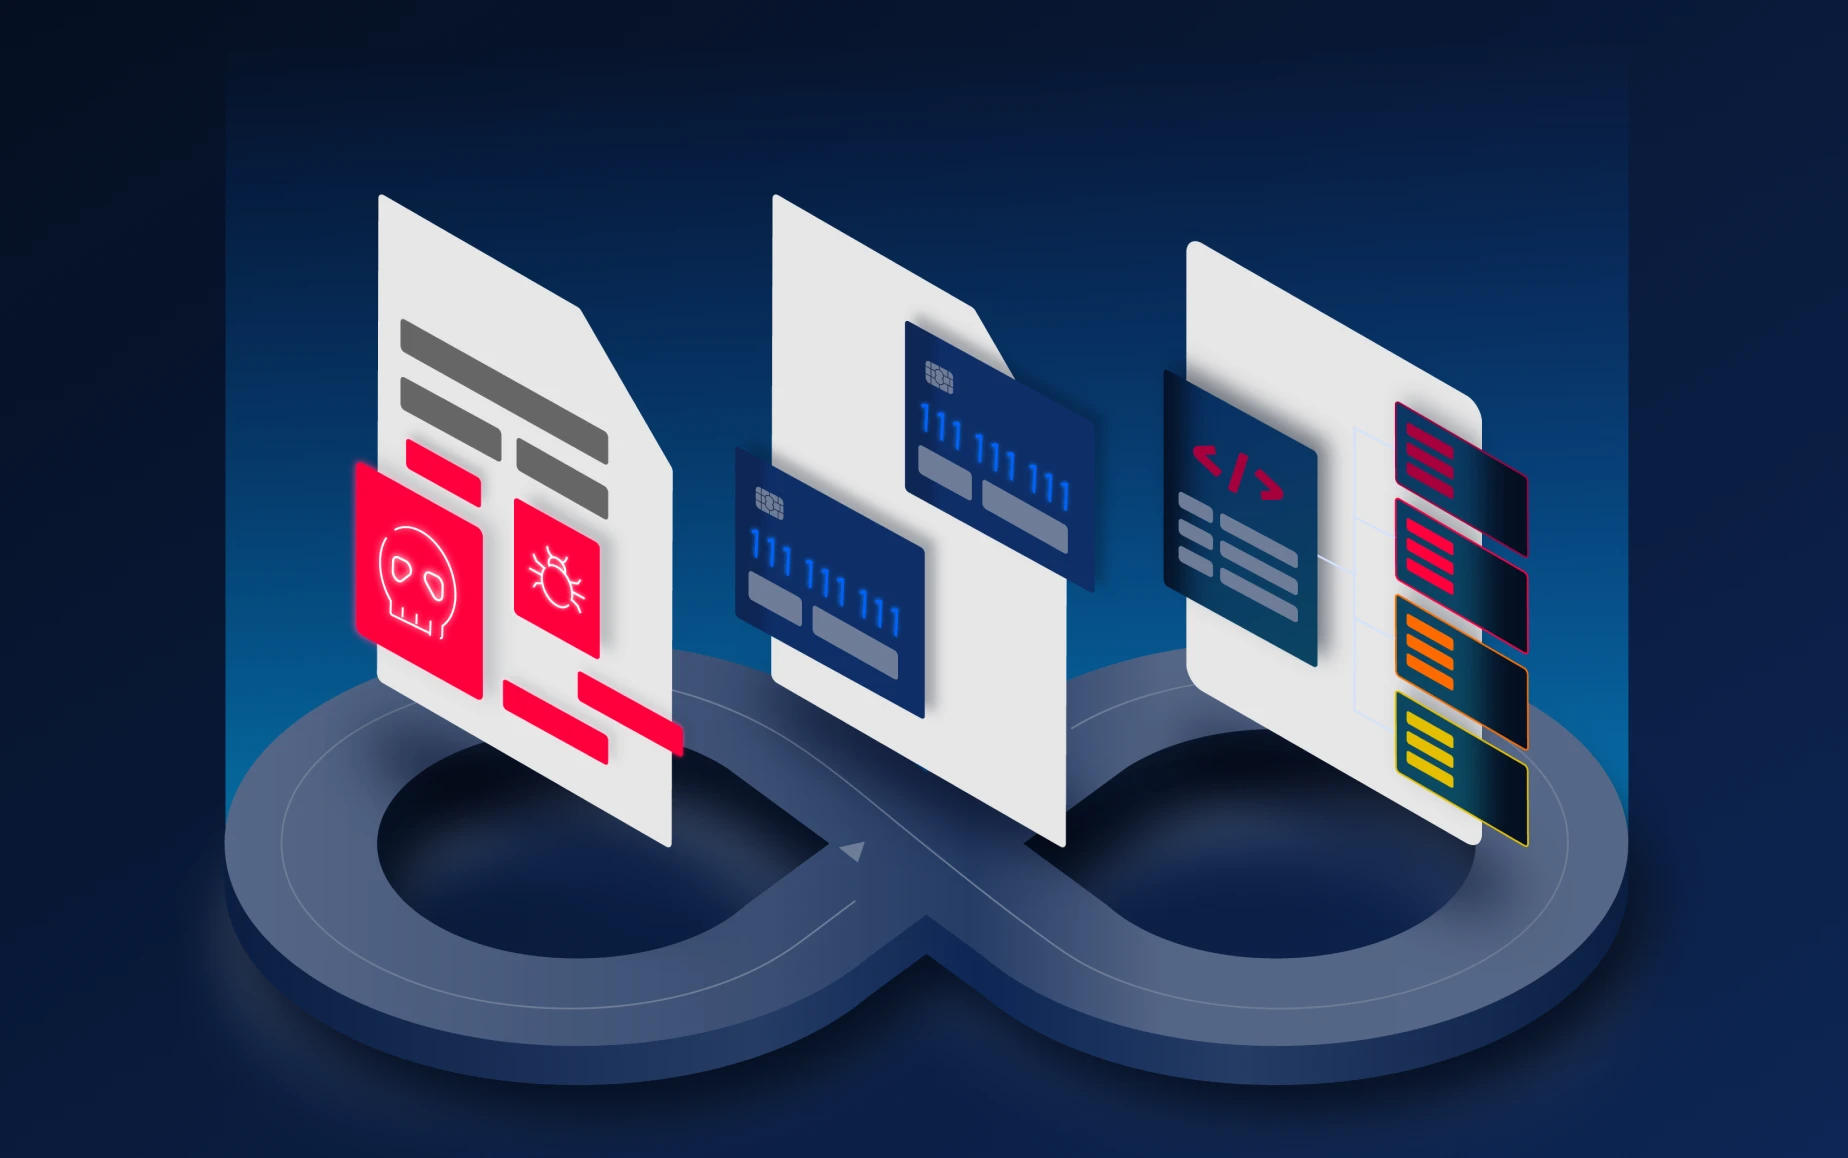
Detecta vulnerabilidades y dependencias de software. Protege tu cadena de suministro contra el malware mediante análisis múltiples. Genera SBOM (listas de materiales de software) y realiza un seguimiento continuo de tus componentes de software.
Cumplimiento de las normas de Software
Detecta la información de identificación personal (PII) y los datos confidenciales en el código fuente con Proactive DLP™. Automatiza el inventario de componentes de software mediante la lista de materiales de software (SBOM) para mantener la integridad del software, lo que ayuda a las organizaciones a cumplir con normativas como SOC 2 e ISO 27001.
Container del código fuente y de Container
Secure el código fuente como las imágenes de contenedor mediante flujos de trabajo flexibles que pueden programarse o activarse mediante acciones específicas. Reduce los costes de mantenimiento con una solución integrada que se adapta a la perfección a tu proceso de CI/CD.
Fácil de usar y mantener
Intégralo fácilmente en tus herramientas de CI/CD actuales o en soluciones de terceros. Gestiona los roles y automatiza los pasos de corrección, como las alertas por correo electrónico y la aprobación de solicitudes de incorporación de cambios, para optimizar la gestión de la seguridad.
Asistencia Premium
Reciba ayuda cuando la necesite, las 24 horas del día, los 7 días de la semana. OPSWAT un servicio de asistencia de nivel empresarial que garantiza una ayuda rápida y fiable, adaptada a sus necesidades específicas.
5 millones
10+
Más del 99 %
Descargar un informe SBOM de muestra
Mira « MetaDefender » (Software ) «
Chain in Action» (La cadena de suministro en acción)
Lista de reproducción
1 vídeo- Secure los datos Secure entre entornos de distintos dominios
Integraciones simplificadas
Incorpora la seguridad de la cadena de suministro de software a tu proceso de desarrollo en cuestión de minutos.
Tanto si tu equipo utiliza repositorios de código fuente, registros de contenedores, servicios binarios o una combinación de herramientas, MetaDefender Software Supply Chain integraciones nativas con las plataformas más populares para garantizar la seguridad a lo largo de todo el ciclo de vida del desarrollo de software (SDLC).
Defensas integrales y en múltiples niveles
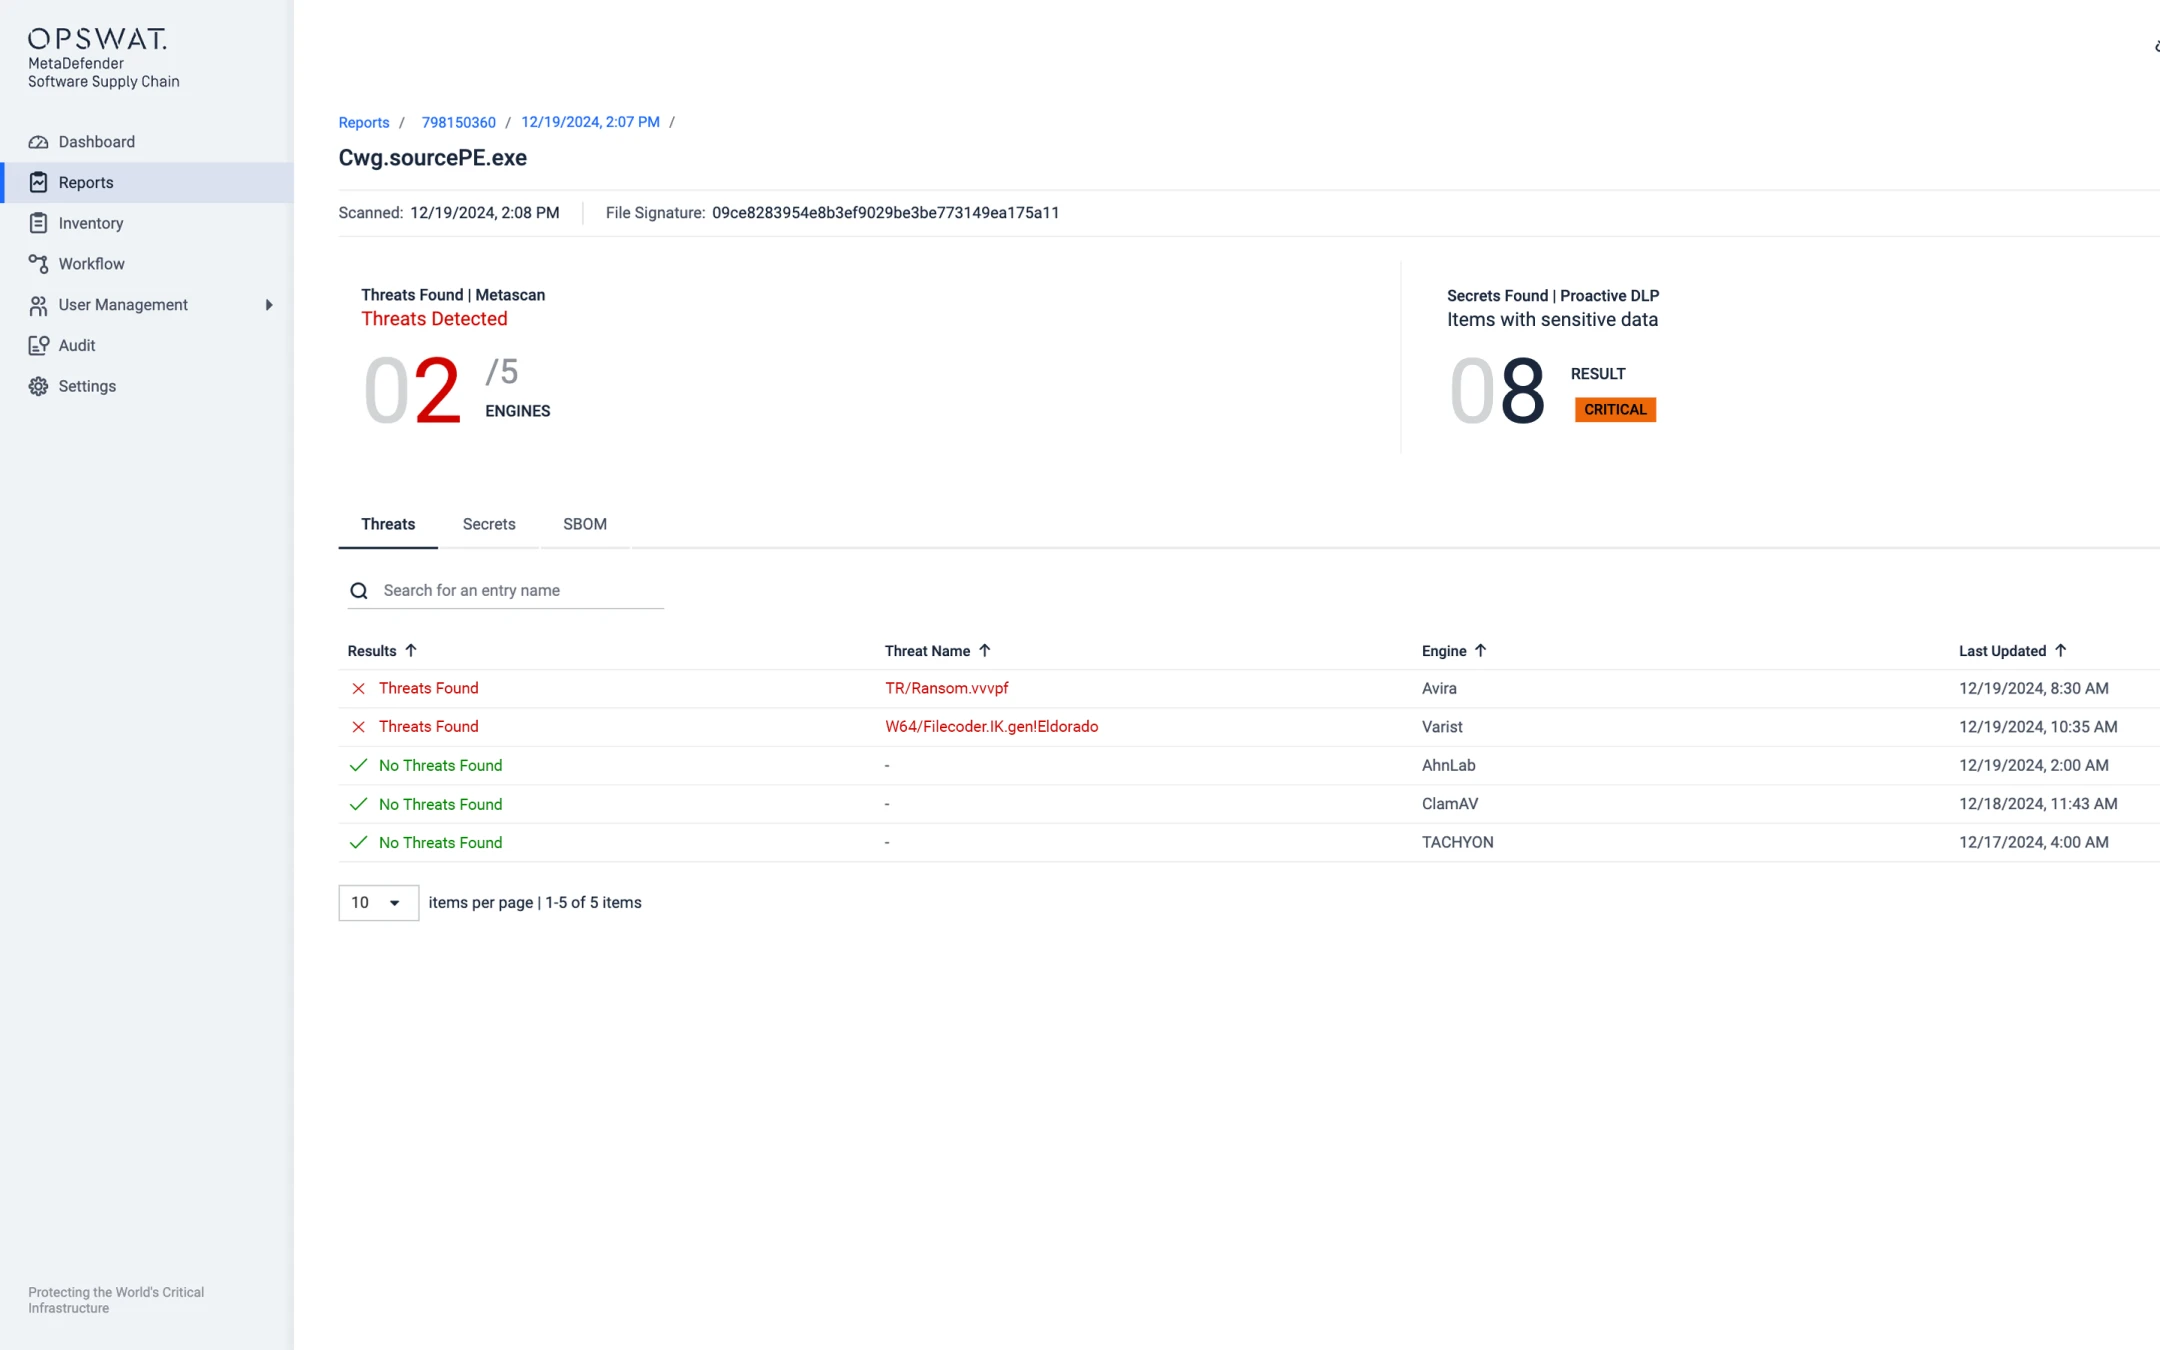
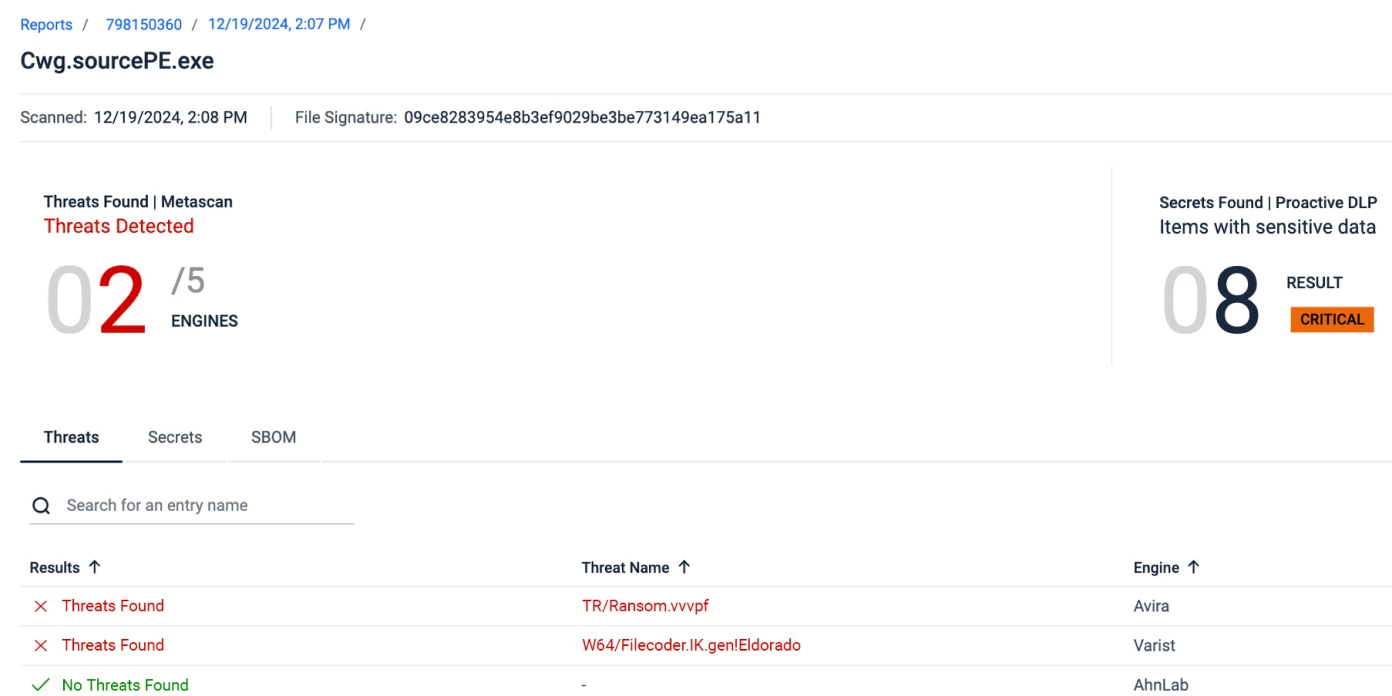
Metascan™: Multiscanning
Con más de 30 motores antimalware comerciales, la tecnología Metascan aumenta las tasas de detección y evita de forma eficaz que el malware infecte estaciones de trabajo, contenedores o código fuente.
- Detecta el malware en una fase temprana del ciclo de vida del desarrollo de software (SDLC).
- Evita paquetes maliciosos (npm, PyPI, etc.), especialmente en el software de código abierto.
- Paquetes de motores AV flexibles entre los que elegir.
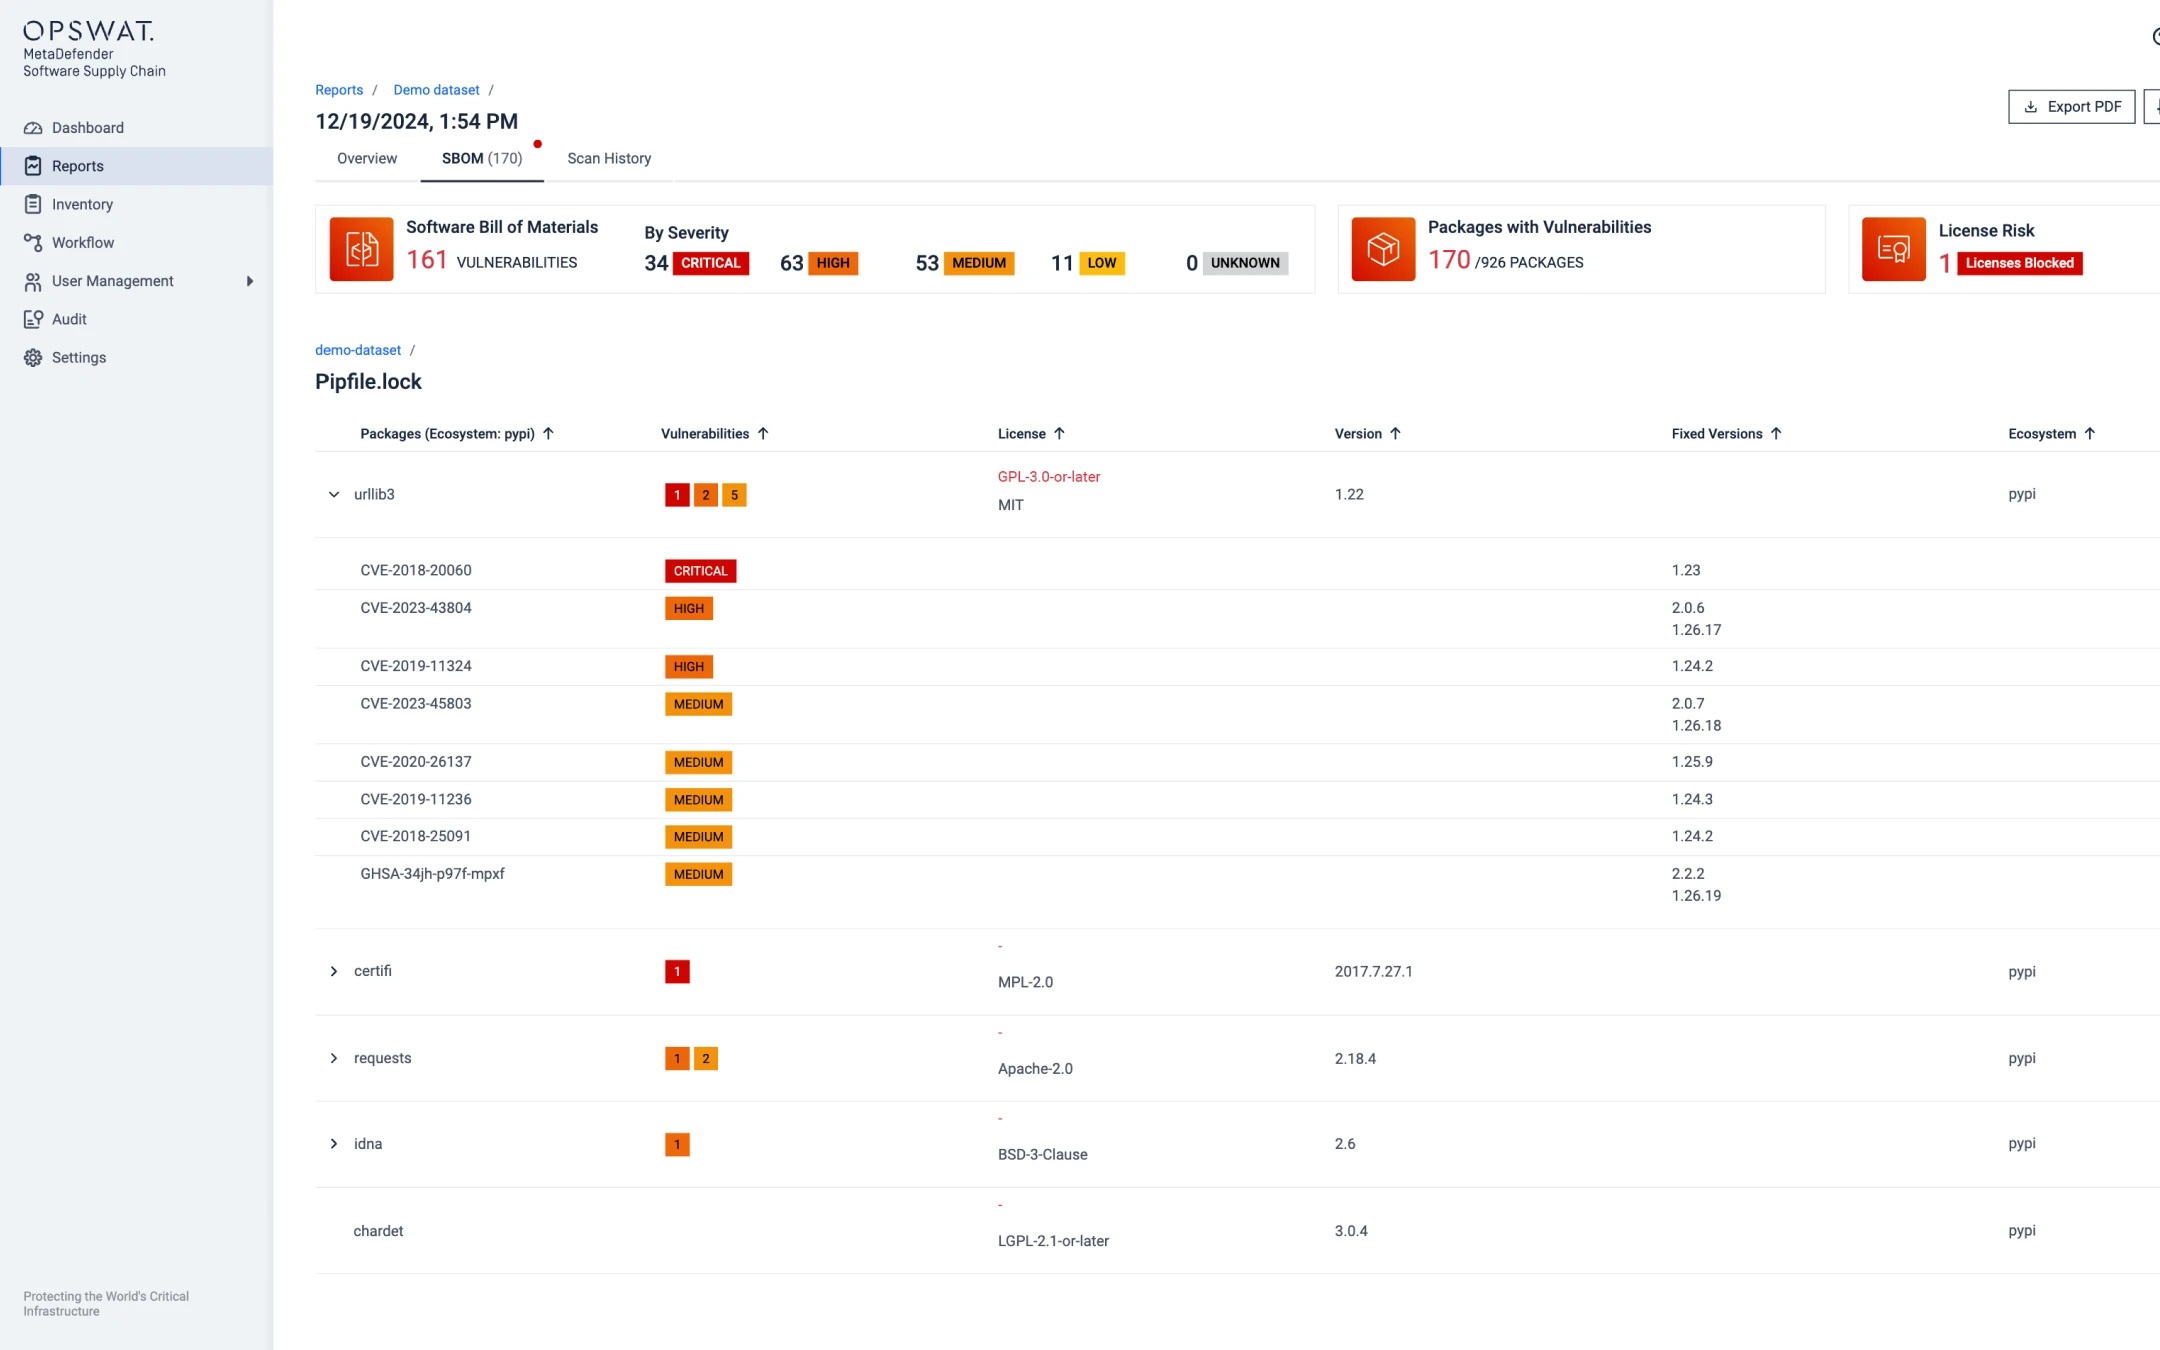
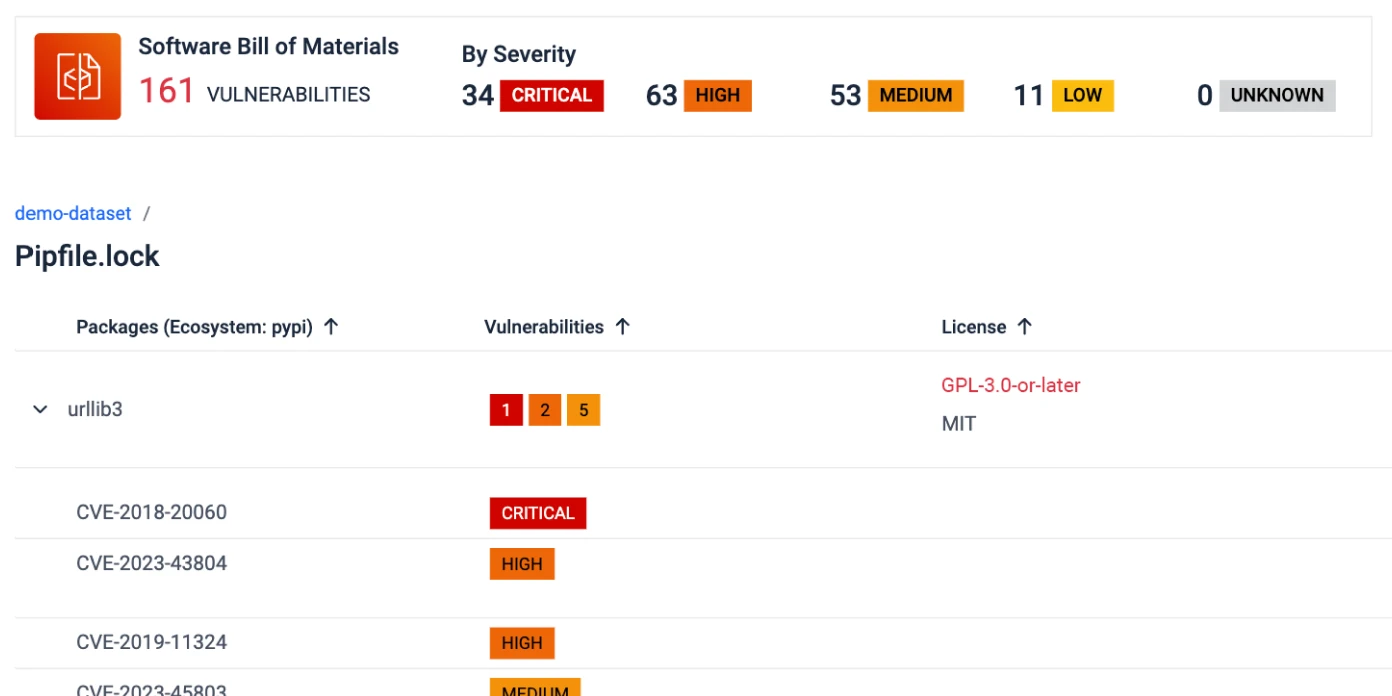
Generación de la lista de materiales (SBOM)
MetaDefender ofrece a los desarrolladores un inventario de componentes de software, lo que permite detectar vulnerabilidades y amenazas sin ralentizar el proceso de desarrollo.
- Supervisa las actualizaciones y los parches críticos de los componentes de software y sus dependencias, con compatibilidad con más de 10 lenguajes de programación.
- SBOM estandarizada: utilice formatos como SPDX y CycloneDX para generar y compartir fácilmente la SBOM.
- Verifica las licencias de software de código abierto y evita las licencias de alto riesgo.
- Genera informes en tiempo real para los equipos de seguridad y de GRC (gobernanza, riesgo y cumplimiento).
Proactive DLP™
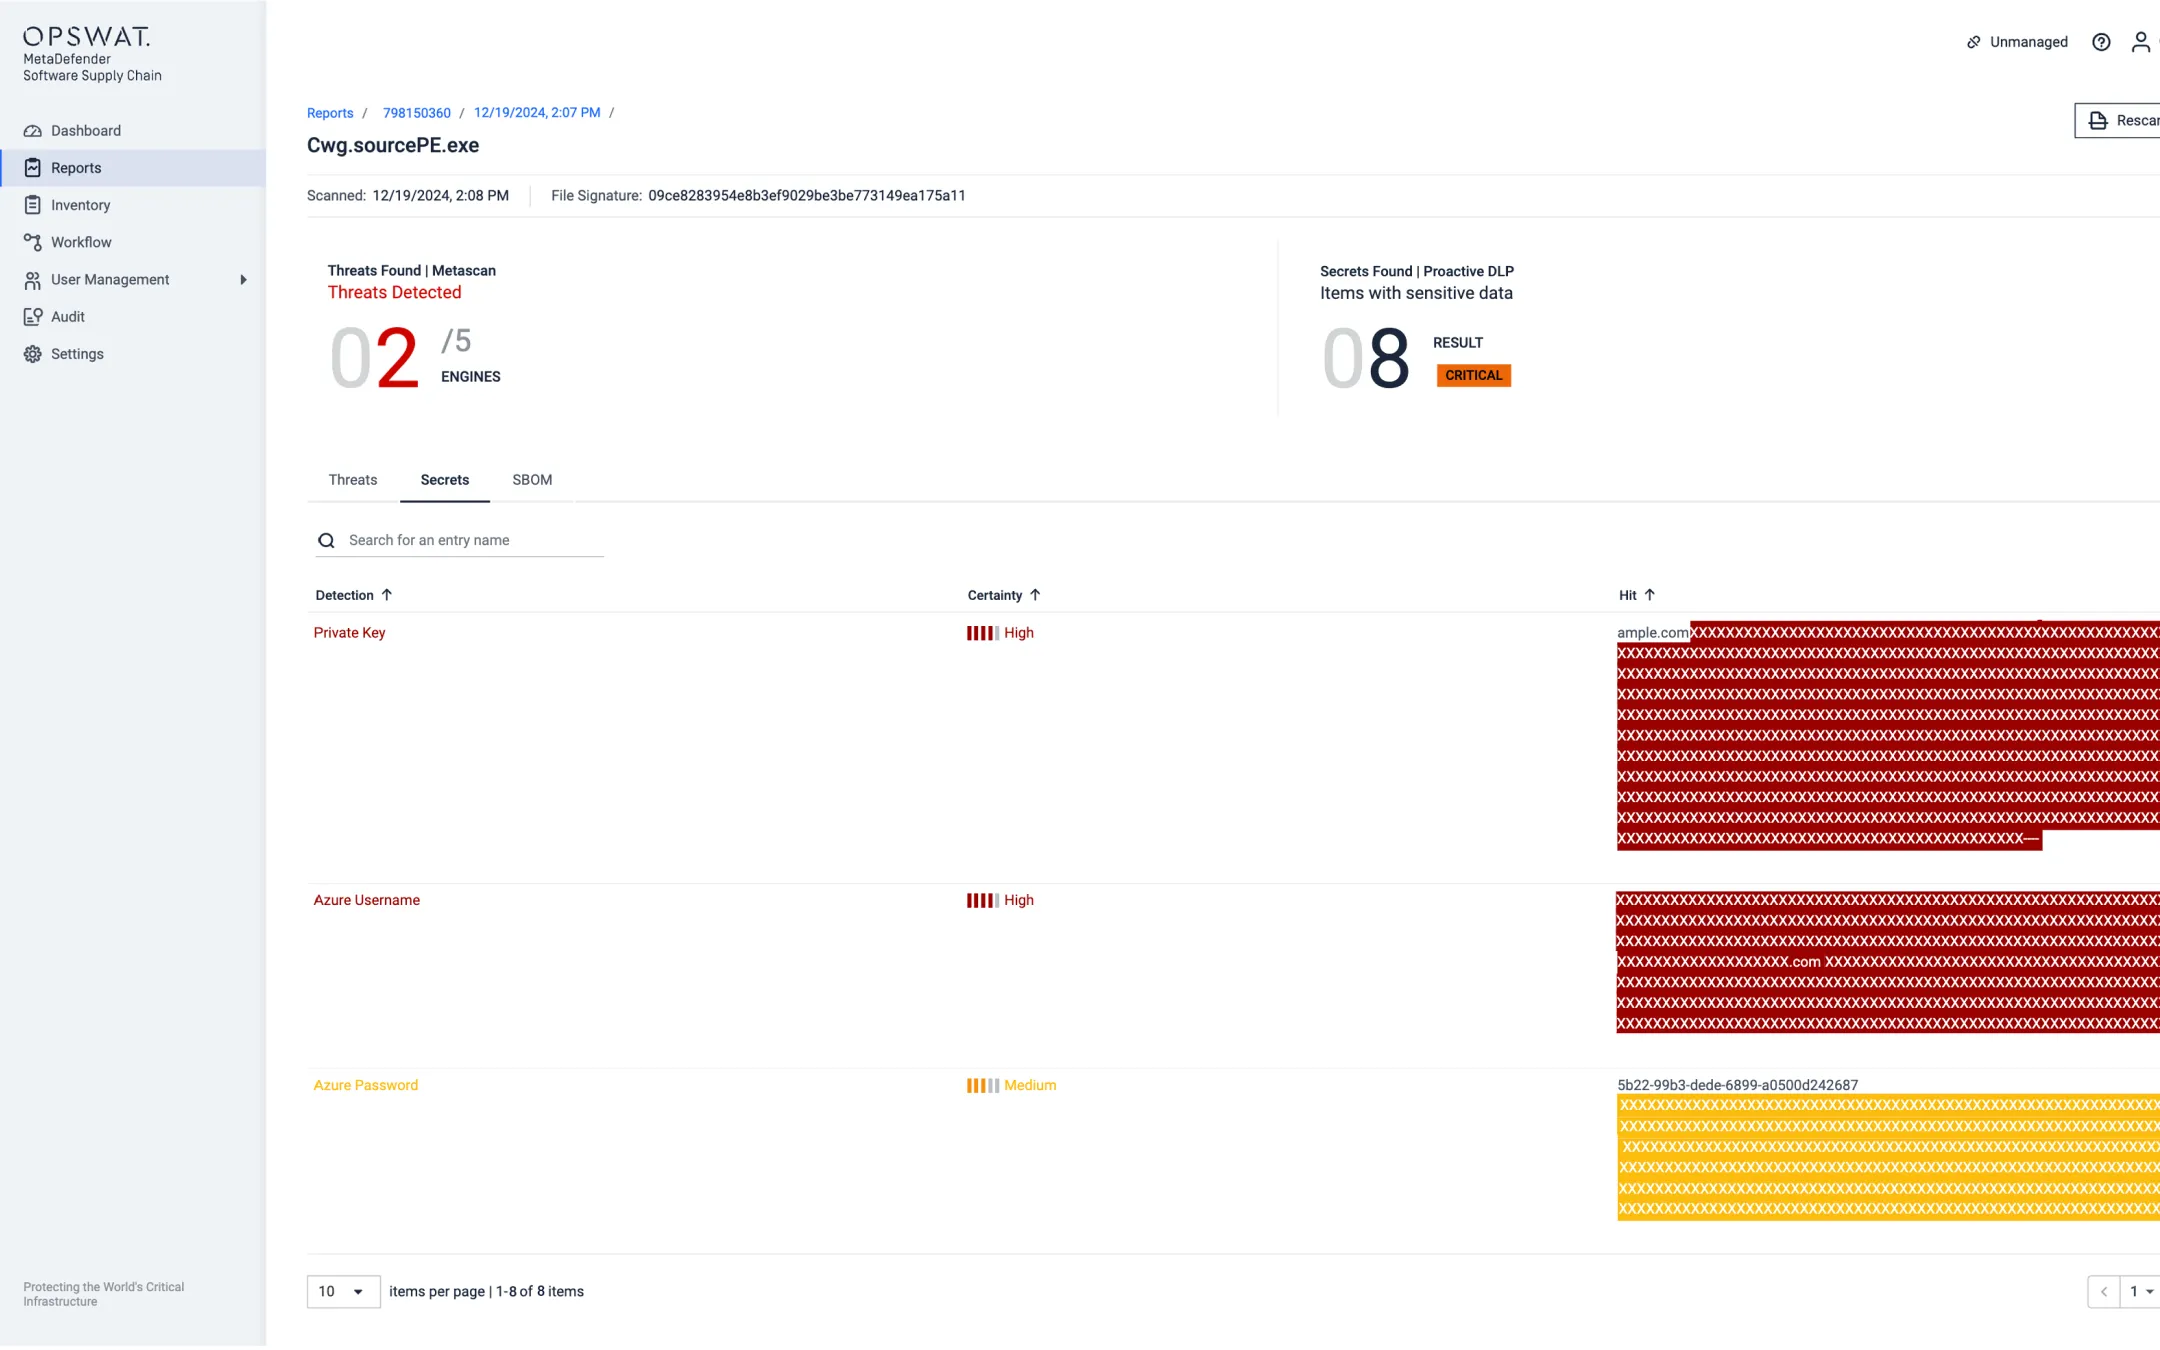
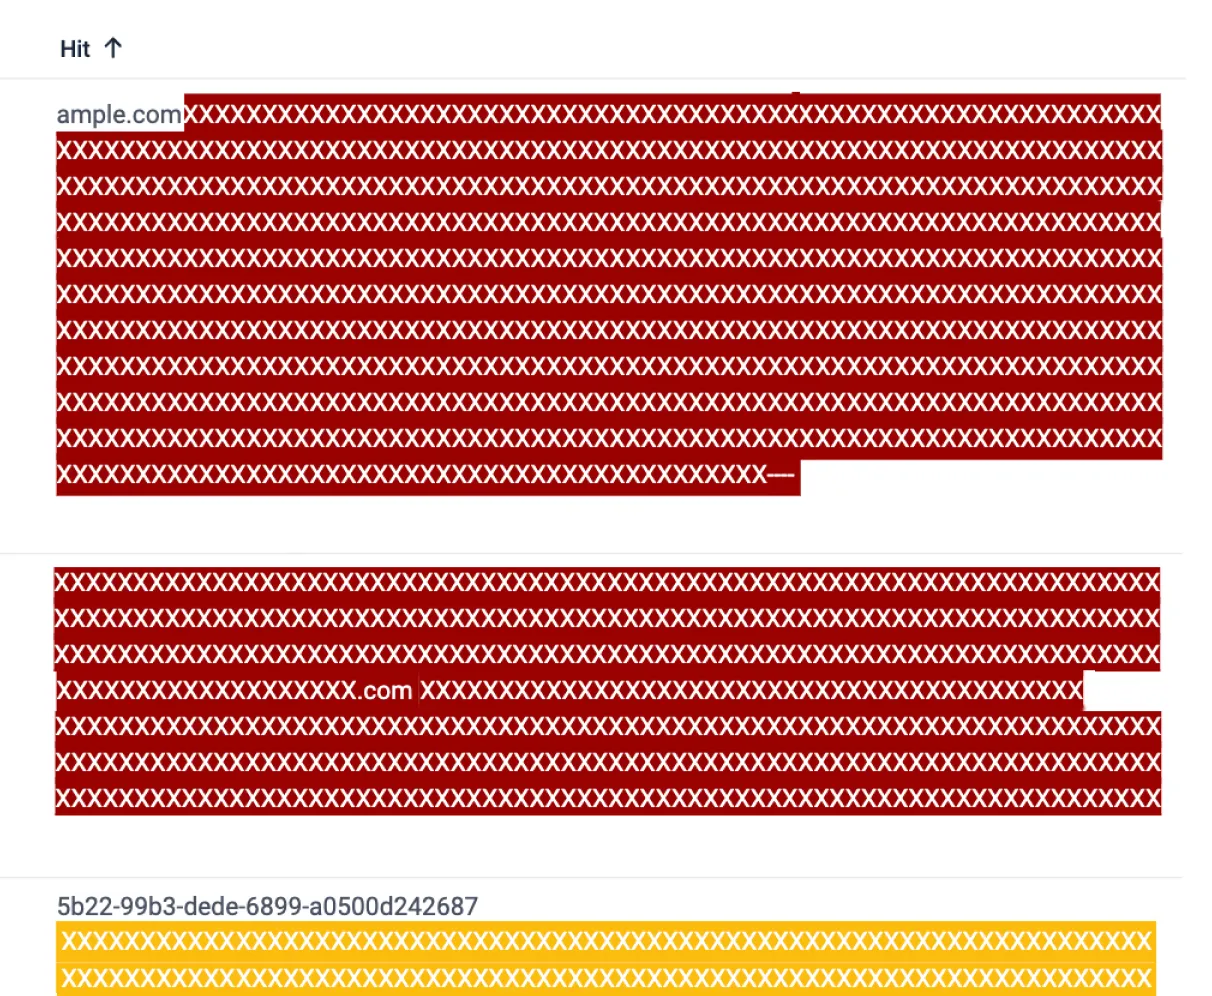
Proactive DLP detecta la información confidencial que queda en el código fuente. Cumpla con la normativa de protección de datos y mantenga su ciclo de vida del desarrollo de software (SDLC) libre de fugas indeseadas de datos de carácter personal.
- Nombres de usuario, contraseñas, tokens de acceso, claves secretas, identificadores de autenticación, API , claves privadas.
- Credenciales de AWS, GCP, Azure e IBM.
- Datos de acceso a PostgreSQL y MySQL.
Crea Software Secure, conforme a la normativa y escalable Software total confianza
No te limites a creer en nuestra palabra.
MetaDefender utilizamos MetaDefender para analizar todo a medida que lo desarrollamos, con el fin de asegurarnos de que no nos convertimos en un riesgo para la cadena de suministro».
Premio a la mejor solución de Supply Chain – SC Media
MetaDefender Software Supply Chain una empresa líder en el sector de la seguridad de la cadena de suministro, que fue finalista del premio a la mejor solución Supply Chain otorgado por SC Media 2024.
Solución del año en Supply Chain - Premios Cybersecurity Breakthrough
MetaDefender Software Supply Chain una mayor visibilidad y una protección integral frente a los riesgos de la cadena de suministro.
OPSWAT Alin AI
Detecta y previene comportamientos maliciosos antes de su ejecución con el motor de IA estático de última generación OPSWAT, optimizado para ofrecer precisión y una integración perfecta en toda la MetaDefender .