Programa de becas de posgrado en ciberseguridad de infraestructuras críticas OPSWAT
Este programa inmersivo y práctico ofrece a los estudiantes de posgrado una oportunidad única para estudiar y mitigar las vulnerabilidades de ciberseguridad del mundo real que afectan a los sistemas de infraestructuras críticas.
Descripción general del programa
Identificar y reproducir vulnerabilidades conocidas en un entorno de laboratorio controlado, aprovechando los recursos del Laboratorio de Infraestructuras OPSWAT .
Desarrollar y probar exploits relacionados con estas vulnerabilidades, para comprender mejor las tácticas y los métodos de los hackers.
Elaborar informes escritos exhaustivos y contenido visual (vídeos e imágenes) en los que se detallen las vulnerabilidades, las causas que las originan y su posible impacto en las infraestructuras críticas.
Analiza el malware y las vulnerabilidades detectadas utilizando el conjunto de herramientas OPSWAT, como Metascan™, la tecnología Deep CDR™, Proactive DLP™, MetaDefender , MetaDefender Security™ y los escáneres de vulnerabilidades, y documenta tus hallazgos.
Elabora una estrategia de defensa que describa las medidas de protección contra las vulnerabilidades detectadas y amenazas similares en el futuro, basándote en tu experiencia práctica y en los resultados de las pruebas.
Estructura del programa
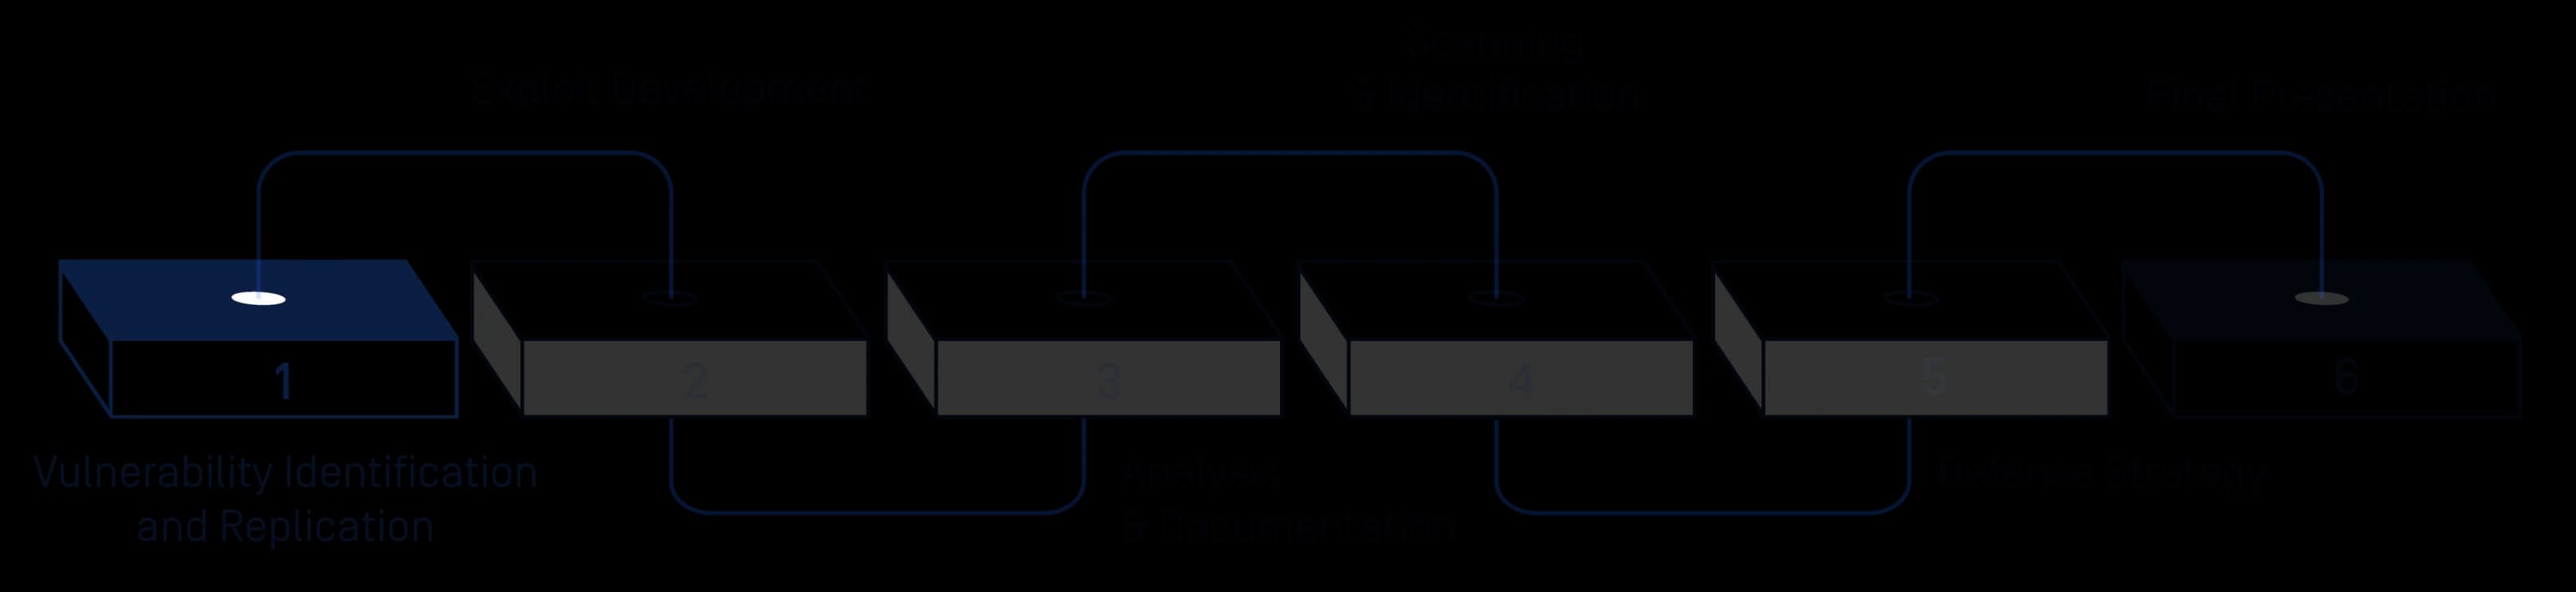
Identificación y reproducción de vulnerabilidades
- Empieza con una vulnerabilidad conocida (que se facilitará durante el programa).
- Reproduce la vulnerabilidad en el Laboratorio de Infraestructuras OPSWAT .
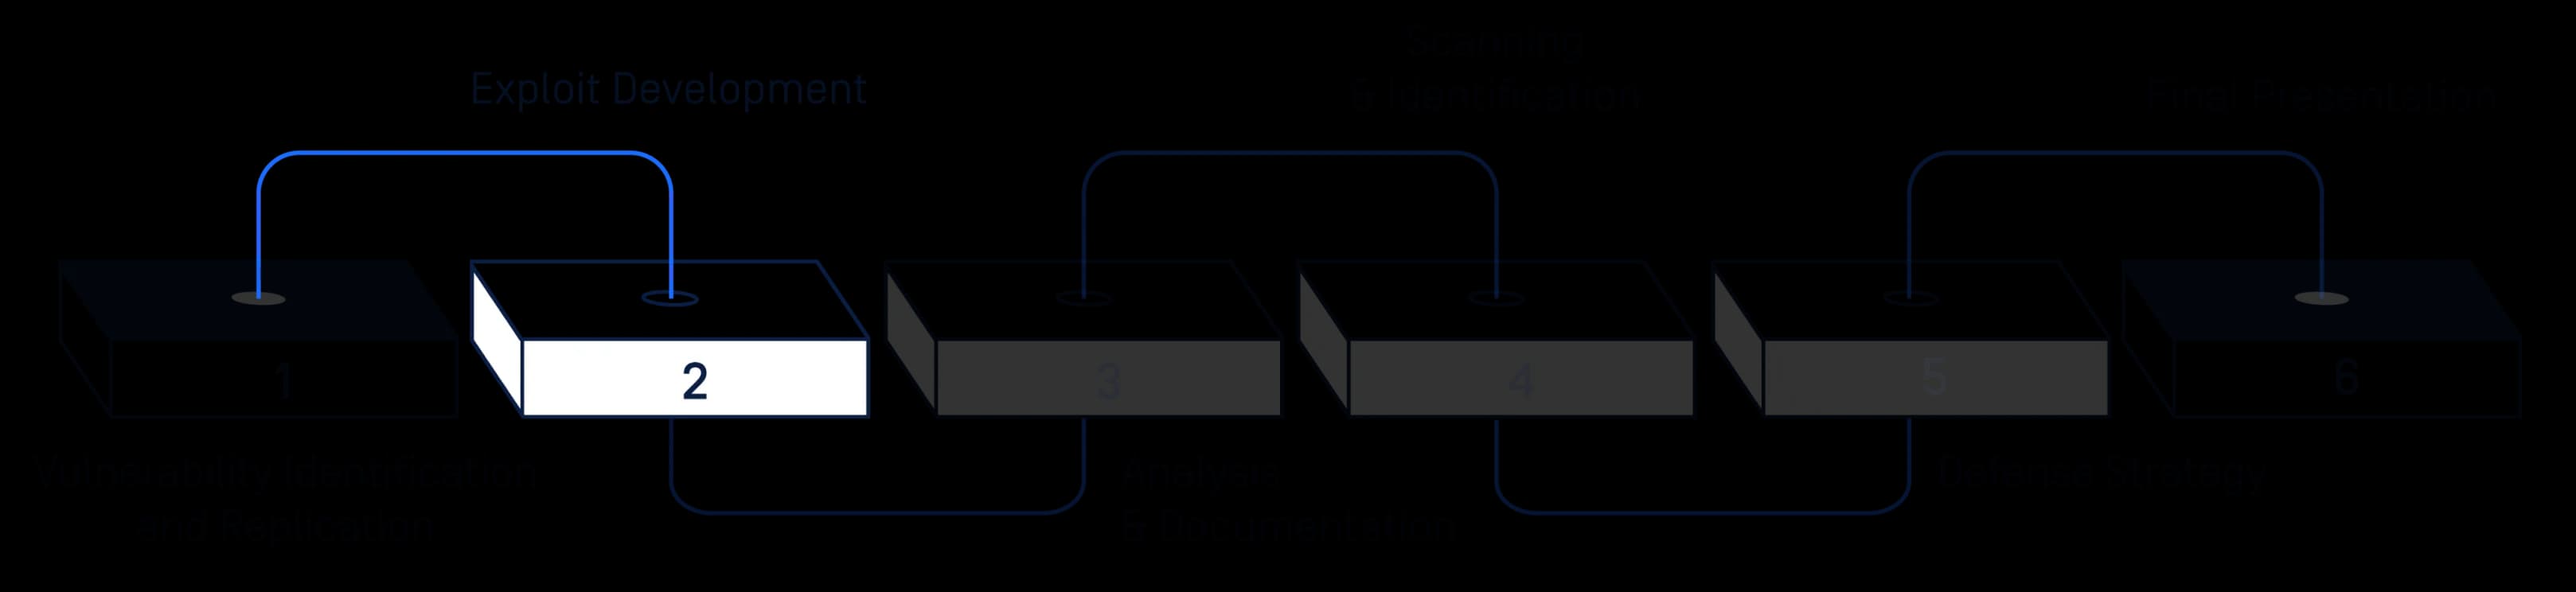
Desarrollo de exploits
- Desarrolla un exploit para la vulnerabilidad identificada.
- Prueba y perfecciona el exploit.
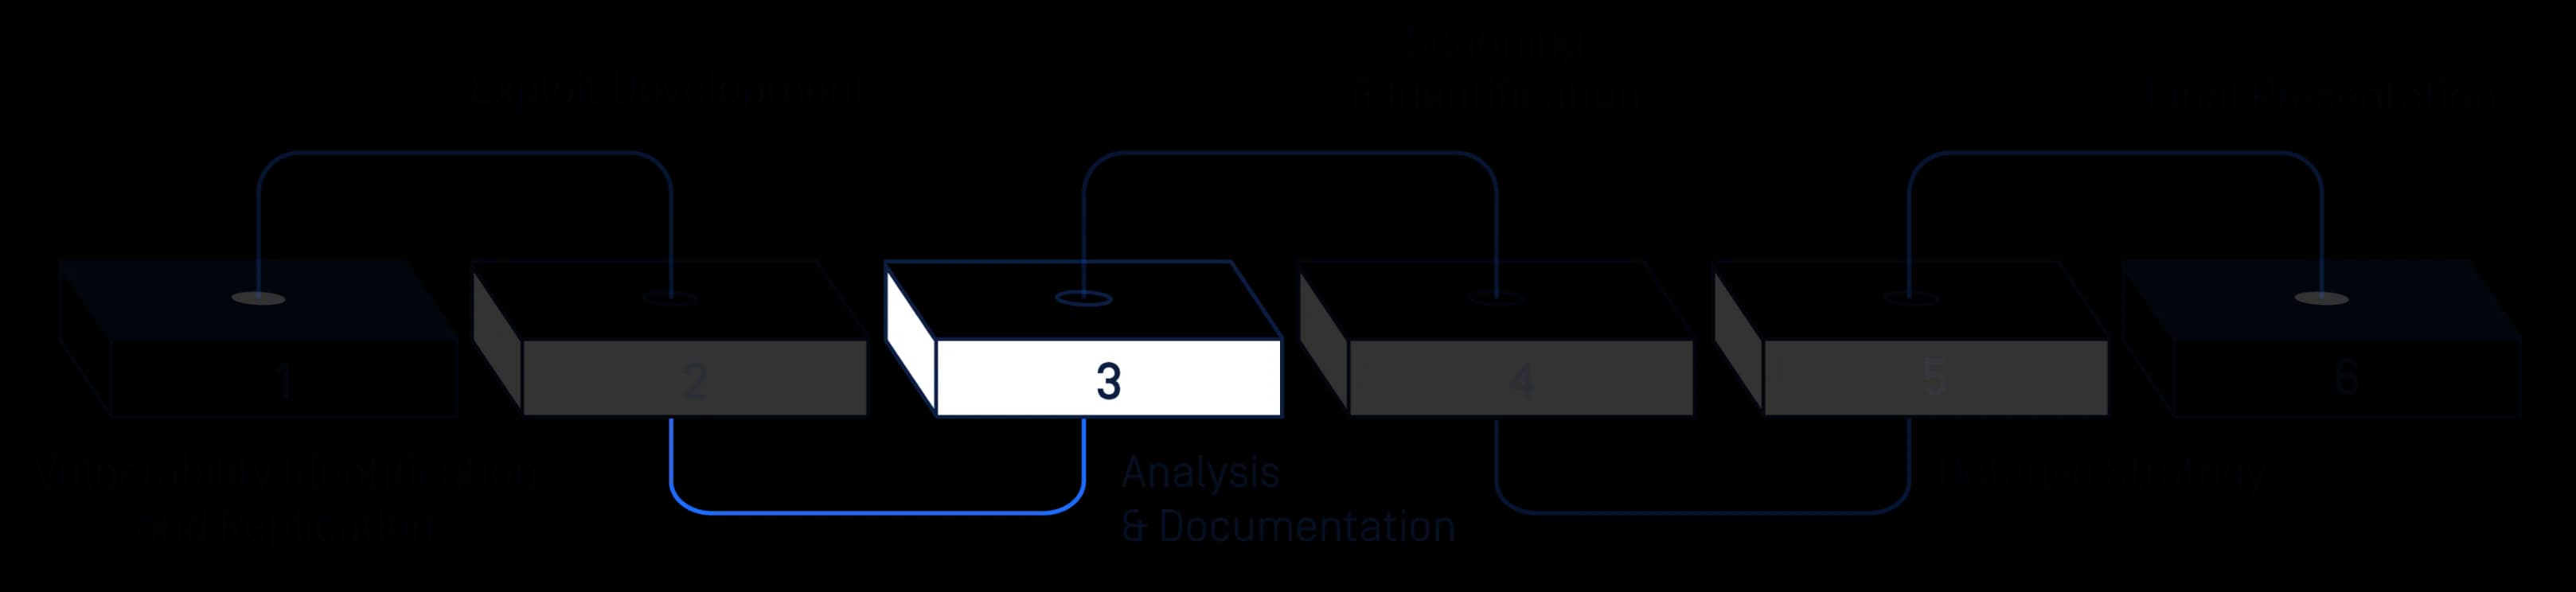
Análisis y documentación
- Investigar y documentar las causas de la vulnerabilidad y sus posibles efectos sobre las infraestructuras críticas.
- Documenta el proceso y los resultados mediante vídeos, imágenes e informes escritos.
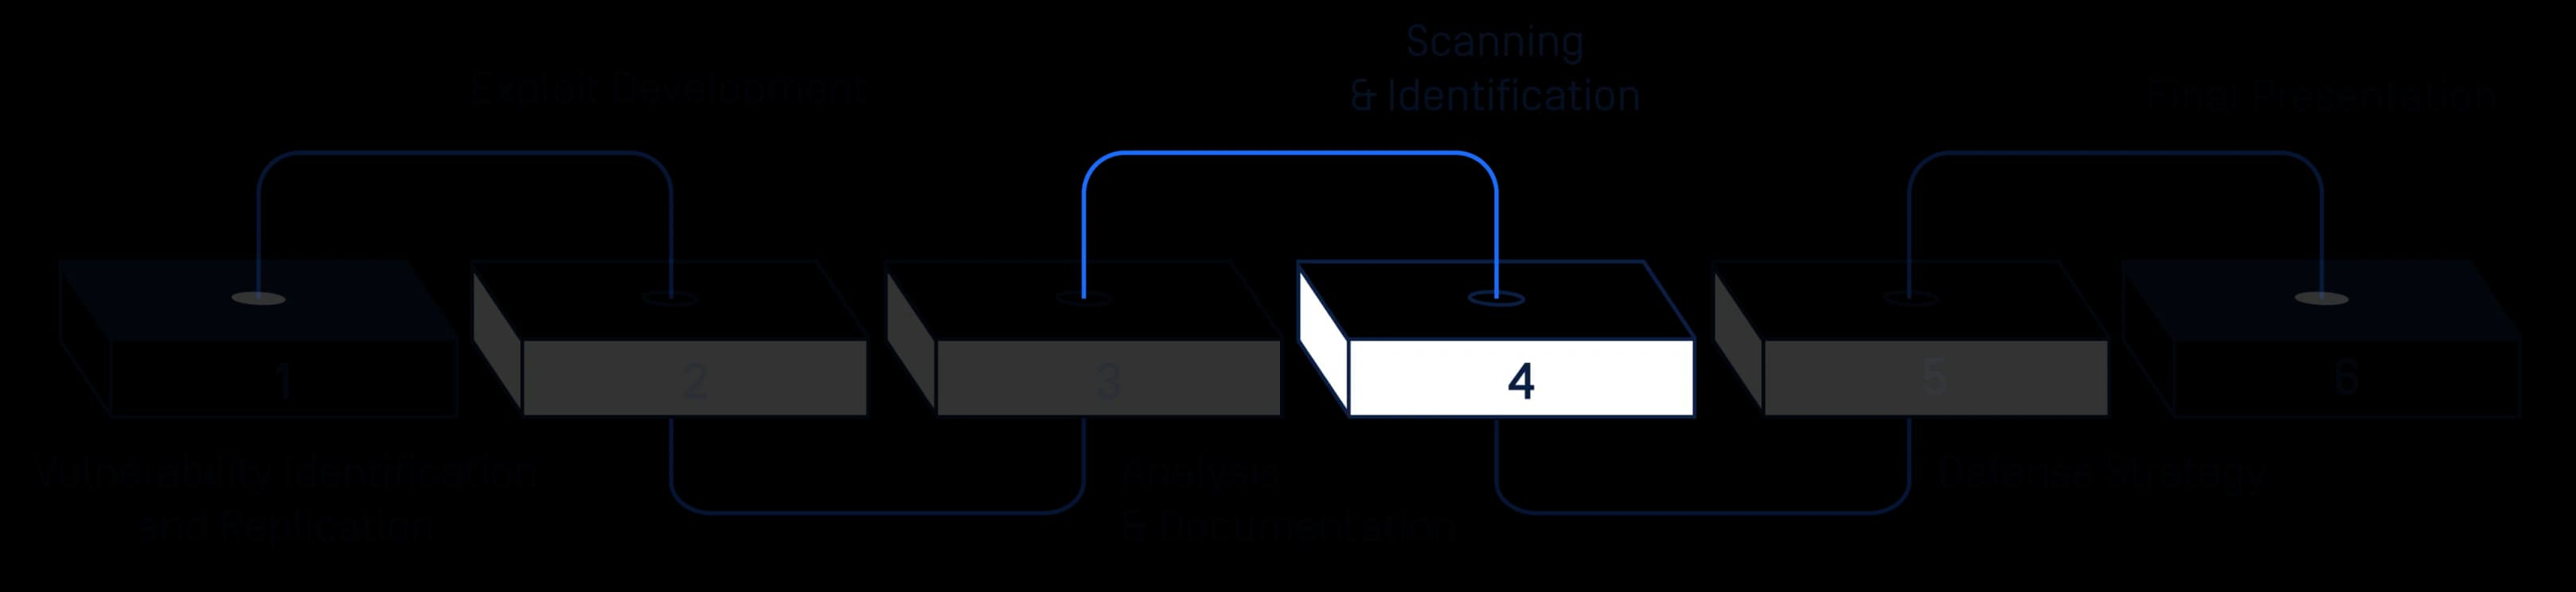
Escaneo e identificación
- Utiliza Metascan, MetaDefender , MetaDefender OT Security y los escáneres de vulnerabilidades OPSWAT para analizar e identificar el malware y las vulnerabilidades.
- Documenta los resultados del escaneo y el análisis.
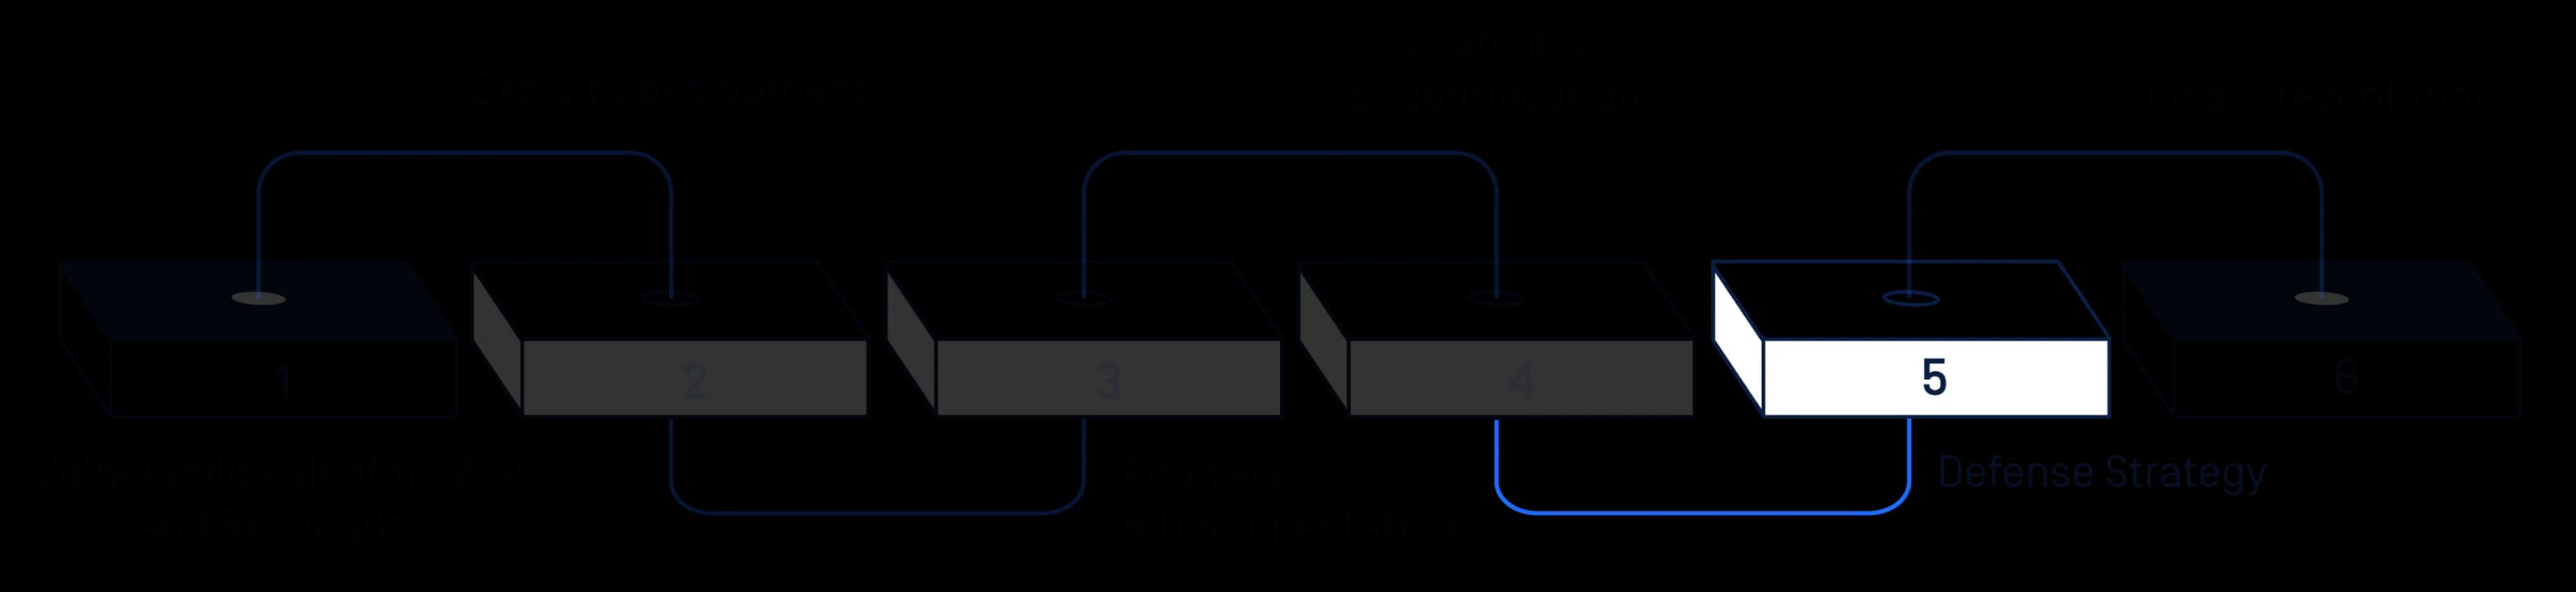
Estrategia de defensa
- A partir de sus conclusiones, elabore una estrategia para protegerse contra las vulnerabilidades detectadas y amenazas similares en el futuro.
- Redacta un informe detallado y elabora material gráfico (diagramas, organigramas, etc.) para ilustrar la estrategia de defensa.
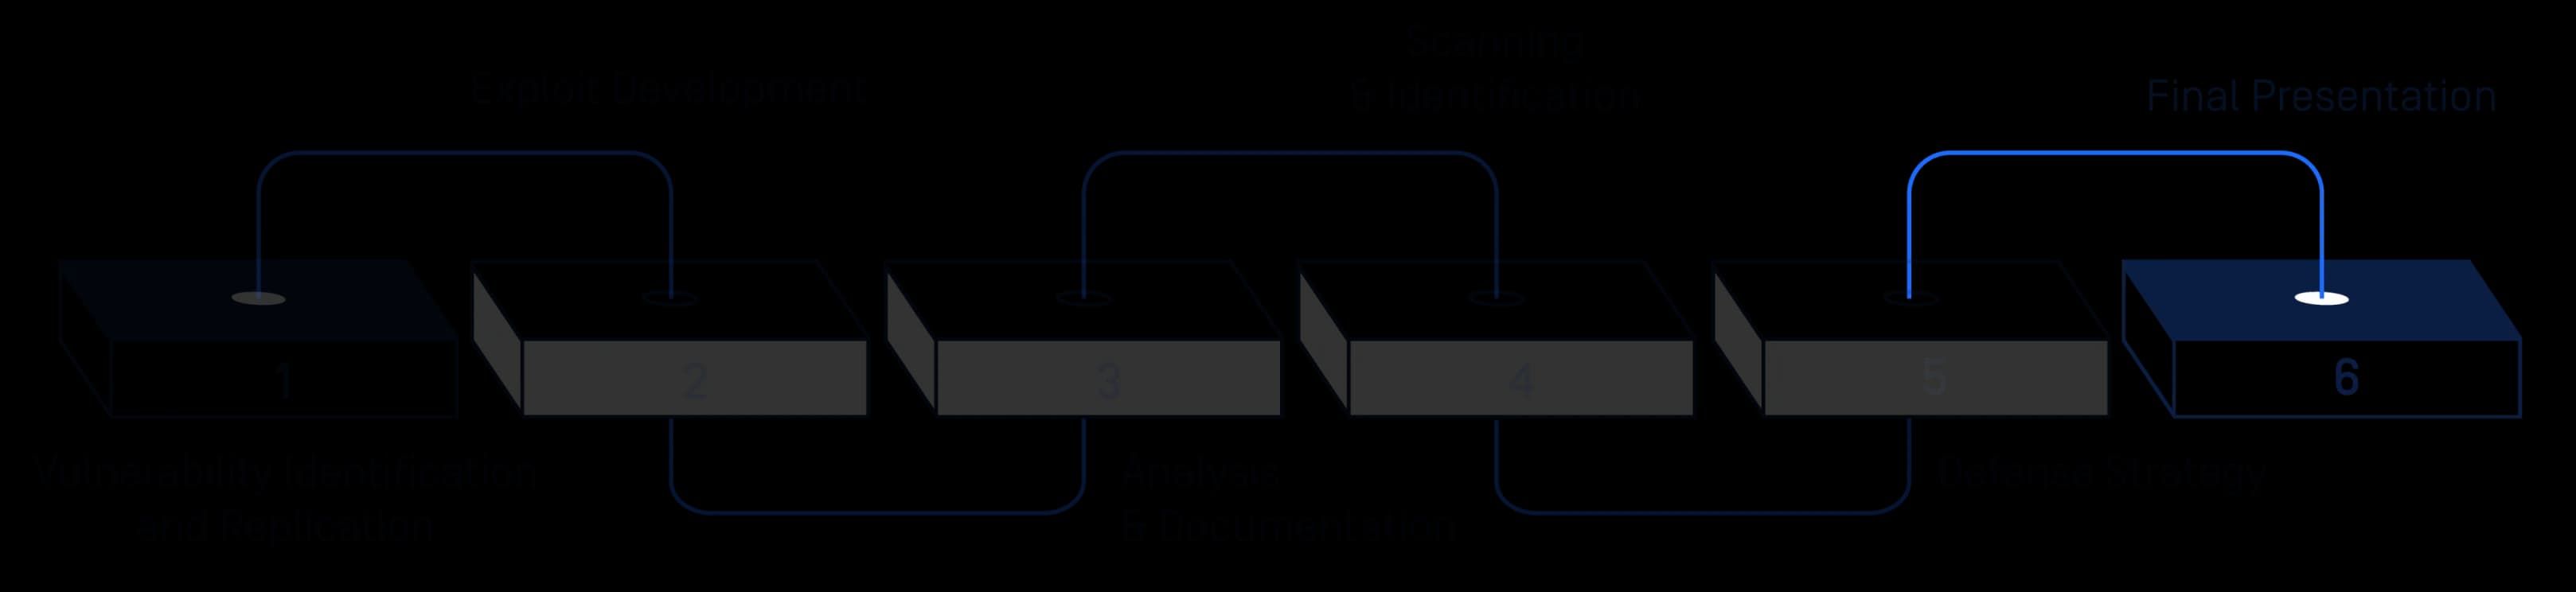
Presentación final
- Recopila todos tus hallazgos, informes y estrategias en un documento y una presentación exhaustivos.
- Presenta tu trabajo ante un grupo de expertos en ciberseguridad de OPSWAT recibir comentarios y seguir aprendiendo.
- Crea un vídeo y material en línea para su publicación en la página web OPSWATy en la de tu universidad.
- Módulo 1
Identificación y reproducción de vulnerabilidades
- Empieza con una vulnerabilidad conocida (que se facilitará durante el programa).
- Reproduce la vulnerabilidad en el Laboratorio de Infraestructuras OPSWAT .
- Módulo 2
Desarrollo de exploits
- Desarrolla un exploit para la vulnerabilidad identificada.
- Prueba y perfecciona el exploit.
- Módulo 3
Análisis y documentación
- Investigar y documentar las causas de la vulnerabilidad y sus posibles efectos sobre las infraestructuras críticas.
- Documenta el proceso y los resultados mediante vídeos, imágenes e informes escritos.
- Módulo 4
Escaneo e identificación
- Utiliza Metascan, MetaDefender , MetaDefender OT Security y los escáneres de vulnerabilidades OPSWAT para analizar e identificar el malware y las vulnerabilidades.
- Documenta los resultados del escaneo y el análisis.
- Módulo 5
Estrategia de defensa
- A partir de sus conclusiones, elabore una estrategia para protegerse contra las vulnerabilidades detectadas y amenazas similares en el futuro.
- Redacta un informe detallado y elabora material gráfico (diagramas, organigramas, etc.) para ilustrar la estrategia de defensa.
- Módulo 6
Presentación final
- Recopila todos tus hallazgos, informes y estrategias en un documento y una presentación exhaustivos.
- Presenta tu trabajo ante un grupo de expertos en ciberseguridad de OPSWAT recibir comentarios y seguir aprendiendo.
- Crea un vídeo y material en línea para su publicación en la página web OPSWATy en la de tu universidad.
Lo que te ofrecemos
Al finalizar este programa, habrás adquirido un conocimiento profundo del análisis de vulnerabilidades, el desarrollo de exploits y las estrategias de defensa en materia de ciberseguridad en el contexto de las infraestructuras críticas. Esta experiencia práctica te resultará de gran valor a la hora de forjar y desarrollar tu futura carrera profesional en el ámbito de la ciberseguridad. Podrás incluir este ejercicio práctico en futuros proyectos de investigación de máster y doctorado.
La experiencia de CIP Labs
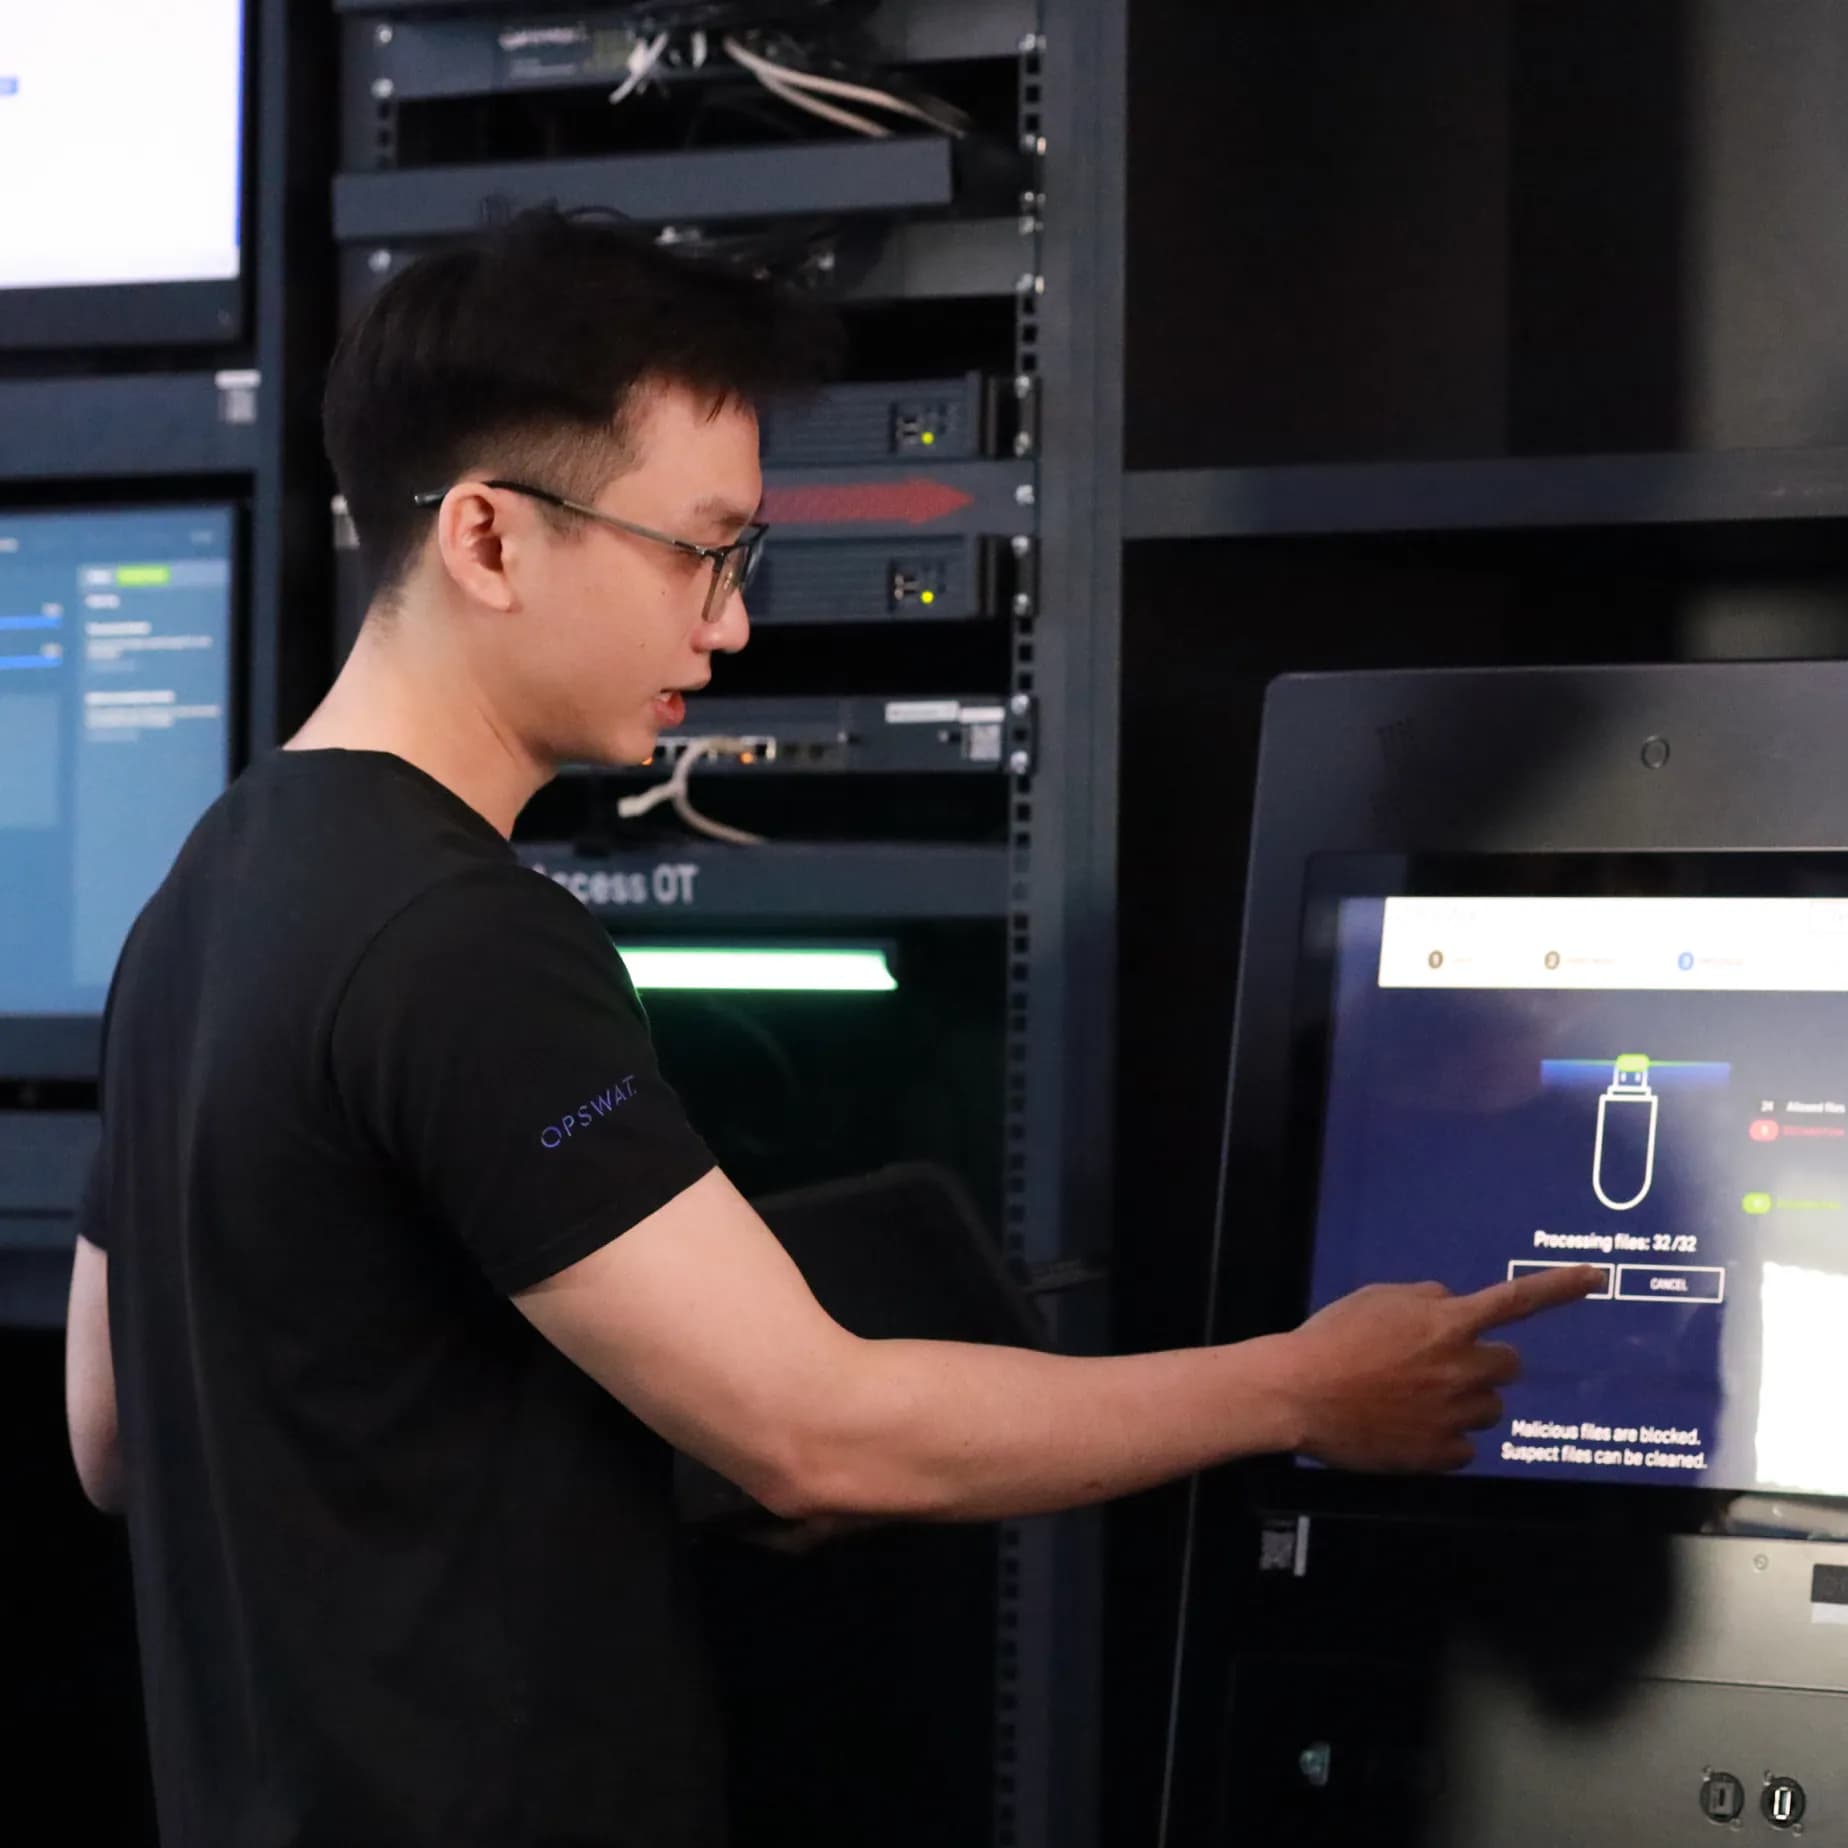
Tendrás la oportunidad de explorar y trabajar en los laboratorios de infraestructuras críticas OPSWAT.
Oportunidades profesionales
Oportunidades de incorporarse como becario o empleado a tiempo completo en OPSWAT el programa.
Indemnizaciones y compensaciones
Asignación mensual (para una semana laboral de 3 días): 6 000 000 VND brutos. Premio a la persona o equipo con un rendimiento sobresaliente.
Entorno laboral agradable
Aparcamiento en el edificio de oficinas. Disfruta de todas las comodidades de la oficina, con desayuno y tentempiés por la tarde, además de otras actividades sociales.
Lo que necesitamos de ti
- Estudiante de último curso o recién titulado, con especialización en ciberseguridad, tecnologías de la información o informática, y con un interés especial por la ciberseguridad.
- Buena capacidad de comunicación en inglés
- Número de miembros: 4-6 por equipo SWAT.
- Disponibilidad para trabajar en la oficina al menos 3 días a la semana (lunes, miércoles y viernes) durante un periodo de 6 semanas consecutivas.
| SWAT 1 | 16 de marzo de 2026 – 29 de mayo de 2026 |
| SWAT 2 | 22 de junio de 2026 – 28 de agosto de 2026 |
| SWAT 3 | 21 de septiembre de 2026 – 27 de noviembre de 2026 |
Lugar de trabajo
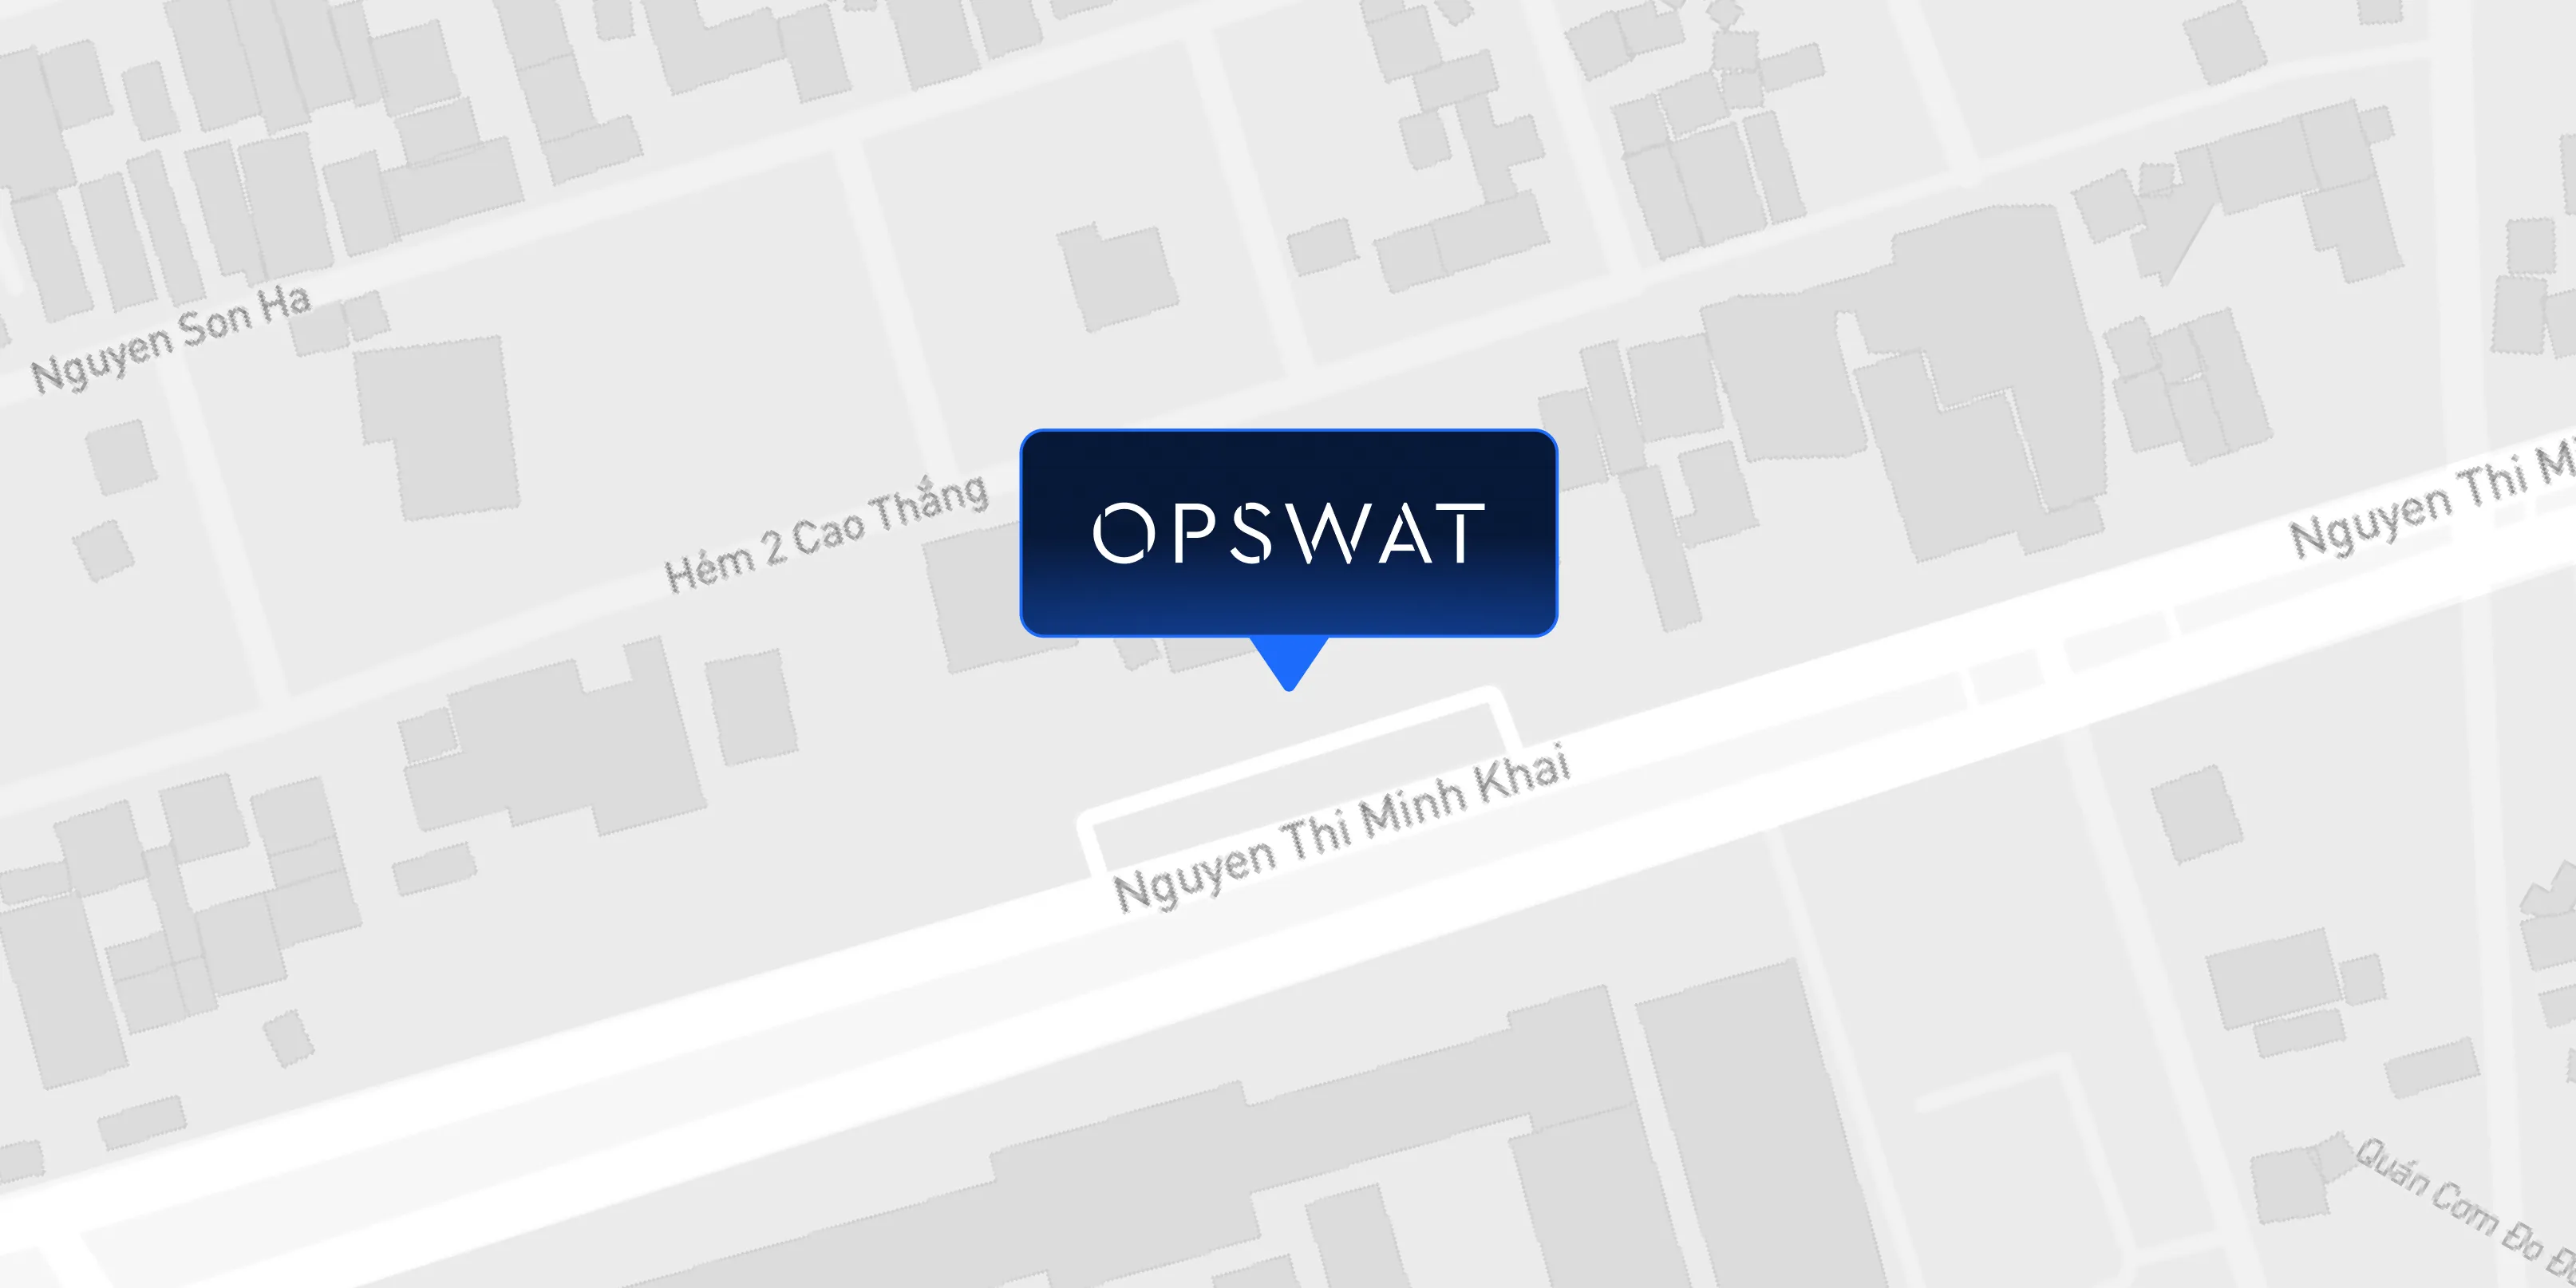
Edificio Sai Gon Giai Phong, 436-438 de la calle Nguyen Thi Minh Khai, barrio de Ban Co, Ciudad de Ho Chi Minh
Vitrina
Descubre a continuación los excepcionales proyectos creados por los talentosos estudiantes que participan en este programa. Esta recopilación se actualiza periódicamente para mostrar los últimos avances en investigación a medida que el programa va avanzando.
Últimos trabajos
- CVE-2025-50154: Autenticación NTLM forzada a través del procesamiento de accesos directos en el Explorador de Windows
CVE-2025-50154 es una vulnerabilidad del Explorador de archivos de Windows que puede exponer información confidencial de autenticación a través de la red.
Conoce a 2025 - SWAT 3 - Equipo 1 Duong Chi VyUniversidad Tecnológica de Ciudad Ho Chi Minh, Vietnam
 Nguyen Duc LoiAcademia de Criptografía de Vietnam, VietnamCÓMO OPSWAT A PROTEGERMetaDefender Endpoint
- CVE-2025-32432: Ejecución remota de código sin autenticación en Craft CMS
En abril de 2025, Orange Cyberdefense descubrió una vulnerabilidad crítica en Craft CMS durante la investigación de un incidente, que ahora se conoce como CVE-2025-32432.
Conoce a 2025 - SWAT 2 - Equipo 2 Duong Bao ChauAcademia de Técnicas de Criptografía, Vietnam
 Nguyen Thang LoiUniversidad de Tecnología y Educación de Ciudad Ho Chi Minh, VietnamCÓMO OPSWAT A PROTEGERMetaDefender Core