Advanced Threat Detection prevención de «
» para flujos de trabajo de archivos de confianza
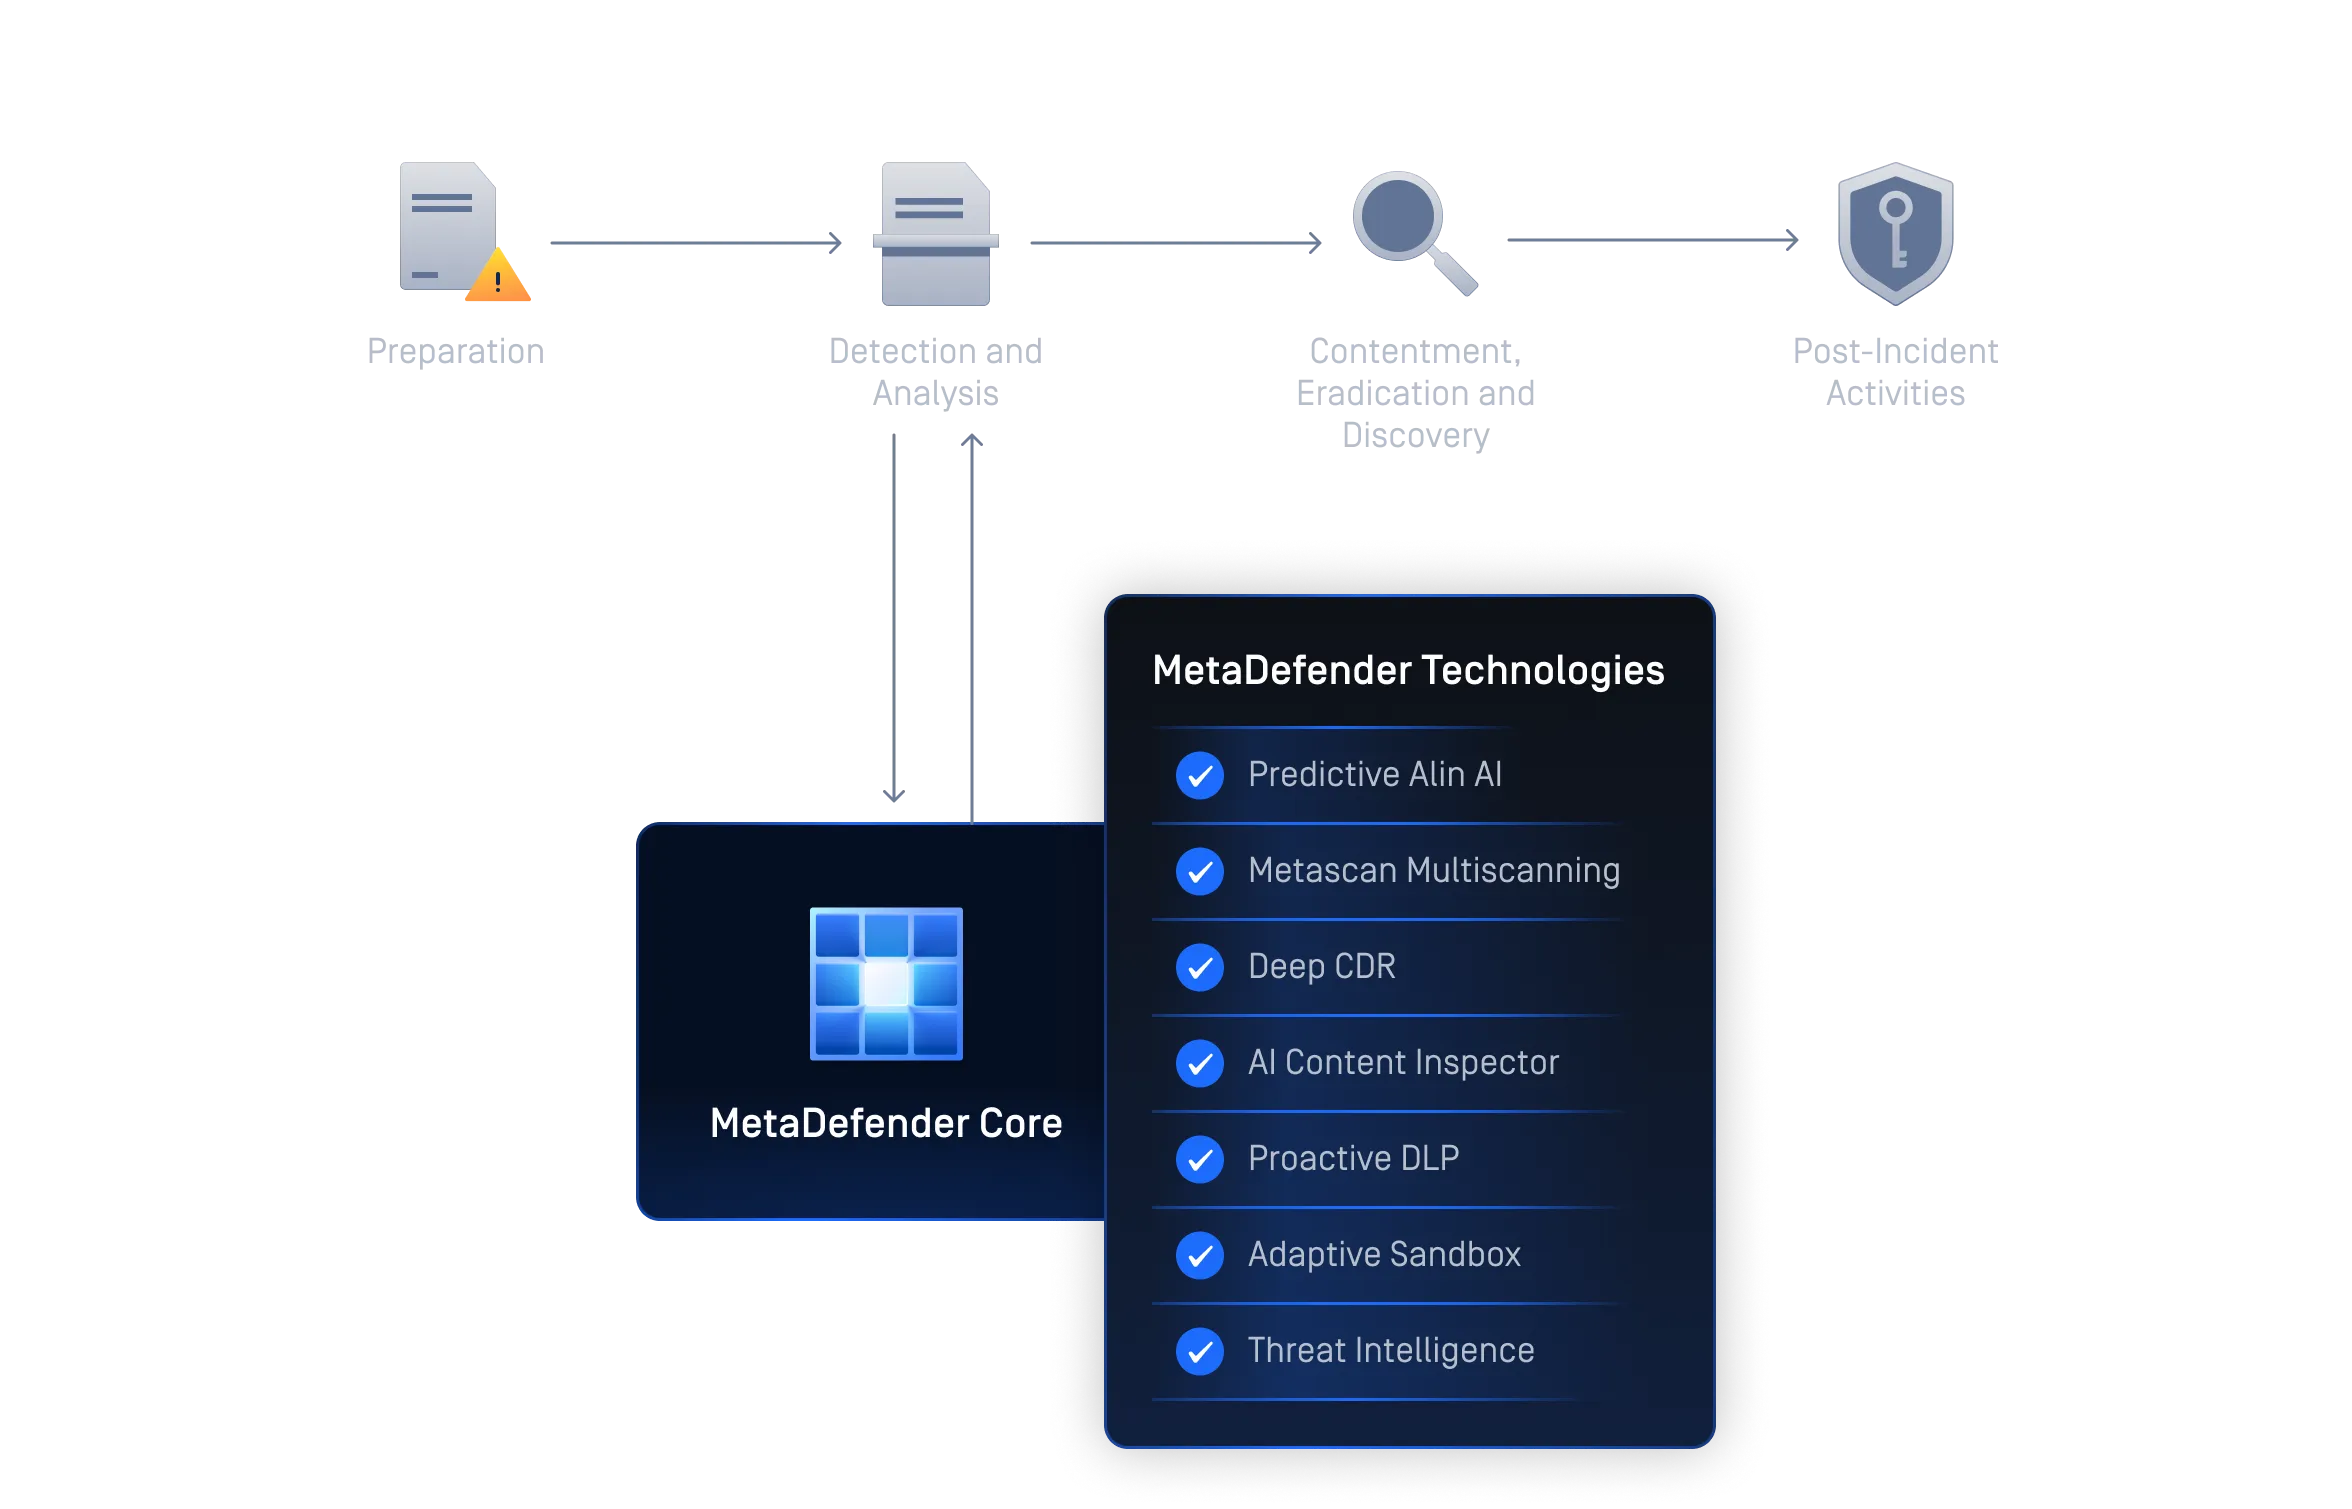
MetaDefender Core la plataforma avanzada de detección y prevención de amenazas OPSWAT, diseñada para identificar amenazas transmitidas a través de archivos antes de su ejecución. Combina la tecnología Deep CDR™, Multiscanning Metascan™, el sandboxing adaptativo, Proactive DLP y la detección de malware basada en inteligencia artificial para proteger los flujos de trabajo de archivos en infraestructuras críticas, al tiempo que garantiza el cumplimiento normativo y el modelo «zero trust» a nivel de archivo.
- Convierte cada archivo en un activo de confianza
- Neutraliza las amenazas antes de que se extiendan
- Secure , escalabilidad en todas partes
Una plataforma para la confianza total en los archivos
MetaDefender Core Ofrece detección y prevención avanzadas de amenazas para entornos regulados. Mediante el uso de la IA predictiva «Predictive Alin», la tecnología Deep CDR™, Metascan™ Multiscanning, AI Content Inspector, Proactive DLP™, Adaptive Sandbox , Threat Intelligence, File-based Vulnerability Assessment y SBOM, detiene los ataques de día cero, facilita el cumplimiento normativo y protege todos los archivos a lo largo de los flujos de trabajo de seguridad sin ralentizar su negocio.
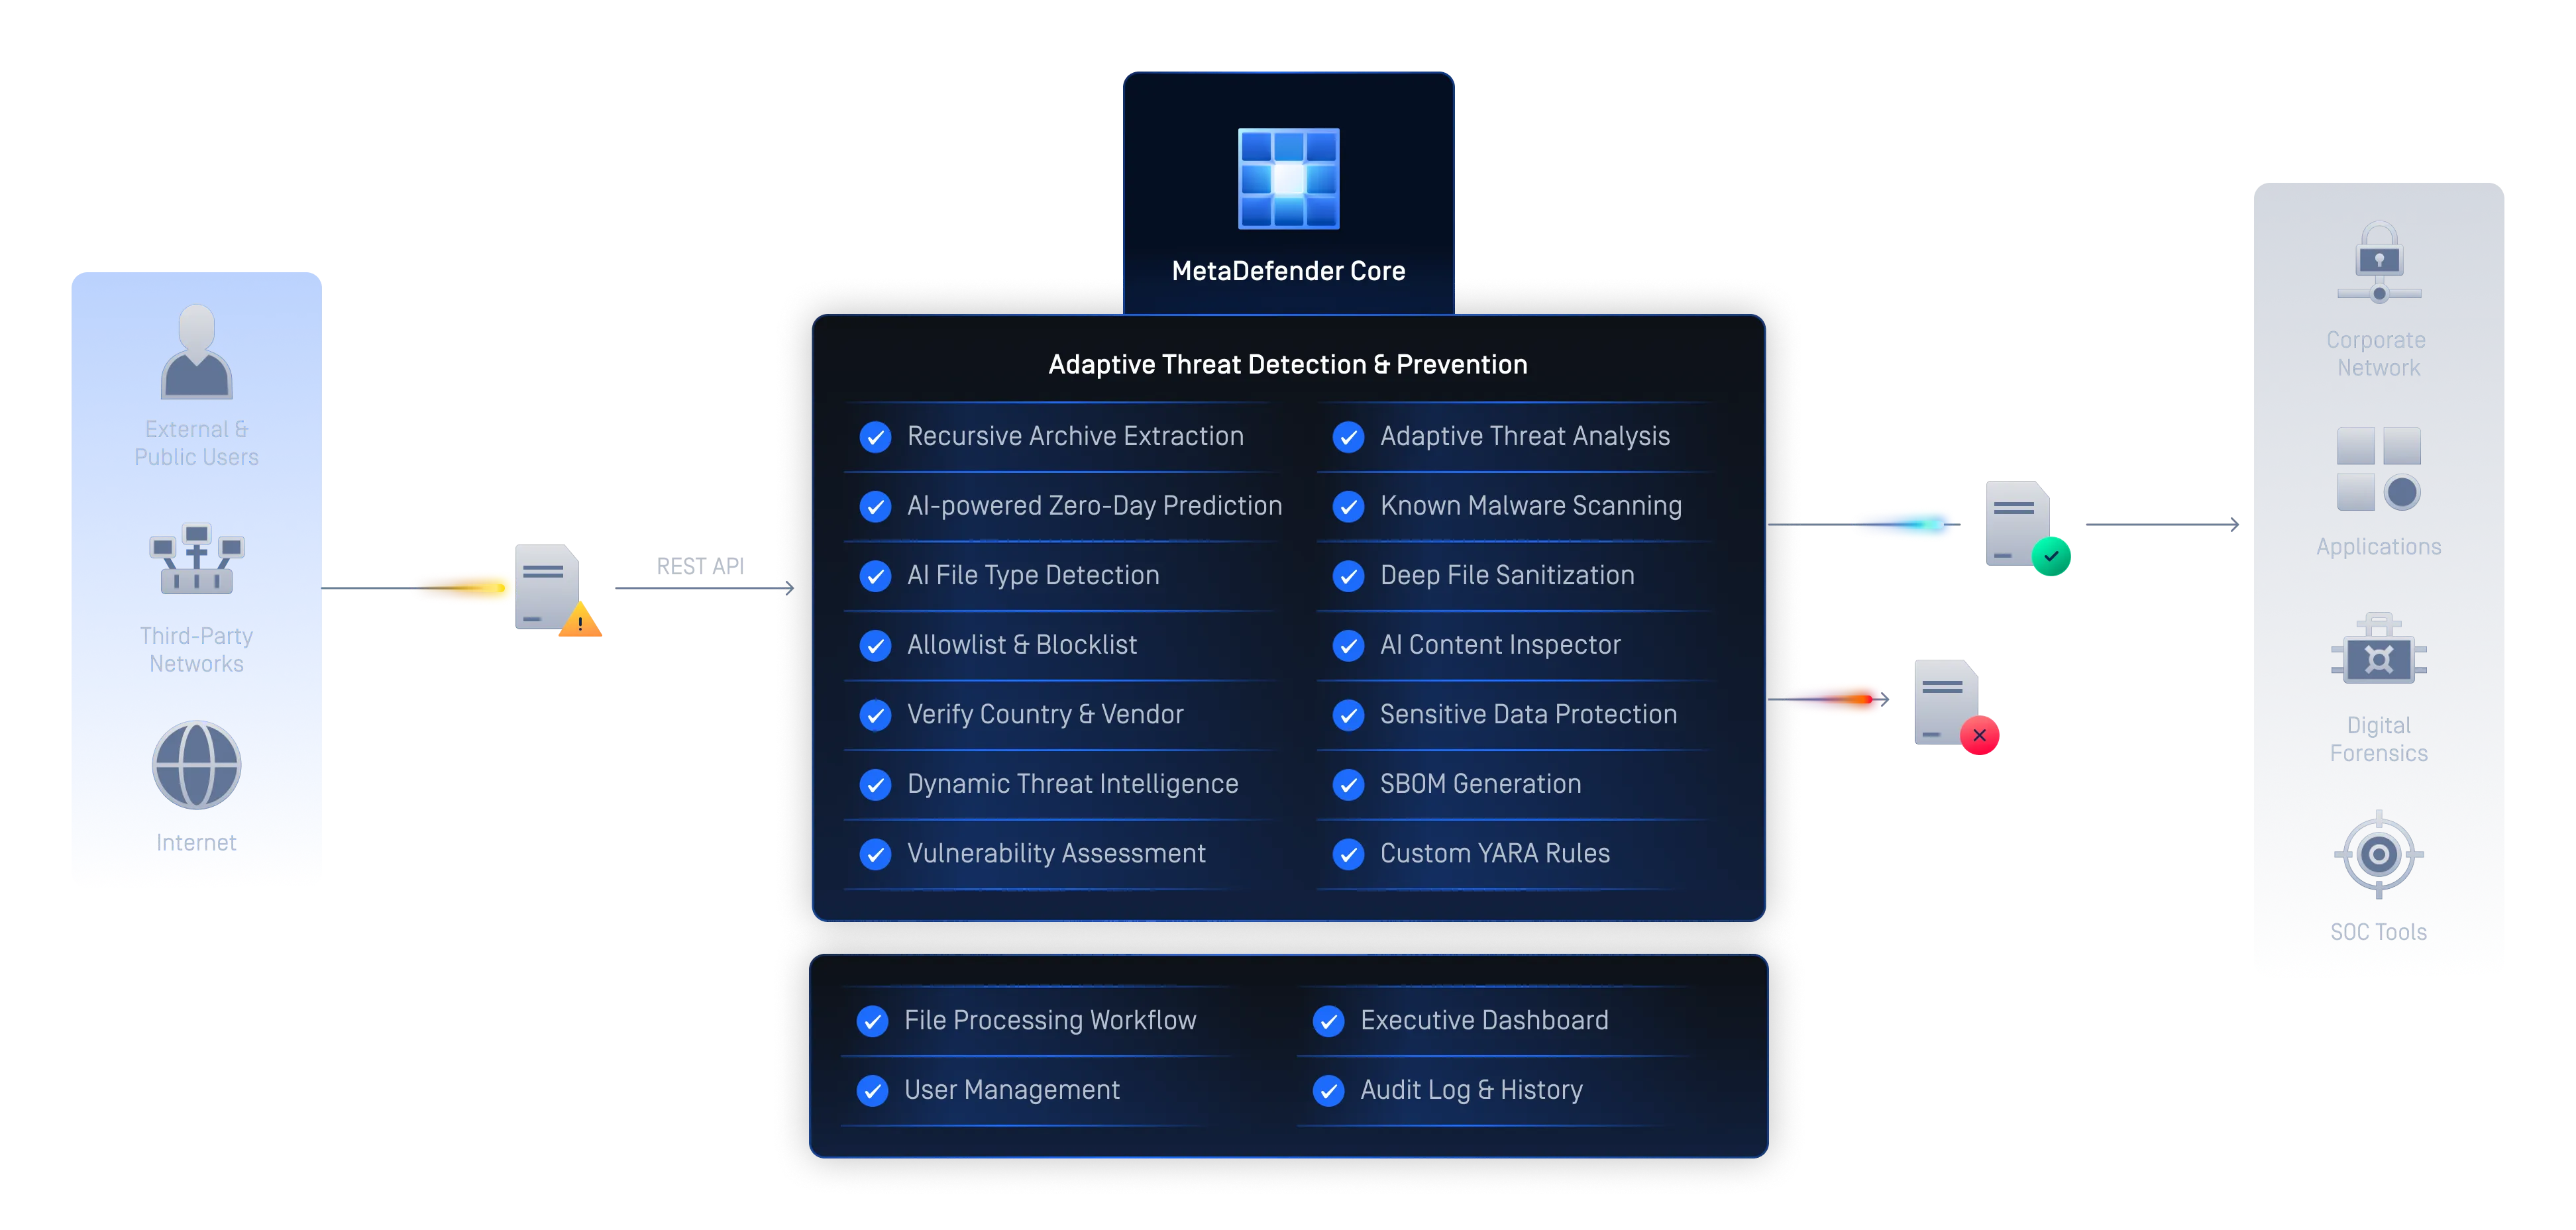
Detectar, analizar y eliminar el malware y los ataques de día cero
Prevención de amenazas avanzadas
Gracias a la combinación de tecnologías líderes en el sector, como Metascan Multiscanning la tecnología Deep CDR™, MetaDefender Core y neutraliza el malware oculto y las amenazas de día cero.
Arquitectura de seguridad en múltiples capas
Un diseño modular basado en políticas que coordina el análisis, la desinfección, la evaluación de vulnerabilidades y la inteligencia sobre amenazas para ofrecer una protección coherente y de gran volumen en todos los entornos.
Defensa contra amenazas basada en la inteligencia artificial
Aprovechamos la inteligencia artificial y el aprendizaje automático para optimizar todos los motores de detección y prevención de amenazas, con el fin de ofrecer una protección más rápida, inteligente y adaptable.
Aplicación centralizada de políticas
Los administradores pueden definir y automatizar políticas de gestión de archivos para garantizar unos estándares de seguridad uniformes en toda la organización, lo que simplifica el cumplimiento normativo y la gobernanza.
Integración perfecta y escalabilidad
Se integra fácilmente con los sistemas de TI y TO existentes a través de API, ICAP y SDK, adaptándose a infraestructuras complejas sin interrumpir las operaciones.
Protección contrastada para entornos regulados
MetaDefender ,Core , cuenta con la confianza de gobiernos, operadores de infraestructuras críticas y más de 2.100 organizaciones de todo el mundo, y ofrece un control total sobre la seguridad de los datos, al tiempo que ayuda a las organizaciones a cumplir los requisitos normativos.
Para hacer frente a las amenazas, hay que empezar por una tecnología líder en el mercado
La tecnología OPSWAT, probada, reconocida a nivel mundial, galardonada y líder en el mercado, impide que el malware transmitido a través de archivos penetre y se propague en sus entornos críticos.
Predicción de vulnerabilidades de día cero basada en IA en el perímetro
- Detección y desviación previas a la ejecución
- Modelo de aprendizaje automático entrenado en flujos de trabajo de archivos empresariales
Cuantos más motores, mejor
- Detecta casi el 100 % del malware
- Analiza simultáneamente con más de 30 motores antivirus líderes
Detén las amenazas que otros pasan por alto
- Compatible con más de 200 formatos de archivo
- Limpiar de forma recursiva archivos comprimidos anidados en varios niveles
- Recuperar archivos seguros y utilizables
Autenticidad de contenidos y detección de fraudes en documentos mediante inteligencia artificial
- Eliminar duplicados, validar y canonicizar los metadatos de las imágenes
- Evaluar los indicios forenses visuales, las características estilométricas del texto y las pistas sobre la estructura del documento
- Utiliza puertas de clasificación independientes para el texto generado por IA, las imágenes generadas por IA y los clasificadores de fraude documental
Detección del tipo de archivo real para flujos de trabajo críticos para la seguridad
- Optimizado con IA
- Detecta tipos de archivo falsificados en milisegundos
- Aplicación en línea sin pérdida de rendimiento
Structural Analysis Before Traditional Security Engages
- Validates file structure against official specs and custom schema
- Extracts and routes embedded objects for malware scanning, sandboxing
- Blocks invalid structures, polyglots, before downstream engines engage
Evitar la pérdida de datos confidenciales
- Utilizar modelos basados en inteligencia artificial para localizar y clasificar texto no estructurado en categorías predefinidas
- Oculta automáticamente la información confidencial identificada, como datos de identificación personal (PII), información médica protegida (PHI) y datos de la industria de tarjetas de pago (PCI), en más de 125 tipos de archivos
- Compatibilidad con el reconocimiento óptico de caracteres (OCR) en imágenes
Detecta el malware evasivo mediante un entorno de pruebas avanzado basado en emulación
- Analizar archivos a gran velocidad
- El motor de entorno aislado antielusión extrae los indicadores de compromiso (IOC)
- Detectar amenazas de día cero
- Habilita la clasificación avanzada de malware mediante API integración local
Mejora la detección con Threat Intelligence en tiempo real
- Correlacionar indicadores de compromiso (IOC), direcciones IP, URL y la reputación de archivos a nivel global en más de 50 000 millones de artefactos
- Detén las amenazas emergentes más rápidamente
- Ampliar el análisis posterior
Expose Component Risks in Software Packages, Cryptographic Assets, and AI Models
- Detect package versions, licenses, known vulnerabilities in source code, binaries, and containers
- Assess cryptographic assets against classical and quantum risk, with recommended replacements
- Match AI model files to known repositories and review declared licenses
Detecta las vulnerabilidades de las aplicaciones antes de instalarlas
- Comprueba si el software tiene vulnerabilidades conocidas antes de instalarlo
- Sistemas de análisis de vulnerabilidades conocidas cuando los dispositivos están inactivos
- Analizar rápidamente las aplicaciones en ejecución y sus bibliotecas en busca de vulnerabilidades
- Inspector de contenido de IA
Autenticidad de contenidos y detección de fraudes en documentos mediante inteligencia artificial
- Eliminar duplicados, validar y canonicizar los metadatos de las imágenes
- Evaluar los indicios forenses visuales, las características estilométricas del texto y las pistas sobre la estructura del documento
- Utiliza puertas de clasificación independientes para el texto generado por IA, las imágenes generadas por IA y los clasificadores de fraude documental
Más de 100 000 millones de imágenesDe la detección de SynthID de Google99 % de precisiónpara los principales generadores de imágenes - Detección del tipo de archivo
Detección del tipo de archivo real para flujos de trabajo críticos para la seguridad
- Optimizado con IA
- Detecta tipos de archivo falsificados en milisegundos
- Aplicación en línea sin pérdida de rendimiento
Precisión superior al 99 %Sobre las extensiones encubiertas - Validación de la estructura de archivos
Structural Analysis Before Traditional Security Engages
- Validates file structure against official specs and custom schema
- Extracts and routes embedded objects for malware scanning, sandboxing
- Blocks invalid structures, polyglots, before downstream engines engage
160+Formats, including database, GIS, AI model files - Threat Intelligence
Mejora la detección con Threat Intelligence en tiempo real
- Correlacionar indicadores de compromiso (IOC), direcciones IP, URL y la reputación de archivos a nivel global en más de 50 000 millones de artefactos
- Detén las amenazas emergentes más rápidamente
- Ampliar el análisis posterior
Más rápidoReducir el tiempo total de triajeTransparenteProtege los entornos críticos con mayor claridad
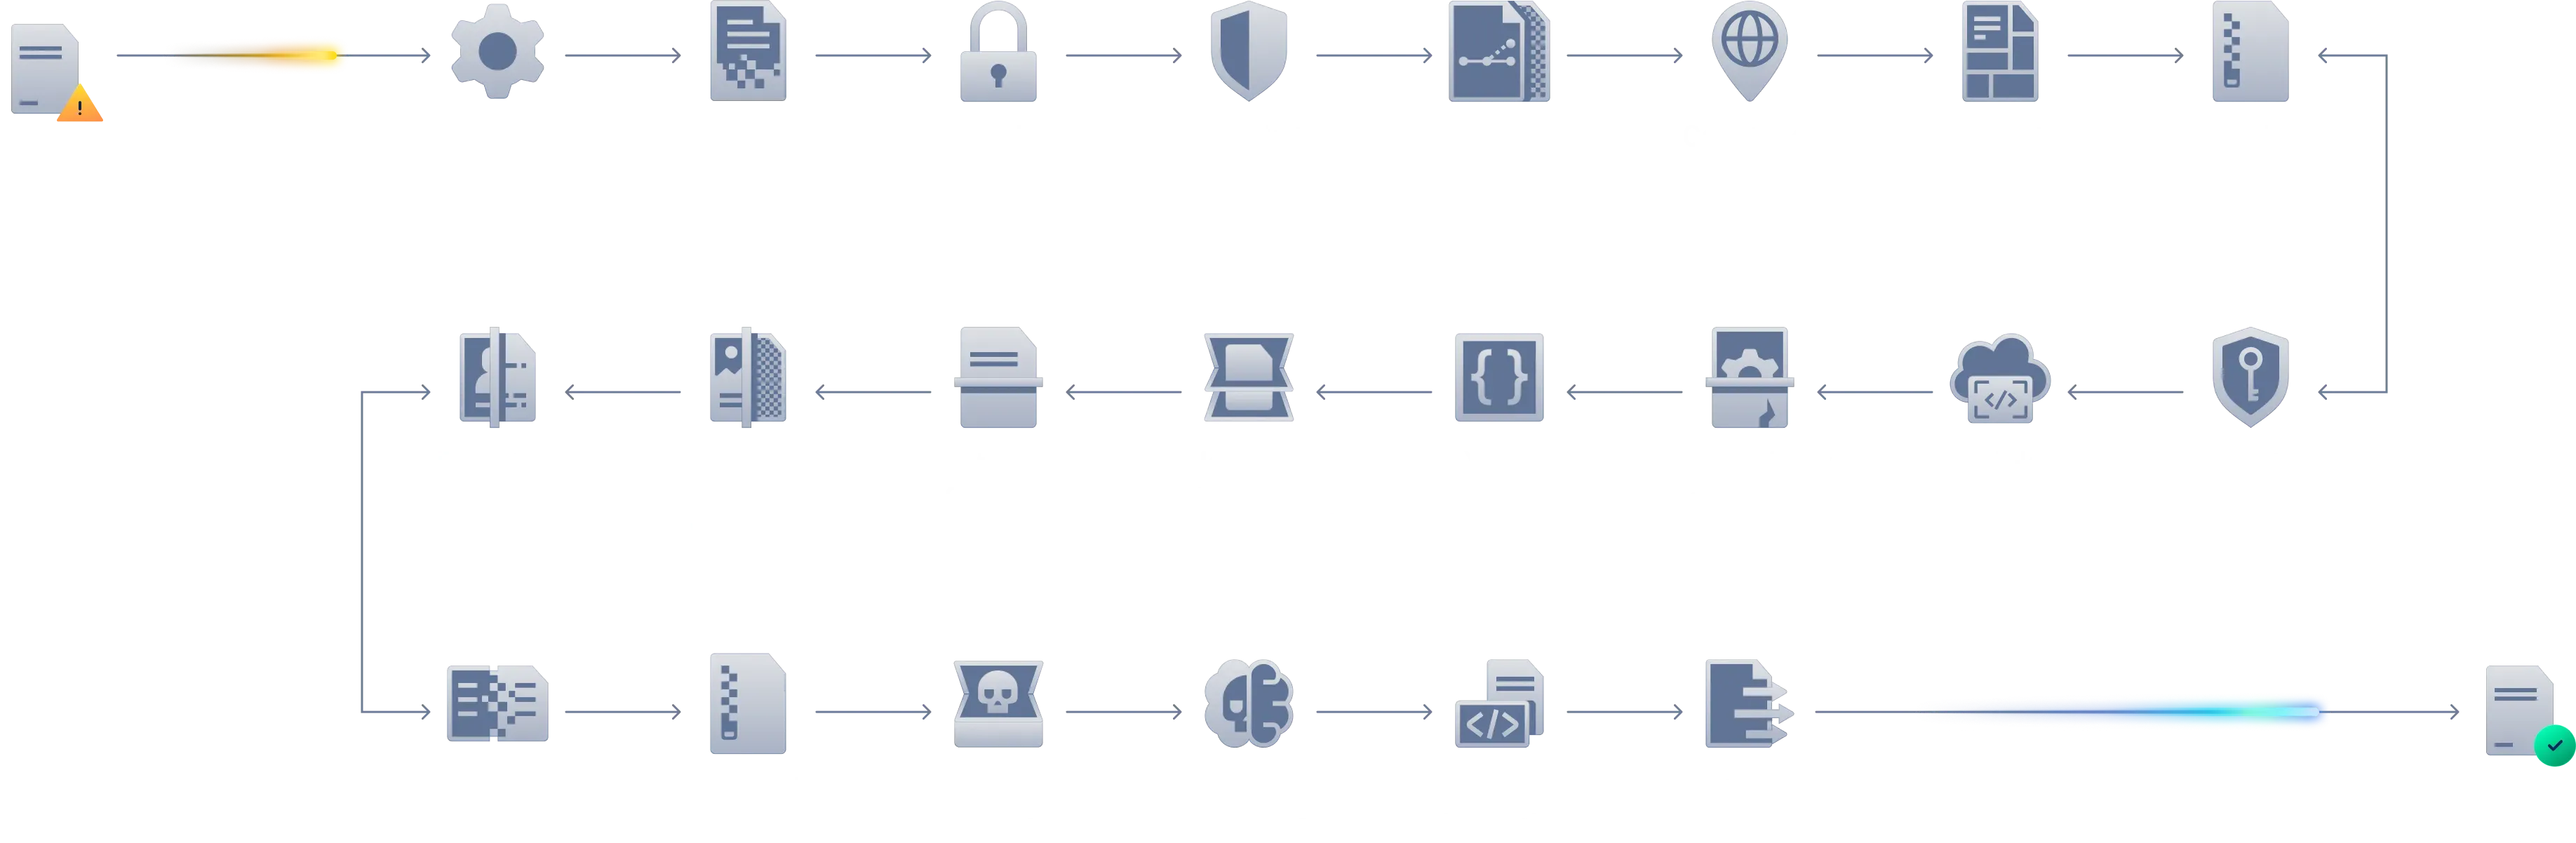
Flujo de trabajo de procesamiento deCore de MetaDefender Core
Cada paso está diseñado para proteger sus datos. Cualquier archivo que entre en MetaDefender Core un flujo de trabajo controlado y de varias etapas, diseñado para detectar, depurar y verificar el contenido antes de que se transmita a las redes seguras. Este proceso garantiza que incluso los archivos complejos y anidados se analicen por completo y cumplan con las políticas de seguridad de la organización. Cada etapa es modular, se rige por políticas y está optimizada para ofrecer rendimiento y precisión en entornos de TI, TO y de aislamiento físico.
Descripción general del producto
Mira el vídeo para descubrir cómo MetaDefender Core integra la detección y prevención avanzadas de malware en tus soluciones e infraestructura actuales para proteger la subida de archivos, mejorar los productos de ciberseguridad y potenciar los sistemas personalizados de análisis de malware.
MetaDefender Core acción
Consigue una visibilidad y un control totales sobre la seguridad de los archivos, desde la detección y la limpieza hasta la verificación y la entrega.
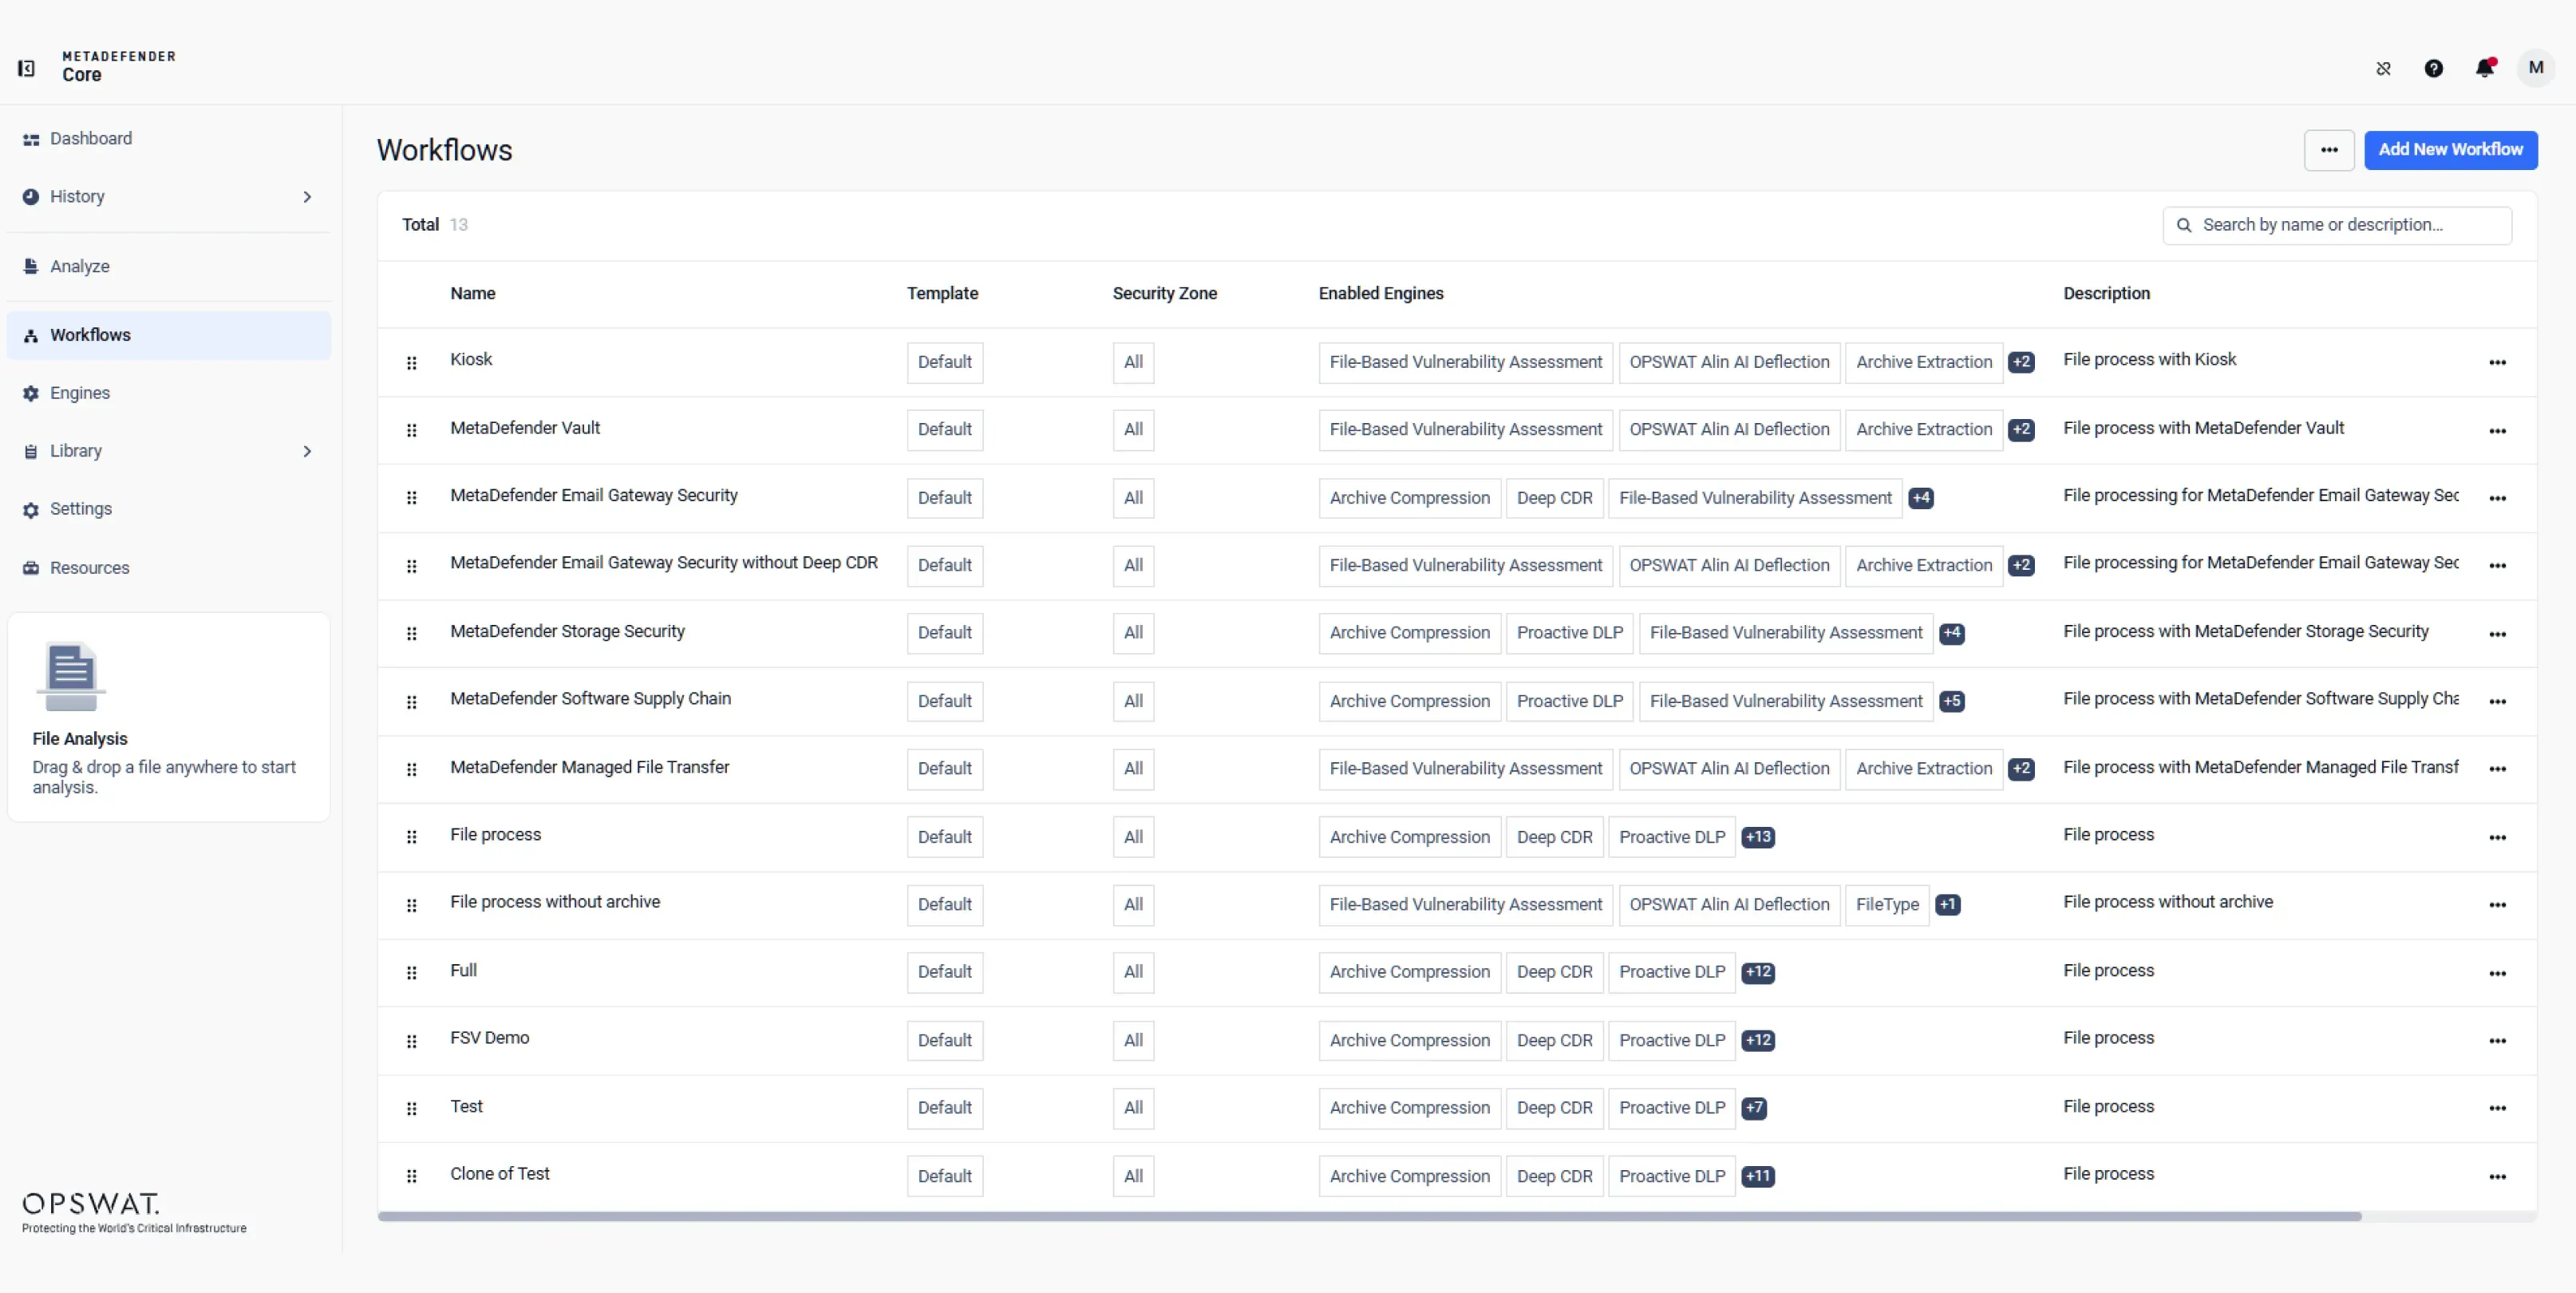
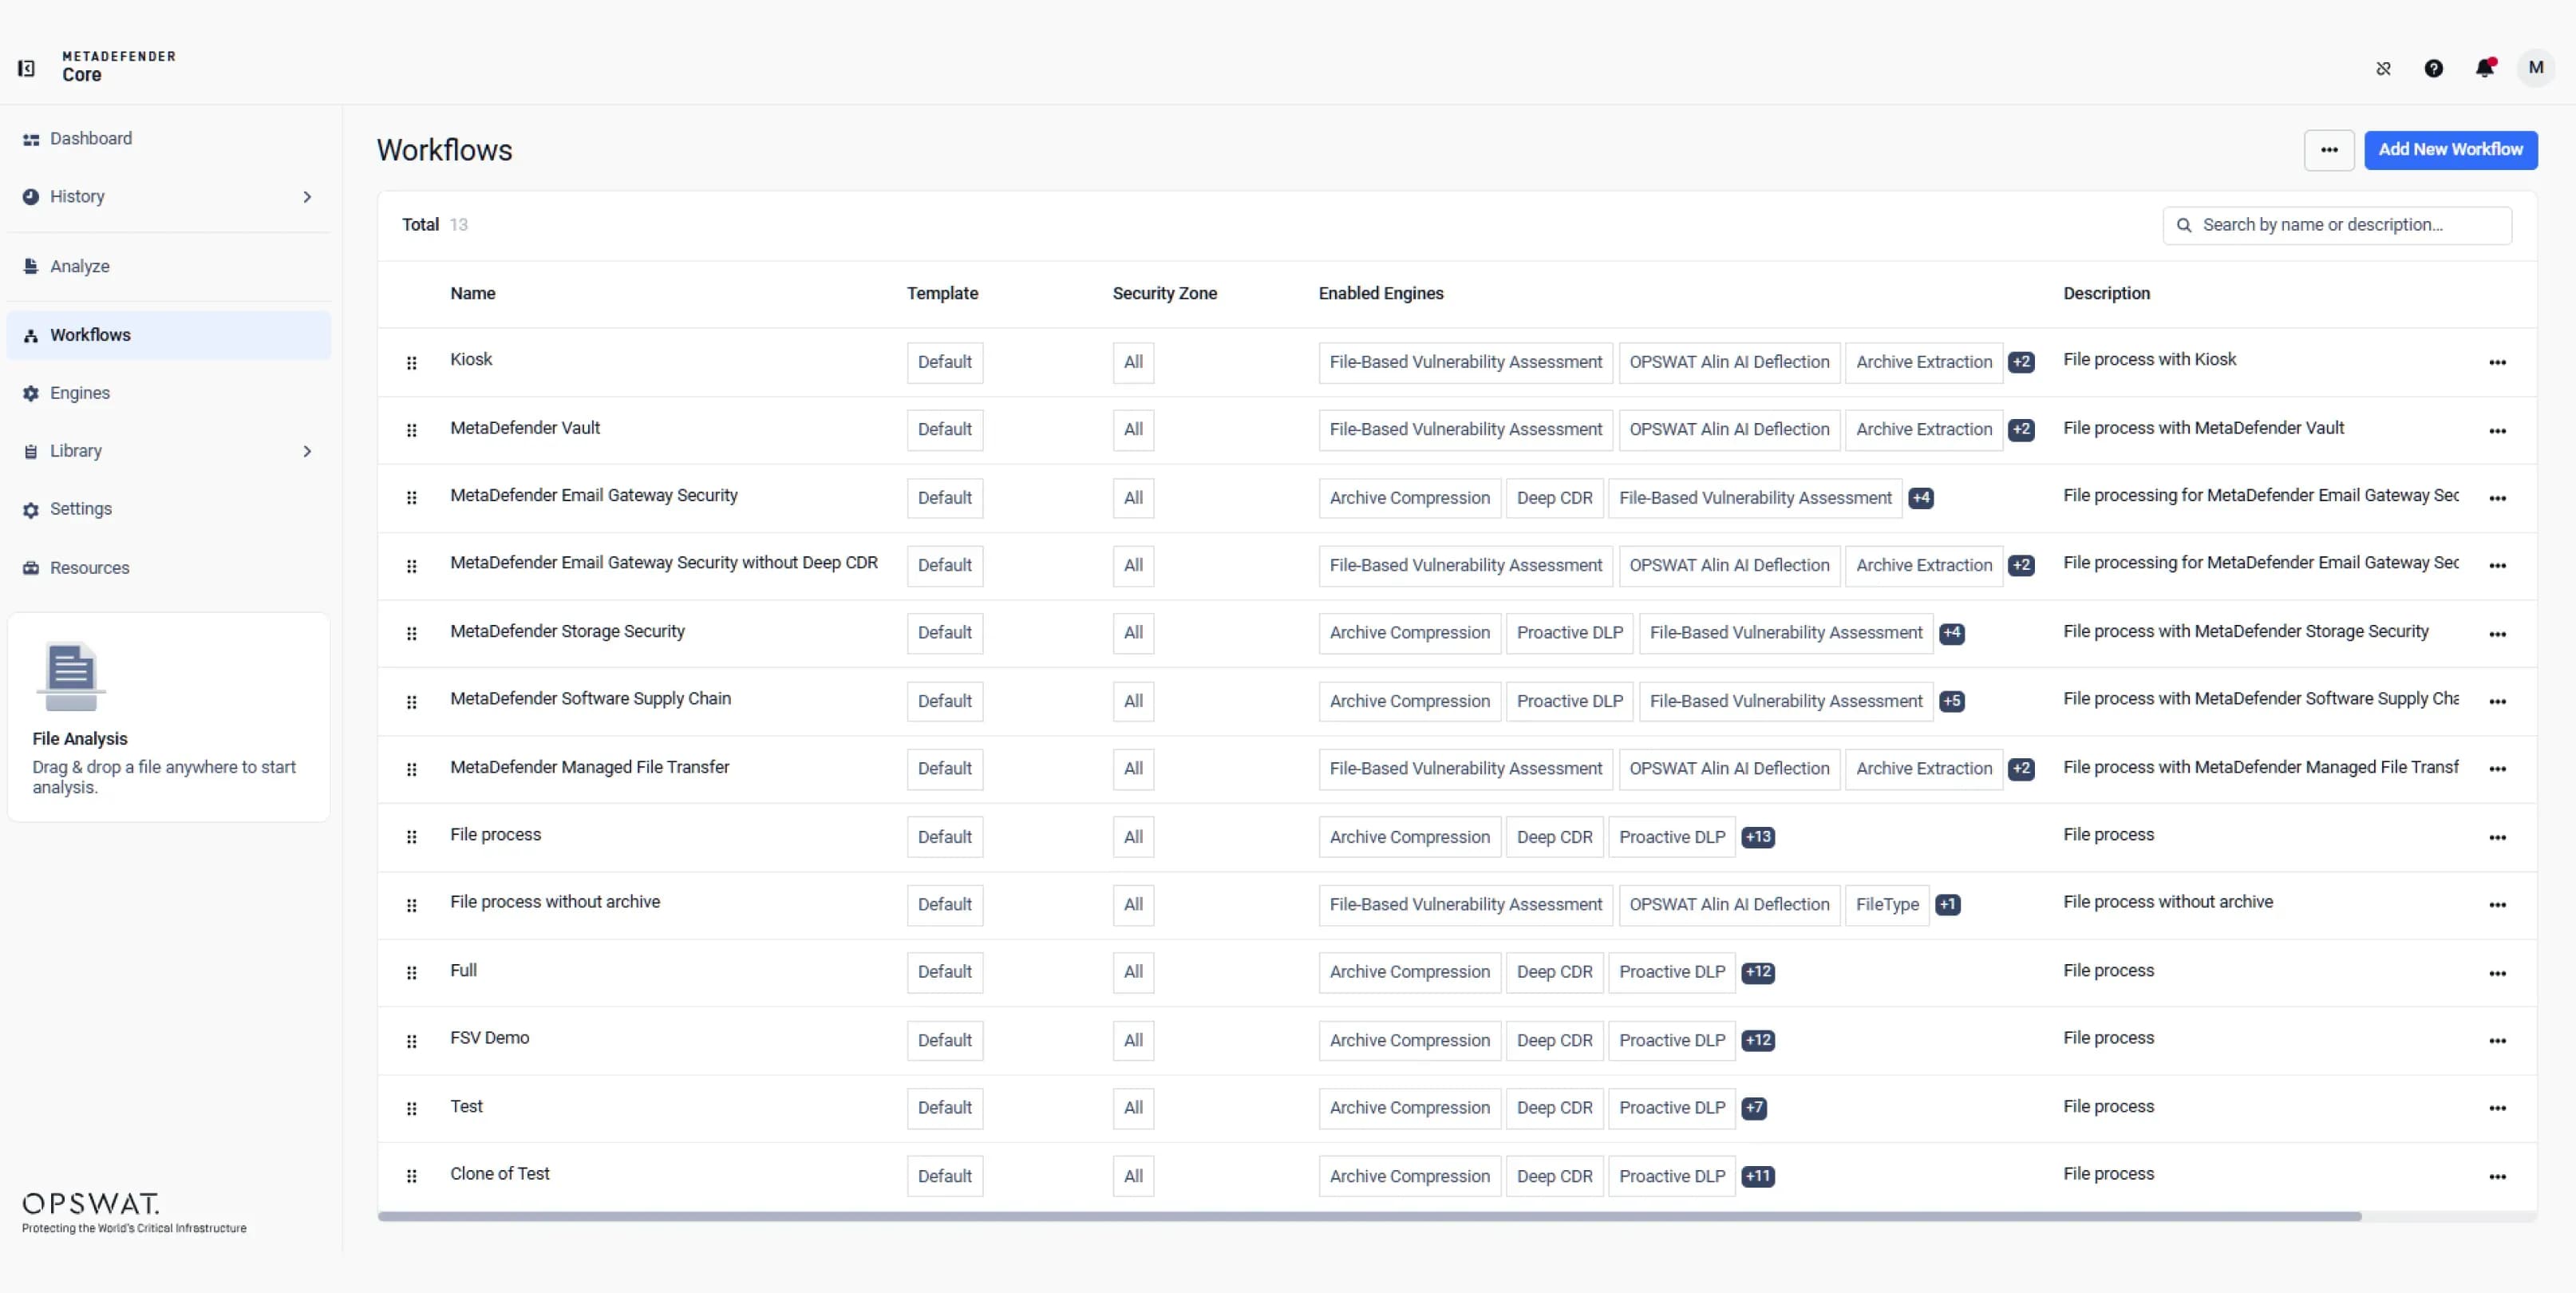
Configure flujos de trabajo adaptados a sus necesidades de seguridad para que se ajusten a sus políticas operativas en el correo electrónico, la transferencia de archivos, el almacenamiento o entornos personalizados. Defina cómo se introducen los archivos en el sistema y cómo se procesan.
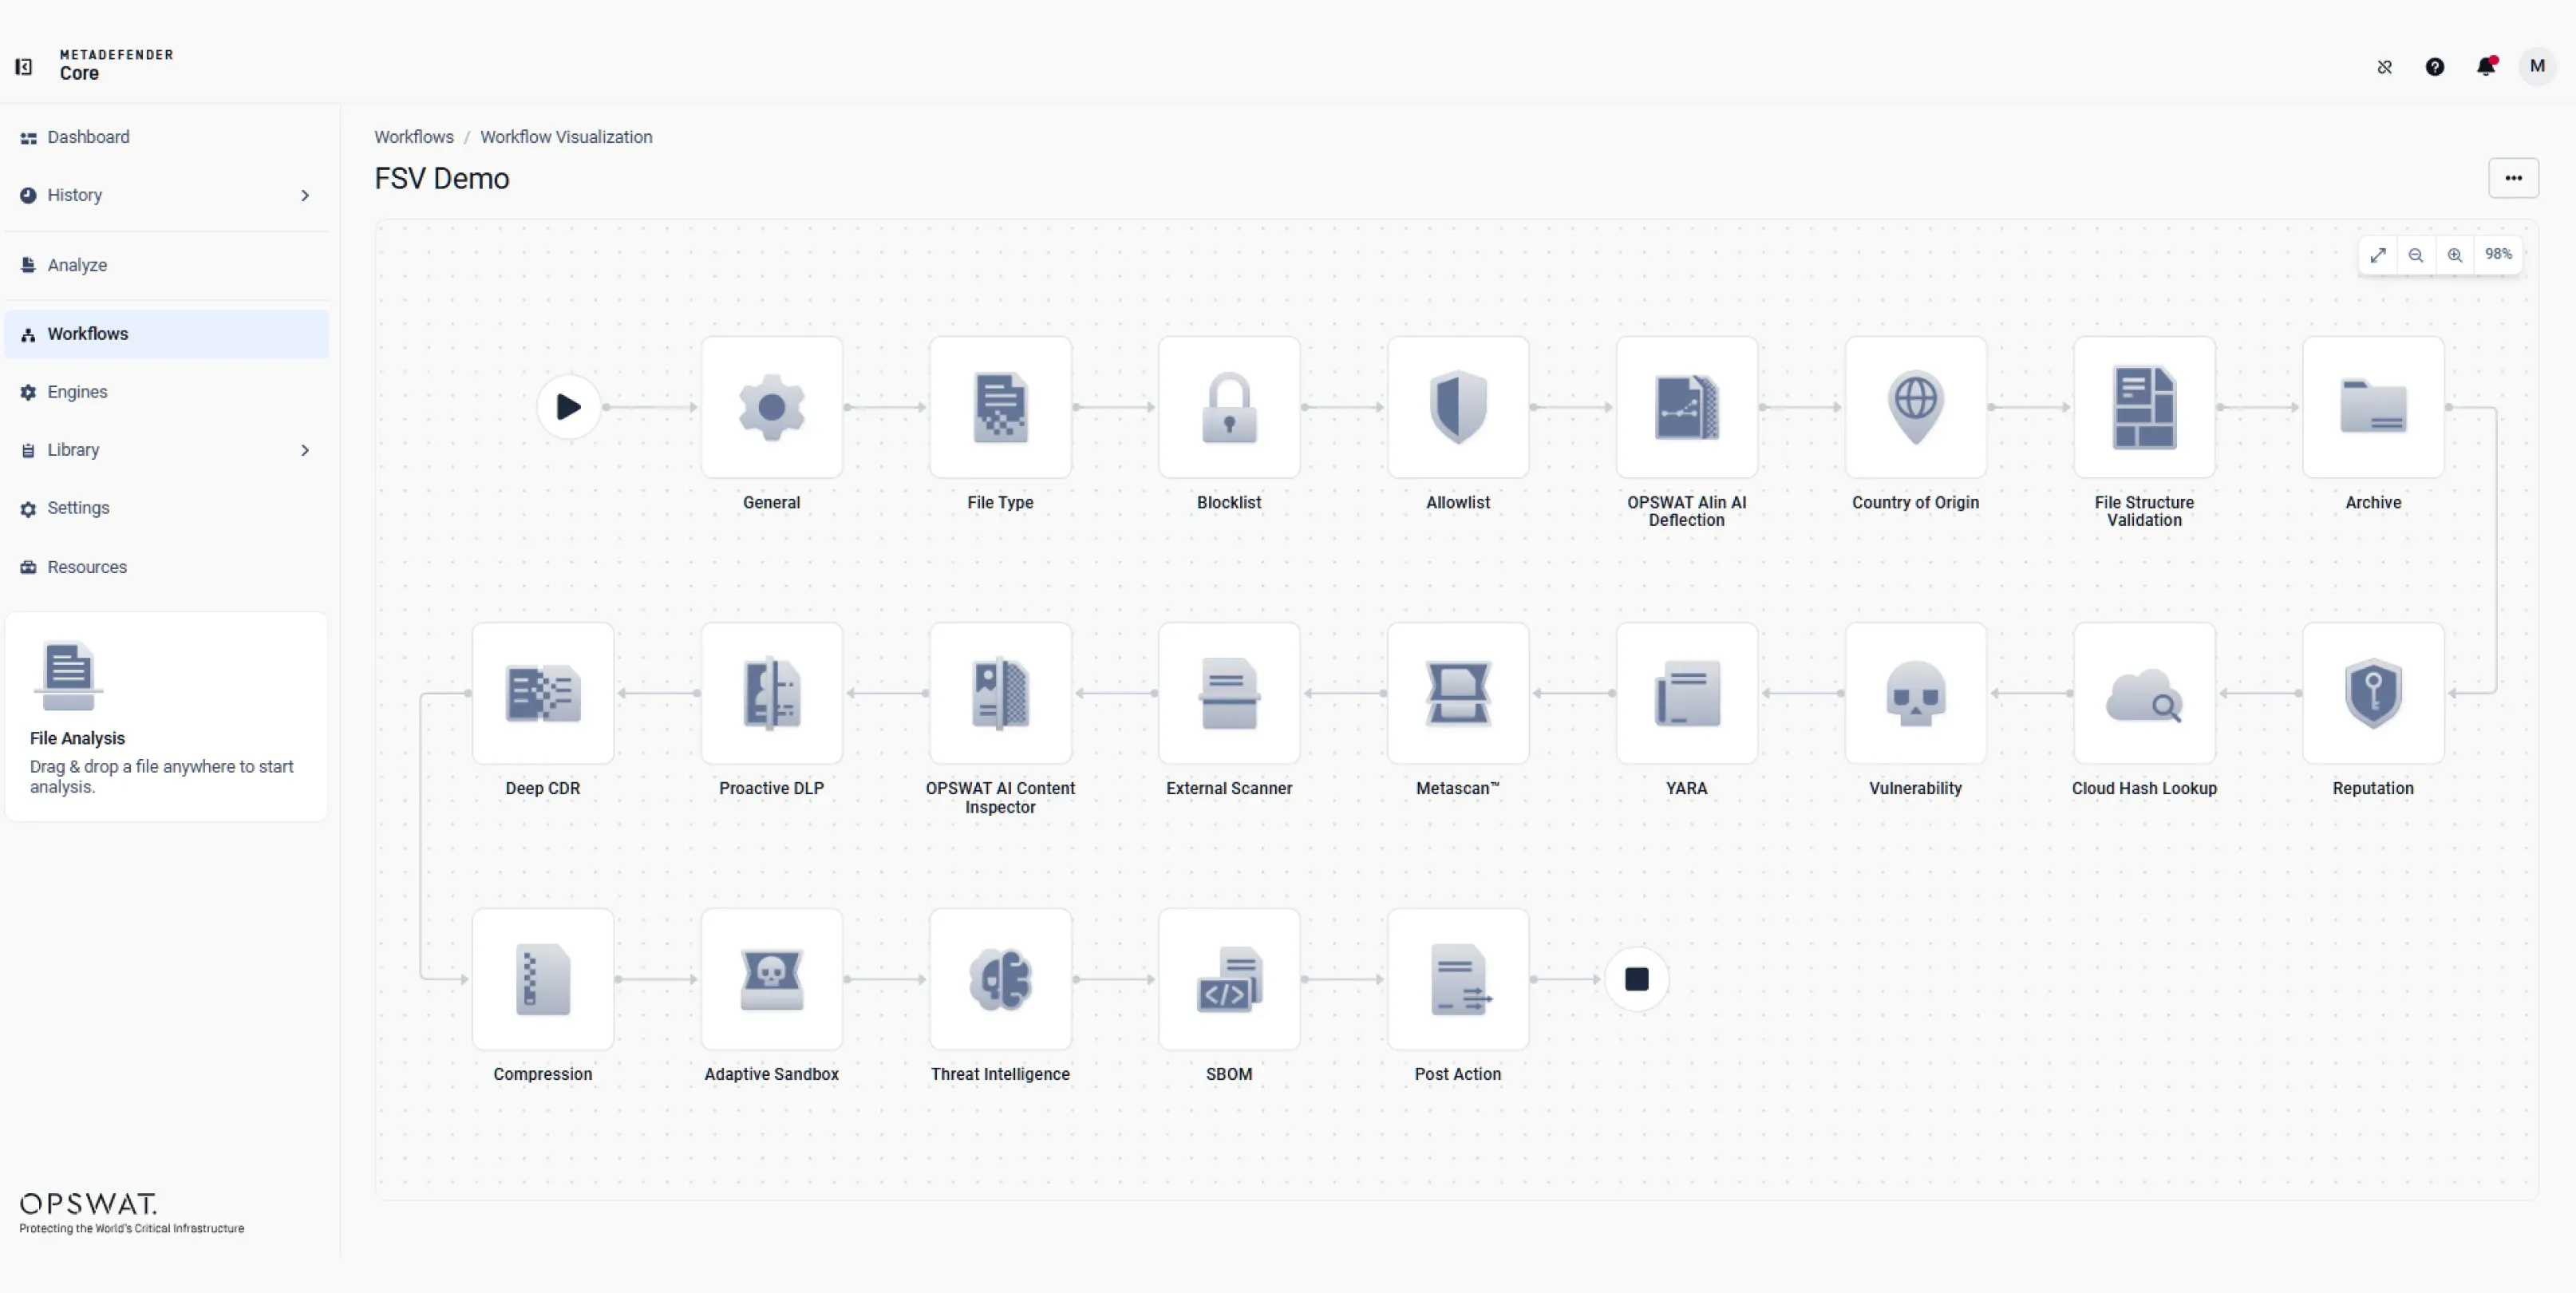
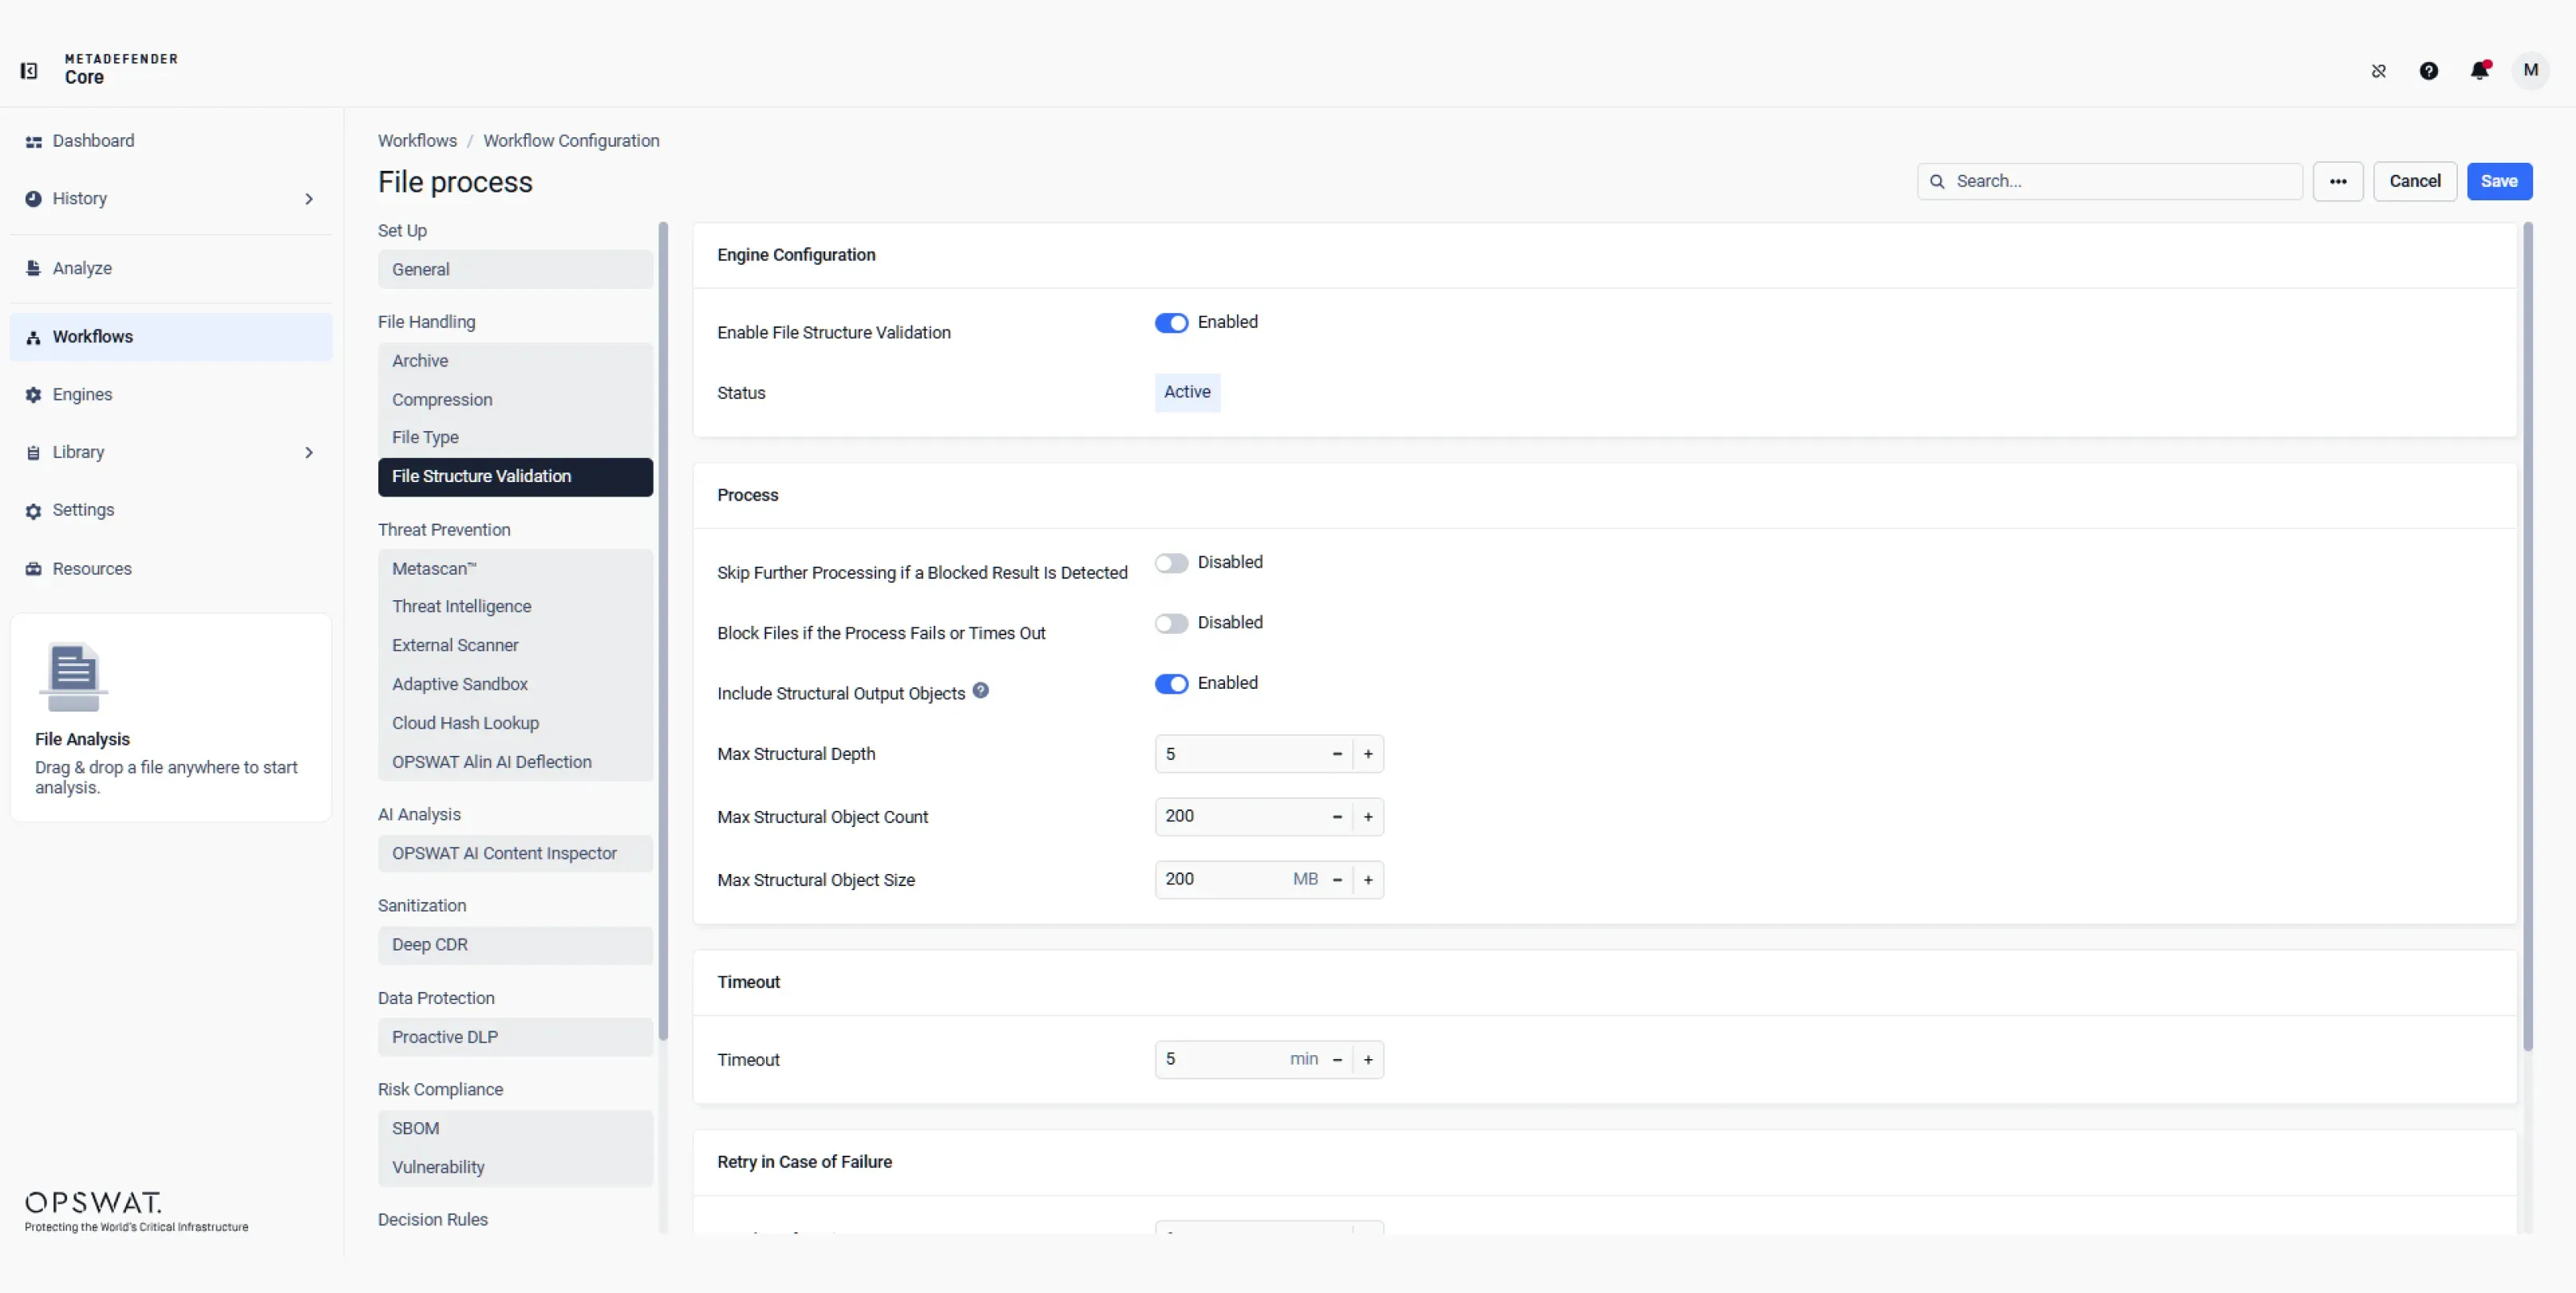
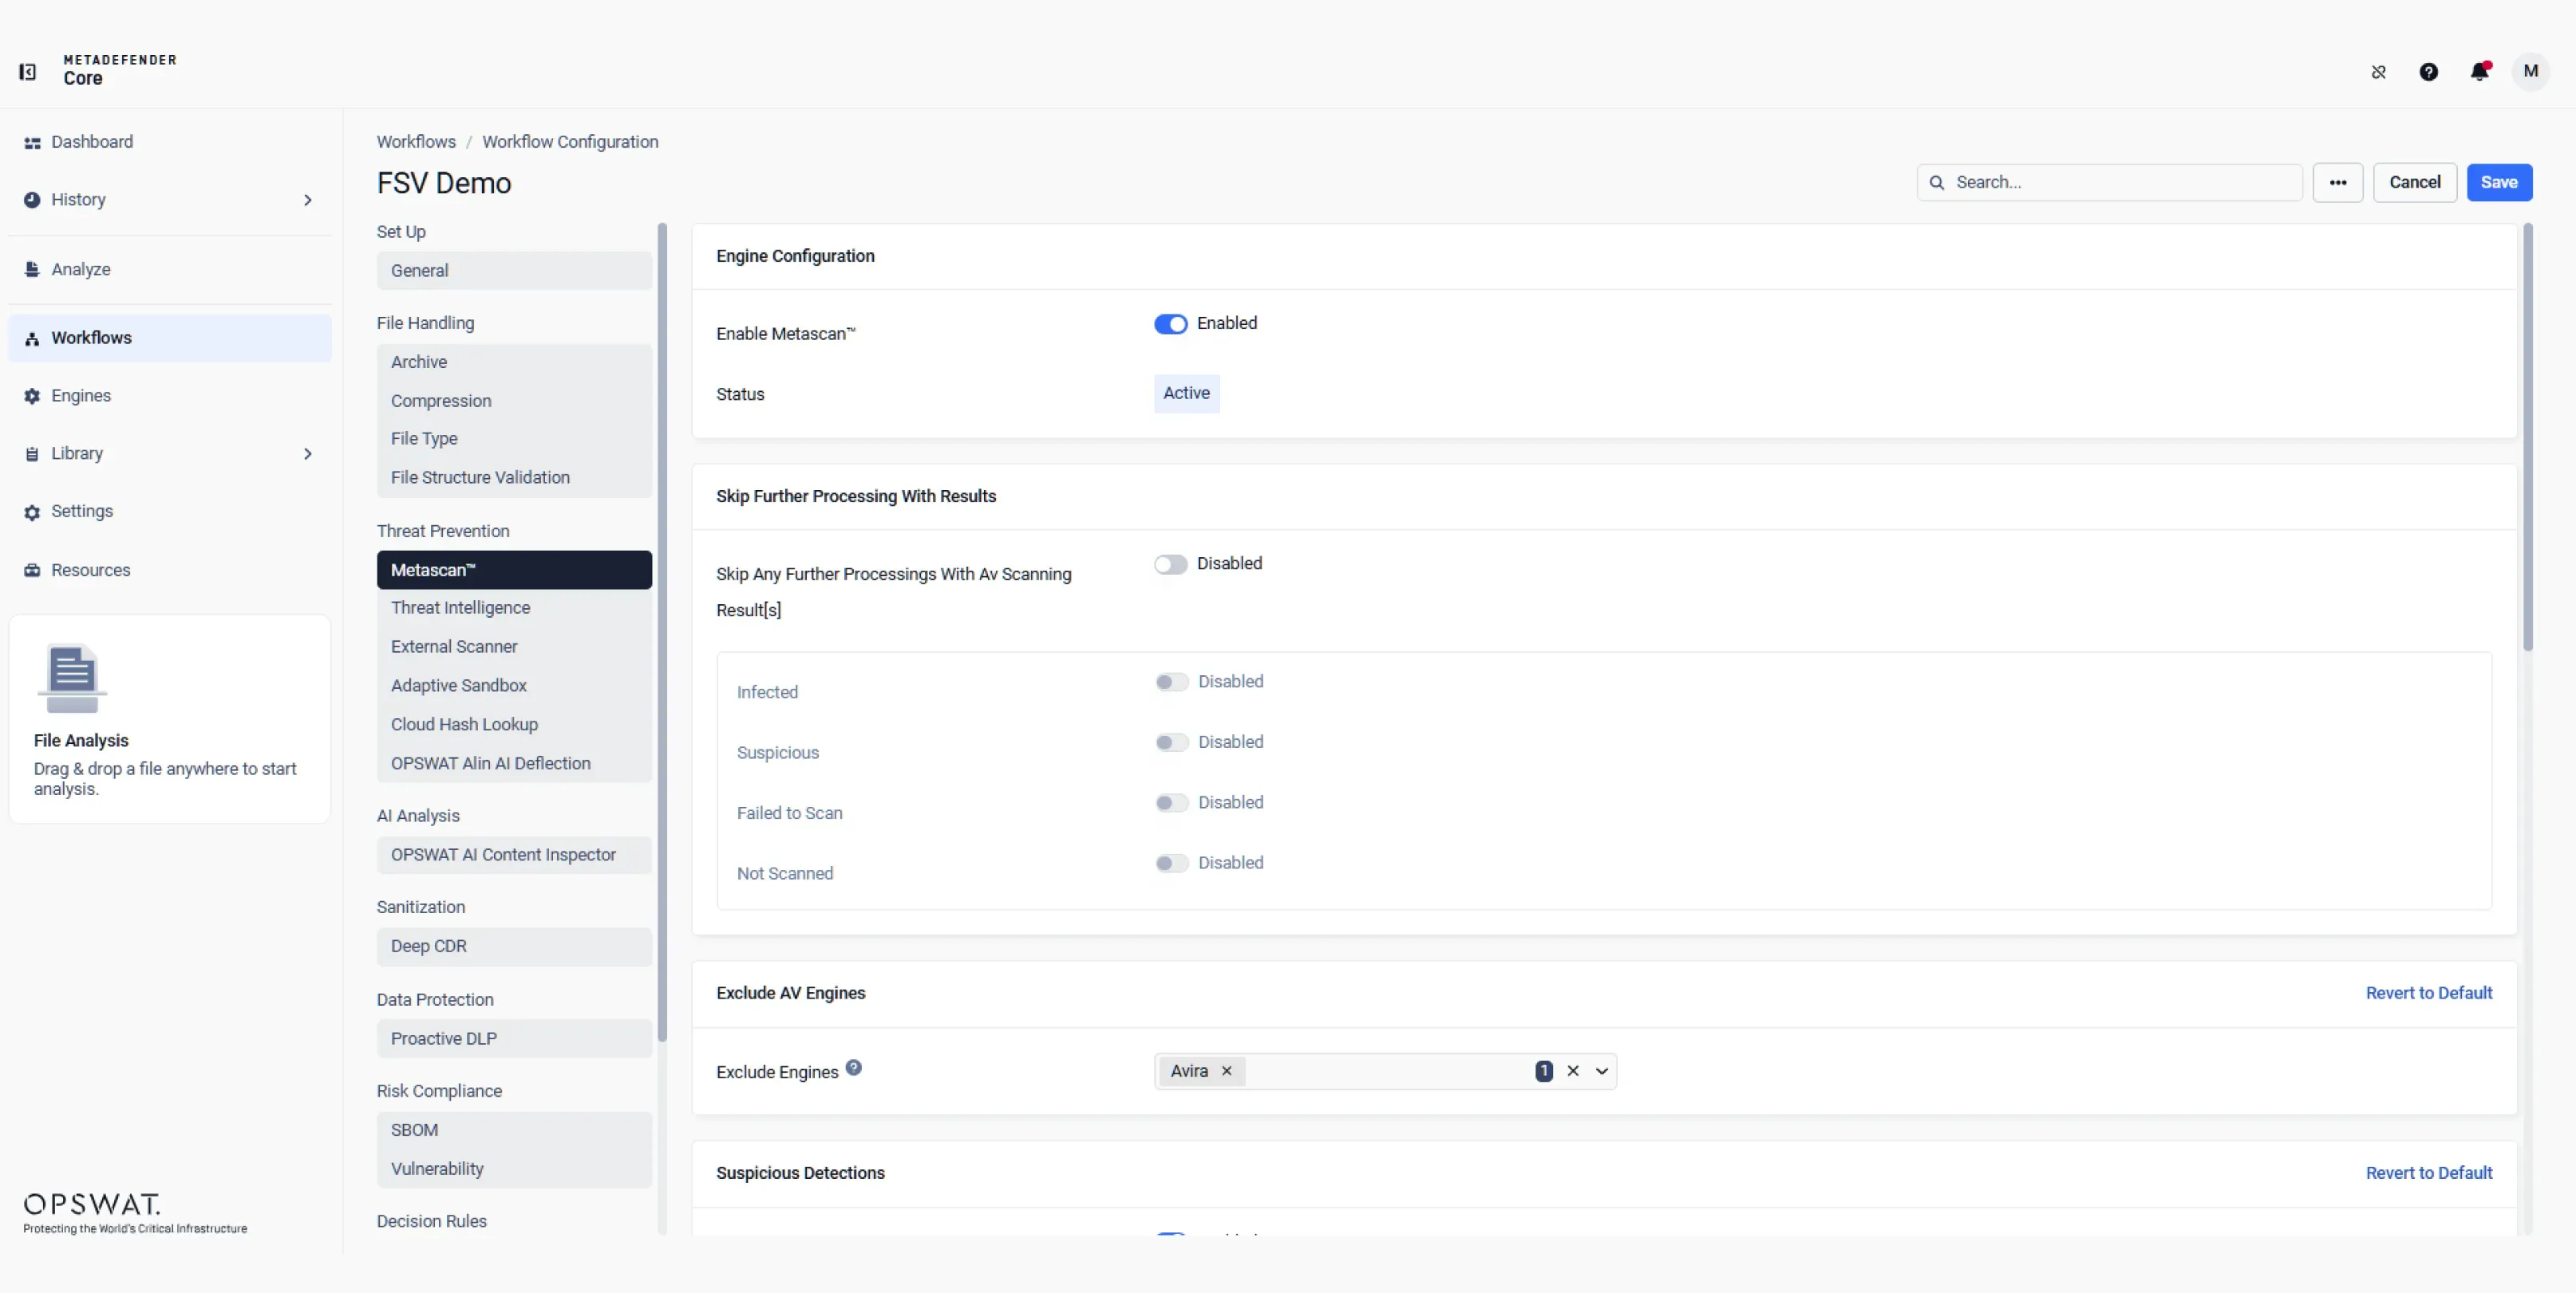
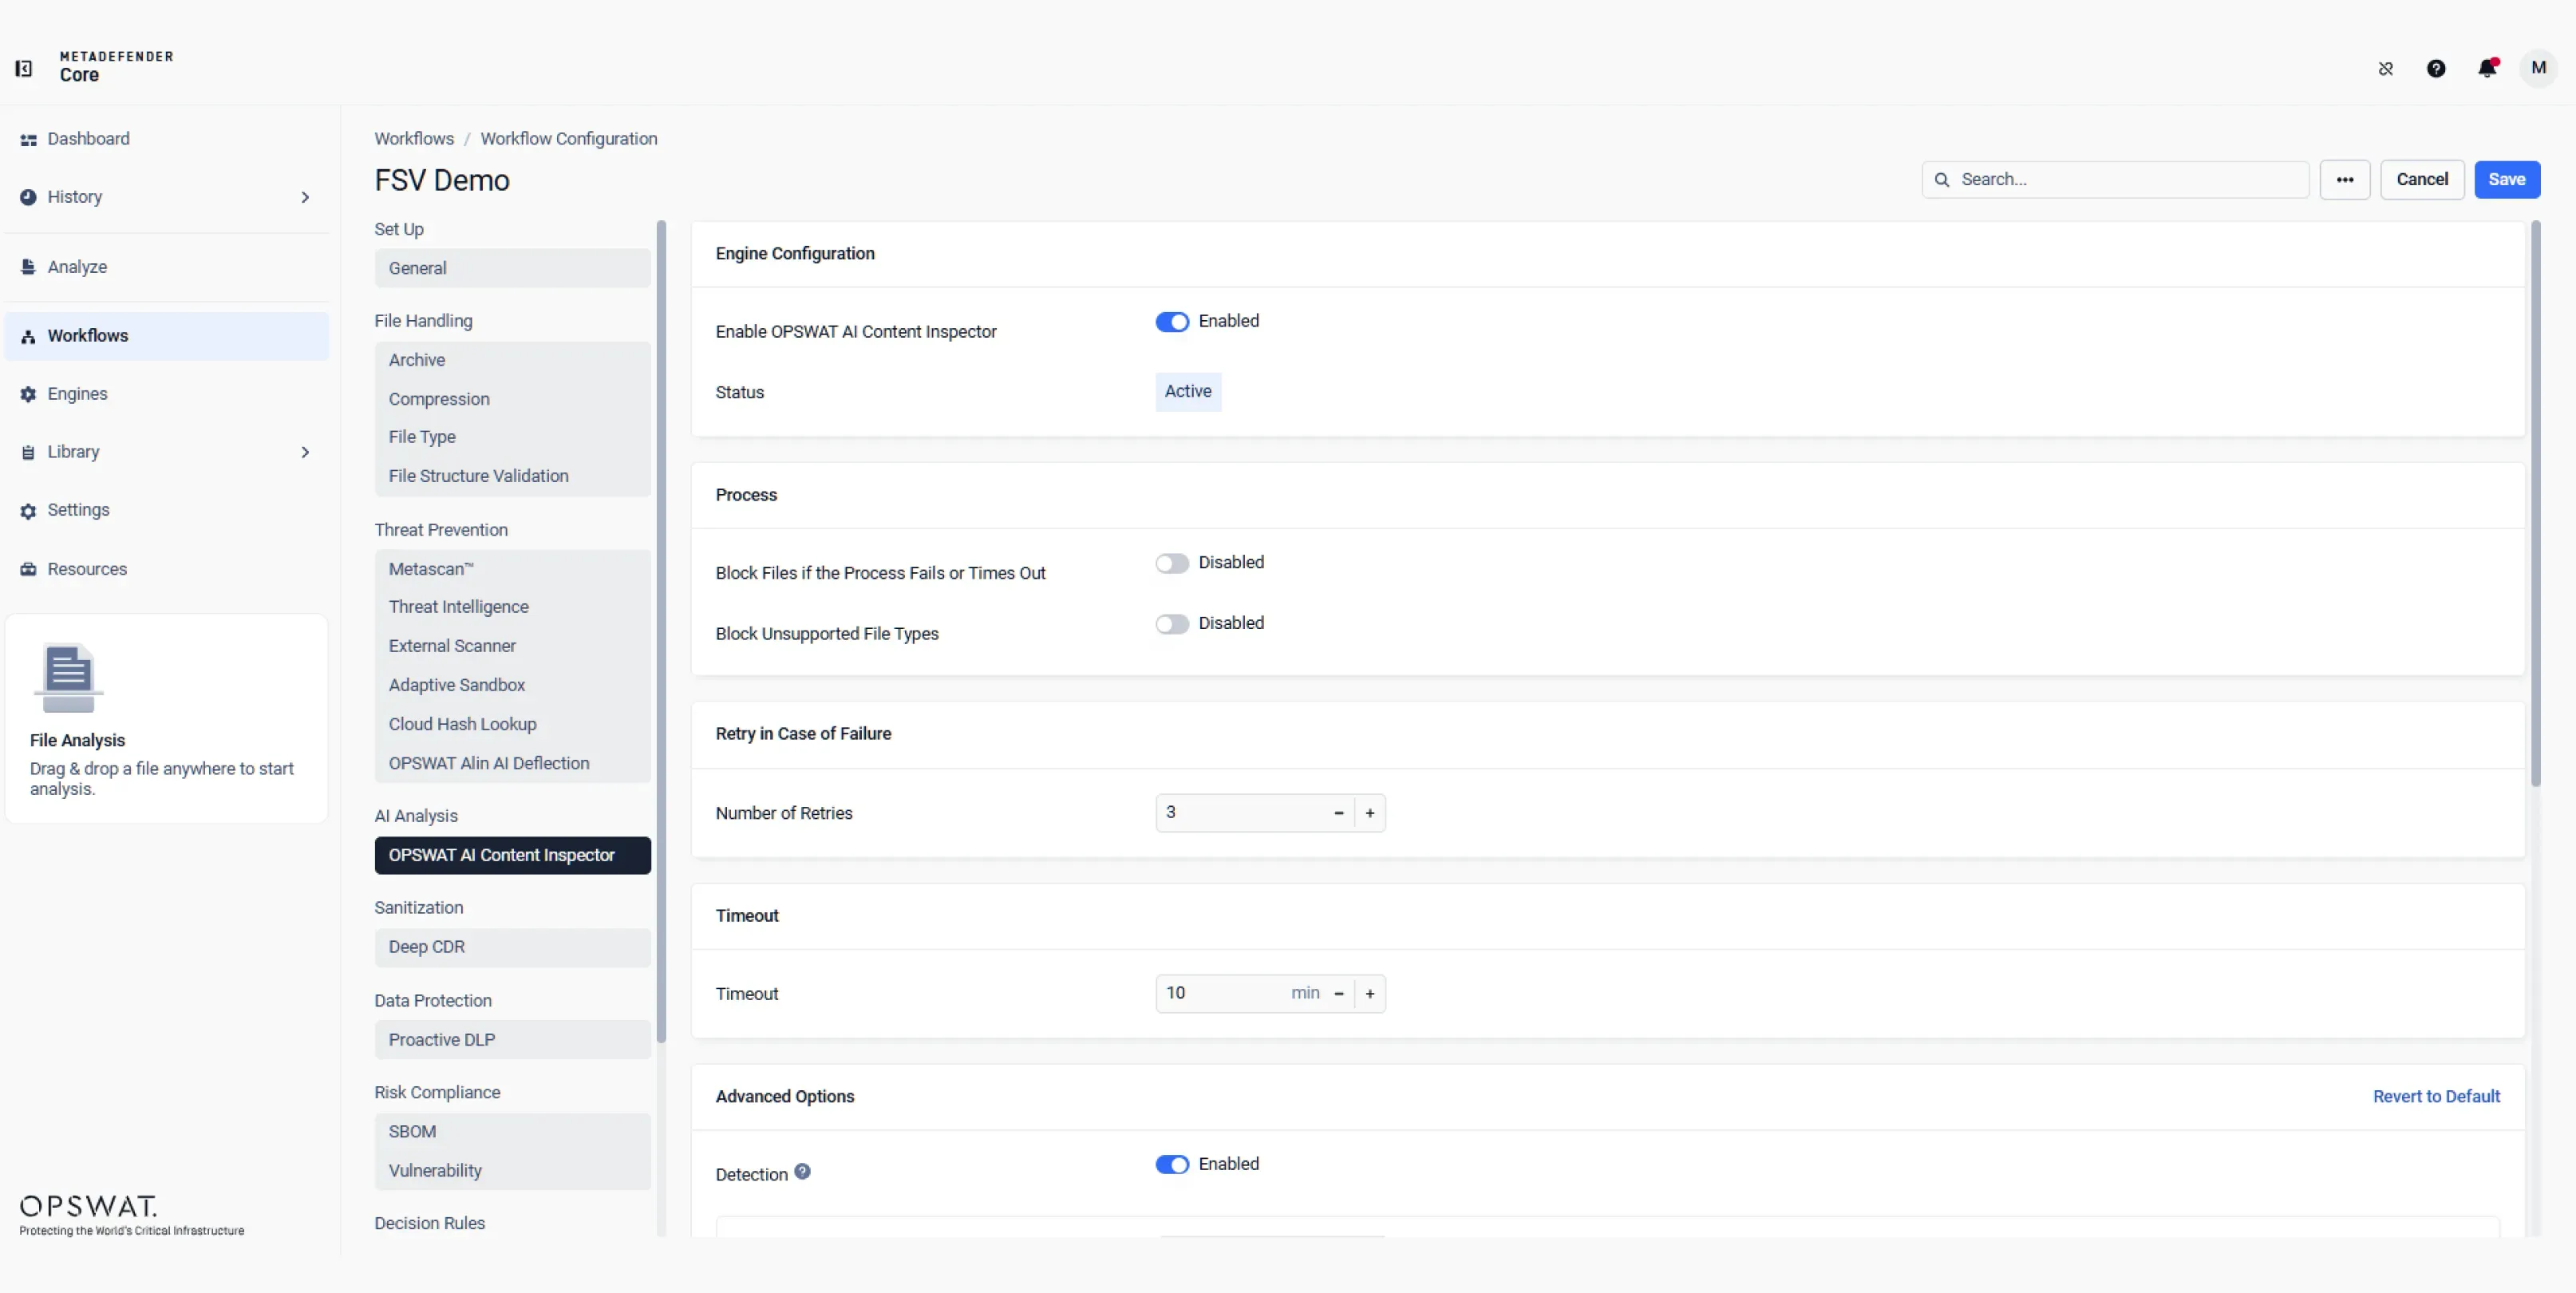
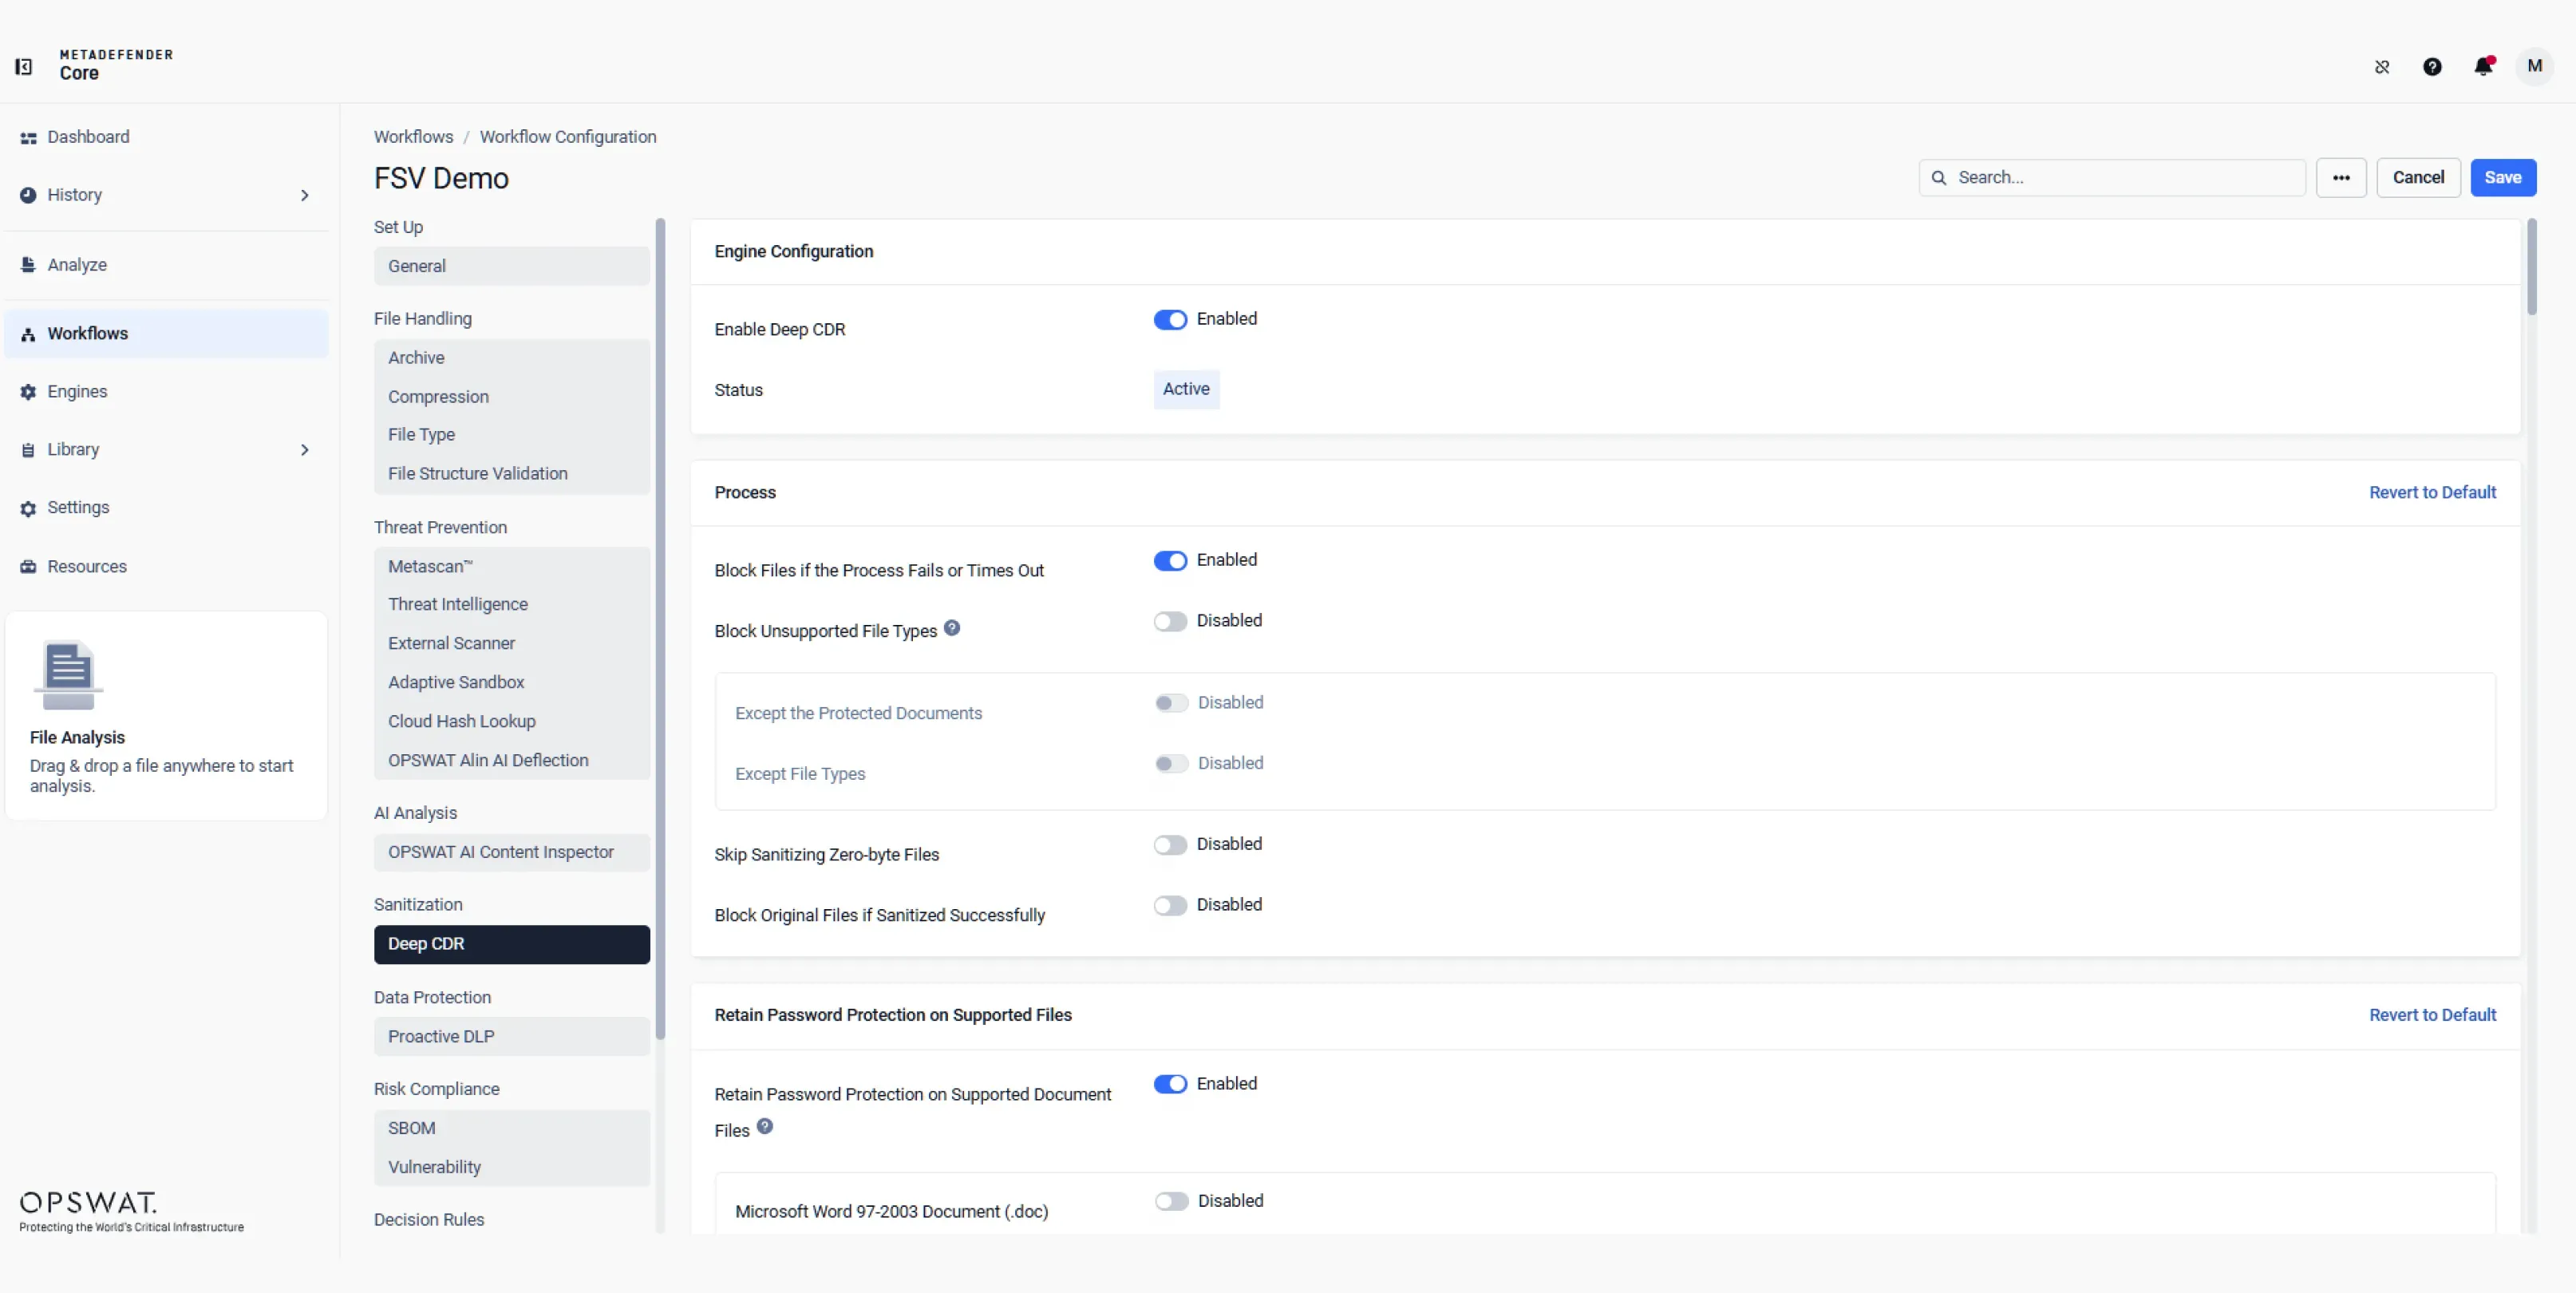
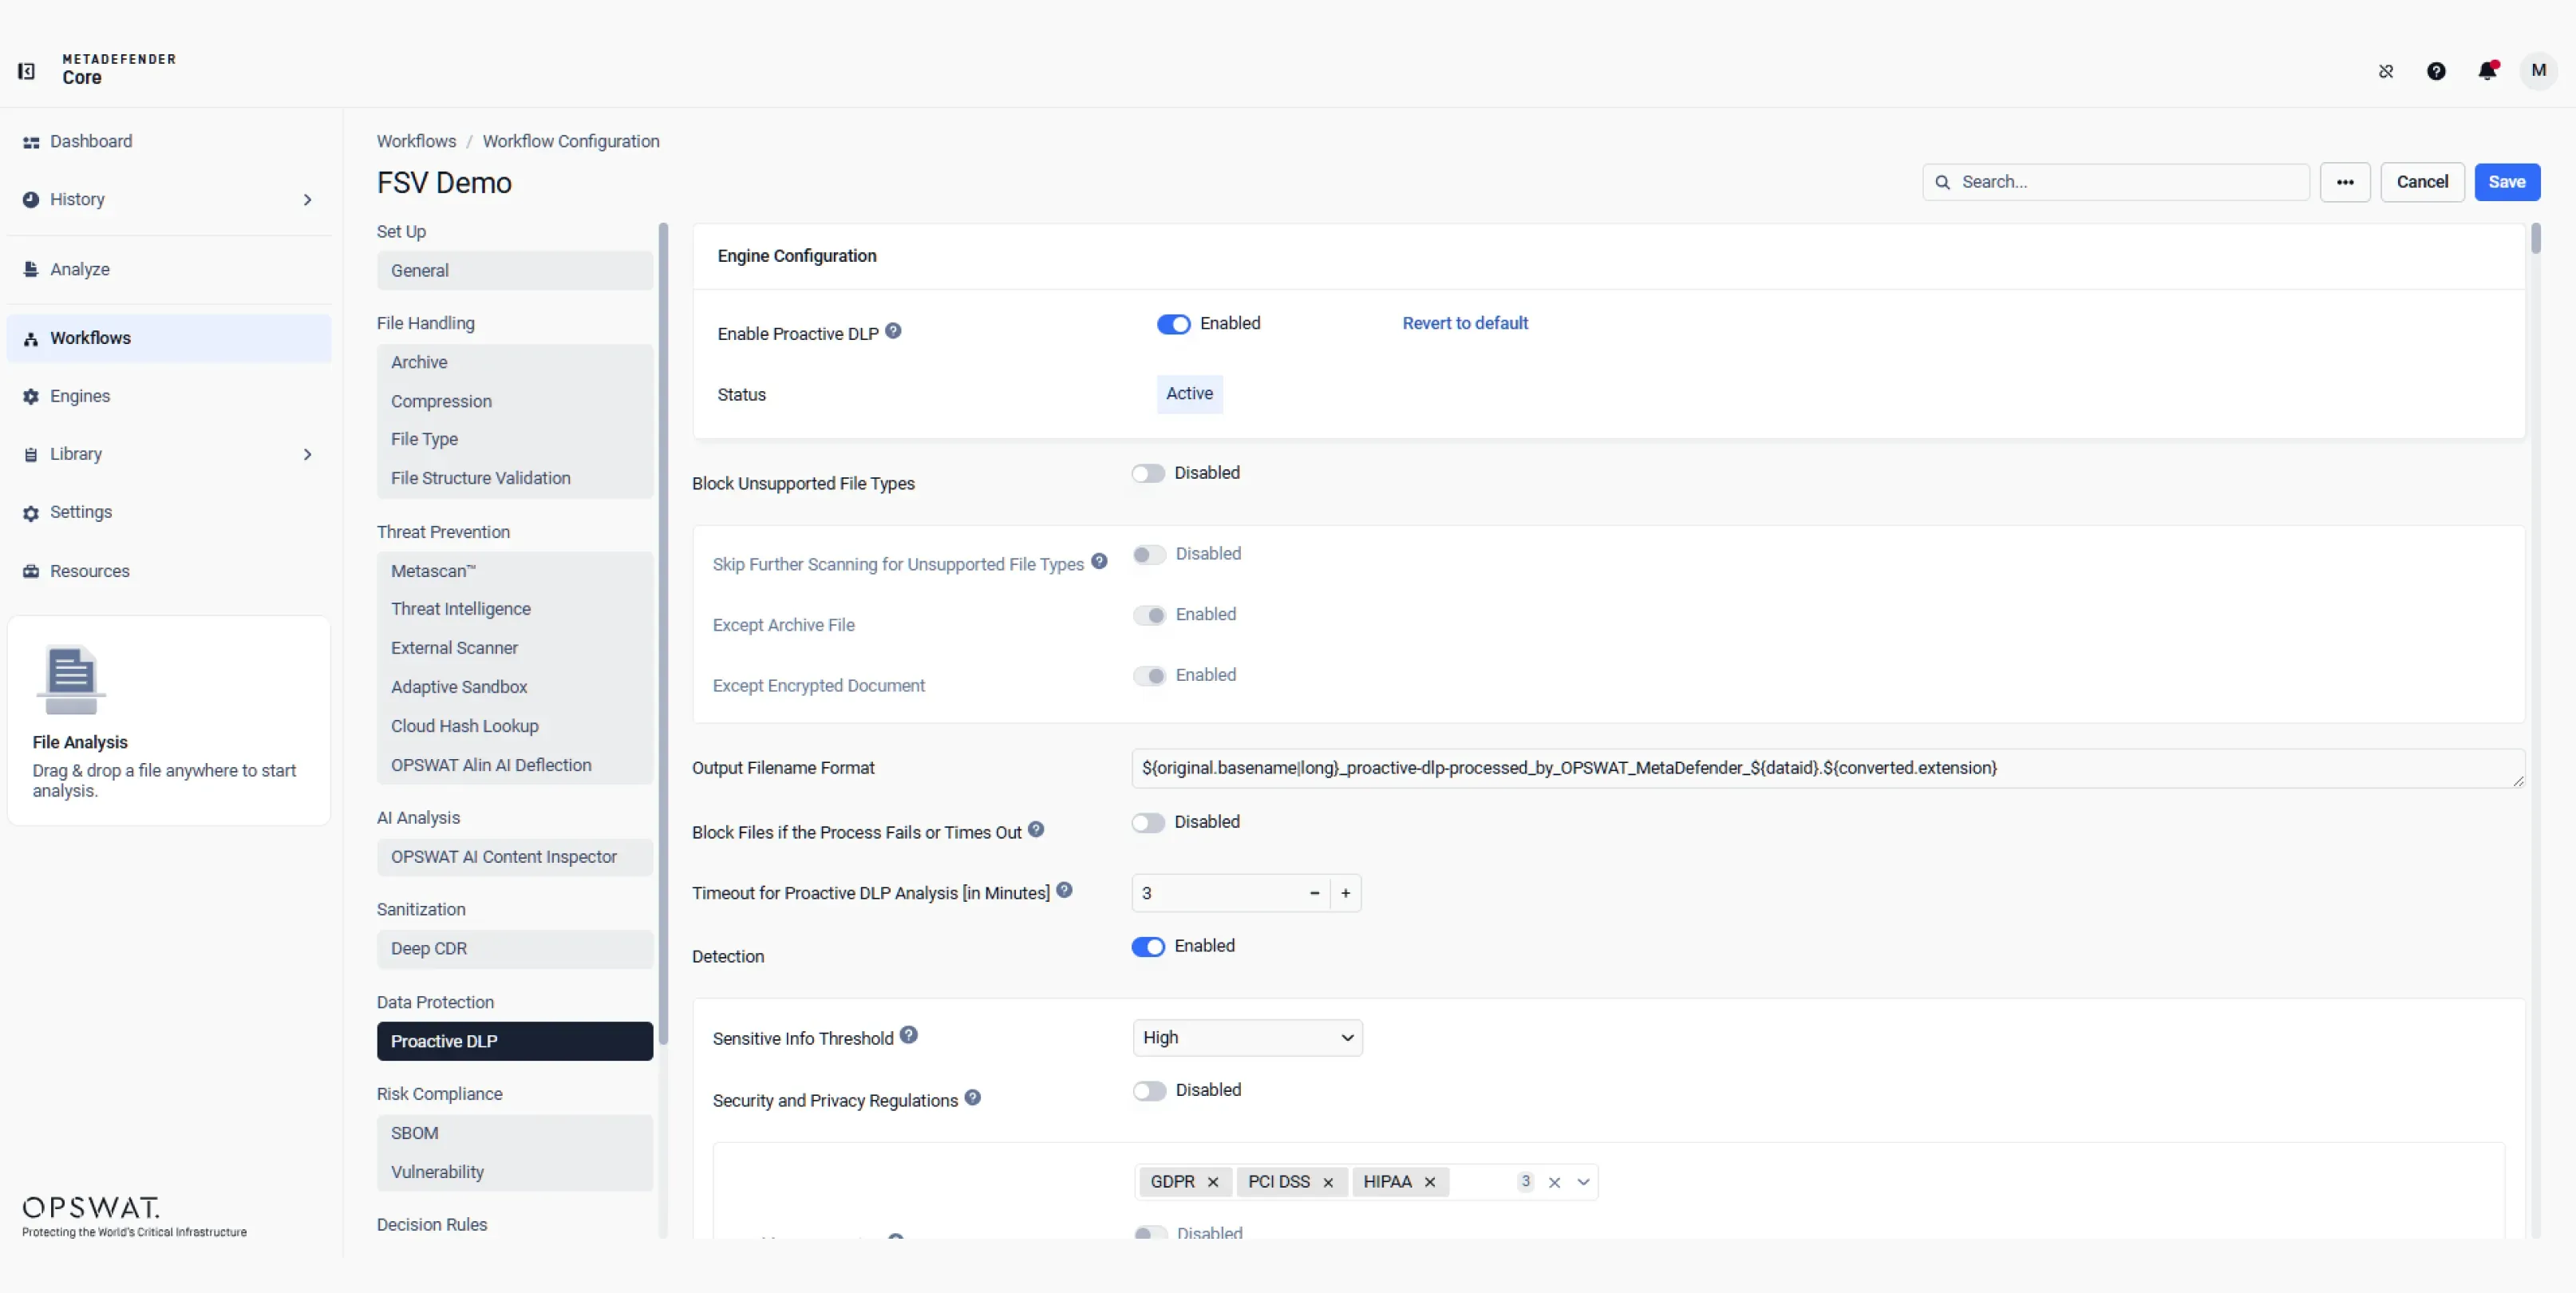
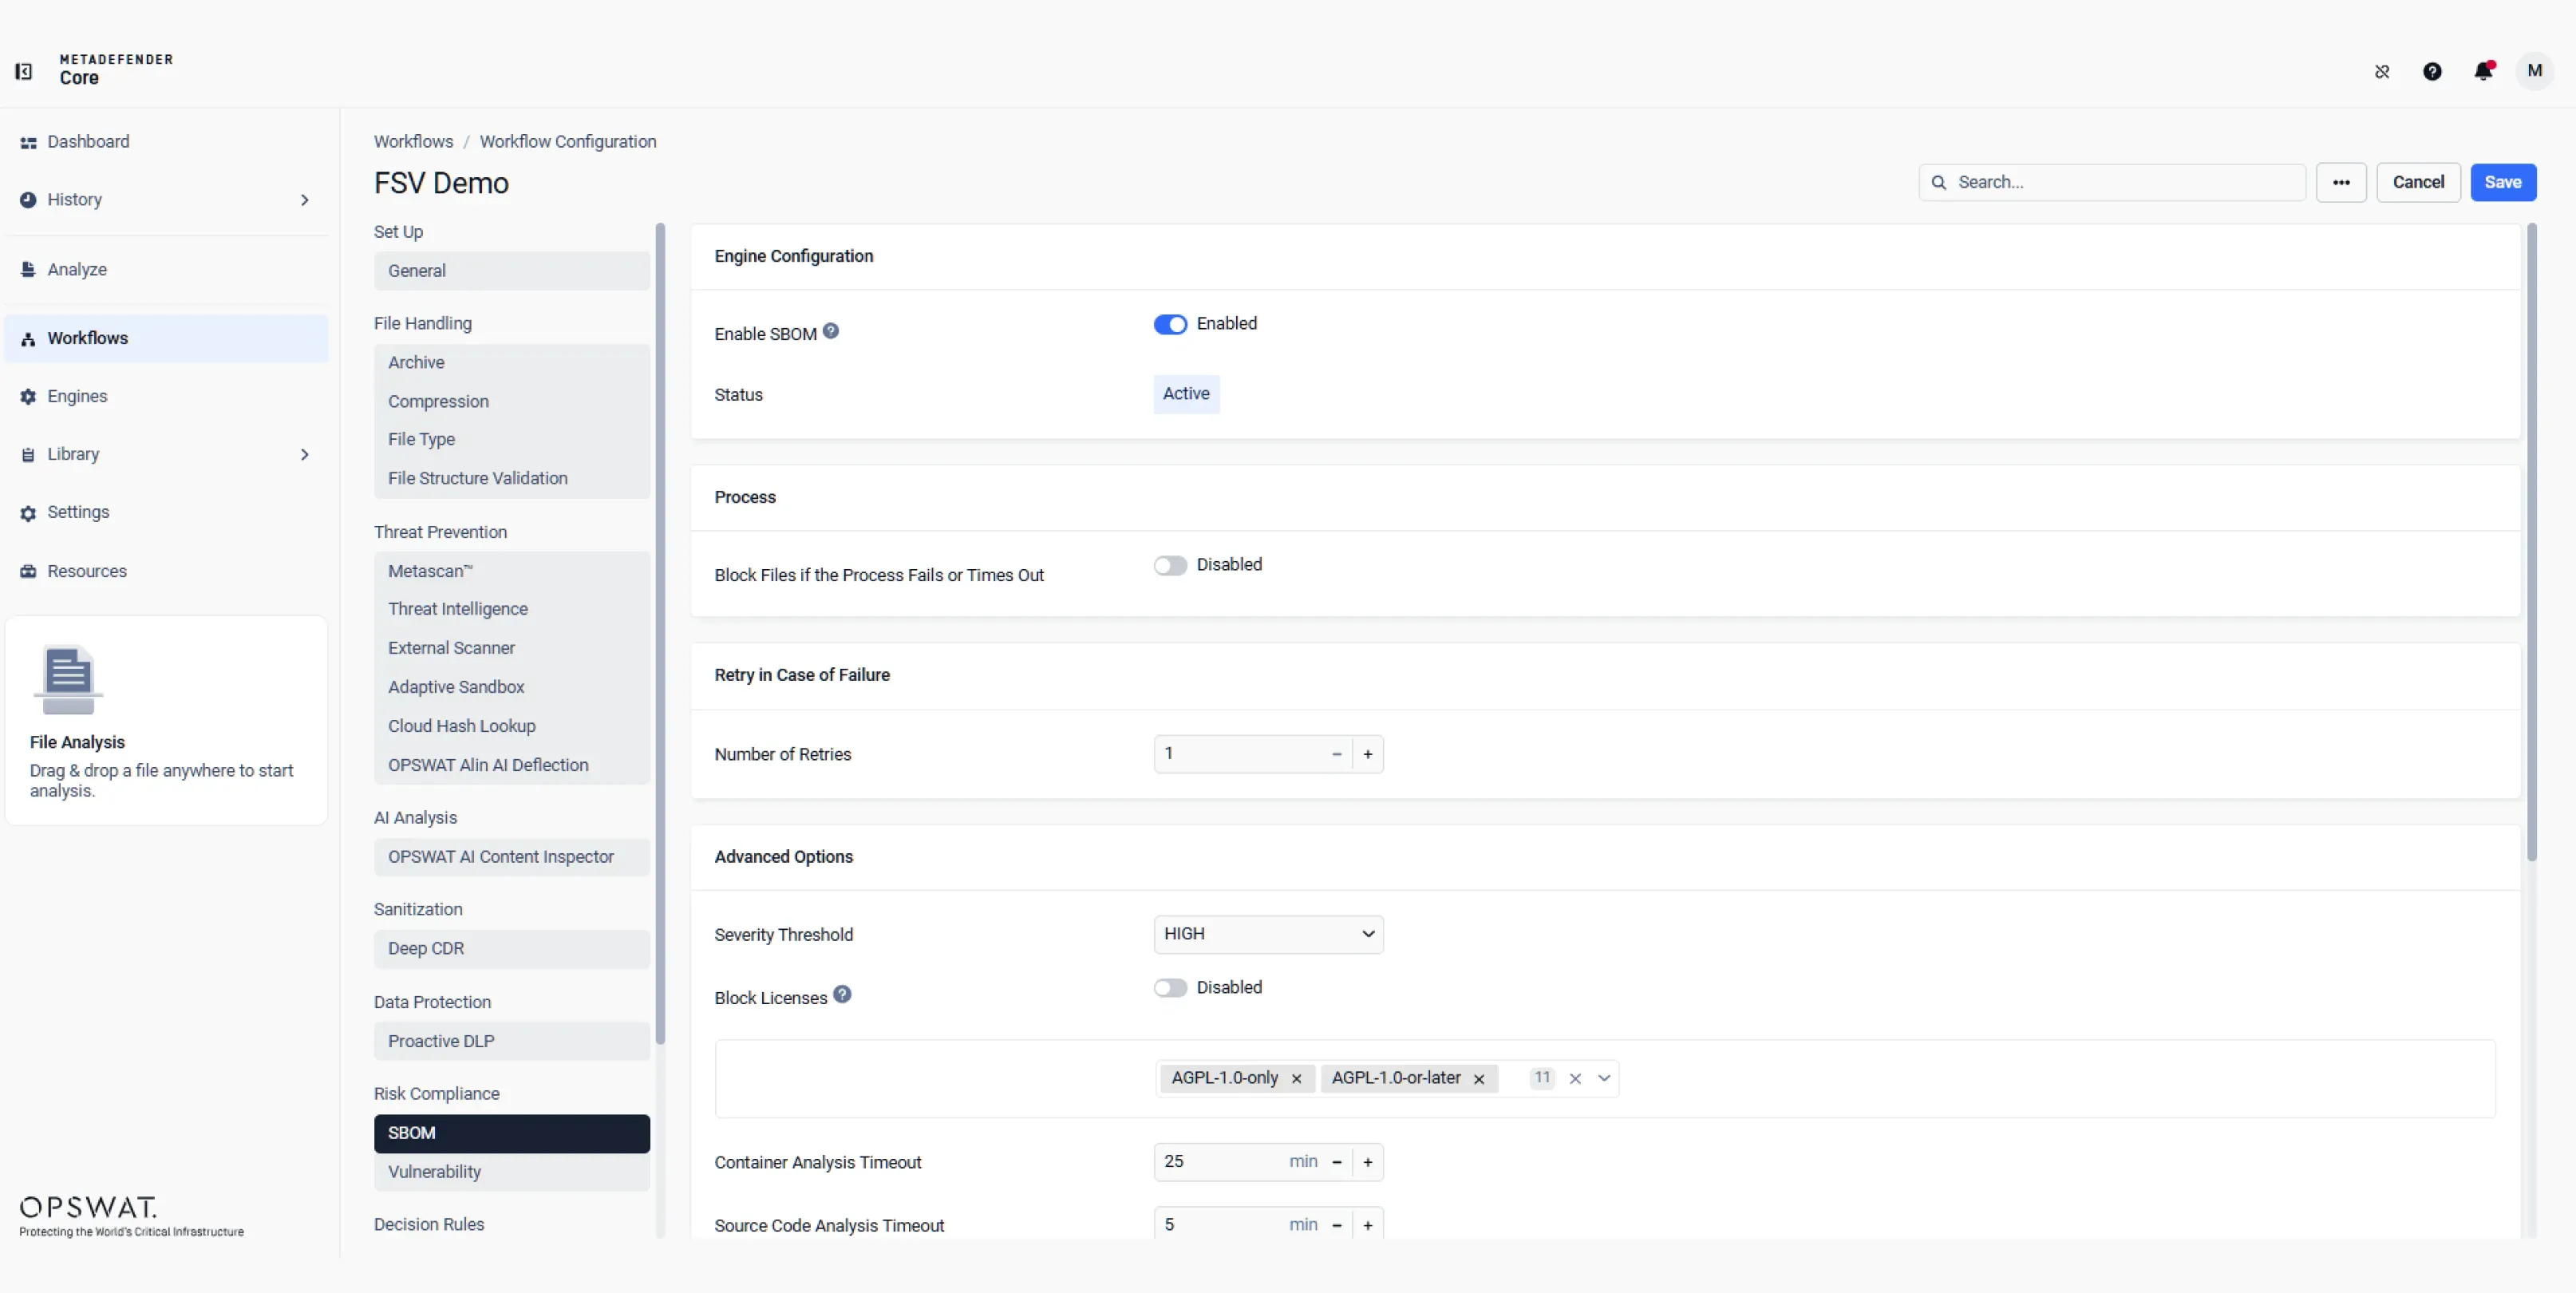
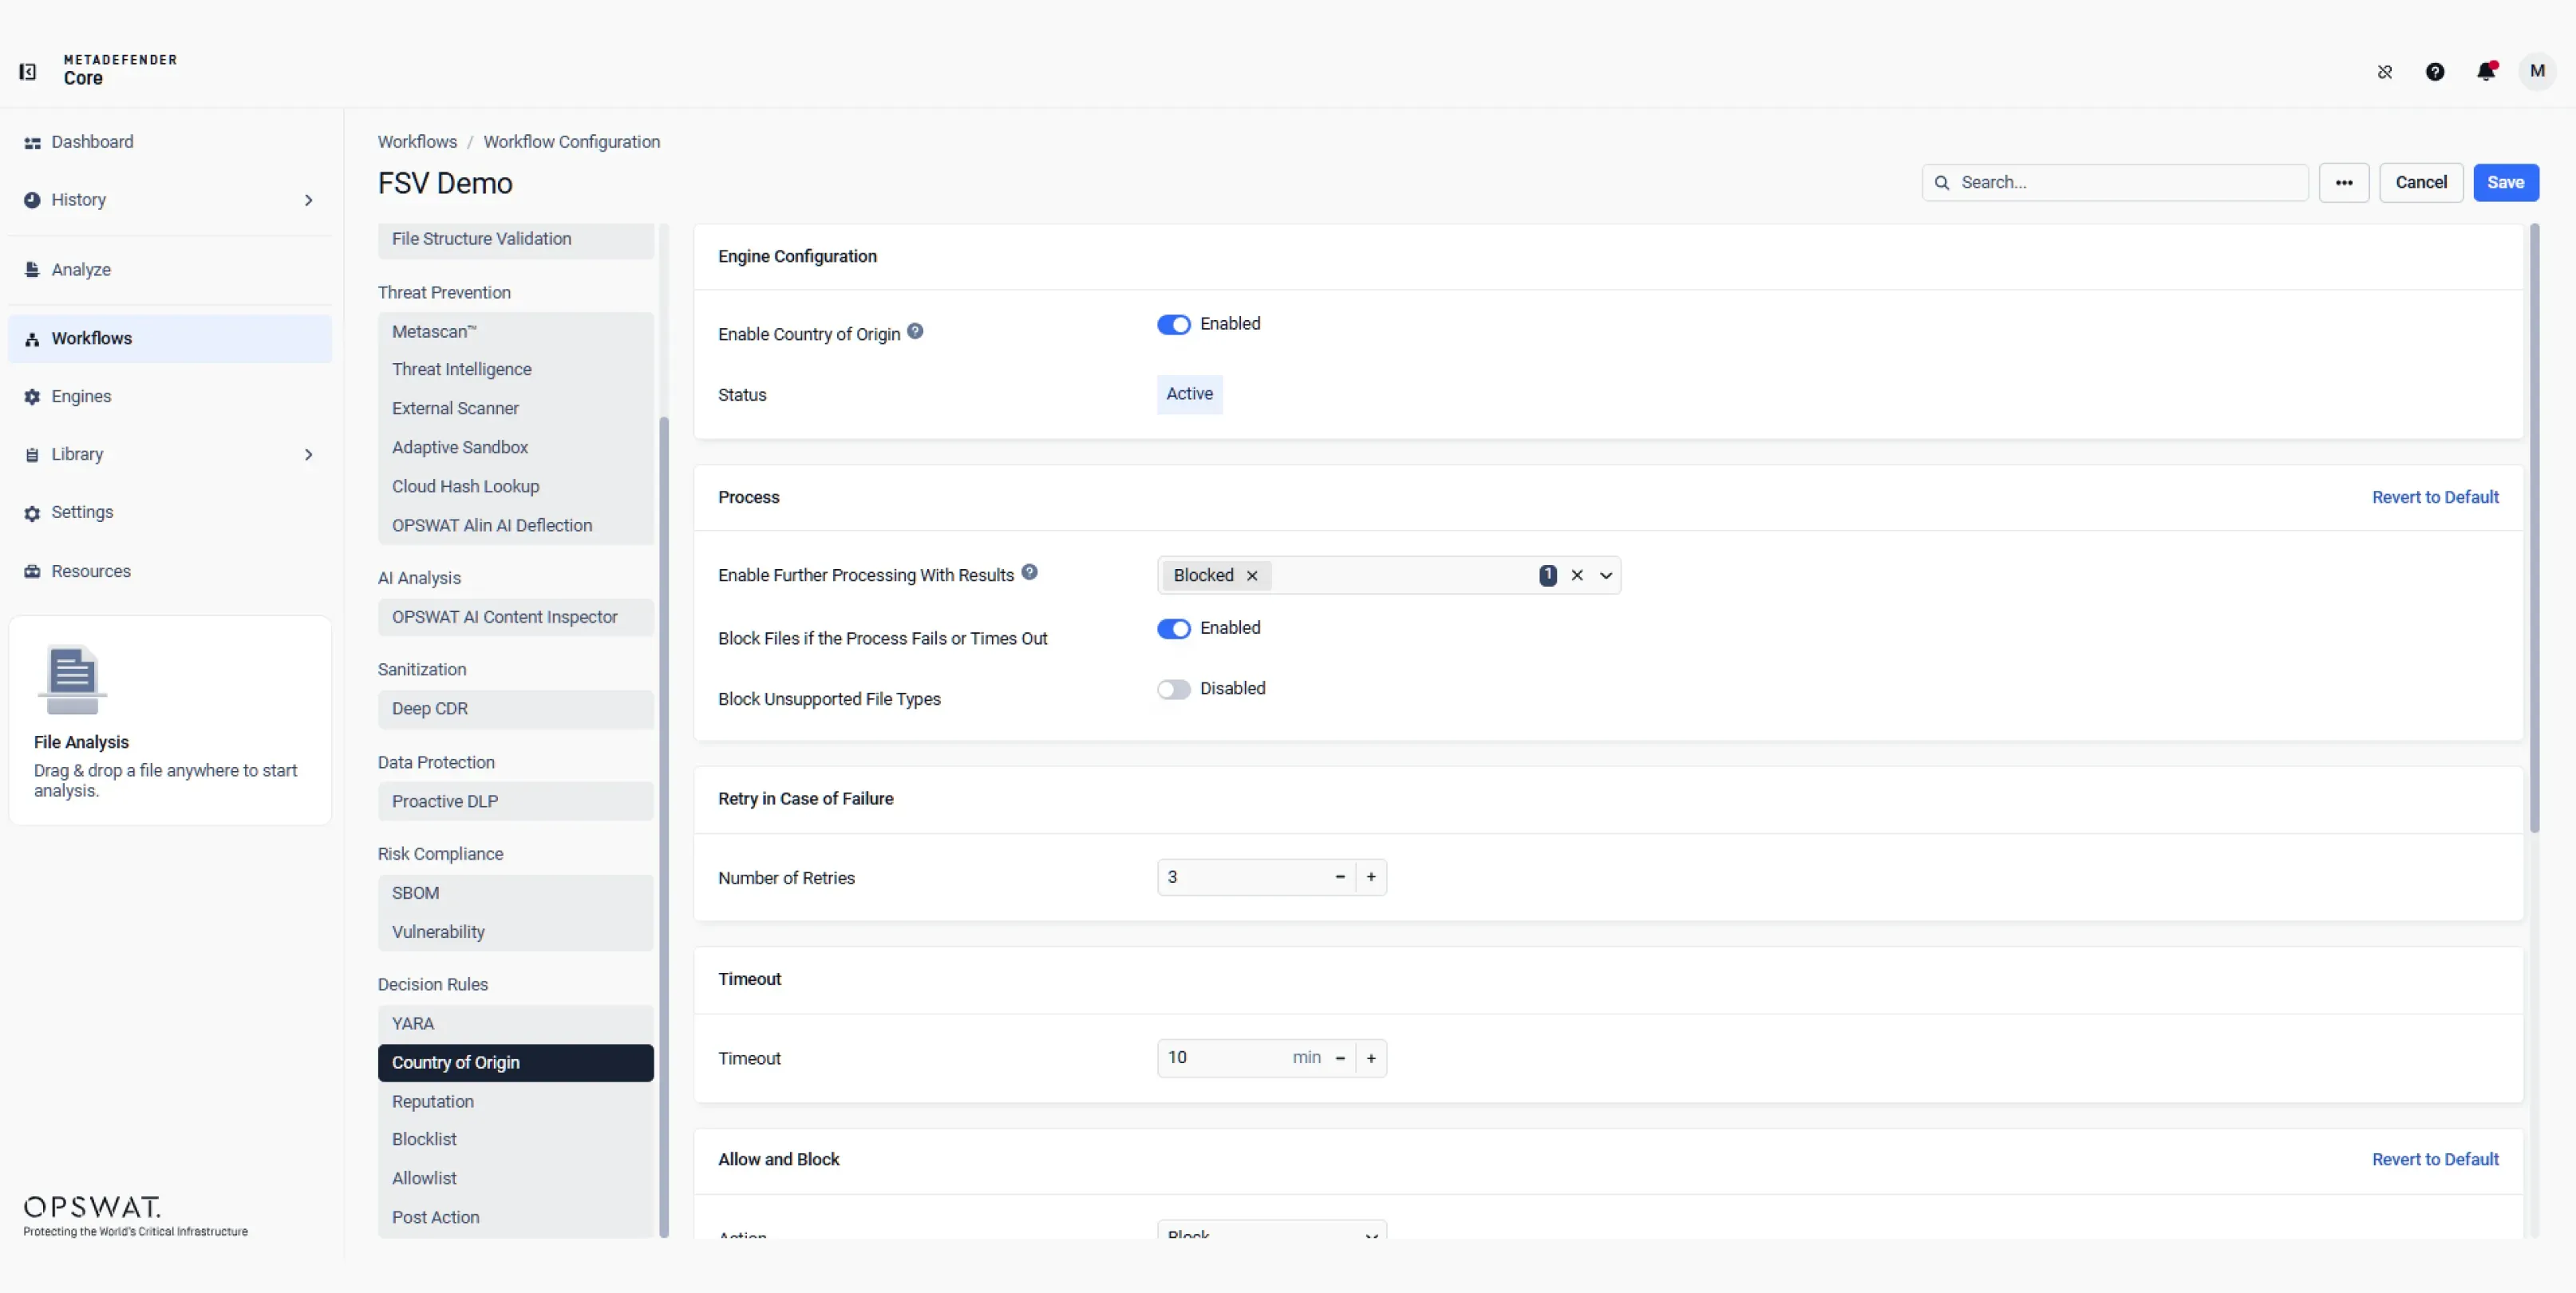
 Gestión de flujos de trabajo personalizados
Configure flujos de trabajo adaptados a sus necesidades de seguridad para que se ajusten a sus políticas operativas en el correo electrónico, la transferencia de archivos, el almacenamiento o entornos personalizados. Defina cómo se introducen los archivos en el sistema y cómo se procesan.
 Funcionalidades basadas en módulos
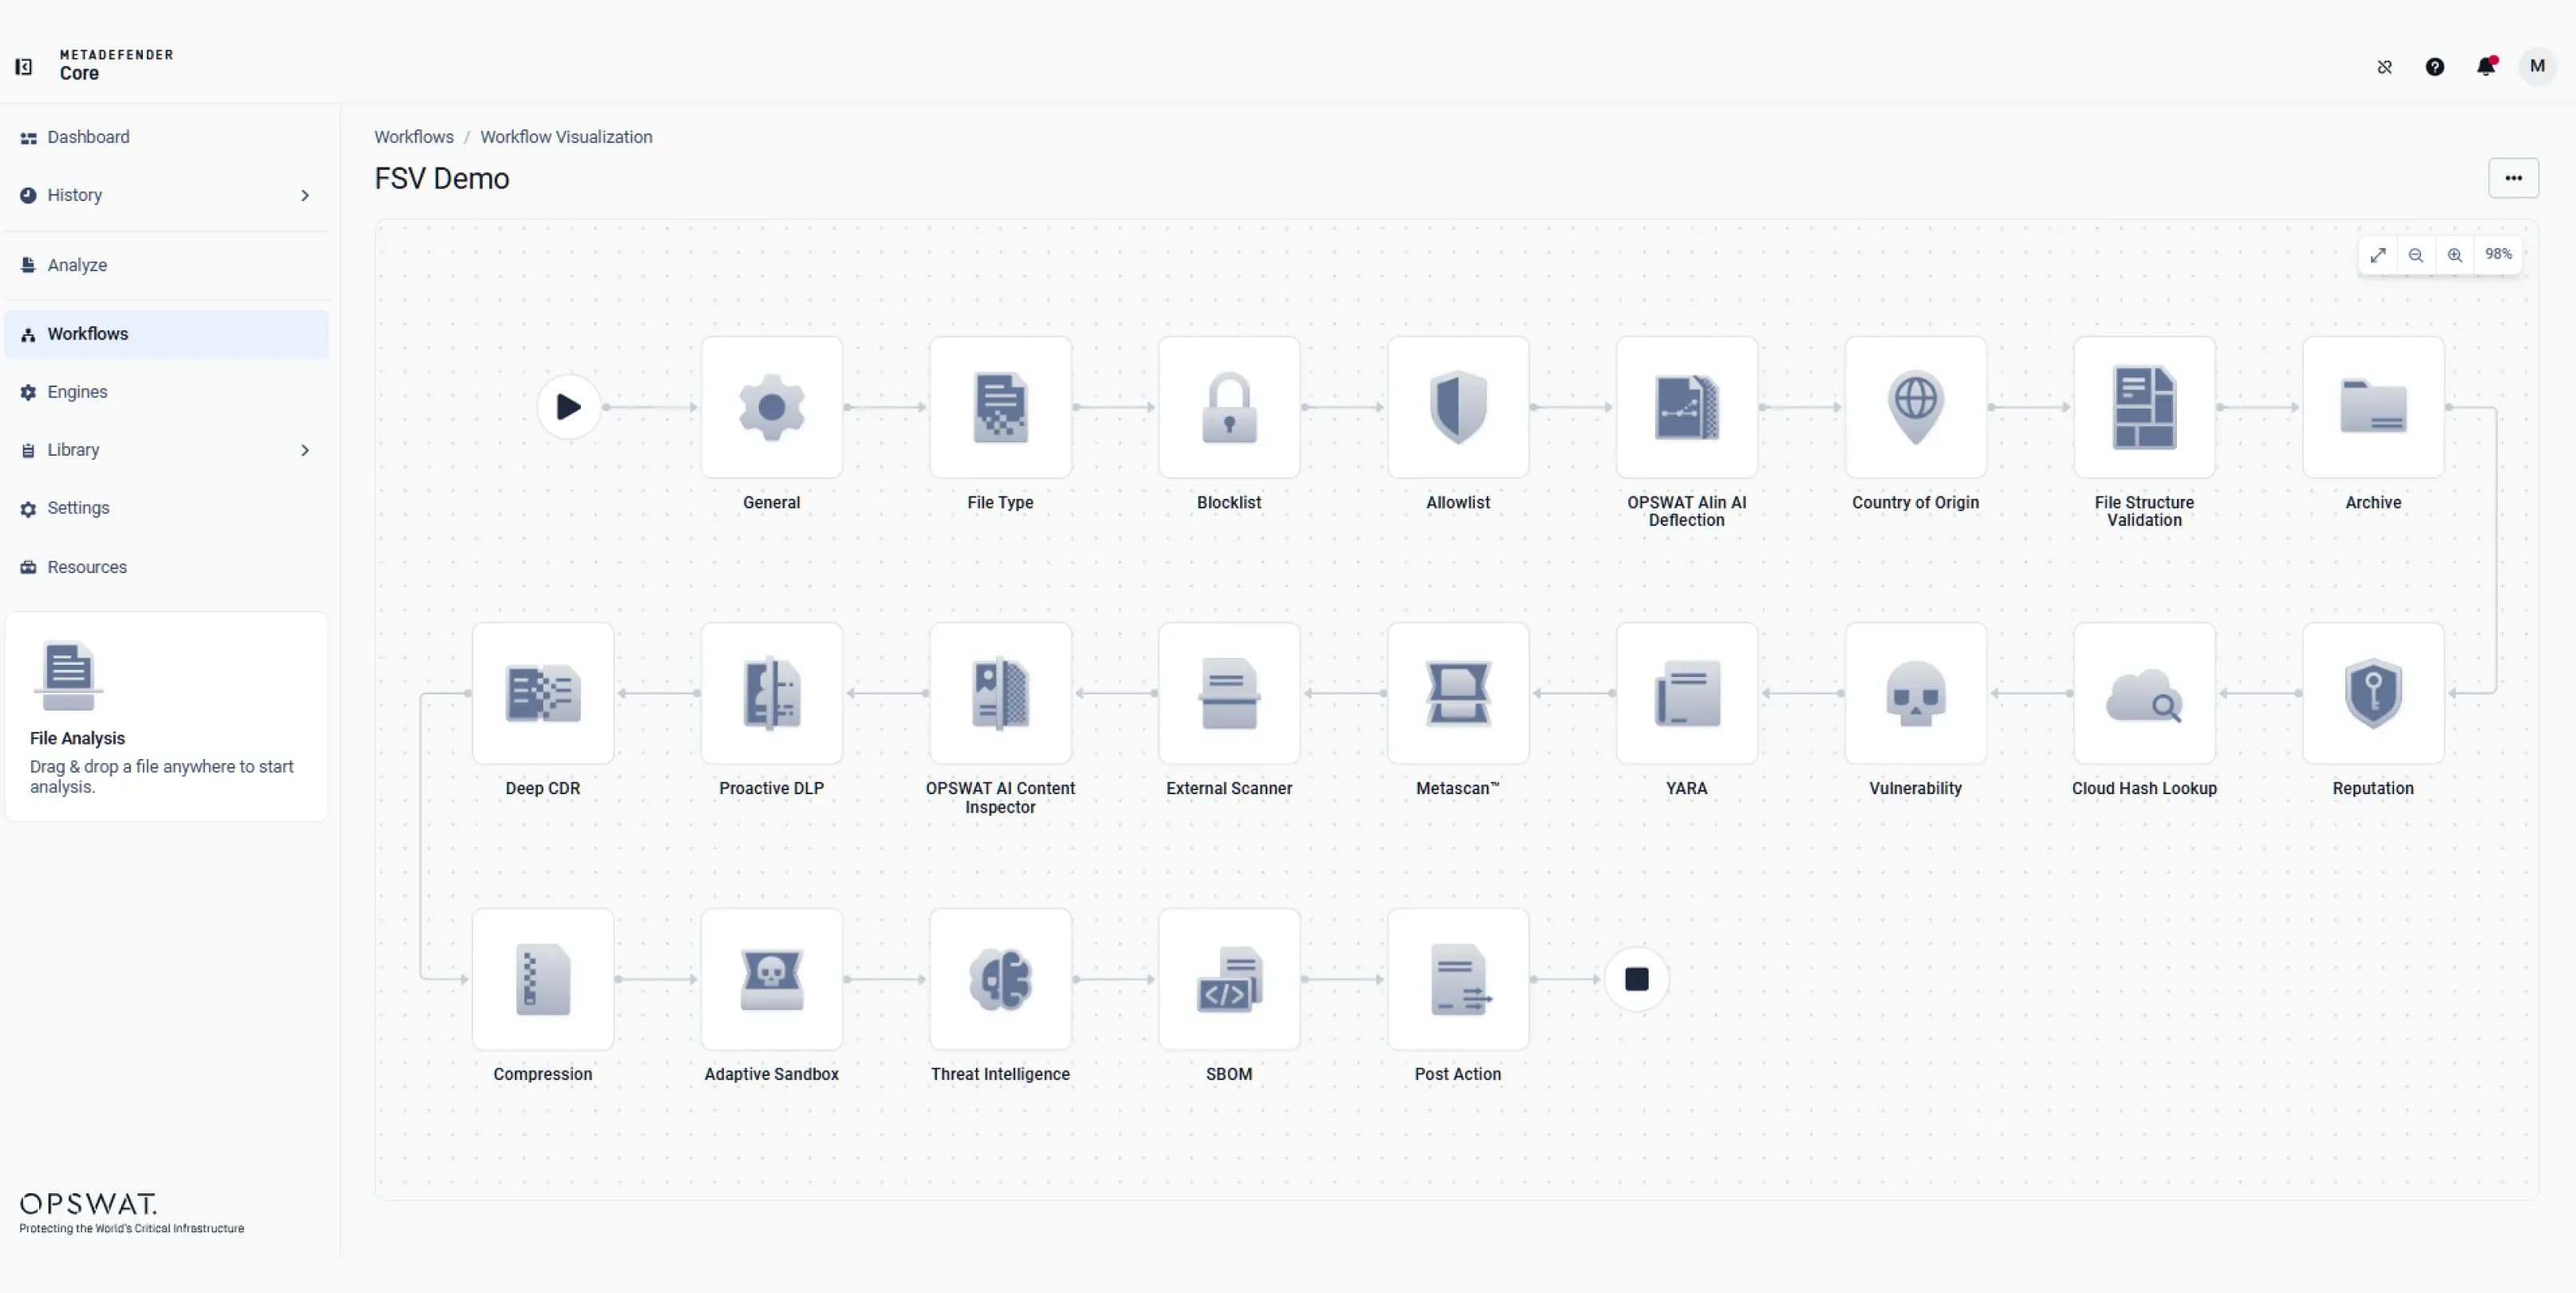
Utilice motores modulares y por capas de detección y prevención, entre los que se incluyen la IA predictiva Alin, la tecnología Deep CDR™, Multiscanning, el inspector de contenido con IA, Proactive DLP,Sandbox Adaptive Sandbox Threat Intelligence, para adaptar los flujos de procesamiento de archivos a sus necesidades operativas y requisitos de seguridad.
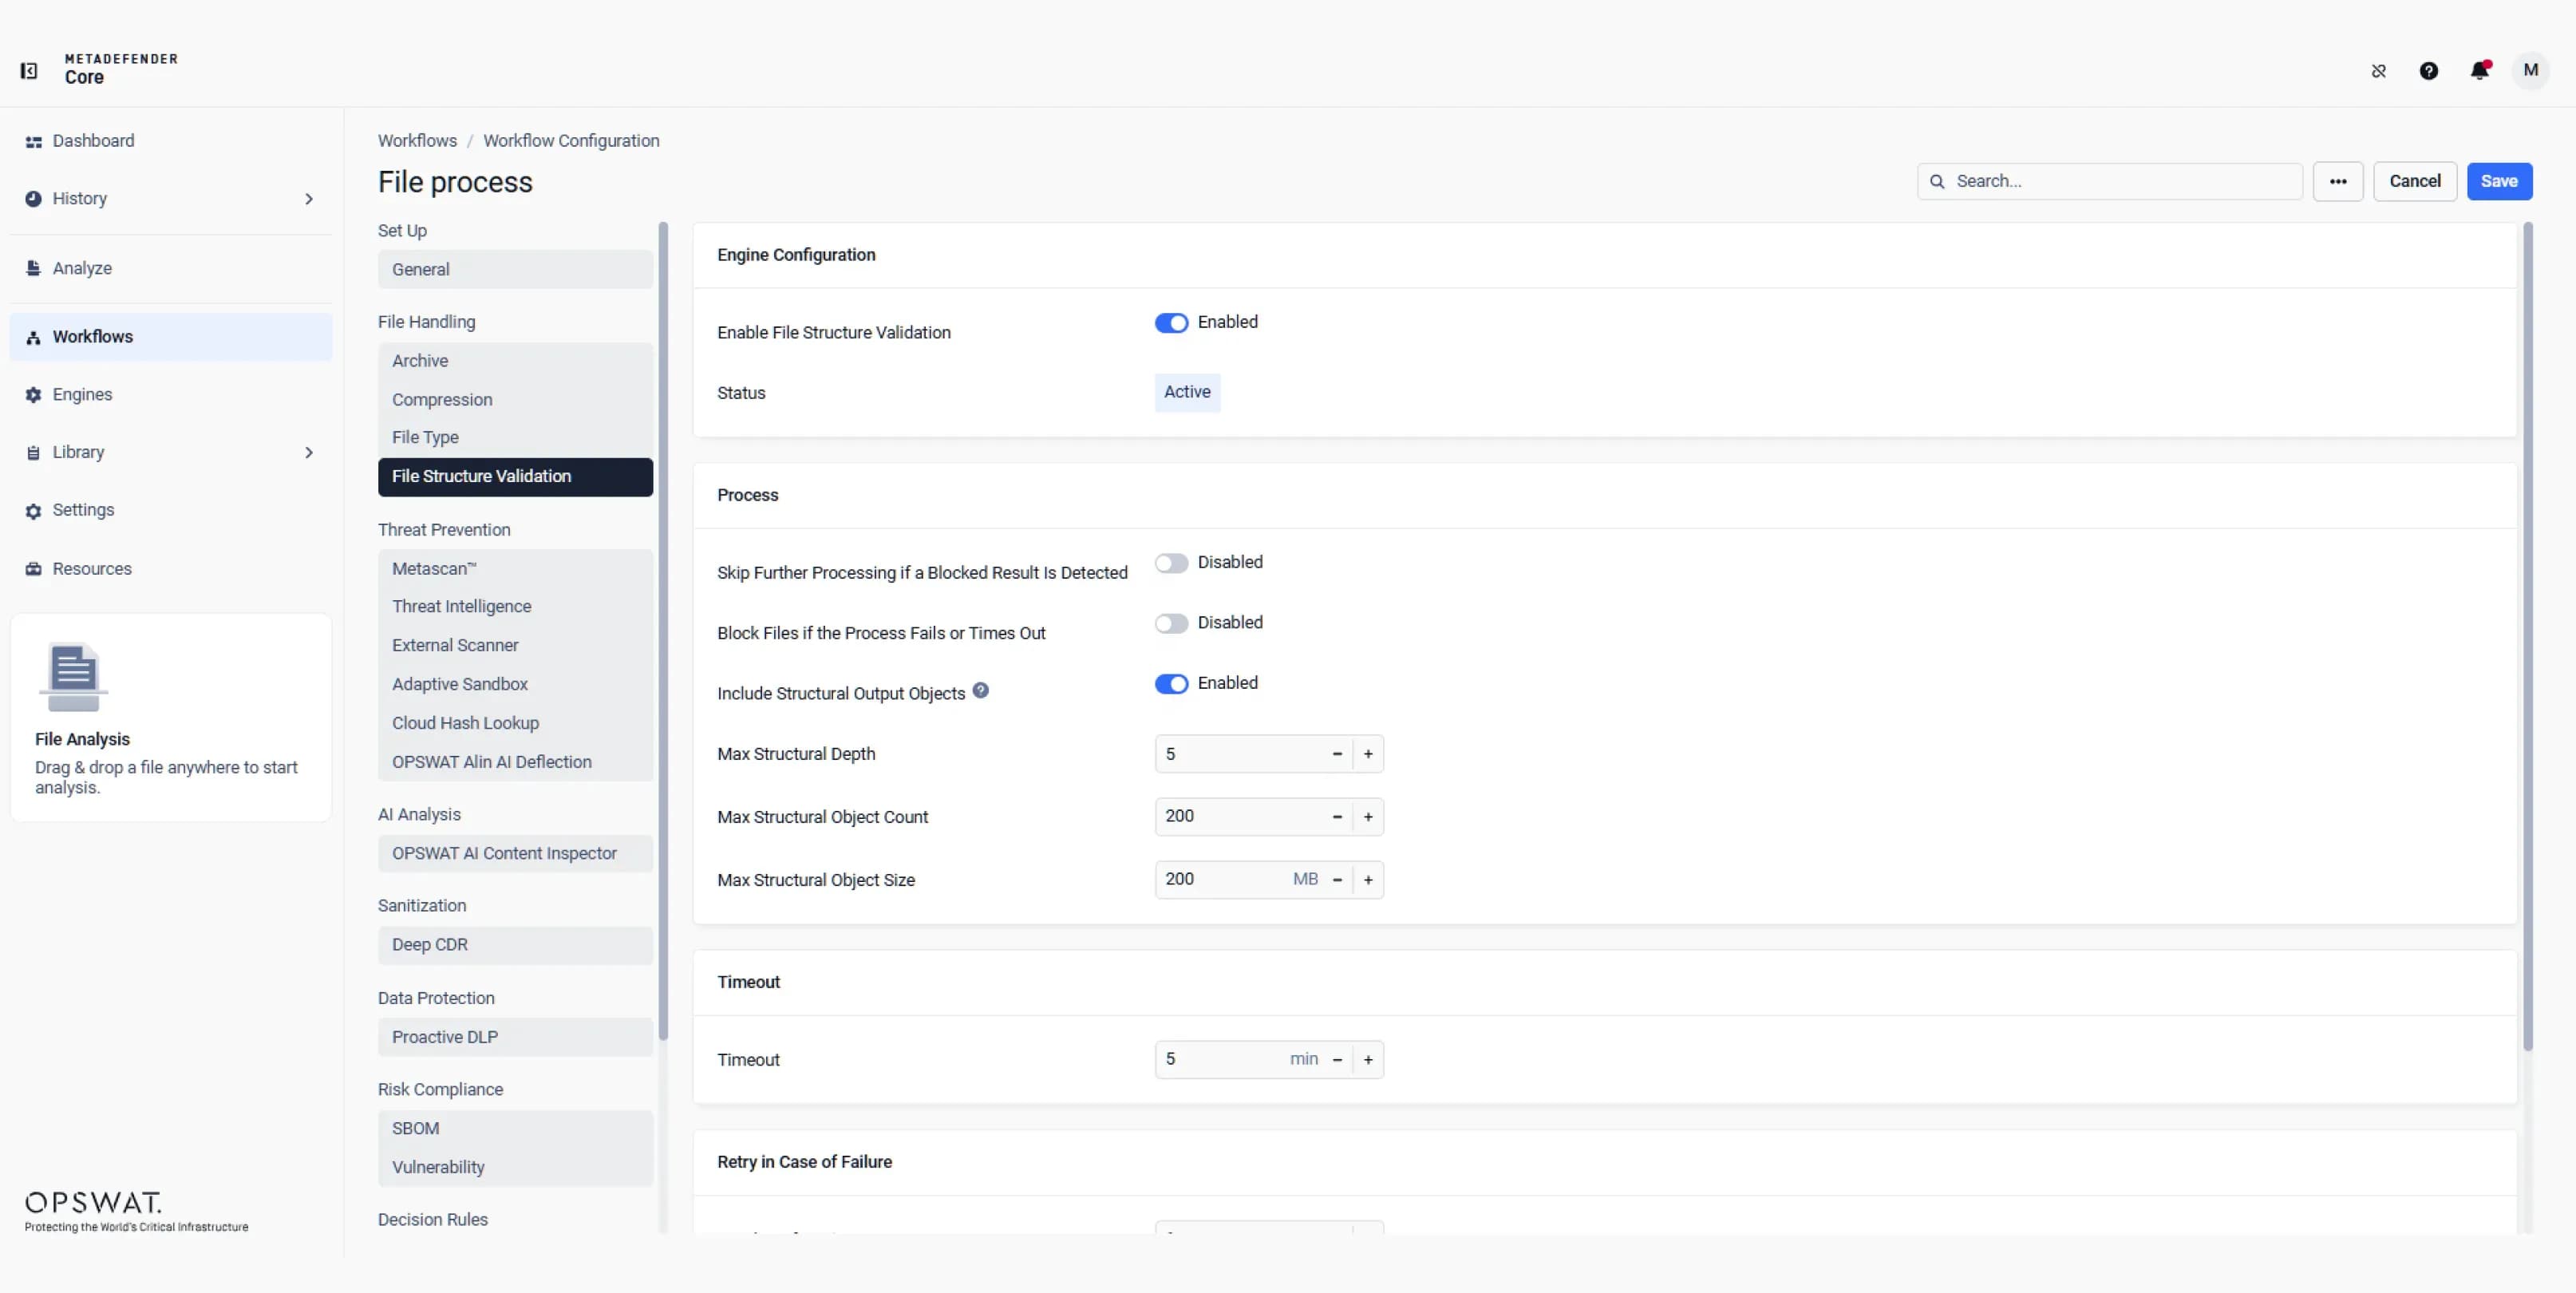 Secure Gestión y validación de archivos
Configure Archive Extraction, Compression, True File Type Detection, and File Structure Validation to ensure files are correctly identified, unpacked, processed, and verified before downstream analysis.
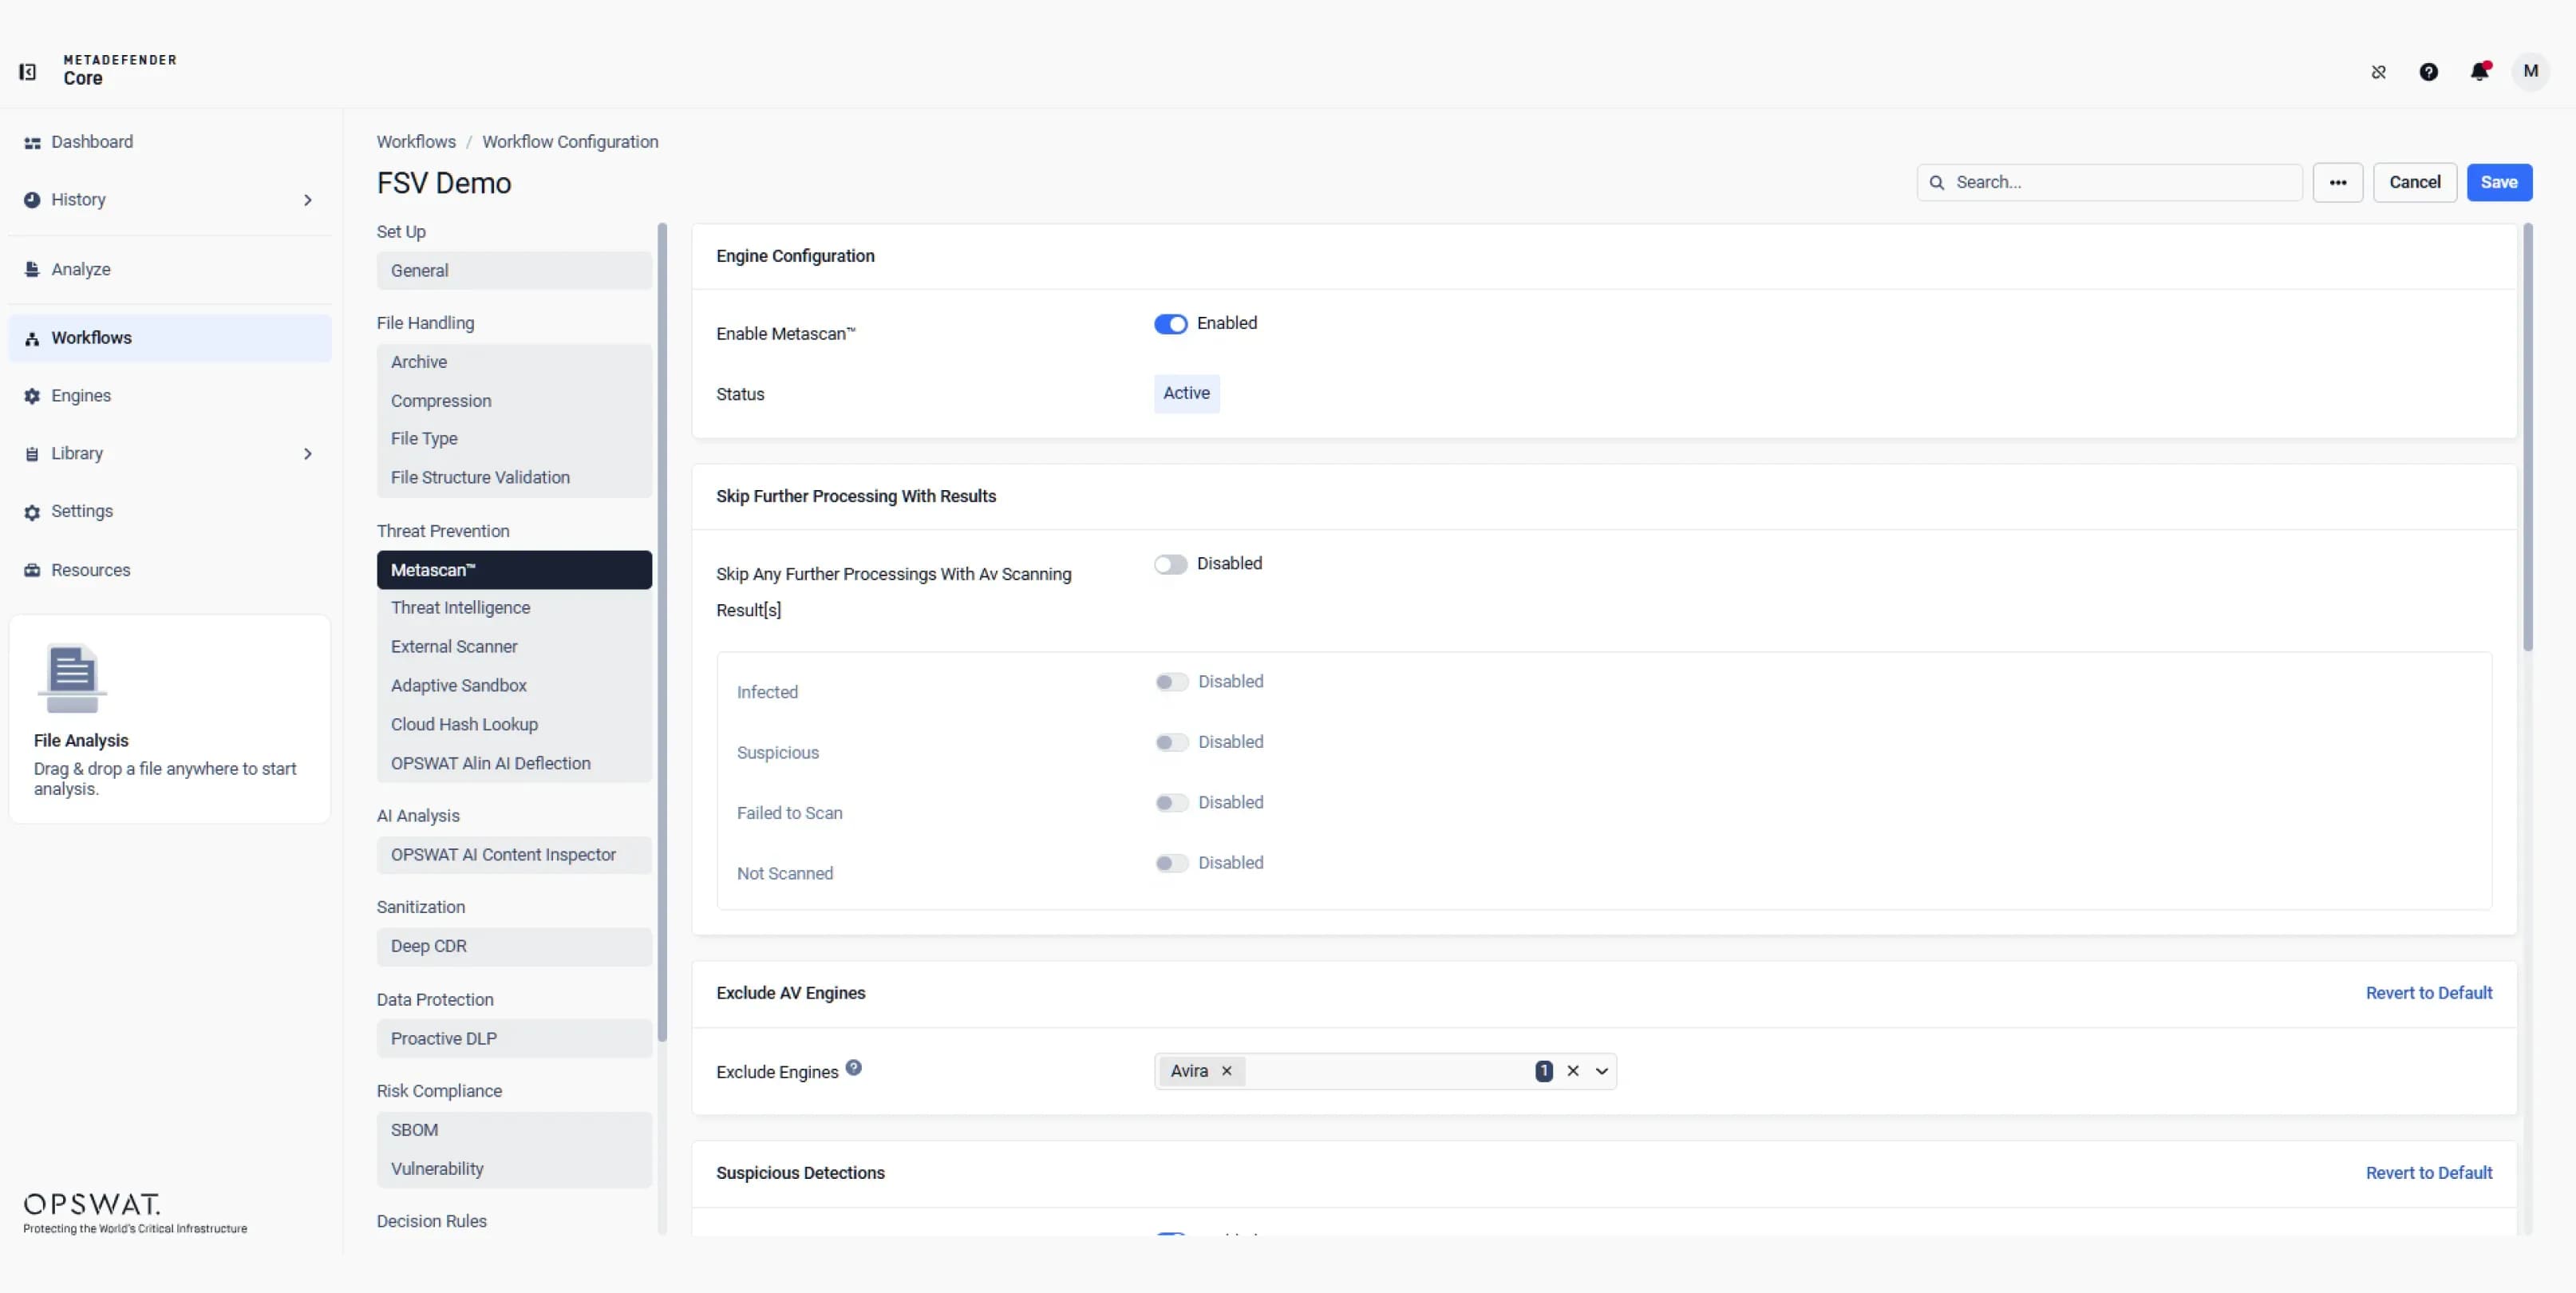 Prevención de amenazas en varias capas y detección basada en inteligencia artificial
Combine Metascan, Predictive Alin AI, Threat Intelligence, Adaptive Sandbox, and Alin AI Deflection to identify known, unknown, and AI-generated threats through multi-engine scanning, reputation intelligence, behavioral analysis, and intelligent routing.
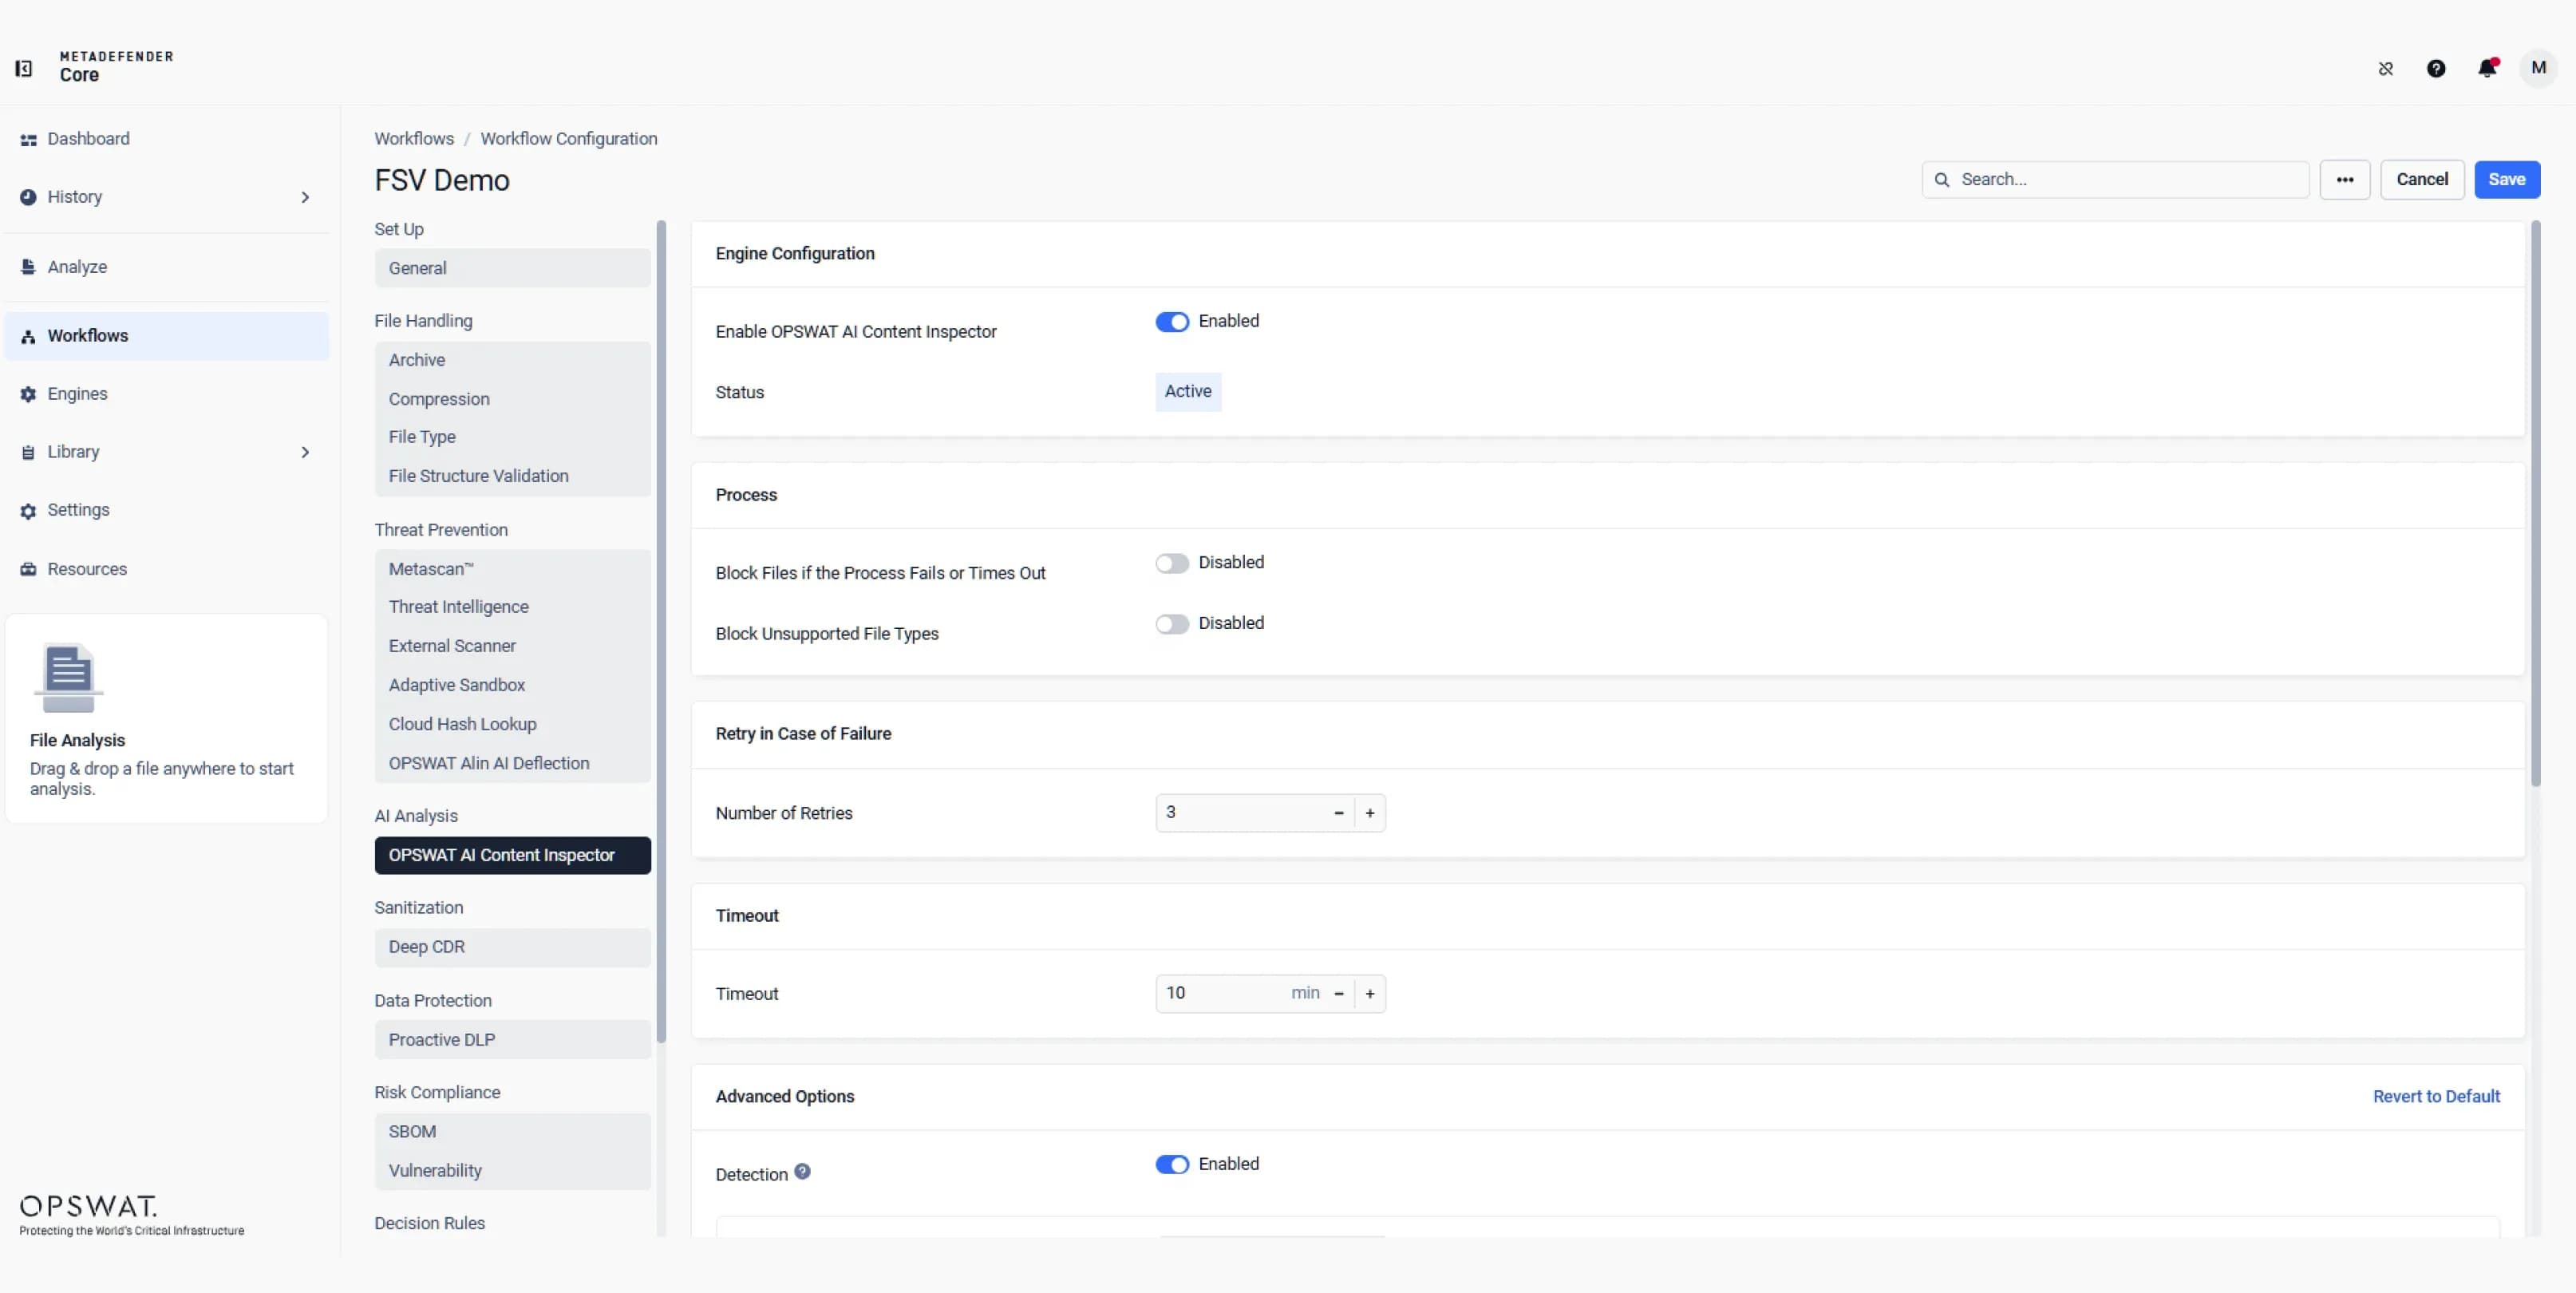 Contenido generado por IA y detección de fraudes
Configura AI Content Inspector para analizar textos e imágenes, identificar contenidos generados por IA y detectar posibles fraudes. Utiliza sus conclusiones para evaluar el riesgo antes de que los archivos entren en flujos de trabajo críticos.
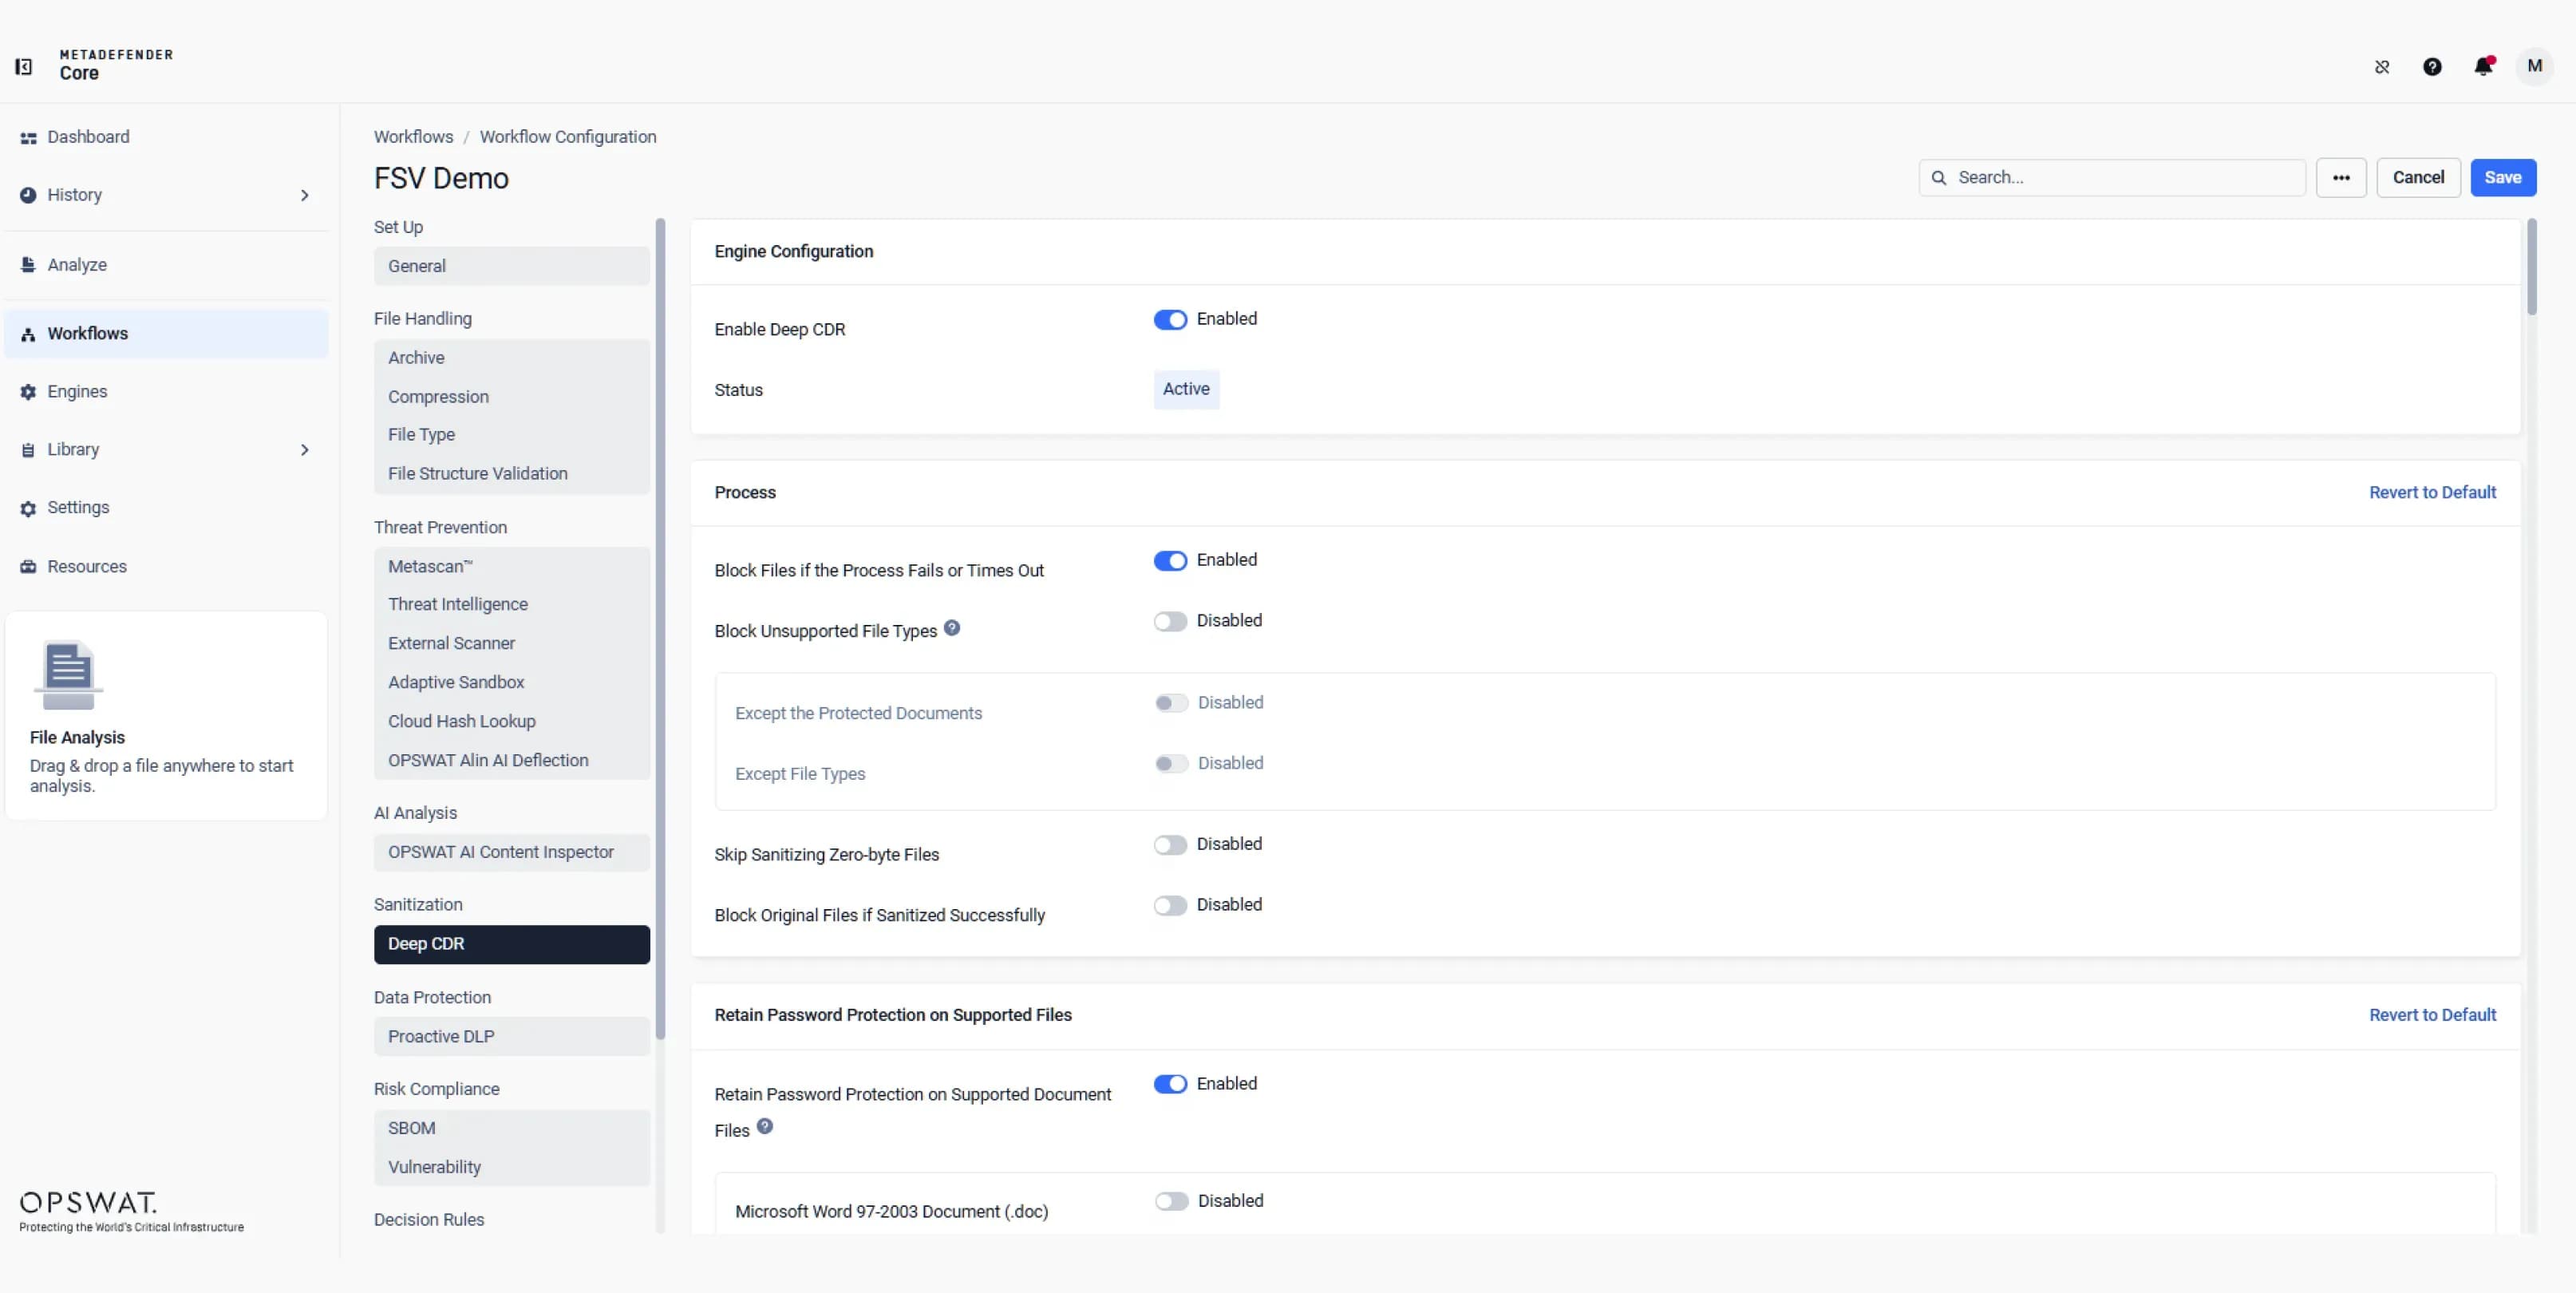 Detección de vulnerabilidades de día cero con desinfección profunda de archivos
Configure Deep CDR™ Technology to sanitize files by removing potentially malicious content and reconstructing safe, usable versions while preserving business-critical functionality before files enter downstream workflows.
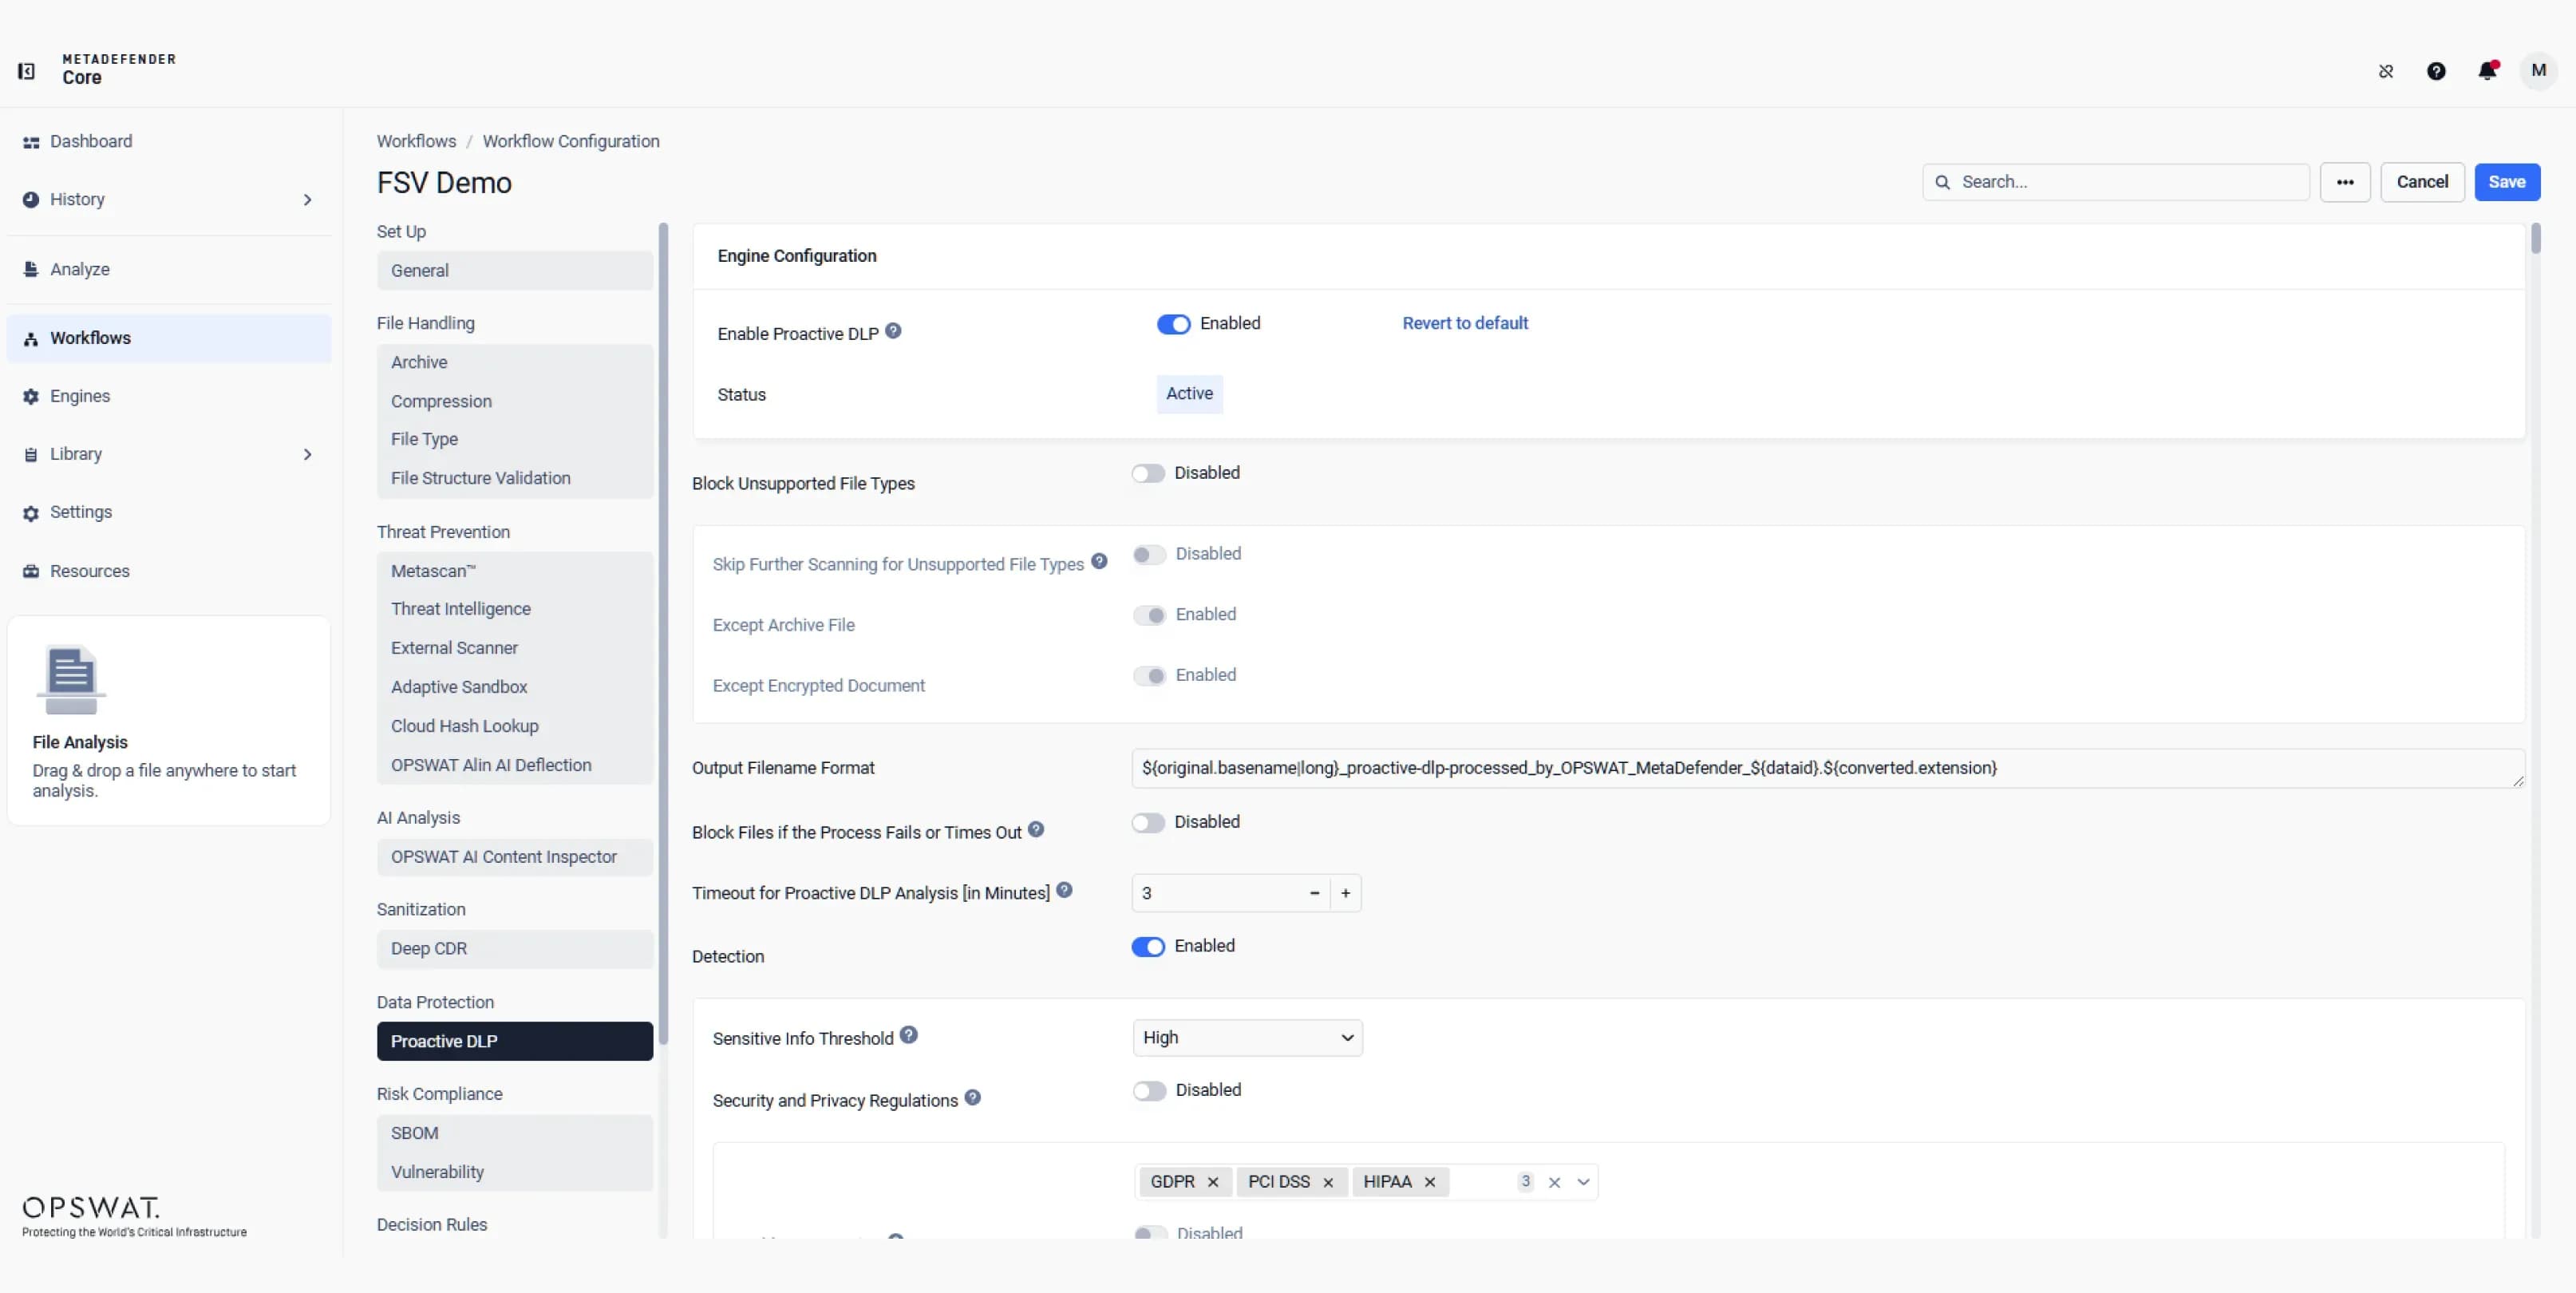 Protección de datos sensibles
Use AI-powered classification and pattern detection to identify and protect sensitive data. Configure rules to monitor file movement, reduce insider risk, and redact, block, or alert based on policy.
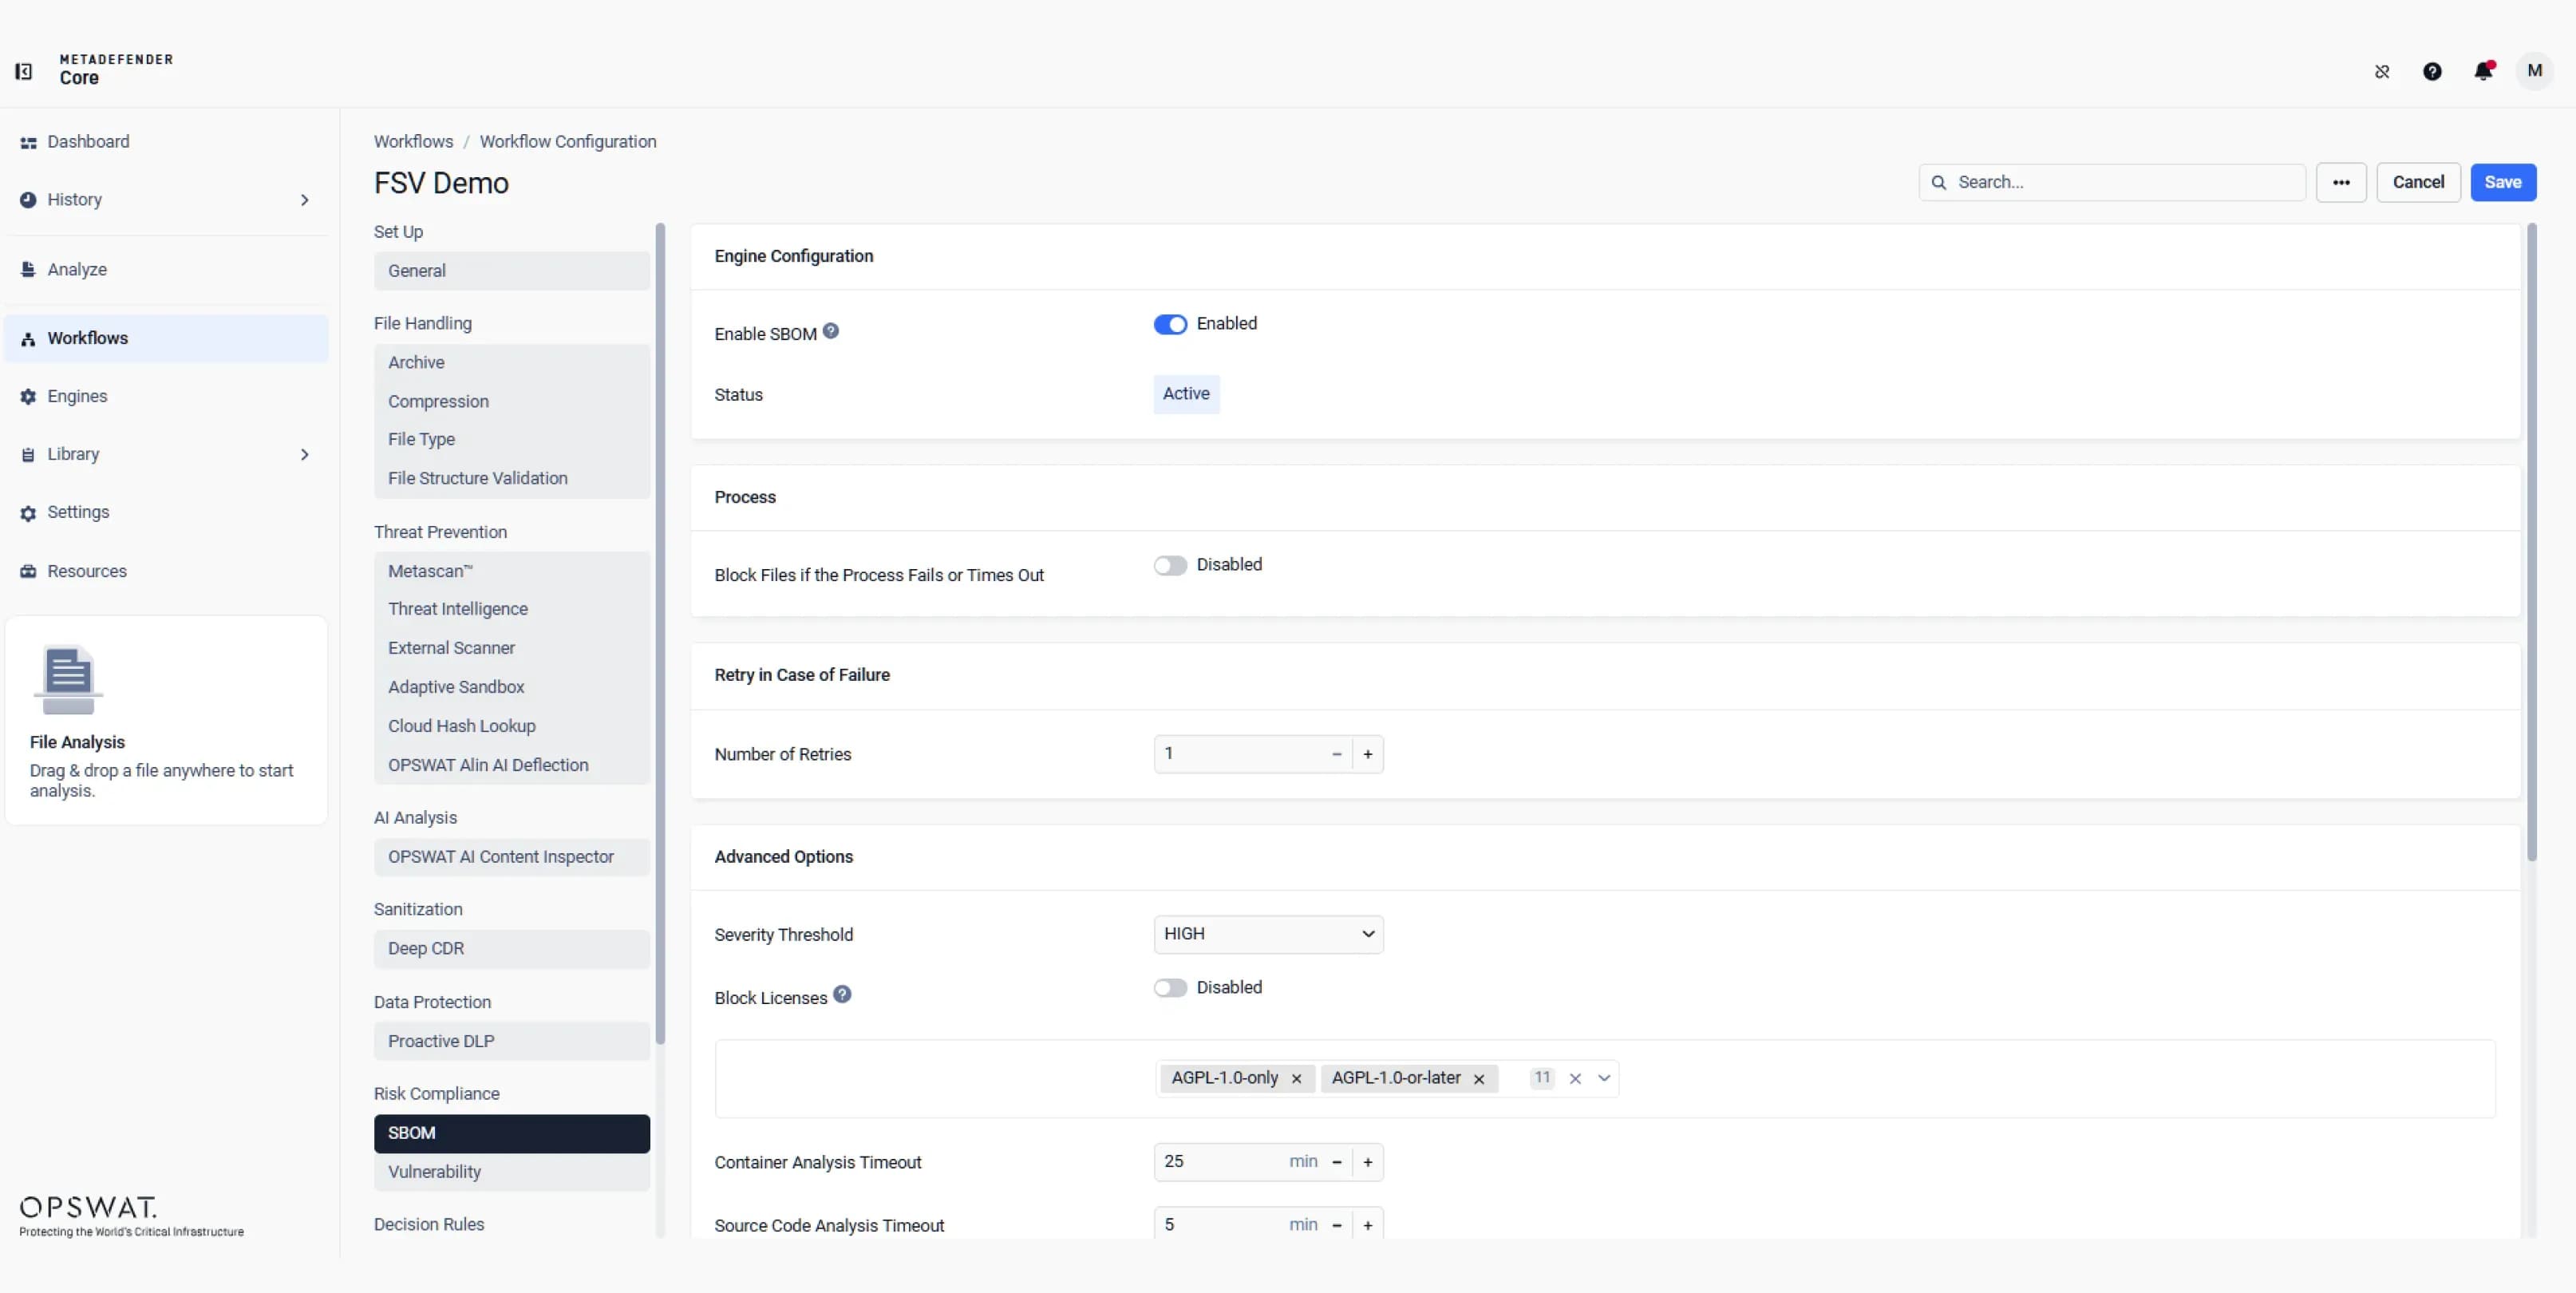 Generación de listas de materiales de seguridad (SBOM) y evaluación de vulnerabilidades
Analyze files, installers, and executables to generate an SBOM of components, versions, licenses, and dependencies. Identify known vulnerabilities and enforce risk-based policies before software enters critical environments.
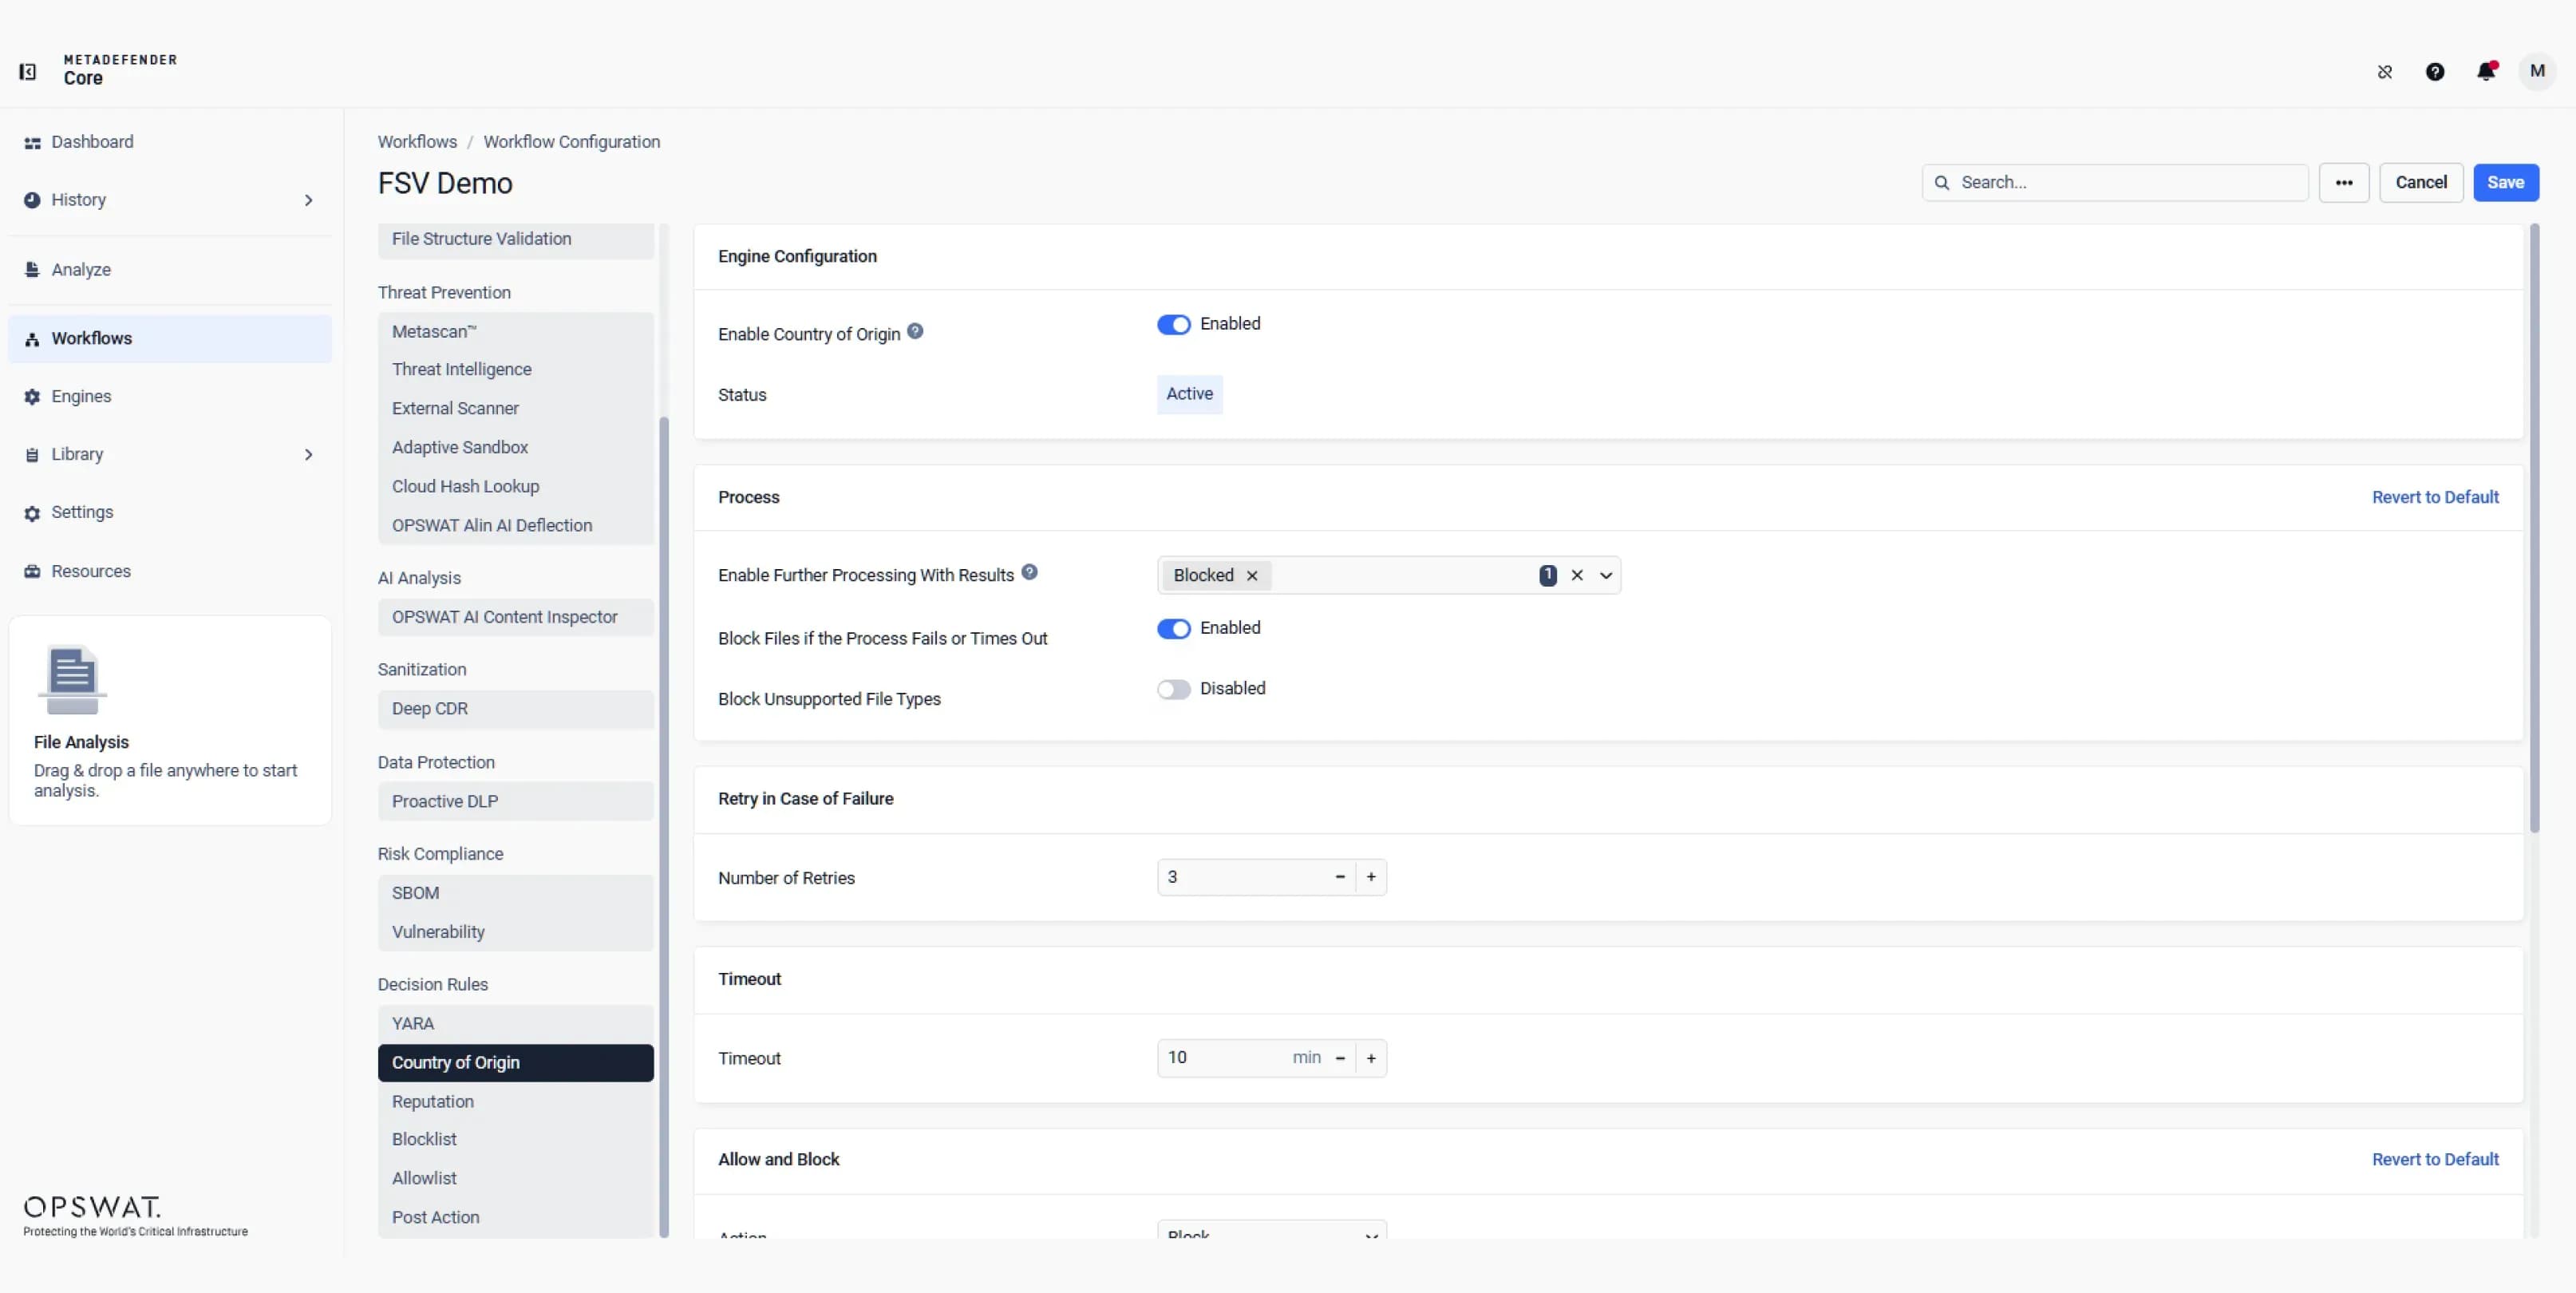 Reglas de decisión y aplicación de políticas
Configure YARA, Country of Origin, Reputation, Blocklist, Allowlist, and Post Action rules to evaluate file context and scan outcomes, then automatically allow, block, or route files according to policy.
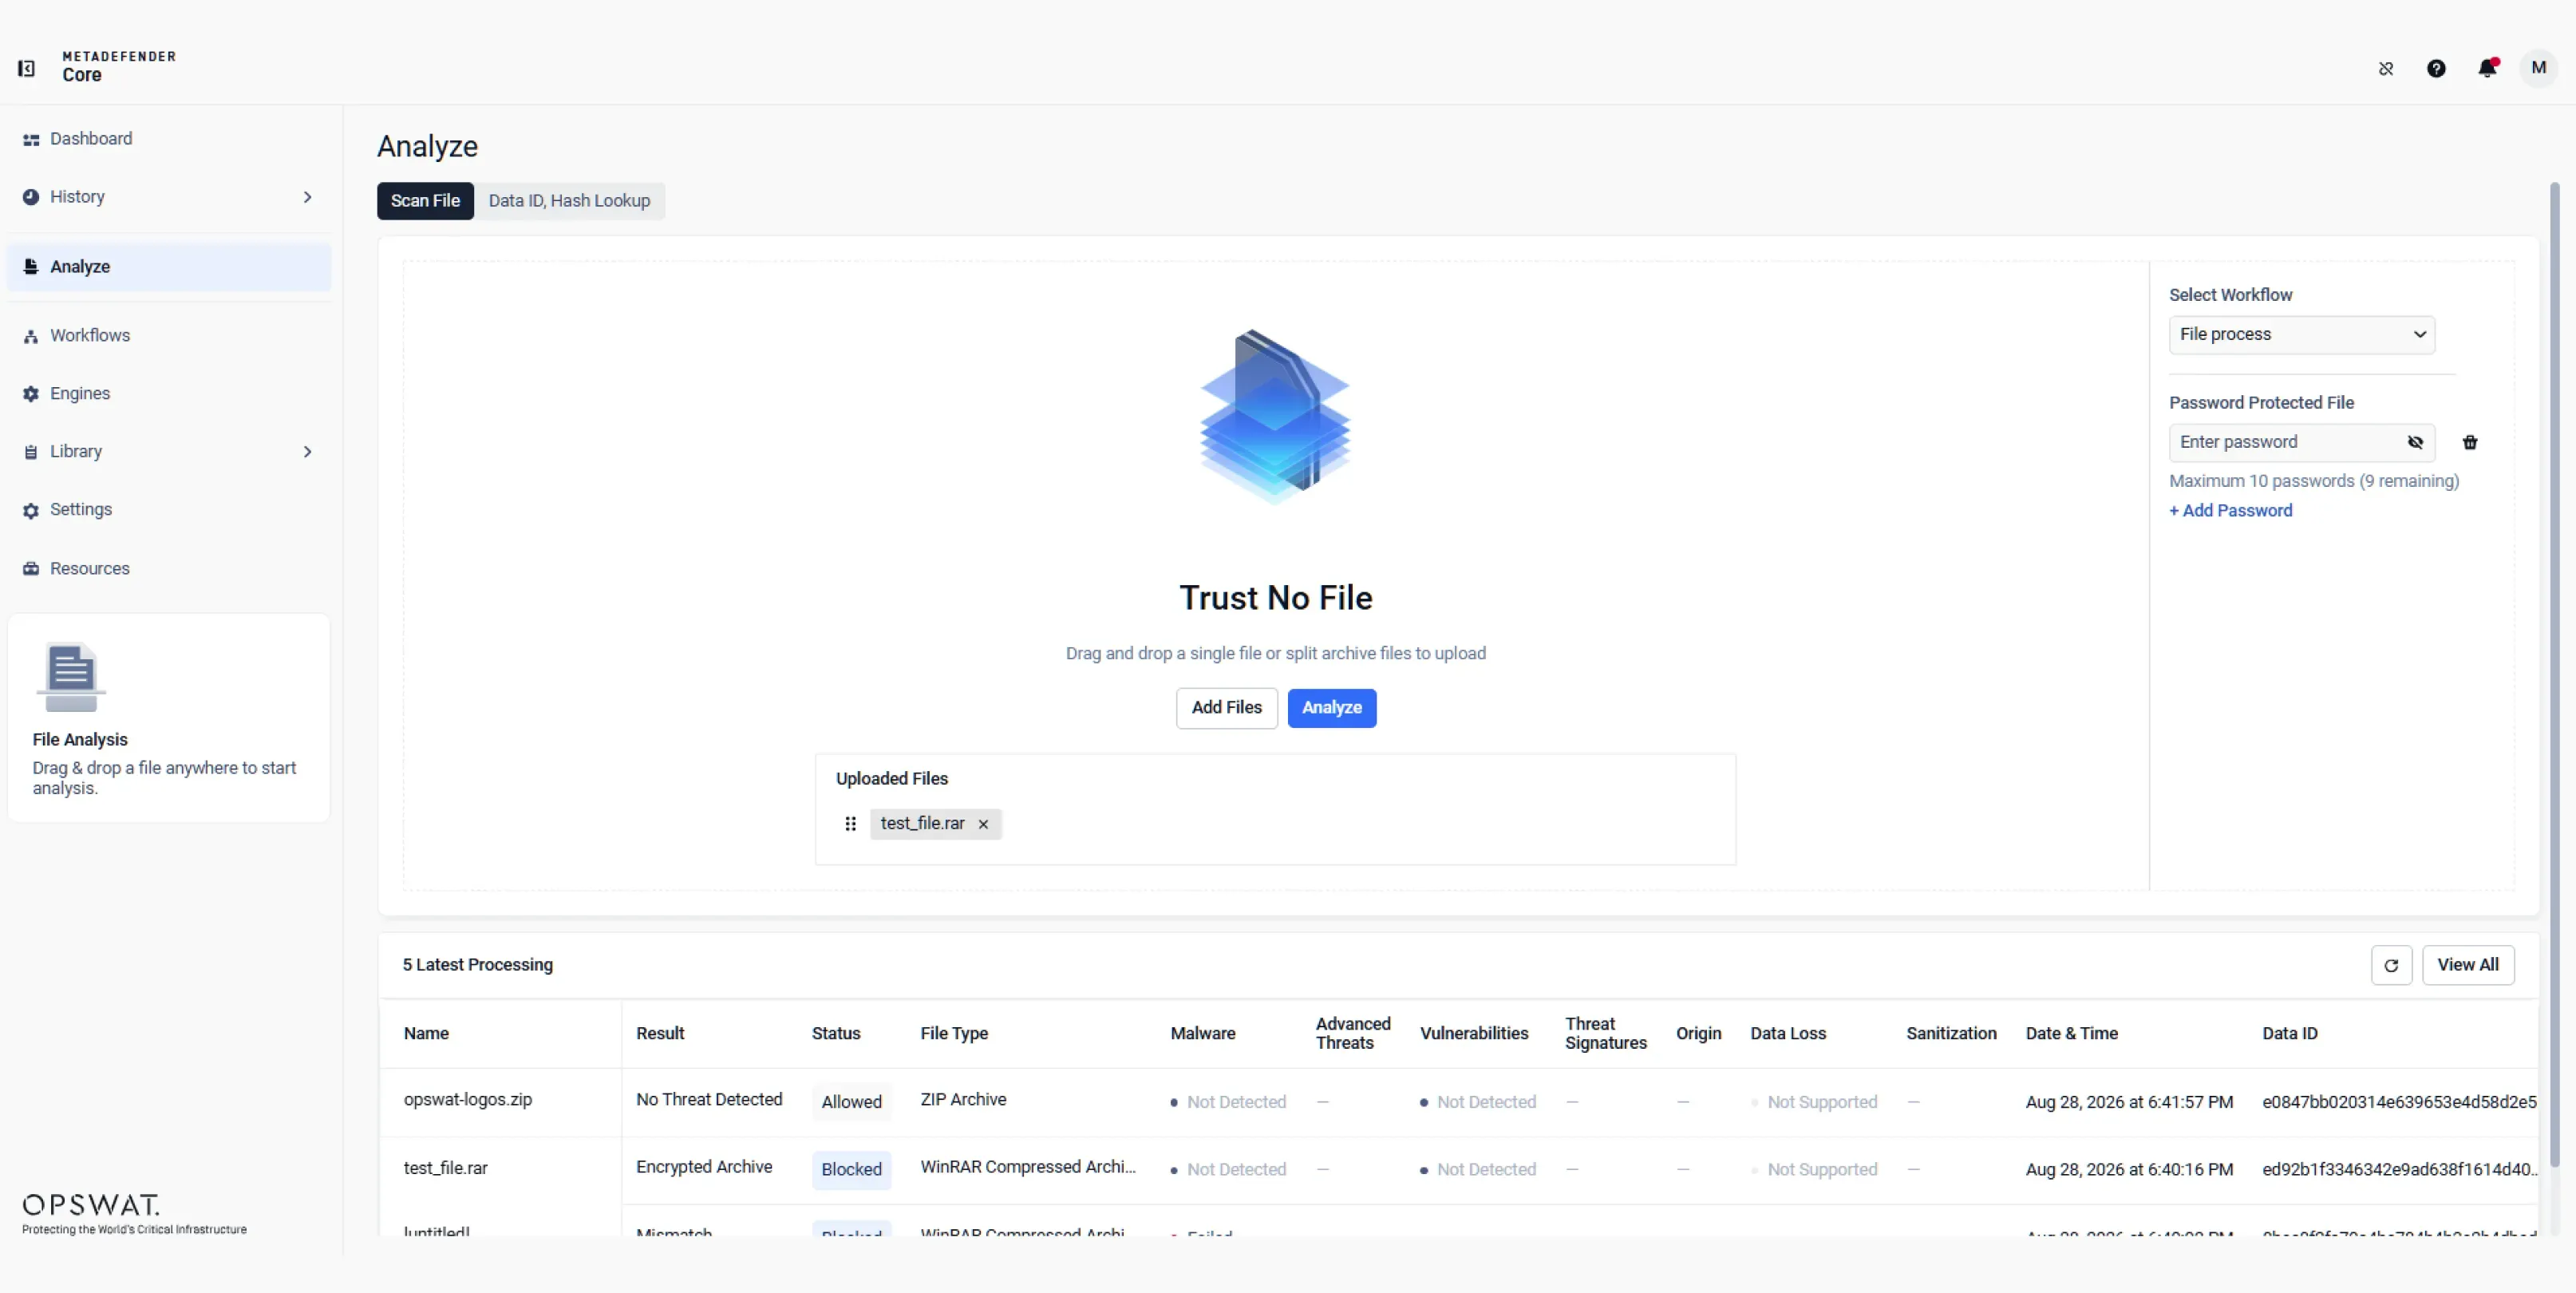
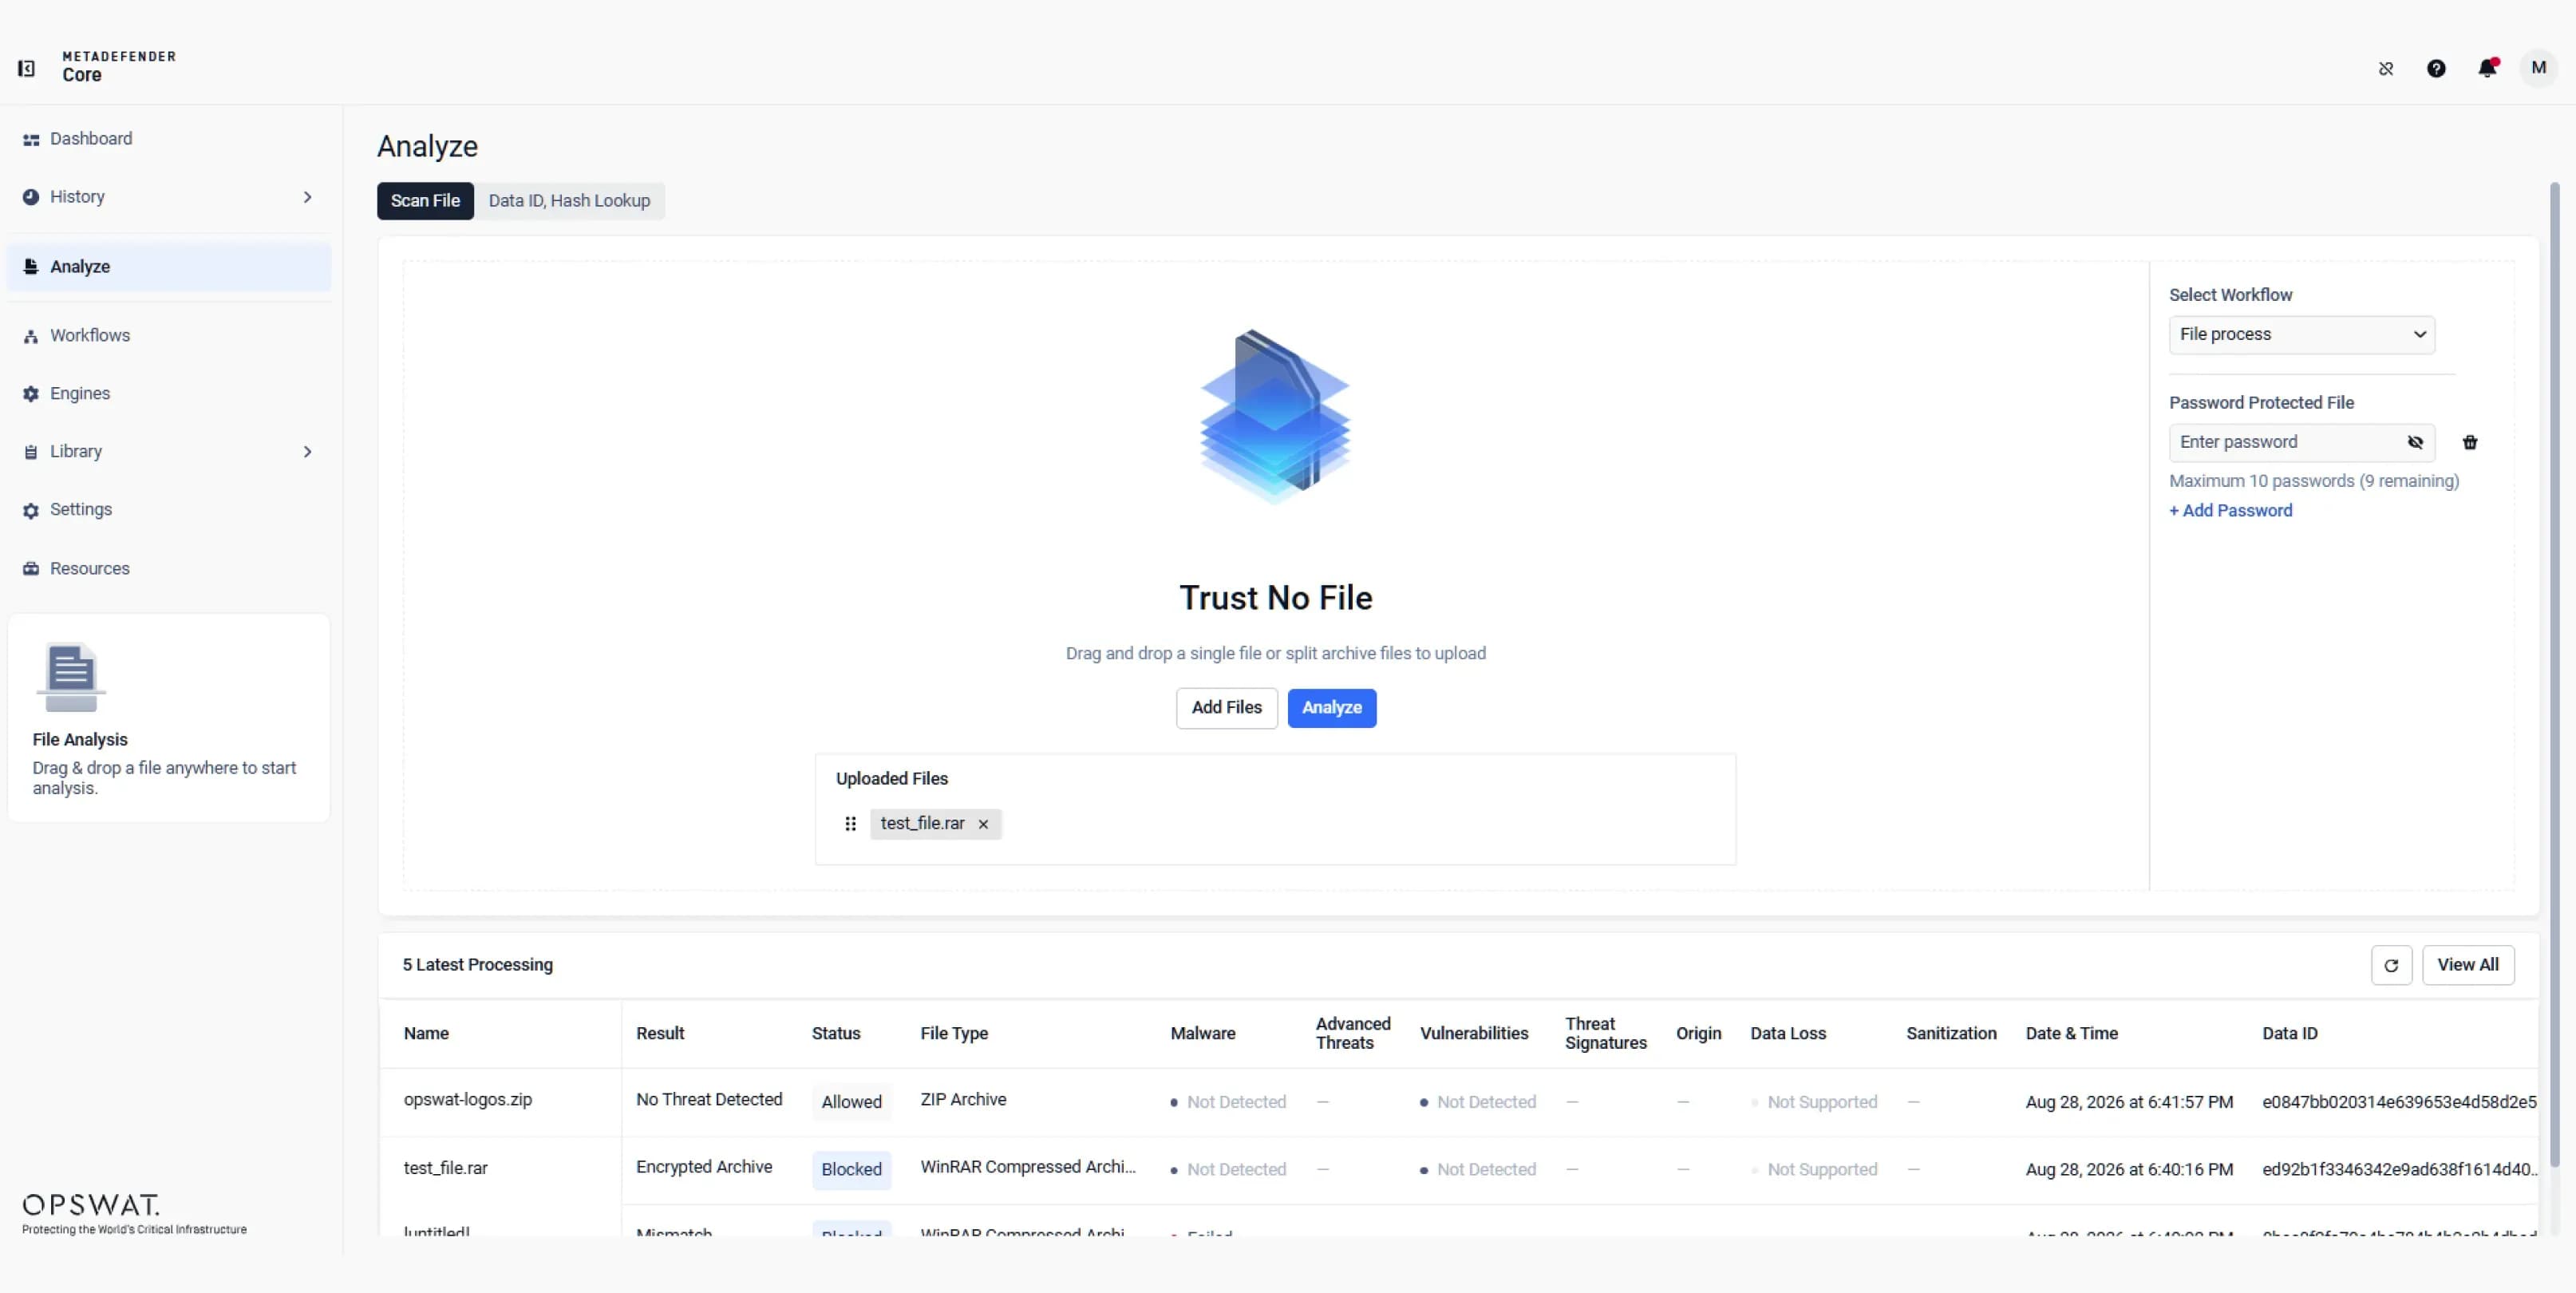 Selecciona o sube un archivo, elige el flujo de trabajo que desees e introduce una contraseña si es necesario. Haz clic en «Procesar» para iniciar el análisis del archivo con los motores de seguridad configurados.
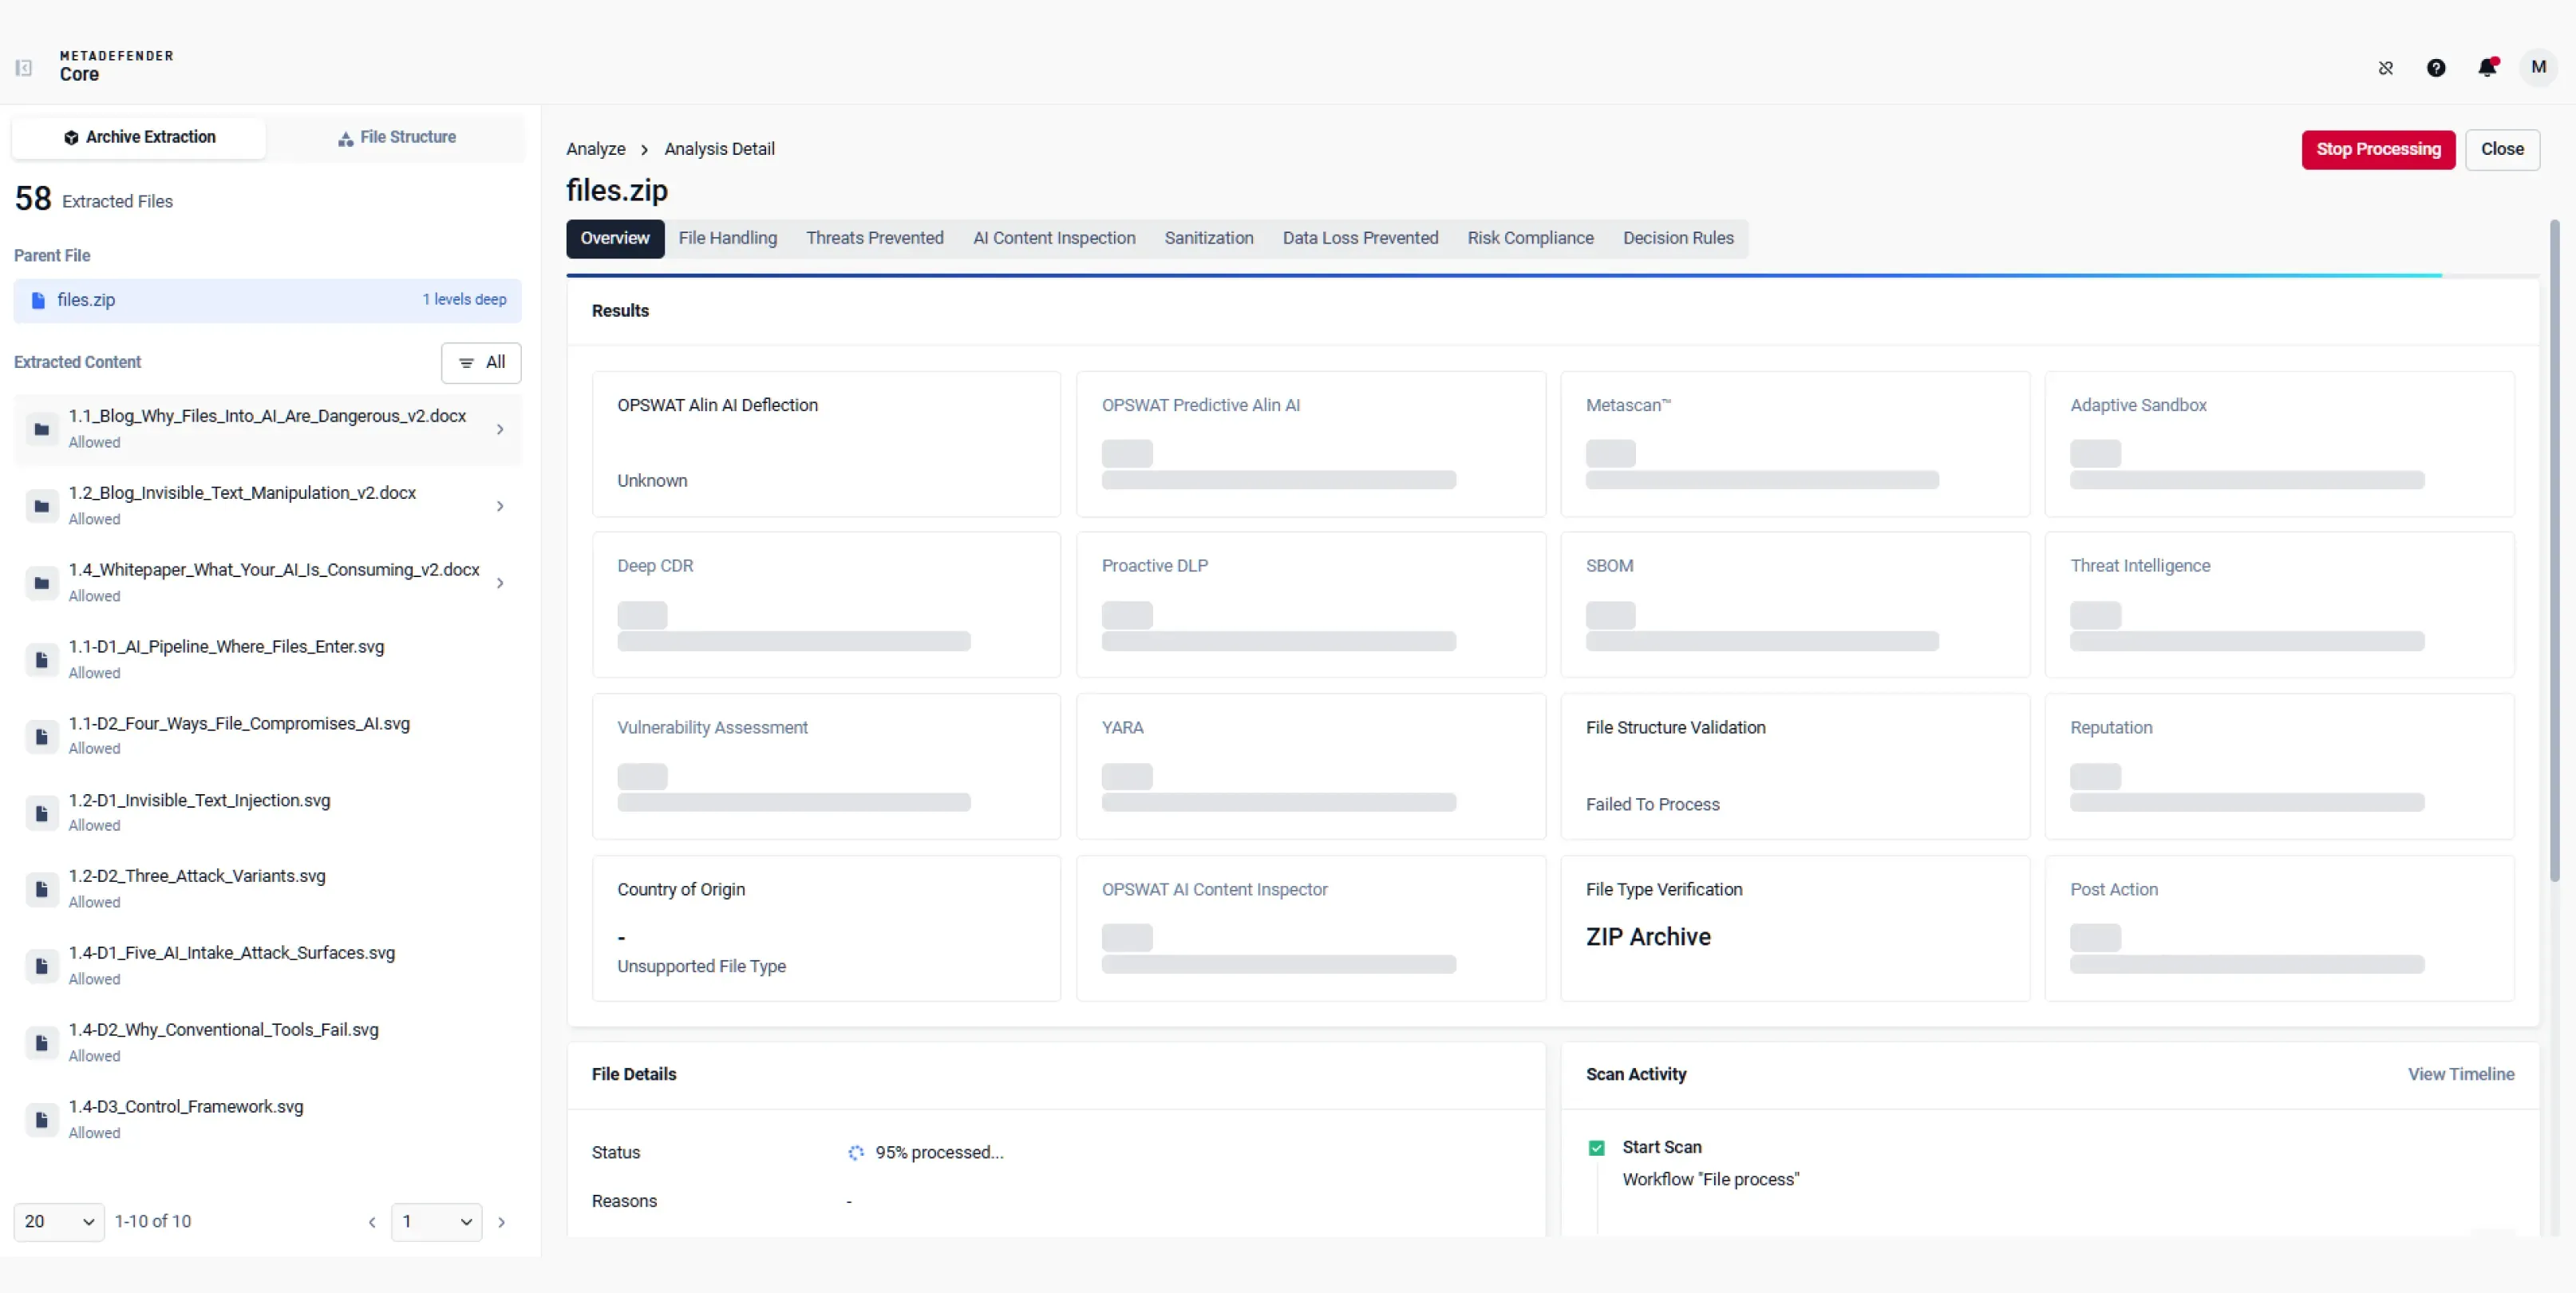
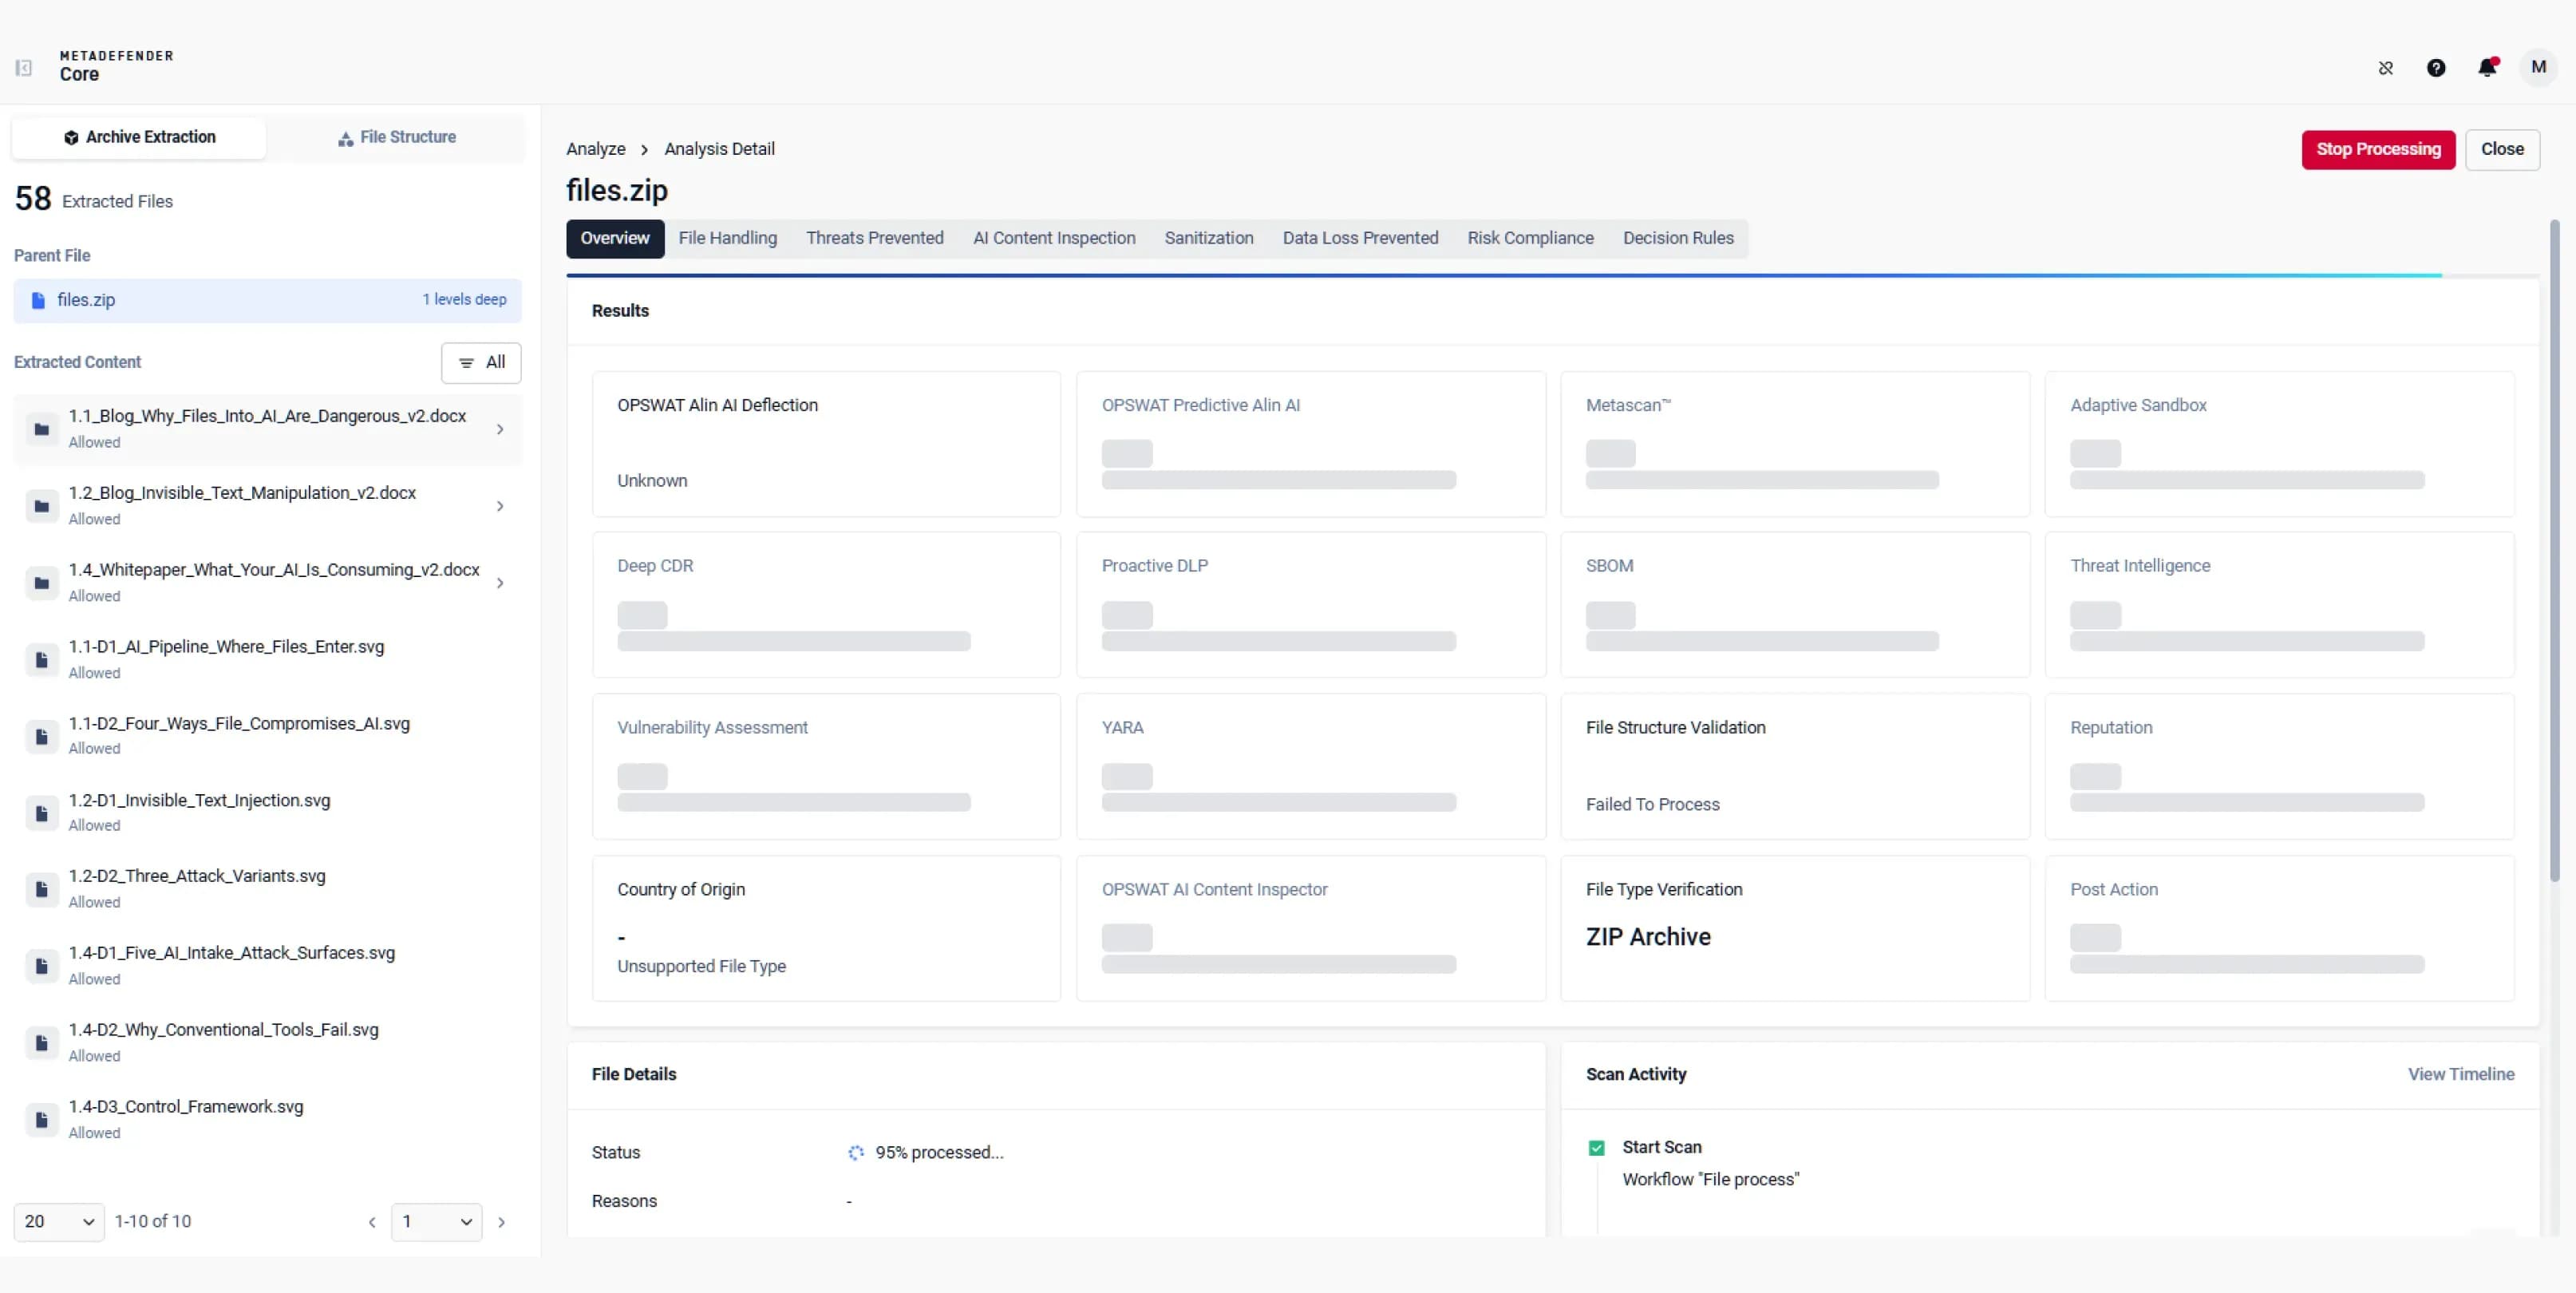 Escaneo simultáneo con varios motores
Los archivos se someten a diferentes motores de análisis para detectar malware y evaluar riesgos. Este proceso garantiza que ningún contenido potencialmente malicioso pueda traspasar el perímetro y llegar a los usuarios finales.
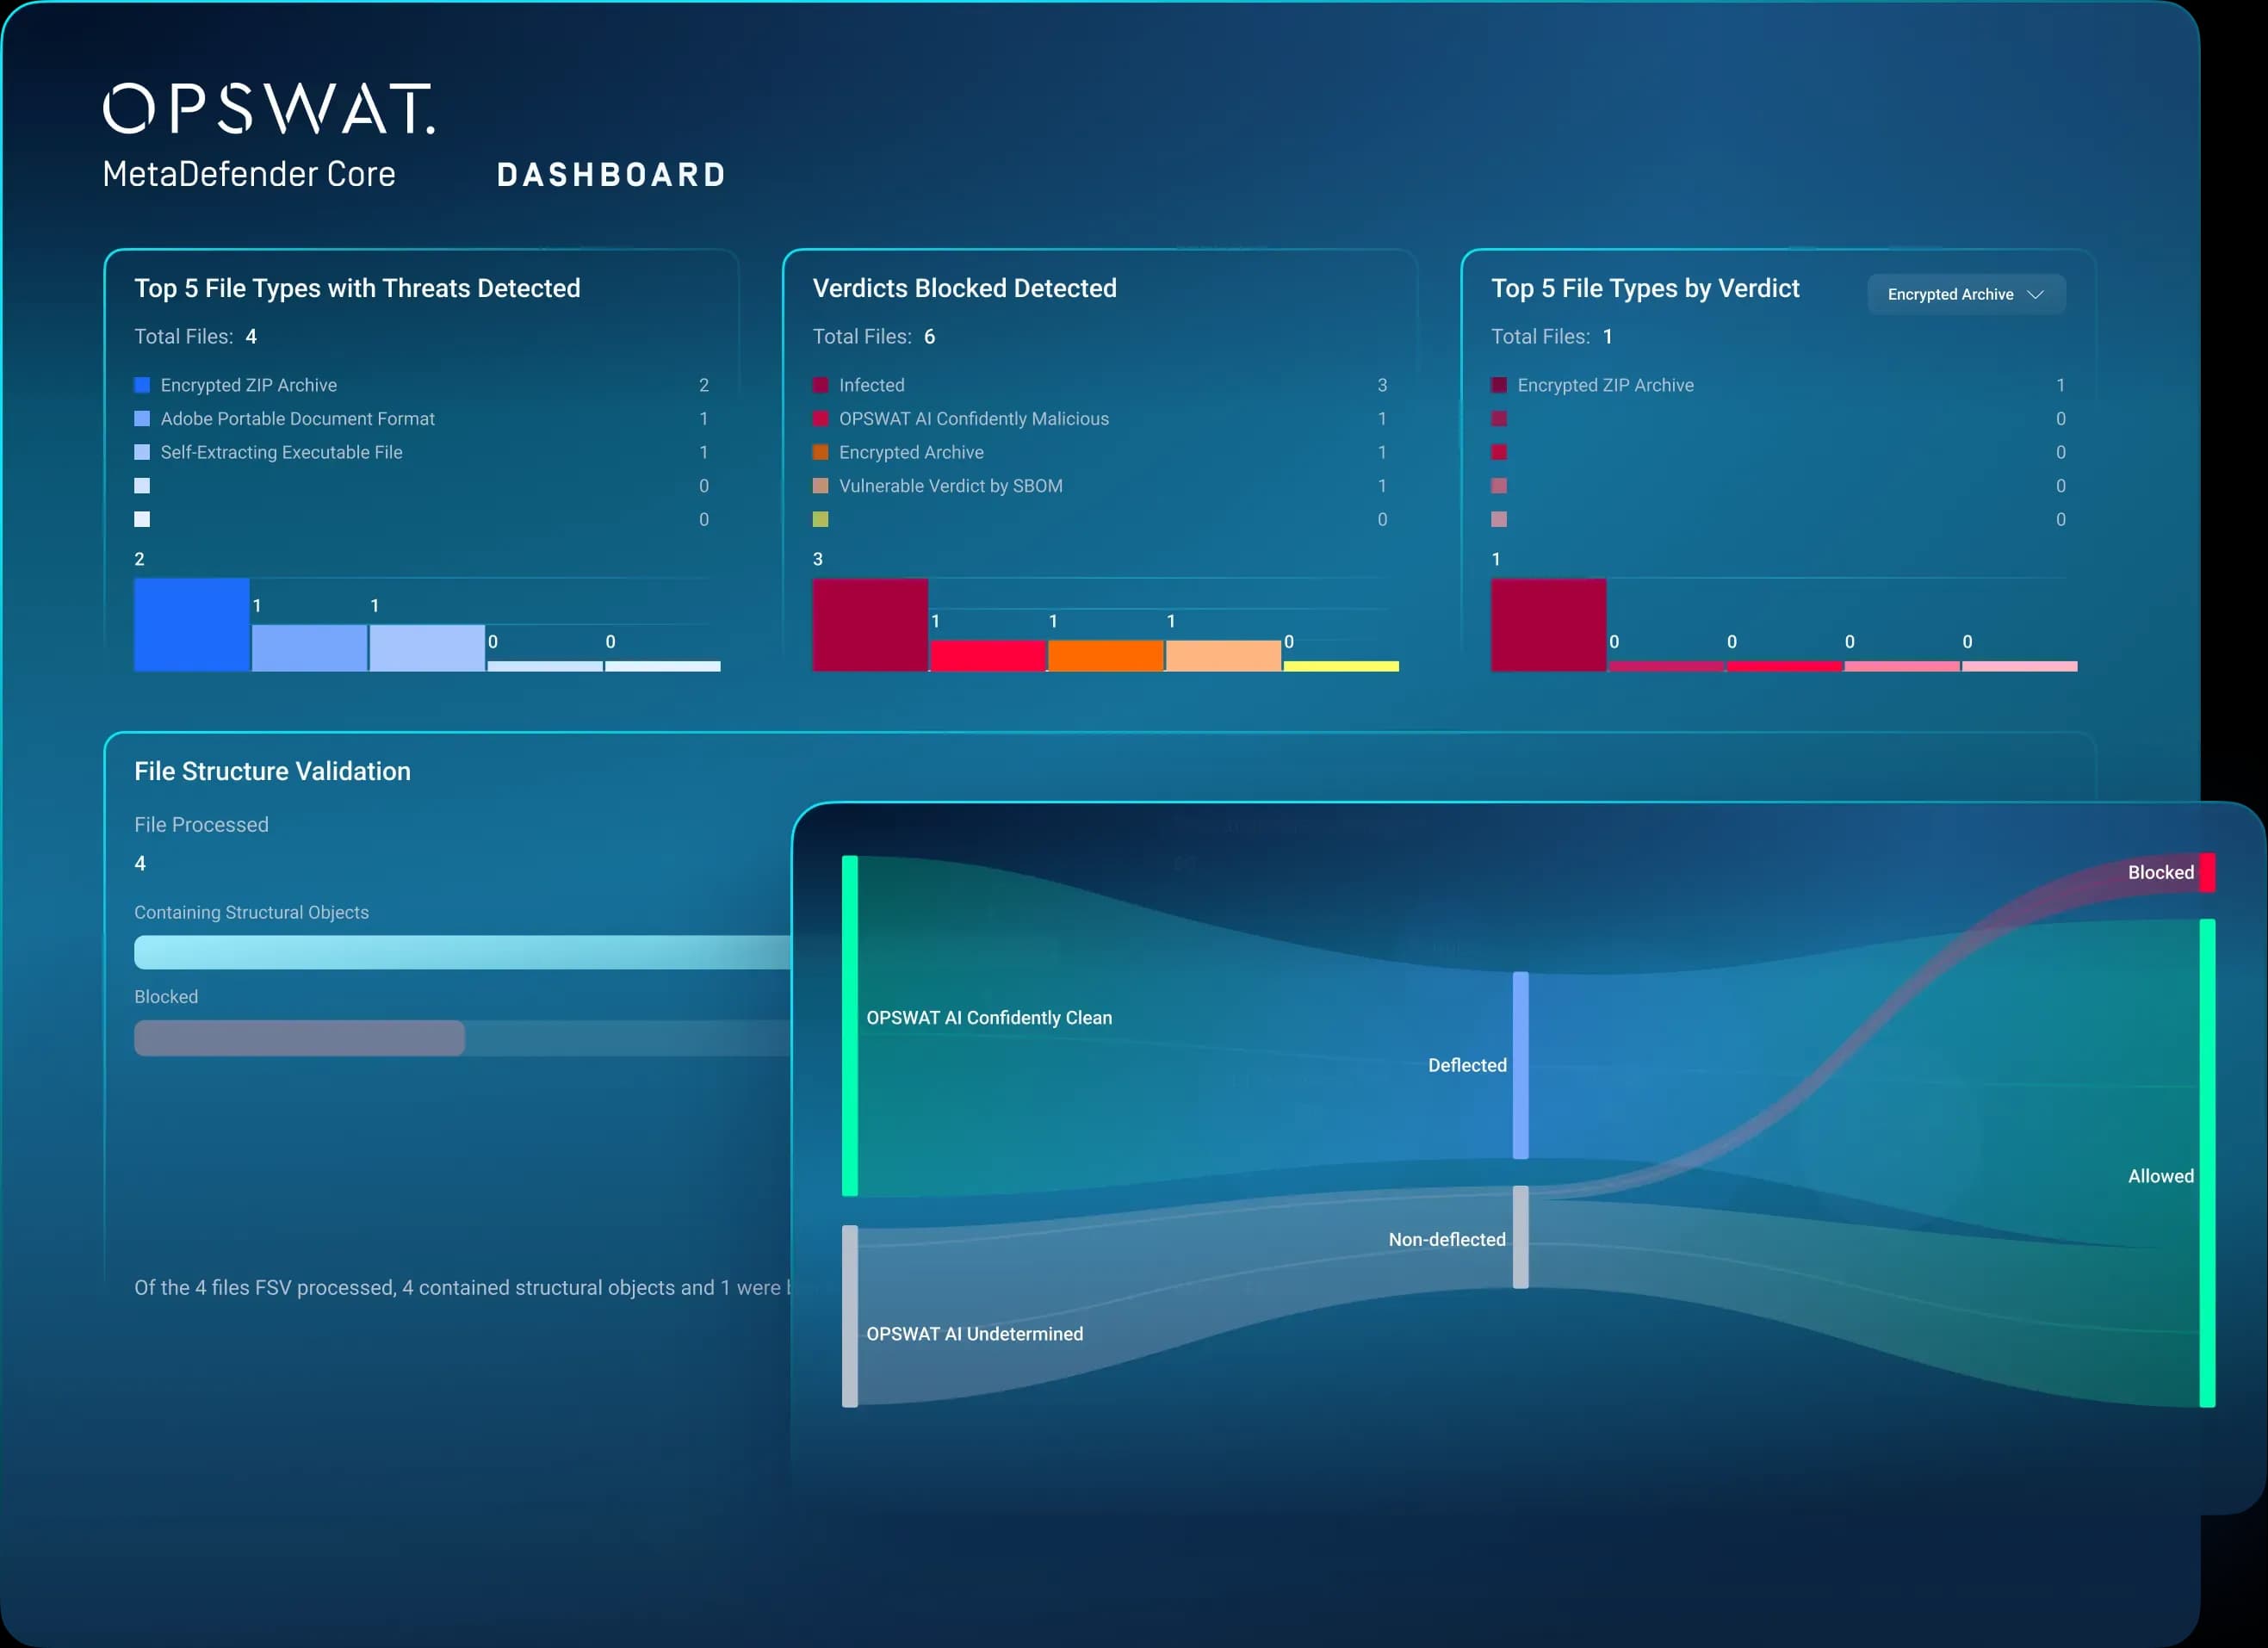
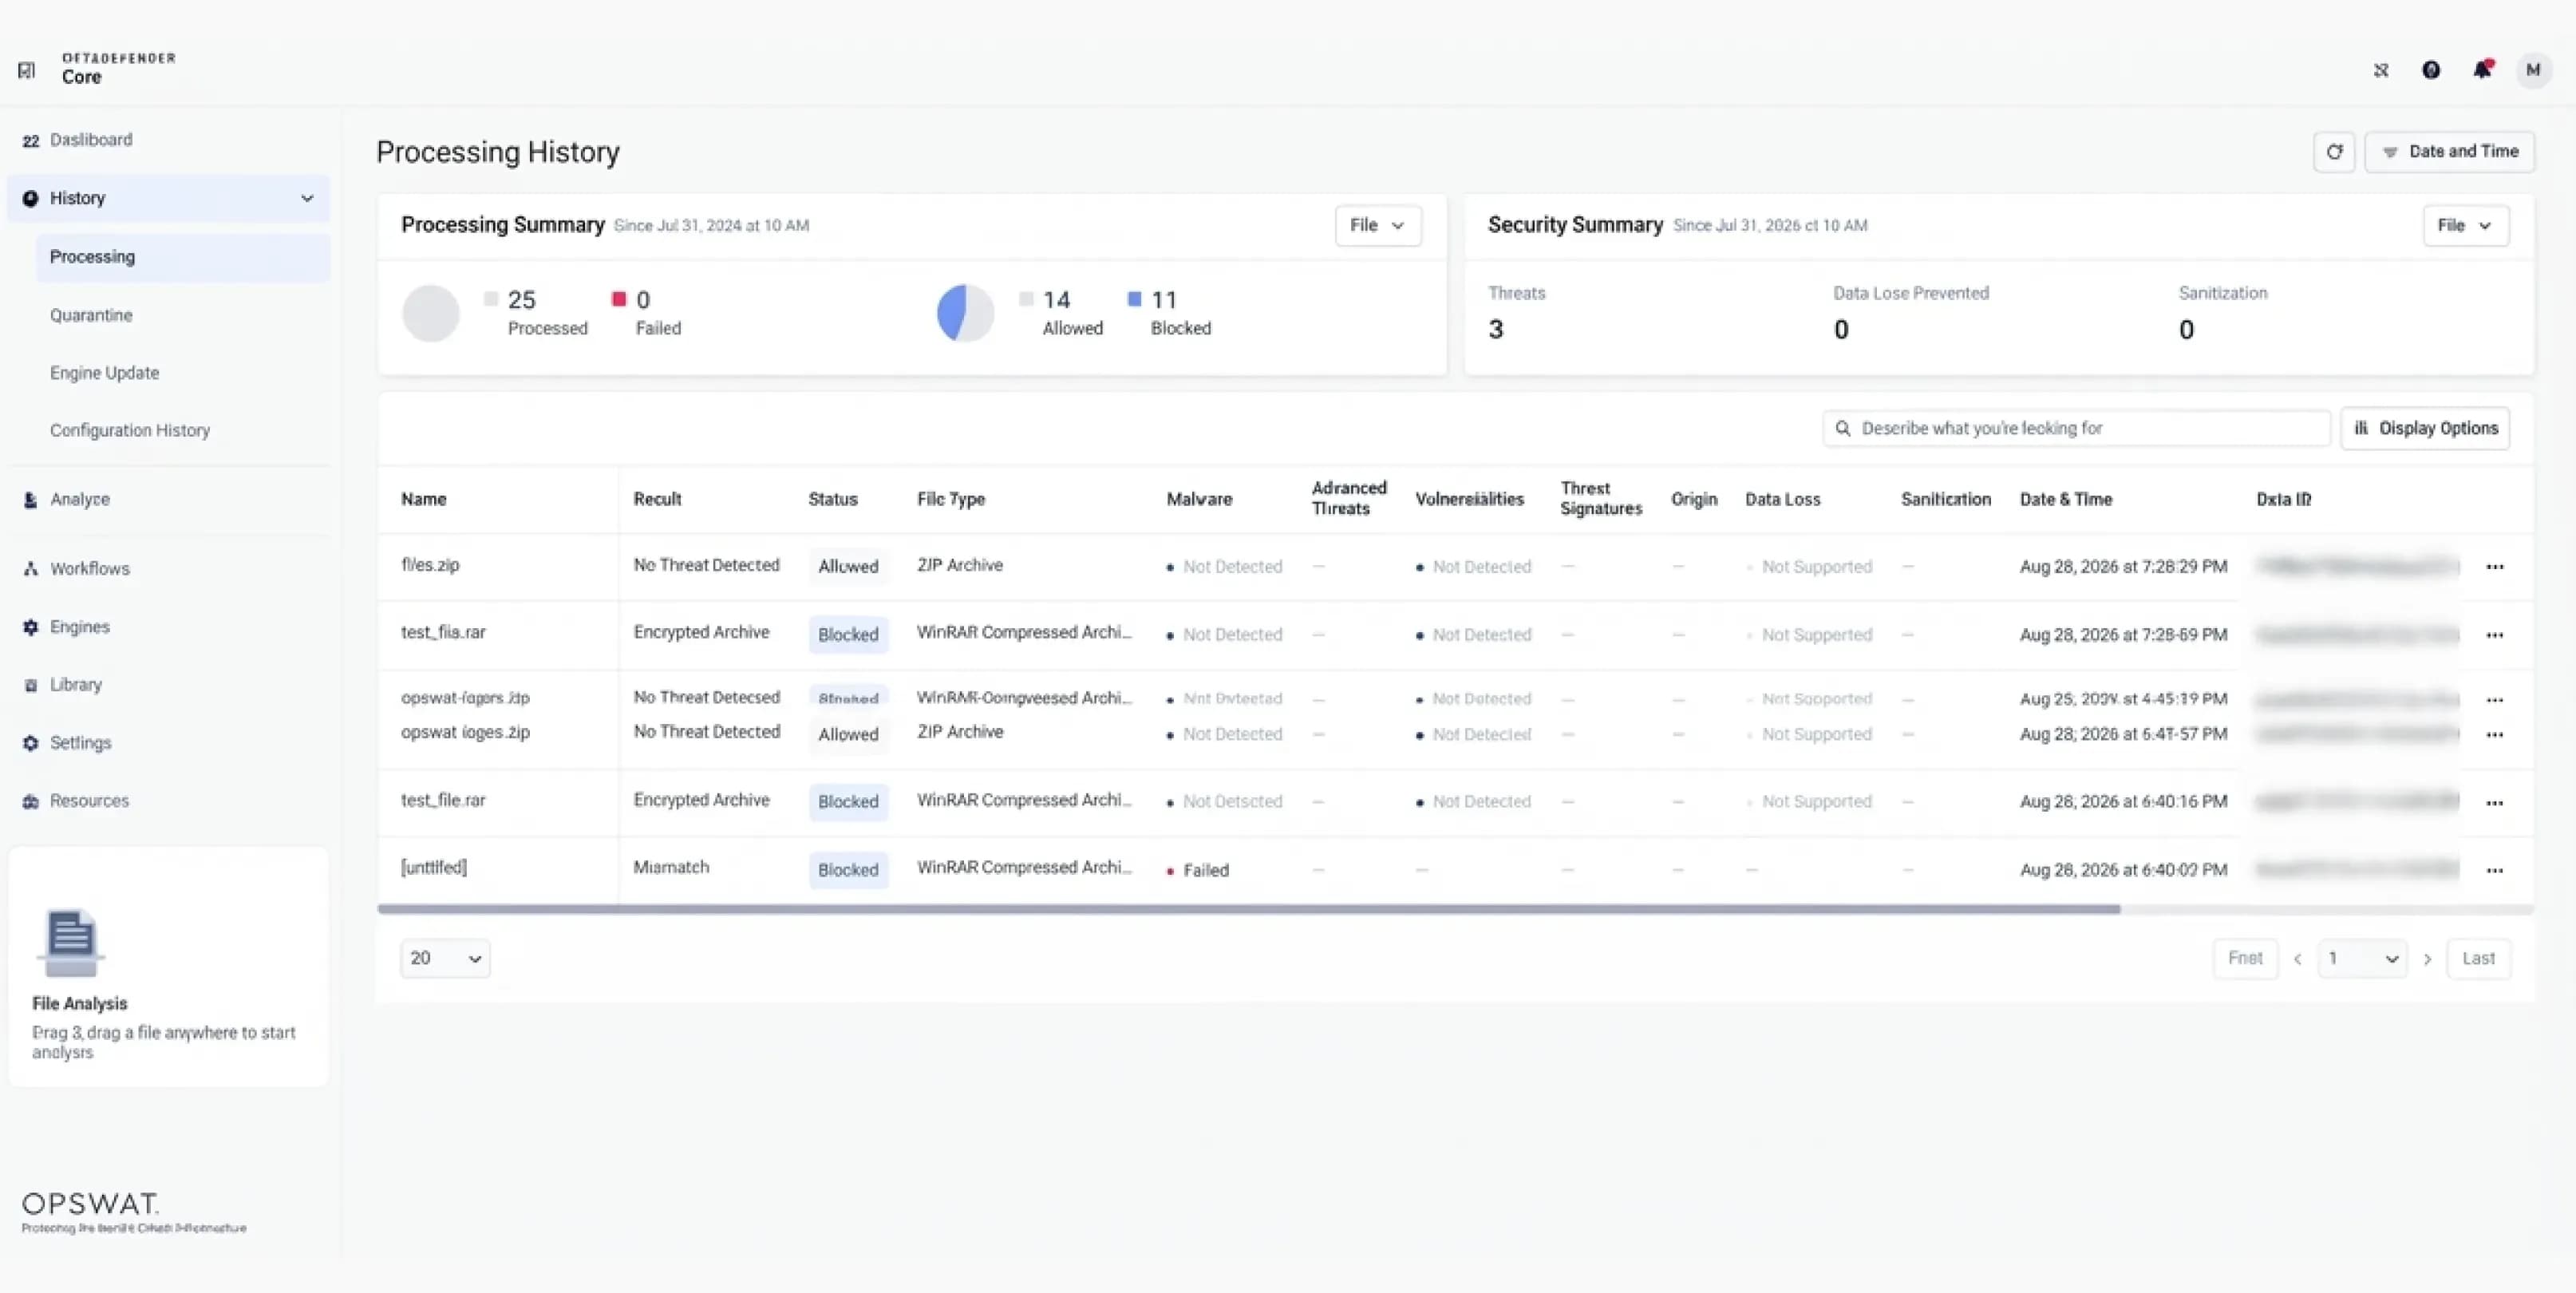 Historial de tratamiento y resultados en materia de seguridad
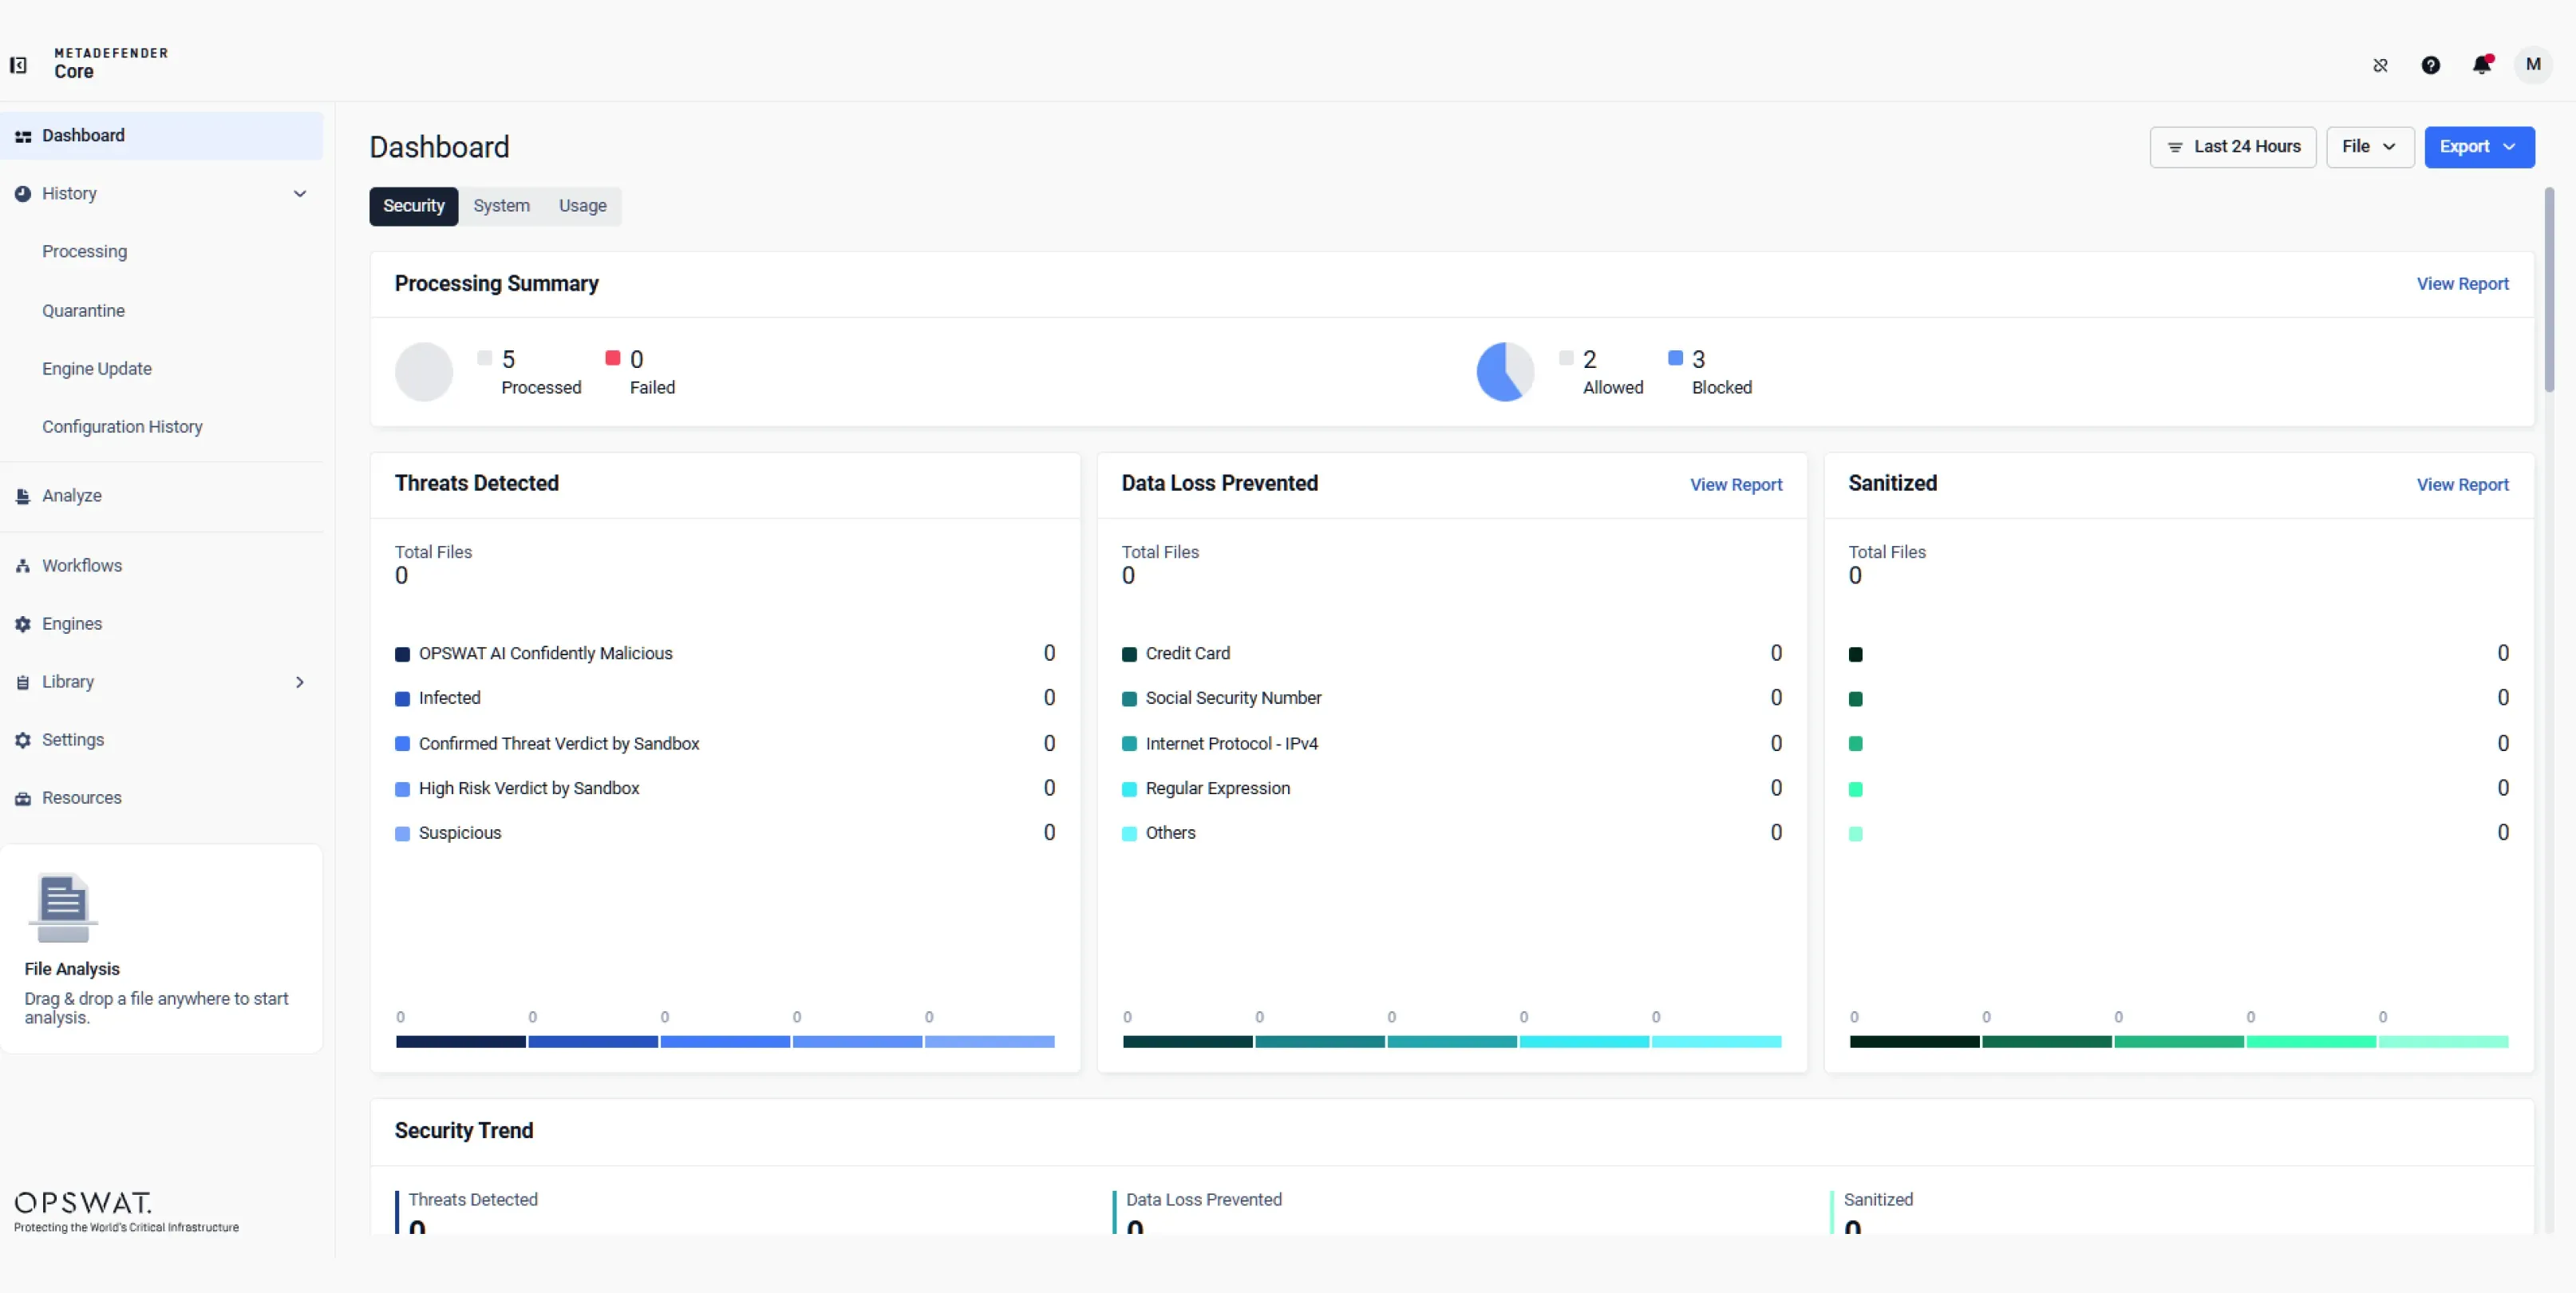
Monitor processed, allowed, blocked, and failed files. Search and filter results by file type, threat verdict, vulnerability, sanitization, origin, and processing time.
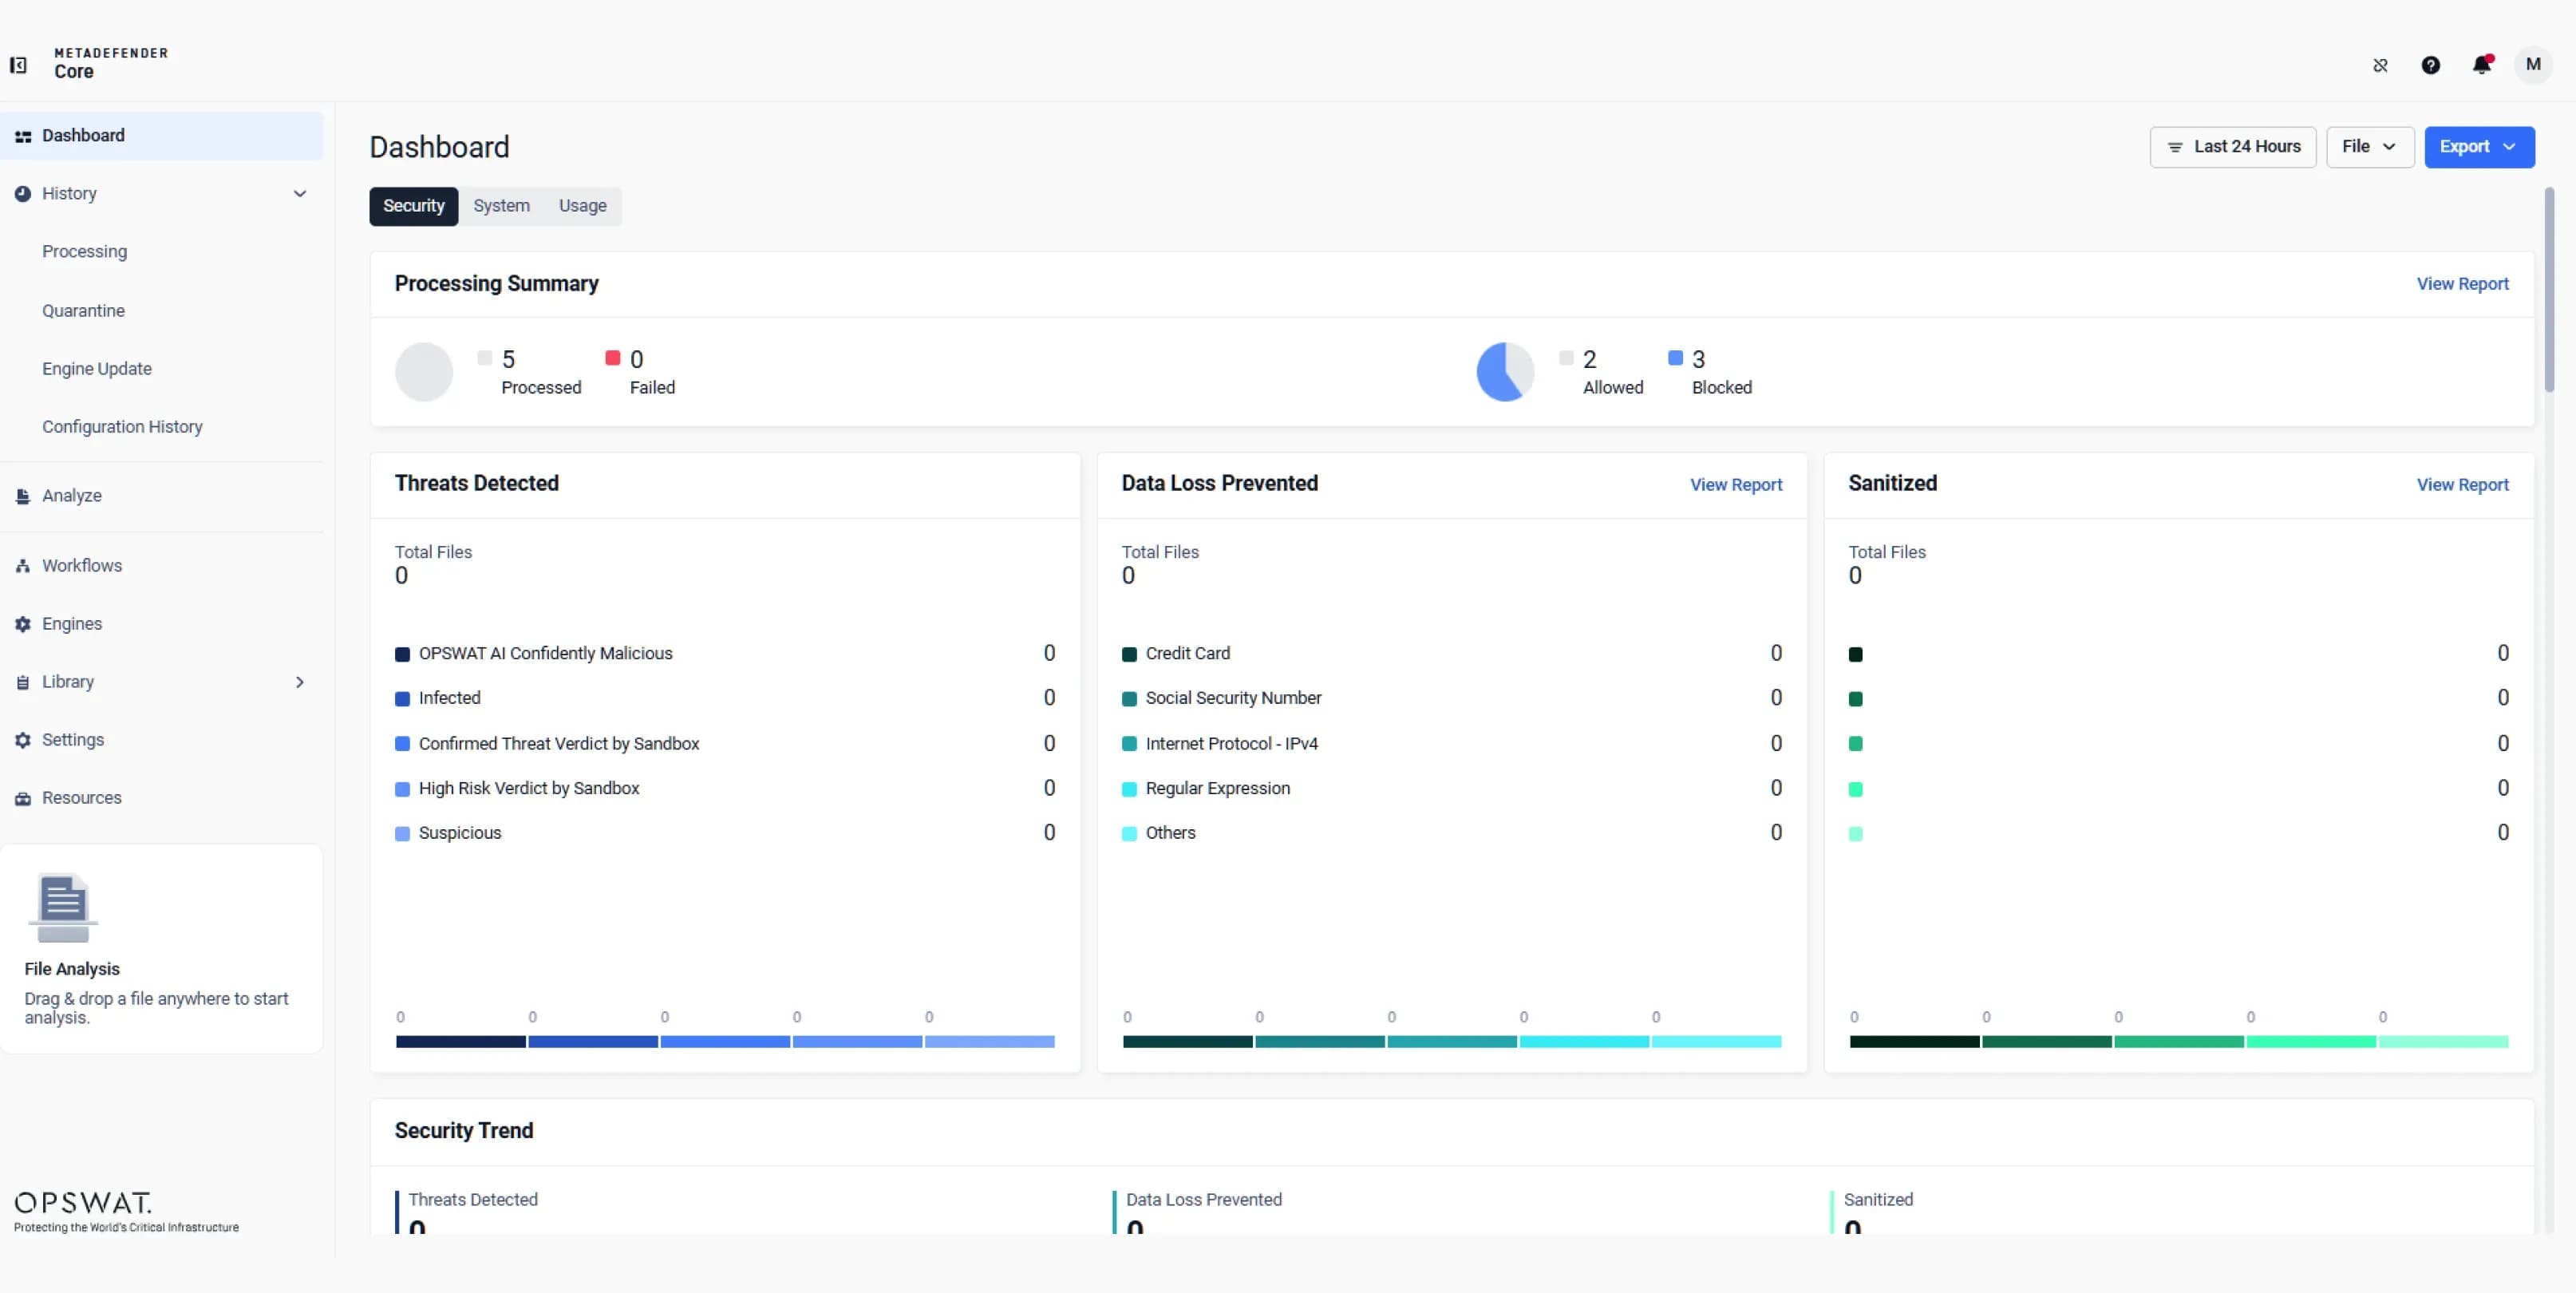 Informes de seguridad y análisis de tendencias
Explore Security reports for Threats Detected, Data Loss Prevented, Files Sanitized, CVE Trends, and Countries Detected, along with System health and Usage insights. Filter by time range and file type, review trends, and export results.
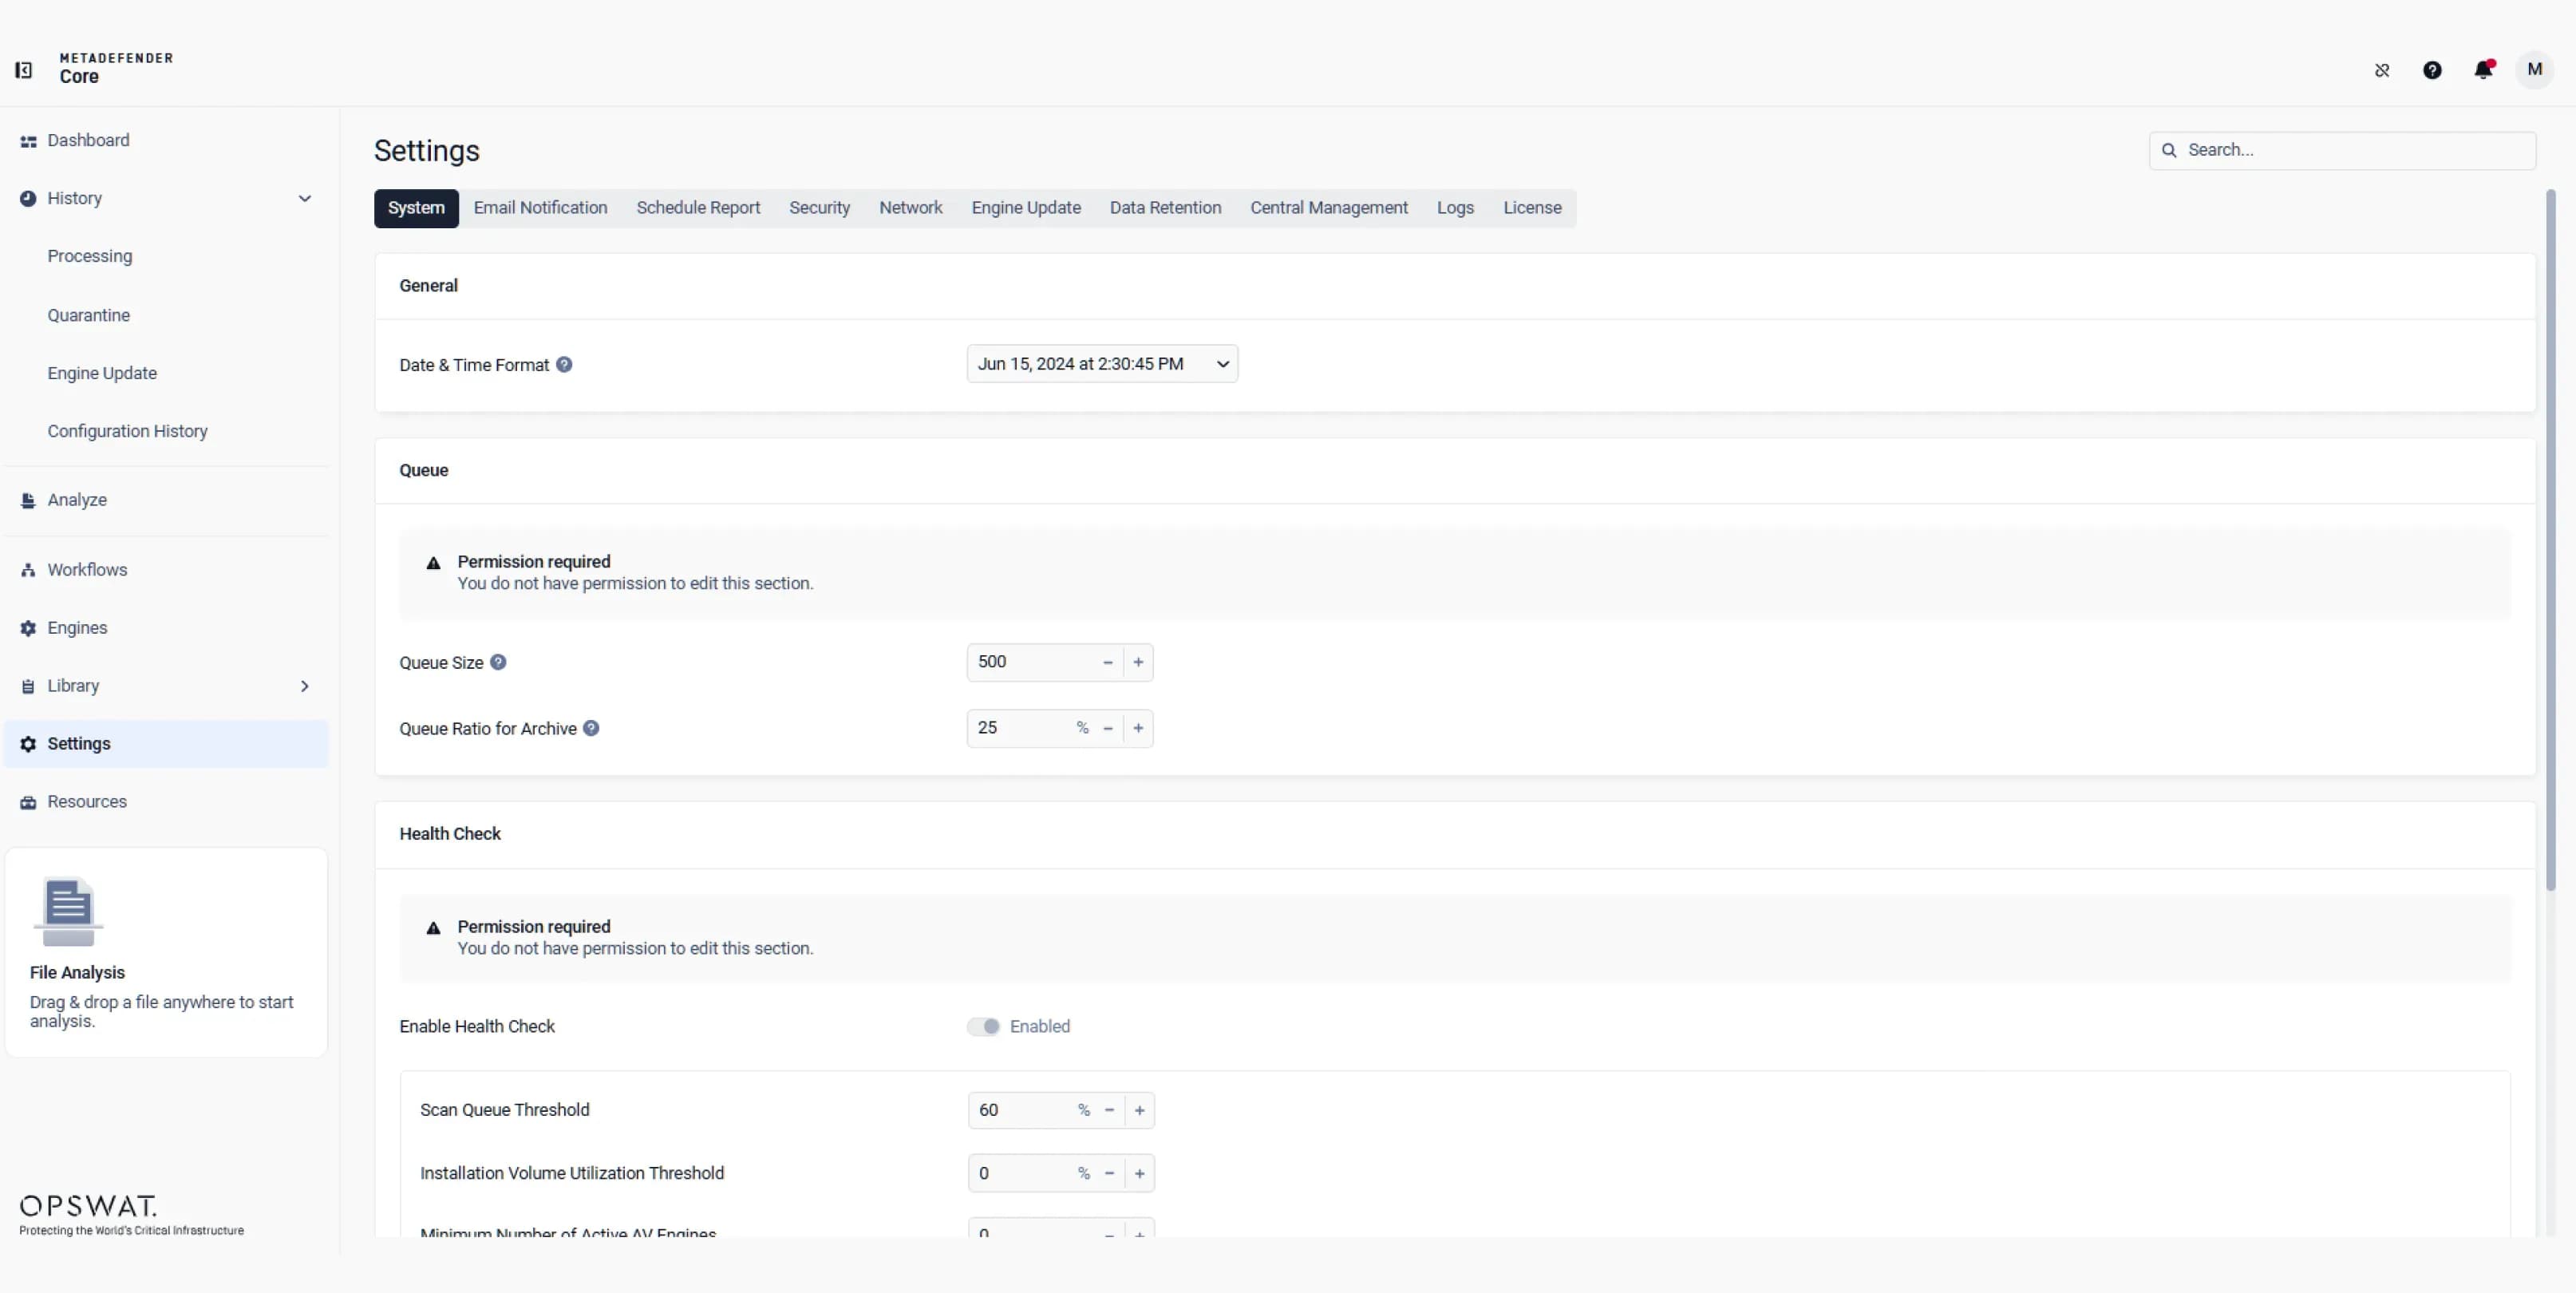 Configuración y administración del sistema
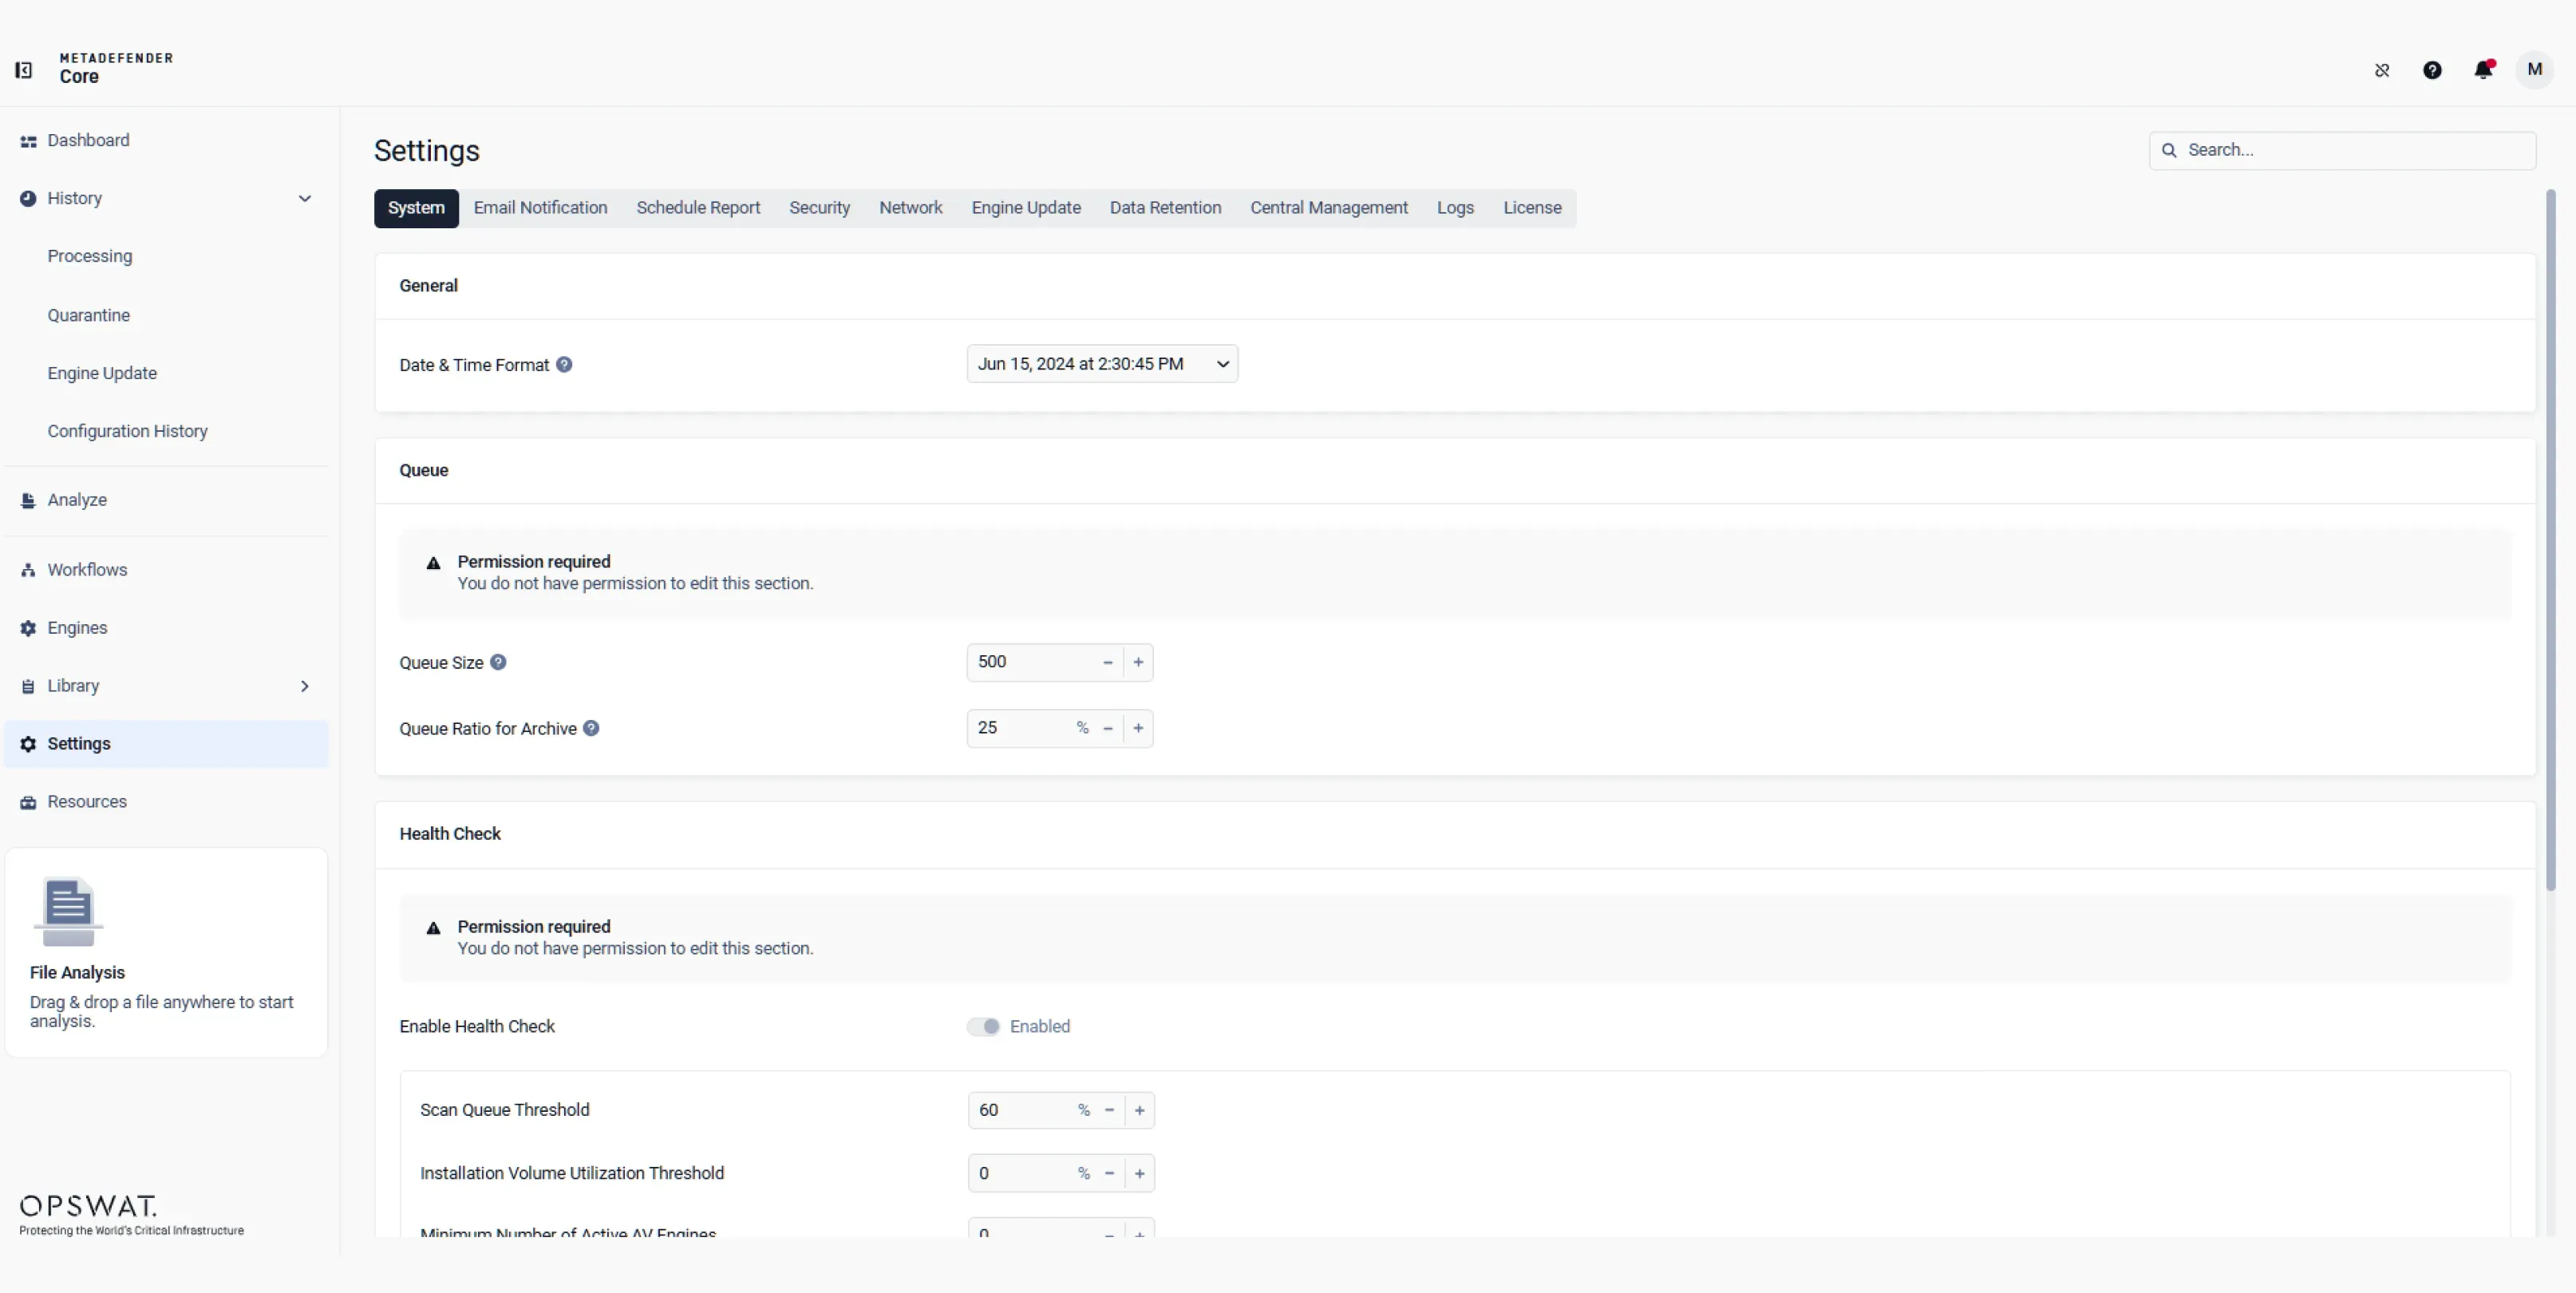
Configure system operations, email notifications, scheduled reports, security, network settings, engine updates, data retention, central management, logs, and licensing. Manage queue capacity and health thresholds to maintain reliable performance.
Motores basados en inteligencia artificial
Protección al 100 %
de la tecnología Deep CDR™ contra las vulnerabilidades «zero-day» y el malware asistido por IA
Cuenta con la confianza de
2,100+
Organizaciones en todo el mundo
Más del 99 %
Precisión en la detección de malware en más de 30 motores antimalware
Más de 200 tipos de archivo y más de 30 formatos de archivo de «
»
N.º 1 en el mercado
Confianza total en los archivos con MetaDefender Core™
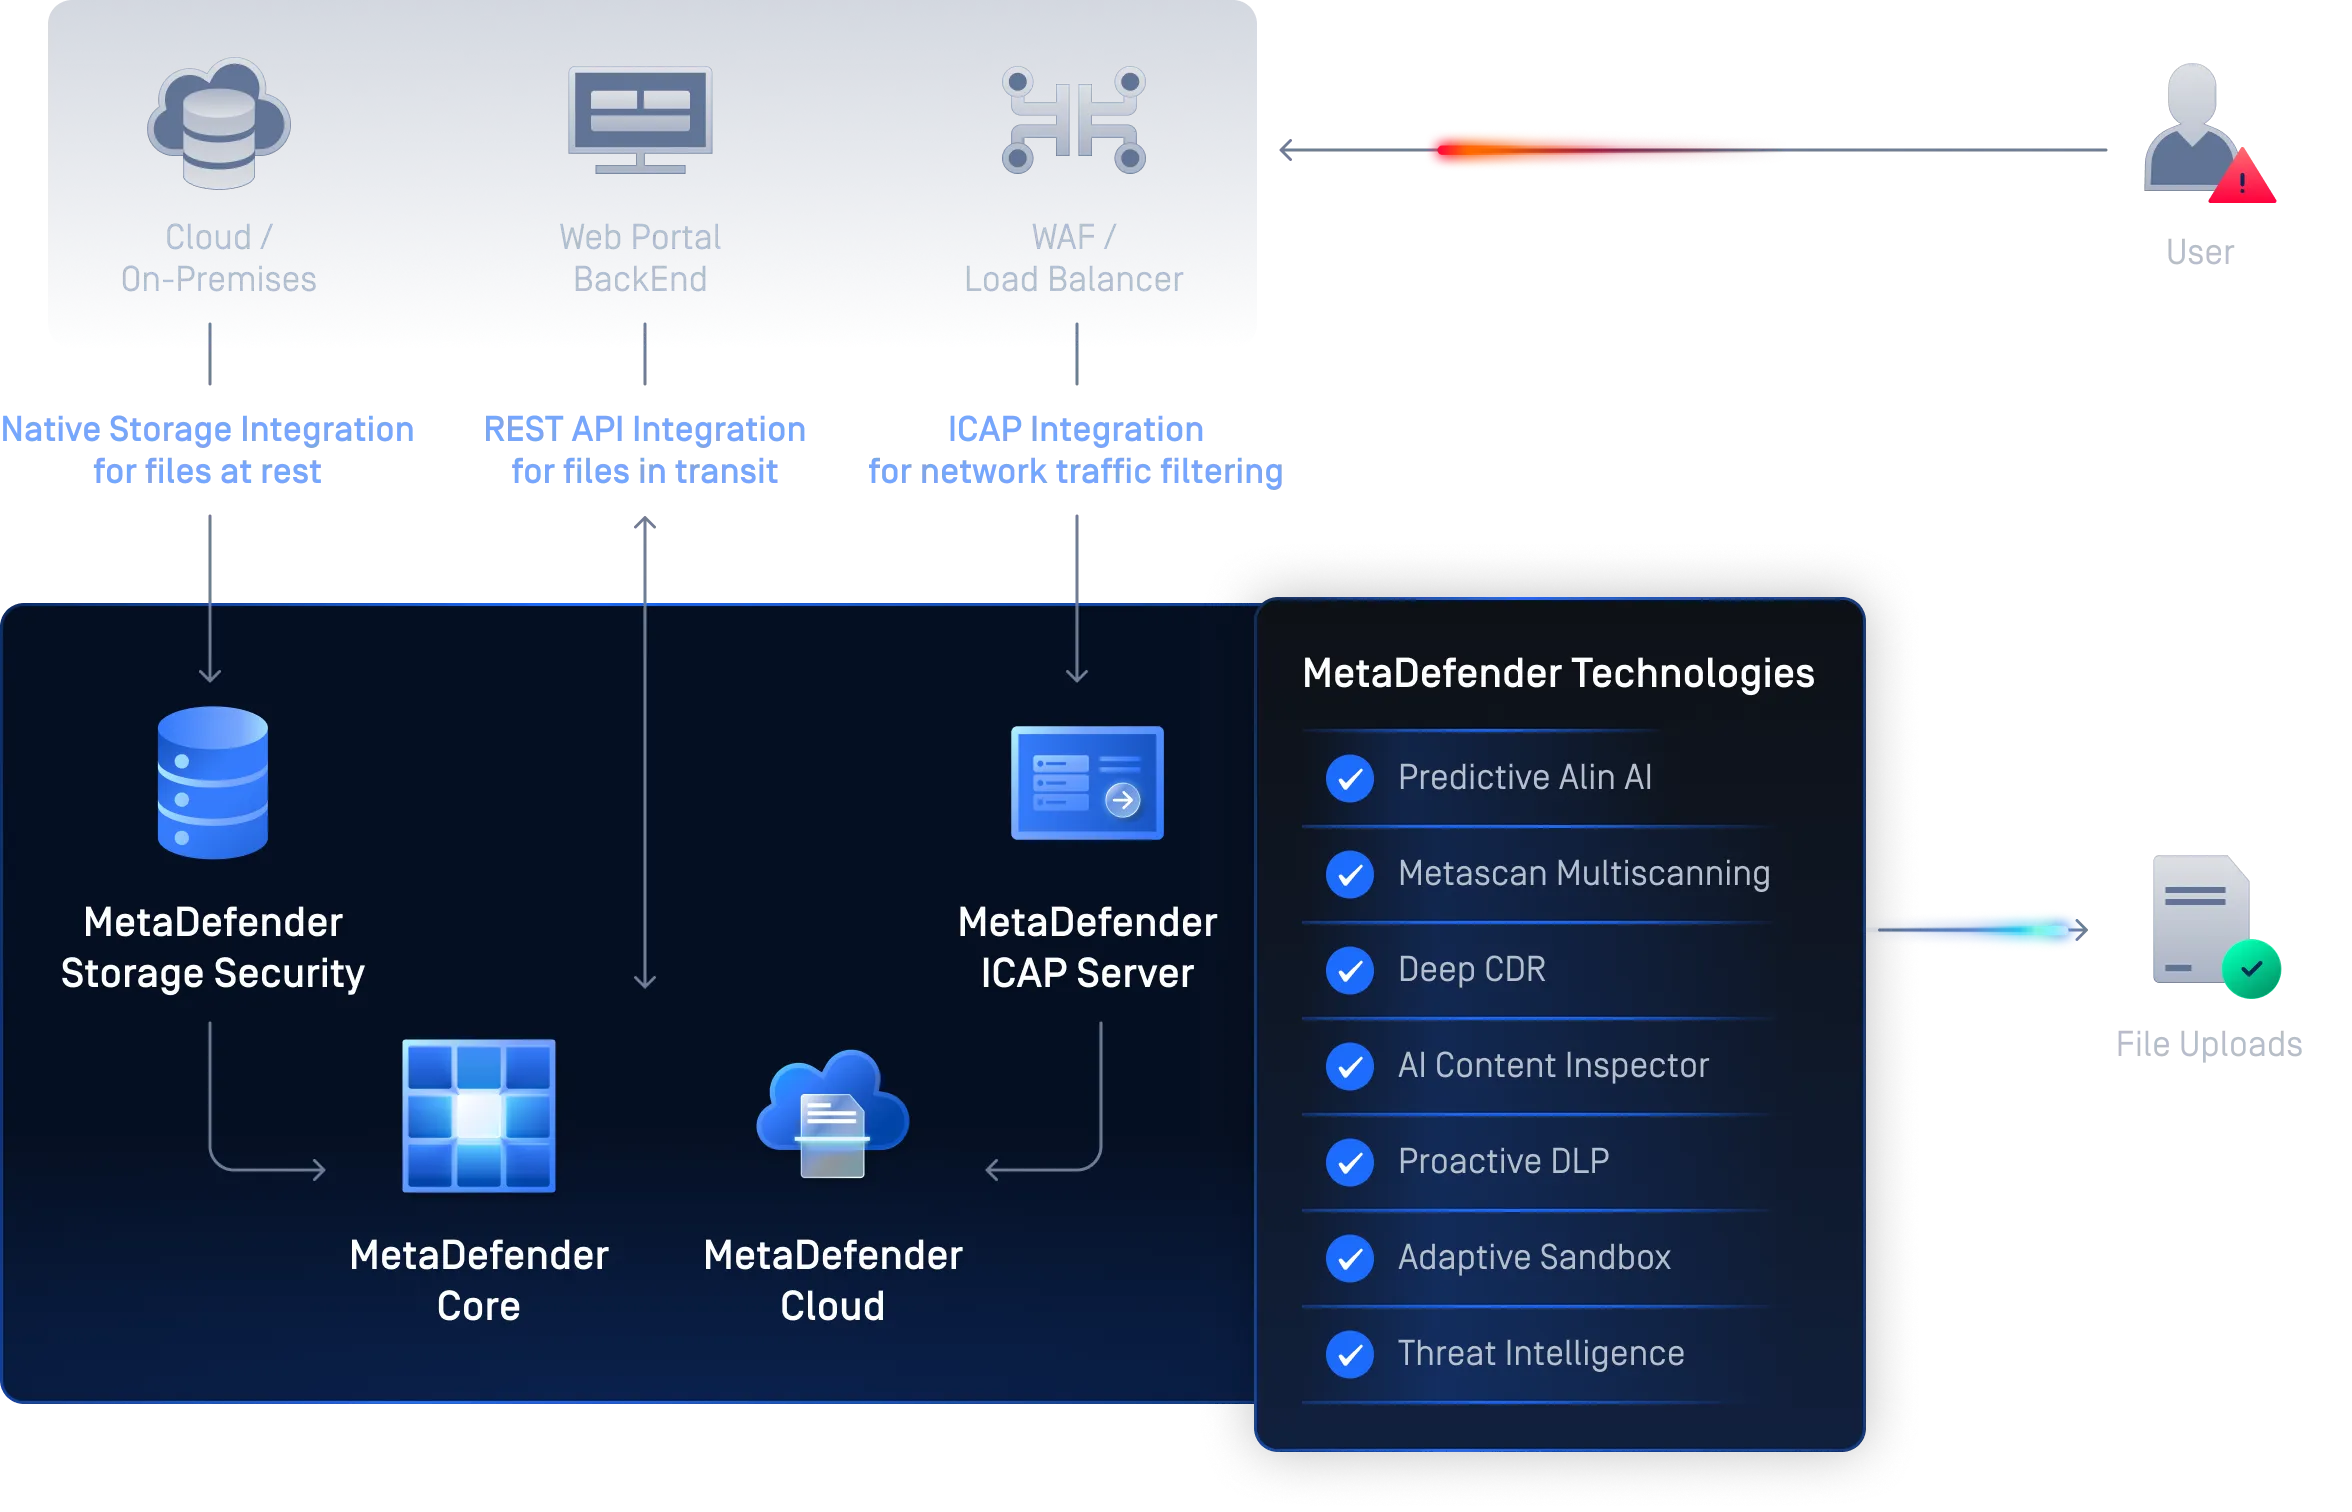
Seguridad en la carga de archivos
MetaDefender Core los portales y aplicaciones públicos frente a amenazas transmitidas a través de archivos, depurando cada archivo subido con la tecnología Deep CDR™ y analizándolo en paralelo con más de 30 motores antimalware. Aplica los principios de «cero confianza» en el perímetro, detecta tipos de archivo falsificados e inspecciona archivos comprimidos cifrados para prevenir el ransomware y la fuga de datos sin alterar la experiencia del usuario.
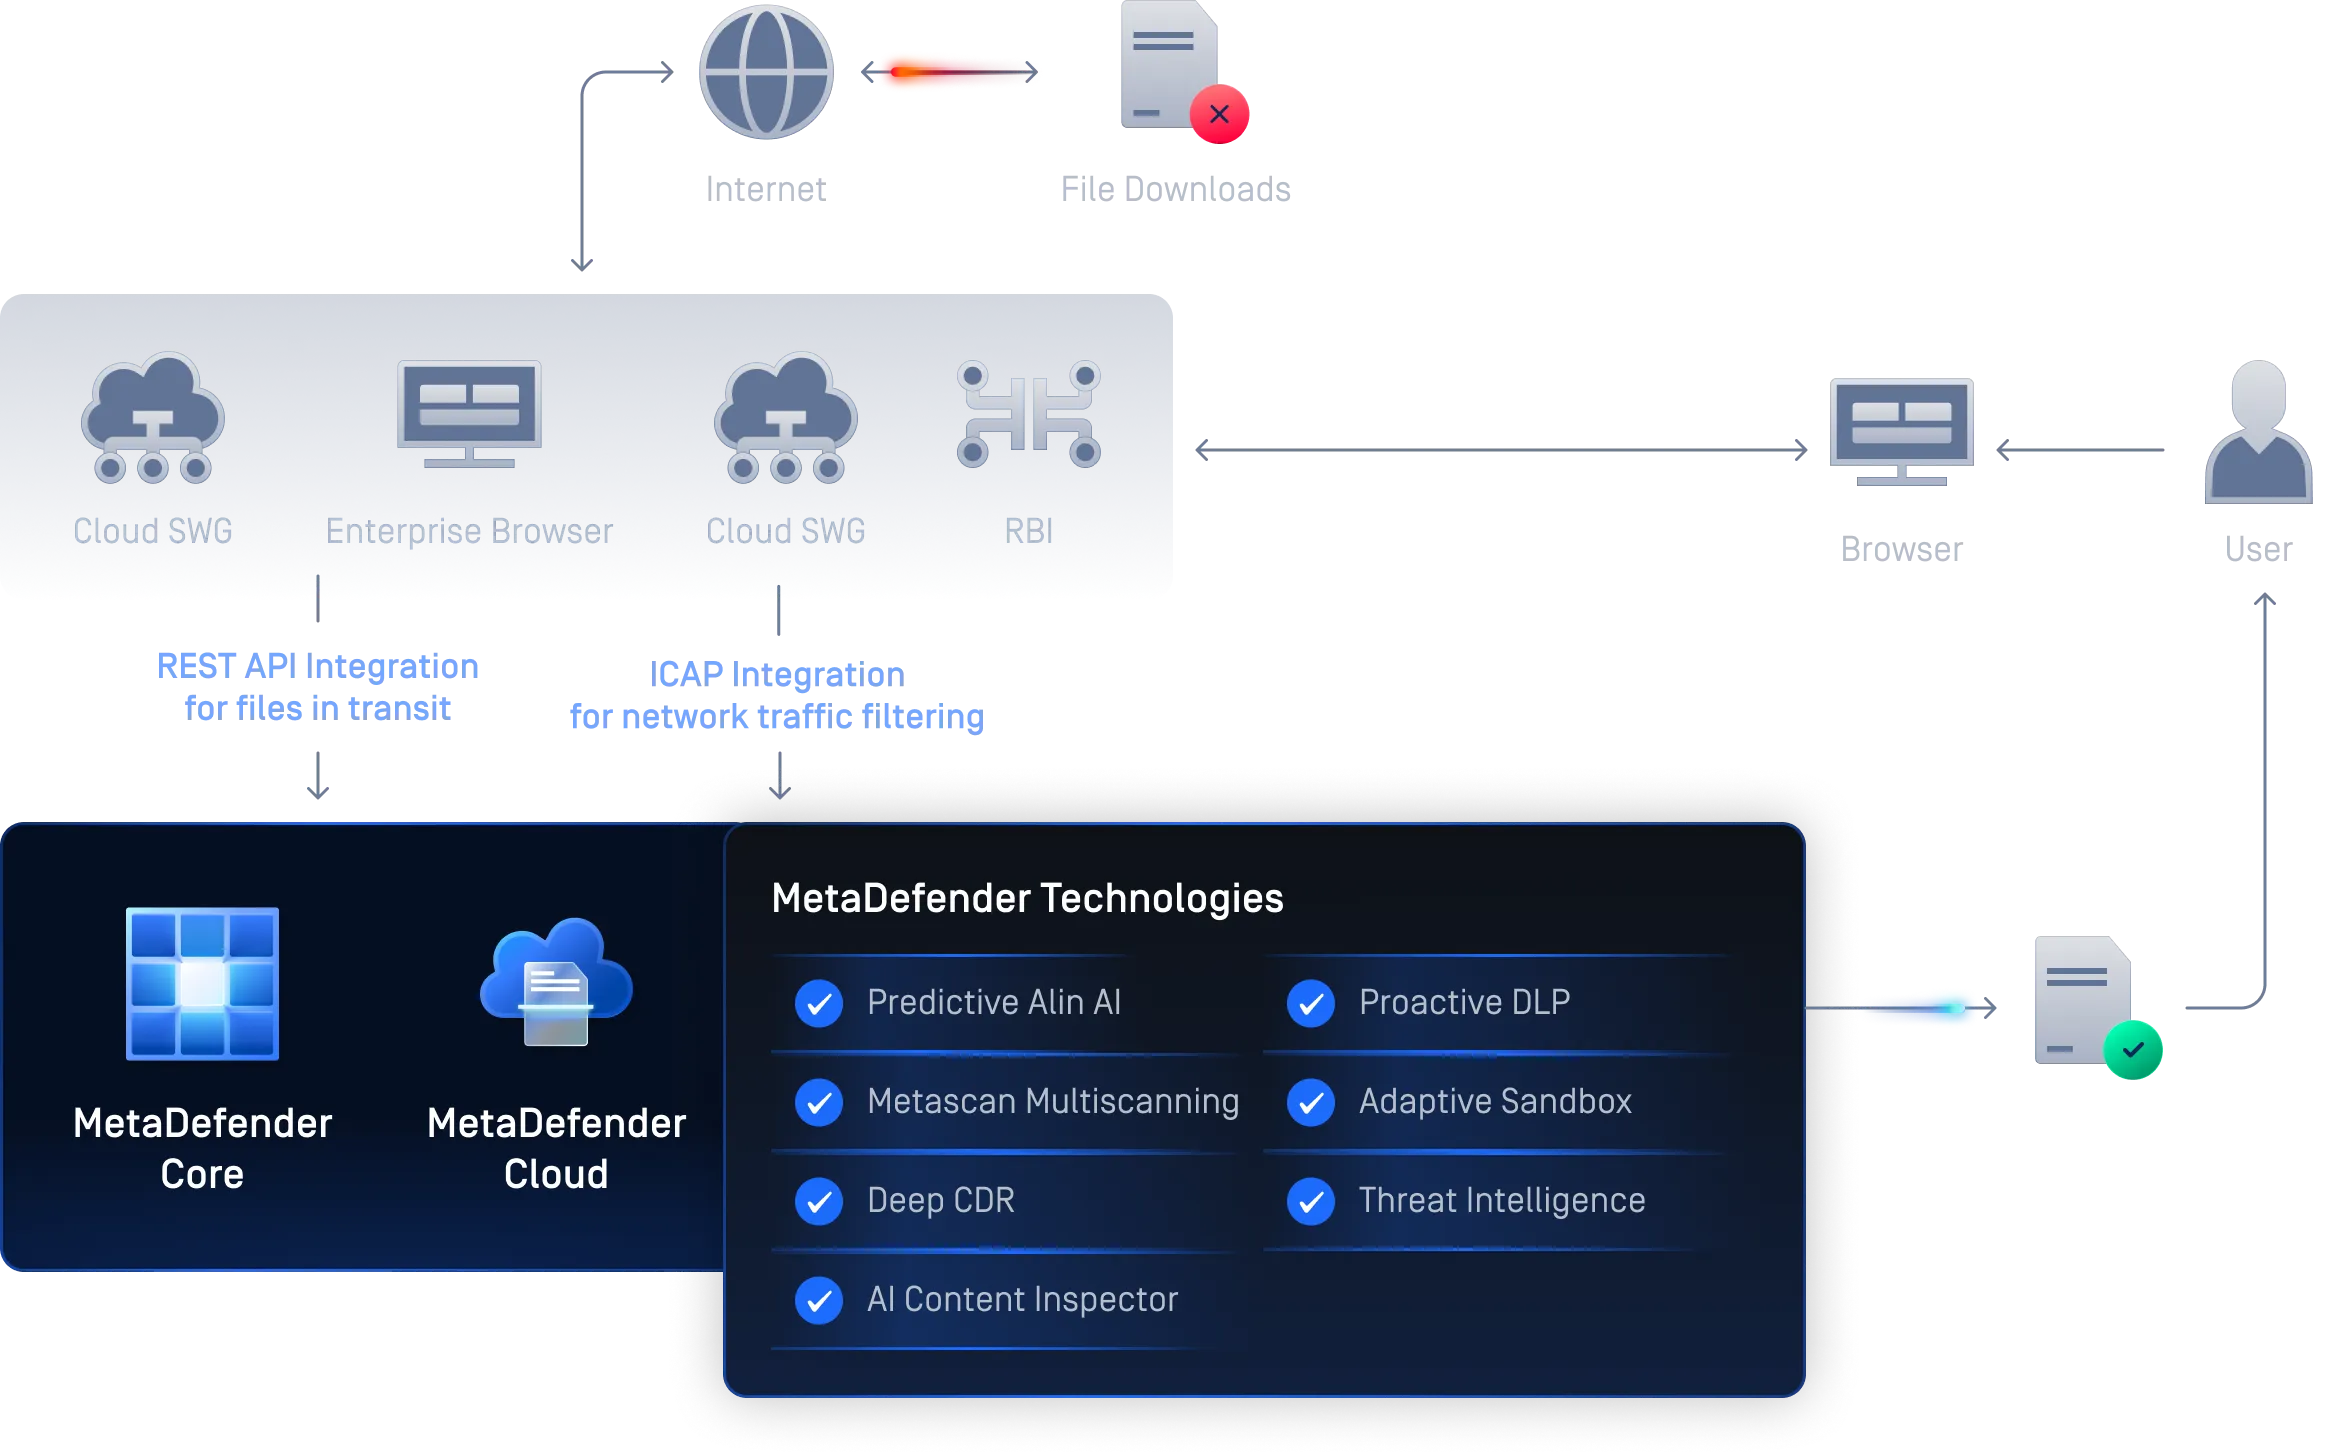
Seguridad en la descarga de archivos
MetaDefender Core las descargas estén libres de posible malware en todos los navegadores y pasarelas web seguras, mediante la aplicación de una limpieza profunda de archivos y un análisis de malware con múltiples motores antes de su ejecución. Bloquea las amenazas camufladas o evasivas que los filtros estándar no detectan, mantiene la productividad y ofrece una visibilidad completa de auditoría para el cumplimiento normativo y las investigaciones.
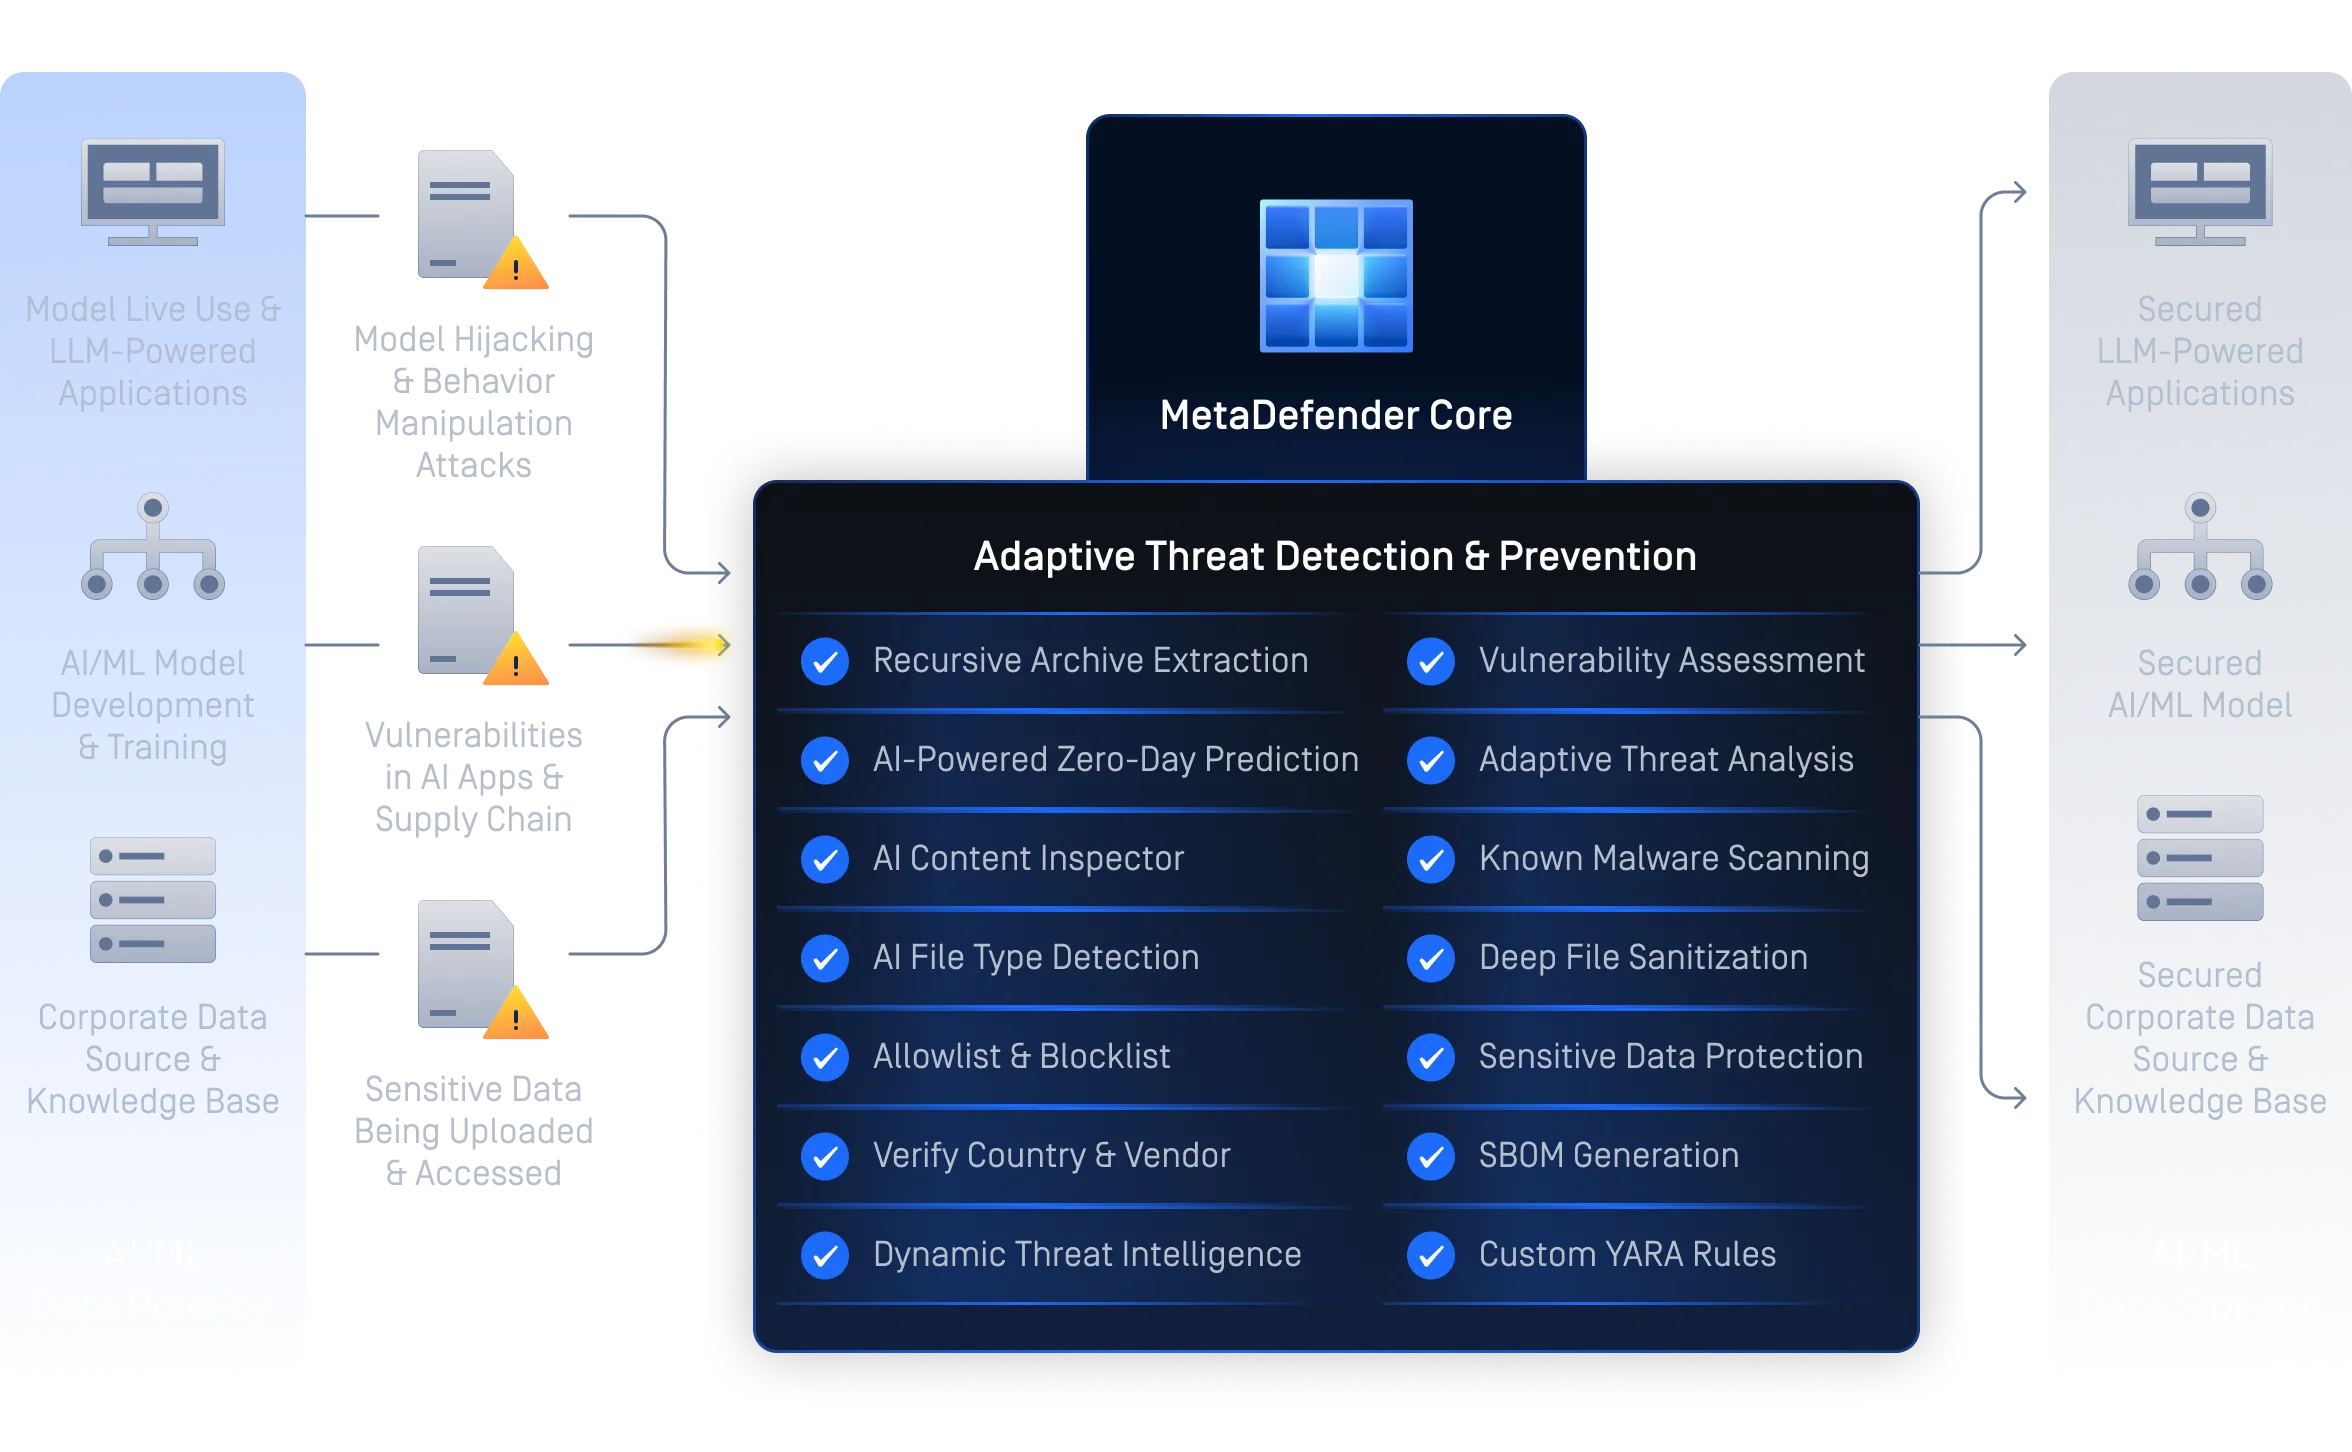
Canalización Secure de datos para Secure y el aprendizaje automático
MetaDefender Core los flujos de datos y los flujos de trabajo de IA mediante la depuración y validación de cada conjunto de datos, modelo y dependencia antes de su uso. Detecta malware y vulnerabilidades en los artefactos de aprendizaje automático, genera SBOM para garantizar la transparencia del software y aplica Proactive DLP proteger los datos confidenciales, lo que permite un desarrollo y una implementación de la IA fiables y conformes con la normativa.
Investigación Secure para equipos de SOC
MetaDefender Core los equipos de SOC y de análisis forense analizar de forma segura archivos sospechosos sin ejecutarlos. Neutraliza las amenazas incrustadas mediante la tecnología Deep CDR™, detecta malware evasivo a través de entornos de sandboxing adaptativos y proporciona registros listos para auditorías con el fin de mantener la cadena de custodia, lo que agiliza la clasificación y la investigación en entornos sin conexión o aislados.
Impleméntalo en cualquier lugar. Secure .
Diseñado para entornos complejos y regulados, MetaDefender Core a su arquitectura y a sus necesidades de seguridad, al tiempo que garantiza el rendimiento, la resiliencia y el cumplimiento normativo.
Protección contrastada para los Secure más Secure del mundo
», ciudad de Fuji
Clalit Health Services
- «Creemos que OPSWAT FileZen S son indispensables para nuestra ciudad a la hora de llevar a cabo operaciones seguras que no comprometan la eficiencia».Sho SawadaJefe de la Sección de Promoción de las TIC, Departamento de Planificación y Finanzas, Ayuntamiento de Muroran
- OPSWATera muy superior a los motores de depuración propuestos por otras empresas».Kouji DaichoJefe de la Sección de Sistemas de Información, Oficina de Promoción Digital de «
», ciudad de Fuji - Al reducir los tiempos de clasificación, minimizar las necesidades de recursos y mejorar la fiabilidad mediante la automatización, el equipo puede ahora hacer frente con mayor eficacia al cambiante panorama de las amenazas digitales. Este caso de éxito es una prueba del poder del espíritu innovador OPSWATy de cómo la tecnología líder en el sector está transformando la lucha contra la ciberdelincuencia. Director de Ingeniería Especializado en Ciberseguridad de un organismo gubernamental para Infraestructuras de Sistemas, Genesis Energy
- «Con OPSWAT la certeza de que los datos y la información confidenciales de nuestros clientes están a salvo».Zahi Ben-AbuResponsable de Seguridad y Comunicaciones de Infraestructuras,
Clalit Health Services
Ayuda para el cumplimiento de los requisitos normativos
Diseñado para entornos regulados, MetaDefender Core unas prácticas seguras de gestión de archivos y documentación que se ajustan a las principales normas internacionales. Mejore su nivel de cumplimiento normativo sin comprometer la continuidad del negocio.
Empieza en 3 sencillos pasos
Recursos recomendados
Core de MetaDefender Core
FolletoCore MetaDefender Core
MetaDefender Core la investigación Secure
MetaDefender Core Threat Intelligence avanzada Threat Intelligence equipos de SOC
MetaDefender Core un flujo de datos Secure y aplicaciones de modelos de lenguaje a gran escala (LLM)