Secure Acceso a todas las aplicaciones y redes
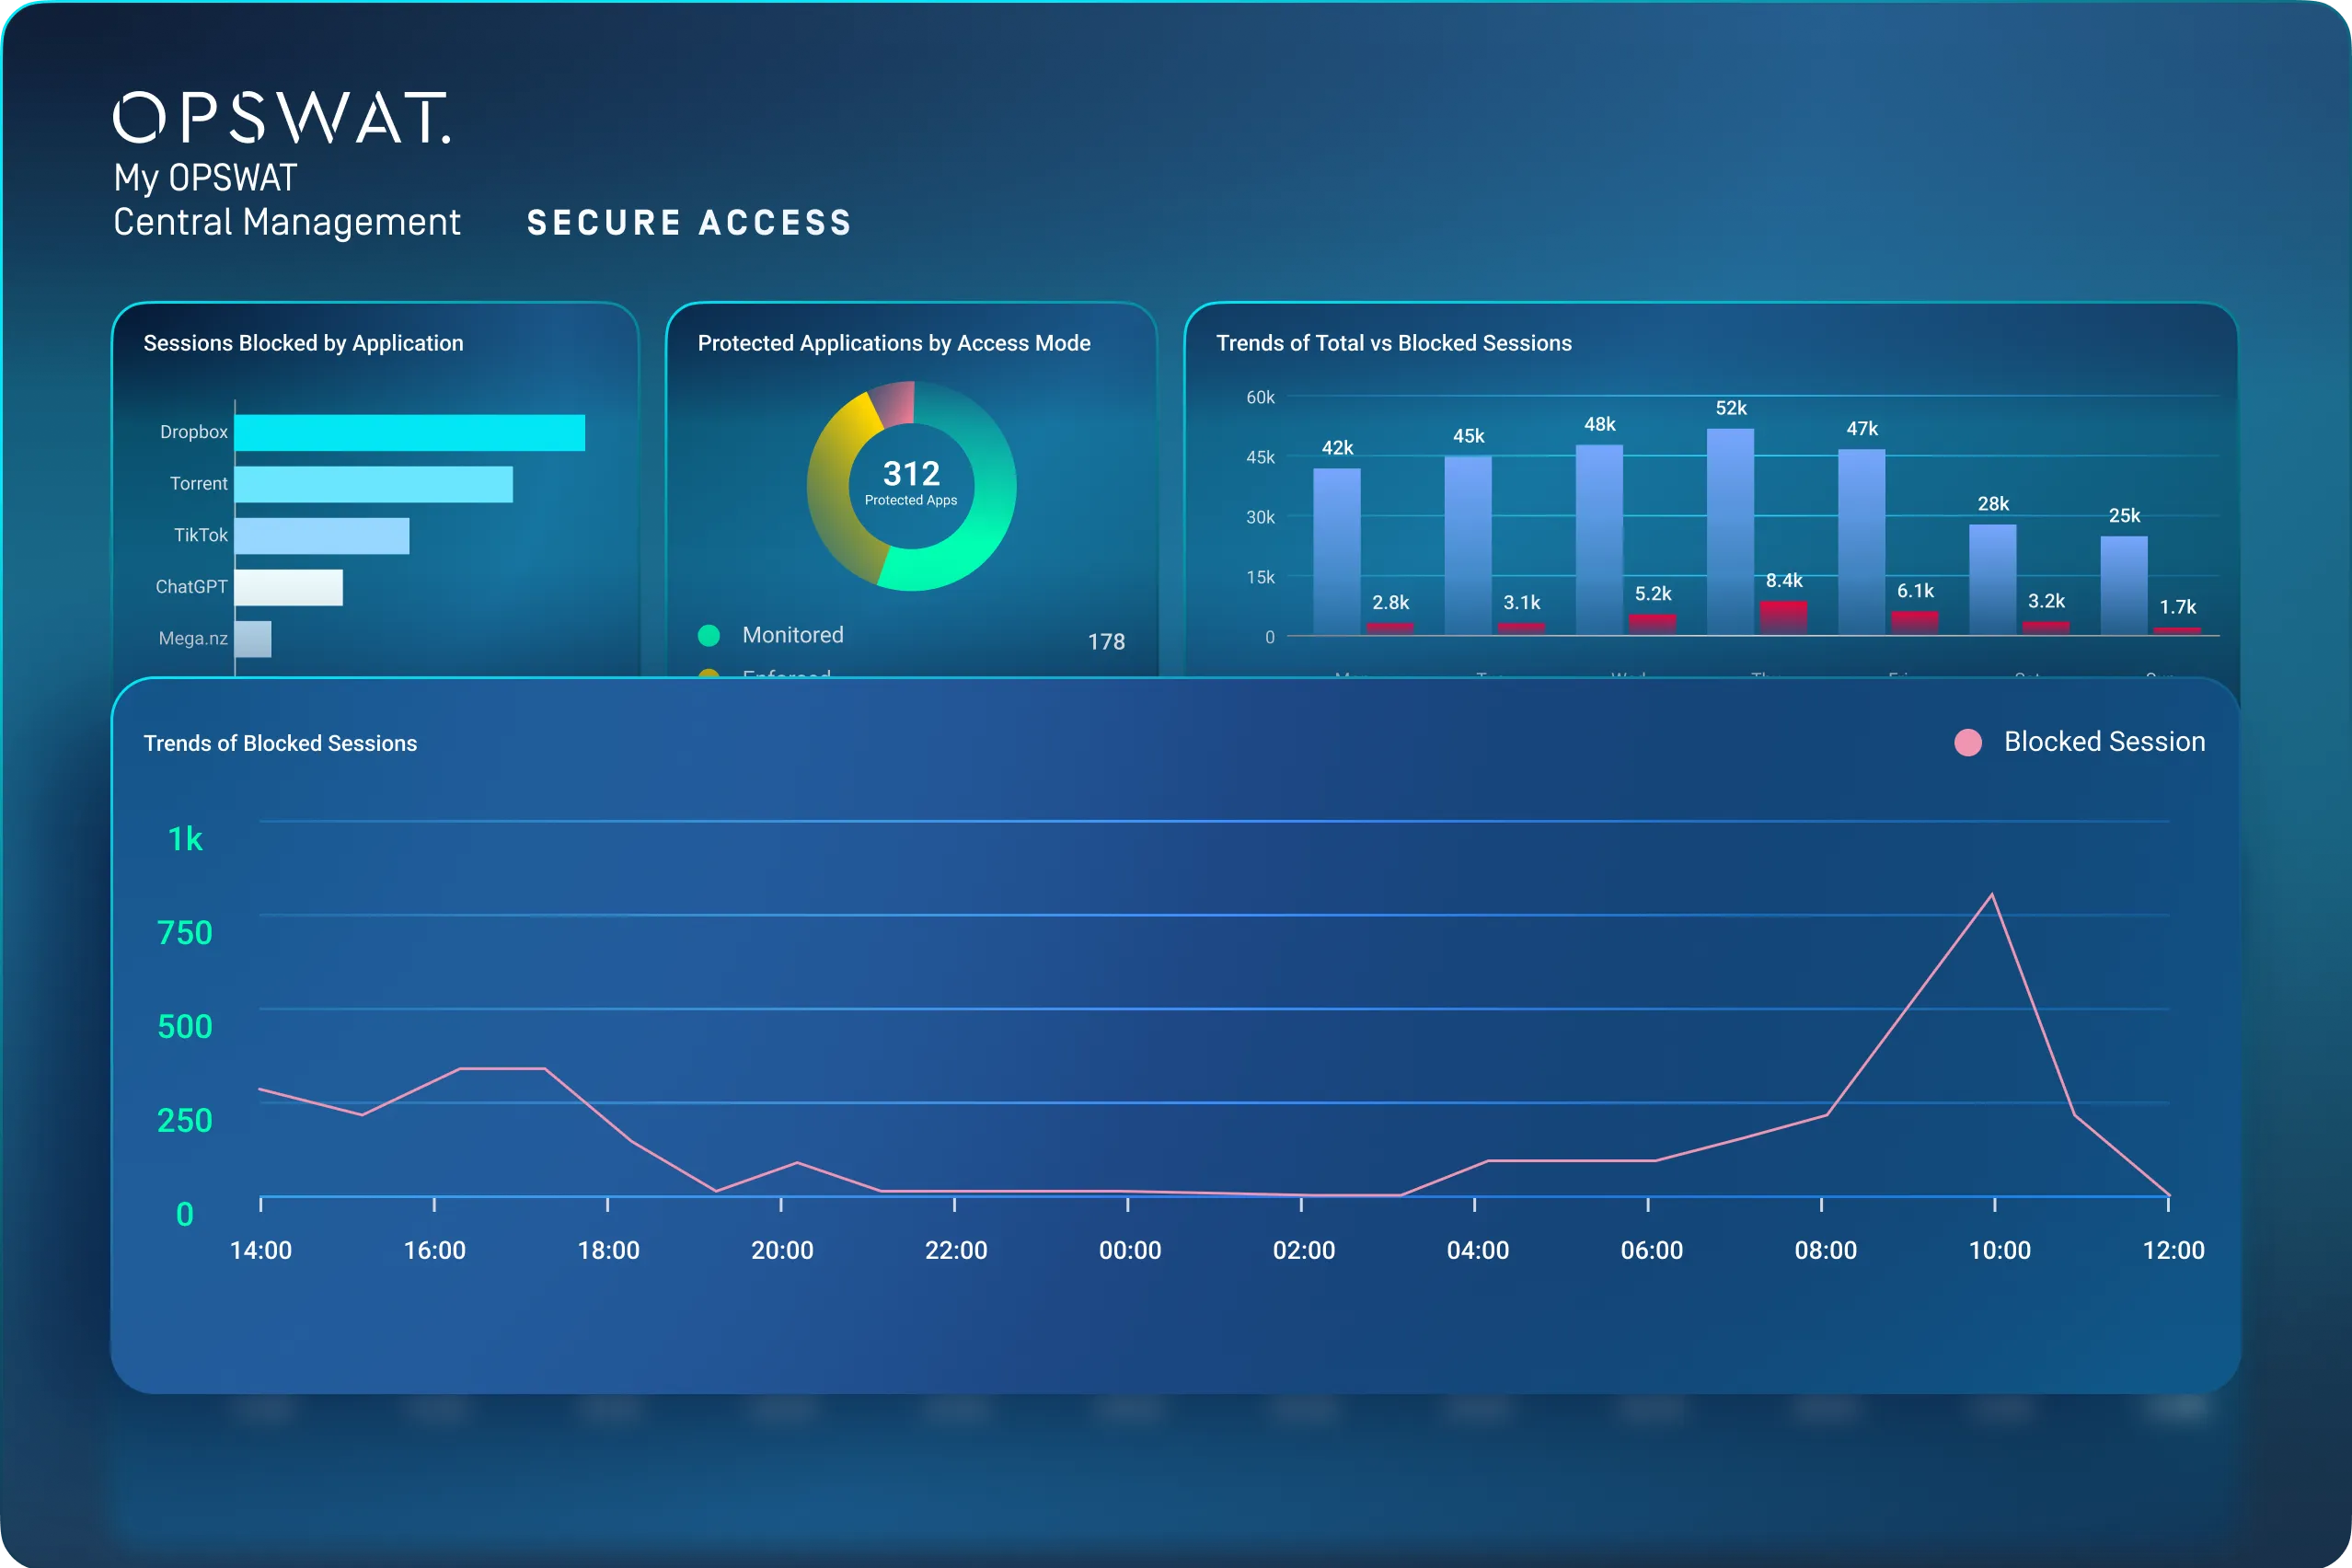
My OPSWAT™ Central Management verifica continuamente la identidad del usuario y el estado de seguridad del dispositivo para garantizar un acceso fluido y conforme a la normativa en todas las aplicaciones y redes de la empresa.
- Acceso de confianza cero
- Controles continuos de la postura
- Visibilidad centralizada
OPSWAT la confianza de
Las brechas de acceso que debilitan tu nivel de seguridad
Las VPN son ahora un vector de ataque, no una capa de seguridad
Las VPN tradicionales se diseñaron para un modelo de amenazas diferente. Una vez conectados, los usuarios obtienen un amplio acceso a la red sin controles de cumplimiento continuos, lo que las convierte en uno de los vectores de ataque más explotados en las empresas para el movimiento lateral, el robo de credenciales y el ransomware.
Usuarios autenticados, dispositivos no verificados
Los proveedores de identidad confirman quién inicia sesión, pero no aportan ninguna información sobre el terminal. Los dispositivos sin parches, que no cumplen con los requisitos o que han sido comprometidos eluden por completo los controles de identidad, lo que convierte a los usuarios de confianza en amenazas involuntarias.
No existe una visibilidad unificada de todos tus controles de acceso
Cloud aplicaciones, redes locales, VDI, BYOD, trabajadores externos… cada uno de ellos protegido por una herramienta diferente con sus propias políticas. Sin un control centralizado, las brechas de seguridad aumentan con cada nuevo entorno que se añade.
Una plataforma para la gestión integral del acceso «zero-trust»
My OPSWAT Central Management Cubre la brecha entre la autenticación de usuarios y el estado de los dispositivos en tiempo real, garantizando un acceso continuo con el mínimo privilegio desde una única consola.
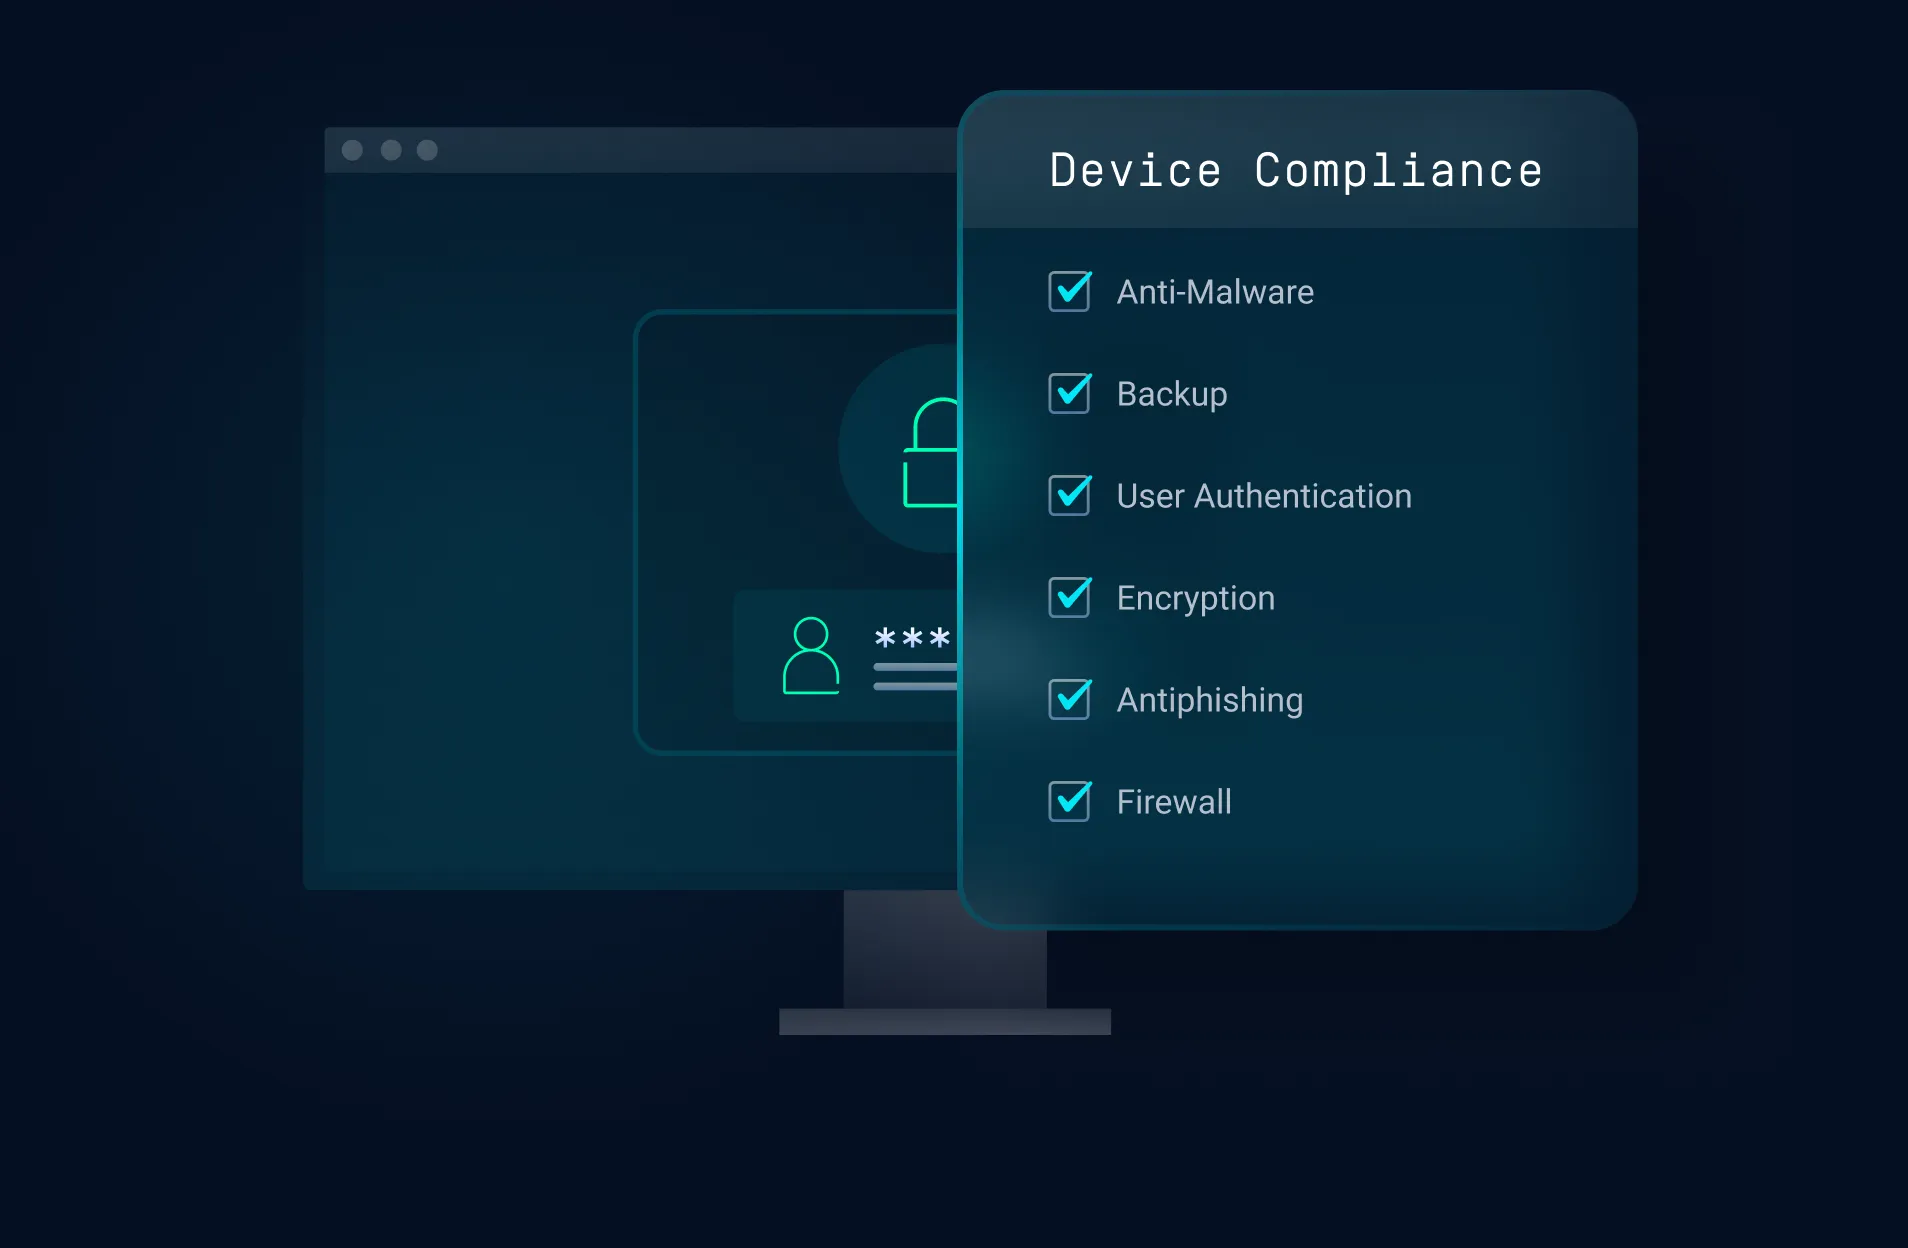
Sustituir las VPN por un modelo de «confianza cero» y acceso a nivel de aplicación
Elimine la exposición generalizada de la red mediante métodos de acceso que verifiquen de forma continua la identidad y el cumplimiento normativo de los dispositivos antes de conceder un acceso con privilegios mínimos y específico para cada aplicación.
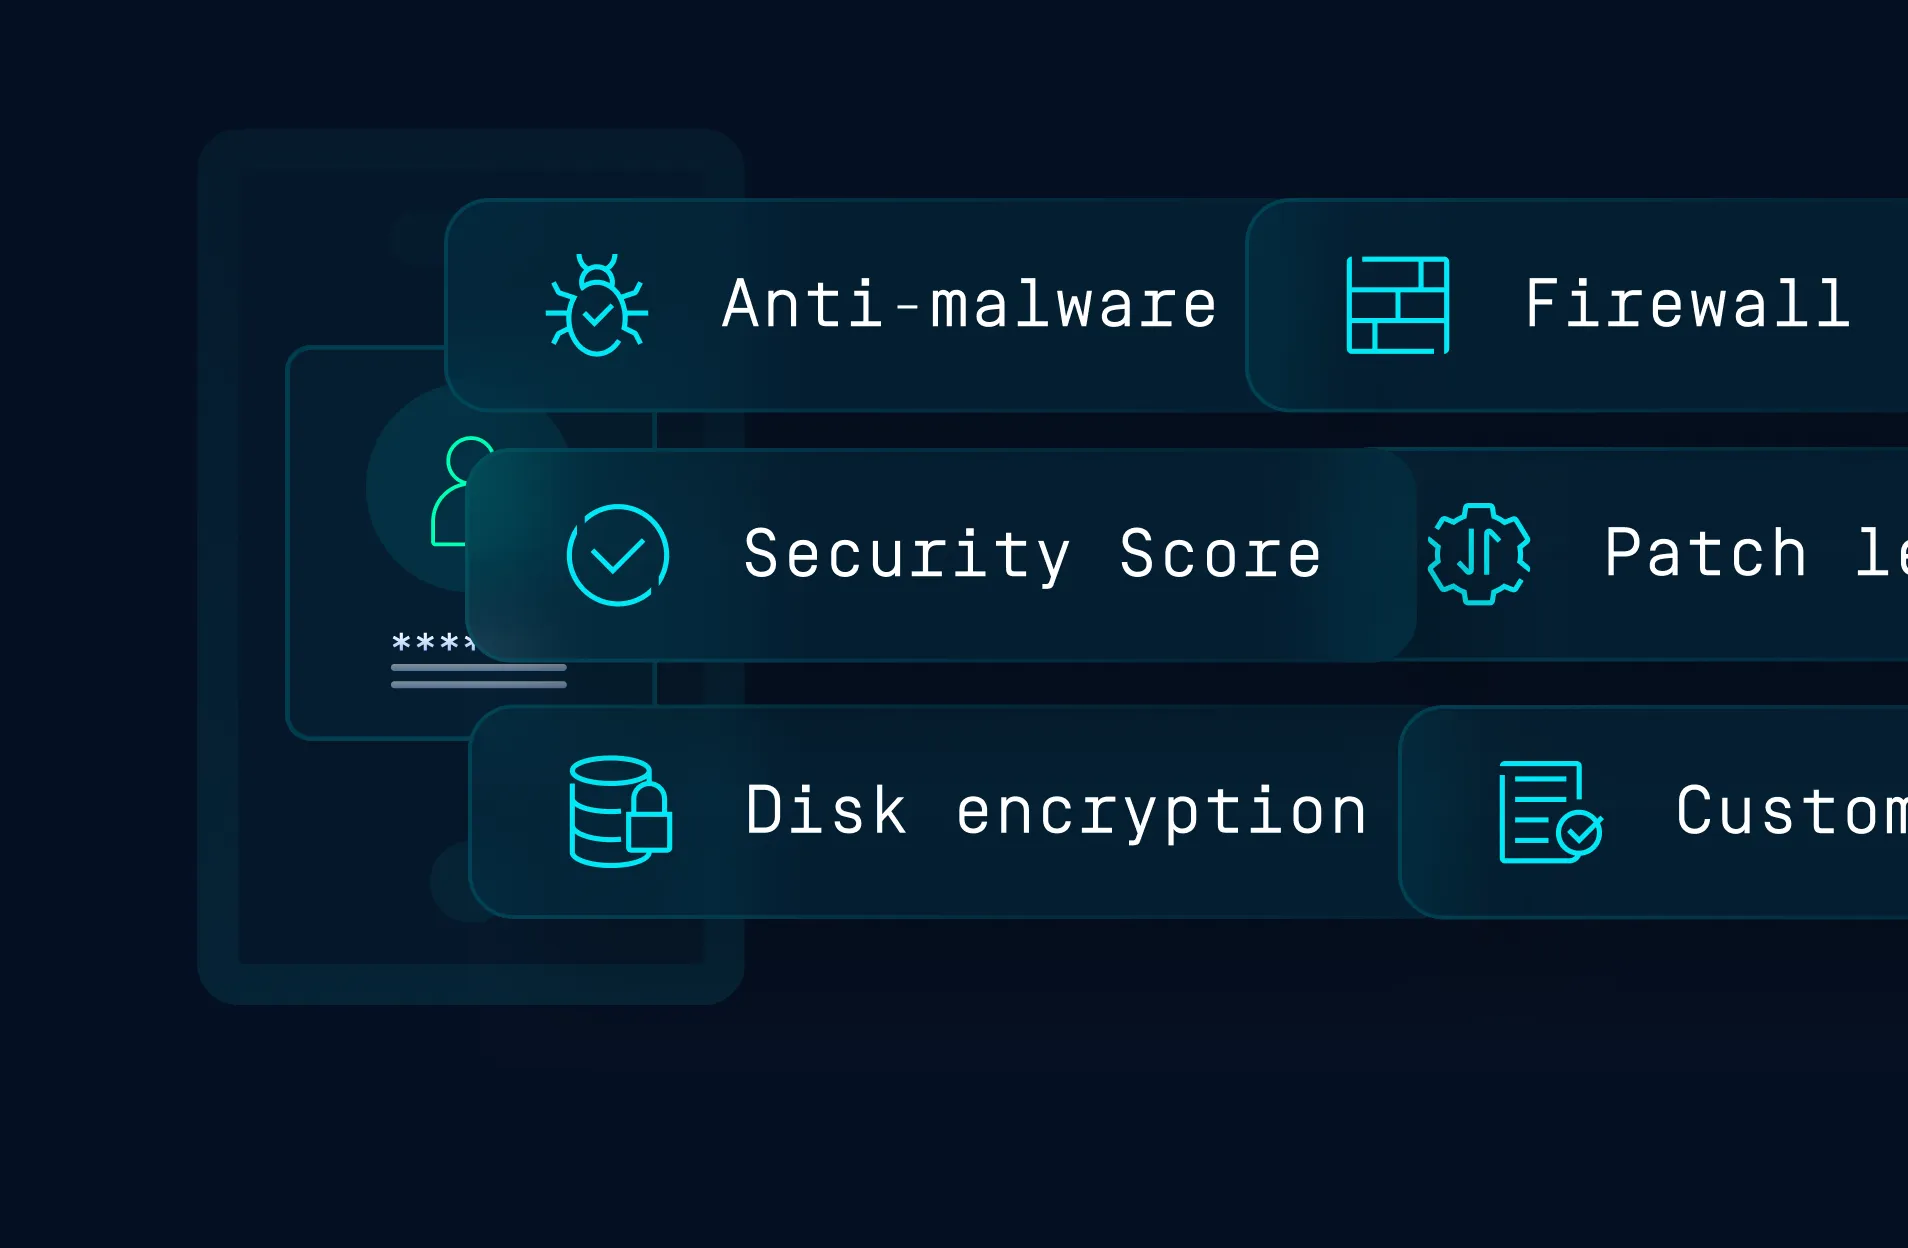
Incorporar la verificación del dispositivo a cada decisión de acceso
Incorpora el cumplimiento normativo de los dispositivos en tiempo real a tu IdP y MFA actuales. El acceso depende tanto de quién sea el usuario como de si su dispositivo se encuentra en buen estado y cumple con los requisitos en ese momento.
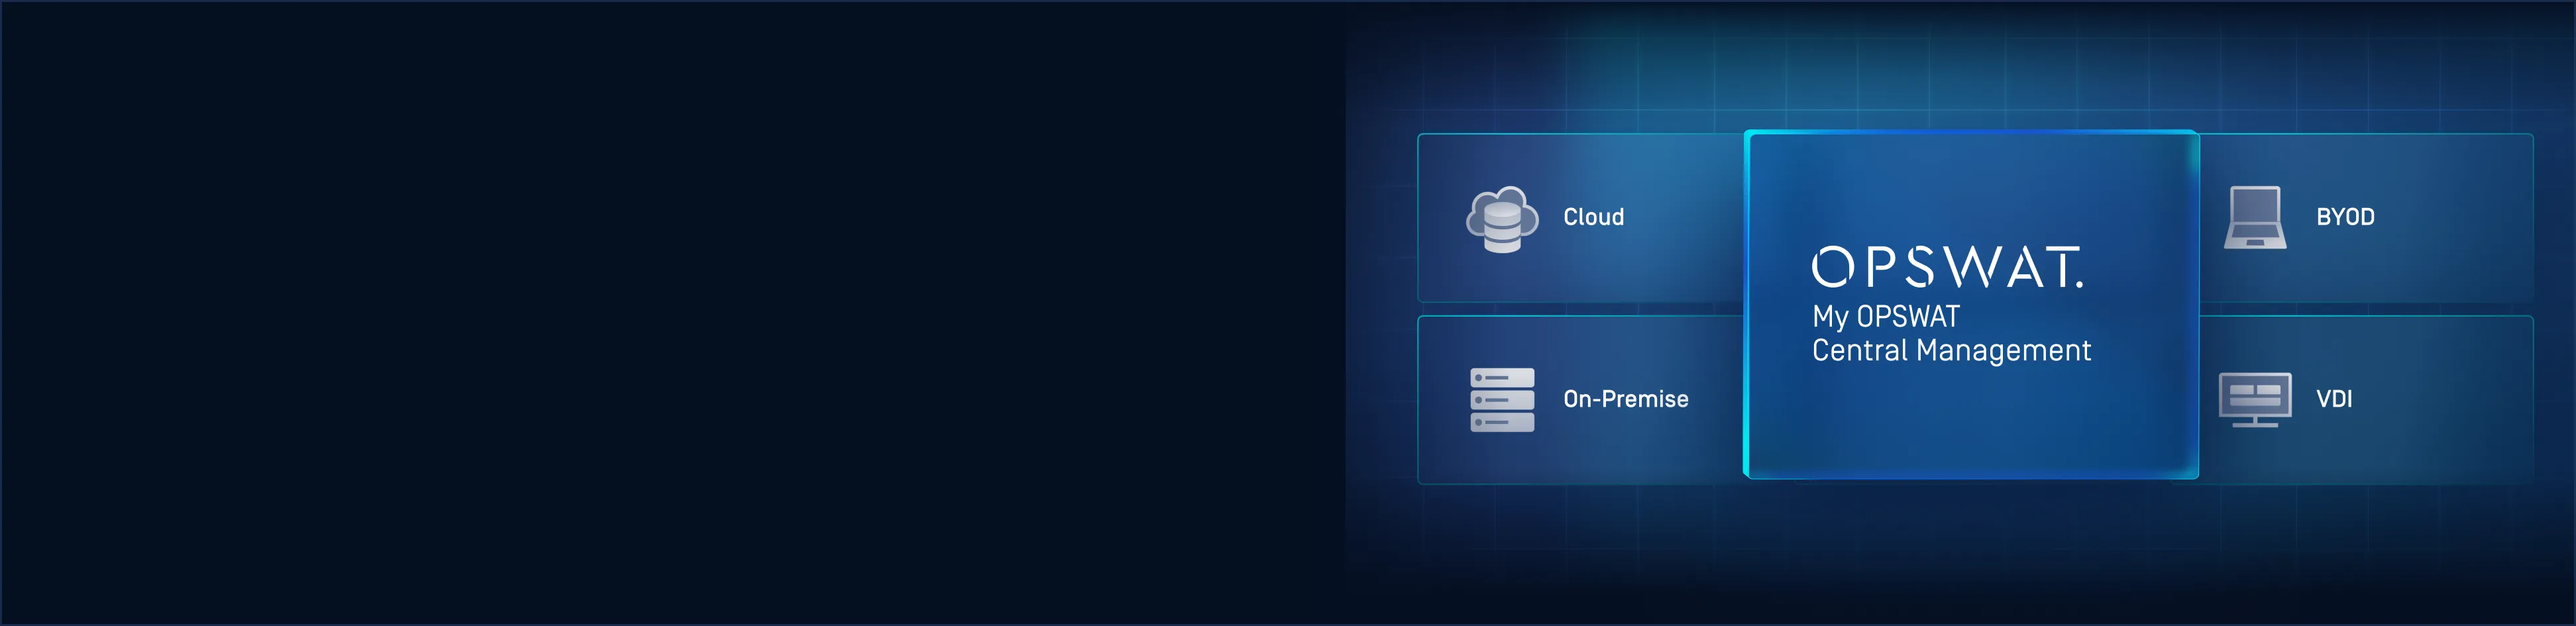
Una única consola para todos los métodos de acceso y entornos
Defina, implemente y supervise las reglas de acceso seguro a nivel global desde My ,OPSWAT yCentral Management. Un único motor de políticas, un único panel de control y un único registro de auditoría para entornos en la nube, locales, VDI y BYOD.
Aplicación del modelo de acceso «zero-trust» en todos los entornos
My OPSWAT Central Management ofrece a los equipos de seguridad una única consola para inspeccionar dispositivos, garantizar el cumplimiento normativo y tomar medidas ante los riesgos, tanto antes como después de conceder el acceso.
Visibilidad centralizada y control de políticas
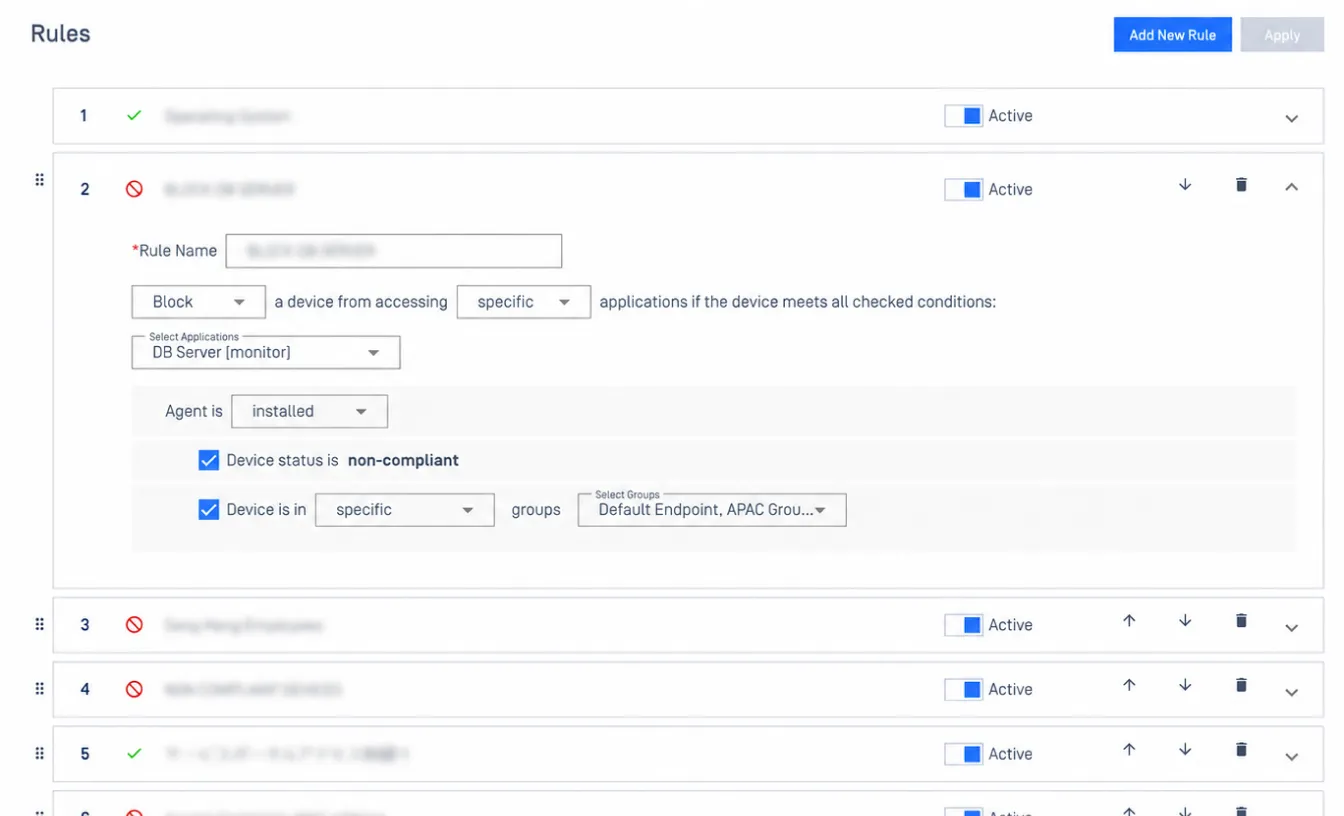
Una visión única de todos los dispositivos y sus métodos de acceso mantiene informados a los equipos de TI a medida que crece la plantilla. Permite o bloquea fácilmente cualquier dispositivo y aplica las normas desde una única consola.
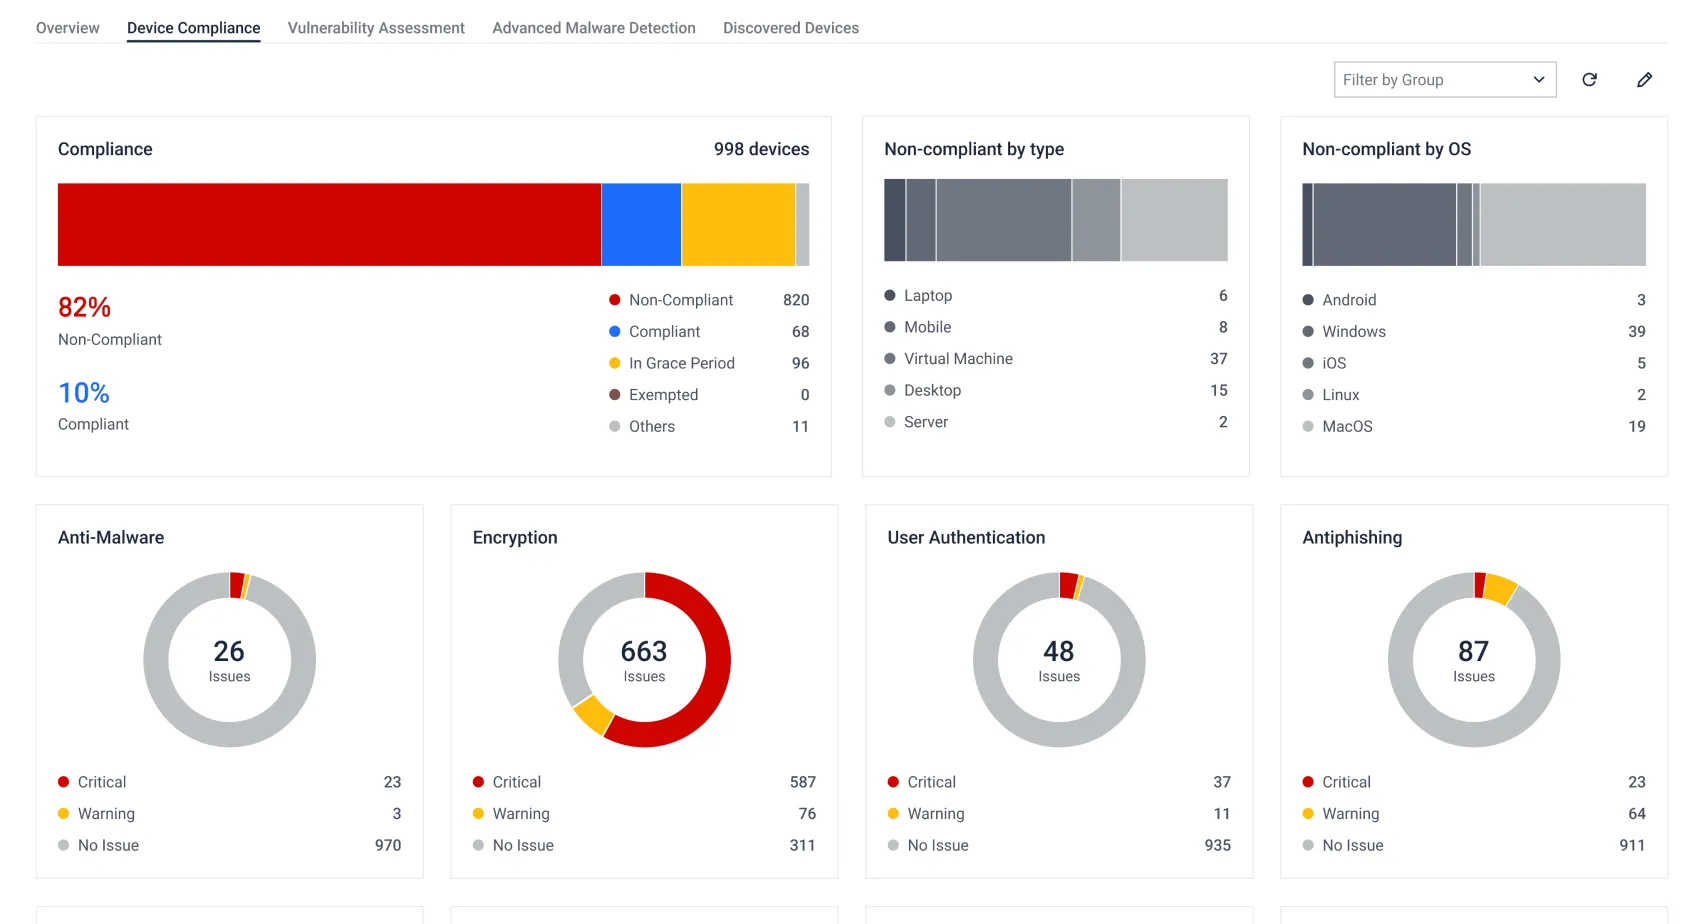
Comprobaciones del estado de los dispositivos en tiempo real
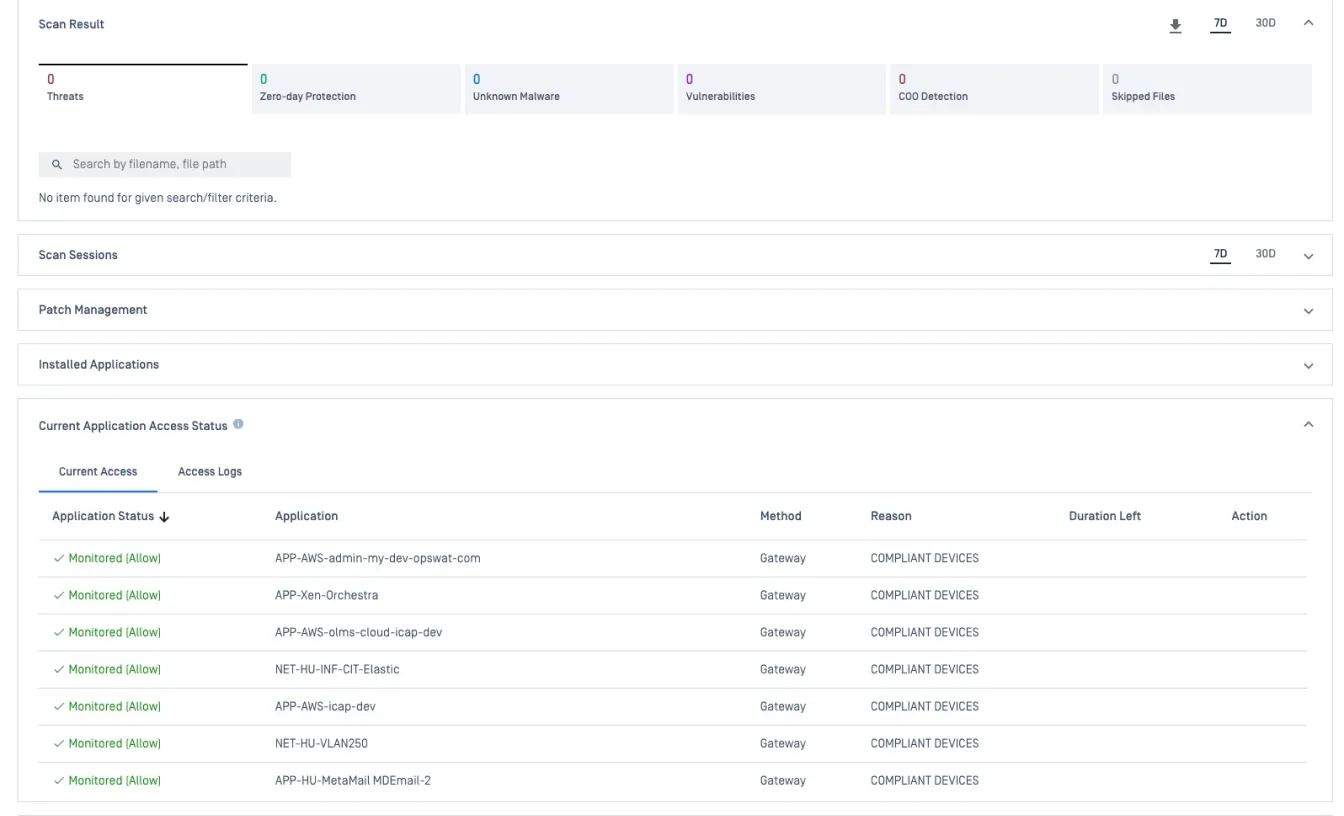
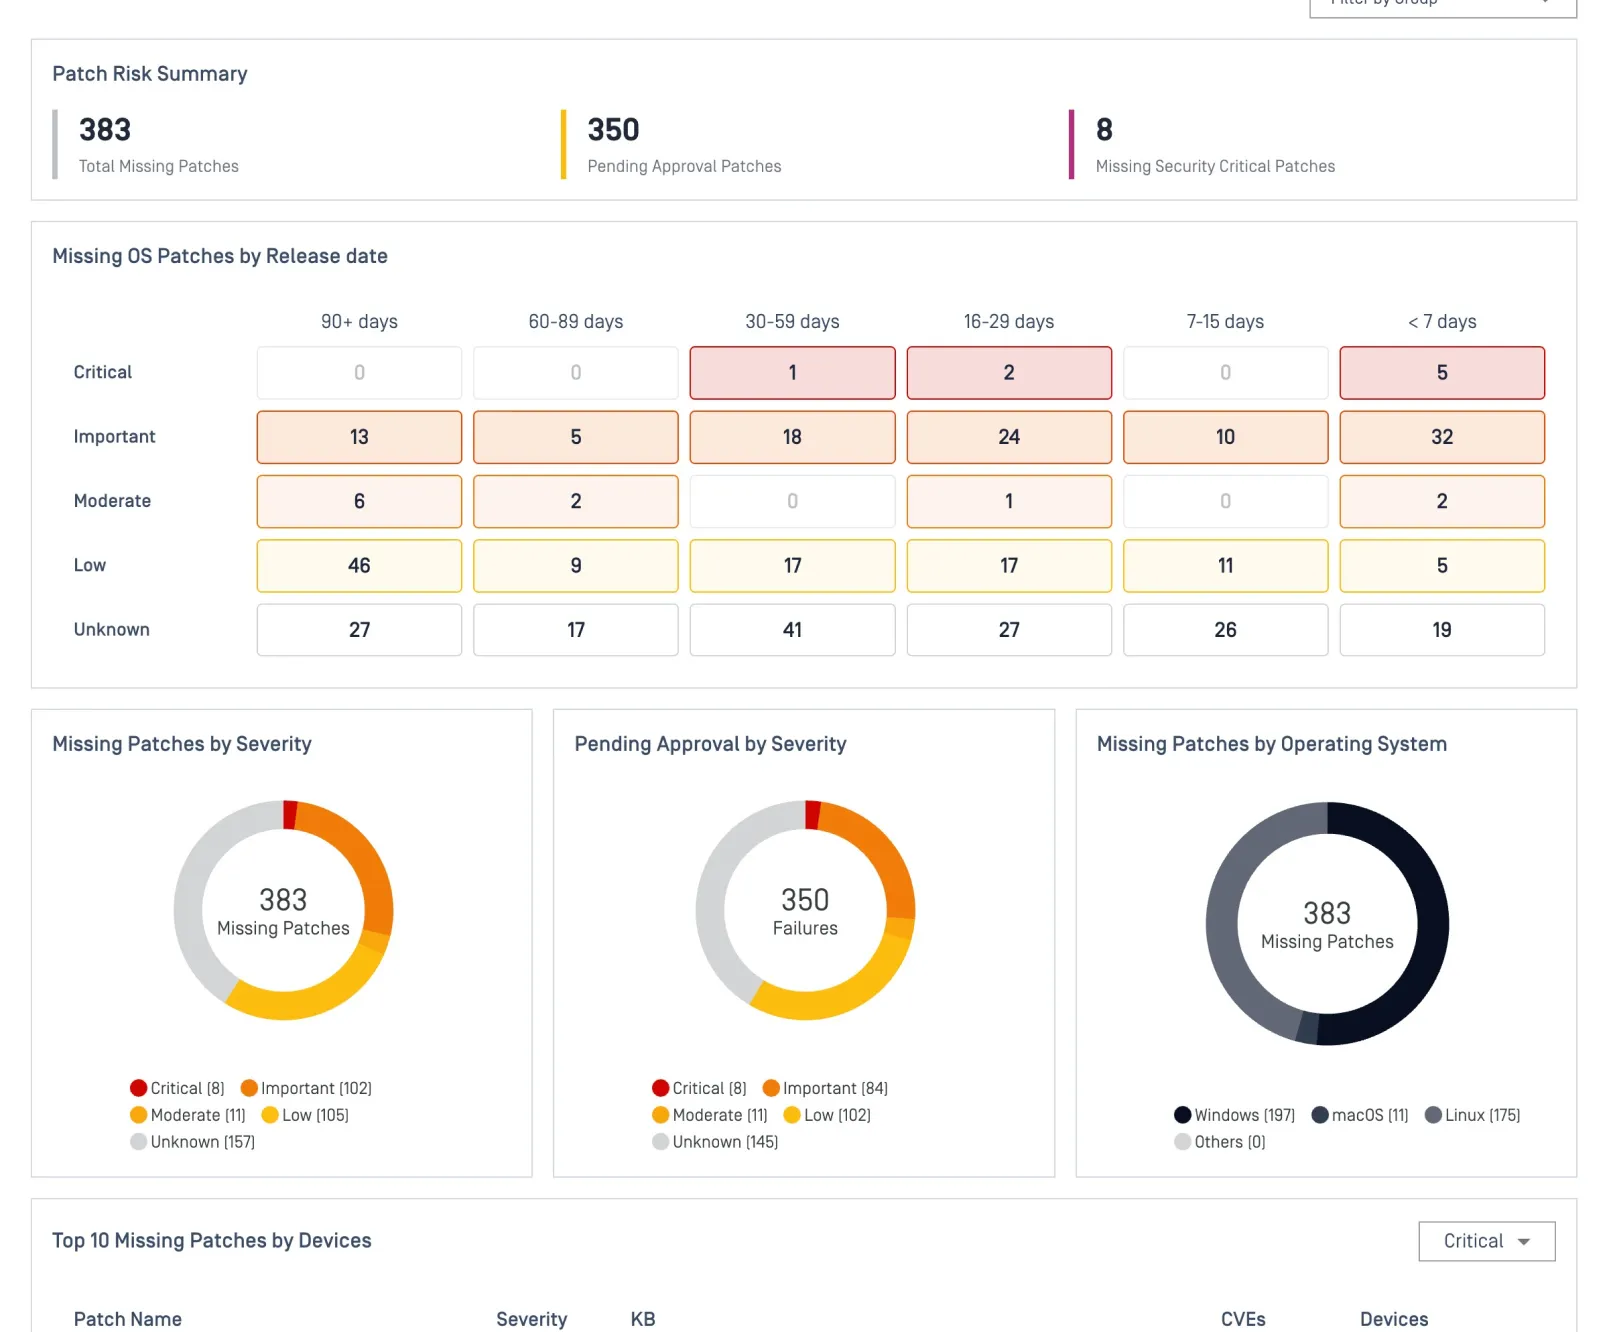
Obtén una visión completa y en tiempo real del estado de los terminales en todo el entorno. Consulta datos detallados de seguridad de cualquier dispositivo, supervisa qué dispositivos acceden a qué aplicaciones y realiza un seguimiento de las tendencias de riesgo desde una única interfaz.
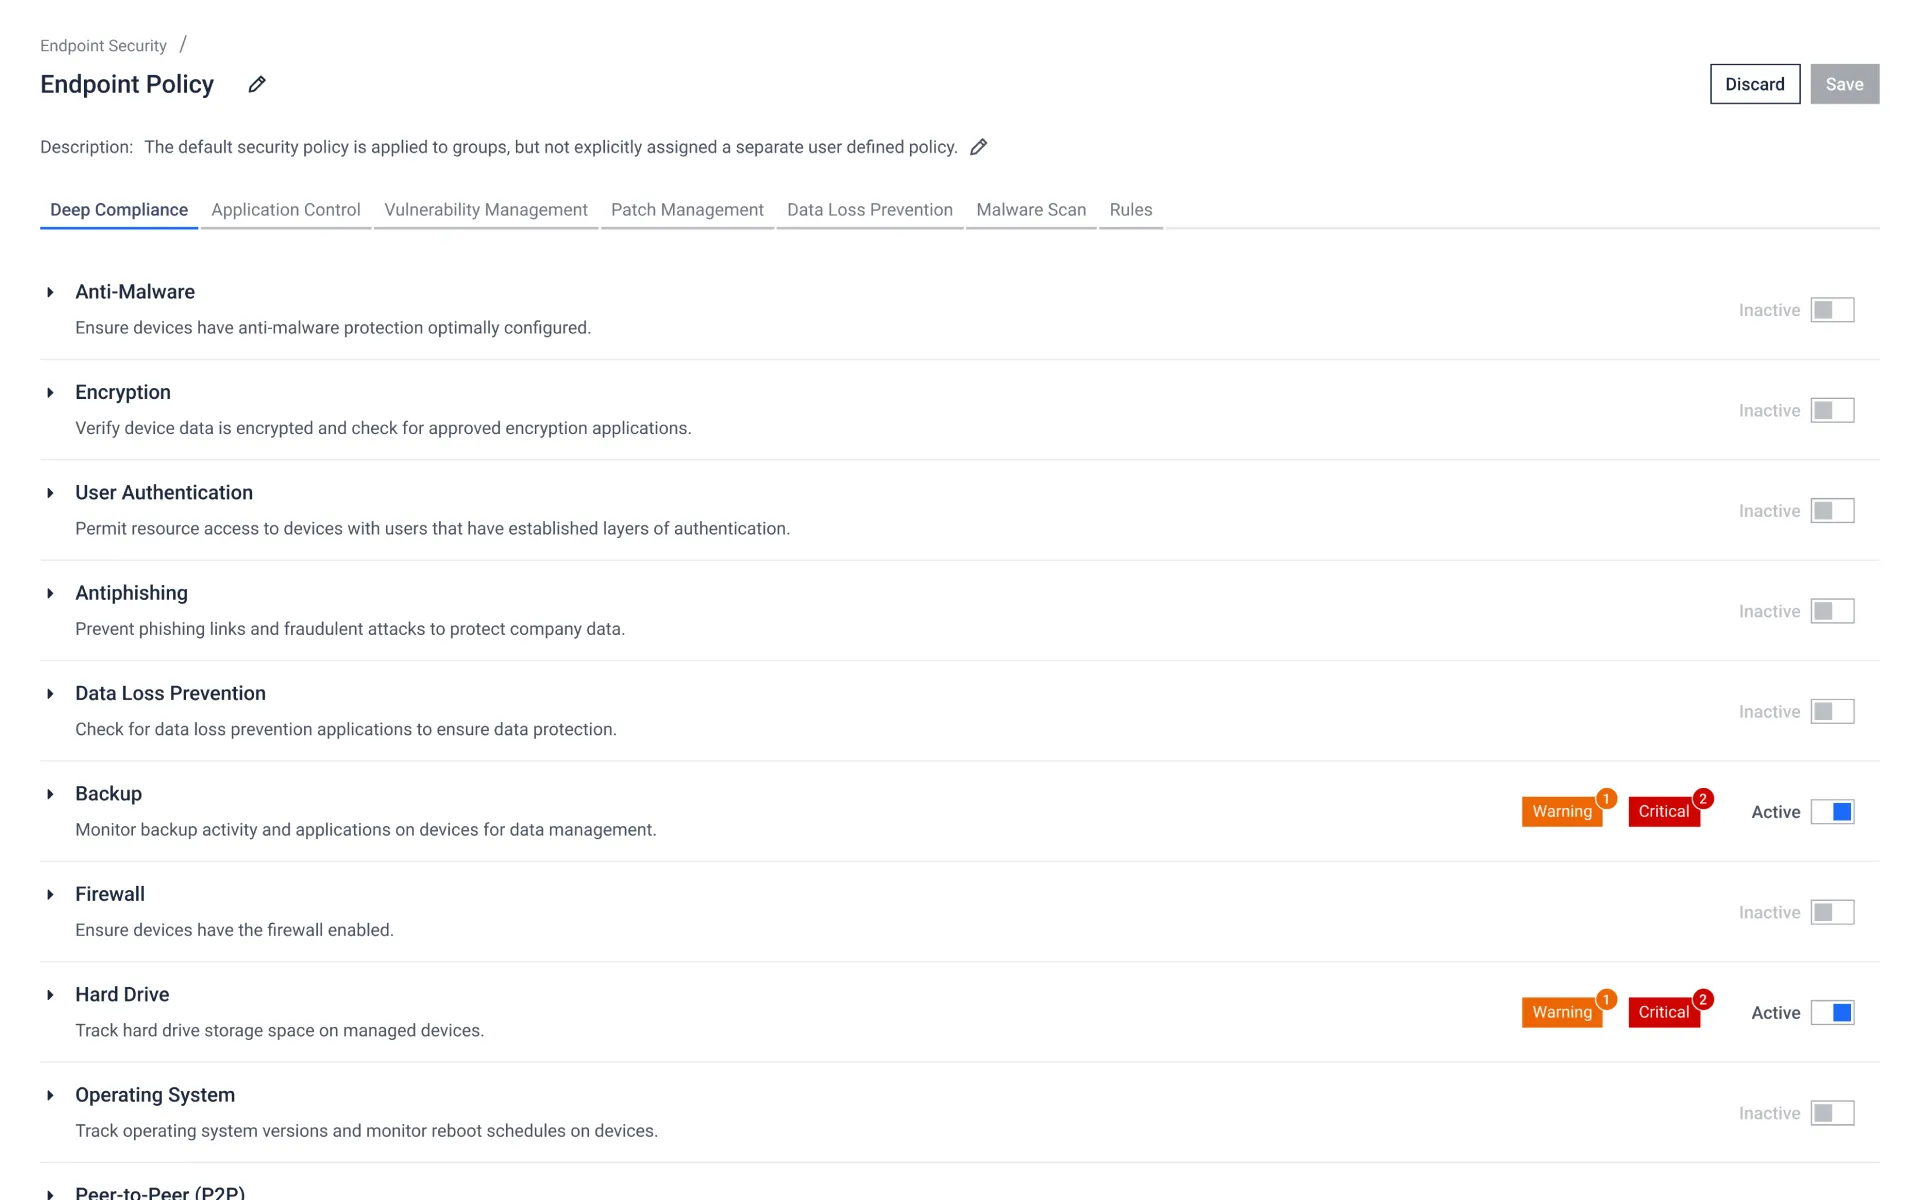
Cumplimiento normativo y control en profundidad
Realiza inspecciones exhaustivas de los dispositivos en más de 5.000 aplicaciones de terceros, que abarcan controles como el cifrado de discos, la protección contra malware, las copias de seguridad, el estado del cortafuegos y el análisis de vulnerabilidades, yendo mucho más allá de las comprobaciones estándar del sistema operativo y del antivirus.
- My OPSWAT Central Management


- My OPSWAT Central Management
- My OPSWAT Central Management
 MetaDefender Endpoint

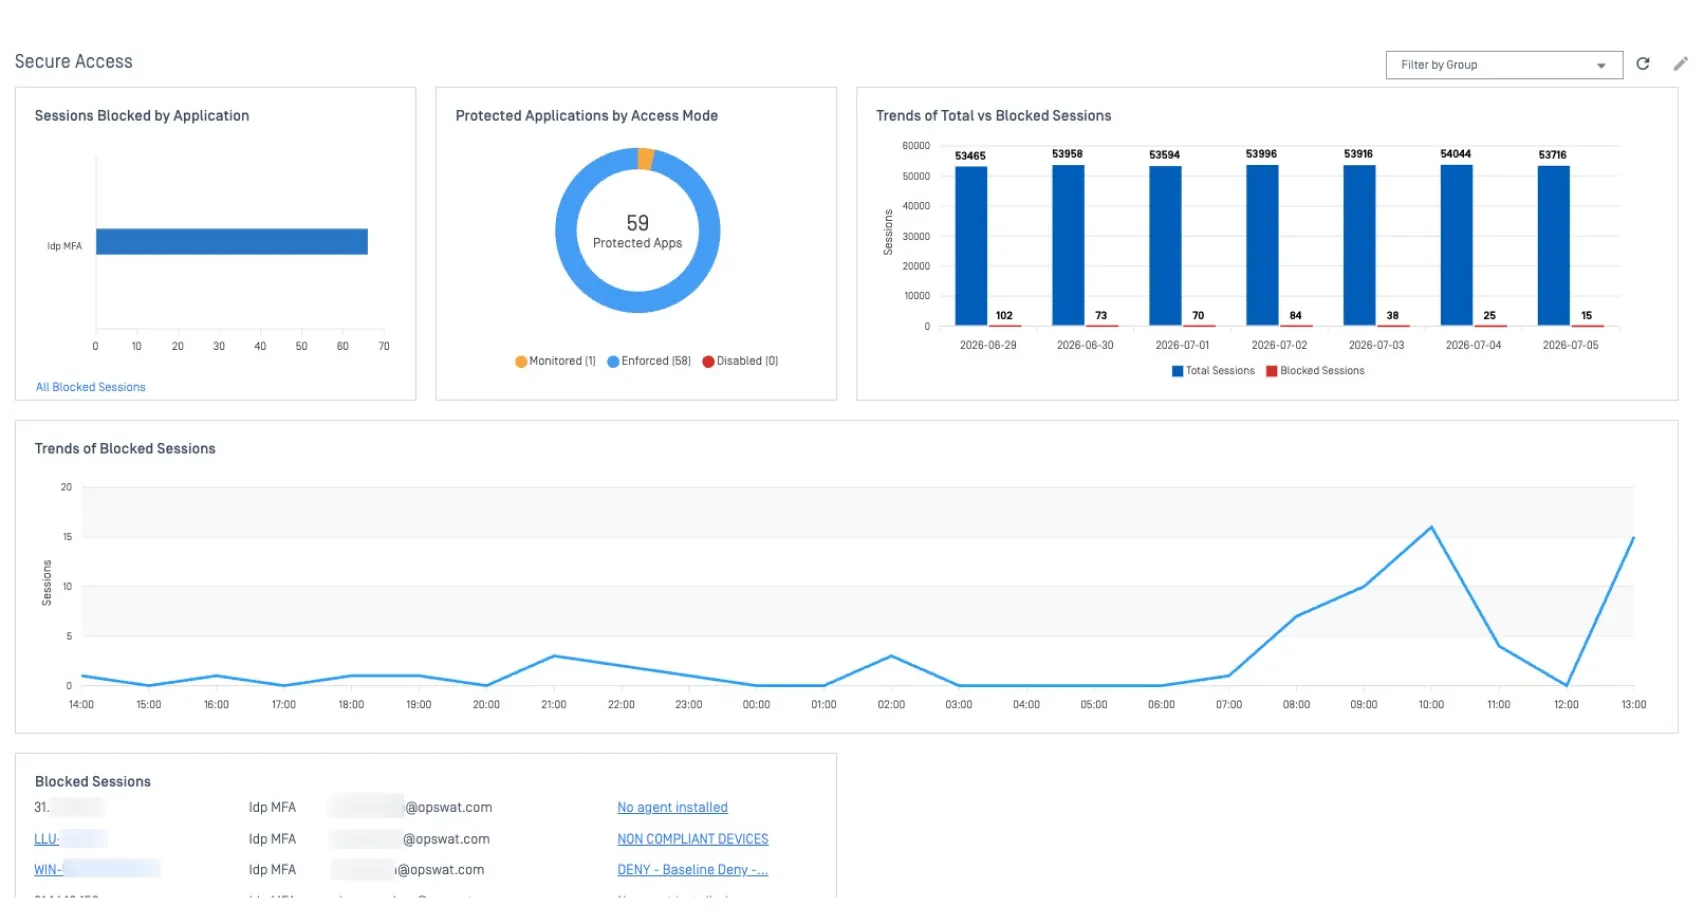
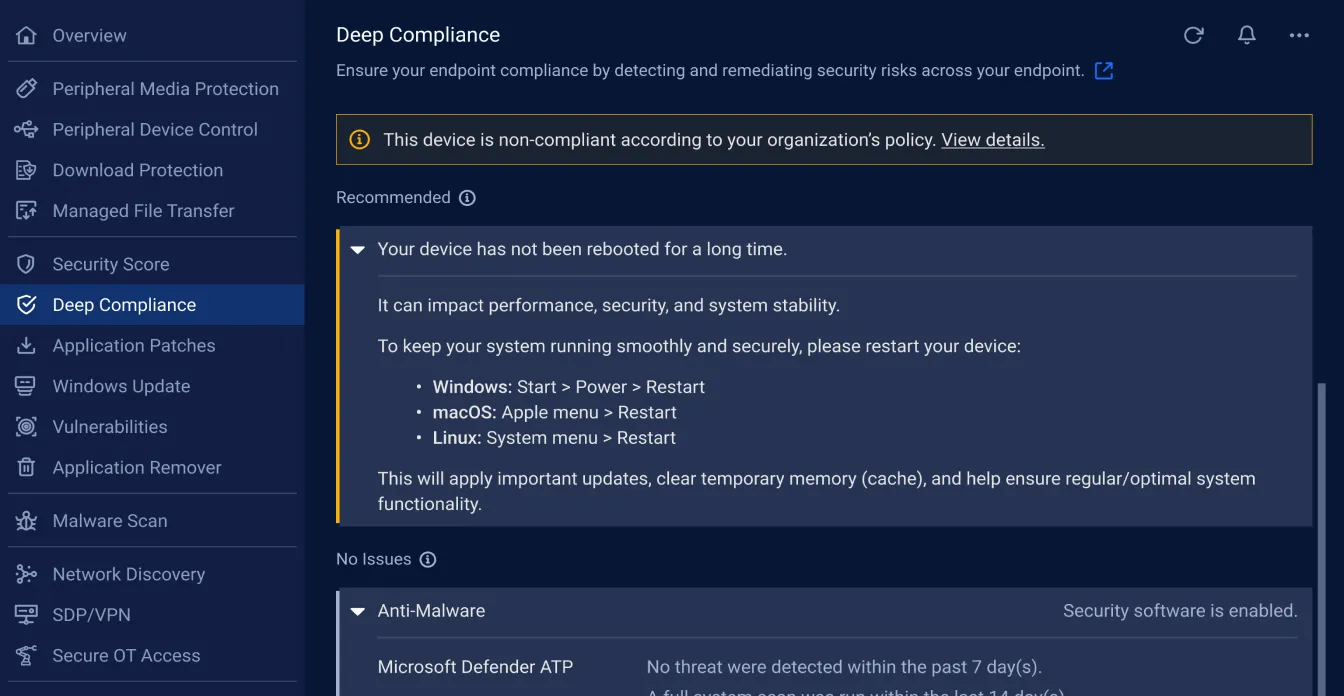
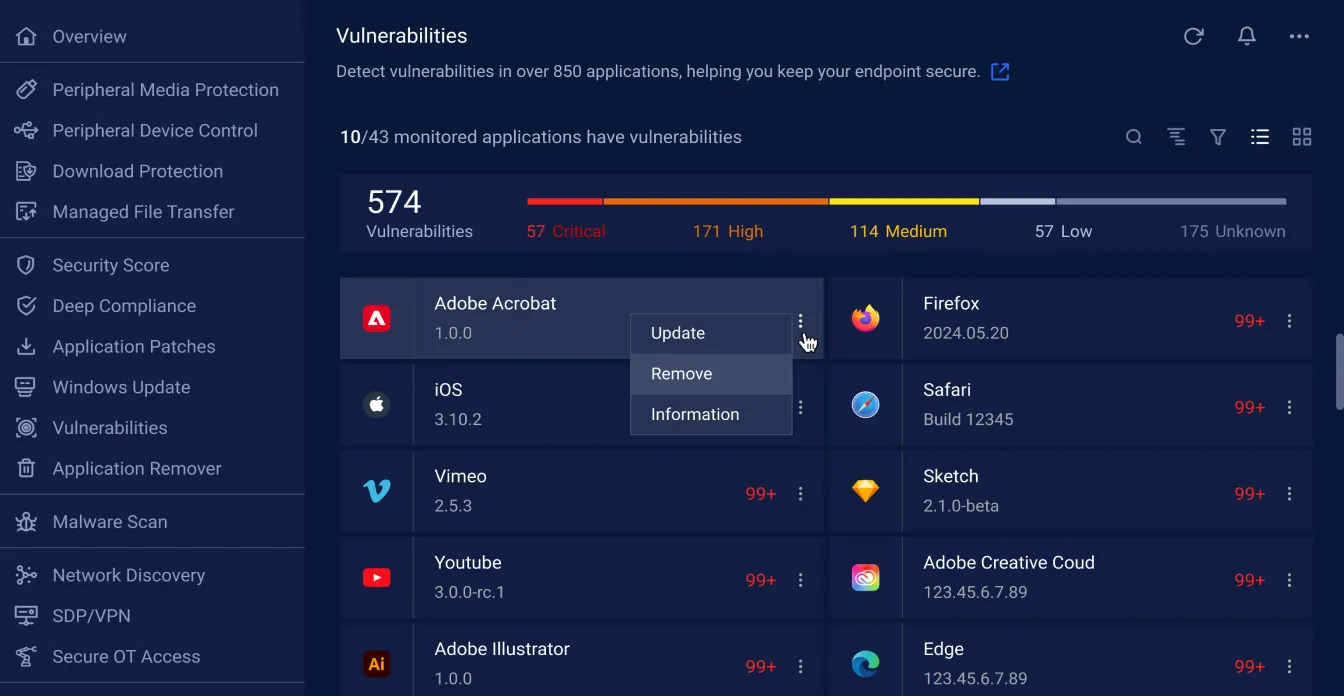
Vulnerabilidades actualizadas y Patch Management
Detecta las vulnerabilidades conocidas de la base de datos CVE y prioriza su corrección mediante el sistema de puntuación propio de OPSWAT, desarrollado a partir de la protección de más de 100 millones de terminales. Optimiza la gestión de parches antes de que las vulnerabilidades se conviertan en exploits.
Corrección automatizada y de autoservicio
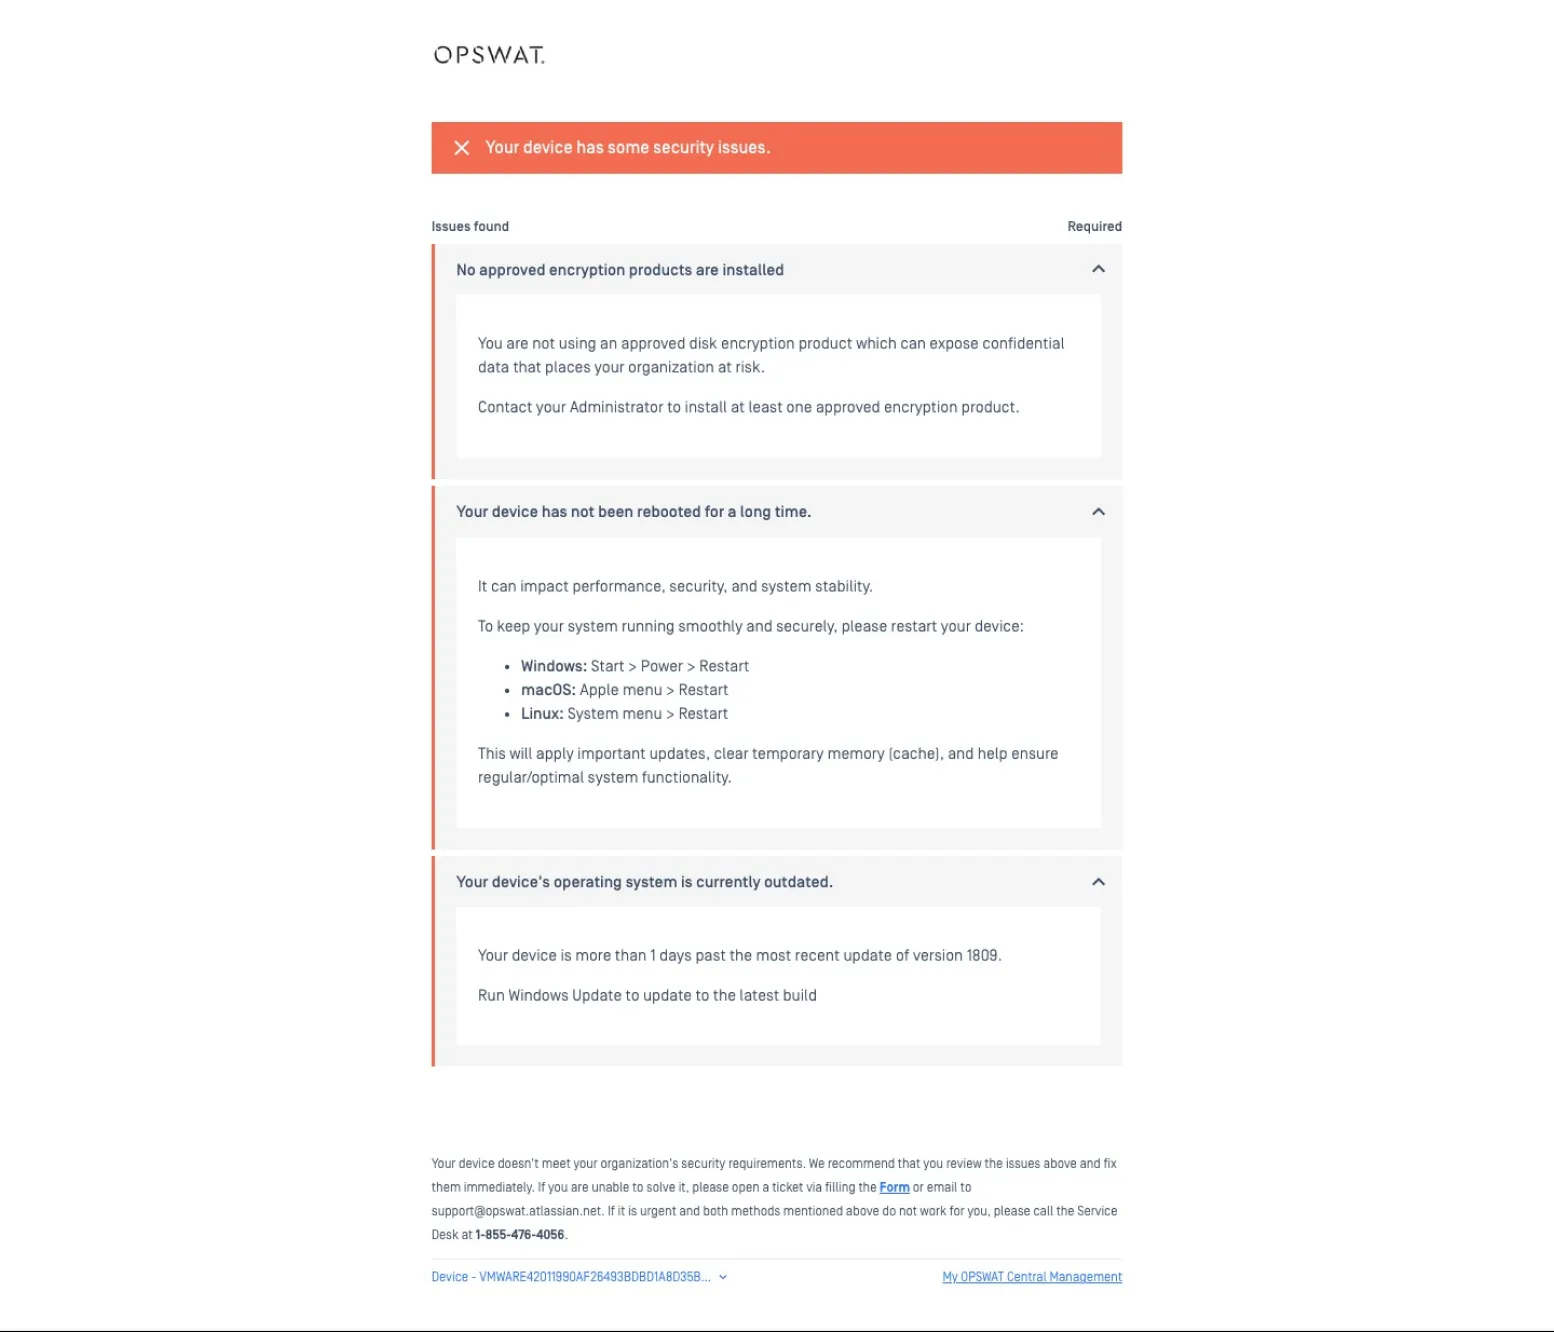
Los usuarios que utilicen dispositivos que no cumplan los requisitos son redirigidos a una página de autoservicio con instrucciones específicas sobre qué deben corregir exactamente. Las soluciones habituales, como actualizar las definiciones del antivirus, activar los cortafuegos y eliminar aplicaciones no deseadas, pueden automatizarse por completo.
Adaptado al dispositivo Network Access Control
Consigue una identificación precisa de los dispositivos y garantiza el cumplimiento de las normas en tiempo real en toda tu red. Bloquea los intentos de conexión no autorizados y aplica la segmentación para asignar los dispositivos IoT al grupo adecuado.
- My OPSWAT Central Management
 MetaDefender Endpoint
- My OPSWAT Central Management


- My OPSWAT Central Management


Elige el método de acceso que mejor se adapte a
tu arquitectura
My OPSWAT Central Management garantiza que solo los dispositivos autorizados y que cumplan con los requisitos puedan acceder a tus aplicaciones y redes, independientemente del entorno o del método de acceso.
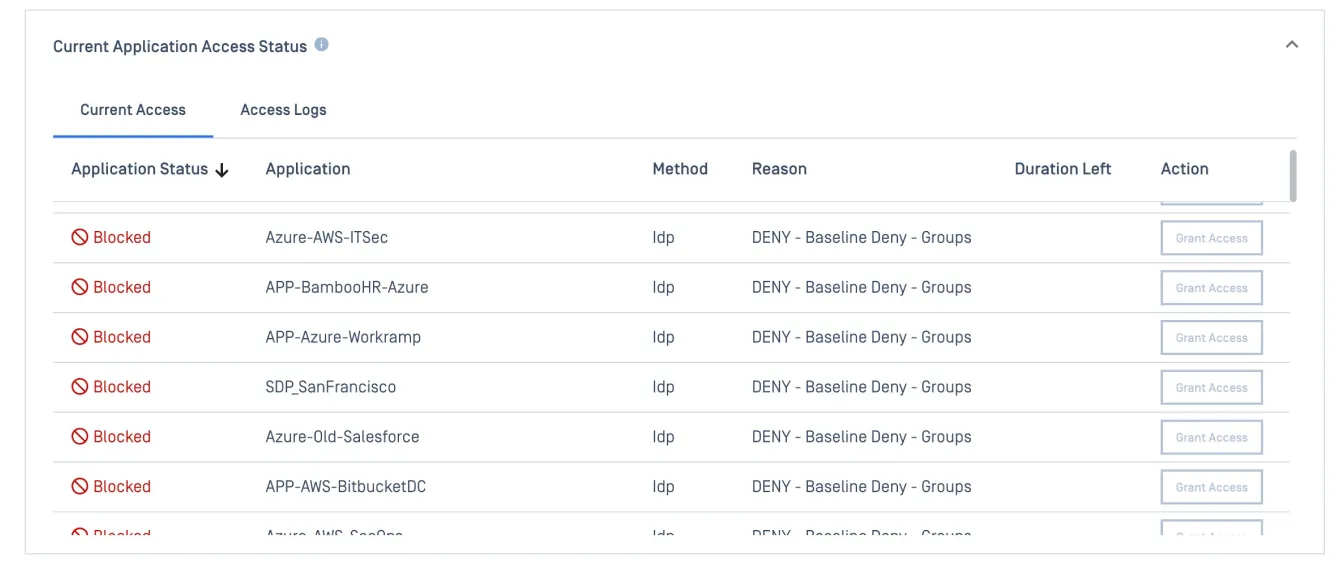
Acceso «zero-trust» a nivel de aplicación
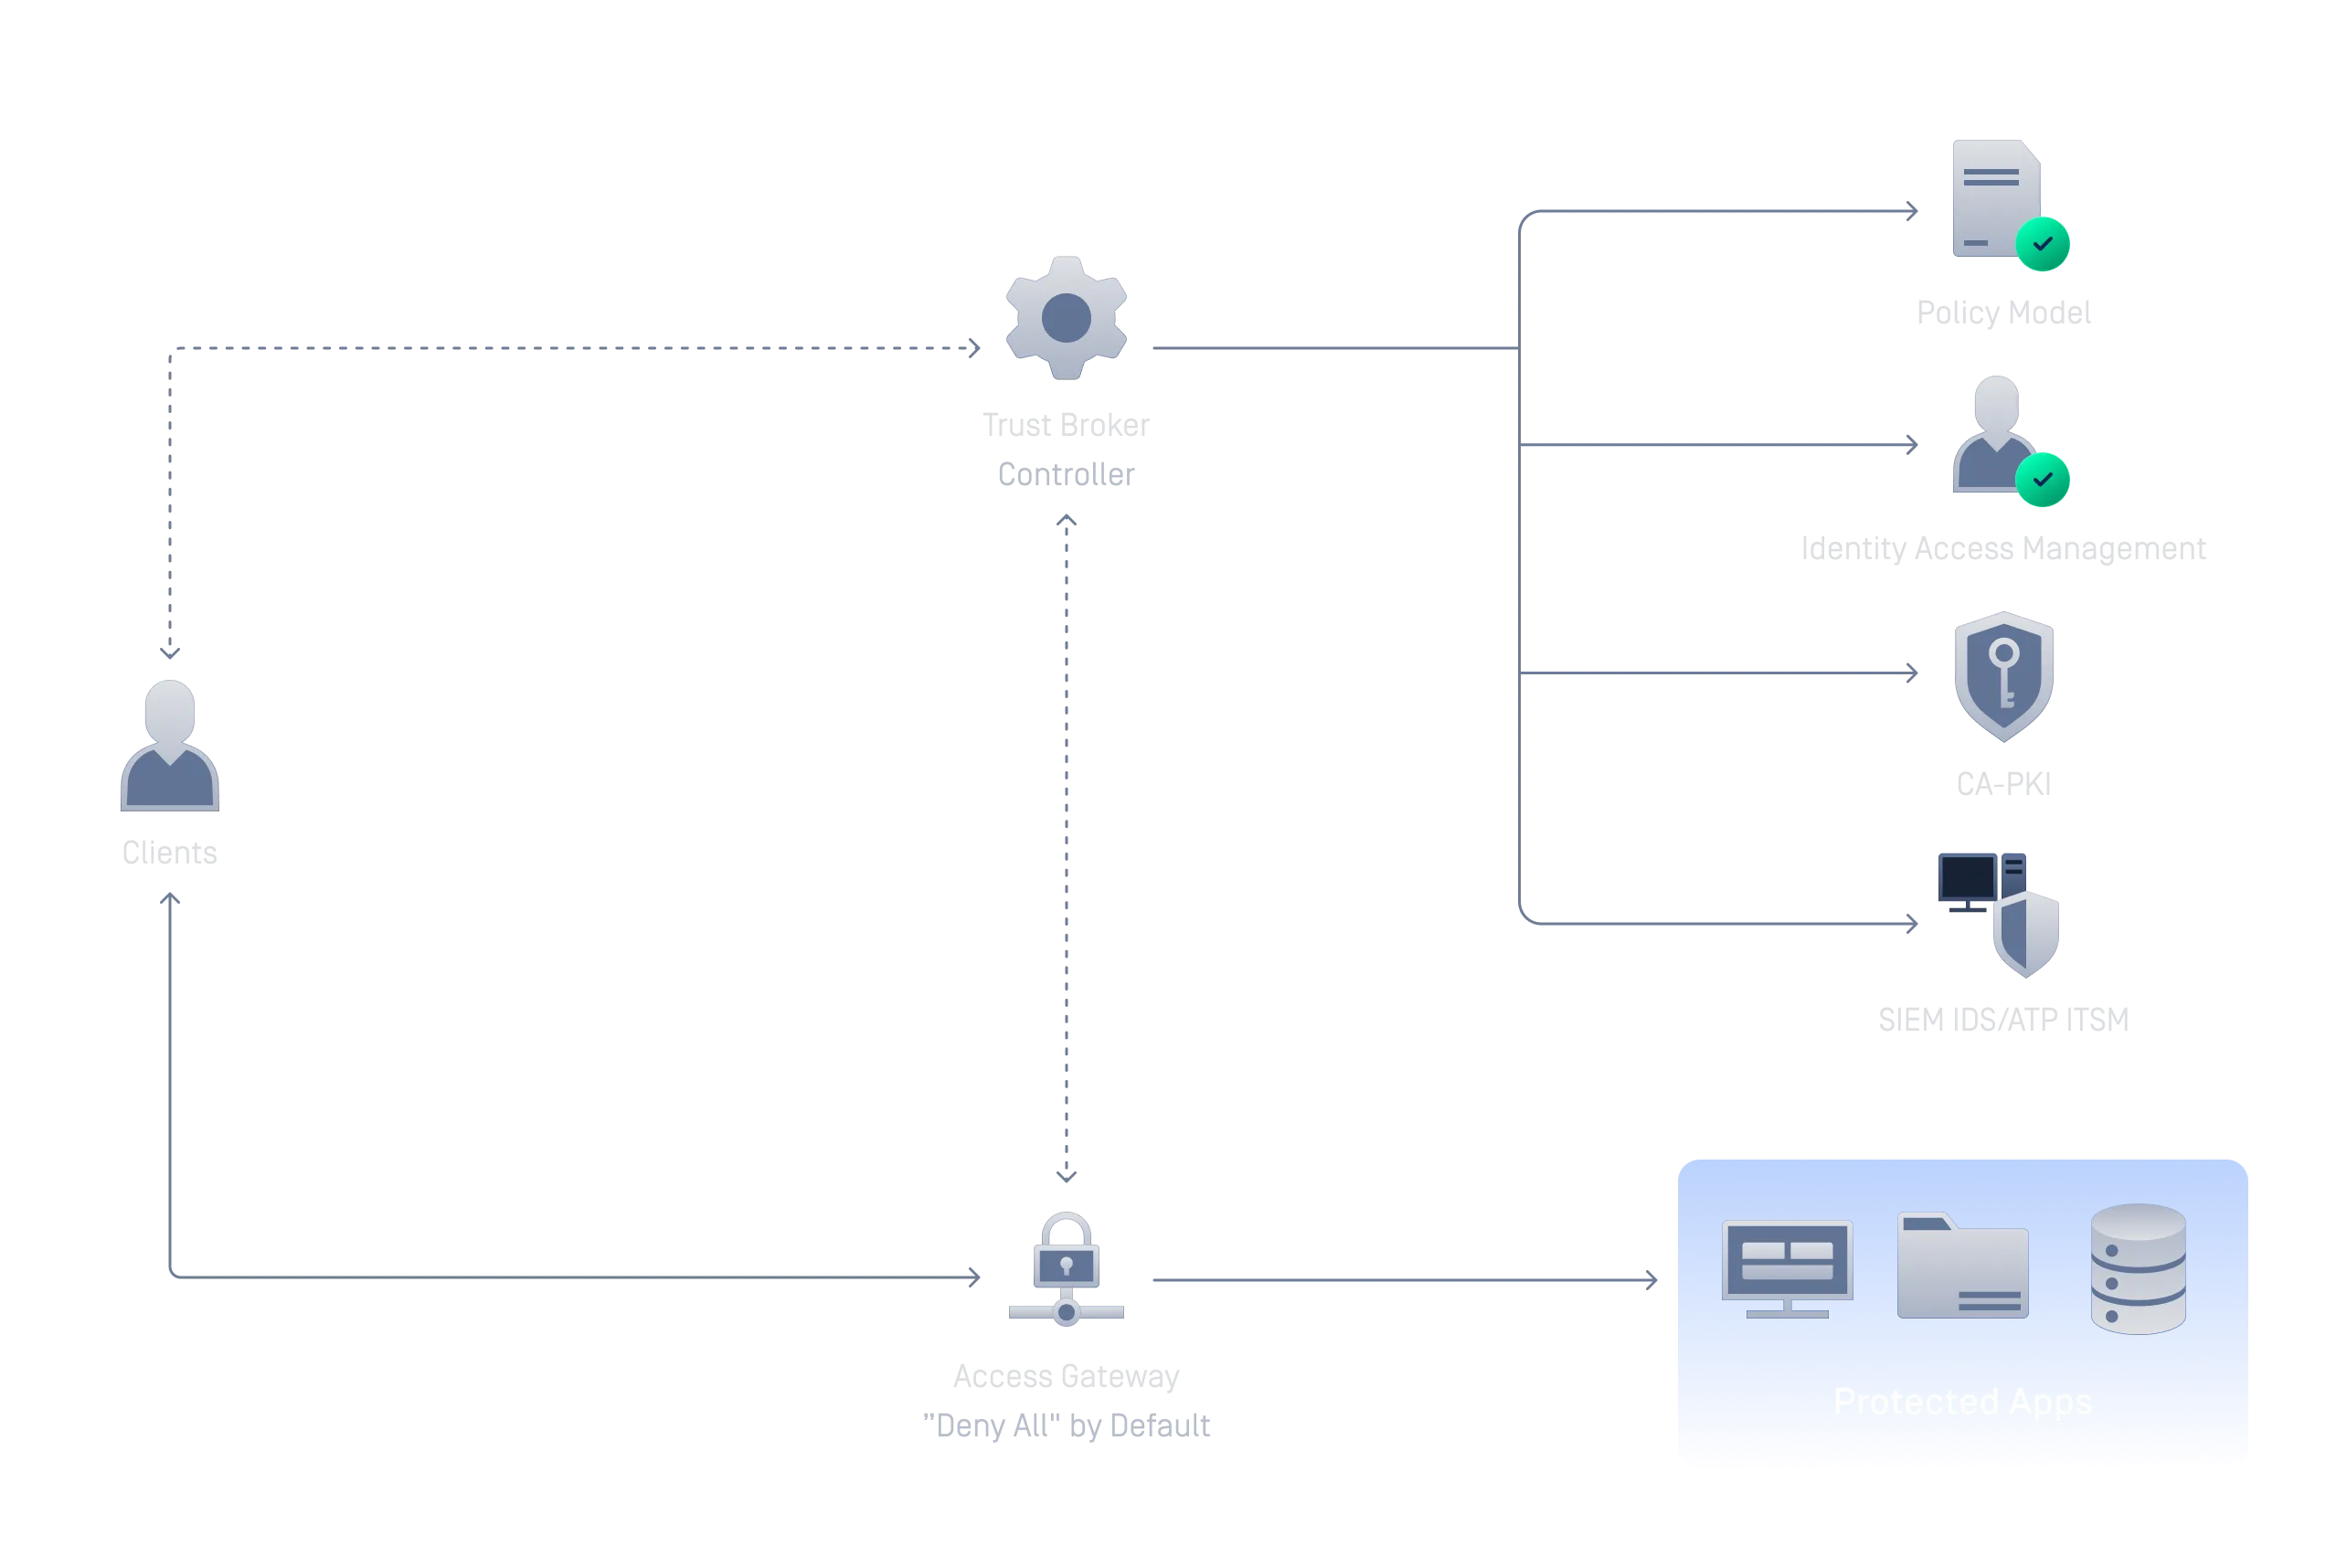
Los recursos protegidos permanecen ocultos hasta que se superen las comprobaciones de identidad y de conformidad de los dispositivos
Sustituya el acceso VPN general y obsoleto por un modelo «zero trust» a nivel de aplicación. Las aplicaciones protegidas permanecen invisibles para los dispositivos no autorizados; el acceso solo se concede tras verificar la identidad y el cumplimiento normativo.
Inicio de sesión único con acceso a dispositivos verificados
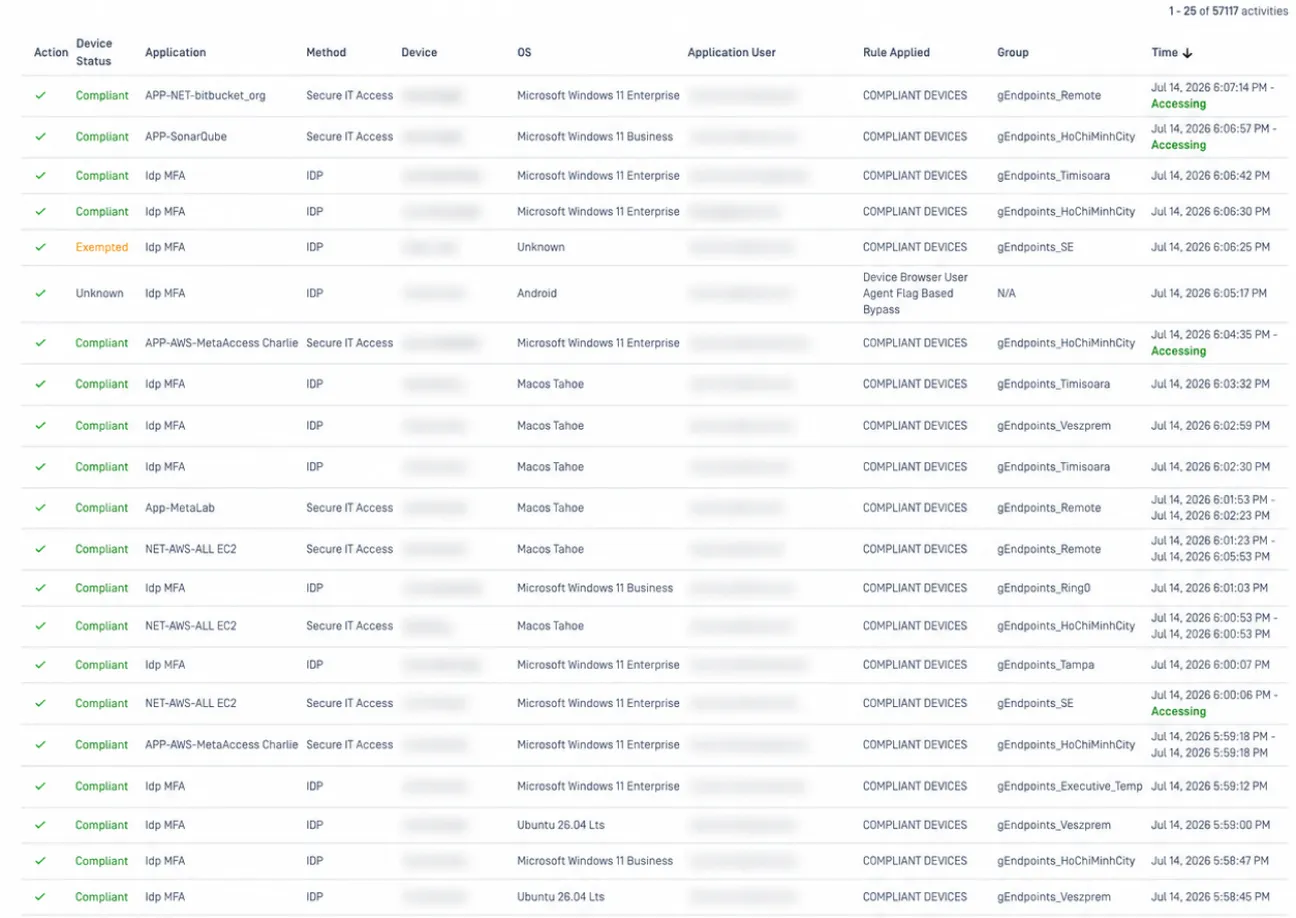
Conecta tu proveedor de identidades actual para aplicar el inicio de sesión único (SSO) en todas las aplicaciones de la empresa, verificando el cumplimiento de los requisitos de los dispositivos en cada inicio de sesión, y no solo las credenciales.
Autenticación multifactorial que verifica el dispositivo, no solo al usuario
La autenticación multifactorial (MFA) estándar verifica dos niveles: tus credenciales y un segundo factor. La MFA de IdP de OPSWAT añade un tercer nivel al verificar el estado y el cumplimiento normativo del dispositivo. Los dispositivos que no cumplen con los requisitos se bloquean incluso con credenciales válidas, y se guía a los usuarios para que solucionen los problemas por sí mismos.
Secure Acceso a escritorios virtuales
Aplicación de la normativa de cumplimiento de dispositivos en entornos Omnissa Horizon
Asegúrate de que los dispositivos cumplan los requisitos antes de que se inicien las sesiones de escritorio virtual y de aplicaciones publicadas. Solo los dispositivos que superen las comprobaciones de estado podrán acceder a tu entorno Omnissa Horizon.
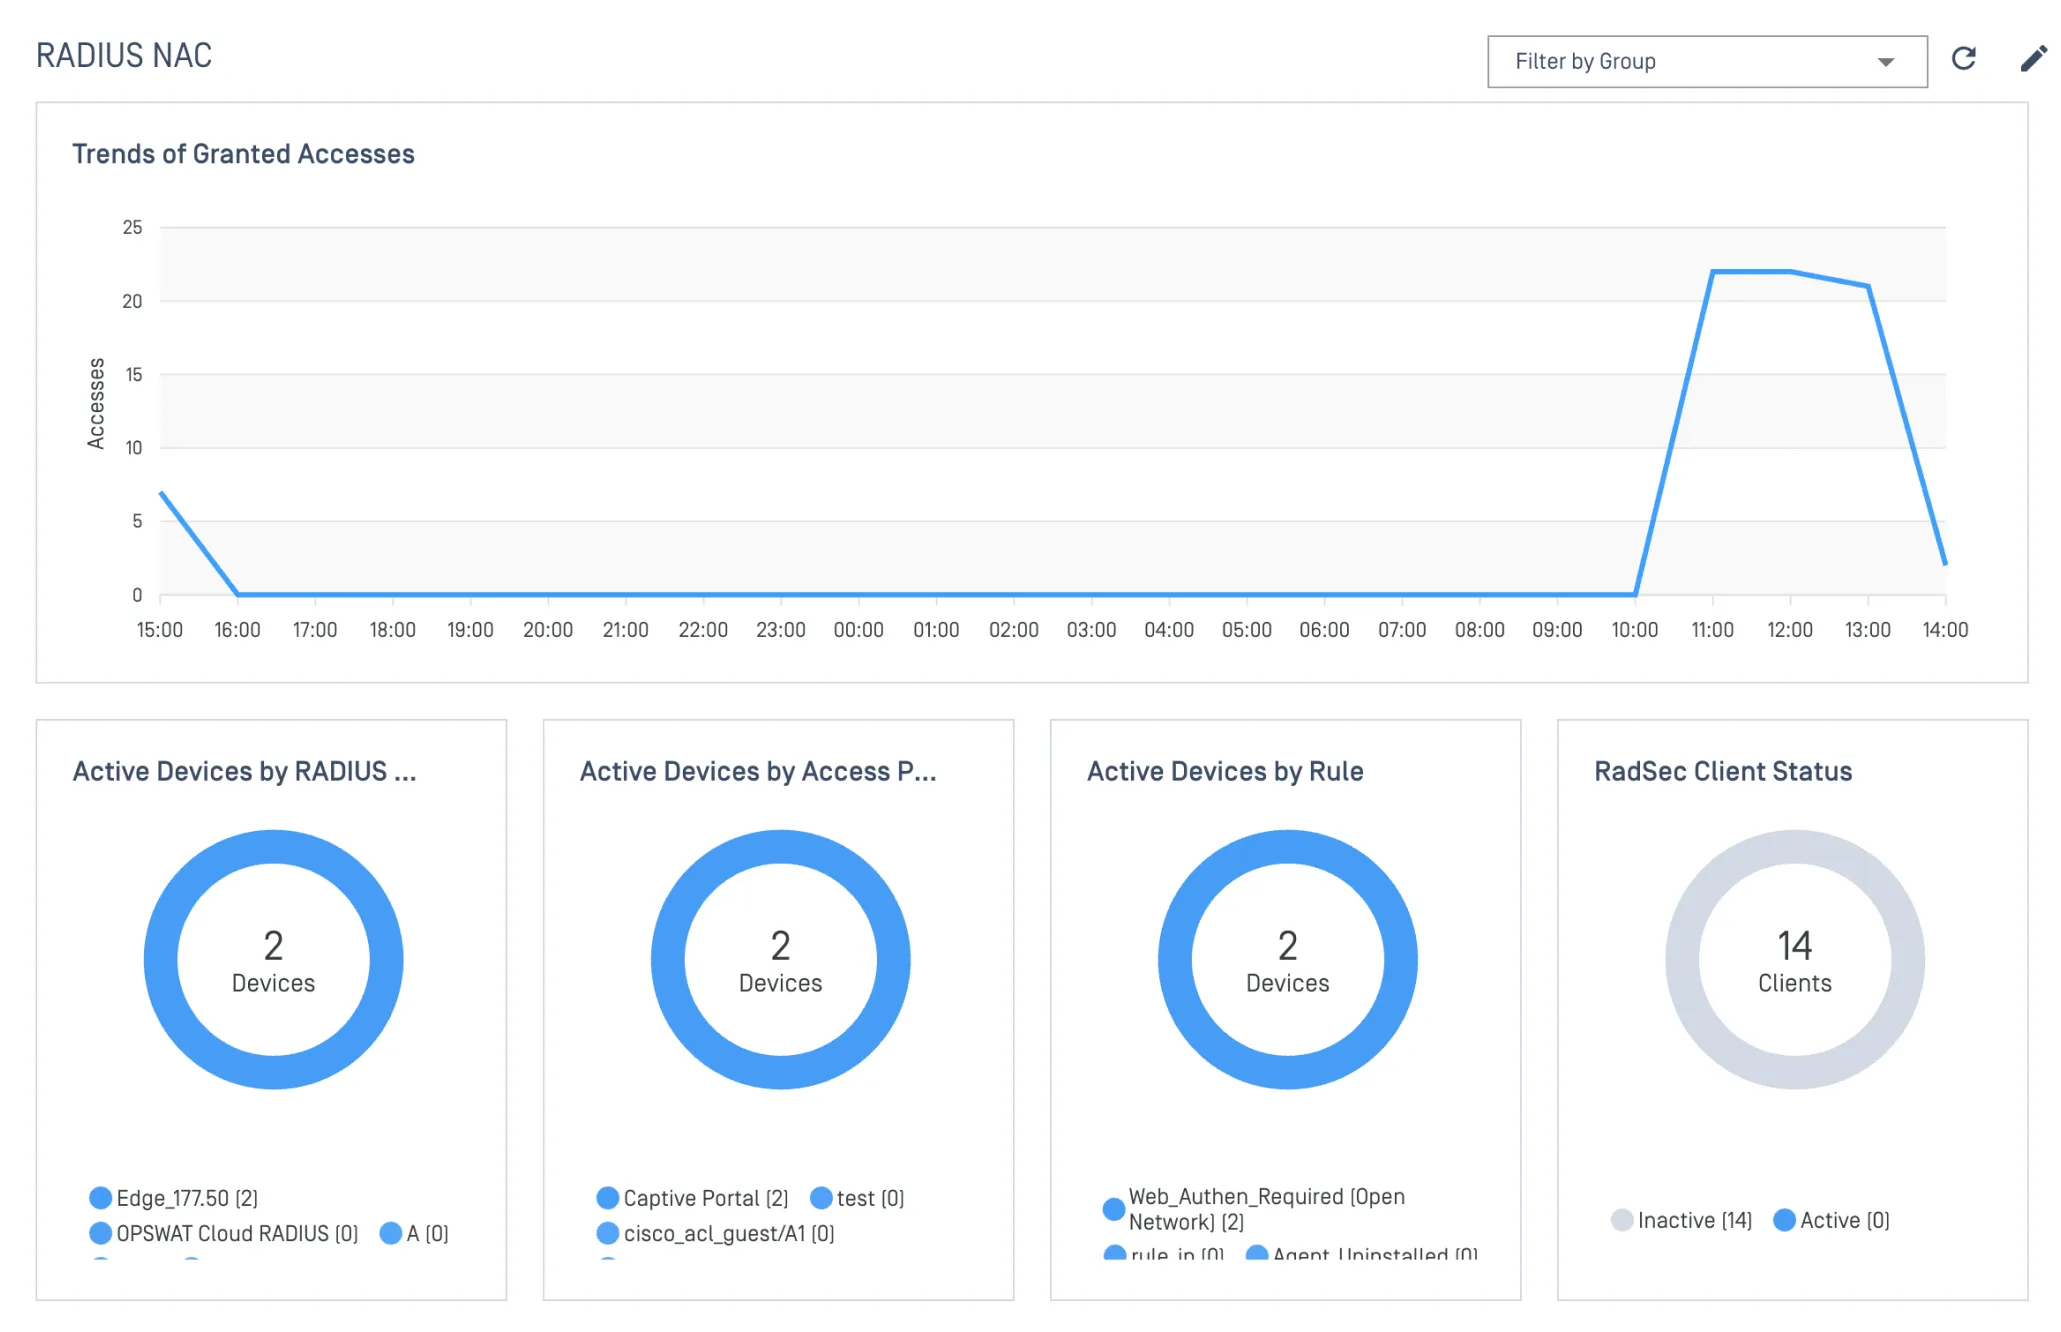
Network Access Control o automatizado para todos los dispositivos
Verifica automáticamente todos los dispositivos que intentan acceder a tu red y aplica las políticas de acceso en tiempo real. Crea perfiles de dispositivos con o sin agente, controla el acceso en función de la identidad, el tipo de dispositivo, la ubicación y el estado de seguridad, e impleméntalo como SaaS nativo en la nube, híbrido o totalmente en las propias instalaciones para entornos aislados.
Más información sobre MetaDefender NAC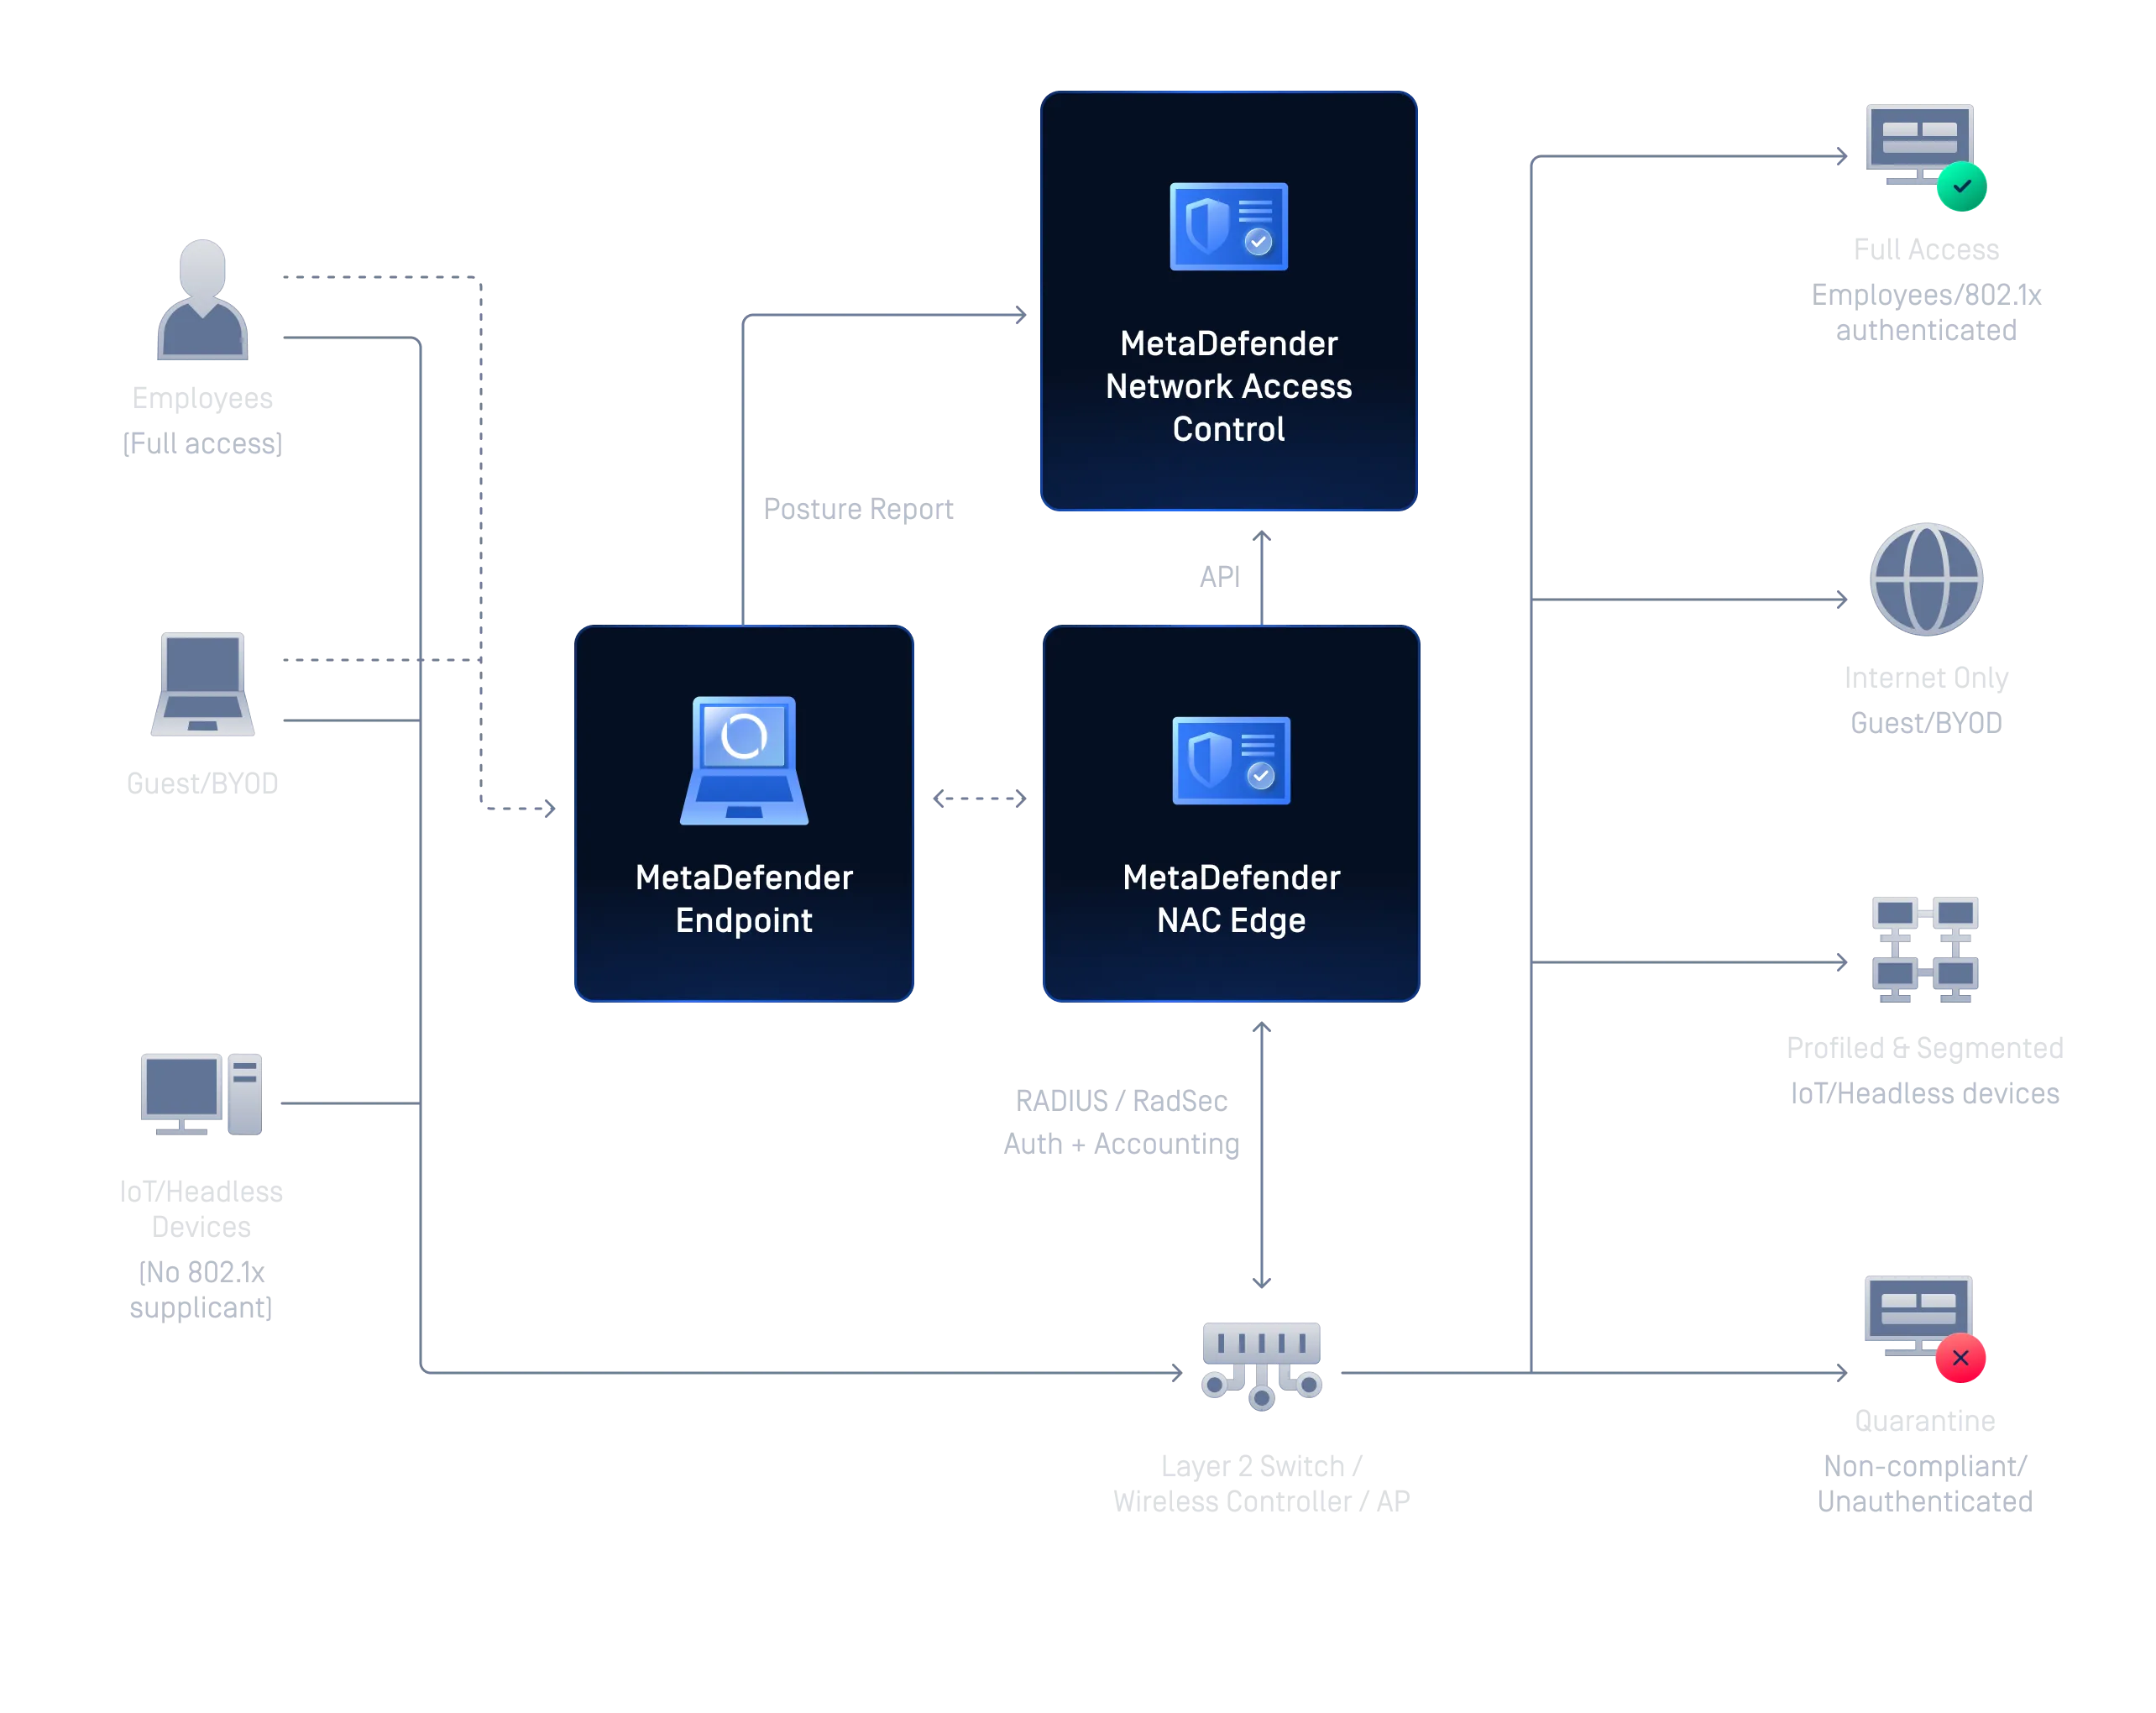
Funciona con la pila que ya utilizas
Conecta tus proveedores de identidad, la autenticación multifactorial (MFA) y la infraestructura de escritorios virtuales actuales sin modificar tu infraestructura de «
» ni sustituir lo que ya funciona.
Cuenta con la confianza de los equipos de seguridad de
en sectores regulados
OPSWAT Más de 2.100 organizaciones de todo el mundo confían en ella para proteger sus datos, activos y redes críticos frente a las amenazas transmitidas por dispositivos y archivos de tipo «
».
- «Una vez implementados los agentes, pudimos verificar rápidamente la seguridad de más de 70 000 dispositivos de usuarios remotos antes de que accedieran a nuestra red, sin que ello afectara a la productividad».Miroslav SklanskyJefe de Tecnología de Seguridad de la Información, EPAM
- «Un producto excelente. Una atención al cliente fantástica. Ahora tenemos una visión más clara y segura de nuestra situación en materia de seguridad y de los posibles riesgos a los que podríamos estar expuestos».Stephen WaltersResponsable de Infraestructuras, Genesis Investment Management
- «Dado que los proveedores externos acceden a nuestros sistemas a diario, implantar un sistema de autenticación coherente y sin excepciones era una necesidad, no una opción. La tecnología OPSWATgarantiza que solo los dispositivos que cumplen los requisitos puedan conectarse a nuestros recursos en la nube».Ingeniero sénior de seguridad
Secure Acceso en todos los ámbitos digitales
Adapta tu arquitectura de confianza cero a las necesidades prácticas de los equipos corporativos distribuidos y los entornos industriales sensibles.
Potenciar una plantilla remota « Secure »
Comprueba el estado de los dispositivos de los empleados en tiempo real antes de concederles acceso a cualquier aplicación o recurso de red. Los dispositivos que no superen las comprobaciones de cumplimiento se bloquean o se redirigen automáticamente al proceso de corrección automática.
Protege tu infraestructura crítica frente a dispositivos no fiables
Crea un perfil de cada dispositivo que acceda a tus instalaciones industriales y de infraestructura crítica, como los ordenadores portátiles de los contratistas, los dispositivos BYOD y los equipos de IoT, y asígnalo a la zona de red adecuada antes de concederle acceso. La implementación local es totalmente compatible con instalaciones aisladas físicamente.
Secure Cada dispositivo antes de conectarse a tu red
Verifica la identidad del dispositivo, su estado de seguridad y su cumplimiento normativo antes de concederle acceso a la red. Los dispositivos no autorizados o que incumplan las normas se bloquean, se ponen en cuarentena o se redirigen automáticamente a un proceso de corrección automática, lo que ayuda a evitar que las amenazas penetren en la red.
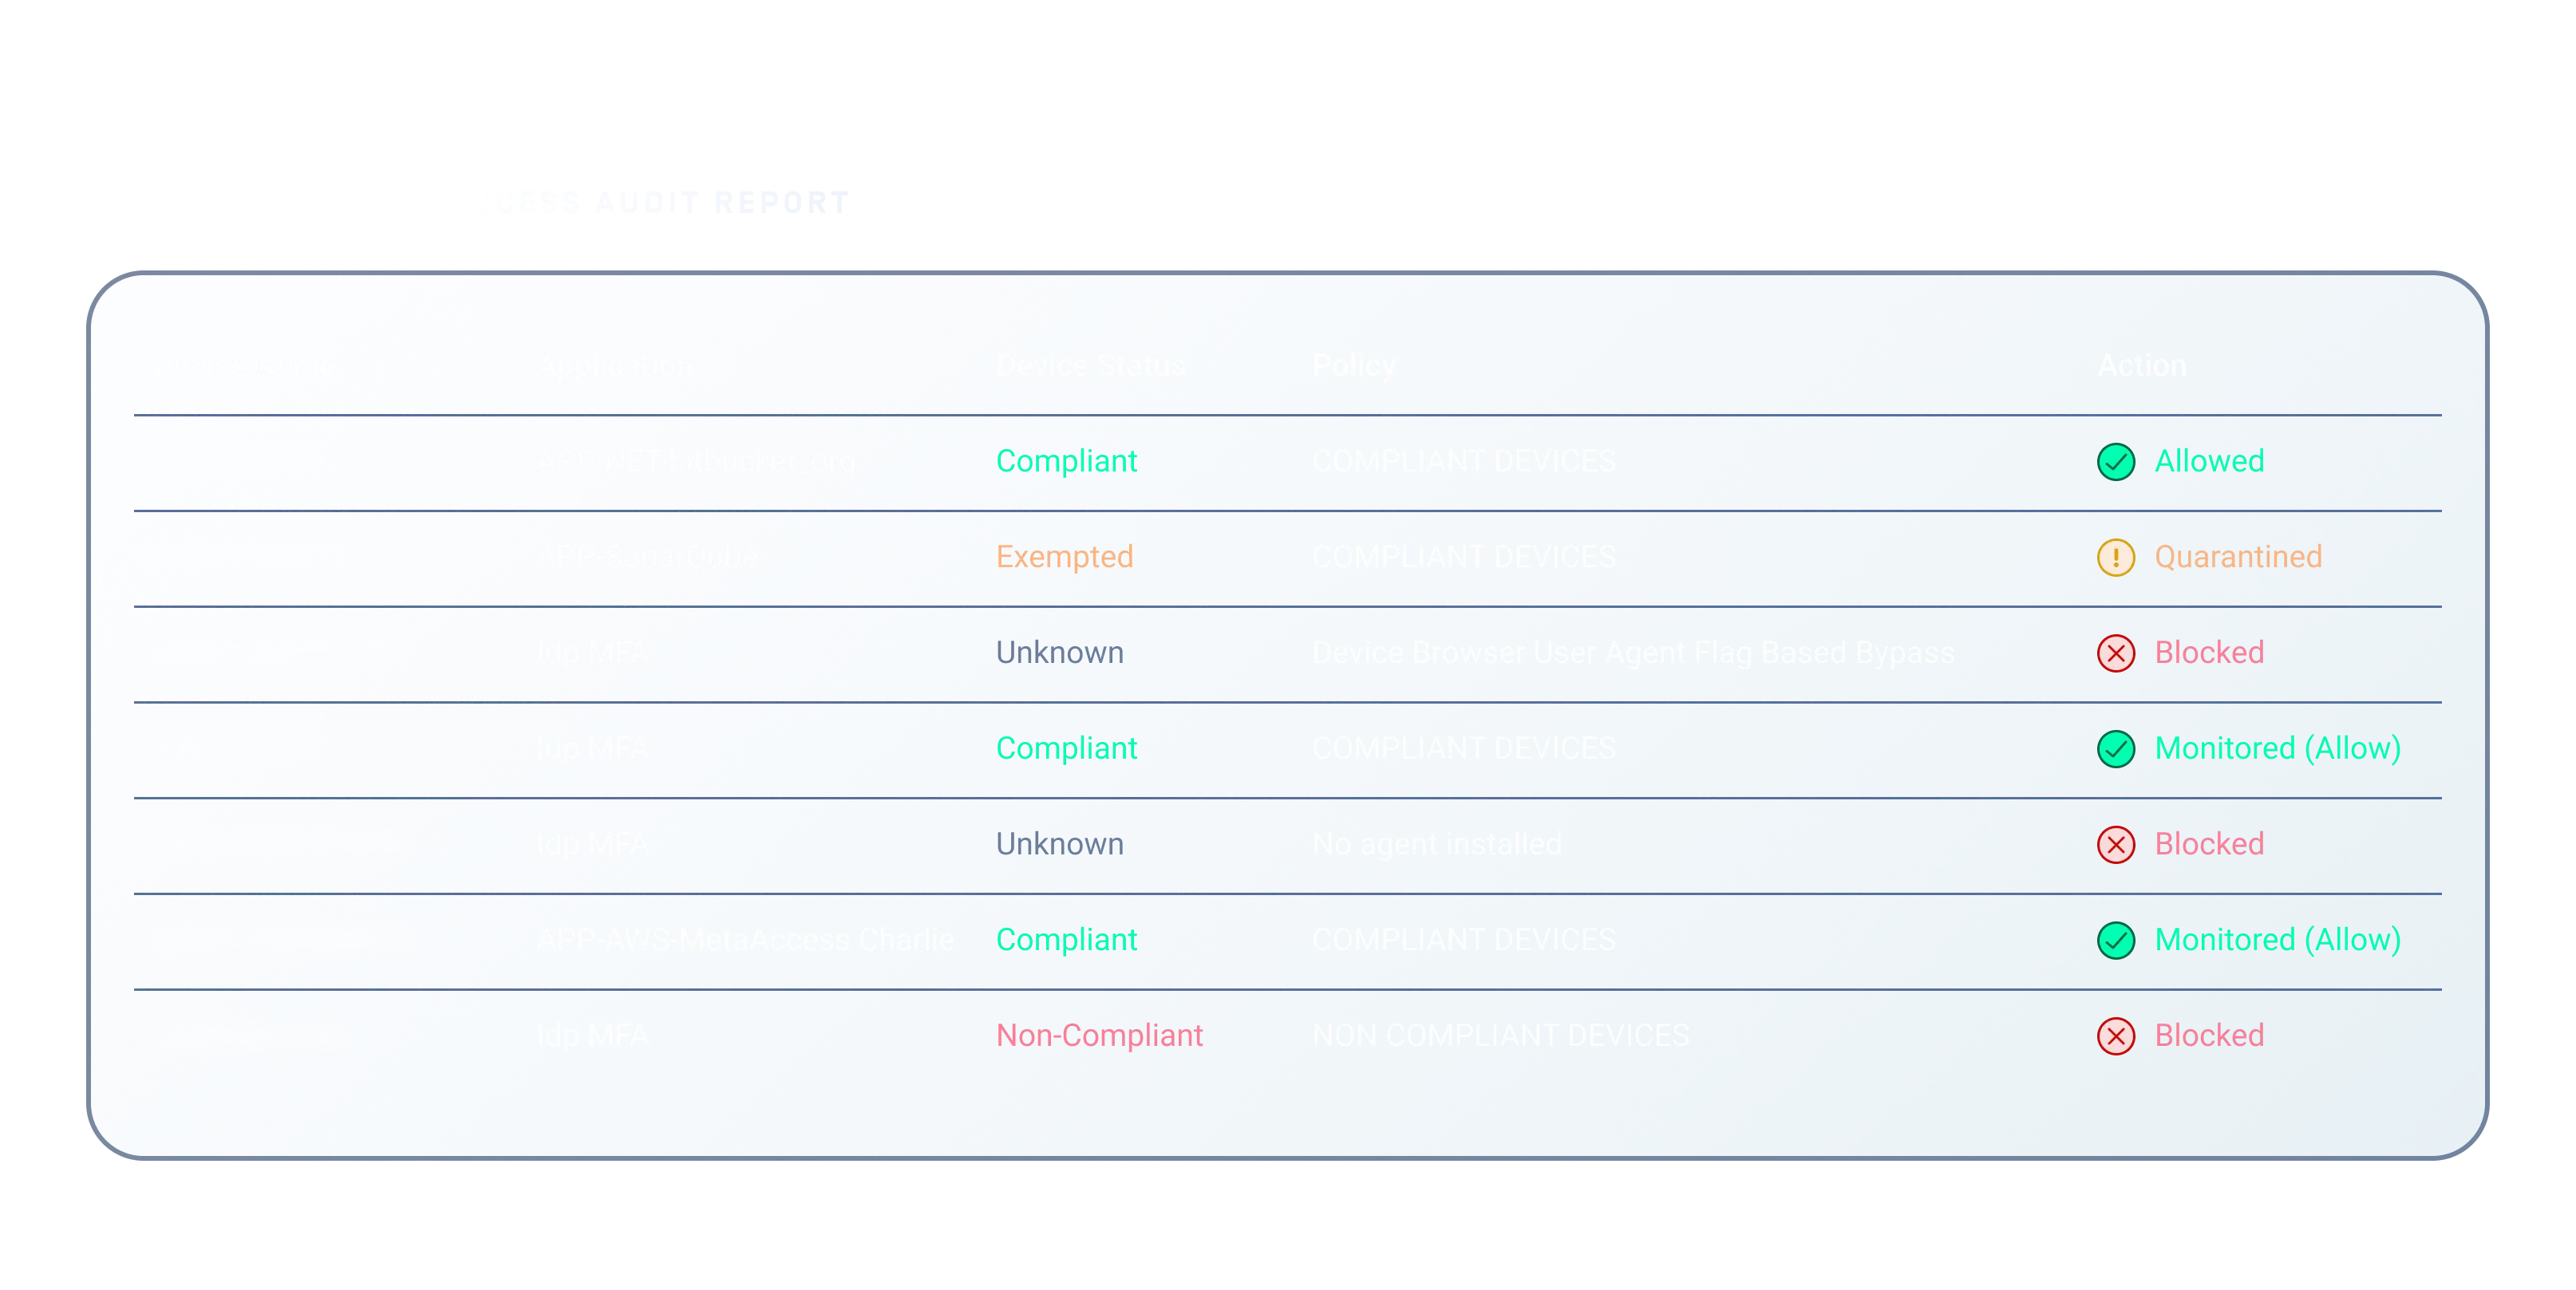
Preparación para las auditorías normativas
Mantenga registros de auditoría detallados, informes de estado de seguridad y registros de aplicación de políticas para cada evento de acceso, proporcionando a los auditores exactamente lo que necesitan para verificar el cumplimiento de marcos normativos como PCI DSS, HIPAA, NIST 800-53, ISO 27001, FISMA, FedRAMP, FINRA, HITECH, SOX, CIS Controls, COBIT y SANS.
Recursos recomendados
Central Management My OPSWAT Central Management

My OPSWAT Central Management Documentación

Unificar la supervisión de dispositivos en la fabricación inteligente con My OPSWAT Central Management

Un productor europeo de energía renovable mejora su ciberseguridad con OPSWAT

Cómo proteger el acceso al código propietario con My OPSWAT Central Management: la experiencia de un desarrollador líder de videojuegos

EPAM garantiza un acceso Secure y la seguridad de los archivos gracias a My OPSWAT Central Management MetaDefender Cloud

Ping Identity y OPSWAT la seguridad de acceso con DaVinci y My OPSWAT Central Management

Omnissa refuerza la seguridad y el cumplimiento normativo en el acceso a Horizon VDI con My OPSWAT Central Management
0 resultados. Inténtalo de nuevo.
Preguntas frecuentes
SDP Otorga permisos por aplicación y solo permite el acceso con privilegios mínimos una vez superadas las comprobaciones de identidad y cumplimiento normativo. A diferencia de las VPN tradicionales, que proporcionan un amplio acceso a la red una vez establecida la conexión, SDP limita el acceso de los usuarios únicamente a los recursos que necesitan, lo que reduce drásticamente la superficie de ataque y el riesgo de movimiento lateral.
Una VPN proporciona conectividad una vez que el usuario inicia sesión; el ZTNA estándar añade una comprobación básica del estado de seguridad. OPSWAT verifica exhaustivamente el cumplimiento normativo del dispositivo antes del acceso y de forma continua después, por lo que un inicio de sesión válido desde un dispositivo comprometido seguirá siendo bloqueado.
My OPSWAT Central Management detecta el cambio en tiempo real. Dependiendo de la configuración de la política, aislará inmediatamente la sesión o guiará al usuario a través de unos pasos de corrección automatizados y de autoservicio. Una vez que el dispositivo cumple los requisitos de la política, el acceso se restablece automáticamente, lo que reduce la carga del servicio de asistencia técnica y mantiene la productividad de los usuarios.
No. Tienes dos opciones: sustituir tu VPN tradicional por nuestro acceso de « SDP » de última generación o mantener tu solución actual añadiendo una capa adicional al IdP y la autenticación multifactorial (MFA) que ya utilizas.
Sí, mediante métodos con agente y sin agente. El control de acceso a la red local (MetaDefender NAC ) funciona sin agente, detectando y creando perfiles de los dispositivos a través de la red; las comprobaciones más exhaustivas de los terminales y las comprobaciones remotas utilizan un agente ligero y fácil de eliminar para los dispositivos gestionados y BYOD, con una rápida comprobación de cumplimiento antes del acceso.
