Ataque a Colonial Pipeline
Los ataques de ransomware contra infraestructuras críticas han sido motivo de gran preocupación durante la última década, y han aumentado considerablemente en los últimos meses, lo que ha suscitado dudas e inquietudes sobre la gravedad que puede tener el impacto de los ataques de ciberseguridad dirigidos contra los gobiernos, la economía y nuestra vida cotidiana. El ataque a SolarWinds, que tuvo como objetivo a múltiples organizaciones gubernamentales y privadas, y el reciente ataque a Colonial Pipeline demuestran que las organizaciones y los gobiernos deben reforzar aún más la protección de sus infraestructuras críticas para prevenir futuros ataques.
Colonial Pipeline, el mayor oleoducto de productos refinados de Estados Unidos y uno de los principales proveedores de gasolina y combustible para aviones de la costa este, suspendió sus operaciones tras sufrir un ataque de ransomware el 7 de mayo de 2021.
Según el FBI, detrás del ataque se encuentra una organización criminal vinculada a Rusia llamada DarkSide. Aunque la banda cibernética no niega el ataque, afirma ser una organización apolítica que actúa para extorsionar a sus víctimas.
Aunque se desconoce el vector de ataque inicial, sí sabemos que, tras obtener acceso inicial a la red de la empresa, los atacantes lanzaron el ransomware DarkSide contra la red informática de Colonial Pipeline. En respuesta al ciberataque, la empresa ha informado de que desconectó de forma proactiva determinados sistemas de tecnología operativa (OT) para garantizar la seguridad de los mismos.
Según el Foro Económico Mundial (FEM), los ciberataques contra infraestructuras críticas representaron el quinto mayor riesgo económico en 2020, y el FEM calificó la posibilidad de que se produzcan este tipo de ataques como «la nueva normalidad en varios sectores, entre ellos la energía, la sanidad y el transporte».
Ataques de ransomware
Los ataques de ransomware son uno de los ciberataques más habituales en la actualidad y los entornos de tecnología operativa (OT) de los sectores de infraestructuras críticas, a diferencia de las infraestructuras de tecnología de la información (TI) de las grandes empresas, a menudo no están bien protegidos frente a los ataques modernos dirigidos por malware .
Los entornos de TI pueden convertirse en objetivos «fáciles» debido a:
- Falta de visibilidad de los activos que ya existen o que se incorporan a la infraestructura
- Procesos insuficientes para gestionar los datos que se intercambian dentro y fuera de redes aisladas
- Los sistemas y redes obsoletos presentan vulnerabilidades ante los ataques de día cero
Las formas más habituales en que un atacante consigue introducirse en la red de una organización son:
- Uso de correos electrónicos maliciosos para llevar a cabo ataques de phishing con Drive Google Drive (por ejemplo, DarkSide)
- El uso de cuentas y sistemas accesibles de forma remota sin protección: RDP, VPN, VDI, etc.
- Aprovechamiento de vulnerabilidades conocidas en aplicaciones expuestas al exterior: DarkSide es conocido por aprovechar la vulnerabilidad CVE-2021-20016, como ocurrió en el ataque a SonicWall SMA.
- Utilizar soportes extraíbles que no están supervisados ni controlados para transferir archivos.
La lista de medidas de mitigación publicada por el FBI se puede consultar aquí.
OPSWAT
OPSWAT ofrece dos plataformas diseñadas para proteger las infraestructuras críticas frente al ransomware y otros ciberataques avanzados, impidiendo que las amenazas penetren en las redes a través de archivos de datos o dispositivos desconocidos.
MetaDefender
MetaDefender Utiliza la tecnología exclusiva «deep content disarm and reconstruction » (Deep CDR™) de OPSWAT para eliminar las amenazas de los archivos mediante su reconstrucción y, en el proceso, la eliminación de contenidos y scripts potencialmente maliciosos. MetaDefender también ofrece análisis múltiple (file-based vulnerability assessment ) y prevención proactiva de la pérdida de datos (Proactive DLP).
Plataforma MetaDefender
MetaDefender garantiza la seguridad de las aplicaciones SaaS y los datos en la nube. Permite gestionar el acceso en función del estado del dispositivo y del cumplimiento normativo, lo que ayuda a los administradores a impedir que los dispositivos de riesgo se conecten a datos confidenciales en la nube y a aplicaciones SaaS.
Aquí tienes una captura de pantalla de OPSWAT MetaDefender Kiosk en acción, detectando el malware utilizado en los ataques a Colonial Pipeline y SolarWinds.
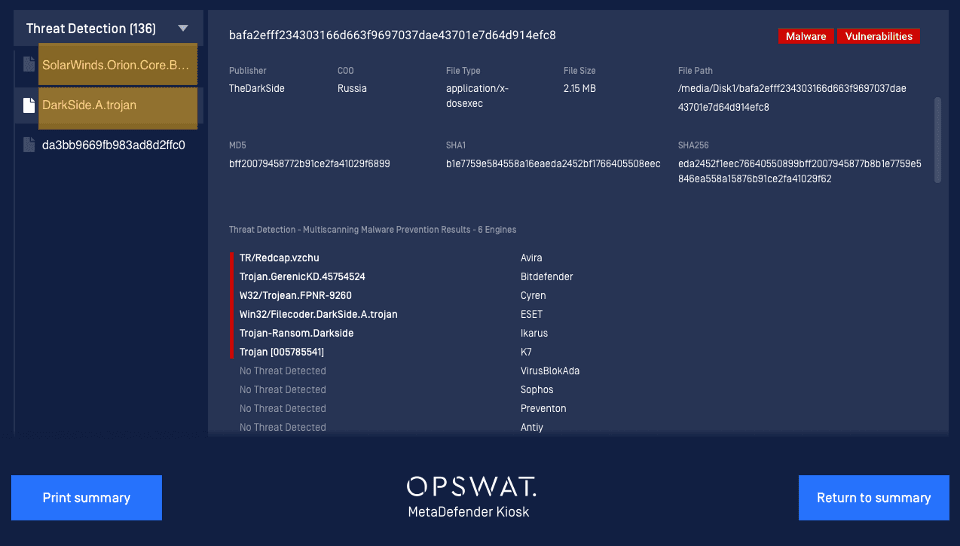
En el blog « OPSWAT » se pueden consultar otras prácticas recomendadas que ayudan a reducir la superficie de ataque y los riesgos de ciberseguridad.
Para obtener más información sobre cómo OPSWAT puede ayudarte a proteger tu infraestructura crítica, incluidos los activos de OT, ICS y SCADA, concierta una reunión con uno de nuestros expertos en ciberseguridad.
Esta noticia sigue en desarrollo y actualizaremos el blog en cuanto haya novedades.
