La creciente preocupación por los ciberataques a la red eléctrica
La amenaza de ciberataques que pueden provocar el colapso total de infraestructuras críticas o de redes eléctricas enteras no es mera especulación. Sucesos como el ataque informático de 2015 a la red eléctrica de Ucrania, que dejó sin electricidad a casi 230 000 personas, y el ciberataque de 2016 contra la subestación de Kiev, que sumió en la oscuridad a partes de la ciudad, ponen de manifiesto el potencial devastador de este tipo de ataques.
Además de las redes eléctricas, otras infraestructuras críticas se encuentran constantemente expuestas al riesgo de sufrir ciberataques. Por ejemplo, el ataque informático a Colonial Pipeline (2021) se consideró una amenaza para la seguridad nacional y provocó la declaración del estado de emergencia. Este incidente se debió a la filtración de una contraseña.
Retos a la hora de proteger los dispositivos transitorios
Las instalaciones de energía renovable aisladas físicamente y los centros de control remotos gestionados por nuestro cliente requerían un acceso constante desde dispositivos temporales. Entre estos dispositivos se encontraban los ordenadores portátiles de proveedores externos y los de los empleados de la empresa conectados a Internet. La empresa contaba con un conjunto de normas internas de cumplimiento para los ordenadores portátiles de proveedores y empleados que incluían la instalación de una solución específica de análisis antivirus en tiempo real en los dispositivos transitorios. El uso de dichas soluciones para analizar los dispositivos de los proveedores antes de utilizarlos en zonas seguras no era suficiente para detectar ciertos tipos de malware que pueden estar bien camuflados. La seguridad de los dispositivos personales de los empleados que trabajaban a distancia también era motivo de preocupación, ya que a muchos empleados del centro de control se les permitía utilizar sus propios dispositivos mientras trabajaban de forma remota.
Presentamos el escaneo «bare metal» para Secure las cadenas de suministro de las energías Secure
Antes de implementar MetaDefender Drive sus operaciones de ciberseguridad existentes, las soluciones de análisis antivirus en tiempo real que utilizaba nuestro cliente incluían un único motor antivirus. Además, estos escáneres en tiempo real realizaban sus análisis tras el arranque del sistema operativo del dispositivo, lo que permitía a ciertos tipos de malware eludir la detección. La incorporación del análisis «bare metal», la capacidad de detectar archivos con datos confidenciales y la posibilidad de analizar áreas ocultas, como los sectores de arranque, eran aspectos relativamente nuevos en los procedimientos de ciberseguridad de la organización. Como resultado, se llevó a cabo una prueba piloto inicial de tres meses en una de las instalaciones eólicas de la empresa, con una nueva política para realizar un análisis «bare metal» en todos los dispositivos transitorios que entraran en las instalaciones. El objetivo de la prueba piloto era decidir cómo seDrive utilizar MetaDefender Drive dentro de las operaciones de ciberseguridad de la empresa.
Categoría | Área escaneada | Detección de clasificaciones típicas de malware | MetaDefender Drive | Escaneo en directo |
Espacio de usuario (aplicaciones y datos) | Archivos de aplicaciones |
| ||
Núcleo / Sistema operativo | Sistema operativo profundo / Núcleo | Rootkit binario | Parcial | |
Núcleo del hipervisor | Núcleo de la máquina virtual y sistema operativo | Rootkit de VMDK o VHDX | Parcial | |
PSR | Arranque de la partición: Registro del sector de | Virus de arranque | ||
MBR |
| Virus de arranque | ||
EUFI / BIOS | Sector de partición EUFI y BIOS | Virus de arranque | ||
Hardware del dispositivo | EPROM | Flujos de bits programables integrados o controladores | ||
Caso de uso global | Supply Chain | Identificar el país de origen del Hardware integrado |
La capacidad de realizar análisis a nivel del hardware y detectar archivos que contienen datos confidenciales nos permitió mitigar diversos riesgos de ciberseguridad, entre ellos la detección temprana de malware y la prevención de fugas de datos confidenciales.
Responsable de operaciones de seguridad informática
Mejorar la estrategia de defensa en profundidad y aumentar la tasa de detección de malware
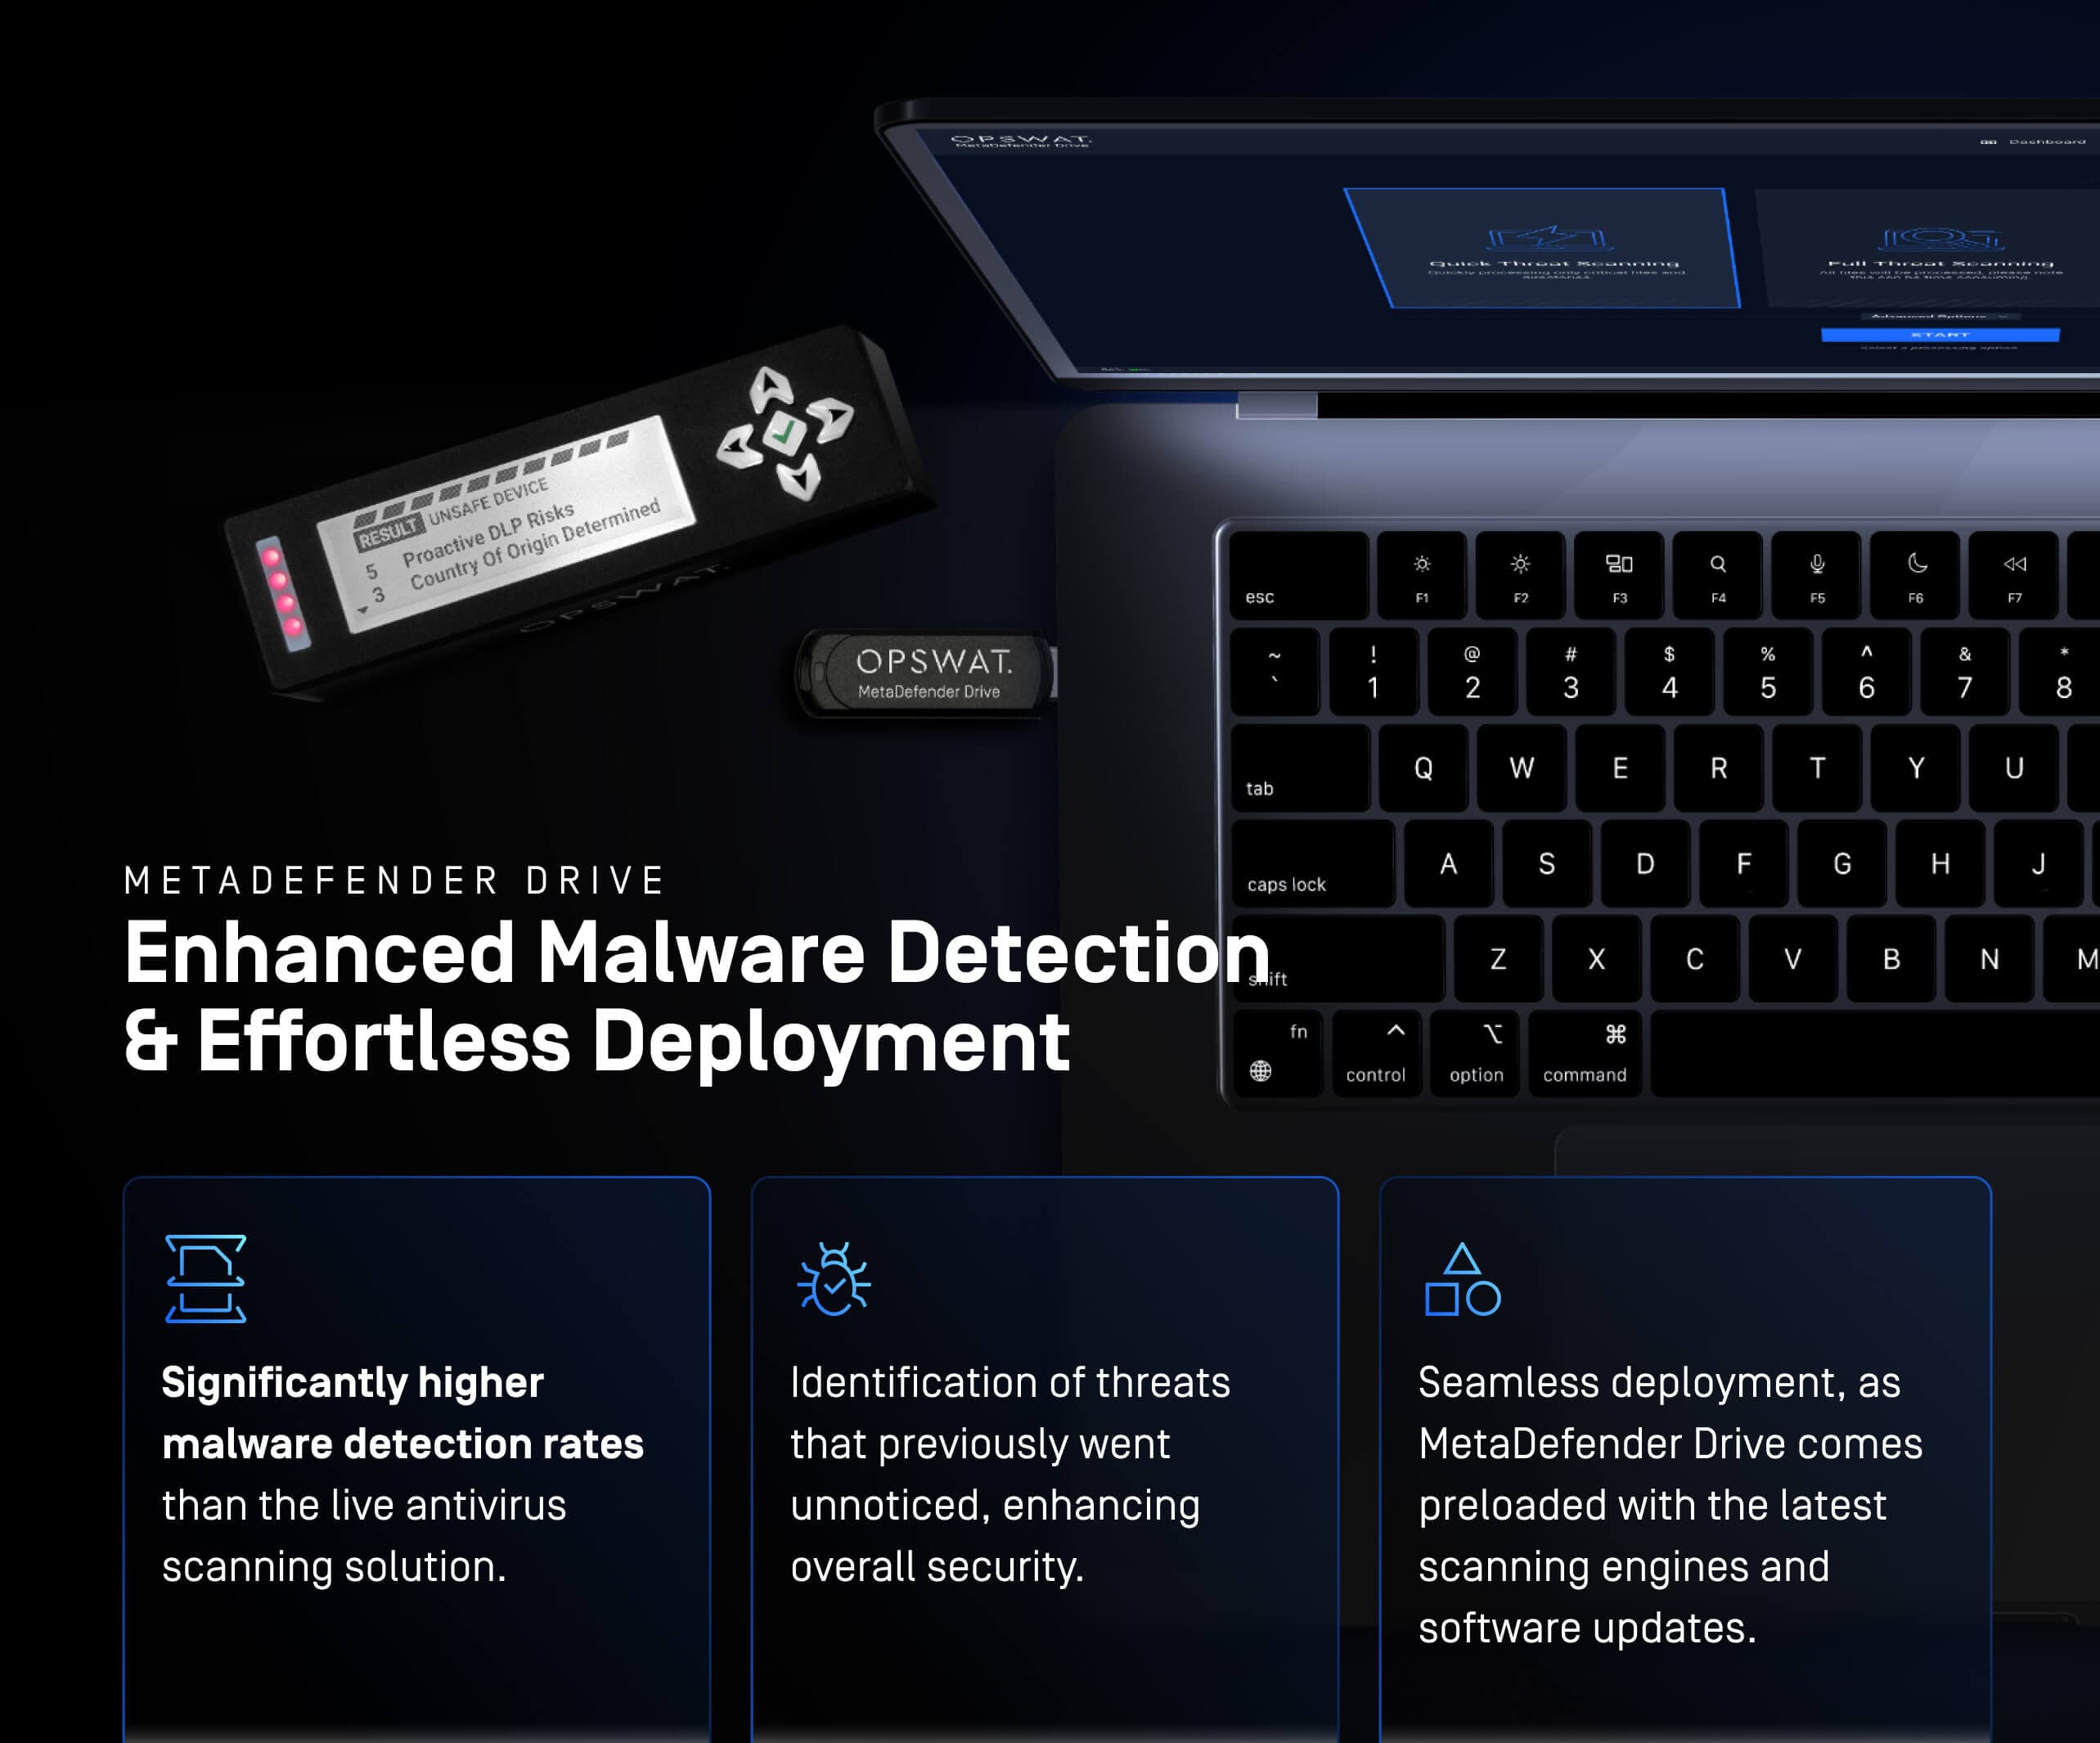
Al cabo de tres meses, MetaDefender Drive una tasa de detección significativamente mayor que la solución anterior. La principal preocupación era la lentitud del proceso de análisis de los dispositivos con MetaDefender Drive otra solución antivirus. Sin embargo, esto solo fue necesario durante la fase piloto de tres meses para validar la implantación de MetaDefender Drive un protocolo de seguridad sólido capaz de sustituir a una solución de un solo motor.
El notable aumento en la tasa de detección de malware llevó a recurrir a MetaDefender Drive solución principal de análisis para garantizar la seguridad de los dispositivos temporales. Para optimizar el rendimiento del proceso de análisis, se eliminó en la sede piloto el requisito de utilizar una solución de análisis antivirus en tiempo real para analizar los dispositivos temporales, aunque se mantuvo la obligación de tenerla instalada. La implementación de MetaDefender Drive consideró una mejora importante de la estrategia de ciberseguridad de defensa en profundidad de la empresa y un gran avance en la postura de seguridad de su cadena de suministro.
Reforzar la seguridad del BYOD
La organización contaba con una política de «traiga su propio dispositivo» (BYOD) que permitía a los empleados realizar tareas específicas de forma remota utilizando sus propios dispositivos. Dicha política concedía a los dispositivos personales acceso a algunos de los sistemas críticos de la organización. De acuerdo con la política BYOD, se recomendaba que dichos dispositivos se sometieran periódicamente a análisis en las instalaciones.
Con la implantación de MetaDefender Drive la organización, se ha añadido una nueva capa de protección a su política de BYOD. Ahora es obligatorio realizar análisis locales mensuales o bimensuales, en función de la disponibilidad del empleado que trabaja a distancia, en todos los dispositivos a los que se ha concedido acceso remoto a los sistemas internos de la empresa.
La capacidadDrivepara detectar archivos con datos confidenciales y la tecnología Proactive DLP™ han demostrado ser una mejora fundamental para la política BYOD de la empresa. La configuración implementada, que cuenta con siete motores de análisis de malware, ha sido probada y validada para alcanzar una tasa de detección de malware del 88,9 %, lo que supone una mejora significativa con respecto a las soluciones antimalware de un solo motor.
El número de fugas de datos confidenciales y de amenazas de malware que hemos detectado tras empezar a utilizar MetaDefender Drive con creces las capacidades de cualquier otro software de análisis que hubiéramos utilizado anteriormente.
Responsable de operaciones de seguridad informática
Futura ampliación deDrive de MetaDefender Drive
Tras la satisfacción generalizada en toda la empresa por los resultados de la fase piloto y el éxito inicial de la mejora de la política BYOD, se ha tomado la decisión de ampliar la implantación de MetaDefender Drive otras 26 sedes de sus operaciones globales en un plazo de dos meses. Además, se han barajado otras opciones para aprovechar al máximo las capacidadesDrive MetaDefender Drive, en particular la detección del país de origen.
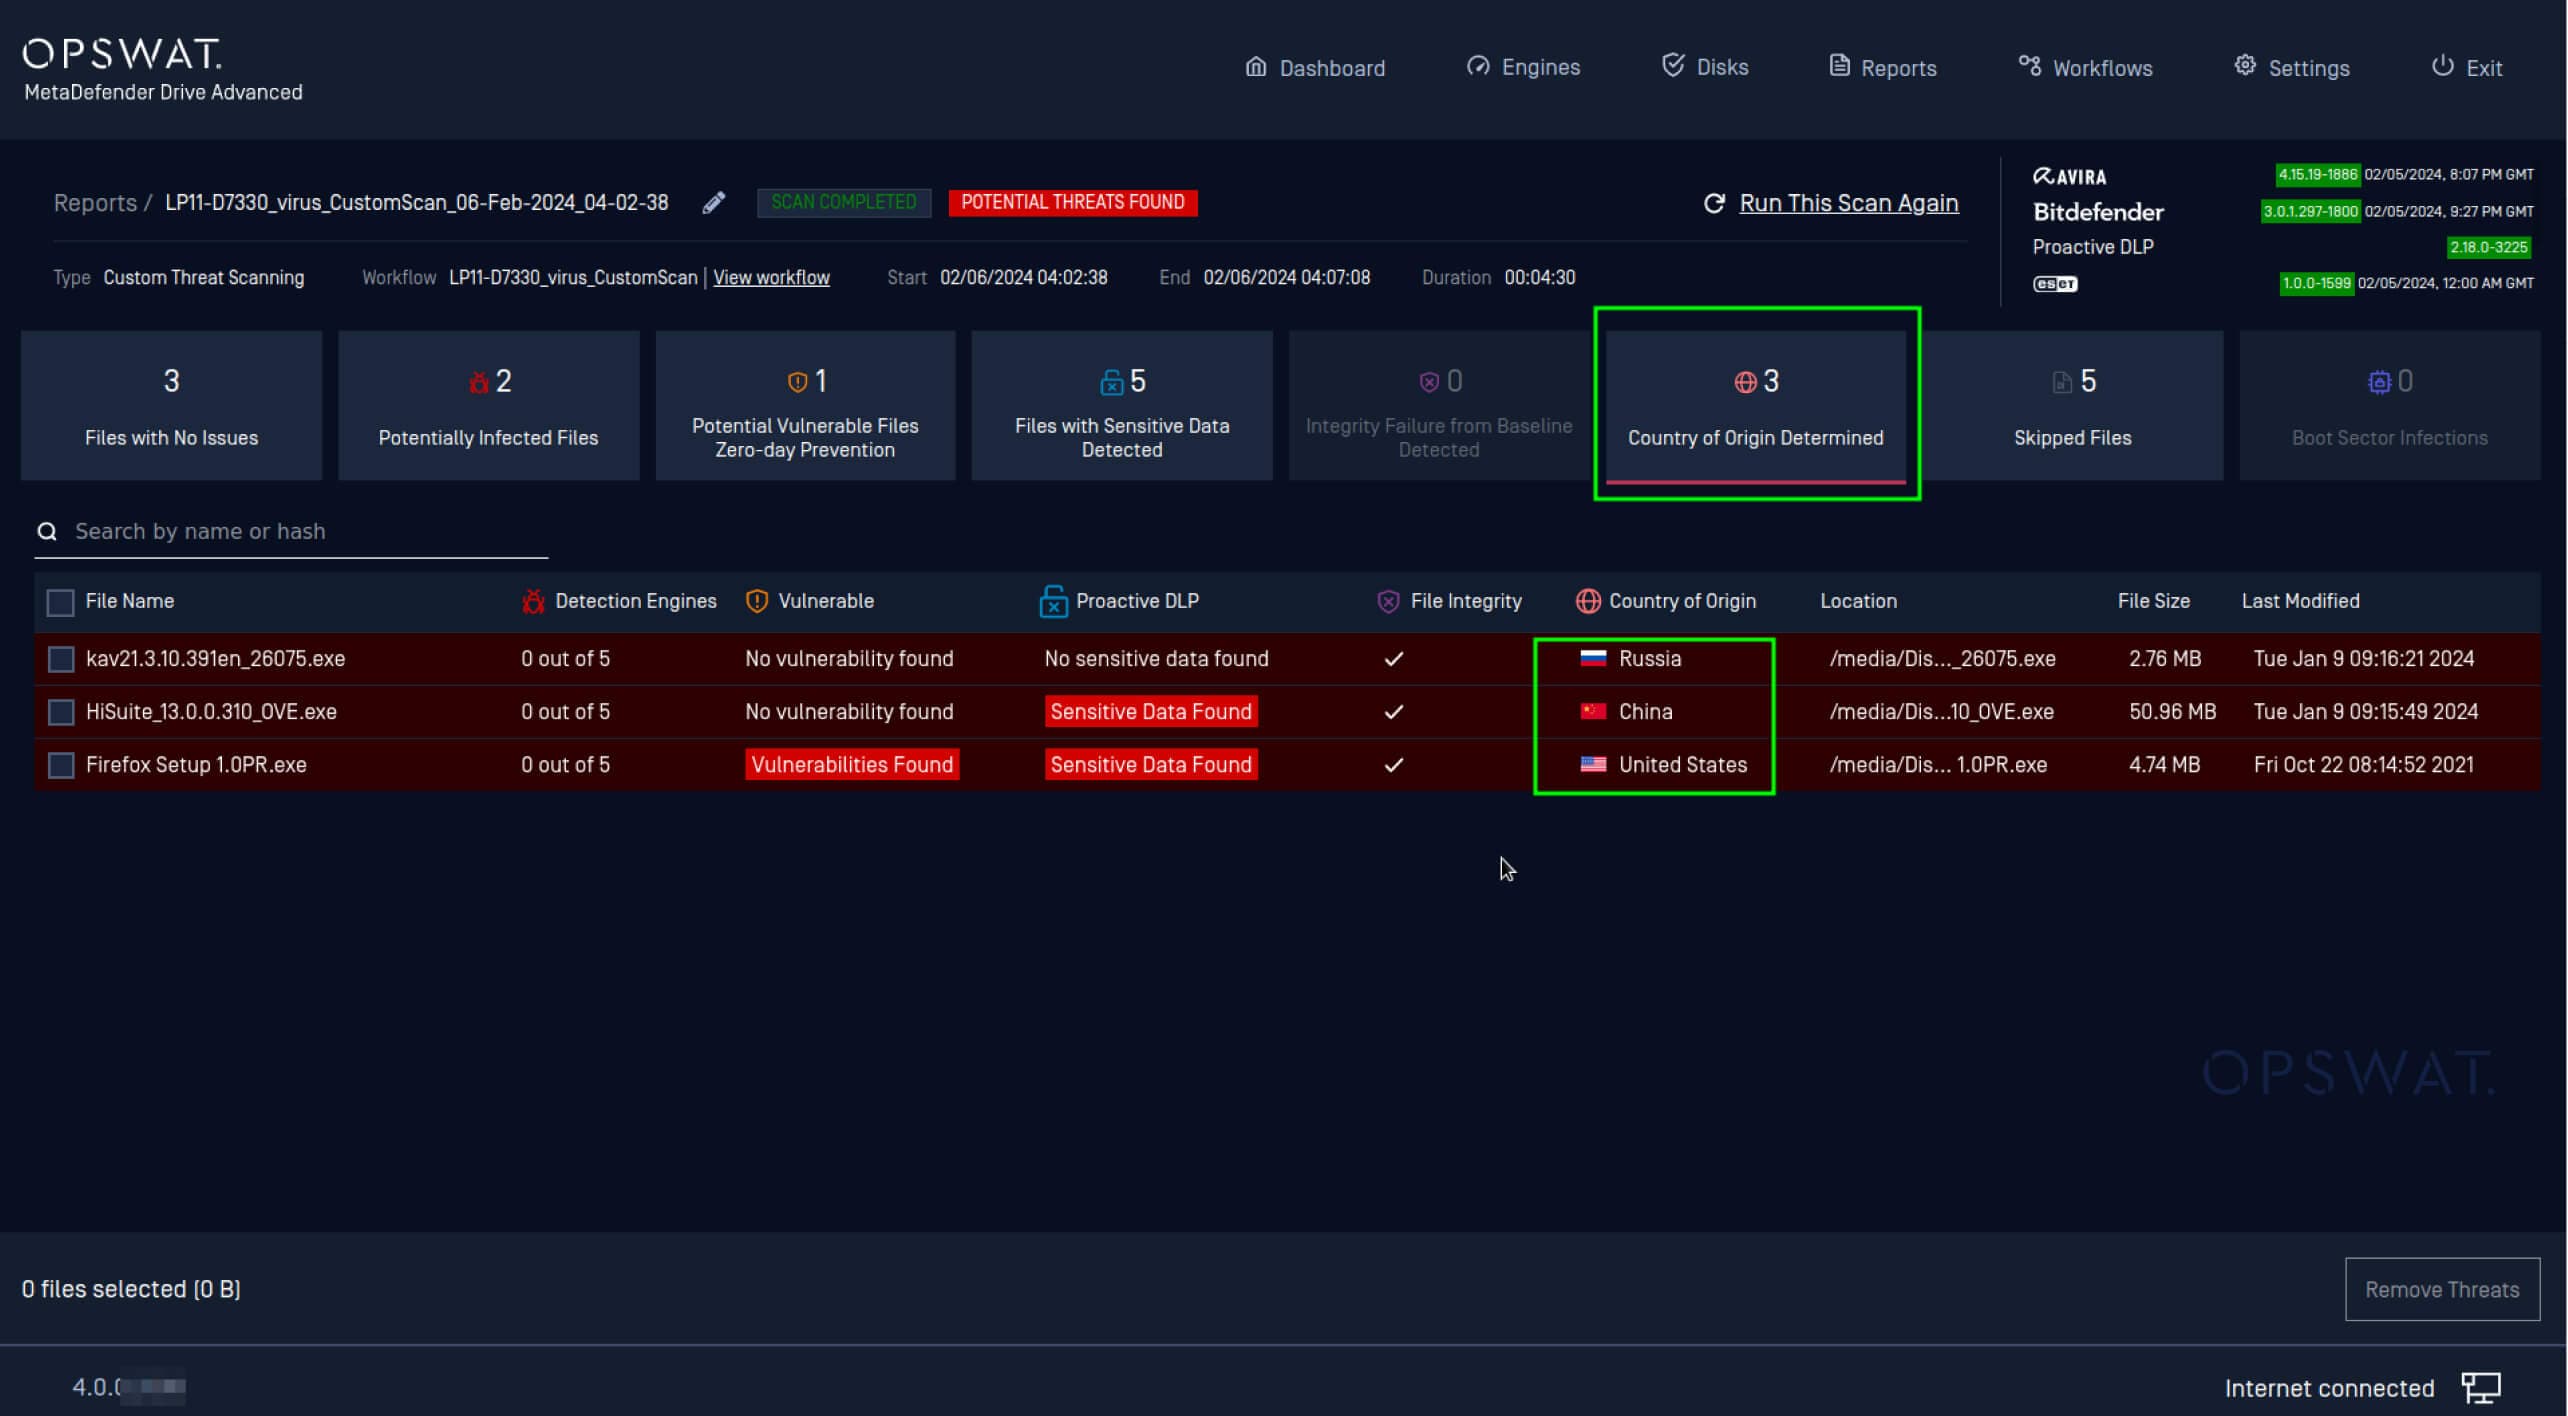
Nuestro cliente buscaba activamente una solución capaz de detectar el origen y la autenticidad del software y el firmware de los dispositivos transitorios. La detección del país de origen es fundamental para garantizar que la organización no mantenga relaciones, ni directas ni indirectas, con una entidad sujeta a sanciones. Dado que MetaDefender Drive utilizó con eficacia para identificar estos datos críticos, su uso se ha ampliado hasta convertirse en la principal solución de detección del país de origen en futuras implementaciones.
Para obtener más información sobre cómo OPSWAT proteger su infraestructura crítica y conocer mejor las funcionesDrive MetaDefender Drive, póngase en contacto hoy mismo con un OPSWAT .