Las instituciones financieras están cada vez más expuestas a ciberataques a gran escala que se originan fuera de sus propios entornos, donde una sola brecha de seguridad puede tener un efecto dominó en cientos de organizaciones. En un reciente incidente de ransomware, los atacantes accedieron y sustrajeron archivos confidenciales vinculados a más de 70 bancos y cooperativas de crédito, lo que afectó a hasta 1,3 millones de personas, lo que pone de manifiesto cómo una detección tardía y una visibilidad limitada pueden amplificar rápidamente el riesgo en todo el sector financiero.
Por qué los SOC tradicionales Sandbox no pudieron seguir el ritmo
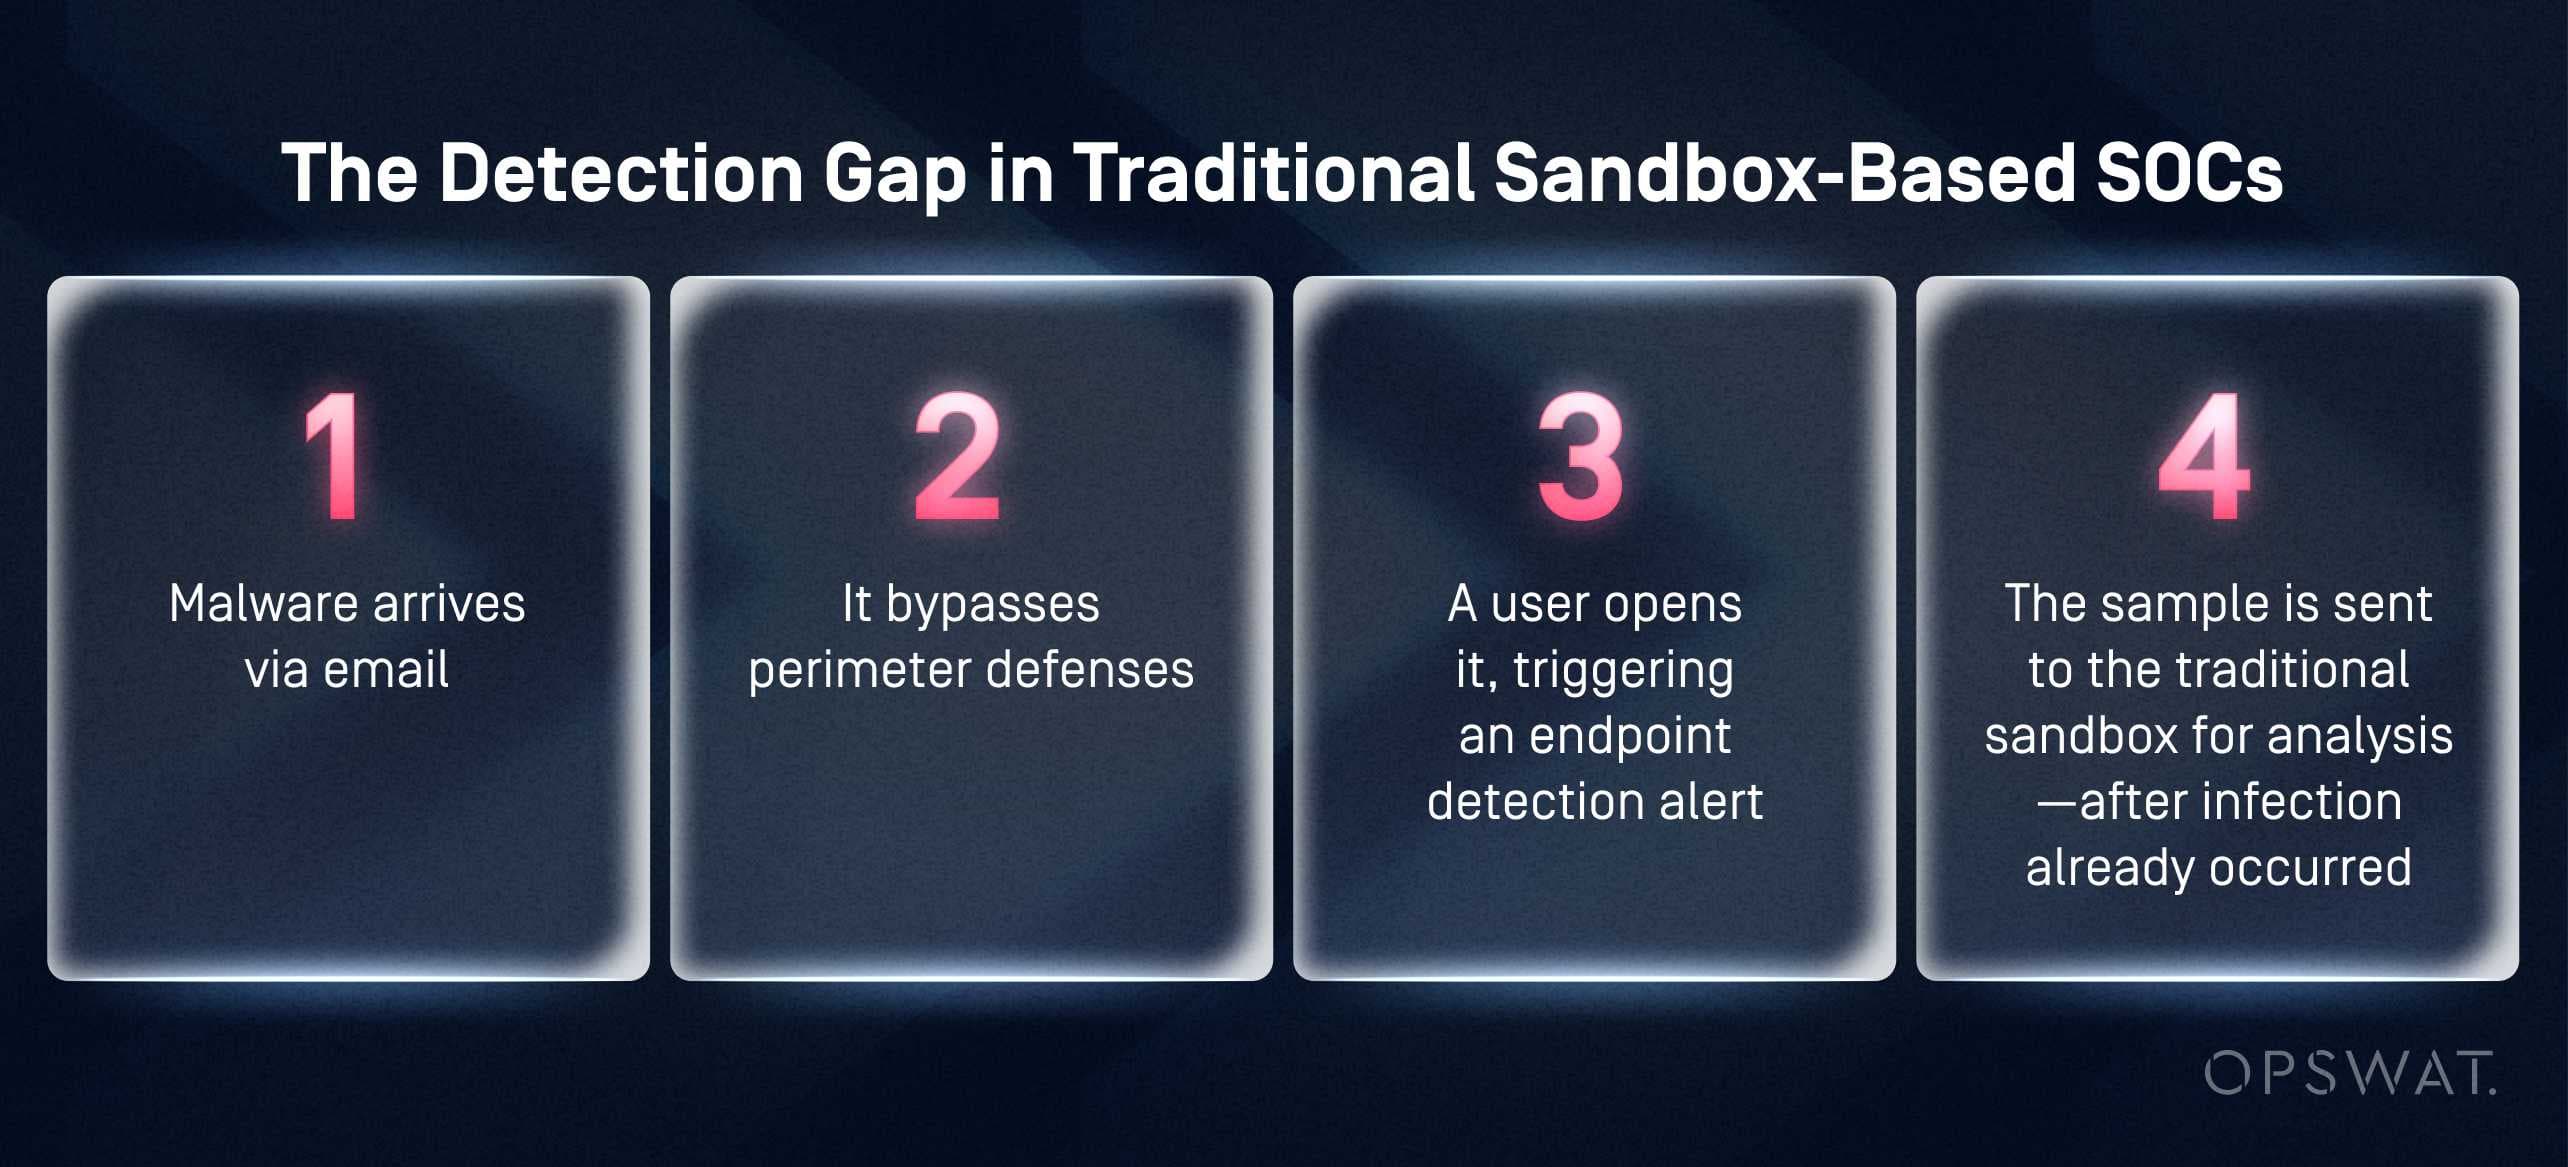
En esta entidad financiera, el enfoque tradicional de «sandboxing» basado en SOC fracasó porque la detección se producía demasiado tarde. Endpoint solo activaban el análisis tras la ejecución, lo que aumentaba el riesgo, los costes de respuesta y la exposición a riesgos normativos. Para el CISO, esto significaba que las amenazas desconocidas llegaban a los usuarios antes de que se confirmaran, lo que creaba una brecha persistente entre la detección y la prevención.
Para el SOC, el reto era la escala. A través de un entorno de pruebas basado en máquinas virtuales y mediante la automatización SOAR, se enviaban casi 1 000 correos electrónicos sospechosos al día. Cada ejecución requería una cantidad considerable de tiempo y recursos informáticos, lo que generaba colas persistentes que ralentizaban las investigaciones y alargaban el tiempo de respuesta.
Cuando surgían incidentes de alta prioridad, los analistas se veían obligados a pausar o cancelar las tareas automatizadas para liberar capacidad en el entorno de pruebas. La automatización pasó a ser un obstáculo en lugar de un facilitador, lo que dejó al SOC en una posición reactiva, sobrecargado y sin capacidad para detener las amenazas antes de que llegaran a los terminales.
How OPSWAT MetaDefender Aether™ Shifted Zero-Day Detection Left
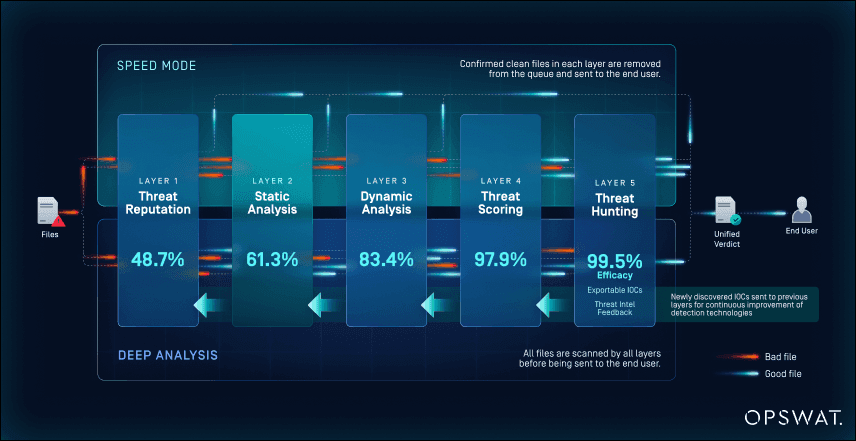
OPSWATLa organización abordó los retos a los que se enfrentaba su SOC y en materia de riesgos sustituyendo su entorno de pruebas basado en máquinas virtuales por « MetaDefender » de , una solución unificada de detección de amenazas de día cero basada en un proceso de cinco capas que abarca la reputación de las amenazas, el análisis estático previo a la ejecución, la emulación a nivel de instrucción, la puntuación de amenazas y la búsqueda de amenazas. Este cambio arquitectónico permitió al equipo de seguridad trasladar el análisis dinámico fuera del SOC y situarlo en el perímetro, donde las amenazas podían detenerse antes de llegar a los usuarios o a los dispositivos finales.
A diferencia de la ejecución tradicional en máquinas virtuales, MetaDefender ejecuta los archivos a nivel de instrucción, lo que elimina los retrasos provocados por el arranque de la máquina virtual y reduce la vulnerabilidad frente a las técnicas de evasión de máquinas virtuales. Esto permitió a la institución analizar archivos sospechosos en cuestión de segundos, en lugar de minutos, incluso con grandes volúmenes de correo electrónico.
Implementation focused on three core objectives:
1. Aislamiento de entornos con enfoque perimetral
MetaDefender se implementó en las puertas de enlace de seguridad del correo electrónico y en los puntos de recepción de archivos, lo que garantizó que los archivos sospechosos se analizaran dinámicamente antes de su entrega, y no después de su ejecución en los terminales.
2. Recuperación de la automatización y la escala del SOC
Al integrar el análisis dinámico directamente en los flujos de trabajo SOAR existentes, se eliminaron los atascos en las colas relacionados con el entorno de pruebas, lo que permitió que la automatización funcionara de forma continua sin necesidad de intervención por parte de los analistas.
3. Información unificada sobre vulnerabilidades de día cero
Cada análisis contribuyó a la cadena de procesamiento de inteligencia sobre amenazas integrada en MetaDefender Aether, que combina la reputación de las amenazas, el análisis estático previo a la ejecución, los resultados de la emulación, la puntuación de amenazas y la búsqueda de similitudes basada en el aprendizaje automático para ofrecer un único veredicto fiable por archivo.
Esta implementación transformó el sandboxing de una herramienta reactiva de respuesta ante incidentes en una defensa perimetral proactiva, adaptando la velocidad de detección, la escala y la reducción de riesgos a los requisitos operativos y normativos de la organización.
Impacto cuantificable en el rendimiento del SOC y la reducción de riesgos
Al sustituir el entorno de pruebas basado en máquinas virtuales por MetaDefender y trasladar la detección de amenazas de día cero al perímetro, la organización logró mejoras operativas inmediatas y duraderas. La detección se aceleró, la automatización se estabilizó y las amenazas se detuvieron en una fase más temprana del ciclo de vida del ataque.
Measurable outcomes delivered by MetaDefender Aether
Área de impacto | Resultado cuantificable |
|---|---|
Rendimiento de la automatización del SOC | Se han eliminado los cuellos de botella en la cola de SOAR provocados por la lentitud de la detonación en entornos de pruebas basados en máquinas virtuales, lo que permite que la automatización se ejecute de forma continua a gran escala |
Rapidez de la investigación | Reducción del tiempo de análisis de archivos de minutos a segundos mediante el análisis dinámico basado en la emulación |
Endpoint | Se han evitado amenazas de día cero en los puntos de entrada de correo electrónico y archivos, lo que ha reducido considerablemente las infecciones en los terminales y los costosos procesos de reparación |
Carga de trabajo de respuesta ante incidentes | Se ha reducido el número de incidentes que requieren medidas correctivas al detener las amenazas antes de que se ejecuten |
Eficiencia de los analistas | Se reduce el tiempo dedicado a gestionar la capacidad de los entornos de pruebas y las limitaciones de automatización, lo que permite a los analistas centrarse en análisis de seguridad y en la respuesta a amenazas de mayor valor |
Preparación ante vulnerabilidades de día cero y cumplimiento normativo | Control proactivo reforzado frente a amenazas desconocidas, que cumple con las expectativas de auditoría y normativas |
Creación de un modelo sostenible de detección de vulnerabilidades de día cero
Un modelo sostenible de detección de amenazas de día cero detiene las amenazas, se adapta al volumen de archivos y reduce la carga operativa del SOC. Mediante la implementación OPSWAT MetaDefender en el perímetro, la organización logró una prevención proactiva, restableció la automatización y creó un enfoque preparado para auditorías en la gestión de amenazas desconocidas en entornos regulados.
Para las instituciones financieras, este enfoque ofrece mucho más que una detección más rápida. Proporciona un modelo escalable y preparado para auditorías que permite gestionar el riesgo de vulnerabilidades de día cero, reducir la carga operativa de los equipos del SOC y reforzar la confianza en los controles de seguridad en los flujos de archivos críticos.MetaDefender demuestra cómo el sandboxing moderno a nivel de instrucción y la inteligencia unificada sobre amenazas pueden convertir la detección de vulnerabilidades de día cero en una ventaja empresarial cuantificable.
¿Estás listo para proteger tus flujos de trabajo de archivos críticos y detener las amenazas de día cero antes de que se produzcan?