Se ha aprovechado una vulnerabilidad de día cero de Microsoft Office para ejecutar PowerShell
El 27 de mayo de 2022, Nao_Sec (1) descubrió un fallo de ejecución remota de código de día cero en Microsoft Office, al que el investigador Kevin Beaumont denominó «Follina». Esta vulnerabilidad permite a una persona no autenticada obtener acceso persistente y tomar el control de un sistema de destino de forma remota aprovechando archivos descargados de Microsoft Office. Los hackers pueden utilizarla para ejecutar comandos maliciosos de PowerShell a través de la Herramienta de Diagnóstico de Microsoft (MSDT), incluso si las macros de Office están desactivadas.
«El documento utiliza la función de plantillas remotas de Word para recuperar un archivo HTML de un servidor web remoto, que a su vez utiliza el esquema URI ms-msdt MSProtocol para cargar código y ejecutar comandos de PowerShell», explicó el investigador Kevin Beaumont. «Eso no debería ser posible». (2)
El 30 de mayo de 2022, Microsoft publicó el CVE-2022-30190. Las versiones de Microsoft Office 2013, 2016, 2019 y 2021, así como las ediciones Professional Plus, se ven afectadas. Sin embargo, a fecha de 1 de junio de 2022 no hay ningún parche disponible.
En esta entrada del blog, analizamos la muestra de malware y os mostramos cómo defenderos de los ataques.
Resumen del ataque que aprovecha la vulnerabilidad CVE-2022-30190
Al analizar la muestra, hemos constatado que la técnica de ataque no es nueva. El autor de la amenaza utilizó un vector de ataque similar al de la campaña que explotaba la vulnerabilidad CVE-2021-40444 en septiembre de 2021. Ambos ataques utilizaron un enlace externo en un archivo de relaciones que conducía a un archivo HTML malicioso.
Mediante técnicas de phishing o ingeniería social, los ciberdelincuentes enviaron un archivo de Microsoft Word (.docx) malicioso a las víctimas y las engañaron para que lo abrieran. El archivo contiene una URL externa que apunta a un archivo HTML, el cual incluye un código JavaScript inusual.
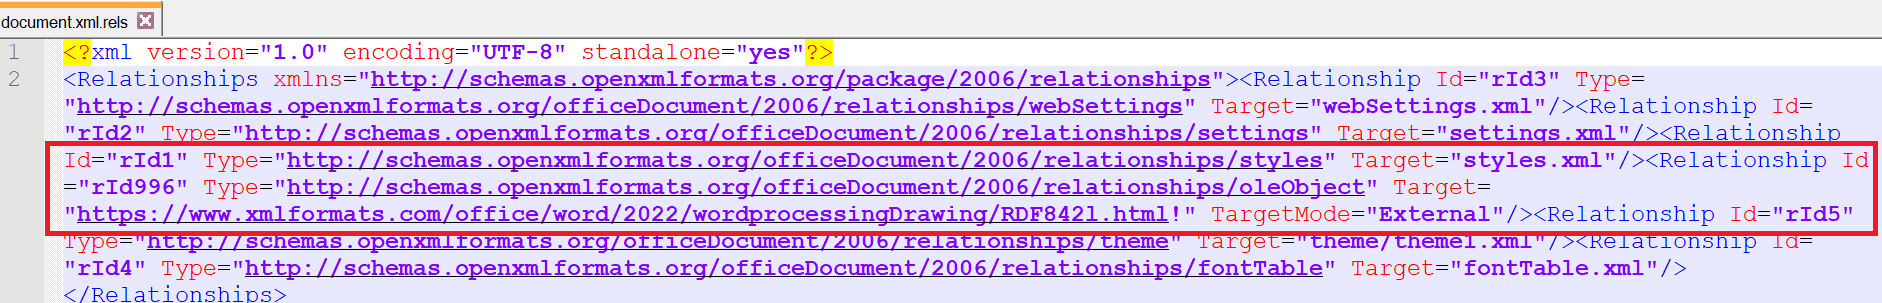
Ese código JavaScript hace referencia a una URL con el esquema «ms-msdt:» que puede ejecutar código remoto.

Esta es una imagen recreada a partir de una prueba de concepto (POC) obtenida de https://twitter.com/0xBacco/status/1531599168363548672 para mostrar un ejemplo del código JavaScript.
Cómo prevenir el ataque
El 30 de mayo de 2022, Microsoft publicó una guía sobre soluciones provisionales para ayudar a los usuarios a mitigar la vulnerabilidad recientemente descubierta (3). Actualmente, desactivar el protocolo URL de MSDT parece ser la opción más sencilla. No obstante, aún no está claro cuál podría ser el impacto de desactivar dicho protocolo.
Sin embargo, si utilizas OPSWAT MetaDefender nuestra tecnología Deep CDR™ (Content Disarm and Reconstruction), líder en el sector, no tiene por qué preocuparse por nada de esto. Su red y sus usuarios están a salvo de los ataques, ya que la tecnología Deep CDR™ desactiva todo el contenido activo oculto en los archivos maliciosos antes de que llegue a sus usuarios.
A continuación, le mostramos cómo la tecnología Deep CDR™ gestiona el archivo malicioso y genera un archivo seguro para sus usuarios, tanto si se ha subido a su aplicación web como si se ha recibido como archivo adjunto de un correo electrónico.
Neutraliza el archivo tóxico de Microsoft Word
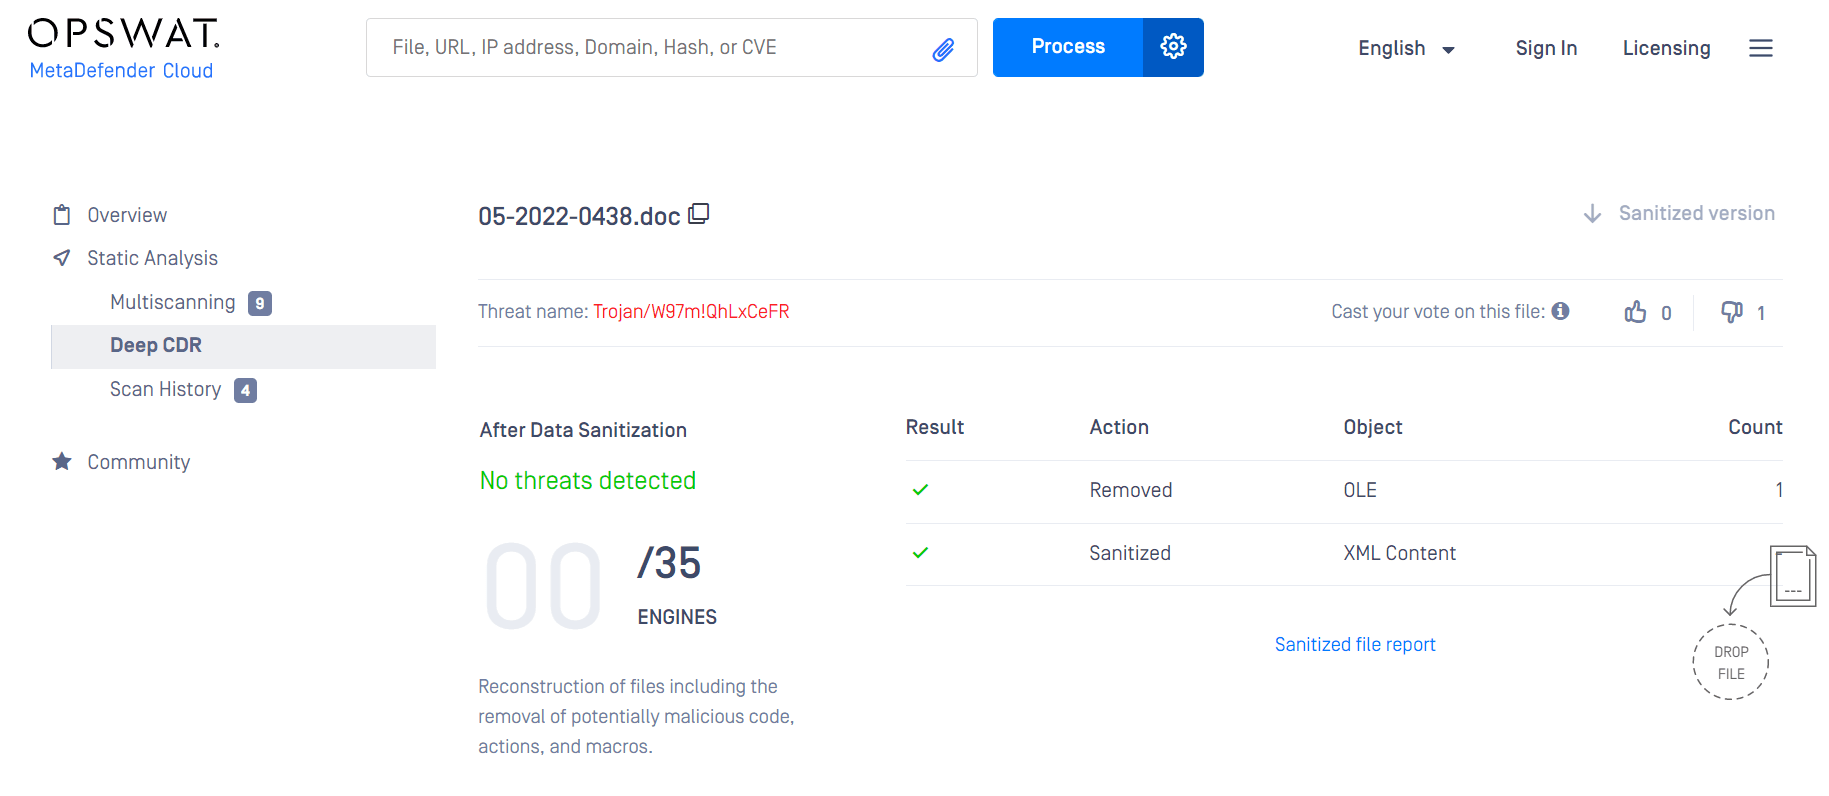
Una vez que el archivo .docx que contiene una URL maliciosa entra en la red de su organización a través de correos electrónicos, cargas de archivos, etc., MetaDefender lo MetaDefender con múltiples motores antimalware mediante OPSWAT y examina el archivo en busca de posibles amenazas, como objetos OLE, hipervínculos, scripts, etc. A continuación, todas las amenazas incrustadas se eliminan o se desinfectan de forma recursiva, dependiendo de las configuraciones de la tecnología Deep CDR™. Como se muestra en el resultado del procesamiento del archivo, se eliminó un objeto OLE y se desinfectó el contenido XML.
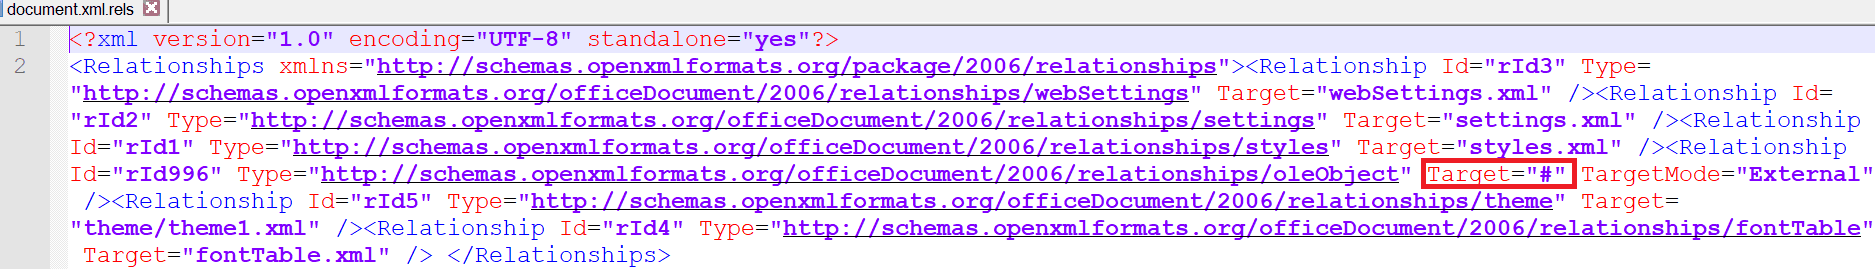
Una vez finalizado el proceso, el documento .docx ya no contiene el enlace HTML malicioso, ya que este ha sido sustituido por un enlace «en blanco». Por lo tanto, aunque los usuarios internos abran el archivo, no se cargará ni se ejecutará ningún malware.
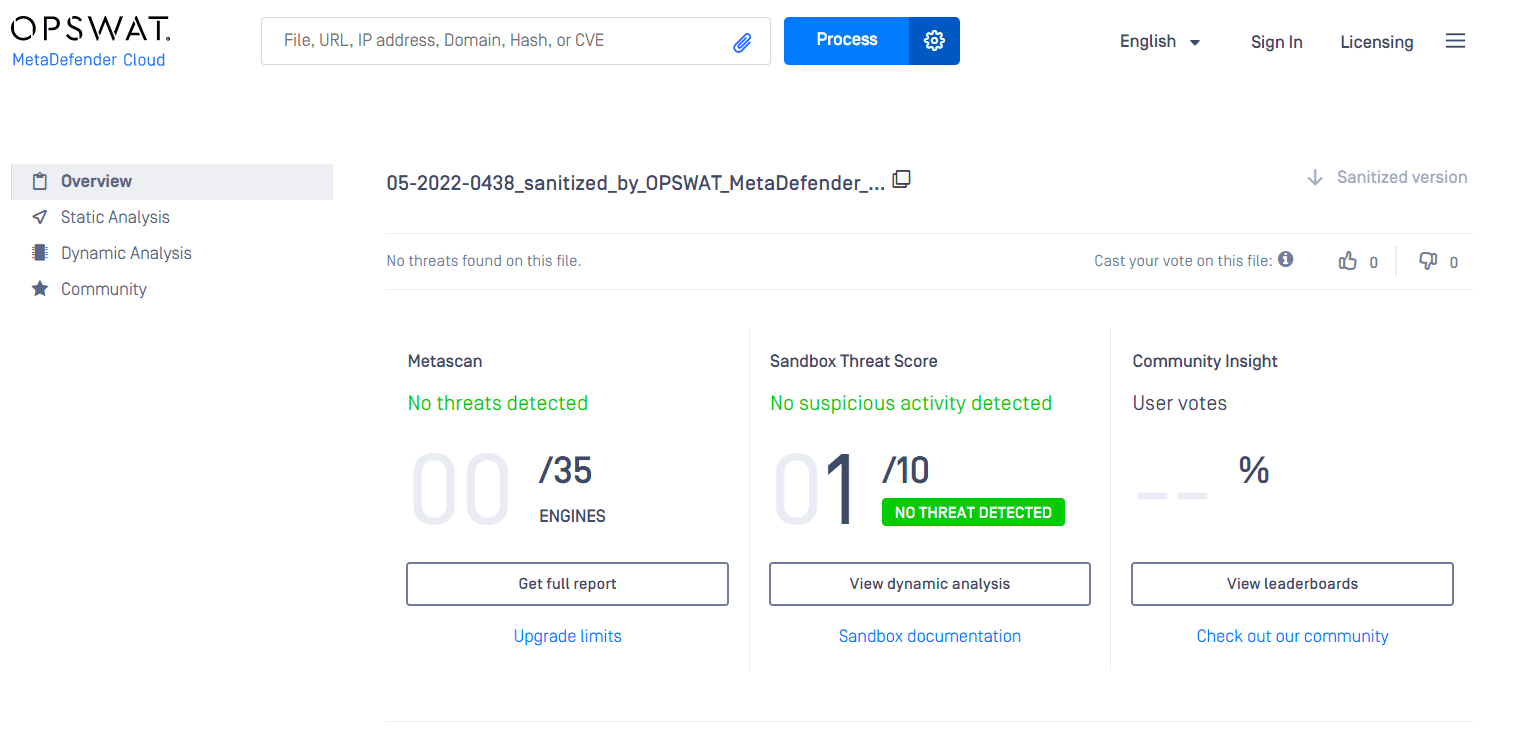
Al analizar el archivo limpio obtenido tras el proceso con OPSWAT y MetaDefender , podemos comprobar que el documento no presenta ningún riesgo.
Desactivar el JavaScript del archivo HTML
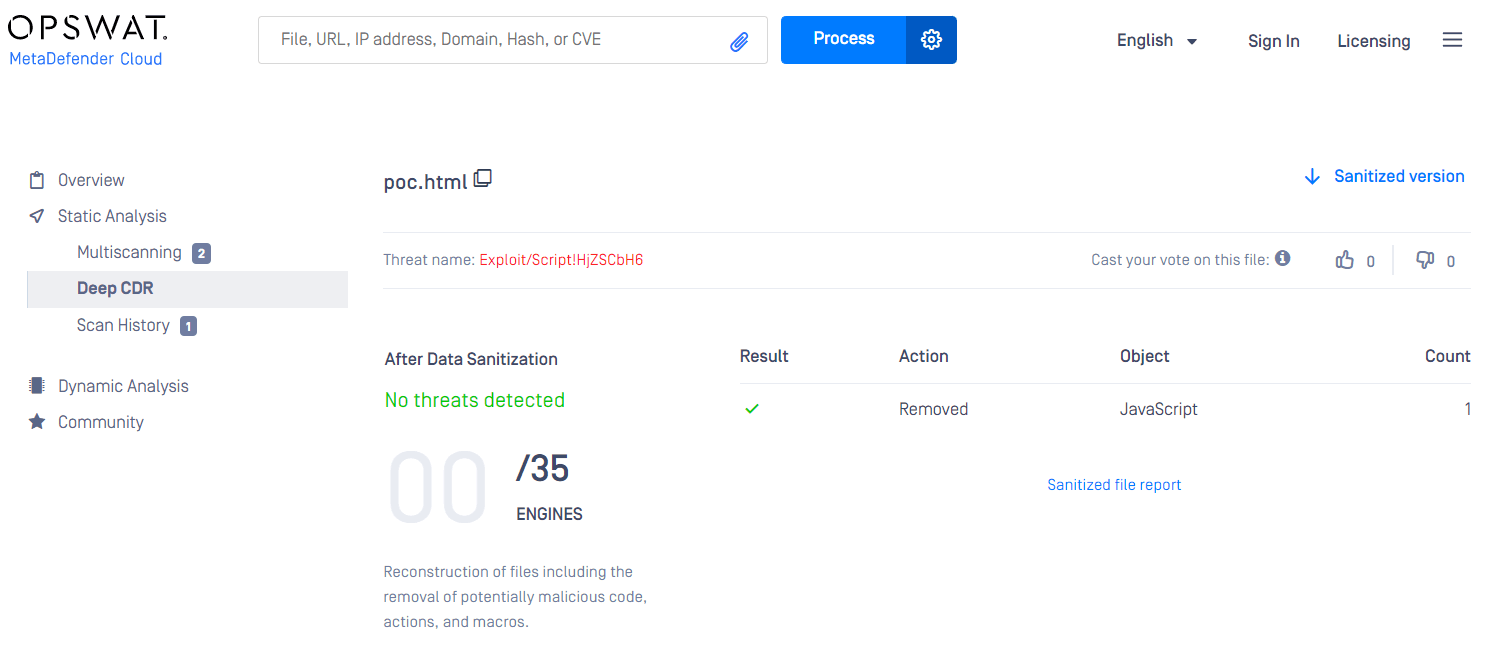
Aunque configures el motor de la tecnología Deep CDR™ para que acepte direcciones URL en los archivos, seguirás estando totalmente protegido. La tecnología Deep CDR™ elimina el código JavaScript malicioso del archivo HTML cargado, ya que se considera una amenaza potencial. Sin el código JavaScript, el código de PowerShell no puede descargarse ni ejecutarse. Tus usuarios pueden abrir y utilizar el archivo reconstruido, libre de amenazas, con total funcionalidad.
No confíes en la detección
Este nuevo método de explotación es difícil de detectar porque el malware se carga desde una plantilla remota, por lo que el archivo .docx puede eludir las defensas de la red, ya que no contiene código malicioso (2). Del mismo modo, los ciberdelincuentes siguen explotando activamente las vulnerabilidades y abusando de diversos vectores de ataque aprovechando los programas de Microsoft Office y funciones como las macros, los enlaces externos, los objetos OLE, etc., para distribuir o activar malware. Para una verdadera implementación de «cero confianza», no se puede confiar en un modelo de seguridad basado en «detectar para proteger» para prevenir los ataques de día cero. Las organizaciones necesitan una solución integral de prevención de amenazas que las proteja tanto del malware conocido como del desconocido.
La tecnología Deep CDR™ es una solución innovadora y eficaz para contrarrestar el malware evasivo avanzado y los ataques de día cero. Detiene los ataques en su fase más temprana desactivando todos los componentes ejecutables sospechosos y, al mismo tiempo, proporcionando archivos 100 % libres de amenazas y seguros para su uso.
Obtén más información sobre la tecnología Deep CDR™. Para descubrir cómo podemos ayudarte a proporcionar una protección integral a tu organización frente a los documentos maliciosos, habla ahora con un especialista de OPSWAT .