A medida que las ciberamenazas siguen evolucionando, los atacantes encuentran nuevas formas de eludir la detección mediante tipos de archivo poco habituales, contenido malicioso incrustado y vectores de ataque innovadores. Las últimas mejoras de seguridad OPSWATllevan la detección de amenazas a un nuevo nivel, proporcionando a las organizaciones potentes herramientas para analizar, clasificar y neutralizar las amenazas con mayor precisión. Desde la detección de tipos de archivo personalizados hasta la inspección en profundidad de los PCAP (capturas de paquetes de red), estas actualizaciones garantizan que los equipos de seguridad se mantengan un paso por delante de los riesgos emergentes.
Detección del tipo de archivo
Definir reglas personalizadas
Las organizaciones suelen encontrarse con archivos en formatos exclusivos o patentados que las herramientas estándar no pueden reconocer de inmediato. Esperar a que los proveedores proporcionen soluciones puede ralentizar los flujos de trabajo, lo que deja a los equipos en la duda de si bloquear esos archivos (con el riesgo de provocar interrupciones) o permitir su uso (con el riesgo de exposición).
El motor de detección de tipos de archivo resuelve este problema mediante una detección de tipos de archivo basada en reglas personalizadas, lo que permite a las organizaciones definir su propia lógica de clasificación para los archivos no reconocidos.
- Define tus propios criterios (por ejemplo, encabezados, extensiones o patrones de bytes) para clasificar los formatos no compatibles.
- Actúa de inmediato: no hace falta esperar a que haya novedades.
- Equilibre la seguridad y la productividad adaptando las reglas a las políticas específicas de gestión de archivos de su organización.
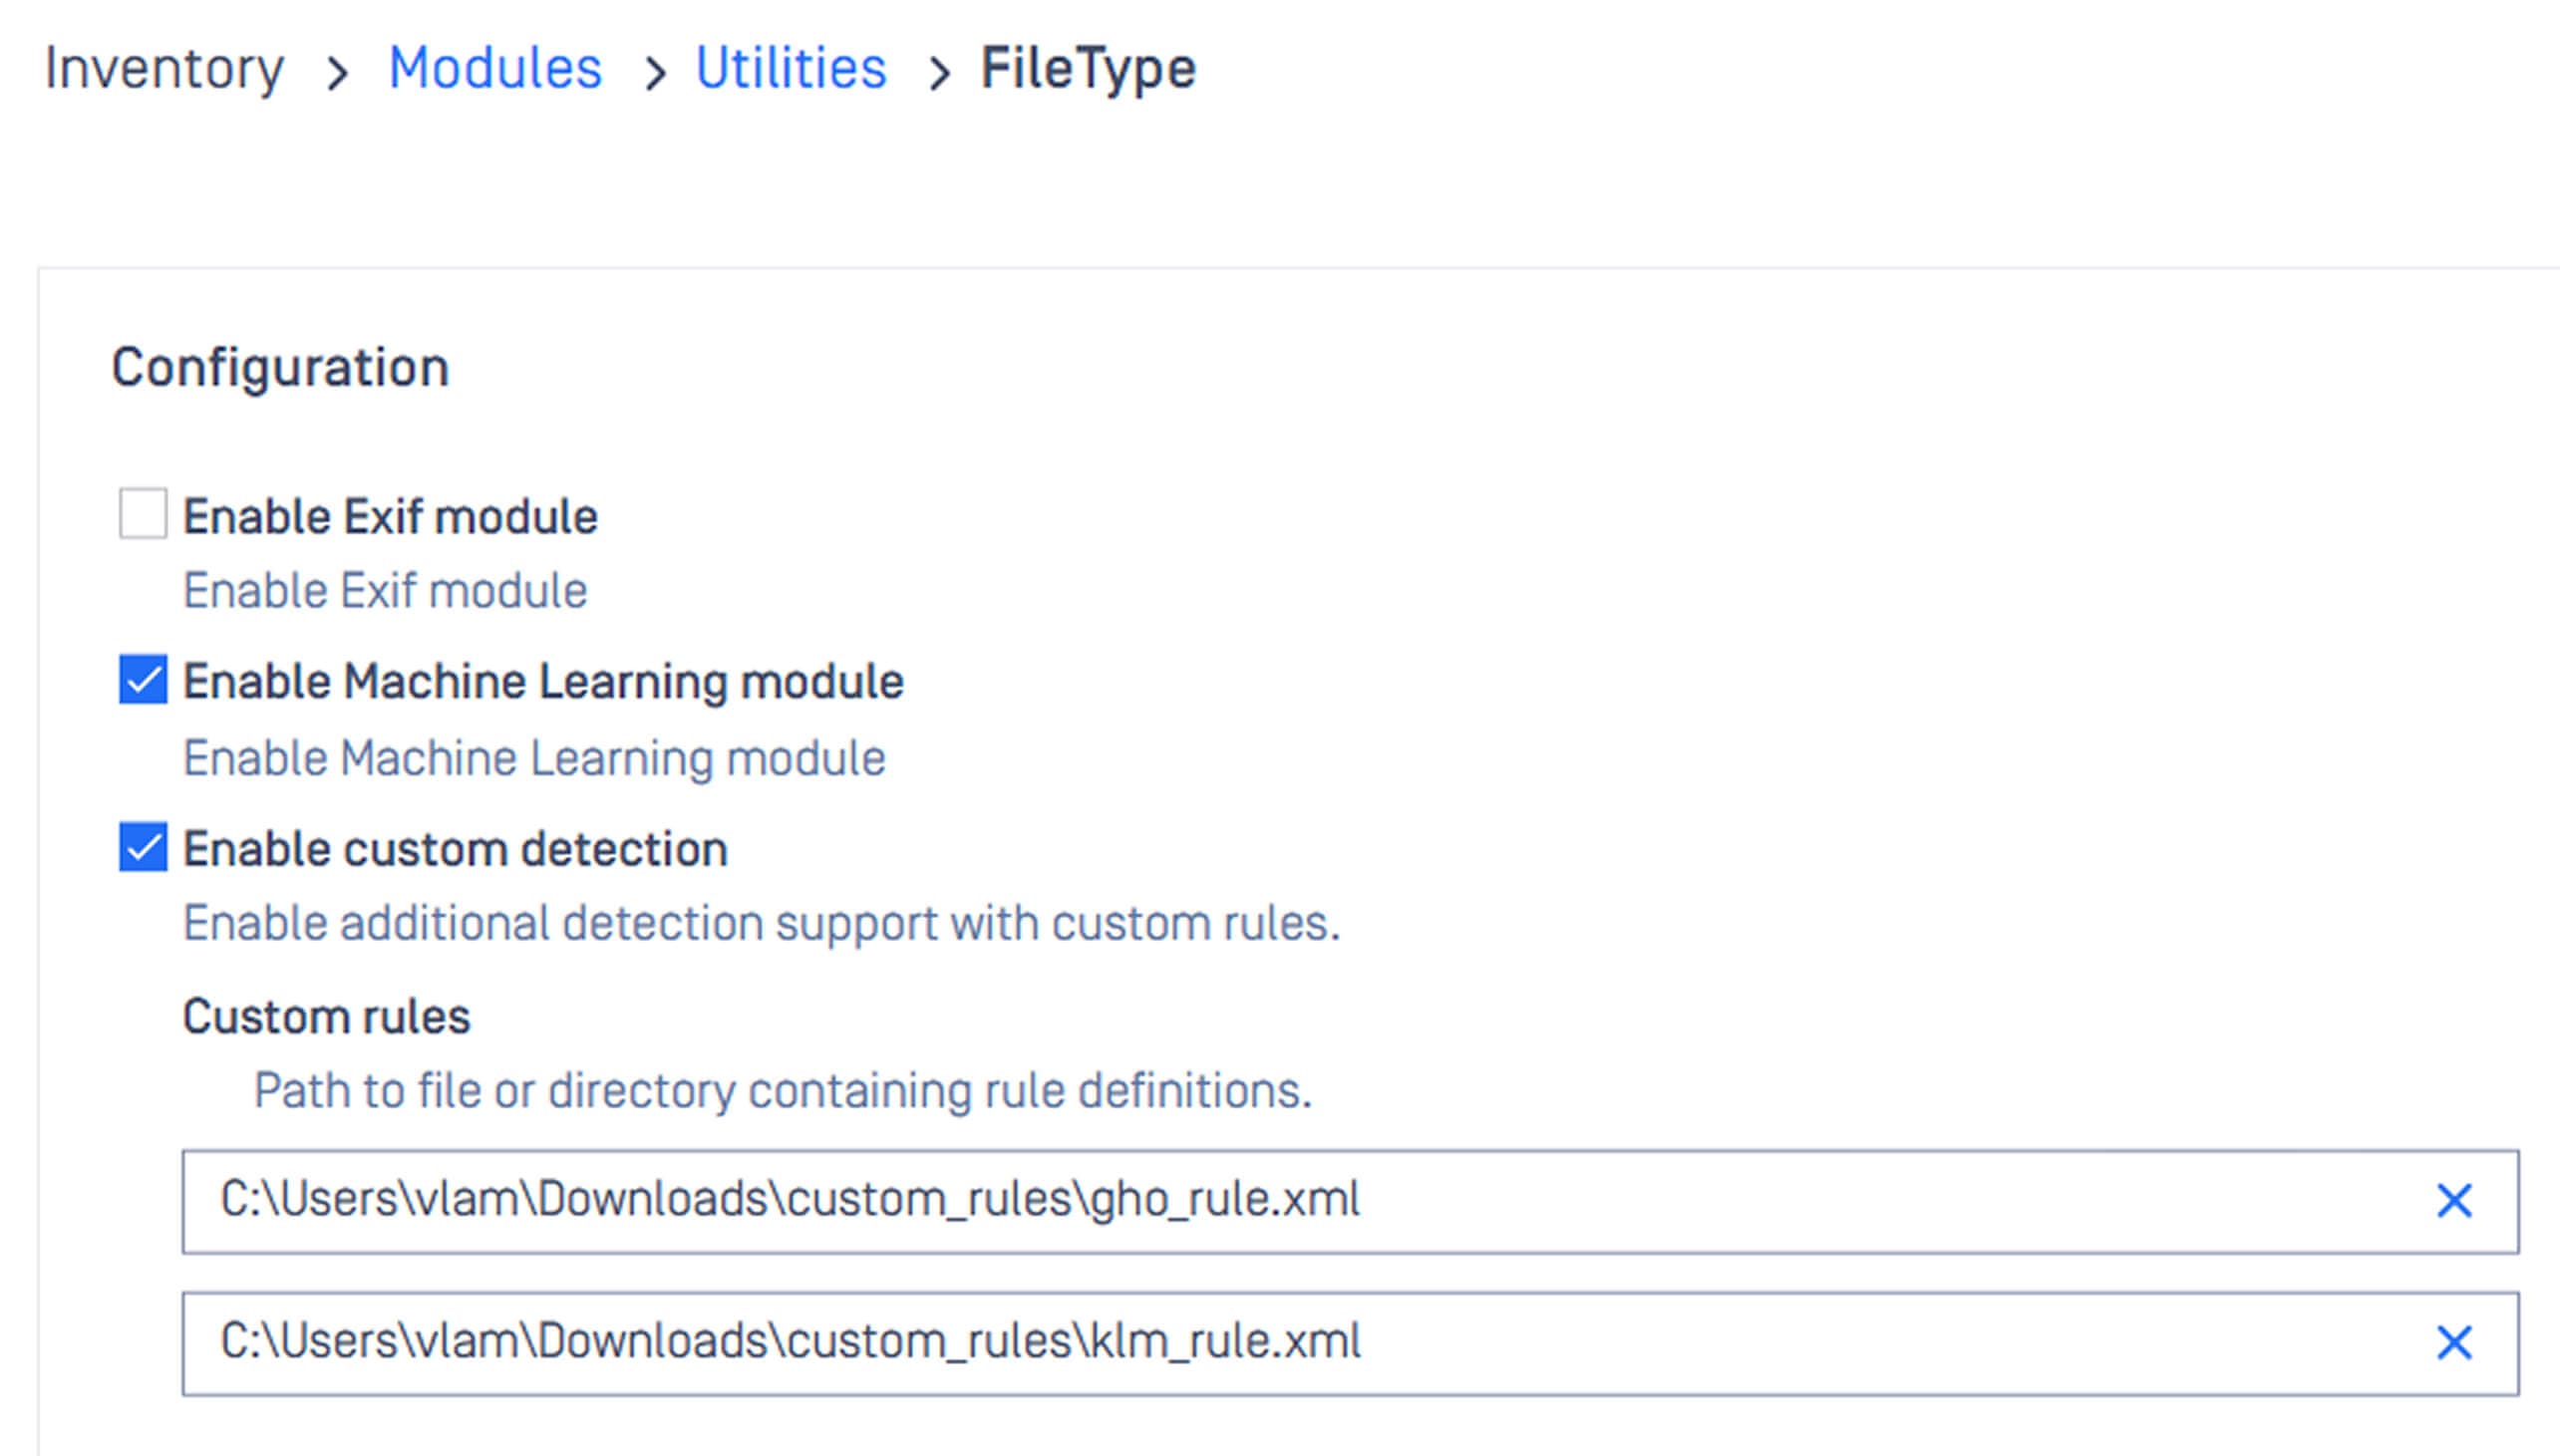
De este modo, recuperas el control y te aseguras de que incluso los tipos de archivo más especializados o nuevos se adapten a tus flujos de trabajo.
Más información sobre la detección personalizada
Tecnología Deep CDR™
Indique el «motivo de la acción»
Los documentos modernos son mucho más que texto e imágenes: contienen metadatos, objetos incrustados e incluso scripts ocultos que pueden servir como vectores de ataque. Si bien es bien sabido que las macros suponen un riesgo, amenazas más sutiles, como las propiedades de los documentos, las referencias a plantillas o los códigos QR incrustados en archivos antiguos de Office, suelen pasar desapercibidas.
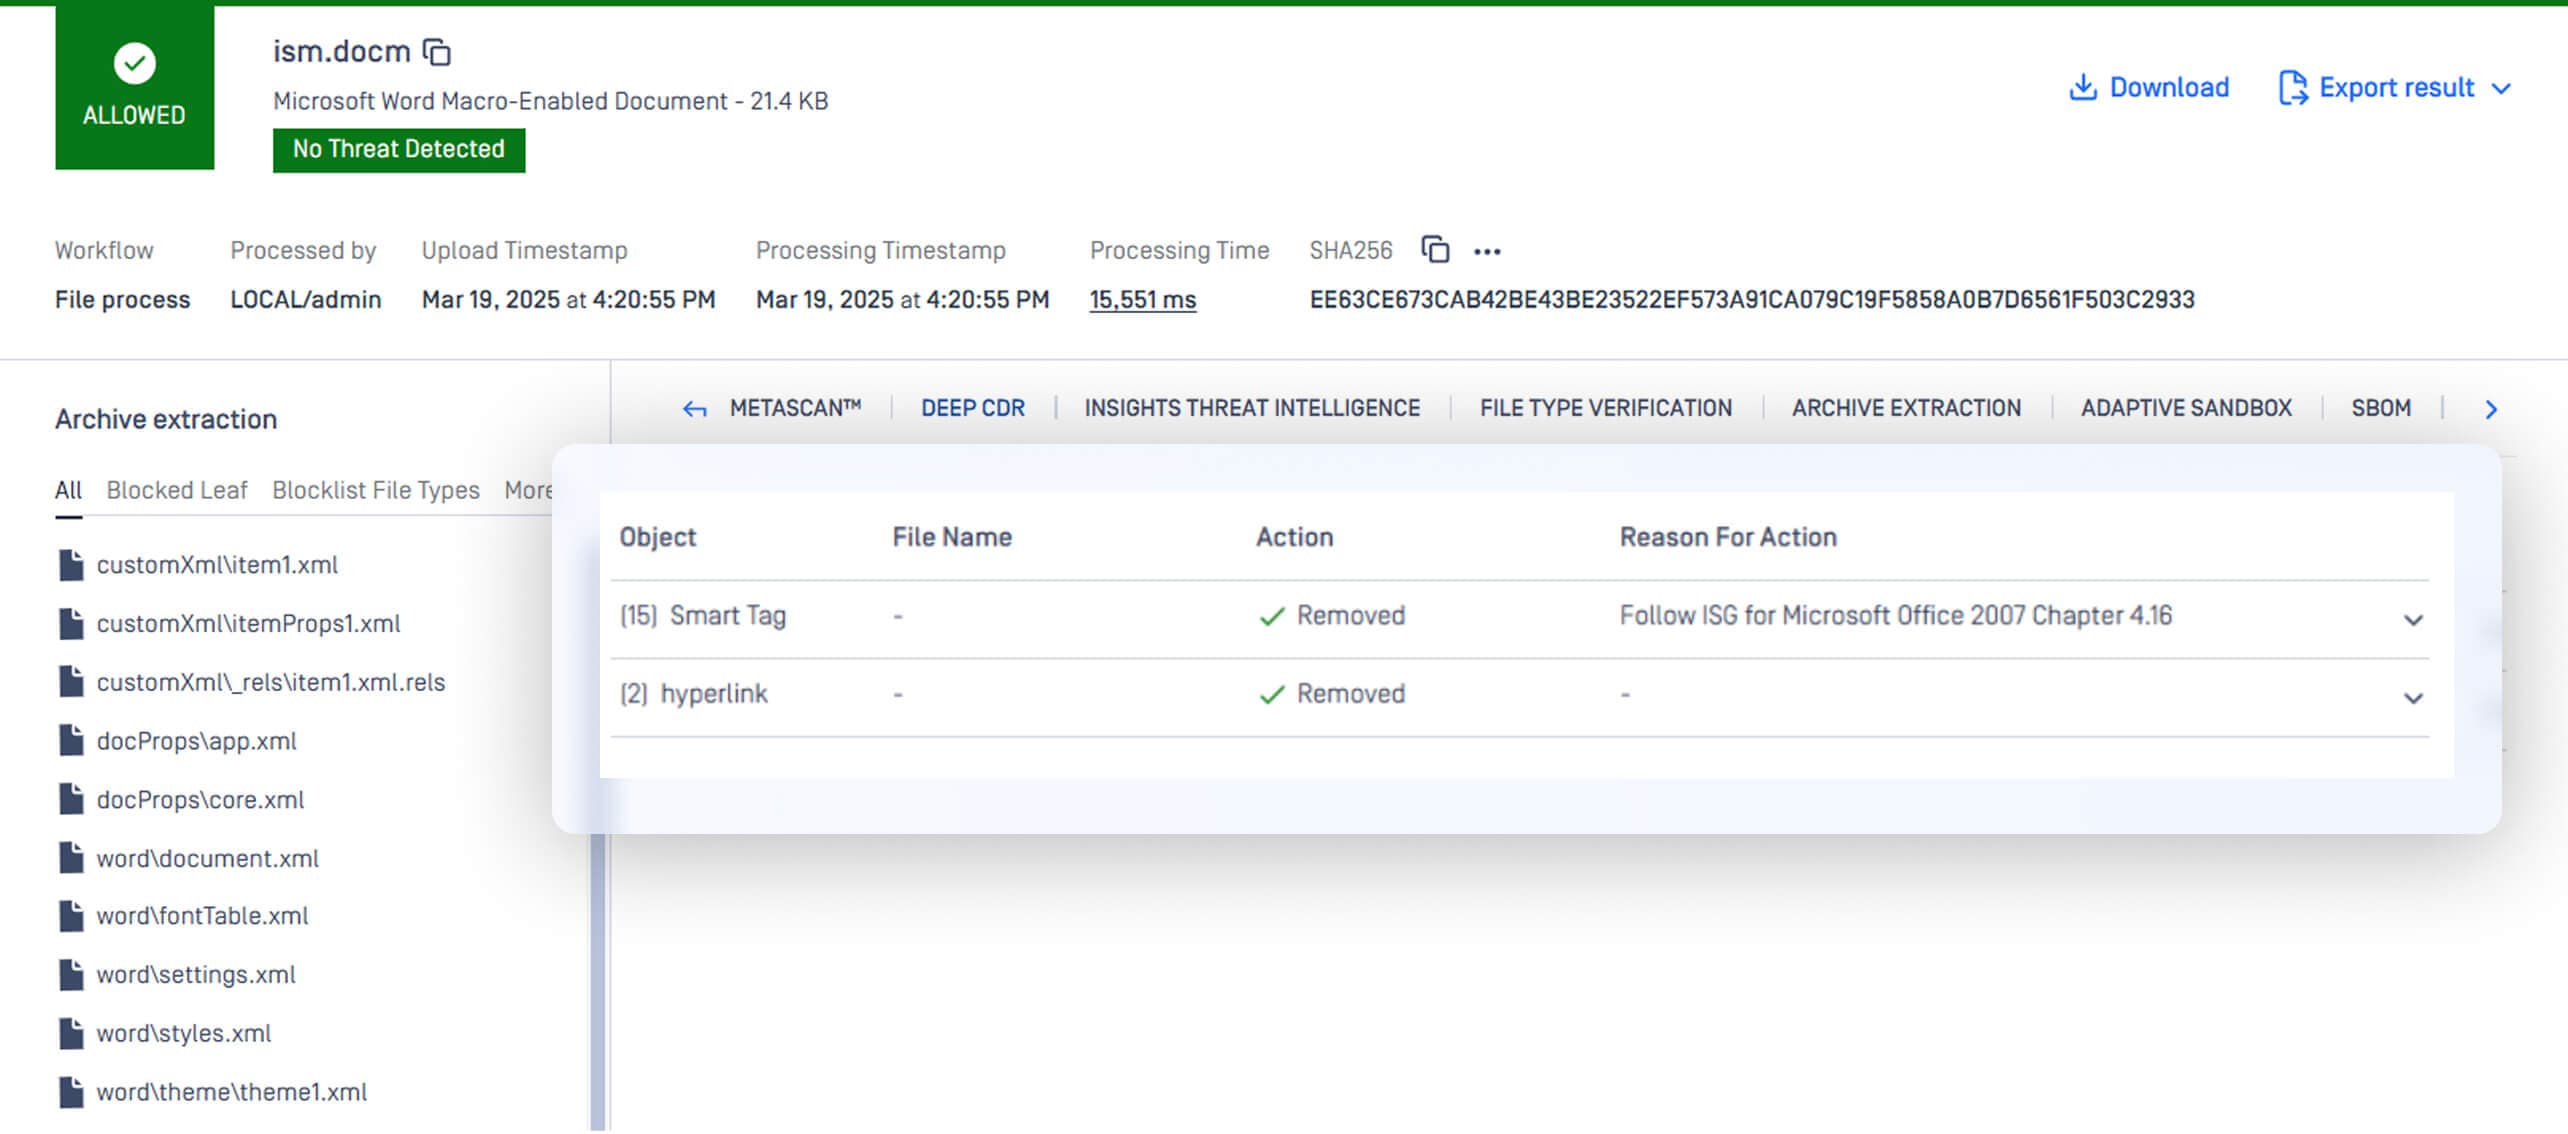
La tecnología Deep CDR™ ofrece ahora explicaciones detalladas sobre los «motivos de la acción», lo que ayuda a los equipos de seguridad a comprender por qué se han eliminado determinados elementos. Esta transparencia es fundamental para el cumplimiento normativo, el análisis forense y la confianza de los usuarios.
Detectar códigos QR basados en ASCII
Los ciberdelincuentes innovan constantemente para eludir la detección. Una táctica emergente consiste en incrustar códigos QR maliciosos en formato ASCII. Estos códigos QR, al escanearlos, pueden redirigir a sitios web de phishing o provocar descargas maliciosas.
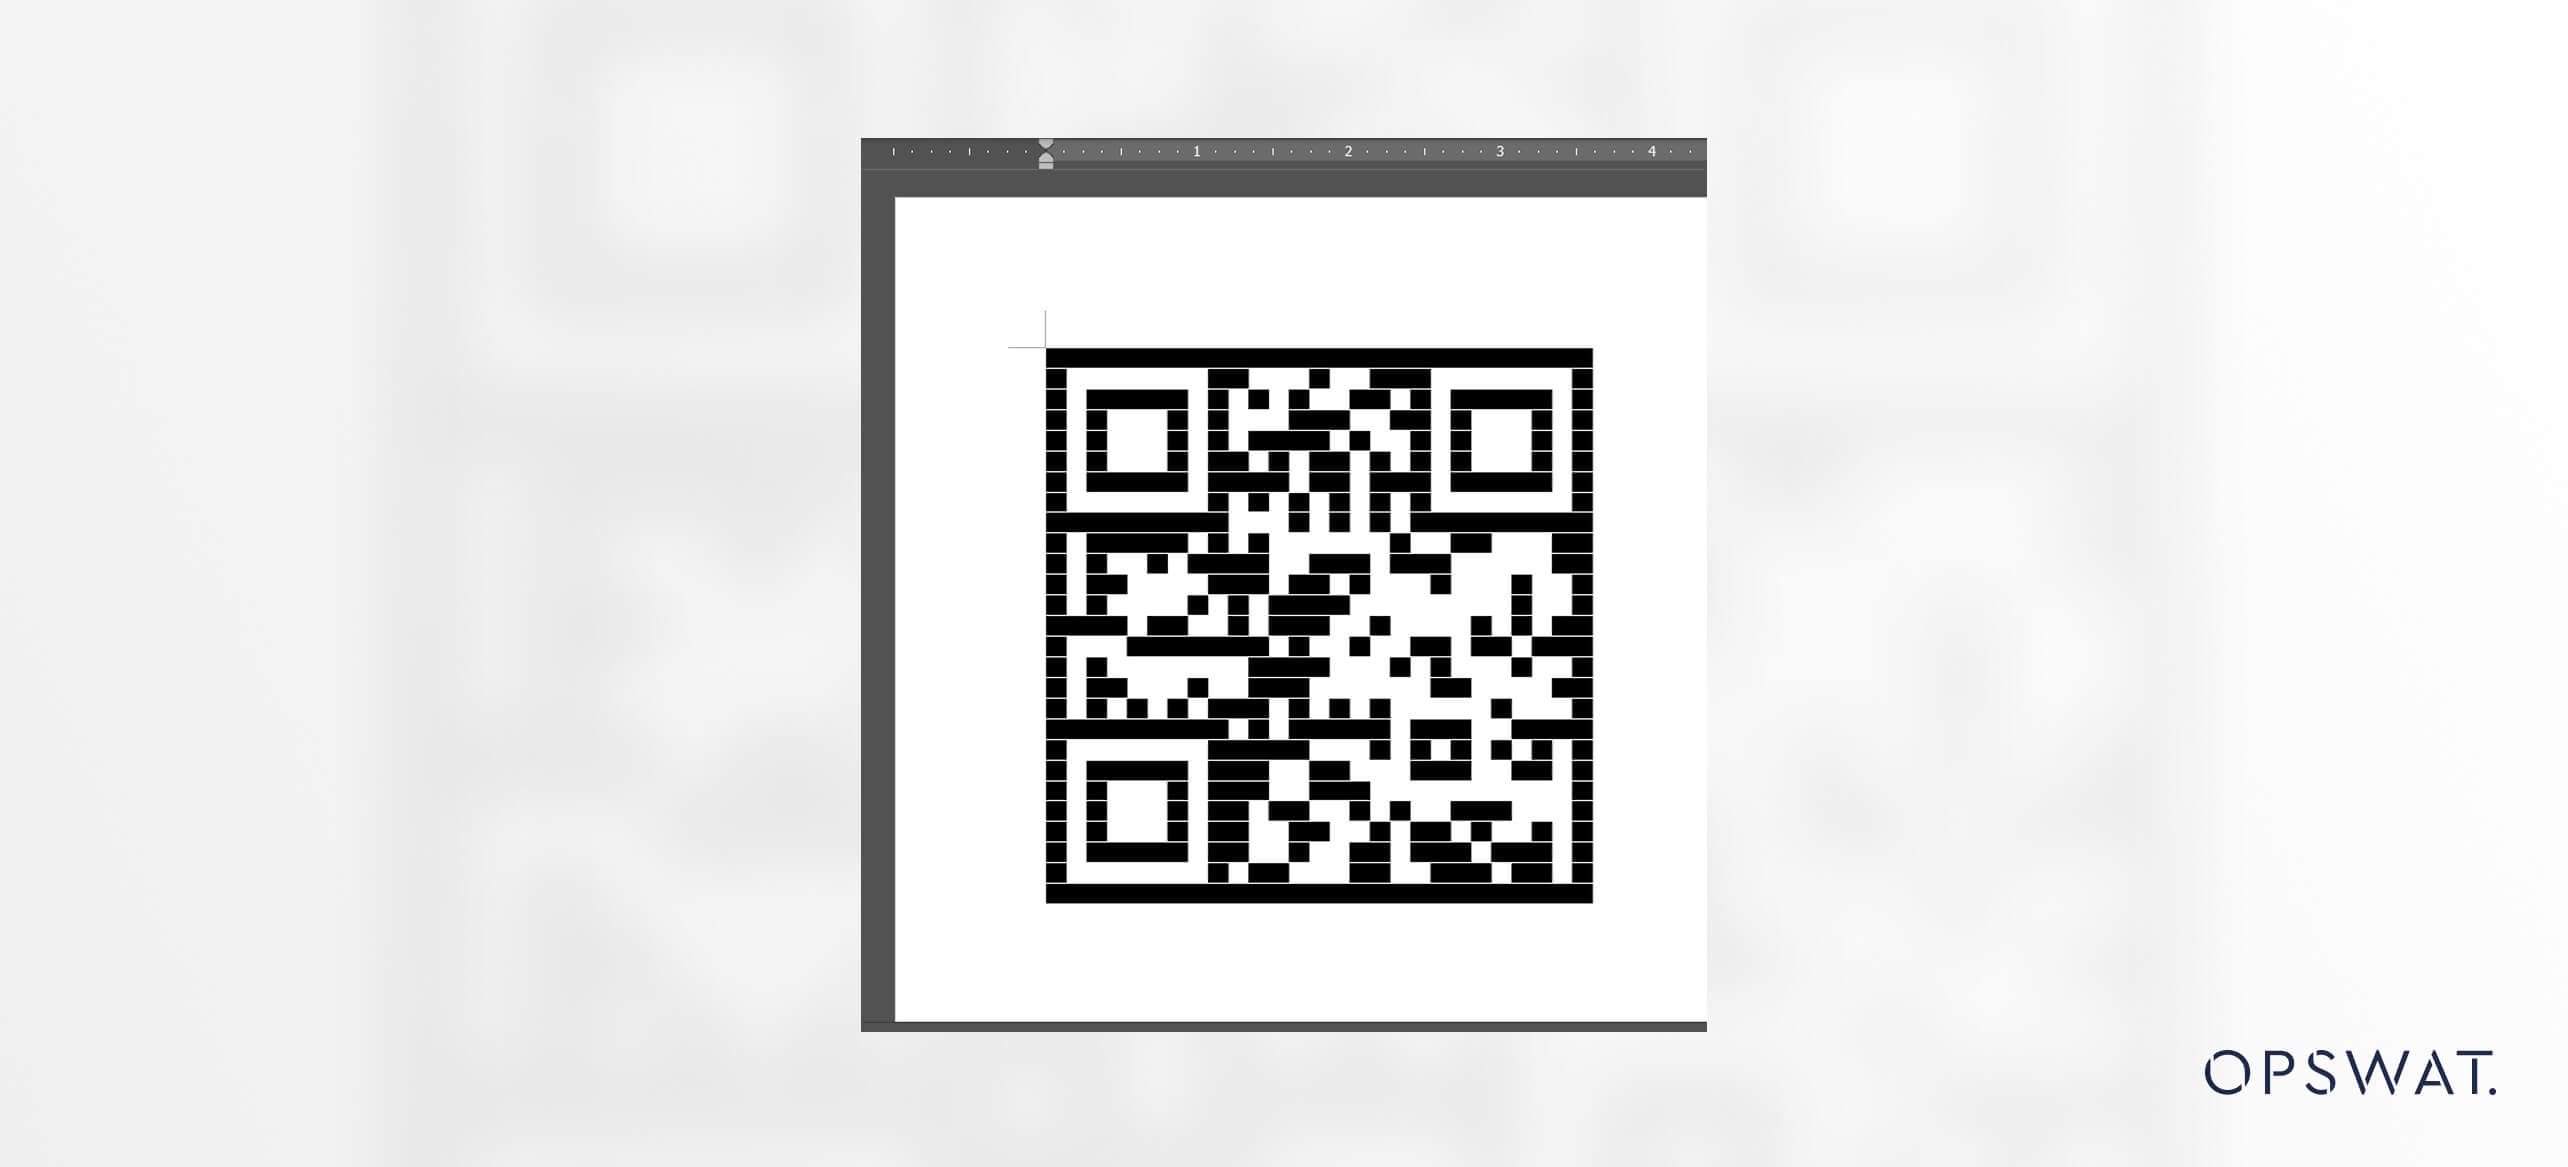
La tecnología Deep CDR™ detecta y neutraliza ahora los códigos QR codificados en ASCII, lo que permite mitigar este nuevo vector de ataque antes de que pueda ser aprovechado.
Más información sobre la desinfección mediante códigos QR
Limpiar de forma recursiva datos JSON codificados en Base64
Otra mejora fundamental es la inspección exhaustiva de los datos JSON codificados en Base64. Los atacantes incorporan cada vez más cargas maliciosas en cadenas codificadas dentro de API o en los archivos de configuración.
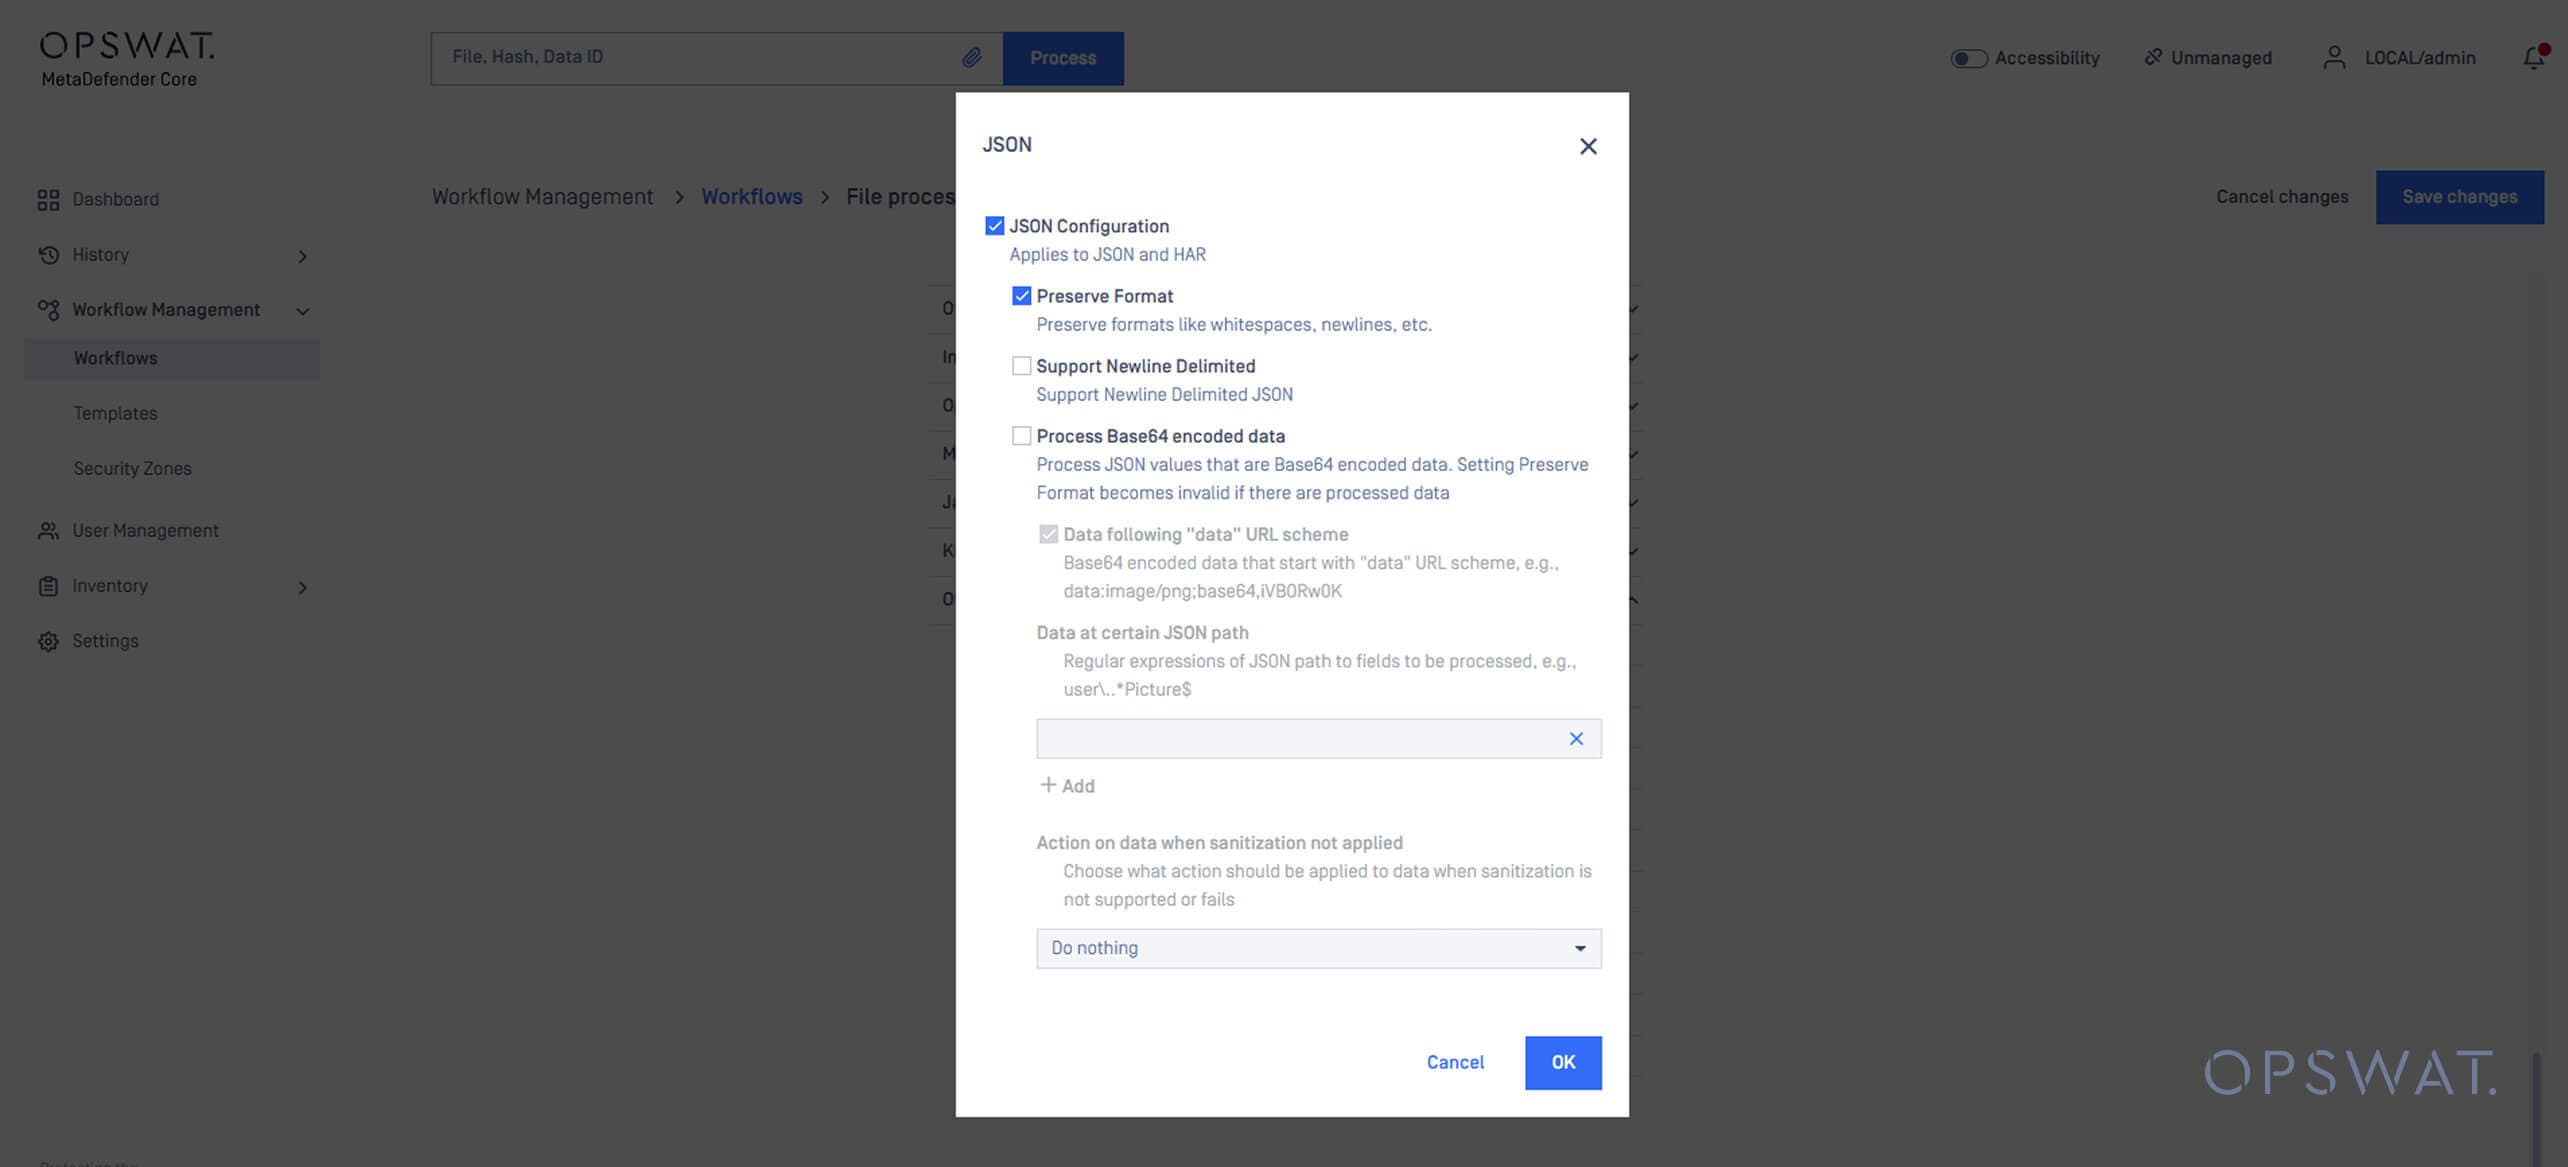
La tecnología Deep CDR™ incluye ahora una función de limpieza recursiva para contenidos JSON codificados en Base64, lo que garantiza que:
- Los datos codificados en Base64 se descodifican.
- El contenido extraído se ha depurado.
- Los datos depurados se vuelven a codificar en Base64 y se reincorporan a la estructura JSON.
Este proceso garantiza que no queden amenazas ocultas en los archivos de datos estructurados.
Más información sobre los datos codificados en Base64 en JSON
Extracción de archivos
Extraer y examinar archivos PCAP
Las capturas de paquetes de red (archivos PCAP) son una mina de oro para los investigadores forenses, pero también constituyen un punto ciego para muchas soluciones de seguridad. Las herramientas tradicionales suelen tratar los archivos PCAP como contenedores opacos, ignorando el tráfico HTTP, FTP o IMAP que contienen. Este descuido permite a los atacantes sustraer datos o distribuir malware a través de registros de red aparentemente inofensivos.
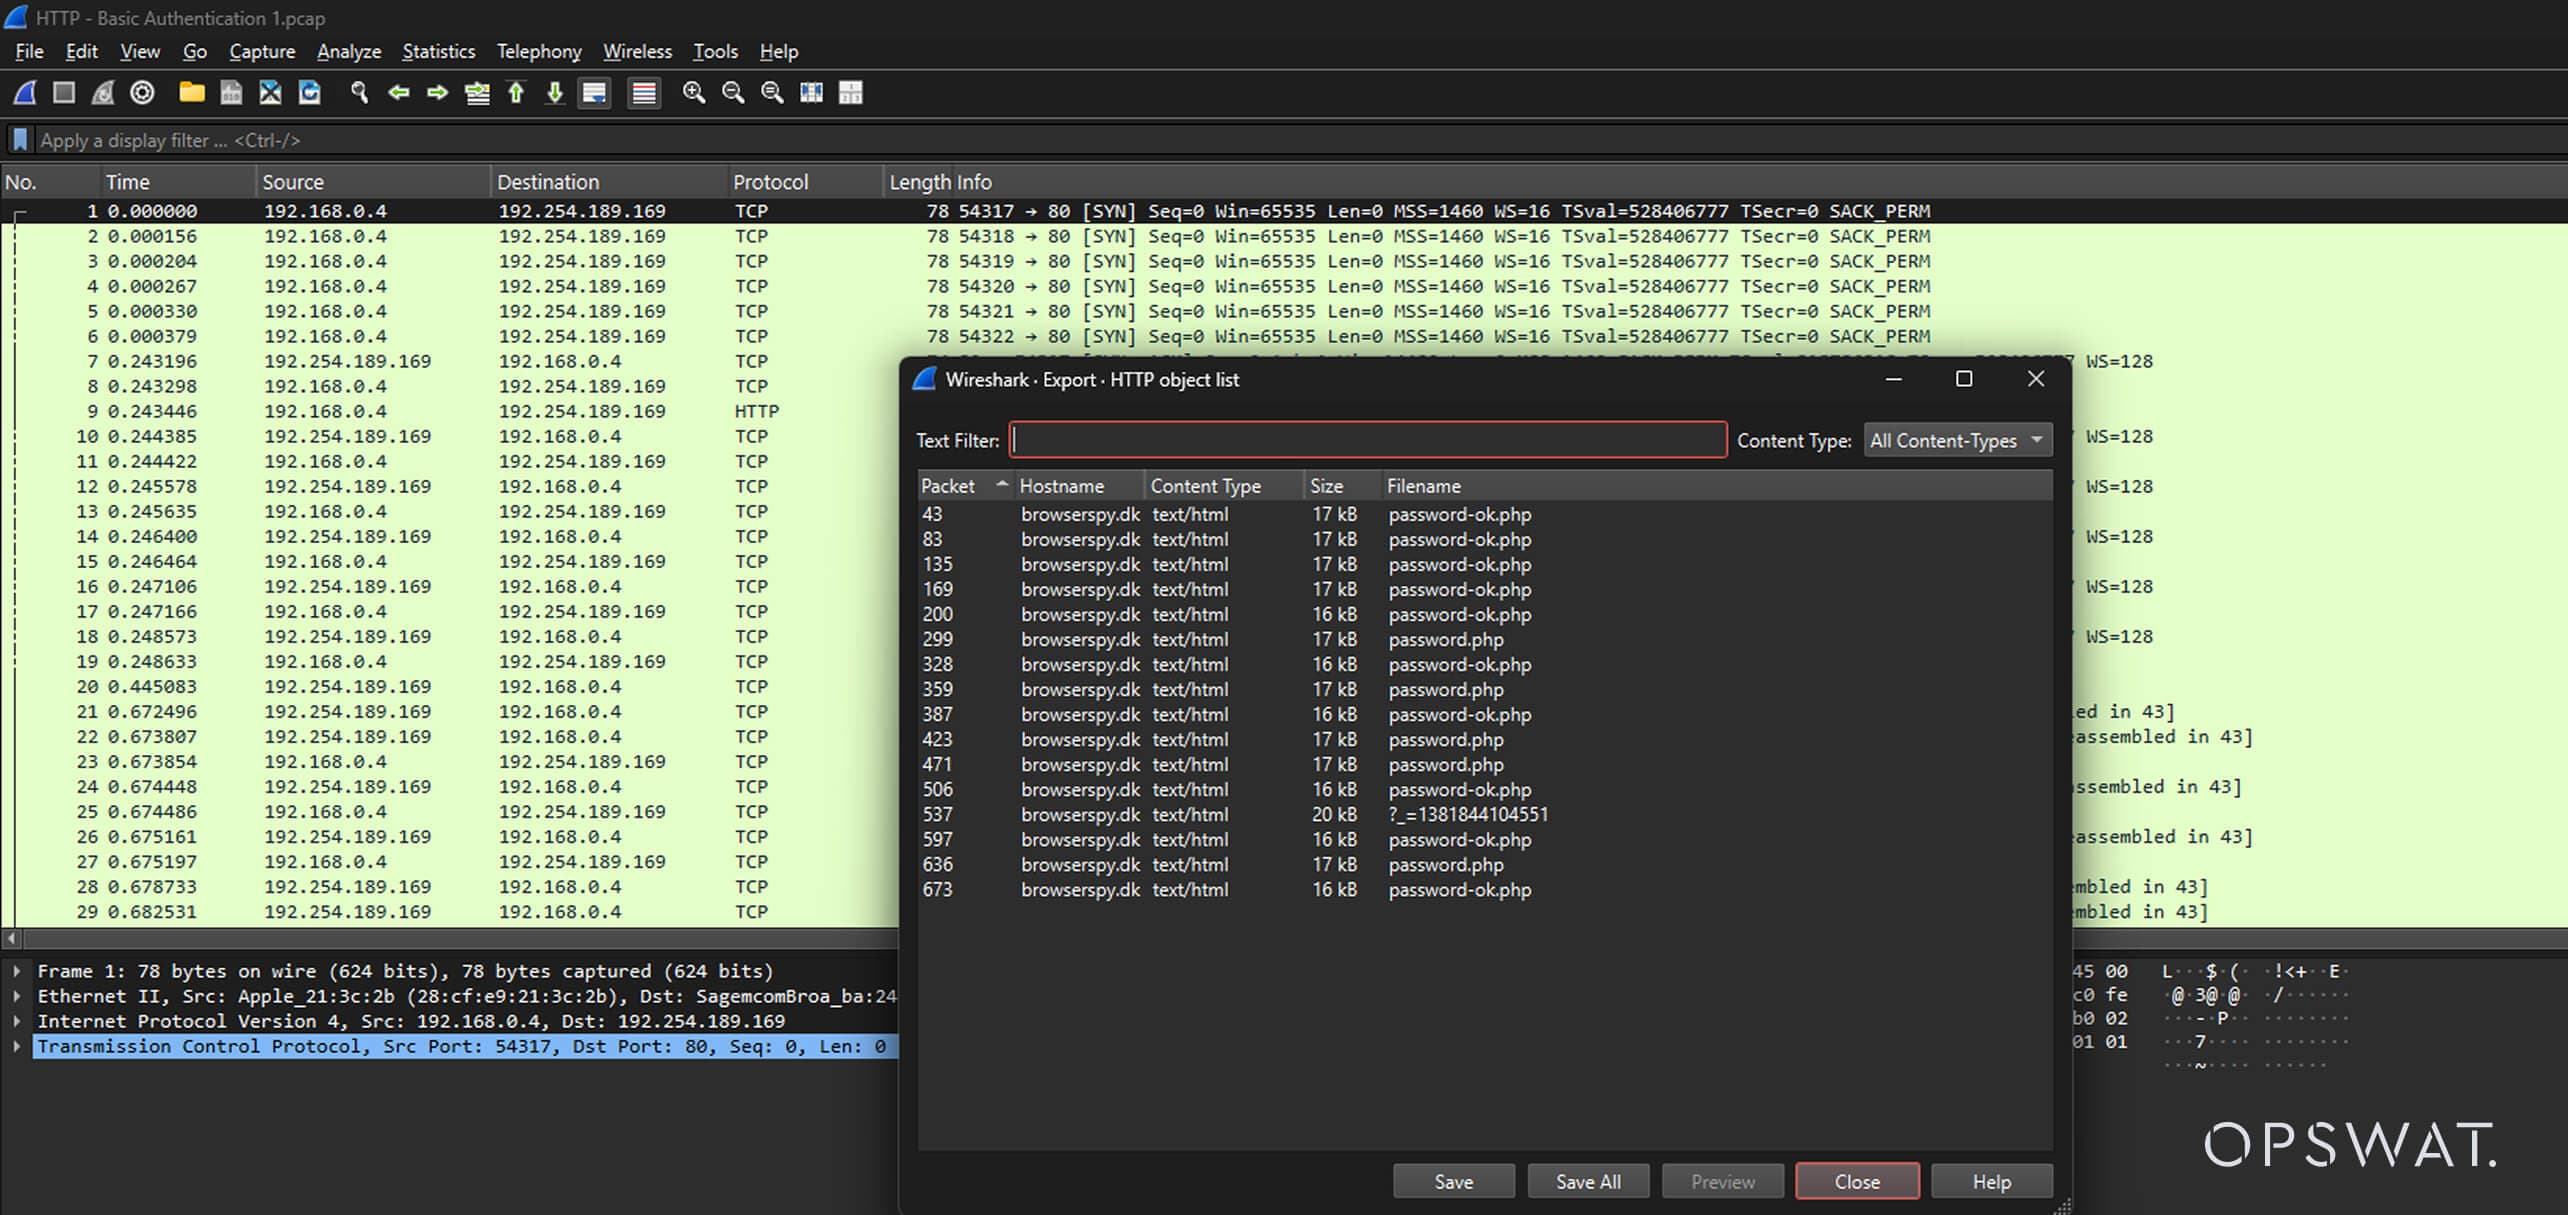
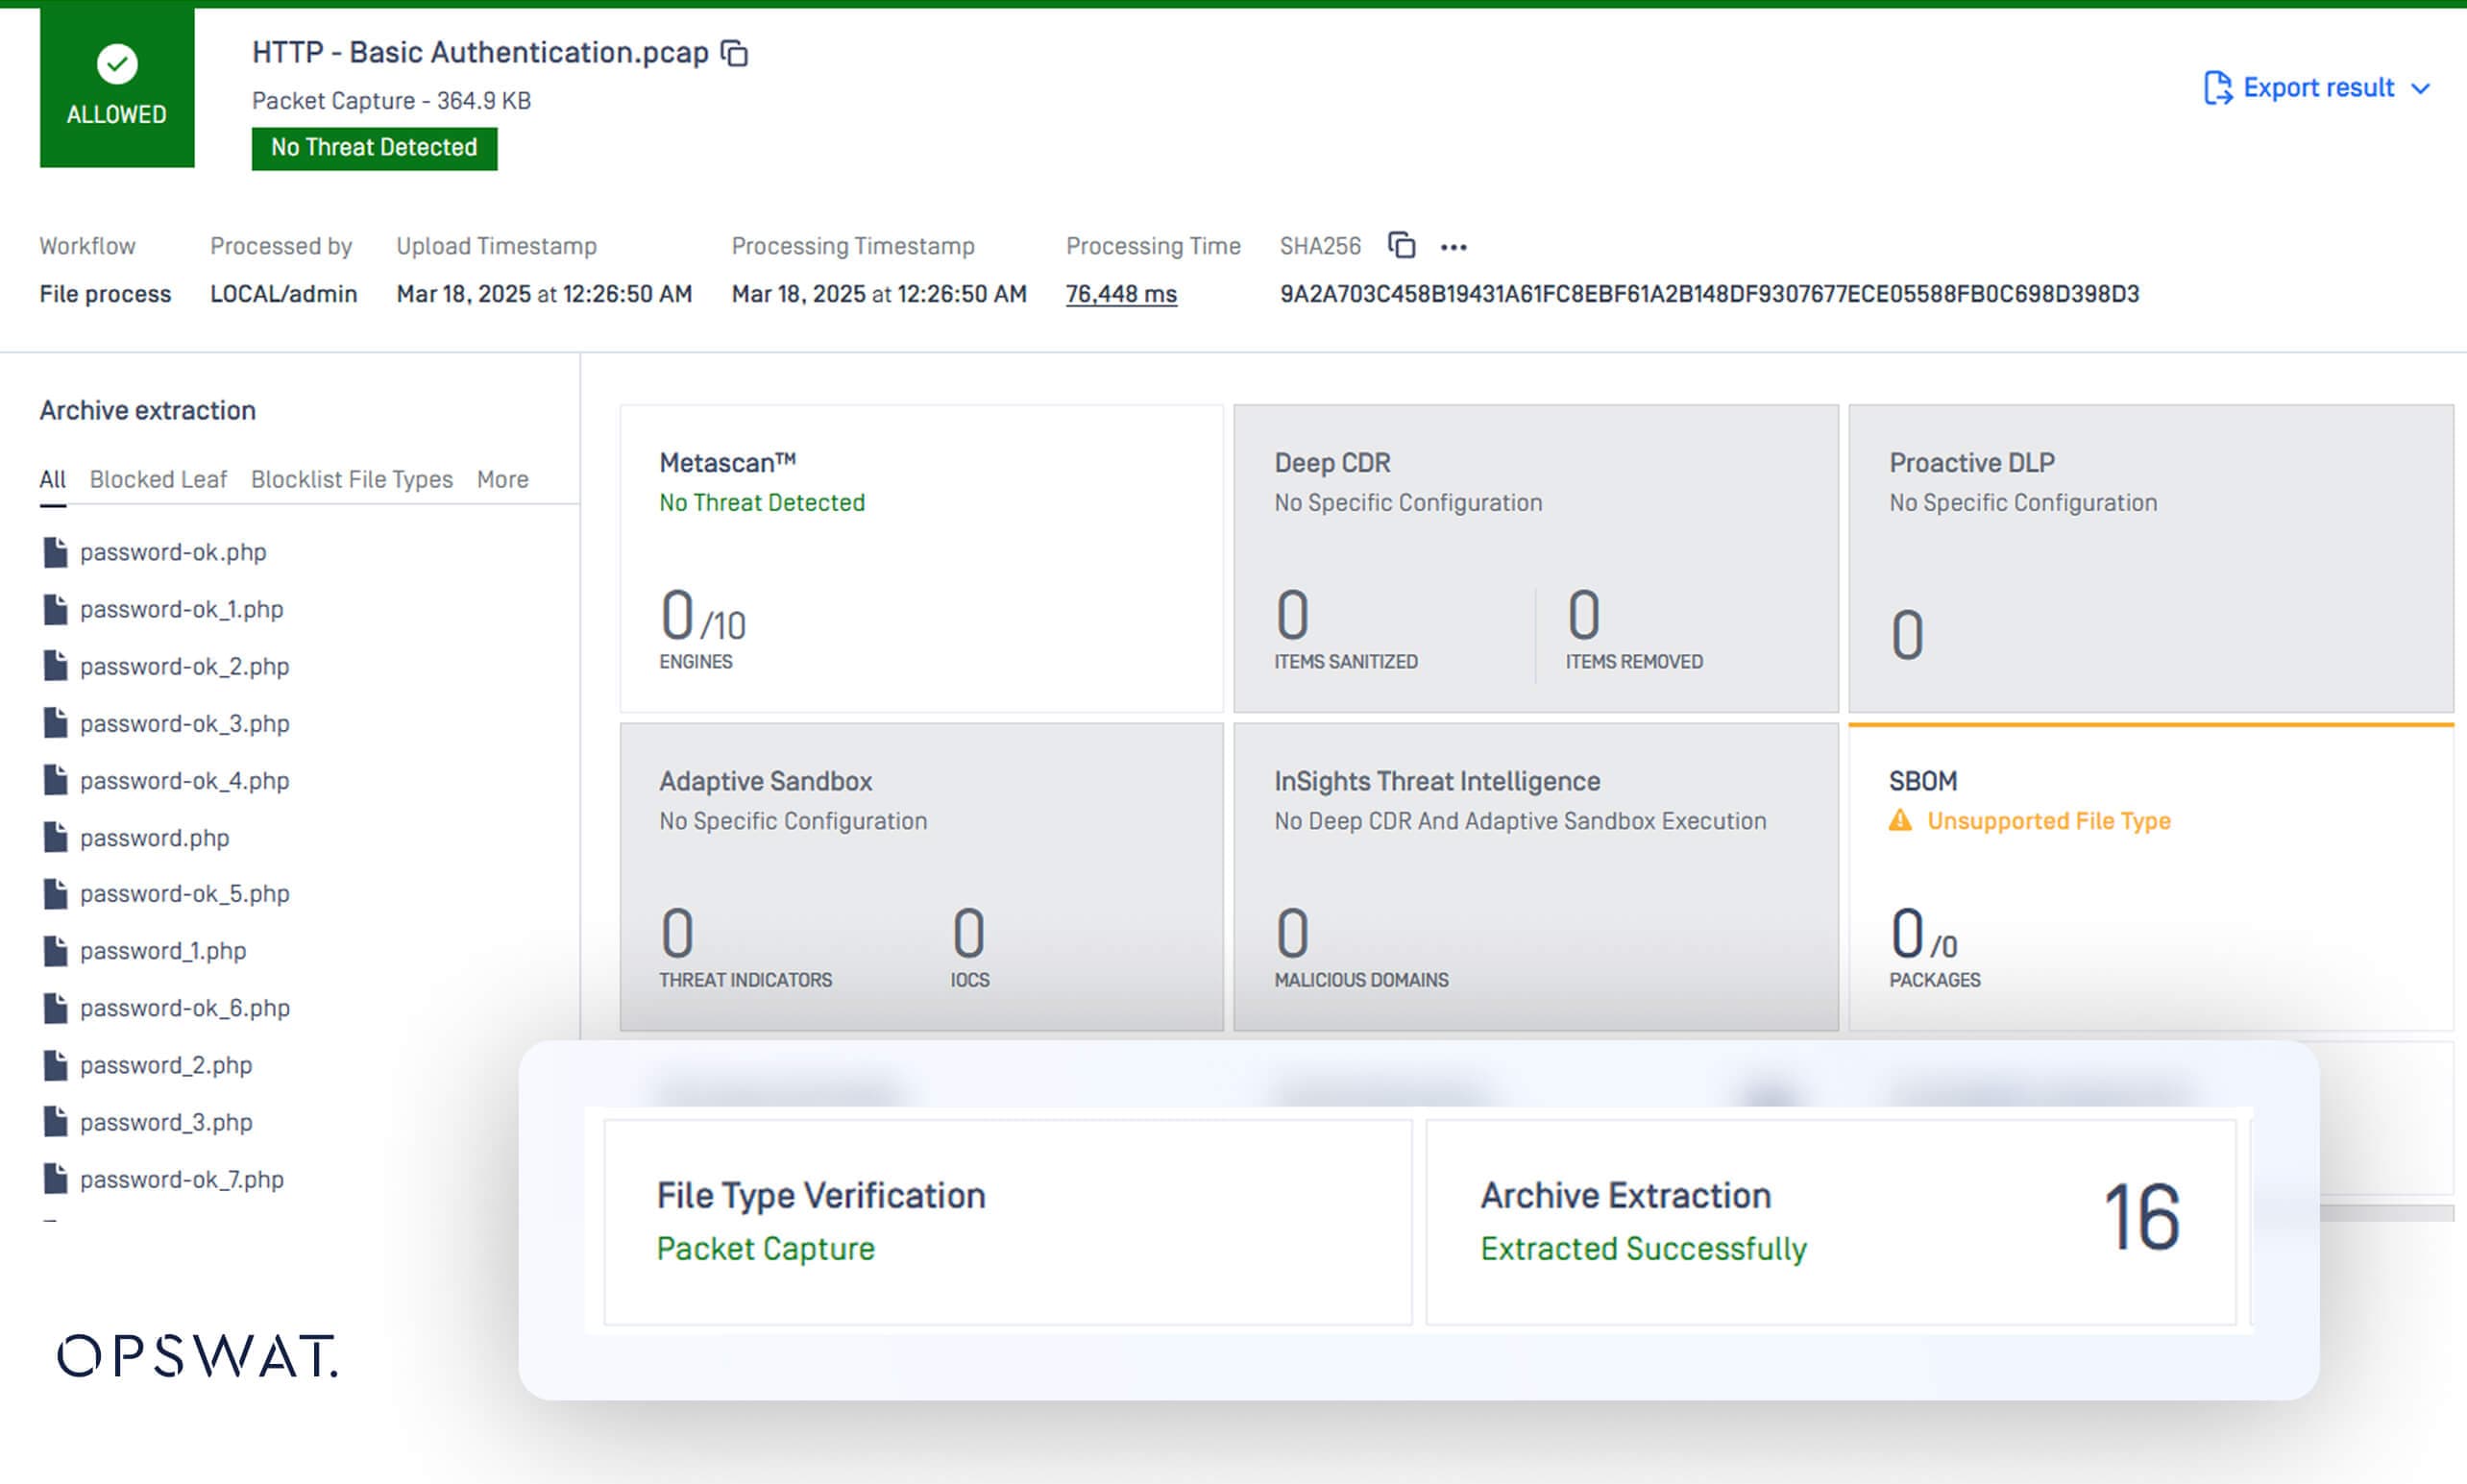
Archive Engine ahora extrae y analiza todos los paquetes de los archivos PCAP, aplicando el mismo análisis riguroso que en los archivos independientes. Al reconstruir las sesiones de red y analizar las cargas útiles extraídas, los equipos de seguridad pueden detectar:
- Descargas de malware
- Intentos de sustracción de datos
- Comunicaciones de mando y control
Habilitar una configuración flexible mediante la integración de flujos de trabajo
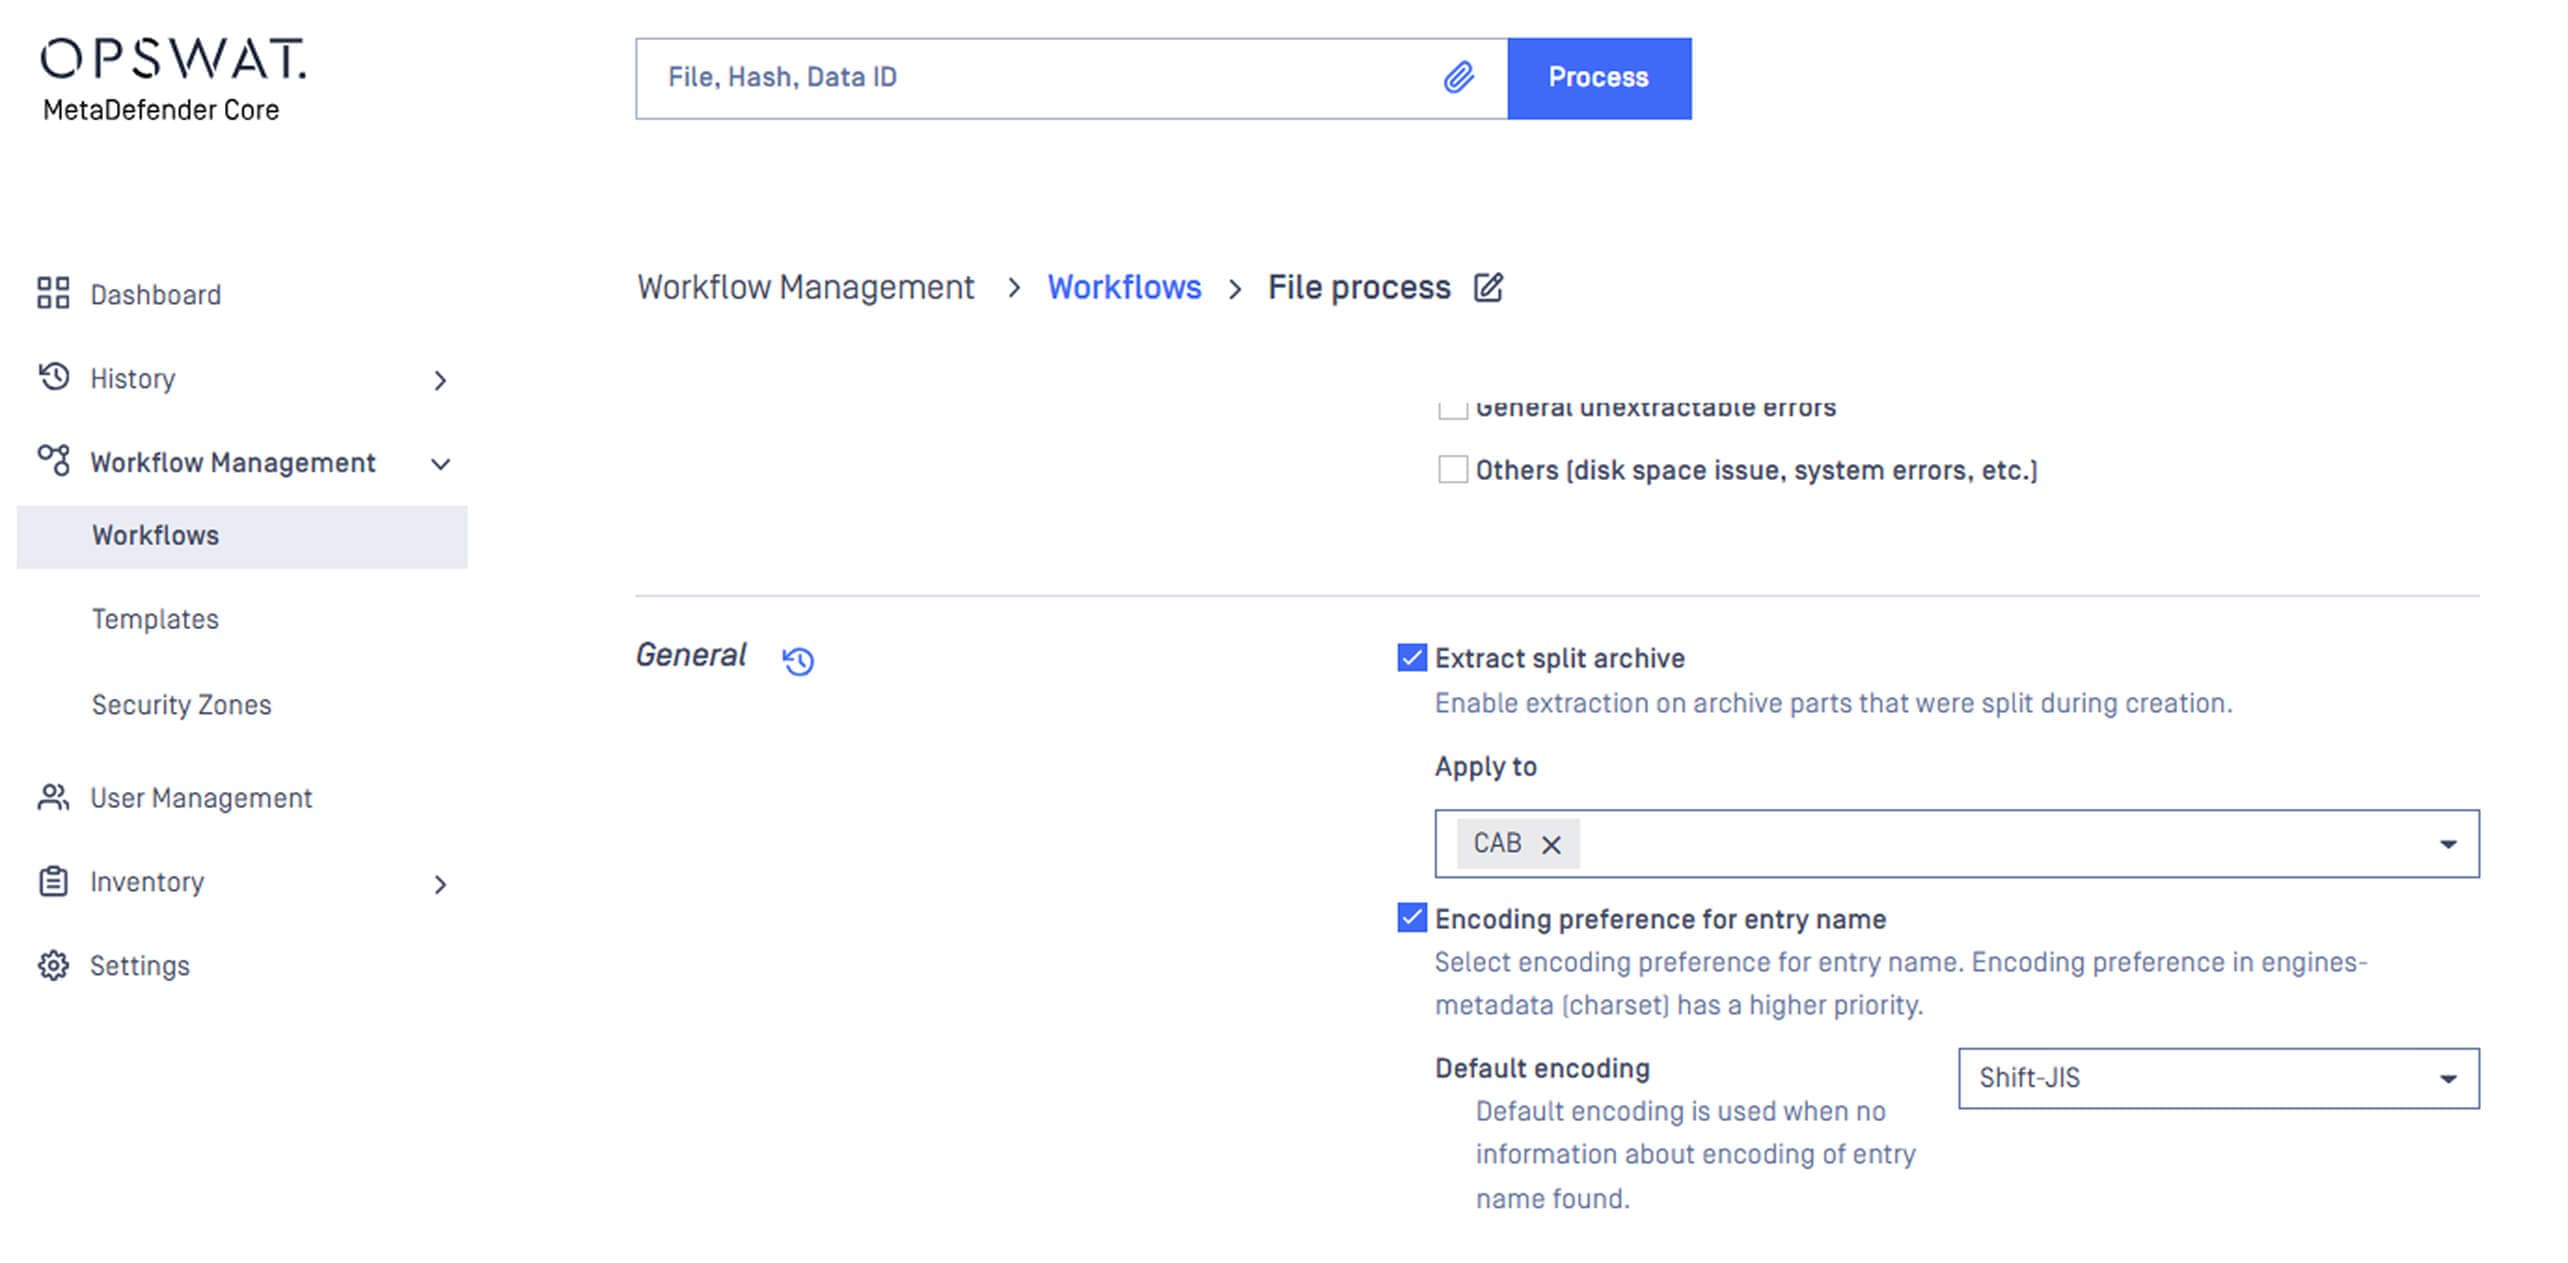
Anteriormente, varias opciones de configuración global estaban restringidas a nivel de módulo. Con esta actualización, las configuraciones clave se han trasladado a los flujos de trabajo, lo que permite:
- Mayor flexibilidad a la hora de definir políticas de seguridad.
- Personalización más sencilla en función de las necesidades de la organización.
- Mayor eficiencia en la gestión de implementaciones de seguridad a gran escala.
Actualizaciones que se adaptan a tus necesidades
Las últimas actualizaciones de la tecnología Deep CDR™, File Type Verification y los motores de extracción de archivos ofrecen a los equipos de seguridad un control directo sobre cómo se analizan los archivos, los documentos y los datos de red, de modo que las decisiones se basan en el contexto y no en conjeturas. Para obtener más información o ver estas funciones en acción, póngase en contacto con OPSWAT .
