Las organizaciones de todos los tamaños almacenan información confidencial —desde registros financieros hasta propiedad intelectual— y proteger este tipo de datos es fundamental. Lamentablemente, las amenazas cibernéticas están en constante evolución, y para adelantarse a ellas se requiere vigilancia y medidas proactivas.
A continuación se enumeran algunos de los riesgos de seguridad y puntos débiles más comunes en el almacenamiento de datos que pueden poner en peligro a las organizaciones, desde la interrupción de las actividades comerciales hasta el perjuicio financiero y el daño a la reputación. Además, recomendamos las soluciones adecuadas que las organizaciones pueden incorporar a su estrategia de ciberseguridad para 2024 con el fin de mitigar estos riesgos:
1. Malware
El malware supone una amenaza importante para la seguridad de los datos almacenados tanto en entornos locales como en la nube. Aunque los métodos de ataque pueden variar entre ambos, las consecuencias de una filtración de datos pueden ser igualmente devastadoras.
Cada día se detectan aproximadamente 450 000 nuevos casos de malware, lo que supone una importante advertencia para que todas las empresas mejoren su preparación frente a las amenazas emergentes. Los atacantes suelen aprovechar los archivos almacenados para introducir malware de forma encubierta. Esto les permite desplazarse lateralmente por la infraestructura de almacenamiento, poniendo en riesgo los activos digitales y los datos confidenciales de las organizaciones.
Soluciones

Un único motor antivirus puede detectar entre el 4 % y el 76 % del malware, lo que facilita que los archivos maliciosos pasen desapercibidos. OPSWAT Multiscanning integra la potencia de más de 30 motores antimalware, tanto en las instalaciones como en la nube, lo que eleva las tasas de detección a casi el 100 %.
No confíe en ningún archivo. La tecnología Deep CDR™ (Content Disarm and Reconstruction) desinfecta más de 150 tipos de archivos y desinfecta de forma recursiva archivos comprimidos anidados en varios niveles, lo que ayuda a las organizaciones a prevenir los ataques de día cero.
Software son puertas de entrada para el malware y los ataques que las aprovechan. Actualizar periódicamente los sistemas operativos y las aplicaciones para corregir estas vulnerabilidades puede ayudar a las organizaciones a adelantarse a los atacantes.
Ningún archivo ni dispositivo es fiable por naturaleza. Cada punto de acceso y cada solicitud dirigida a su sistema deben validarse y verificarse rigurosamente.
2. Filtraciones de datos
El riesgo de que una organización sufra una filtración de datos depende directamente del tipo de almacenamiento que utilice. Los proveedores Cloud suelen contar con sólidas medidas de seguridad, pero estas no son infalibles. Los sistemas de almacenamiento de datos locales también pueden ser seguros, pero pueden resultar más vulnerables si no se gestionan adecuadamente.

Las organizaciones están adoptando cada vez más un enfoque de almacenamiento en múltiples entornos, distribuyendo los datos entre la infraestructura local, las nubes públicas y las nubes privadas. Esta estrategia híbrida ofrece escalabilidad, redundancia y rentabilidad, pero conlleva un mayor riesgo de filtraciones de datos debido a la dispersión de la información.
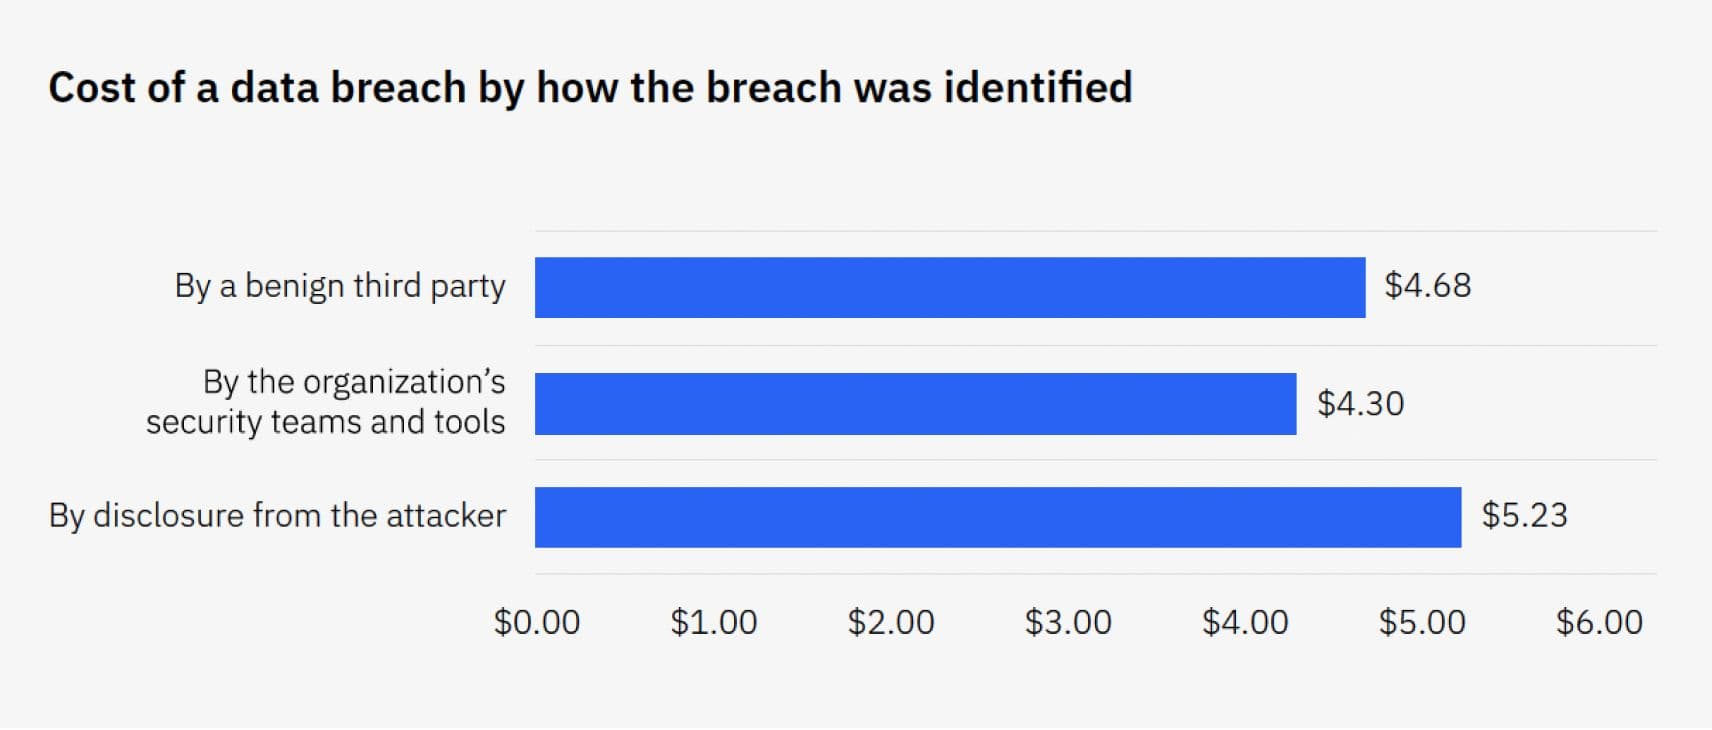
El coste de las filtraciones de datos en distintos entornos ascendió a 4,75 millones de dólares estadounidenses, superando el coste medio de una filtración de datos —que es de 4,45 millones de dólares estadounidenses— en un 6,5 %.
Soluciones
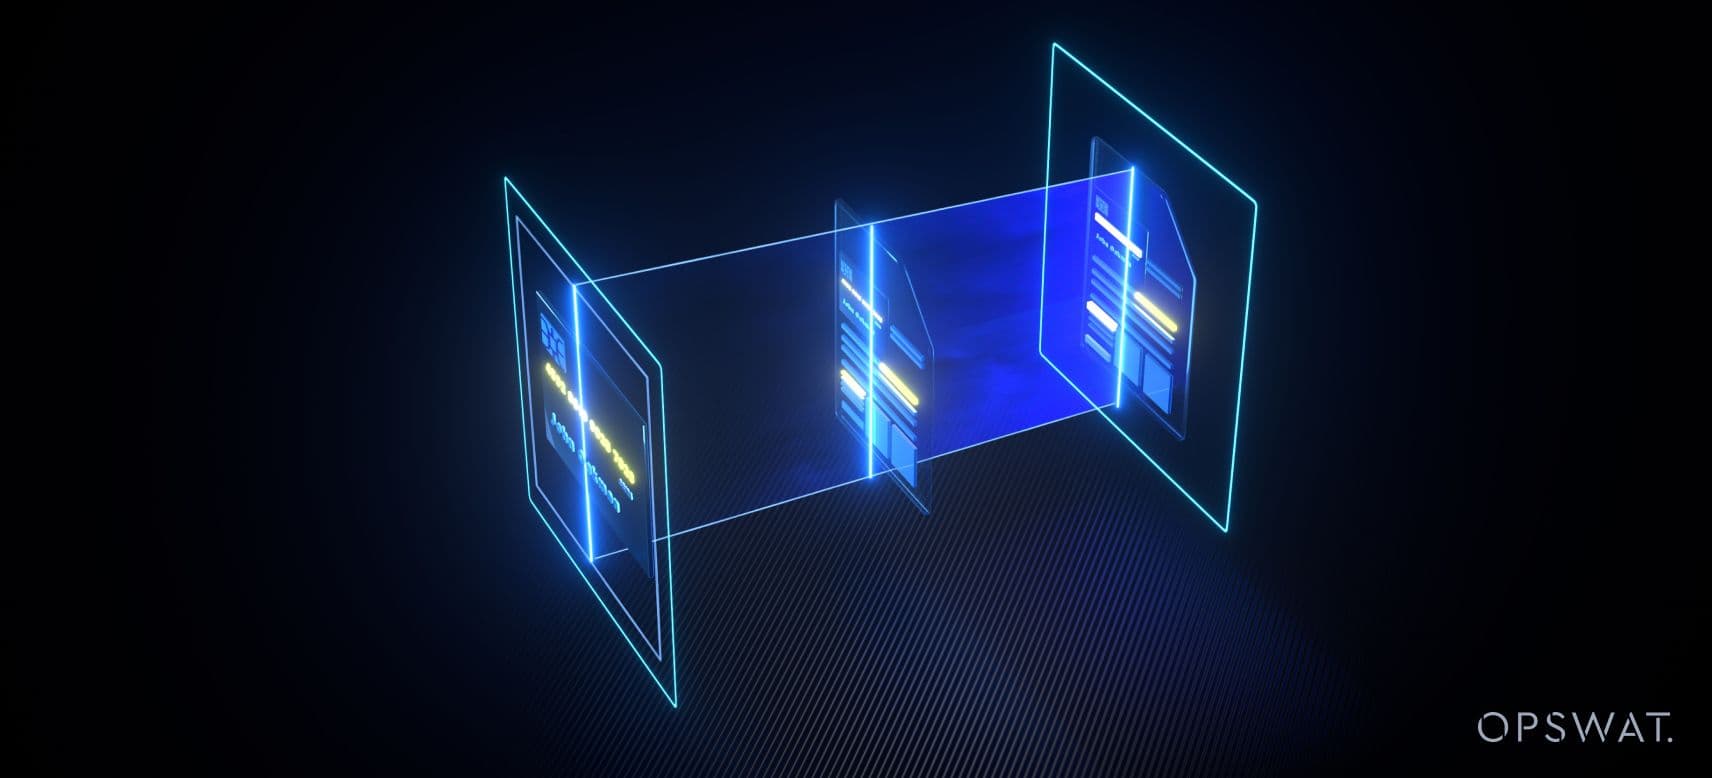
La tecnología de prevención de pérdida de datos (DLP) detecta e impide que los datos sensibles, que incumplen las políticas o que son confidenciales salgan o entren en los sistemas de la organización. Para llevarlo al siguiente nivel, OPSWAT Proactive DLP oculta automáticamente la información sensible, ya sea en forma de texto o de imagen.
Activa la autenticación multifactorial para añadir un nivel adicional de seguridad, ya que exige una verificación que va más allá de las contraseñas.

Realice copias de seguridad periódicas y seguras para poder recuperarse rápidamente en caso de ataques imprevistos.
Mejore las medidas de seguridad realizando auditorías de forma sistemática, supervisando las actividades y configurando alertas.
3. Configuración incorrecta y acceso no autorizado
Según ha señalado la Agencia de Seguridad Nacional (NSA), las configuraciones erróneas en la nube son la vulnerabilidad más frecuente en este entorno y pueden ser aprovechadas por los piratas informáticos para acceder a los datos y servicios almacenados en la nube. Los errores de configuración debidos a permisos concedidos de forma incorrecta, a configuraciones predeterminadas que no se han modificado y a ajustes de seguridad mal gestionados pueden dejar al descubierto datos o servicios confidenciales.
Soluciones
Utiliza herramientas de IAM (Microsoft Entra, OKTA, etc.) para garantizar que solo las personas autorizadas puedan acceder a los datos y recursos adecuados de tu organización.
Utilice soluciones SIEM para la supervisión continua de actividades anómalas en los dispositivos finales, la detección proactiva de amenazas y el análisis de alertas en su entorno.
Siga las mejores prácticas del sector y las configuraciones de seguridad recomendadas, lo que incluye aplicar un enfoque basado en el riesgo, proteger los datos tanto en reposo como en tránsito, y establecer un plan sólido de respuesta ante incidentes y recuperación.
4. Interfaces de programación de aplicaciones (API) inseguras
Los hackers aprovechan las vulnerabilidades de las API para obtener acceso no autorizado, manipular datos e introducir código malicioso en las configuraciones de la nube. Tanto los usuarios finales, que acceden a los servicios en la nube a través de las API, como las empresas, que dependen de intercambios de datos seguros, se enfrentan a estos riesgos. Dado el creciente uso de las API en la programación, su protección es fundamental para mitigar vectores de ataque habituales, como la inyección de código y el aprovechamiento de vulnerabilidades en los controles de acceso y los componentes obsoletos.
Soluciones
Implemente mecanismos sólidos de autenticación y autorización para proteger API .
Comprueba periódicamente si las API tienen vulnerabilidades y aplica los parches de seguridad sin demora.

Aplica restricciones de frecuencia para controlar el número de API procedentes de un mismo usuario o dirección IP en un intervalo de tiempo determinado, con el fin de ayudar a prevenir ataques de denegación de servicio (DoS).
Habilite la supervisión y el registro exhaustivos de las API para realizar un seguimiento y evaluar las actividades. Revise periódicamente los registros para detectar cualquier patrón inusual o posible amenaza para la seguridad.
5. Amenazas internas
Los empleados descontentos o los empleados malintencionados pueden suponer un riesgo de seguridad considerable. Un informe de Verizon de 2023 sobre la investigación de fugas de datos reveló que el 99 % de las fugas relacionadas con el uso indebido de privilegios fueron perpetradas por empleados de la propia empresa.
Soluciones
Concédase a los usuarios, cuentas, sistemas y aplicaciones únicamente el acceso que necesiten para desempeñar sus tareas o funciones. Además, las empresas deben supervisar la actividad de los usuarios para detectar comportamientos inusuales y así identificar posibles amenazas internas.
Impartir a los empleados programas de formación y sensibilización en materia de ciberseguridad.
Destacar la importancia de la protección de datos y de los comportamientos responsables, tanto a nivel interno como externo, mediante el mantenimiento de políticas, directrices y buenas prácticas actualizadas.
6. Cifrado insuficiente de los datos
El cifrado insuficiente de los datos en el almacenamiento en la nube se produce cuando la información no está debidamente protegida durante su transmisión o mientras se encuentra almacenada, lo que la hace vulnerable al acceso no autorizado. La falta de cifrado conlleva riesgos importantes, entre los que se incluyen el acceso no autorizado, la interceptación durante la transferencia de datos, la violación de la confidencialidad, la manipulación de datos y el incumplimiento de la normativa.
Soluciones
Cifra los datos en el punto de origen y manténlos descifrados únicamente en los dispositivos autorizados.

Cifra todos los datos confidenciales, tanto en reposo como en tránsito, utilizando algoritmos de cifrado robustos como AES-256.
Detecta y soluciona las posibles vulnerabilidades con mayor antelación mediante auditorías periódicas de las prácticas y los procesos de cifrado.
Conclusión
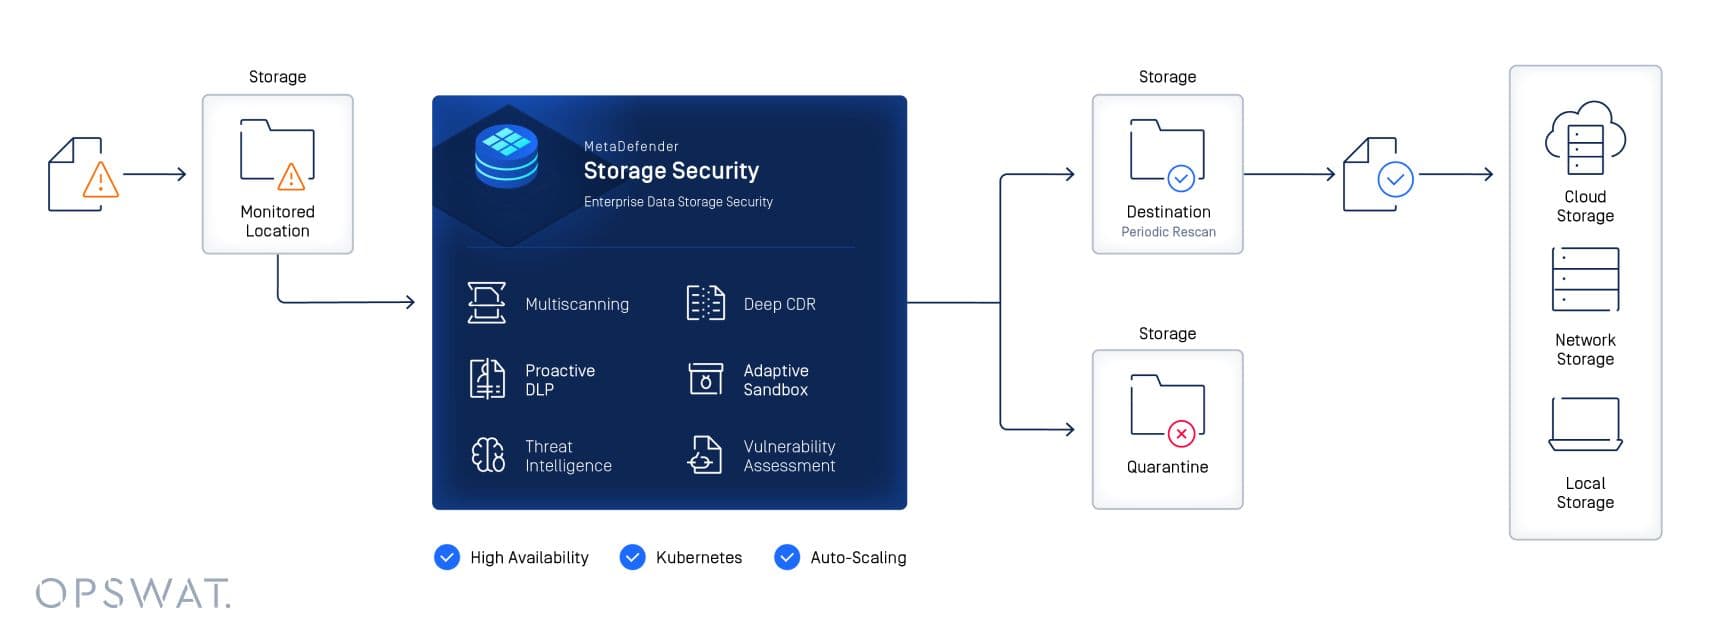
Orientarse entre todas estas soluciones individuales puede resultar complicado. OPSWAT MetaDefender Storage Security ofrece una plataforma unificada que simplifica la seguridad de los datos al integrarse a la perfección con las principales soluciones de almacenamiento local y en la nube.
MetaDefender Storage Security el nivel de seguridad de su organización mediante una estrategia de defensa en múltiples capas, algo fundamental para adelantarse a las amenazas conocidas y desconocidas.
Descubre cómo puedes proteger tu almacenamiento de archivos con OPSWAT .
