Un informe reciente elaborado por un investigador de IBM Security X-Force pone de relieve la aparición de un nuevo malware denominado «Domino», que está siendo distribuido por un grupo formado por antiguos operadores del ransomware Conti y desarrolladores de Fin7. Los atacantes se centraron en atacar objetivos de mayor valor y desplegaron la puerta trasera Domino. Este malware es especialmente peligroso, ya que es capaz de eludir las soluciones tradicionales de seguridad del correo electrónico que utilizan métodos basados en la detección.
Sin embargo, este malware es una catástrofe que se puede evitar. Gracias a su protección por correo electrónico en varias capas,Email Security MetaDefender Email Security OPSWATofrece funciones avanzadas que permiten a las organizaciones prevenir ataques de malware avanzado de este tipo.
Una cadena de ataque de varios niveles
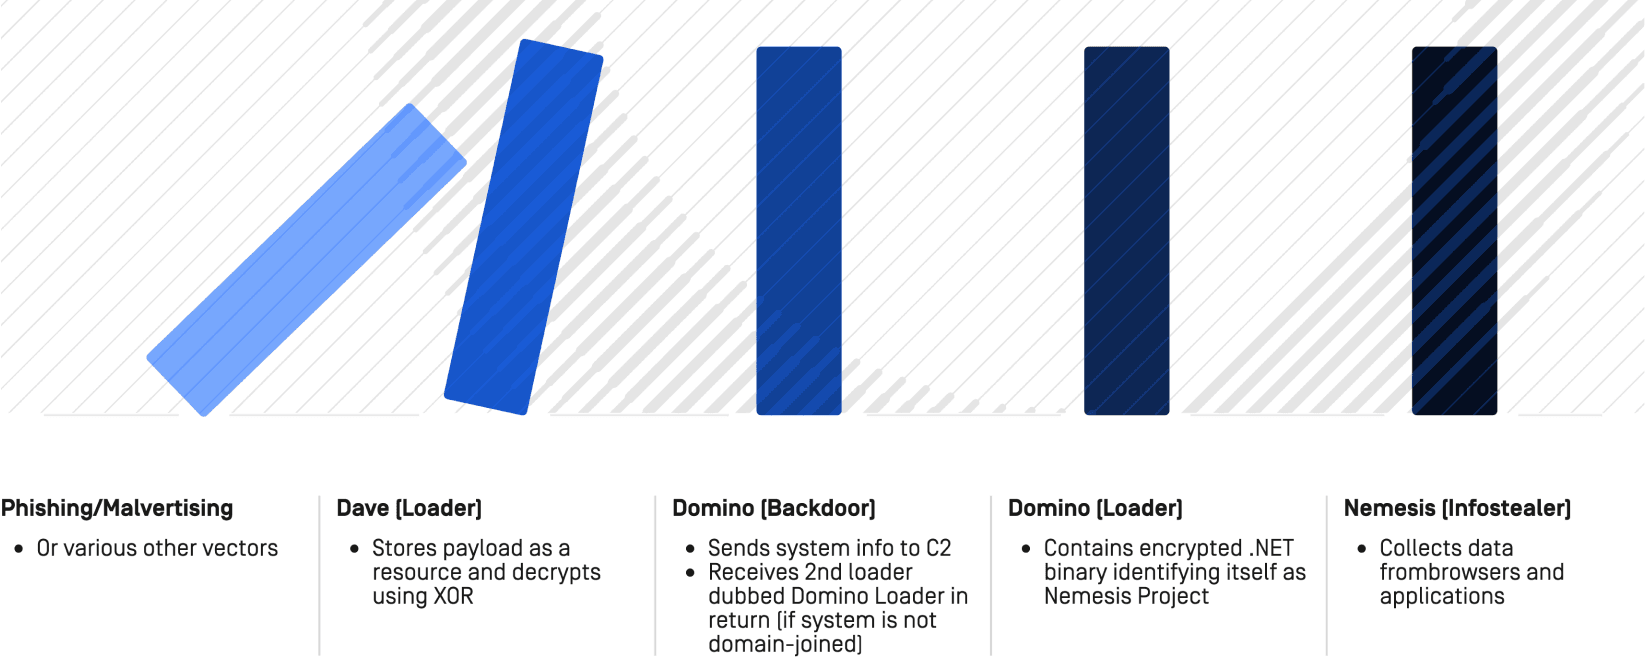
Lo que hace que el malware Domino sea más peligroso que el malware generalizado es que sigue una cadena de ataque de varios niveles, en la que se retrasa la liberación de la carga maliciosa. La cadena de ataque comienza con un correo electrónico de phishing o un anuncio malicioso que contiene un cargador llamado «Dave» cuando los usuarios hacen clic en enlaces sospechosos. A continuación, este cargador instala la puerta trasera Domino, que se conecta al servidor de comando y control del atacante.
A continuación, la puerta trasera Domino descargaría el Domino Loader, que instala un programa de robo de información .NET denominado Nemesis. Una vez instalado, Nemesis recopilaría datos de los navegadores y las aplicaciones del usuario.
Eliminar este malware en la última fase de su cadena de ataque es una tarea difícil, por lo que la estrategia ideal consiste en prevenir los correos electrónicos de phishing desde el principio de la cadena. MetaDefender™ para Microsoft 365 (anteriormente conocido como MetaDefender Cloud Email Security™) y MetaDefender™ Email Gateway Security son las soluciones que necesitas para prevenir amenazas similares por correo electrónico.
A partir del 23 de septiembre de 2026, MetaDefender Cloud Email Security aplicará la prevención exhaustiva de amenazas en archivos a Microsoft Teams, así como a Exchange Online. Con esta ampliación del alcance, MetaDefender Cloud Email Security pasará a tener un nuevo nombre: MetaDefender para Microsoft 365.
Protección por correo electrónico en varias capas para una seguridad máxima
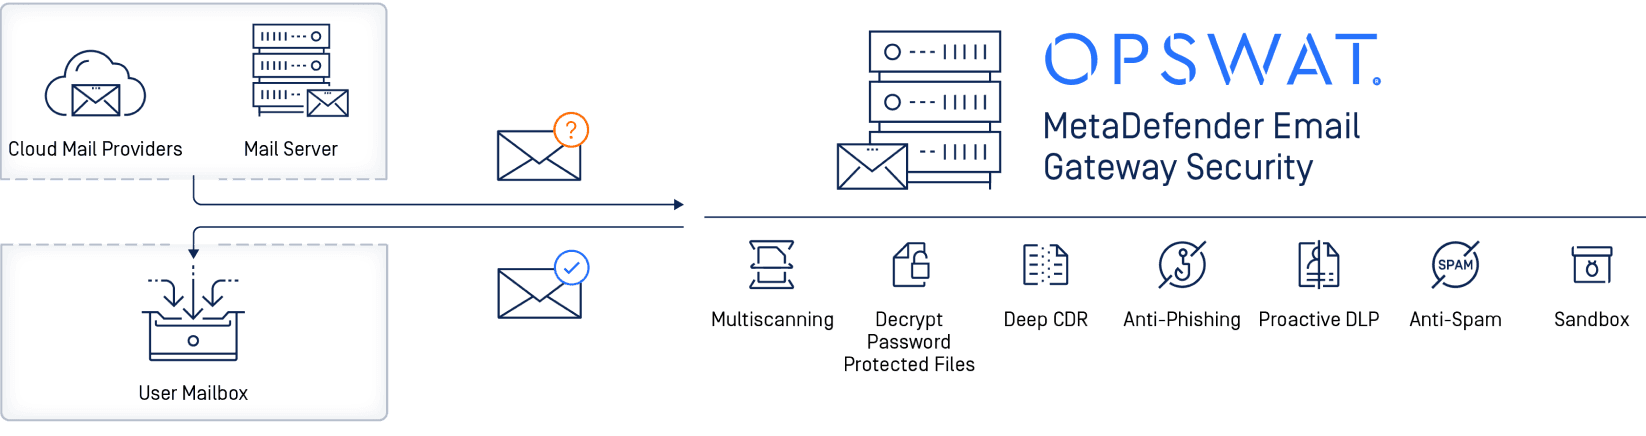
Email Security MetaDefender Email Security OPSWATpreviene los exploits desconocidos y las amenazas de día cero mediante un enfoque de protección multicapa que incluye tecnologías avanzadas antiphishing con verificación de la reputación de las URL en el momento del clic, así como motores antivirus líderes en el mercado con métodos predictivos basados en la heurística y el aprendizaje automático. Además, integra tecnologías de desactivación y reconstrucción de contenidos para depurar archivos sospechosos y crear un archivo de salida limpio con las mismas características. Esto garantiza que incluso las amenazas más sofisticadas, como el malware Domino, se detecten y bloqueen antes de que puedan llegar a los usuarios finales.
En el caso concreto del malware Domino, la amenaza se neutralizará de forma eficaz en la fase más temprana del ataque. Los correos electrónicos de phishing incitan a los usuarios a descargar programas de carga maliciosos a través de archivos adjuntos o enlaces sospechosos.
En primer lugar, los correos electrónicos que contienen direcciones URL de phishing conocidas se bloquean antes de que lleguen a la bandeja de entrada del usuario. A continuación, los correos electrónicos con direcciones URL sospechosas pueden neutralizarse convirtiéndolas a texto sin formato. Por último, se comprueba la reputación de las direcciones URL cada vez que se hace clic en ellas, lo que protege a los usuarios incluso después de que se haya entregado el correo electrónico.
This reputation analysis includes the sender’s IP address, the email headers (i.e., FROM address, FROM domain, REPLY-TO address), and the body of the email, including any hidden hyperlinks. OPSWAT’s MetaDefender Email Security solution from multiple real-time online sources to provide a lookup service that returns aggregated results to our users. This functionality enables OPSWAT’s MetaDefender Email Security solution to identify threats like botnets or phishing sites that would not be found through scanning files when accessing content.
Conclusión
Email Security MetaDefender Email Security OPSWATllevará la seguridad de su correo electrónico al máximo nivel, previniendo amenazas de malware avanzadas como el malware Domino. Sus tecnologías Multiscanning Deep CDR™, complementadas con capacidades avanzadas contra el phishing, la convierten en una potente solución para proteger las comunicaciones por correo electrónico de las organizaciones frente a amenazas cibernéticas avanzadas.
¡Descubre cómo protegerte contra amenazas avanzadas con MetaDefender !
