Las herramientas de detección han funcionado partiendo de una premisa sencilla: identificar el archivo malicioso antes de que cause daño. Esa premisa se desmorona en el momento en que surge una amenaza nunca vista hasta entonces. Un exploit de día cero, una técnica de ofuscación novedosa o un código malicioso generado por una herramienta de inteligencia artificial no tienen ninguna firma con la que compararse ni ningún patrón de comportamiento establecido que permita detectarlos.
AV-Comparatives es una autoridad reconocida en la evaluación rigurosa de los motores de detección y en la comunicación honesta de sus deficiencias. Esta prueba abarca la investigación de AV-Comparatives sobre las técnicas de explotación más recientes en los tipos de archivos y escenarios más comunes, así como el rendimiento de la tecnología Deep CDR™ de OPSWATfrente a estas amenazas.
Cómo evaluó AV-Comparatives la tecnología Deep CDR™
AV-Comparatives, una reconocida autoridad independiente en pruebas de software de seguridad empresarial, ha evaluado la tecnología Deep CDR™ tal y como se implementa en MetaDefender™ Core.
En lugar de basarse en muestras de archivos abstractas, diseñó sus casos de prueba a partir de los escenarios de ataque a los que suelen enfrentarse las empresas.
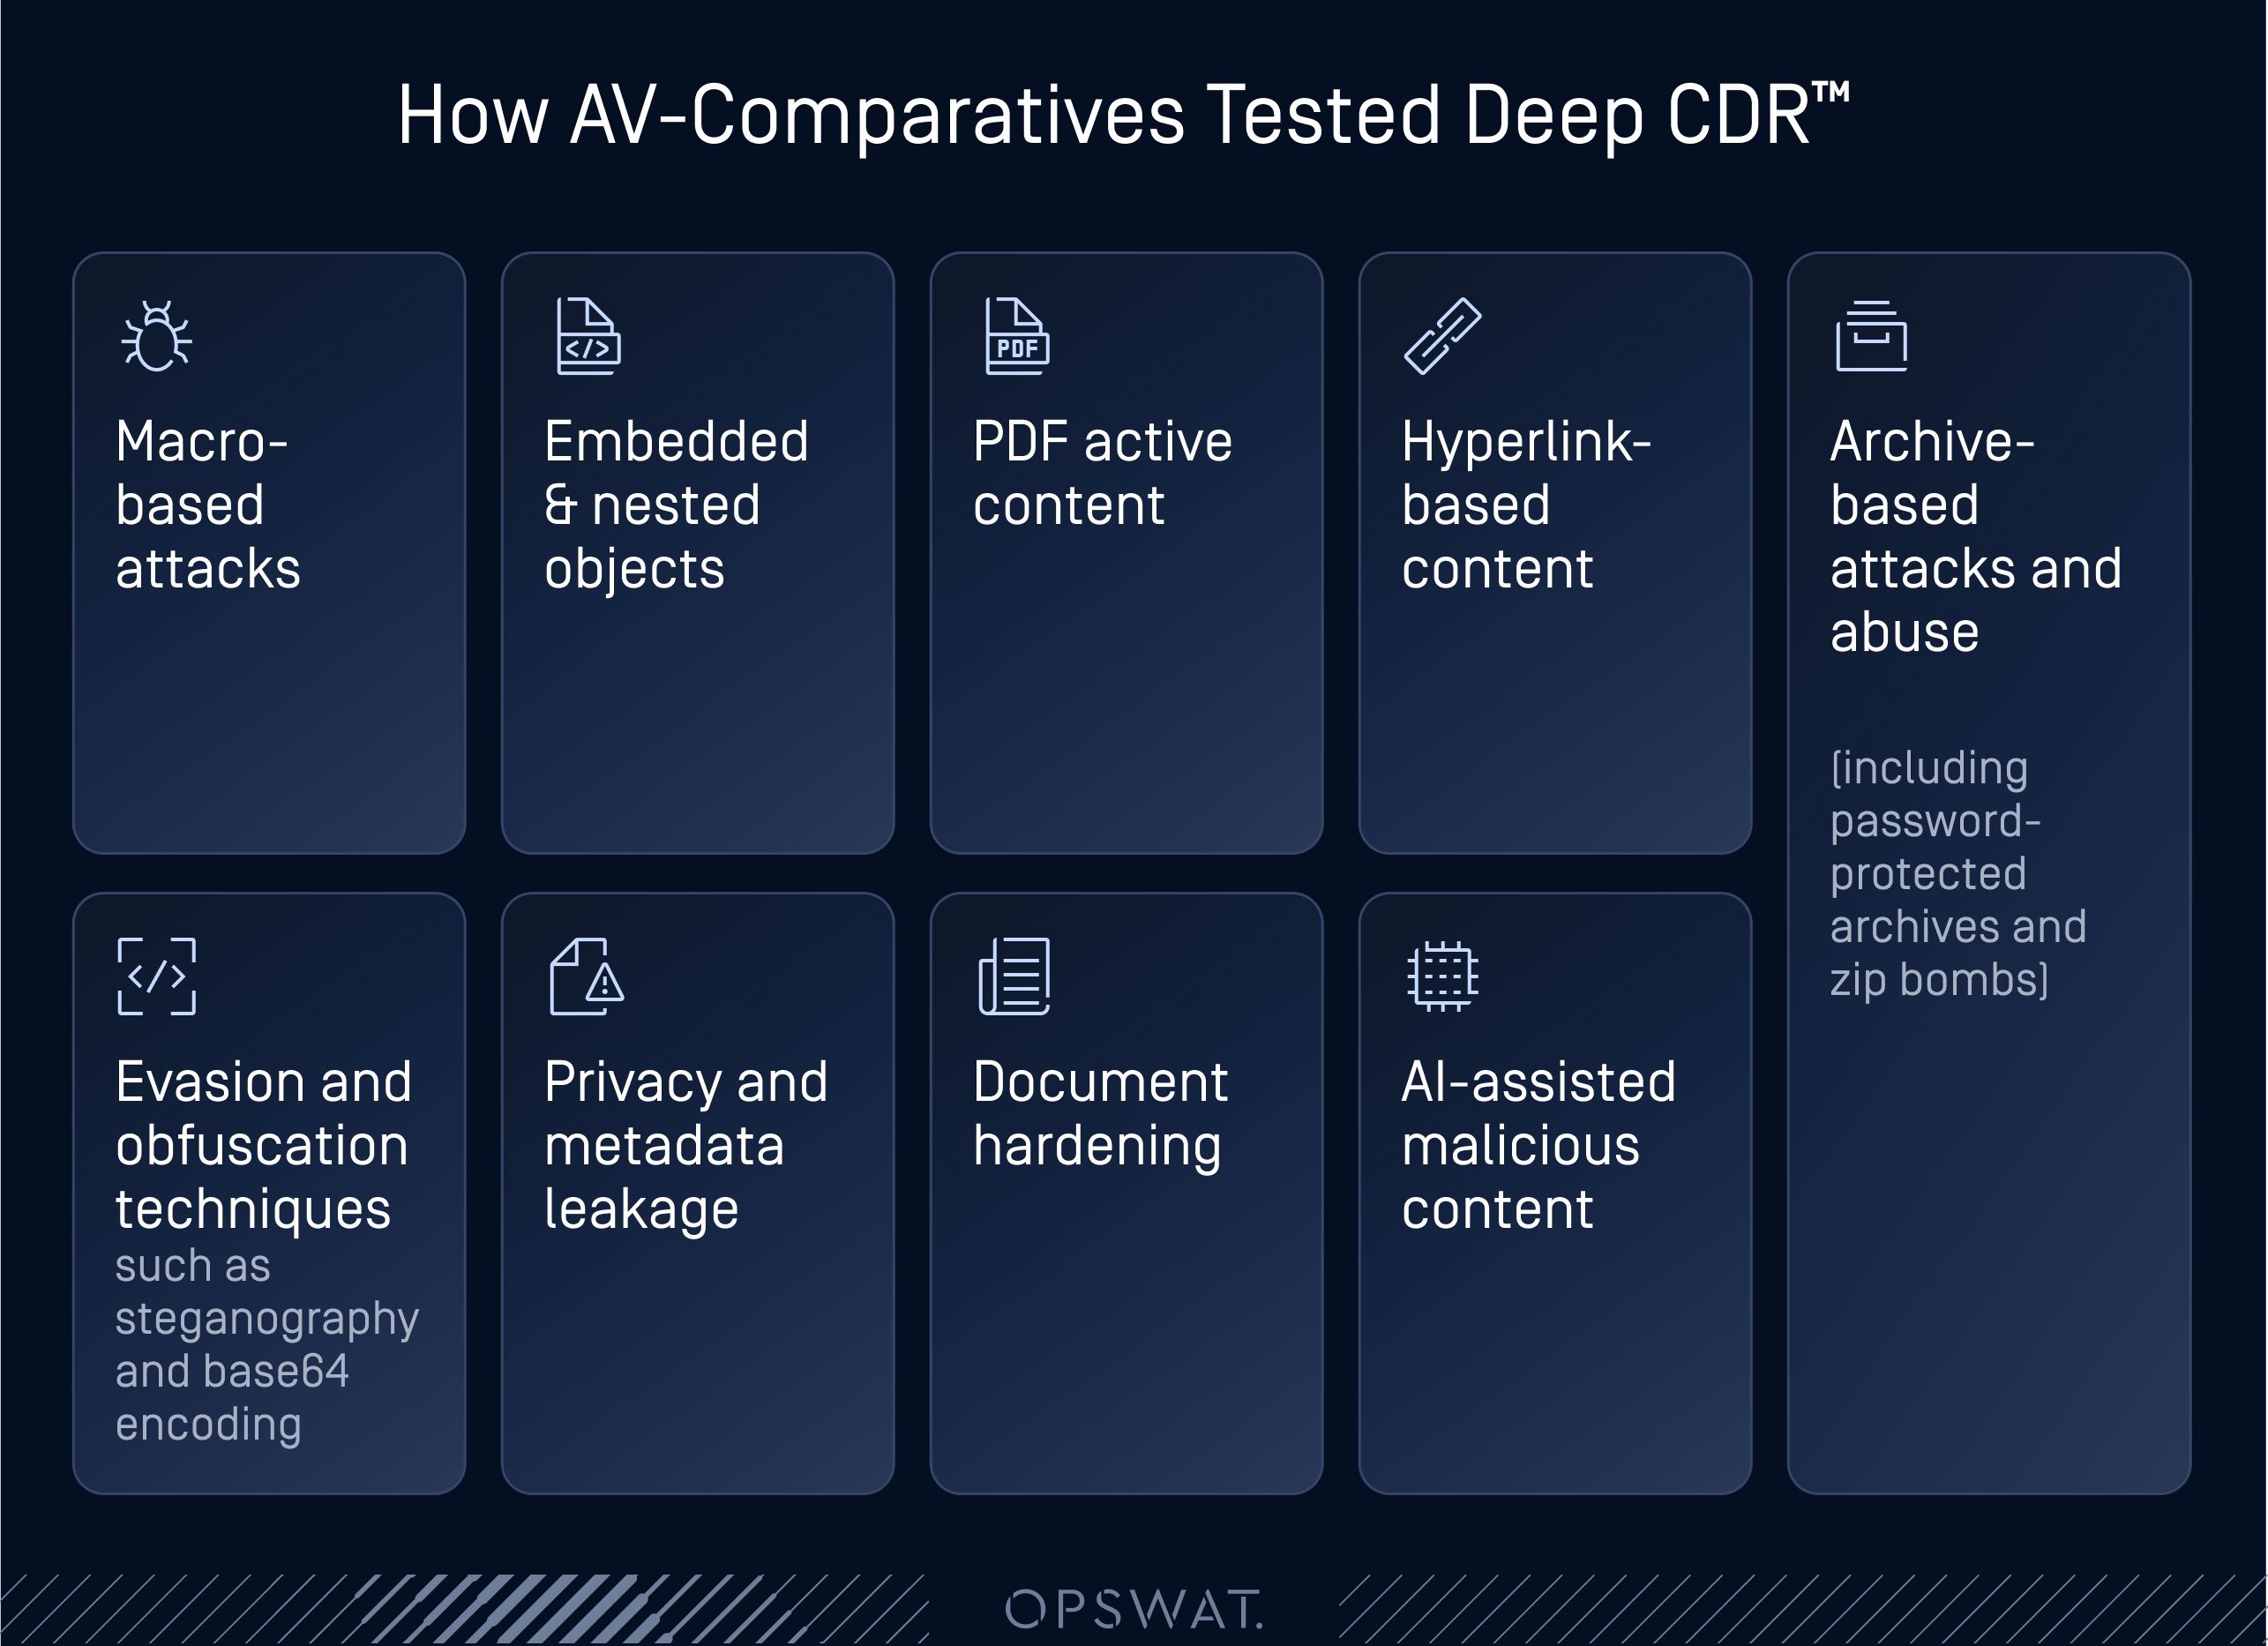
Cada caso de prueba se evaluó simultáneamente en dos aspectos: si la amenaza se había neutralizado por completo y si el archivo resultante conservaba su estructura, formato y usabilidad. Esto distingue una prueba de desinfección de nivel de laboratorio de una simple lista de comprobación de detección.
Los resultados, en resumen
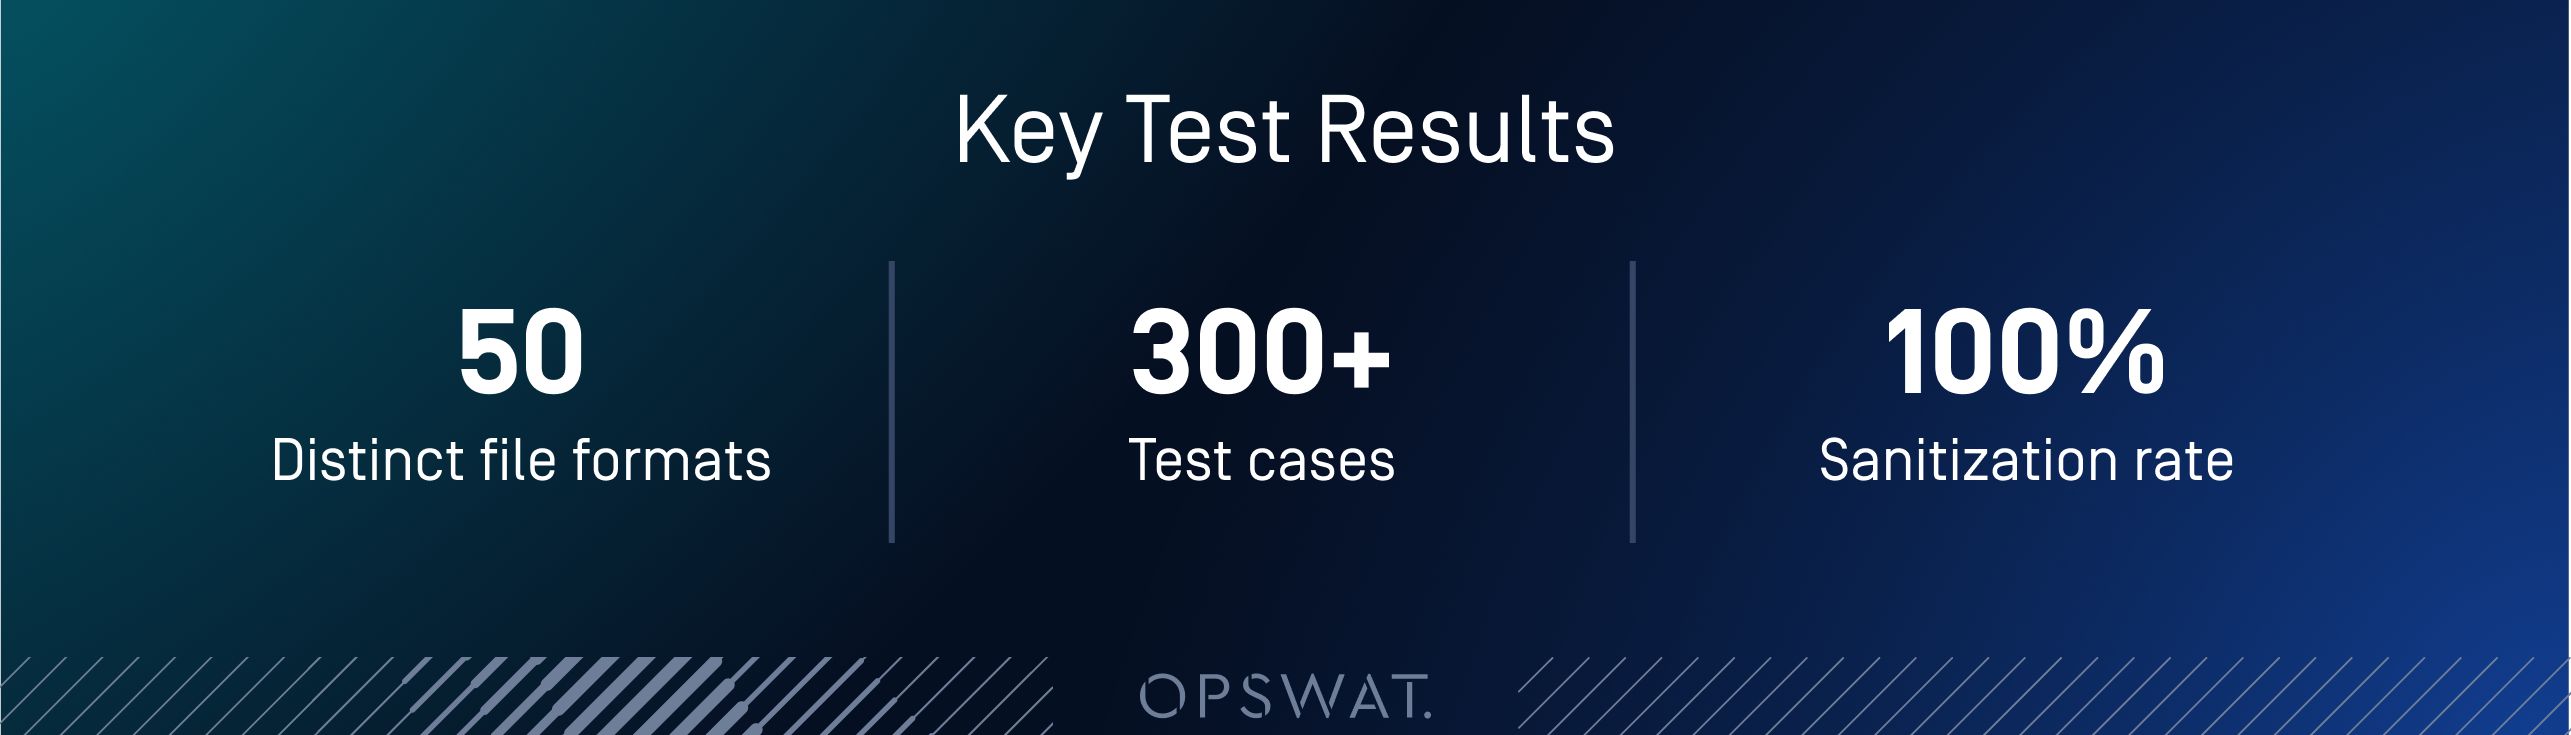
Todas las categorías de escenarios se sometieron a una limpieza exhaustiva en la configuración del flujo de trabajo sometida a prueba, incluidas las técnicas que describimos a continuación: exploits de objetos incrustados, esteganografía en imágenes, contenido ofuscado en códigos QR y contenido activo en archivos SVG, además de ataques basados en macros y ataques basados en archivos comprimidos.
Cabe destacar que esto también incluía casos de prueba diseñados específicamente en torno a contenidos maliciosos asistidos por IA: archivos que contenían ofuscación generada por IA, scripts y construcciones estructuralmente engañosas. Estos se procesaron mediante los mismos mecanismos de depuración que los ataques creados de forma convencional, sin que se observaran diferencias en los resultados en función de cómo se hubiera creado el contenido malicioso.
En cuanto a la fidelidad, los archivos reconstruidos conservaron su diseño, formato, imágenes, tablas, fórmulas, comentarios y elementos de navegación, con el contenido de riesgo eliminado —como macros y objetos incrustados—, tal y como preveía la política configurada.
La tecnología Deep CDR™ en acción: cómo funciona realmente la desinfección
Las categorías de escenarios de la prueba de AV-Comparatives se corresponden en gran medida con los ataques y técnicas documentados recientemente. Los siguientes ejemplos ilustran cómo se traduce la «desinfección al 100 %» a nivel de archivo.
Objetos incrustados en RTF (mitigación de RCE de día cero)
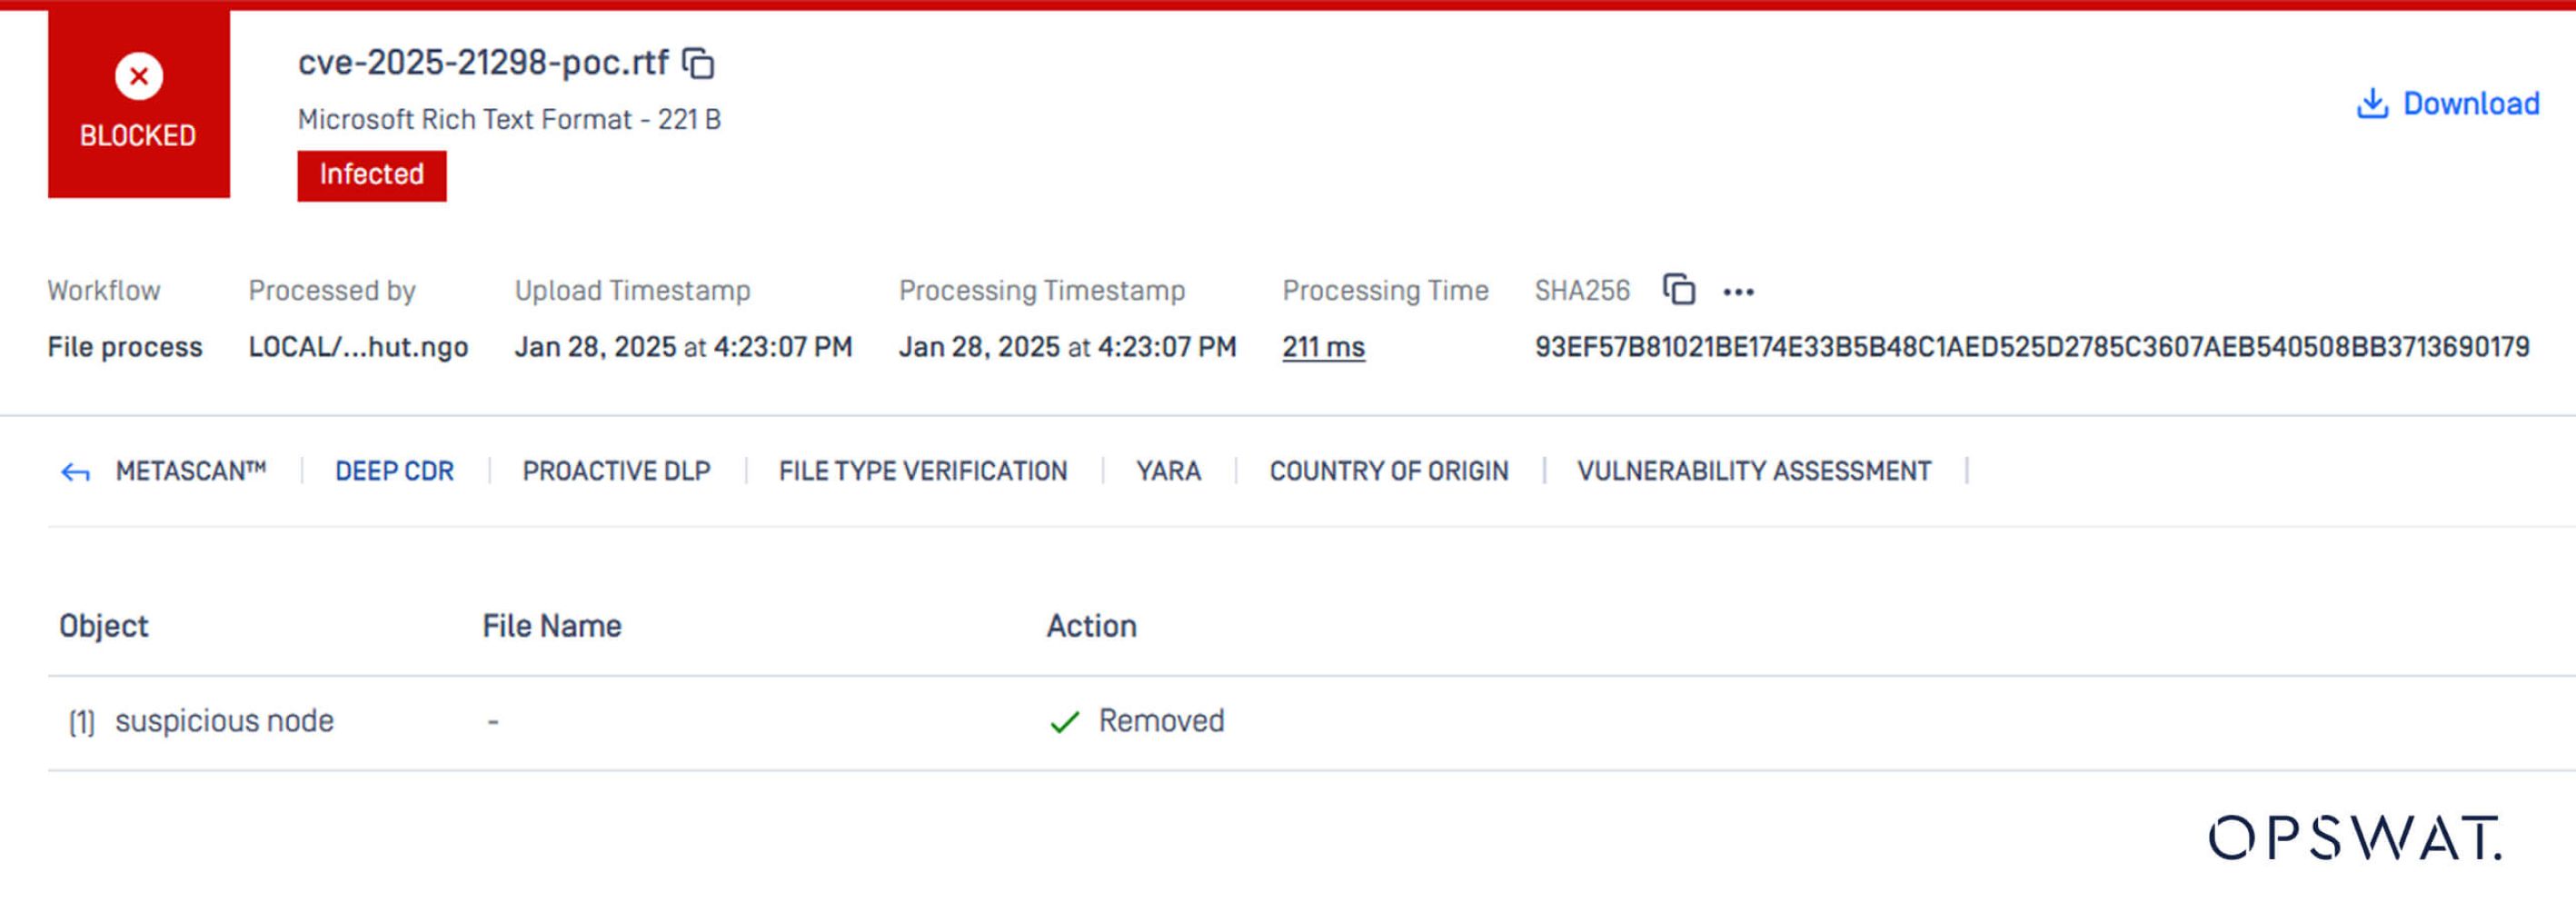
CVE-2025-21298, una vulnerabilidad de ejecución remota de código «zero-click» en la biblioteca OLE de Windows, podría activarse simplemente al previsualizar un archivo RTF malicioso en Outlook sin necesidad de hacer clic.
Para solucionar esto, basta con activar la política «Eliminar objetos incrustados» para el formato RTF en la configuración de la tecnología Deep CDR™.
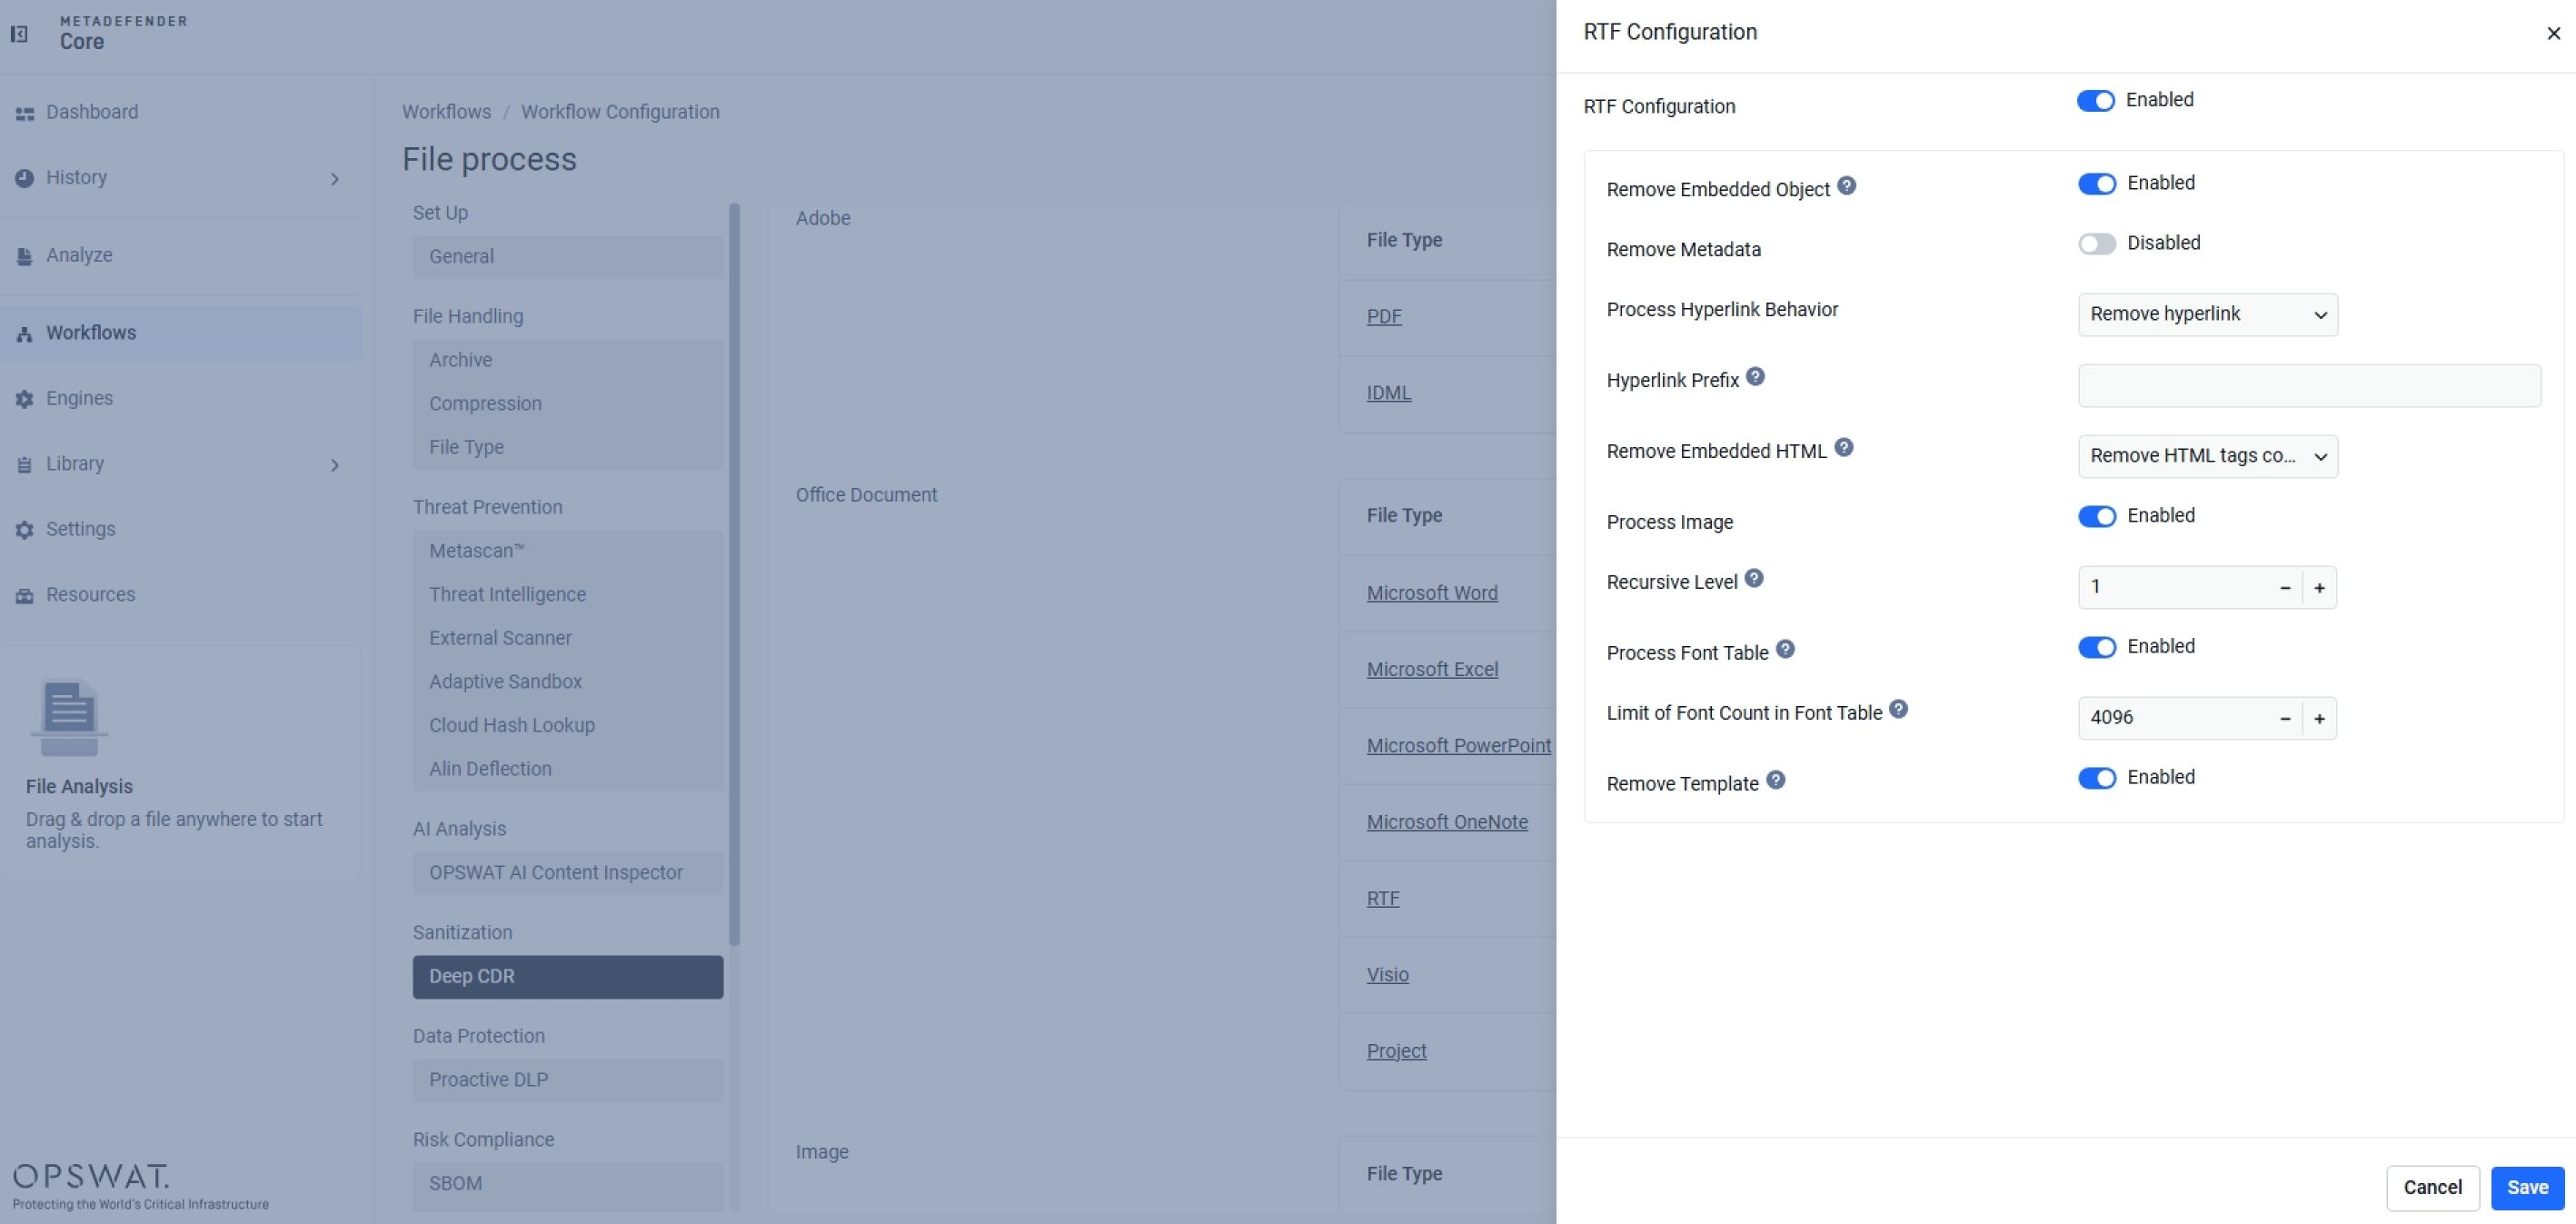
La tecnología Deep CDR™ identifica el objeto OLE incrustado como un nodo no permitido y lo elimina durante la reconstrucción, neutralizando así la vía de explotación, independientemente de si la vulnerabilidad concreta había sido catalogada anteriormente.
Esteganografía a nivel de píxel en imágenes
La esteganografía basada en imágenes oculta cargas útiles a nivel de bits o píxeles, una técnica que resulta prácticamente invisible para los análisis antimalware convencionales.
Mediante programas gratuitos de esteganografía, como 1-2 Steganography, OpenStego y QuickStego, los atacantes pueden crear malware en tan solo unos minutos y con unas pocas líneas de código.
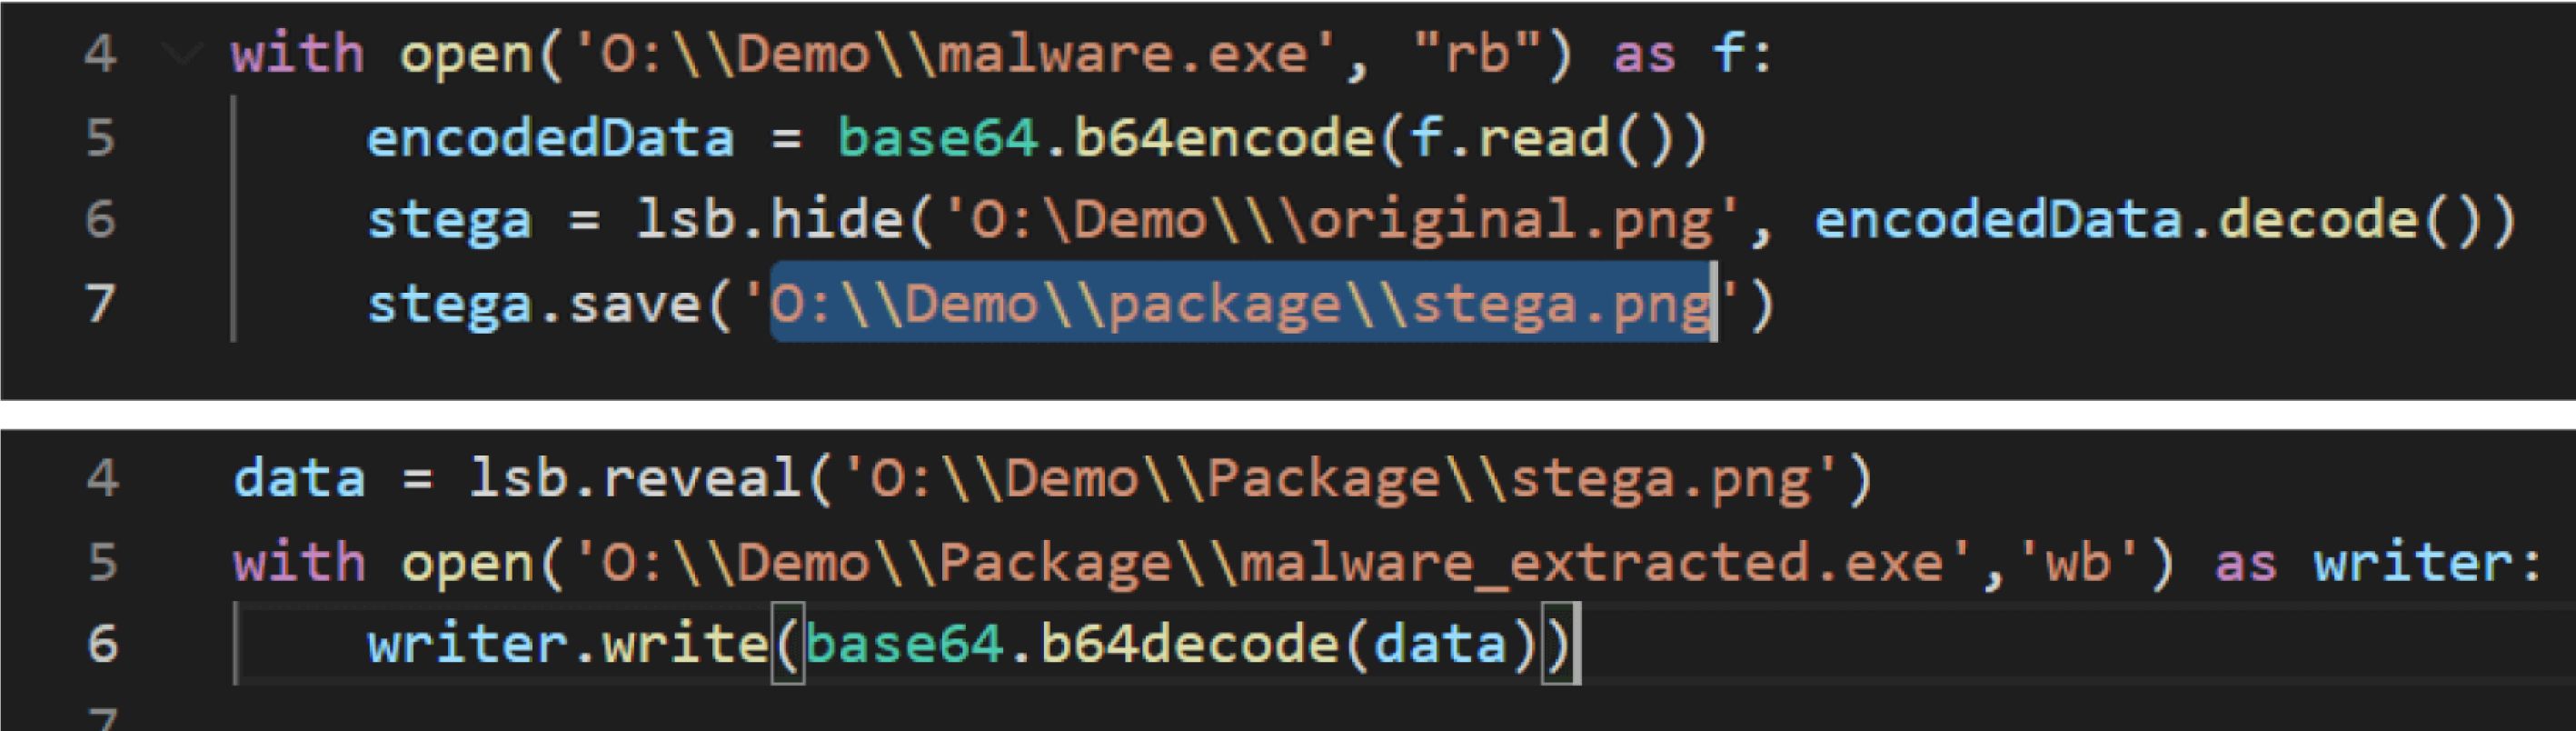
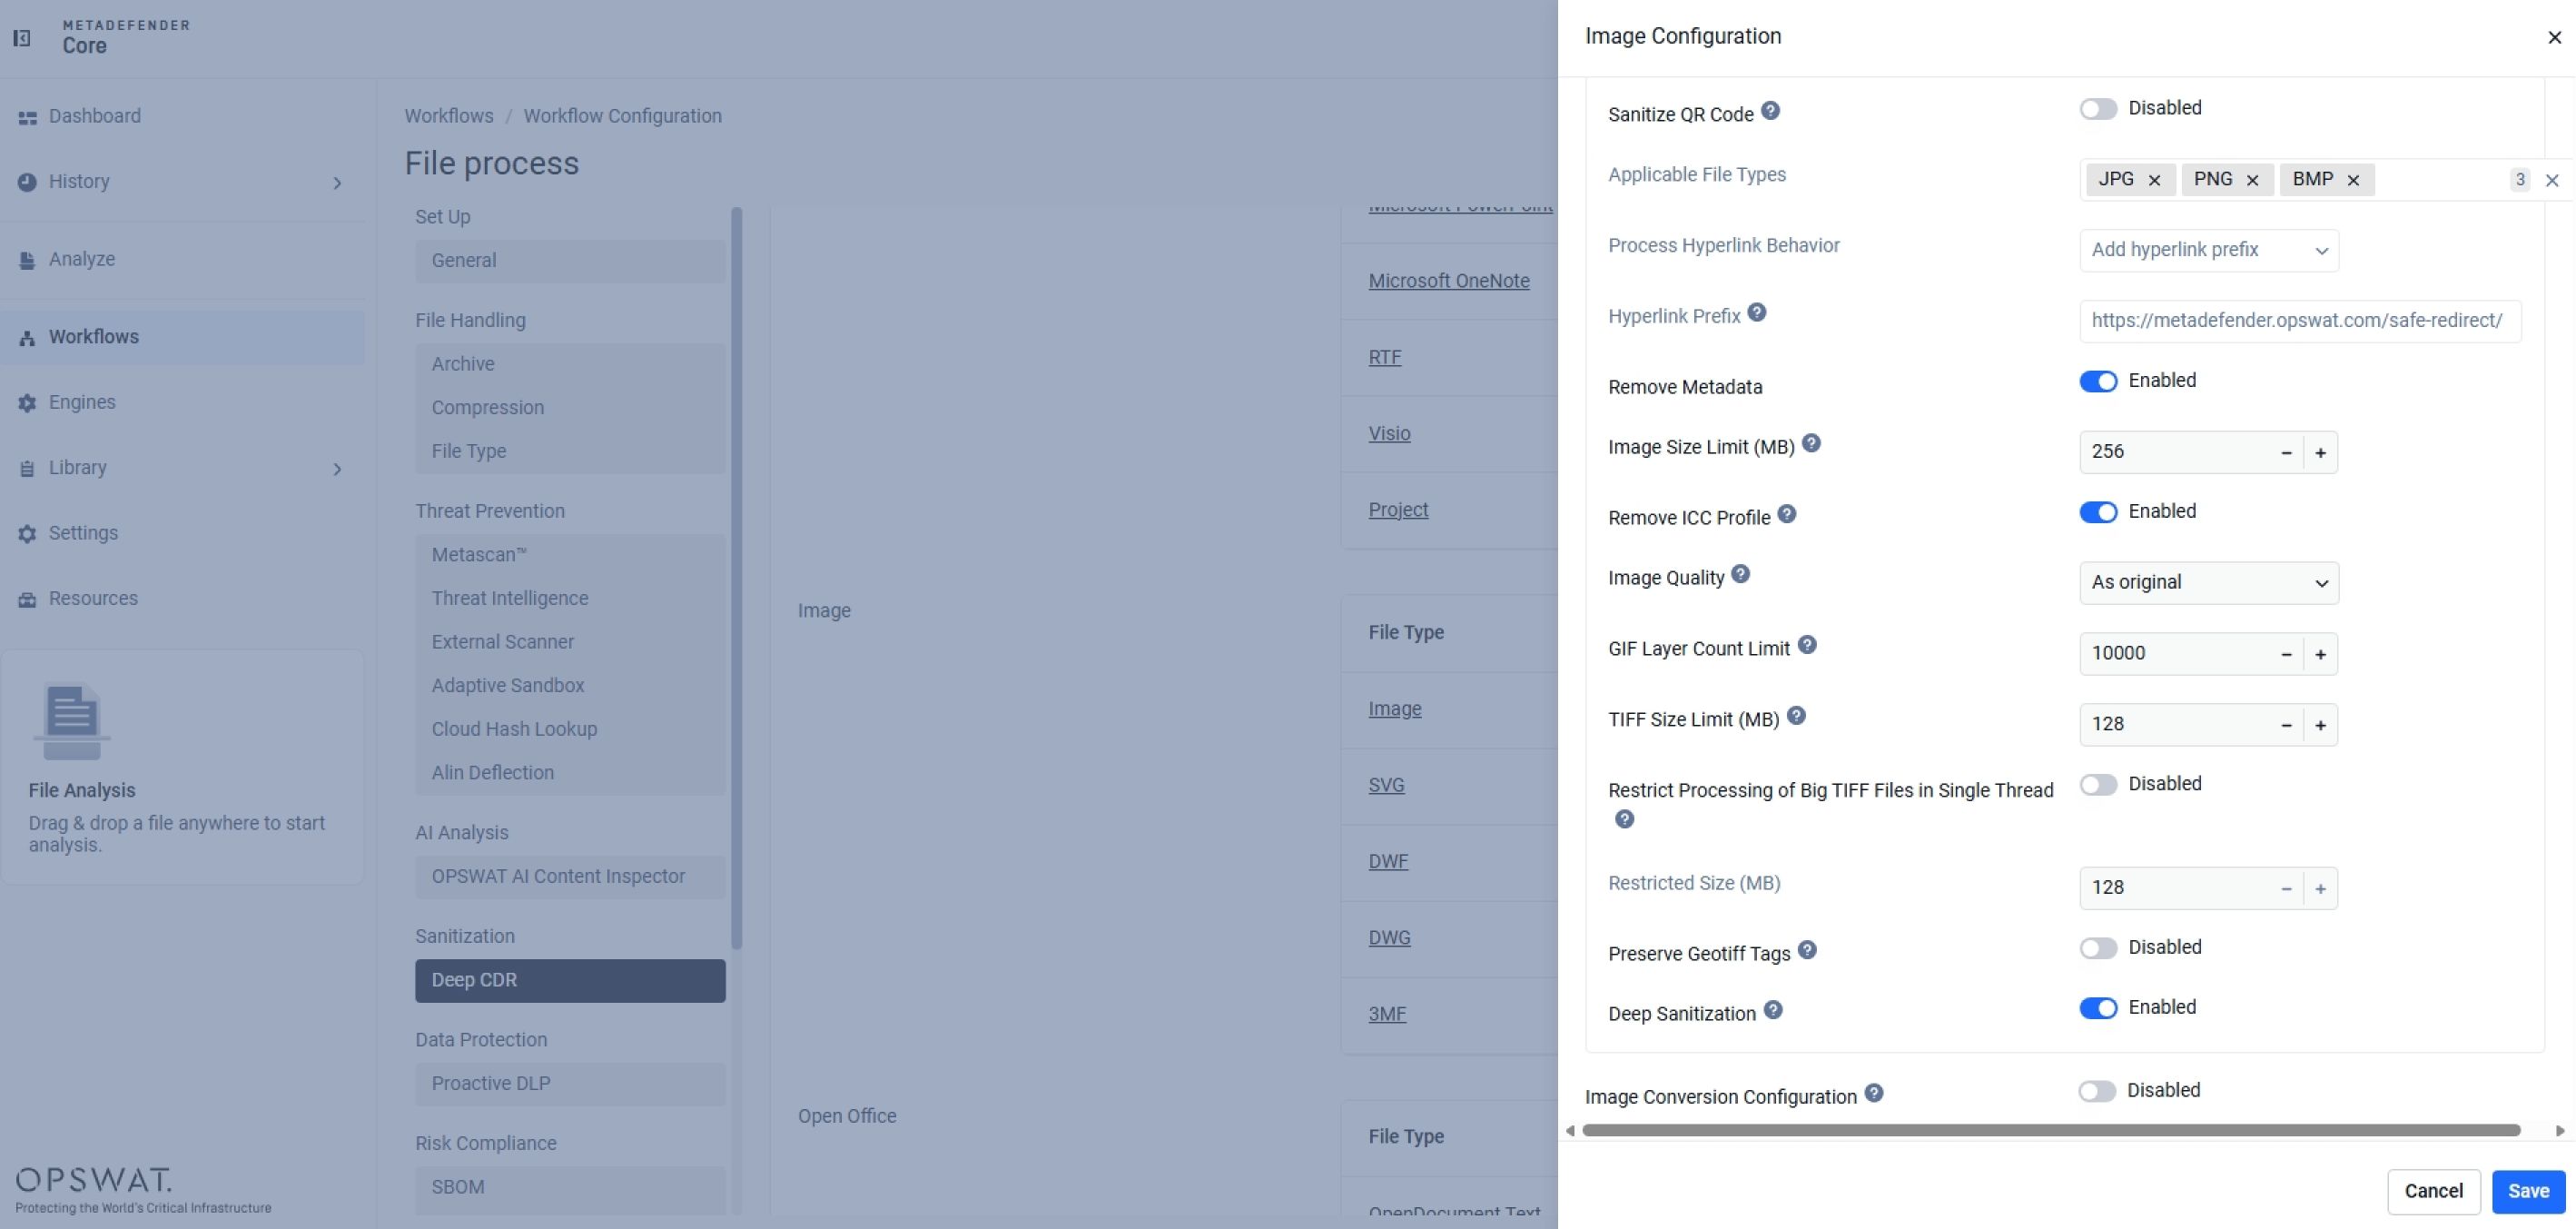
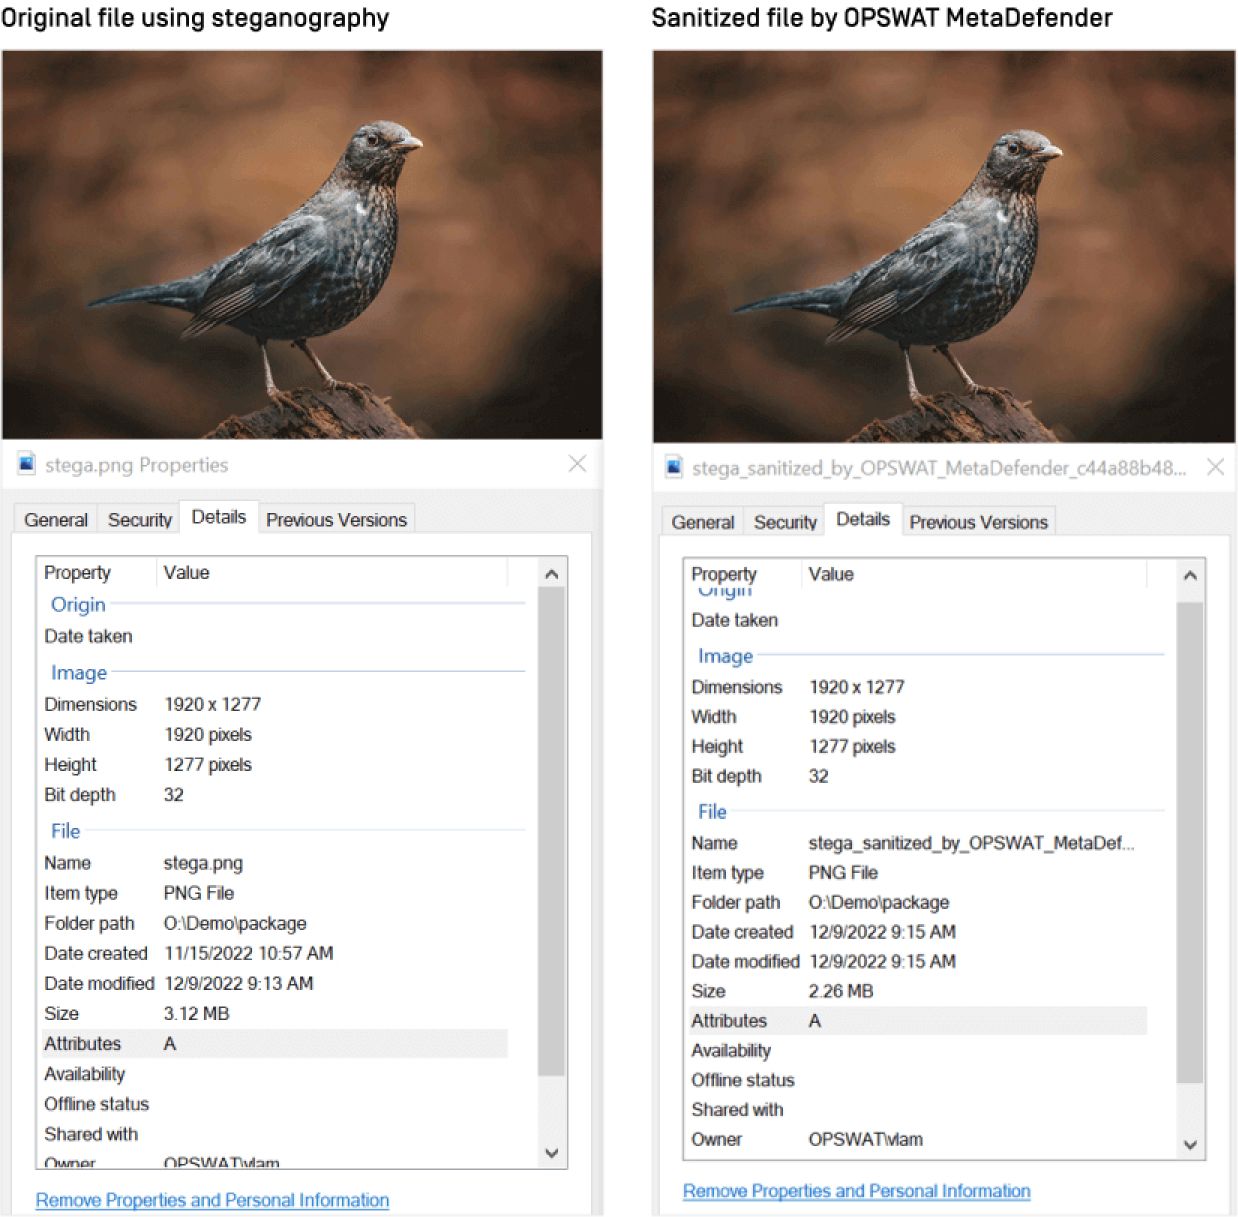
La tecnología Deep CDR™ aborda este problema eliminando los metadatos estructurados que pueden contener cargas útiles ocultas y, a continuación, actuando directamente a nivel de píxel: elimina los datos no utilizados que podrían albergar una carga útil parcial, introduce ruido controlado para interrumpir cualquier lógica de ejecución incrustada y optimiza la compresión de mapas de bits para eliminar el espacio donde, de otro modo, se ubicaría una carga útil, todo ello sin que se aprecie ningún cambio visible en la calidad de la imagen.
Contenido activo en archivos SVG
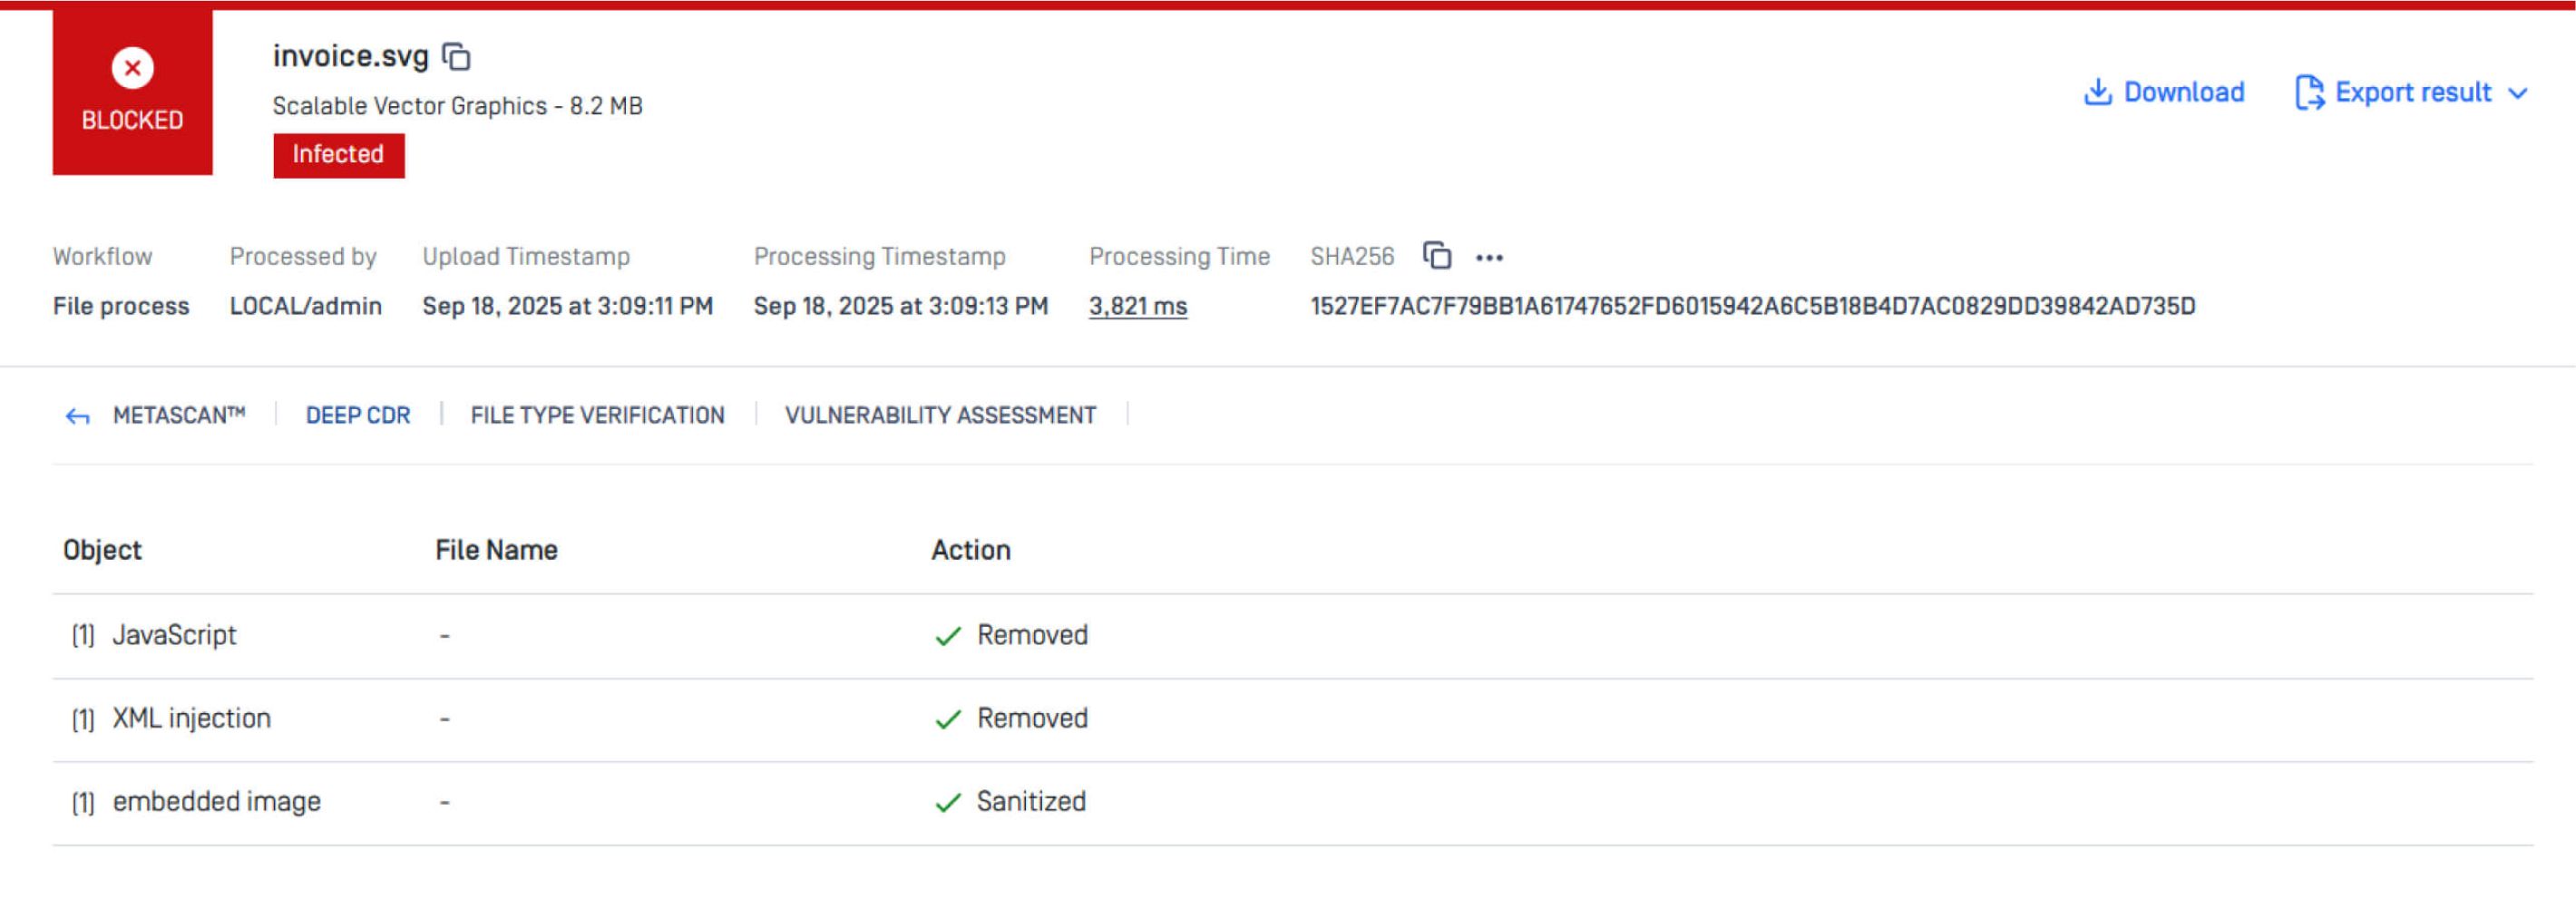
SVG es un formato basado en XML que puede contener legítimamente scripts, controladores de eventos y referencias externas, lo que lo hace especialmente atractivo para las páginas de phishing que descodifican una carga útil en Base64 en tiempo de ejecución, una técnica que ahora se recoge en el marco MITRE ATT&CK como «SVG Smuggling».
Dado que los archivos SVG normales y fiables no necesitan JavaScript, la tecnología Deep CDR™ elimina los elementos de script, suprime las secciones CDATA que podrían ocultar lógica, bloquea el contenido inyectado y reconstruye un archivo SVG conforme a los estándares con únicamente elementos visuales seguros, con la opción de rasterizar el archivo por completo para flujos de trabajo que no requieran interactividad vectorial.
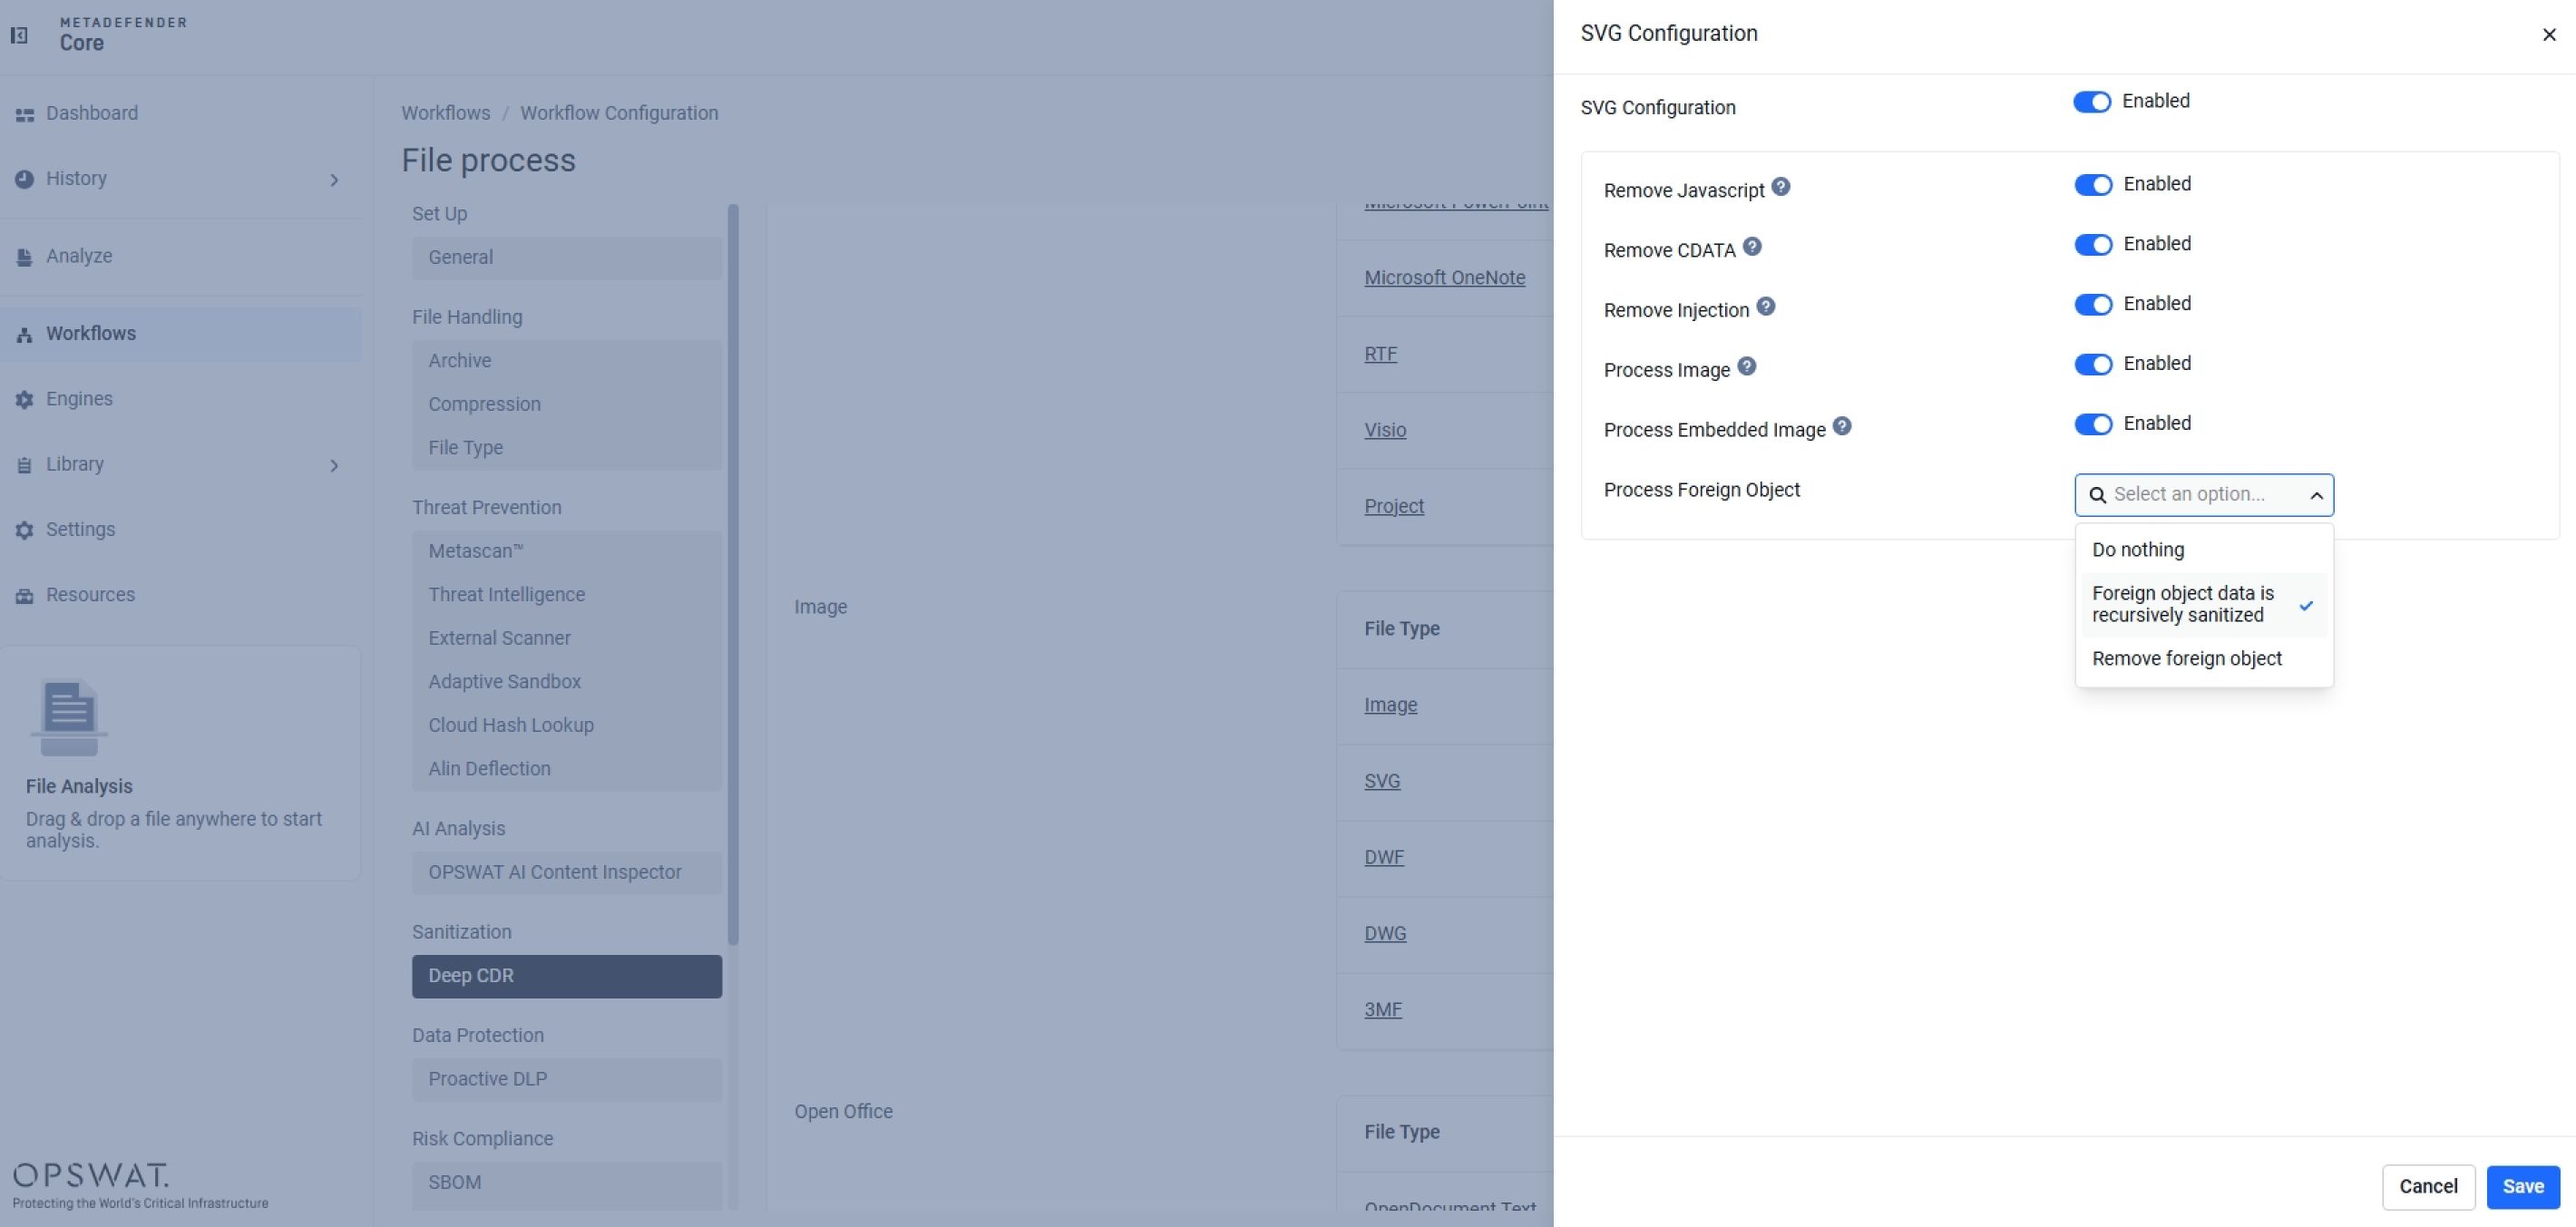
En cada caso, la tecnología Deep CDR™ no intenta reconocer el ataque específico, sino que elimina la clase de contenido en la que se basa el ataque; por eso, los resultados de las pruebas de AV-Comparatives se mantienen independientemente de si el archivo malicioso se ha creado manualmente o con ayuda de la inteligencia artificial.
URL enmascaradas en códigos QR
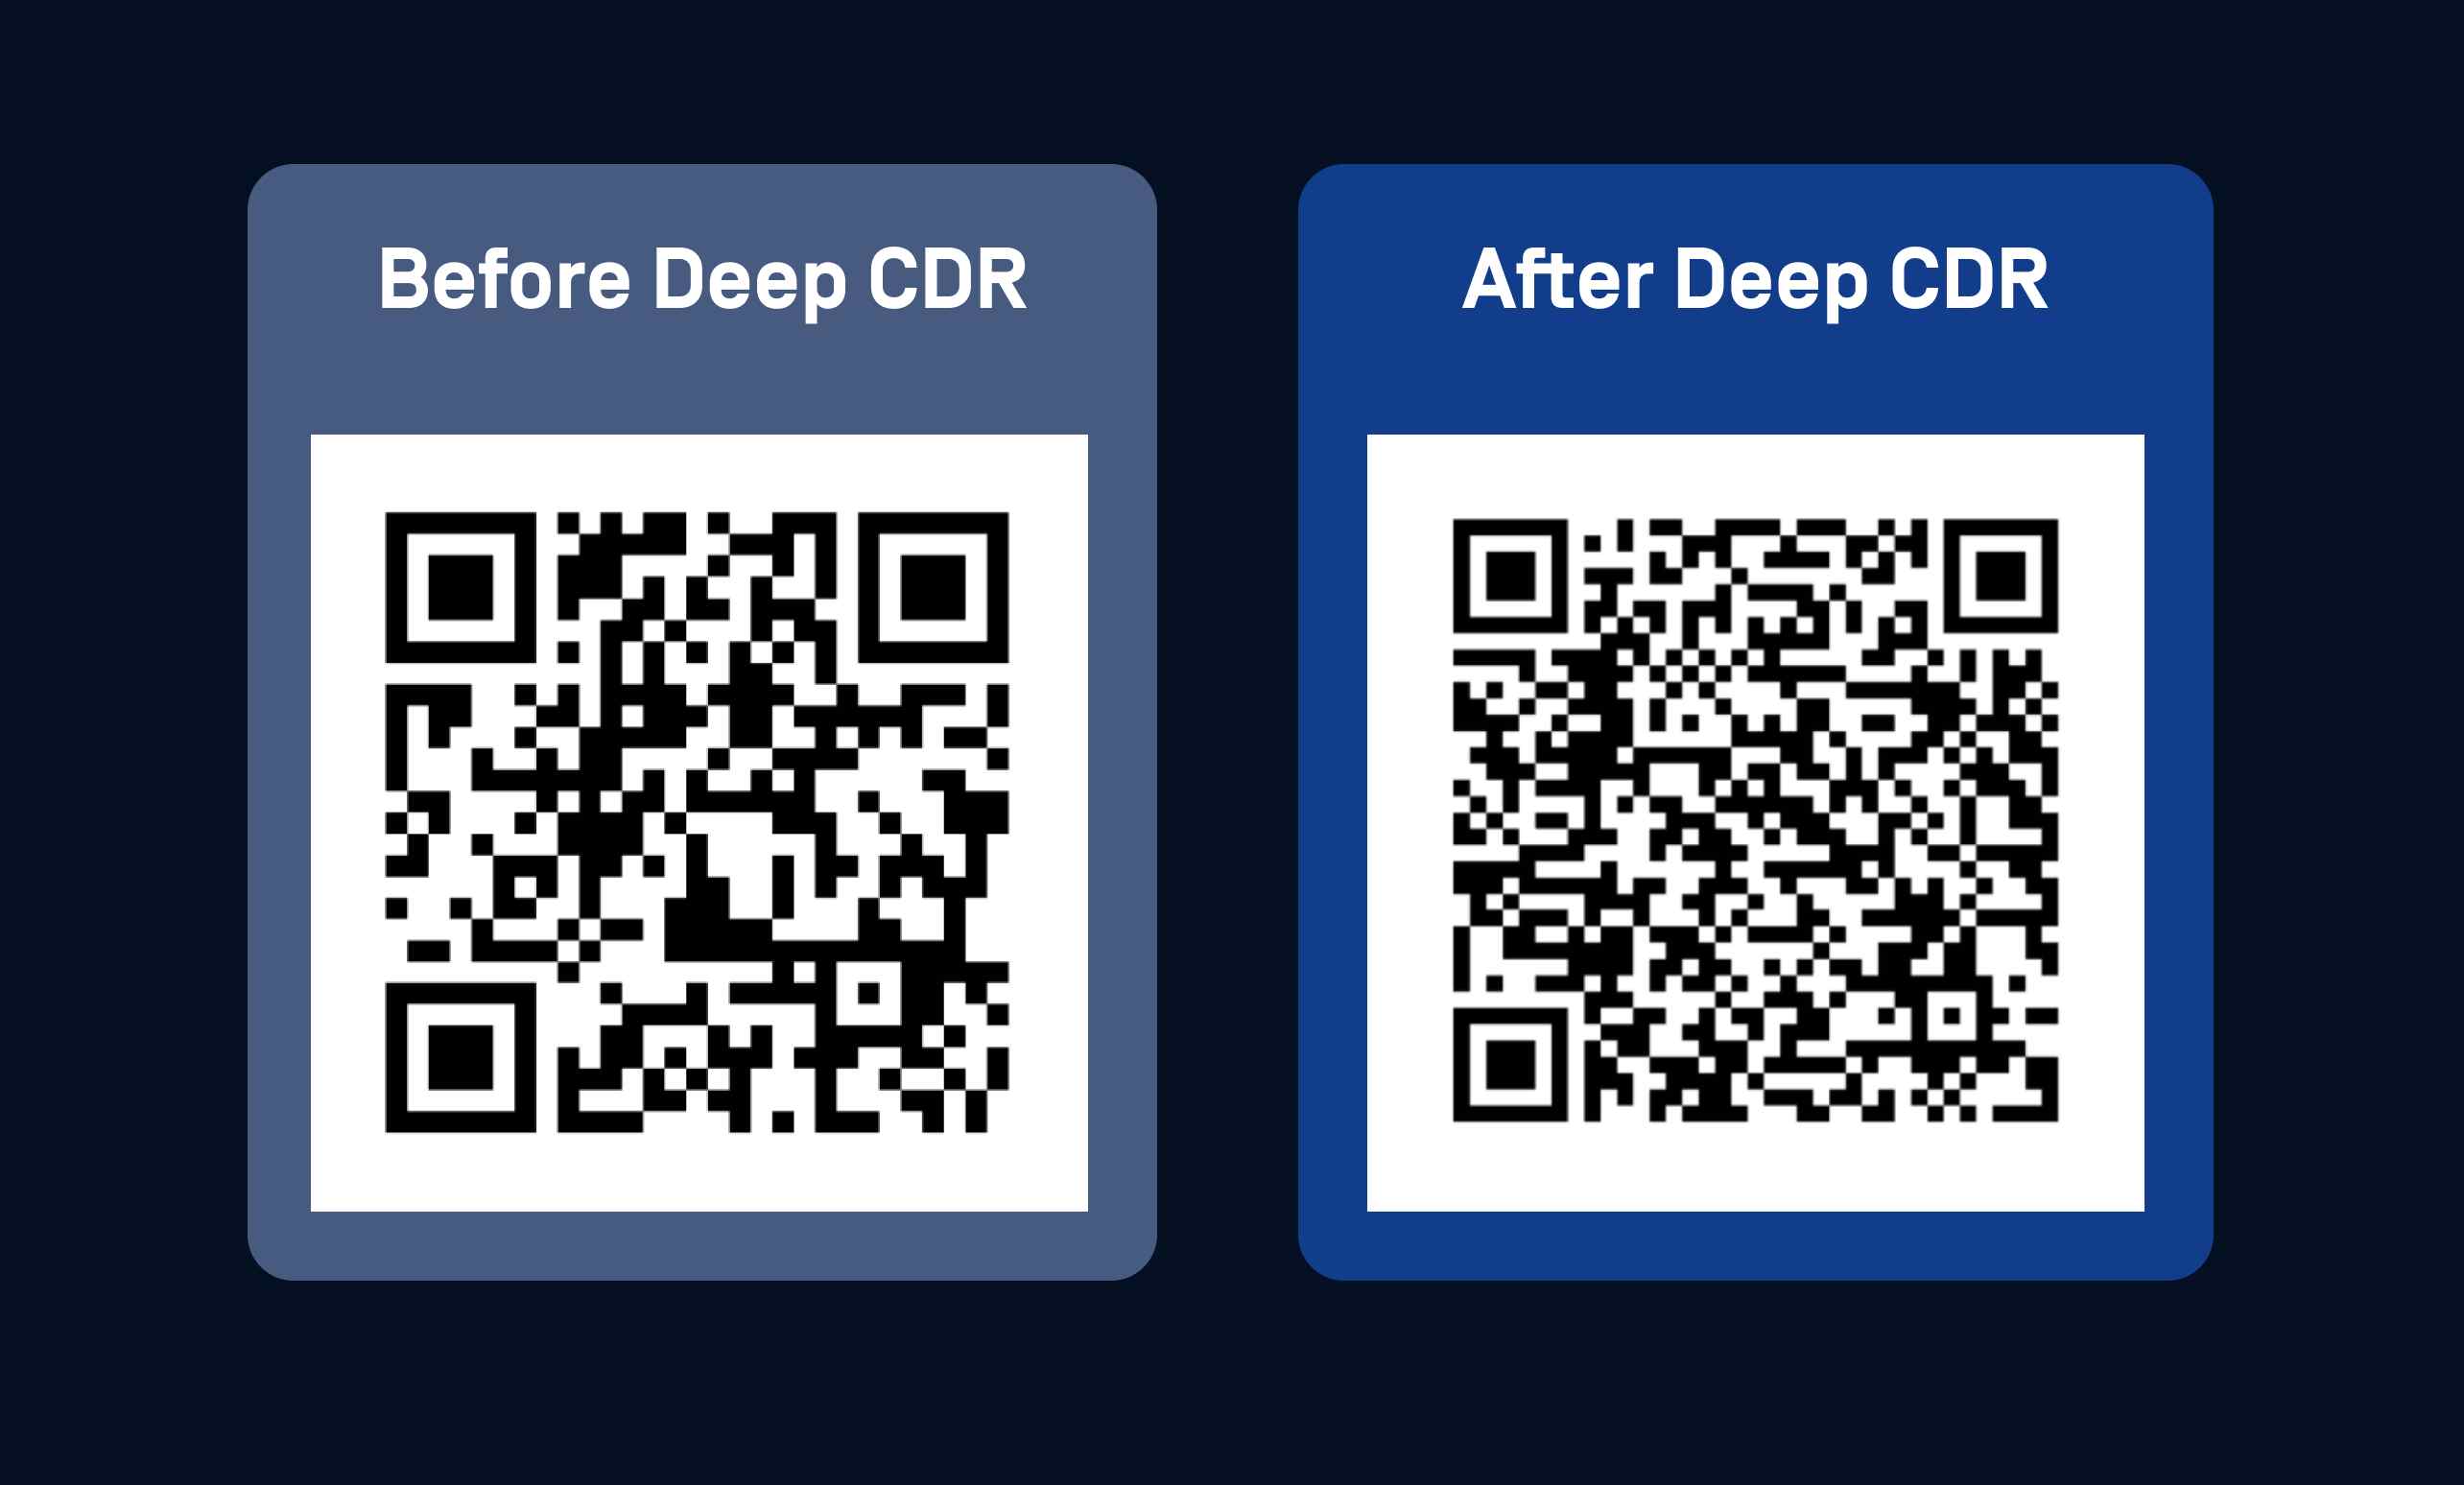
El phishing mediante códigos QR se basa en el hecho de que el ojo humano no puede leer la URL de destino codificada en la imagen, por lo que el usuario no tiene forma de comprobar su legitimidad antes de escanearla.
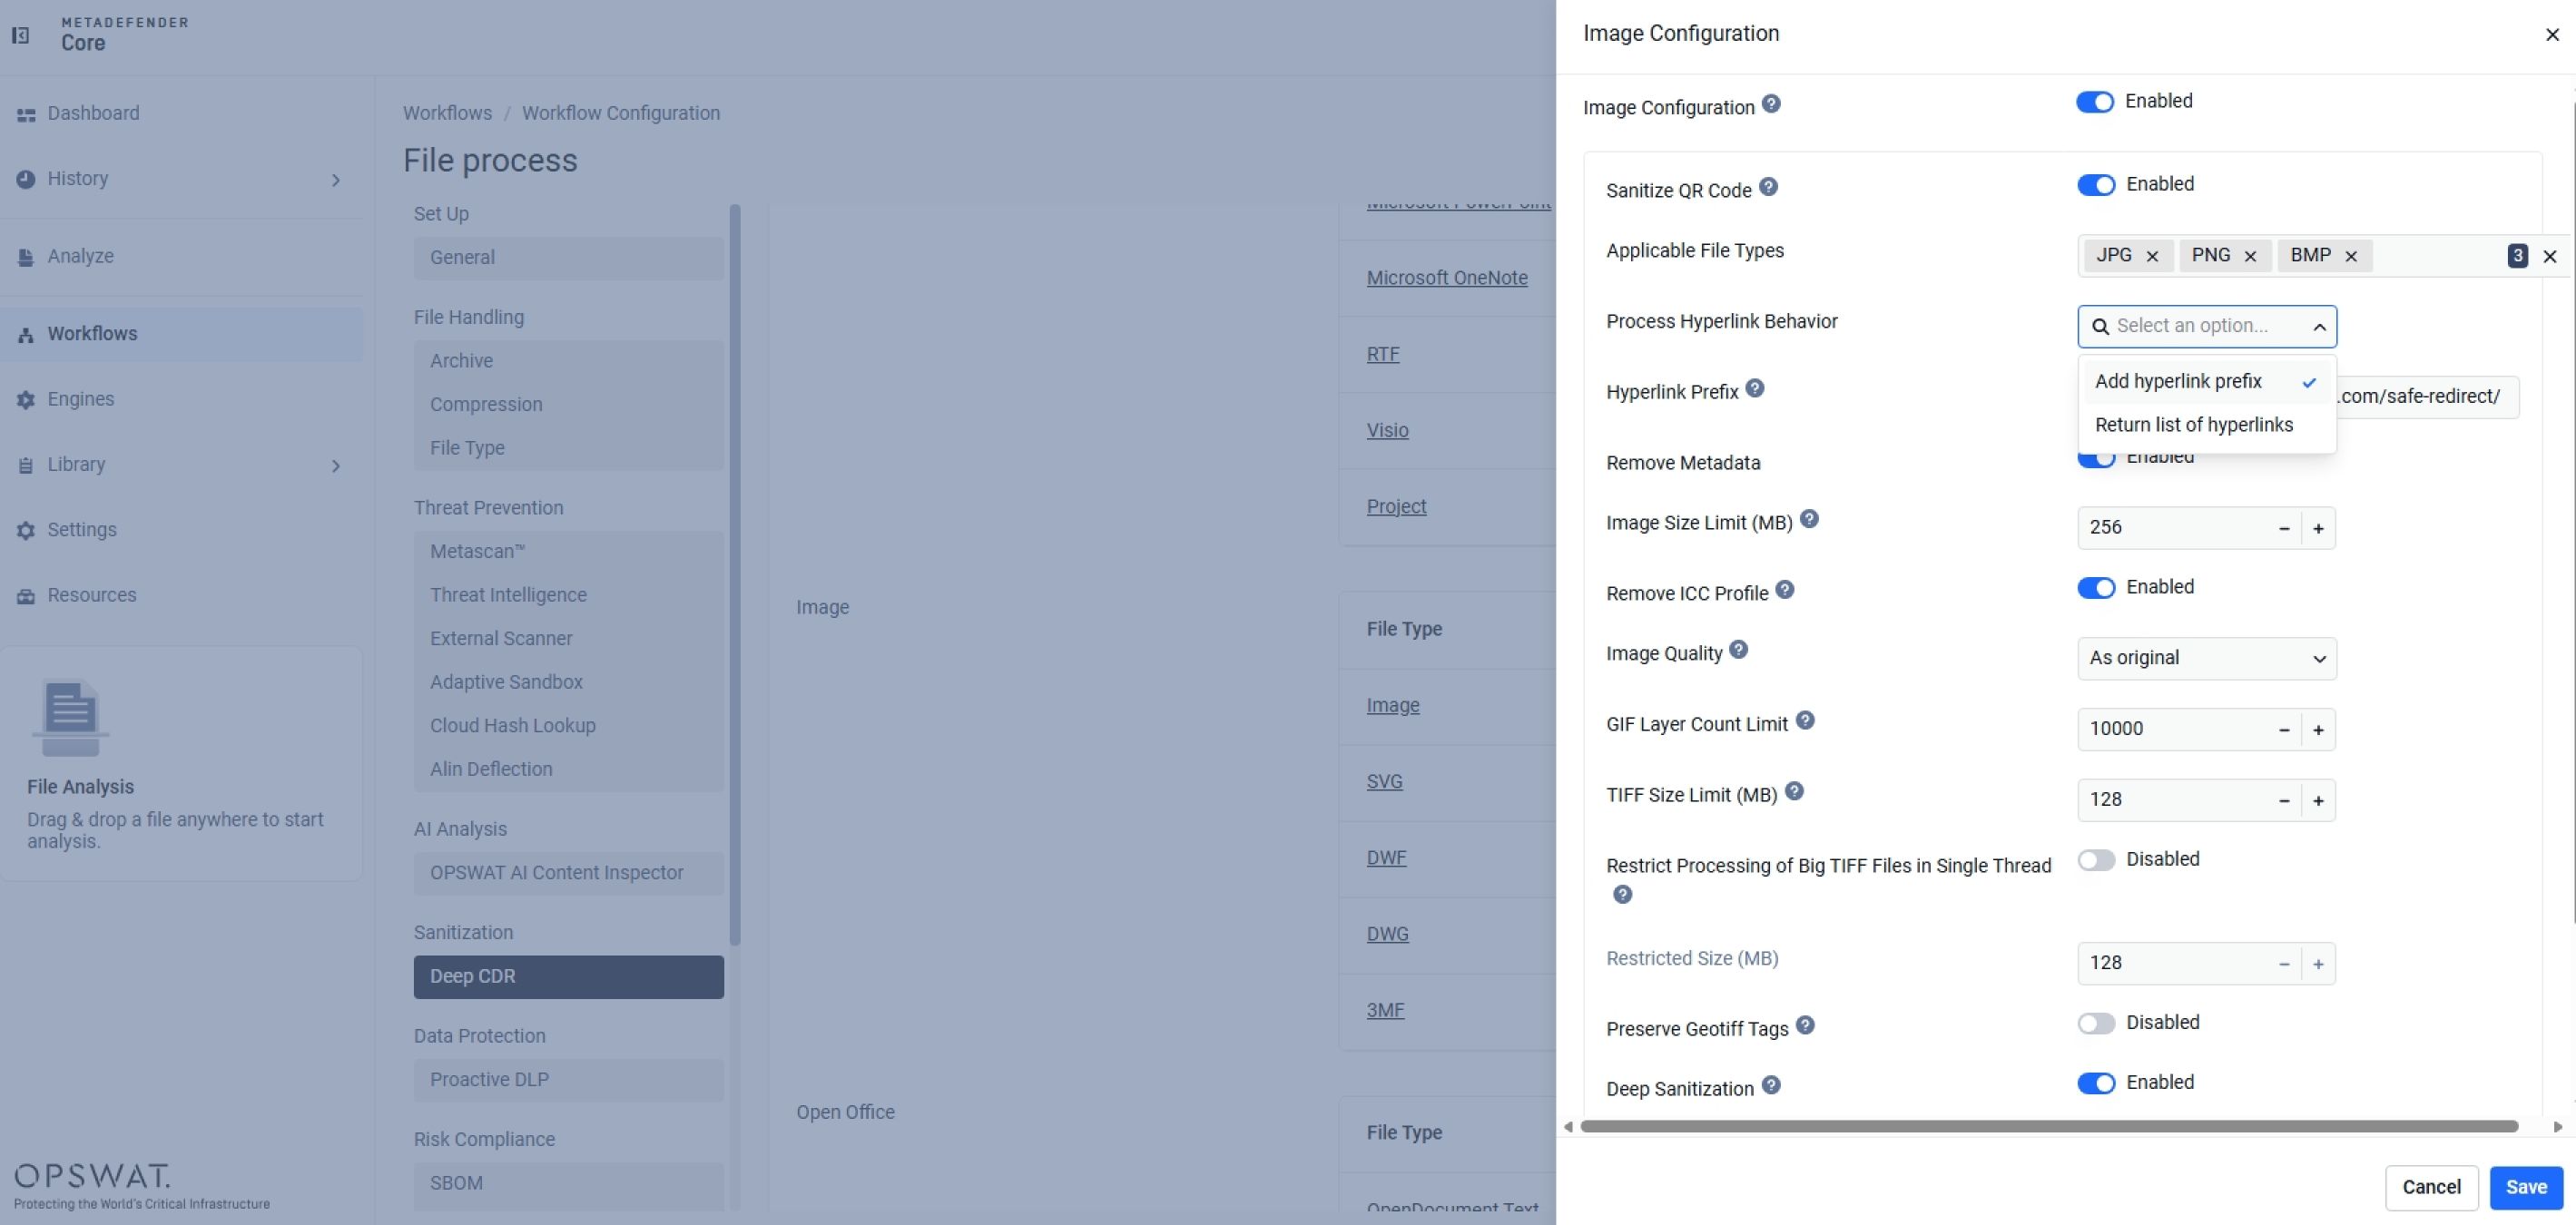
La tecnología Deep CDR™ descodifica y extrae la URL legible para el usuario, y puede someterla a una comprobación de reputación de la URL antes de su entrega. Si un código QR basado en una imagen también contiene una carga esteganográfica, se aplica aquí el mismo proceso de depuración a nivel de píxel que se utiliza contra el malware transmitido a través de imágenes.
Qué implicaciones tiene esto para la detección
Aunque los motores antivirus modernos suelen registrar índices de detección superiores al 99 %, en pruebas recientes sigue habiendo un pequeño porcentaje residual —una fracción de un por ciento— en el que una amenaza nueva o evasiva logra pasar desapercibida, simplemente porque ningún motor había detectado nada parecido hasta entonces.
La tecnología Deep CDR™ cubre las lagunas que los antivirus no pueden subsanar debido a su propio diseño. Sin embargo, nada de esto supone un argumento para dejar de utilizar los antivirus o las herramientas basadas en la detección, y AV-Comparatives es muy claro al respecto en su propia conclusión: el CDR debe considerarse un control complementario y no un sustituto de la protección de terminales, el EDR o el sandboxing.
OPSWAT MetaDefender La plataforma se basa en unos cimientos sobre los que se integran, en un flujo de trabajo integral de seguridad de archivos, la tecnología Deep CDR™, la IA predictiva Alin, Metascan™ Multiscanning, AI Content Inspector, Proactive DLP™, Adaptive Sandbox y otras tecnologías, con el fin de ofrecer una protección completa frente a las amenazas de día cero.
Conclusión
El análisis de AV-Comparatives coincide con los resultados de pruebas independientes anteriores: la desinfección de Deep CDR™, basada en un enfoque de «prevención ante todo», resulta eficaz frente a amenazas transmitidas a través de archivos, tanto convencionales como asistidas por IA, incluidas las vulnerabilidades de día cero para las que no existe ninguna firma disponible.
Evaluaciones independientes previas realizadas por SE Labs y SecureIQ Lab obtuvieron el mismo resultado de desinfección del 100 % para la tecnología Deep CDR™.
A medida que la inteligencia artificial reduce las barreras para crear documentos señuelo convincentes, macros ofuscadas y cargas útiles estructuralmente engañosas, el paso de una estrategia de ciberseguridad centrada en la detección a otra centrada en la prevención está dejando de ser un factor diferenciador para convertirse en un requisito básico.