Validación de la estructura de archivos
La validación de la estructura de los archivos ofrece visibilidad y control desde una fase temprana, al analizar los archivos a nivel estructural antes de que intervengan las herramientas de seguridad tradicionales.
- Control temprano de archivos
- Análisis en profundidad del contenido
- Procesamiento optimizado
OPSWAT la confianza de
Valida la estructura del archivo «
» antes de la acción de seguridad
Extrae los objetos que pueden suponer un riesgo
Como macros, hipervínculos o metadatos
Bloque
Archivos con errores o sospechosos
Temprano
Compatible con
Más de 160 tipos de archivo
Incluidos los formatos complejos y los archivos de modelos de IA
Reduce el uso innecesario de entornos aislados y los análisis exhaustivos
Mejora el rendimiento del motor en la fase de escape
Permite
A nivel de objeto
Políticas de seguridad
Los archivos son demasiado complejos
para los sistemas de seguridad tradicionales
Los formatos de archivo modernos —incluidos aquellos que pueden contener o incrustar otros archivos— esconden riesgos que las herramientas convencionales no pueden analizar adecuadamente, lo que genera puntos ciegos, ineficiencias y una mayor exposición.
Visibilidad limitada
Las herramientas de seguridad basadas en firmas tratan los formatos de archivo complejos como objetos binarios únicos, analizando únicamente los patrones conocidos y pasando por alto componentes incrustados como macros, archivos anidados y cargas útiles ocultas.
Tramitación ineficaz de las medidas de seguridad
Todos los archivos se someten a un riguroso control, independientemente del riesgo que presenten, lo que aumenta la latencia y supone un desperdicio de recursos.
Protección incompleta
Los enfoques basados en la detección tienen dificultades para hacer frente a amenazas desconocidas, mientras que los métodos de modificación de archivos pueden no ser adecuados para entornos en los que la integridad es fundamental.
Primero, analiza. Después, decide.
La validación de la estructura de archivos comprueba la estructura y los componentes de los archivos antes de aplicar las medidas de seguridad, lo que permite tomar decisiones de seguridad más inteligentes, rápidas y precisas.
Validación de archivos estructurales
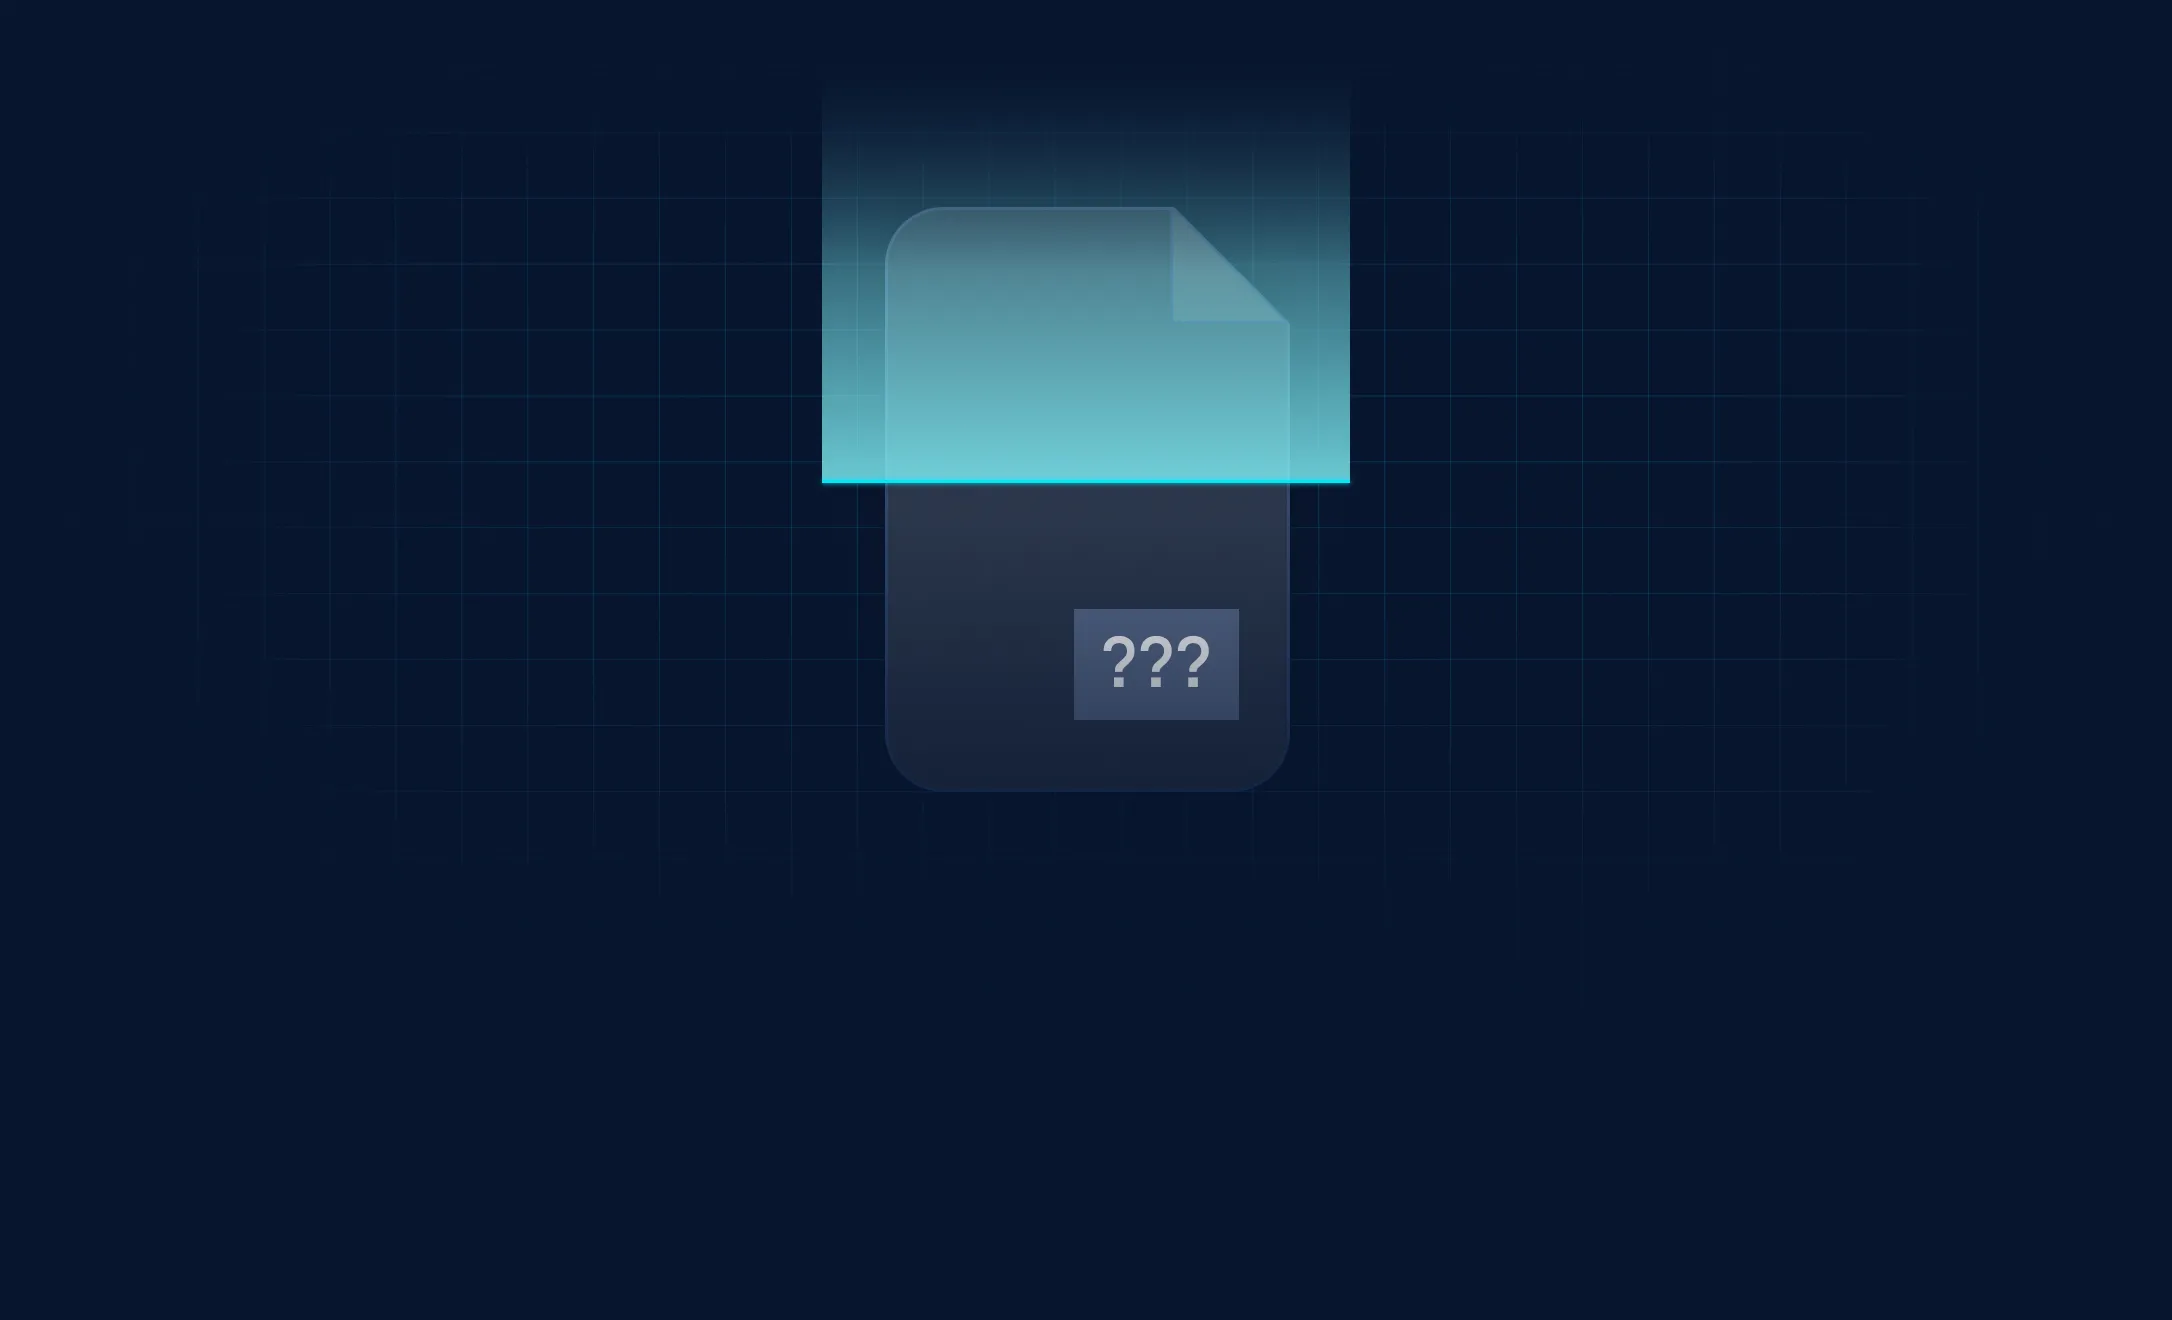
Comprueba que los archivos cumplan las especificaciones de formato para detectar a tiempo anomalías y contenidos mal formados.
Visibilidad profunda del contenido
Extrae y revela objetos incrustados, como macros, enlaces y metadatos, para permitir una inspección completa —hasta la capa más profunda del archivo—, utilizando los principios de «Content Disarm and Reconstruction» (CDR).
Enrutamiento y control inteligentes
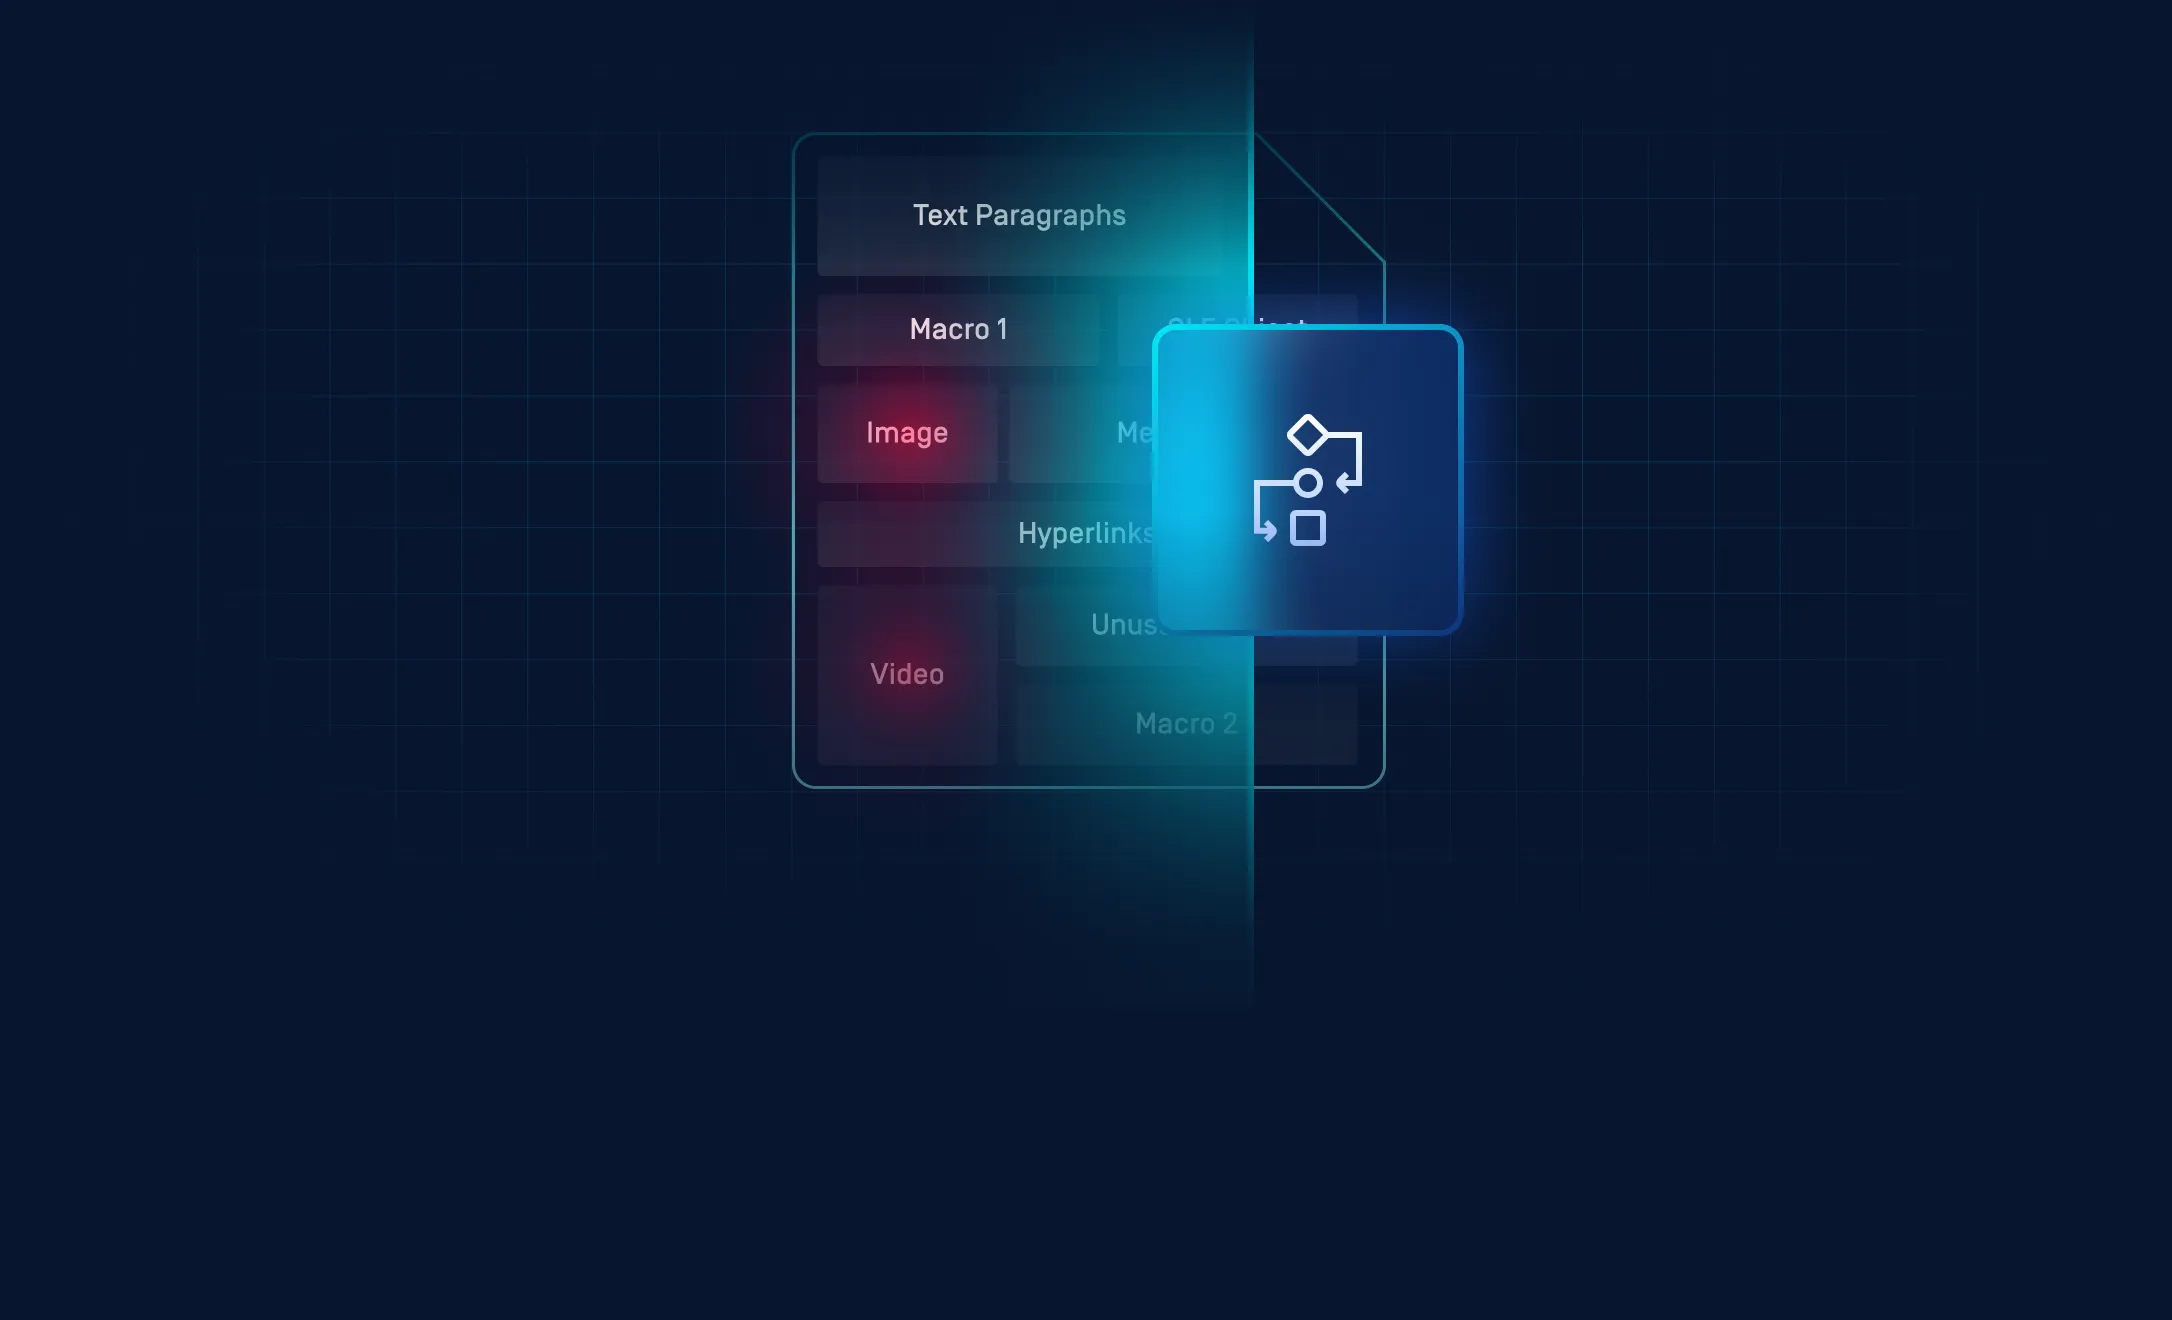
Aplica políticas a nivel de objeto y dirige el contenido pertinente a los motores de seguridad adecuados.
Información en las primeras fases para cada expediente
La validación de la estructura de los archivos se lleva a cabo antes de que intervengan los motores de seguridad avanzados, preparando y estructurando los archivos para que el análisis posterior sea más eficaz.
 Paso 1
Validar la estructura del archivo
Comprueba la integridad del formato de los archivos según las especificaciones para detectar a tiempo estructuras con errores o sospechosas.
- paso 2
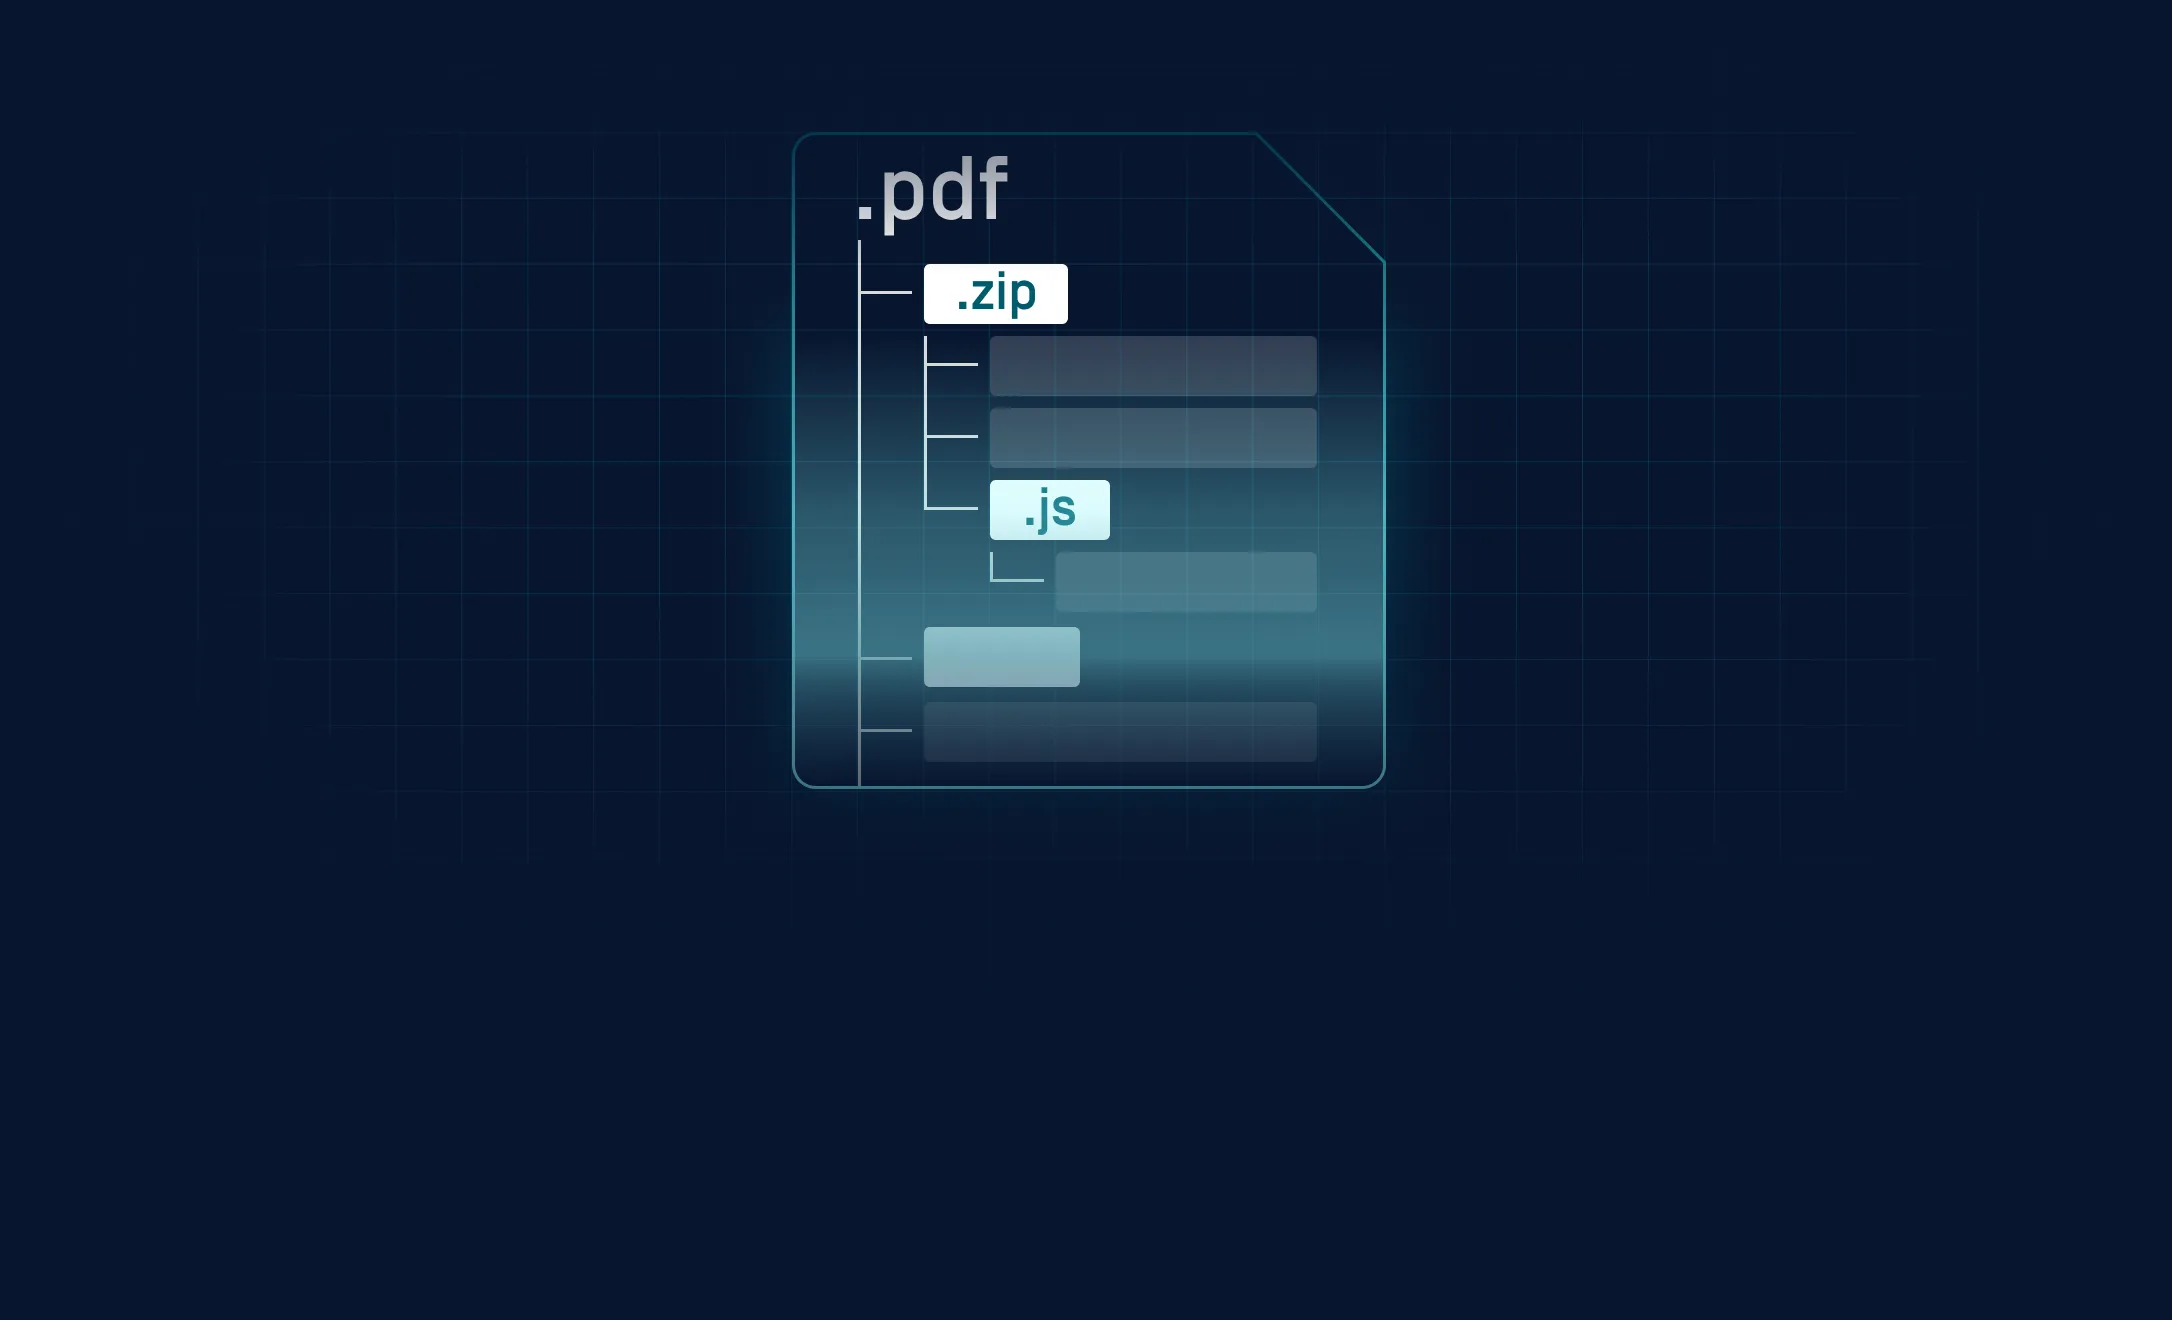
Extraer objetos incrustados
Desglosa los archivos en componentes como macros, archivos adjuntos y enlaces para realizar una inspección detallada.
- paso 3
Aplicar políticas y enrutamiento
Aplica reglas a nivel de objeto y envía el contenido de riesgo a Predictive Alin AI, Metascan, Proactive DLP, Adaptive ,Sandbox, Reputation o País de origen.
Características y ventajas principales
Validación de la estructura de archivos
Detecta a tiempo los archivos con errores de formato o que no cumplen los requisitos, reduciendo así el riesgo antes de que comience una inspección más exhaustiva.
Extracción a nivel de objeto
Obtenga una visión clara de todos los componentes integrados para tomar decisiones de seguridad precisas y fundamentadas.
Tramitación selectiva
Envía únicamente contenido relevante a los motores posteriores, mejorando el rendimiento y reduciendo la carga de procesamiento.
Bloqueo basado en políticas
Activa las políticas integradas y configurables para bloquear archivos y objetos que cumplan las condiciones definidas.
Vea cómo funciona la validación de la estructura de archivos
Descubre cómo la validación de la estructura de archivos aplica comprobaciones estructurales, extrae y hace cumplir las políticas sobre los objetos de riesgo, o los envía a los motores posteriores.
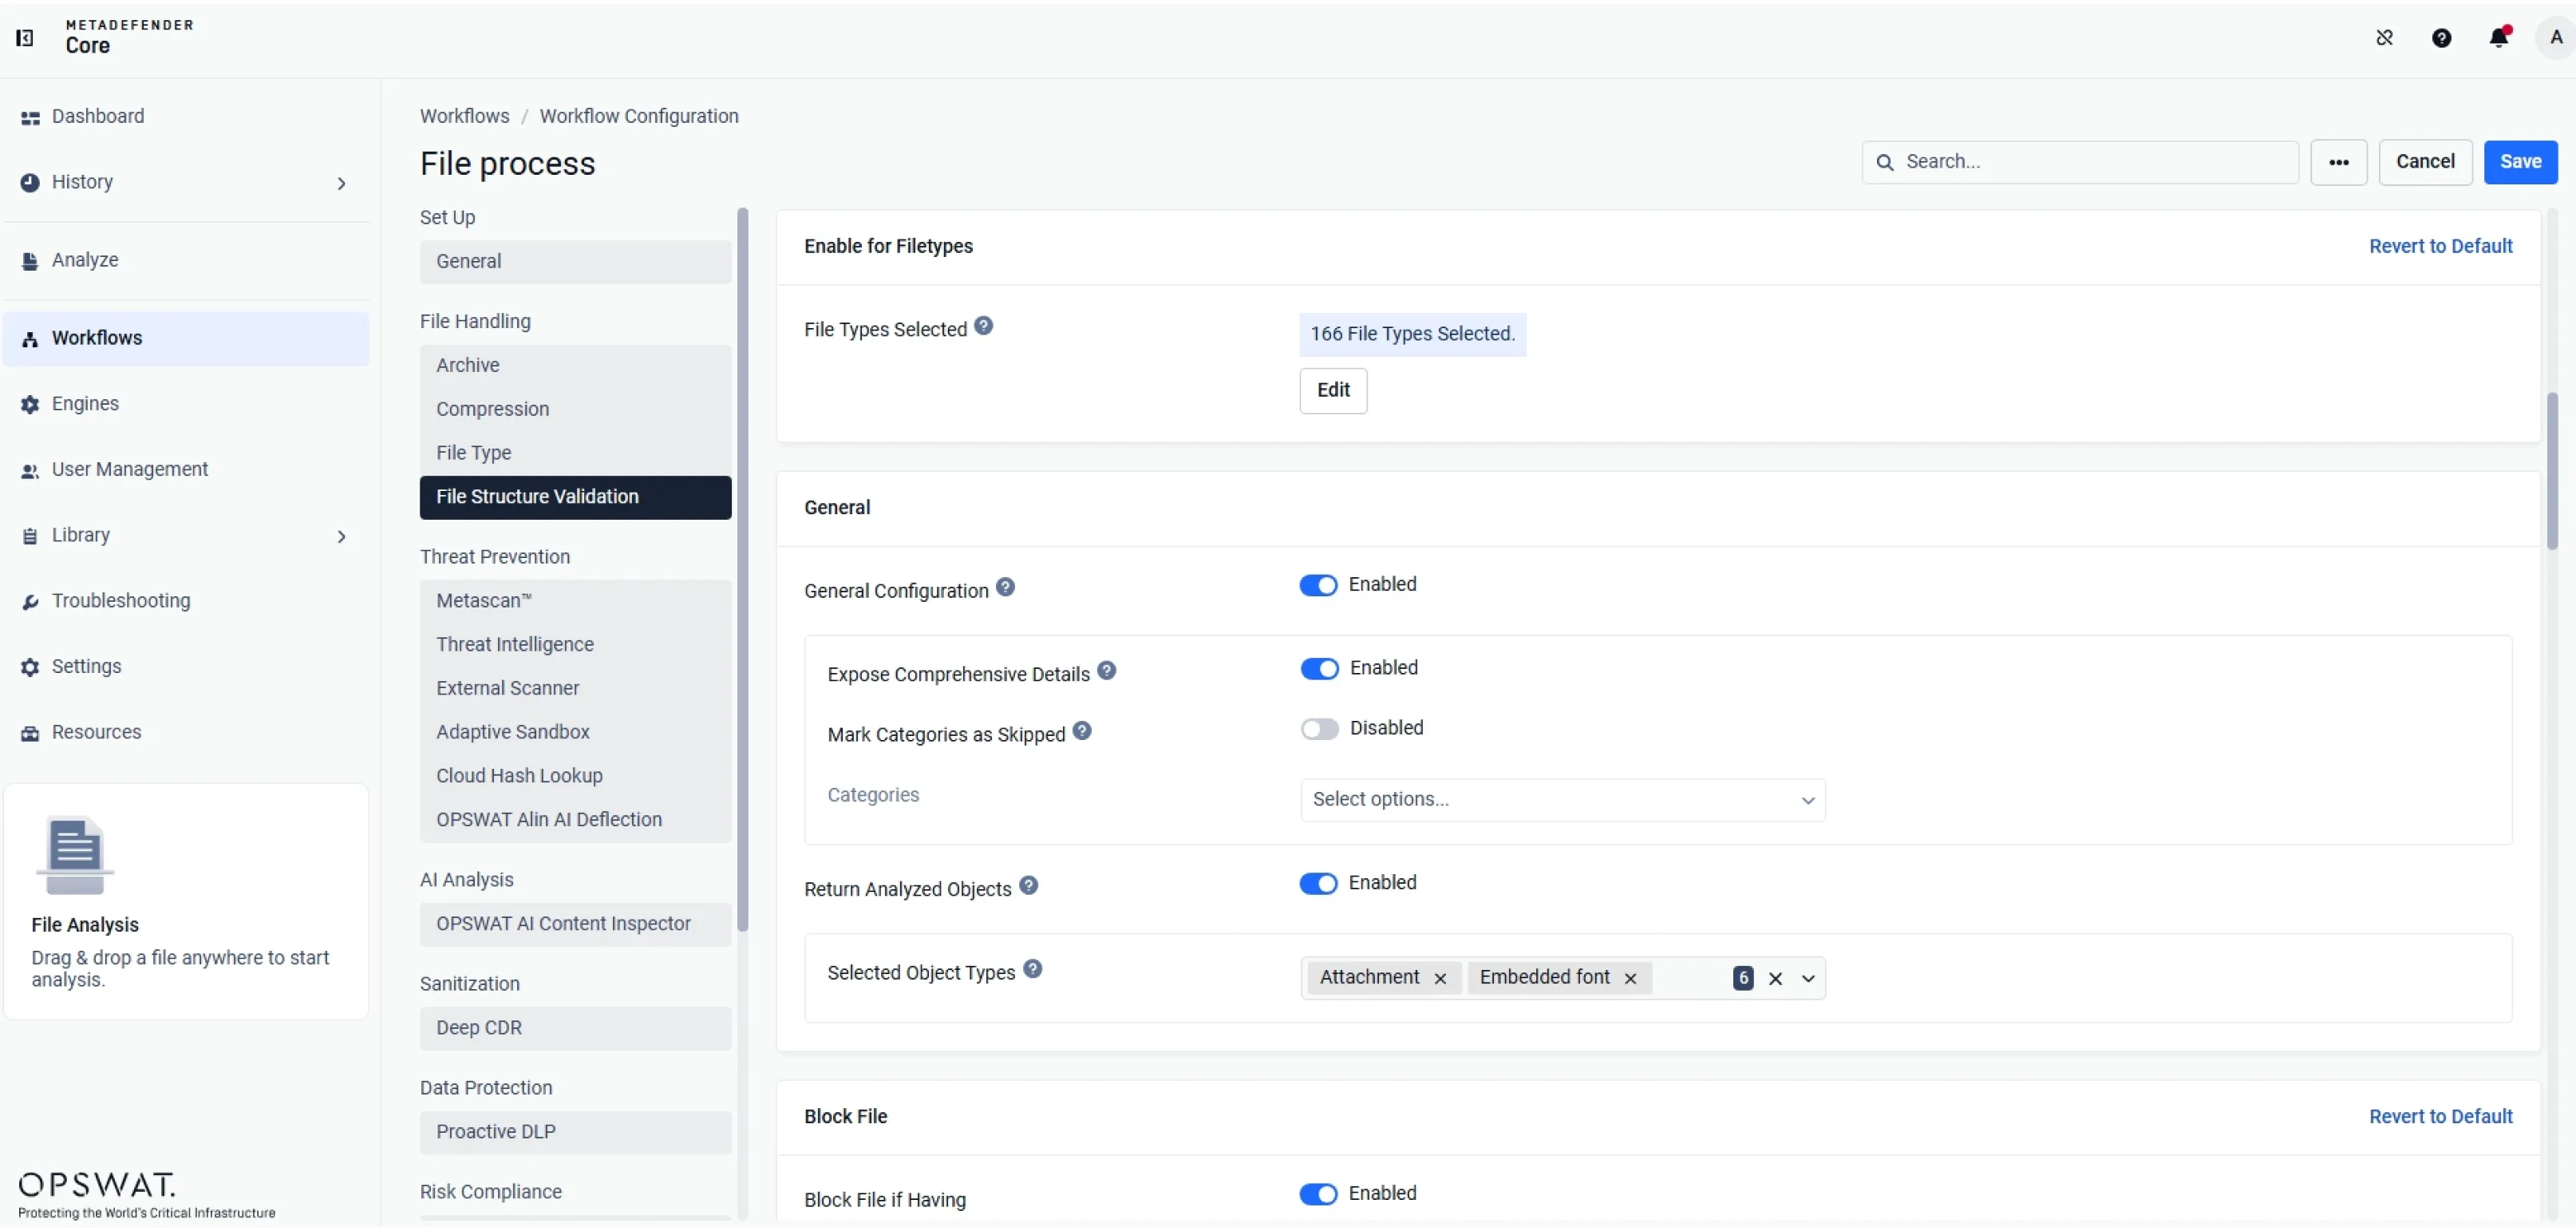
Comprueba que se cumplan las especificaciones de formato en más de 160 tipos de archivo.
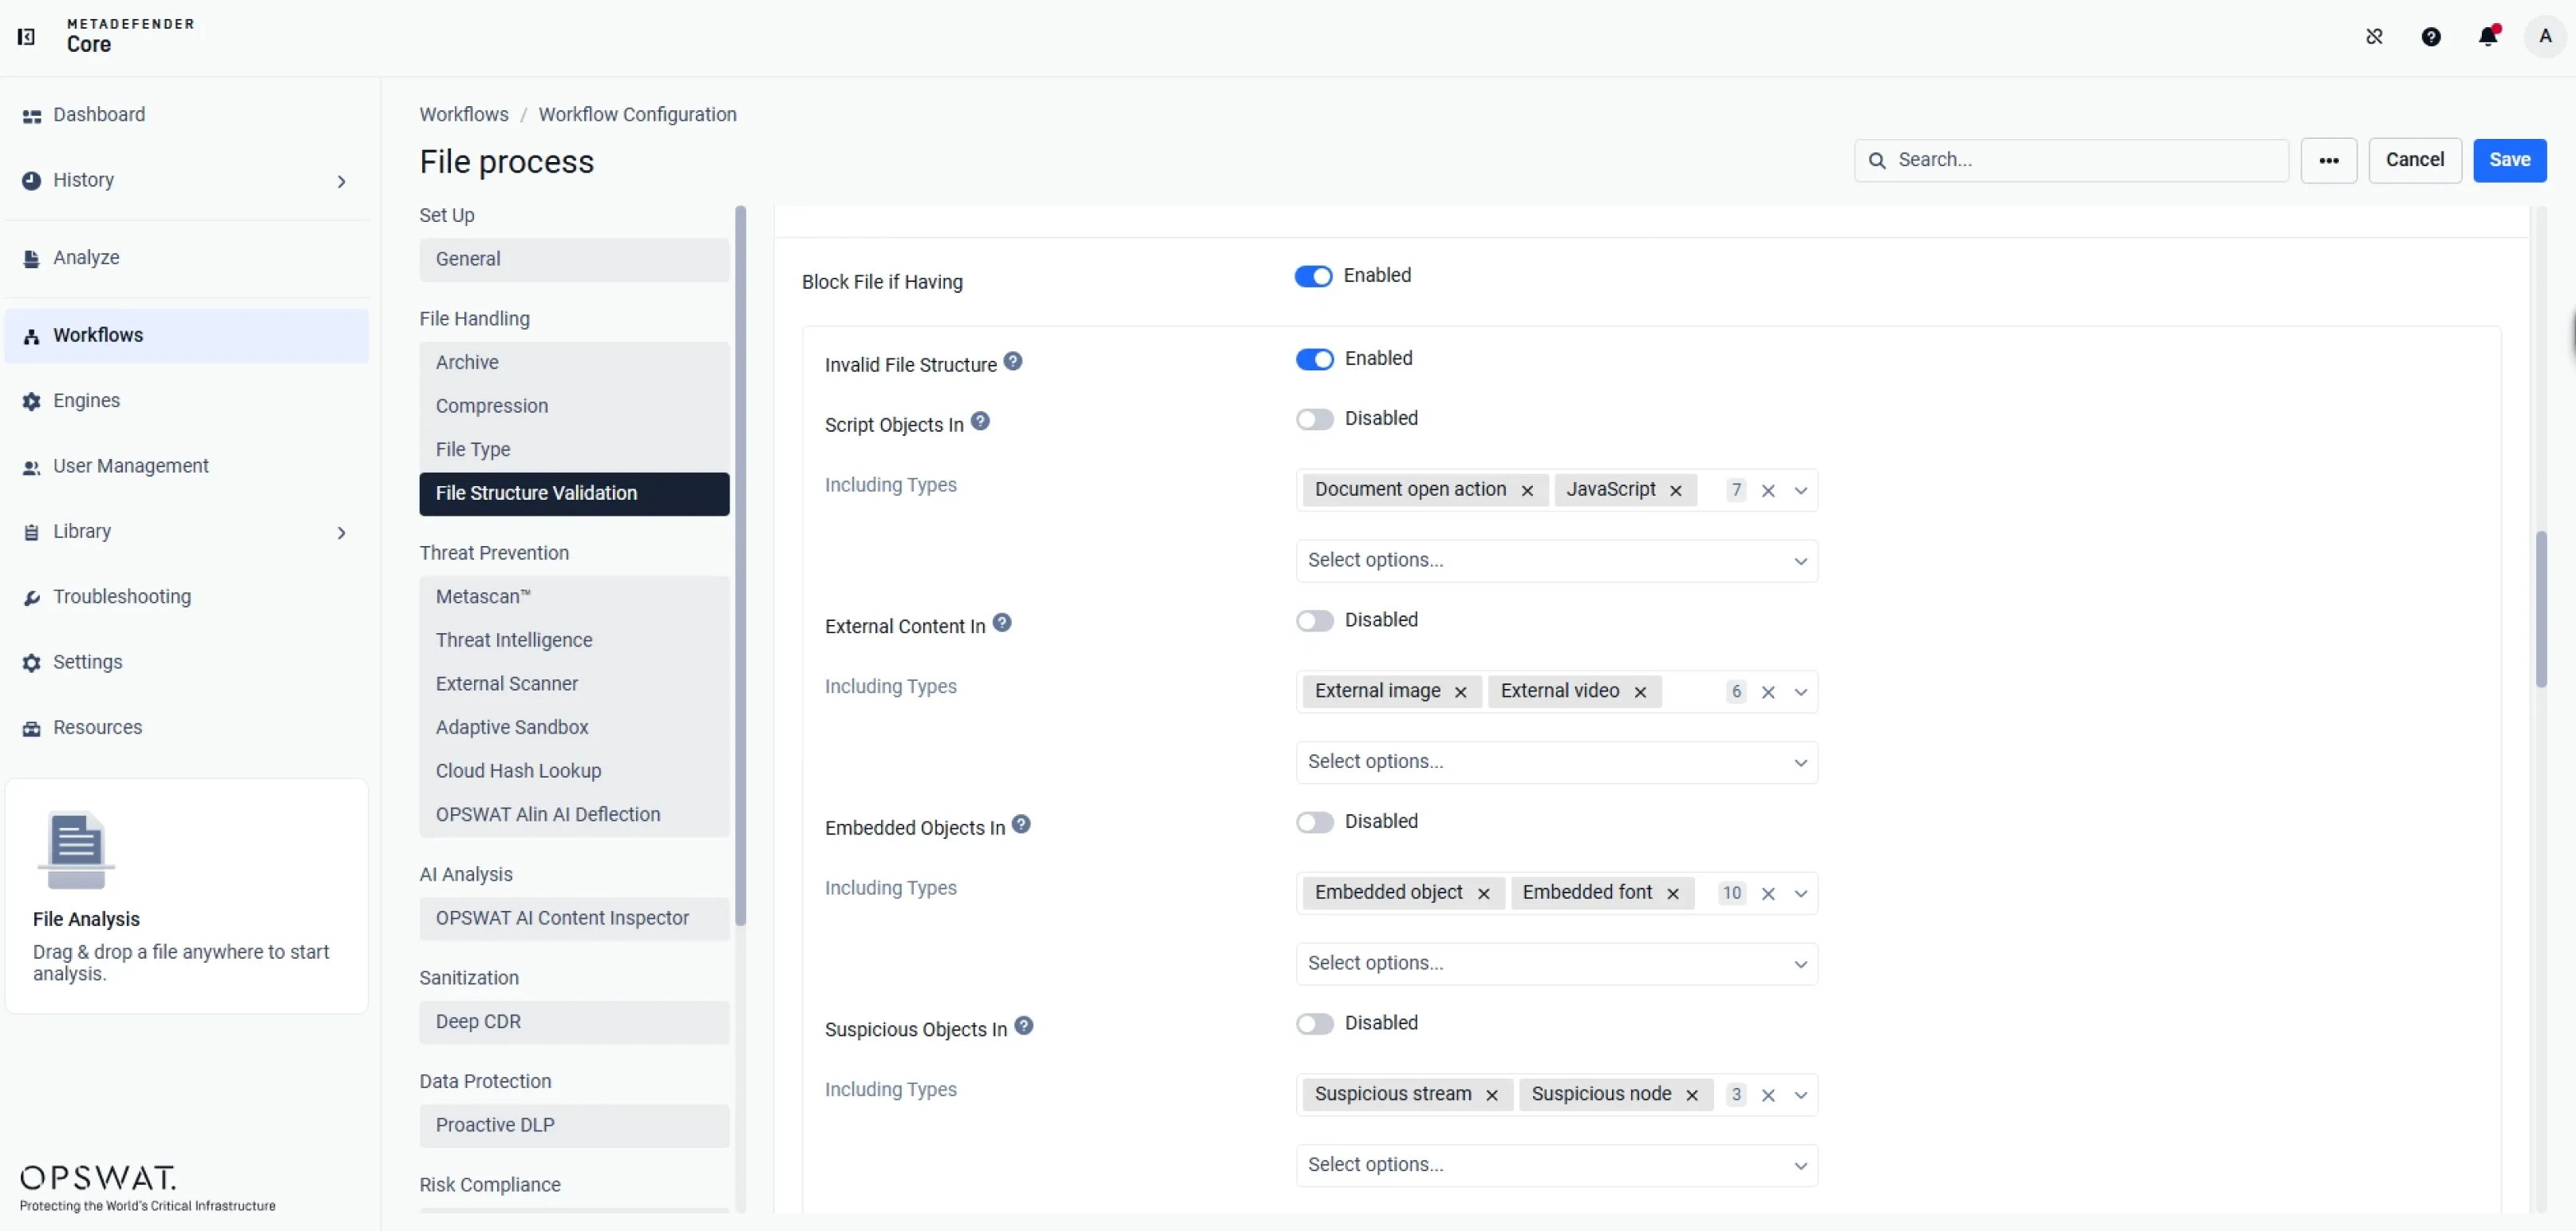
Aplica reglas integradas y basadas en JSON para bloquear contenidos y tipos de objetos específicos.
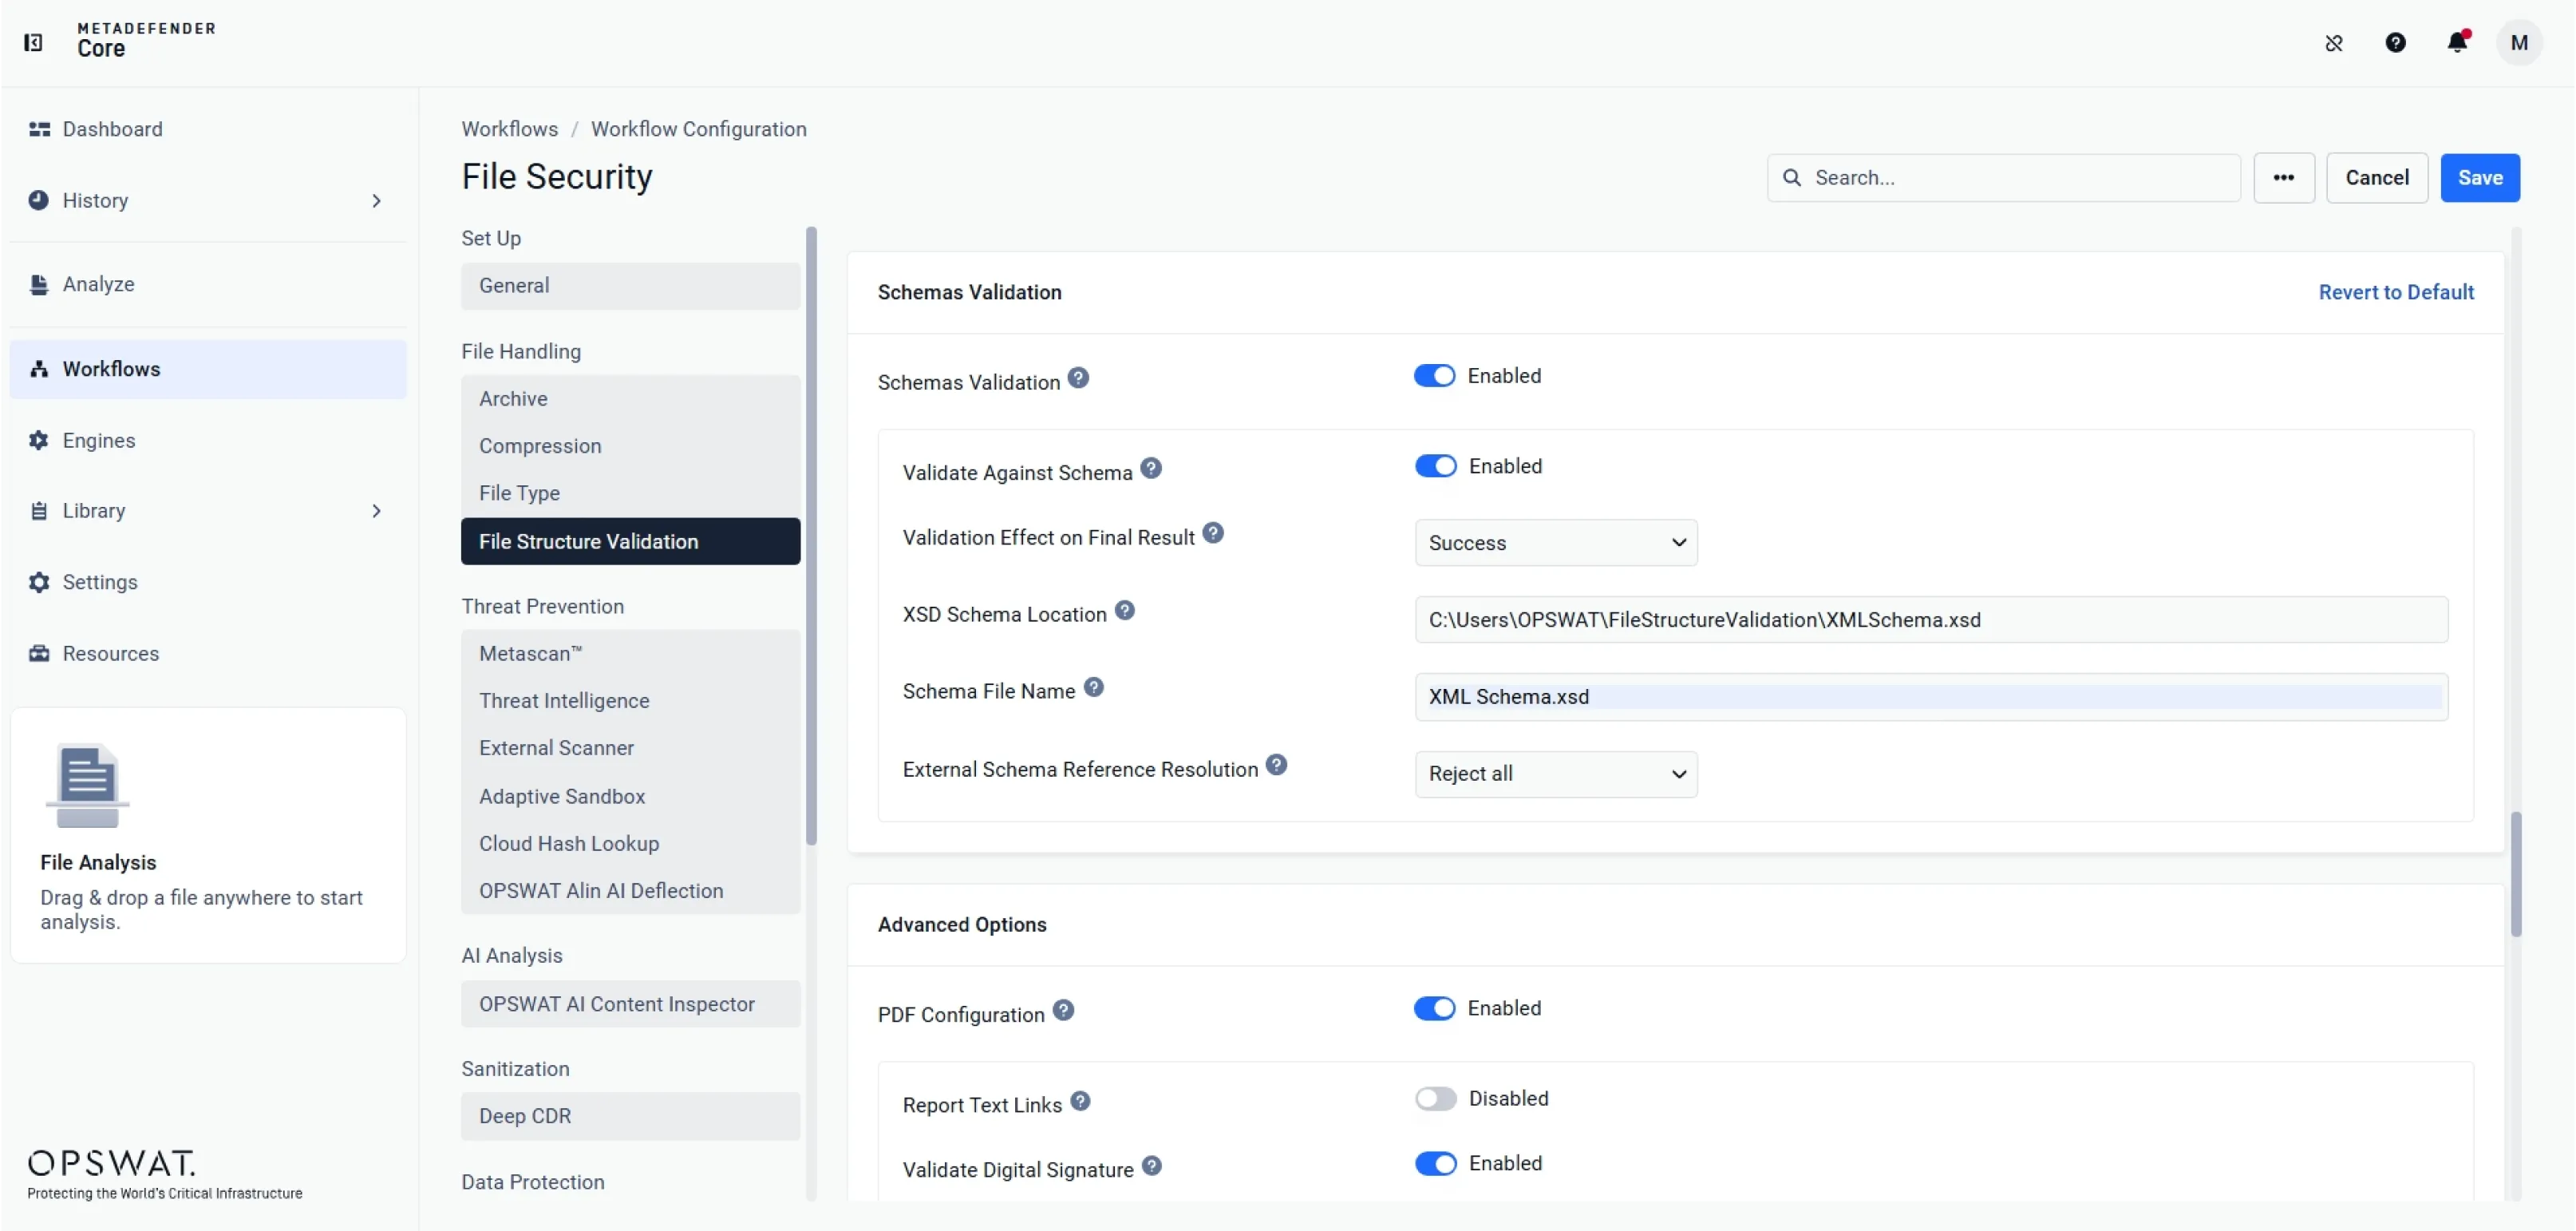
Validar archivos según esquemas XSD. Se aplica a XML, ZEI, JNLP, TDS, RDF, BML, MPD y TTML
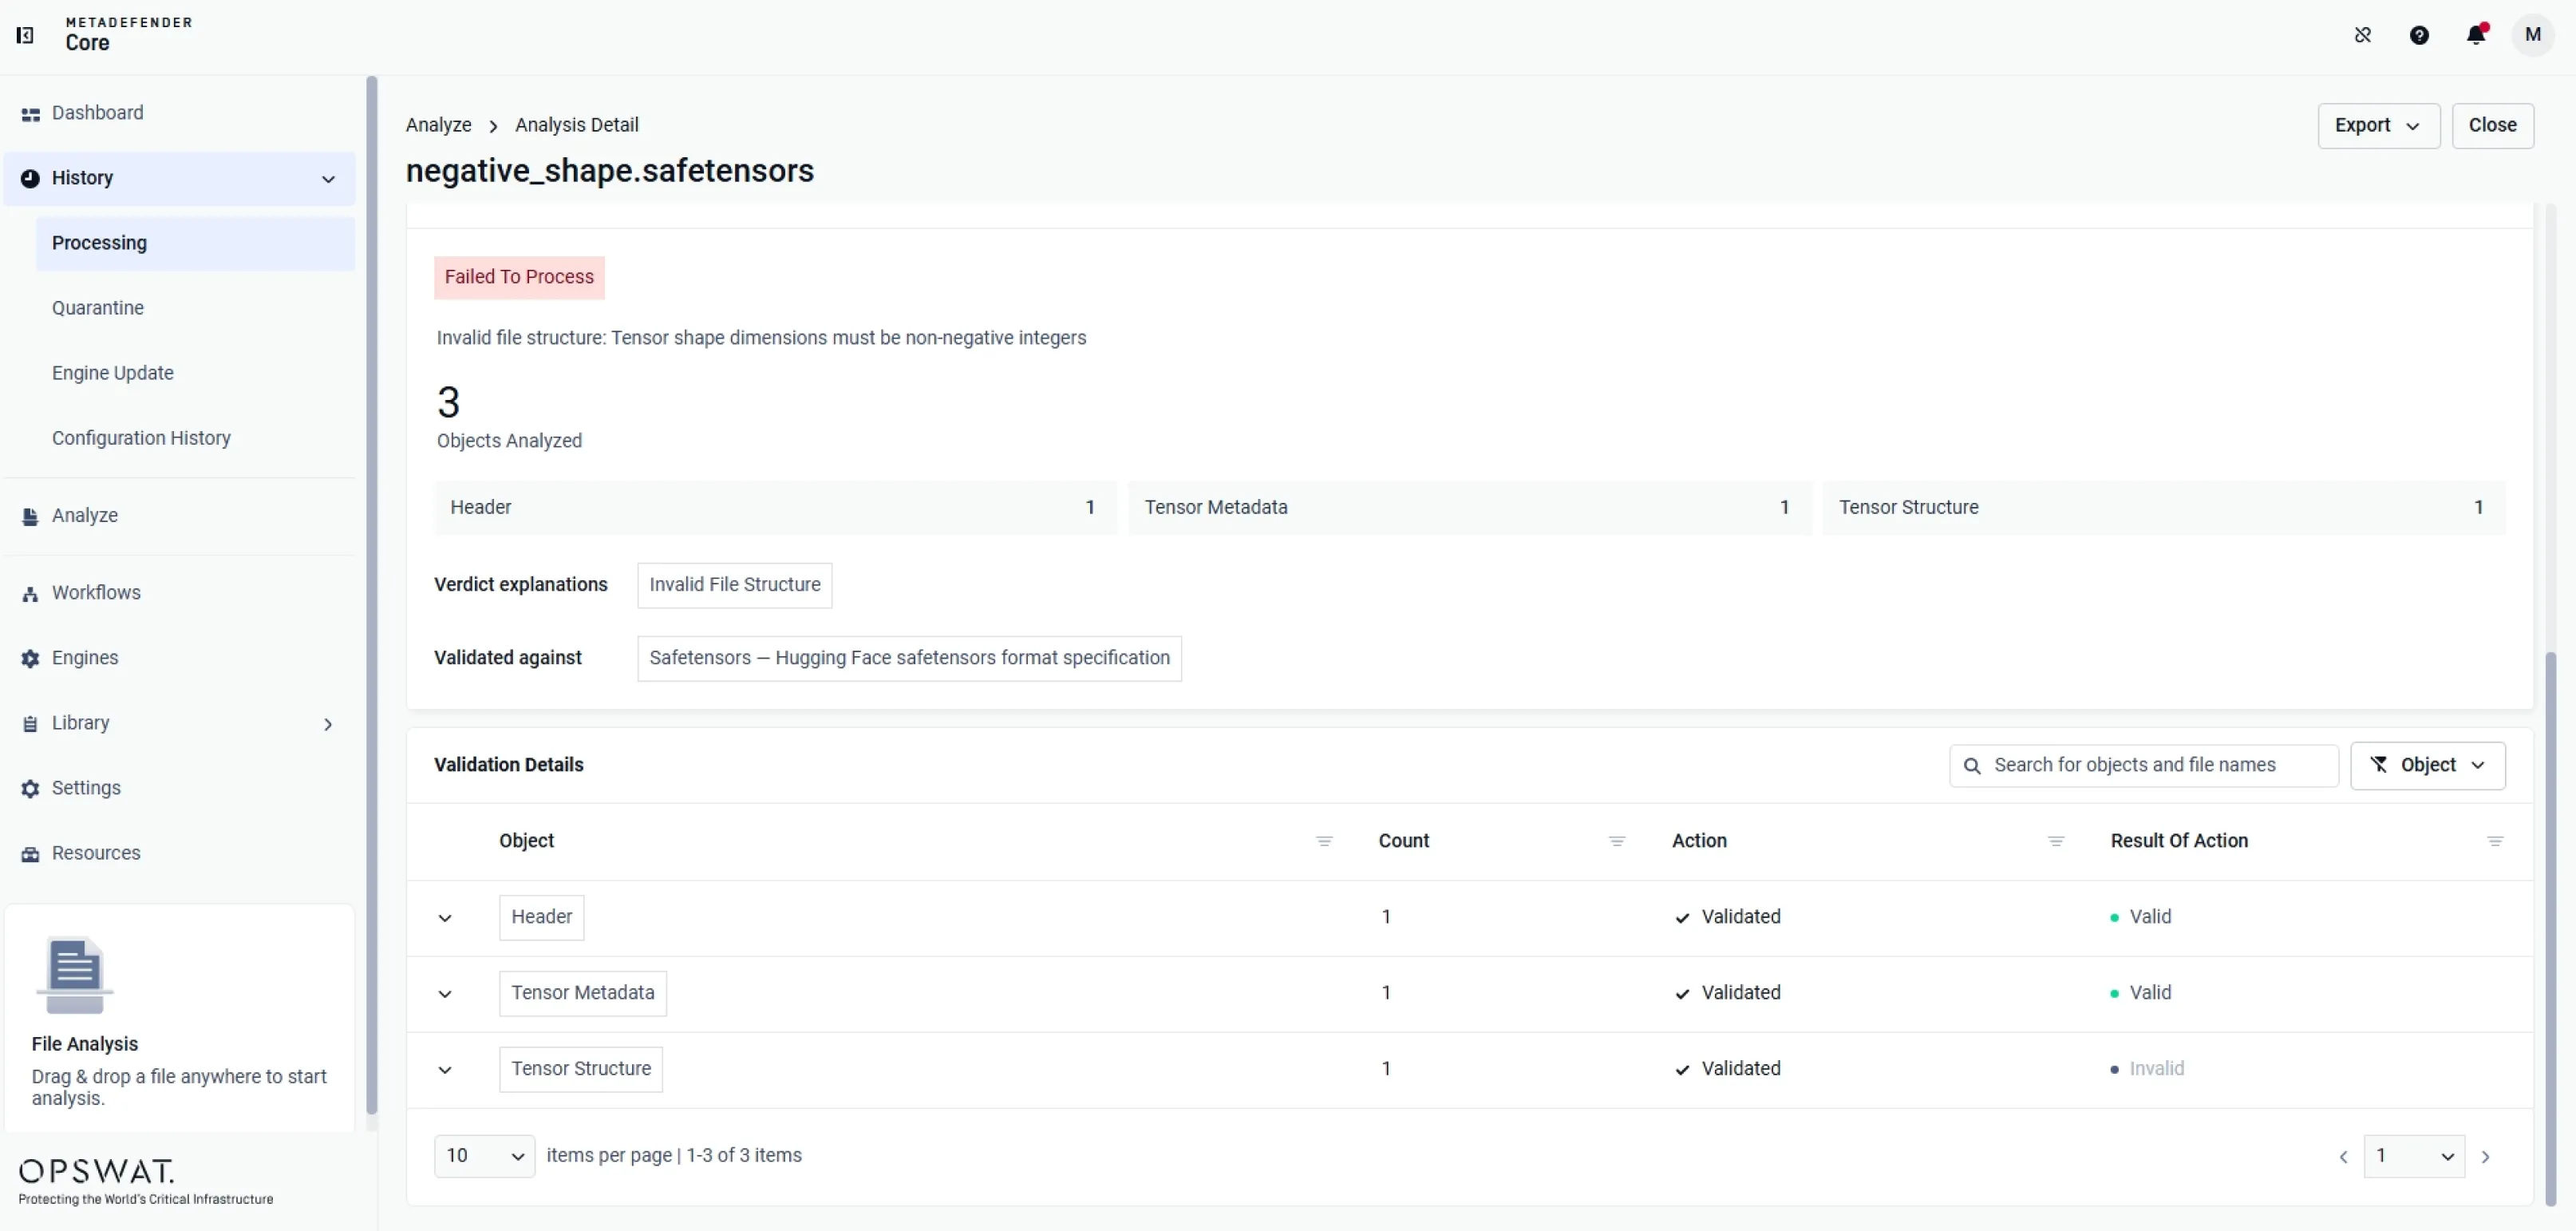
Detiene los archivos que no superan las comprobaciones estructurales en la fase inicial, antes de que intervengan otros motores.
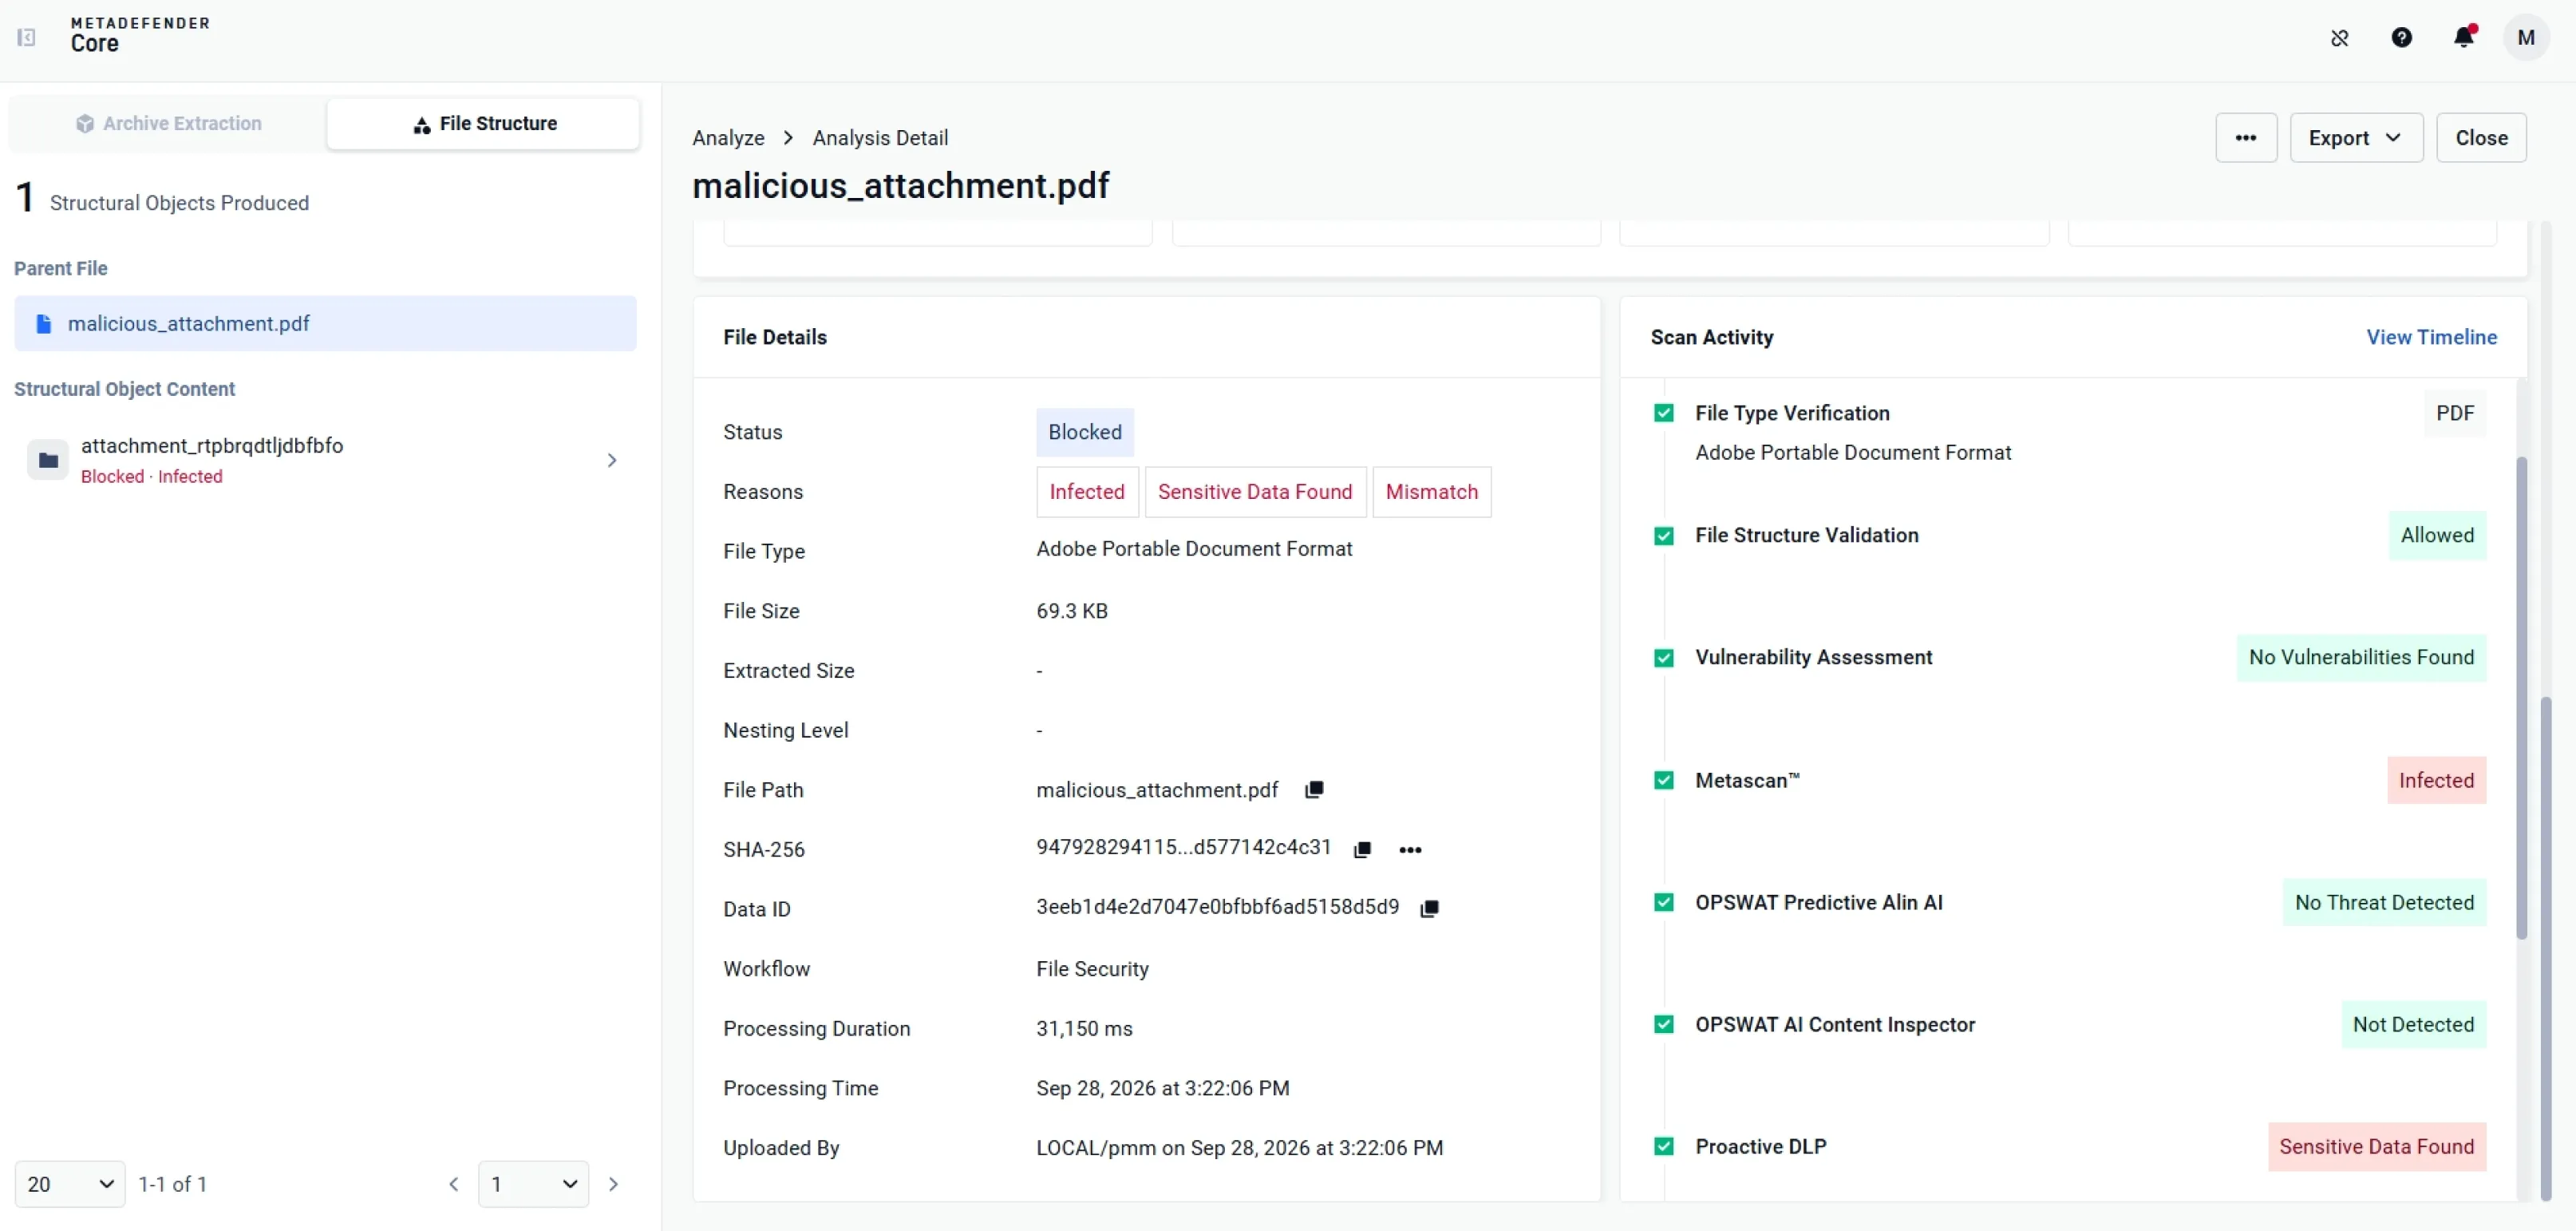
Extrae los objetos de riesgo y los envía a los motores posteriores para su análisis más detallado.
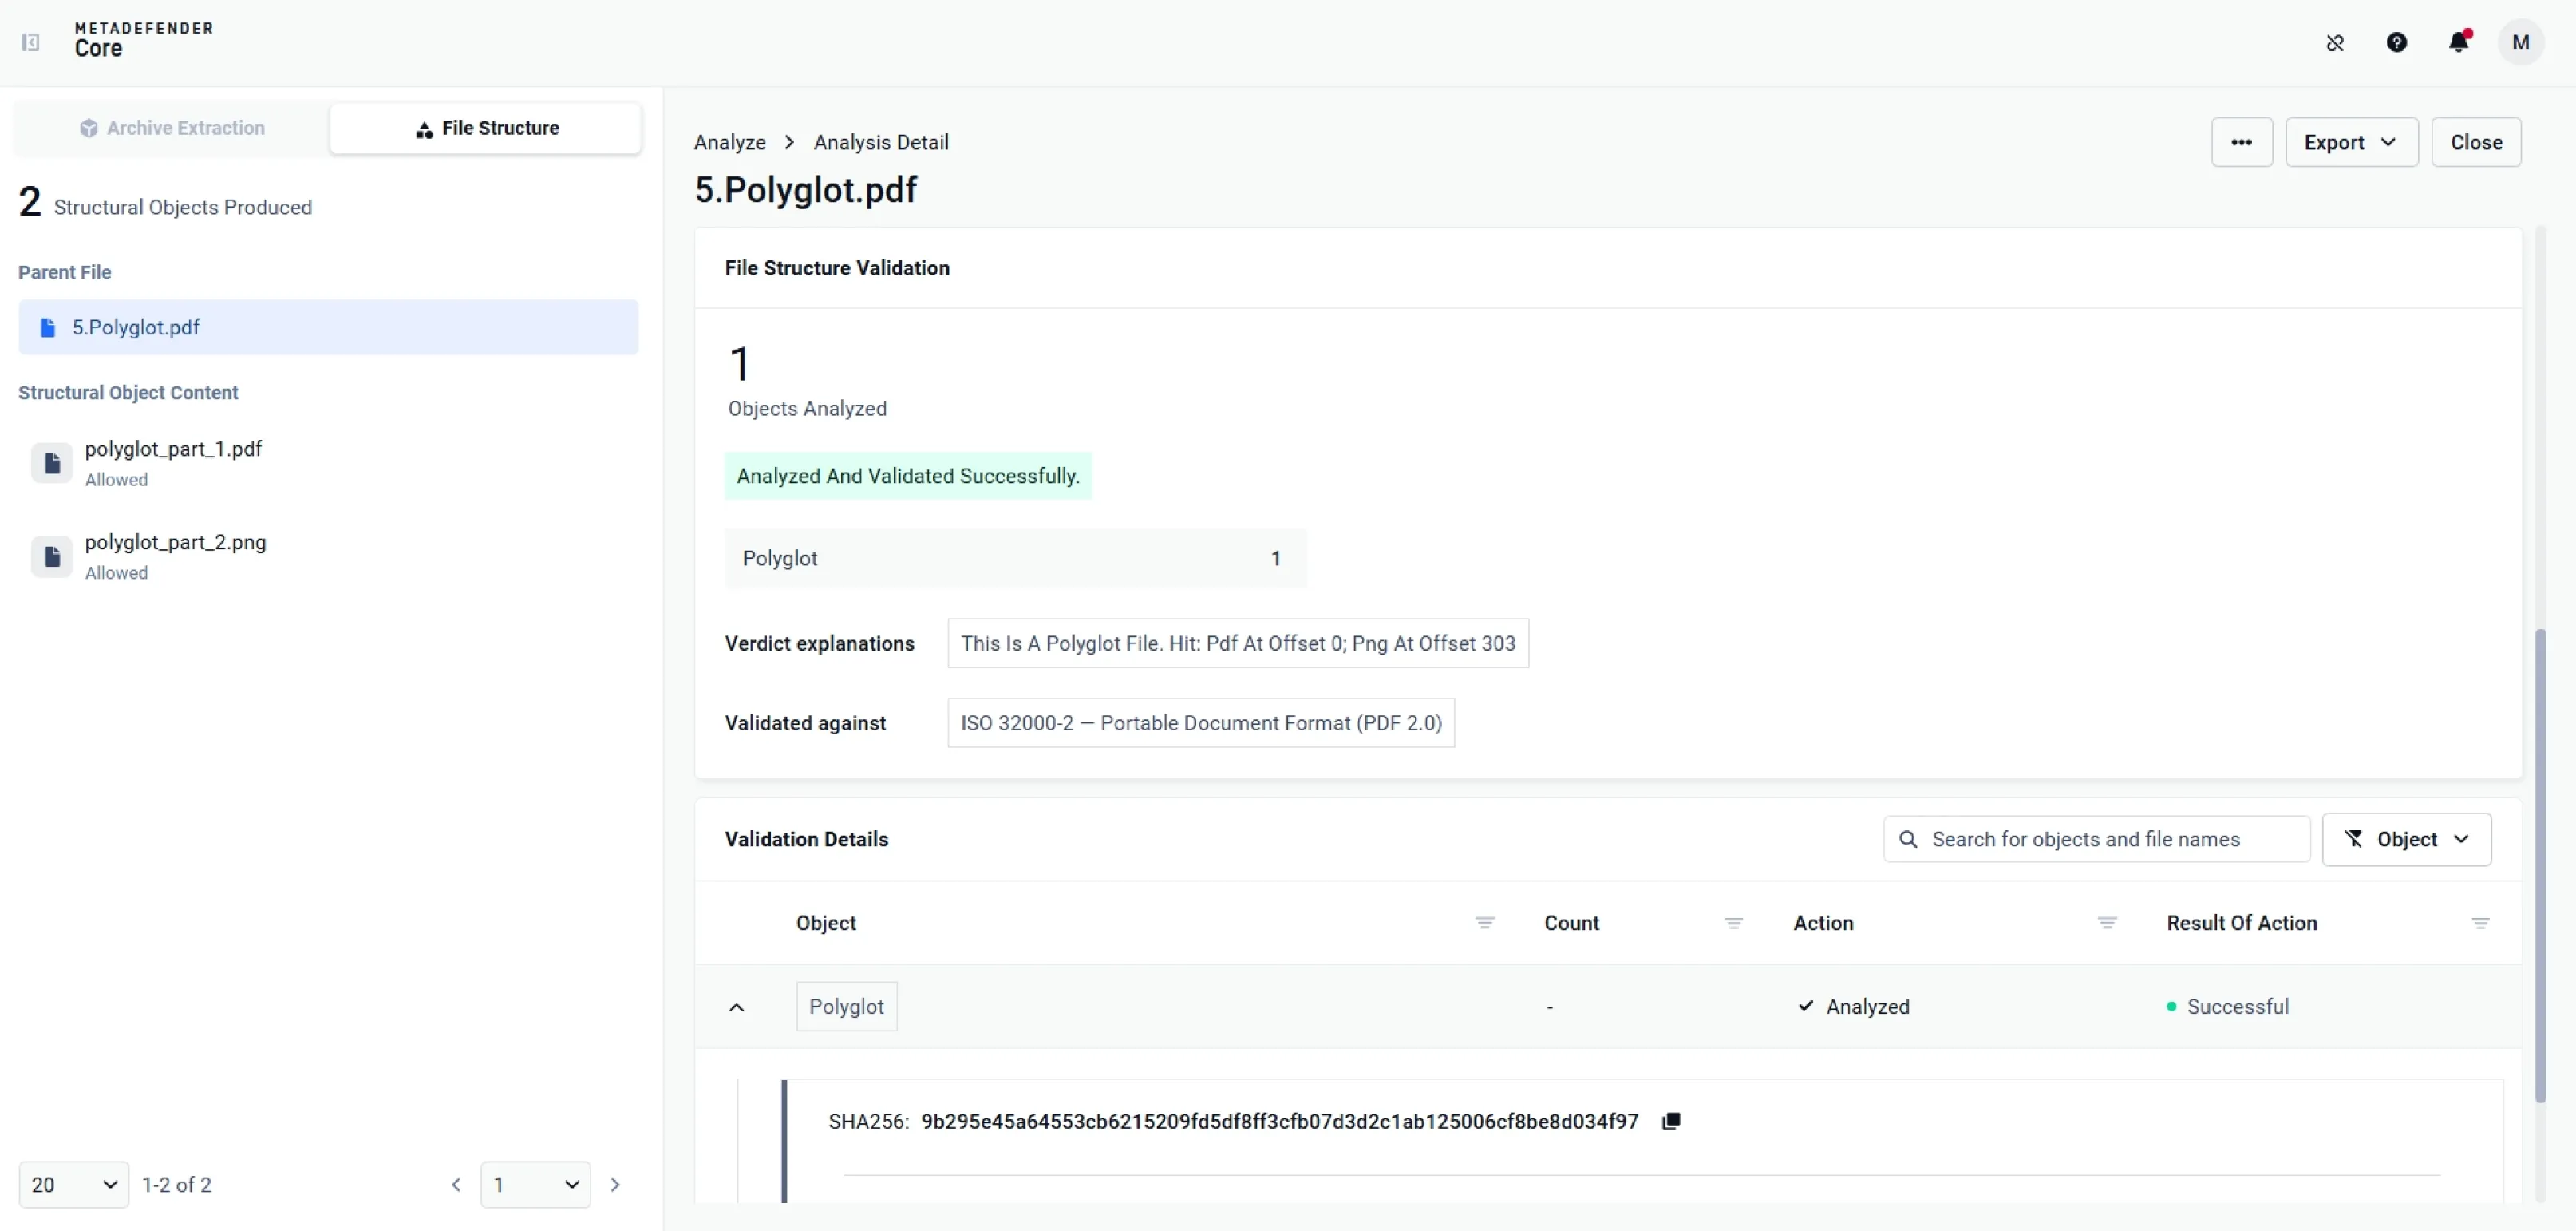
Extrae y escanea formatos principales y ocultos como archivos individuales
 Validación del formato de archivo
Comprueba que se cumplan las especificaciones de formato en más de 160 tipos de archivo.
- Bloqueo integrado y personalizado
Aplica reglas integradas y basadas en JSON para bloquear contenidos y tipos de objetos específicos.
- Validación del esquema
Validar archivos según esquemas XSD. Se aplica a XML, ZEI, JNLP, TDS, RDF, BML, MPD y TTML
- Bloqueo de archivos no válidos
Detiene los archivos que no superan las comprobaciones estructurales en la fase inicial, antes de que intervengan otros motores.
- Extracción y enrutamiento de objetos
Extrae los objetos de riesgo y los envía a los motores posteriores para su análisis más detallado.
- Detección de poliglotismo
Extrae y escanea formatos principales y ocultos como archivos individuales
Opciones de implementación
Cloud
Implementación gestionada y escalable para una integración rápida. Ideal para organizaciones que buscan flexibilidad y una reducción de los costes de infraestructura.
Híbrido
Combina la escalabilidad de la nube con el control local. Encuentra el equilibrio entre el rendimiento, el cumplimiento normativo y la flexibilidad operativa.
En las propias instalaciones
Control total en entornos internos. Adecuado para sectores regulados y entornos sensibles.
Recursos

Argumentos a favor de la validación de archivos

Por qué las transferencias de archivos son uno de los principales puntos de entrada del malware

