La inteligencia artificial está transformando la forma en que los equipos de seguridad detectan las amenazas, las investigan y se defienden de ellas. A medida que los sistemas de inteligencia artificial adquieren mayor capacidad para analizar una situación, tomar decisiones y actuar en consecuencia, la automatización y la experiencia humana deben colaborar más estrechamente.
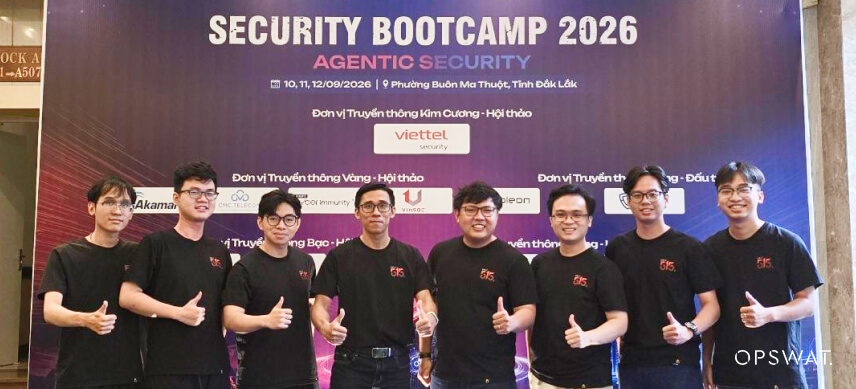
Ese cambio marcó la línea de actuación del Security Bootcamp 2026, la 12.ª edición del evento anual sobre ciberseguridad de Vietnam, celebrado del 10 al 12 de septiembre en Buon Ma Thuot, Dak Lak. Bajo el lema «Agentic Security», el evento reunió a más de 300 profesionales de la ciberseguridad, investigadores, representantes gubernamentales y organizaciones tecnológicas para analizar cómo la inteligencia artificial está transformando tanto la seguridad ofensiva como la defensiva.
Por segundo año consecutivo, OPSWAT participó en el evento para compartir investigaciones prácticas y conocimientos del sector con la comunidad de ciberseguridad de Vietnam, y poner a prueba esa experiencia en el Security Bootcamp Arena.
De la explotación tras la publicación de parches a la investigación en seguridad basada en la inteligencia artificial
Volver por segundo año consecutivo brindó a « OPSWAT » otra oportunidad para mostrar a la comunidad de ciberseguridad de Vietnam cómo evoluciona nuestra investigación al ritmo de las nuevas tecnologías y las amenazas emergentes.
En la edición de 2025, Loc Nguyen, de la Unidad 515 de « OPSWAT », presentó la ponencia «Breaking the Fix: A Technical Approach to Post-Patch Exploitation» (Romper la corrección: un enfoque técnico para la explotación tras la aplicación de parches), en la que compartió nuestra investigación sobre cómo se pueden analizar los parches de seguridad para identificar correcciones incompletas y riesgos de seguridad residuales.
Este año, hemos centrado nuestra atención en otro ámbito en rápida evolución: el papel de los agentes de inteligencia artificial en la investigación sobre ciberseguridad.
En la segunda jornada del Security Bootcamp 2026, Khoi Tran, de la Unidad 515 de la OPSWAT , mostró cómo un agente de inteligencia artificial puede facilitar la ingeniería inversa del firmware y la detección de vulnerabilidades en un objetivo de IoT real.
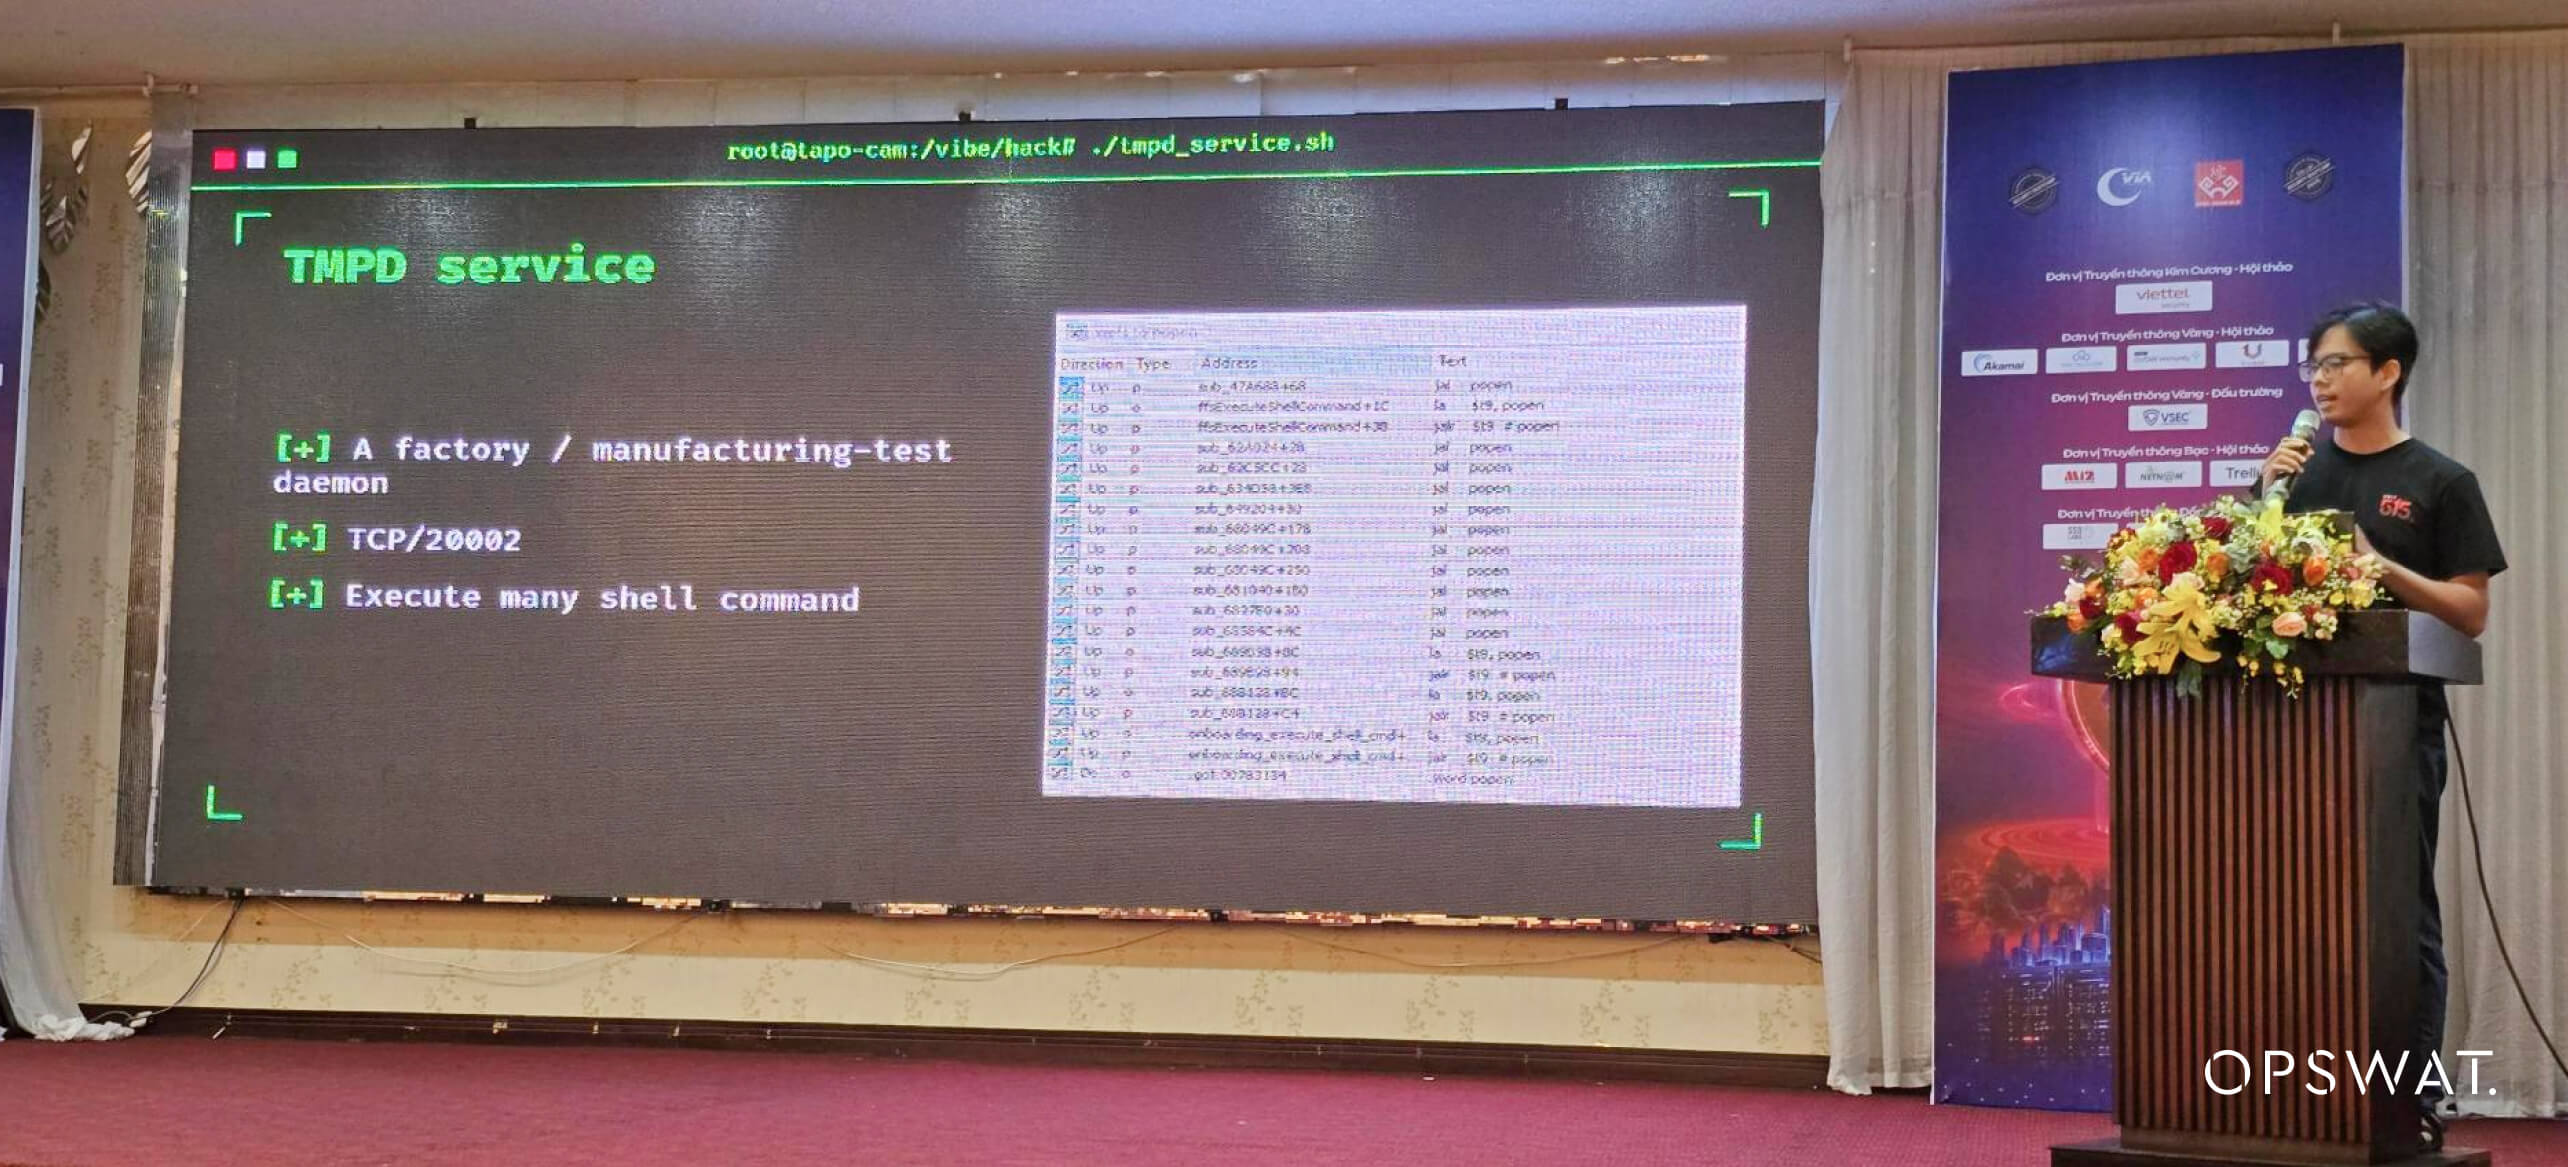
Una de las principales conclusiones fue que la IA ofrece el máximo valor cuando se le proporciona el contexto adecuado, unos objetivos claros y la orientación de investigadores con experiencia. Sobre esa base, la IA puede ayudar a los investigadores a explorar sistemas complejos de forma más eficiente, detectar posibles riesgos de seguridad y acelerar análisis que, tradicionalmente, requieren mucho tiempo.
La investigación demostró cómo la inteligencia artificial puede convertirse en un elemento práctico del flujo de trabajo de investigación de vulnerabilidades, ayudando a los investigadores de seguridad a analizar objetivos complejos de forma más eficiente.
En lugar de sustituir los conocimientos especializados en materia de seguridad, el valor reside en combinar la capacidad de la IA para explorar y analizar rápidamente entornos técnicos complejos con la experiencia y la orientación de los investigadores en seguridad.
La seguridad agencial va más allá de la IA
Hubo un mensaje que se repitió a lo largo de todo el evento: a medida que los agentes de IA adquieren mayor capacidad para analizar, decidir y actuar, la ciberseguridad debe evolucionar con ellos. La «seguridad basada en agentes» no consiste simplemente en incorporar la IA a los flujos de trabajo existentes, sino también en garantizar que una mayor autonomía vaya acompañada del nivel adecuado de control, visibilidad y supervisión humana.
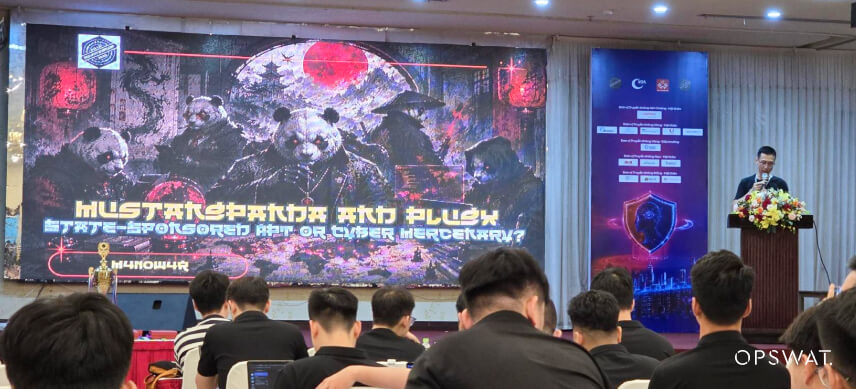
Los ponentes mostraron ejemplos de agentes de IA aplicados a operaciones de seguridad, detección y respuesta en la nube, investigación de vulnerabilidades, análisis de código e investigación de malware. Estos ejemplos pusieron de manifiesto el potencial de la IA para ayudar a los equipos de seguridad a procesar información compleja con mayor rapidez, relacionar señales procedentes de múltiples fuentes y automatizar partes de los flujos de trabajo que tradicionalmente se realizaban de forma manual.
Sin embargo, una mayor autonomía también plantea nuevas cuestiones en materia de seguridad.
Una vez que un sistema de IA es capaz de actuar, las organizaciones deben ir más allá de la precisión del modelo. La identidad, los permisos, el acceso a las herramientas, el contexto, la validación, la auditabilidad y la supervisión humana pasan a formar parte del perímetro de seguridad.
Este fue un mensaje recurrente a lo largo de todo el evento: el objetivo no debe ser la máxima autonomía, sino una autonomía regulada y verificable.
Los agentes de IA pueden acelerar las investigaciones y reducir el trabajo repetitivo, pero las decisiones importantes siguen requiriendo controles claros y una supervisión humana adecuada. Para los equipos de ciberseguridad, la oportunidad radica en encontrar el equilibrio adecuado: permitir que la IA opere con mayor rapidez y a mayor escala, al tiempo que se garantiza que sus acciones sigan estando controladas, sean trazables y estén en consonancia con las políticas de seguridad.
Para nosotros, el auge de la IA agentiva refuerza un principio que ya constituye el núcleo de nuestro enfoque de seguridad: el modelo «Zero Trust». A medida que la IA adquiere un papel cada vez más importante en la ciberseguridad, resulta aún más fundamental garantizar que los datos y los flujos de trabajo que subyacen a cada acción se verifiquen, se controlen y se protejan.
Poner en práctica los conocimientos sobre ciberseguridad
Además de las ponencias y los debates, el Security Bootcamp brindó la oportunidad de poner en práctica los conocimientos sobre ciberseguridad.
El Security Bootcamp Arena 2026 reunió a varios equipos en un entorno competitivo de «ataque contra defensa», diseñado para poner a prueba sus conocimientos técnicos, su trabajo en equipo y su capacidad para reaccionar bajo presión.
La competición comenzó con una serie de retos CTF centrados en la seguridad ofensiva. Cada reto resuelto exigía a los equipos identificar y explotar con éxito una vulnerabilidad en el entorno objetivo, lo que les permitía sumar puntos y demostrar su capacidad para convertir el análisis de vulnerabilidades en resultados prácticos.
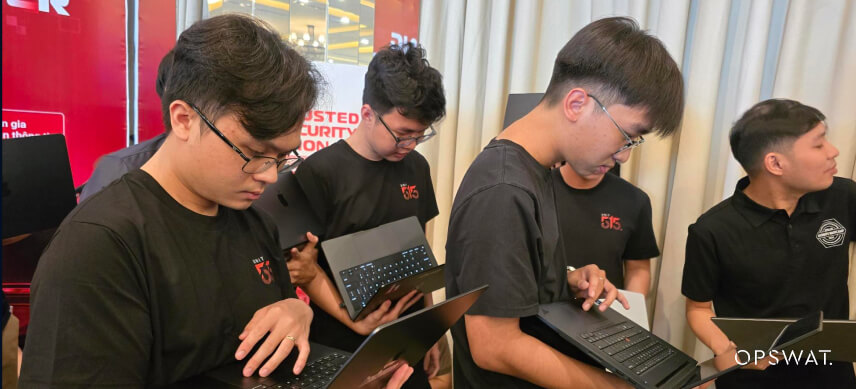
A partir de ahí, la competición se amplió a un escenario más complejo. A los equipos se les proporcionó una infraestructura que representaba a una organización afectada por un ataque de ransomware y tuvieron que investigar la intrusión, restaurar los sistemas críticos, corregir las vulnerabilidades, mantener la disponibilidad del servicio y defenderse de los equipos rivales.
Al mismo tiempo, los equipos podían analizar y atacar los servidores de otros equipos. Cada ataque que se llevaba a cabo con éxito sumaba puntos al equipo atacante y restaba puntos al equipo atacado, lo que creaba un ciclo continuo de ataque, defensa, corrección y adaptación a lo largo de toda la competición.
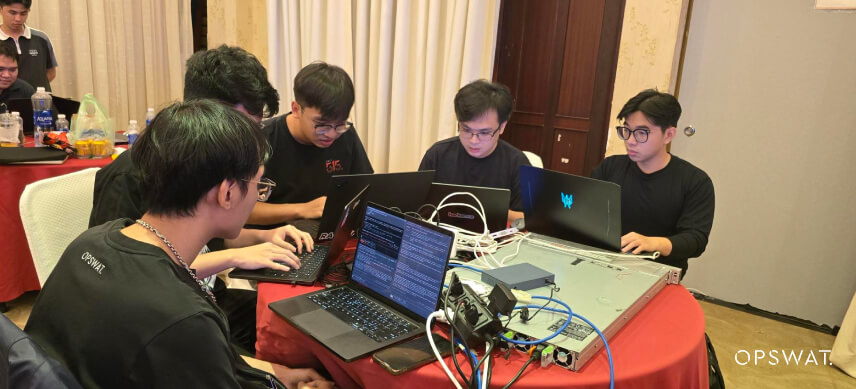
The Arena reunió en un mismo entorno múltiples disciplinas relacionadas con la ciberseguridad, desde la seguridad ofensiva y defensiva hasta la respuesta ante incidentes, el análisis de vulnerabilidades, la administración de sistemas y la toma rápida de decisiones.
Para la Unidad 515 de lOPSWAT , fue una oportunidad para aplicar la misma mentalidad que utilizamos en la investigación de vulnerabilidades y en las pruebas de penetración: identificar puntos débiles, validar el impacto real, comprender cómo funcionan los ataques y utilizar ese conocimiento para reforzar la defensa.
Este era el segundo año que la Unidad 515 participaba en la Security Bootcamp Arena y, por segundo año consecutivo, la Unidad 515 fue el primer equipo en completar todos los retos de seguridad ofensiva.
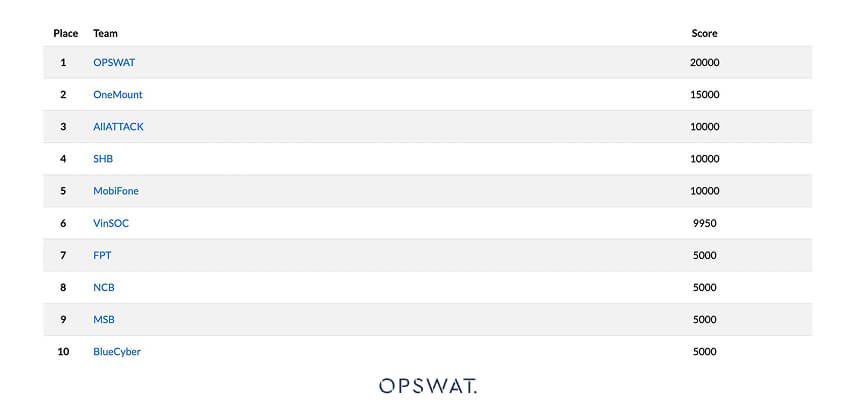
Este año, la Unidad 515 ha combinado sus sólidos conocimientos en seguridad ofensiva con una eficaz implementación de agentes de inteligencia artificial para trabajar con mayor rapidez, adaptarse con agilidad y competir a un nivel superior. Nos sentimos orgullosos de haber conseguido el segundo premio en el Security Bootcamp Arena 2026, entre casi 30 equipos de ciberseguridad procedentes de diferentes organizaciones.
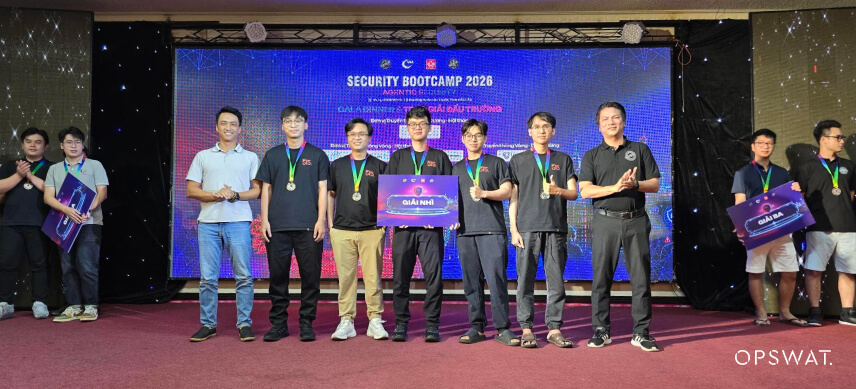
Más allá de la clasificación, el Arena nos ha servido para reforzar una lección importante para nuestro equipo: una ciberseguridad eficaz requiere comprender ambos lados de la ecuación: cómo se pueden comprometer los sistemas y cómo se pueden restaurar, reforzar y defender frente a esas mismas técnicas.
Lo que aprendimos en el Security Bootcamp 2026
A lo largo de las charlas, los debates técnicos y la competición, hubo varios temas que llamaron especialmente la atención de nuestro equipo.
La IA se está convirtiendo en un elemento fundamental en ambos aspectos de la ciberseguridad.
Las mismas tecnologías que ayudan a los defensores a analizar incidentes y automatizar las operaciones de seguridad pueden ayudar a los equipos ofensivos a acelerar el reconocimiento, la detección de vulnerabilidades y el análisis de las vías de ataque.
La escala se está convirtiendo en una capacidad de seguridad.
La inteligencia artificial permite a los investigadores analizar objetivos y datos técnicos a una escala que los flujos de trabajo manuales tradicionales no pueden igualar fácilmente. El reto consiste en garantizar que el aumento de la velocidad no se consiga a costa de la precisión y la validación.
La experiencia humana cobra aún más importancia. A medida que la IA gana en autonomía, los investigadores deben saber cuándo confiar en sus conclusiones, cuándo cuestionarlas y cuándo es necesario realizar una investigación manual más exhaustiva.
La investigación en materia de seguridad debe seguir siendo práctica.
Ya sea analizando una ruta de ataque generada por IA, investigando una vulnerabilidad o respondiendo a un incidente simulado de ransomware, el verdadero valor radica en comprobar cada hallazgo en el sistema real: la ruta de ataque debe ejecutarse, el exploit debe tener éxito y la recuperación debe ser eficaz.
Y, por último, la comunidad es tan importante como la tecnología.
Security Bootcamp sigue ofreciendo un entorno en el que investigadores, profesionales, organizaciones y la comunidad vietnamita de ciberseguridad en general pueden intercambiar ideas abiertamente, compartir investigaciones técnicas y aprender unos de otros.
Continuando el viaje
Para la Unidad 515, el Security Bootcamp 2026 fue algo más que un evento.
Fue una oportunidad para compartir lo que hemos estado investigando, ponernos a prueba frente a otros equipos de seguridad con mucho talento, aprender de la comunidad en general y comprobar de primera mano la rapidez con la que la inteligencia artificial está transformando la ciberseguridad.
Desde la investigación sobre vulnerabilidades tras la publicación de parches en 2025 hasta la investigación en seguridad basada en la inteligencia artificial y la «seguridad agencial» en 2026, nuestro objetivo sigue siendo el mismo: explorar técnicas de ataque emergentes, comprender cómo las nuevas tecnologías transforman el panorama de las amenazas y convertir la investigación en conocimientos prácticos sobre seguridad.
Ganar el segundo premio en la Security Bootcamp Arena fue una forma memorable de cerrar el evento de este año, pero las conversaciones, los conocimientos técnicos y las lecciones que nos llevamos son igual de valiosos.
Estas lecciones también guardan una estrecha relación con la forma en que OPSWAT está incorporando la IA a la próxima generación de protección de infraestructuras críticas. A través de la plataforma basada en IA « MetaDefender », OPSWAT combina la IA con un enfoque «Zero Trust» (confianza cero) que da prioridad a la prevención, con el fin de ayudar a las organizaciones a analizar, depurar, verificar y controlar los datos antes de que penetren más profundamente en entornos críticos.
A medida que la inteligencia artificial sigue transformando la ciberseguridad, la conexión entre la investigación y la protección en el mundo real cobra aún más importancia. La Unidad 515 seguirá explorando las amenazas emergentes y las técnicas de seguridad basadas en la inteligencia artificial, al tiempo que contribuirá a convertir esos conocimientos en tecnologías y soluciones más sólidas que protejan las infraestructuras críticas del mundo.