Protección de los flujos de datos, los modelos de lenguaje grande (LLM) y los puntos finales de los modelos
Protege la IA empresarial frente a contenidos maliciosos, datos contaminados, inyección de indicaciones y la exposición de datos confidenciales. « OPSWAT » inspecciona, depura y controla archivos y datos a lo largo de todo el proceso: captación, almacenamiento, entrenamiento, interacciones con modelos de lenguaje a gran escala (LLM), modelos de código abierto e inferencia.
- Prevención de amenazas en varias capas
- Protección de datos sensibles
- Modelos de IA y seguridad de los contenidos
¿Qué conjuntos de datos de terceros están alterando de forma activa nuestras representaciones vectoriales?
¿Dónde se esconden las cargas útiles inactivas dentro de nuestros sistemas de almacenamiento en la nube basados en IA?
¿Qué malware oculto se esconde en los archivos subidos a nuestra base de datos RAG?
¿Cómo detectamos los exploits de día cero antes de que entren en nuestros clústeres de entrenamiento?
¿Qué mecanismos impiden que los empleados introduzcan código malicioso en nuestros modelos locales?
¿Qué datos personales de las empresas se están filtrando accidentalmente a las API públicas de IA?
¿Cómo eliminamos los metadatos ocultos y confidenciales antes de que los archivos lleguen a nuestros procesos de inteligencia artificial?
¿Cómo ejecuta código malicioso un archivo de modelo serializado al cargarse?
¿Qué formatos de modelos de código abierto suponen el mayor riesgo de infectar nuestra infraestructura?
¿Cómo podemos detectar si un agente genera o tramita un documento fraudulento?
¿Por qué los paquetes de modelos de IA externos están eludiendo nuestros cortafuegos perimetrales estándar?
Los datos no fiables suponen un riesgo en todos los flujos de trabajo de IA
El desarrollo de la IA empresarial depende de archivos y datos procedentes de los usuarios, aplicaciones empresariales, repositorios, bases de datos, API, fuentes de terceros y modelos externos. Cuando estos datos, los modelos de lenguaje a gran escala (LLM) y los archivos se incorporan a los flujos de trabajo de IA sin los controles de seguridad adecuados, el malware, la información confidencial y los datos manipulados pueden afectar a los modelos, agentes y aplicaciones posteriores.

La inyección de indicaciones manipula el comportamiento de la IA
Las indicaciones maliciosas, las instrucciones ocultas y los resultados peligrosos pueden manipular el comportamiento de la IA, revelar datos confidenciales o desencadenar acciones no deseadas en los modelos de lenguaje a gran escala (LLM) y los agentes.

Los datos sensibles pueden quedar expuestos a través de la IA
Los datos confidenciales, regulados, de propiedad exclusiva y de alto riesgo pueden incorporarse a las indicaciones, los conjuntos de datos de entrenamiento, los flujos de trabajo de recuperación y las aplicaciones de inteligencia artificial.

Los archivos maliciosos pueden comprometer los flujos de trabajo de IA
Los documentos, archivos, imágenes, códigos y archivos de modelos pueden contener objetos incrustados, scripts, metadatos y contenido anidado. Cada uno de ellos plantea riesgos distintos, desde malware y cargas útiles ocultas hasta fugas de datos.
Los activos de IA no verificados pueden suponer un riesgo
Los archivos de modelos, los conjuntos de datos, los cuadernos de trabajo, los archivos comprimidos y los artefactos de apoyo suelen incorporarse a los entornos de IA procedentes de equipos internos, terceros y fuentes de código abierto. Sin una inspección previa, estos activos pueden introducir malware, datos confidenciales, componentes vulnerables o archivos peligrosos en los flujos de trabajo de entrenamiento, evaluación, almacenamiento e implementación.
- Entradas y salidas no seguras
La inyección de indicaciones manipula el comportamiento de la IA
Las indicaciones maliciosas, las instrucciones ocultas y los resultados peligrosos pueden manipular el comportamiento de la IA, revelar datos confidenciales o desencadenar acciones no deseadas en los modelos de lenguaje a gran escala (LLM) y los agentes.
- Fuga de datos sensibles
Los datos sensibles pueden quedar expuestos a través de la IA
Los datos confidenciales, regulados, de propiedad exclusiva y de alto riesgo pueden incorporarse a las indicaciones, los conjuntos de datos de entrenamiento, los flujos de trabajo de recuperación y las aplicaciones de inteligencia artificial.
- Amenazas de archivos
Los archivos maliciosos pueden comprometer los flujos de trabajo de IA
Los documentos, archivos, imágenes, códigos y archivos de modelos pueden contener objetos incrustados, scripts, metadatos y contenido anidado. Cada uno de ellos plantea riesgos distintos, desde malware y cargas útiles ocultas hasta fugas de datos.
- Modelos LLM de confianza
Los activos de IA no verificados pueden suponer un riesgo
Los archivos de modelos, los conjuntos de datos, los cuadernos de trabajo, los archivos comprimidos y los artefactos de apoyo suelen incorporarse a los entornos de IA procedentes de equipos internos, terceros y fuentes de código abierto. Sin una inspección previa, estos activos pueden introducir malware, datos confidenciales, componentes vulnerables o archivos peligrosos en los flujos de trabajo de entrenamiento, evaluación, almacenamiento e implementación.
Secure Todas las fases del desarrollo de la IA empresarial
OPSWAT aplica una estrategia de seguridad de múltiples capas, centrada en la prevención, tanto a los datos que alimentan la IA como a los modelos implementados en entornos empresariales y a las interacciones que tienen lugar a través de los modelos de lenguaje grande (LLM) y los puntos finales de inferencia.
Proteger los datos en los procesos de entrenamiento de la IA
Secure datos estructurados y no estructurados a medida que entran, circulan y se almacenan en los entornos de entrenamiento de IA. « OPSWAT » aplica múltiples niveles de inspección y prevención para ayudar a evitar que el contenido malicioso y los datos confidenciales se conviertan en entradas fiables para la IA.
Revisar los artefactos del modelo de IA antes de su implementación
Analiza los archivos de modelos, los archivos comprimidos, los cuadernos, los archivos de configuración y los artefactos de apoyo antes de que se incorporen a los entornos de IA de la empresa. « OPSWAT » ayuda a detectar amenazas en los archivos, datos confidenciales y activos de riesgo en los flujos de trabajo de almacenamiento, transferencia e implementación.
Secure Intercambios de archivos y datos de LLM
Los empleados, los clientes y las aplicaciones pueden enviar archivos, solicitudes y contenido recuperado a flujos de trabajo basados en modelos de lenguaje a gran escala (LLM). « OPSWAT » ayuda a inspeccionar, depurar y controlar estos intercambios antes de que los archivos peligrosos o los datos confidenciales lleguen a los asistentes de IA, los sistemas RAG, los chatbots o las aplicaciones posteriores.
Rompe la cadena de ataque de datos de la IA
Las amenazas pueden propagarse por los flujos de trabajo de IA y aprendizaje automático a través de archivos, datos y entradas. « OPSWAT » inspecciona, depura y controla el contenido antes de que tenga repercusiones en las fases posteriores.
Proteger los flujos de trabajo críticos de IA de la empresa
Implemente la seguridad de IA « OPSWAT » en cualquier lugar donde los archivos y los datos entren, circulen o sean utilizados por los flujos de trabajo de IA. Inspeccione y depure el contenido no fiable, detenga las amenazas basadas en archivos y controle los datos confidenciales en los procesos de entrenamiento, RAG, modelos de lenguaje grande (LLM), agentes y aplicaciones de IA.
Prevención en múltiples niveles para la IA empresarial
OPSWAT combina la detección avanzada de amenazas, la inspección de contenidos, la protección de datos y la depuración para proteger los flujos de datos de IA, los modelos, el almacenamiento y las interacciones con los modelos de lenguaje a gran escala (LLM) antes de que los contenidos maliciosos o los datos confidenciales puedan propagarse por el entorno de IA.
Proteger los datos que circulan por los flujos de trabajo de IA
Secure el contenido del que depende la IA empresarial, incluidos archivos, conjuntos de datos, repositorios, archivos subidos, fuentes recuperadas y otros datos empresariales en los flujos de trabajo de entrenamiento, RAG, LLM, agentes y aplicaciones.
Prevenir las amenazas relacionadas con los modelos LLM y las redes de información de la policía estatal de Luisiana ( Supply Chain )
Analiza los modelos de lenguaje grandes (LLM) de código abierto, los archivos de modelos y los artefactos asociados en busca de malware, contenido malicioso y datos confidenciales antes de que se incorporen a los entornos de IA de la empresa.
Control de los datos sensibles en las entradas y salidas
Detectar y proteger los datos regulados, confidenciales, de propiedad exclusiva y otros datos sensibles a medida que circulan por los flujos de trabajo de formación, recuperación, IA generativa y agentes.
Aplicar el enfoque «Prevención primero» a todo el proceso de desarrollo de la IA
Aplicar controles de seguridad en todos los flujos de trabajo de IA/ML para reducir el riesgo antes de que los sistemas de IA posteriores puedan considerar fiable, procesar o actuar en función de contenido malicioso o sensible.
Desarrollado por la plataforma OPSWAT MetaDefender
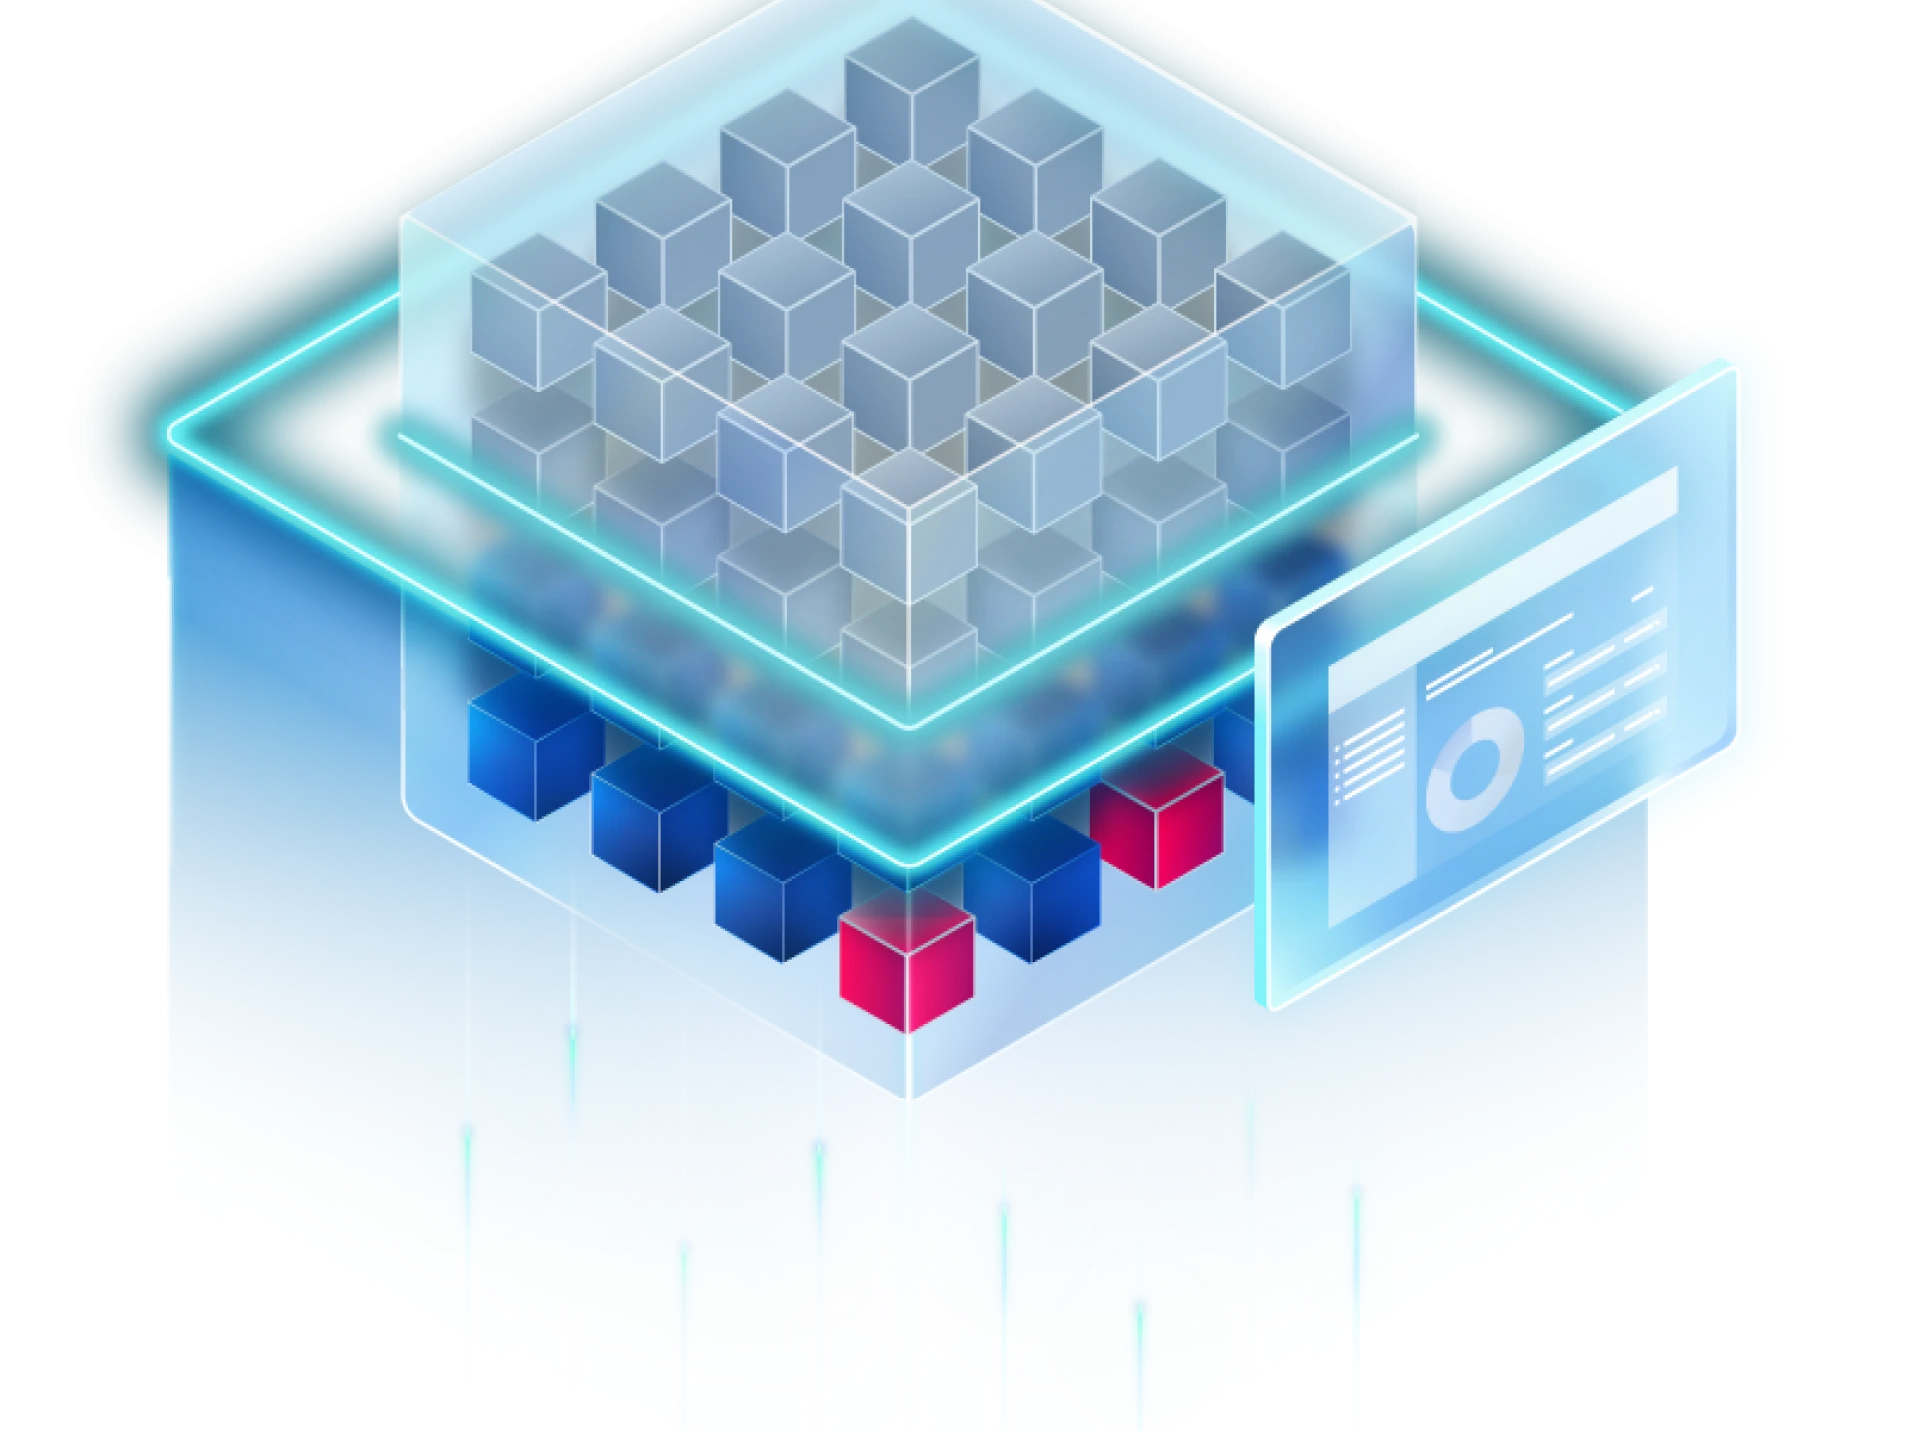
La plataforma « MetaDefender » da soporte a una gama de productos de seguridad diseñados para hacer frente a los distintos riesgos que surgen en el desarrollo de la IA en las empresas. Desde la ingesta y el almacenamiento de datos hasta la seguridad de los modelos y las interacciones con la IA, cada producto aporta tecnologías probadas de prevención de « OPSWAT » a una parte fundamental del entorno de la IA.
Facilitar el cumplimiento normativo en materia de IA y la gobernanza de los datos
Los datos no verificados y los modelos LLM maliciosos pueden suponer una amenaza, revelar información confidencial y aumentar el riesgo de incumplimiento normativo. « OPSWAT » ayuda a reducir ese riesgo mediante la inspección de contenidos, la clasificación de datos, el análisis de modelos y la depuración automatizada en todo el entorno de IA de la empresa.
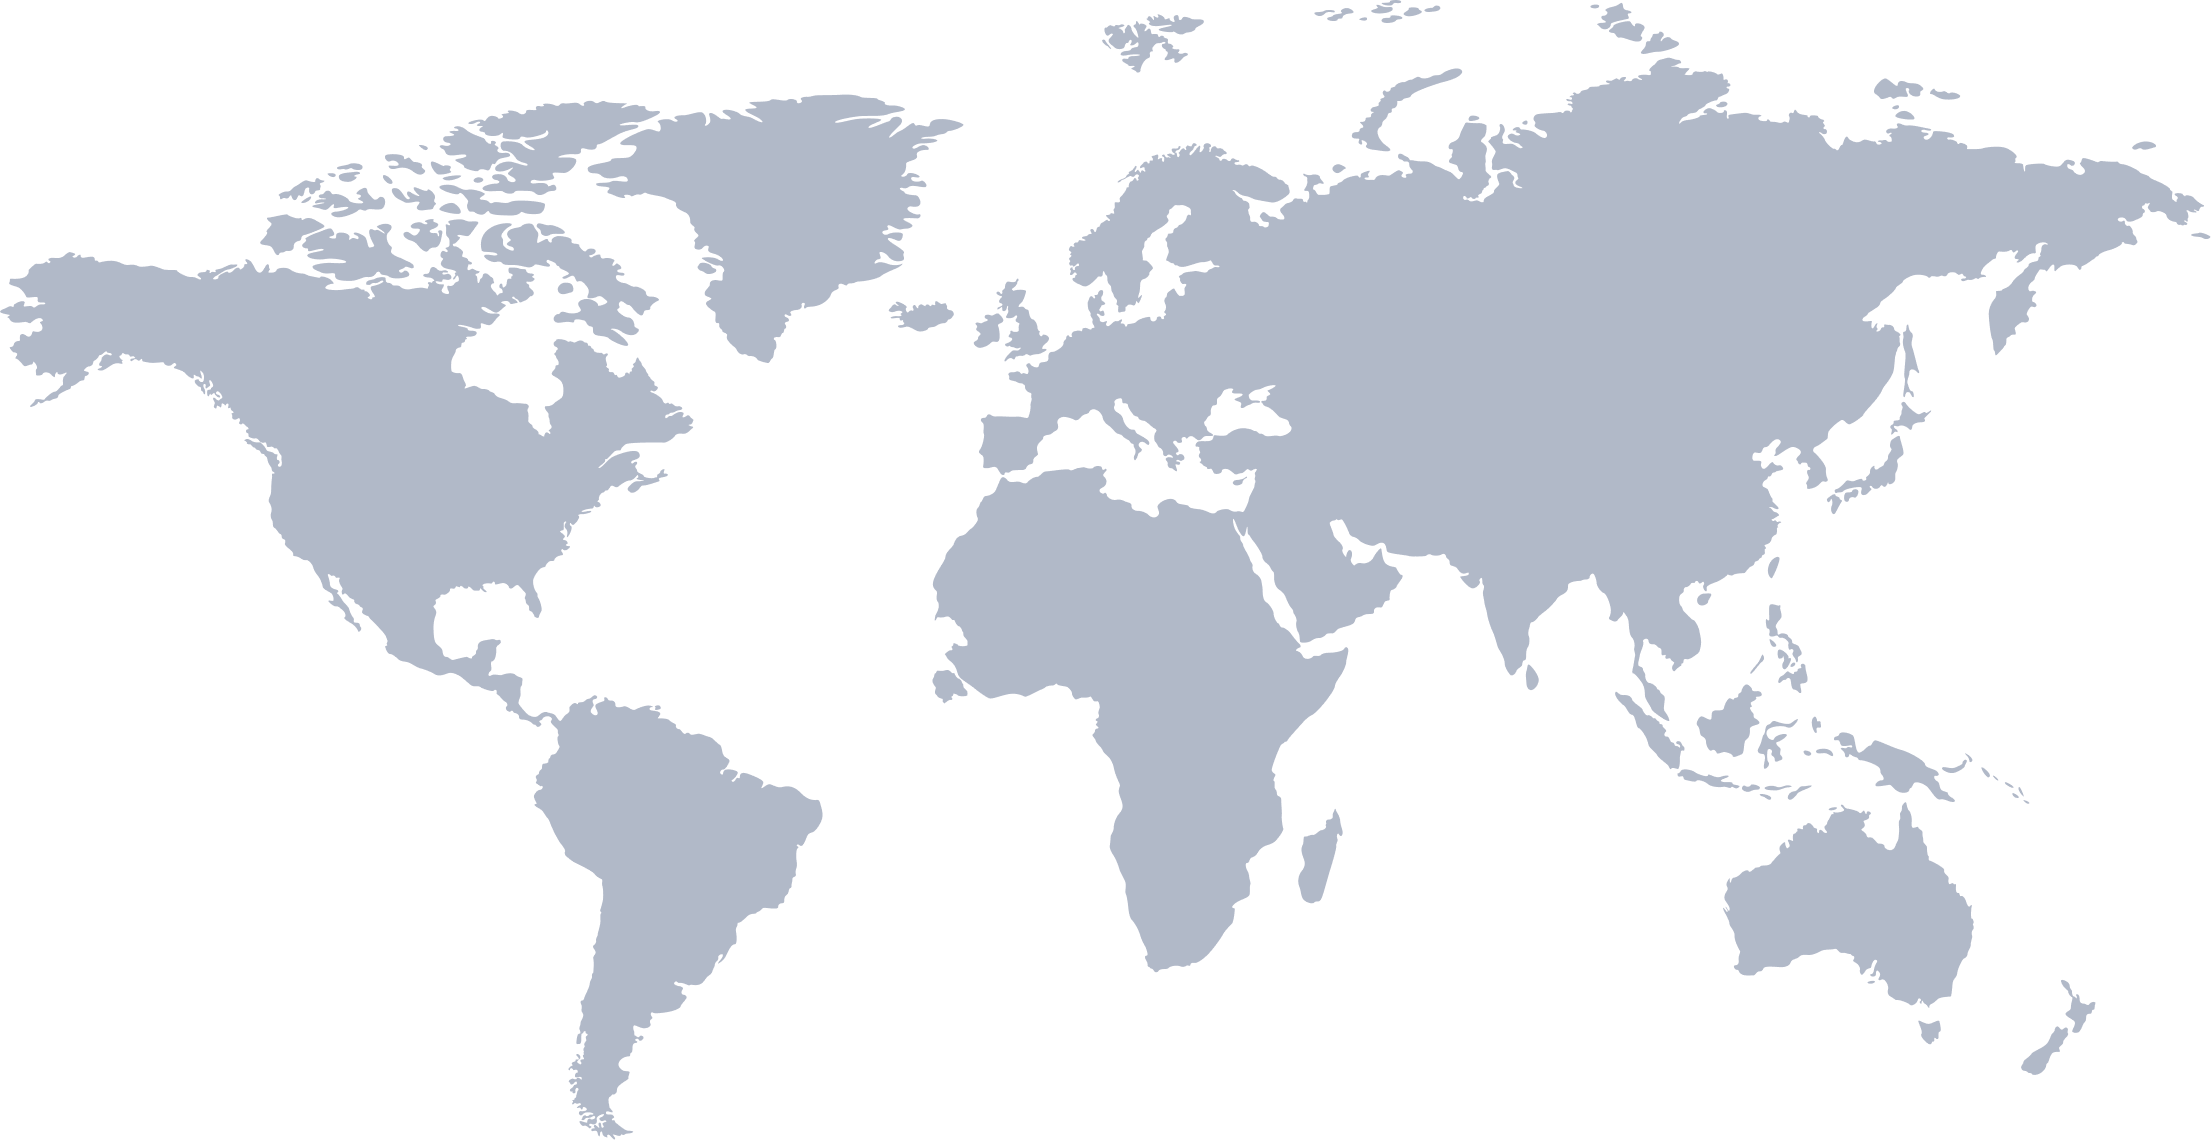
- Haz clic aquí para obtener más informaciónEE. UU. - Federal8 marcos normativos
- Haz clic aquí para obtener más informaciónEE. UU. - Estado9 marcos normativos
- Haz clic aquí para obtener más informaciónCanadá5 marcos
- Haz clic aquí para obtener más informaciónPerú1 marco
- Haz clic aquí para obtener más informaciónBrasil2 marcos
- Haz clic aquí para obtener más informaciónReino Unido5 marcos
- Haz clic aquí para obtener más informaciónEuropa1 marco
- Haz clic aquí para obtener más informaciónUnión Europea4 marcos
- Haz clic aquí para obtener más informaciónItalia1 marco
- Haz clic aquí para obtener más informaciónEspaña1 marco
- Haz clic aquí para obtener más informaciónArabia Saudí1 marco
- Haz clic aquí para obtener más informaciónEmiratos Árabes Unidos2 marcos
- Haz clic aquí para obtener más informaciónCorea del Sur1 marco
- Haz clic aquí para obtener más informaciónJapón2 marcos
- Haz clic aquí para obtener más informaciónSingapur2 marcos
- Haz clic aquí para obtener más informaciónAustralia1 marco
Diseñado específicamente para cada sector
Proteja los flujos de trabajo críticos de IA frente a datos no fiables, modelos maliciosos y la exposición de datos confidenciales mediante una seguridad multicapa, centrada en la prevención y diseñada para entornos específicos de cada sector.
Energía
Secure planos técnicos, exportaciones SCADA, informes de inspección y datos de infraestructuras antes de que se incorporen a los flujos de trabajo de IA.
Gobierno
Controla los datos sensibles, críticos para la misión y transferidos desde fuentes externas antes de que entren en los sistemas basados en inteligencia artificial.
Servicios financieros
Reduce el riesgo de incorporación de documentos maliciosos, la exposición de los datos de los clientes y las infracciones de cumplimiento normativo en los flujos de trabajo basados en inteligencia artificial.
Fabricación
Secure archivos de diseño, documentos de proveedores, datos operativos y flujos de trabajo de producción conectados a sistemas de inteligencia artificial.
Recursos recomendados
MetaDefender Core un flujo de datos Secure y aplicaciones de modelos de lenguaje a gran escala (LLM)

OPSWAT el sector financiero: innovaciones Secure para el sector financiero
El Top 10 de OWASP para aplicaciones de modelos de lenguaje grande (LLM) con seguridad de IA de OPSWAT
Preguntas frecuentes
La seguridad de la IA empresarial protege los datos, los modelos, el almacenamiento y las interacciones que sustentan los sistemas de IA. Ayuda a reducir los riesgos derivados de contenidos maliciosos, la exposición de datos confidenciales, modelos inseguros, inyecciones de prompts y otras amenazas a lo largo de todo el ciclo de vida de la IA.
OPSWAT AI Security protege los archivos y los datos en los flujos de trabajo de entrenamiento de IA, el almacenamiento de datos y modelos, los modelos LLM de código abierto, los sistemas RAG, las interacciones con chatbots y los puntos finales de inferencia.
OPSWAT inspecciona, depura y controla los datos estructurados y no estructurados antes de que entren en los procesos de entrenamiento de la IA y a medida que avanzan por ellos, lo que ayuda a evitar que el contenido malicioso y los datos sensibles se conviertan en entradas fiables para la IA.
OPSWAT validar los datos antes de su transferencia y aprovechar la tecnología MetaDefender Diode para permitir el traslado seguro y unidireccional de los datos aprobados a entornos protegidos.
OPSWAT analiza los modelos LLM de código abierto, los archivos de modelos y los artefactos asociados en busca de malware, contenido malicioso y datos confidenciales antes de que se incorporen a los entornos de IA de la empresa.
OPSWAT inspecciona los archivos y el contenido intercambiado a través de las entradas y salidas de los chatbots, los sistemas RAG y los puntos finales de inferencia para ayudar a identificar y evitar que las inyecciones de prompts y otros contenidos maliciosos lleguen a las aplicaciones de IA.
OPSWAT identifica y controla la información confidencial en los flujos de datos de IA, el almacenamiento, los modelos, los flujos de trabajo RAG y las interacciones con modelos de lenguaje grandes (LLM), con el fin de ayudar a prevenir la exposición o la filtración involuntarias.
Los cortafuegos de IA suelen centrarse en las interacciones en tiempo de ejecución con las aplicaciones de IA. « OPSWAT » aplica una seguridad multicapa, basada en la prevención, en un entorno de IA más amplio, que incluye flujos de datos, almacenamiento, archivos de modelos, interacciones con modelos de lenguaje a gran escala (LLM), sistemas RAG y puntos finales de inferencia.
OPSWAT combina múltiples tecnologías de inspección, detección, clasificación y desinfección para identificar y neutralizar los riesgos en los datos, los modelos y las interacciones de IA antes de que el contenido malicioso o los datos sensibles puedan propagarse a las fases posteriores del proceso.
OPSWAT Ayuda a las organizaciones a aplicar controles de seguridad y de datos en todos los entornos de inteligencia artificial de la empresa para proteger la información confidencial, garantizar el cumplimiento de las políticas internas y dar respuesta a los requisitos normativos, de gobernanza y de protección de datos en constante evolución.
¿Estás listo para « Secure » la IA de tu empresa?
La innovación en IA depende de datos de entrada fiables. « OPSWAT » ayuda a las organizaciones a inspeccionar, depurar, clasificar y controlar los archivos, datos, indicaciones y fuentes que alimentan los modelos de IA, los modelos de lenguaje grande (LLM), los flujos de trabajo RAG, los agentes, las aplicaciones y los flujos de trabajo.