Los entornos modernos de tecnología operativa (OT) necesitan cada vez más enviar datos a los sistemas de TI de la empresa, a las plataformas en la nube, a los sistemas de supervisión de seguridad y a las aplicaciones de análisis. Dichos datos pueden incluir telemetría, registros, alertas, mediciones operativas y datos de aplicaciones transmitidos a través de HTTP, HTTPS o API.
Sin embargo, existe un reto fundamental en materia de redes: los protocolos HTTP y HTTPS se han diseñado tradicionalmente para la comunicación bidireccional, mientras que un diodo de datos está diseñado para permitir que los datos fluyan en una sola dirección.
Entonces, ¿cómo pueden las organizaciones utilizar de forma segura las integraciones basadas en HTTPS y en el protocolo « API » sin crear una vía de retorno hacia una red OT protegida?
La respuesta está en comprender la diferencia entre la transferencia de datos a nivel de aplicación y la comunicación a nivel de red.
MetaDefender™ Optical Diode y MetaDefender™ Optical Diode Fend utilizan un flujo de datos unidireccional controlado por hardware y mecanismos de transferencia que tienen en cuenta los protocolos, lo que permite que los datos crucen las barreras de seguridad sin necesidad de establecer una conexión de red bidireccional convencional.
Por qué el protocolo HTTPS supone un reto para un diodo de datos
HTTPS es HTTP que se ejecuta sobre TLS. En una conexión HTTPS convencional, un cliente envía una solicitud a un servidor y este le devuelve una respuesta.
A nivel de red, esto requiere una comunicación bidireccional. El propio protocolo TCP requiere un protocolo de establecimiento de conexión y un tráfico de control continuo en ambas direcciones. Por lo tanto, una sesión HTTPS tradicional no puede enrutarse simplemente a través de un diodo de datos físicamente unidireccional, como si el diodo fuera un cortafuegos o un router convencional.
Esto da lugar a una distinción importante:
Un diodo de datos no convierte una conexión HTTPS «bidireccional» normal en una «unidireccional». En cambio, permite la transferencia de datos mediante HTTPS al romper el modelo convencional de comunicación de extremo a extremo.
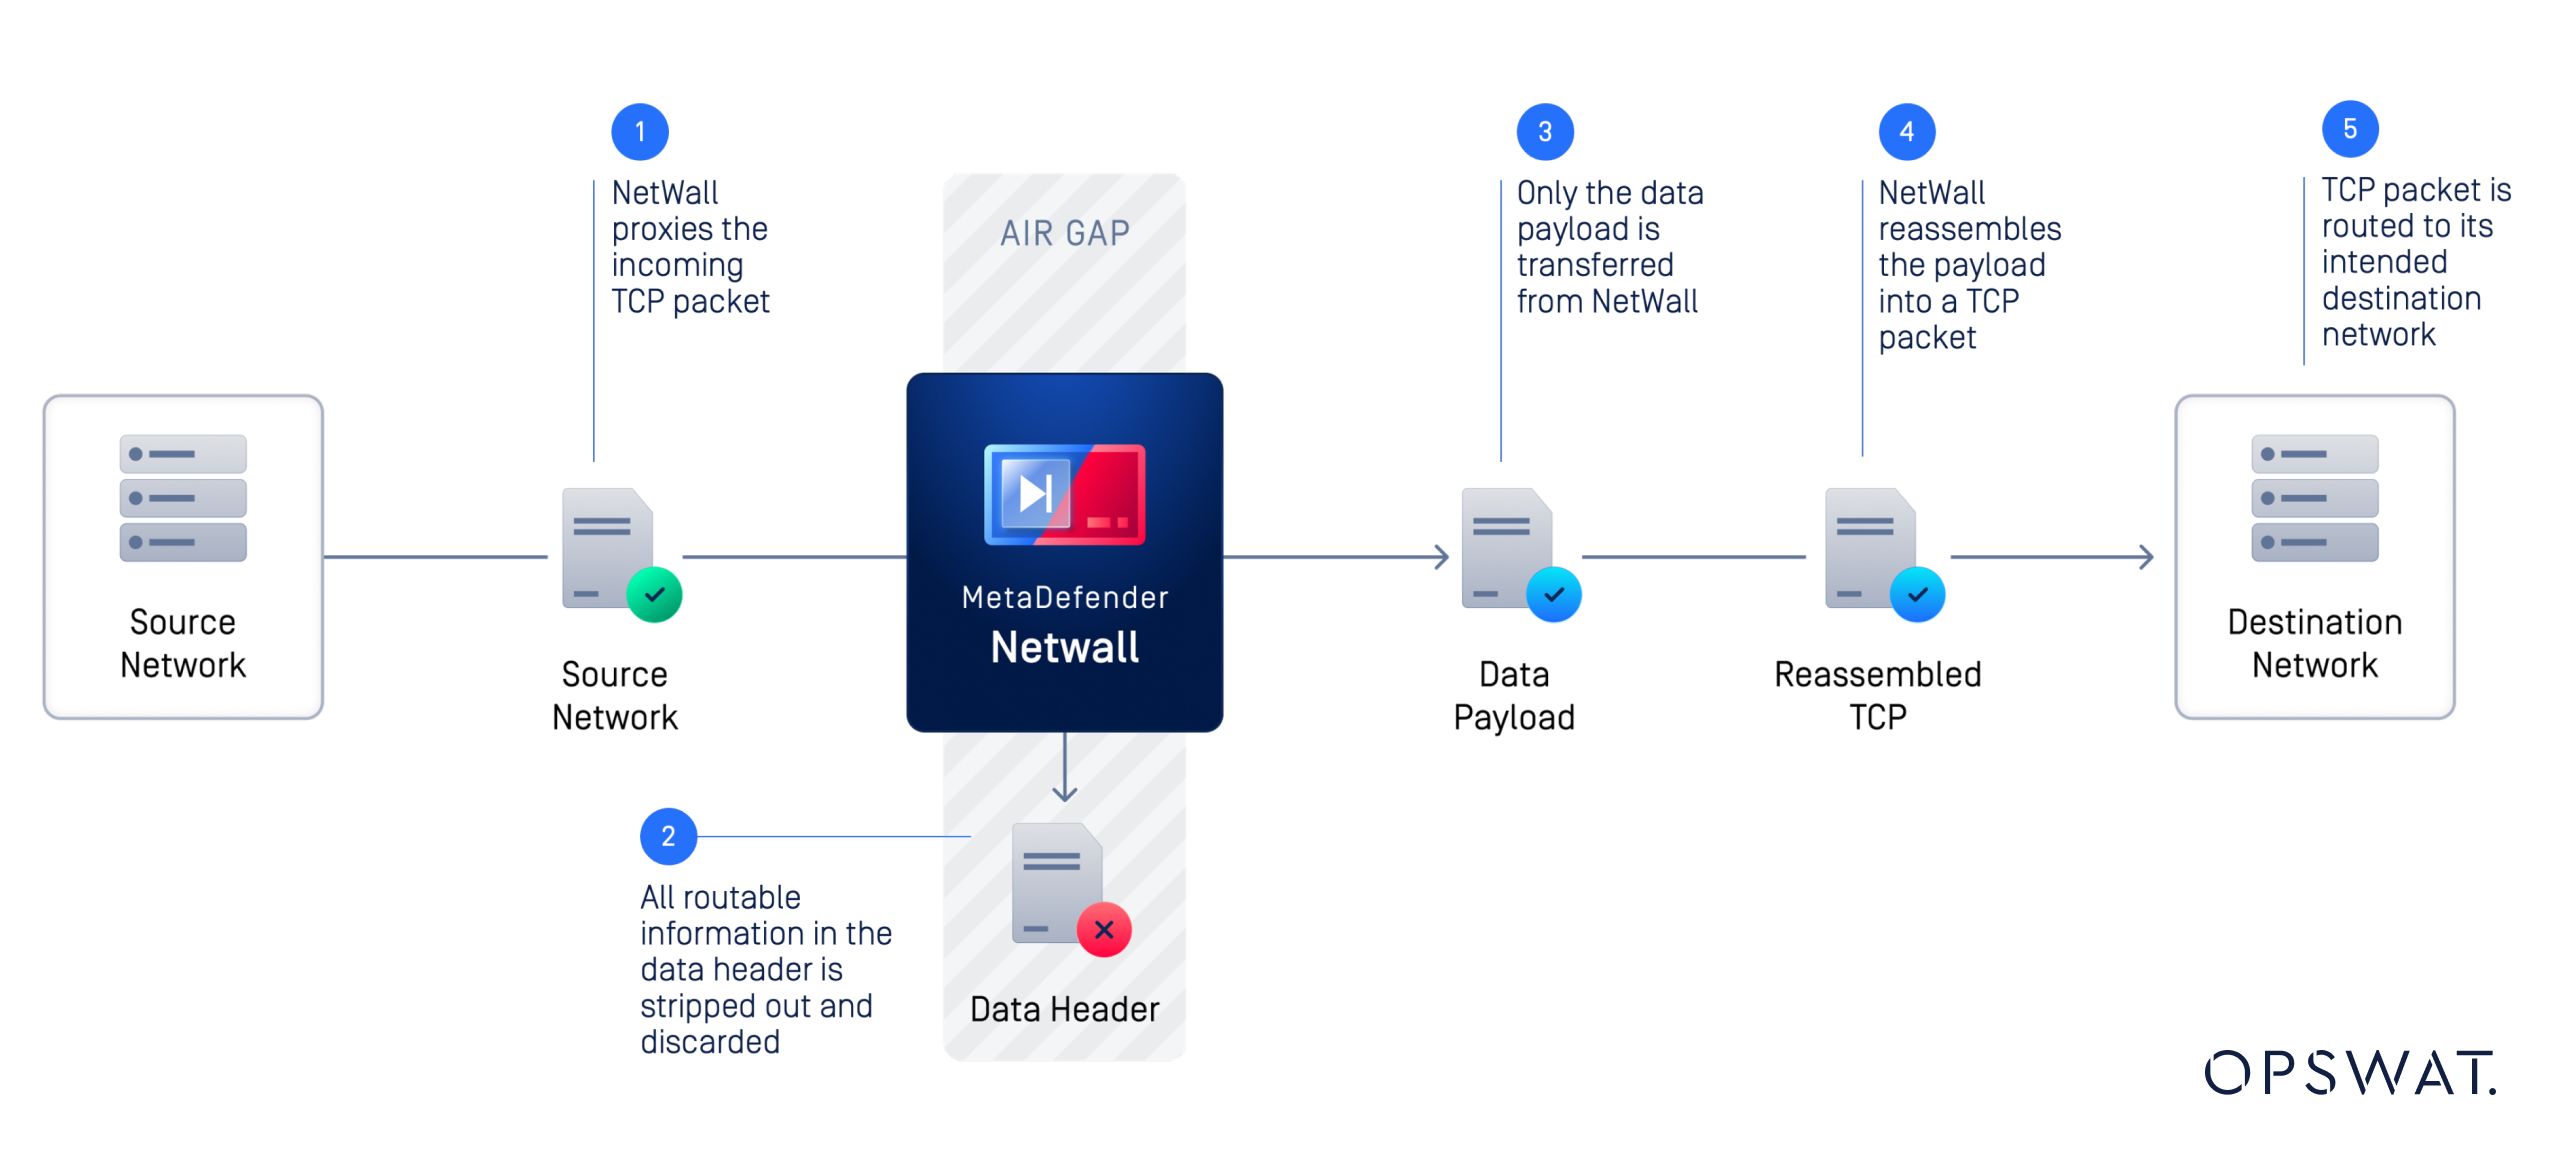
Esa ruptura del protocolo es una característica fundamental de la arquitectura de diodo de datos. En lugar de extender una conexión de red enrutable de una zona de seguridad a otra, la arquitectura transfiere los datos previstos a través del límite y reconstruye la comunicación adecuada en el lado de destino.
¿Qué ocurre con una llamada a API ?
Consideremos un caso de uso sencillo de la integración entre sistemas operativos (OT) y sistemas de información (IT).
Una aplicación industrial genera un valor de temperatura y necesita enviarlo a una plataforma de análisis en la nube mediante un protocolo HTTPS API: aplicación OT → HTTPS/API → plataforma en la nube
En una red convencional, la aplicación OT establecería una conexión de red con el destino, enviaría una solicitud HTTP y recibiría una respuesta HTTP.
Con un diodo de datos, la arquitectura es diferente.
Una implementación típica unidireccional puede verse conceptualmente de la siguiente manera: aplicación OT → conector/proxy del lado de origen → transferencia óptica unidireccional → conector del lado de destino → aplicación IT/en la nube
Lo fundamental es que las dos redes no comparten una conexión bidireccional convencional.
El componente del lado de origen recibe los datos del entorno OT. A continuación, los datos se transfieren a través del límite unidireccional impuesto por el hardware. En el lado de destino, el componente receptor reconstruye los datos o los reenvía a la aplicación prevista.
Este enfoque permite a las organizaciones conservar la semántica de la transferencia de datos de las aplicaciones, al tiempo que elimina la ruta de retorno de la red.
El papel de la pausa en el protocolo
La ruptura de protocolo es lo que hace que la integración de aplicaciones unidireccional resulte práctica.
En lugar de permitir que los paquetes atraviesen el perímetro de seguridad como parte de una sesión enrutable de extremo a extremo, el diodo de datos separa la comunicación en dos dominios de red.
Por ejemplo:
- Un sistema OT genera datos de telemetría.
- Un servicio del lado del origen recibe los datos de telemetría.
- La carga útil de datos correspondiente se prepara para una transferencia unidireccional.
- La carga útil atraviesa el límite de aislamiento óptico.
- Un servicio del lado del destino recibe los datos transferidos.
- El lado de destino envía los datos a la empresa, al sistema de supervisión, a la herramienta de análisis o a la aplicación en la nube.
Las redes siguen estando separadas, aunque entre ellas pueda circular información útil.
Esto difiere fundamentalmente de la configuración de una regla de cortafuegos que permita el tráfico HTTPS entre dos redes. Un cortafuegos puede permitir la comunicación TCP bidireccional cuando la política lo permita. Un diodo de datos está diseñado específicamente para impedir esa vía de retorno a nivel de hardware.
¿Puede un diodo de datos ser compatible con HTTPS?
Sí, los modelos de la serie 50 de MetaDefender ,Optical Diode y Fend son compatibles con HTTP y HTTPS, además de con protocolos industriales y de TI.
Para ello, cada lado del diodo debe disponer de los certificados y claves necesarios para establecer e iniciar una conexión TLS independiente con el origen y el destino, respectivamente.
¿Y qué hay de las API REST?
Las API REST suelen implementarse a través de HTTP o HTTPS y se utilizan cada vez más para integrar datos de tecnología operativa (OT) con:
- Cloud plataformas de análisis
- Plataformas SIEM y de supervisión de la seguridad
- Cuadros de mando empresariales
- Registros históricos de datos
- Aplicaciones de mantenimiento predictivo
- Sistemas de registro centralizados
- Sistemas de gestión de incidencias y de flujo de trabajo
Una interacción REST convencional API suele ser la siguiente: Cliente → POST o PUT HTTP/S → API servidor → respuesta HTTP
En estas situaciones, una respuesta en la capa de aplicación forma parte del intercambio habitual entre aplicaciones. El cliente espera un código de estado HTTP 200 y, posiblemente, un mensaje personalizado en el cuerpo de la respuesta.
En una arquitectura unidireccional, el lado de entrada del diodo puede actuar como proxy de esta respuesta, como si procediera del destino final. Si se conoce y se puede reproducir el cuerpo de una respuesta personalizada para una operación PUT/POST realizada con éxito, también se puede utilizar como proxy.
Por ejemplo, es posible que un sistema de monitorización de OT tenga que enviar:
POST /api/v1/telemetry
con una carga útil que contiene:
{"temperature":72,"pressure":101.3,"status":"normal"}
El objetivo arquitectónico no es establecer una sesión bidireccional permanente de API entre OT e IT. En su lugar, los datos se transfieren hacia el exterior a través del diodo y se envían a la aplicación del lado del destino.
El lado de entrada del diodo, al recibir la solicitud POST, devolvería un estado 200 OK al cliente antes de reenviar la carga útil a través del aislamiento óptico y, a continuación, conectarse al servidor de destino para entregar el mensaje con otra solicitud POST /api/v1/telemetry,
Esto hace que las arquitecturas unidireccionales resulten especialmente útiles para las API de telemetría, eventos, registros y supervisión, en las que el principal requisito empresarial es la publicación de datos salientes.
Por qué es importante la conectividad unidireccional « API » para OT Security
Aunque el cifrado ayuda a mantener la confidencialidad de los datos durante su transmisión, no impide que se envíen o reciban datos maliciosos. Un diodo de datos resuelve un problema distinto: la dirección de la comunicación.
Si se produce una brecha de seguridad en una empresa o en un entorno en la nube, una conexión bidireccional convencional podría proporcionar al atacante una vía de acceso al entorno de tecnología operativa (OT), dependiendo de la arquitectura de red y de los controles de seguridad.
Un diodo de datos implementado por hardware elimina esa vía de retorno. De este modo, los datos de OT pueden salir de la red protegida sin crear una ruta enrutable que permita a los sistemas externos enviar tráfico de vuelta a ella.
En el caso de las infraestructuras críticas, esa distinción puede ser importante. Los diodos de datos se utilizan para transferir información operativa a los sistemas de supervisión y a los sistemas empresariales, al tiempo que se mantiene la separación física de la red.
¿Quieres reforzar la seguridad de tu red de tecnología operativa (OT)?
Descubre cómo las soluciones MetaDefender , ,Optical Diode y Fend de OPSWATpermiten una transferencia de datos unidireccional segura y protegida por hardware a través de los límites críticos de la red. Ponte en contacto con nuestros expertos para analizar tu arquitectura de tecnología operativa (OT) y tus necesidades de transferencia de datos.
Diseño de flujos de datos unidireccionales para entornos OT modernos
A la hora de diseñar una arquitectura de OT a IT, es importante partir de los requisitos de comunicación reales, en lugar de hacerlo del protocolo de aplicación.
Haz tres preguntas:
1. ¿Qué datos deben salir del entorno de operaciones?
Identifica los datos de telemetría, los registros, las alertas, los archivos, los datos de procesos u otra información que deba llegar a los sistemas de TI, de la nube o de supervisión.
2. ¿Es realmente necesario que el destino envíe datos de vuelta?
Muchas integraciones se describen como si requirieran «conectividad», cuando en realidad el requisito empresarial subyacente es simplemente publicar información hacia el exterior. Si los datos que se devuelven son simplemente un acuse de recibo o una confirmación de éxito, una arquitectura unidireccional puede actuar como proxy de estas respuestas y eliminar una ruta de red innecesaria.
3. ¿Dónde debería situarse el límite del protocolo?
Protocolos como TCP, HTTPS y las API REST dan por sentados determinados comportamientos bidireccionales. Por lo tanto, una arquitectura de diodo de datos debe definir dónde finalizan las sesiones, cómo se transfieren los datos a través del límite y cómo los recibe la aplicación del lado de destino.
Este enfoque orientado a las aplicaciones ayuda a las organizaciones a modernizar la conectividad de la tecnología operativa (OT) sin considerar el aislamiento de la red y la integración de aplicaciones como requisitos mutuamente excluyentes.
Preguntas frecuentes
- ¿Puede un diodo de datos transmitir tráfico HTTPS?
Sí. MetaDefender Optical Diode y MetaDefender Fend admite la transferencia de datos basada en HTTP/HTTPS, pero el protocolo HTTPS no puede funcionar como una sesión bidireccional convencional de extremo a extremo a través de un límite físicamente unidireccional. El diodo termina y, a continuación, inicia una sesión cifrada independiente a cada lado del diodo y, por lo tanto, se le deben proporcionar las claves y los certificados necesarios para gestionar dichas sesiones. - ¿Pueden las API funcionar a través de un diodo de datos?
Sí. La transferencia de datos basada en API puede funcionar a través de un diodo de datos cuando la arquitectura se diseña en torno a una comunicación unidireccional PUT/POST. La clave está en evitar que se requiera una sesión bidireccional API a través del diodo y, en su lugar, utilizar mecanismos del lado del origen y del destino para transferir los datos de la aplicación necesarios. - ¿Sustituye un diodo de datos al cifrado HTTPS?
No. Resuelven problemas de seguridad distintos. HTTPS proporciona cifrado y autenticación para el tráfico de las aplicaciones, mientras que un diodo de datos ofrece un control, aplicado por hardware, sobre la dirección de la comunicación de red. - ¿Cuál es la diferencia entre un cortafuegos y un diodo de datos?
Un cortafuegos controla el tráfico mediante reglas de seguridad definidas por software y puede permitir la comunicación bidireccional. Un diodo de datos impone físicamente la comunicación unidireccional, impidiendo por diseño que se establezca una ruta de retorno en la red. - ¿Por qué utilizar un diodo de datos para la comunicación entre OT e IT?
Un diodo de datos permite a las organizaciones compartir datos operativos, telemetría, registros y otra información con sistemas empresariales o en la nube, al tiempo que se mantiene la separación física respecto a dichas redes. Esto reduce la superficie de ataque asociada a la conectividad bidireccional. - ¿Qué es MetaDefender Optical Diode?
MetaDefender Optical Diode ? Es un diodo de datos óptico, con protección por hardware, diseñado para proporcionar una transferencia segura de datos unidireccional entre redes. Es compatible con protocolos informáticos como HTTP y HTTPS, además de otros protocolos y casos de uso admitidos. - ¿Qué es MetaDefender Optical Diode Fend?
MetaDefender Optical Diode Fend es una solución de diodo de datos diseñada para la transferencia segura y unidireccional de datos entre entornos de TI y de OT. Dependiendo del modelo y la implementación, es compatible con protocolos de TI e industriales y puede ayudar a conectar redes de OT aisladas con sistemas que requieren acceso a datos operativos.
¿Necesitas Secure tus flujos de datos de OT?
Los entornos modernos de TI operativa necesitan acceder a los sistemas empresariales, en la nube y de análisis sin que ello implique necesariamente crear una vía de acceso a las redes críticas.
Ponte en contacto con OPSWAT para descubrir cómo MetaDefender ,Optical Diode y Fend pueden ayudarte a diseñar flujos de datos unidireccionales seguros y protegidos por hardware para tu entorno de tecnología operativa (OT).