Puntos clave
- Las comprobaciones KYC confirman que se ha presentado un documento en el formato previsto, no que la identidad que figura en él sea real.
- El fraude de identidad sintética combina datos reales sustraídos —en la mayoría de los casos, números de la Seguridad Social de menores o de personas que rara vez consultan su historial crediticio— con datos inventados, creados para superar los procesos de alta a lo largo del tiempo.
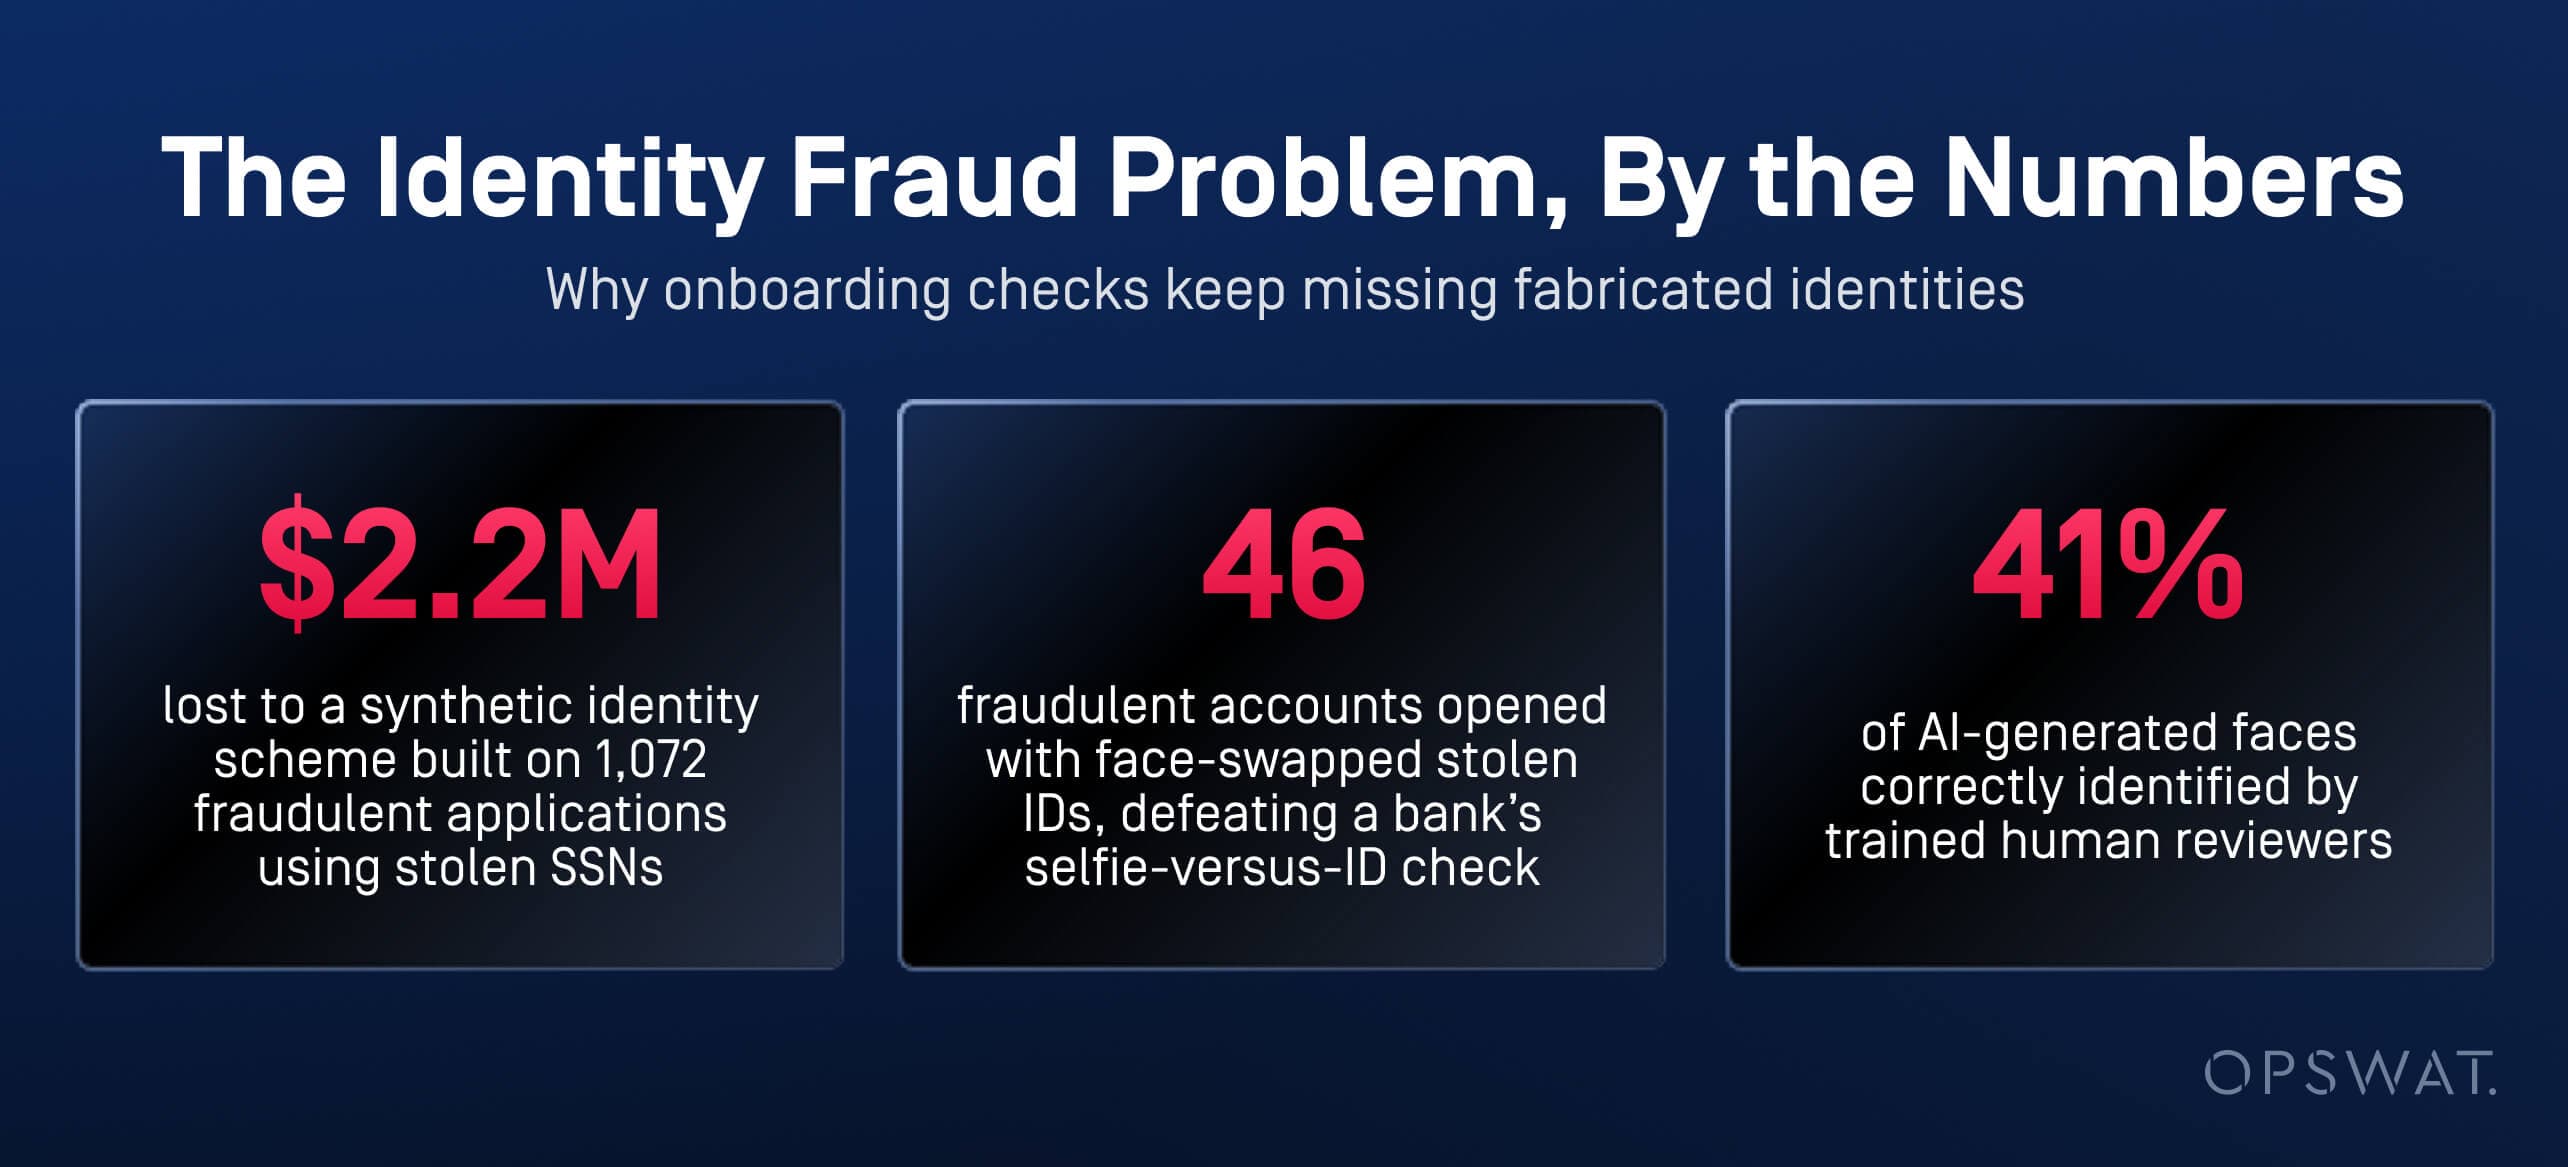
- Una acusación federal, hecha pública en agosto de 2026, imputaba a dos personas por una estafa de identidades sintéticas por valor de 2,2 millones de dólares, basada en más de 1.072 solicitudes fraudulentas de tarjetas de crédito.
- Un hombre condenado en junio de 2026 burló el control de «selfie frente a documento de identidad» de un banco neerlandés al sustituir el rostro de los documentos de identidad robados por el suyo propio en una foto, con lo que abrió 46 cuentas fraudulentas.
- AI Content Inspector aplica las mismas señales de detección de imágenes, texto y metadatos que se utilizan para detectar el fraude en facturas y reclamaciones a las imágenes de identificación, los selfies y los documentos justificativos de alta
Cómo se manifiesta el fraude de identidad generado por IA en el proceso de incorporación de clientes en el sector financiero
El fraude de identidad generado por IA adopta dos formas en el proceso de alta: identidades sintéticas creadas a partir de datos reales robados e imágenes «deepfake» superpuestas a documentos robados. Ambas están diseñadas para superar un control de seguridad, no para resistir una investigación.
Identidades sintéticas creadas a partir de números de la Seguridad Social reales sustraídos
En agosto de 2026, un gran jurado federal hizo pública una acusación formal de 19 cargos contra dos personas acusadas de llevar a cabo una estafa de identidades falsas desde aproximadamente 2012 hasta 2024. La fiscalía afirma que ambos utilizaron números de la Seguridad Social válidos, muchos de ellos pertenecientes a menores, para presentar aproximadamente 1.072 solicitudes de tarjetas de crédito y débito por Internet, lo que provocó unas pérdidas estimadas de 2,2 millones de dólares.
Selfies «deepfake» enviados durante el proceso de incorporación digital
Otro caso ilustra el aspecto visual del problema. Un hombre condenado en junio de 2026 utilizó un programa de intercambio de rostros para superponer sus propios rasgos a unos documentos de identidad robados, burlando así el sistema de verificación « mobile » de un banco neerlandés —que compara la selfie con el documento de identidad— y abriendo 46 cuentas fraudulentas.
La magnitud del problema
Según Biometric Update, una entidad financiera registró 8.065 intentos de verificación mediante deepfakes en ocho meses, lo que supuso unas pérdidas de 347 millones de dólares. El Informe de Seguridad de IA 2026 de Check Point reveló que los revisores formados solo identificaron correctamente alrededor del 41 % de los rostros generados por IA, lo que confirma que la revisión humana por sí sola ya no basta para detectar lo que producen los modelos generativos.
Cómo se integran estas identidades en los procesos de incorporación y apertura de cuentas
Las identidades falsas acceden a través de los mismos canales que los solicitantes legítimos: portales digitales de alta, mobile creación de cuentas en aplicaciones y colas de carga de documentos conectadas a los sistemas KYC. La identidad entra en el proceso de revisión antes de que se realice cualquier comprobación para verificar si los datos subyacentes son reales.
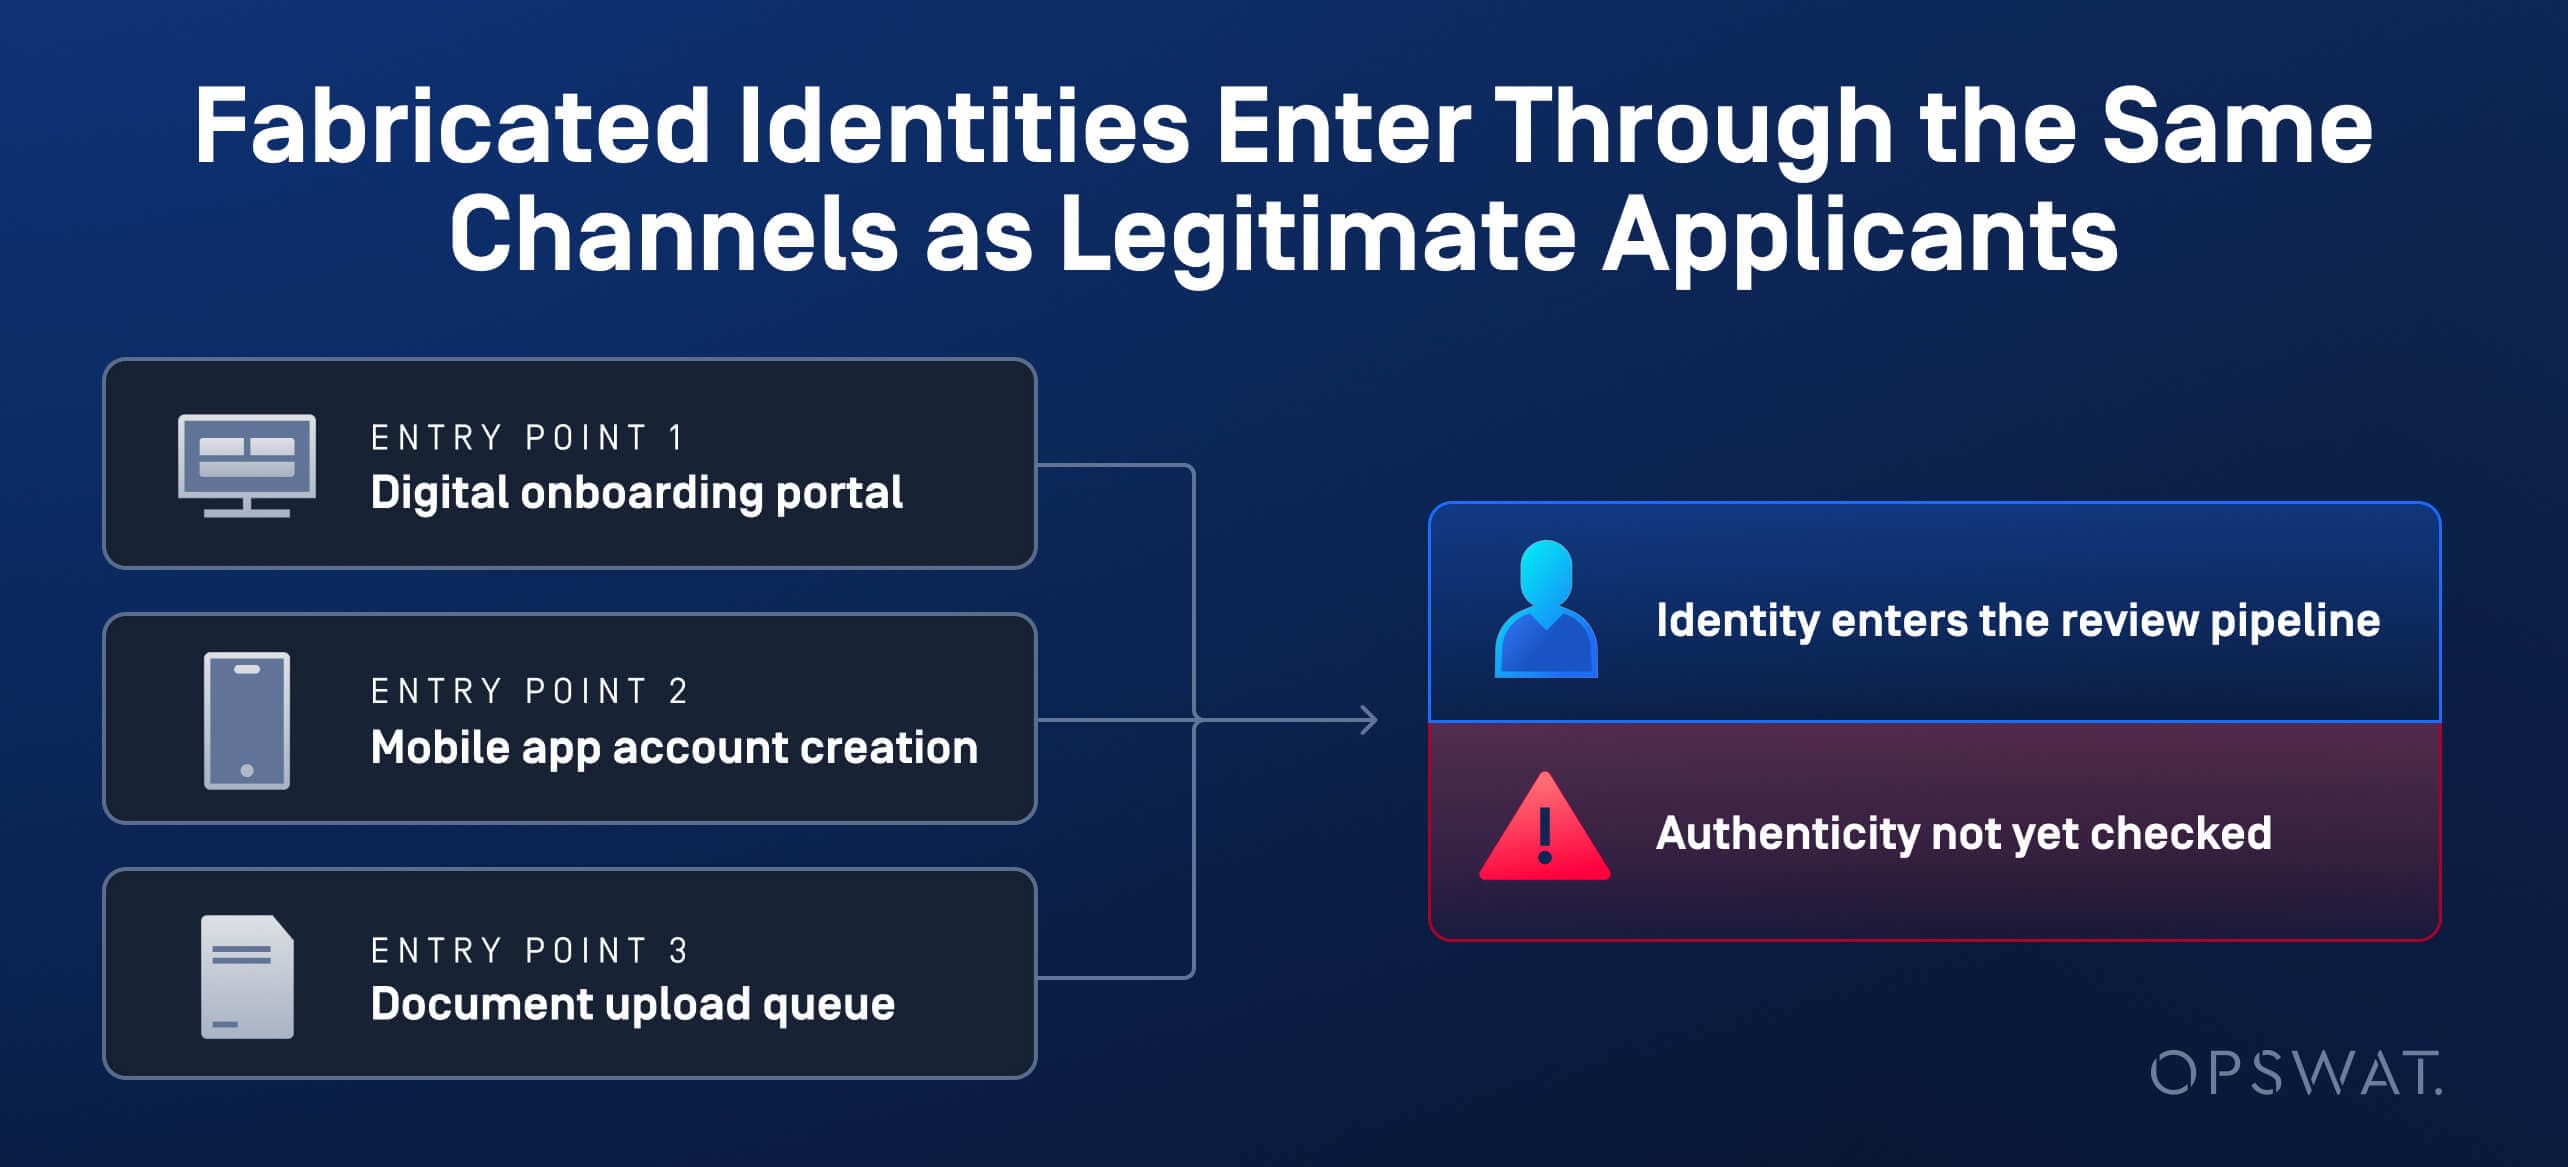
El caso del banco neerlandés muestra el mecanismo de principio a fin. Los documentos de identidad se obtuvieron a través de un anuncio falso de alquiler y de las redes sociales, y luego se enviaron mediante el proceso estándar del banco de foto y selfie mobile , el mismo que utilizan los solicitantes legítimos.
Tres razones por las que los controles estándar de KYC no pueden detectar identidades falsas o sintéticas
Las comprobaciones que se realizan al subir documentos verifican que el archivo esté completo y tenga el formato correcto, pero no que la identidad que figura en él sea auténtica. Esa laguna permite que se cuelen identidades sintéticas y generadas por IA.
La comparación entre un «selfie» y un documento de identidad parte de la base de que la foto enviada es una imagen sin retocar de un rostro real. No se diseñó para detectar imágenes en las que se haya intercambiado el rostro o generadas por IA y superpuestas a un documento robado, que es precisamente lo que burló el sistema de verificación « mobile » del banco holandés.
Las identidades sintéticas también se comportan como solicitantes reales, cuya actividad se desarrolla lentamente. Ningún aspecto de una solicitud concreta parece urgente, ya que el fraude se construye gradualmente a lo largo de meses de actividad de apariencia normal, en lugar de basarse en un único hecho sospechoso. El Informe de Seguridad de IA 2026 de Check Point enmarca esto como parte de un cambio más amplio, en el que la IA pasa de ayudar en los intentos de fraude a llevarlos a cabo directamente.
Señales que delatan los documentos de identidad y las selfies generados por IA
AI Content Inspector es el motor de detección de fraude en documentos y de autenticidad de contenidos basado en IA de OPSWAT para la plataforma MetaDefender™. Aplica la misma arquitectura de inspección que se utiliza para detectar el fraude en facturas y reclamaciones a las fotos de carné, los selfies y los documentos de alta, analizando simultáneamente múltiples señales independientes en cada archivo en lugar de basarse en una única comprobación.
La detección de imágenes generadas por IA analiza las fotos de carné y los selfies enviados del mismo modo que analiza las imágenes de las reclamaciones: en busca de inconsistencias en las huellas de los sensores, artefactos de compresión y las señales a nivel de píxel y en el dominio de la frecuencia que distinguen una captura de cámara de una imagen generada o manipulada.
La detección de fraudes en documentos se aplica a los archivos que acreditan el domicilio y a los documentos justificativos de alta, comprobando los metadatos y la coherencia estructural con respecto a cómo debería ser un documento legítimo procedente de esa fuente.
La función de detección de marcas de agua SynthID de Google comprueba la presencia de la marca de agua incrustada que generan algunos generadores de imágenes basados en IA. En las pruebas realizadas, OPSWAT eliminó los marcadores SynthID de más de 21 000 imágenes generadas por IA; aunque el detector de marcas de agua no las detectó, las señales forenses y de clasificación profunda siguieron arrojando una precisión de detección superior al 90 %, lo que confirma que el motor no depende únicamente de las marcas de agua.
Cada resultado se presenta como un veredicto con una puntuación de confianza, en lugar de un simple «aprobado» o «suspendido», de modo que los equipos de incorporación pueden establecer el nivel de certeza necesario para que un expediente se apruebe automáticamente, se marque o se derive a revisión humana.
Cómo verificar la autenticidad de la identidad antes de abrir una cuenta
La verificación de la autenticidad de la identidad antes de la apertura de una cuenta requiere la realización simultánea de dos comprobaciones, ninguna de las cuales, por sí sola, habría permitido detectar el caso neerlandés ni la acusación por identidad sintética.
El análisis de la autenticidad de los documentos evalúa si el documento de identidad, la selfie y el justificante de domicilio son auténticos y coherentes entre sí.
La validación de los datos del solicitante consiste en contrastar la identidad declarada con la información de la que ya se dispone: se comprueba si el número de la Seguridad Social, la dirección y los datos de contacto coinciden con un historial ya establecido, en lugar de con uno creado recientemente.
Los veredictos dudosos deberían someterse a una revisión humana, en lugar de aprobarse o rechazarse automáticamente. Los equipos de incorporación también deberían tratar las señales de riesgo acumuladas —como una nueva cuenta, cambios en los datos de contacto o una velocidad de solicitud inusualmente alta— como una decisión conjunta, en lugar de considerarlas comprobaciones aisladas que, por sí solas, parecen aceptables.
Cómo crear un flujo de trabajo de incorporación centrado en la prevención
Un proceso de alta de clientes que da prioridad a la prevención incorpora controles de autenticidad en cada punto de entrada de documentos e imágenes antes de que se cree una cuenta, y no después de que una transacción sospechosa desencadene una revisión.
Capas de control de incorporación para la prevención del fraude de identidad
Capa de control | Colocación | Qué evalúa | Vectores de fraude abordados |
Recepción de documentos e imágenes | Portal de incorporación o carga de archivos en mobile | Formato, integridad, malware | Archivos maliciosos camuflados como archivos de identificación subidos |
Análisis de la autenticidad del contenido | Punto de entrada, antes de la toma de decisiones sobre KYC | Señales generadas por IA, metadatos, manipulación | Selfies generados por IA, documentos de identidad con caras intercambiadas |
Comparación entre selfies y documentos de identidad | Paso de verificación KYC | Similitud facial | Documentos de identidad robados o que no coinciden |
Validación de los datos del solicitante | Antes de la aprobación de la cuenta | Número de la Seguridad Social e historial de direcciones | Identidades falsas creadas a partir de números de la Seguridad Social robados |
Gestión de excepciones y revisión humana | Cola de decisiones de alto riesgo | Veredictos inciertos que agravan el riesgo | Casos que no se resuelven con un único control |
AI Content Inspector incorpora la detección de la autenticidad de los identificadores
AI Content Inspector incorpora la detección de la autenticidad de los documentos de identidad directamente en el flujo de trabajo de « MetaDefender », en lugar de requerir una herramienta independiente para la revisión de los documentos de identidad y las selfies. Para los equipos de alta de clientes sujetos a normativa, esto supone inspeccionar identidades sintéticas y rostros generados por IA en el mismo punto en el que, de otro modo, una comprobación de la coincidencia entre la selfie y el documento de identidad las dejaría pasar.
AI Content Inspector funciona como un motor independiente dentro de MetaDefender™ Core y MetaDefender™ Cloud, junto con Metascan™ Multiscanning, la tecnología Deep CDR™ y las tecnologías Proactive DLP™. Las organizaciones que ya utilizan MetaDefender pueden incorporar veredictos sobre la autenticidad de los documentos de identidad sin necesidad de recurrir a un nuevo proveedor ni de llevar a cabo un proyecto de integración independiente.
Añade AI Content Inspector a tu implementación de « MetaDefender » para aplicar la misma detección de autenticidad de contenidos que se utiliza para detectar fraudes en facturas y reclamaciones a las imágenes de identificación, los selfies y los documentos de alta.
Preguntas frecuentes
¿Qué es el fraude de identidad sintética?
El fraude de identidad sintética combina datos reales robados —en la mayoría de los casos, un número de la Seguridad Social— con datos personales inventados para crear una identidad que no se corresponde con un solicitante real, diseñada para superar los controles de alta a lo largo del tiempo, en lugar de dar lugar a una única solicitud sospechosa.
¿Cómo funciona el fraude de identidad generado por la IA durante el proceso de alta?
Los estafadores envían fotos de carné, selfies y documentos justificativos generados por IA o manipulados a través de los mismos portales que utilizan los solicitantes legítimos. Dado que los archivos no contienen malware, las herramientas estándar de seguridad de archivos los aprueban, y el fraude solo sale a la luz si se autentifica el propio contenido.
¿Pueden los controles de KYC detectar documentos de identidad falsos generados mediante deepfake o IA?
Las comprobaciones estándar de KYC verifican el formato y que la información esté completa, y comparan una selfie con la foto del documento de identidad. Ninguno de estos pasos está diseñado para detectar si la imagen enviada ha sido generada por IA o manipulada, por lo que una selfie en la que se haya intercambiado el rostro puede superar la comprobación de coincidencia entre la selfie y el documento de identidad.
¿Qué indicios delatan que un documento de identidad o una selfie han sido generados por IA?
Las inconsistencias en las huellas digitales de los sensores, los artefactos de compresión, las discrepancias en los metadatos y las anomalías estructurales aportan, cada una de ellas, una señal parcial. AI Content Inspector combina todo ello con la detección de marcas de agua, como Google SynthID, para ofrecer un veredicto único con una puntuación de fiabilidad.
¿En qué se diferencia el fraude de identidad del fraude en las facturas que tratamos en nuestra entrada anterior del blog sobre el fraude en las facturas generadas por IA?
El fraude en las facturas se centra en la decisión de pago mediante un documento falsificado, como una factura o un recibo. El fraude de identidad se centra en la decisión de verificación mediante un documento de identidad, una selfie o un archivo que acredite la dirección, ya sea falsificado o manipulado. Ambos se aprovechan de la misma laguna: un archivo puede estar libre de malware y, aun así, ser fraudulento en lo que pretende representar.
