


Azure DevOps
Categoría:Código fuente
Más información sobre el libro de Benny Czarny, «Cybersecurity Upside Down»
Identificar los paquetes de software y las vulnerabilidades conocidas, evaluar el riesgo criptográfico y revisar la procedencia de los modelos de IA y las licencias declaradas.
CycloneDX y SPDX para la lista de materiales (SBOM)
Software de código abierto de terceros para el sistema operativo «
»
Integración de la cadena de CI/CD con
Software & Información sobre la licencia de IA
Visibilidad de las vulnerabilidades conocidas y los riesgos criptográficos
Los inventarios incompletos obligan a los equipos a reconstruir pruebas para la respuesta ante vulnerabilidades, la migración criptográfica y las revisiones de modelos de IA.
El software de los proveedores y los archivos de modelos de IA pueden llegar sin información de inventario útil, lo que obliga a los equipos a determinar las versiones de los paquetes, las dependencias criptográficas, la procedencia de los modelos y las licencias declaradas antes de proceder a su revisión.
La CRA de la UE establece obligaciones en materia de SBOM, el Decreto Ejecutivo 14412 regula las directrices sobre CBOM y la Ley de IA de la UE exige la documentación de los modelos de IA de uso general sujetos a su ámbito de aplicación. La existencia de inventarios separados dificulta la recopilación de pruebas justificativas.
Cuando se da a conocer un nuevo CVE, la falta de nombres y versiones de los paquetes retrasa la tarea inicial: identificar qué artefactos de software deben investigarse.
El software de los proveedores y los archivos de modelos de IA pueden llegar sin información de inventario útil, lo que obliga a los equipos a determinar las versiones de los paquetes, las dependencias criptográficas, la procedencia de los modelos y las licencias declaradas antes de proceder a su revisión.
La CRA de la UE establece obligaciones en materia de SBOM, el Decreto Ejecutivo 14412 regula las directrices sobre CBOM y la Ley de IA de la UE exige la documentación de los modelos de IA de uso general sujetos a su ámbito de aplicación. La existencia de inventarios separados dificulta la recopilación de pruebas justificativas.
Cuando se da a conocer un nuevo CVE, la falta de nombres y versiones de los paquetes retrasa la tarea inicial: identificar qué artefactos de software deben investigarse.
Enumera los nombres de los paquetes, las versiones, la información sobre licencias, las actualizaciones críticas de software y las vulnerabilidades conocidas de 8,7 millones de bibliotecas de terceros.
Analizar algoritmos, bibliotecas, certificados, protocolos y material criptográfico relacionado. Examinar los riesgos clásicos y cuánticos, con alternativas recomendadas cuando estén disponibles, para fundamentar las decisiones de migración.
Comparar los archivos de modelo con los repositorios que se sabe que publican los mismos bytes e informar de las licencias declaradas disponibles, proporcionando a los revisores referencias concretas para comprobar la procedencia y las licencias.
Analiza los archivos compatibles dentro de redes aisladas. Con las bases de datos necesarias instaladas localmente, los equipos pueden realizar revisiones de la lista de materiales (BOM) sin necesidad de conexión a la nube durante el escaneo.
Genera inventarios de software, criptográficos y de IA mediante un único motor, lo que reduce la necesidad de configurar flujos de trabajo de análisis independientes para cada tipo de inventario.
Establece umbrales de vulnerabilidad del software y restricciones de licencia de los paquetes. Activa por separado el bloqueo de riesgos criptográficos y de determinadas licencias de modelos de IA, según los requisitos de tu flujo de trabajo.
Revisa el resumen del análisis, alterna entre los resultados de SBOM, CBOM y AIBOM, y exporta el informe que necesites.
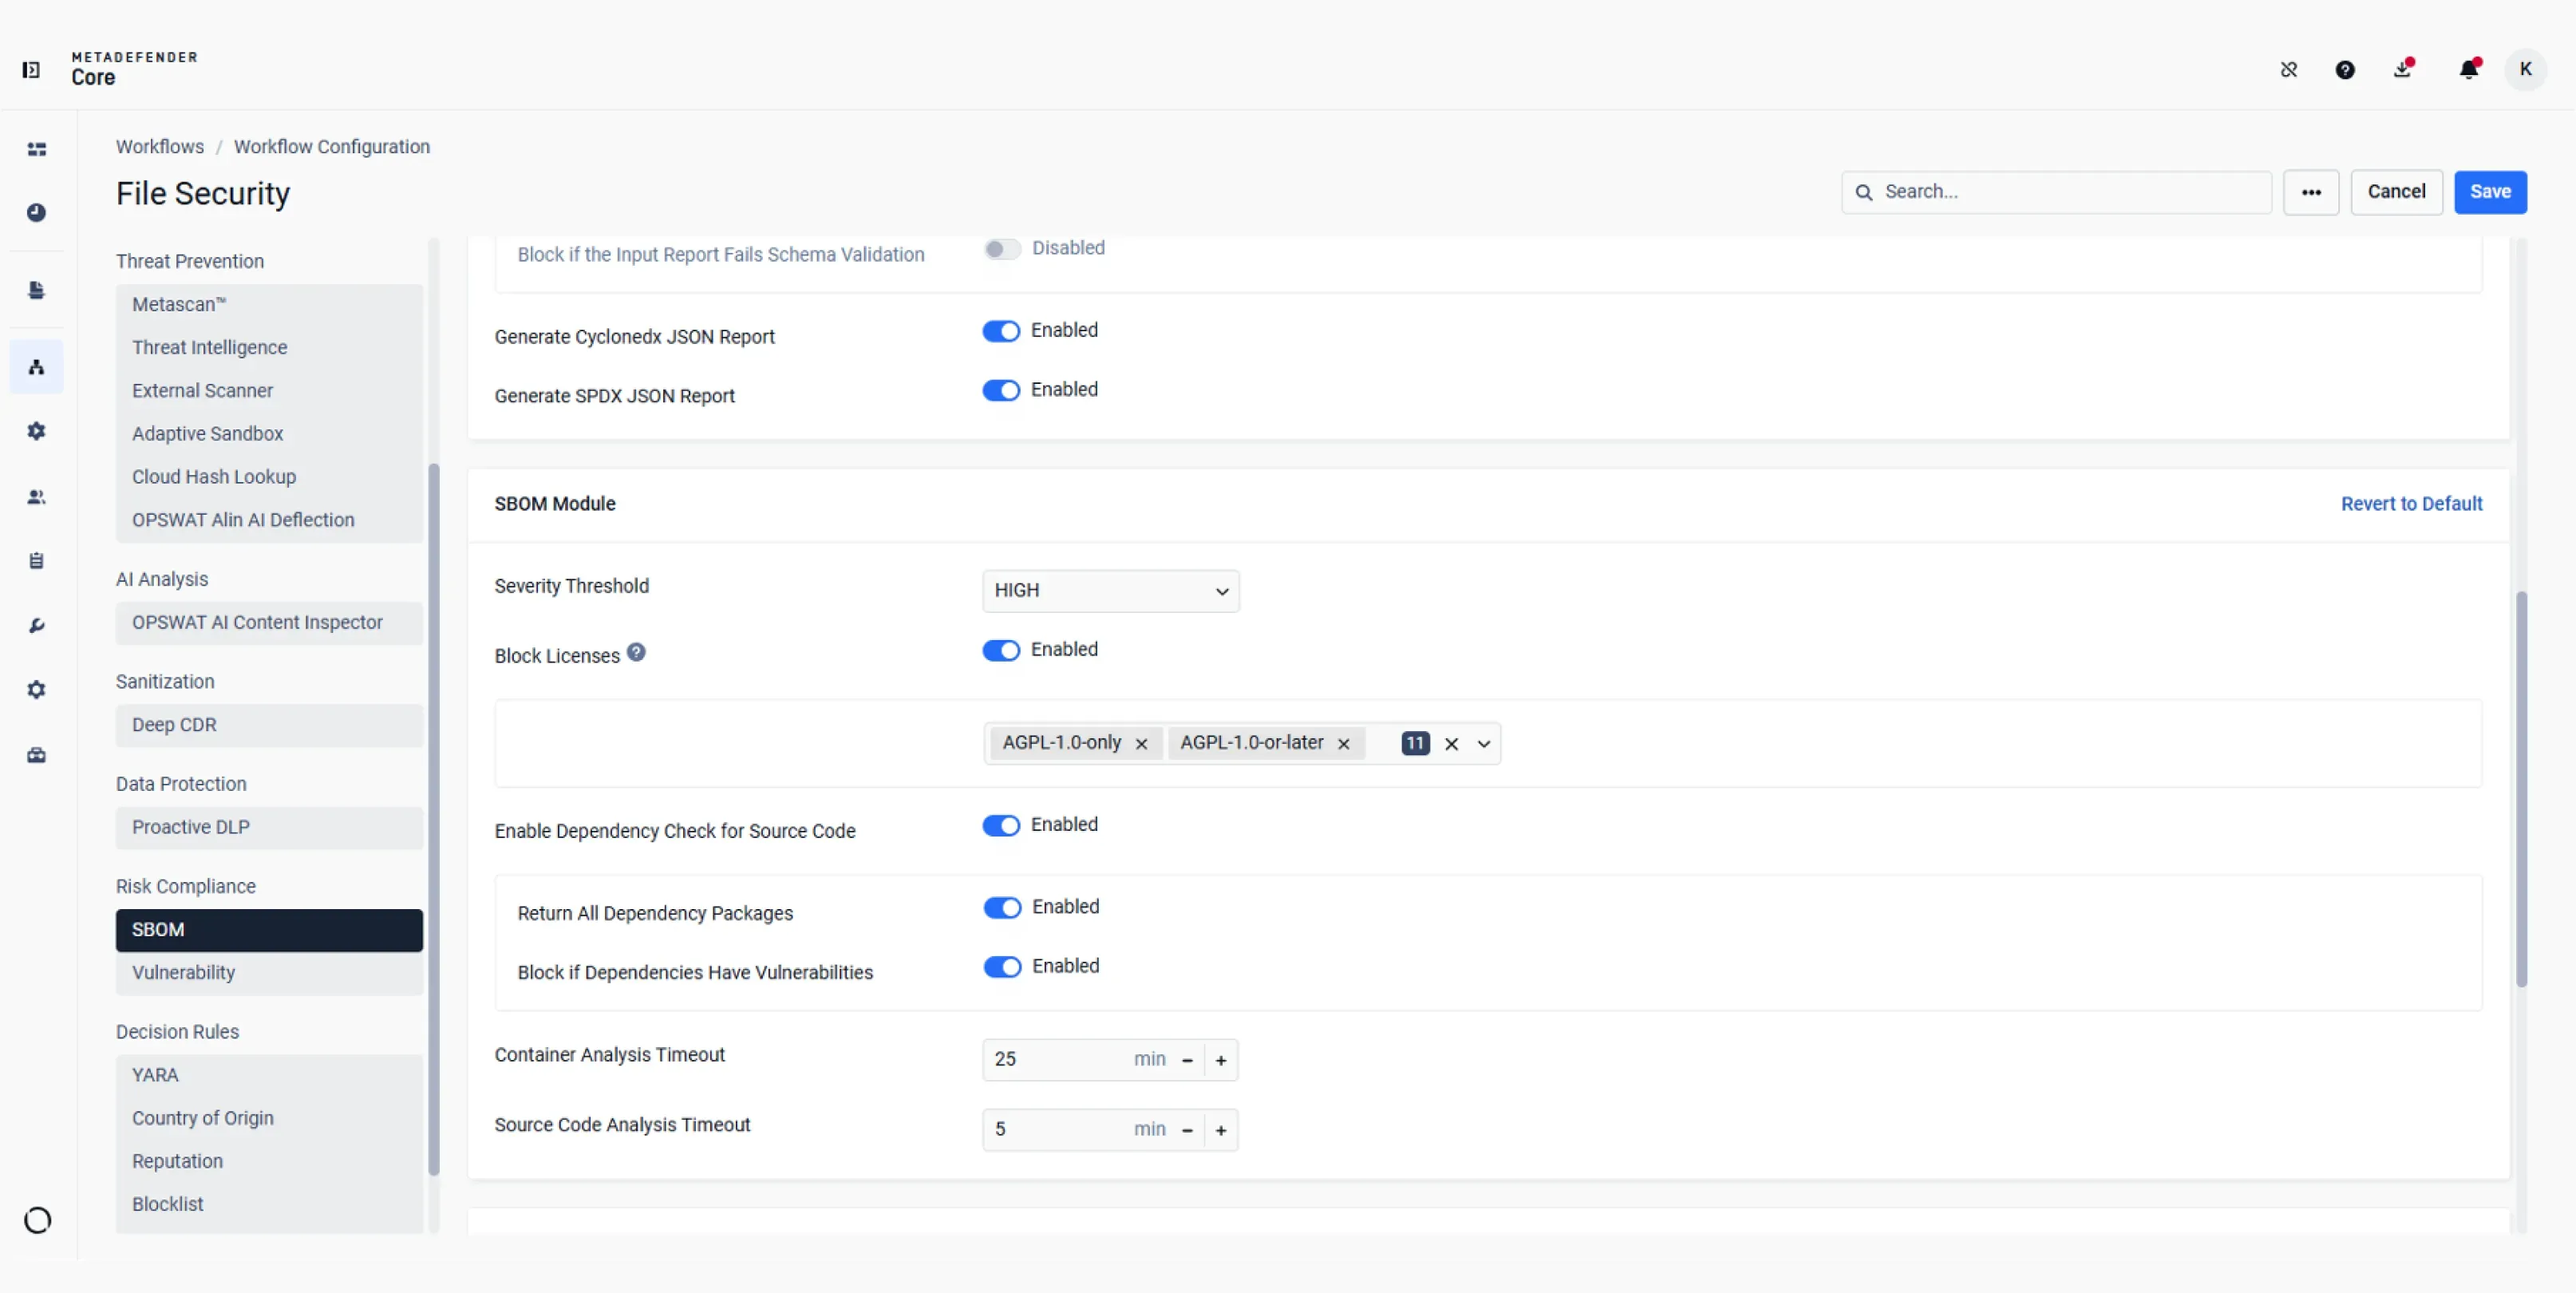
Establece los umbrales de gravedad de las vulnerabilidades, selecciona las licencias de los paquetes que deseas bloquear y activa las comprobaciones de dependencias del código fuente.
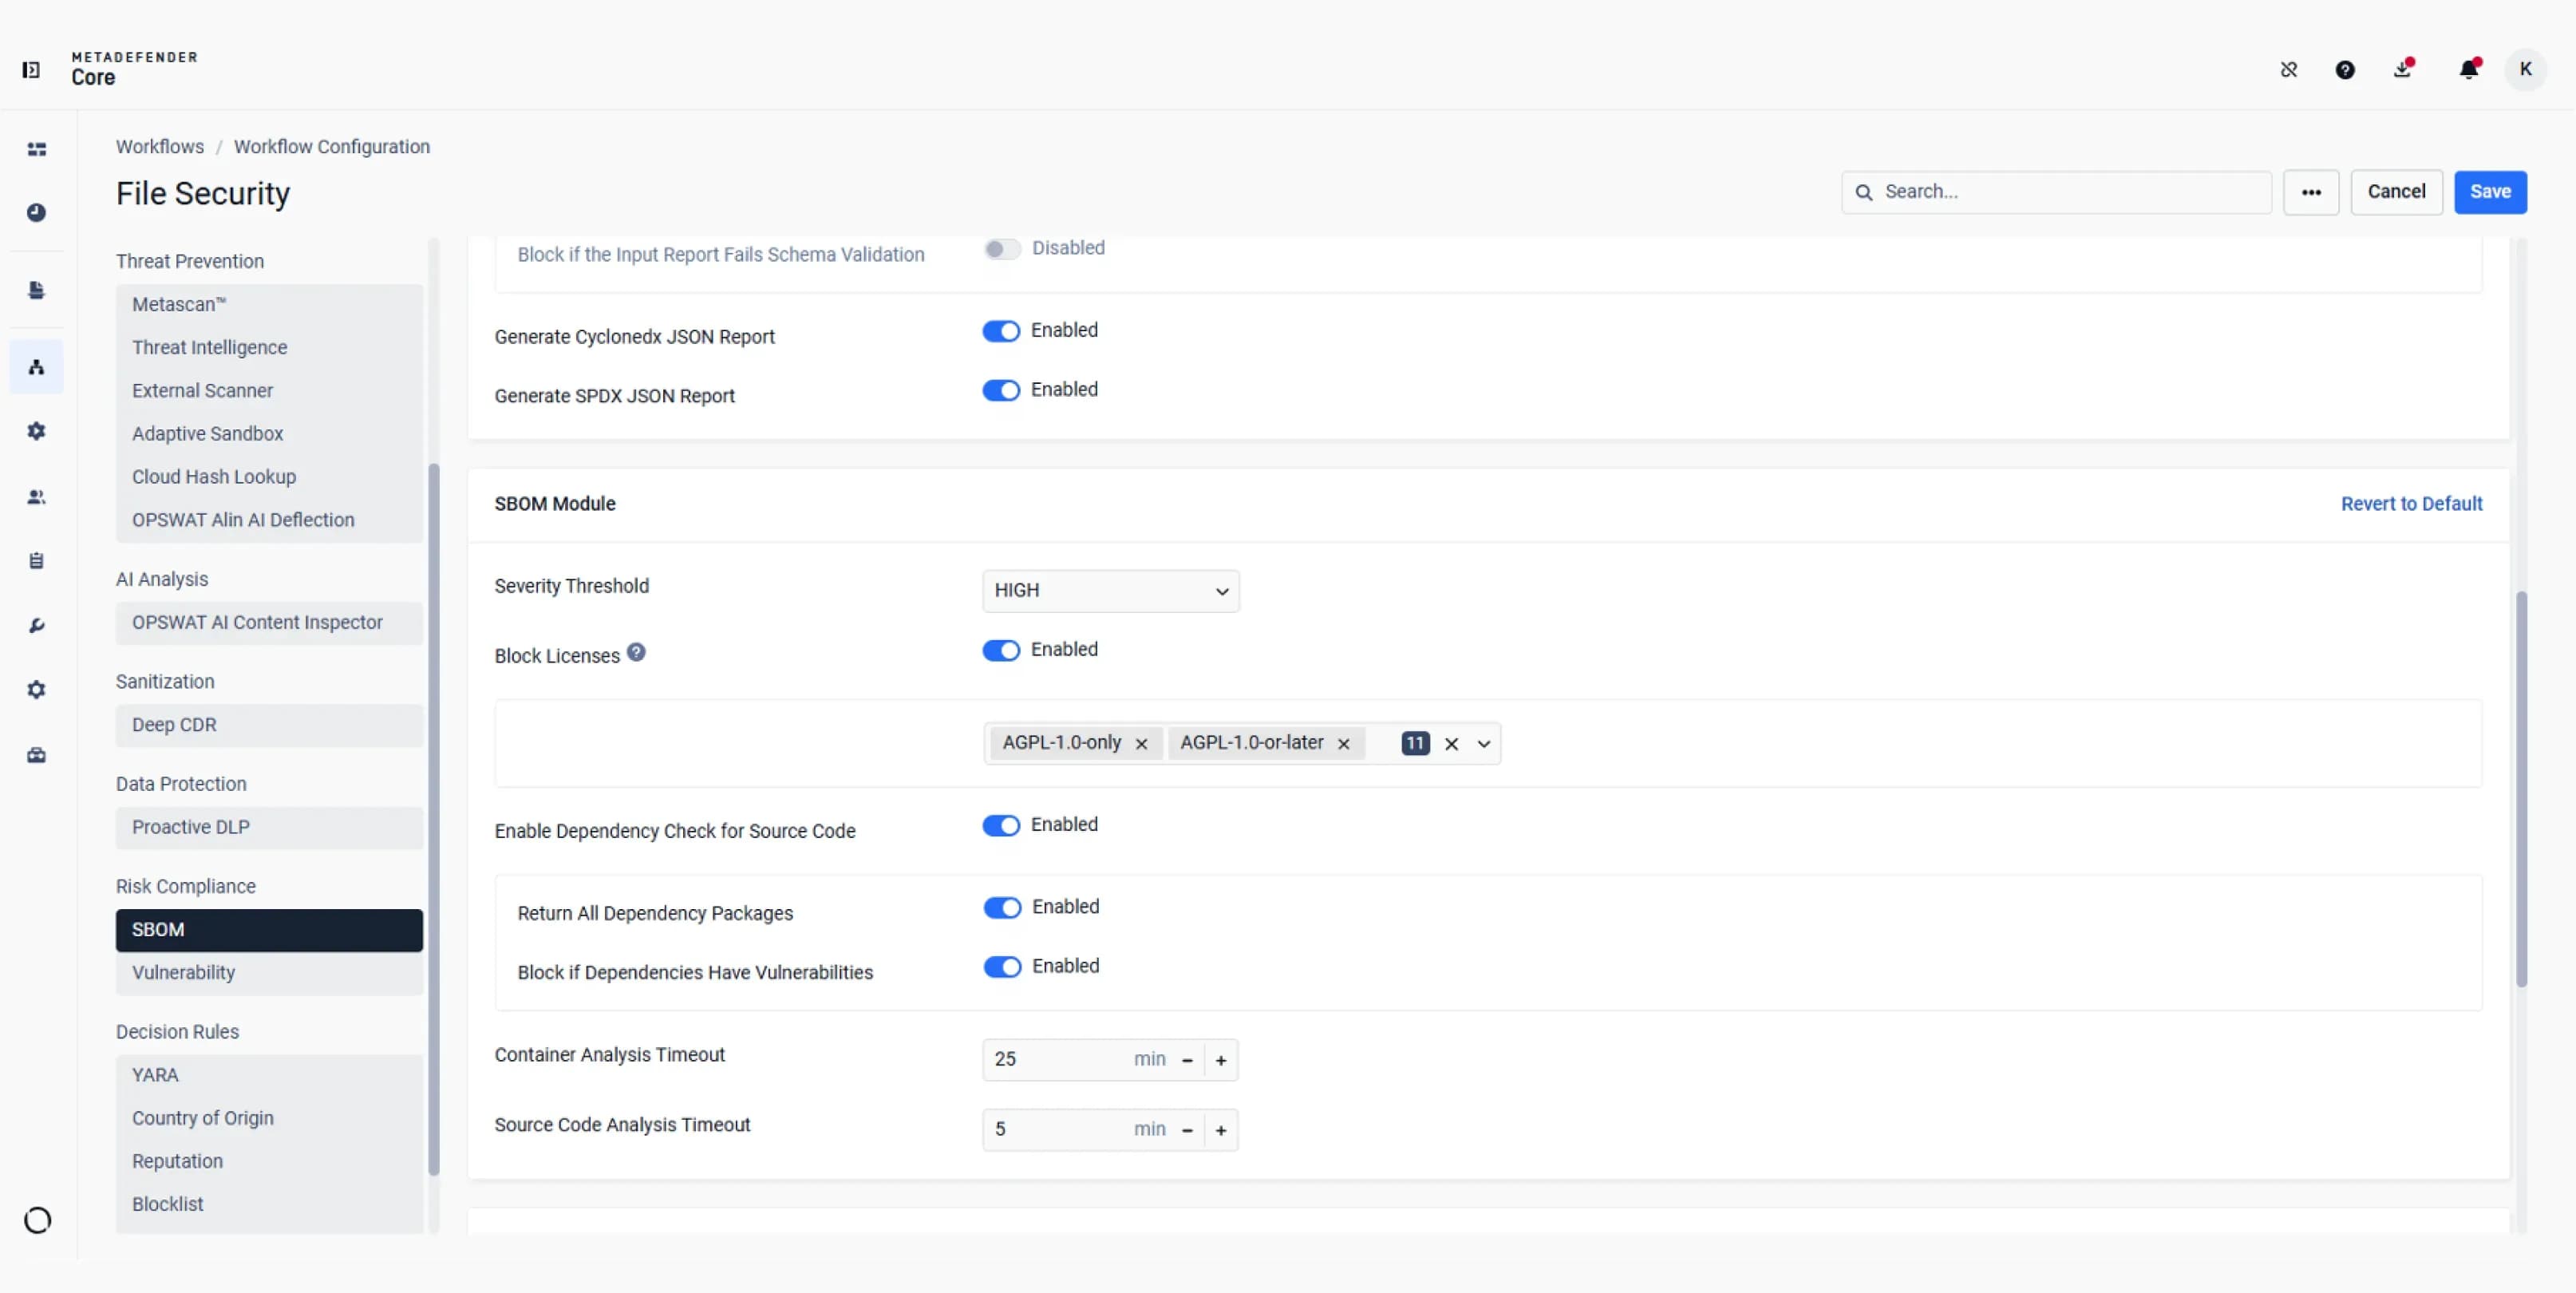
Establece los umbrales de gravedad de las vulnerabilidades, selecciona las licencias de los paquetes que deseas bloquear y activa las comprobaciones de dependencias del código fuente.
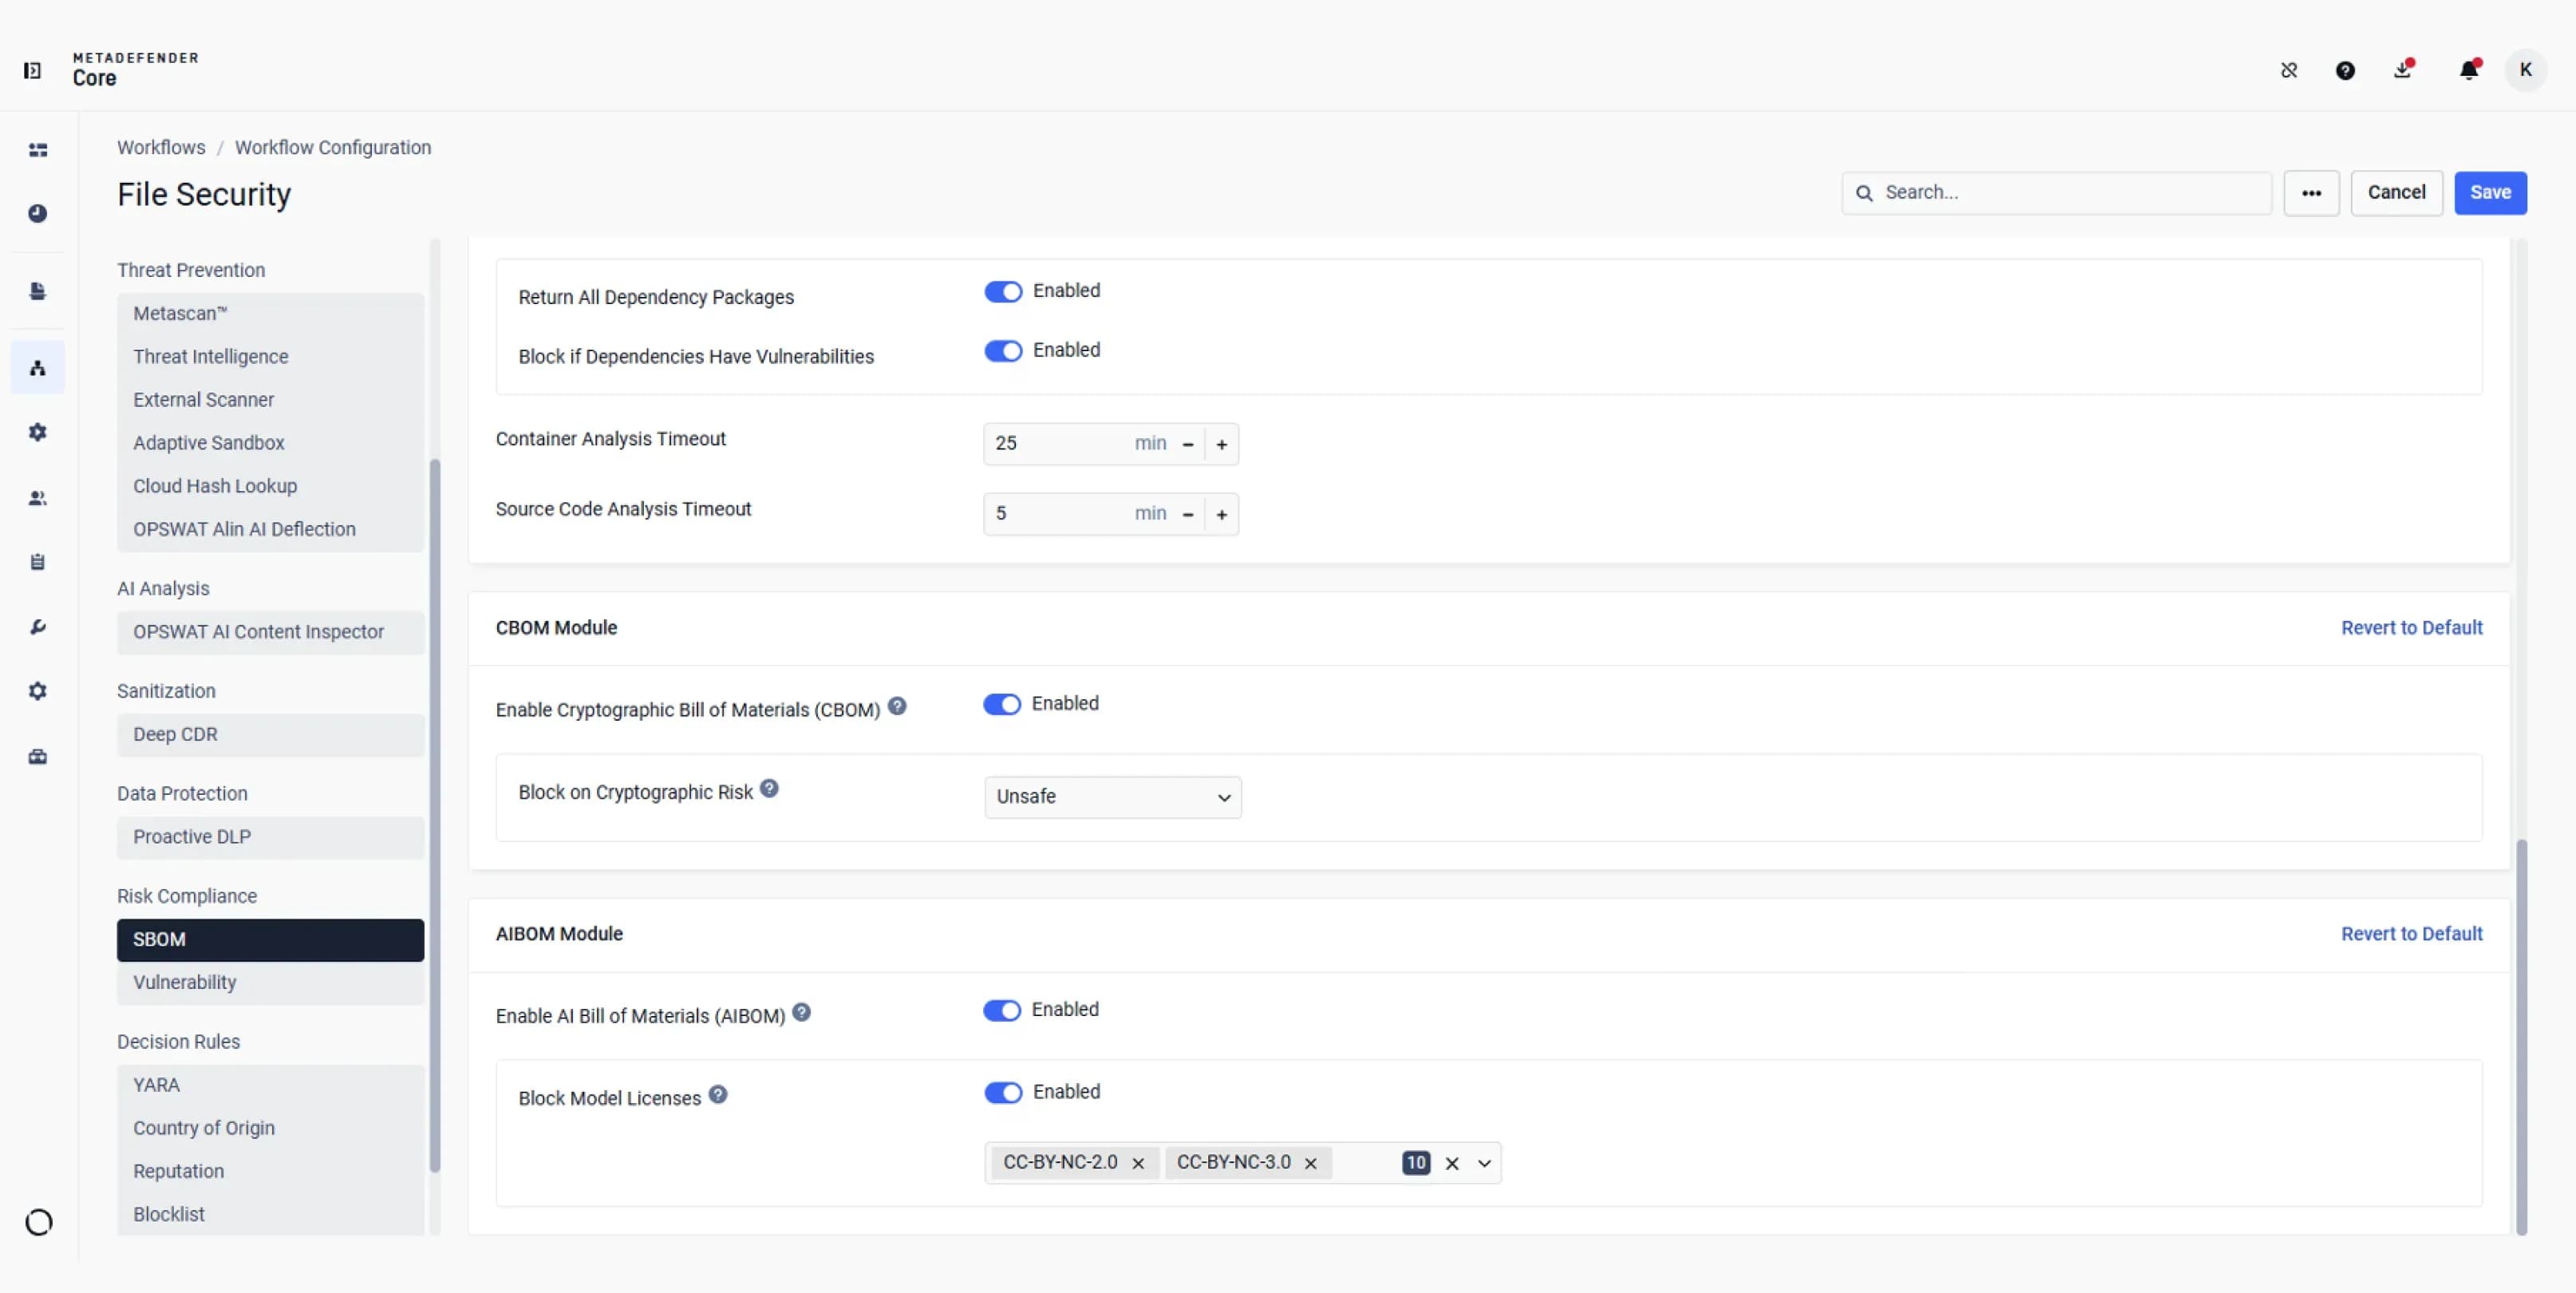
Elige si deseas bloquear en función del riesgo criptográfico o qué licencias de modelos de IA deseas restringir.
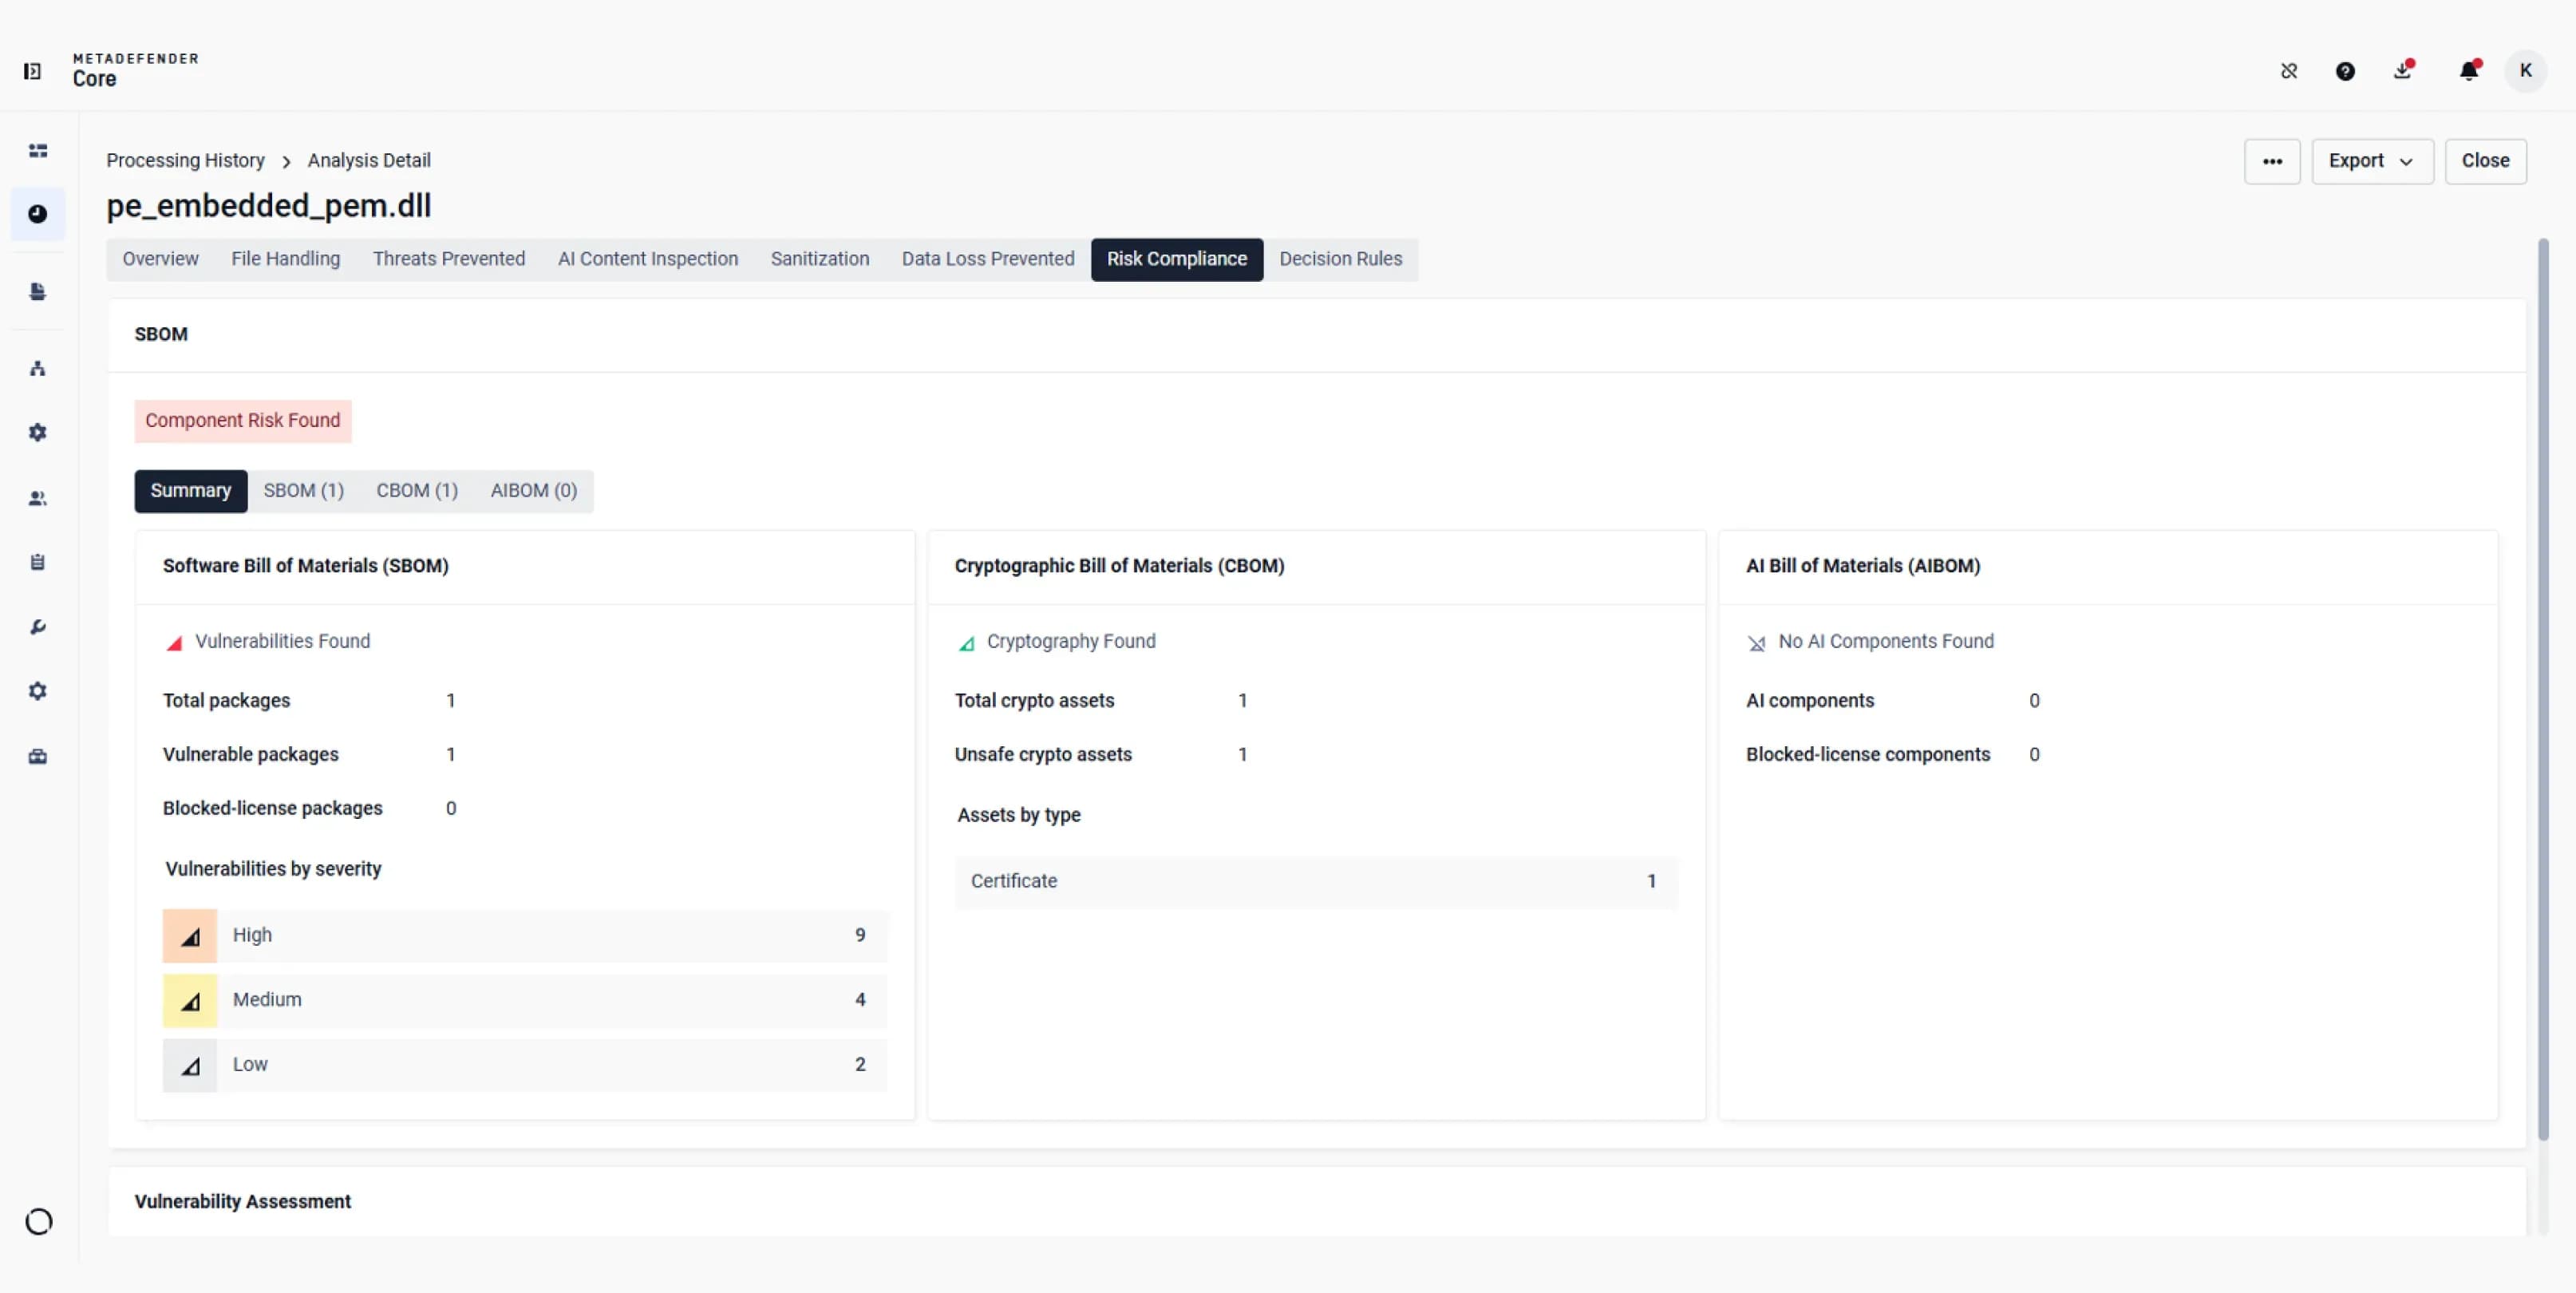
Compara los resultados del análisis de software, criptográfico o de inteligencia artificial del archivo escaneado y, a continuación, abre cada módulo para ver los detalles.
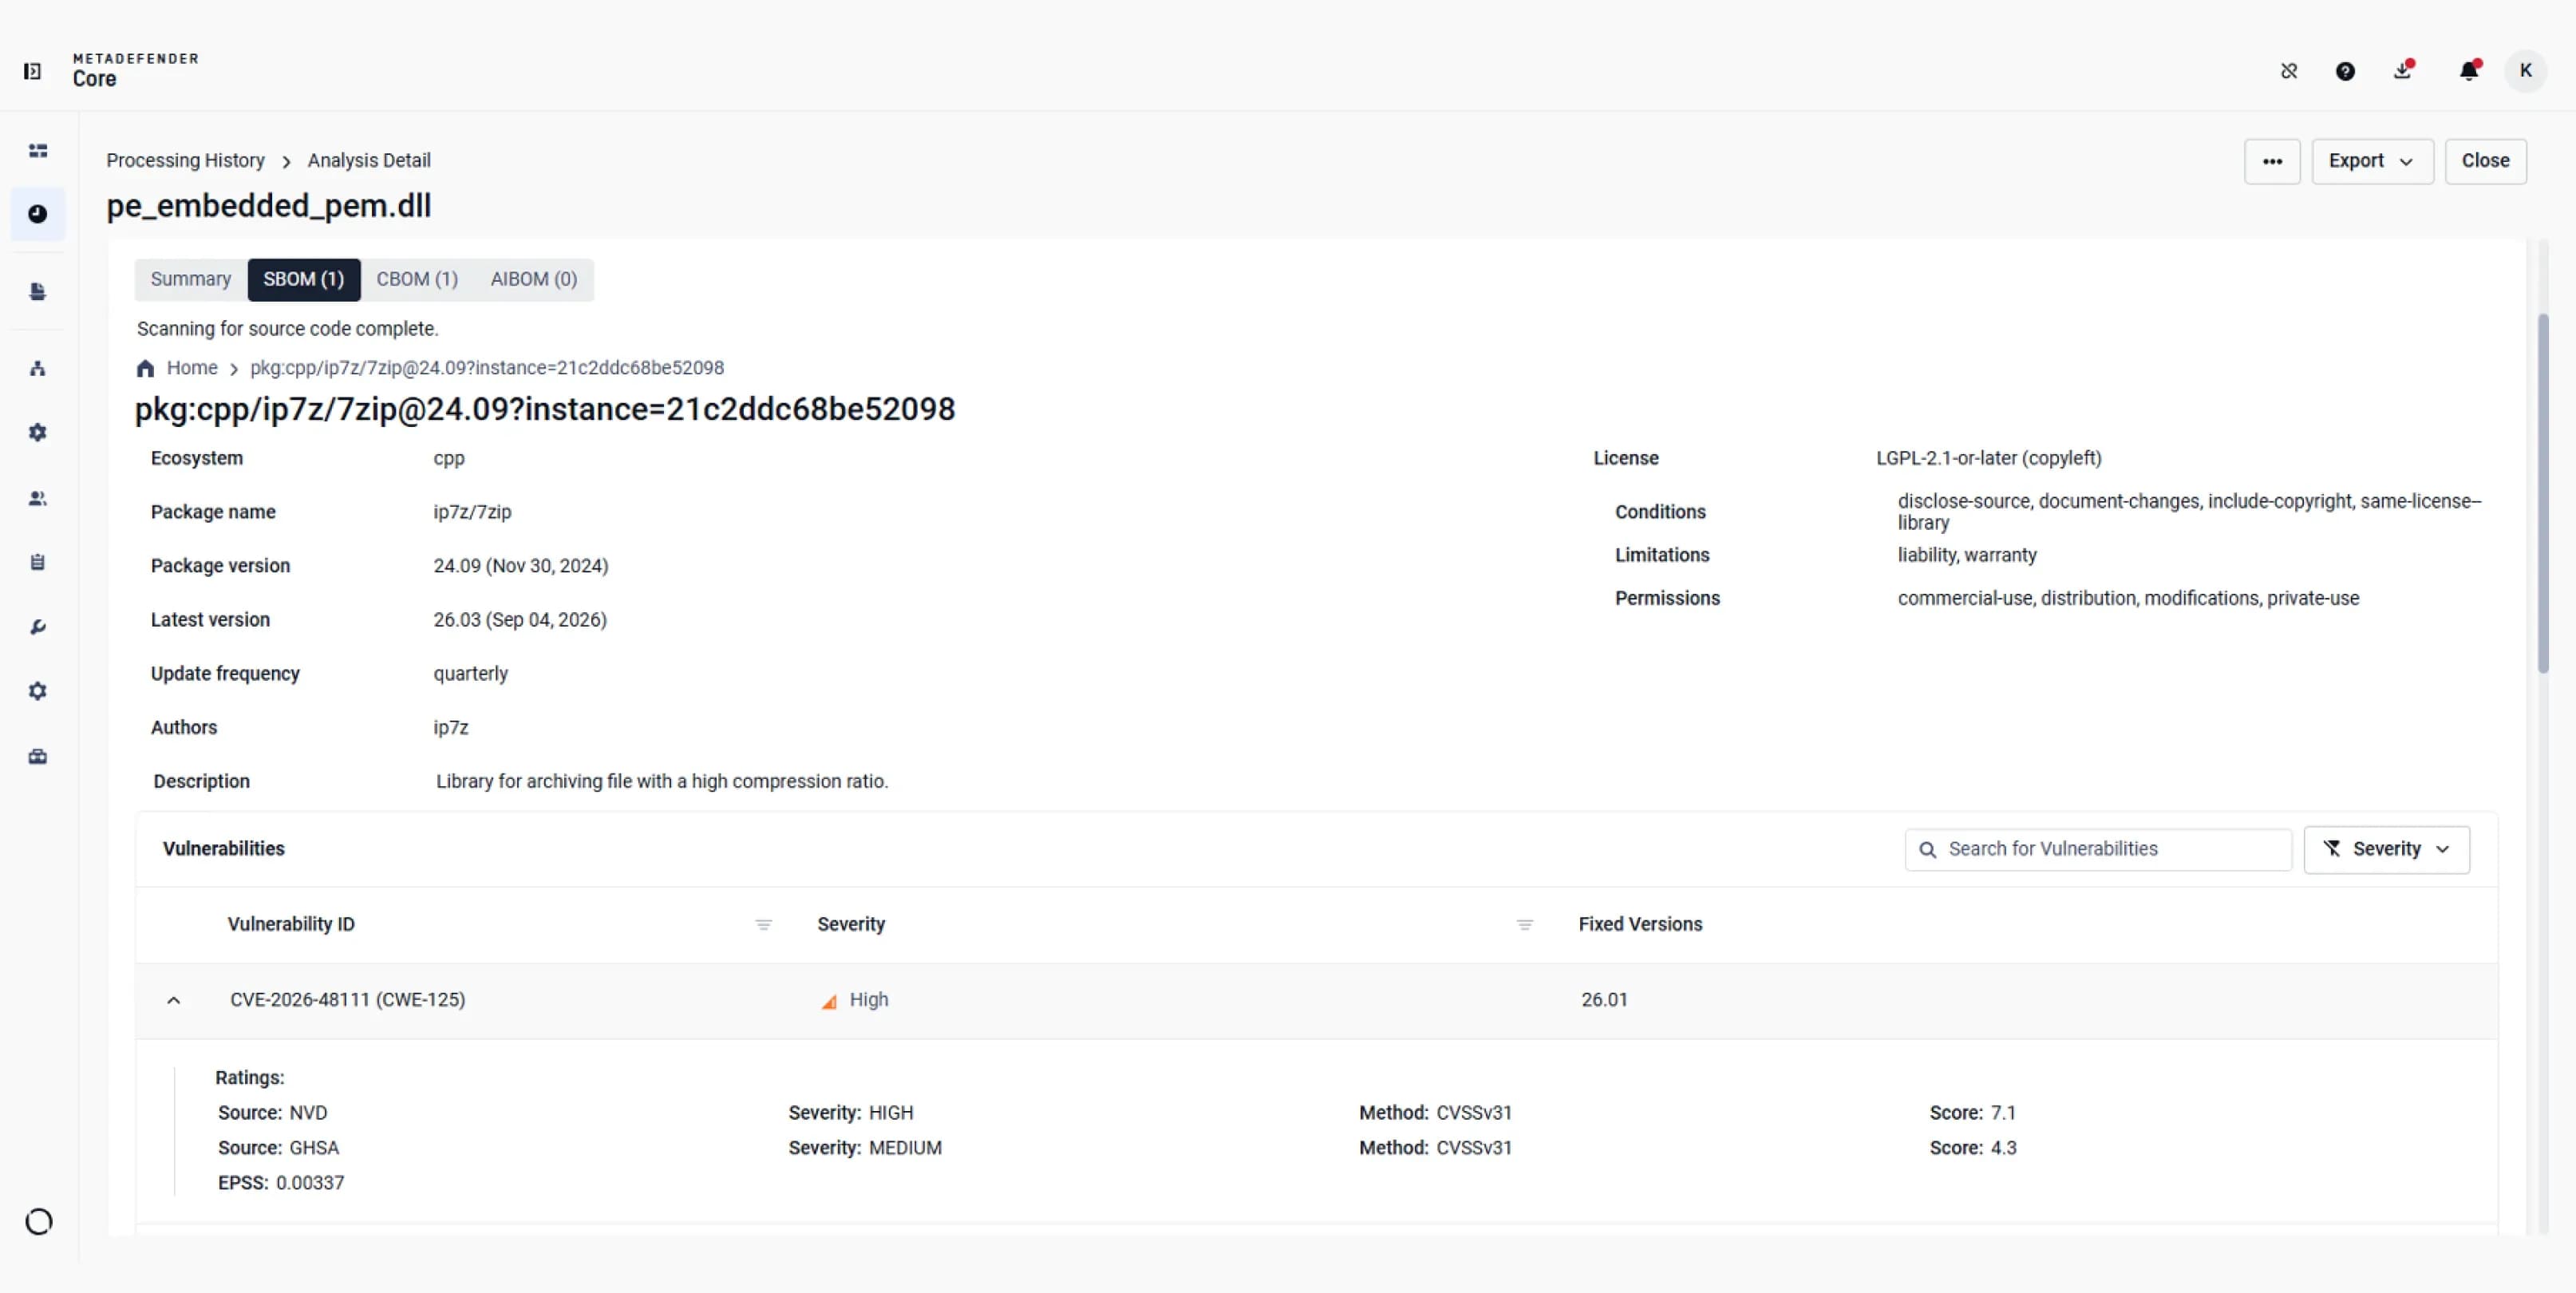
Revisa la versión del paquete, la licencia indicada, los CVE asociados y los niveles de gravedad.
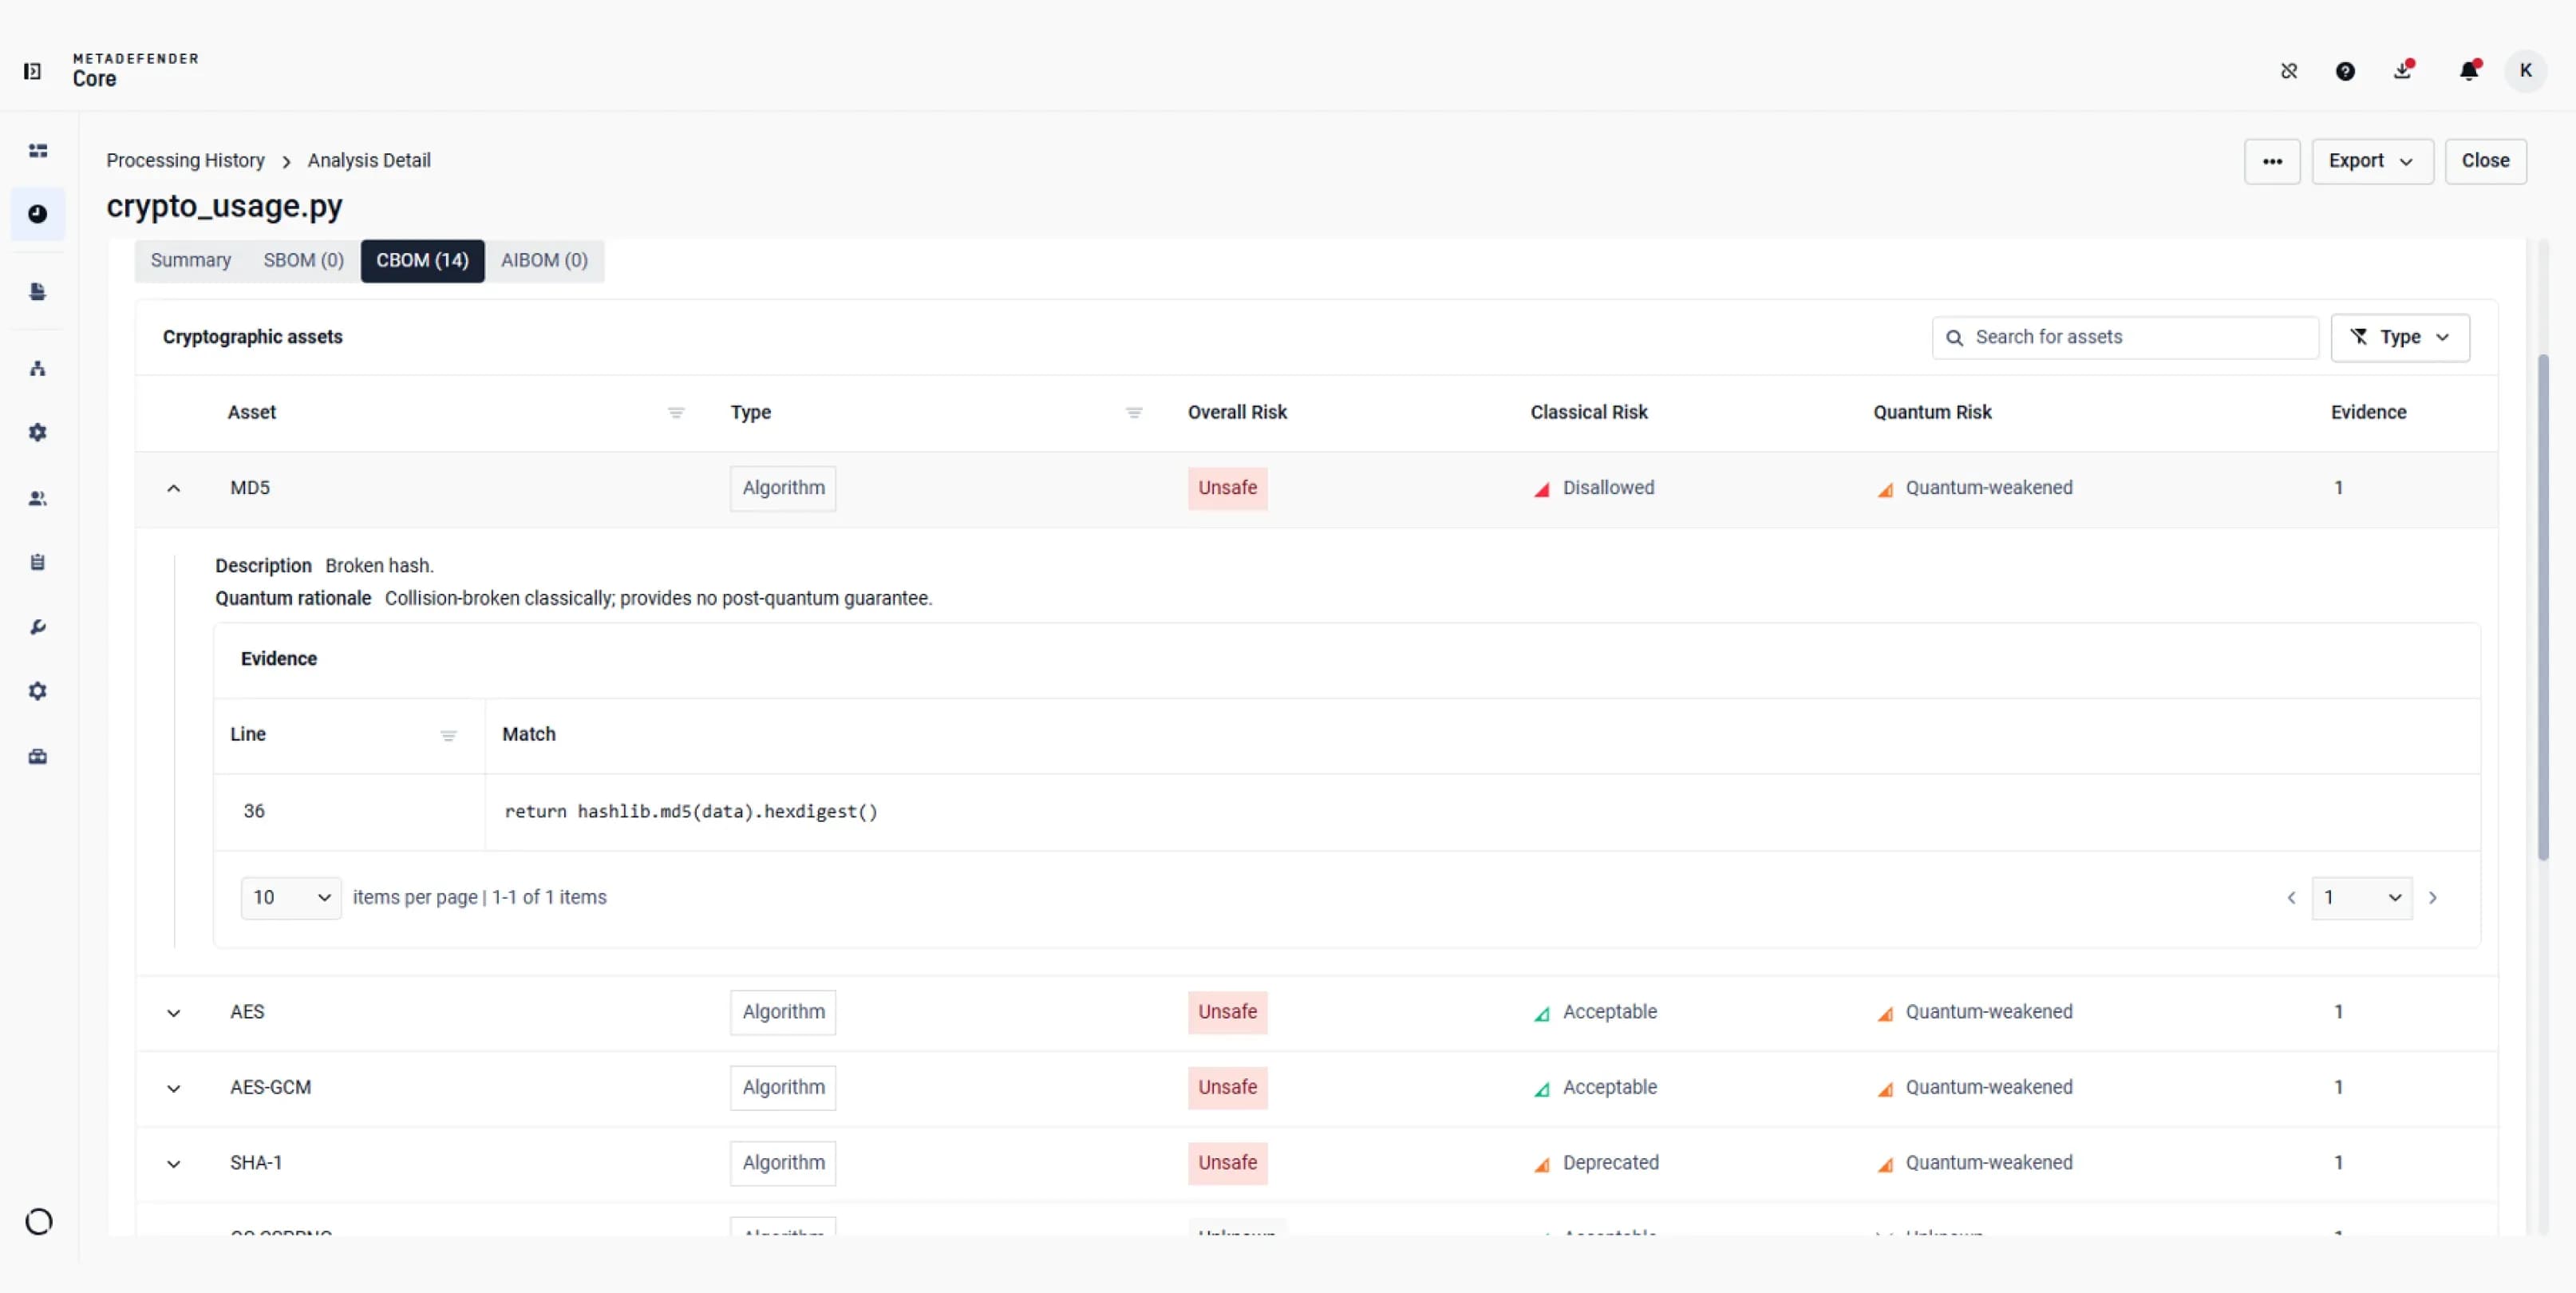
Revisa las clasificaciones de riesgos clásicos y cuánticos, junto con las pruebas de origen que indican dónde se encontraron los activos criptográficos.
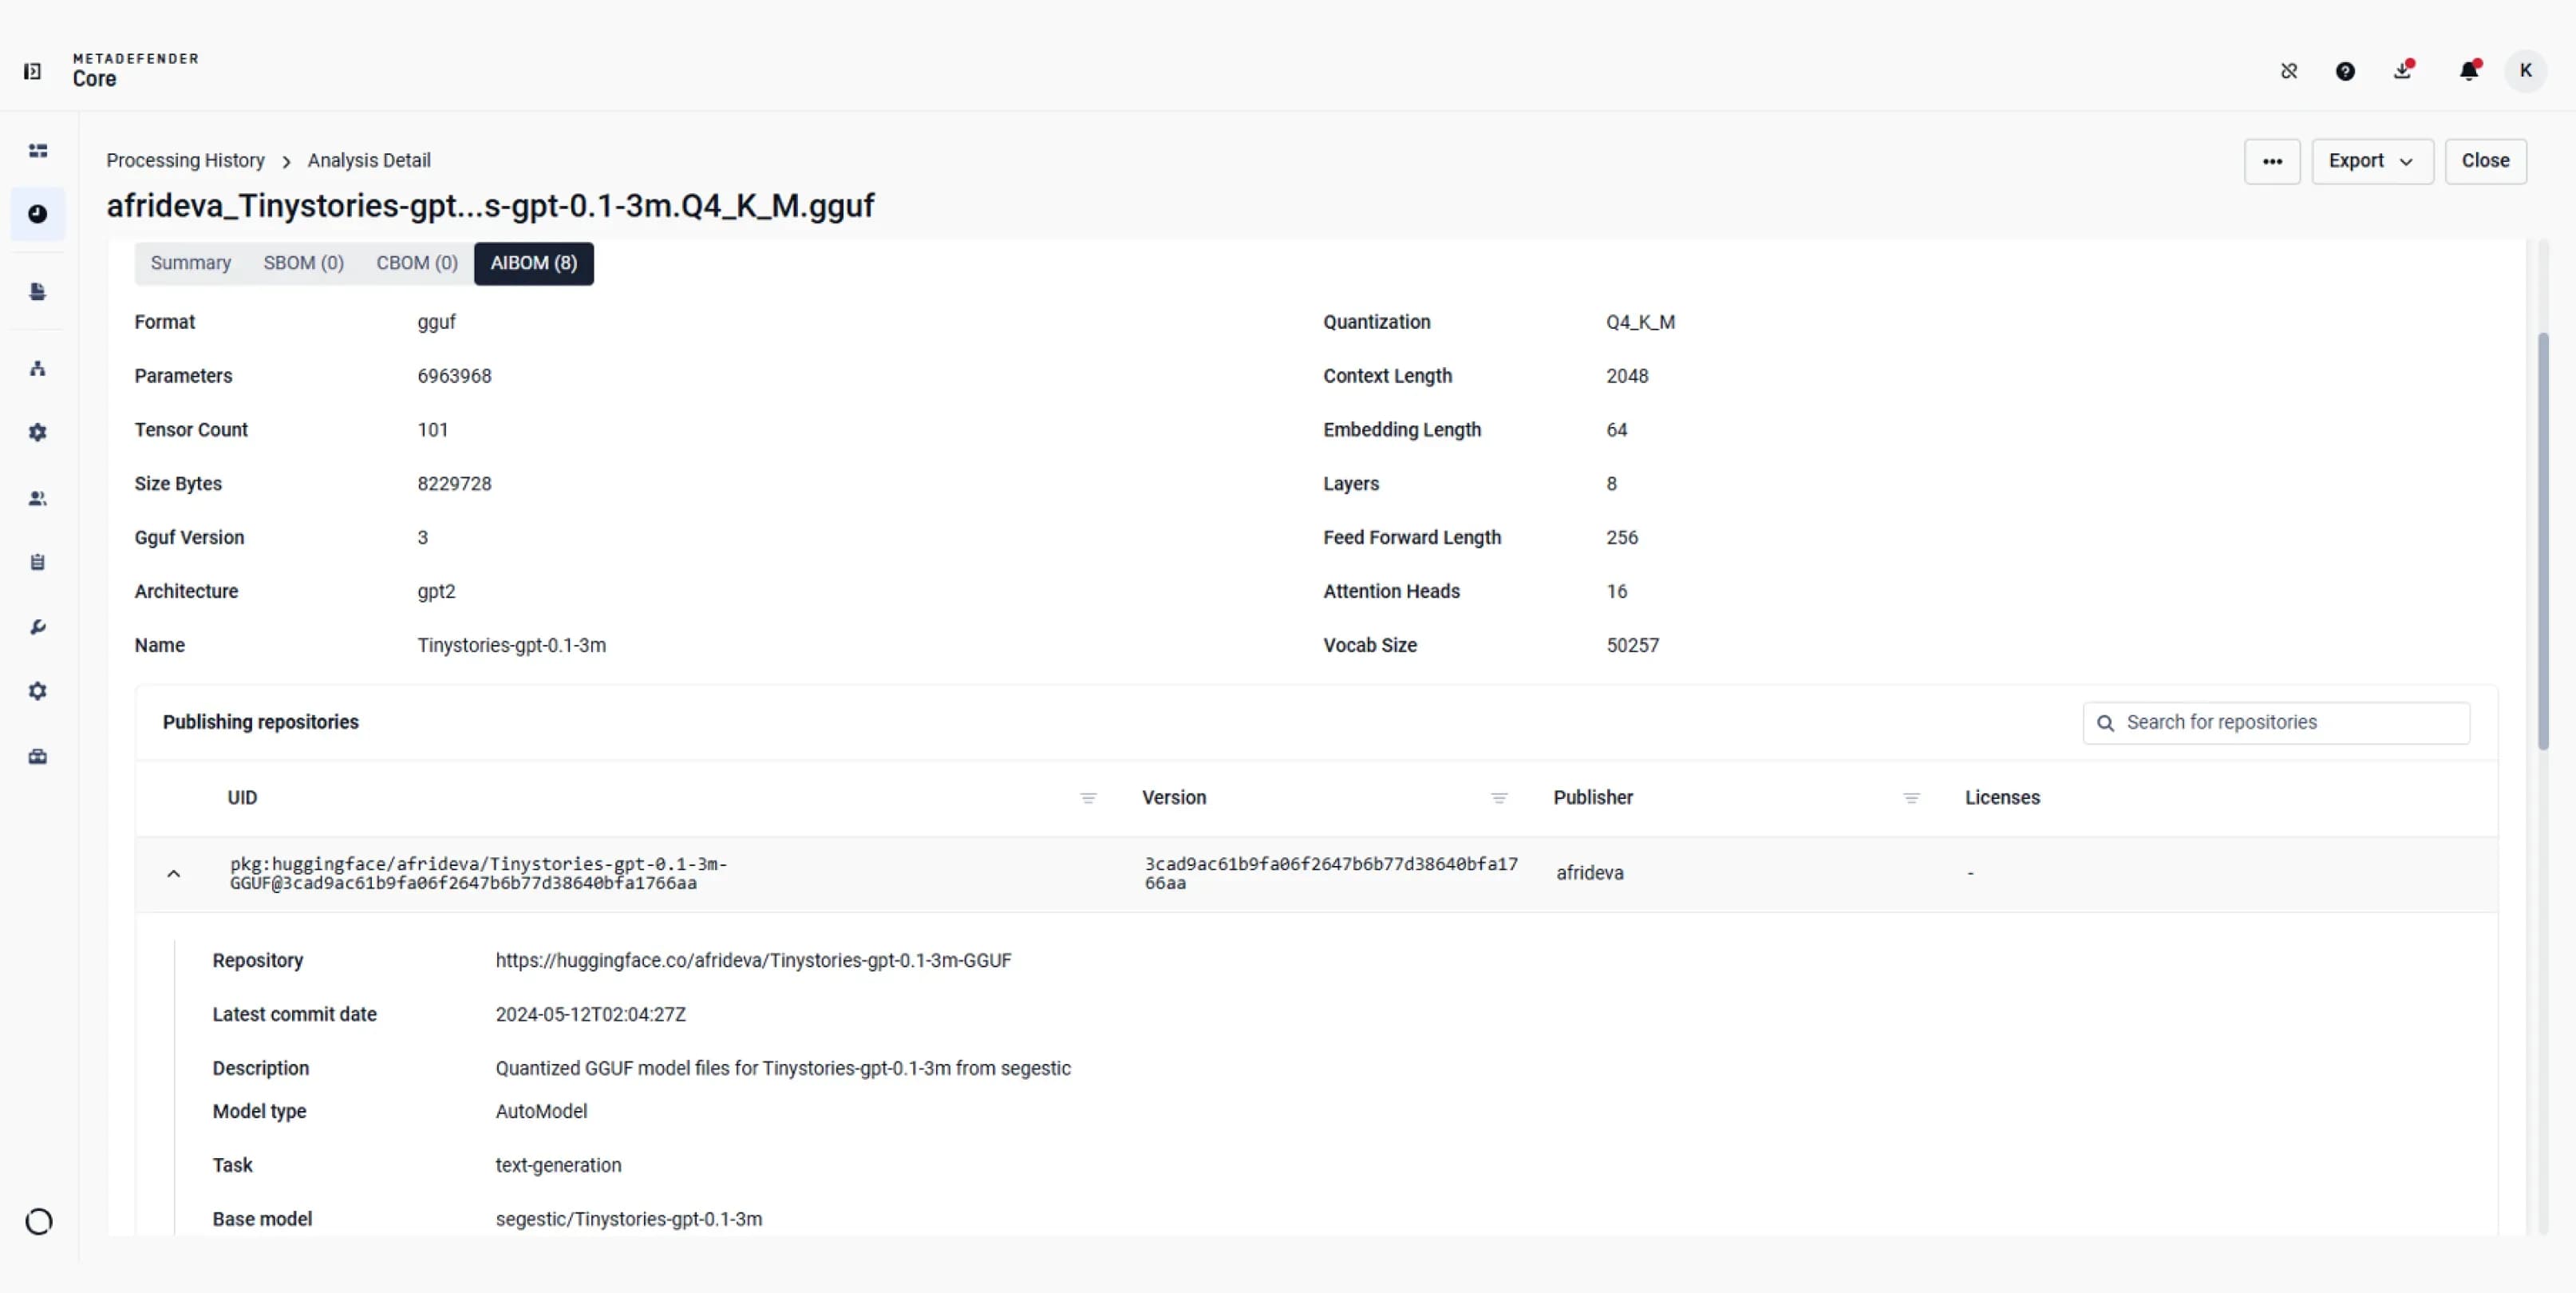
Comprueba el formato y la estructura del modelo y, a continuación, revisa los repositorios en los que se sabe que se publica el mismo archivo.
Azure DevOps
Bitbucket
GitHub
GitLab
Amazon ECR
Azure ACR
DockerHub
JFrog Container
Muelle
JFrog Binary
Rubí
Python
PHP
Node.js
Java
Ir
Óxido
Dardo
.NET
C/C++
Comprueba los artefactos escaneados del paquete y la versión afectados para definir el alcance del trabajo de corrección del equipo.
Utilice los resultados de los análisis criptográficos y las alternativas recomendadas para identificar los activos que requieran una revisión especializada antes de planificar la migración.
Revisa los repositorios de publicación conocidos y las licencias declaradas disponibles antes de aprobar un modelo para su uso en la aplicación.
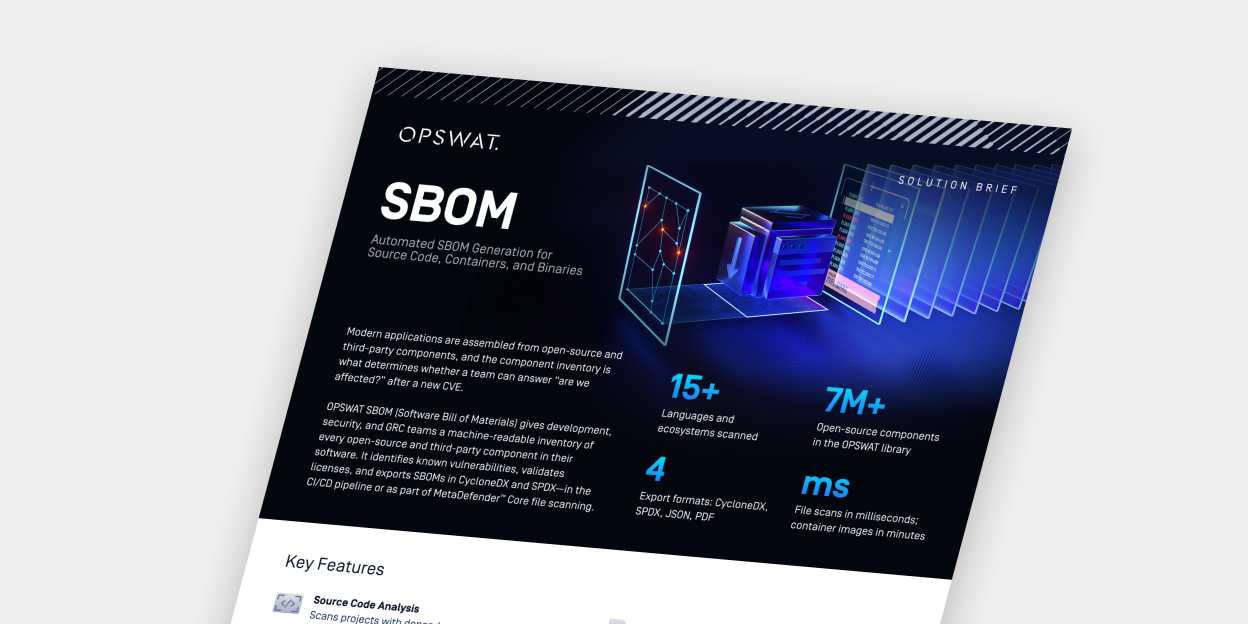
Analiza archivos fuente, binarios, certificados, contenido de contenedores y archivos de modelos de IA. La cobertura del análisis depende del tipo de archivo y de los módulos de la lista de materiales (BOM) activados.
Los módulos activados generan hasta tres inventarios en un mismo resultado de análisis, en función del archivo enviado y del tipo de análisis compatible.
Genera SBOM independientes en formato SPDX o CycloneDX, o junto con CBOM y AIBOM en formato JSON o PDF, proporcionando a los equipos de seguridad de aplicaciones (AppSec), PQC, gobernanza de la IA, asuntos jurídicos y GRC los formatos pertinentes para su trabajo.