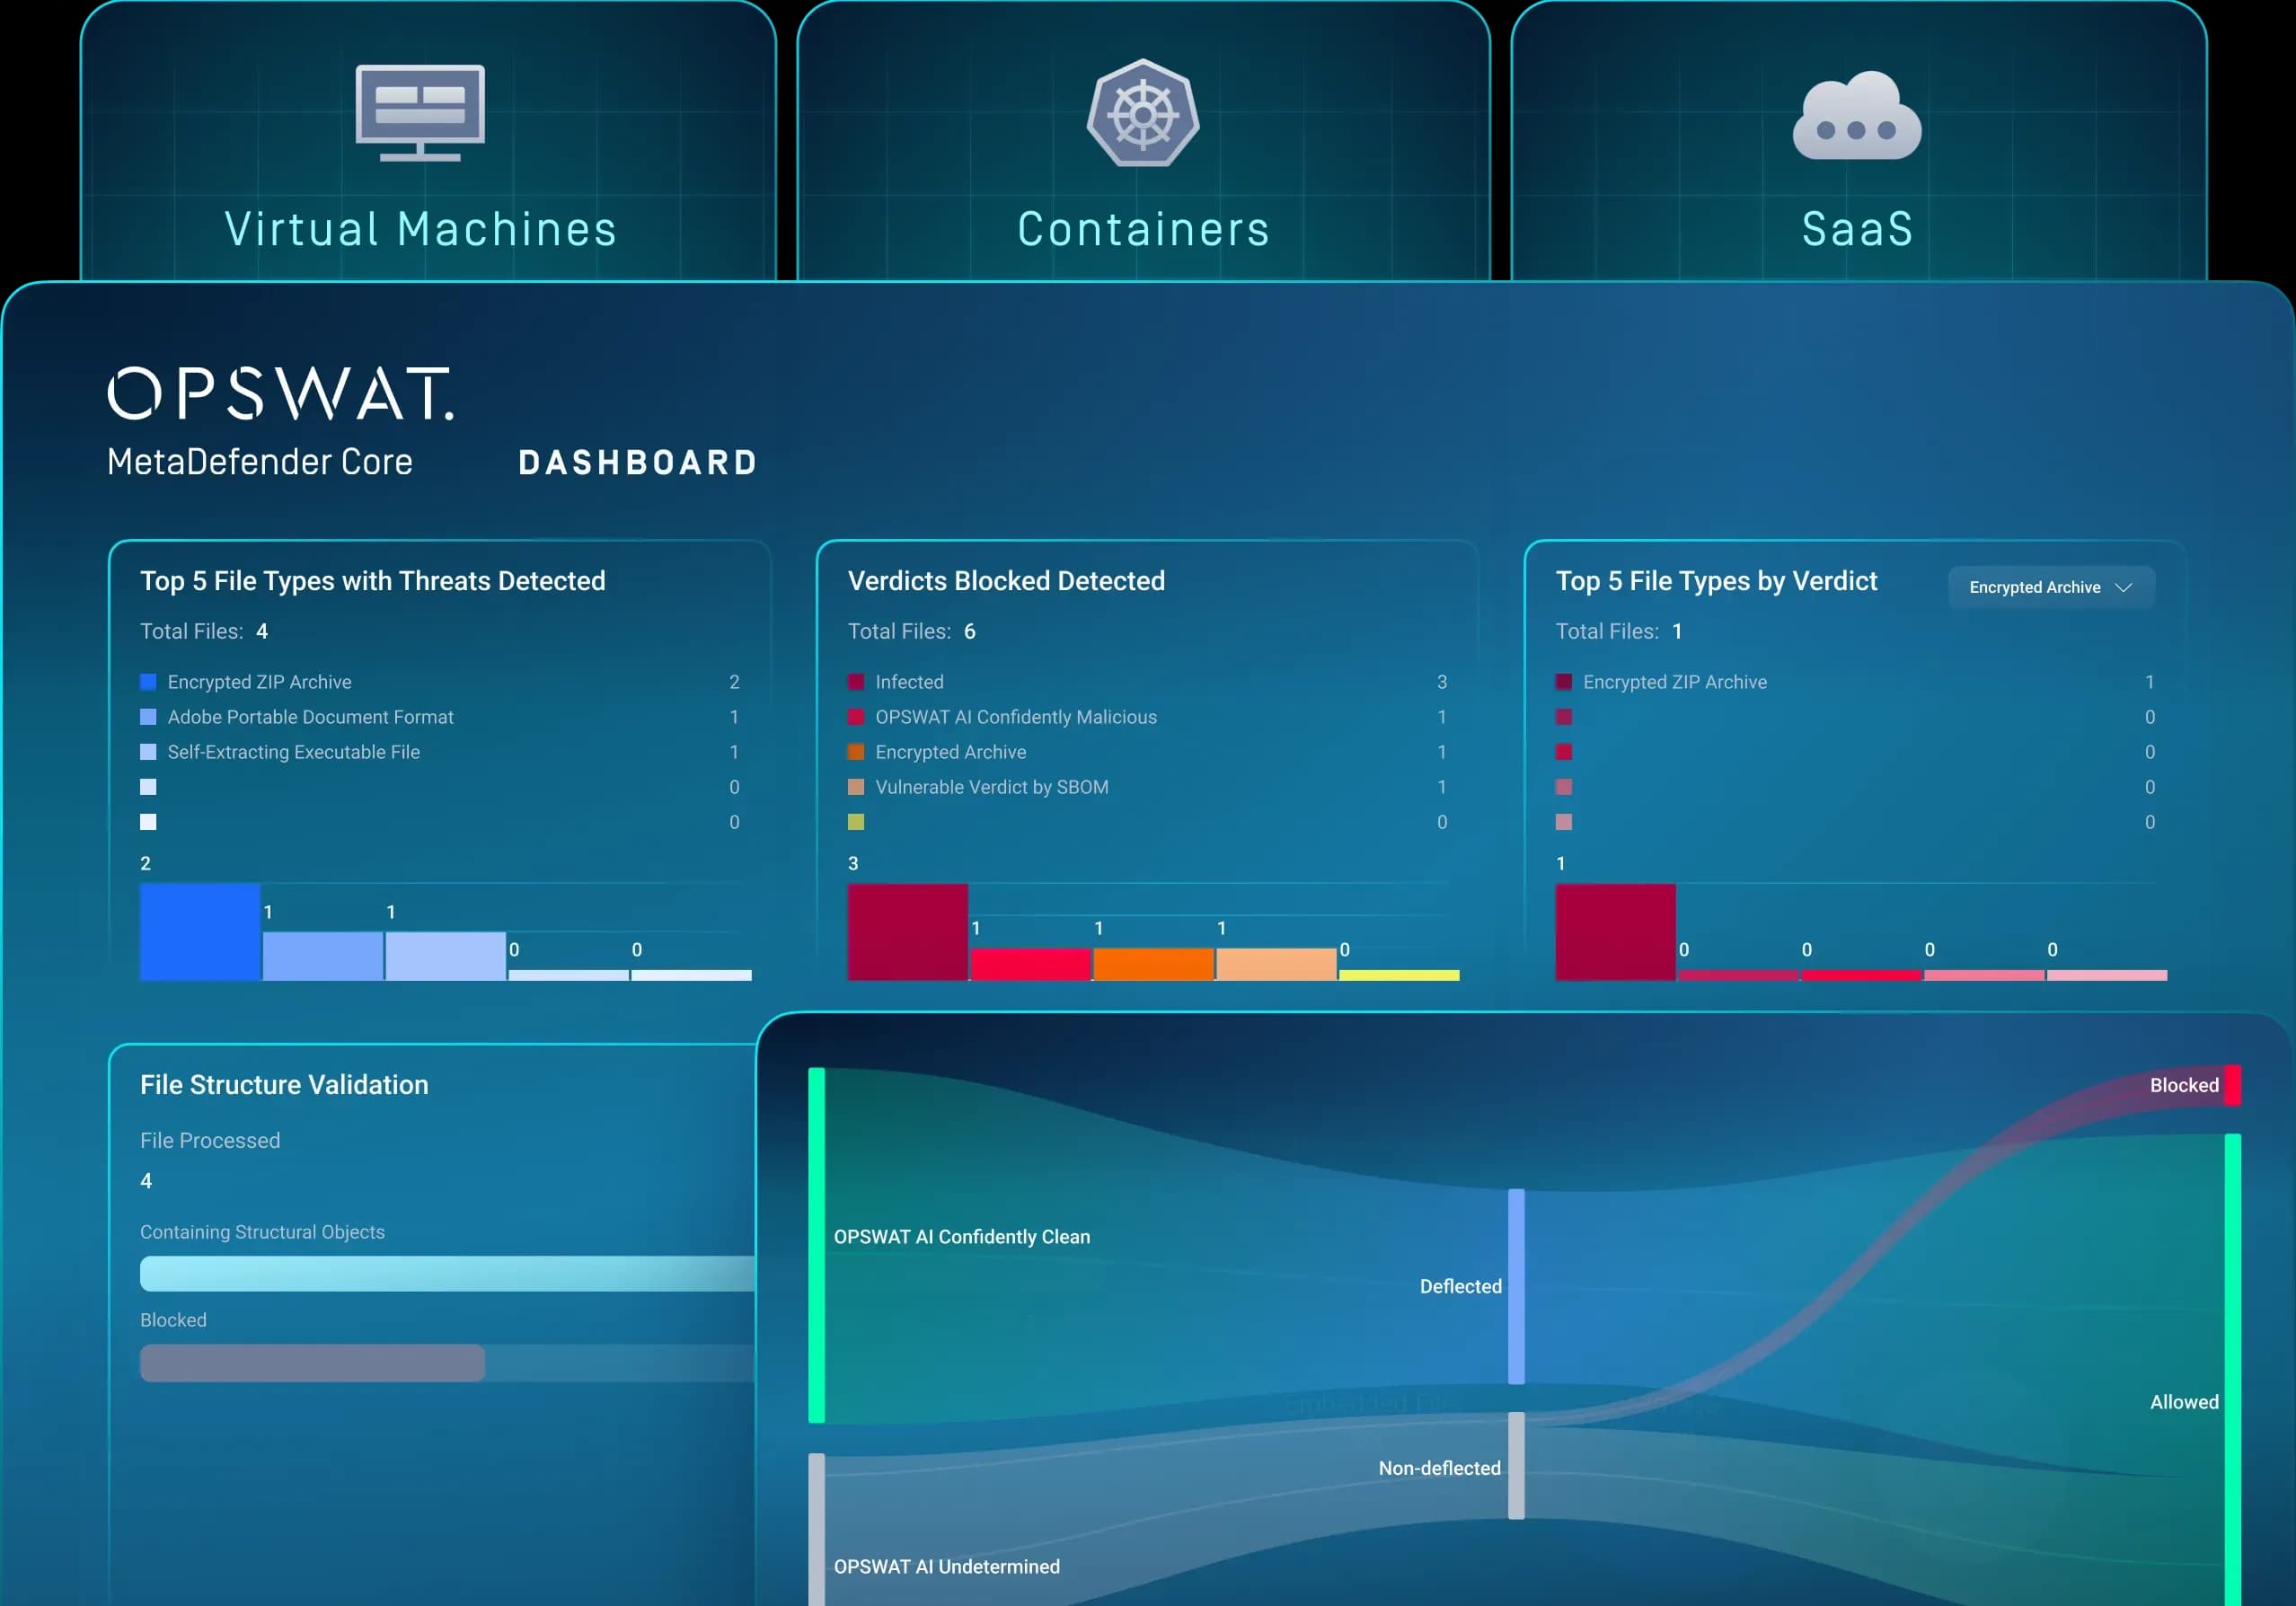
Implementa« MetaDefender »Core™ a tu manera en máquinas virtuales, Kubernetes o SaaS
Diseñado para adaptarse a tu infraestructura, MetaDefender Core ofrece flexibilidad de implementación, desde máquinas virtuales hasta SaaS, pasando por Container y MetaDefender Cluster, para garantizar una alta disponibilidad y escalabilidad.
- Flexibilidad sin concesiones
- Implementación a gran escala
- Rápida puesta en marcha de la protección
Implementación de la seguridad a gran escala
Las organizaciones que gestionan entornos mixtos tienen dificultades para encontrar una única solución de seguridad que funcione en instalaciones propias, en la nube y en cargas de trabajo en contenedores sin comprometer la cobertura ni el control.
Los largos ciclos de instalación, la configuración manual y la falta de automatización hacen que la seguridad vaya a la zaga del crecimiento de la infraestructura, lo que deja a los sistemas desprotegidos durante los periodos de transición críticos.
Mantener los motores actualizados, garantizar el cumplimiento de la normativa del sector y gestionar la infraestructura en múltiples entornos consume recursos que deberían destinarse a la respuesta ante amenazas.
Implementación flexible y adaptable
Máquinas virtuales
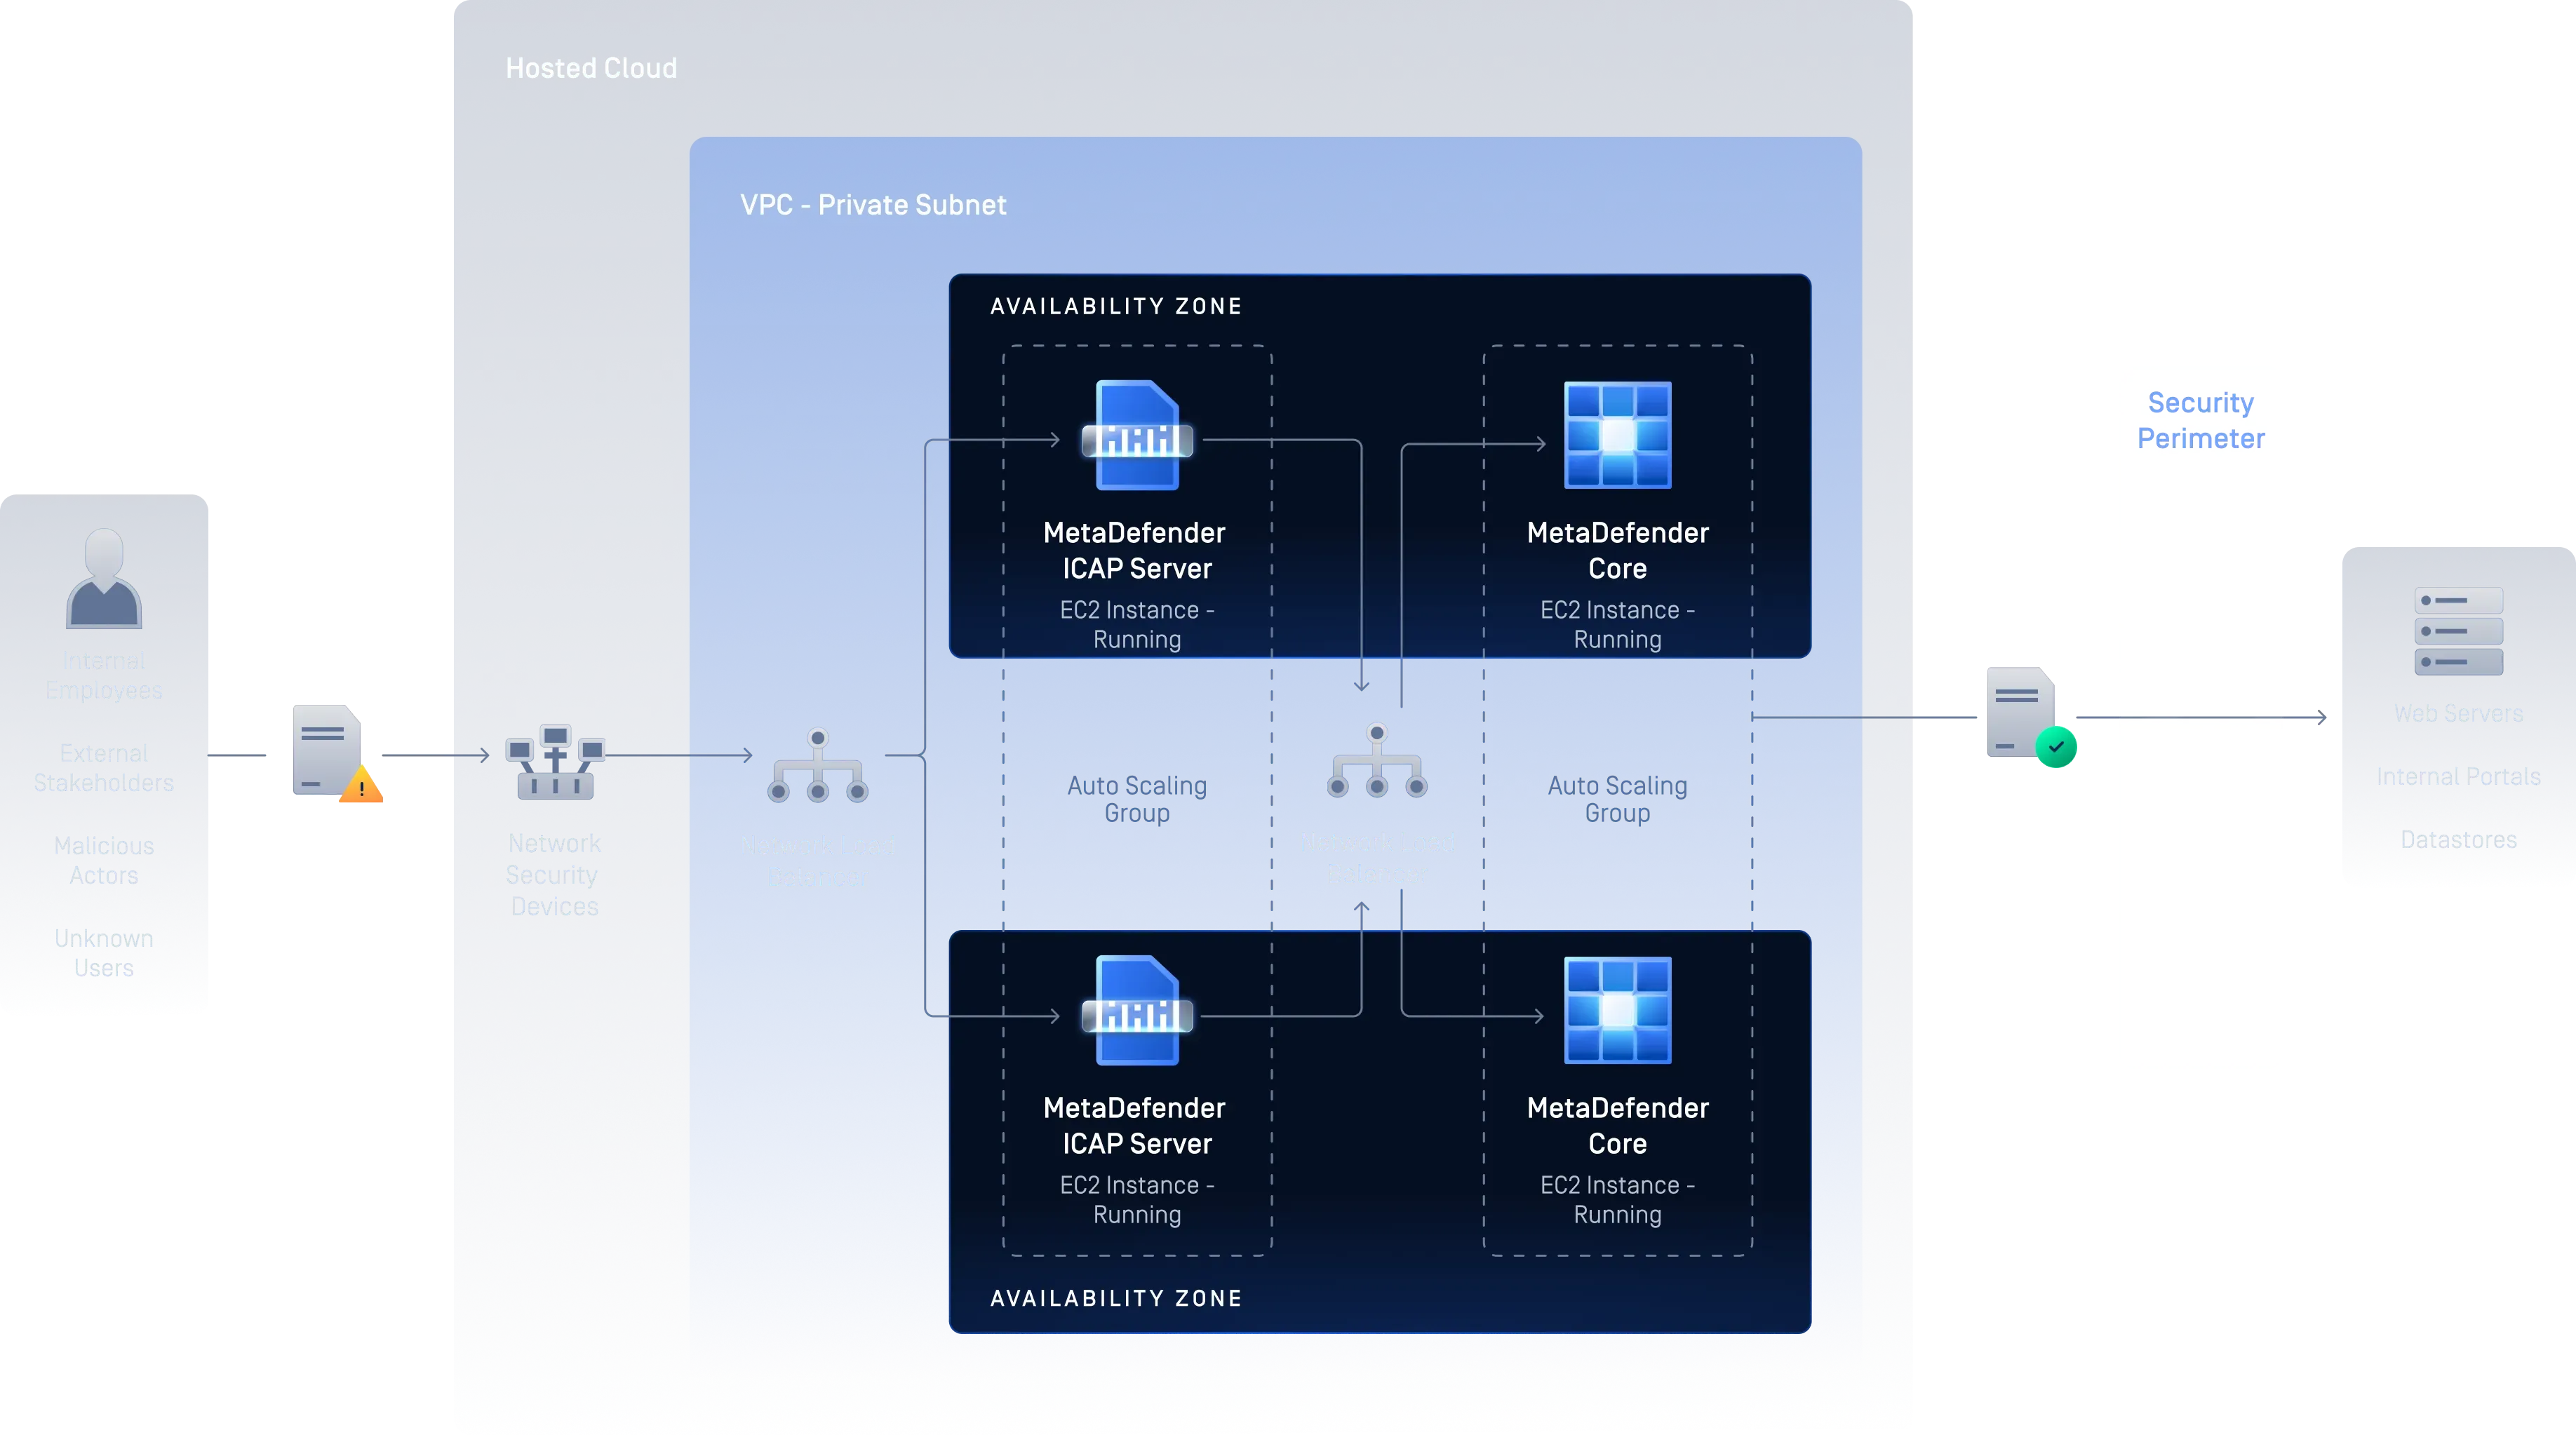
Ejecuta MetaDefender Core en cualquier máquina virtual en la nube o local y amplía la escala desde una sola instancia hasta varias instancias o grupos de Auto Scaling elásticos, todo ello sin modificar tu flujo de trabajo.
Para entornos que requieren una configuración optimizada de varios nodos, el clúster de «MetaDefender » amplía este modelo de implementación con un escalado y una gestión optimizados.
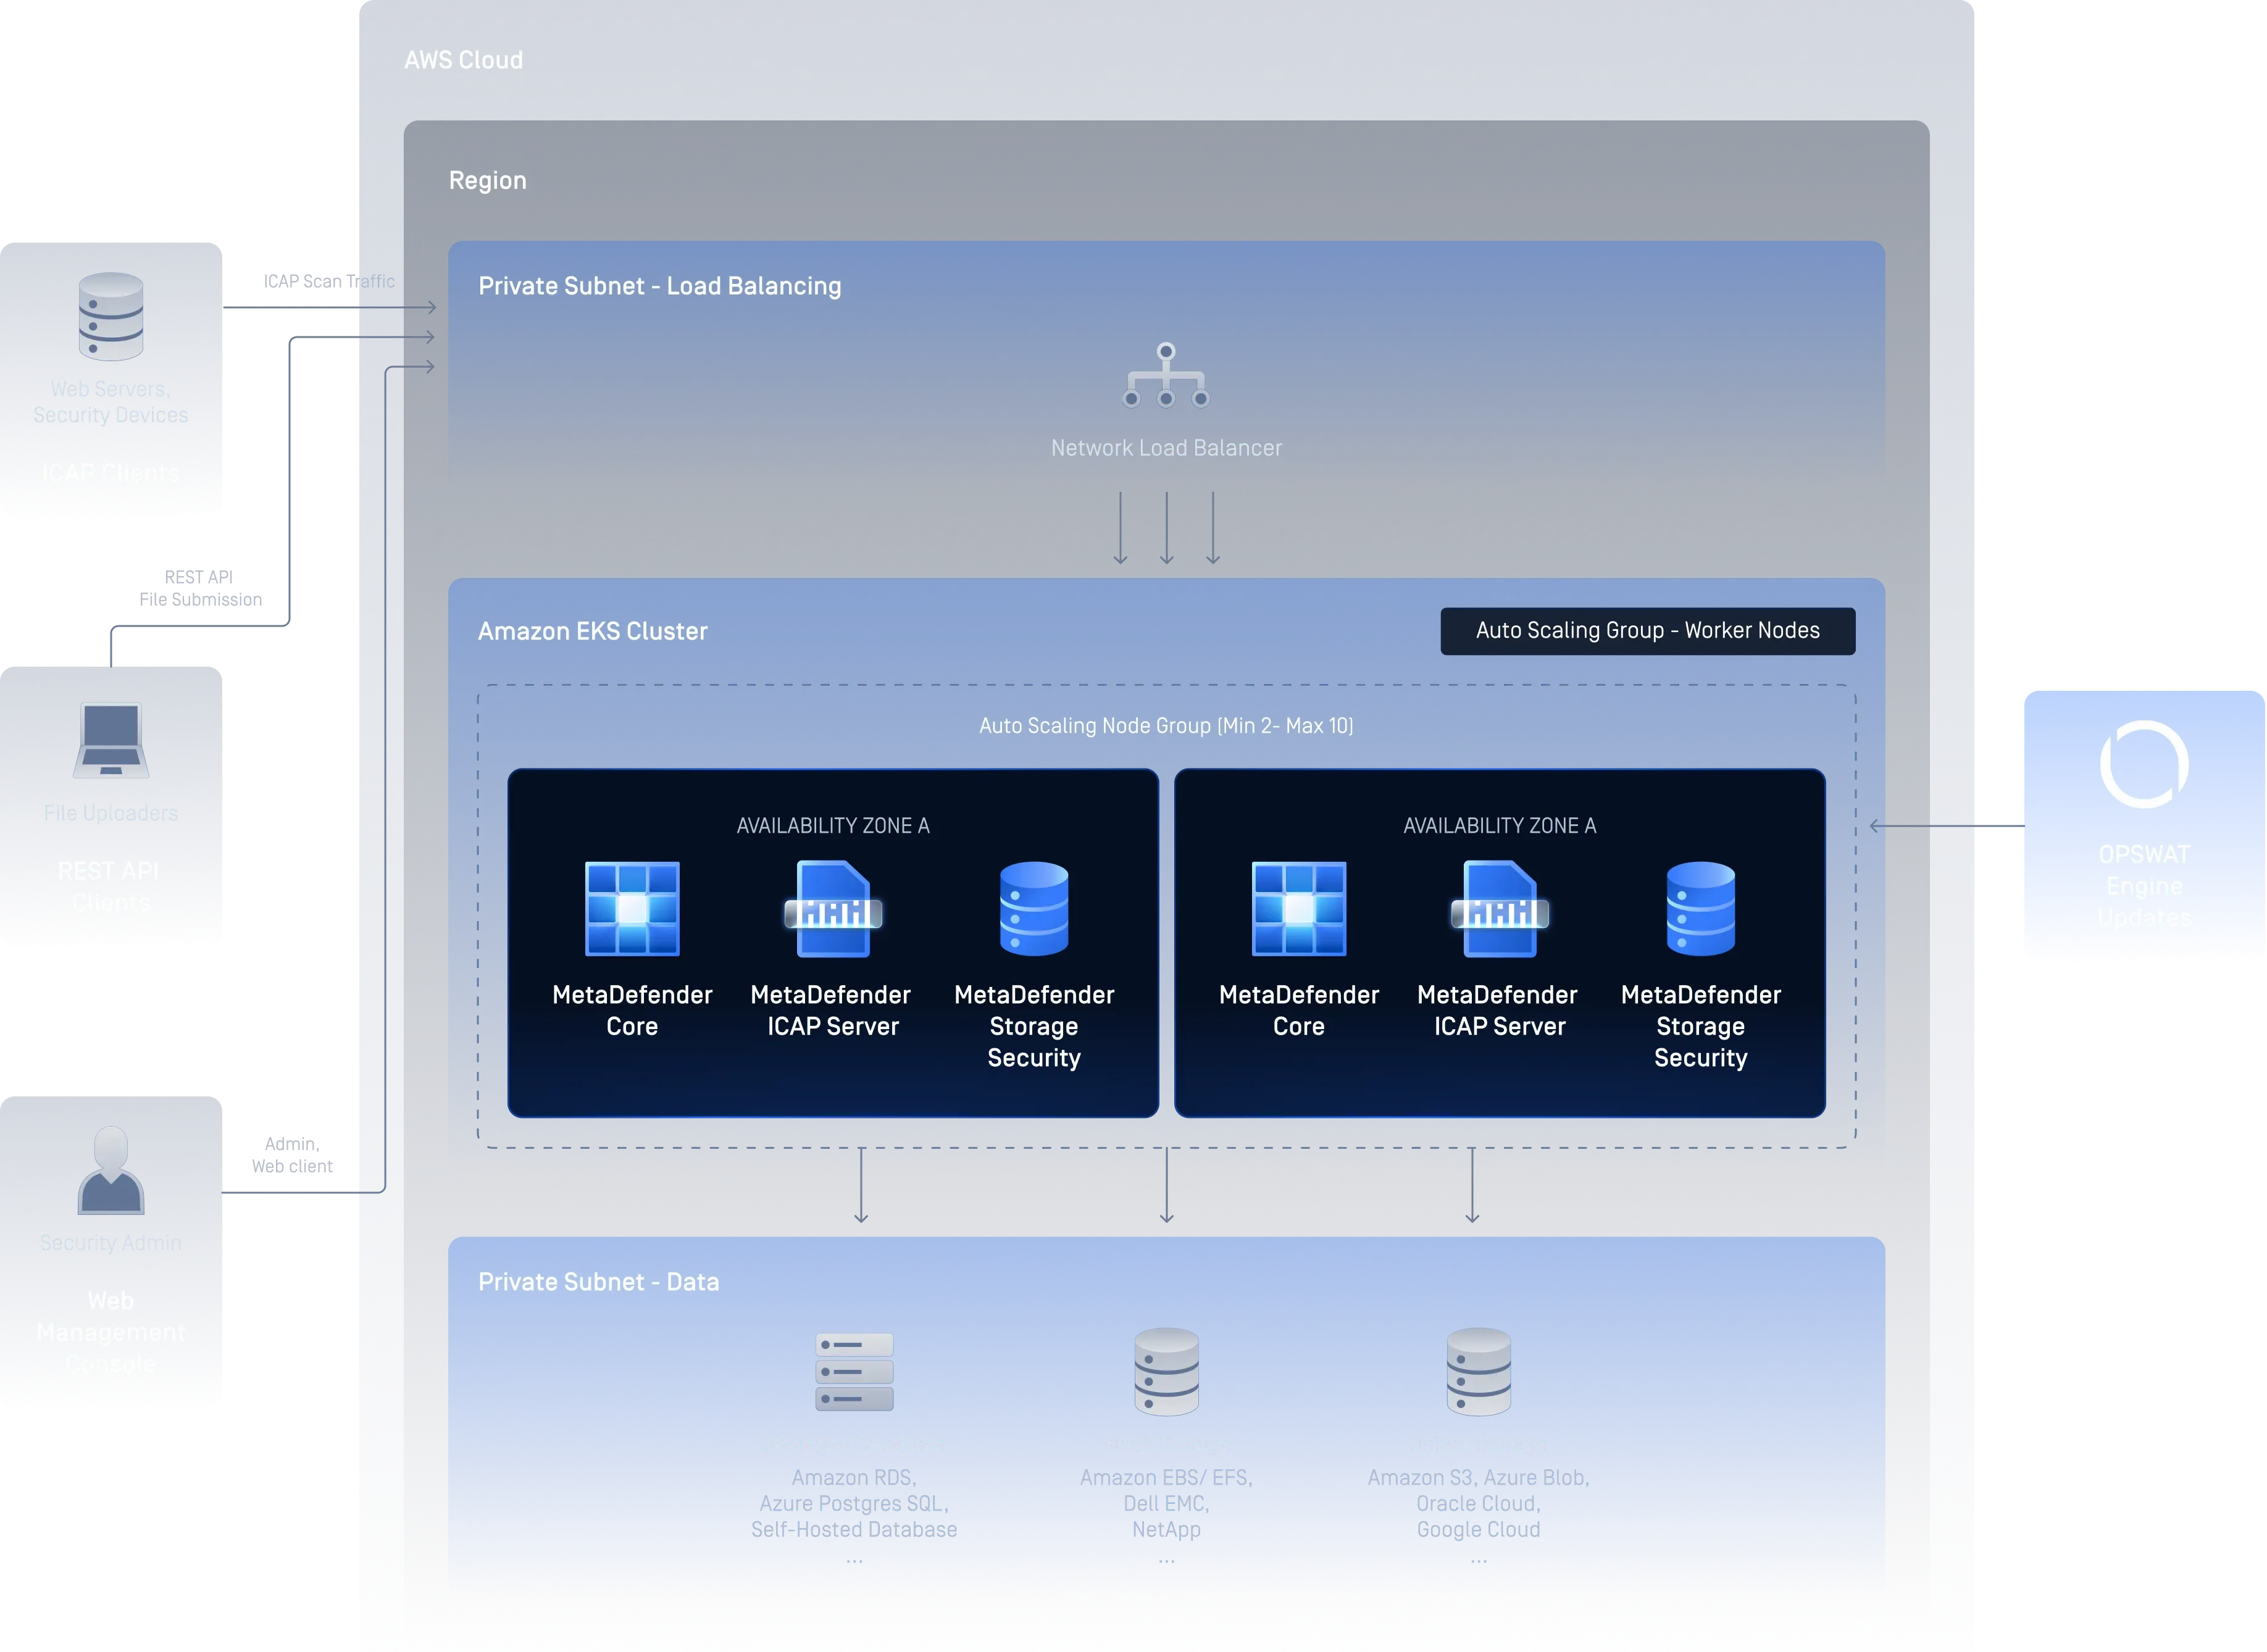
Contenedores
Implementa MetaDefender Core con un único gráfico de Helm en cualquier variante principal de Kubernetes, ya sea gestionada en la nube o autohospedada, incluyendo Amazon EKS, Azure AKS, Google GKE, Red Hat OpenShift, clústeres locales de Kubernetes y Docker Swarm.
MetaDefender Core Container Aporta seguridad a los archivos en tu entorno de contenedores, y el clúster deMetaDefender también está disponible cuando necesites una implementación optimizada a gran escala.
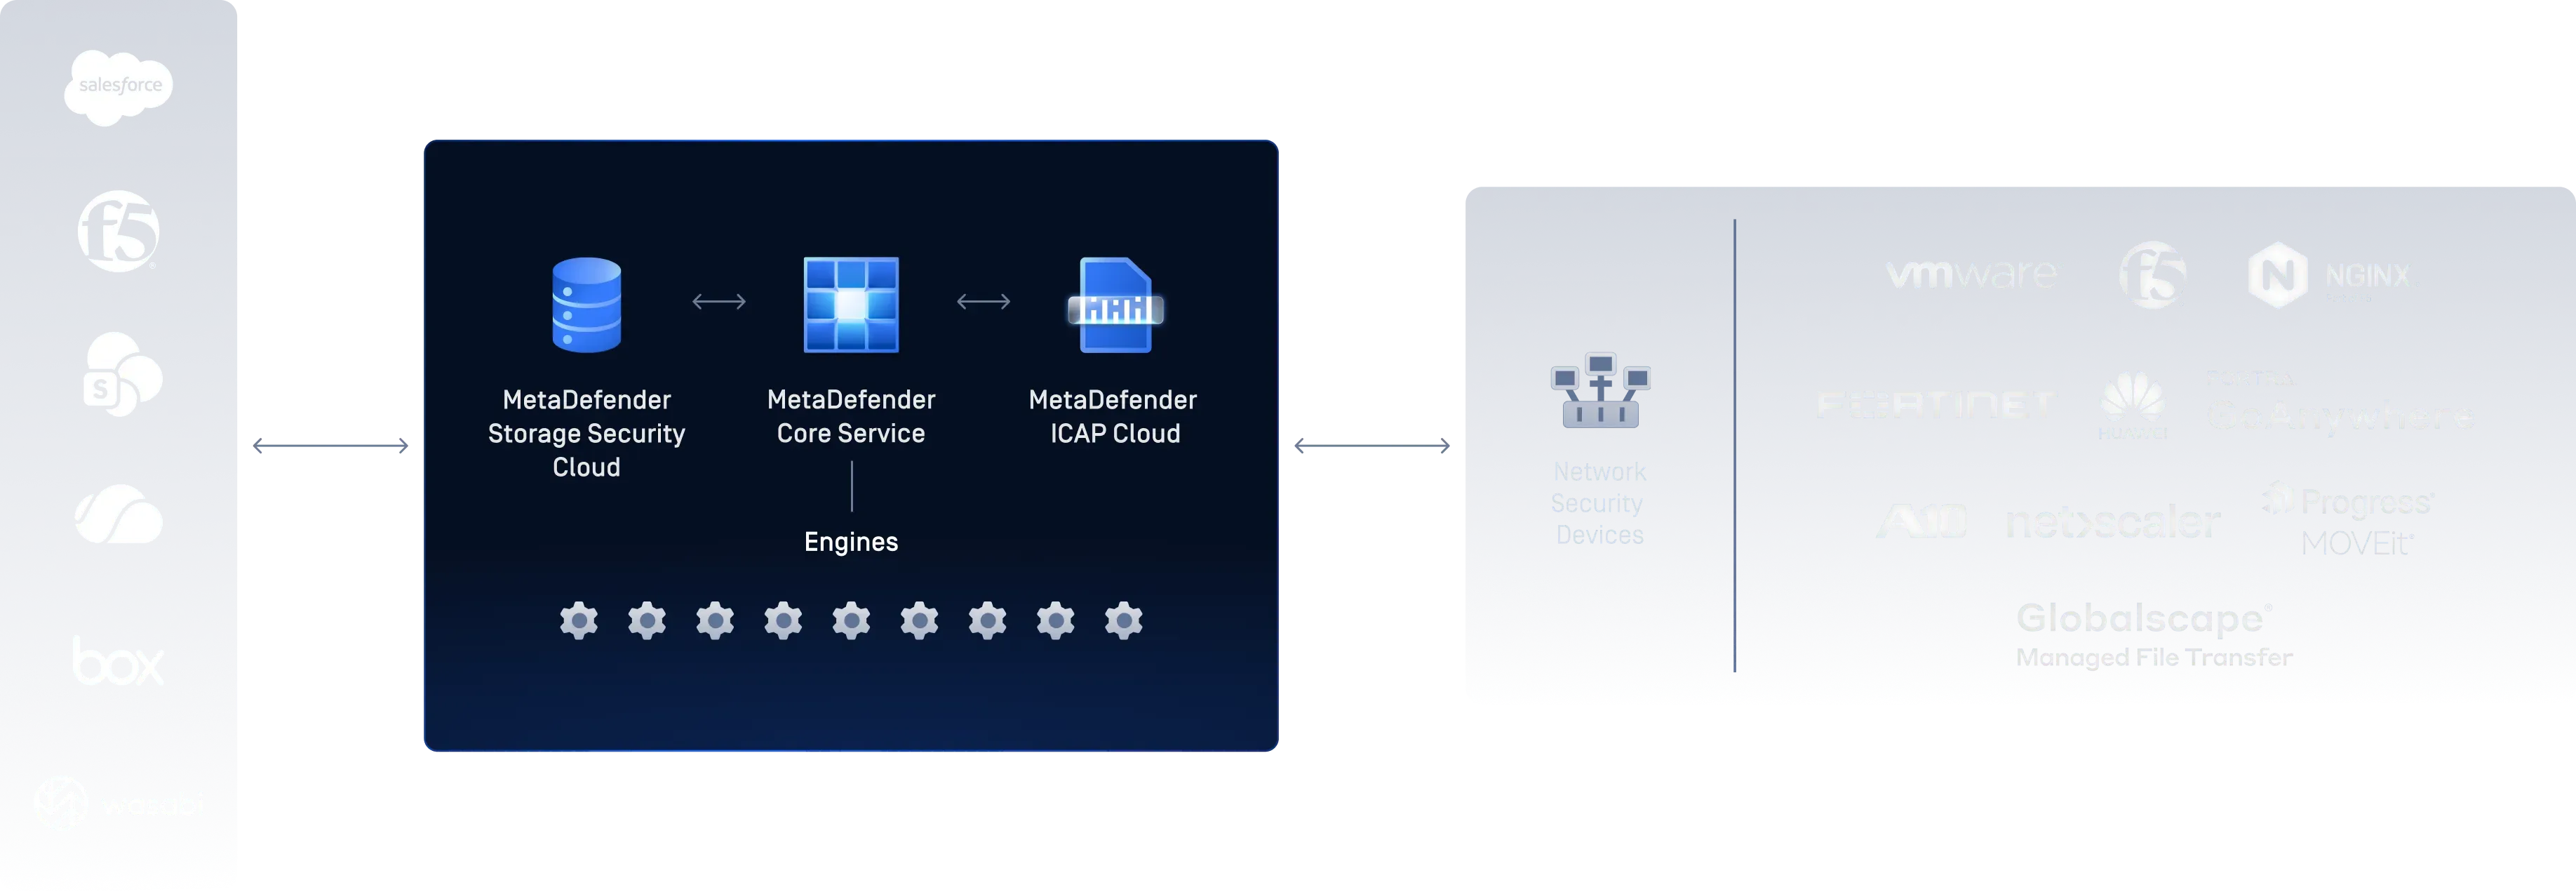
SaaS
MetaDefender Cloud Es una opción de implementación gestionada y flexible que se adapta a tus necesidades, con una configuración mínima y sin necesidad de mantener infraestructura alguna, para que tu equipo pueda empezar a proteger los archivos rápidamente.
Resumen de las opciones de implementación
Máquinas virtuales
- Control total de la infraestructura y los datos
- Preparado para el despliegue en modo «air gap» y sin conexión
- Se incluyen plantillas de Terraform y CloudFormation
- Escalabilidad horizontal con un grupo de Auto Scaling y un equilibrador de carga
- Compatibilidad con el servicio « Server » en Linux y Windows
Contenedores
- Escalabilidad horizontal
- Escalabilidad
- Autocuración
- Gestión de secretos y configuraciones
- Implementaciones y reversiones automatizadas
- Embalaje automático de contenedores
- Contenedor ligero y portátil
- Funcionalidades integradas de red y detección de servicios
- Entornos uniformes en los entornos de desarrollo, pruebas y producción
Software como servicio (SaaS)
- Sin gastos de infraestructura: « OPSWAT » se encarga de gestionarlo todo
- Instálalo y empieza a procesar archivos en cuestión de minutos
- Actualizaciones continuas del motor y de las firmas, siempre al día
- Disponibilidad global y redundancia integrada
¿Qué opción de implementación es la más adecuada para ti?
Máquinas virtuales |
Contenedores |
SaaS |
|
|---|---|---|---|
| Control de infraestructuras | Control total | Alto nivel de control | Gestionado por OPSWAT |
| Complejidad de la configuración | Alto | Medio | Mínimo |
| Es hora de ponerlo en marcha | De horas a días | De minutos a horas | Configuración rápida y sencilla |
| Escalabilidad elástica | Manual/ASG | Autoescalado/HPA | Automático |
| Autocuración | No es nativo | Reinicio de Native Pod | Gestionado por la plataforma |
| Air Gap / Asistencia fuera de línea | Totalmente compatible | Totalmente compatible | Requiere conexión a Internet |
| Operaciones y mantenimiento | Gestionado por el cliente | Gestionado por el cliente | Totalmente gestionado |
| Actualizaciones del motor / Actualizaciones de la firma | Manual / programado | Manual / programado | Automático continuo |
| Residencia de los datos | Controlado por el cliente | Controlado por el cliente | Depende del plan |
| Ideal para | Entornos de alta seguridad, regulados y aislados físicamente | Cloud-equipos nativos, procesos de CI/CD, DevSecOps | Integración rápida, bajos costes operativos, empresas que dan prioridad al SaaS |
Apoyo al cumplimiento normativo de las empresas
MetaDefender Core refuerza los marcos de cumplimiento normativo al garantizar procesos de seguridad de archivos fiables, auditables y escalables.
MetaDefender Core en los mercados
Además de las tres opciones de implementación mencionadas anteriormente, la implementación mediante una imagen en la nube te permite poner en marcha una instancia preconfigurada de MetaDefender Core directamente desde el AWS (MetaDefender Core AMI), Azure o GCP Marketplace para realizar pruebas rápidas y pruebas de concepto (PoC), lo que te proporciona una base de referencia lista para reforzar y llevar a producción.
MetaDefender Core Linux (BYOL AMI)
MetaDefender Core Windows
MetaDefender Core Linux (BYOL AMI)
MetaDefender Core Windows
MetaDefender Core Linux (BYOL AMI)
MetaDefender Core Windows
Recursos recomendados
Core de MetaDefender Core
FolletoCore MetaDefender Core
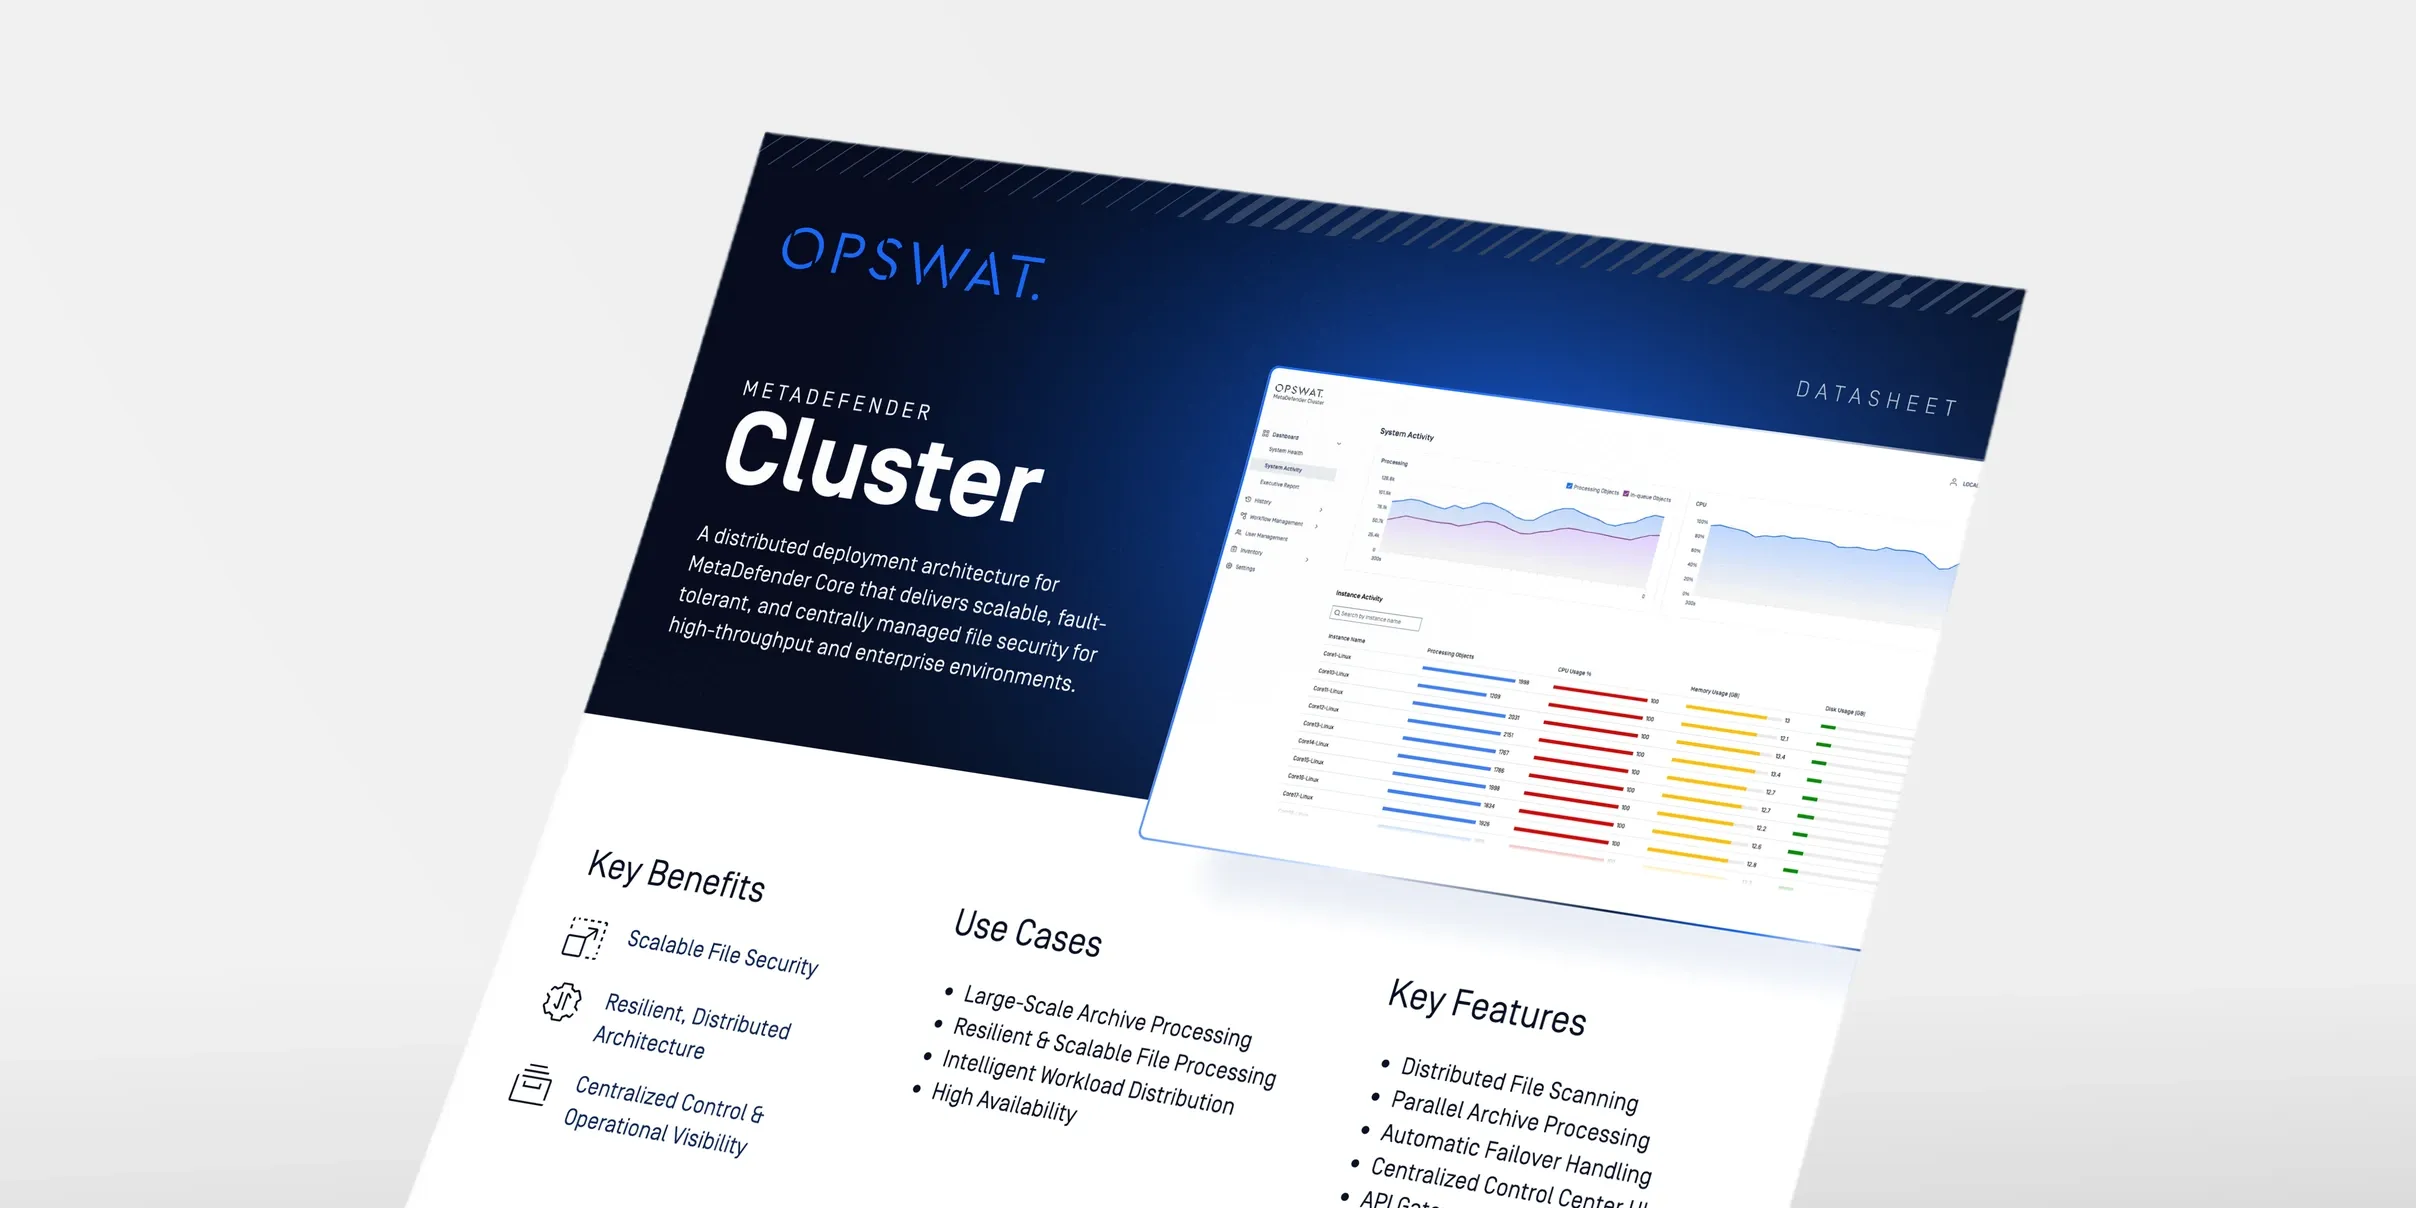
Ficha técnica de MetaDefender
MetaDefender Core Guía de implementación
Preguntas frecuentes
Depende de tus necesidades de control de infraestructura y cumplimiento normativo. Las máquinas virtuales son adecuadas para entornos regulados o aislados físicamente; los contenedores, para equipos nativos de la nube y de DevSecOps; el SaaS funciona mejor para una integración rápida con una carga operativa mínima; y un clúster de MetaDefender es ideal cuando necesitas una implementación optimizada y de alta disponibilidad sin tener que gestionar tú mismo una orquestación compleja.
MetaDefender Cluster es una opción de implementación optimizada y diseñada específicamente para MetaDefender Core que simplifica el escalado y la alta disponibilidad. A diferencia de una configuración de Kubernetes o de contenedores autogestionada, viene preconfigurada para ofrecer rendimiento y resiliencia, lo que reduce la carga operativa que supone gestionarla por cuenta propia.
Sí. El clúster de « MetaDefender » se puede implementar como una opción optimizada tanto en entornos de máquinas virtuales como en entornos « Container », lo que le ofrece las mismas ventajas de alta disponibilidad y escalabilidad simplificada, independientemente de la infraestructura subyacente que haya elegido.
Sí. MetaDefender Core está diseñado para funcionar en entornos totalmente aislados y con «air gap». Tanto las implementaciones en máquina virtual como las de Container admiten operaciones sin conexión.
Tanto las máquinas virtuales como los contenedores te ofrecen una residencia de datos controlada por el cliente, lo que significa que eres tú quien decide dónde se procesan y almacenan tus datos. El SaaS, por el contrario, depende del plan específico y de las regiones de infraestructura gestionadas por OPSWAT.
Sí. MetaDefender Core está disponible como una implementación totalmente en contenedores y es compatible con servicios de Kubernetes, entre los que se incluyen Amazon EKS, Azure AKS, Google GKE y Red Hat OpenShift.
MetaDefender Core está disponible como imagen en la nube preconfigurada en los tres principales mercados de servicios en la nube: AWS, Microsoft Azure y el mercado de Google Cloud Platform.
OPSWAT Ofrece orientación para la implementación, documentación y asistencia técnica adaptadas al modelo que elijas, ya sea una máquina virtual, contenedores con o sin un clúster de MetaDefender , o SaaS. Ponte en contacto con nosotros a través del formulario que aparece a continuación para recibir ayuda personalizada.