Conclusión principal
MetaDefender Core Además, MetaDefender yCloud funcionan con la misma tecnología de seguridad de archivos OPSWAT , aunque se implementan de forma diferente: una dentro de tu propia infraestructura y la otra como servicio SaaS gestionado. La elección adecuada depende de tus obligaciones de cumplimiento normativo, tus necesidades de escalabilidad y tu capacidad para gestionar la infraestructura, y no de cuál de los productos sea «mejor».
Gartner prevé que el gasto mundial de los usuarios finales en servicios de nube pública superará el billón de dólares en 2027, mientras que se espera que la computación en la nube se convierta en una necesidad empresarial para la mayoría de las organizaciones en 2028. La escalabilidad y la agilidad suelen ser las razones que lo justifican.
Sin embargo, cuando esa lógica se aplica específicamente a la seguridad, muchos equipos se muestran reacios a dar el salto. Confiar la seguridad de los archivos a la infraestructura de terceros puede dar la sensación de estar cediendo el control y la gestión, o bien de abrir nuevas vías de ataque. Esa reticencia es precisamente la razón por la que hay que defender la seguridad de los archivos en la nube por sus propios méritos, y no darla por sentada simplemente porque todo lo demás se está trasladando a la nube.
En este artículo se comparan MetaDefender™ Core y MetaDefender™ Cloud para que puedas decidir cuál se adapta mejor a tu organización.
¿Cuál es la diferencia entre MetaDefender Core y MetaDefender Cloud ?
MetaDefender Core Es una plataforma de seguridad de archivos local que se implementa y gestiona íntegramente dentro de su propia infraestructura. Para las organizaciones que ya utilizan una pila basada principalmente en SaaS, la seguridad de archivos SaaS a través de MetaDefender Cloud amplía ese mismo modelo; se trata de la misma tecnología de seguridad de archivos ofrecida como un servicio SaaS gestionado, alojado y mantenido por OPSWAT.
Consideración | MetaDefender Core | MetaDefender Cloud |
Implementación | Gestionado por el cliente | SaaS |
Gestión de infraestructuras | Tú | OPSWAT Academy |
Control de infraestructuras | Control total y directo | Servicio gestionado |
Escalado | Tú lo organizas | Cloudbasado en, bajo demanda |
Alcance geográfico | Dondequiera que lo instales | Varias regiones de « OPSWAT » (EE. UU., Alemania, Canadá, Australia, Japón, India, Singapur e Israel) |
API integración | Compatible | Diseñado para eso |
Ideal para | Entornos controlados, aislados y con soberanía restringida | SaaS, operaciones distribuidas y centradas en la nube |
¿Qué modelo de implementación se adapta mejor a tu modelo operativo?
El modelo de implementación adecuado depende del grado de control directo que tu organización necesite sobre la propia infraestructura.
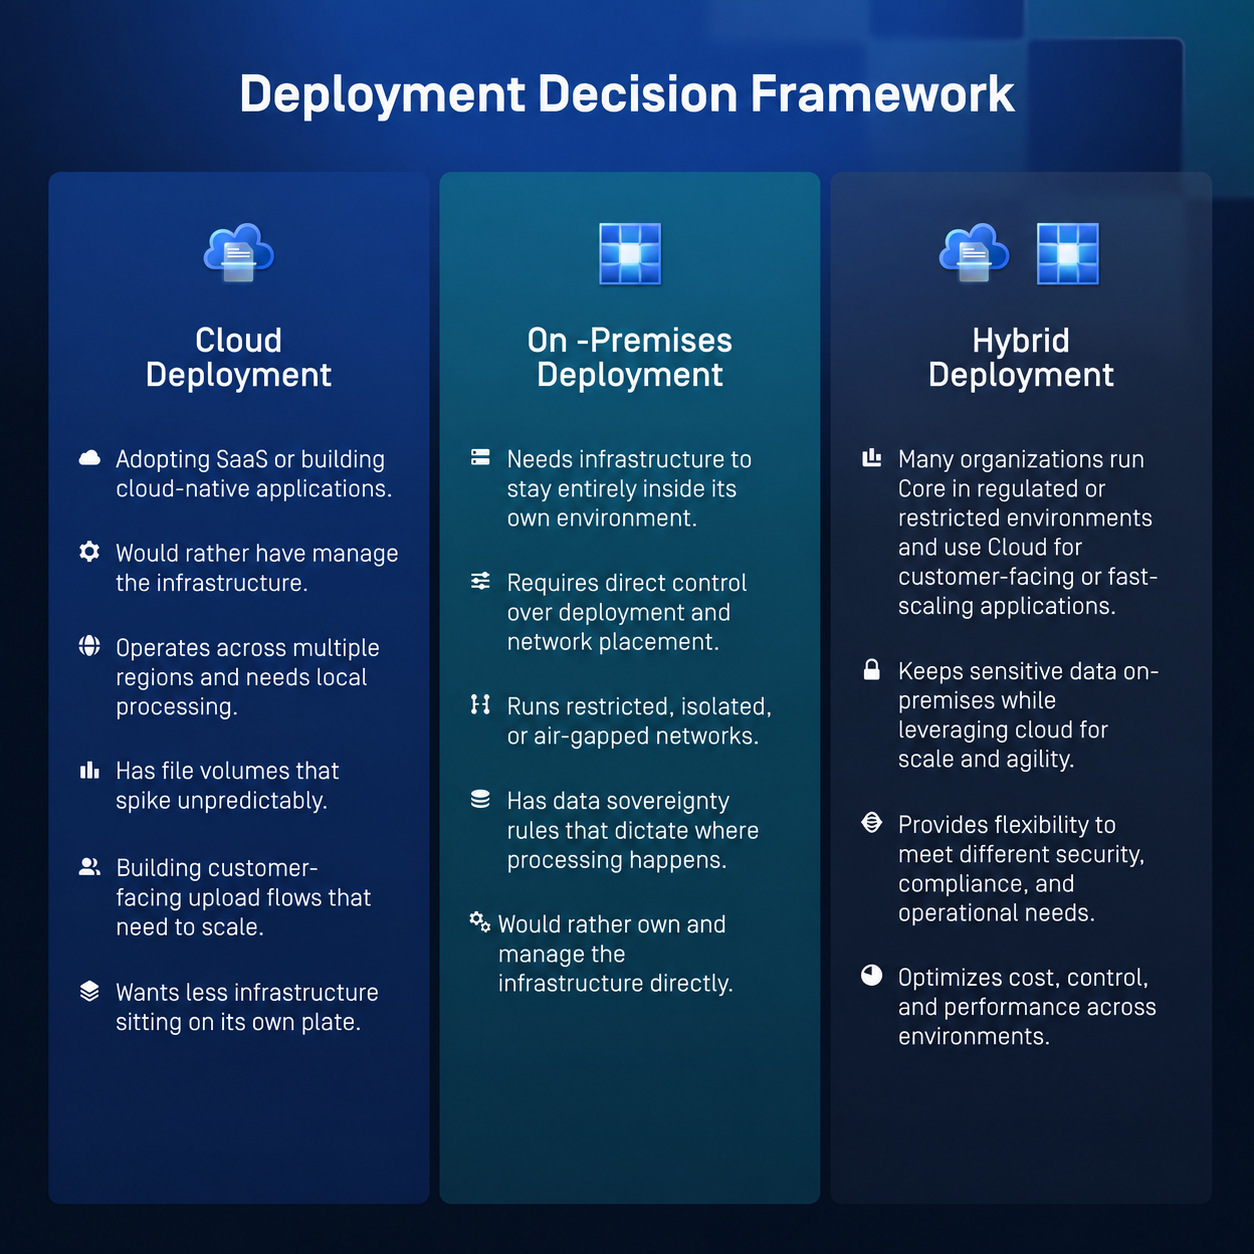
MetaDefender Core tiene sentido cuando necesitas:
- Una infraestructura totalmente bajo tu control; ya que algunas organizaciones no pueden depender de una infraestructura que no les pertenece.
- Implementación en tu propio entorno, incluidas las redes «air-gapped» o aisladas; estas redes, por su propio diseño, no pueden acceder en absoluto a ningún servicio externo.
- Una arquitectura de red dictada por estrictas políticas internas; ciertos sistemas deben ubicarse en lugares concretos para cumplir dichas políticas.
- Gestionar la pila operativa; algunos equipos necesitan ese nivel de control directo para cumplir con los requisitos de auditoría interna o operativos.
- Para cumplir con los requisitos normativos o de soberanía que establecen que «esto debe permanecer en las instalaciones, y punto». En algunos sectores y jurisdicciones, se trata de una condición legal. Suele aplicarse a infraestructuras críticas o a entidades gubernamentales, donde este nivel de control suele ser innegociable.
MetaDefender Cloud, por otro lado, es adecuado para aquellas organizaciones que prefieren —y están legalmente autorizadas a hacerlo— implementar la seguridad de archivos como un servicio gestionado, en lugar de gestionarla ellas mismas. Esto significa que la aplicación de parches, las actualizaciones y la infraestructura son responsabilidad de OPSWAT, y no tuya.
- Está presente en varias regiones, entre ellas EE. UU., Alemania, Canadá, Australia, Japón, India, Singapur e Israel, por lo que, si operas a nivel mundial, dispones de opciones para mantener el tratamiento de datos dentro de cada región y dentro de fronteras específicas.
- Encaja de forma natural en una estrategia centrada en el SaaS. Si tu organización ya utiliza el SaaS para la mayoría de sus demás operaciones, incorporar MetaDefender Cloud amplía ese mismo modelo.
¿En qué se diferencia la gestión de la infraestructura entre « Core » y « Cloud »?
Con MetaDefender Core , tu equipo se encarga de la gestión de la infraestructura: aprovisionamiento de servidores, aplicación de actualizaciones, supervisión del tiempo de actividad y planificación de la capacidad. Con MetaDefender Cloud , OPSWAT gestiona la infraestructura SaaS subyacente, el mantenimiento y las actualizaciones del servicio.
¿Influye la gestión de infraestructuras en las políticas?
Tus políticas, integraciones, flujos de trabajo, respuesta ante incidentes y decisiones sobre protección de datos siguen siendo responsabilidad de tu organización. En resumen, con MetaDefender Core , todo —desde la toma de decisiones sobre políticas hasta la gestión de la infraestructura— es responsabilidad tuya. Con MetaDefender Cloud , OPSWAT se encarga del mantenimiento de la infraestructura, pero eres tú quien establece las reglas.
Si tu equipo prefiere dedicar su jornada laboral a diseñar mejores políticas de detección en lugar de ocuparse de la aplicación de parches y la planificación de la capacidad, tiene sentido dar el salto a MetaDefender Cloud . Si tu equipo necesita mantener todo en la propia empresa por motivos de cumplimiento normativo, MetaDefender Core te permite mantener esa opción abierta.
¿Cómo gestiona MetaDefender Cloud el aumento de la demanda de procesamiento de archivos?
El volumen de procesamiento de archivos rara vez se mantiene constante, a medida que se incorporan clientes, se lanza una nueva aplicación o se expande la actividad a una nueva región. No querrás encontrarte en una situación en la que el portal de carga, que normalmente gestiona 1.000 archivos al día, tenga que gestionar de repente 50.000.
Con MetaDefender Core , el escalado significa que tu equipo prevé y prepara los recursos antes de que surja la demanda. Con MetaDefender Cloud , el modelo de consumo se adapta al uso, por lo que no tienes que adquirir infraestructura antes de que sea necesaria.
Esto suele ser más importante en los siguientes casos:
- Empresas de rápido crecimiento con trayectorias impredecibles
- Organizaciones con cargas de trabajo variables o con picos de actividad
- Portales de subida de archivos destinados a los clientes con tráfico variable
- Organizaciones distribuidas que incorporan nuevas regiones o unidades de negocio
- Proveedores de SaaS que integran la seguridad de archivos en sus propios productos
¿ MetaDefender (Cloud ) utiliza la misma tecnología de seguridad que MetaDefender (Core)?
Sí. Tanto si tu organización utiliza MetaDefender Core como MetaDefender Cloud , la protección se basa en la misma pila tecnológica.
- Metascan™ Multiscanning: Ningún motor antimalware por sí solo detecta todo; la lógica de detección de cada proveedor tiene puntos ciegos que los demás no comparten. Metascan analiza los archivos mediante varios motores en paralelo, por lo que las probabilidades de que una amenaza pase desapercibida en todos ellos se reducen drásticamente, y se obtienen índices de detección significativamente más altos que los que puede ofrecer cualquier producto antivirus independiente.
- Tecnología Deep CDR™: Algunas amenazas consisten en código malicioso incrustado en un archivo que, por lo demás, es legítimo, como una macro o un objeto PDF vulnerable. La tecnología Deep CDR™ evita por completo el problema de la detección al descomponer y reconstruir cada archivo utilizando únicamente componentes cuya seguridad se conoce. El archivo que llega al usuario está limpio por definición.
- Proactive DLP™: Un archivo «limpio» puede suponer un incidente de cumplimiento normativo si contiene información que no debería, como el número de la Seguridad Social de un cliente, un número de tarjeta de pago o información sanitaria protegida. Proactive DLP analiza el contenido de los archivos en busca de patrones de datos sensibles y puede ocultarlos o bloquearlos antes de que salgan de tu entorno, cerrando así un punto de fuga que los análisis de malware no están diseñados para detectar.
- MetaDefender Aether: Combina la reputación de amenazas, la IA predictiva, Adaptive Sandbox , la puntuación de amenazas y la búsqueda de amenazas basada en el aprendizaje automático para detectar malware conocido, desconocido y evasivo. Centraliza los resultados en un único veredicto, lo que ayuda a los equipos del SOC a responder más rápido, reducir el ruido de las alertas y reforzar los flujos de trabajo de SIEM/SOAR y de búsqueda de amenazas.
- IA predictiva ALIN: A diferencia de la detección basada en firmas, que solo detecta amenazas catalogadas, la IA predictiva ALIN está entrenada para reconocer el comportamiento y la estructura de los archivos maliciosos, por lo que predice la infección sin necesidad de analizar el archivo.
- AI Content Inspector: A medida que el contenido generado y modificado por IA se va haciendo cada vez más habitual en los flujos de trabajo digitales, AI Content Inspector aporta visibilidad a esta categoría de contenido emergente. Analiza archivos, imágenes y documentos para ayudar a identificar el contenido generado por IA, lo que permite a las organizaciones comprender mejor el origen y la naturaleza del contenido que circula por sus entornos.
Cloud además, ofrece funcionalidades que solo tienen sentido en un modelo de infraestructura compartida:
- Flujos de trabajo de seguridad personalizados: los requisitos de recepción de archivos de un hospital no son los mismos que los de un banco; obligar a ambos a seguir un flujo de trabajo idéntico puede dar lugar a que los archivos estén excesivamente protegidos o, por el contrario, a que no lo estén lo suficiente. La función de flujos de trabajo personalizados te permite configurar exactamente qué tecnologías se ejecutan, en qué orden y en qué condiciones.
- escaneo y procesamiento privados, por lo que los datos de tus archivos no se comparten entre distintos usuarios
- visibilidad sobre la información de los objetos procesados para ver exactamente qué ha ocurrido con un archivo durante la inspección
- acceso temporal a archivos depurados; los resultados depurados se pueden recuperar sin necesidad de almacenarlos indefinidamente
- BYOK te permite controlar las claves de cifrado que se utilizan para proteger tus archivos depurados, mientras que la infraestructura subyacente sigue estando gestionada por OPSWAT.
¿Qué deben tener en cuenta las empresas y las organizaciones distribuidas antes de migrar a la plataforma « Cloud »?
La adopción de una plataforma de seguridad SaaS a escala empresarial sigue requiriendo consideraciones adicionales que no aparecen en una tabla comparativa de características.
Gobernanza centralizada entre equipos y unidades de negocio
Cuando la seguridad de los archivos se implanta en todos los departamentos, las políticas tienden a divergir: un equipo refuerza sus normas de prevención de fugas de datos (DLP) tras un incidente, mientras que otro nunca actualiza su configuración de análisis. La gobernanza centralizada implica que se aplica un único marco normativo en todas partes, de modo que cualquier decisión de seguridad tomada al más alto nivel se extiende a todos los puntos de entrada de archivos en la organización.
Alineación con las estructuras organizativas existentes
Una plataforma de seguridad debe adaptarse a la estructura de la organización: unidad de negocio, región o línea de productos. El acceso basado en roles o la responsabilidad sobre las políticas deben corresponderse con las líneas jerárquicas y los límites operativos.
Integración de SIEM
Los incidentes de seguridad relacionados con archivos que permanecen aislados en una consola independiente son incidentes que tu SOC nunca ve en su contexto. Las amenazas transmitidas a través de archivos deben correlacionarse con el resto de tu telemetría, incorporando los resultados de los análisis, las detecciones de amenazas y las acciones de las políticas en tu SIEM actual.
Disponibilidad regional y latencia
Para que el rendimiento siga siendo predecible a medida que aumenta el uso, las organizaciones deben procesar los archivos en una región cercana al lugar donde se generan; de lo contrario, podrían producirse retrasos, un problema que se agrava a gran escala, especialmente en las grandes empresas.
Normas sobre la ubicación de los datos
Algunos sectores están sujetos legalmente a leyes de residencia de datos, que les obligan a impedir que determinados datos crucen las fronteras en ningún caso. El lugar en el que se procesa físicamente un archivo determina si una implementación cumple o no con la normativa.
Controles coherentes
Las políticas de seguridad son más eficaces cuando se aplican y se hacen cumplir de forma coherente en todas las unidades de negocio, lo que reduce las deficiencias provocadas por controles obsoletos o desiguales.
MetaDefender Cloud aplica controles de seguridad de archivos coherentes en múltiples equipos, aplicaciones y regiones, con capacidad de procesamiento disponible en Estados Unidos, Alemania, Canadá, Australia, Japón, India, Singapur e Israel. En la práctica, esa coherencia puede resultar más difícil de lograr con una infraestructura local repartida en numerosas sedes que con un único servicio gestionado que aplique las mismas normas en todas partes.
En lo que respecta al cumplimiento normativo, MetaDefender Cloud cumple con normativas como la HIPAA, la PCI DSS y el RGPD, ya que identifica y controla los datos confidenciales en una amplia variedad de tipos de archivos antes de que salgan de tu entorno. Puedes consultar aquí la información sobre el cumplimiento normativo y las certificaciones de MetaDefender Cloud .
¿Cómo funciona la seguridad de archivos basada en « API »?
APILa seguridad de archivos basada en reglas funciona analizando y depurando los archivos en el momento en que entran en tus sistemas, en lugar de ser un paso independiente que alguien tenga que activar.
MetaDefender CloudLa función de análisis de archivos API te permite integrar el análisis de malware directamente en tu aplicación. El archivo se analiza y se depura al llegar a la aplicación, se aplica una decisión de política y la aplicación sigue funcionando. Nadie tiene que hacer clic en nada para que la seguridad de archivos API active la inspección.
En la práctica, esto se refleja en:
- Portales de subida de archivos para clientes, en los que cada archivo que suba un cliente debe ser comprobado antes de que llegue a tus sistemas.
- Las aplicaciones SaaS, en las que la gestión de archivos suele ser un elemento fundamental de la propia experiencia del producto.
- Cloud flujos de trabajo de almacenamiento, que recogen los archivos en cuanto llegan a un depósito o a una unidad de almacenamiento, antes de que los agentes o los empleados los recojan.
- Sistemas de tramitación de documentos, en los que un archivo escaneado o enviado pasa directamente a un proceso empresarial sin que nadie lo revise previamente.
- Plataformas de colaboración, en las que los archivos se intercambian rápidamente entre personas, equipos y socios externos.
Si estás desarrollando un producto nativo de la nube, este es el modelo que te conviene. Una seguridad que se aplica en tiempo real, al ritmo de tu aplicación, y no una seguridad que se activa cuando alguien realiza una comprobación o en intervalos de tiempo fijos. Echa un vistazo a la documentación más reciente de « API » en la página técnica.
¿Cómo pueden las organizaciones adaptar su capacidad de seguridad a la demanda real?
Las organizaciones adaptan la capacidad a la demanda ampliando o reduciendo los recursos de análisis de malware en la nube a medida que cambia el uso, en lugar de asignar un máximo fijo desde el primer día.
En la práctica, esto es lo que obtienes:
- capacidad de análisis de malware en la nube en función de los recursos que consumas.
- Separación clara entre las cargas de trabajo, de modo que el crecimiento de una aplicación no se convierta en la causa del bajo rendimiento de otra.
- Una arquitectura que no requiera una revisión cada vez que se añada un nuevo caso de uso.
- La capacidad de escalar una carga de trabajo sin afectar en absoluto a las demás.
- Una visión clara de qué proceso está consumiendo qué recursos.
La seguridad de los archivos no suele ser una decisión aislada. Suele formar parte de un cambio más amplio hacia una infraestructura que da prioridad a la nube en toda la pila tecnológica. Las empresas que trasladan la seguridad de los archivos a MetaDefender Cloud suelen realizar varios cambios al mismo tiempo. Estas empresas:
- reducir la cantidad de infraestructura que su equipo tiene que mantener directamente.
- estandarizar el uso de la seguridad como servicio, en lugar de gestionarla por su cuenta.
- simplificar la arquitectura y eliminar la infraestructura que no sea necesario mantener en las instalaciones.
- admite aplicaciones que, por su diseño, están distribuidas entre distintas regiones.
- orientar las operaciones de seguridad hacia flujos de trabajo automatizados y basados en el análisis de la información de seguridad ( API).
- desarrollar y lanzar aplicaciones nativas de la nube más rápidamente.
Si el resto de tu pila está teniendo en cuenta los cambios mencionados anteriormente, la seguridad de los archivos no debería seguir estando en las instalaciones. Trasladarla a la Cloud suele ser el paso lógico.
Cuándo tiene sentido utilizar « MetaDefender » (Cloud ) y cuándo no
La misma tecnología, dos formas de implementarla
No se trata de una comparación exhaustiva entre ambas opciones, cuyo único objetivo sea promover una frente a la otra. MetaDefender ,Core y MetaDefender ,Cloud utilizan las mismas tecnologías de OPSWAT , adaptadas a dos necesidades diferentes:
- MetaDefender Core para cuando necesites tener el control de la infraestructura.
- MetaDefender Cloud para cuando prefieras delegar la gestión de la infraestructura y disponer de seguridad a través de un servicio de gestión de seguridad como servicio ( API).
Evalúa tu arquitectura, tus obligaciones de cumplimiento normativo, tu trayectoria de crecimiento y tu disposición a gestionar la infraestructura, y la pregunta de «¿cuál elegir?» se responderá prácticamente por sí sola.
Si no es así, para eso estamos aquí. Ponte en contacto con nosotros y uno de nuestros expertos te ayudará a tomar la decisión más adecuada en función de tu entorno específico.
Preguntas frecuentes: MetaDefender Core vs MetaDefender Cloud
¿Cuál es la diferencia entre MetaDefender Core y MetaDefender Cloud ?
La diferencia fundamental radica en la implementación: MetaDefender Cloud es un servicio SaaS gestionado alojado en OPSWAT, mientras que MetaDefender Core se implementa y gestiona íntegramente dentro de su propia infraestructura. Ambos funcionan con la misma pila tecnológica subyacente de seguridad de archivos, por lo que la elección depende del grado de control sobre la infraestructura que necesite su organización, y no de cuál de los dos ofrezca una protección mayor.
¿ MetaDefender (Cloud ) va a sustituir a MetaDefender (Core)?
N.º MetaDefender Cloud es un modelo de implementación diferente para aquellas organizaciones cuyas necesidades de infraestructura han evolucionado hacia el SaaS y las operaciones nativas en la nube. OPSWAT sigue ofreciendo soporte y desarrollando MetaDefender Core para aquellas organizaciones que requieren una implementación local o aislada (air-gapped).
¿Deberíamos trasladar el análisis de archivos a la nube?
Depende de tu configuración. Si tu modelo se basa principalmente en SaaS, opera en varias regiones, gestiona volúmenes variables o deseas una integración basada en « API », MetaDefender Cloud es la opción más adecuada. Si tienes normas de soberanía o redes aisladas físicamente, MetaDefender Core es probablemente la solución que buscas.
¿Es « Cloud File Security» adecuado para su uso en empresas?
Sí. MetaDefender Cloud admite una gestión centralizada, integración con SIEM, disponibilidad en varias regiones y controles uniformes en todos los equipos y unidades de negocio. Comprueba si tus necesidades específicas de cumplimiento normativo se ajustan a la documentación disponible en OPSWAT.
¿Pueden MetaDefender yCloud escanear archivos subidos a las aplicaciones?
Sí. La función « API » de MetaDefender Cloud permite a las aplicaciones enviar archivos para su análisis en el momento de la carga, de modo que el archivo se revisa y se depura antes de que sea aceptado en la aplicación o en su almacenamiento. Esto funciona tanto para portales de carga destinados a los clientes como para aplicaciones SaaS y almacenamiento en la nube.
¿ MetaDefender Cloud es compatible con Multiscanning y CDR?
Sí. MetaDefender Cloud ofrece las mismas tecnologías Metascan™ Multiscanning y Deep CDR™ Technology que están disponibles en MetaDefender Core . Los archivos se analizan con varios motores antimalware y se limpian mediante el proceso de desactivación y reconstrucción de contenidos, independientemente del modelo de implementación que utilices.
¿Cómo podemos ampliar la seguridad de los archivos en entornos SaaS?
MetaDefender CloudEl modelo de consumo se adapta a la demanda de tu aplicación. Los grupos dedicados de « API » también te permiten escalar cargas de trabajo individuales de forma independiente.
¿Cómo se puede integrar la seguridad de los archivos a través de las API?
MetaDefender Cloud Permite realizar análisis, limpieza y tomar decisiones sobre políticas a través de una interfaz REST API; envía un archivo, recibe los resultados, aplica la decisión y sigue adelante.
Funciona tanto con portales de subida de archivos como con almacenamiento en la nube, sistemas de gestión de documentos y procesos de CI/CD.
¿Podemos utilizar tanto MetaDefender Core como MetaDefender Cloud ?
Por supuesto. MetaDefender Core para entornos controlados y regulados, MetaDefender Cloud para aplicaciones orientadas al cliente o de rápida expansión.
¿ MetaDefender (Cloud ) utiliza una tecnología de seguridad diferente a la de MetaDefender (Core)?
No. Funciona con la misma pila tecnológica de OPSWAT (Metascan Multiscanning, tecnología Deep CDR™, Proactive DLP, IA predictiva), además de algunas funciones adicionales específicas para SaaS, como el análisis privado y BYOK.
¿Por qué trasladar la seguridad de los archivos a la nube?
Las organizaciones trasladan la seguridad de los archivos a la nube para adaptar la protección a la demanda sin tener que provisionar ellas mismas la infraestructura necesaria, y para integrar el análisis directamente en las aplicaciones a través de API. Además, suele encajar de forma natural en las organizaciones que ya utilizan soluciones SaaS en el resto de su infraestructura.
¿Cuándo debe una organización mantener MetaDefender Core ?
Una organización debería optar por MetaDefender Core cuando necesite que la infraestructura permanezca íntegramente dentro de su propio entorno, como en el caso de redes aisladas físicamente, requisitos estrictos de soberanía de datos u obligaciones normativas que no permitan el tratamiento fuera de sus propios sistemas. Esto suele aplicarse sobre todo a infraestructuras críticas, entidades gubernamentales y otros entornos altamente regulados en los que el control de la infraestructura no es opcional.