Cargando resultados
Marco OESIS
Evaluación de vulnerabilidades
Detectar vulnerabilidades en aplicaciones de terceros
El módulo de vulnerabilidades del marco OESIS ofrece una interfaz única para evaluar miles de aplicaciones de terminales —como Adobe Acrobat, Mozilla Firefox y Zoom Client— en busca de vulnerabilidades conocidas. Esta capacidad es un componente fundamental de Device Trust, ya que garantiza que solo los dispositivos seguros y que cumplen con las normas puedan acceder a entornos sensibles. Al identificar el software sin parches y los terminales expuestos, las organizaciones pueden aplicar políticas de control de acceso más estrictas y reducir su superficie de ataque global.
Este módulo es compatible con múltiples versiones de los sistemas operativos Windows, Linux y macOS, y actualmente detecta más de 47 000 CVE; a medida que aumenta el número de CVE, también lo hacen la profundidad y el alcance del módulo de evaluaciónSecurity SDK OPSWAT Endpoint Security SDK .
Cada año se descubren miles de nuevas vulnerabilidades a las que se les asigna un identificador CVE, a menudo más de 50 vulnerabilidades distintas al día. OWASP incluye las aplicaciones vulnerables en su lista de los 10 principales riesgos de seguridad. Con el módulo de evaluación OPSWAT , puede integrar fácilmente una evaluación exhaustiva de vulnerabilidades en su solución para puntos finales y garantizar una amplia cobertura multiplataforma. Aprovechamos una variedad de fuentes de vulnerabilidades, tanto comerciales como de código abierto, para garantizar una cobertura oportuna y precisa de cientos de proveedores y aplicaciones.
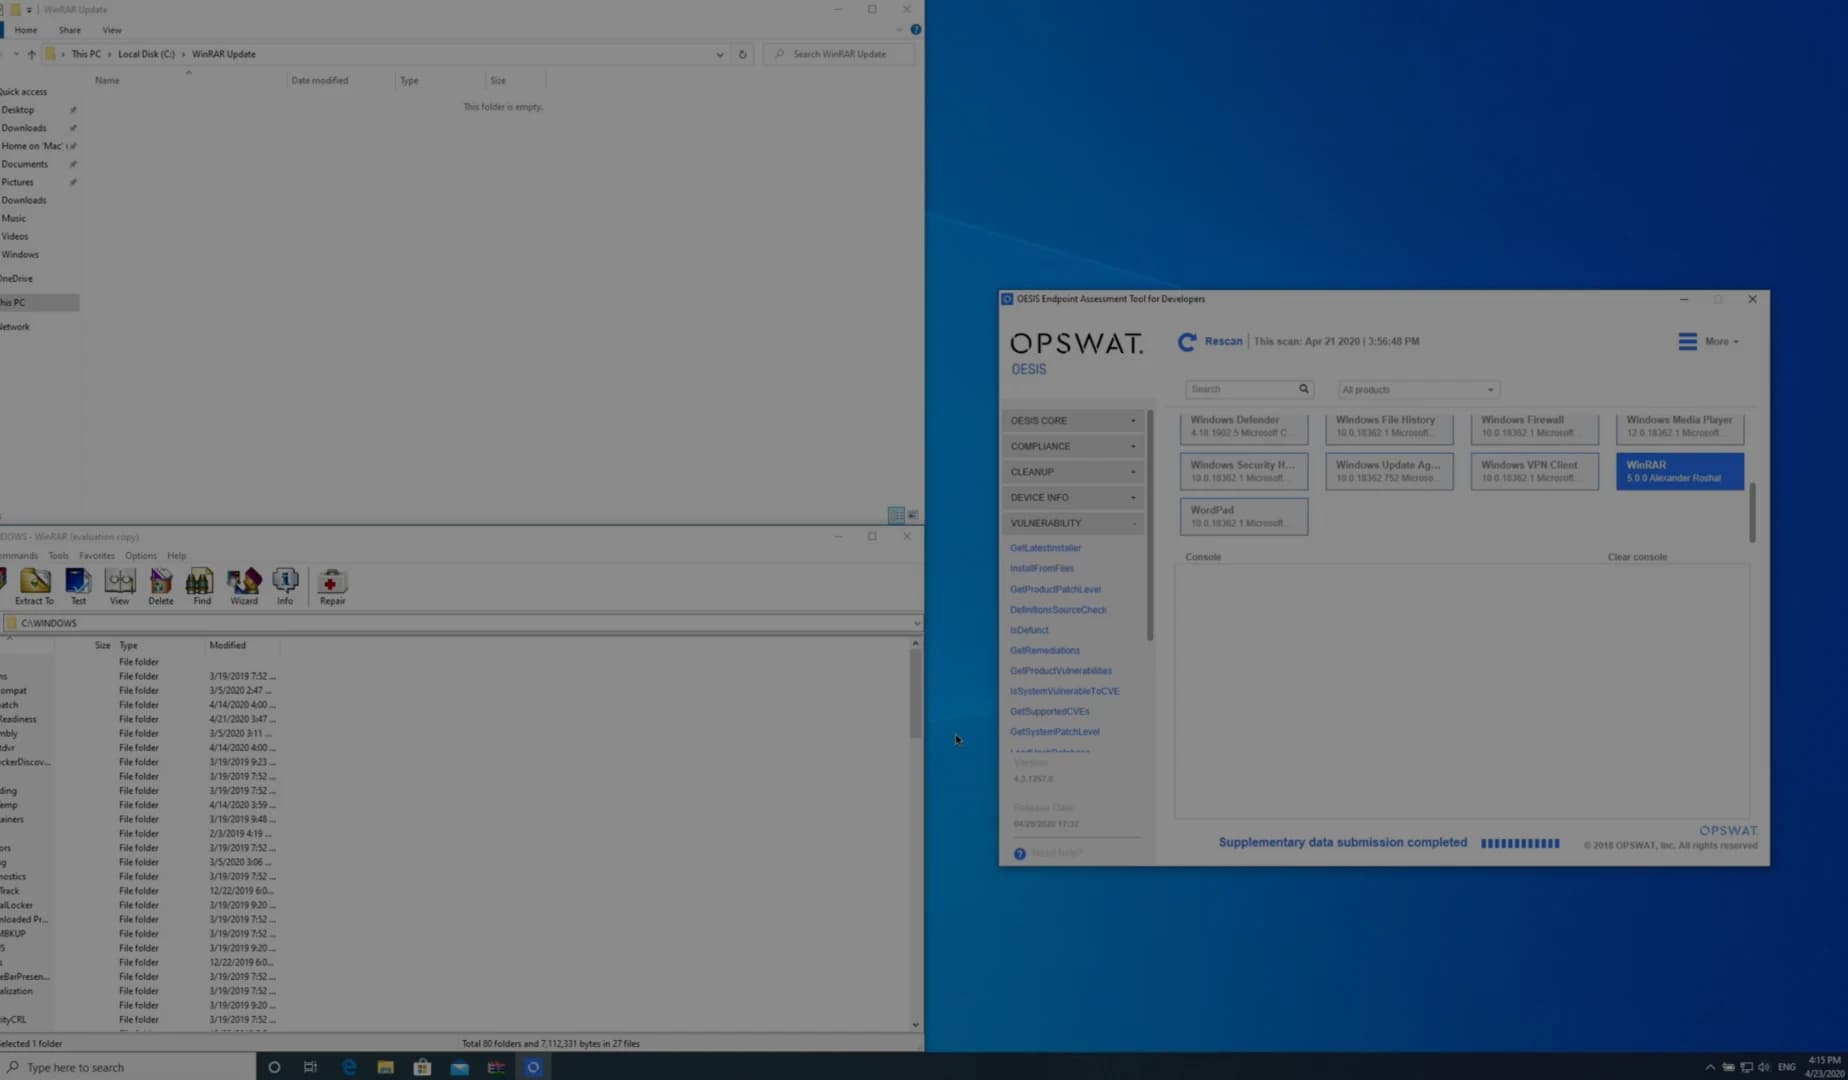
Evaluación de vulnerabilidades
La lista puede tardar unos segundos en cargarse. Dispone de funciones de búsqueda y filtros.
Aplicaciones compatibles
Filtros
Crea productos más resistentes con la protección « Endpoint » de
Embedded
Rellena el formulario y nos pondremos en contacto contigo en el plazo de un día laborable.
Más de 2.100 empresas de todo el mundo confían en nosotros.