Proactive DLP™
Solución de prevención de pérdida de datos (DLP) basada en inteligencia artificial que detecta, censura, anonimiza o bloquea de forma inteligente los datos confidenciales en más de 125 tipos de archivos, lo que facilita el cumplimiento normativo y garantiza la aplicación de las políticas de gestión de datos.
- Protección de datos sensibles
- Prevención de filtraciones y amenazas internas
- Asistencia en materia de cumplimiento normativo
Más de 125 tipos de archivos compatibles
Detección basada en IA
Datos de carácter personal, número de la Seguridad Social, código de identificación de cliente, contenido no apto para el trabajo y contenido tóxico
Conforme a la HIPAA
Anonimización DICOM
Hash unidireccional
para la anonimización de datos sensibles
Descubre datos que otros pasan por alto
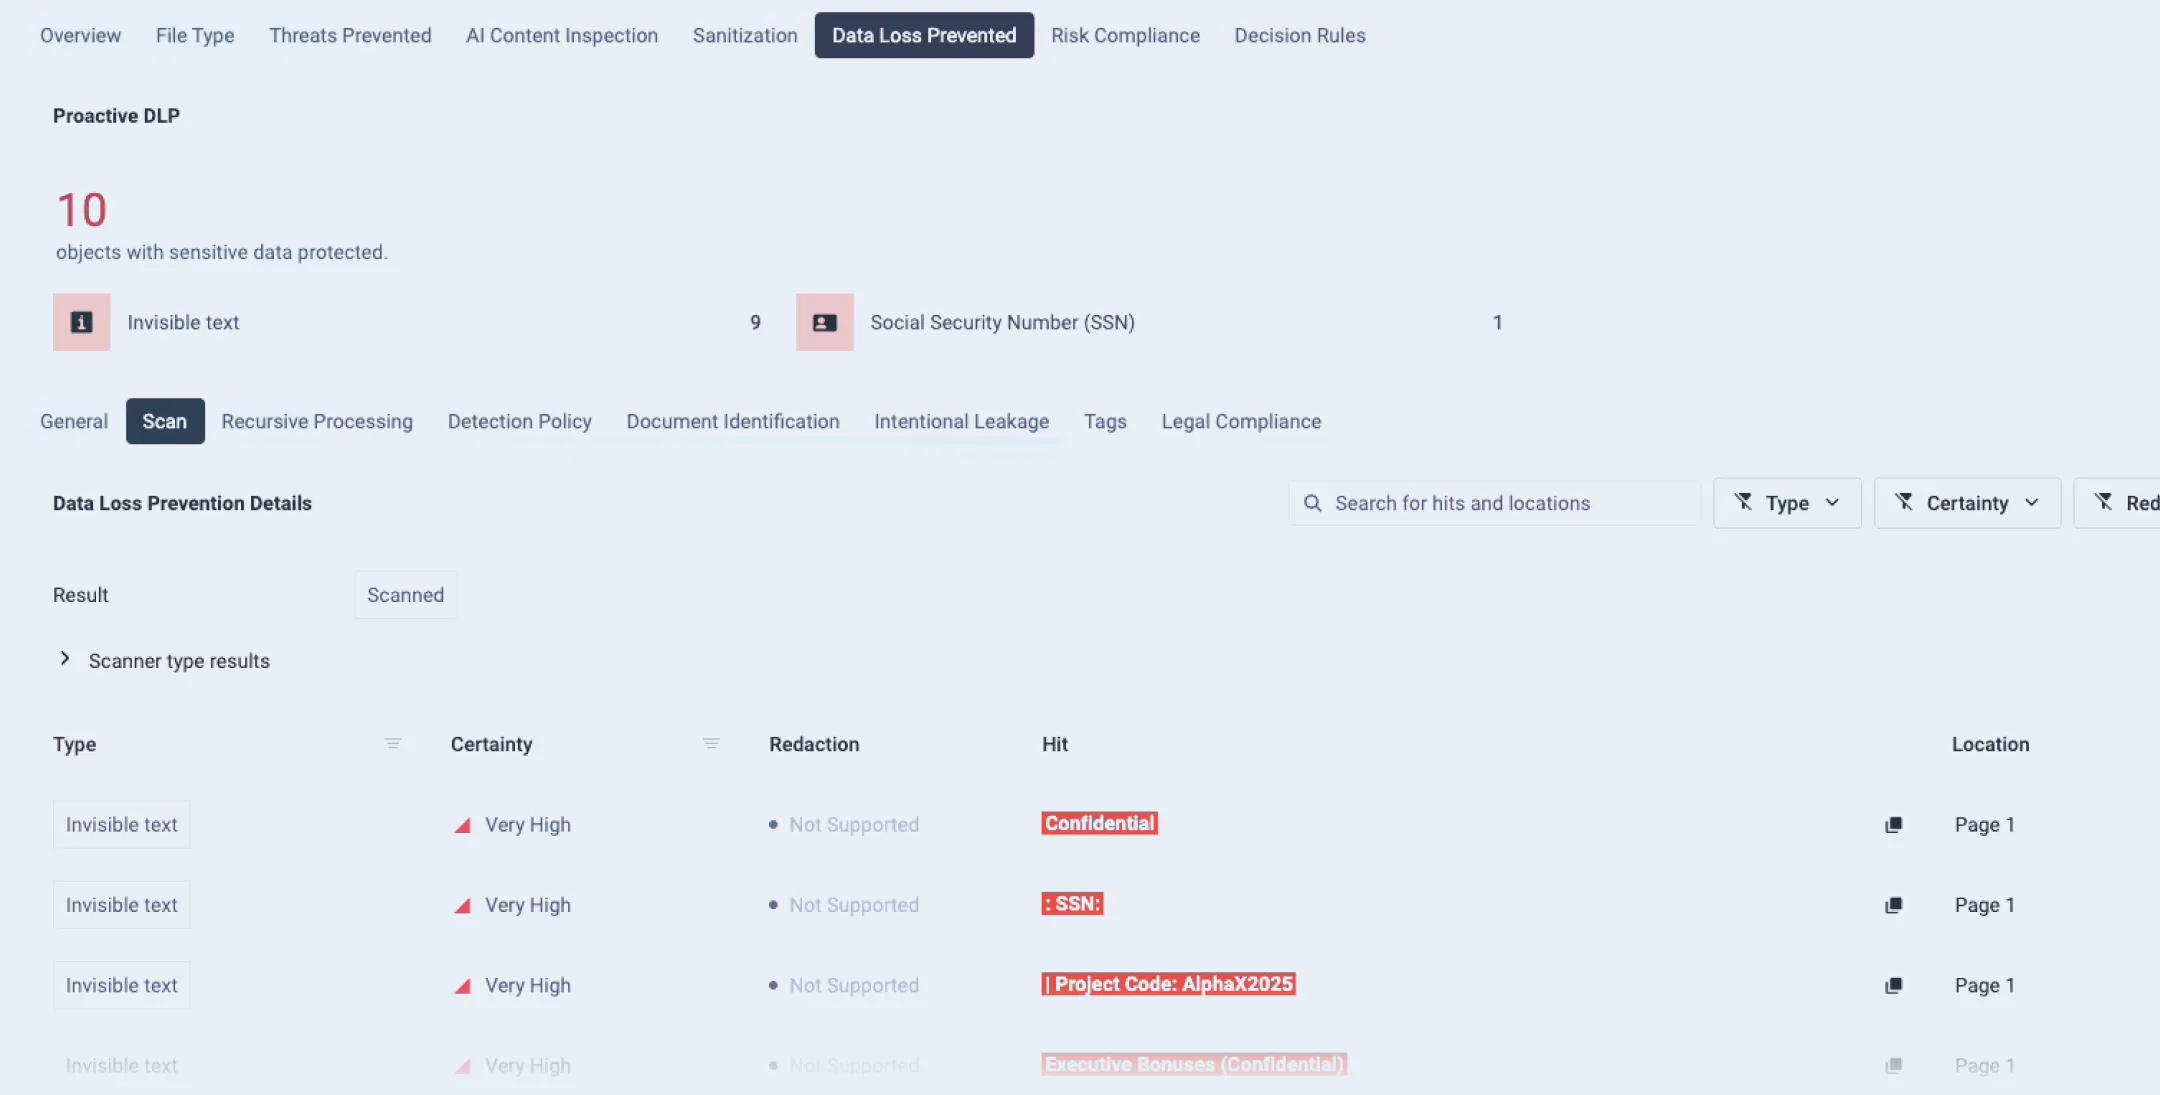
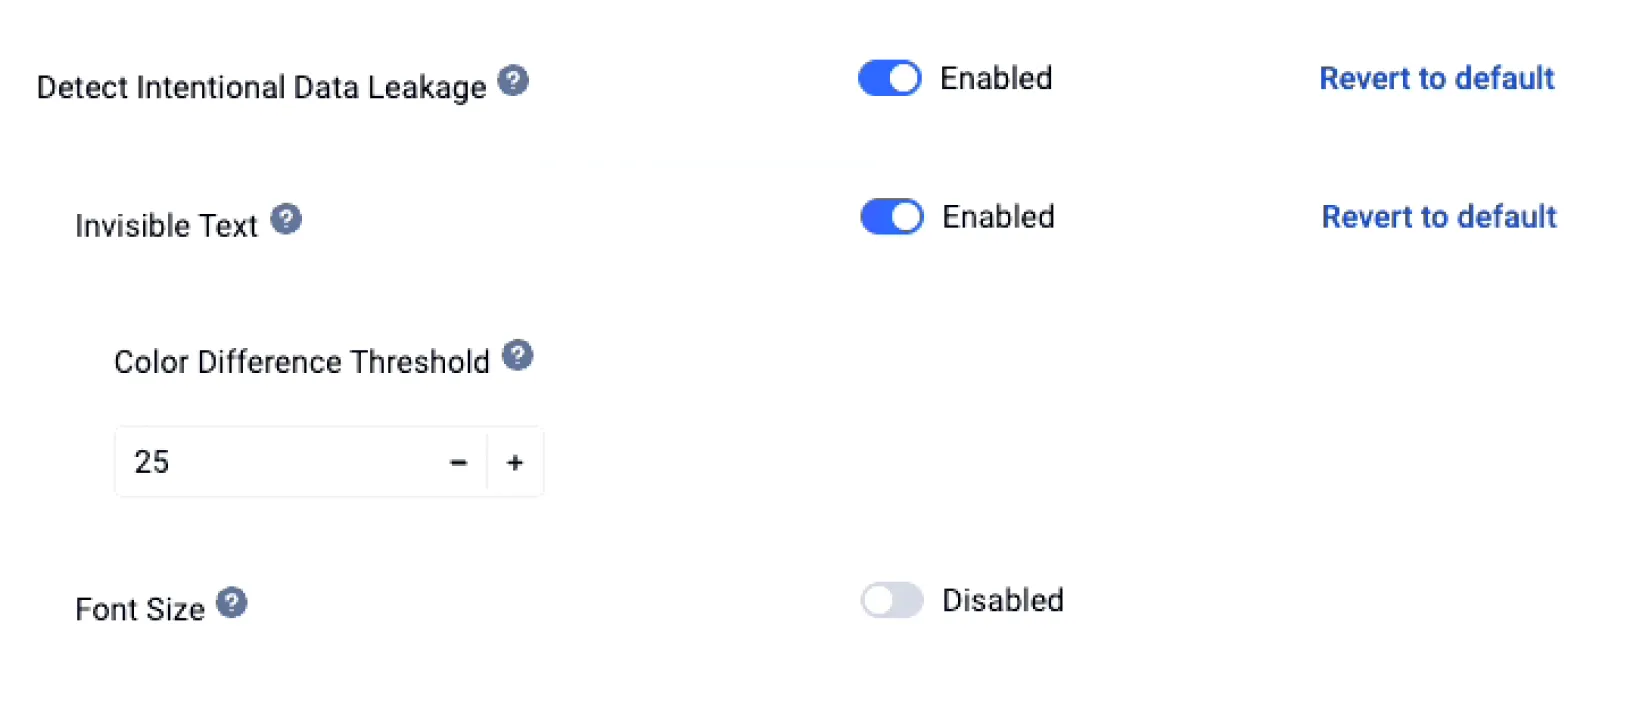
Texto recortado, oculto e invisible
Detección de datos estructurados y no estructurados
Eliminación de metadatos
Datos ocultos. Riesgos invisibles.
Las empresas gestionan miles de archivos, correos electrónicos e intercambios de datos cada día. Sin una inspección exhaustiva y la aplicación de políticas, la información confidencial puede pasar desapercibida, lo que genera graves riesgos para el cumplimiento normativo y la seguridad.
Datos confidenciales ocultos en archivos complejos
La información confidencial o sujeta a normativa suele encontrarse en documentos, imágenes o archivos que circulan por las redes sin ser controlados. Los escáneres tradicionales pueden pasar por alto estos riesgos ocultos, lo que da lugar a una exposición involuntaria.
Falta de control normativo
Las políticas de gestión de datos manuales o incoherentes dificultan el cumplimiento de las normas corporativas y reglamentarias. Las organizaciones corren el riesgo de incumplir marcos normativos como el RGPD, la HIPAA o la norma PCI DSS, lo que deja la información confidencial expuesta.
Amenazas internas
La mayoría de las fugas de datos se deben a un intercambio accidental, a un acceso mal configurado o a otras amenazas internas, incluido el uso indebido intencionado de los datos. Sin una detección y un anonimato automatizados, los empleados pueden exponer información confidencial, independientemente de su intención.
Datos que rompen la tendencia
Confiar únicamente en la comparación basada en patrones y reglas solo permite detectar datos en formatos predecibles. La información sensible redactada de forma irregular o no estructurada pasa desapercibida, dejando lagunas que los patrones fijos por sí solos no pueden subsanar.
Incorporación de datos sensibles a los flujos de trabajo de IA
A medida que los equipos introducen archivos y conjuntos de datos en los procesos de desarrollo de IA y en los flujos de datos, resulta difícil recuperar la información confidencial que ha sido absorbida por un modelo. Es necesario inspeccionarla y depurarla antes de que dichos sistemas la incorporen.
- Datos confidenciales ocultos
Datos confidenciales ocultos en archivos complejos
La información confidencial o sujeta a normativa suele encontrarse en documentos, imágenes o archivos que circulan por las redes sin ser controlados. Los escáneres tradicionales pueden pasar por alto estos riesgos ocultos, lo que da lugar a una exposición involuntaria.
- Falta de control normativo
Falta de control normativo
Las políticas de gestión de datos manuales o incoherentes dificultan el cumplimiento de las normas corporativas y reglamentarias. Las organizaciones corren el riesgo de incumplir marcos normativos como el RGPD, la HIPAA o la norma PCI DSS, lo que deja la información confidencial expuesta.
- Amenazas internas
Amenazas internas
La mayoría de las fugas de datos se deben a un intercambio accidental, a un acceso mal configurado o a otras amenazas internas, incluido el uso indebido intencionado de los datos. Sin una detección y un anonimato automatizados, los empleados pueden exponer información confidencial, independientemente de su intención.
- Datos que rompen la tendencia
Datos que rompen la tendencia
Confiar únicamente en la comparación basada en patrones y reglas solo permite detectar datos en formatos predecibles. La información sensible redactada de forma irregular o no estructurada pasa desapercibida, dejando lagunas que los patrones fijos por sí solos no pueden subsanar.
- Ingestión de flujos de trabajo de IA
Incorporación de datos sensibles a los flujos de trabajo de IA
A medida que los equipos introducen archivos y conjuntos de datos en los procesos de desarrollo de IA y en los flujos de datos, resulta difícil recuperar la información confidencial que ha sido absorbida por un modelo. Es necesario inspeccionarla y depurarla antes de que dichos sistemas la incorporen.
Protección de datos sensibles basada en la inteligencia artificial
Proactive DLP , censura y anonimiza los datos confidenciales mediante una inspección exhaustiva y la aplicación automatizada de políticas, lo que facilita el cumplimiento normativo y el control en todos los intercambios de datos.
Inspección en profundidad del contenido
Analiza más de 125 tipos de archivos, entre los que se incluyen archivos de Microsoft Office, PDF, CSV, archivos de imagen y archivos comprimidos, para detectar patrones confidenciales como números de la Seguridad Social, números de tarjetas de crédito, bloques IPv4/CIDR y datos secretos en el texto.
Detección y anonimización basadas en el contenido
Aprovecha los modelos basados en inteligencia artificial para detectar texto no estructurado, documentos de identidad, imágenes no aptas para el trabajo (NSFW) y lenguaje tóxico, y, a continuación, censura o anonimiza automáticamente la información personal para proteger la privacidad.

Aplicación y cumplimiento de las políticas
Permite establecer reglas de políticas personalizadas que garantizan el cumplimiento normativo (por ejemplo, el RGPD, la HIPAA o la norma PCI DSS), eliminan metadatos, incorporan etiquetas de clasificación y controlan las transferencias de archivos, lo que asegura una gestión automatizada entre usuarios y canales.
Cómo funciona
Proactive DLP tus archivos, detectando, clasificando y protegiendo los datos confidenciales antes de que salgan de tu organización o lleguen a usuarios externos.
Bloquear. Ocultar. Anonimizar.
Detección de datos confidenciales basada en inteligencia artificial
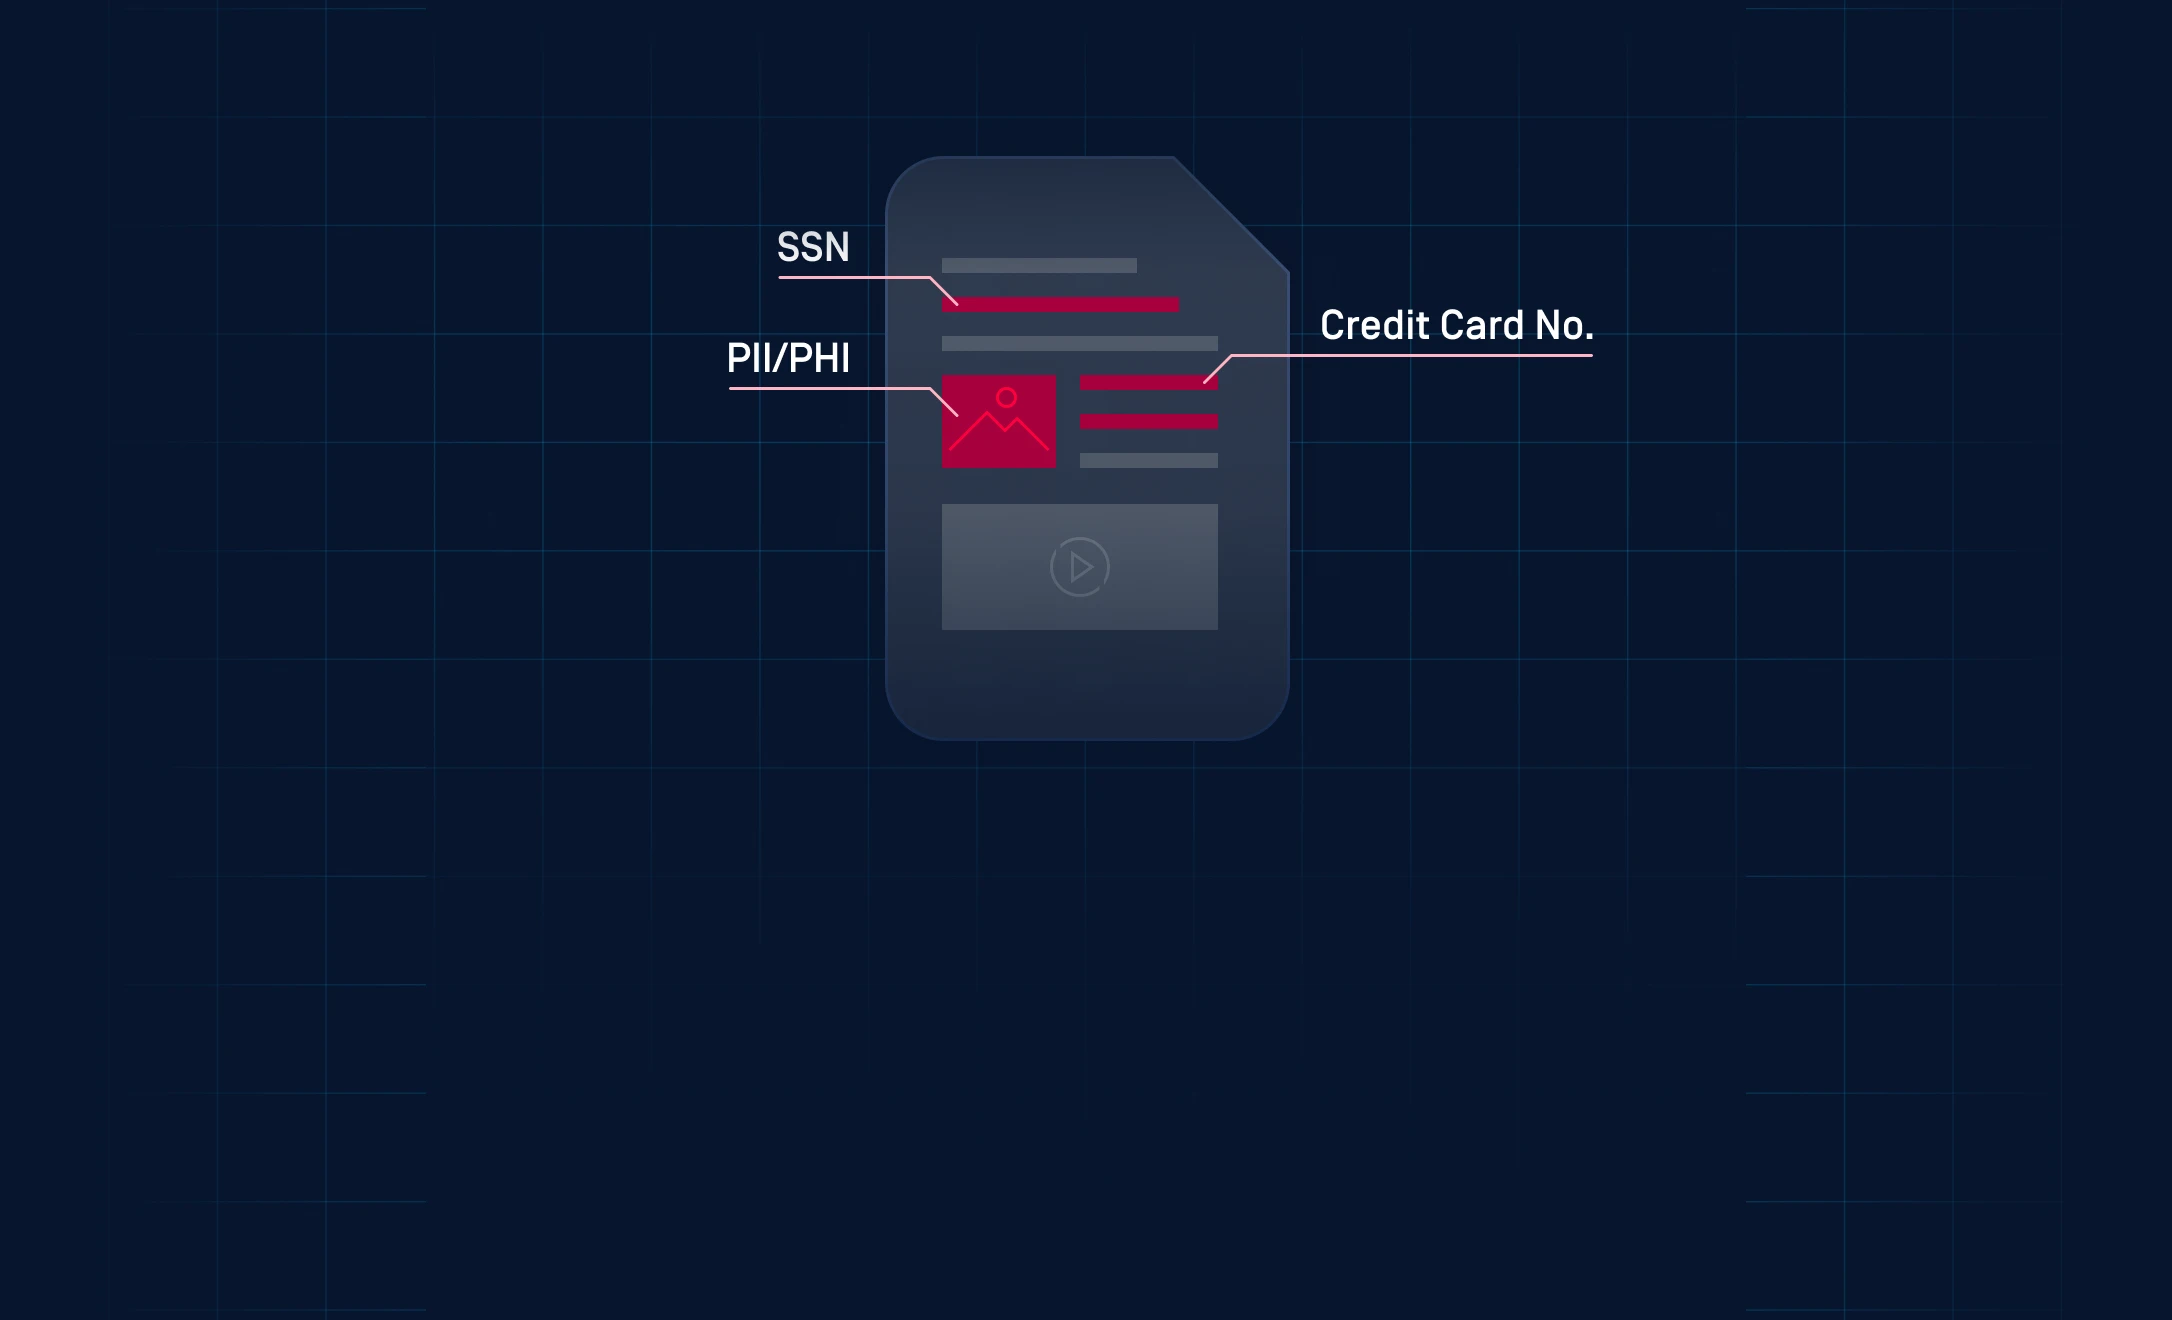
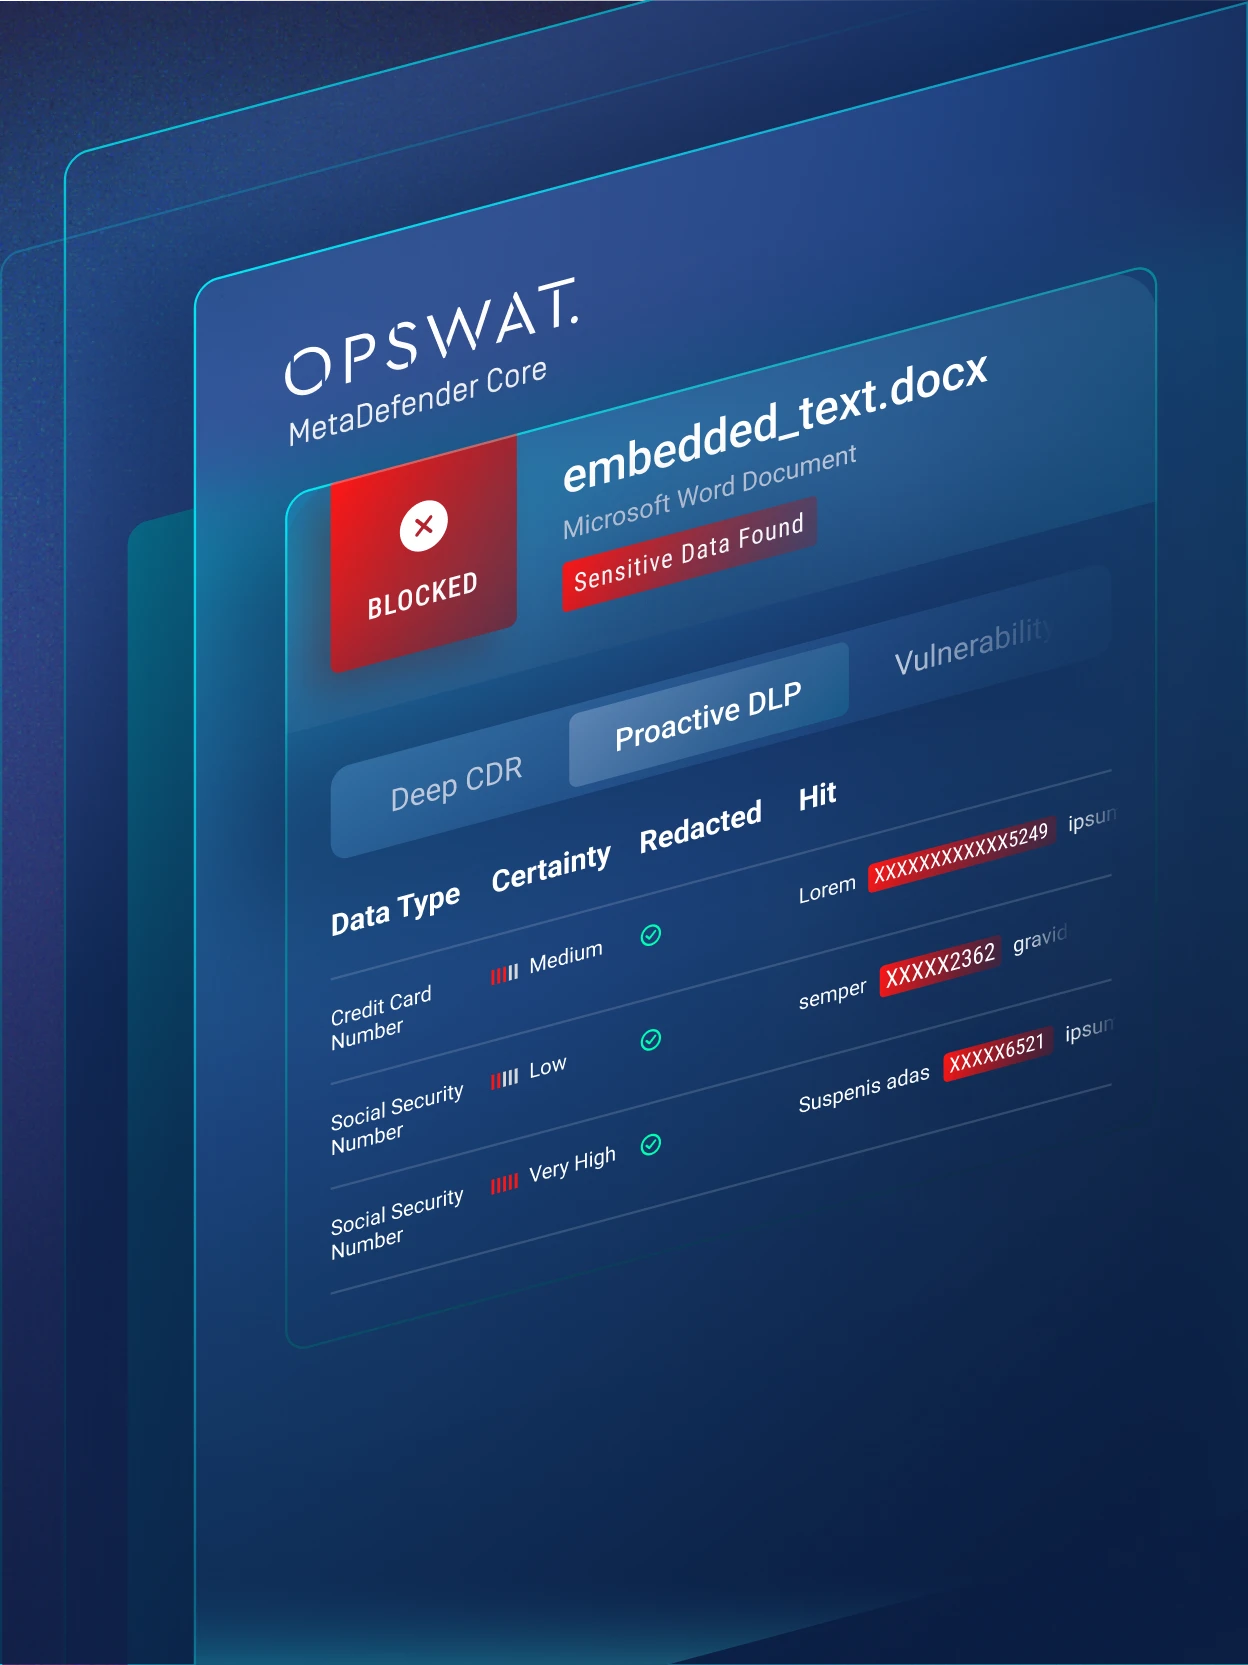
Utilización de OCR y NER para identificar información de identificación personal (PII), información médica protegida (PHI), credenciales, datos financieros, información confidencial y contenido inapropiado en más de 125 tipos de archivos, incluidos textos, imágenes y documentos incrustados, con una alta precisión de detección.
Aplicación de políticas basada en el contenido
Aplica automáticamente políticas basadas en el contenido, bloqueando o permitiendo archivos en función de su nivel de confidencialidad, y aplicando medidas como la censura, la sustitución, la eliminación de metadatos, el etiquetado o la inserción de marcas de agua, con el fin de garantizar un intercambio de datos seguro y conforme a la normativa.
Revisar los archivos destinados a herramientas de IA de uso público
Implementado detrás de un proxy de acceso a través de MetaDefender ,ICAP yServer, Proactive DLP™ inspecciona las subidas dirigidas a herramientas públicas de IA y bloquea los archivos que contengan datos regulados, incluido el texto confidencial extraído de imágenes y la escritura manuscrita mediante OCR.
Integración con un ecosistema de seguridad multicapa
Se ejecuta en el mismo flujo de trabajo de MetaDefender que Metascan™ Multiscanning, la tecnología Deep CDR™, AI Content Inspector, Adaptive Sandbox y File-Based Vulnerability Assessment, lo que proporciona una defensa en profundidad en la que la prevención de la pérdida de datos y la prevención de malware se llevan a cabo en una única transacción de archivos, sin necesidad de implementar ninguna herramienta adicional.
Ajustamiento al cumplimiento normativo
Detecta y bloquea los tipos de datos sujetos a normativa, como la información de identificación personal (PII), la información médica protegida (PHI) y la información financiera, mediante políticas personalizables que ayudan a las organizaciones a cumplir con los requisitos de PCI-DSS, HIPAA y el RGPD.
Descubre cómo Proactive DLP tus datos
Descubre cómo Proactive DLP tus intercambios de archivos, detectando riesgos y evitando la pérdida de datos antes de que se produzca.
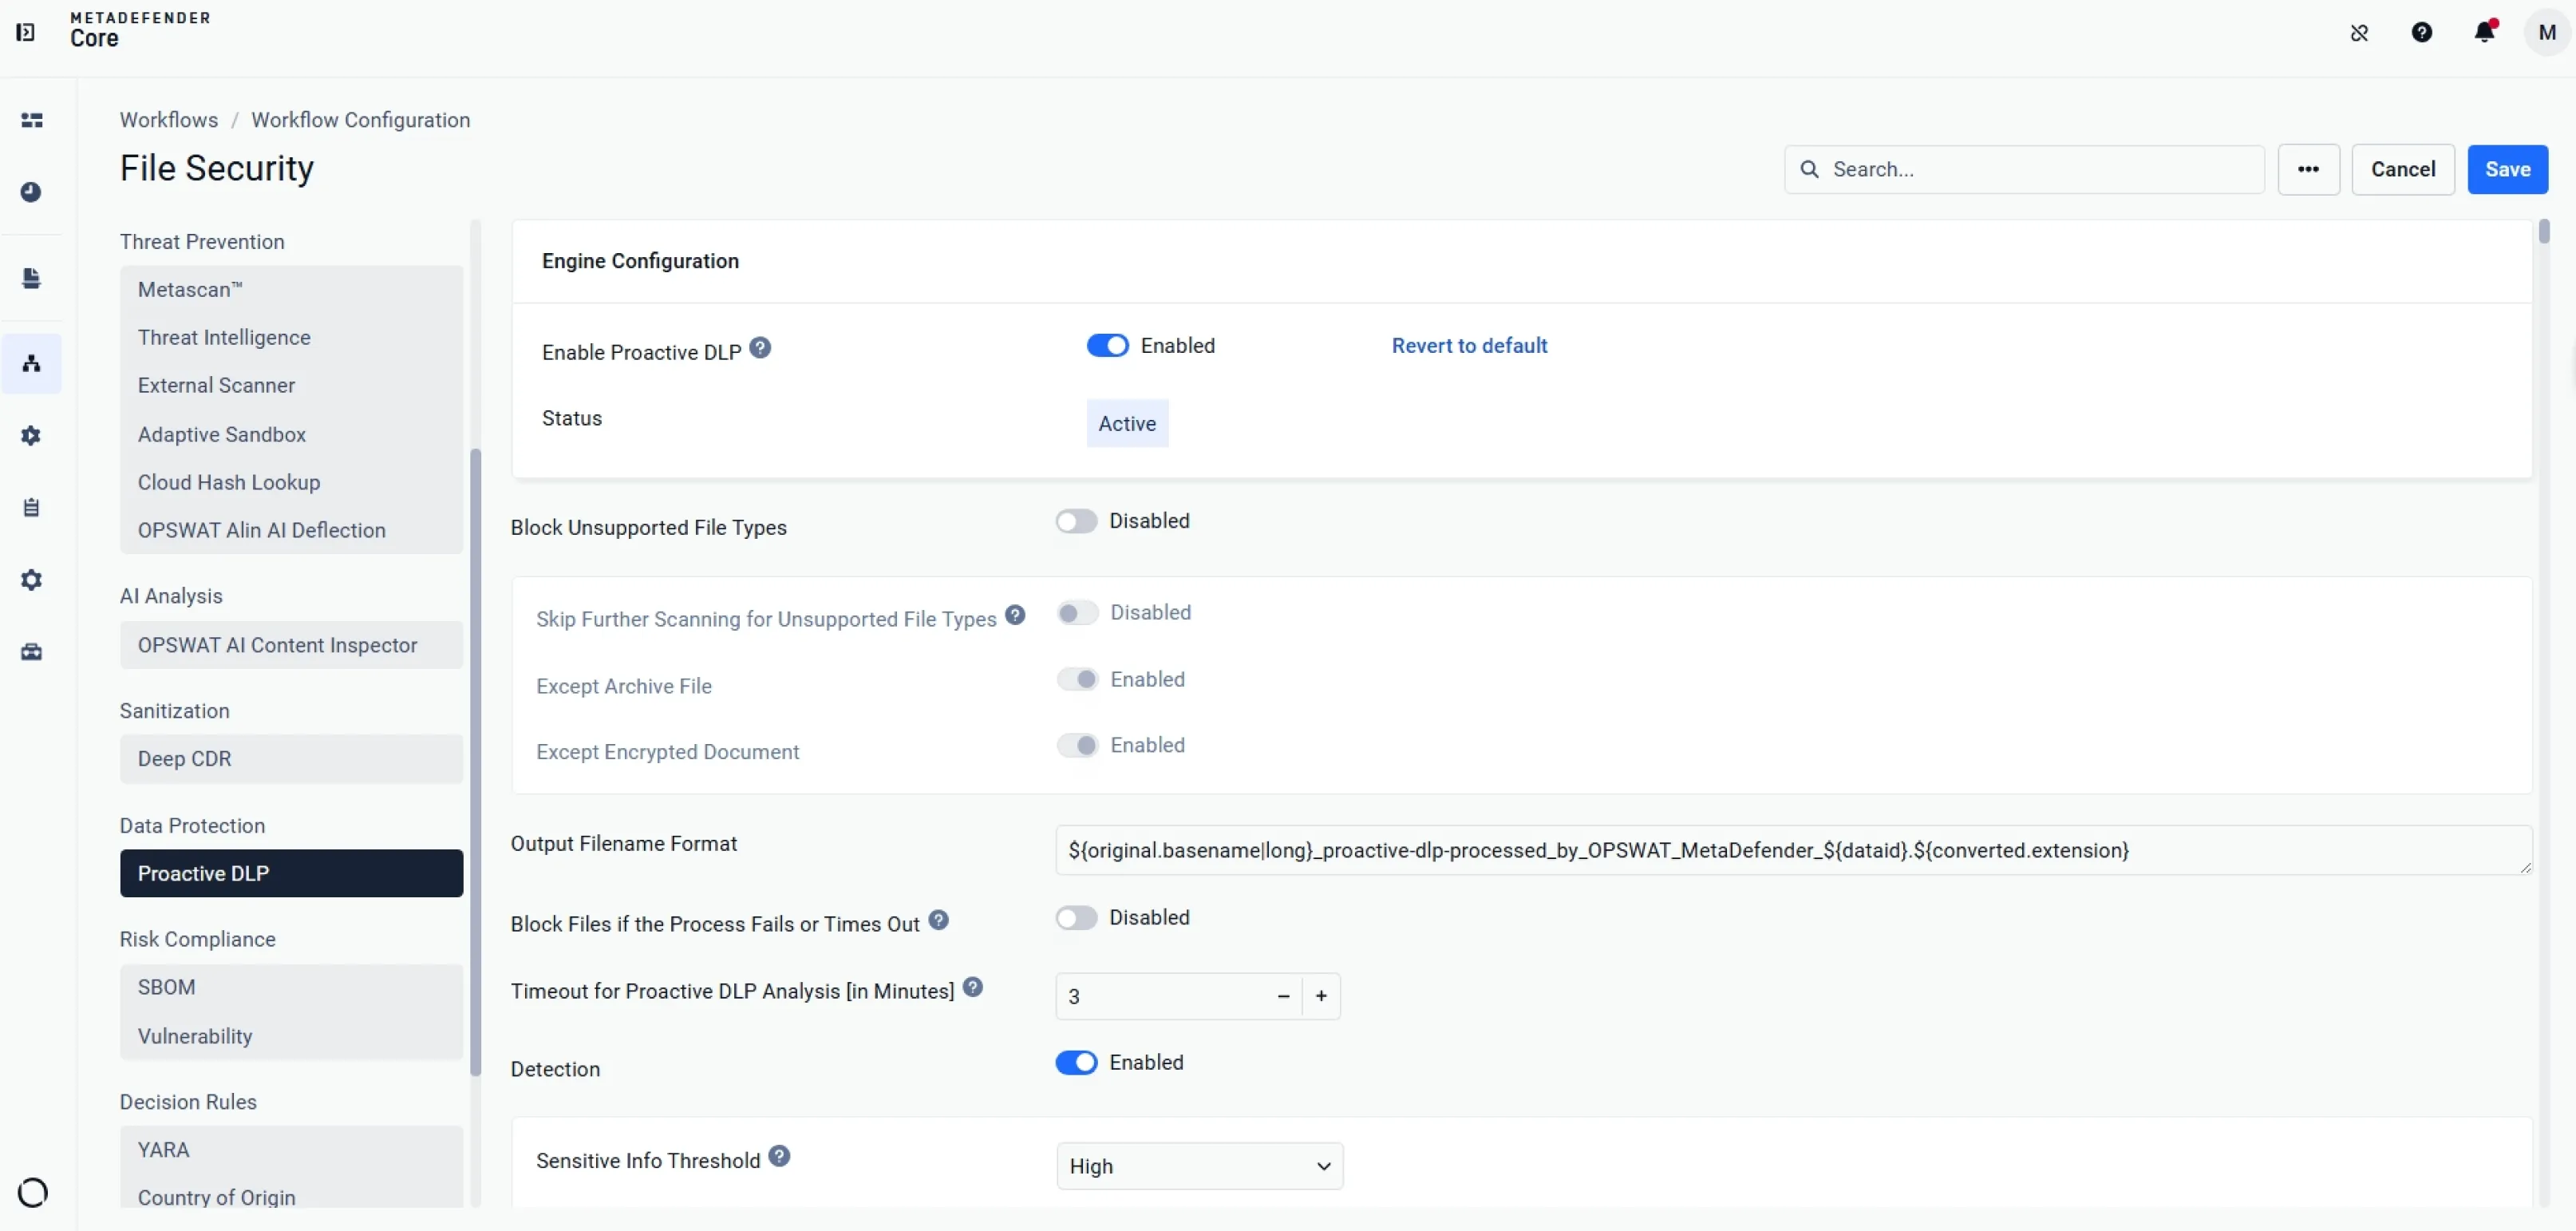
Permite la protección de datos basada en inteligencia artificial para detectar y proteger los datos confidenciales en distintos tipos de archivos.
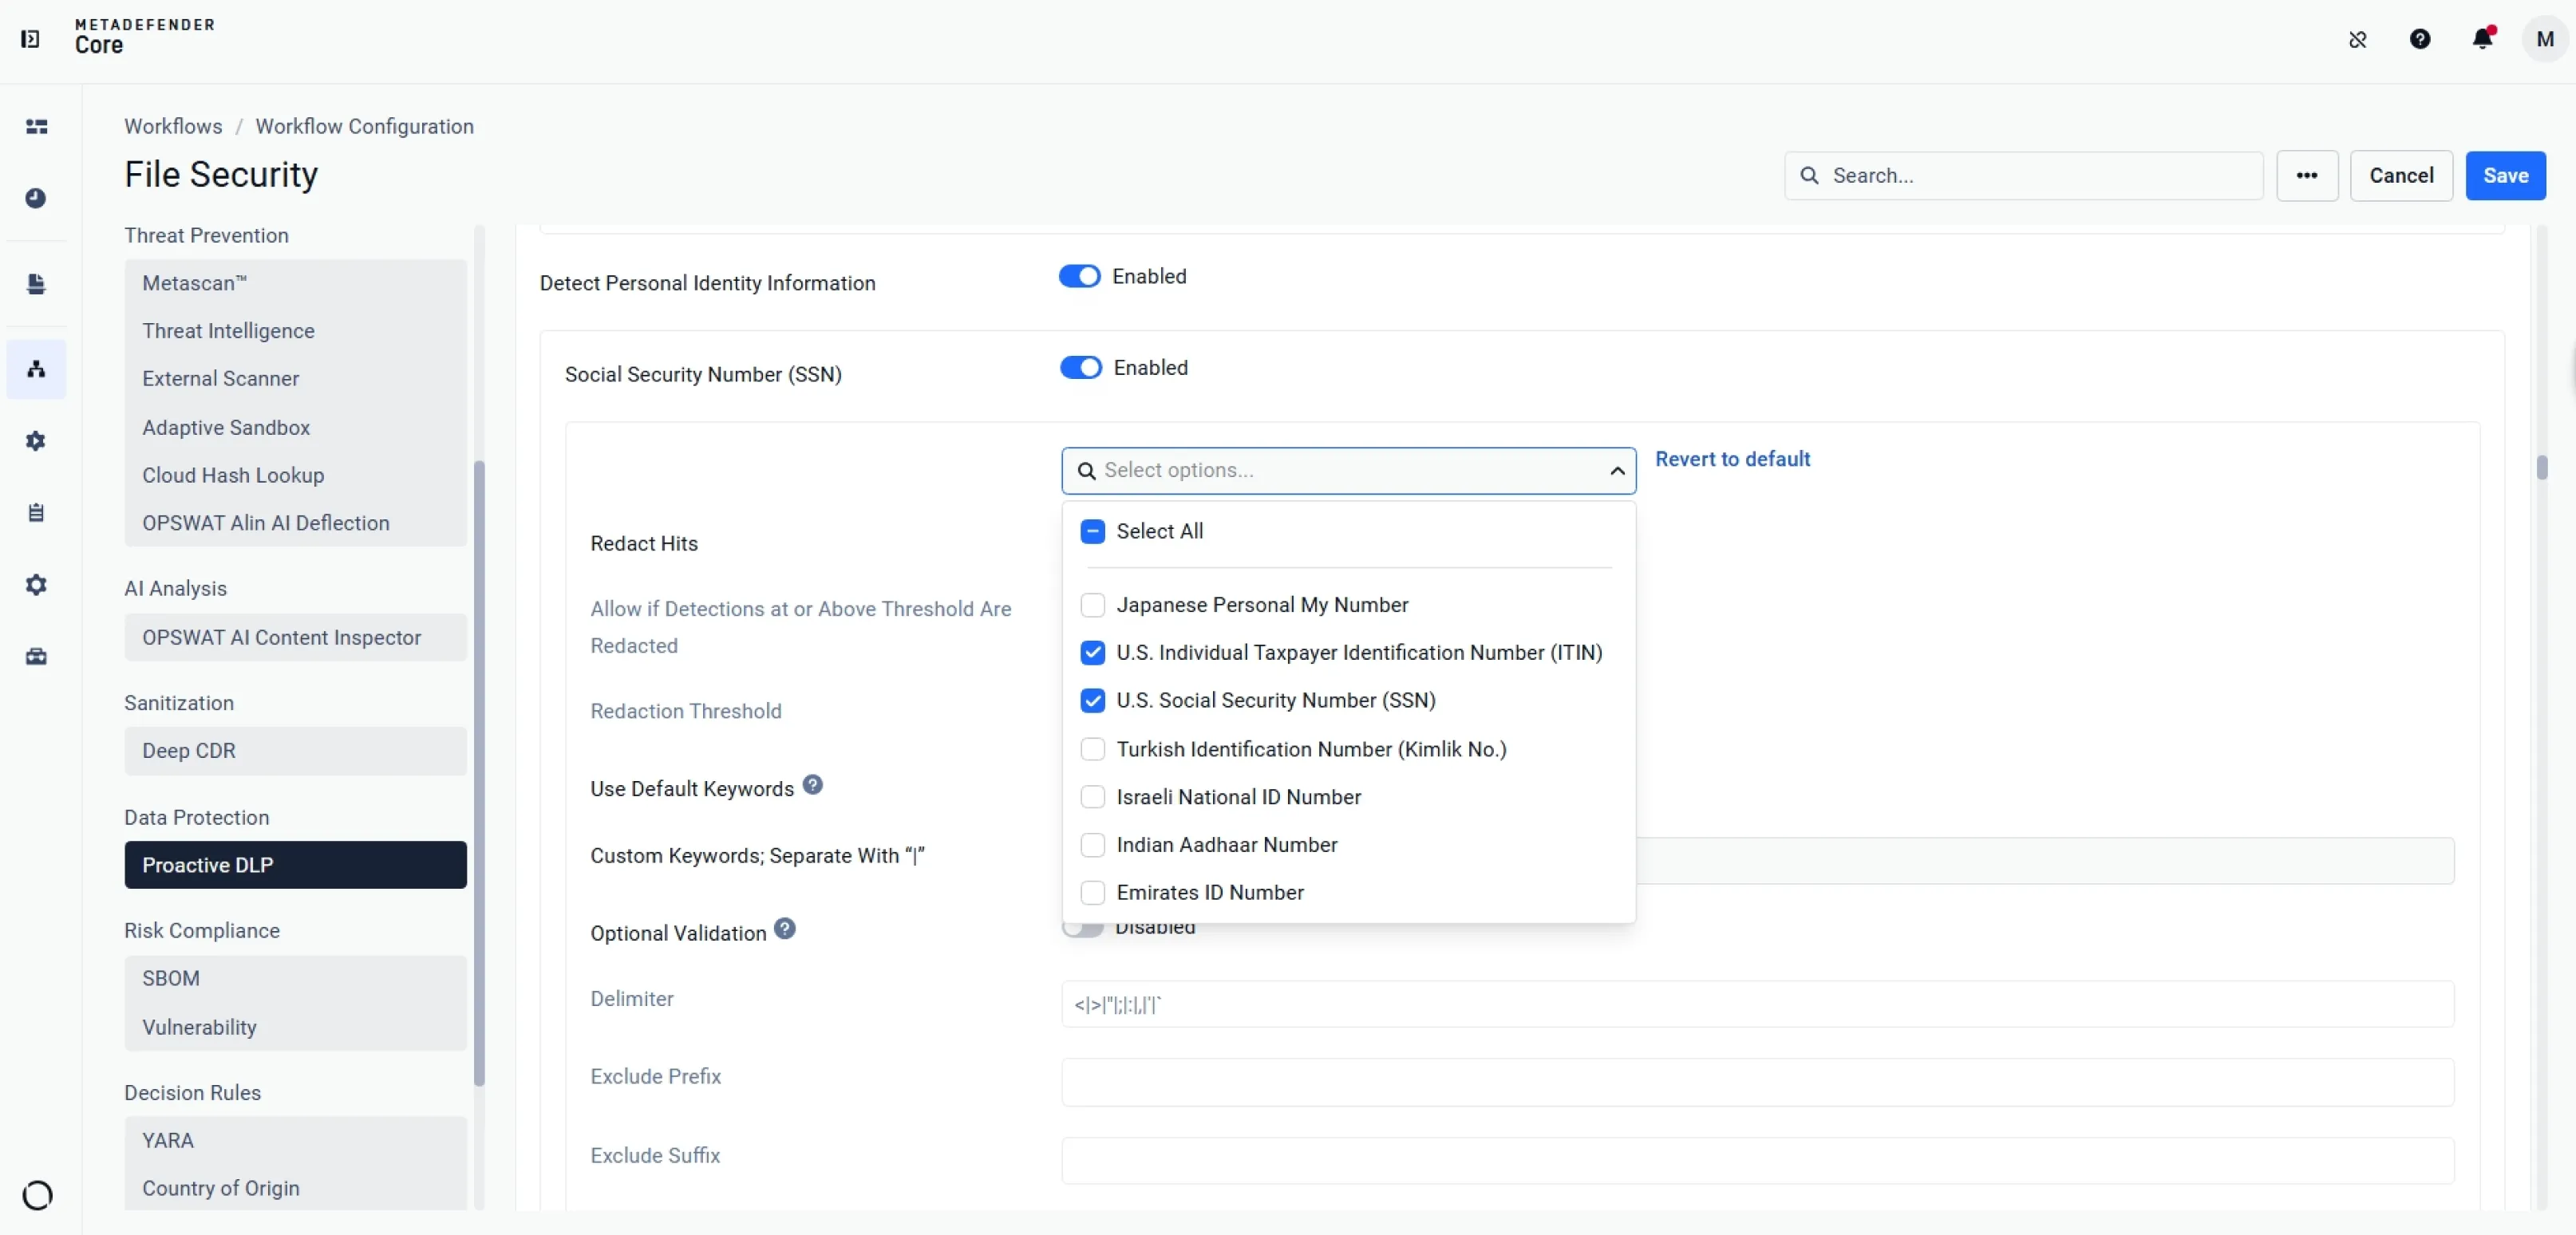
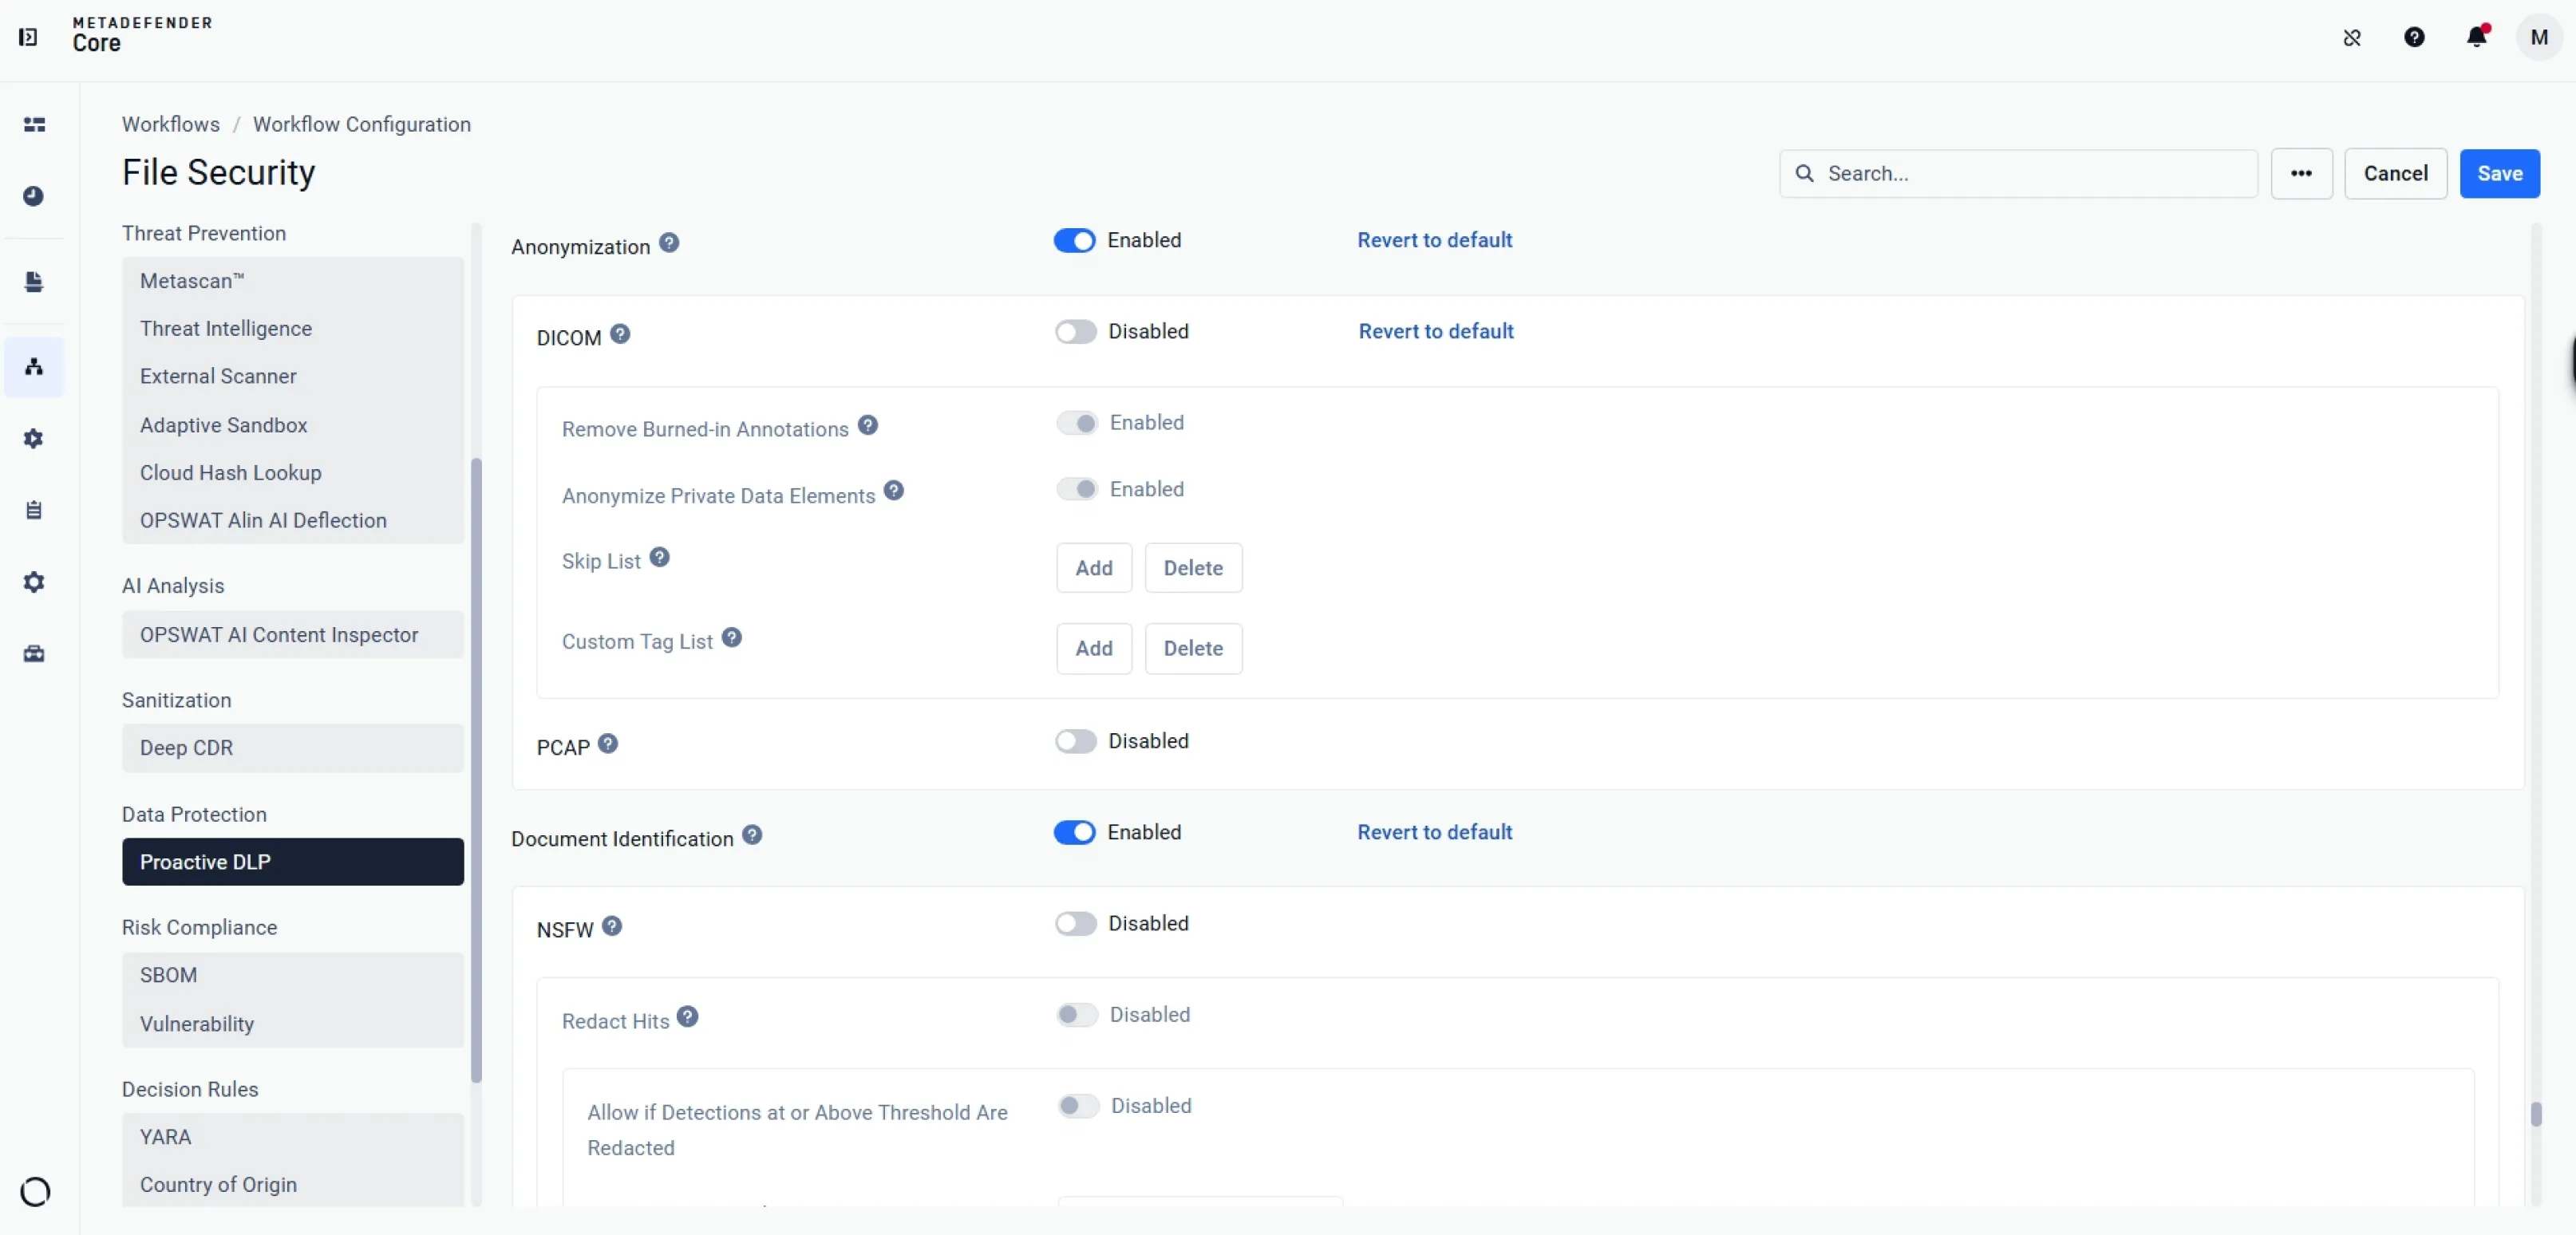
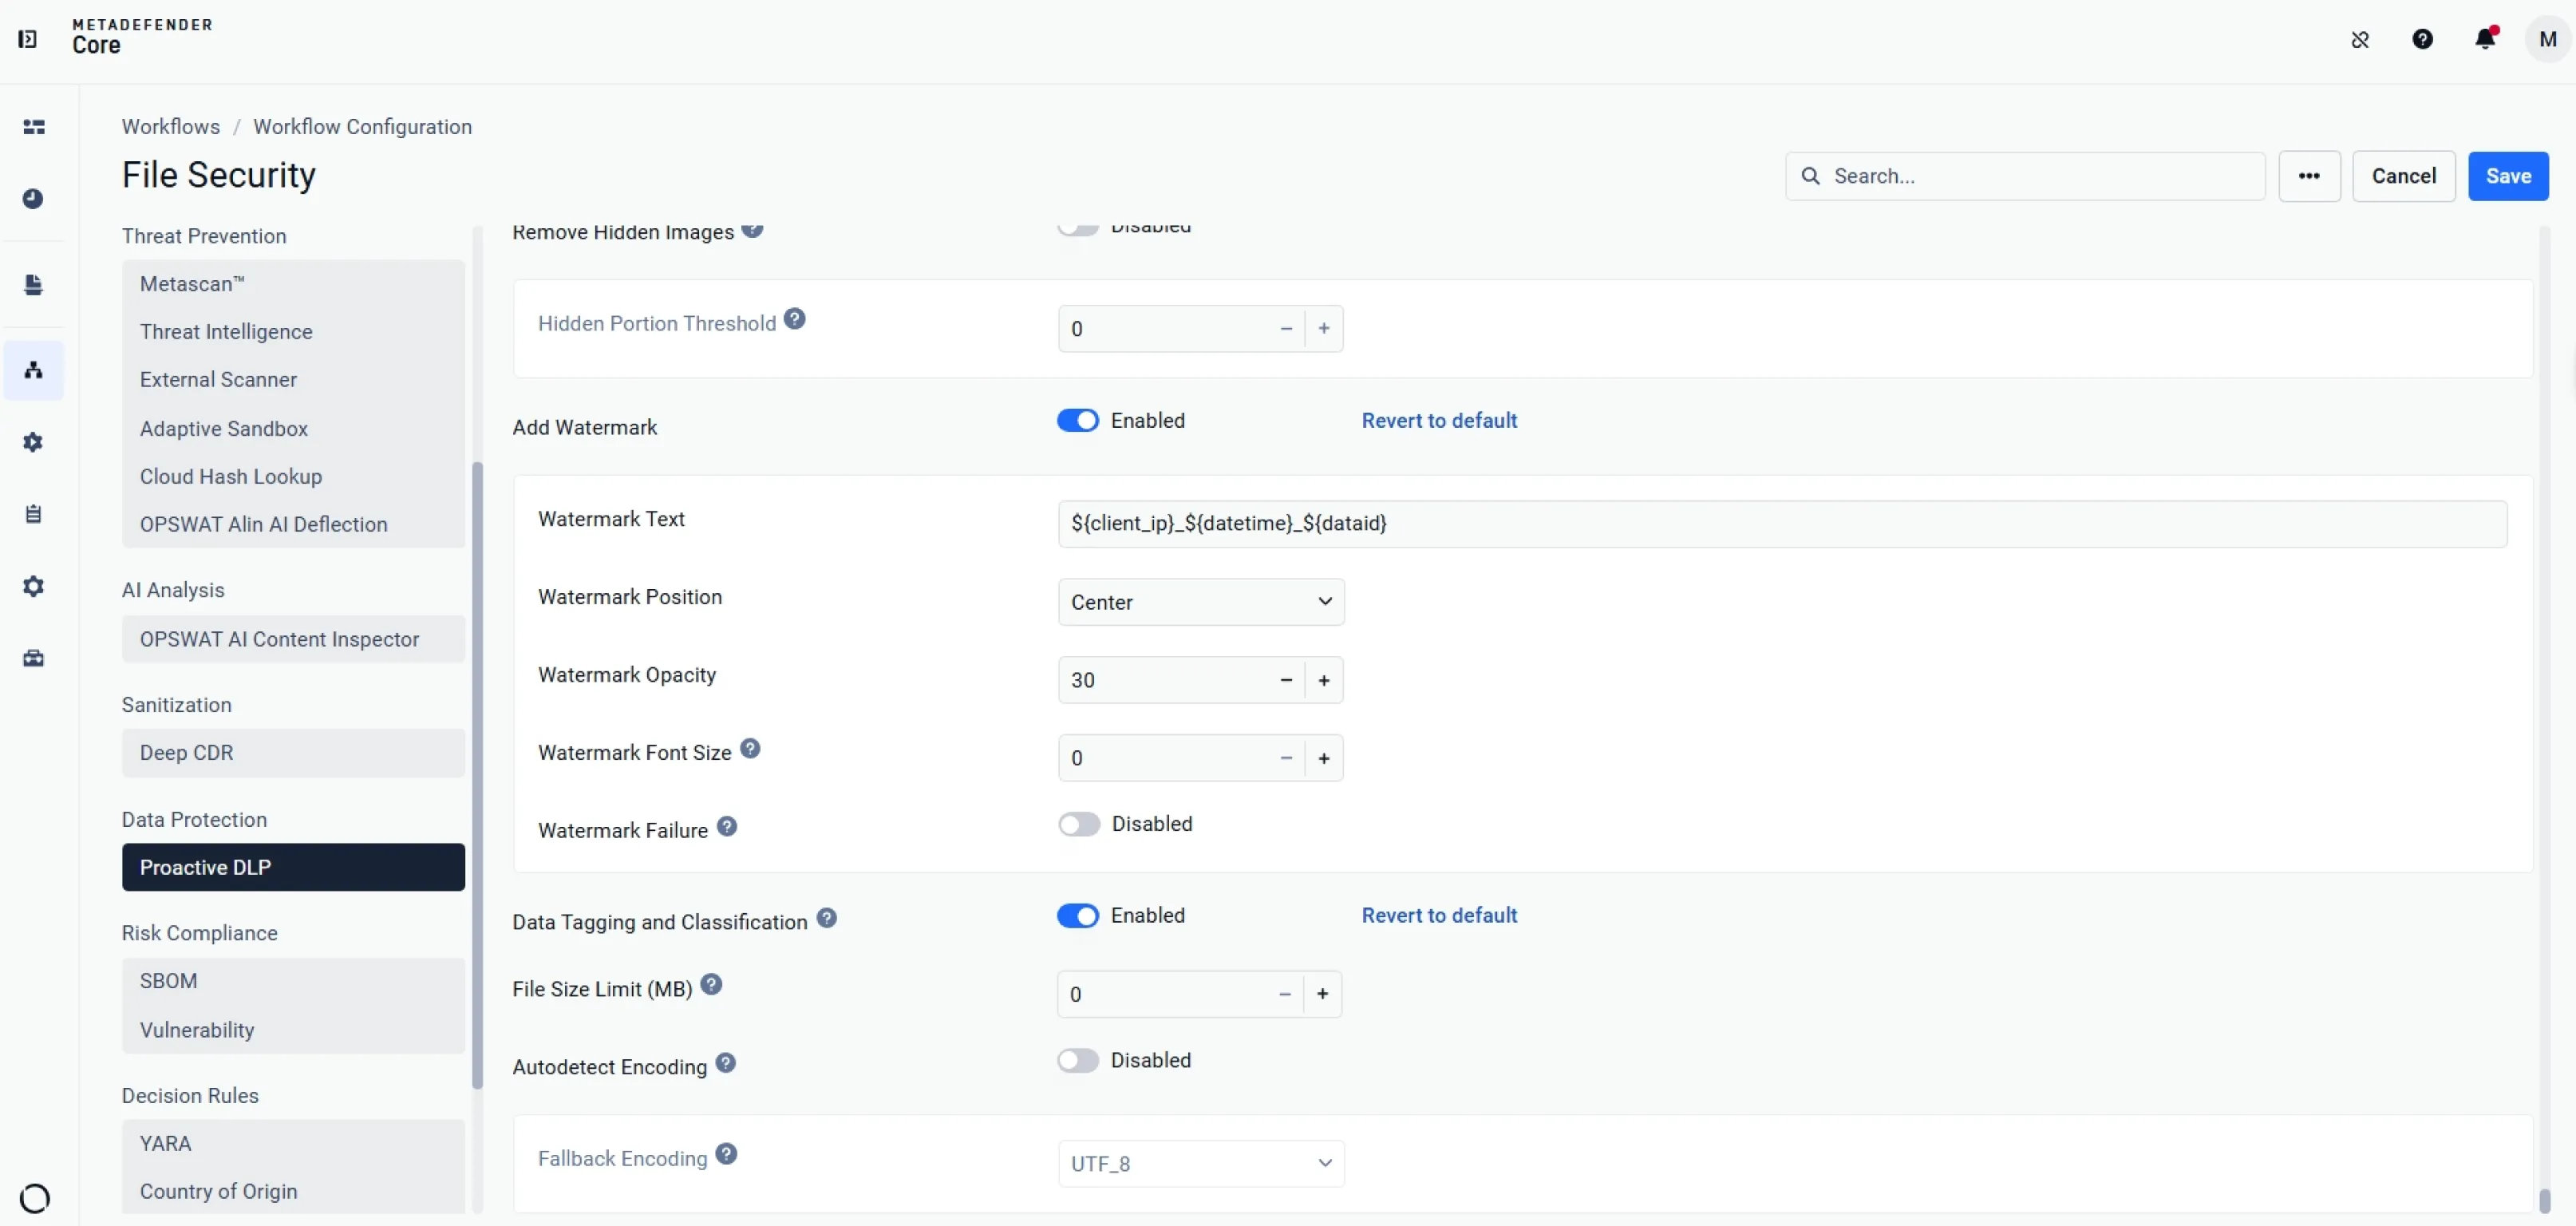
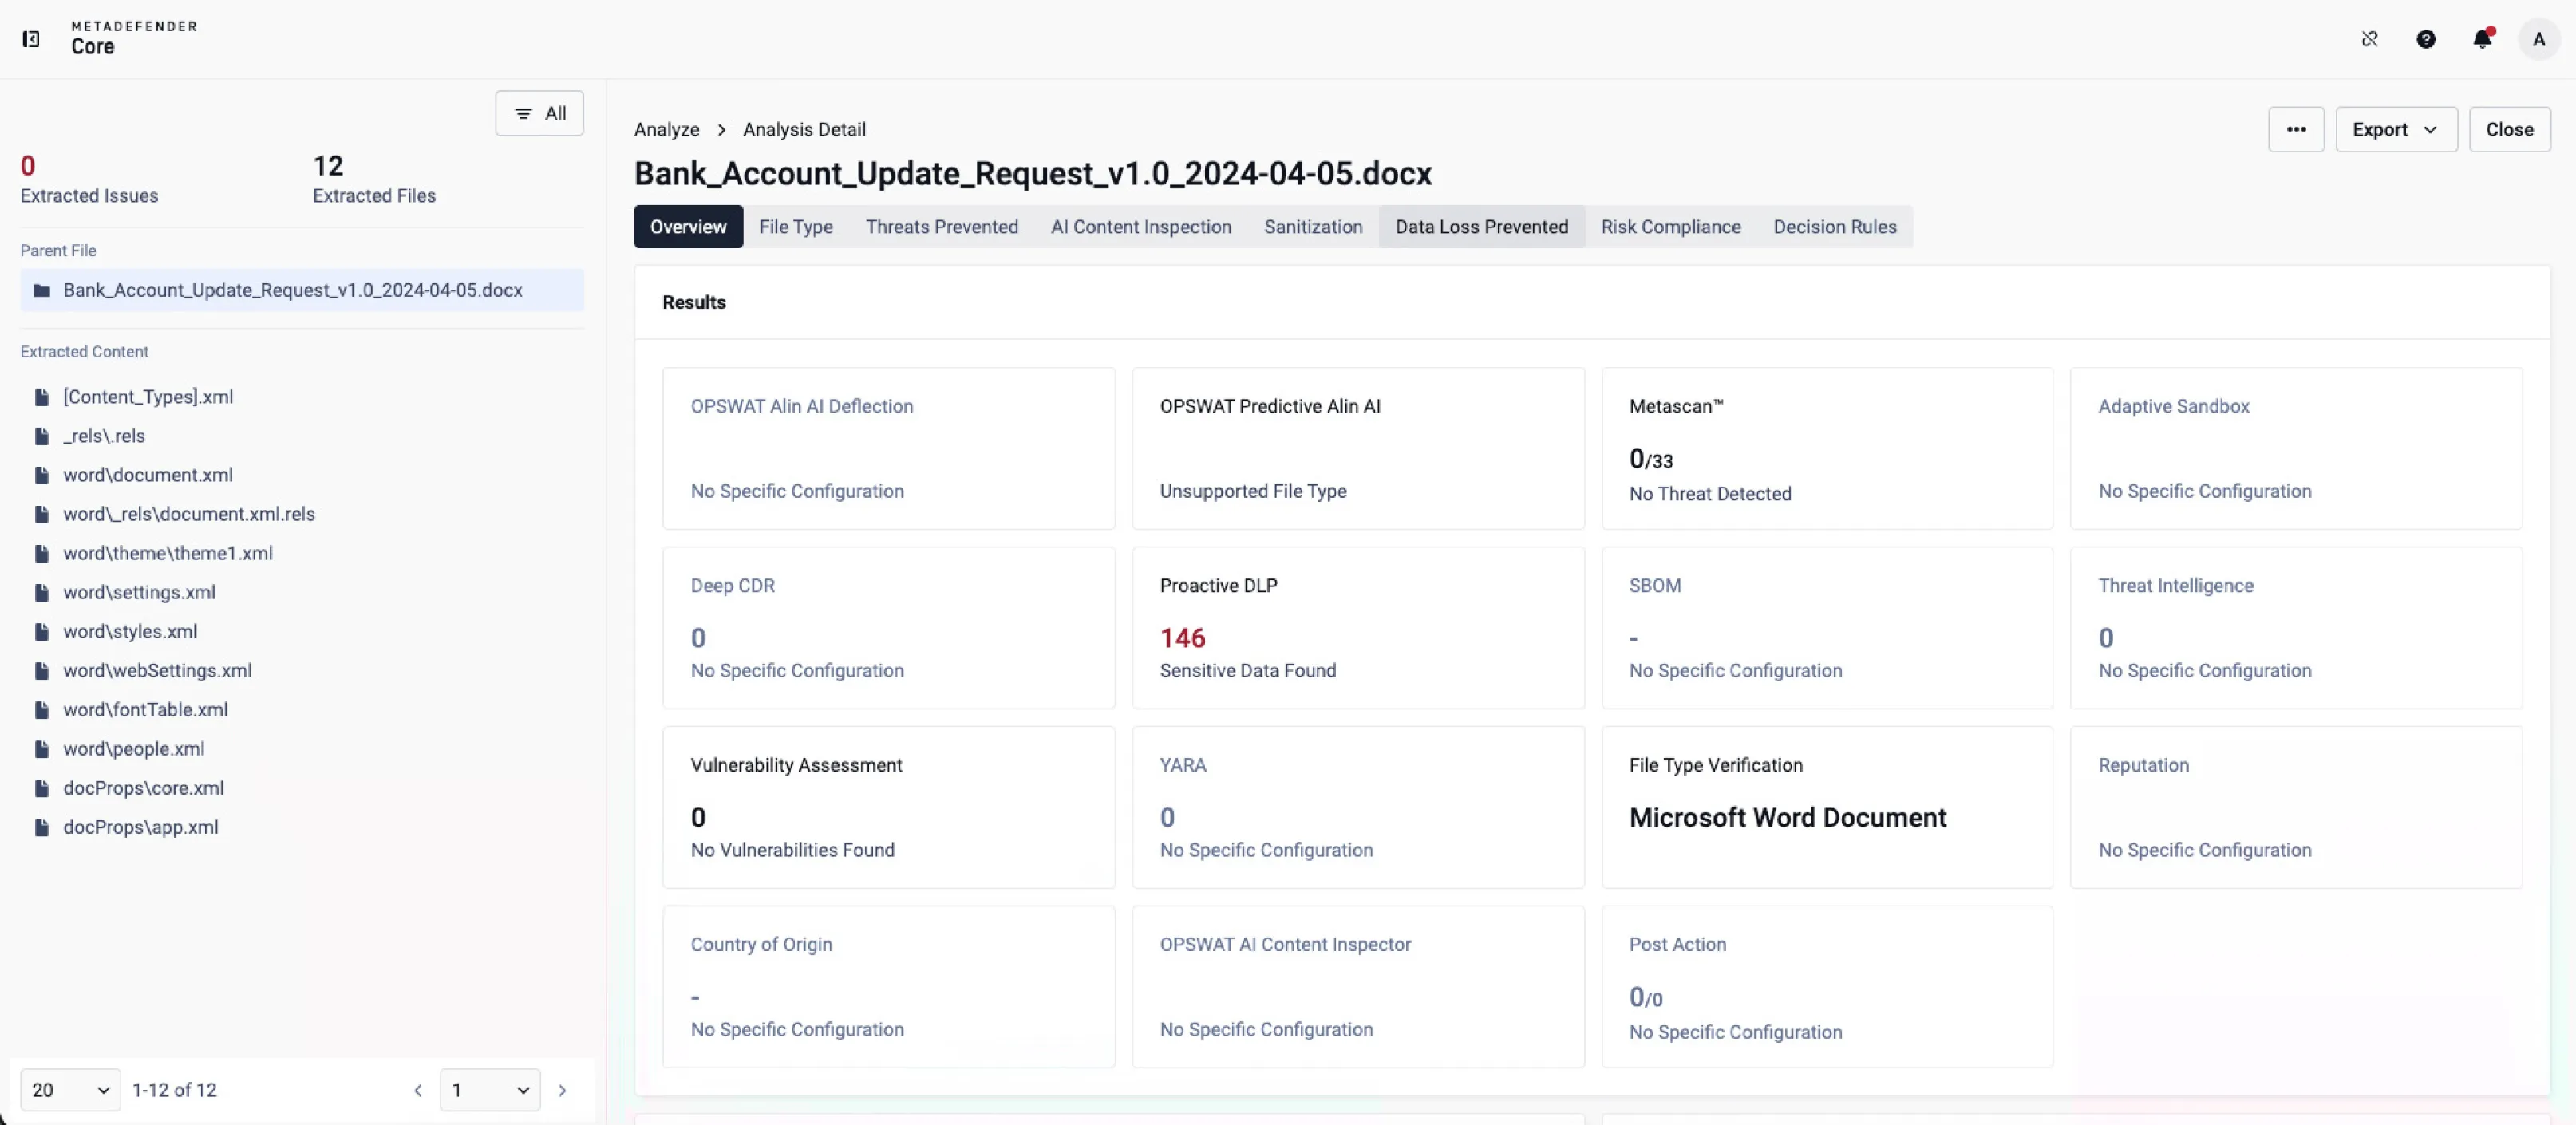
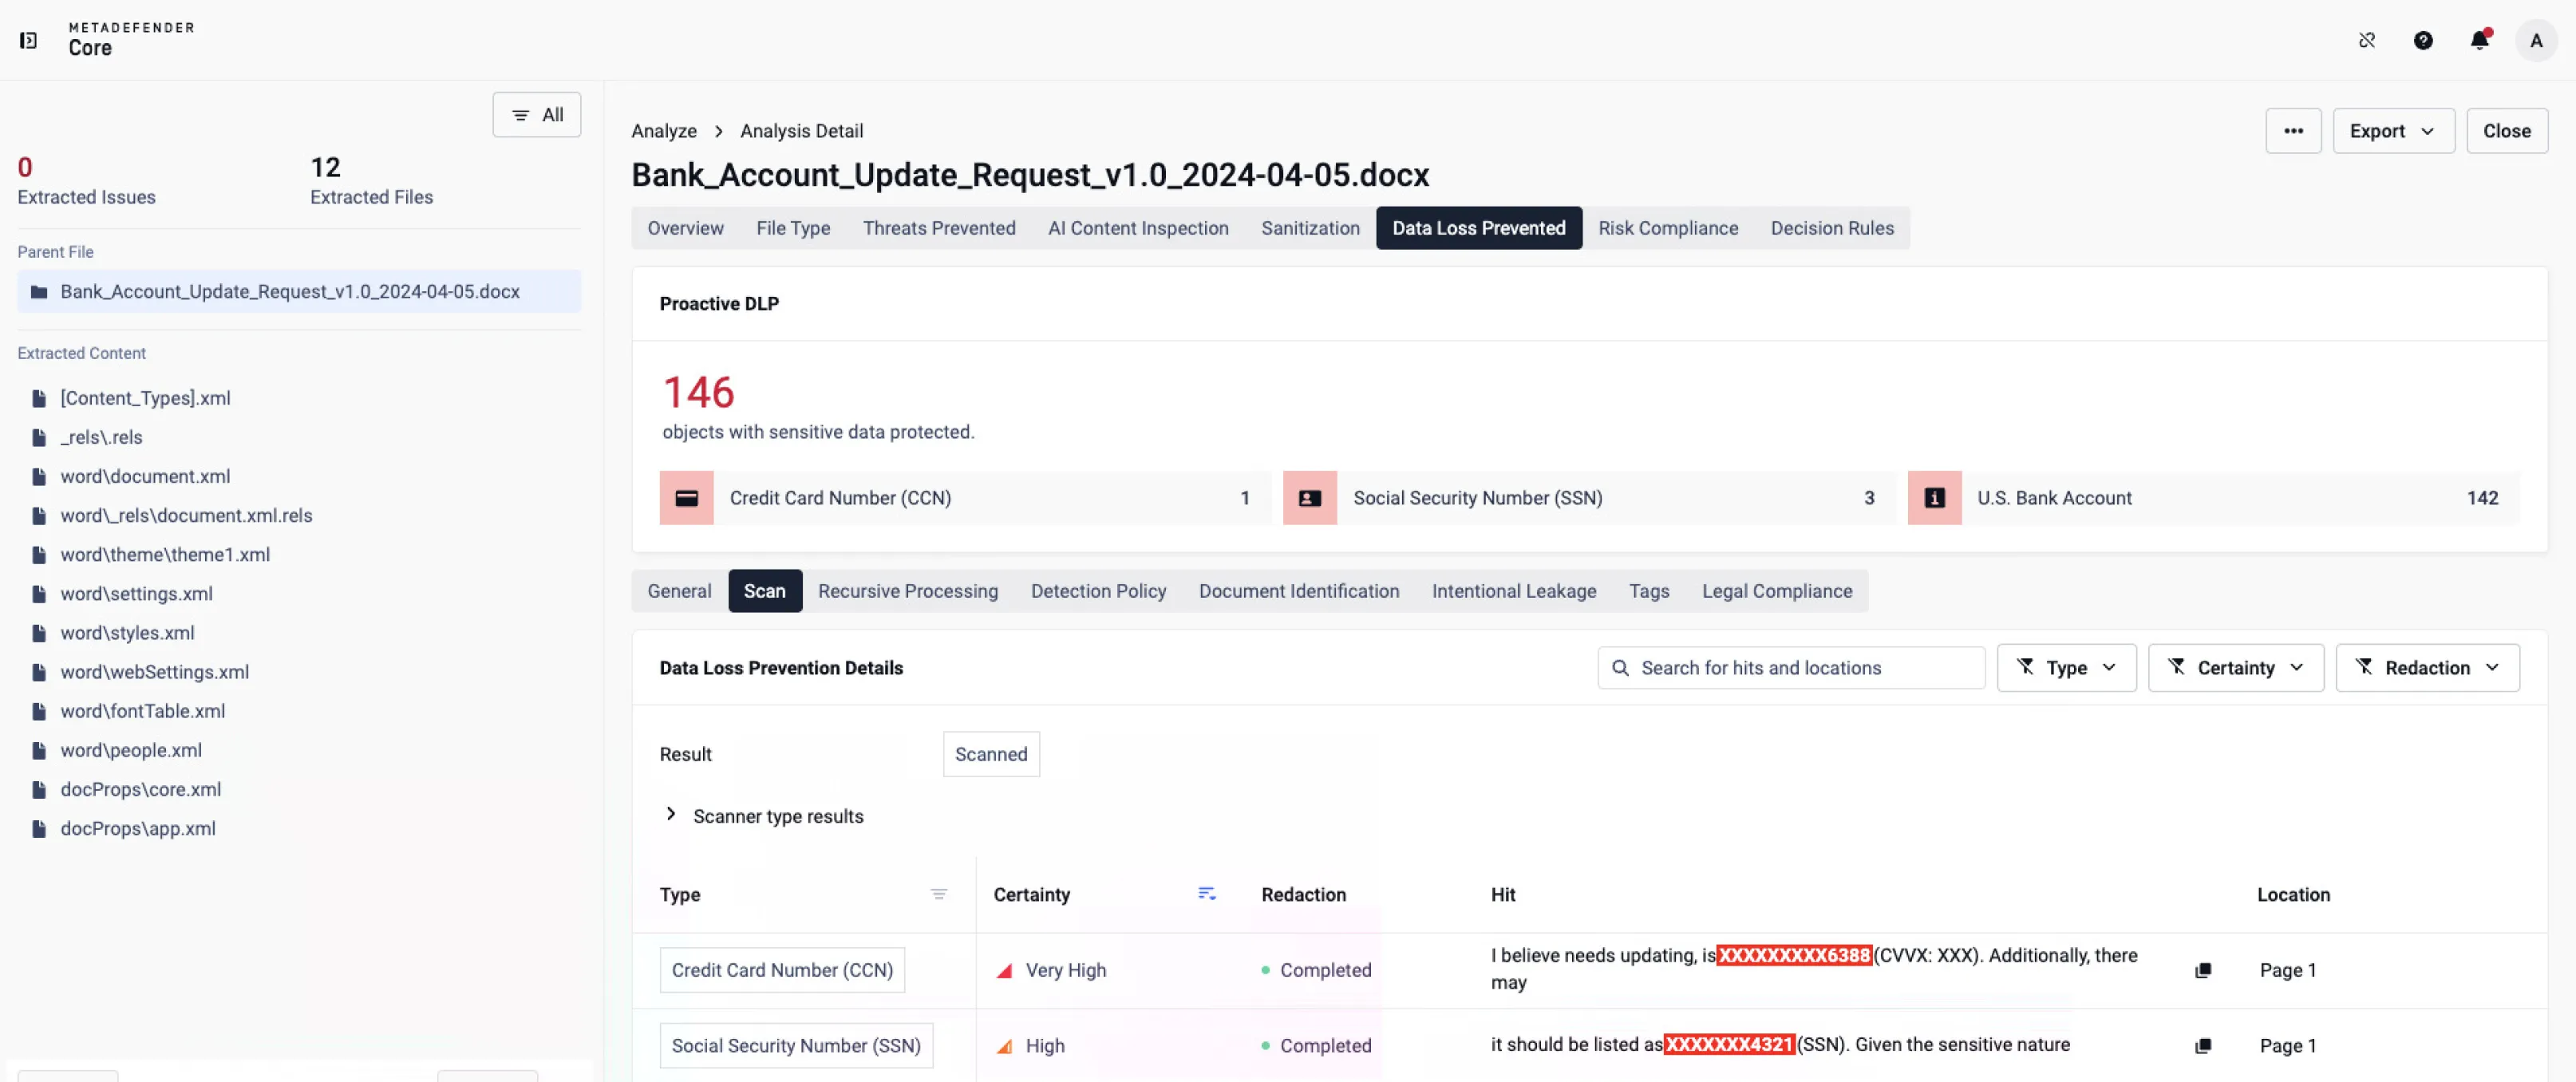
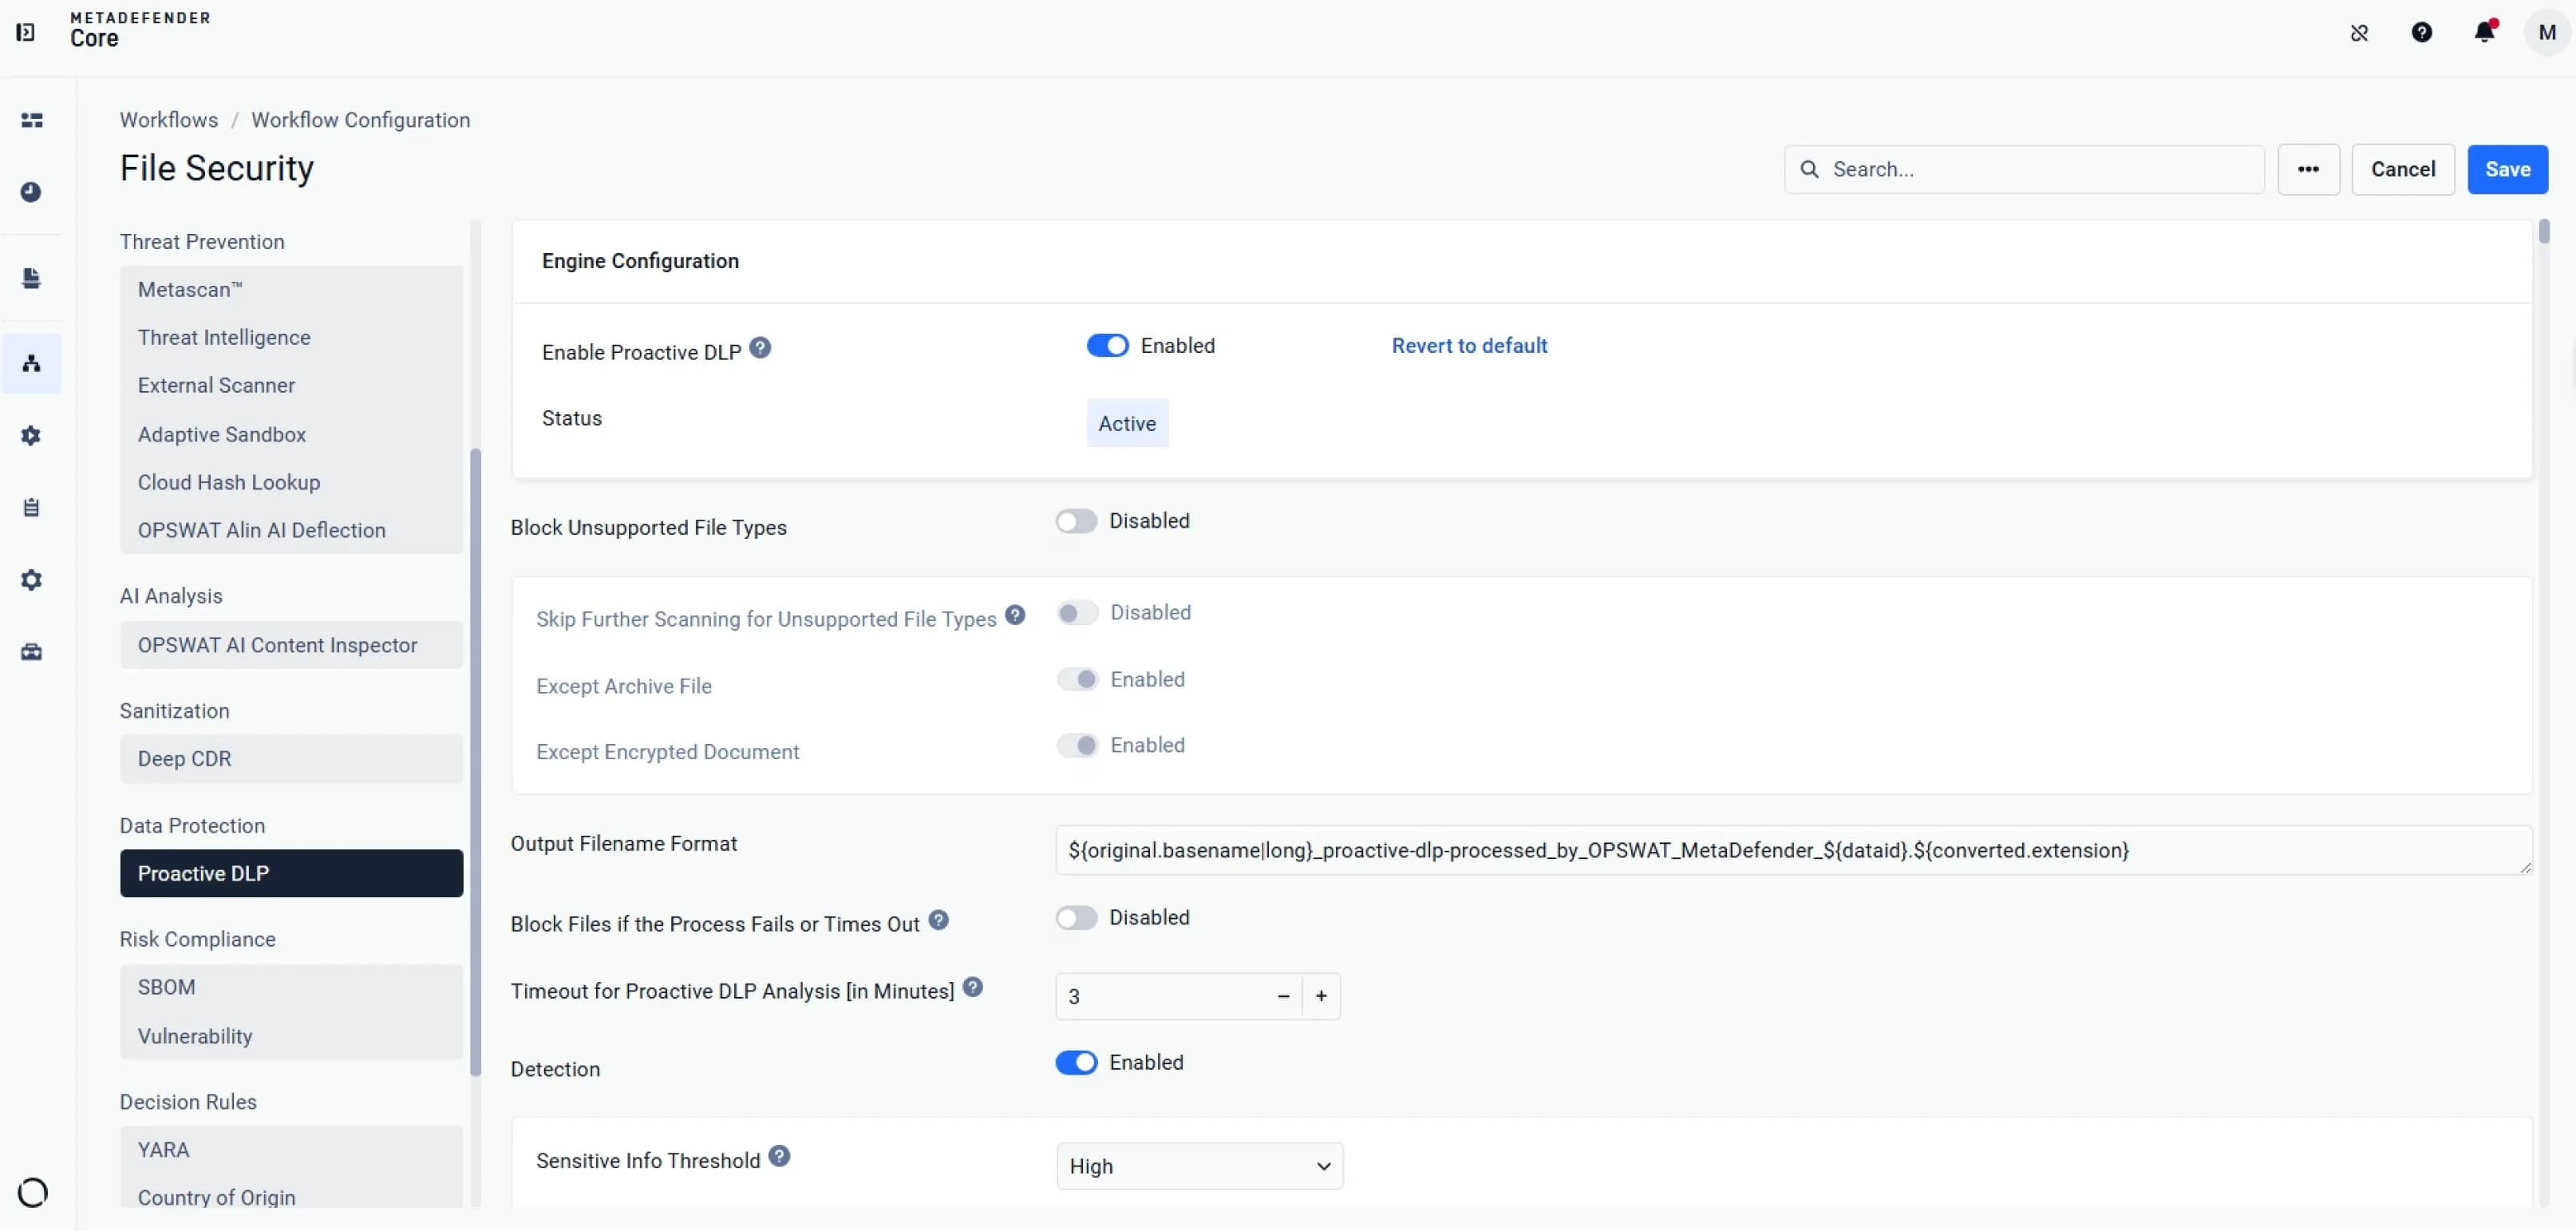 Detección de datos confidenciales basada en inteligencia artificial
Permite la protección de datos basada en inteligencia artificial para detectar y proteger los datos confidenciales en distintos tipos de archivos.
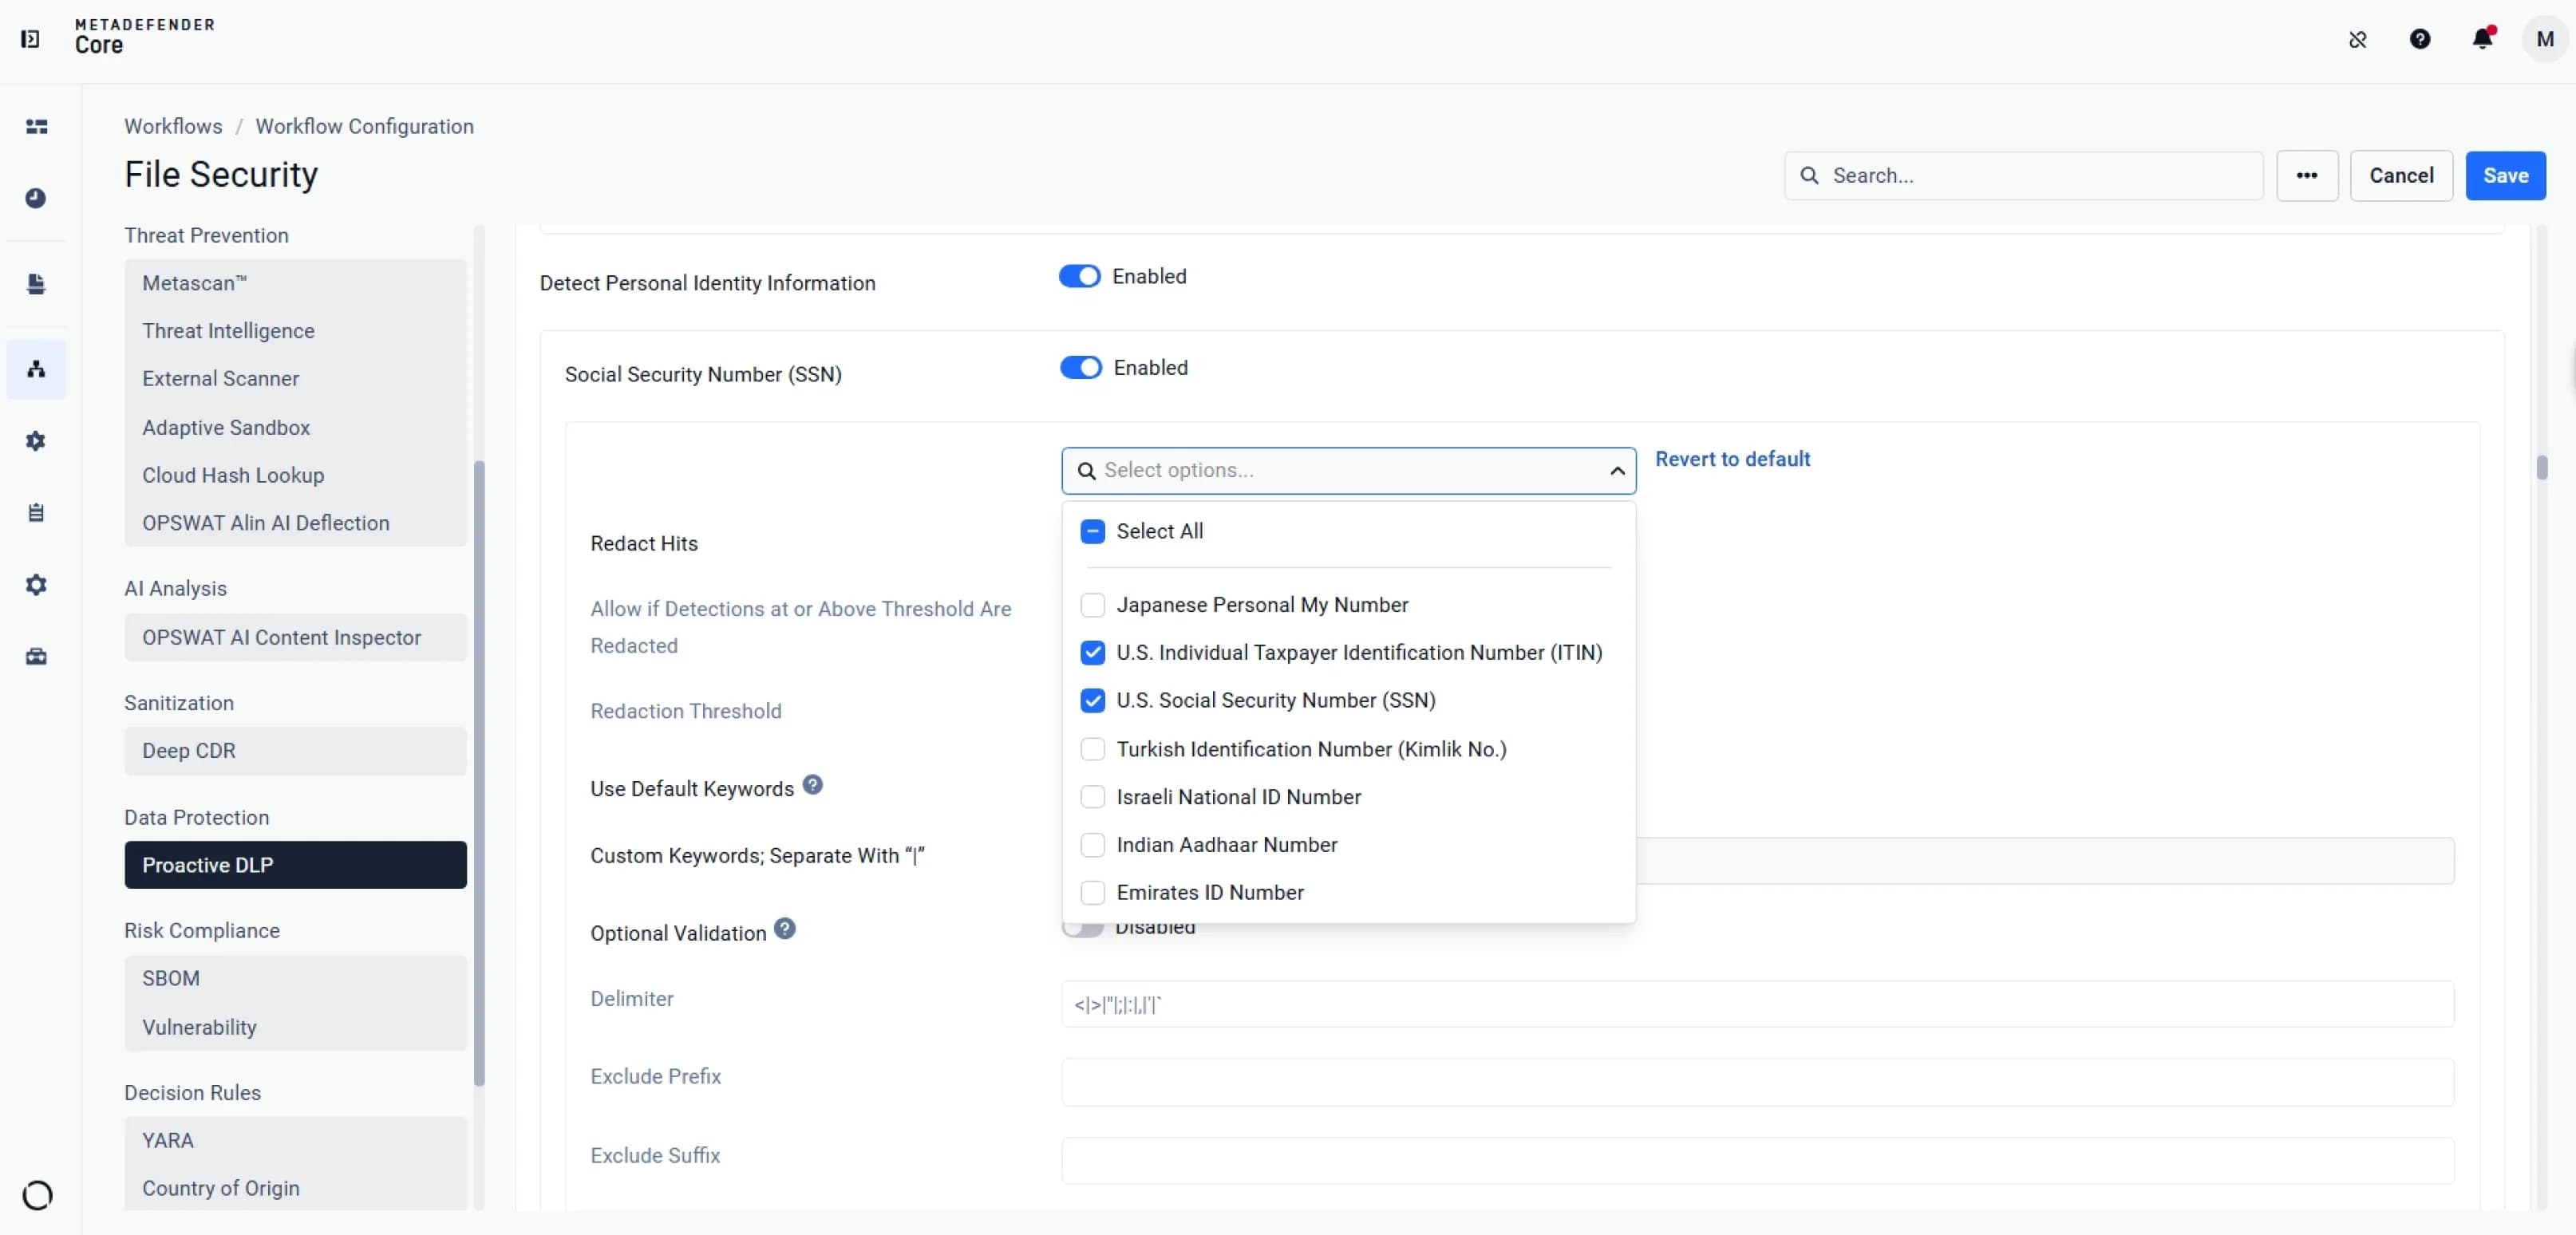 Ocultación de datos confidenciales
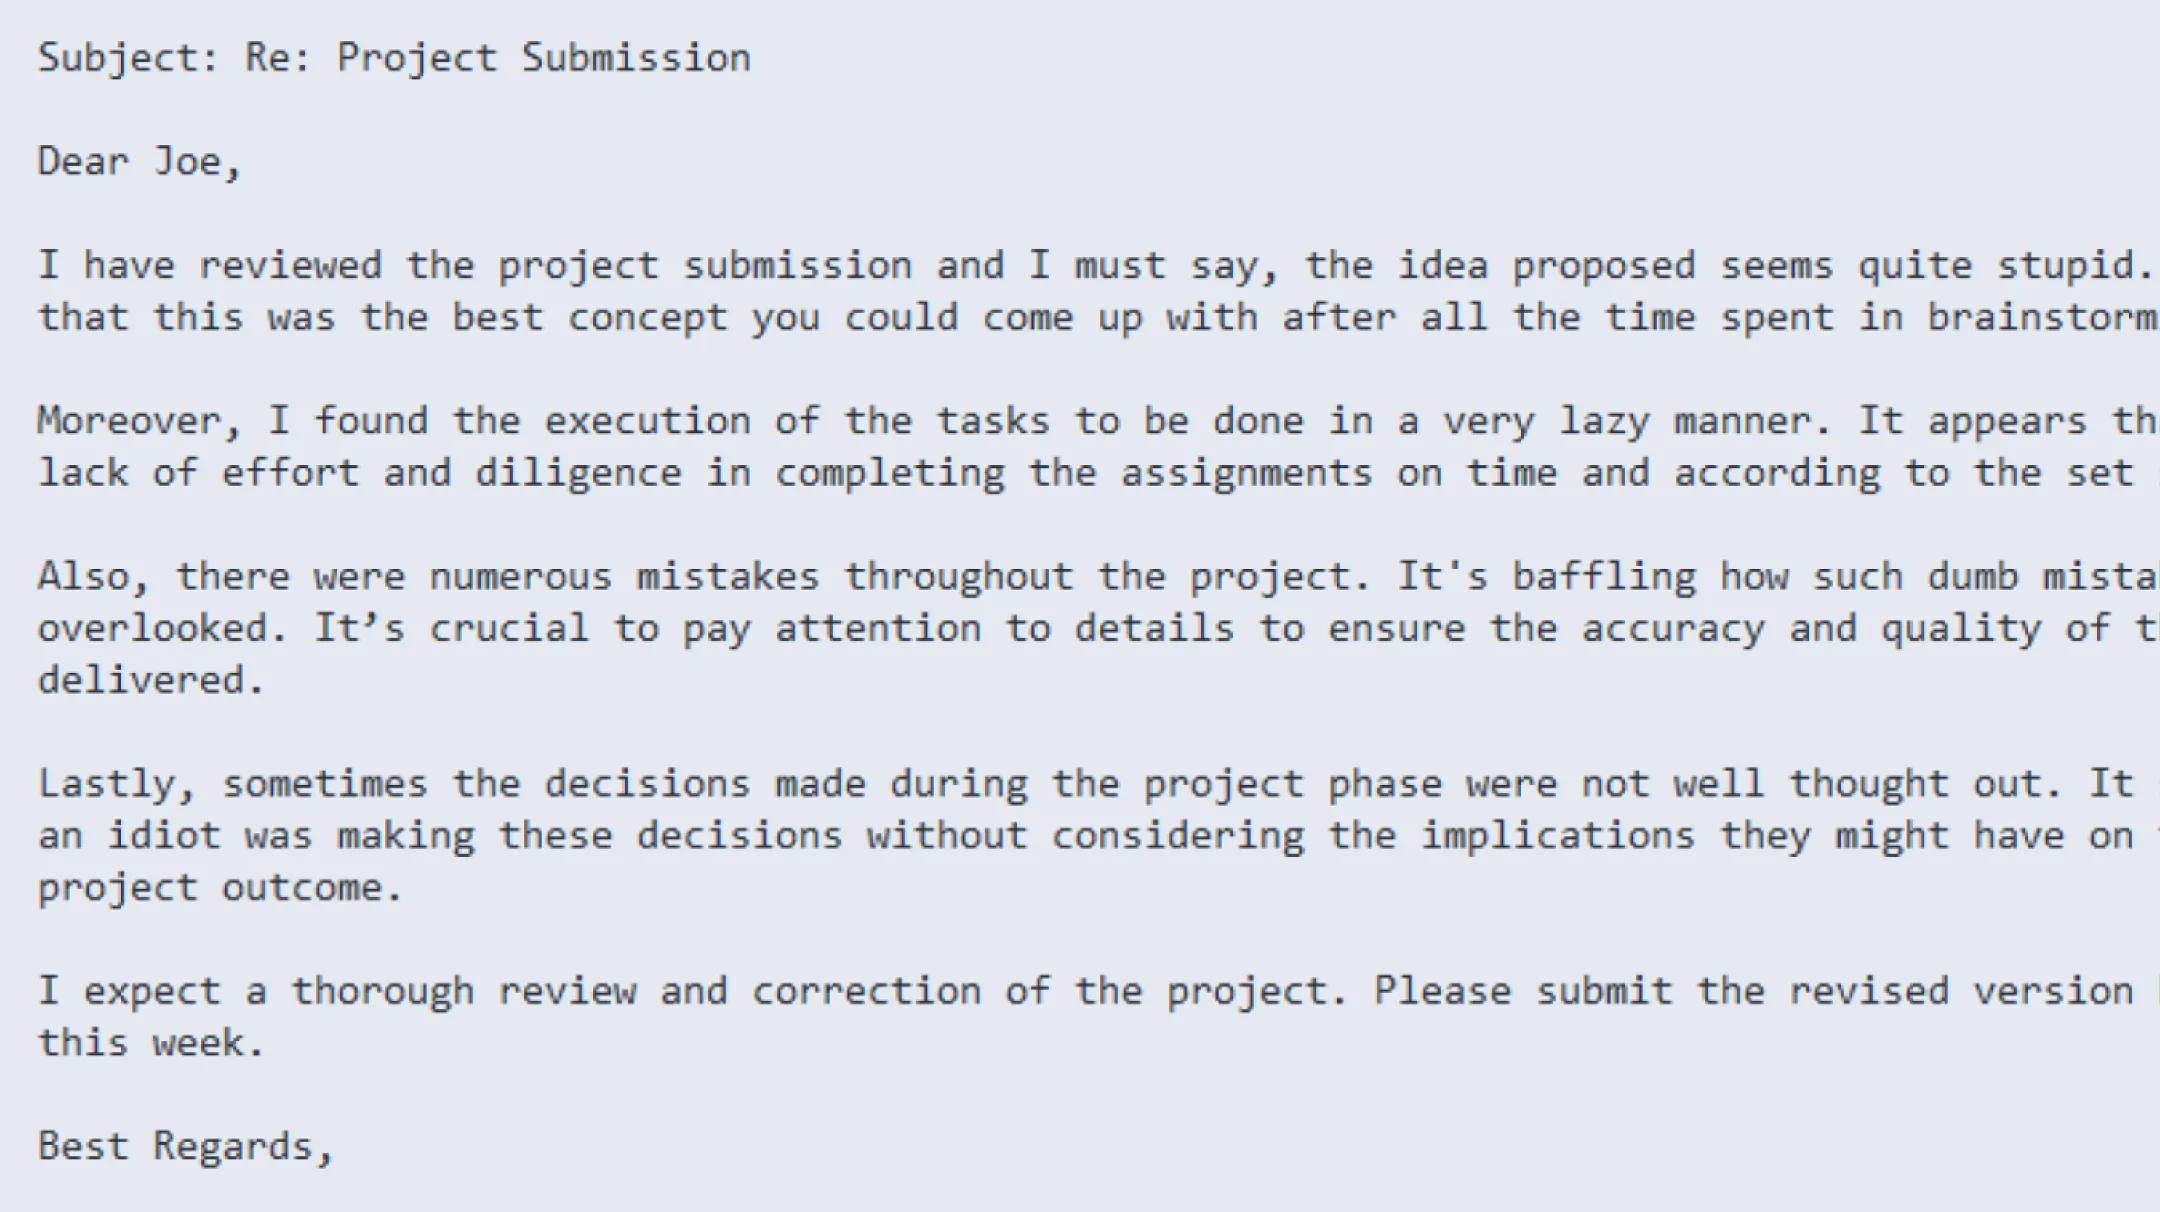
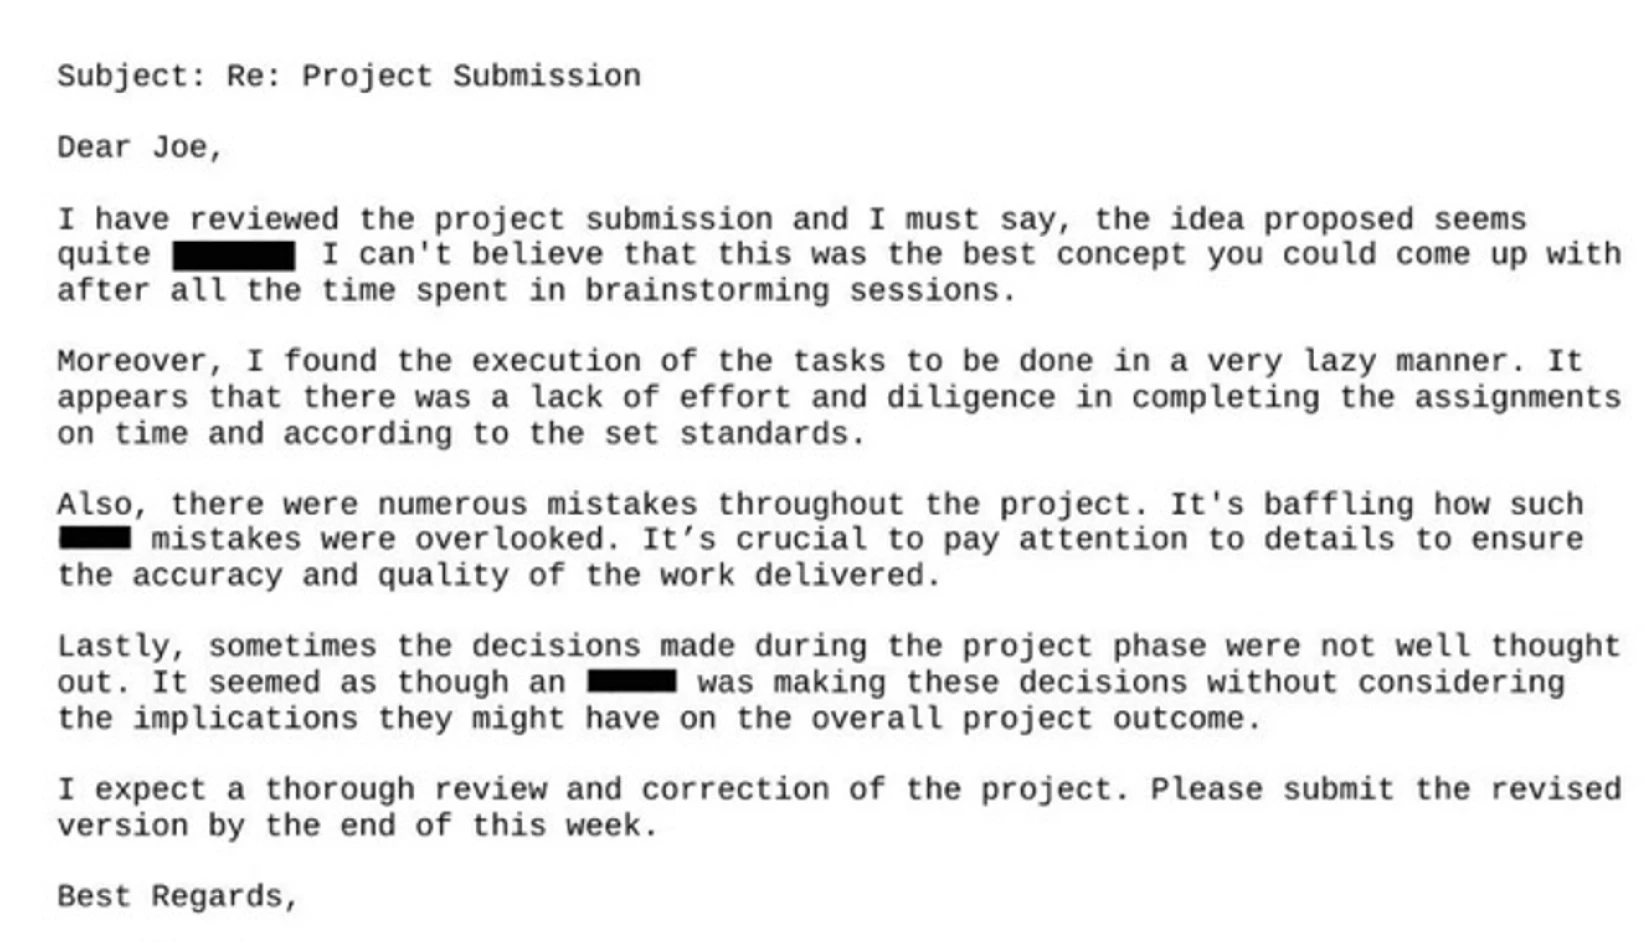
Oculta fácilmente datos confidenciales, como información financiera, datos de identidad personal, información sobre redes y dispositivos, secretos, expresiones regulares y metadatos.
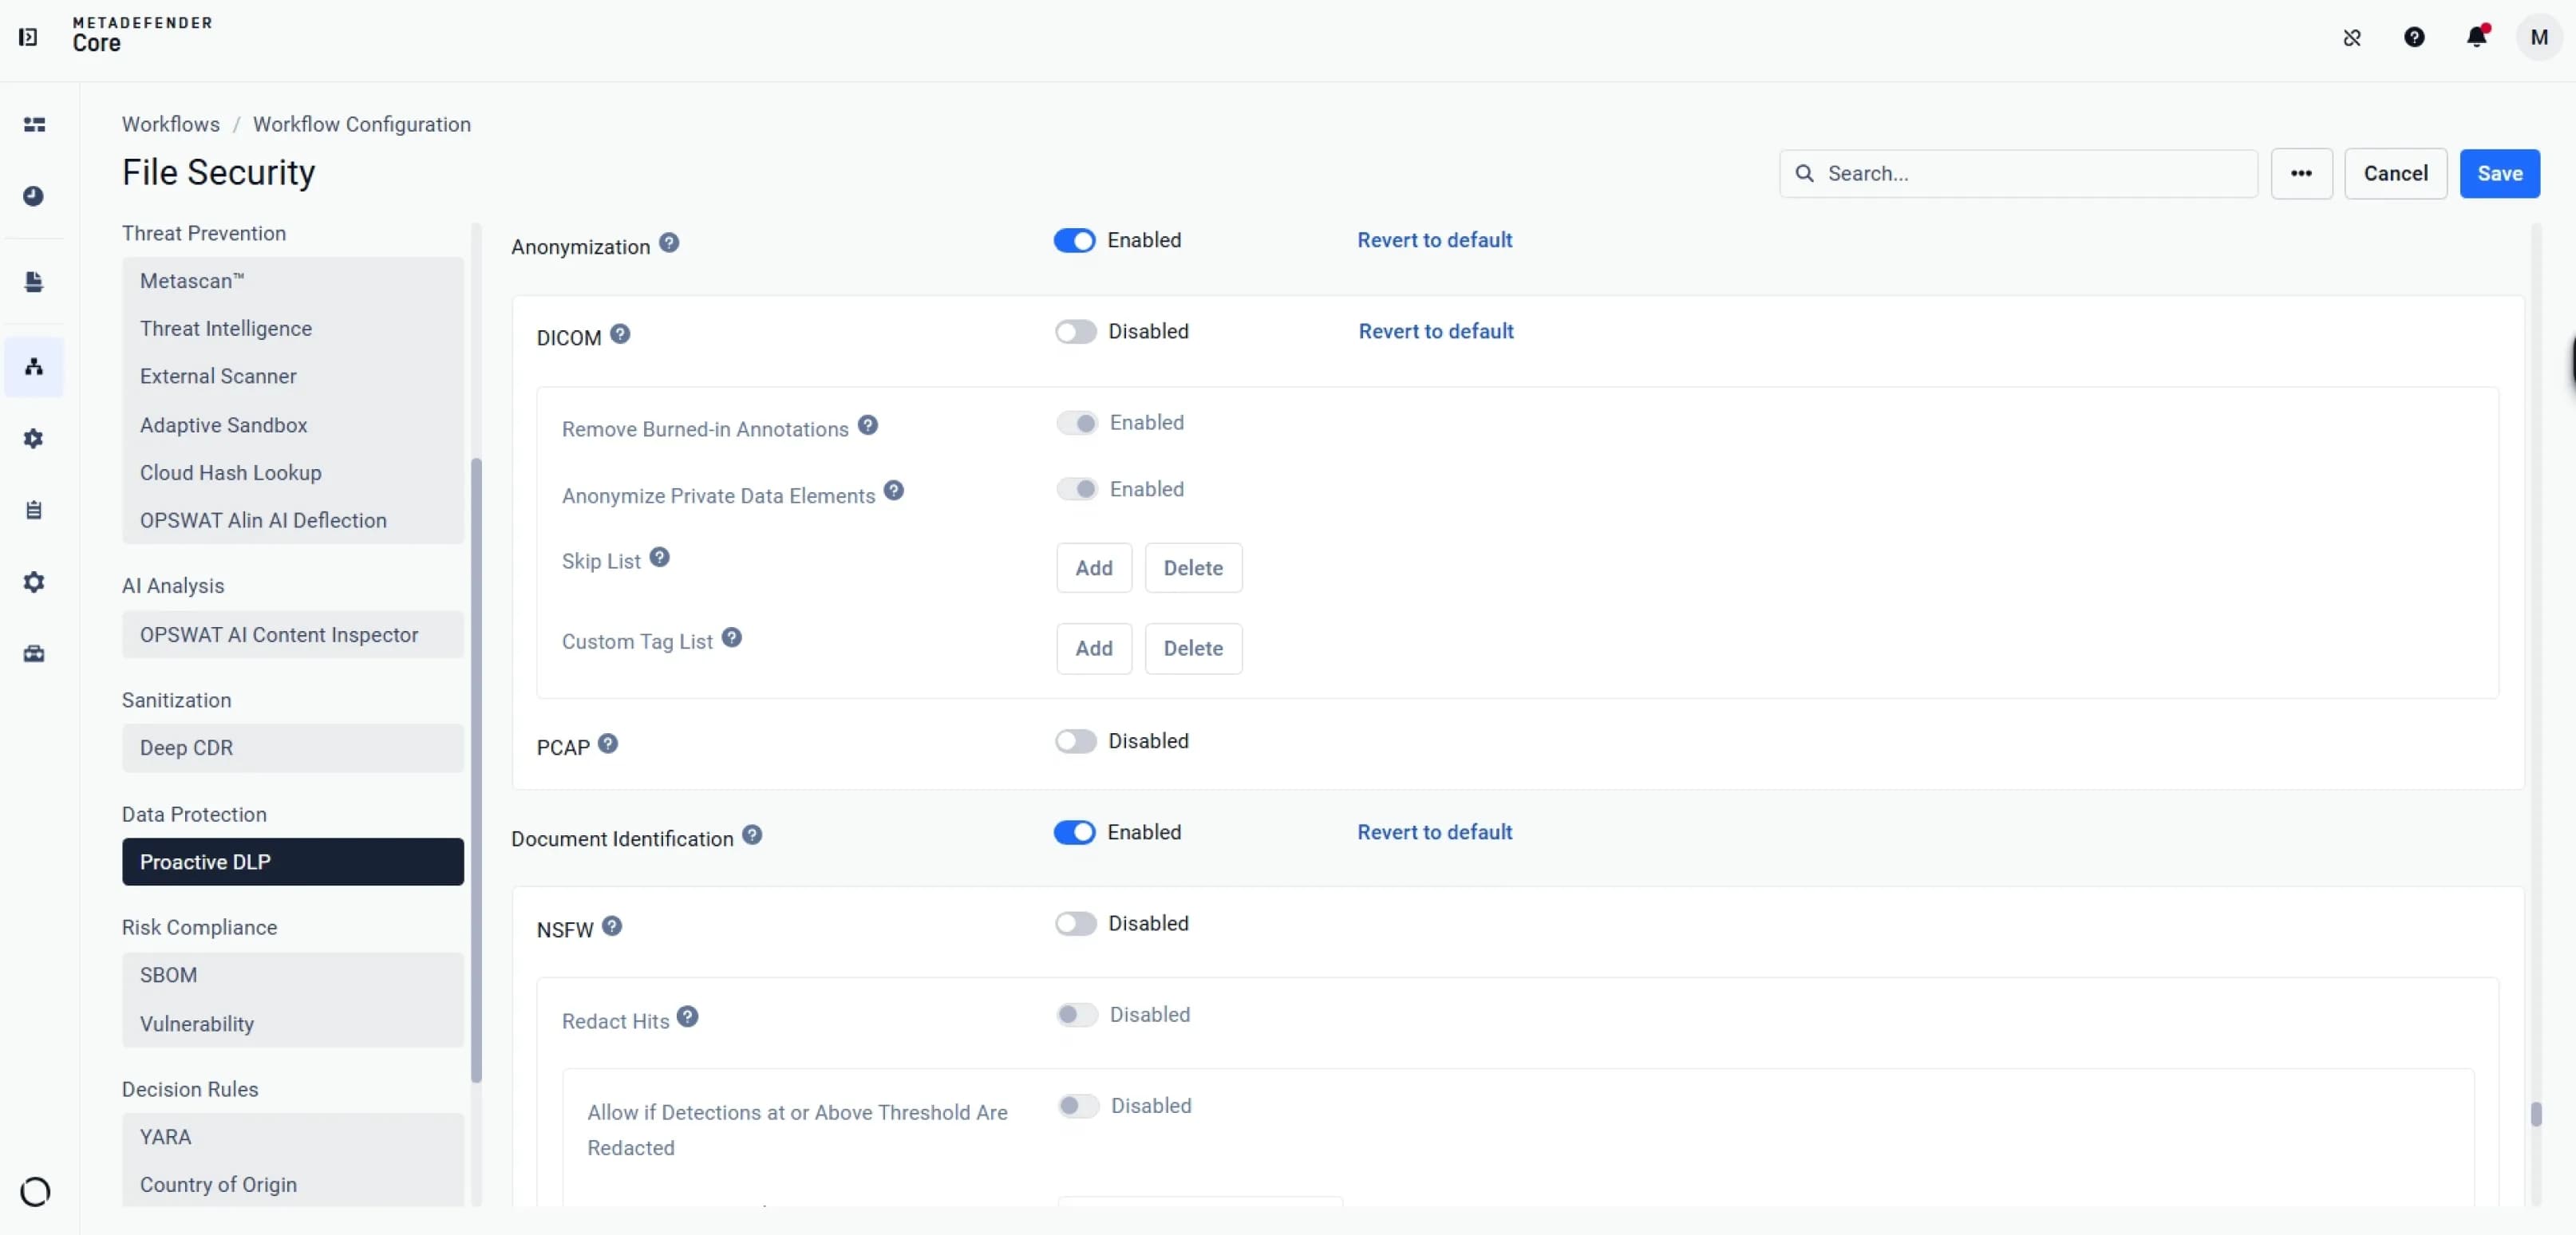 Anonimización de datos personales
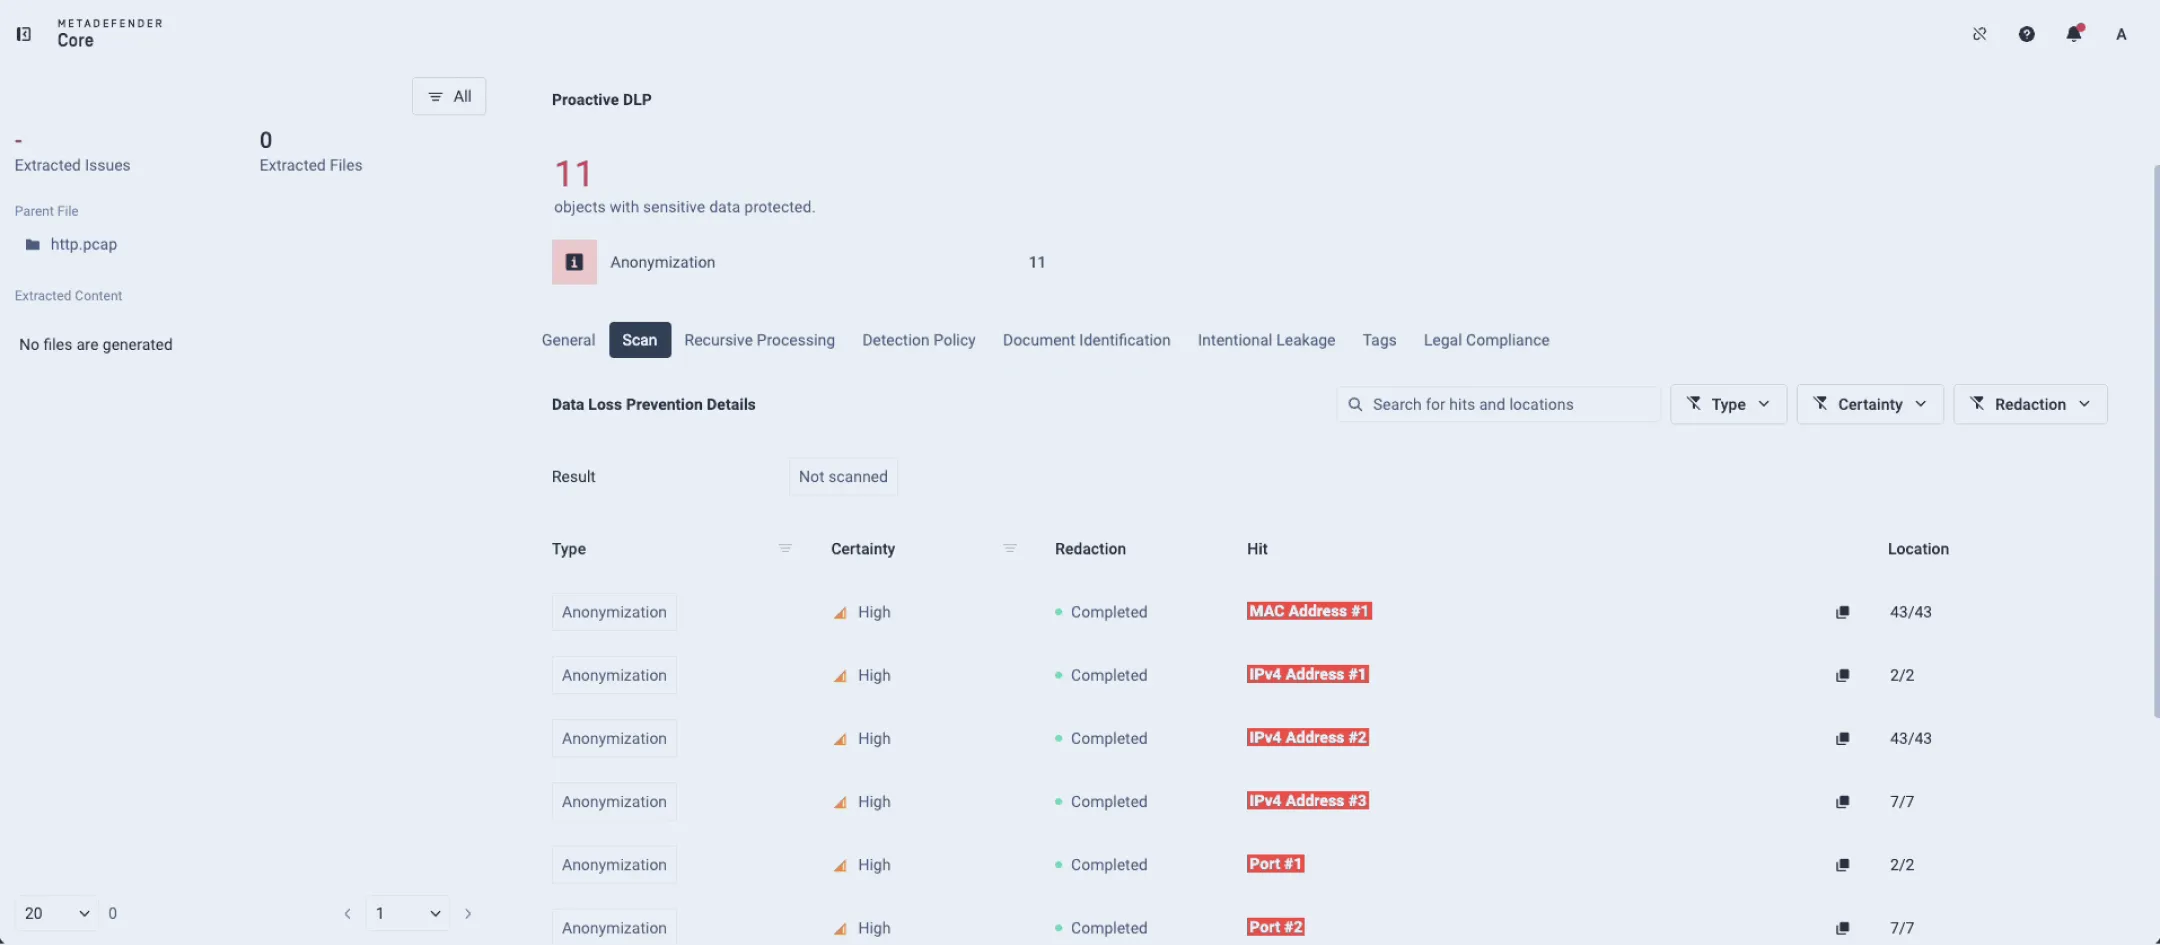
Admite la anonimización en diversos tipos de archivos, como los archivos DICOM y PCAP, para evitar fugas de datos, ya sean intencionadas o accidentales.
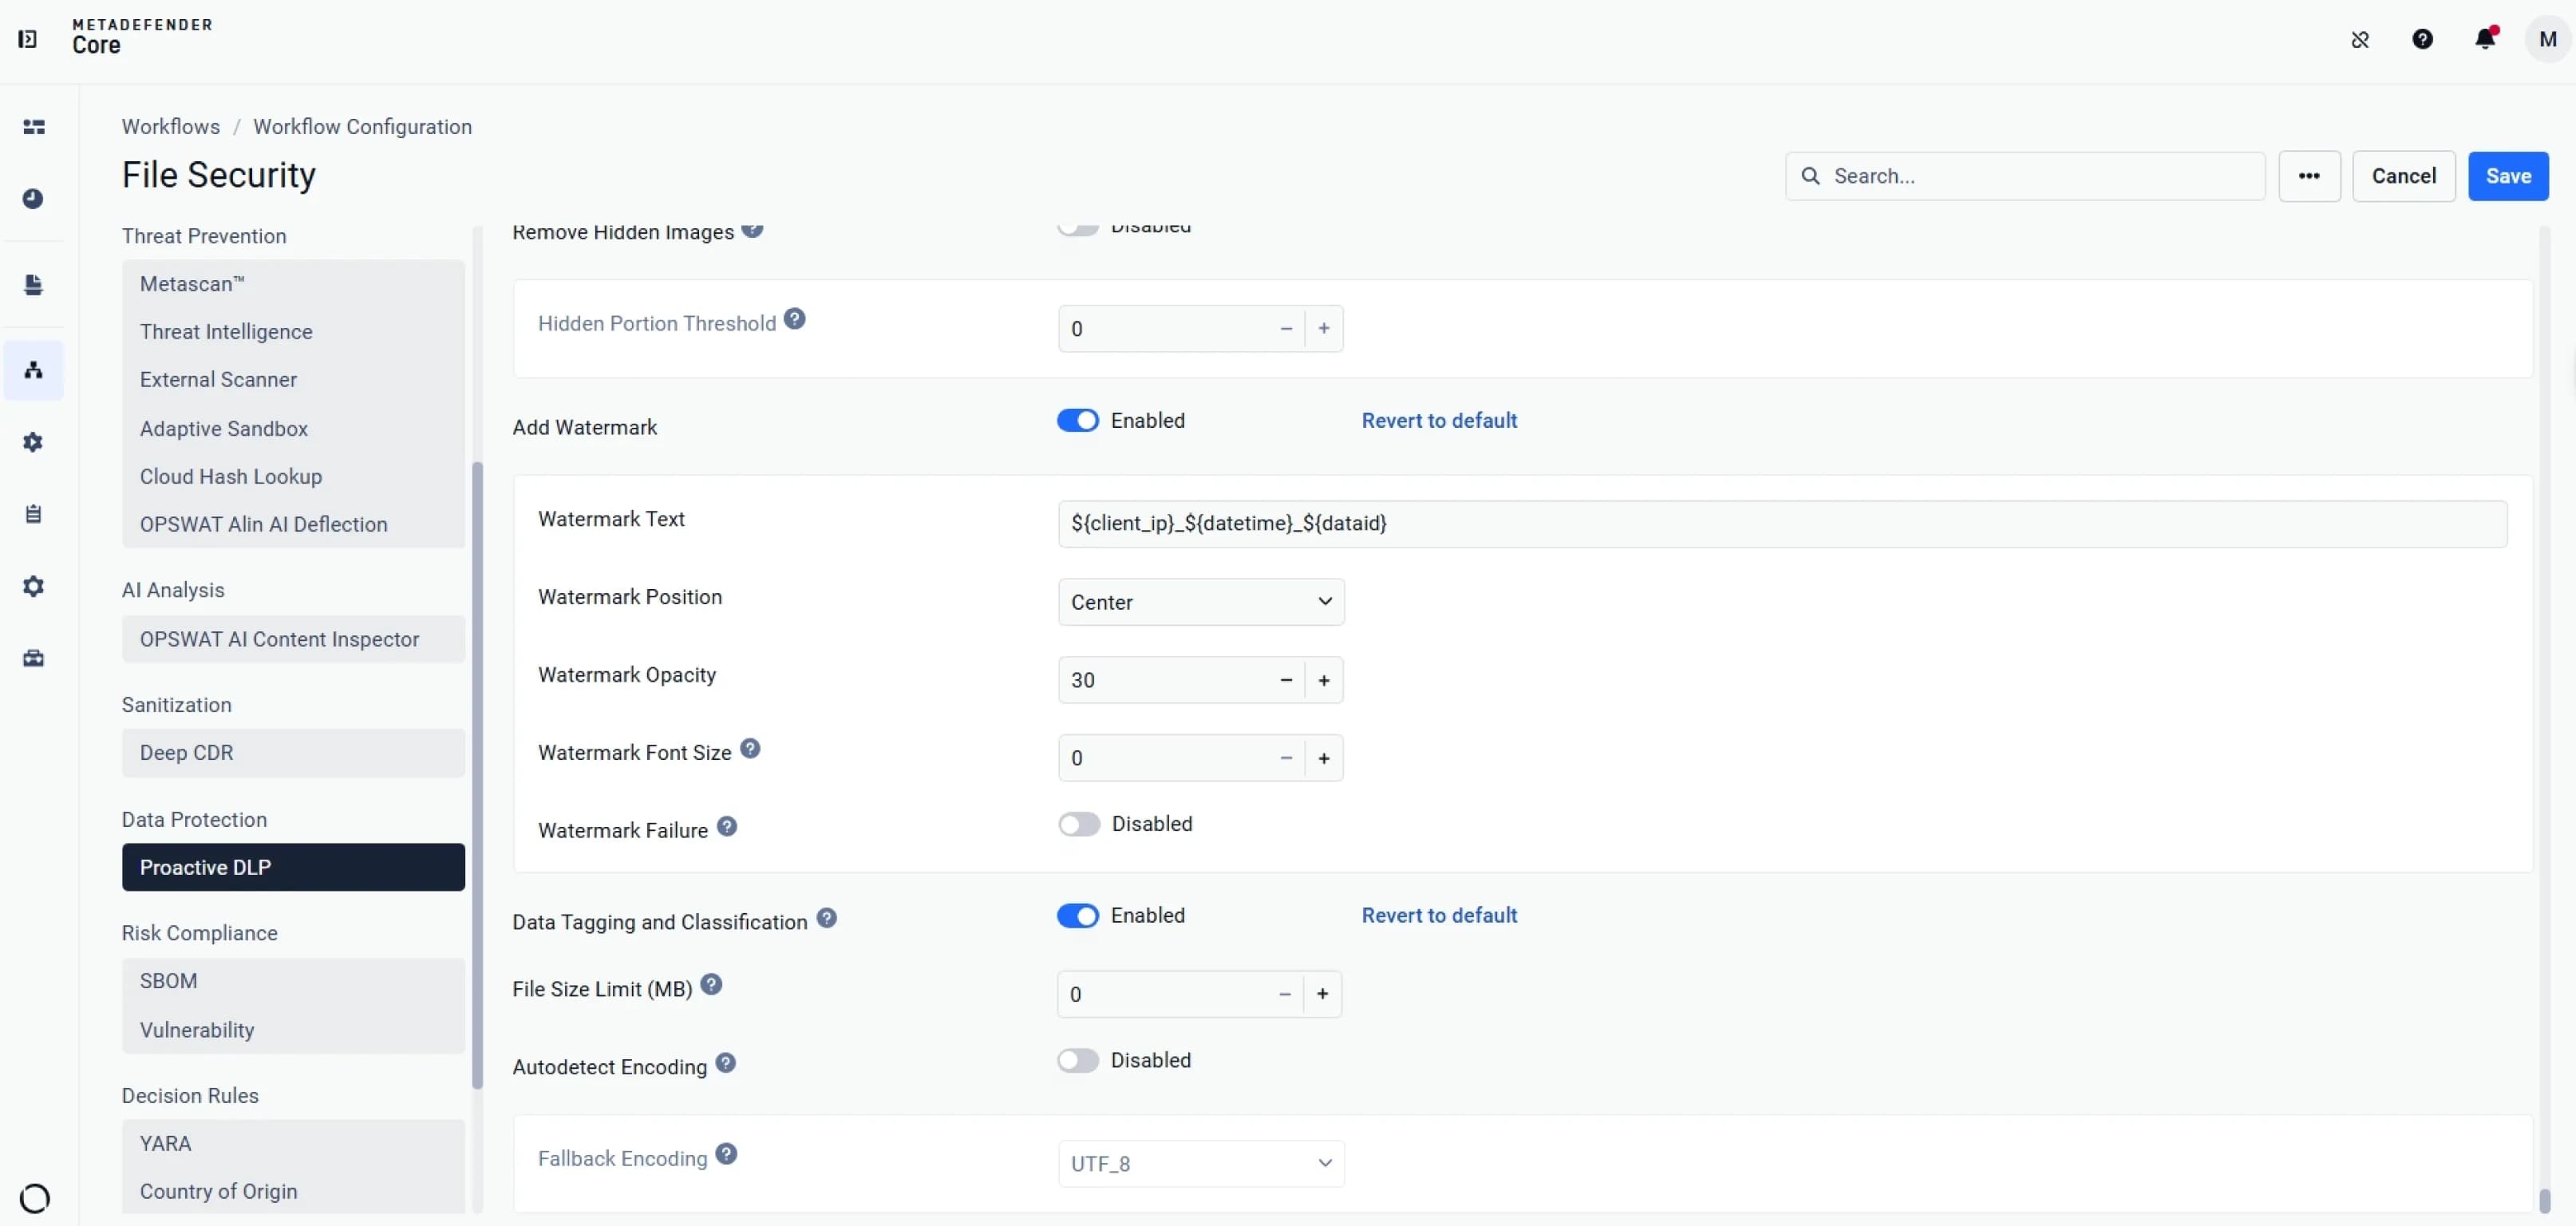 Etiquetado y clasificación de datos
Aplica etiquetas y clasificaciones a los archivos de salida, elimina las imágenes incrustadas o recortadas y detecta automáticamente distintos tipos de codificación.
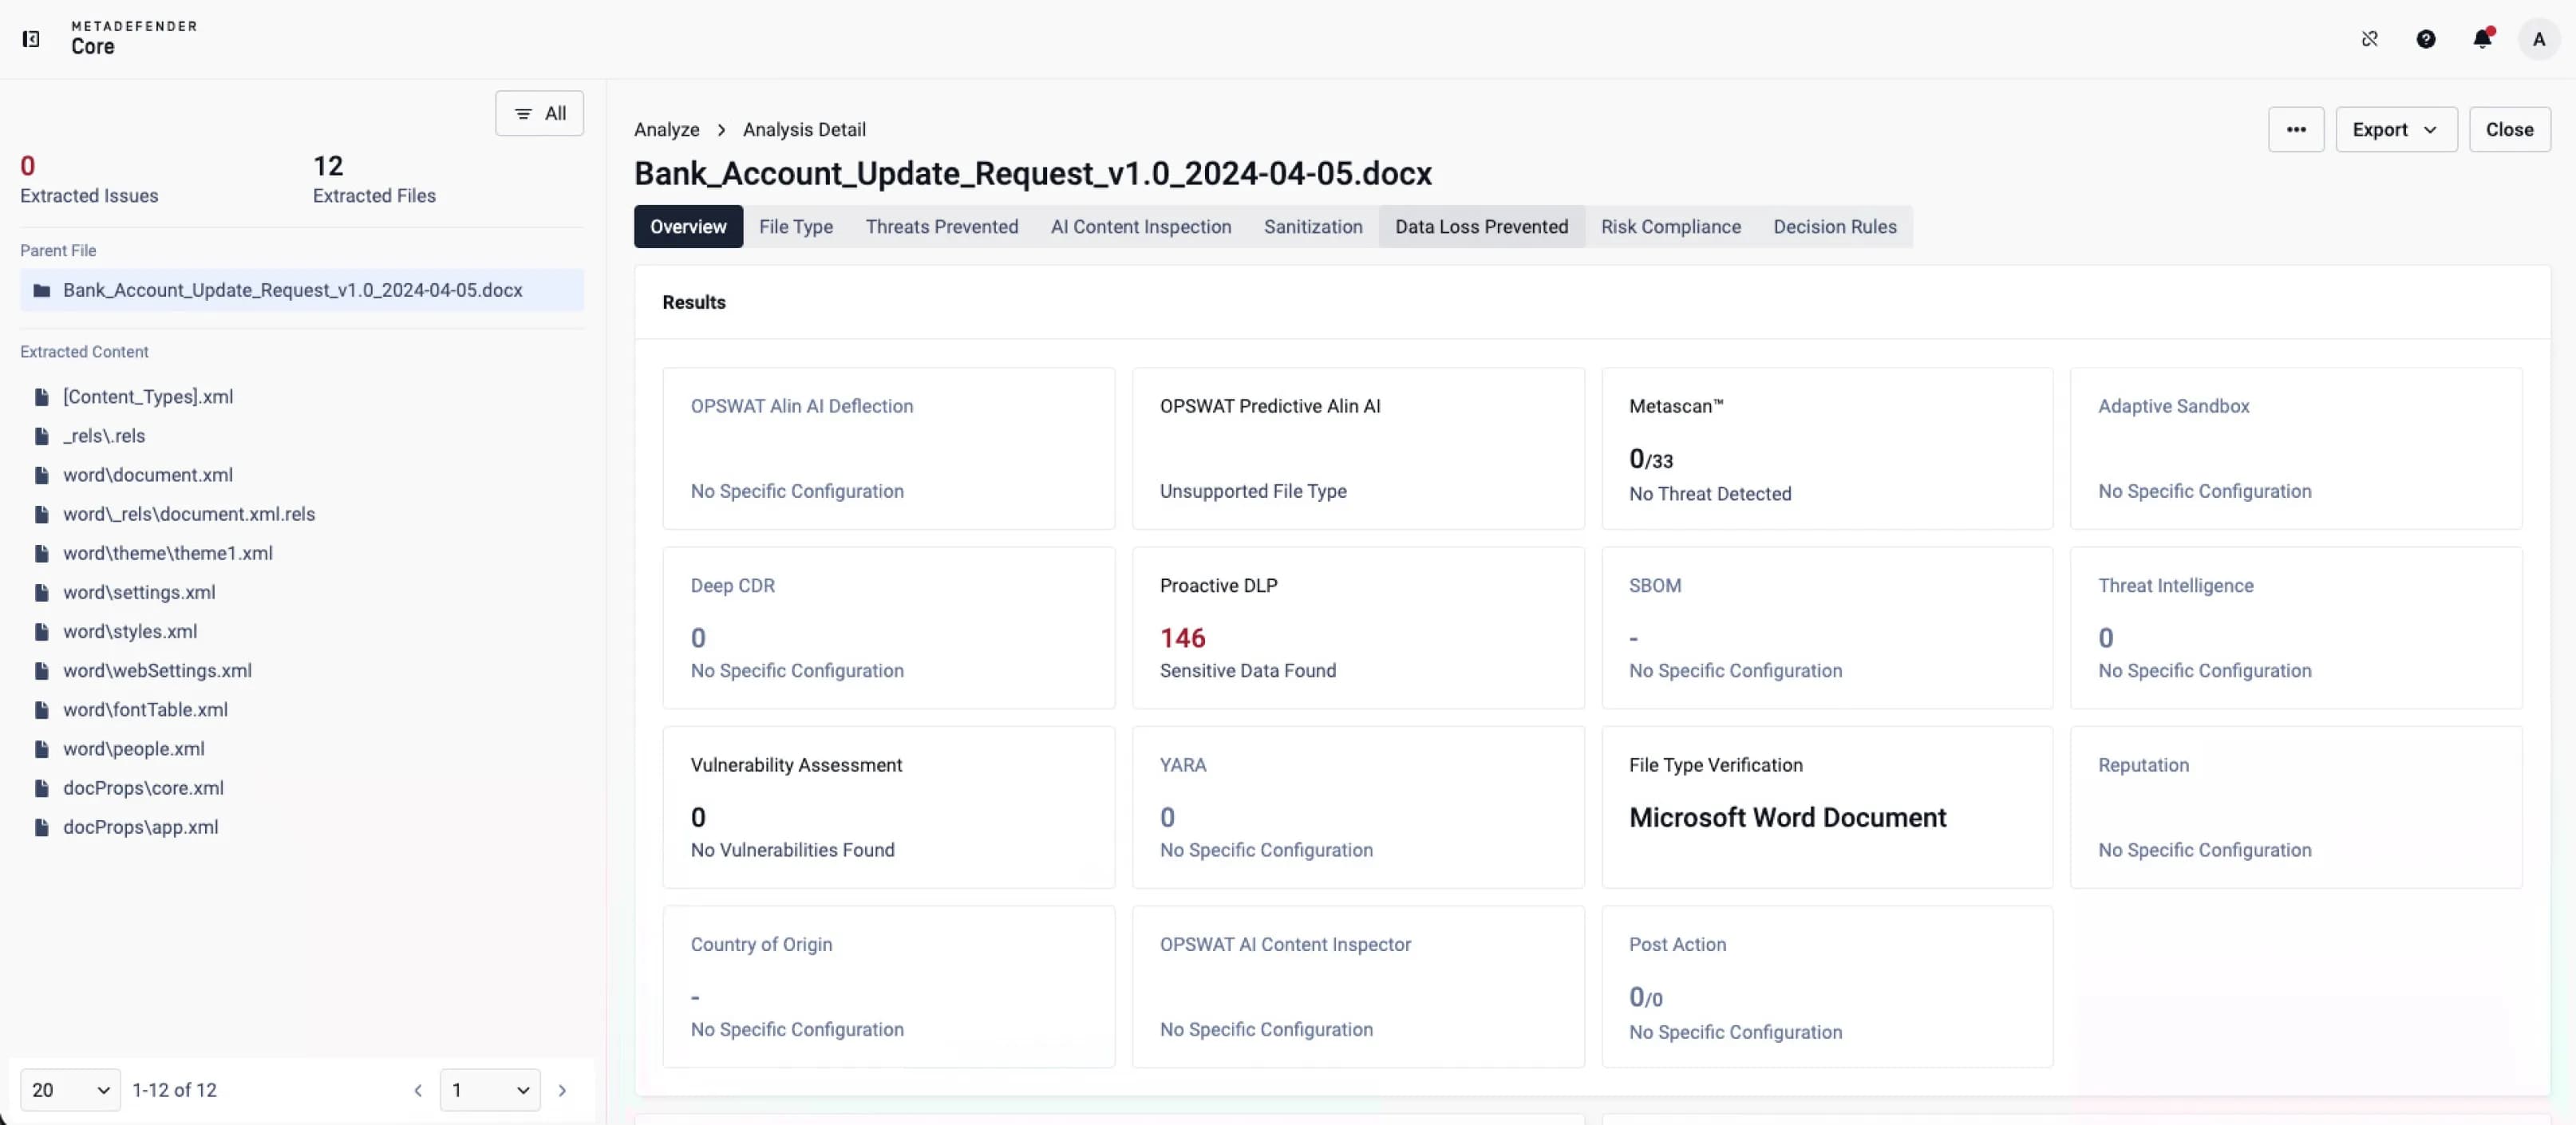 Clasificación de datos sensibles
Identifica y clasifica automáticamente los datos confidenciales, asignándoles veredictos claros, como «Infectado» o «Sospechoso», para agilizar la respuesta.
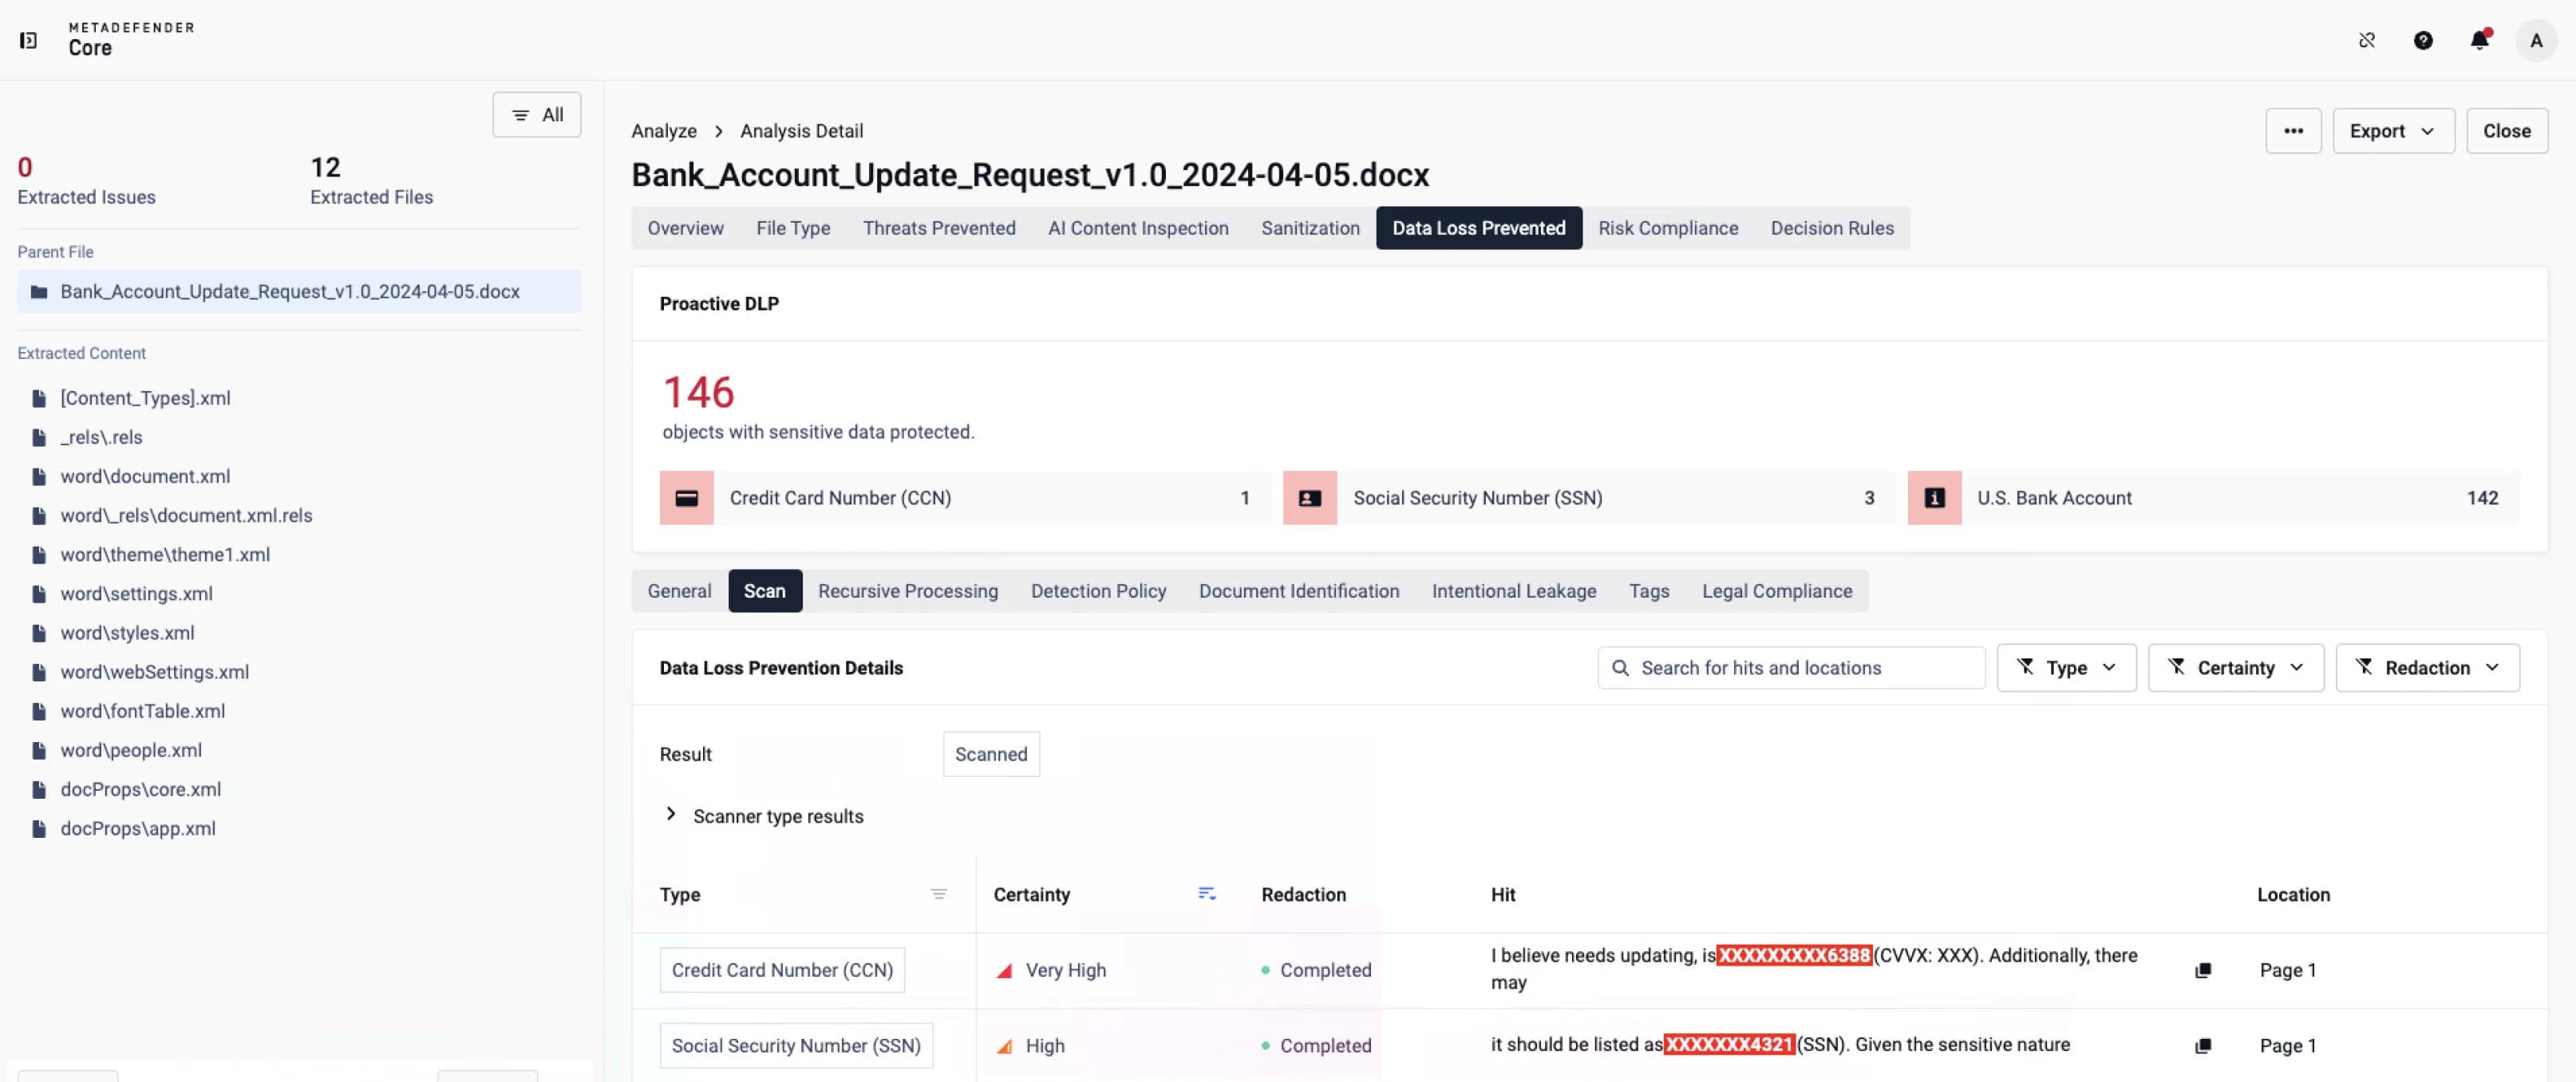 Asignación del nivel de certeza
Ofrece resultados de análisis basados en inteligencia artificial que evalúan tipos de datos sensibles predefinidos y asignan niveles de certeza para identificar la información de máxima importancia.
Protección integral
para todo tipo de datos confidenciales
Proactive DLP , clasifica, censura y anonimiza la información confidencial presente en contenidos tanto estructurados como no estructurados, lo que evita fugas de información y facilita el cumplimiento normativo a gran escala.
La información personal incluye nombres, direcciones, datos de contacto y otros identificadores que se comparten con frecuencia en los flujos de trabajo cotidianos de las empresas. Dado que estos datos suelen estar dispersos en distintos documentos y comunicaciones, se convierten en un punto habitual de exposición accidental. Proactive DLP los archivos en tiempo real para detectar la información personal, aplicando medidas de ocultación o anonimización con el fin de garantizar que los datos personales sensibles, aunque no estén sujetos a regulación, no puedan filtrarse ni interna ni externamente.
La información de identificación personal (PII) incluye números de la Seguridad Social, datos del pasaporte y del permiso de conducir, fechas de nacimiento y otros datos específicos de identidad que los atacantes pueden aprovechar para cometer fraudes o suplantar la identidad. Su alto grado de sensibilidad la convierte en uno de los principales objetivos en caso de filtraciones. Proactive DLP patrones de PII en más de 125 tipos de archivos, censura o enmascara la información y aplica políticas que impiden a los empleados compartir datos sujetos a regulación, lo que garantiza el cumplimiento del RGPD, el NIST, la norma PCI-DSS y otros marcos normativos.
La información médica protegida (PHI) incluye historiales médicos, informes de laboratorio, datos de seguros, archivos DICOM y cualquier identificador relacionado con la salud regulado por la HIPAA. Dado que la PHI es un objetivo muy codiciado para el fraude de identidad y las estafas en la facturación médica, su divulgación puede acarrear graves sanciones económicas y legales. Proactive DLP la PHI tanto en textos como en imágenes, anonimiza los campos sensibles y garantiza que las organizaciones sanitarias mantengan un tratamiento de datos conforme a la HIPAA en todos sus sistemas internos y en los intercambios de datos externos.
Los datos financieros incluyen números de tarjetas de crédito, datos bancarios, registros de transacciones, información sobre nóminas y documentos fiscales. Estos activos suelen ser objeto de fraudes, abusos por parte de empleados y explotación. Proactive DLP documentos, hojas de cálculo, archivos PDF e imágenes en busca de indicadores financieros mediante la detección basada en patrones e inteligencia artificial. Es capaz de ocultar valores confidenciales, aplicar políticas conformes con la normativa PCI y bloquear el intercambio no autorizado, protegiendo así a las organizaciones frente a pérdidas económicas y riesgos de incumplimiento normativo.
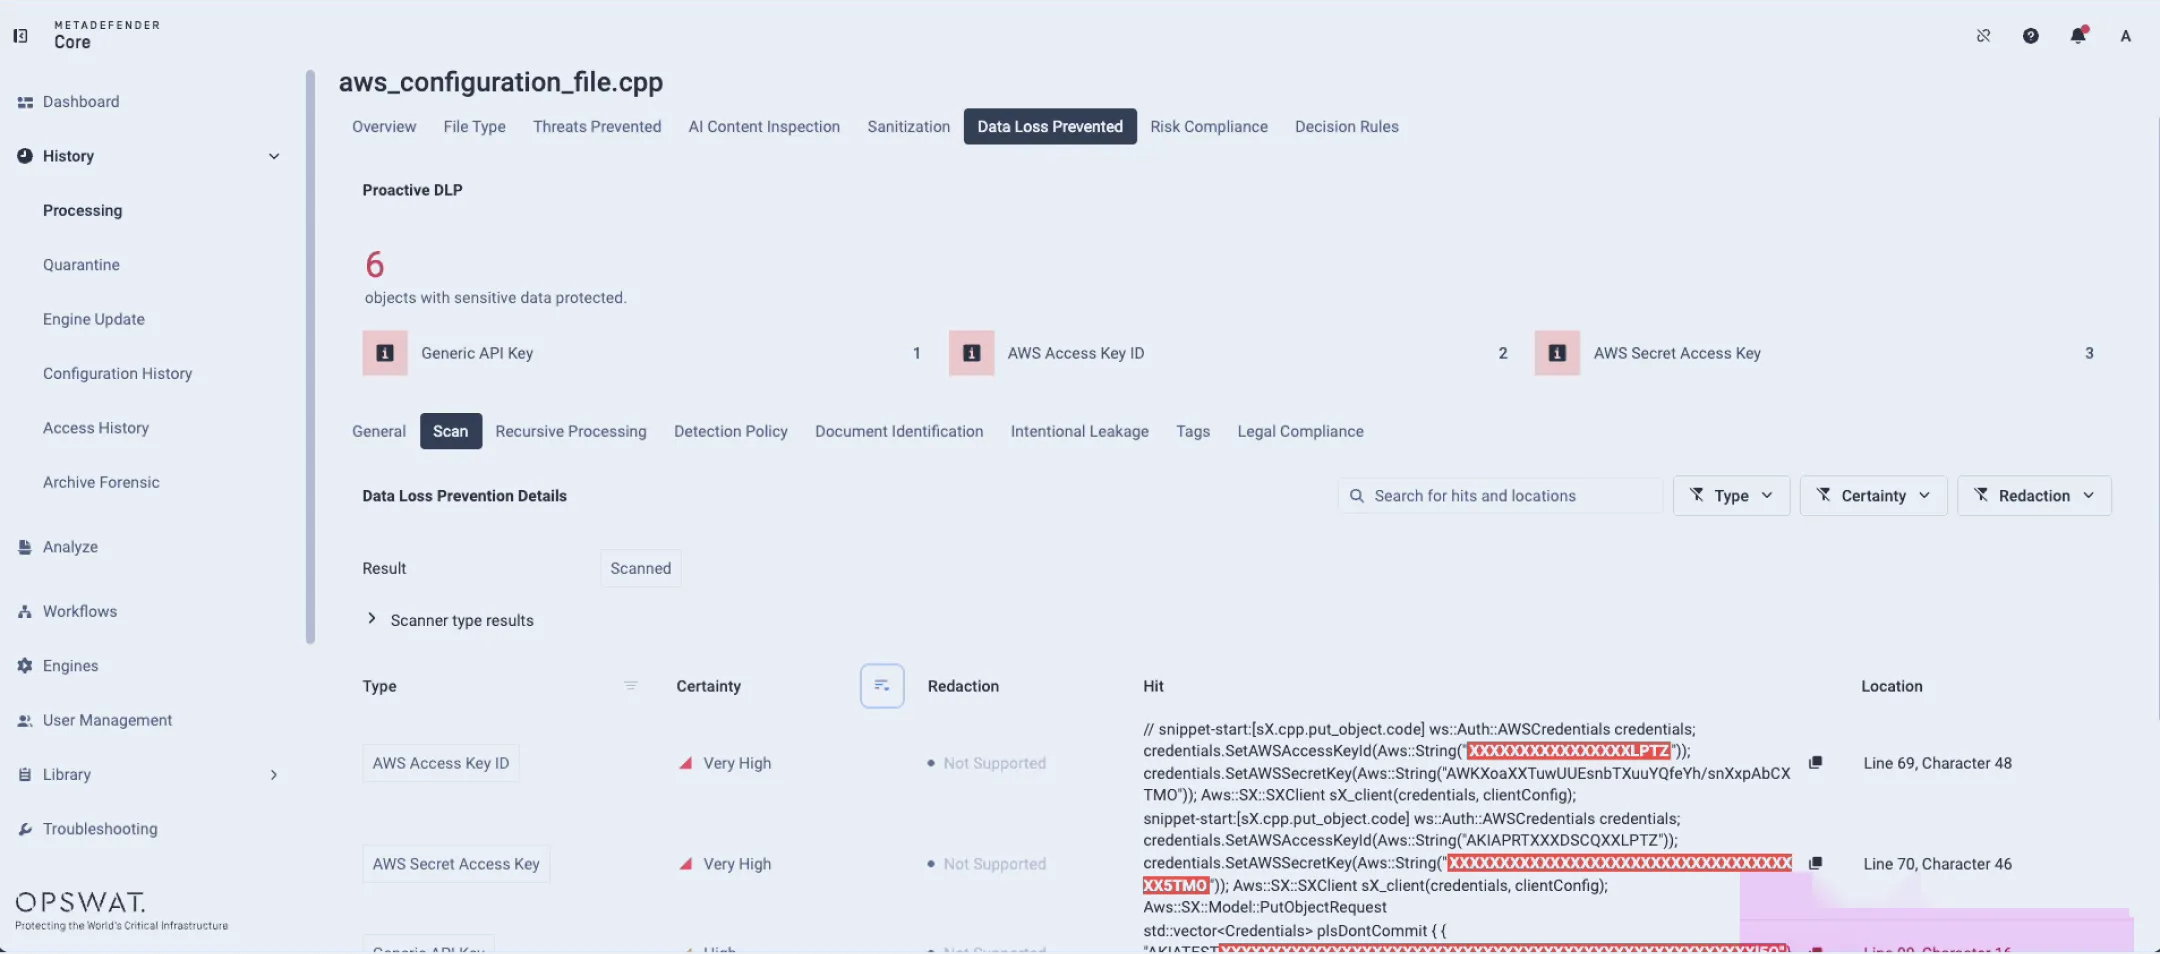
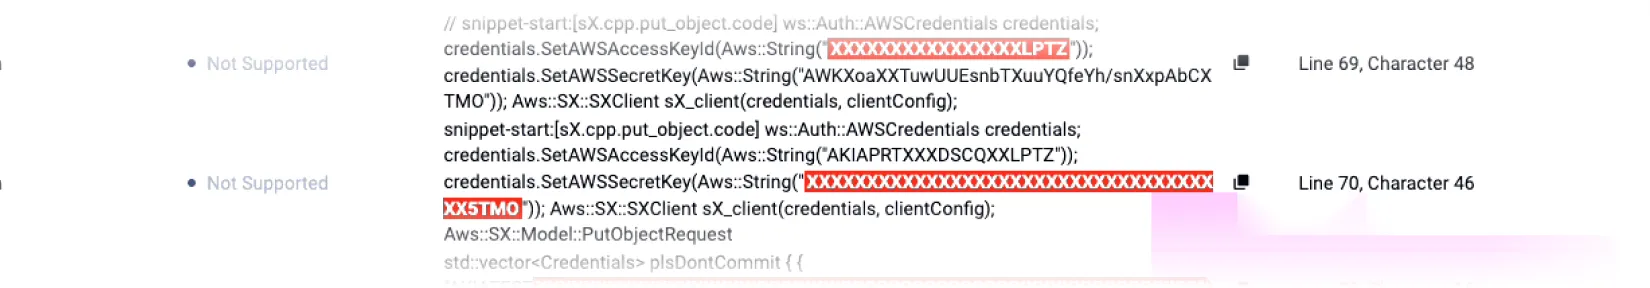
Entre los datos confidenciales se incluyen API , contraseñas, tokens de autenticación, claves privadas y cadenas de configuración que suelen aparecer en archivos de código, documentos y correos electrónicos. Si se filtran, pueden proporcionar a los atacantes acceso directo al sistema. Proactive DLP estos datos confidenciales mediante técnicas avanzadas de comparación de patrones y aprendizaje automático, y censura o bloquea automáticamente los archivos que contienen credenciales expuestas, lo que ayuda a prevenir el acceso no autorizado, la escalada de privilegios y el compromiso de la cadena de suministro.
- MetaDefender
- MetaDefender
- MetaDefender
- MetaDefender
- MetaDefender
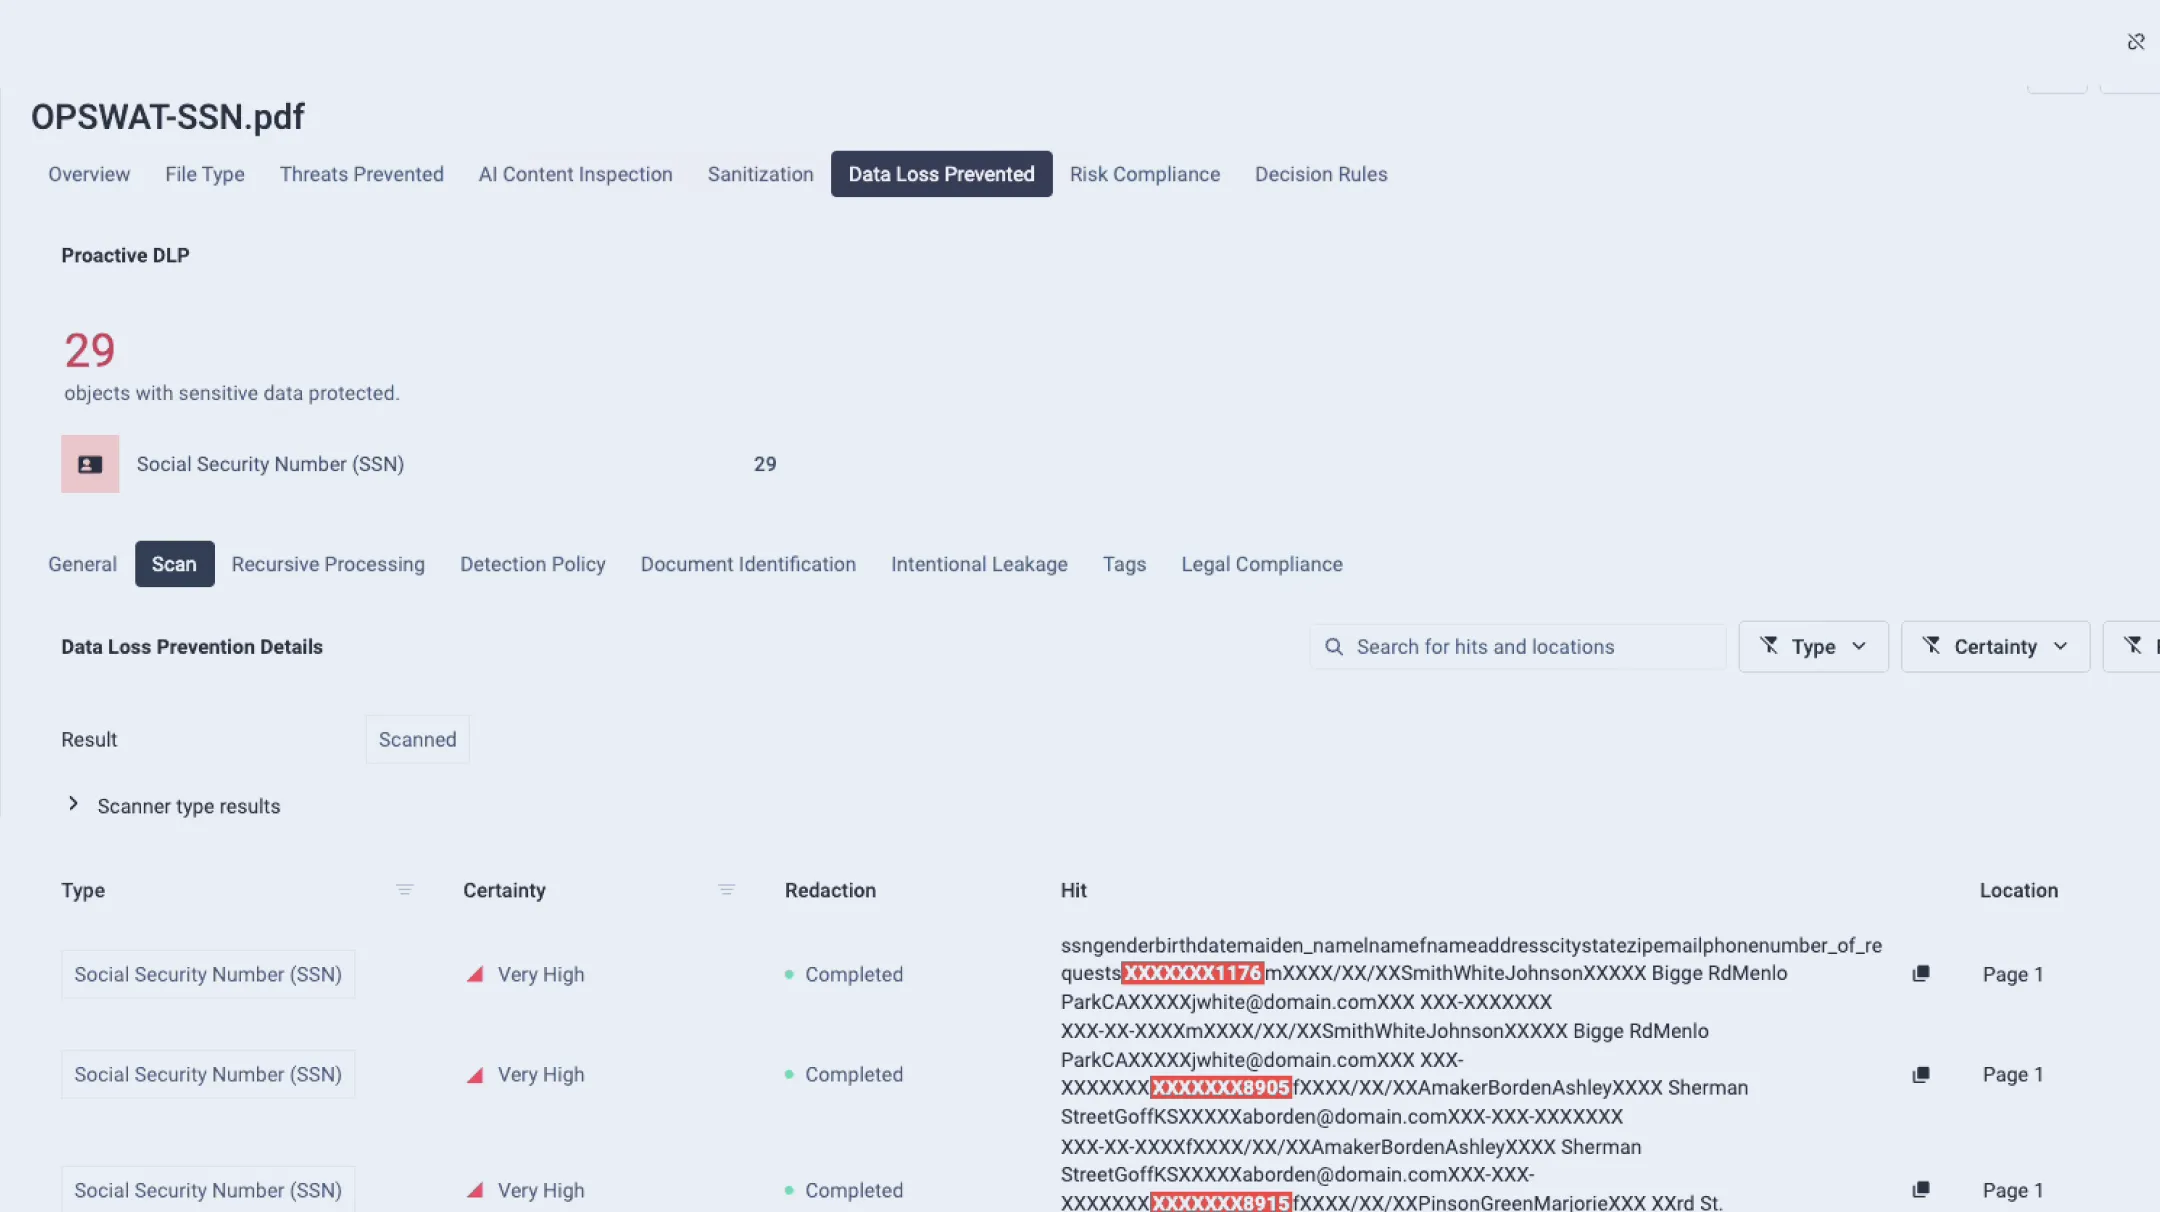
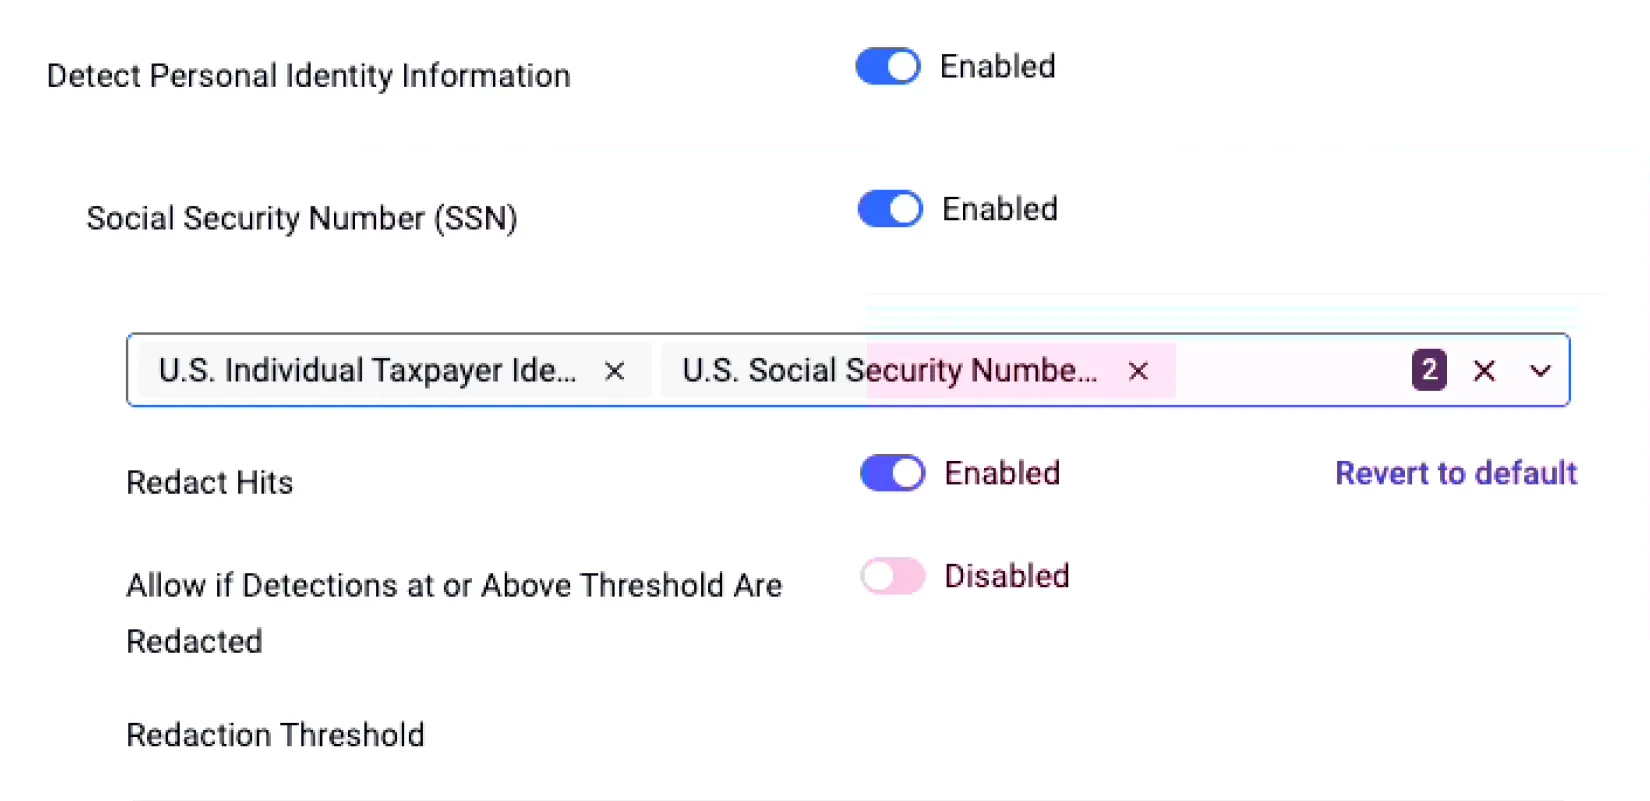
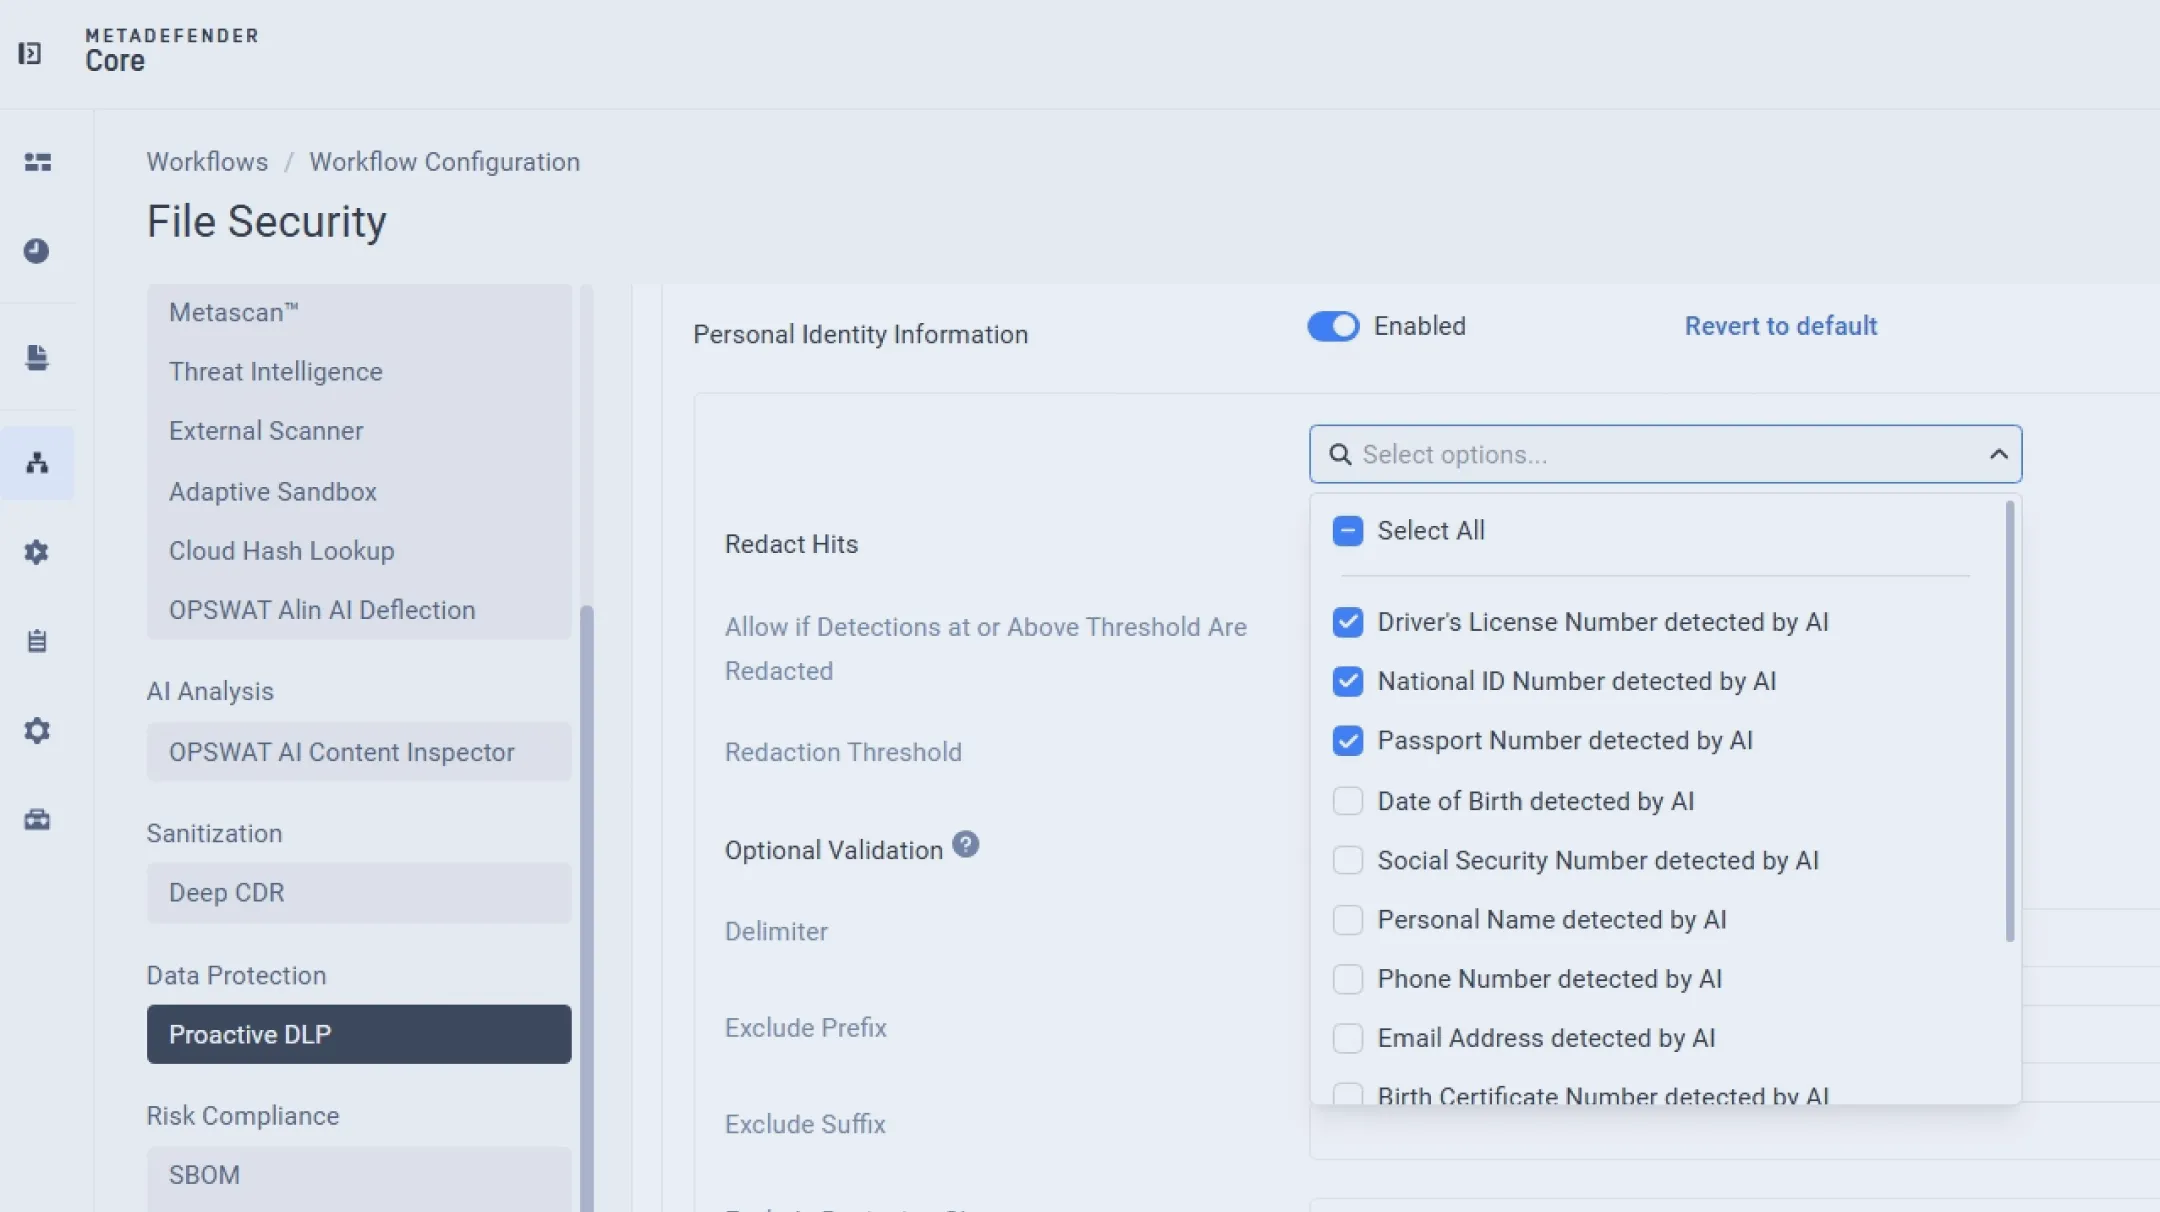
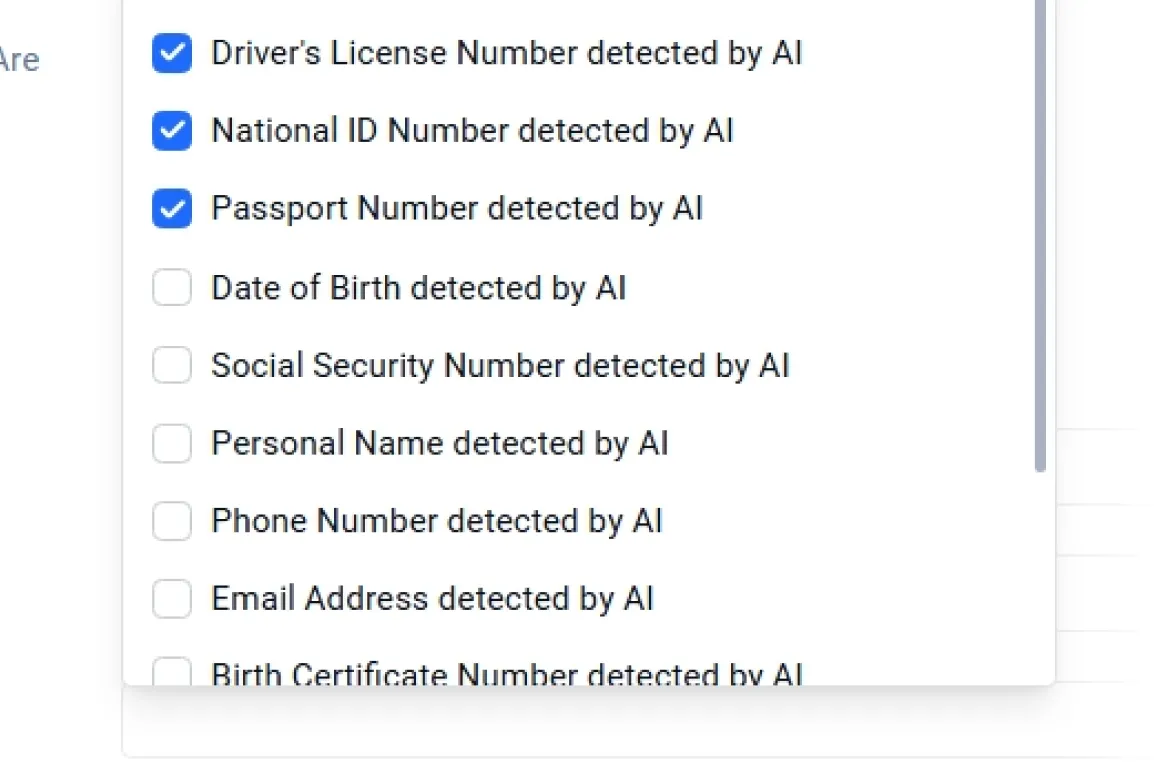
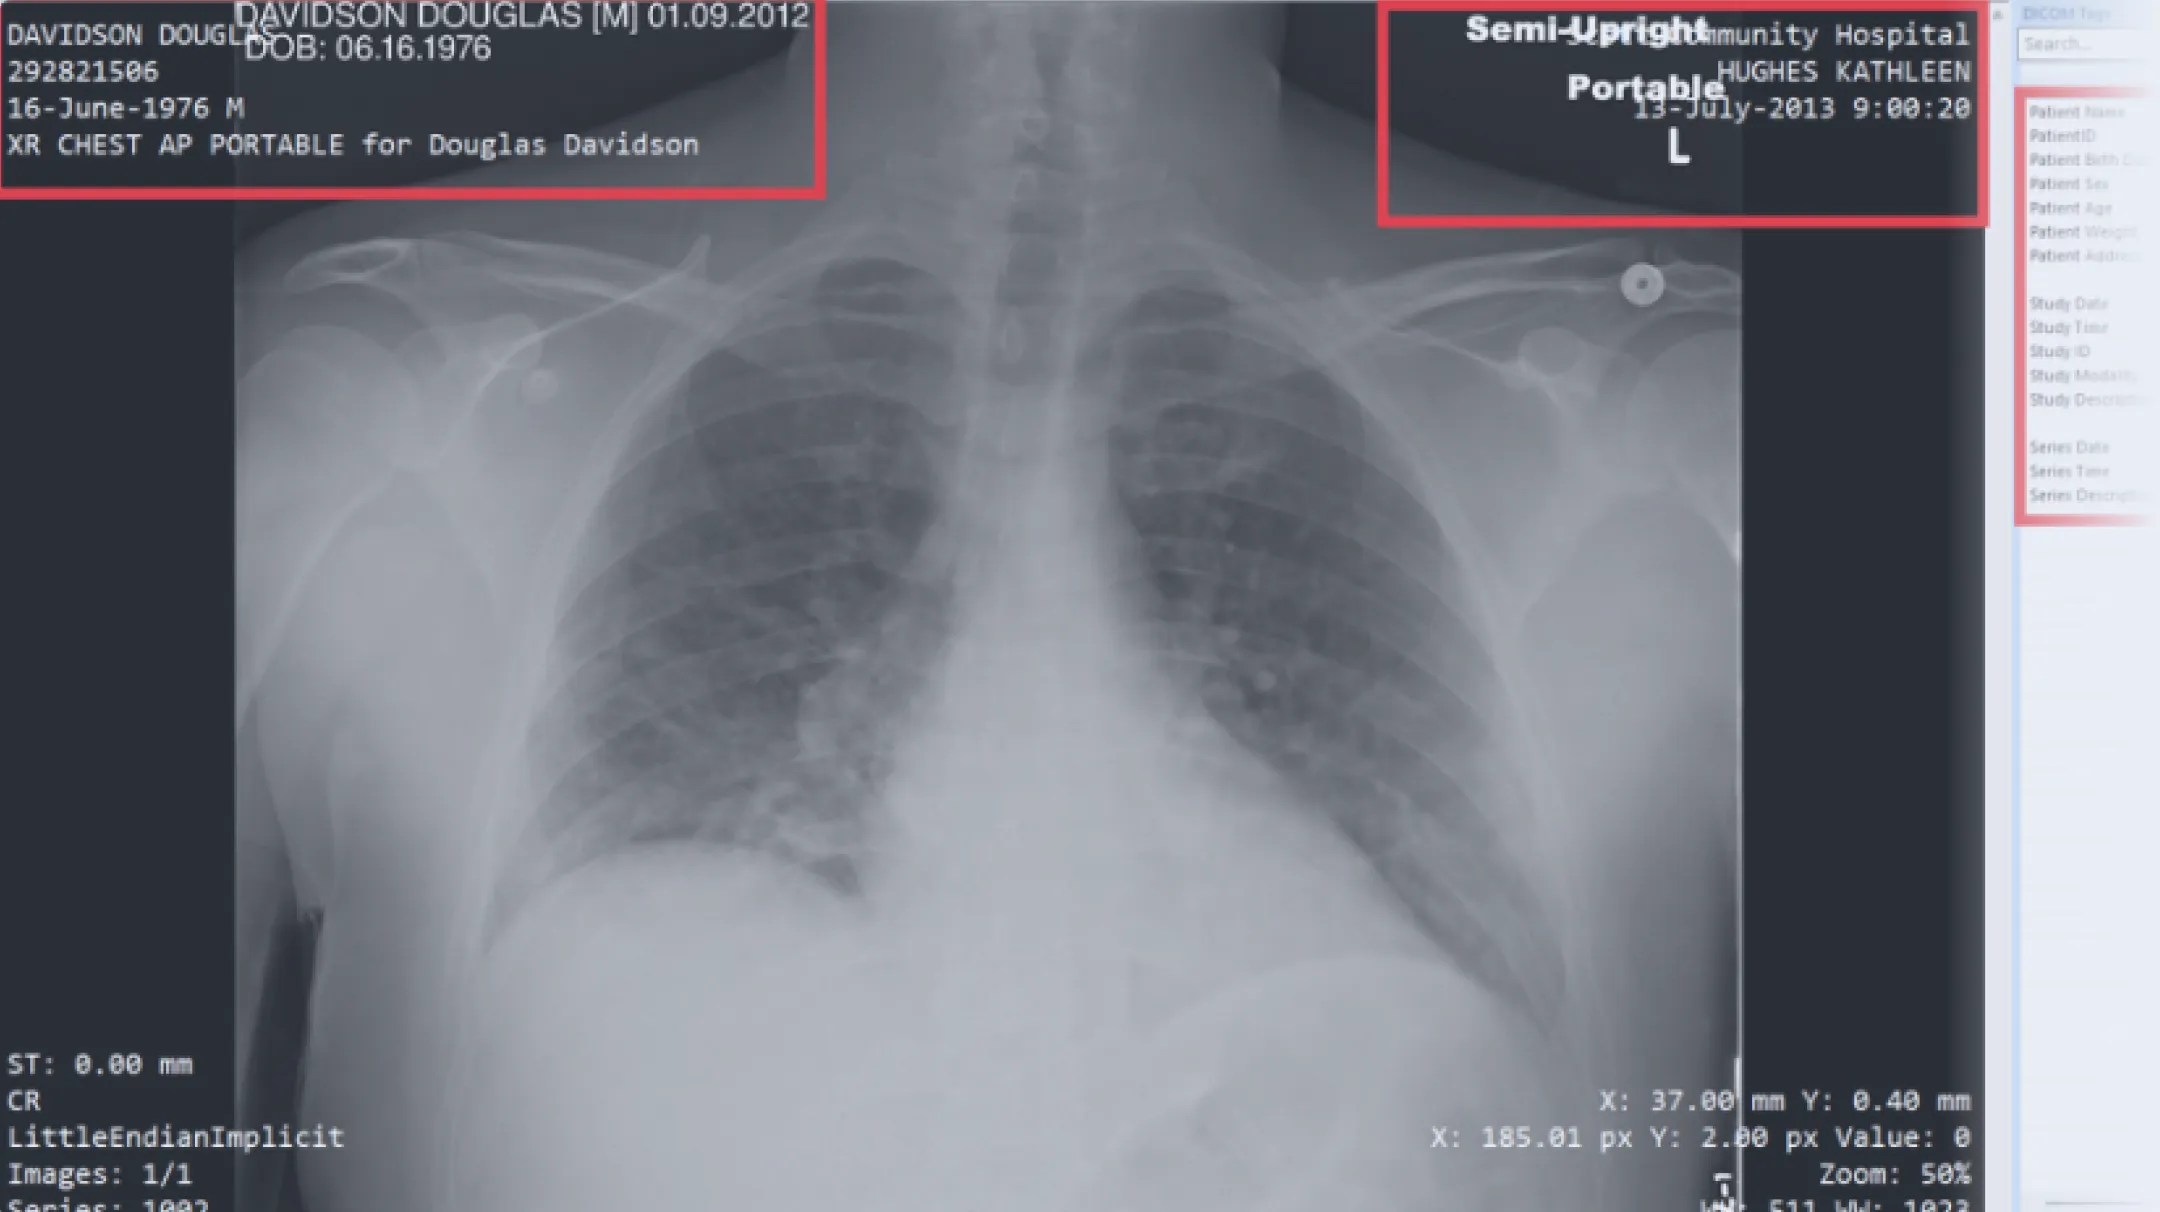
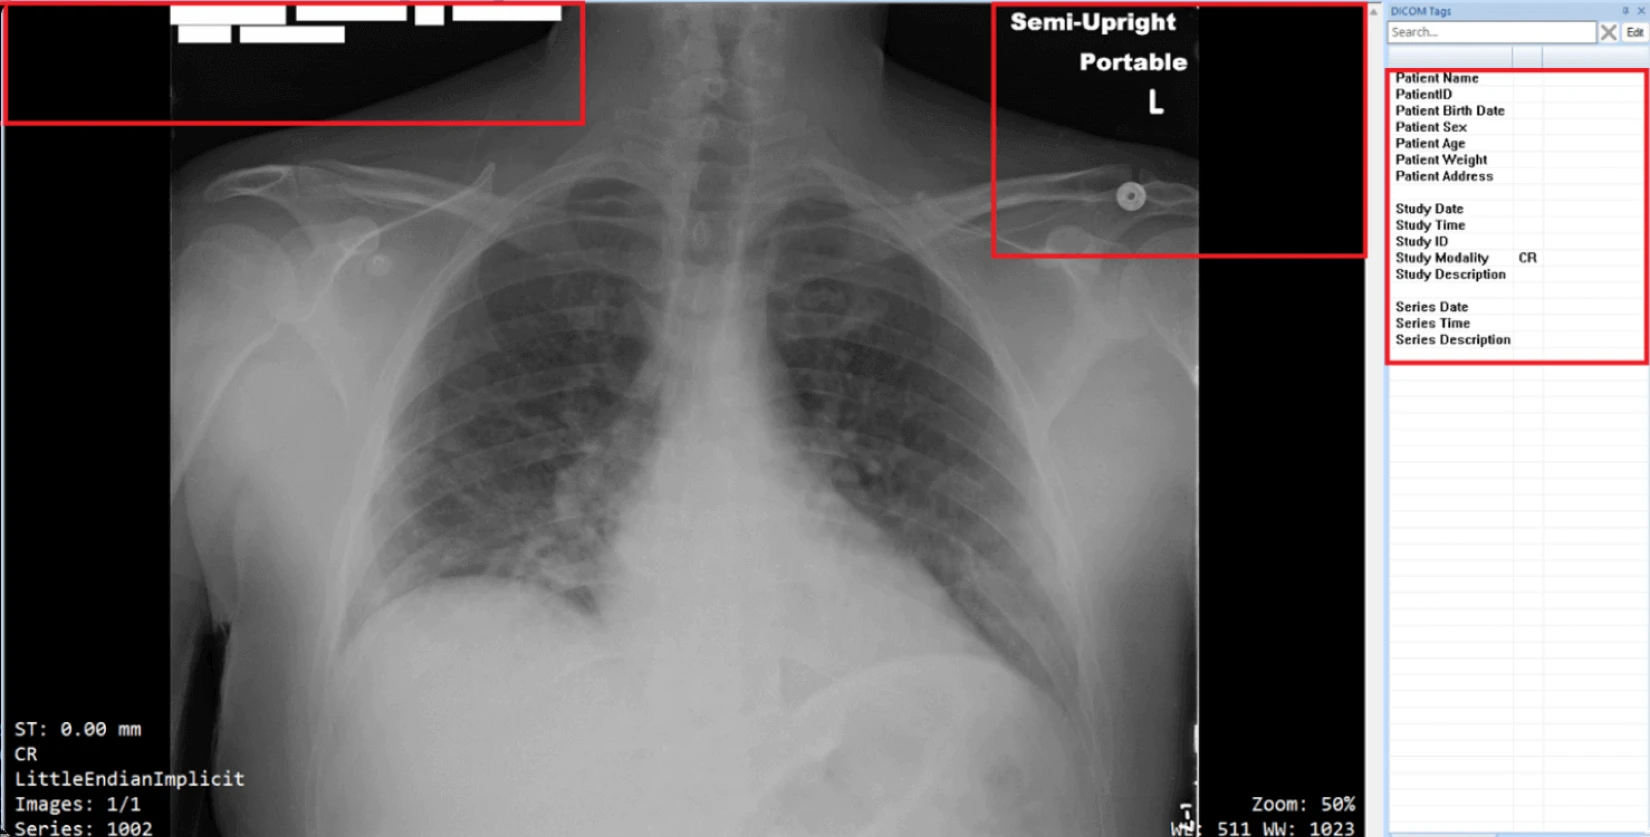
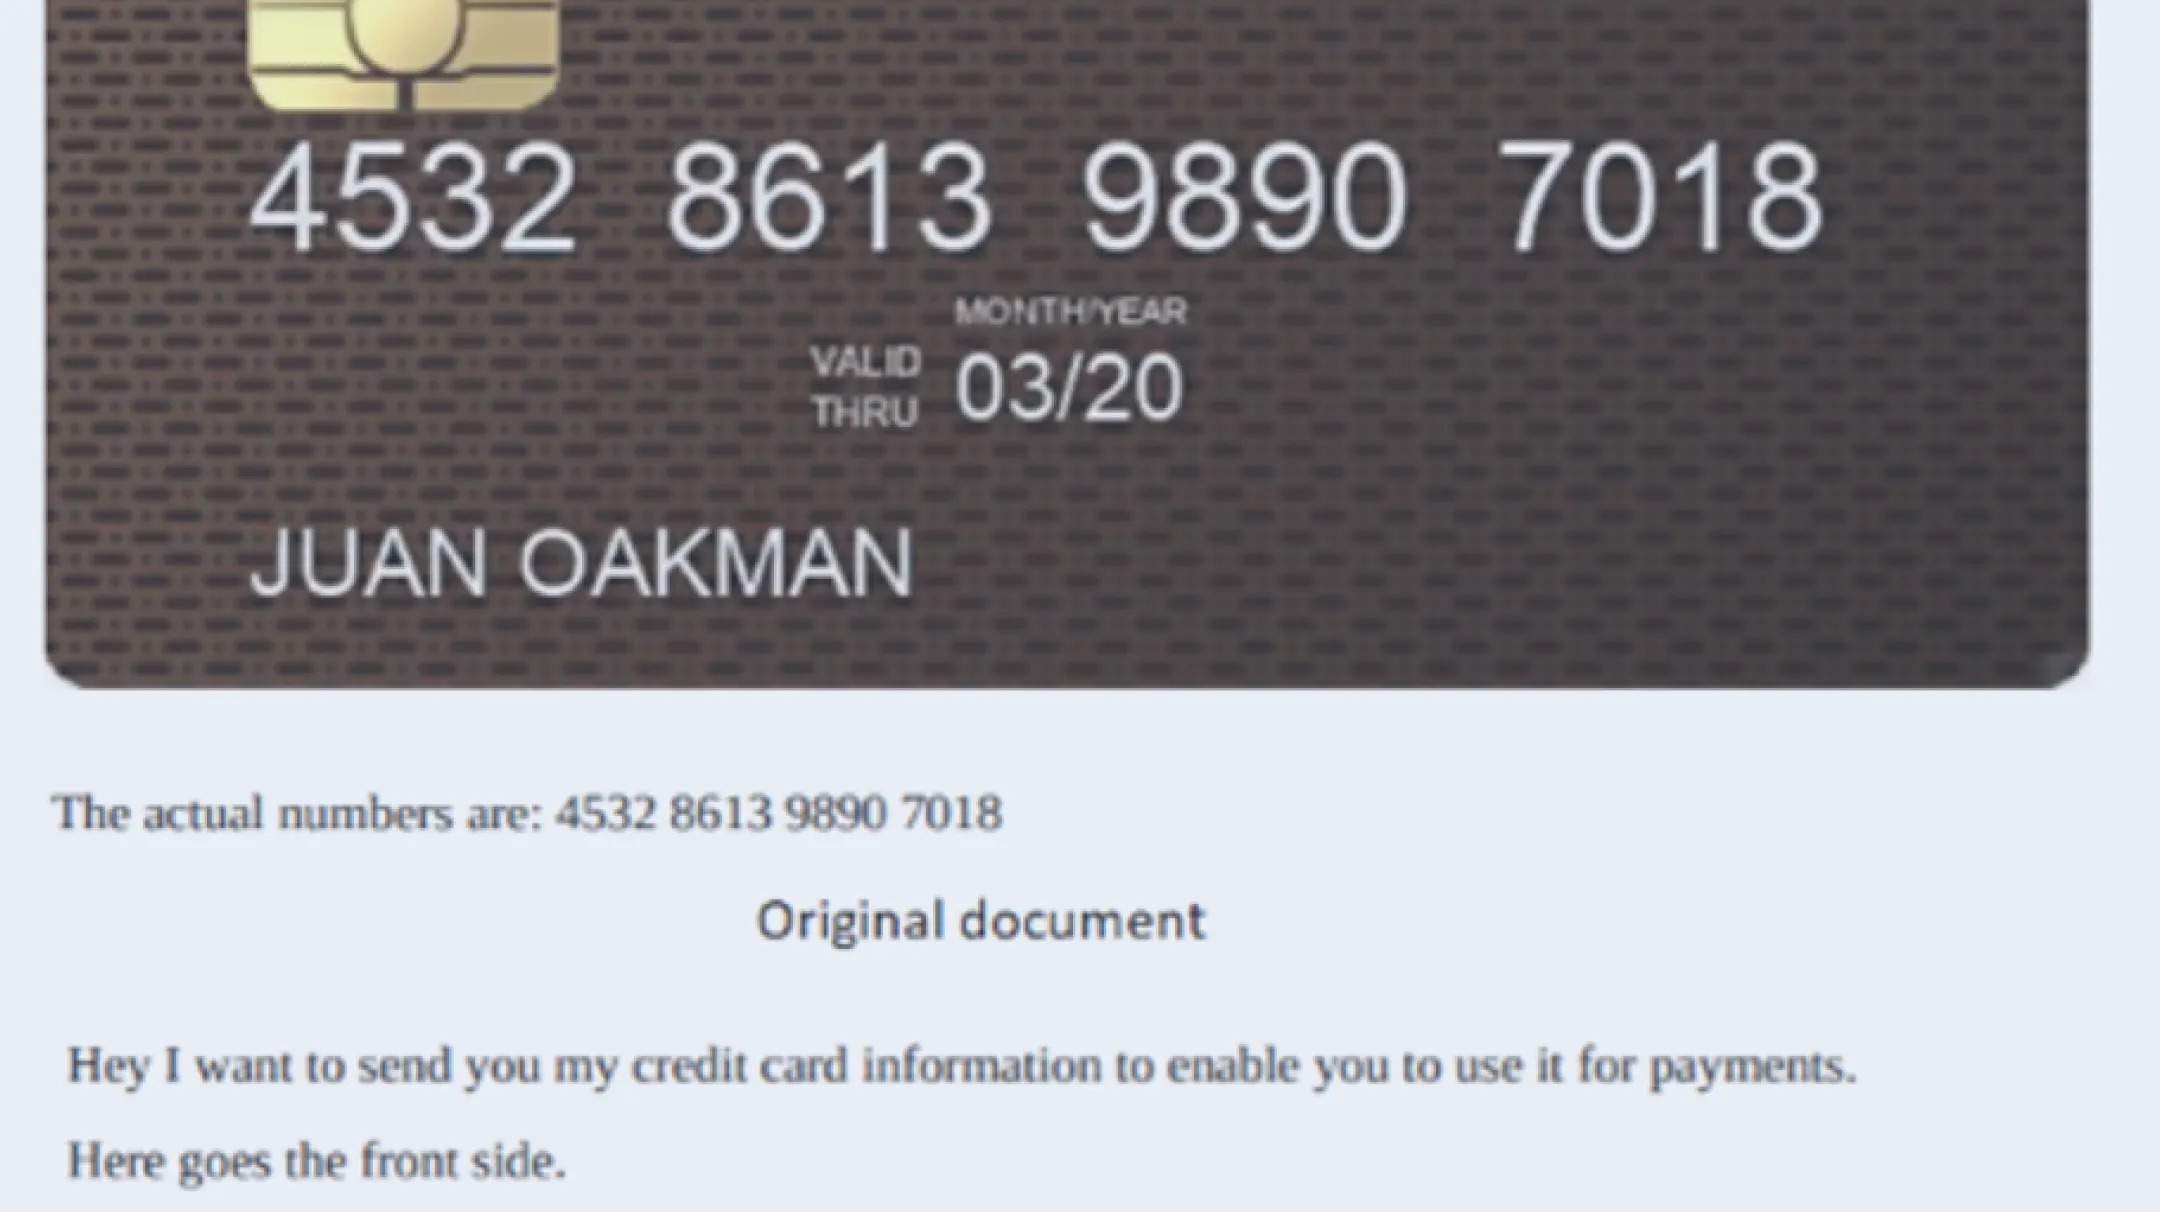
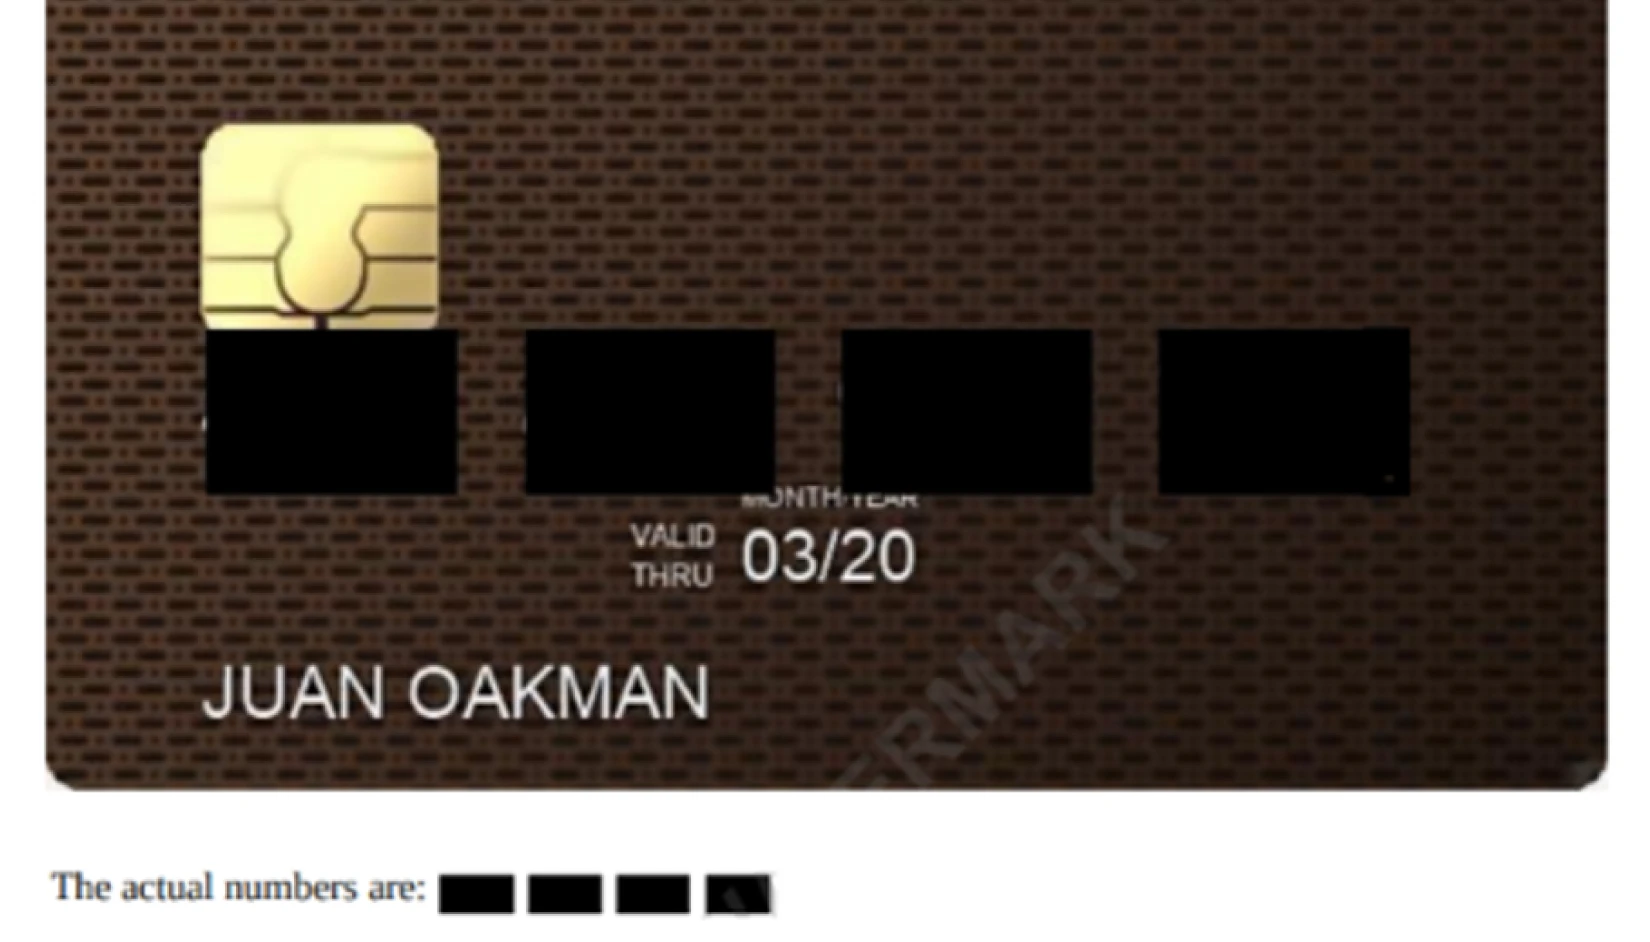
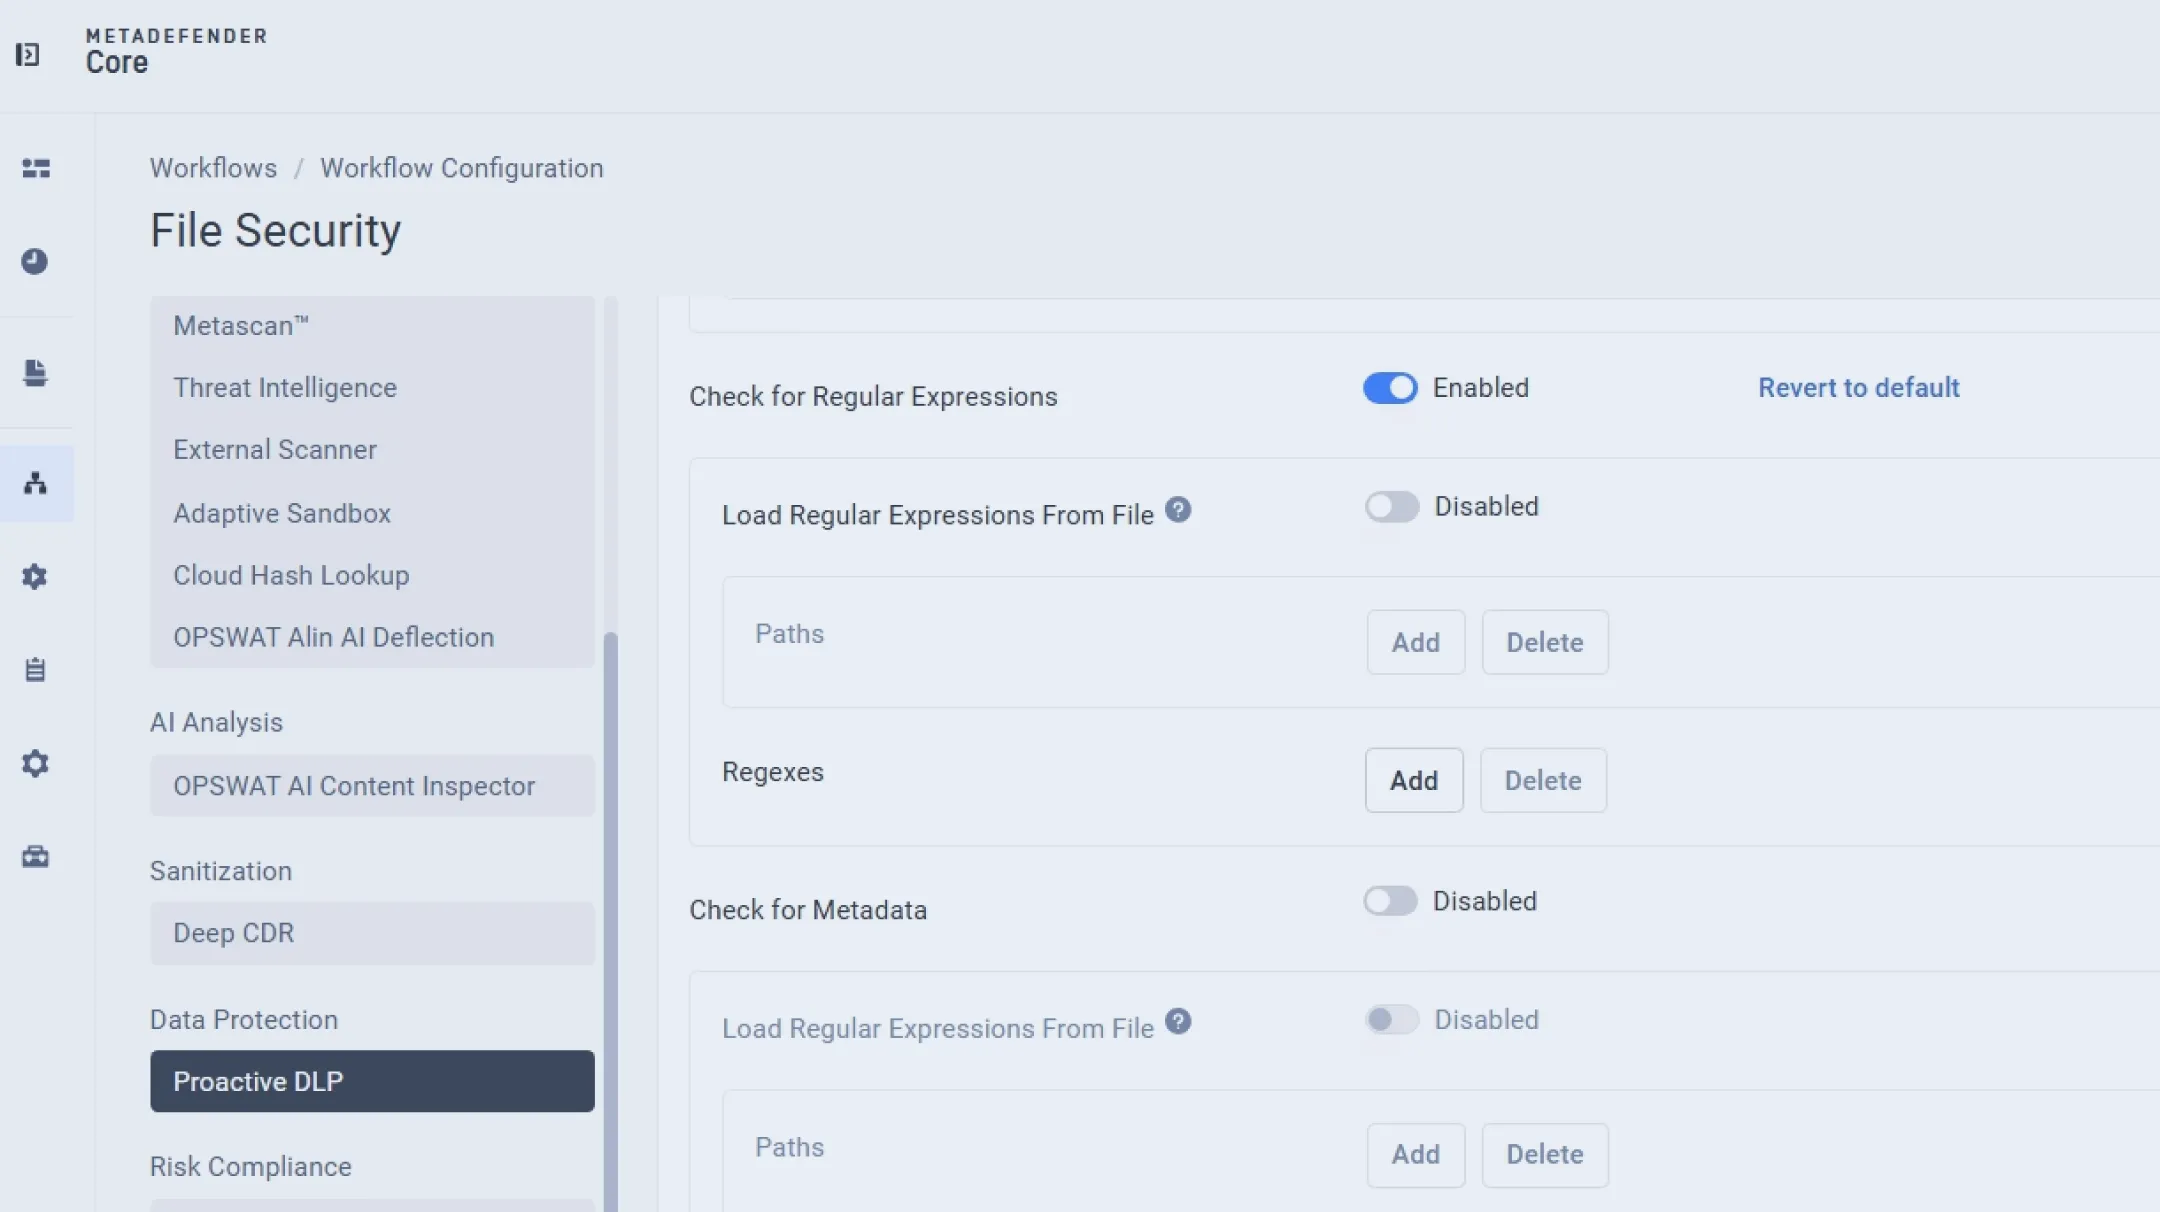
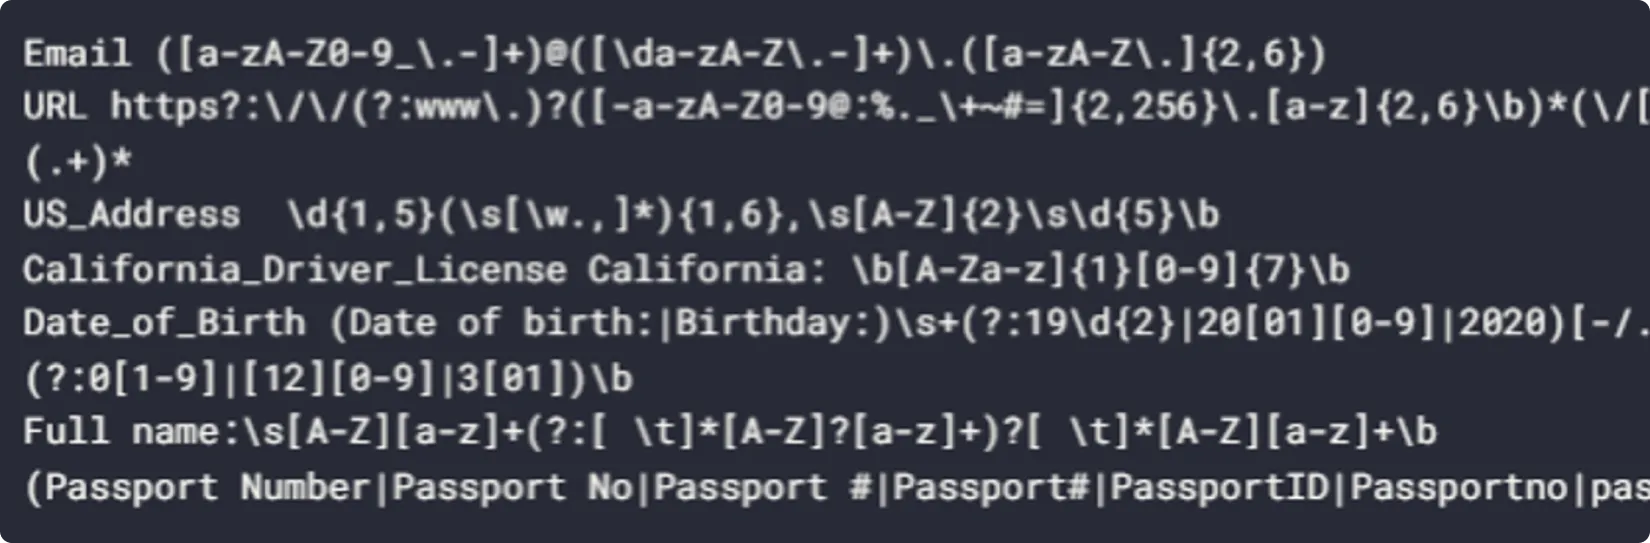
La detección basada en expresiones regulares (RegEx) abarca cualquier patrón confidencial personalizado, como identificadores de clientes, códigos de proyectos internos, números de contrato, identificadores propios o formatos específicos del sector. Estos valores suelen filtrarse de forma involuntaria a través de documentos o informes compartidos. Proactive DLP reglas de patrones granulares, aplicando la ocultación o el bloqueo en función de las políticas de la organización. Esta flexibilidad permite a las empresas proteger datos empresariales únicos que las soluciones DLP tradicionales suelen pasar por alto.
El contenido NSFW incluye imágenes y textos inapropiados, ofensivos, de carácter sexual o perjudiciales que pueden contribuir a crear entornos de trabajo hostiles o dar lugar a responsabilidades legales. Dicho contenido puede aparecer de forma deliberada, accidental o incrustado en archivos subidos por los usuarios. Proactive DLP modelos de visión y lenguaje basados en inteligencia artificial para detectar contenido NSFW en fotos, capturas de pantalla, documentos y archivos, y marca o bloquea dichos materiales para garantizar el cumplimiento normativo, las normas corporativas y la integridad profesional.
Los identificadores de red y de dispositivos (como direcciones IP, direcciones MAC, nombres de host, registros del sistema y capturas PCAP) pueden revelar la estructura de la infraestructura o las configuraciones internas. La divulgación de estos datos facilita el reconocimiento y los ataques dirigidos. Proactive DLP los metadatos de red y la información de los dispositivos en registros estructurados y tipos de archivos complejos, incluidos los archivos PCAP y CSV, y a continuación oculta o anonimiza los valores confidenciales para evitar la filtración externa de información operativa.
Las fugas de datos intencionadas pueden consistir en el intercambio deliberado de archivos confidenciales, intentos de exfiltración mediante contenido camuflado o la manipulación de documentos para eludir los controles de seguridad. Estas situaciones de alto riesgo pueden causar graves daños si no se detienen a tiempo. Proactive DLP el comportamiento, el contenido de los archivos y las infracciones de las políticas para identificar patrones sospechosos, aplicar medidas automáticas de ocultación o bloqueo, y detener las transferencias de archivos maliciosas o que incumplan las políticas antes de que los datos salgan de la organización.
- MetaDefender
- MetaDefender
- MetaDefender
- MetaDefender
Impleméntalo en cualquier lugar, intégralo en cualquier sitio
Cloud
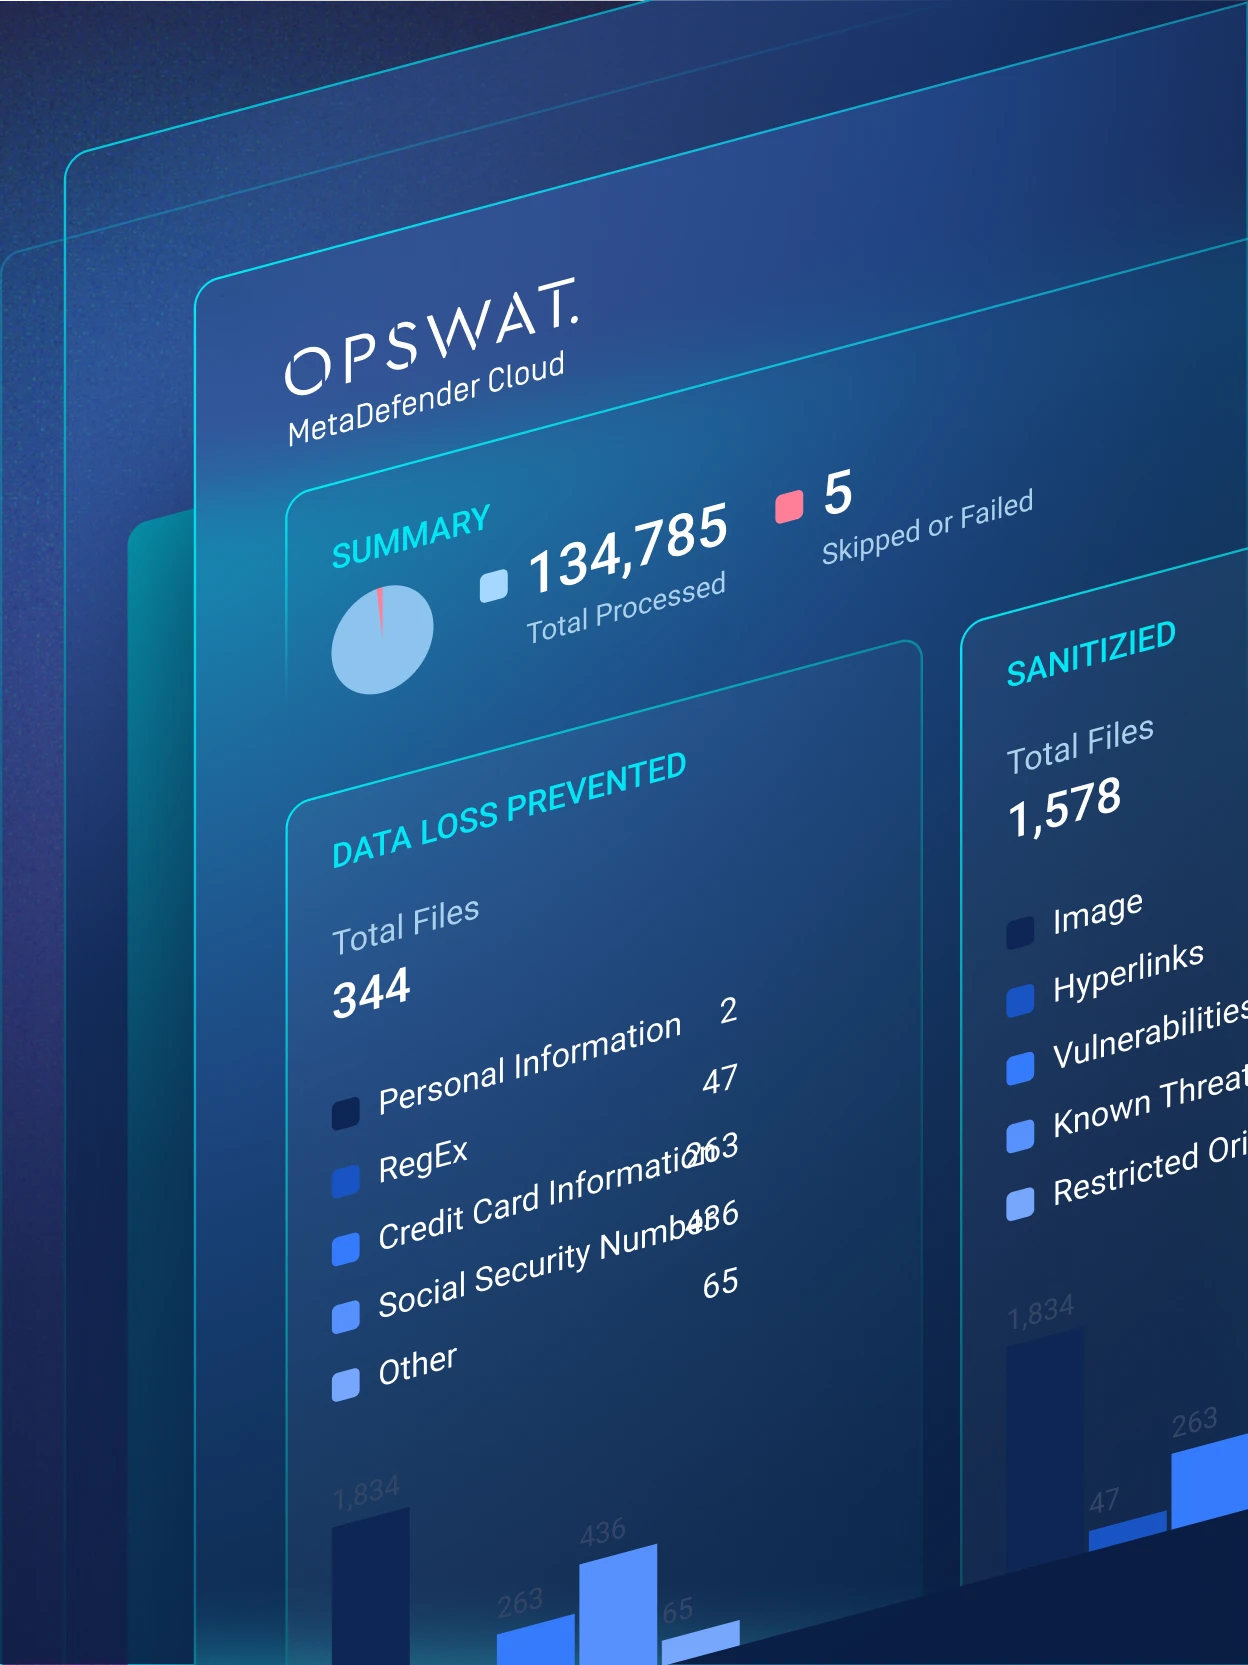
Ofrece una protección escalable con disponibilidad continua y una carga operativa mínima.
En las propias instalaciones
Mantén un control total sobre las políticas, los motores y el rendimiento dentro de tu propio entorno.
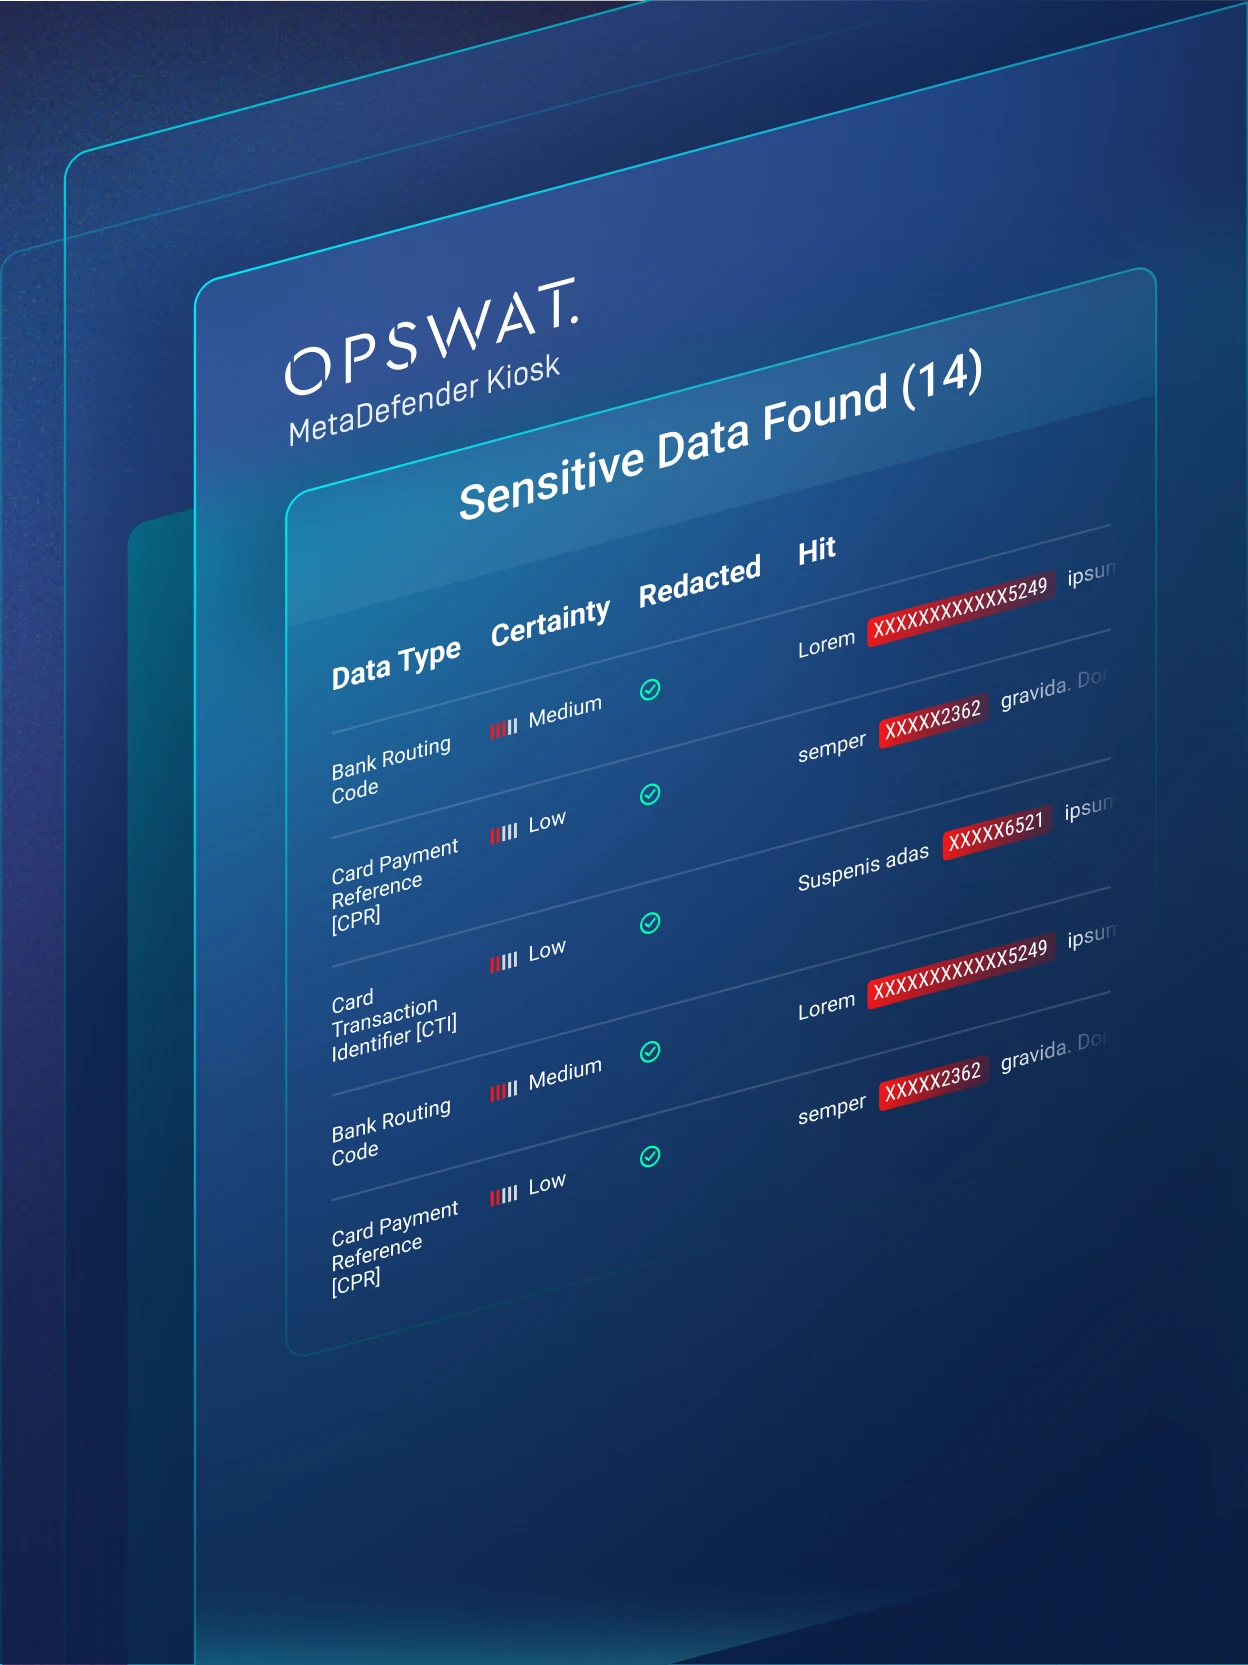
Aislado físicamente
Aplique las políticas de DLP de forma segura en entornos totalmente aislados, sin exposición a redes externas.
Cuenta con la confianza de las principales empresas mundiales
- Un proveedor global de telecomunicaciones reforzó la seguridad de la transferencia de archivos, mejoró el cumplimiento normativo y redujo de forma proactiva el riesgo operativo mediante el uso de MetaDefender Managed File Transfer MetaDefender Core. Esta estrategia forma parte de una transición más amplia hacia una infraestructura digital más resiliente, en respuesta al aumento de las ciberamenazas y a las cambiantes exigencias normativas.
- En este artículo se explica cómo una empresa energética anónima (a la que nos referiremos como EnergyCo) no solo protegió sus transferencias de datos y sus dispositivos, sino que también garantizó el cumplimiento de los requisitos normativos y aplicó las mejores prácticas gracias a MetaDefender Kiosk MetaDefender Managed File Transfer OPSWAT.
Recursos recomendados
Proactive DLP
Novedades de Proactive DLP .23.0
¿Qué es la prevención de pérdida de datos (DLP)?
Presentamos la clasificación avanzada de documentos basada en IA en OPSWAT Proactive DLP
Bloquea el contenido de phishing con una solución Proactive DLP)
El valor de los datos y cómo protegerlos
Detectar y eliminar datos confidenciales en imágenes recortadas incrustadas en archivos de Word mediante una estrategia Proactive DLP de prevención de pérdida de datos Proactive DLP )