El 10 de noviembre de 2026, el proyecto Git reveló una vulnerabilidad de alta gravedad, CVE-2026-111760 (CVSS 8,0), que podría permitir a los atacantes ejecutar comandos arbitrarios en el equipo de la víctima a través de un repositorio de Git especialmente diseñado.
Git es un componente fundamental del desarrollo de software moderno, ampliamente utilizado por desarrolladores, empresas y entornos de compilación automatizados. Una vulnerabilidad que pudiera convertir una operación rutinaria en un repositorio en la ejecución de código arbitrario plantea importantes preocupaciones de seguridad, especialmente para los entornos de desarrollo y las cadenas de suministro de software.
Al inicio de la investigación de la Unidad 515 d OPSWAT , la información técnica disponible públicamente era limitada. La vulnerabilidad quedó documentada en el aviso de seguridad de GitHub (GHSA-vp2w-7xxj-jvxr), mientras que el equipo aún no disponía de registros detallados de la vulnerabilidad a través del Programa CVE ni de la Base de Datos Nacional de Vulnerabilidades (NVD).
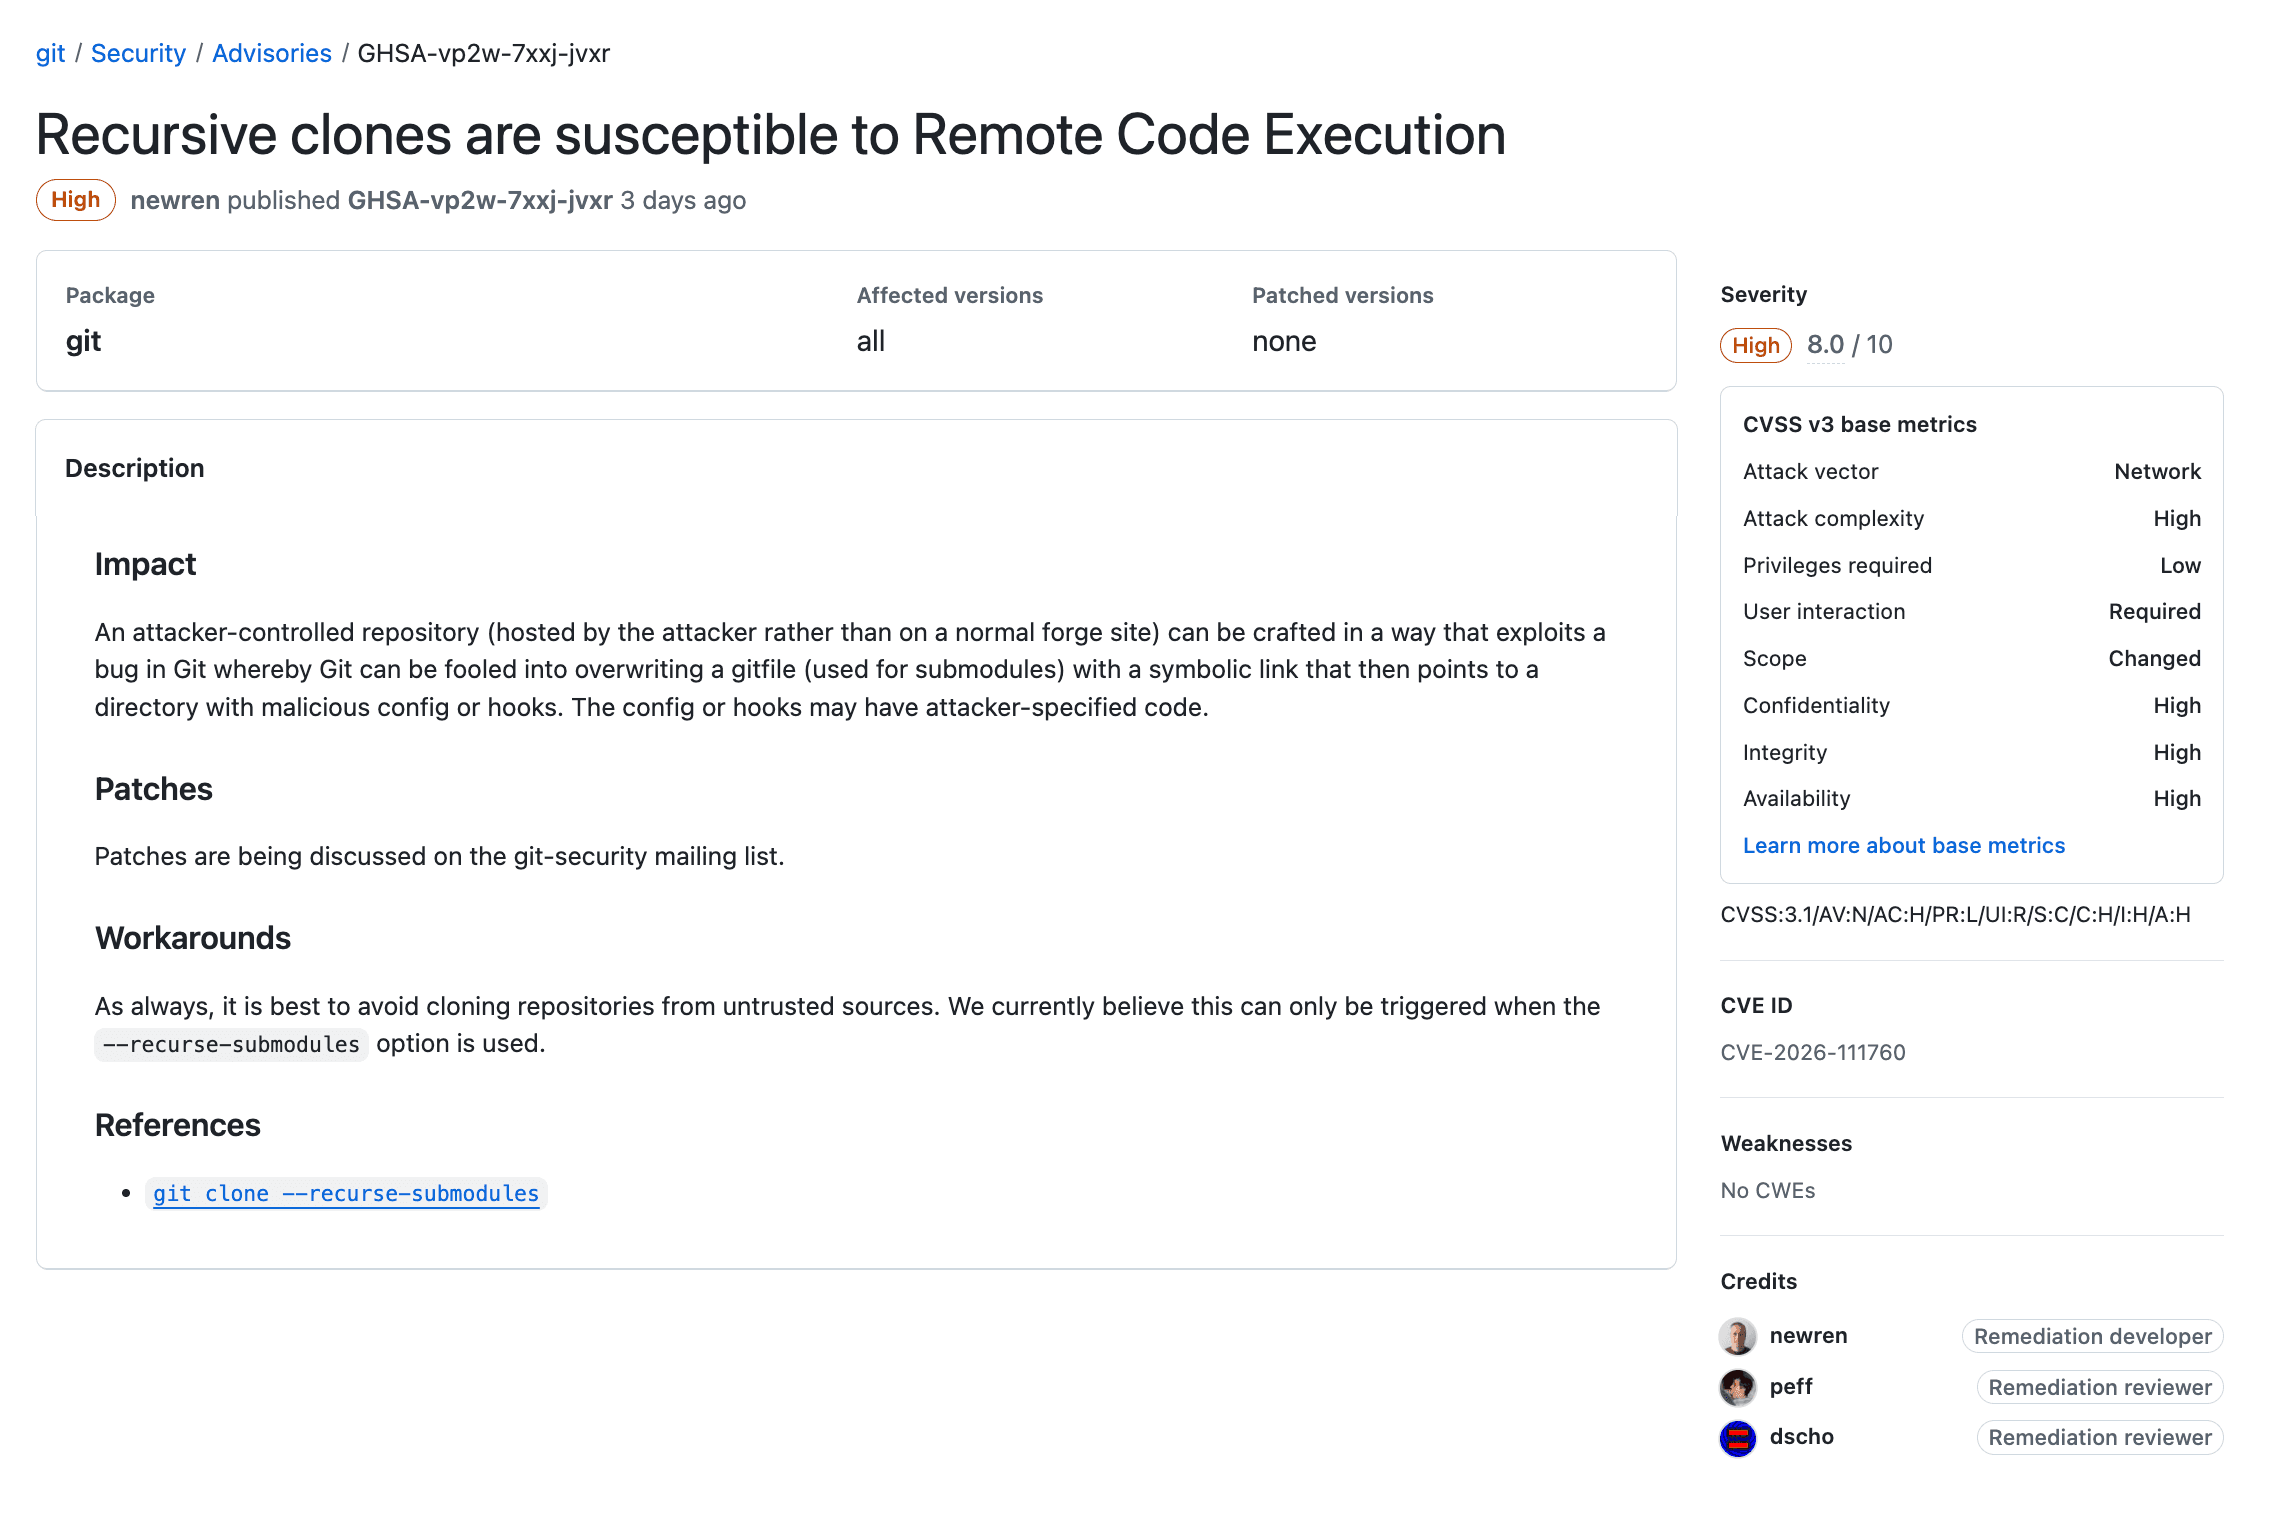
OPSWAT La Unidad 515 investigó de forma independiente la vulnerabilidad, analizó su causa subyacente y logró reproducir con éxito la ejecución remota de código mediante una prueba de concepto (PoC) funcional. El equipo también verificó la eficacia del parche de seguridad del proveedor realizando pruebas tanto con versiones vulnerables de Git como con versiones parcheadas.
Este artículo ofrece un análisis técnico detallado de CVE-2026-111760, presenta los resultados de nuestra validación del PoC y analiza sus implicaciones de seguridad y las medidas de mitigación recomendadas.
Explicación de CVE-2026-111760
CVE-2026-111760 es una vulnerabilidad de truncamiento de enteros en la gestión que realiza Git de la longitud de las rutas de los archivos durante las operaciones de descarga de repositorios. En determinadas condiciones, esta vulnerabilidad puede permitir que un repositorio malicioso ejecute comandos arbitrarios en el sistema que lo procesa.
Normalmente, Git valida las rutas de los archivos antes de escribirlas en el sistema de archivos local, lo que incluye comprobaciones diseñadas para evitar que el contenido del repositorio sobrescriba los metadatos protegidos de Git. Sin embargo, esta vulnerabilidad introduce una inconsistencia entre la forma en que Git valida una ruta de archivo y la forma en que dicha ruta se escribe posteriormente.
La causa principal radica en la gestión del índice de Git, donde la longitud de las rutas de los archivos se calcula utilizando un valor de 64 bits, pero se almacena en un campo de 32 bits (ce_namelen). Al procesar una ruta excepcionalmente larga que supera el límite de 32 bits, la longitud almacenada puede quedar truncada, lo que hace que Git valide la ruta original mientras escribe en una ubicación diferente y más corta.
Un atacante puede aprovechar esta inconsistencia para sobrescribir el archivo .git utilizado por un submódulo o un árbol de trabajo vinculado, redirigiendo a Git a un directorio controlado por el atacante que contenga una configuración maliciosa del repositorio. Las operaciones posteriores de Git podrían entonces ejecutar comandos controlados por el atacante.
La vulnerabilidad muestra cómo un truncamiento de enteros en una herramienta de desarrollo muy utilizada puede eludir las protecciones del sistema de archivos y dar lugar a la ejecución de código arbitrario.
Escenario de ataque
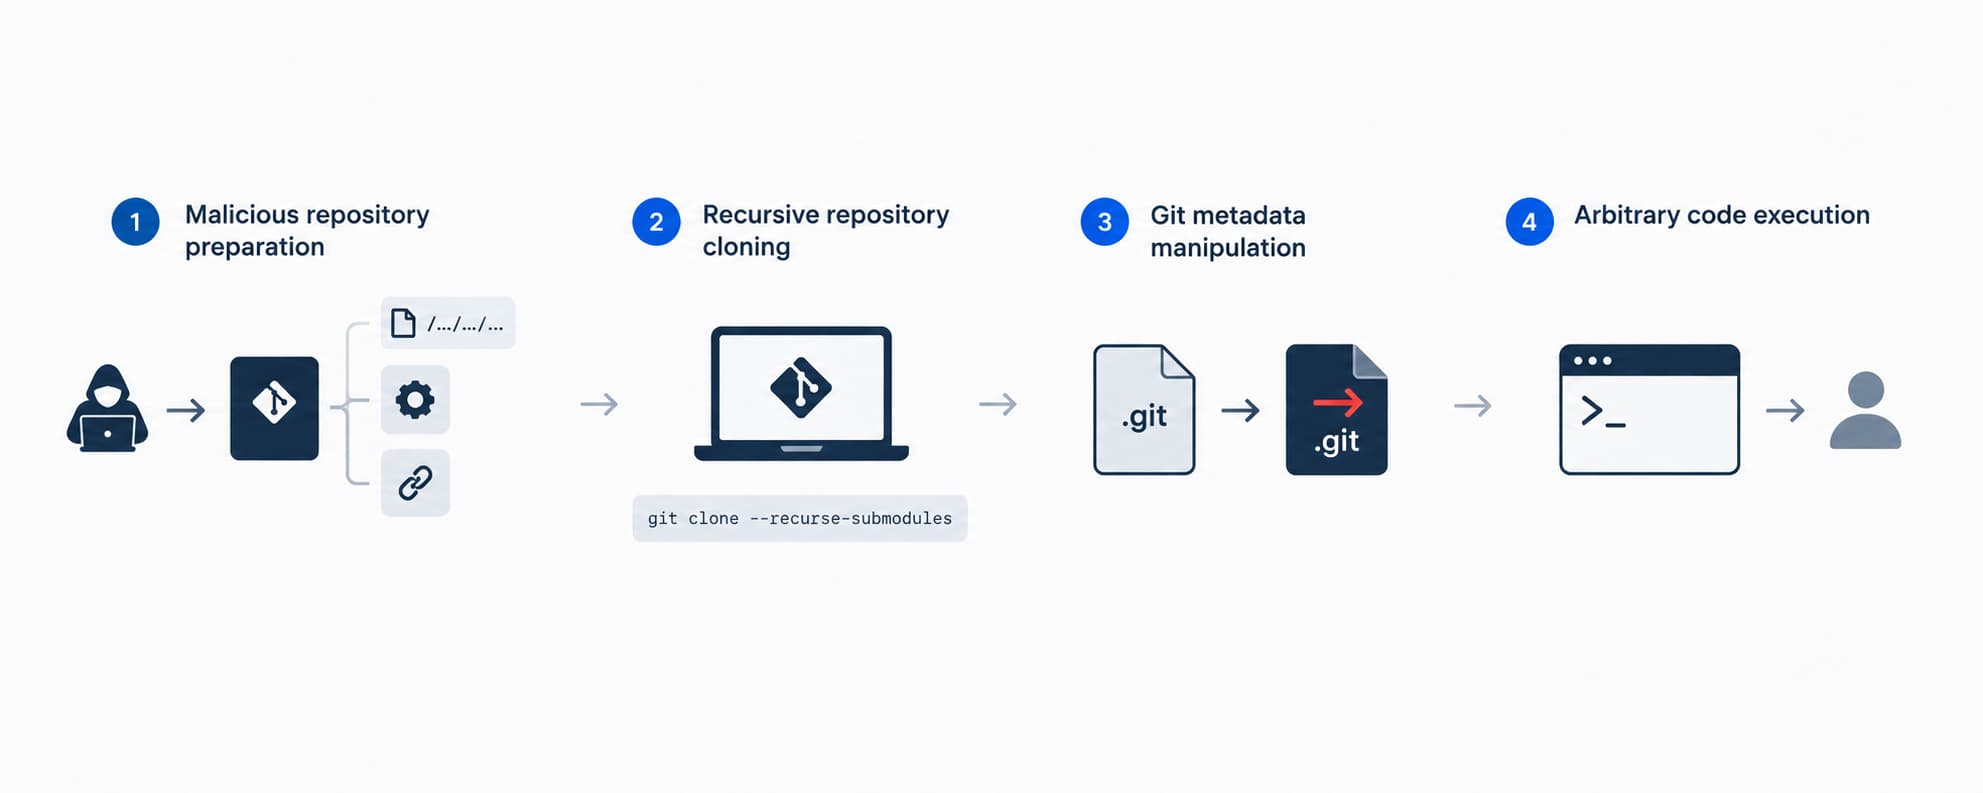
Un atacante puede crear un repositorio Git especialmente diseñado que contenga rutas de archivo manipuladas y referencias a submódulos. Cuando una víctima clona el repositorio con los submódulos recursivos habilitados utilizando una versión vulnerable de Git, el ataque puede dar lugar a la ejecución de código arbitrario.
En el escenario de clonación recursiva validado por la Unidad 515 d OPSWAT , el ataque se desarrolla en cuatro fases:
- Preparación de un repositorio malicioso: El atacante prepara un repositorio que contiene una ruta de archivo excepcionalmente larga, un directorio de configuración de Git malicioso y un submódulo que hace referencia a un repositorio creado específicamente para este fin.
- Clonación recursiva de repositorios: la víctima clona el repositorio controlado por el atacante utilizando el comando«git clone --recurse-submodules», lo que activa el comportamiento vulnerable en el manejo de rutas durante la descarga de los submódulos.
- Manipulación de metadatos de Git: debido al truncamiento de números enteros, Git sobrescribe el archivo .git del submódulo con un archivo «gitfile» controlado por un atacante que redirige los metadatos del repositorio a un directorio malicioso.
- Ejecución arbitraria de código: Durante la inicialización recursiva de los submódulos, Git procesa la configuración del repositorio redirigida. A continuación, se ejecuta un parámetro de core.fsmonitor controlado por un atacante con los privilegios de la víctima.
Demostración de concepto: Reproducción de CVE-2026-111760
OPSWAT La Unidad 515 ha desarrollado y validado con éxito una prueba de concepto (PoC) que demuestra la ejecución remota de código a través de un repositorio Git malicioso en un entorno de pruebas controlado.
Las pruebas realizadas con Git 2.56.0 confirmaron que al clonar el repositorio manipulado con los submódulos recursivos habilitados se podía sobrescribir el archivo .git del submódulo y ejecutar un comando controlado por el atacante a través de una configuración maliciosa de Git, sin que fuera necesario que la víctima ejecutara manualmente ningún script del repositorio.
Medidas de mitigación y recomendaciones
El proyecto Git publicó el 10 de noviembre de 2026 unas actualizaciones de seguridad que solucionan el vulnerabilidad CVE-2026-111760. El parche introduce una validación adicional de la longitud de la ruta para evitar que el truncamiento de enteros eluda los controles de seguridad de Git.
Para mitigar el riesgo, las organizaciones deberían plantearse las siguientes medidas:
- Actualizar Git: Actualiza a la última versión parcheada disponible de Git. Para las organizaciones que mantienen ramas de versiones anteriores, la vulnerabilidad también se ha solucionado en las versiones 2.56.1, 2.55.1, 2.54.1, 2.53.1, 2.52.1, 2.51.3 y 2.50.2 de Git. Asegúrate de que las instalaciones de Git en los entornos de desarrollo, los procesos de CI/CD y los sistemas de compilación automatizados estén actualizadas.
- Ten cuidado con los repositorios no fiables: evita clonar de forma recursiva repositorios procedentes de fuentes no fiables y ten cuidado al extraer ramas no fiables en árboles de trabajo vinculados. Estas precauciones no sustituyen la necesidad de aplicar actualizaciones de seguridad.
- Mantén la visibilidad del software con SBOM: utiliza Software Bill of Materials (SBOM) para realizar un seguimiento de los componentes de software e identificar dependencias potencialmente vulnerables. OPSWAT MetaDefender puede contribuir a la visibilidad de la composición del software y a las iniciativas de gestión de vulnerabilidades.
- Aprovecha la información sobre amenazas: utilízala OPSWAT MetaDefender Threat Intelligence para mantenerte informado sobre las amenazas emergentes, investigar posibles indicadores de compromiso y respaldar las actividades de respuesta de seguridad.
Conclusión
La vulnerabilidad CVE-2026-111760 pone de manifiesto cómo las vulnerabilidades en herramientas de desarrollo de uso generalizado pueden suponer riesgos de seguridad en los flujos de trabajo del desarrollo de software y de la cadena de suministro. En determinadas condiciones, una operación rutinaria de Git puede convertirse en un punto de entrada para la ejecución de código arbitrario.
OPSWAT El análisis independiente, la explotación exitosa y la validación del parche realizados por Unit 515 ponen de manifiesto las implicaciones prácticas que esta vulnerabilidad tiene para la seguridad. Las organizaciones deben dar prioridad a las actualizaciones de seguridad, mantener la visibilidad sobre sus entornos de desarrollo y actuar con precaución al gestionar repositorios no fiables.
