Todo motor de depuración de archivos acabará encontrándose con algún archivo diseñado específicamente para bloquear el software que lo lee. OPSWAT ha desarrollado la tecnología Deep CDR™ para que, en ese momento, solo se vea afectado un proceso, mientras que el motor sigue depurando todo lo demás.
Por qué los analizadores sintácticos son el objetivo
Un analizador sintáctico es el código que lee un formato de archivo y transforma sus bytes sin procesar en una estructura con la que el software pueda trabajar. Cada formato necesita un analizador sintáctico. Formatos como el PDF y los de Microsoft Office son lo suficientemente complejos como para que sus analizadores sintácticos entrañen riesgos reales, y los atacantes crean archivos específicamente para aprovecharse de ellos. Un archivo diseñado para bloquear o sabotear un analizador sintáctico de PDF es un arma habitual.
Un motor de desinfección debe descomponer estos archivos, lo que implica analizarlos sintácticamente. En un diseño monolítico, estos motores pueden considerarse como un único programa, en el que todos sus analizadores sintácticos comparten un mismo proceso. Un único PDF malformado que bloquee el analizador sintáctico lo paraliza todo: los documentos de Word que están en cola, el propio motor y los flujos de trabajo empresariales que este protege.
El alcance de los problemas de un analizador sintáctico en un mal día afecta a todo el motor.
Un diseño basado en la desconfianza
Tecnología Deep CDR™La arquitectura de microservicios de CDR™ aplica un patrón de diseño seguro denominado «descomposición en base a la desconfianza». Este patrón divide un sistema en programas independientes que se controlan entre sí y no otorgan confianza automática.
El SEI (Software Engineering Institute) de la Universidad Carnegie Mellon recoge este patrón en su Secure Patrones de diseño informe, utilizando servidores de correo como qmail y Postfix como ejemplos de referencia.
La tecnología Deep CDR™ aplica la descomposición de dichos patrones y la desconfianza mutua a través de tres decisiones de diseño:
- Cada analizador se ejecuta como un proceso sustituible. El núcleo del motor nunca entra en contacto con bytes no fiables. Cada familia de analizadores se ejecuta en su propio proceso de servicio, iniciado y gestionado por el núcleo. El proceso que abre el archivo malicioso es precisamente aquel que el motor puede permitirse perder, ya que solo contiene el trabajo de una solicitud y nada más.
- El núcleo trata a sus propios trabajadores como sospechosos. El núcleo no da por sentada la «salud» de ningún trabajador. Comprueba periódicamente que cada servicio siga respondiendo, asigna un límite de tiempo a cada archivo y vigila los bloqueos y las caídas del sistema. Cuando un servicio deja de responder, el monitor del núcleo lo apaga e inicia uno nuevo. El diseño parte de la base de que se producirán fallos y se prepara para ellos.
- Los servicios y el núcleo no comparten memoria. Los servicios se comunican con el núcleo a través de canales de mensajes estrechos y serializados, sin memoria compartida ni espacio de direcciones compartido. Haga lo que haga un archivo malicioso con la memoria de un analizador, el daño no tiene vía de acceso al núcleo ni a los demás servicios. Lo único que cruza el límite es un mensaje que el receptor analiza según sus propios criterios.
Pensemos en el escenario para el que se creó este diseño. Un PDF manipulado llega al motor y provoca un fallo en el servicio de PDF mientras este analiza el archivo.
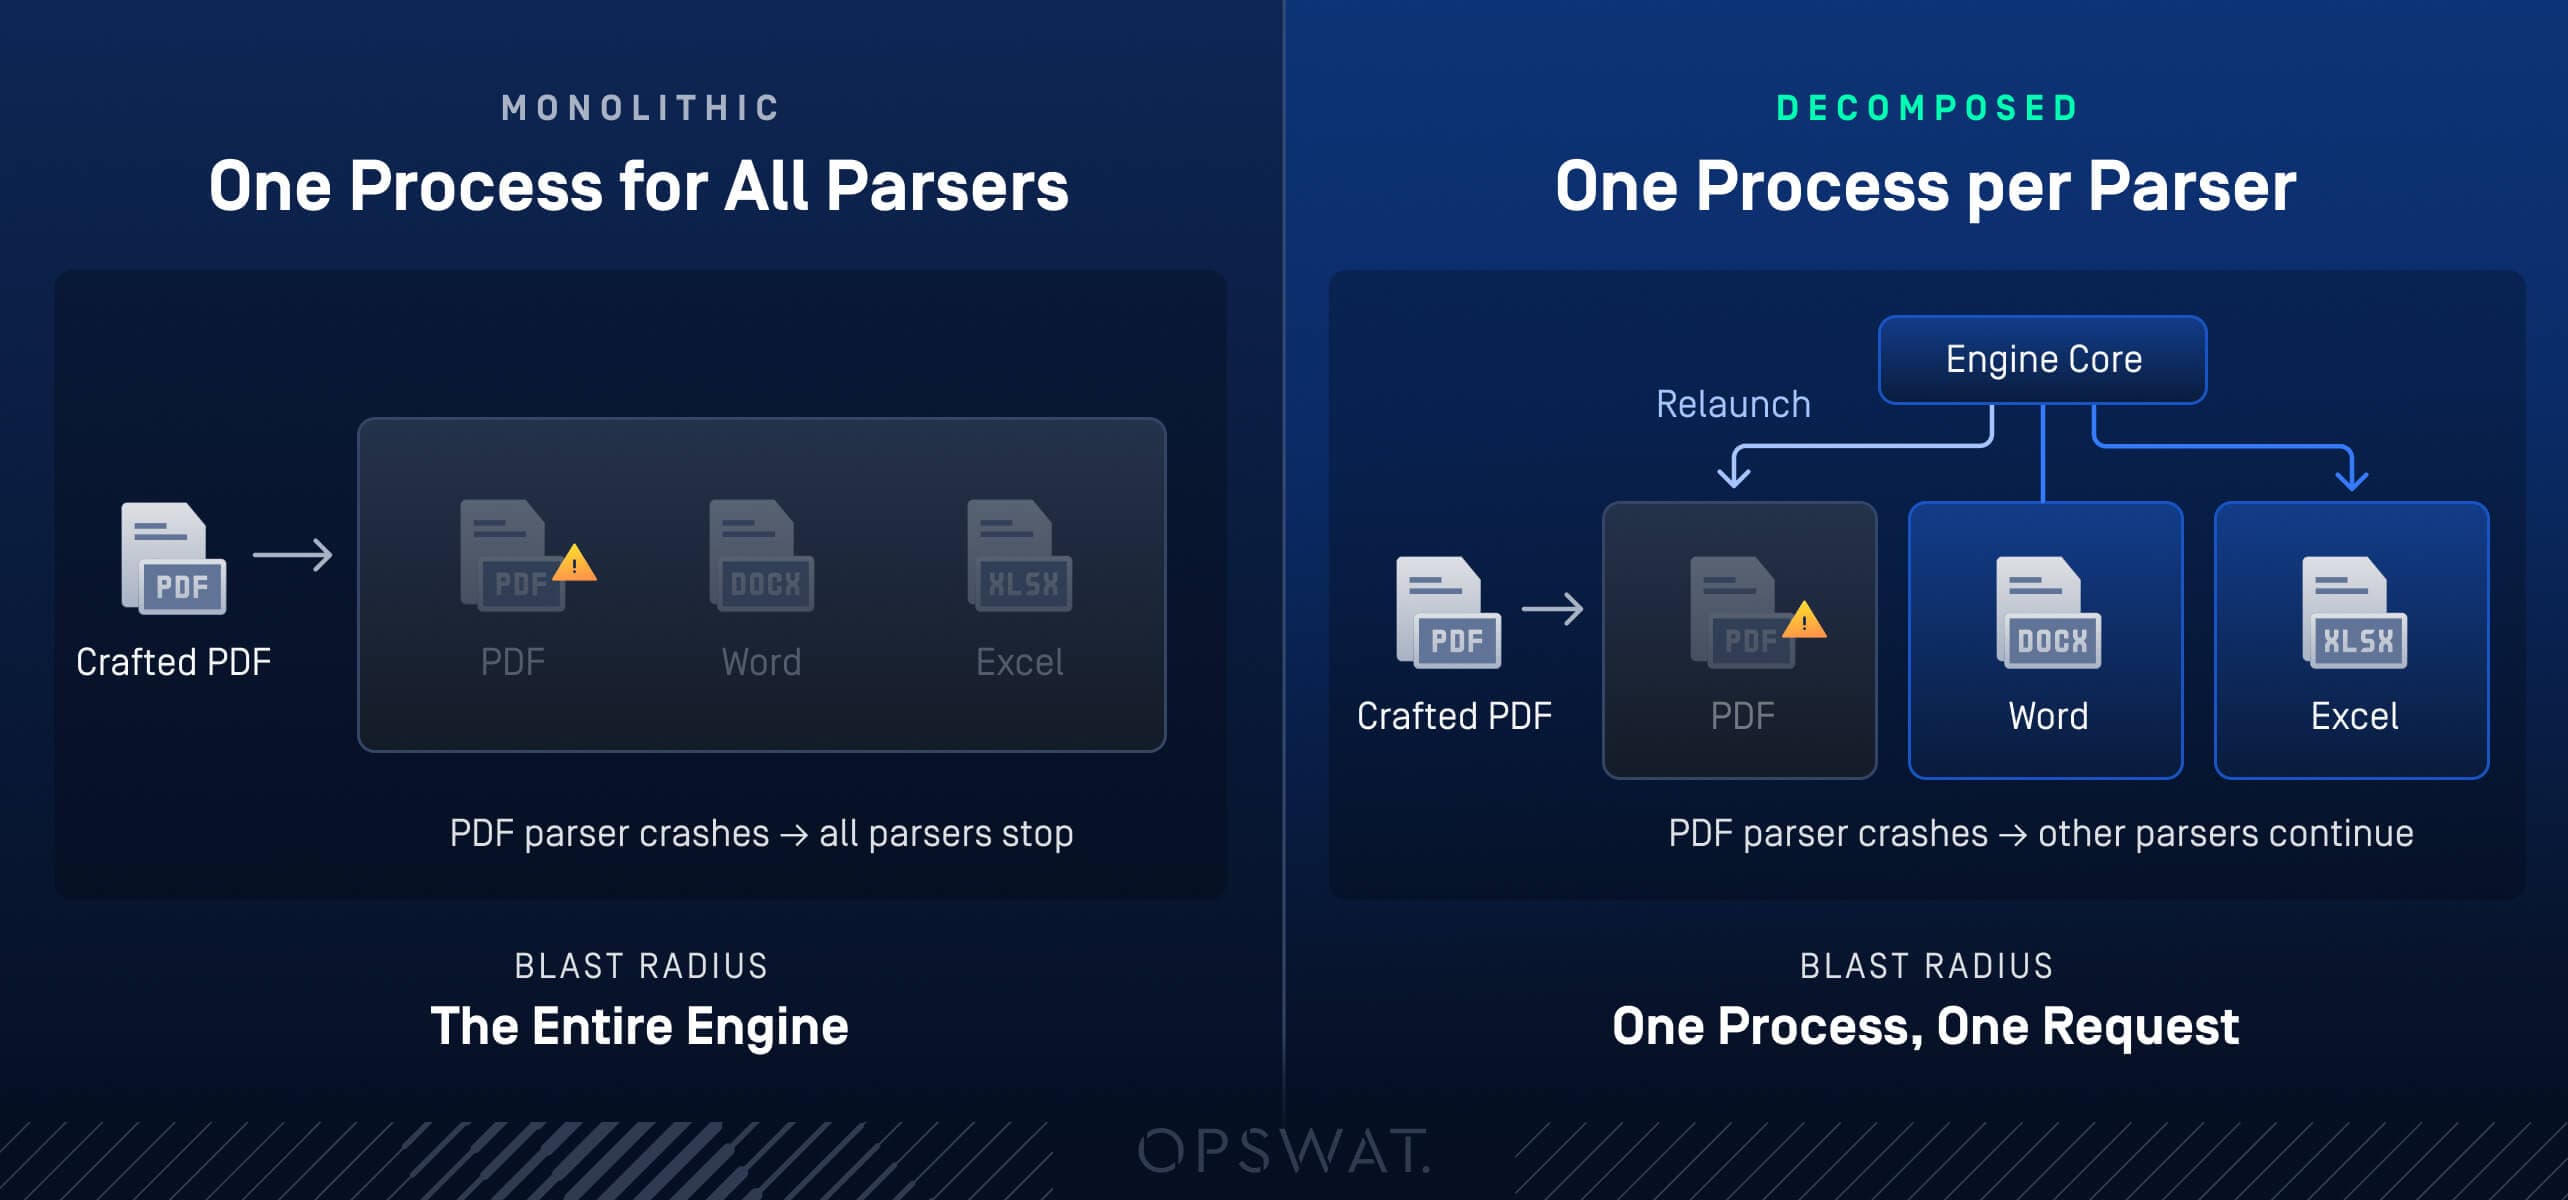
- El proceso del servicio PDF se cierra por sí solo. Su memoria, y cualquier elemento que el exploit haya dañado en ella, desaparece con él.
- La solicitud falla sin complicaciones: el núcleo devuelve un resultado de error para ese archivo concreto, en lugar de quedarse colgado o fallar junto con el trabajador.
- Los documentos de Word y Excel en ejecución ni siquiera se dan cuenta. Sus servicios se ejecutan en procesos diferentes, por lo que la depuración continúa sin interrupciones.
- El programa de supervisión (el monitor del núcleo) reinicia el servicio PDF y se reanuda la depuración de archivos PDF
El radio de acción de un archivo malicioso abarca un proceso y una solicitud. En el resultado monolítico, ese mismo archivo detiene todos los documentos en tránsito.
Una de las dimensiones del modelo clásico se sitúa fuera del motor: la limitación de privilegios por proceso. Los privilegios pertenecen al entorno de implementación, es decir, al producto anfitrión y al sistema operativo. La descomposición establece los límites de los procesos exactamente donde una implementación puede aplicar esas restricciones, lo que proporciona a los equipos de seguridad puntos claros en los que aplicar el principio del privilegio mínimo.
Qué significa esto para tus flujos de archivos
Los atacantes seguirán creando archivos que contraatacan, y algún analizador sintáctico, en algún lugar, seguirá encontrándose con ellos. La descomposición cautelosa hace que ese encuentro sea superable por diseño. El trabajo peligroso tiene lugar en procesos que el motor puede perder. Un núcleo que no confía en ninguno de ellos vigila ese trabajo, y los canales que la corrupción no puede atravesar conectan las partes.
Para los equipos que dependen de los flujos de archivos, una sola subida maliciosa no provoca una interrupción del servicio. Un archivo malicioso supone la pérdida de un proceso y una solicitud, y la tecnología Deep CDR™ sigue purificando los datos sin interrupciones.
Descubre cómo la tecnología Deep CDR™ garantiza la continuidad del flujo de archivos cuando llega un archivo malicioso.
Nhut Ngo es director de ingeniería de « Software » en OPSWAT, donde dirige los equipos de ingeniería responsables de la tecnología Deep CDR™ y otras tecnologías de procesamiento de archivos en MetaDefender Core™. Con más de una década de experiencia en ingeniería de software y ciberseguridad, se centra en lograr que la desinfección de archivos sea rápida, precisa y apta para infraestructuras críticas. Nhut obtuvo su doctorado en Ciencias de la Información en 2015.
