- Comprender los riesgos específicos de la transferencia de archivos en el sector sanitario y el cumplimiento de la HIPAA
- Características clave que toda Managed File Transfer debe tener para cumplir con la HIPAA
- Cómo Managed File Transfer facilitan la realización de auditorías HIPAA y la elaboración de informes de cumplimiento
- Buenas prácticas para la transferencia Secure en organizaciones sanitarias
- Comparación de Managed File Transfer : plataformas específicas para el sector sanitario frente a plataformas genéricas
- Pasos para la implementación de una solución de Managed File Transfer conforme a la HIPAA Managed File Transfer el sector sanitario
- Evaluación del valor de Managed File Transfer el cumplimiento normativo en el sector sanitario y la protección de los datos de los pacientes
- Preguntas frecuentes
Comprender los riesgos específicos de la transferencia de archivos en el sector sanitario y el cumplimiento de la HIPAA
Las transferencias de archivos sanitarios exponen la información sanitaria protegida (PHI) a filtraciones de datos, sanciones normativas y trastornos operativos, ya que los archivos se mueven constantemente entre departamentos, profesionales sanitarios, socios y sistemas.
La HIPAA (Ley de Portabilidad y Responsabilidad del Seguro Médico) eleva el nivel de exigencia al requerir una protección, una auditabilidad y un control constantes en cada transferencia de archivos. Las herramientas genéricas para compartir archivos rara vez cumplen estas expectativas, ya que carecen de la gobernanza (políticas de cifrado obligatorias), la validación (verificación automatizada del acceso) y la visibilidad (registros de auditoría exhaustivos) que exige el tratamiento de la información médica protegida (PHI).
La HIPAA establece requisitos específicos, entre los que se incluyen registros de auditoría documentados (auditabilidad), normas de cifrado (protección) y restricciones de acceso (control), para toda transferencia de archivos que contenga información médica protegida (PHI).
¿Cuáles son las amenazas de seguridad más habituales en las transferencias de archivos del sector sanitario?
Las transferencias de archivos sanitarios (el traslado electrónico de información médica protegida [PHI] entre sistemas, departamentos y socios externos) son el objetivo más habitual del ransomware, el robo de datos y la apropiación indebida de cuentas, en los que los atacantes interceptan la PHI mientras está en tránsito o se aprovechan de controles de acceso deficientes.Según Healthcare IT News, el ataque de ransomware sufrido por Change Healthcare en 2024 confirmó la exposición de los datos de aproximadamente 192,7 millones de personas, lo que demuestra cómo el compromiso de un único centro de intercambio de datos puede convertirse en la mayor filtración de datos sanitarios de la historia de Estados Unidos.
Entre las amenazas de seguridad más habituales en las transferencias de archivos del sector sanitario se incluyen:
Interceptación de datos: Las transferencias de archivos sin cifrar o con una protección insuficiente a través del correo electrónico o de protocolos obsoletos siguen siendo objetivos prioritarios.
Acceso no autorizado: las cuentas compartidas, los permisos excesivos o las conexiones con socios no seguras exponen la información médica protegida (PHI) tanto a nivel interno como externo.
Uso indebido por parte de personal interno: el envío erróneo accidental, el uso de dispositivos personales o la filtración intencionada suelen ser las causas de las infracciones que deben notificarse.
Vulnerabilidad de terceros: la información médica protegida (PHI) suele transmitirse a laboratorios, empresas de facturación y proveedores especializados que quizá no apliquen los controles adecuados.
Fallos operativos: Las interrupciones en los flujos de trabajo de transferencias puntuales provocan la pérdida de archivos, retrasos o la falta de documentación.
¿Cómo influyen las normas de la HIPAA en los requisitos para la transferencia electrónica de archivos?
La Norma de Privacidad de la HIPAA exige que cualquier información médica protegida (PHI) que se comparta, ya sea a nivel interno o externo, se revele únicamente a las partes autorizadas con un fin legítimo, mientras que la Norma de Seguridad establece medidas de seguridad administrativas, físicas y técnicas que protejan la PHI electrónica durante su transmisión.
En conjunto, exigen a las entidades afectadas y a los socios comerciales que garanticen que cada transferencia de archivos preserve la confidencialidad (mediante cifrado), verifique la autorización del usuario (mediante autenticación multifactorial) y mantenga la integridad (utilizando sumas de comprobación o firmas digitales) a lo largo de todo el intercambio.
La HIPAA exige a las entidades sujetas a su aplicación que protejan los datos de información médica protegida (PHI) en tránsito mediante:
- Medidas de confidencialidad que protegen los datos frente a la interceptación
- Verificación del acceso que garantiza que solo los usuarios y sistemas autorizados intercambien información médica protegida (PHI)
- Medidas de protección de la integridad que garantizan que los archivos no se alteren durante la transmisión
- Auditabilidad total que documenta quién envió qué, cuándo y a quién
- Políticas coherentes y una gestión de riesgos que regulen todos los flujos de trabajo de transferencia de archivos
¿Por qué los métodos tradicionales de intercambio de archivos no son adecuados para cumplir con la HIPAA?
Las herramientas heredadas o de uso general no son suficientes, ya que carecen de controles exigibles, supervisión y registros de auditoría. Estos métodos dependen del comportamiento de los usuarios en lugar de medidas de seguridad obligatorias, lo que da lugar a incumplimientos previsibles de la normativa y aumenta el riesgo de violaciones de seguridad.
Métodos tradicionales de intercambio de archivos y requisitos de cumplimiento normativo
Método | Core | Lagunas en la HIPAA |
|---|---|---|
Correo electrónico | Envío erróneo, cifrado inconsistente | No existe un control de acceso fiable ni una protección de extremo a extremo |
FTP/SFTP | Credenciales estáticas, visibilidad limitada | Auditoría insuficiente y control basado en funciones |
Herramientas en la nube para consumidores | Enlaces públicos, permisos gestionados por el usuario | No existe una gestión corporativa de la información médica protegida |
Métodos manuales o ad hoc | USB , aplicaciones no autorizadas | Falta de visibilidad o de aplicación de las políticas |
De conformidad con los requisitos de seguridad en la transmisión establecidos en el artículo 164.312(e) de la Norma de Seguridad de la HIPAA y las directrices del Departamento de Salud y Servicios Humanos (HHS) sobre la protección de la información médica protegida (PHI) en formato electrónico.
Características clave que toda Managed File Transfer debe tener para cumplir con la HIPAA
Una plataforma de transferencia gestionada de archivos ( MFT ) que cumpla con la HIPAA debe garantizar una protección (cifrado), una verificación (autenticación de acceso) y una visibilidad (registro de auditoría) coherentes en todas las transferencias de información médica protegida (PHI). Las características principales se corresponden directamente con las medidas de seguridad exigidas: cifrado, control de acceso, validación de la integridad, registro de auditoría, aplicación de políticas y gestión de terceros.
MFT específicas para el sector sanitario refuerzan estos controles con funciones adaptadas al intercambio de grandes volúmenes de información médica protegida (PHI), a los flujos de trabajo clínicos y a los complejos ecosistemas de proveedores, superando lo que los sistemas genéricos pueden ofrecer de forma fiable.
¿Qué normas de cifrado se exigen para las transferencias de archivos que cumplen con la HIPAA?
La HIPAA exige que la información médica protegida (PHI) en tránsito esté protegida mediante un cifrado sólido que cumpla con los estándares del sector. En la práctica, esto significa:
- AES-256 para el cifrado a nivel de archivo y de datos en reposo
- TLS 1.2 o superior para la protección de los datos en tránsito
- Módulos criptográficos que cumplen con los algoritmos recomendados por el NIST (Instituto Nacional de Estándares y Tecnología)
- Aplicación coherente en todas las transferencias internas, externas, automatizadas y puntuales
Según las directrices de la Norma de Seguridad de la HIPAA del HHS sobre la seguridad de la transmisión (§ 164.312(e)), el cifrado se considera una medida de protección fundamental para impedir el acceso no autorizado durante la transmisión. Una solución de « MFT » debe garantizar que los requisitos de cifrado se integren en los controles de políticas y en las configuraciones basadas en roles, impidiendo que los usuarios envíen información médica protegida (PHI) a través de canales desprotegidos.
¿Cómo evitan los controles de acceso y la autenticación de usuarios el acceso no autorizado a la información médica protegida?
El acceso a la información médica protegida (PHI) debe limitarse a aquellas personas y sistemas que tengan una necesidad documentada y relacionada con su trabajo (el principio de «mínimo necesario» recogido en la Norma de Privacidad de la HIPAA, § 164.502(b)). Una plataforma de « MFT » debería garantizar el cumplimiento de este principio mediante:
- RBAC (control de acceso basado en roles) granular que limita los derechos de visibilidad y transferencia
- Autenticación multifactorial (MFA) tanto para usuarios internos como para socios externos
- Autenticación sólida entre sistemas, sustituyendo las credenciales estáticas por certificados o tokens
- Restricciones basadas en políticas que regulan quién puede enviar, recibir, aprobar o recuperar archivos que contengan información médica protegida (PHI)
Estas medidas reflejan los requisitos fundamentales de la Norma de Seguridad de la HIPAA: verificar la identidad, otorgar las autorizaciones pertinentes y evitar la divulgación no autorizada.
¿Qué registros de auditoría y funciones de generación de informes son imprescindibles para las auditorías de la HIPAA?
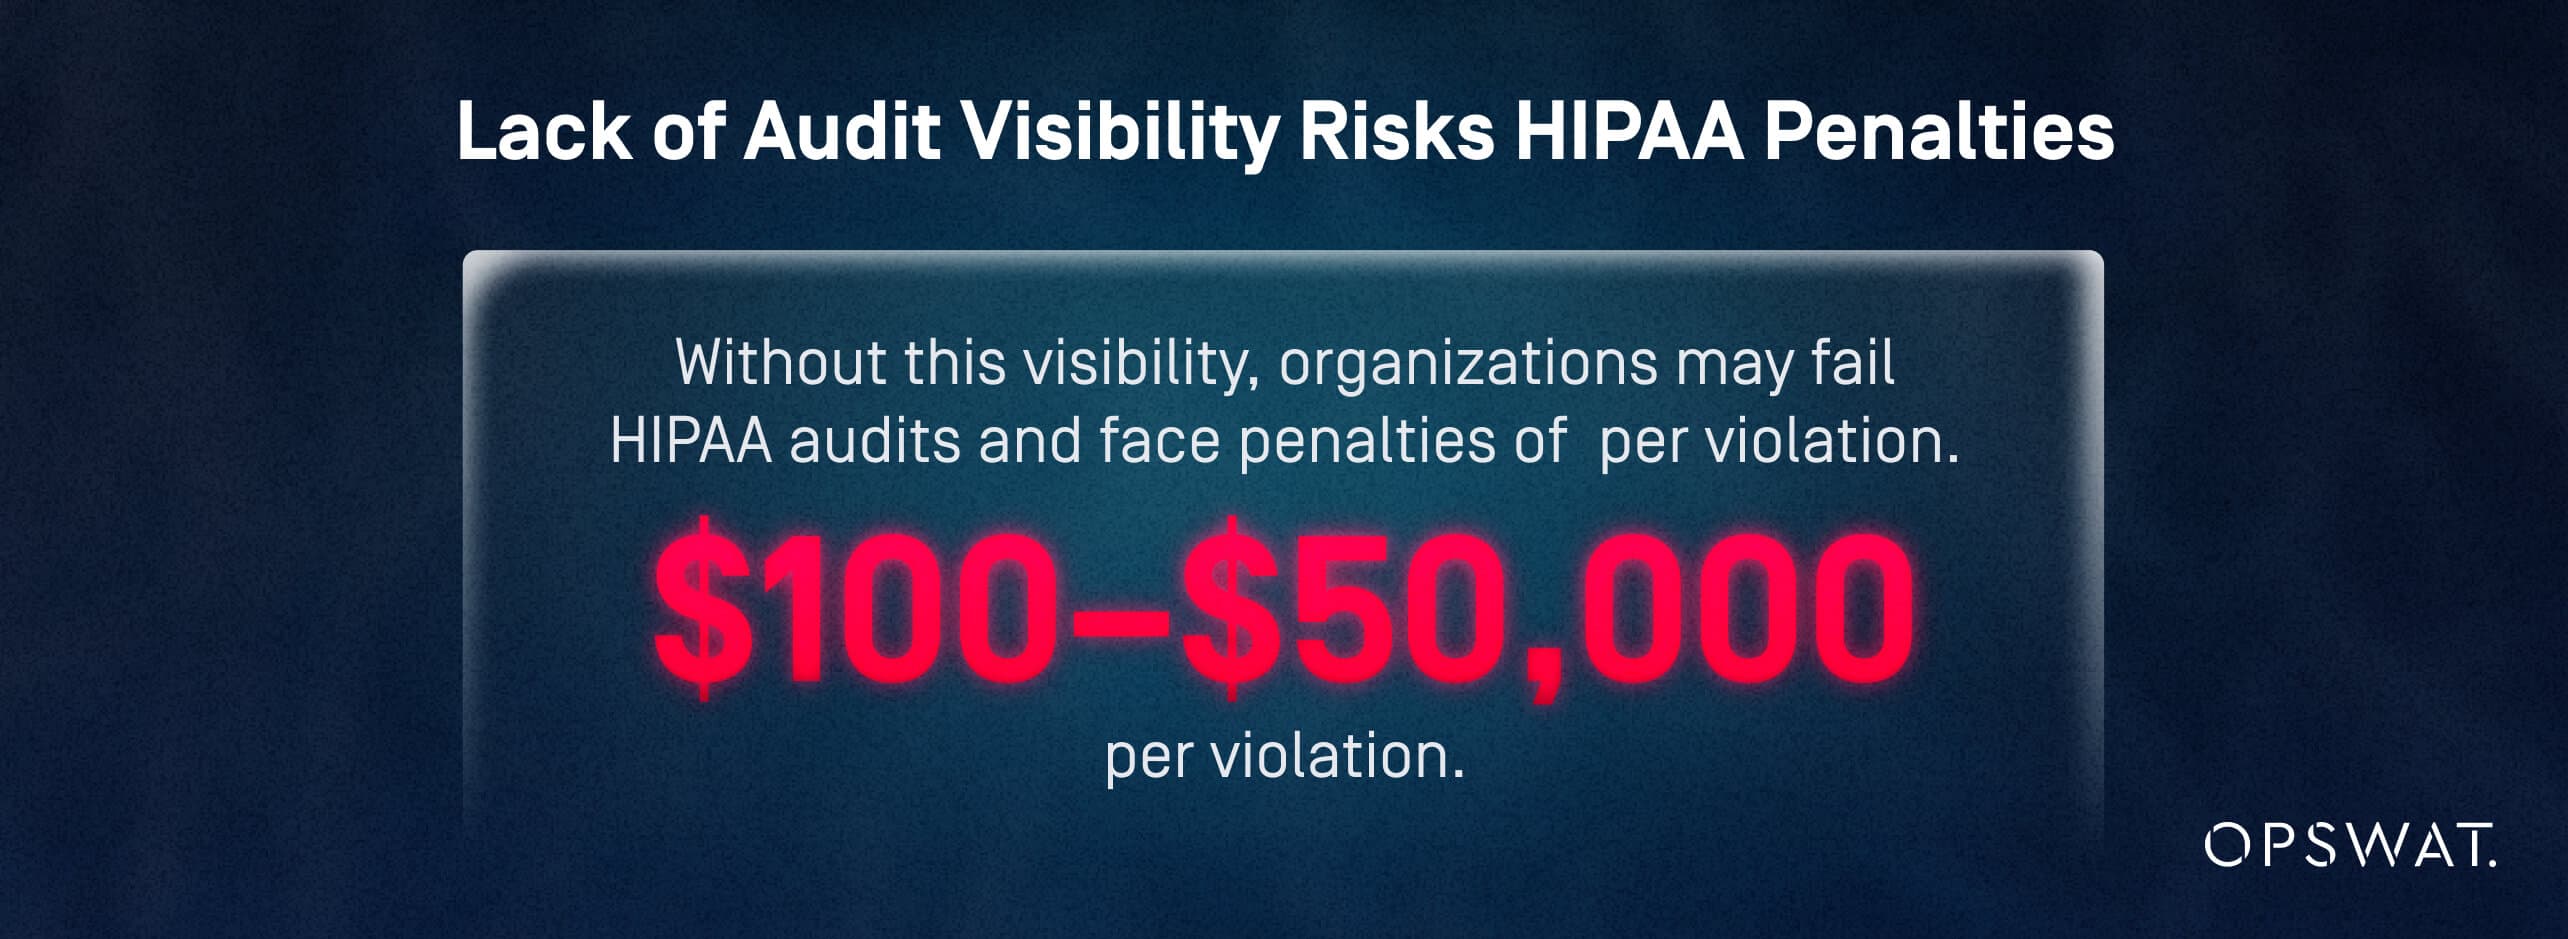
Los auditores exigen una trazabilidad completa de cada transferencia de información médica protegida (PHI). Sin esta visibilidad, las organizaciones no pueden demostrar el cumplimiento de la HIPAA durante las auditorías y pueden enfrentarse a medidas coercitivas, incluidas sanciones pecuniarias civiles que oscilan entre 100 y 50 000 dólares por infracción.
Una MFT debe incluir:
- ¿Quién ha accedido o transmitido información médica protegida?
- ¿Qué archivo se ha movido, a quién y a través de qué flujo de trabajo?
- Eventos con marca de tiempo que muestran acciones de envío, recepción, error y eliminación
- Comprobaciones de integridad que confirman que los archivos no se han modificado durante la transmisión
- Registros de actividad administrativa relativos a los cambios en la configuración, las políticas y los permisos
Además, los programas sanitarios se benefician de:
- Supervisión en tiempo real y alertas ante transferencias anómalas o incumplimientos de las políticas
- Políticas de conservación que garanticen que los registros permanezcan disponibles para investigaciones o auditorías
- Informes exportables y listos para auditorías, adaptados a las consultas relacionadas con la HIPAA
¿Cómo contribuyen MFT a garantizar Secure con proveedores externos?
MFT facilitan la colaboración segura con terceros mediante la implementación de un proceso de incorporación controlado, canales de transferencia aislados y una gestión basada en políticas para cada conexión con un proveedor. El sector sanitario se apoya en una amplia red de laboratorios, empresas de facturación, centros de diagnóstico por imagen y proveedores especializados. Una MFT que cumpla con la normativa debe garantizar que el intercambio de datos externos sea seguro y esté debidamente regulado».
Principales capacidades de MFT
- Incorporación controlada de usuarios externos con roles, autorizaciones y plazos de caducidad predefinidos
- Canales de transferencia independientes y regulados por políticas para cada socio
- Secure portales que eliminan los archivos adjuntos de los correos electrónicos y los enlaces no gestionados
- Aplicación automatizada de los controles de cifrado y acceso, independientemente de la tecnología utilizada por los socios
- Visibilidad centralizada de todas las transferencias de terceros, incluidas las que fallan o los flujos de trabajo no aprobados
La HIPAA también exige que cualquier proveedor que gestione información médica protegida (PHI) opere al amparo de un acuerdo de socio comercial (BAA). Una solución de « MFT » debería agilizar la incorporación de socios mediante la armonización con el BAA y la documentación correspondiente, con el fin de garantizar que las obligaciones contractuales se ajusten a las medidas de seguridad técnicas.
Cómo Managed File Transfer facilitan la realización de auditorías HIPAA y la elaboración de informes de cumplimiento
Una plataforma de « MFT » bien diseñada centraliza las pruebas, garantiza el cumplimiento de las políticas y ofrece una visibilidad continua del movimiento de la información médica protegida (PHI). Estas capacidades pueden simplificar considerablemente las auditorías de la HIPAA. En lugar de recopilar manualmente registros, capturas de pantalla o registros de acceso de sistemas dispares, una solución de « MFT » consolida toda la actividad de transferencia de archivos en una única fuente de información fiable y consultable. Esto reduce el tiempo de preparación de las auditorías, mejora la precisión de la documentación y contribuye a obtener mayores índices de superación de las mismas.
Los productos de MFT , orientados al sector sanitario, también cumplen con los requisitos de la HIPAA en materia de seguridad de las transmisiones, control de acceso y auditabilidad, tal y como se establece en la Norma de Seguridad de la HIPAA. Sus controles integrados se ajustan a lo que buscan los auditores: medidas de seguridad coherentes, registros completos y pruebas de que las transferencias de información médica protegida (PHI) se realizan de forma controlada.
¿Qué documentación y pruebas exigen los auditores a MFT ?
Los auditores de la HIPAA suelen solicitar pruebas que demuestren:
- ¿Quién ha accedido o transmitido información médica protegida?
- ¿Qué archivos se han trasladado, a quién y en virtud de qué política?
- Cada vez que se produjo una transferencia, tanto si tuvo éxito como si falló, o si hubo reintentos
- Cómo se garantizaron la integridad y el cifrado
- Cambios administrativos, como actualizaciones de permisos o modificaciones en los flujos de trabajo
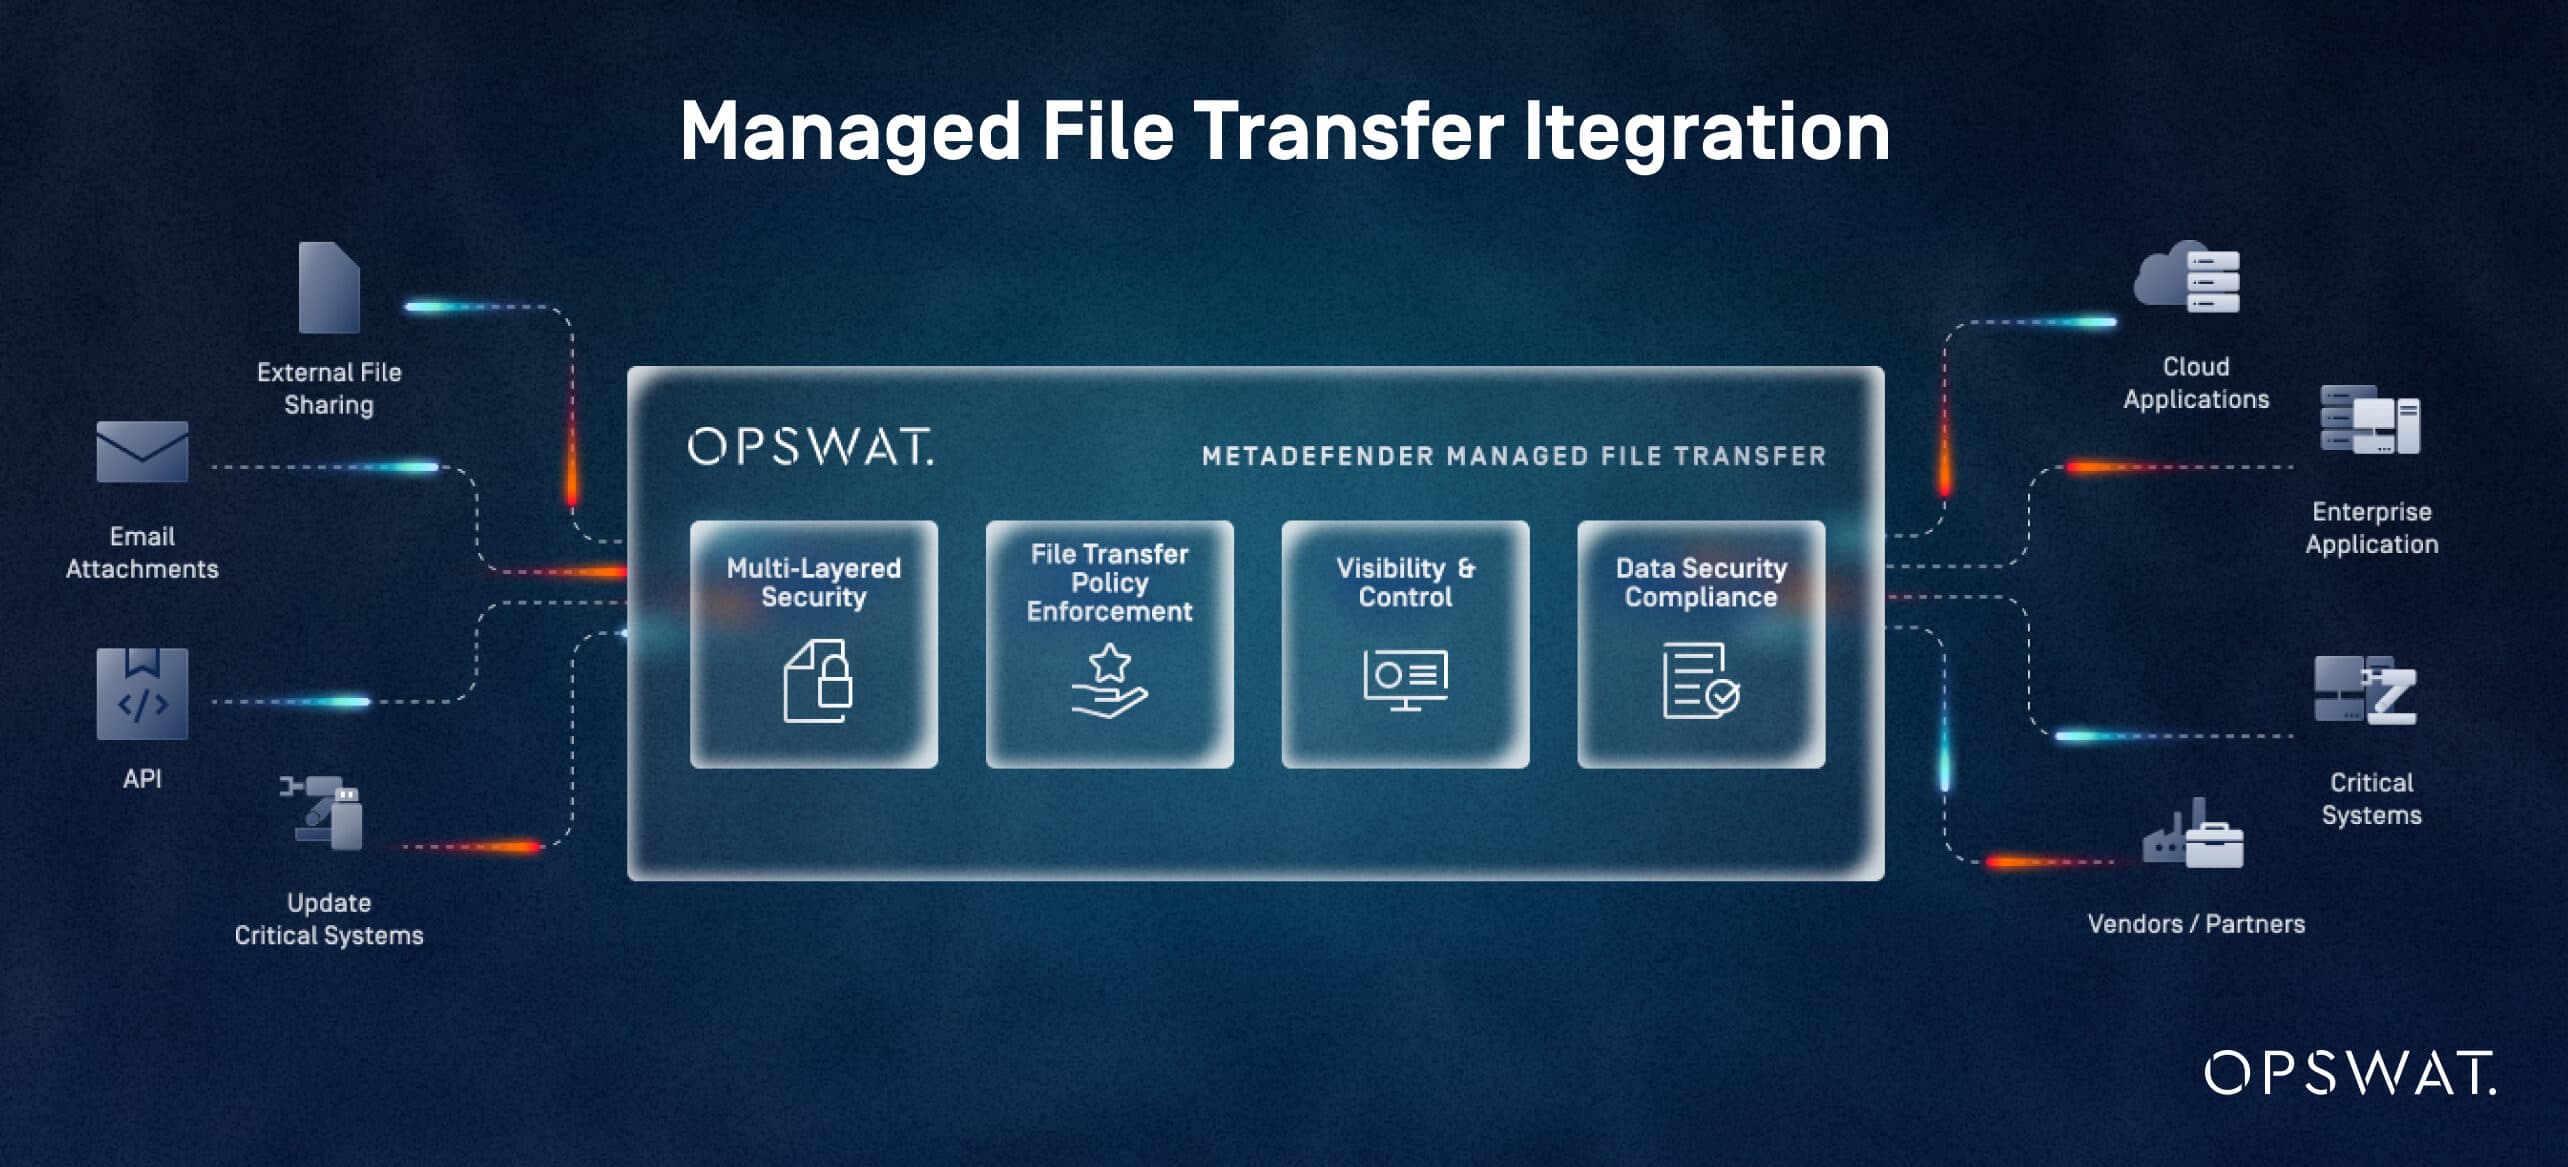
MFT Las plataformas automatizan la recopilación y conservación de esta información. Por ejemplo, los registros de auditoría detallados y las funciones de generación de informes de la solución «Managed File Transfer™» de OPSWAT( MetaDefender ) recogen la actividad de los usuarios, los ciclos de vida de los archivos, los eventos del sistema y la ejecución de tareas desde una vista centralizada. Esto se ajusta directamente a la exigencia de la HIPAA de que las entidades afectadas mantengan registros de auditoría completos para todos los sistemas que traten información médica protegida (PHI).
¿Cómo pueden MFT reducir el tiempo y el coste de la preparación para una auditoría de la HIPAA?
MFT Estas plataformas reducen el tiempo y el coste de preparación de las auditorías al centralizar las pruebas, automatizar los flujos de trabajo de cumplimiento normativo y ofrecer informes ya preparados. La preparación manual de una auditoría suele requerir días o semanas para reconstruir historiales de transferencias, validar la configuración de cifrado y localizar pruebas que faltan en sistemas aislados entre sí.
MFT reducen esos costes generales mediante:
- Informes de cumplimiento predefinidos que resumen los accesos, las transferencias, los fallos y la aplicación de las políticas
- Paneles de control centralizados que muestran la actividad de transmisión de información sanitaria protegida (PHI) en una única vista general
- Automatización de los flujos de trabajo que garantiza que las medidas de seguridad necesarias (cifrado, autenticación, autorizaciones) se apliquen de forma coherente y queden documentadas
- Registros con función de búsqueda que eliminan la necesidad de recuperar datos manualmente en varias herramientas
MetaDefender Managed File Transfer Admite la automatización basada en políticas, los flujos de aprobación de supervisión y la orquestación visual, lo que permite a los equipos estandarizar el flujo de la información sanitaria protegida (PHI) y el registro del cumplimiento normativo. Estas mejoras en la eficiencia se traducen en reducciones cuantificables del tiempo de preparación de las auditorías y en un menor número de pasos de corrección.
¿Qué funciones facilitan la supervisión continua del cumplimiento normativo y la reducción de riesgos?
MFT Estas soluciones garantizan el cumplimiento continuo de la HIPAA mediante la supervisión constante de la actividad de los archivos, la detección de anomalías y la aplicación de controles de políticas en todas las transferencias. El cumplimiento de la HIPAA no se evalúa únicamente durante las auditorías, sino que debe mantenerse de forma continua.
MFT refuerzan el cumplimiento continuo de:
Alertas en tiempo real: señala las transferencias inusuales, los intentos de acceso no autorizados o las desviaciones respecto a los flujos de trabajo aprobados.
Detección de anomalías y comprobaciones de integridad: Identificar comportamientos sospechosos en los archivos o cambios inesperados que puedan indicar un uso indebido o una violación de la seguridad.
Aplicación de las políticas en cada transferencia: garantizar que los requisitos de cifrado, autenticación y aprobación se apliquen de forma coherente, eliminando los errores manuales y las soluciones provisionales.
Visibilidad centralizada: Supervisa el movimiento de archivos entre los sistemas internos y los socios externos. MetaDefender Managed File Transfer ofrece una visibilidad completa de las transferencias, los accesos y los eventos del sistema.
Prevención avanzada de amenazas: Los auditores del sector sanitario comprueban cada vez más si la información médica protegida (PHI) está a salvo frente al malware o la manipulación indebida. Las tecnologías de MFT de OPSWAT, como el análisis múltiple, la neutralización y reconstrucción de contenidos y la evaluación de vulnerabilidades, reducen significativamente el riesgo de amenazas transmitidas a través de archivos.
En conjunto, estas capacidades facilitan el cumplimiento normativo proactivo: detectan problemas antes de que se conviertan en incidentes que deban notificarse, reducen la probabilidad de que se produzca una filtración de información médica protegida y proporcionan a los auditores pruebas fehacientes de una supervisión continua.
Buenas prácticas para la transferencia Secure en organizaciones sanitarias
Para los responsables de cumplimiento normativo y gestión de riesgos, garantizar la seguridad de las transferencias de información médica protegida (PHI) requiere algo más que una MFT sólida. Requiere procesos rigurosos, políticas claras y un comportamiento coherente por parte de los usuarios. Las medidas de protección de la HIPAA hacen hincapié tanto en los controles administrativos como en los técnicos, lo que significa que las organizaciones deben combinar la tecnología con la gobernanza, la formación y la supervisión. El objetivo es garantizar que cada transferencia de PHI siga una ruta predecible, aplicable y auditable.
¿Cuáles son los pasos para elaborar una política de transferencia de archivos que cumpla con la HIPAA?
Una política de transferencia de archivos debe definir cómo se transfiere la información médica protegida (PHI), quién está autorizado a transferirla y qué controles deben aplicarse en cada paso. Una política clara y que se haga cumplir reduce el riesgo de exposición de la PHI y garantiza que el comportamiento del personal se ajuste a las expectativas de la HIPAA en materia de medidas de protección administrativas.
Una política sólida debería:
- Definir el uso aceptable: Especificar cuándo se puede transferir la información médica protegida (PHI), qué métodos están autorizados y qué sistemas (incluido MFT) deben utilizarse.
- Establecer normas de autorización para usuarios y sistemas: Detallar el acceso basado en roles, los mecanismos de autenticación necesarios y los flujos de trabajo de aprobación para las transferencias de archivos.
- Exigir medidas de cifrado y protección de la integridad: Imponer el uso de estándares de cifrado aprobados y procedimientos de verificación que se ajusten a las medidas de seguridad para la transmisión establecidas por la HIPAA.
- Requisitos de conservación y eliminación de documentos: Establecer plazos de conservación para los registros, las pruebas y los expedientes transferidos, de acuerdo con las expectativas de la organización y de la HIPAA.
- Describir los procedimientos de escalación e incidentes: definir los pasos a seguir para notificar transferencias fallidas, posibles infracciones, incumplimientos de las políticas y problemas con los socios.
- Integrar la gobernanza de terceros: exigir la firma de acuerdos de colaboración empresarial y definir los pasos para la incorporación y la baja de los socios externos.
- Revisar y actualizar periódicamente: Las políticas deben revisarse al menos una vez al año, o incluso antes si se producen cambios en los flujos de trabajo, los sistemas o la normativa.
¿Cómo se debe formar al personal sanitario en materia de protocolos de transferencia Secure ?
La formación garantiza que las medidas de seguridad técnicas se utilicen de forma correcta y sistemática.
Los programas eficaces abarcan:
- Herramientas y procesos de transferencia de archivos aprobados
- Cómo verificar la identidad y la autorización del destinatario
- Evitar métodos no autorizados (archivos adjuntos de correo electrónico, herramientas de almacenamiento en la nube personales, USB )
- Detectar y notificar transferencias fallidas o sospechosas
- Comprender los principios de la información médica protegida (PHI) y del mínimo necesario
- Iniciación inicial
- Cursos de actualización anuales
- Formación inmediata cuando cambian los sistemas, los flujos de trabajo o las políticas
- Cuestionarios breves o ejercicios basados en situaciones
- Errores simulados (por ejemplo, transferencias con destinatario incorrecto) para reforzar las expectativas
- Seguimiento específico para usuarios que cometen errores repetidamente
- Envío a un destinatario equivocado
- Utilizar canales no cifrados o no autorizados
- Subir un archivo incorrecto
- Uso inadecuado de archivos en dispositivos personales o compartidos
La formación debe hacer hincapié en la precisión, la verificación y el uso sistemático de la MFT , de modo que el personal evite prácticas que eludan los controles obligatorios.
¿Cuáles son los indicadores clave que hay que supervisar para garantizar la seguridad continua de la transferencia de archivos?
Las organizaciones sanitarias deben realizar un seguimiento de indicadores específicos para supervisar el rendimiento de la transferencia segura de archivos. La supervisión continua favorece el cumplimiento proactivo de la HIPAA y la estabilidad operativa. Entre los indicadores clave de rendimiento (KPI) se incluyen:
Índices de transferencias fallidas o incompletas: un elevado número de fallos puede indicar problemas en el sistema, deficiencias en los procesos o problemas con los socios.
Anomalías en el acceso: la presencia de usuarios inesperados, la actividad fuera del horario habitual o los intentos repetidos de autenticación fallidos pueden indicar intentos de acceso no autorizado.
Incumplimientos de las políticas: Las transferencias que eludan el cifrado obligatorio, las autorizaciones o los flujos de trabajo deben ser objeto de seguimiento e investigación.
Rendimiento de terceros: supervisar las tasas de éxito, los retrasos y las excepciones de seguridad de los socios para garantizar el cumplimiento de las obligaciones contractuales y de la HIPAA.
Conclusiones de las auditorías y tiempo de resolución: Realiza un seguimiento de los problemas recurrentes y de la rapidez con la que se resuelven para garantizar el cumplimiento normativo en todo momento
Incidentes de detección de amenazas: si las tecnologías avanzadas de prevención de amenazas (por ejemplo, análisis de malware, CDR, evaluación de vulnerabilidades) señalan problemas, los patrones recurrentes pueden indicar un riesgo subyacente.
Estas métricas impulsan la mejora continua: permiten identificar las deficiencias de los procesos, validar la eficacia de las políticas, priorizar las necesidades de formación y garantizar una alineación constante con las expectativas de la HIPAA en materia de supervisión y gestión de riesgos.
Comparación de Managed File Transfer : plataformas específicas para el sector sanitario frente a plataformas genéricas
Los responsables de cumplimiento normativo y gestión de riesgos que evalúen opciones de « MFT » deben distinguir entre las plataformas que simplemente son «compatibles con la HIPAA» y aquellas diseñadas para flujos de trabajo con grandes volúmenes de información médica protegida (PHI). La HIPAA exige medidas de seguridad coherentes en materia de transferencia de archivos, control de acceso y auditoría en todos los sistemas que gestionan información médica protegida (PHI).
Las organizaciones sanitarias que buscan soluciones escalables, fiables y que cuenten con la confianza del sector se benefician de plataformas diseñadas específicamente para los flujos de trabajo relacionados con la información sanitaria protegida (PHI). Las soluciones de MFT , específicas para el sector sanitario, incorporan de serie estos requisitos, junto con funciones avanzadas de prevención de amenazas e integraciones clínicas.
¿En qué se diferencian MFT principales MFT que cumplen con la HIPAA en cuanto a características de seguridad y cumplimiento normativo?
Las principales plataformas de « MFT » que cumplen con la HIPAA se diferencian en cuanto al rigor de la aplicación de las normas, la profundidad de las auditorías, el grado de automatización y las capacidades de prevención de amenazas. A continuación se ofrece una comparación simplificada entre las plataformas genéricas de « MFT » «preparadas para la HIPAA» y las soluciones específicas para el sector sanitario de « MFT », como MetaDefender Managed File Transfer , que aprovecha las tecnologías avanzadas de prevención de amenazas de MetaDefender Core™.
A diferencia de las soluciones tradicionales de « MFT » (protección de la transferencia de archivos), que solo protegen el canal de transferencia de archivos, MetaDefender Managed File Transfer protege el propio archivo mediante una prevención de amenazas en varias capas, CDR, evaluación de vulnerabilidades y análisis en entorno aislado.
MFT compatibles con la HIPAA frente a MFT específicas para el sector sanitario
Capacidad | MFT genérico MFT «compatible con la HIPAA») |
|
|---|---|---|
Cifrado en tránsito y en reposo | Cifrado basado en estándares, a menudo configurable | Políticas de cifrado estrictas y obligatorias en todos los flujos de trabajo, con opciones mínimas para el usuario |
Control de acceso y autorizaciones | RBAC básico, aprobaciones opcionales | RBAC granular, flujos de aprobación por parte de los supervisores y enrutamiento basado en políticas para la información médica protegida (PHI) |
Registro de auditoría y generación de informes | Registros de actividad estándar | Registros de auditoría detallados sobre usuarios, archivos, tareas y eventos del sistema, además de informes exportables para el cumplimiento normativo |
Prevención de amenazas | Antivirus o ninguno | Seguridad de archivos en múltiples niveles: análisis múltiple, depuración de contenidos y evaluación de vulnerabilidades |
Integración y automatización | Conectores para herramientas informáticas habituales | Flujos de trabajo basados en políticas, orquestación visual e integraciones |
Opciones de implementación | A menudo, con prioridad en la nube | Implementaciones flexibles en las propias instalaciones e híbridas para entornos regulados y sin conexión |
¿Cuáles son las ventajas y los inconvenientes del SFTP, MFT y el intercambio de archivos Cloud para el sector sanitario?
El SFTP, las herramientas de intercambio de archivos en la nube y MFT ofrecen cada una ventajas y limitaciones distintas en el contexto del cumplimiento de la HIPAA. Para la mayoría de los hospitales y sistemas sanitarios, una MFT que dé prioridad a la seguridad debería ser la norma para las transferencias que contengan información médica protegida (PHI), mientras que el SFTP y las herramientas en la nube deben limitarse a casos de uso de alcance muy concreto y bajo riesgo.
Ventajas e inconvenientes del SFTP, las herramientas en la nube y las plataformas de « MFT »
Enfoque | Ventajas | Inconvenientes en el ámbito sanitario / en el contexto de la HIPAA | El más adecuado |
|---|---|---|---|
SFTP | Ampliamente compatible; mejor que el FTP; permite cifrar los datos durante la transmisión | Visibilidad y generación de informes limitadas; credenciales estáticas; flujos de trabajo manuales; gobernanza deficiente de la información médica protegida | Integraciones de sistemas punto a punto en las que el volumen es reducido y la gestión se lleva a cabo en otro lugar |
Servicio genérico de intercambio de archivos en la nube | Fácil de usar; colaboración rápida; mobile | Permisos gestionados por el usuario, enlaces públicos, falta de claridad sobre la ubicación de los datos y gestión limitada de la información médica protegida | Colaboración sin datos de salud protegidos; no se recomienda como mecanismo principal de transferencia de datos de salud protegidos |
MFT transferencia gestionada de archivos] | Control centralizado, automatización basada en políticas, cifrado integrado, auditoría y control de acceso | Requiere un esfuerzo de implementación y la armonización de los procesos | El principal medio para las transferencias de información médica protegida (PHI), especialmente cuando la preparación para auditorías de la HIPAA y los flujos de trabajo con múltiples partes son prioritarios |
¿Qué Managed File Transfer ofrecen el mejor apoyo para las auditorías de cumplimiento normativo en el sector sanitario?
Los proveedores que prestan un buen servicio al sector sanitario suelen ofrecer:
- Modelos de asistencia adaptados al sector sanitario: asistencia las 24 horas del día, los 7 días de la semana, acuerdos de nivel de servicio (SLA) adaptados a las operaciones clínicas y personal familiarizado con los requisitos de la HIPAA
- Contratación conforme a los BAA: BAA estándar, delimitación clara de responsabilidades y documentación que establezca la correspondencia entre los controles de los productos y las medidas de protección de la HIPAA
- Servicios de preparación para auditorías: plantillas de informes de cumplimiento ya elaboradas, orientación sobre la configuración de políticas y asistencia en la presentación de pruebas durante las auditorías
- Hoja de ruta centrada en la seguridad: inversiones continuas en prevención avanzada de amenazas, vulnerability detection e integración con los flujos de trabajo de SIEM y SOC
OPSWAT por su MFT , diseñado pensando ante todo en la seguridad, que combina:
- Seguridad en múltiples niveles gracias a tecnologías avanzadas de prevención de amenazas, como el análisis múltiple, la depuración de contenidos, la evaluación de vulnerabilidades y el entorno aislado (sandboxing)
- Automatización de la transferencia de archivos basada en políticas, autorizaciones de supervisión y visibilidad y control centralizados adaptados a entornos regulados
- Registro y generación de informes centrados en el cumplimiento normativo que simplifican las auditorías de la HIPAA al proporcionar una trazabilidad de principio a fin de los movimientos y accesos a los archivos
Para los responsables de cumplimiento normativo y gestión de riesgos, los proveedores que ofrecen esta combinación de seguridad exhaustiva, pruebas preparadas para auditorías y asistencia especializada en el sector sanitario son los más indicados para reducir las dificultades en las auditorías y reforzar el cumplimiento de la HIPAA a largo plazo.
Pasos para la implementación de una solución de Managed File Transfer conforme a la HIPAA Managed File Transfer el sector sanitario
La implementación de una MFT centrada en la seguridad en un entorno sanitario requiere una planificación estructurada, el cumplimiento de las medidas de protección de la HIPAA y la coordinación entre los equipos clínicos, de TI, de cumplimiento normativo y de proveedores. El objetivo es sustituir las prácticas de transferencia de archivos inconsistentes y de alto riesgo por flujos de trabajo estandarizados y auditables que se integren perfectamente con los sistemas existentes, minimizando al mismo tiempo las interrupciones operativas.
¿Cuáles son los pasos clave para implementar una Managed File Transfer en un entorno hospitalario?
Como parte de la planificación inicial, los equipos deben llevar a cabo una evaluación formal de riesgos para identificar las vulnerabilidades actuales y garantizar que el MFT se ajuste a los requisitos de medidas de seguridad administrativas y técnicas establecidos por la HIPAA.
Una secuencia de implementación práctica y reproducible incluye:
- Evaluar los requisitos y los riesgos: identificar los flujos de trabajo relacionados con la información médica protegida (PHI), las exigencias normativas, los puntos de integración y los indicadores de éxito
- Diseñar la arquitectura de la solución y coordinar a las partes interesadas: elegir el modelo de implementación, definir las funciones de gobernanza y coordinar a los equipos de cumplimiento normativo, TI, seguridad y clínicos
- Configurar políticas de seguridad e integraciones: establecer el enrutamiento, las aprobaciones, los controles de acceso y las normas de retención, e integrar tecnologías de « MFT », como Metascan™ Multiscanning y la tecnología Deep CDR™.
- Probar los flujos de trabajo y formar a los usuarios: validar las transferencias, los registros, las alertas y la preparación para auditorías; formar a los administradores y a los usuarios finales sobre los flujos de trabajo aprobados
- Puesta en marcha, seguimiento y optimización: implementar por fases, realizar un seguimiento de los indicadores clave de rendimiento y llevar a cabo revisiones tras la implementación
¿Cómo pueden las organizaciones sanitarias integrar MFT los sistemas de historias clínicas electrónicas (HCE) y los sistemas de proveedores ya existentes?
Las organizaciones sanitarias integran MFT con los sistemas de historias clínicas electrónicas (EHR) y los de los proveedores mediante la selección de métodos de conexión seguros, la identificación de los flujos de información sanitaria protegida (PHI) y la automatización de las políticas de transferencia de archivos. Los sistemas de historias clínicas electrónicas (EHR) y los sistemas de los proveedores asociados intercambian grandes cantidades de información sanitaria protegida (PHI), lo que convierte la integración en un factor crítico para el éxito.
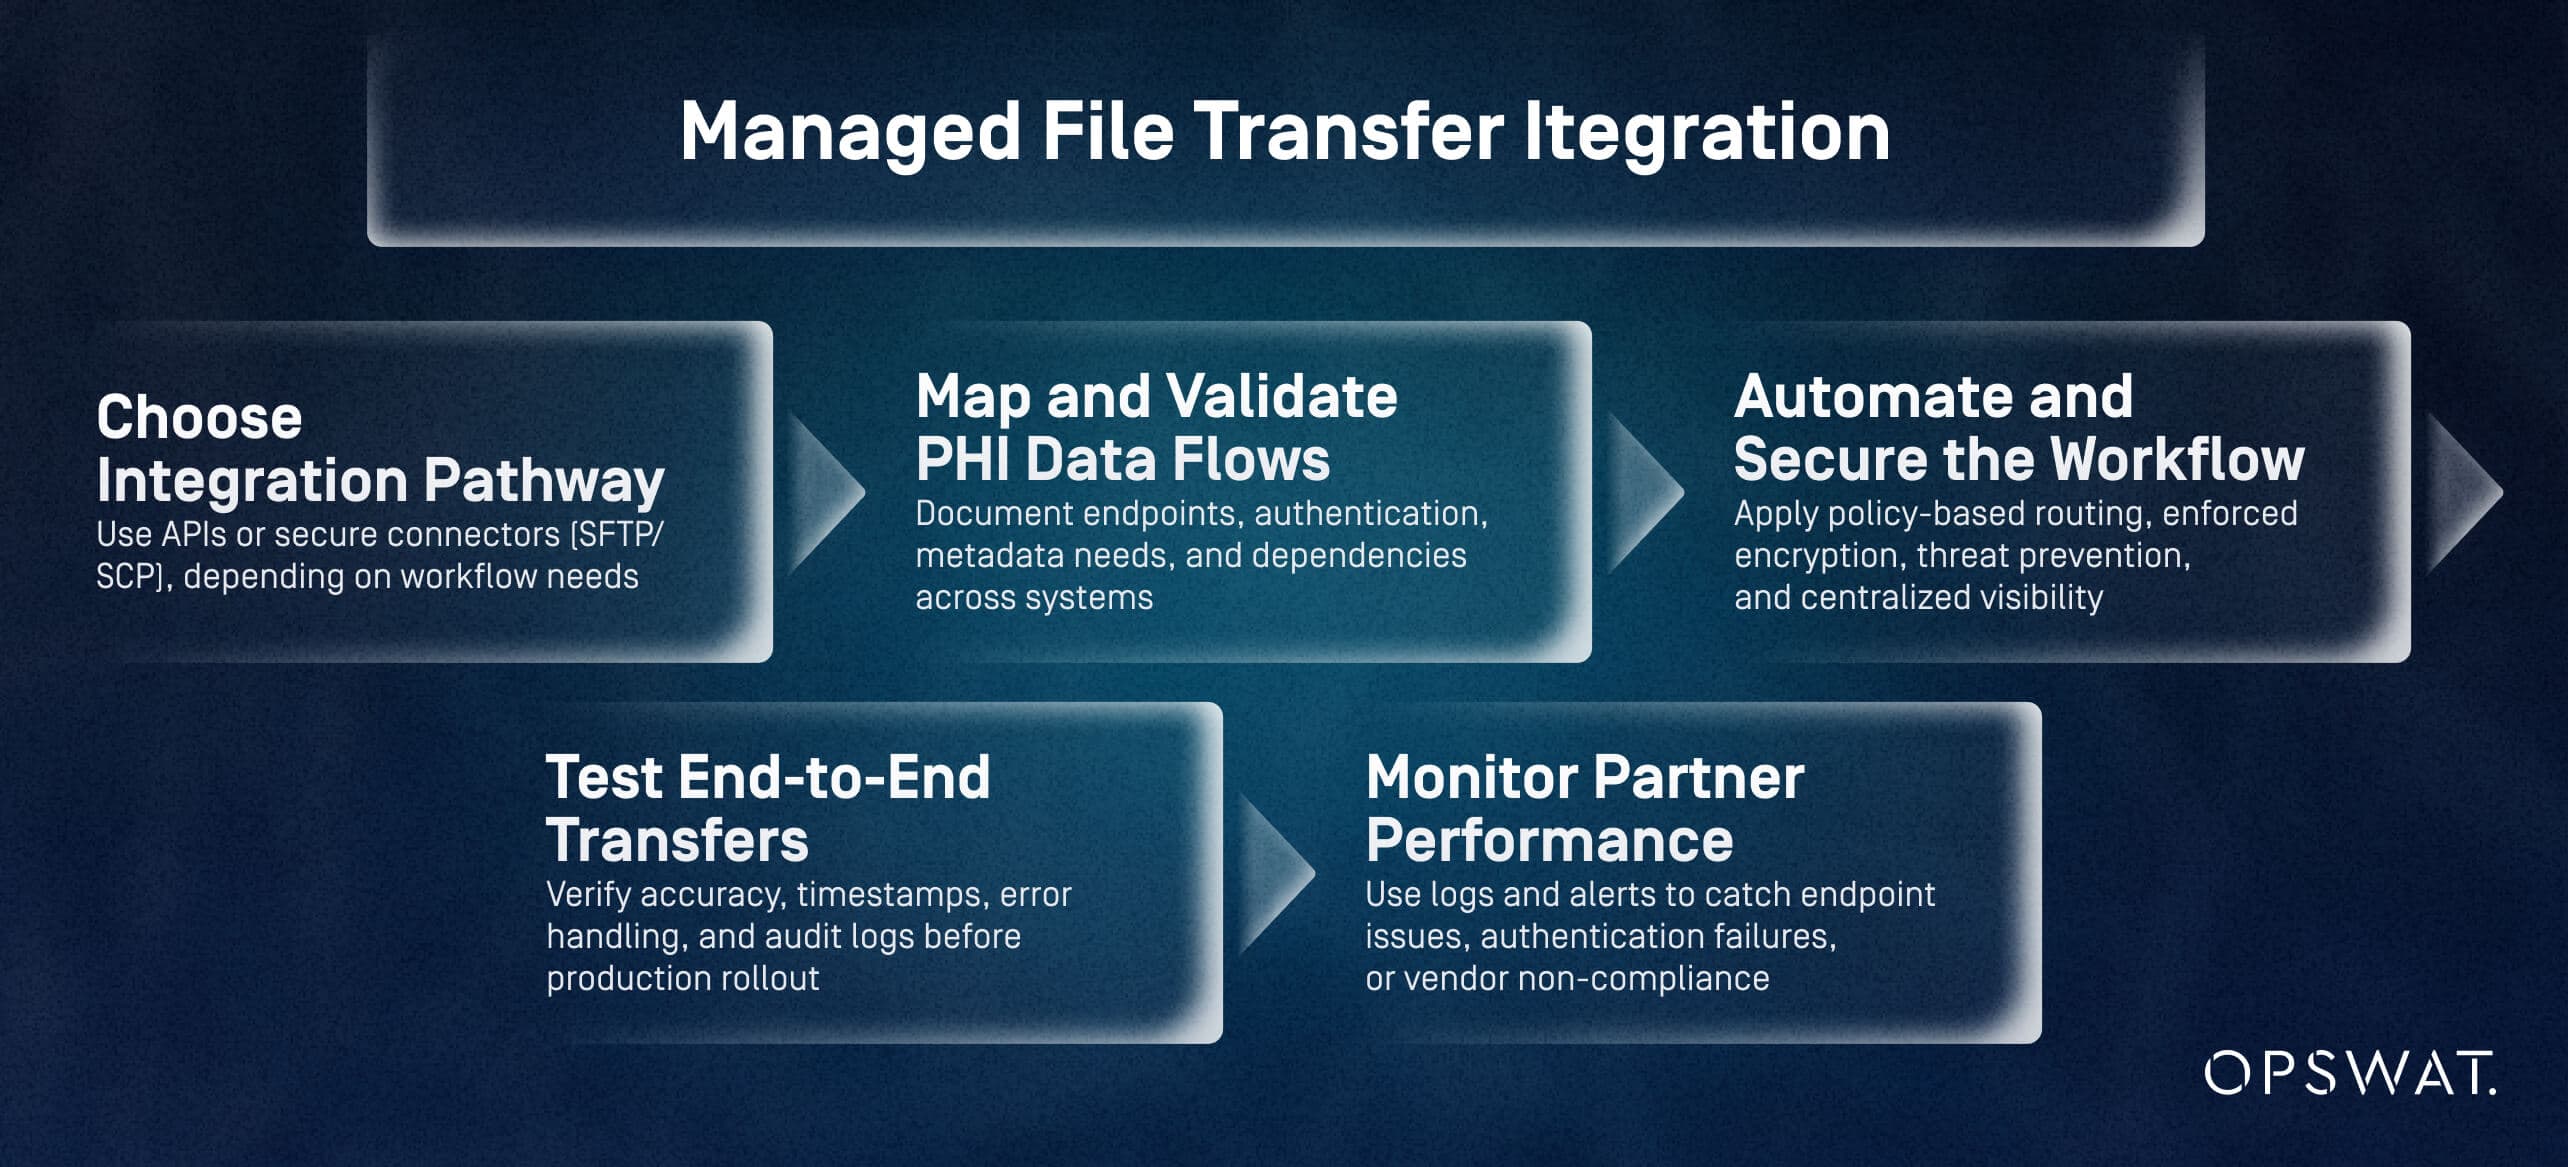
Integración eficaz de « MFT » en 5 pasos:
- Elige la vía de integración: utiliza API o conectores seguros (SFTP/SCP), según las necesidades del flujo de trabajo
- Trazar y validar los flujos de datos de información médica protegida (PHI): documentar los puntos finales, la autenticación, las necesidades de metadatos y las dependencias entre sistemas
- Automatice y proteja el flujo de trabajo: aplique enrutamiento basado en políticas, cifrado obligatorio, prevención de amenazas y visibilidad centralizada
- Probar las transferencias de extremo a extremo: verificar la precisión, las marcas de tiempo, la gestión de errores y los registros de auditoría antes del lanzamiento en producción
- Supervisar el rendimiento de los socios: utiliza los registros y las alertas para detectar problemas en los terminales, fallos de autenticación o incumplimientos por parte de los proveedores
¿Cuáles son las mejores prácticas para pasar de los métodos tradicionales de transferencia de archivos a MFT?
Entre las mejores prácticas para la migración a MFT la evaluación de los riesgos de transferencia, la planificación de los flujos de trabajo, la validación de las ejecuciones en paralelo y el perfeccionamiento de la gobernanza a medida que se produce la transición de los procesos. La mayoría de las organizaciones sanitarias migran desde una combinación de correo electrónico, SFTP, cargas manuales y carpetas compartidas.
Una migración estructurada
- Analizar los riesgos y priorizar los flujos de trabajo: identificar las vías de transferencia con gran volumen de información médica protegida (PHI) o de alto riesgo (correo electrónico, cargas manuales, carpetas compartidas) y migrarlas en primer lugar
- Mapea los datos y prepara los nuevos flujos de trabajo: define las rutas, las convenciones de nomenclatura, las normas de conservación y las dependencias del sistema
- Migrar por fases con validación paralela: ejecutar simultáneamente los flujos de trabajo heredados y los de MFT , validando la integridad, el enrutamiento y los registros de auditoría.
- Optimizar y actualizar la gobernanza: aplicar medidas de prevención de amenazas, perfeccionar los flujos de trabajo, actualizar las políticas y formar a los usuarios a partir de las lecciones aprendidas
Evaluación del valor de Managed File Transfer el cumplimiento normativo en el sector sanitario y la protección de los datos de los pacientes
Una MFT preparada para el sector sanitario mejora el cumplimiento de la HIPAA, reduce el riesgo de filtraciones y optimiza los flujos de trabajo relacionados con la información médica protegida (PHI). Al aplicar medidas de cifrado, control de acceso, prevención de amenazas y registros de auditoría completos, las organizaciones obtienen un retorno de la inversión tanto normativo como operativo.
¿Cómo MFT el riesgo de filtraciones de datos y sanciones por incumplimiento normativo?
MFT mitiga MFT las principales causas de exposición de la información médica protegida (PHI): transferencias sin cifrar, acceso no autorizado, errores de los usuarios y registros insuficientes. Las plataformas específicas para el sector sanitario reducen aún más el riesgo mediante tecnologías avanzadas de prevención de amenazas.
Principales resultados en materia de reducción de riesgos:
- Cifrado obligatorio y control de acceso
- Protección contra el malware y las amenazas de día cero
- Registros de auditoría completos que respaldan las investigaciones en el marco de la HIPAA
- Menor probabilidad de sanciones administrativas y de incurrir en gastos de subsanación
¿Cuáles son los resultados cuantificables de la optimización de los procesos de transferencia de archivos?
Las organizaciones que pasan del correo electrónico, el SFTP y los flujos de trabajo manuales a MFT observar mejoras en:
Preparación para el cumplimiento normativo
- Recuperación más rápida de pruebas
- Registros completos y exportables
Eficiencia operativa
- Menor número de transferencias fallidas
- Menos intervención manual gracias a la automatización basada en políticas
Reducción de errores e incidentes
- Menos archivos enviados por error
- Detección temprana de actividades anómalas mediante alertas en tiempo real
Prevención de amenazas
- Se ha producido una reducción significativa del número de archivos maliciosos que llegan a los sistemas clínicos
¿Cómo pueden los responsables de cumplimiento normativo demostrar a las partes interesadas el valor de MFT ?
Las partes interesadas reaccionan ante los riesgos, los costes y el impacto operativo. Los responsables de cumplimiento normativo pueden demostrar el valor de su labor mediante:
Mensajes clave
- Menor exposición a la normativa gracias a la aplicación de medidas de protección
- Menor probabilidad de que se produzcan infracciones y menores costes de respuesta
- Menos incidencias en las auditorías y ciclos de auditoría más rápidos
- Mayor fiabilidad operativa y mejor colaboración con los proveedores
Enlace a las prioridades de la organización
- Seguridad del paciente: una gestión fiable de la información médica protegida reduce los retrasos en la atención sanitaria
- Estabilidad financiera: evitar las sanciones y el tiempo de inactividad protege los márgenes
- Confianza en la organización: una mayor protección de la información médica protegida (PHI) refuerza la reputación y la confianza de los socios
- Transformación digital: MFT una base segura para la modernización
MetaDefender Managed File Transfer™ es la solución de transferencia gestionada de archivos (MFT) de OPSWAT que garantiza el cumplimiento normativo mediante el cifrado, el control de acceso y registros de auditoría detallados.
Para descubrir cómo esta solución y sus tecnologías avanzadas de prevención de amenazas pueden reforzar el cumplimiento de la HIPAA, reducir el riesgo de exposición de la información médica protegida (PHI) y optimizar la colaboración segura en todo su ecosistema sanitario, hable con un experto de OPSWAT o solicite una demostración hoy mismo.
Preguntas frecuentes
¿Cuáles son las mejores soluciones de transferencia gestionada de archivos que cumplen plenamente con la normativa HIPAA para las organizaciones sanitarias?
Las soluciones que incorporan cifrado, controles de acceso, automatización de políticas y registros de auditoría completos cumplen con los requisitos de la HIPAA. Las plataformas específicas para el sector sanitario, como MetaDefender Managed File Transfer, ofrecen funciones adicionales de prevención de amenazas y generación de informes de cumplimiento que suelen faltar en las herramientas genéricas.
¿Qué características debo buscar en una MFT para garantizar el cumplimiento de la HIPAA en el sector sanitario?
Cifrado obligatorio, control de acceso basado en roles (RBAC) granular, autenticación multifactorial (MFA), registros de auditoría detallados, automatización basada en políticas, colaboración segura con terceros y prevención avanzada de amenazas (por ejemplo, análisis múltiple, CDR, evaluación de vulnerabilidades).
¿En qué se diferencian los distintos proveedores de servicios de transferencia gestionada de archivos en cuanto al cumplimiento de la HIPAA y las funciones de seguridad?
Muchos proveedores ofrecen cifrado y registro básico, pero las plataformas especializadas en el sector sanitario añaden aprobaciones de supervisión, detección avanzada de amenazas, informes detallados y modelos de implementación flexibles, elementos imprescindibles en entornos con gran volumen de información médica protegida.
¿Qué documentación o registros de auditoría proporcionan MFT para demostrar el cumplimiento de la HIPAA durante una auditoría?
Registros de auditoría que muestran la actividad de los usuarios, los movimientos de archivos, los eventos del sistema, las aprobaciones, el estado del cifrado y los resultados de las transferencias. MetaDefender Managed File Transfer informes centralizados y exportables para las revisiones de cumplimiento normativo.
¿Cómo puedo implementar controles de acceso basados en roles y cifrado en un sistema de transferencia gestionada de archivos para cumplir con la HIPAA?
Configure el RBAC para limitar el acceso a la información médica protegida (PHI) según el rol, exigir la autenticación de dos factores (MFA) y aplicar el cifrado obligatorio (por ejemplo, AES-256, TLS 1.2+) en todos los flujos de trabajo. Las medidas de seguridad de la HIPAA para la transmisión exigen estas protecciones de forma predeterminada.
¿Ofrecen los proveedores de servicios de transferencia gestionada de archivos acuerdos de socio comercial (BAA) y qué deben incluir estos?
Sí. Los acuerdos de acceso (BAA) deben definir las responsabilidades en materia de protección de la información médica protegida (PHI), los requisitos de notificación de violaciones, los usos permitidos y las expectativas de seguridad, en consonancia con las medidas de protección de la HIPAA relativas a la transmisión y al control de acceso.
¿Cuáles son los costes habituales y los modelos de licencia de MFT que cumplen con la HIPAA en el sector sanitario?
Los precios varían en función del tipo de implementación (en la nube, local o híbrida), el volumen y las tecnologías complementarias. La mayoría de los proveedores ofrecen licencias de suscripción o perpetuas; el coste total incluye la generación de informes de cumplimiento normativo, la automatización de flujos de trabajo y la prevención integrada de amenazas.
¿Cuáles son las mejores prácticas para pasar de los métodos tradicionales de transferencia de archivos a una MFT que cumpla con los requisitos de la HIPAA?
Evalúe los riesgos actuales, analice los flujos de trabajo de la información médica protegida (PHI), realice la migración por fases, lleve a cabo una validación en paralelo e incorpore medidas avanzadas de prevención de amenazas desde el primer día. Actualice las políticas y la formación a medida que se producen los cambios en los flujos de trabajo.
¿En qué consiste la transferencia de archivos conforme a la HIPAA?
La transferencia de archivos conforme a la HIPAA consiste en el traslado de información sanitaria protegida (PHI) a través de una plataforma que garantiza el cifrado, el control de acceso y el registro completo de auditoría en cada transferencia, tal y como exige la Norma de Seguridad de la HIPAA. Suele realizarse a través de una plataforma de transferencia gestionada de archivos (MFT), en lugar de por correo electrónico, FTP o herramientas de intercambio de archivos para particulares, que no pueden garantizar de forma fiable esas medidas de seguridad.
