CareCloud, un proveedor de software sanitario con sede en Somerset, Nueva Jersey, ha confirmado un ataque ocurrido en marzo de 2026 contra uno de sus entornos de historias clínicas electrónicas (EHR). El ataque afectó a más de 3,7 millones de personas. El Departamento de Salud y Servicios Humanos (HHS) portales de notificaciones de violaciones de datos de la Oficina de Derechos Civiles lo incluye ahora entre las mayores filtraciones del sector sanitario del año. Esa clasificación procede de The HIPAA Journal (agosto de 2026). Los investigadores forenses situaron el acceso no autorizado en un periodo de aproximadamente seis días, y el atacante afirmó haber sustraído bases de datos durante ese tiempo.
En tan solo seis días de acceso se obtuvieron millones de identidades completas de pacientes.
Esa diferencia entre el tiempo de permanencia y el daño es lo que merece la pena analizar. Los controles de acceso determinan cuánto tiempo permanece un intruso. El contenido de los archivos a los que accede determina el valor de esa visita, y esa es la variable que Proactive DLP™ está diseñado para modificar antes de que un atacante llegue tan lejos.
Lo que consiguió el atacante
CareCloud ha confirmado las categorías de datos afectadas, y la combinación de estos datos es más importante que cualquier campo por sí solo. Los registros afectados incluían una combinación de los siguientes elementos:
- Nombres y direcciones particulares
- Fechas de nacimiento
- Números de la Seguridad Social
- Números de carné de conducir y otros documentos de identificación emitidos por las autoridades públicas
- Números de cuenta financiera
- Números de tarjetas de crédito y débito
- Información médica y datos del seguro médico
El número de una tarjeta robada caduca. Sin embargo, la fecha de nacimiento, junto con el número de la Seguridad Social y un diagnóstico, no caduca. Cada registro de esta filtración contenía información suficiente para abrir líneas de crédito y presentar reclamaciones fraudulentas. También contenía información suficiente para crear un pretexto convincente para el siguiente ataque contra el paciente o su proveedor.
Nada de ese valor depende de que un intruso reconozca lo que ha encontrado: una política que aplique un hash o censure esos campos antes de que el archivo llegue al almacenamiento elimina ese valor, independientemente de quién lo lea finalmente.
La capa de proveedores concentra el daño
CareCloud opera como socio comercial en el marco de la HIPAA y colabora con más de 45 000 profesionales sanitarios. Así es como un único entorno comprometido afectó a pacientes de miles de entidades cubiertas, ninguna de las cuales controlaba el entorno en cuestión.
Cada uno de esos proveedores sigue debiendo a sus pacientes una notificación de la filtración y sigue asumiendo el coste reputacional. La concentración de proveedores convierte una intrusión en una responsabilidad compartida, por lo que los datos que se gestionan en nombre de una entidad cubierta merecen el mismo escrutinio que los datos que se conservan dentro de la propia entidad. El Informe 2026 de IBM sitúa el coste medio de una filtración en el sector sanitario en 6,64 millones de dólares, la cifra más alta de todos los sectores por decimotercer año consecutivo, mientras que en Estados Unidos la media es de 11,5 millones de dólares en el conjunto de todos los sectores. Ninguna de estas cifras tiene en cuenta cómo un incidente se propaga a través de la red de proveedores.
Dónde se almacenan realmente los datos confidenciales de los pacientes
El debate sobre las infracciones en materia de asistencia sanitaria suele centrarse en los registros de las bases de datos. En la práctica, la información sanitaria protegida (PHI, por sus siglas en inglés) se acumula en archivos. Algunos ejemplos son los formularios de admisión escaneados, las tarjetas de seguro fotografiadas y adjuntas en formato PDF, la documentación de reclamaciones, las hojas de cálculo exportadas, los estudios DICOM (Digital Imaging and Communications in Medicine) y los archivos adjuntos de correo electrónico que se intercambian entre una consulta y su proveedor de facturación.
Esos archivos son más difíciles de inventariar que una columna de una base de datos, y ocultan datos en lugares a los que una búsqueda de texto nunca llega:
- Documentos escaneados y fotografiados, en los que los identificadores solo existen en forma de píxeles
- Imágenes recortadas dentro de archivos de Microsoft Office, que conservan la zona que el autor creía haber eliminado
- Texto invisible o muy pequeño, que se utiliza para ocultar datos al revisor
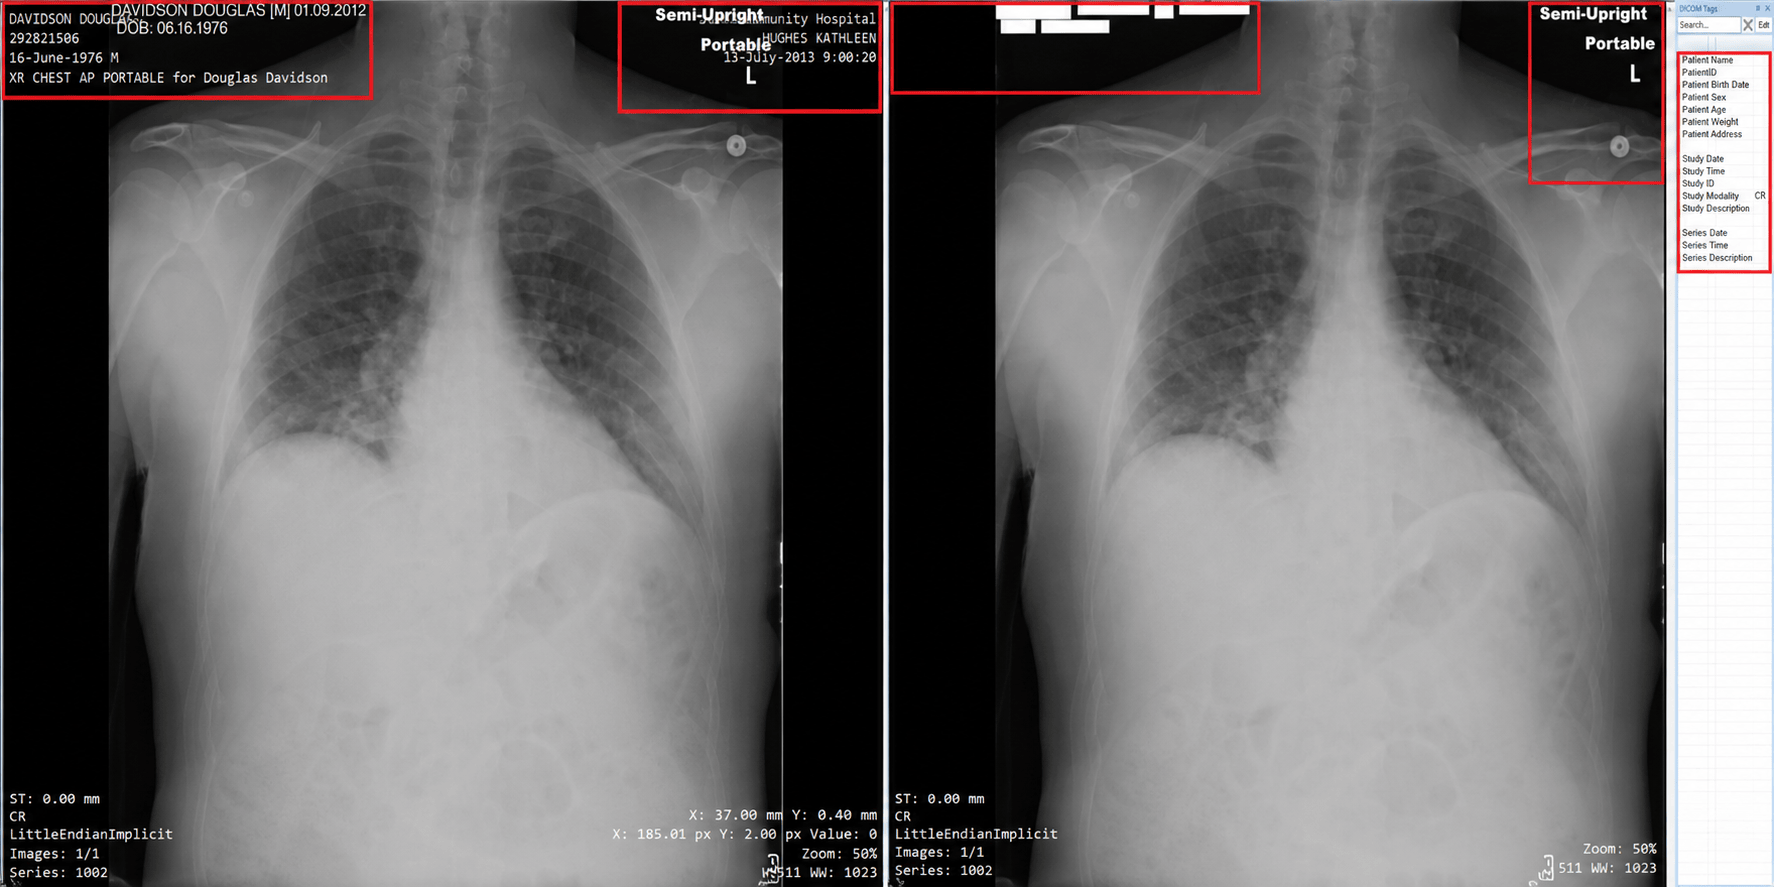
- Encabezados DICOM y anotaciones integradas, que incluyen datos del paciente, del médico y del centro sanitario junto con la imagen
- Metadatos del archivo, como el autor, las coordenadas GPS y el historial de revisiones
Cada copia de un archivo que conserva sus identificadores en un formato legible es otro registro al que puede acceder cualquiera que tenga acceso al almacenamiento en el que se encuentra.
Proactive DLP™ limita lo que una filtración puede revelar
La tecnología Proactive DLP™ analiza el contenido de los archivos en los puntos por los que circulan y, a continuación, aplica una medida de política en función de lo que detecte. Abarca más de 125 tipos de archivos y realiza un análisis recursivo, por lo que los archivos comprimidos, los objetos incrustados y las capas anidadas se examinan en lugar de omitirse.
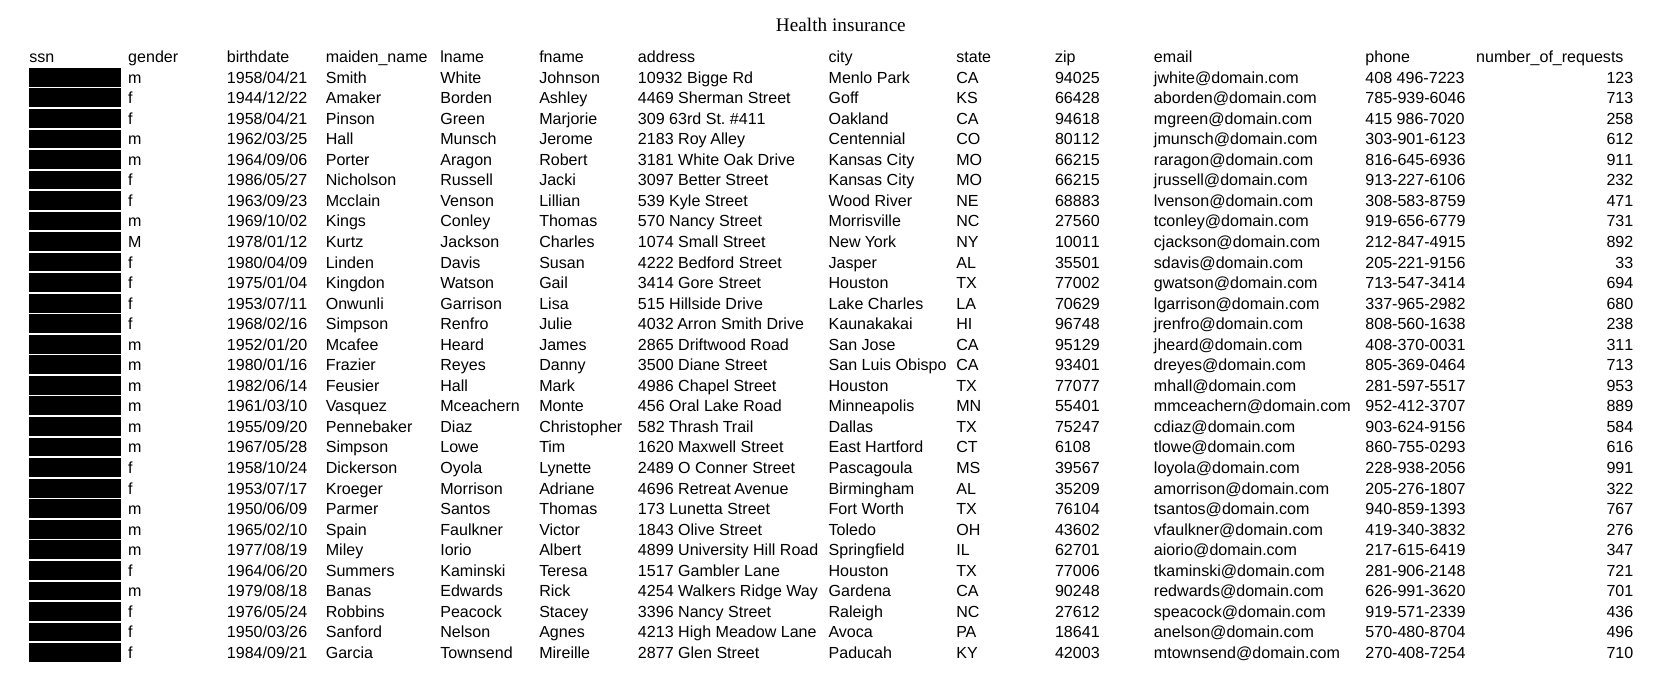
La detección se ajusta estrechamente a las categorías indicadas por CareCloud. Los detectores integrados y basados en IA abarcan los números de la Seguridad Social, los números de tarjetas de crédito, los números de permiso de conducir, los números de identificación nacional, los números de pasaporte y las fechas de nacimiento. La cobertura se extiende a nombres personales, números de teléfono, afecciones médicas comunes, grupo sanguíneo, códigos nacionales de medicamentos y patrones personalizados definidos mediante expresiones regulares. El OCR amplía esa cobertura a archivos PDF no buscables y archivos de imagen. Un formulario de seguro escaneado se lee de la misma manera que un documento de texto.
Una vez identificado el contenido, la política determina qué se hace con él:
- La censura y la sustitución ocultan los identificadores al tiempo que conservan la estructura y la legibilidad del documento en distintos formatos, como PDF, Word, Excel, PowerPoint, CSV e imágenes procesadas mediante OCR.
- El hash sustituye un identificador por un valor no reversible mediante SHA-256, SHA-384 o SHA-512, lo que permite que continúen los análisis y el intercambio con terceros sin modificar los identificadores activos.
- La anonimización DICOM elimina del encabezado los datos del paciente, de la exploración y del médico y, opcionalmente, suprime las anotaciones grabadas, con una configuración predeterminada basada en la disposición de «Safe Harbor» de la HIPAA.
- La eliminación de metadatos borra los campos de autor, GPS y versión de las imágenes, los archivos de Office y los PDF.
- La eliminación de áreas recortadas borra de forma permanente las regiones ocultas de las imágenes en los archivos de Microsoft Office
- El etiquetado y la clasificación incorporan el resultado de la detección en el propio archivo, lo que proporciona a un sistema SIEM (gestión de información y eventos de seguridad) o a un sistema de gestión de documentos la información necesaria para actuar en consecuencia.
- El bloqueo impide por completo el traslado de un archivo cuando la política no permite que se mueva dicho contenido.
La tecnología Proactive DLP™ se ejecuta en el seno de MetaDefender Core™, MetaDefender ICAP Server , MetaDefender Email Security , MetaDefender Kiosk y MetaDefender Managed File Transfer . En conjunto, aplican los controles en las cargas a la web, el correo electrónico, los soportes extraíbles y los flujos de trabajo de transferencia de archivos.
La variable que aún puedes controlar
El atacante establece un plazo para la intrusión. La legibilidad de los datos que se encuentran al final de dicho plazo viene determinada por la política, y se establece antes de que comience el ataque. Un historial clínico en el que se haya encriptado el número de la Seguridad Social y se hayan ocultado los archivos adjuntos escaneados supone una pérdida sustancialmente menor que el mismo historial almacenado íntegro.
Para las organizaciones sanitarias y los proveedores que les prestan servicio, esto significa considerar la desidentificación como un control de la ingesta y la transferencia de datos, en lugar de como una limpieza que se realiza en el momento de la presentación de informes. Hay que decidir qué identificadores necesita realmente cada sistema y, a continuación, aplicar esa decisión a todos los archivos que entren en él. Los equipos que deseen subsanar esa carencia pueden empezar por ver cómo la tecnología Proactive DLP™ aplica la censura, el hash y la anonimización antes incluso de que los datos salgan del almacenamiento.
Recursos adicionales
- Anonimización DICOM: mejora la seguridad de los datos con la prevención OPSWAT de pérdida de datos OPSWAT
- Protección de los datos sanitarios digitales frente a los ciberataques
- Proactive DLP Actualización de las funciones de seguridad de los archivos: nuevas funciones de etiquetado e inteligencia artificial

