La realidad de los vulnerabilidades de día cero
Zero-day threats are no longer edge cases. They are now the preferred weapon of modern attackers.
Según OPSWAT , la complejidad del malware aumentó un 127 % durante el último año, y uno de cada catorce archivos clasificados inicialmente como seguros por fuentes de reputación resultó ser malicioso posteriormente. Estas amenazas están diseñadas para eludir los análisis estáticos, retrasar su ejecución, burlar los sistemas de identificación de sandboxes y camuflarse entre los flujos de trabajo legítimos.
Al mismo tiempo, las organizaciones se enfrentan a una disyuntiva insuperable:
- Reducción del flujo de expedientes para realizar una inspección más exhaustiva
- O bien, mantener la velocidad y aceptar los puntos ciegos
Los archivos ejecutables, los archivos de parches, los scripts, los archivos comprimidos y los documentos regulados a menudo no pueden ser depurados ni modificados. Esto genera una brecha de seguridad cada vez mayor en la que las herramientas tradicionales fallan.
MetaDefender Aether was built to close that gap.
This blog is an in-depth follow-up to the MetaDefender Aether launch announcement. It explains why unified zero-day detection at the perimeter matters, how MetaDefender Aether addresses the entire Pyramid of Pain, and how OPSWAT delivers this capability through four tightly integrated products, each designed for a specific operational reality, but all powered by the same four-layer detection pipeline.
Watch the MetaDefender Aether Overview video below to quickly gain a deeper understanding:
Este breve vídeo presenta los principales retos que resuelve MetaDefender y cómo detiene las amenazas de día cero y las amenazas evasivas antes de que entren en el entorno, sin ralentizar el flujo de archivos ni sobrecargar a los equipos del SOC.
Por qué la detección de vulnerabilidades de día cero debe trasladarse al perímetro
El perímetro es el único lugar por el que pasan todos los archivos.
Los archivos adjuntos de correo electrónico, las actualizaciones de software, los elementos de la cadena de suministro, los soportes extraíbles, las transferencias de archivos, las subidas a la nube y los intercambios entre dominios se acumulan antes de que los archivos lleguen a los usuarios o a los sistemas. Una vez que un archivo malicioso se ejecuta internamente, los costes de la respuesta se multiplican.
However, traditional defenses were built to detect what is already known. Zero-day attacks, by definition, exploit what defenders don’t yet recognize—new malware families, modified loaders, living-off-the-land techniques, and infrastructure that rotates faster than reputation feeds can update.
Al mismo tiempo, las organizaciones están observando que:
- Explosive growth in file-based attack vectors (documents, installers, scripts, archives)
- Regulatory pressure requiring dynamic malware analysis
- SOC fatigue caused by too many tools and inconsistent verdicts
- Cloud, hybrid, and air-gapped environments that can’t rely on a single deployment model
Esta es la base de la solución de detección de vulnerabilidades de día cero OPSWAT.
The Only Solution to Address the Full Pyramid of Pain
Most security tools operate at the bottom of the Pyramid of Pain—hashes, IPs, and domains. These are easy for attackers to change and cheap to replace.
MetaDefender Aether is different. It is designed to apply progressive pressure across every level of the pyramid, forcing attackers to continuously re-engineer their operations.
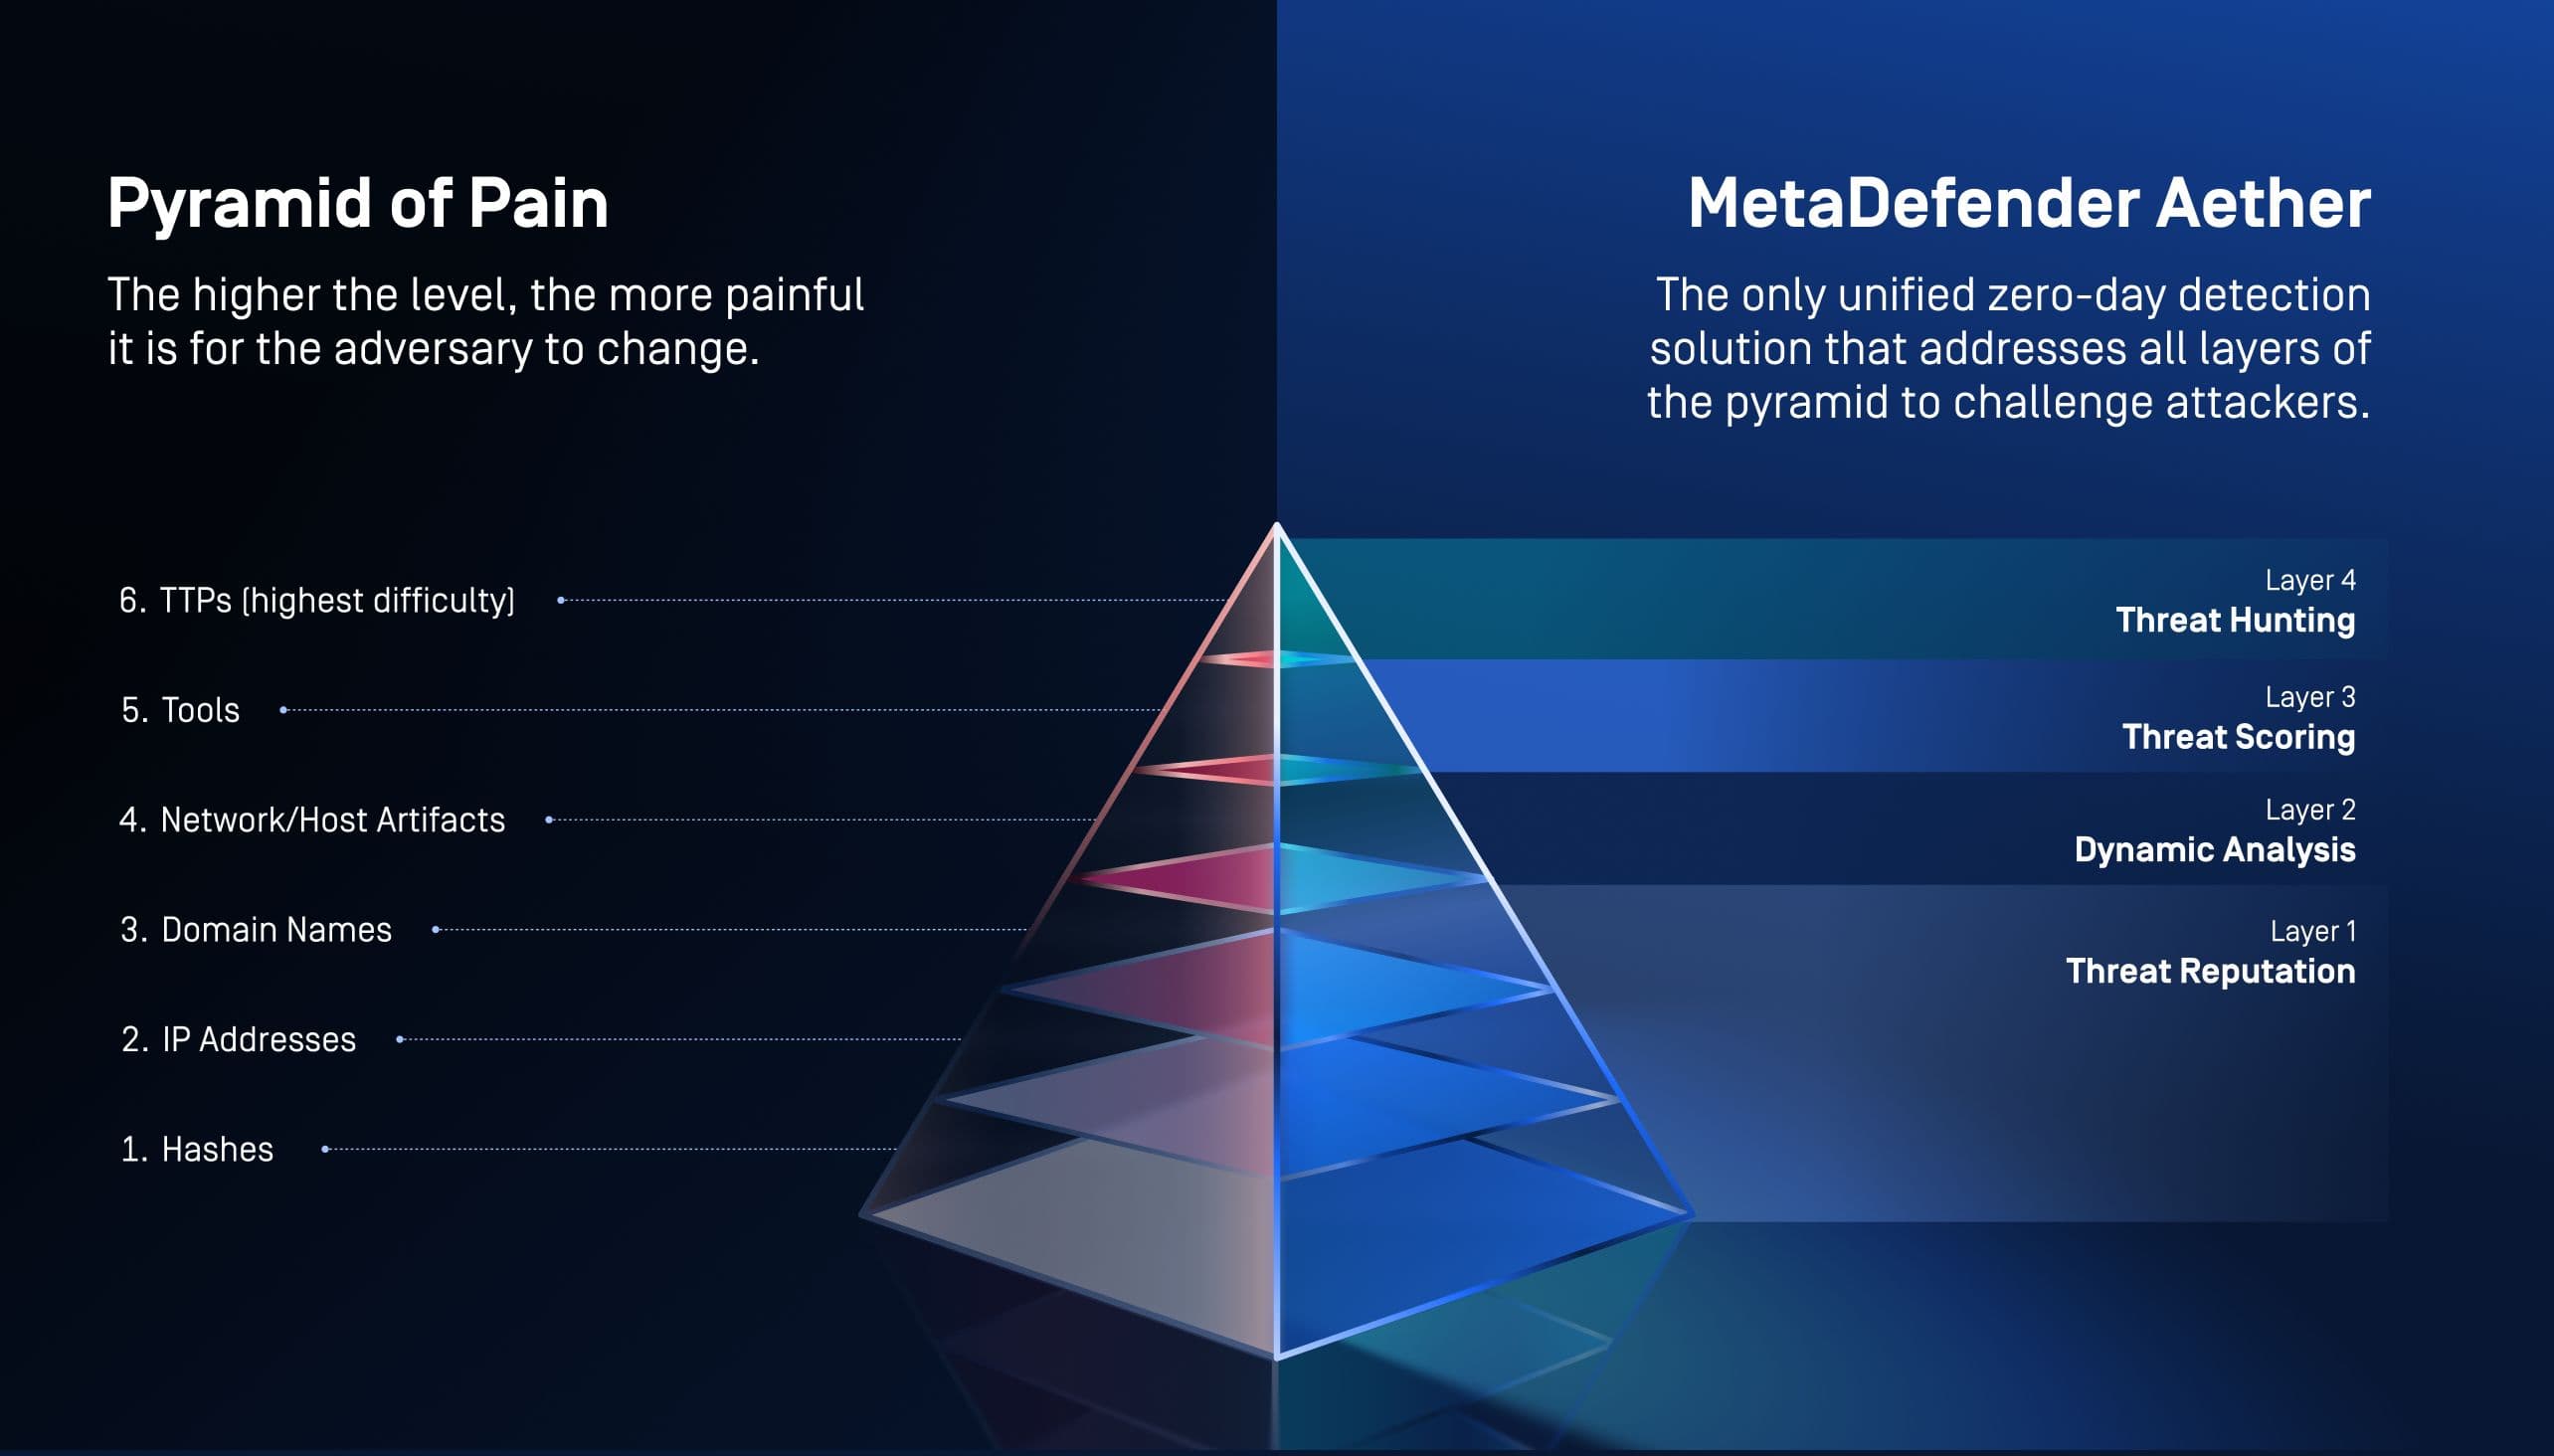
Mapping MetaDefender Aether to the Pyramid of Pain
Objetivos | Resultado | |
|---|---|---|
Nivel 1 Reputación de amenazas | Hashes, IPs, Domains |
|
Capa 2 Análisis dinámico [Emulación] | Artifacts and Tools |
|
Capa 3 Puntuación de amenazas | Tools and Techniques |
|
Capa 4 Búsqueda de amenazas [Búsqueda por similitud] | TTPs |
|
En conjunto, estas capas convierten a MetaDefender en la única solución unificada de detección de vulnerabilidades de día cero diseñada para hacer frente a toda la «pirámide del dolor».
El resultado global: Aether maximiza el coste para el atacante al hacer frente a toda la «pirámide del dolor».
What Makes MetaDefender Aether Different
MetaDefender Aether is OPSWAT’s unified zero-day detection solution, combining four detection layers into a single, self-learning pipeline:
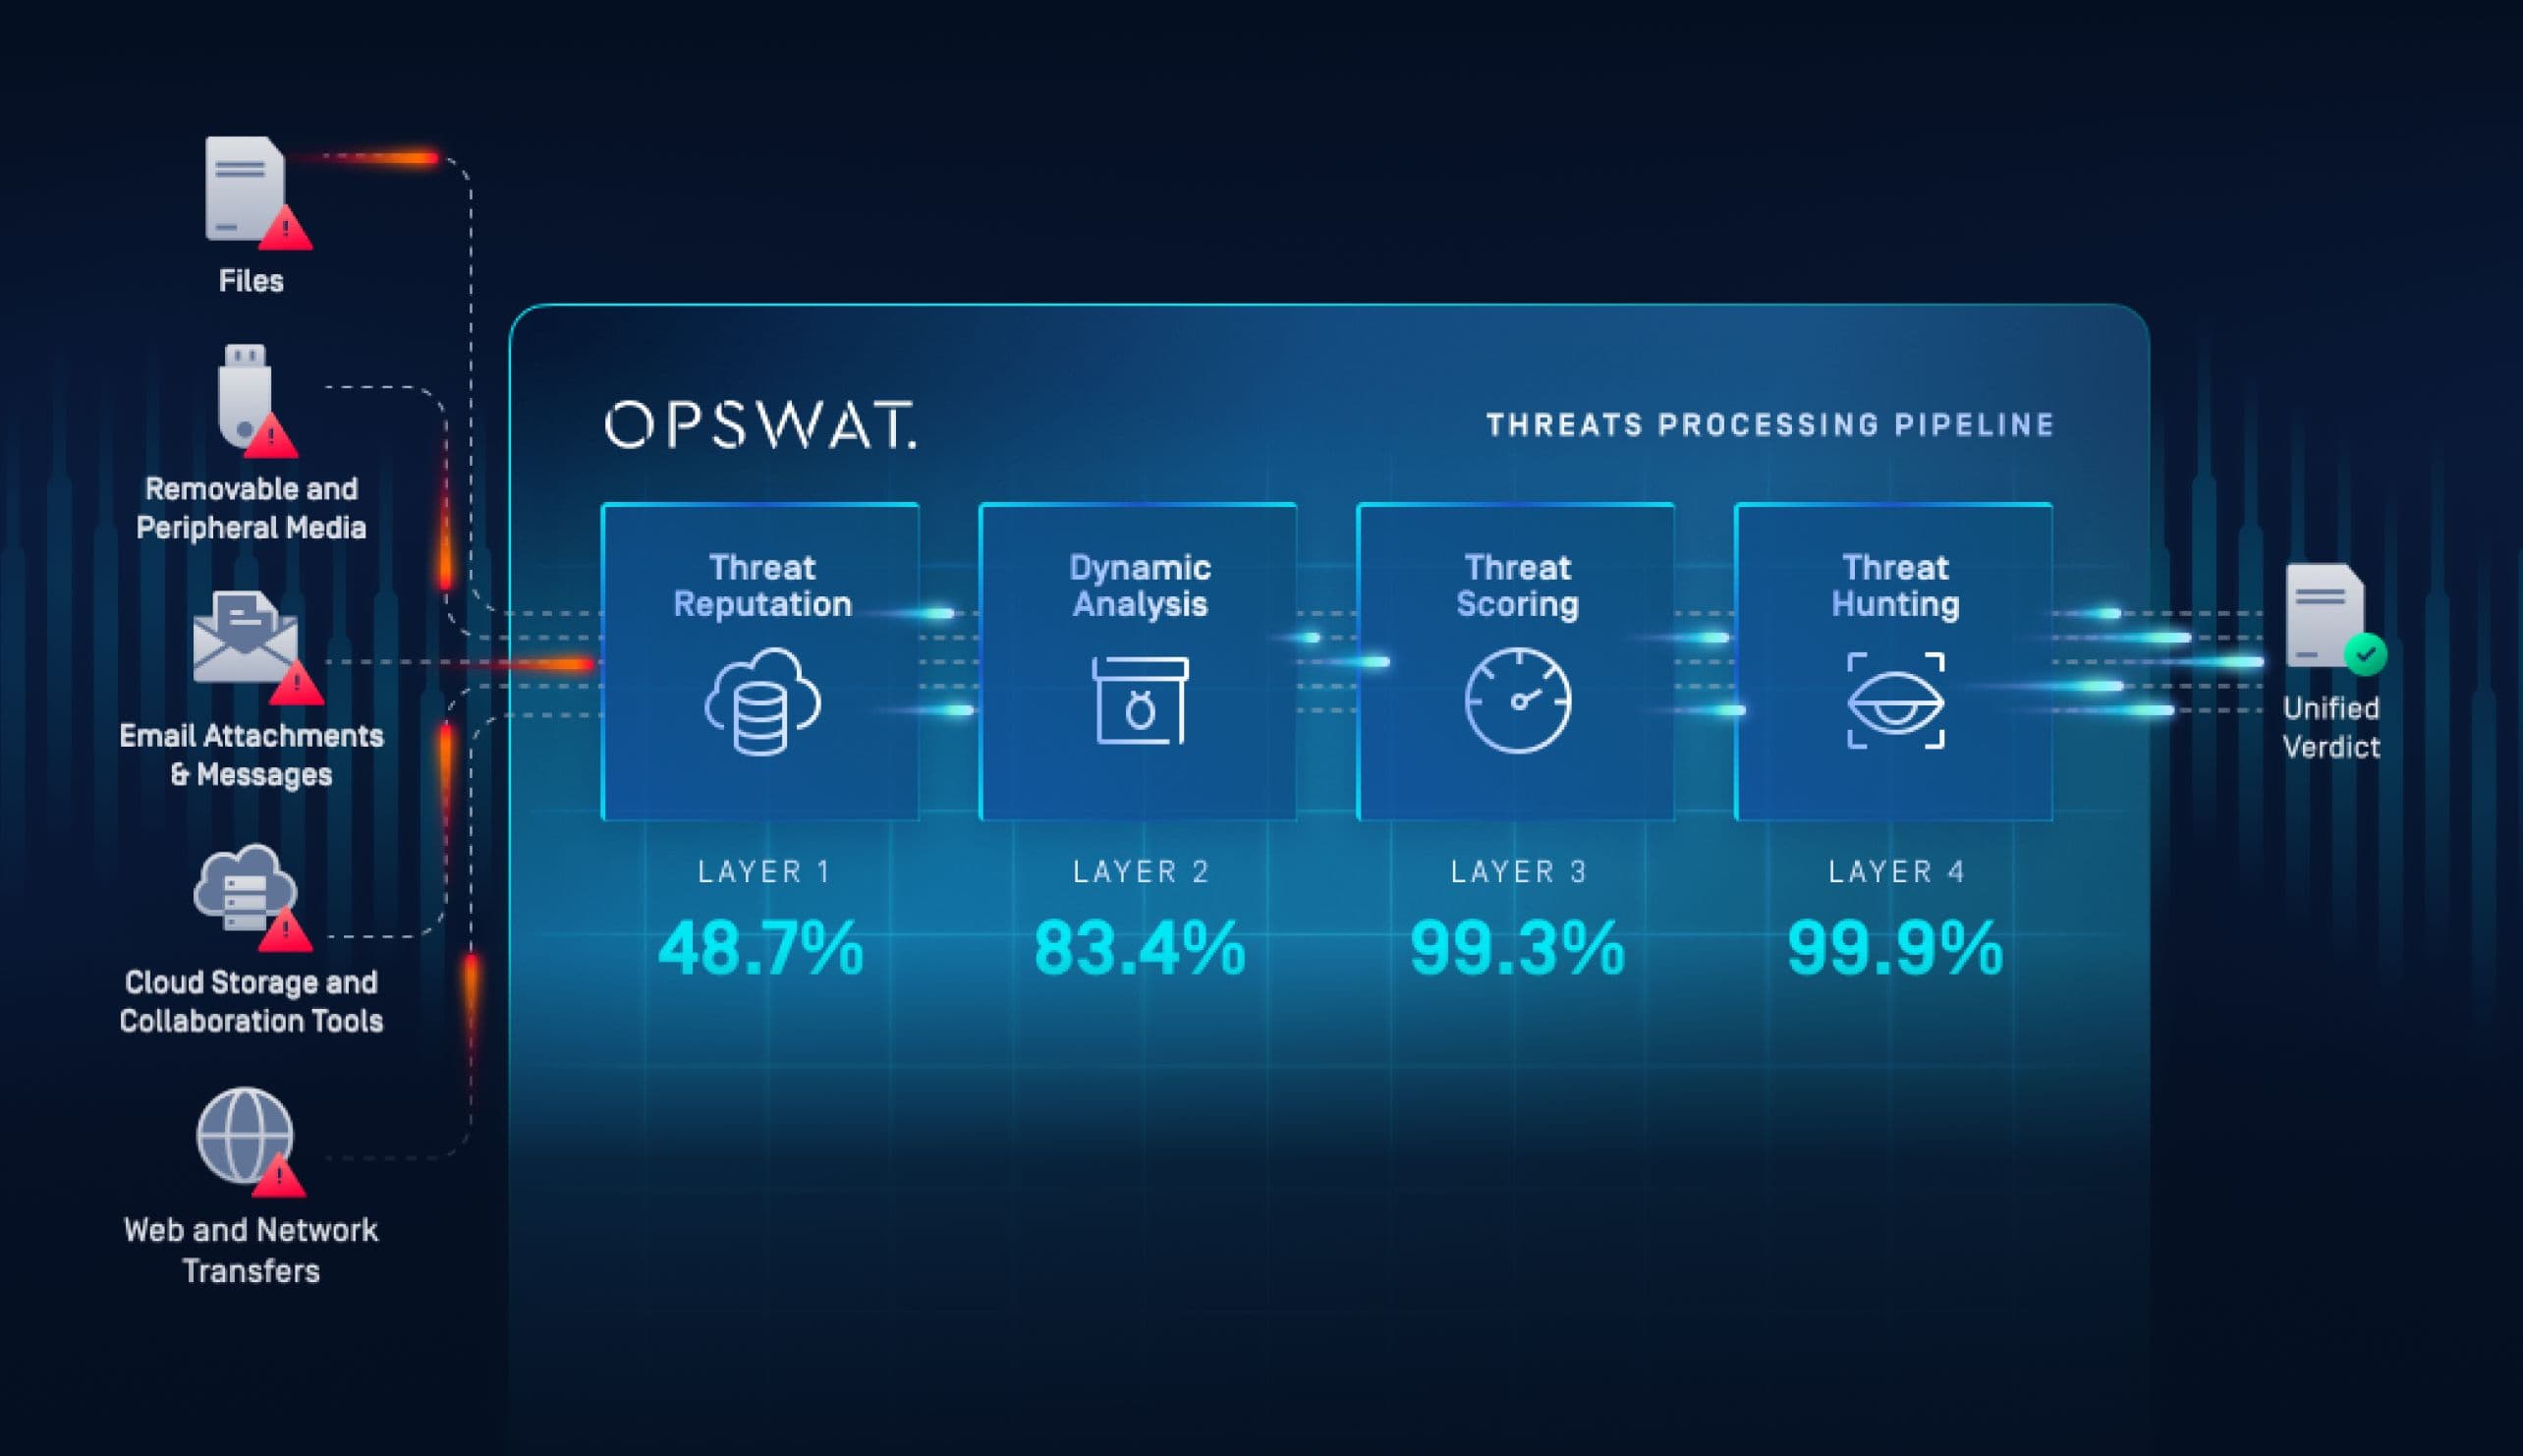
Reputación de amenazas de nivel 1
Question answered: Is the file known to be malicious?
Threat Reputation checks files, URLs, IPs, and domains against continuously updated global intelligence to instantly identify known threats. This layer stops commodity malware and phishing early, forcing attackers to constantly rotate infrastructure and reuse indicators less effectively.
Análisis dinámico de la capa 2 mediante emulación
Question answered: Does the file exhibit unknown or evasive behavior?
El análisis dinámico ejecuta los archivos sospechosos en un entorno basado en emulación que evita las técnicas de evasión de entornos aislados y los trucos de sincronización. De este modo, pone de manifiesto comportamientos ocultos, como cadenas de cargadores, cargas útiles que solo residen en memoria y ejecuciones en varias etapas, que el análisis estático y los entornos aislados basados en máquinas virtuales suelen pasar por alto.
Puntuación de amenazas en la capa 3
Question answered: What is the actual risk level of the zero-day threat?
La puntuación de amenazas correlaciona los indicadores de comportamiento, el contexto de reputación y las señales de detección para asignar una puntuación de riesgo basada en el nivel de confianza. Esto permite priorizar las amenazas reales, reduce la fatiga por alertas y permite a los equipos del SOC centrarse en lo que requiere una acción inmediata.
Detección de amenazas en la capa 4 mediante búsqueda de similitudes con aprendizaje automático
Question answered: Is the zero-day threat related to broader malware campaigns?
La búsqueda de amenazas utiliza la búsqueda de similitudes basada en el aprendizaje automático para correlacionar muestras desconocidas con familias de malware, variantes e infraestructuras conocidas. Esto permite obtener una visibilidad a nivel de campaña y detectar amenazas incluso cuando los atacantes cambian las cargas útiles, las herramientas o los indicadores.
Instead of multiple tools and conflicting verdicts, MetaDefender Aether delivers one trusted outcome—at scale, and at the perimeter.
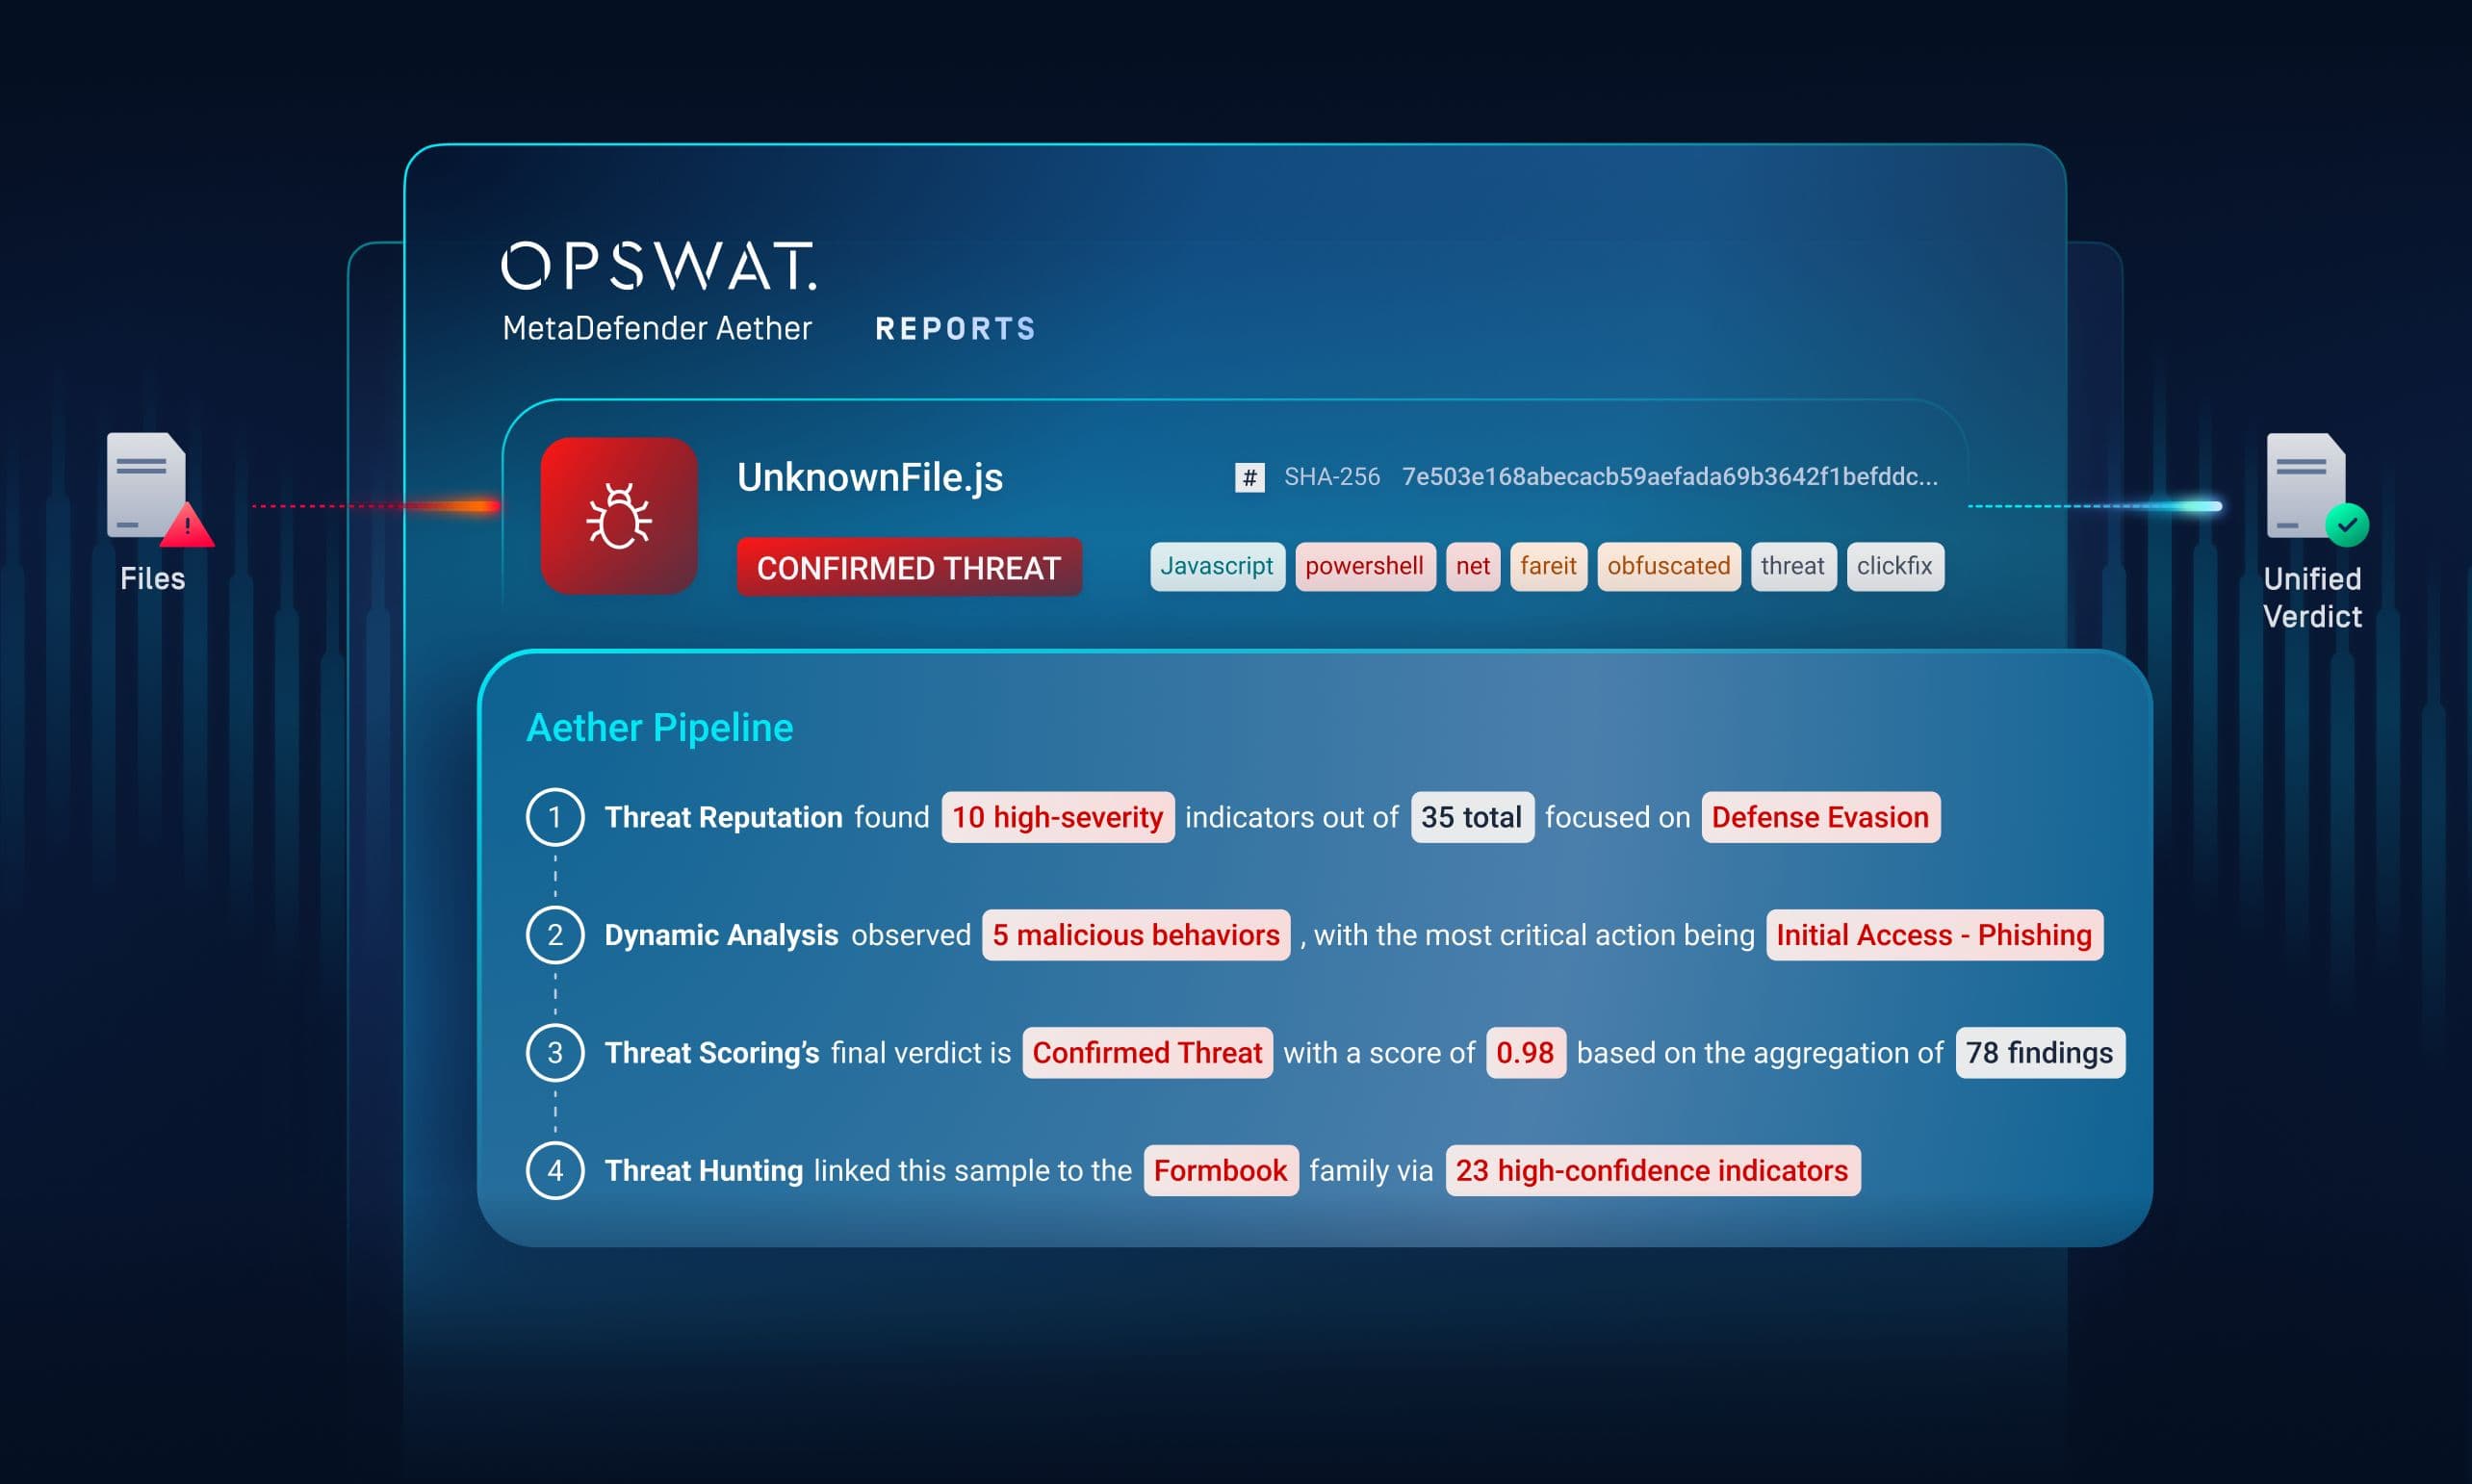
Los cuatro productos que impulsan la detección unificada de vulnerabilidades de día cero
MetaDefender se ofrece a través de cuatro soluciones estrechamente coordinadas. Cada una de ellas resuelve un reto operativo concreto, al tiempo que aporta información de inteligencia al mismo proceso de detección.
MetaDefender (versión independiente)
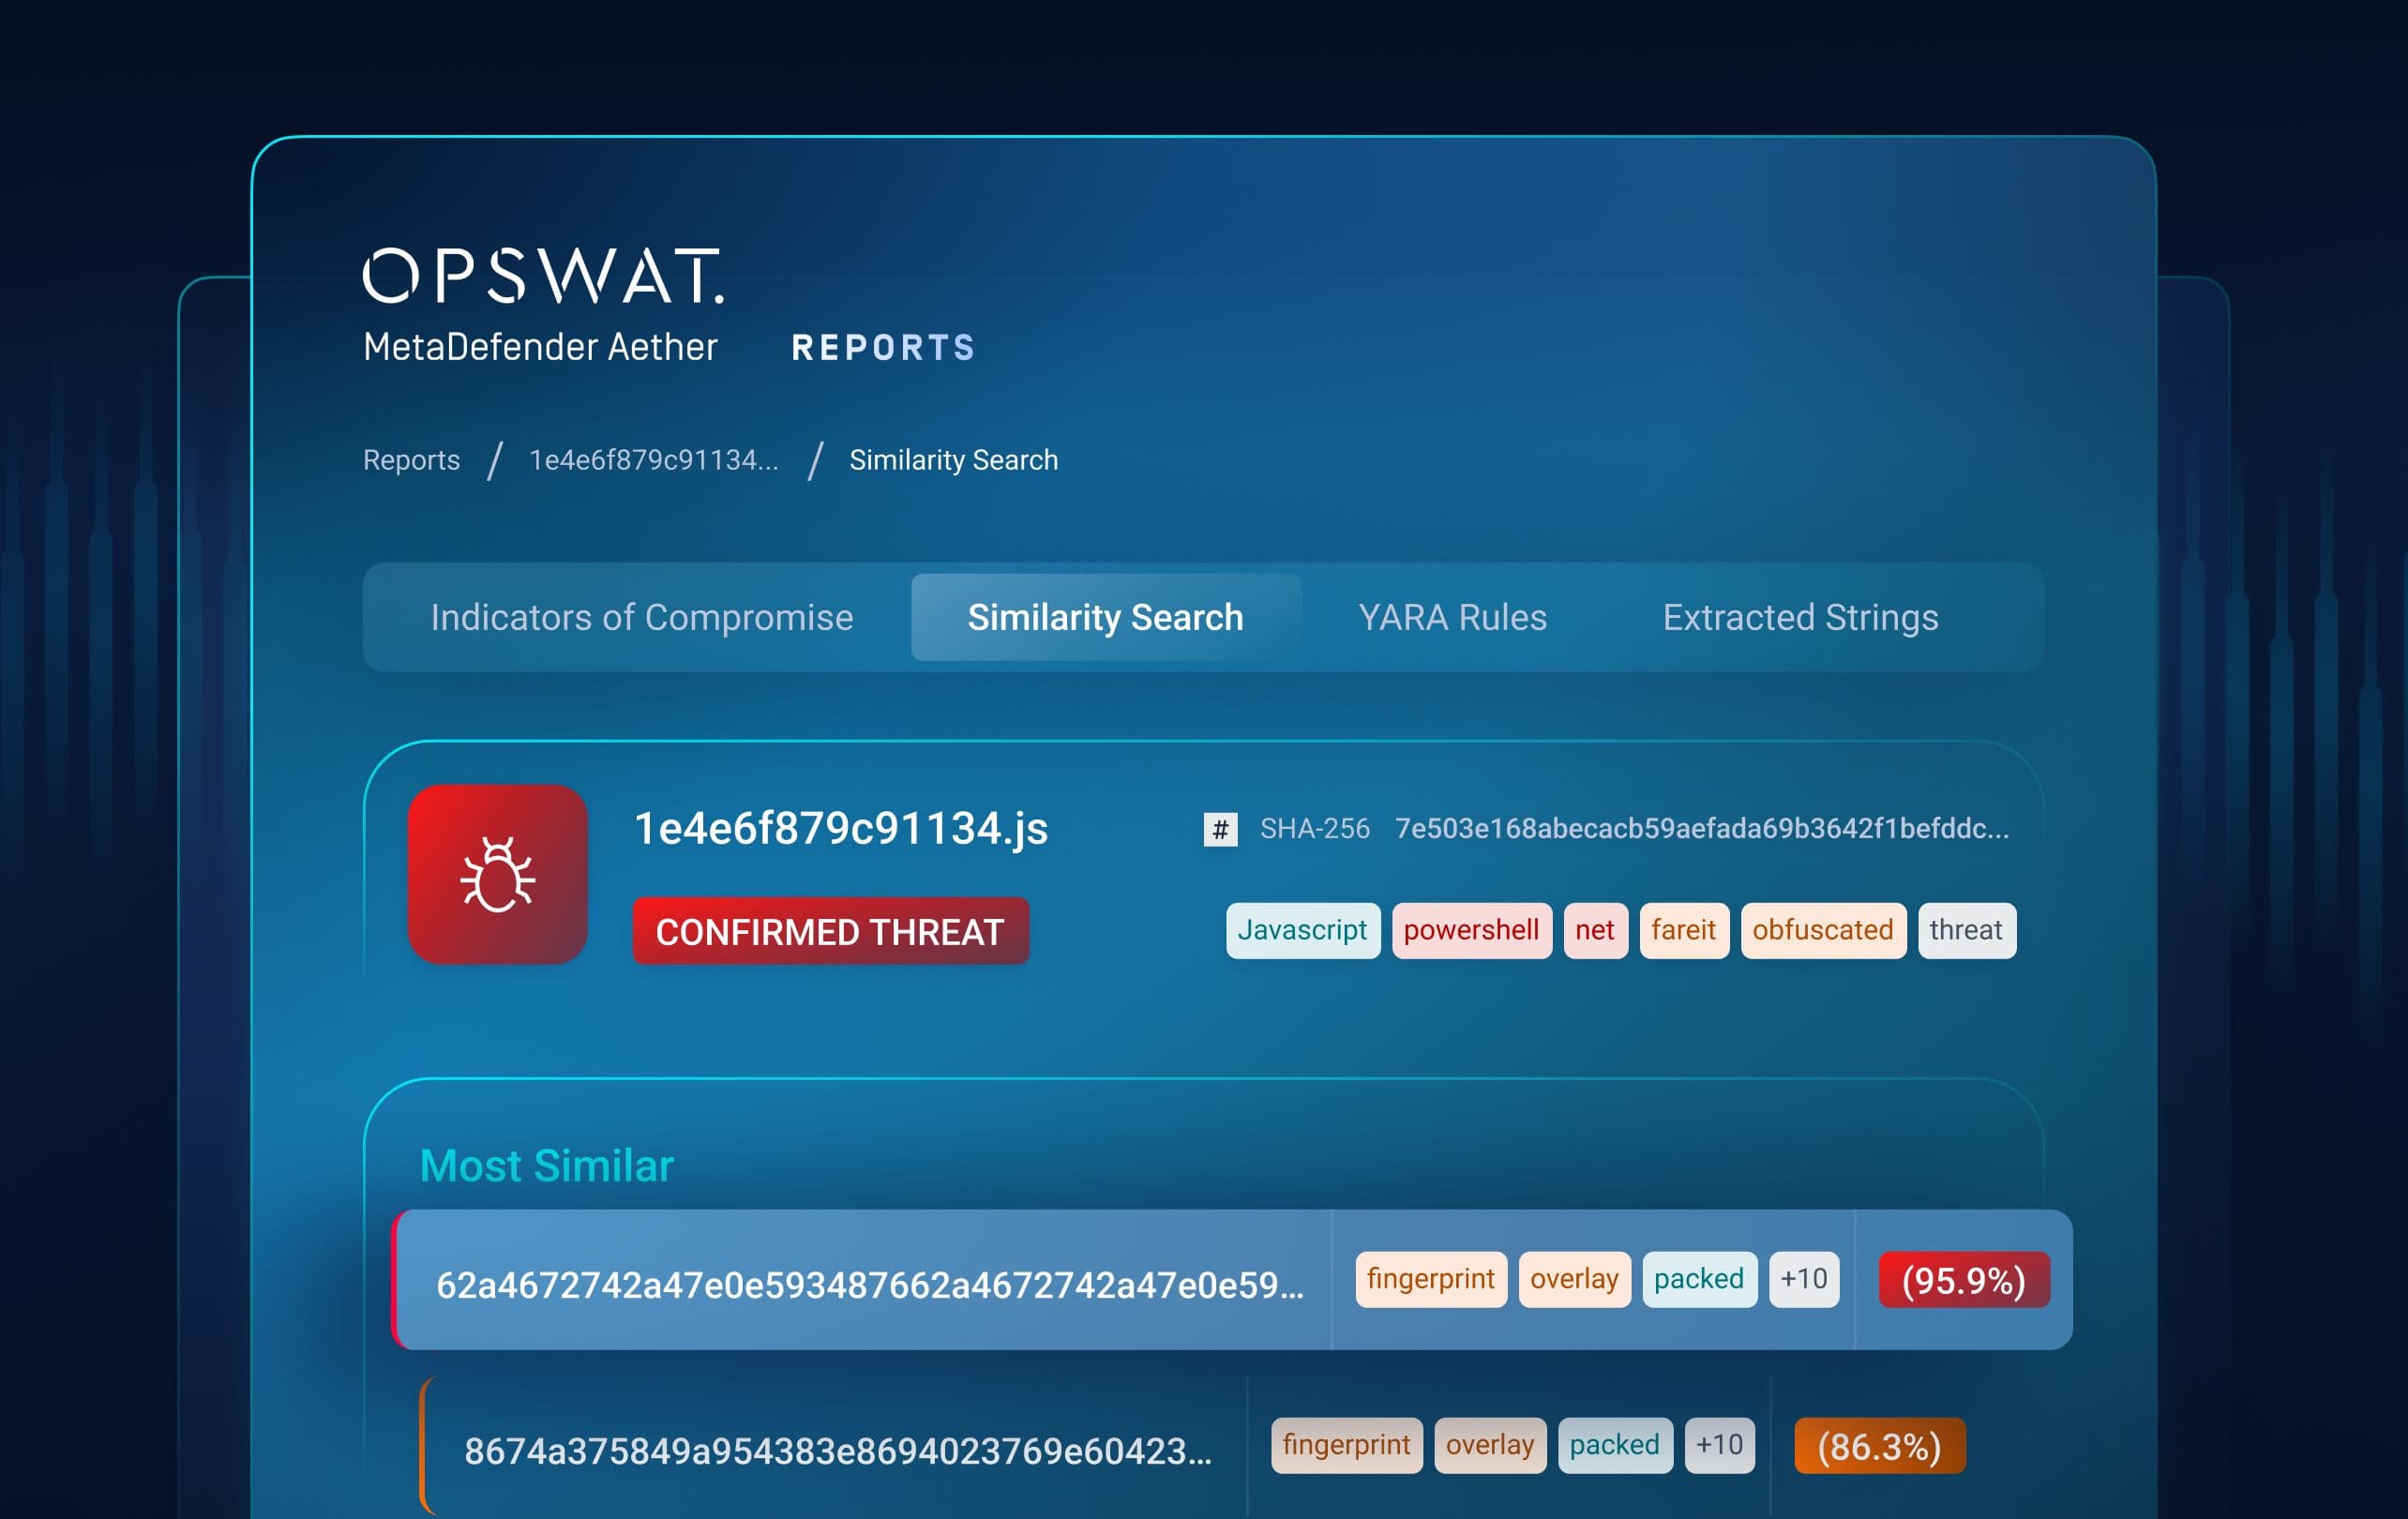
Para equipos de seguridad de operaciones (SOC) y cazadores de amenazas que necesitan una visibilidad y un control exhaustivos
El reto
Los equipos de seguridad suelen recurrir a entornos aislados que son lentos, detectables como máquinas virtuales y están desconectados de la información sobre amenazas. Las investigaciones requieren cambiar manualmente de una herramienta a otra.
Lo que ofrece Aether
- Análisis dinámico basado en emulación que elude las técnicas de evasión de entornos de pruebas
- Evaluación de amenazas y búsqueda de similitudes integradas directamente en el veredicto
- Informes detallados sobre el comportamiento y extracción de indicadores de compromiso (IOC)
La transformación
Organizations gain best-in-class file verdicts, faster triage, and campaign-level insight—without sacrificing throughput.
¿Quién se beneficia?
Analistas de SOC, analistas de malware, cazadores de amenazas y equipos de DFIR.
MetaDefender para Cloud
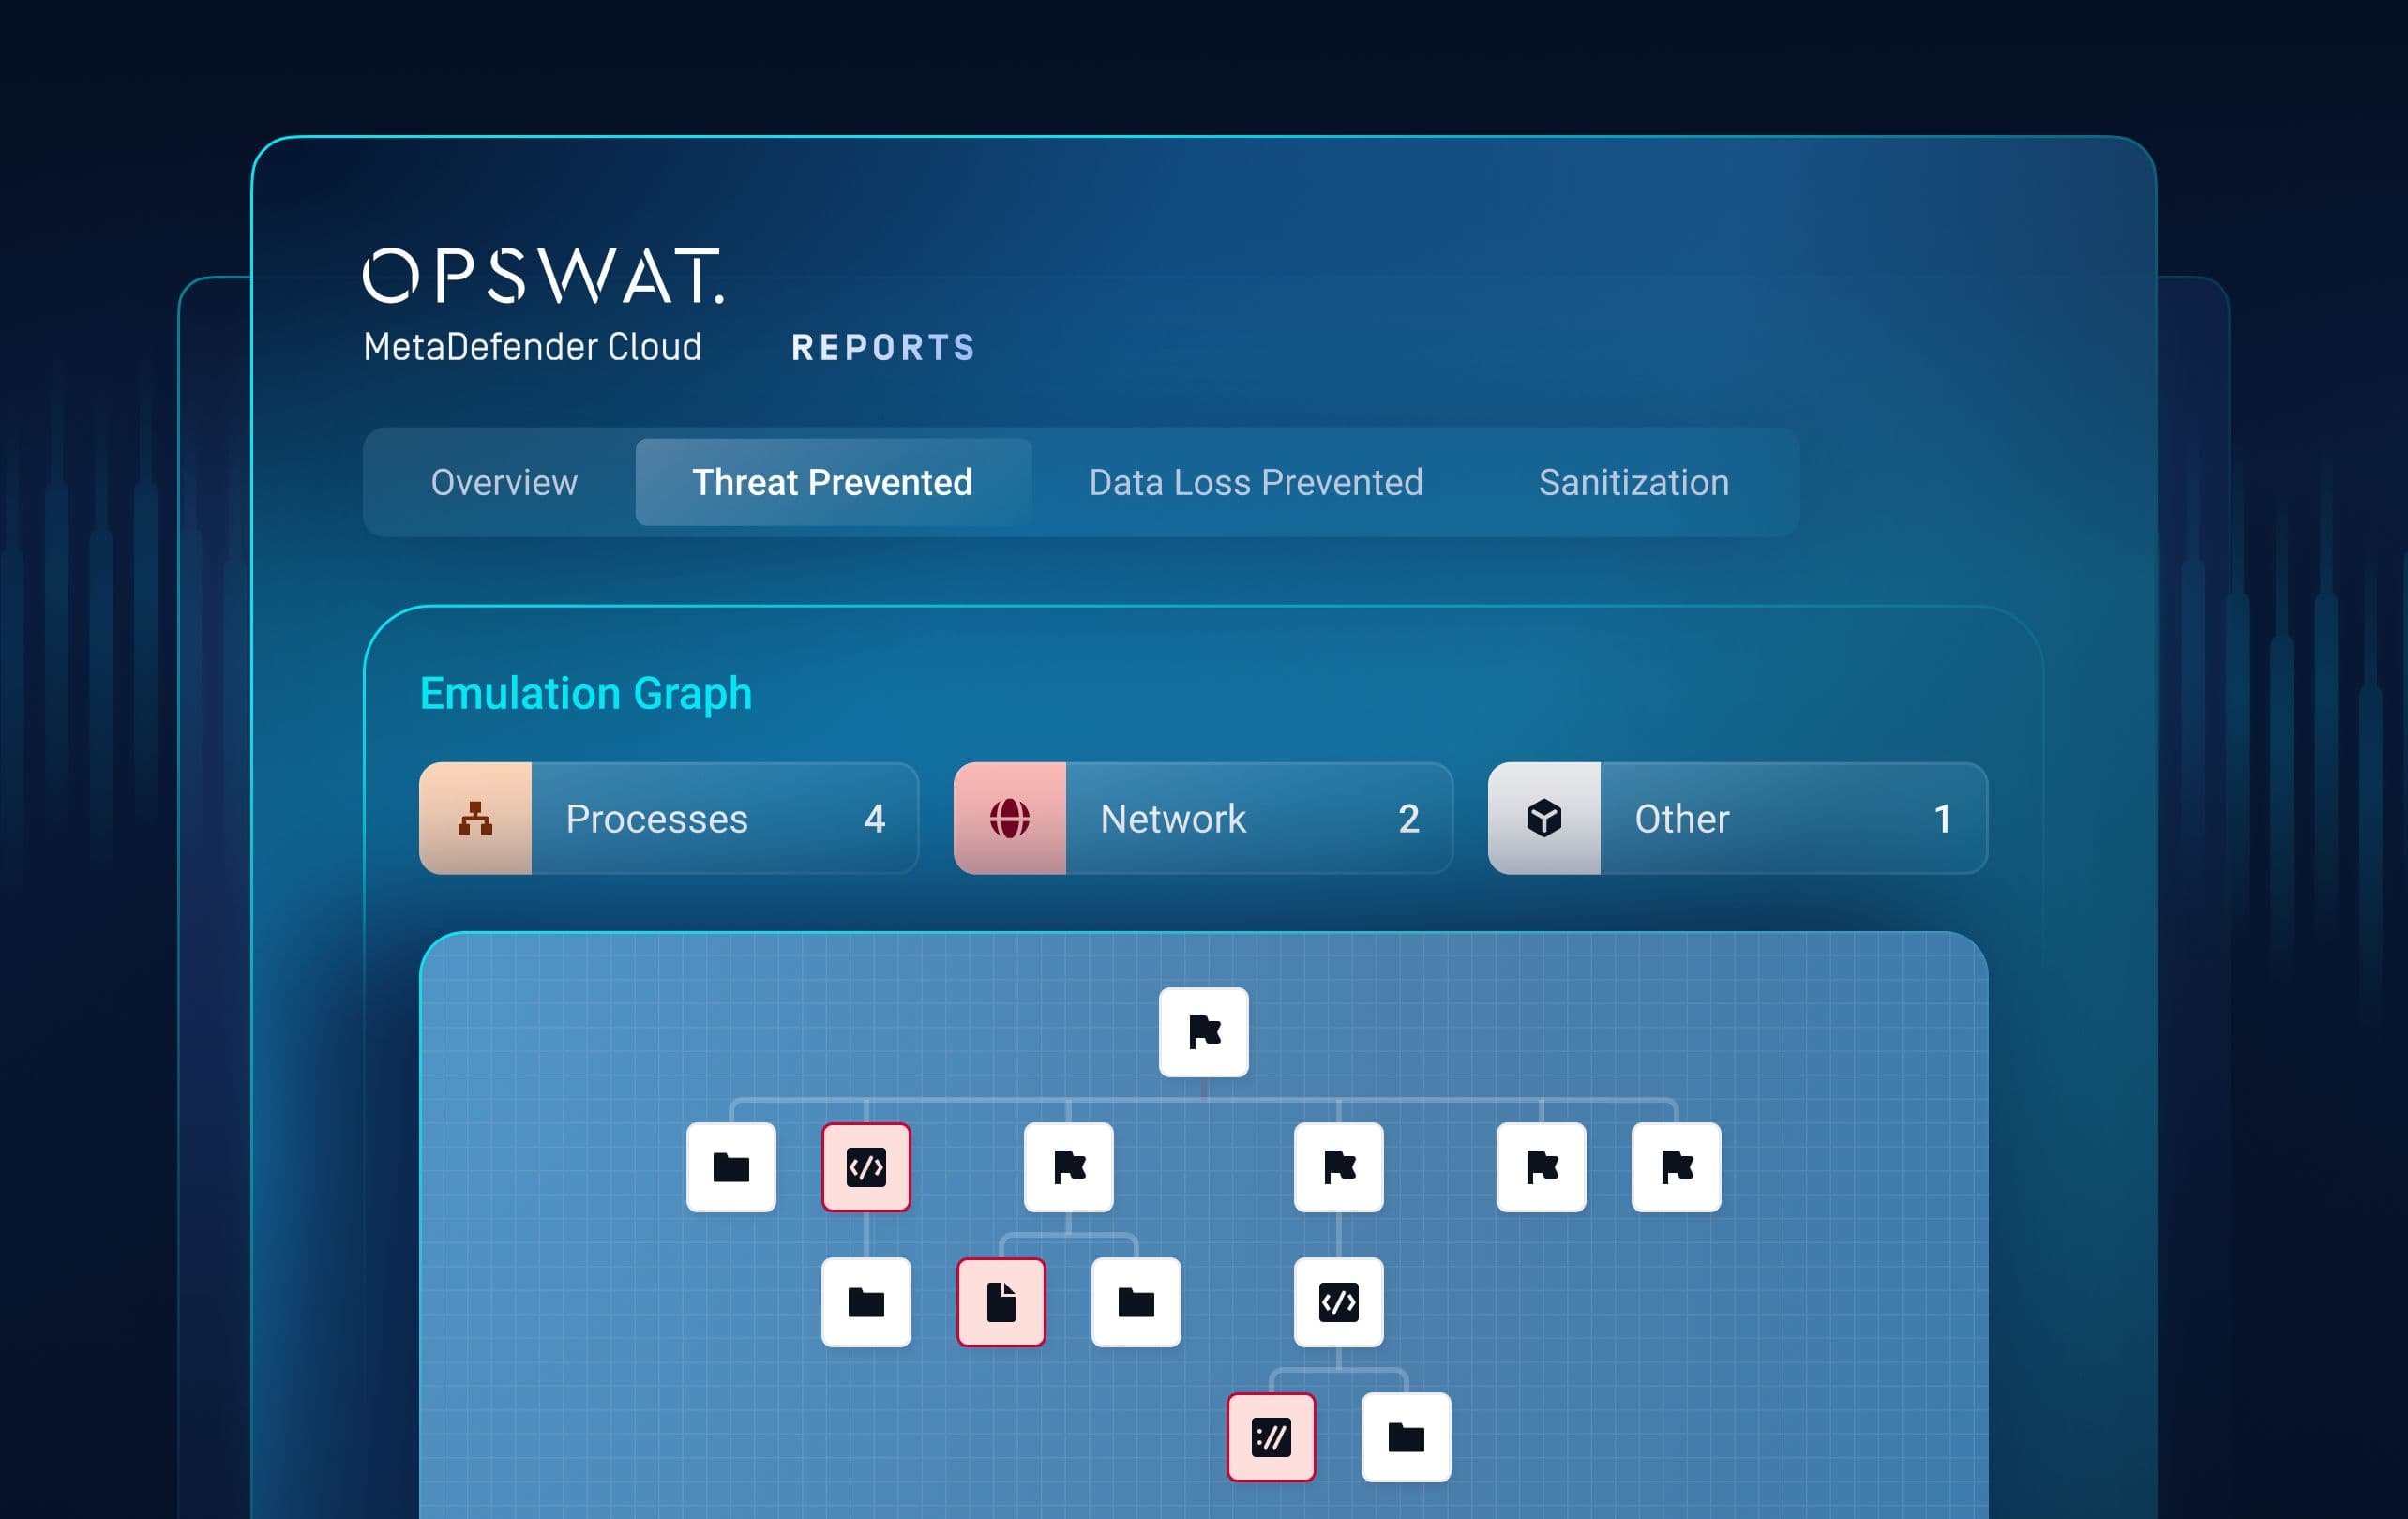
For cloud-native, DevSecOps, and high-volume environments
- Learn more about MetaDefender Aether for Cloud here.
- Descarga aquí el resumen de la solución.
El reto
Traditional sandboxes don’t scale with cloud workflows and introduce operational overhead.
Qué resuelve
- Detonación basada en SaaS y en emulación a escala de la nube
- Integración API con procesos de CI/CD, almacenamiento y canalizaciones SaaS
- No hay que instalar ni mantener ninguna infraestructura
La transformación
Organizations maintain file velocity and volume while adding zero-day detection everywhere files move.
¿Quién se beneficia?
Arquitectos Cloud , equipos de DevSecOps, MSSP y centros de operaciones de seguridad (SOC) distribuidos.
MetaDefender para Core
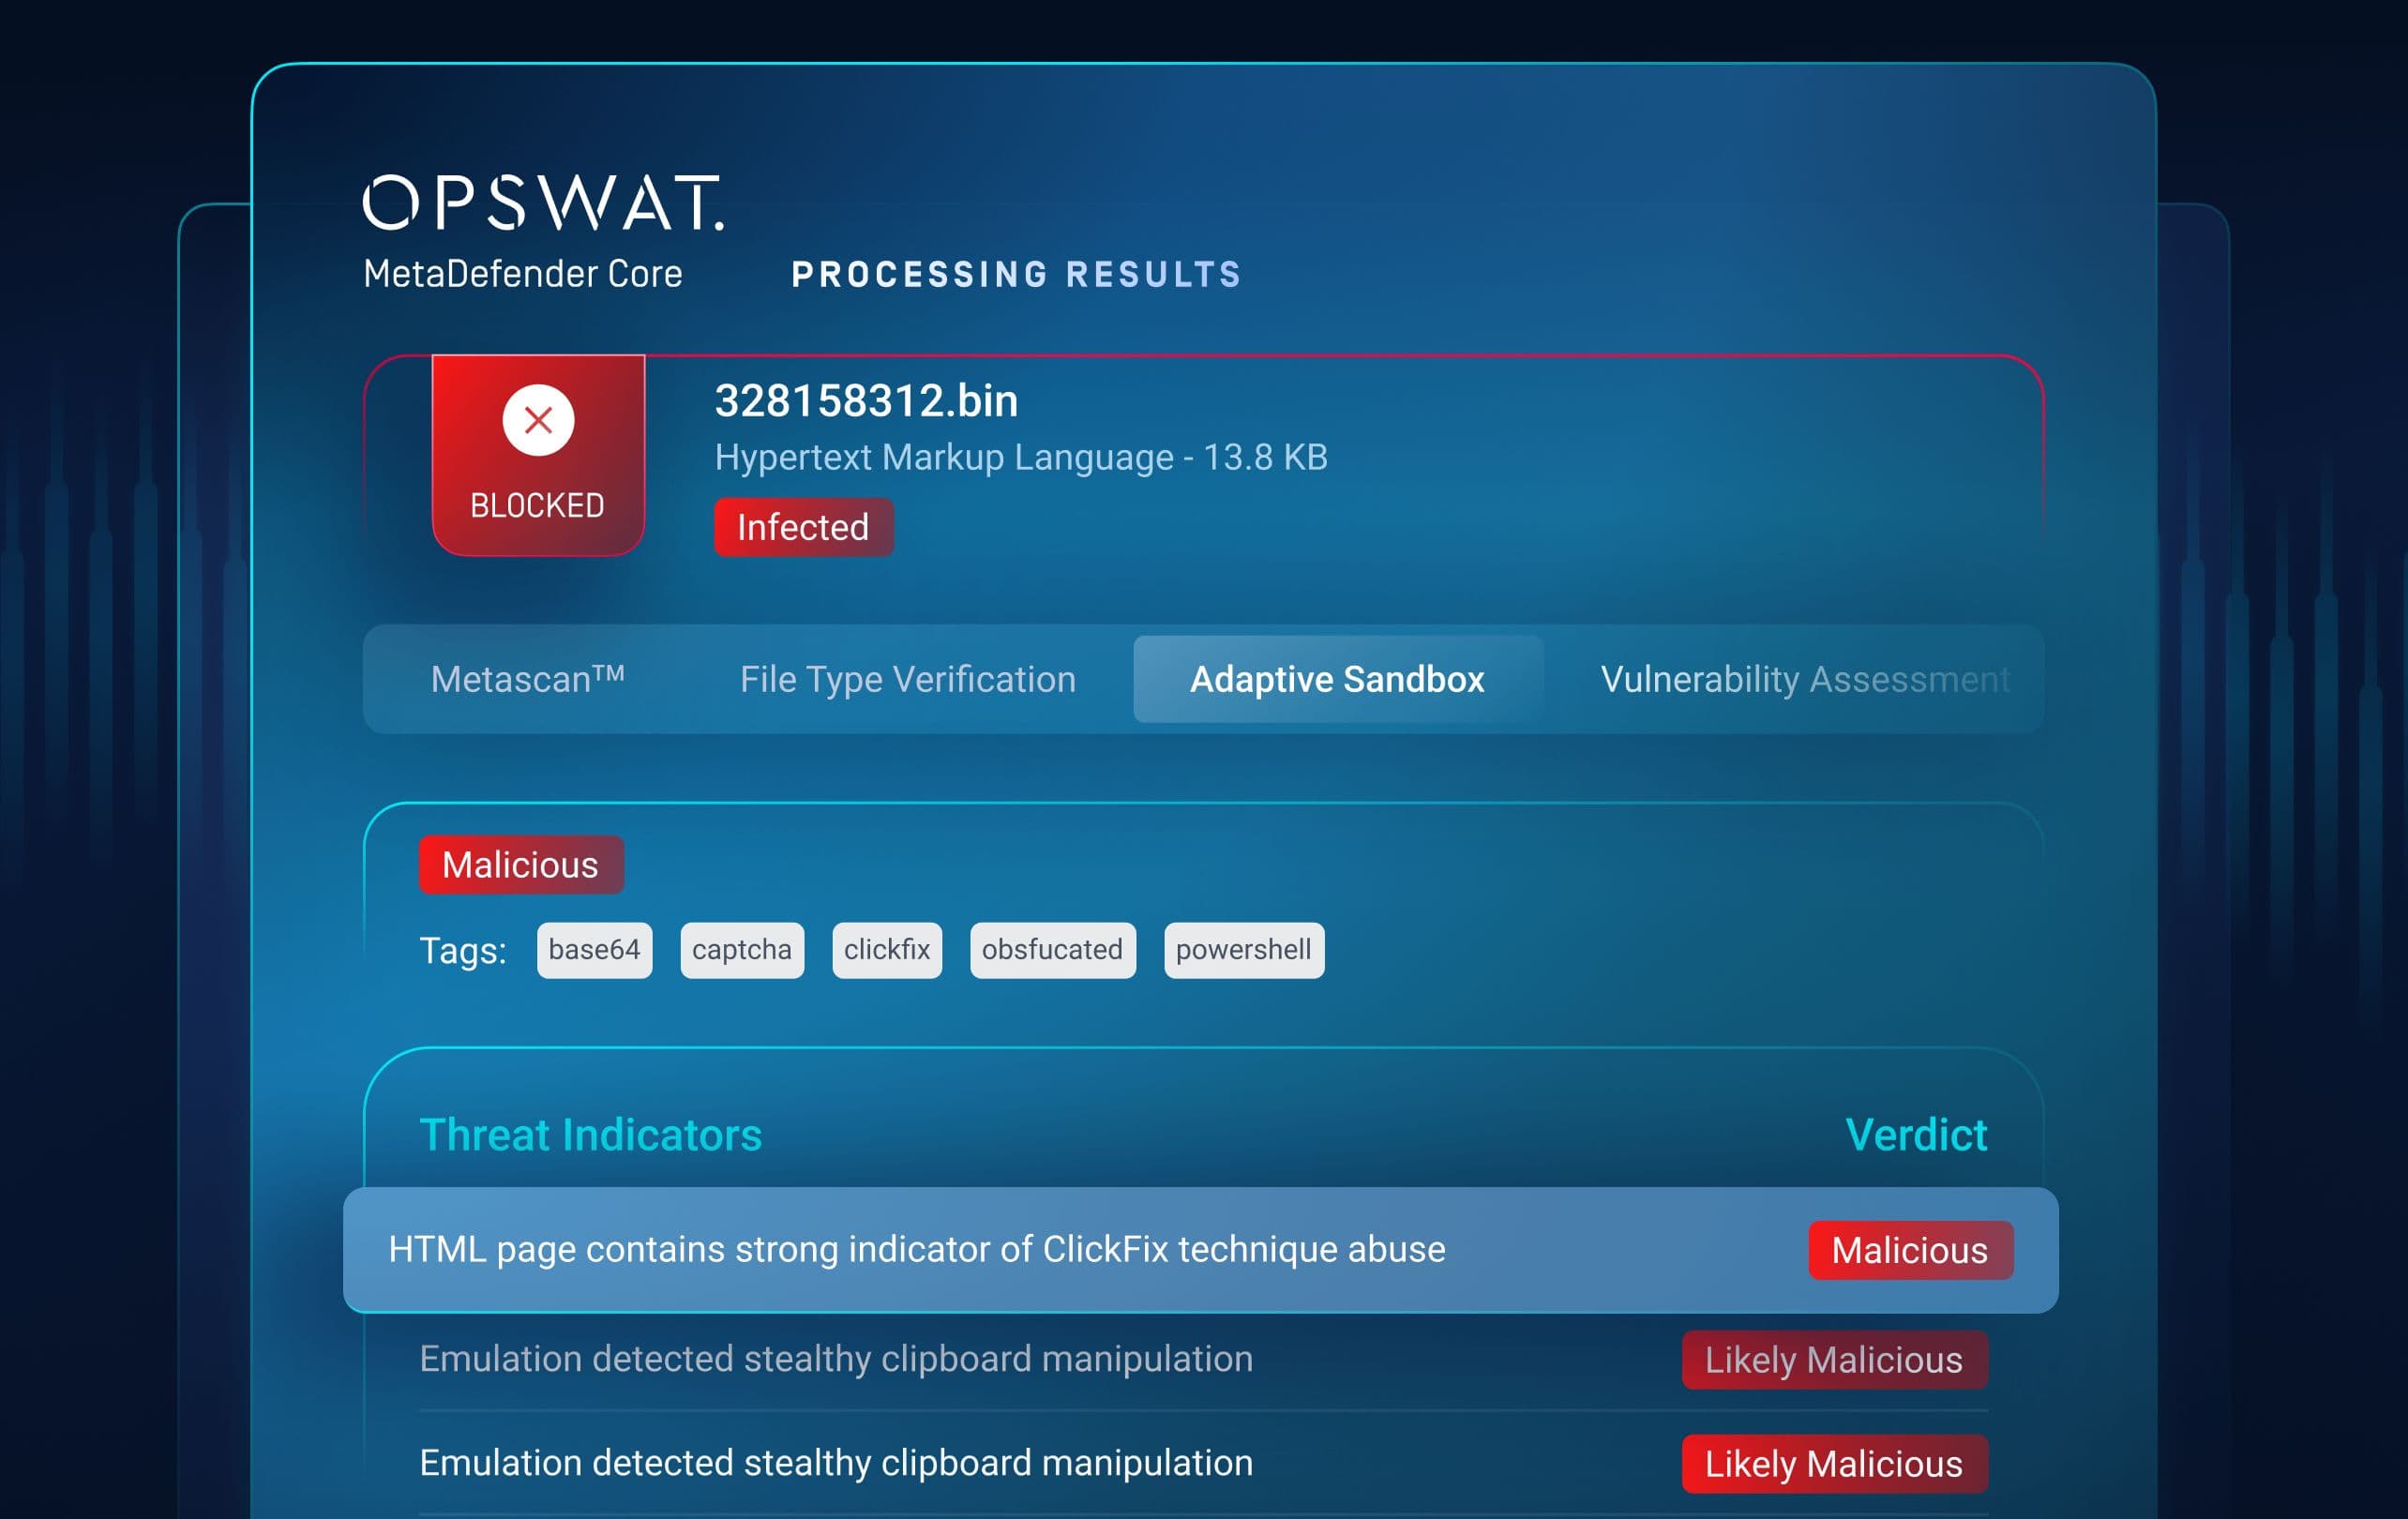
Para entornos locales, regulados y aislados físicamente
- Learn more about MetaDefender Aether for Core here.
- Descarga aquí el resumen de la solución.
El reto
Los entornos de infraestructuras críticas y gubernamentales no pueden enviar archivos a la nube, pero siguen necesitando un análisis dinámico.
Qué resuelve
- Embedded emulation-based sandboxing inside MetaDefender Core
- Funcionamiento totalmente sin conexión con flujos de trabajo basados en políticas
- No new infrastructure required
La transformación
Zero-day detection becomes compliant, auditable, and operationally simple—even in air-gapped networks.
¿Quién se beneficia?
Arquitectos de seguridad, operadores de sistemas de tecnología operativa (OT) y sistemas de control industrial (ICS), equipos gubernamentales y de defensa.
MetaDefender Threat Intelligence
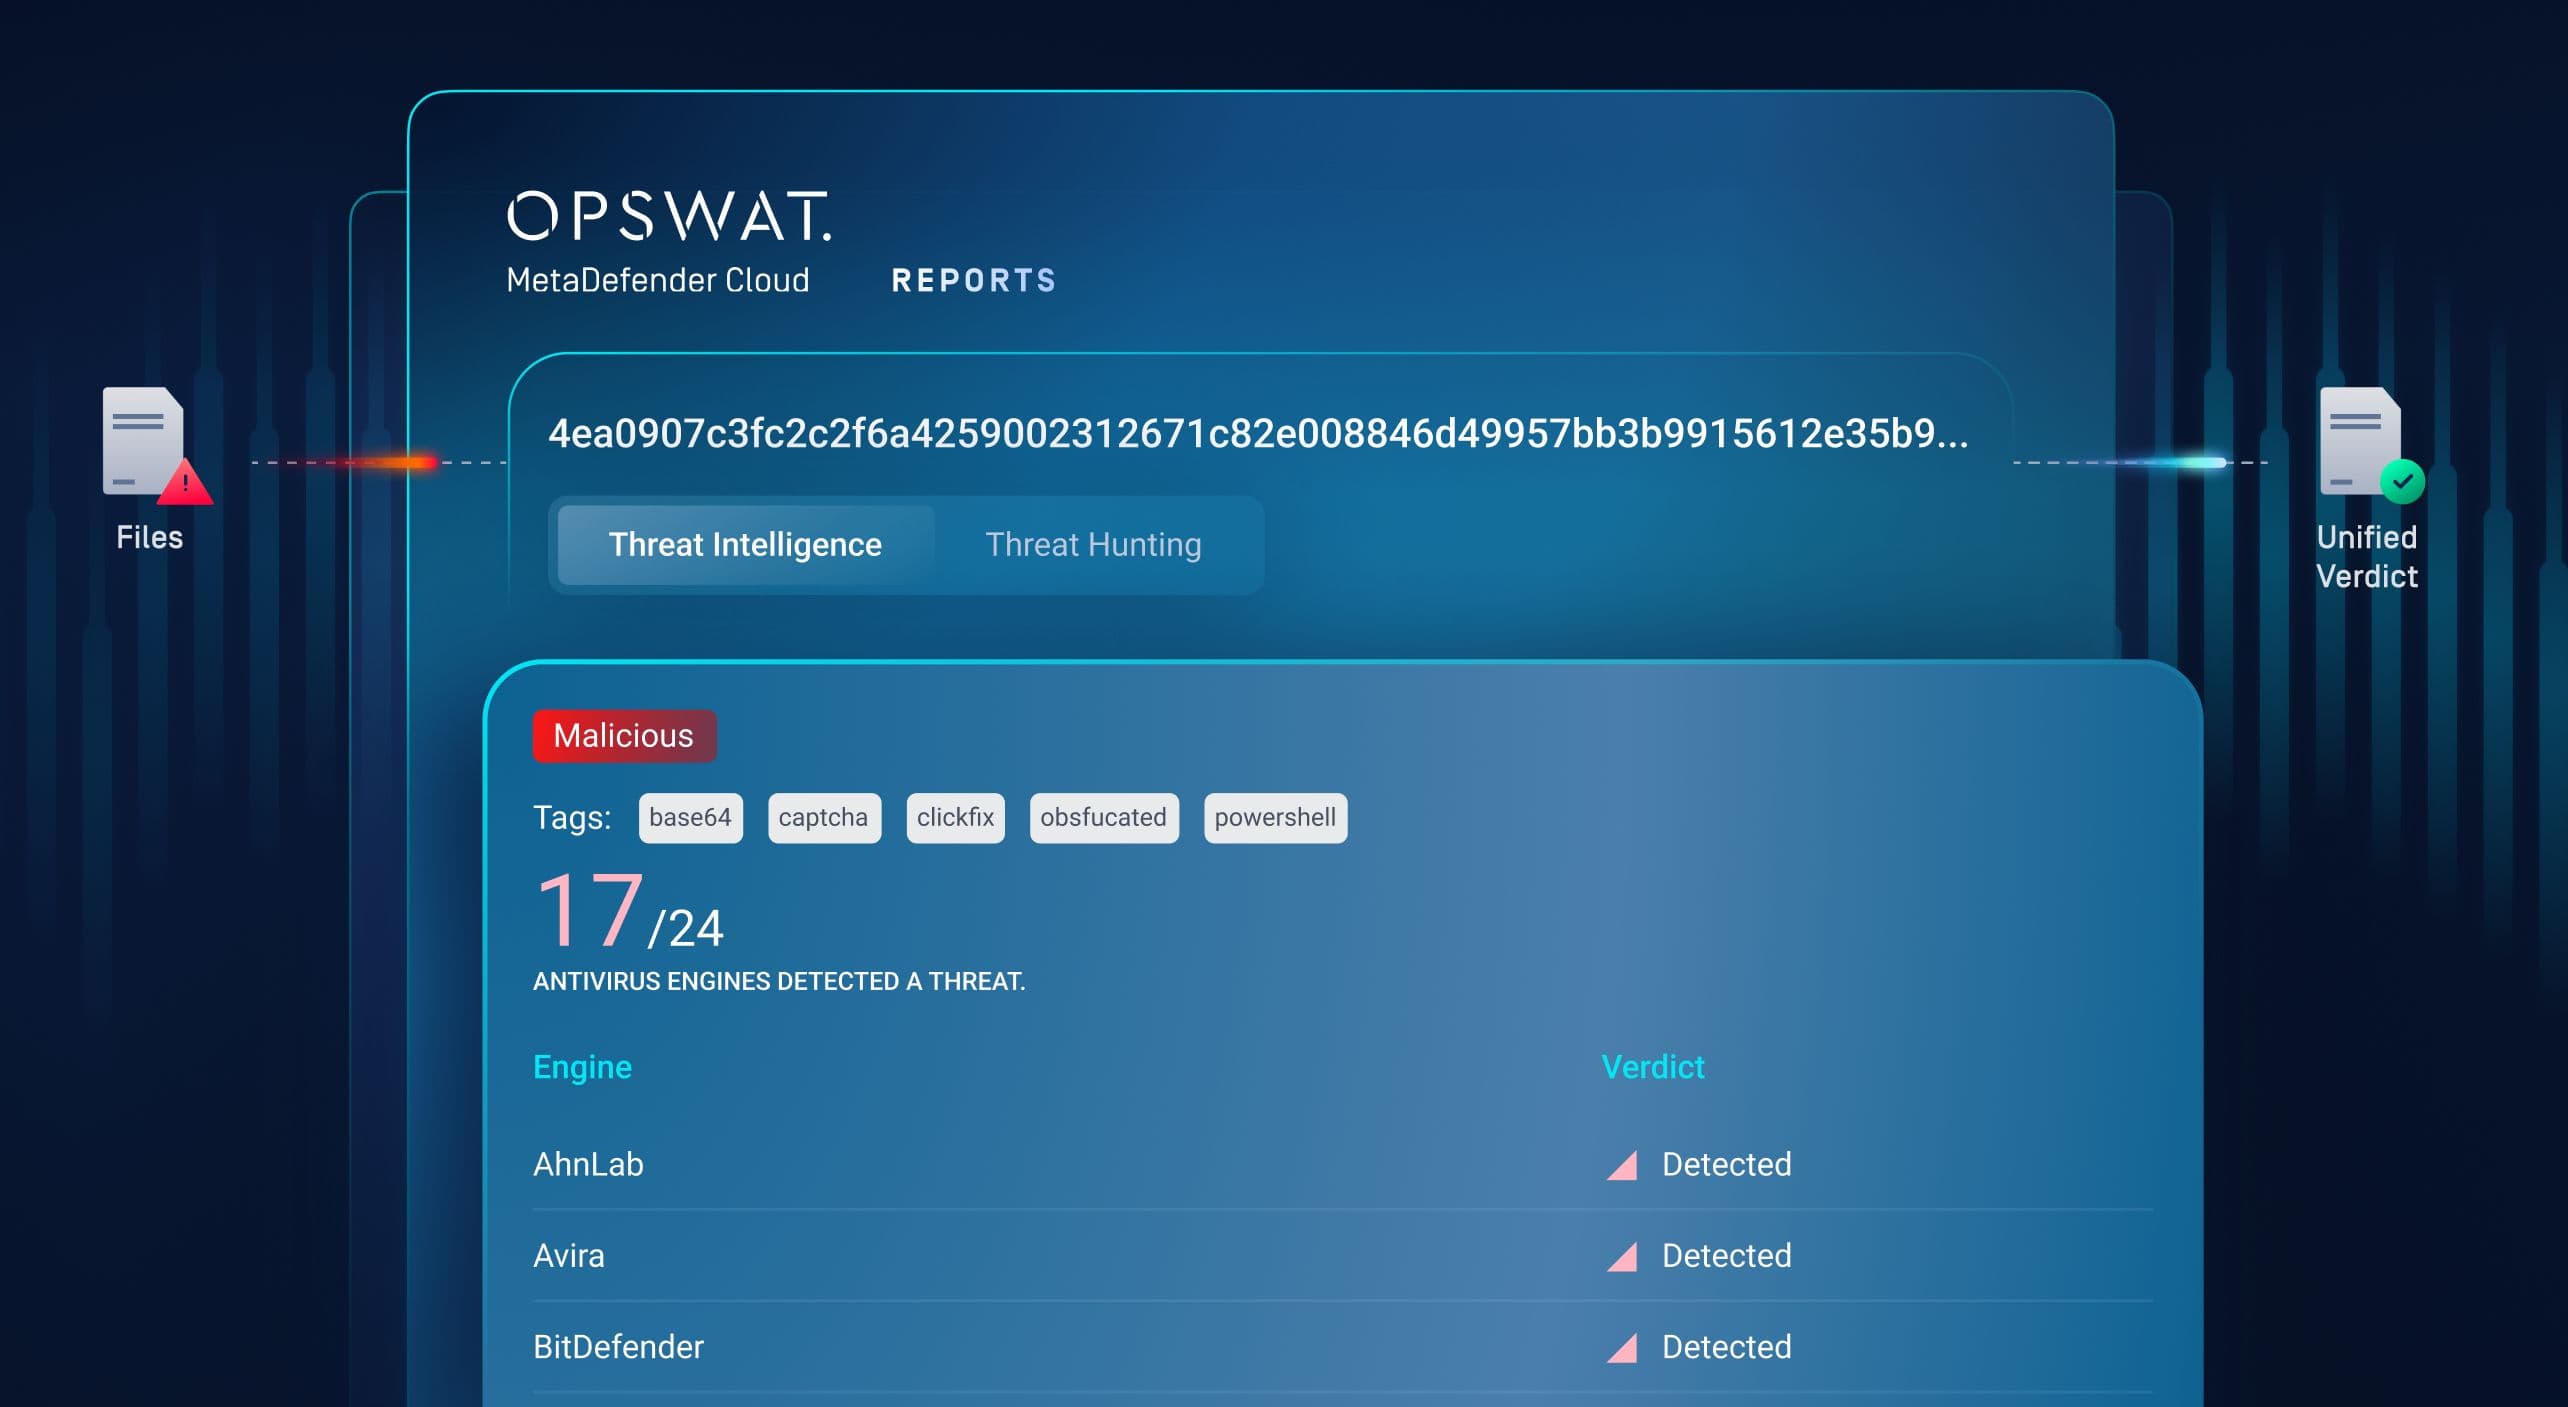
Para la correlación, el enriquecimiento y la defensa proactiva
El reto
La información sobre amenazas basada únicamente en la reputación no da abasto ante los ataques modernos, que evolucionan a gran velocidad.
Qué resuelve
- IOC enriquecidos con información sobre el comportamiento a partir de la telemetría de Sandbox
- Búsqueda de similitudes basada en el aprendizaje automático para detectar variantes y agrupaciones
- Integración perfecta de SIEM, SOAR, MISP y STIX
La transformación
Cada amenaza desconocida se convierte en información útil, lo que mejora la detección futura y reduce el tiempo de permanencia.
¿Quién se beneficia?
Equipos de inteligencia sobre amenazas, SOC, CISO, ingenieros de plataformas.
Un nuevo estándar para la defensa contra vulnerabilidades de día cero
MetaDefender Aether represents a shift from reactive detection to proactive resilience.
Las organizaciones que implementan Aether se benefician de:
- Best-in-class file verdicts (up to 99.9% zero-day detection efficacy)
- Fast file velocity (up to 20× faster than traditional sandboxes)
- Massive file volume support at the perimeter
- Reduced SOC fatigue through a single trusted verdict
- Demonstrable compliance readiness for modern regulations
Y lo que es más importante, MetaDefender cambia la dinámica de los ataques al obligar a los adversarios a reinventar constantemente sus tácticas.
Las amenazas de día cero no dan tregua. Tus defensas tampoco deberían hacerlo.