Los equipos que gestionan MetaDefender Core en entorno de producción necesitan saber cuál es el rendimiento real de su implementación y estar al tanto de los problemas antes de que las transferencias de archivos se ralenticen. También deben mantener la información confidencial fuera de sus registros y evitar procesar los mismos archivos dos veces.
MetaDefender Core La versión 5.24.0 incorpora métricas de tiempo de procesamiento por percentiles y alertas de capacidad; mejora la inteligencia de la tecnología Deep CDR™, la validación de la estructura de archivos y las decisiones de « Adaptive » (Sandbox ); avisa cuando un motor llega al final de su soporte técnico; excluye los nombres de los archivos de los registros; y ofrece a los servidores gestionados desde My OPSWAT Central Management un mayor control sobre su propia configuración. Veamos cuáles son las novedades.
Una visión más clara del rendimiento y la capacidad de procesamiento
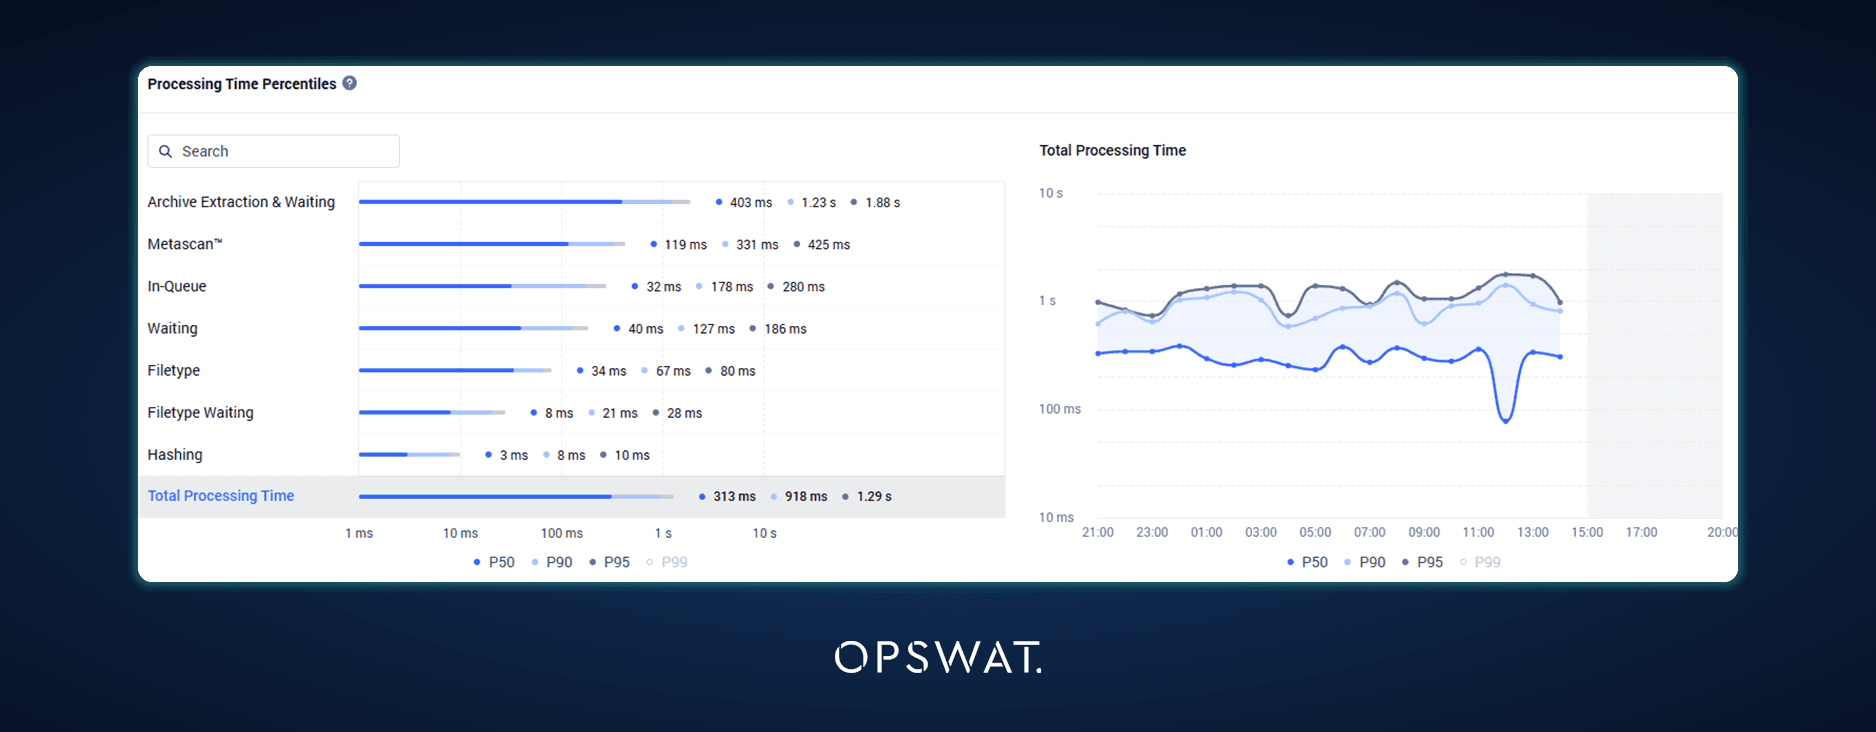
Percentiles del tiempo de procesamiento
El tiempo medio de procesamiento puede resultar engañoso cuando unos pocos objetos lentos lo elevan. El Informe ejecutivo y las vistas relacionadas del panel de control ahora incluyen las métricas de tiempo de procesamiento P50, P90, P95 y P99, de modo que los equipos pueden ver la velocidad de procesamiento habitual junto con los valores atípicos, en lugar de basarse únicamente en el promedio y el máximo.
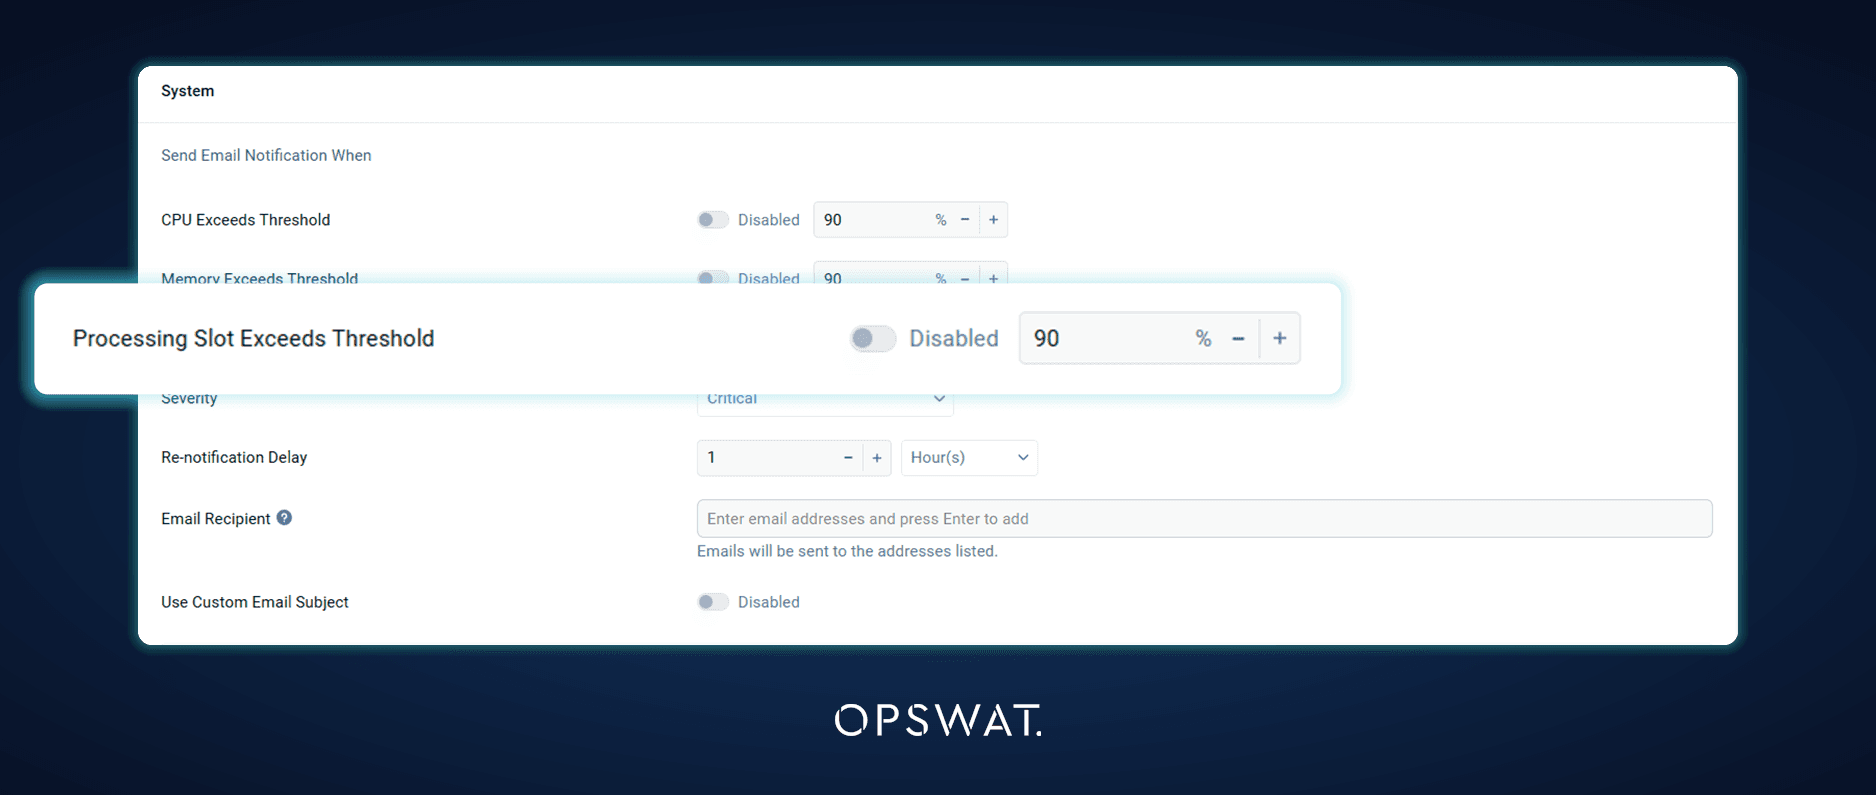
Alertas por correo electrónico cuando la capacidad de procesamiento se agota
Los administradores pueden configurar alertas para cuando el uso de la cola de análisis o de los intervalos de procesamiento supere un umbral definido. Las alertas pueden enviarse por correo electrónico y también aparecen en el panel de control, de modo que los equipos se enteren de que la implementación se está acercando a su capacidad máxima antes de que una cola cada vez más larga retrase las transferencias de archivos.
Desinfección más inteligente y decisiones más informadas sobre el « Sandbox »
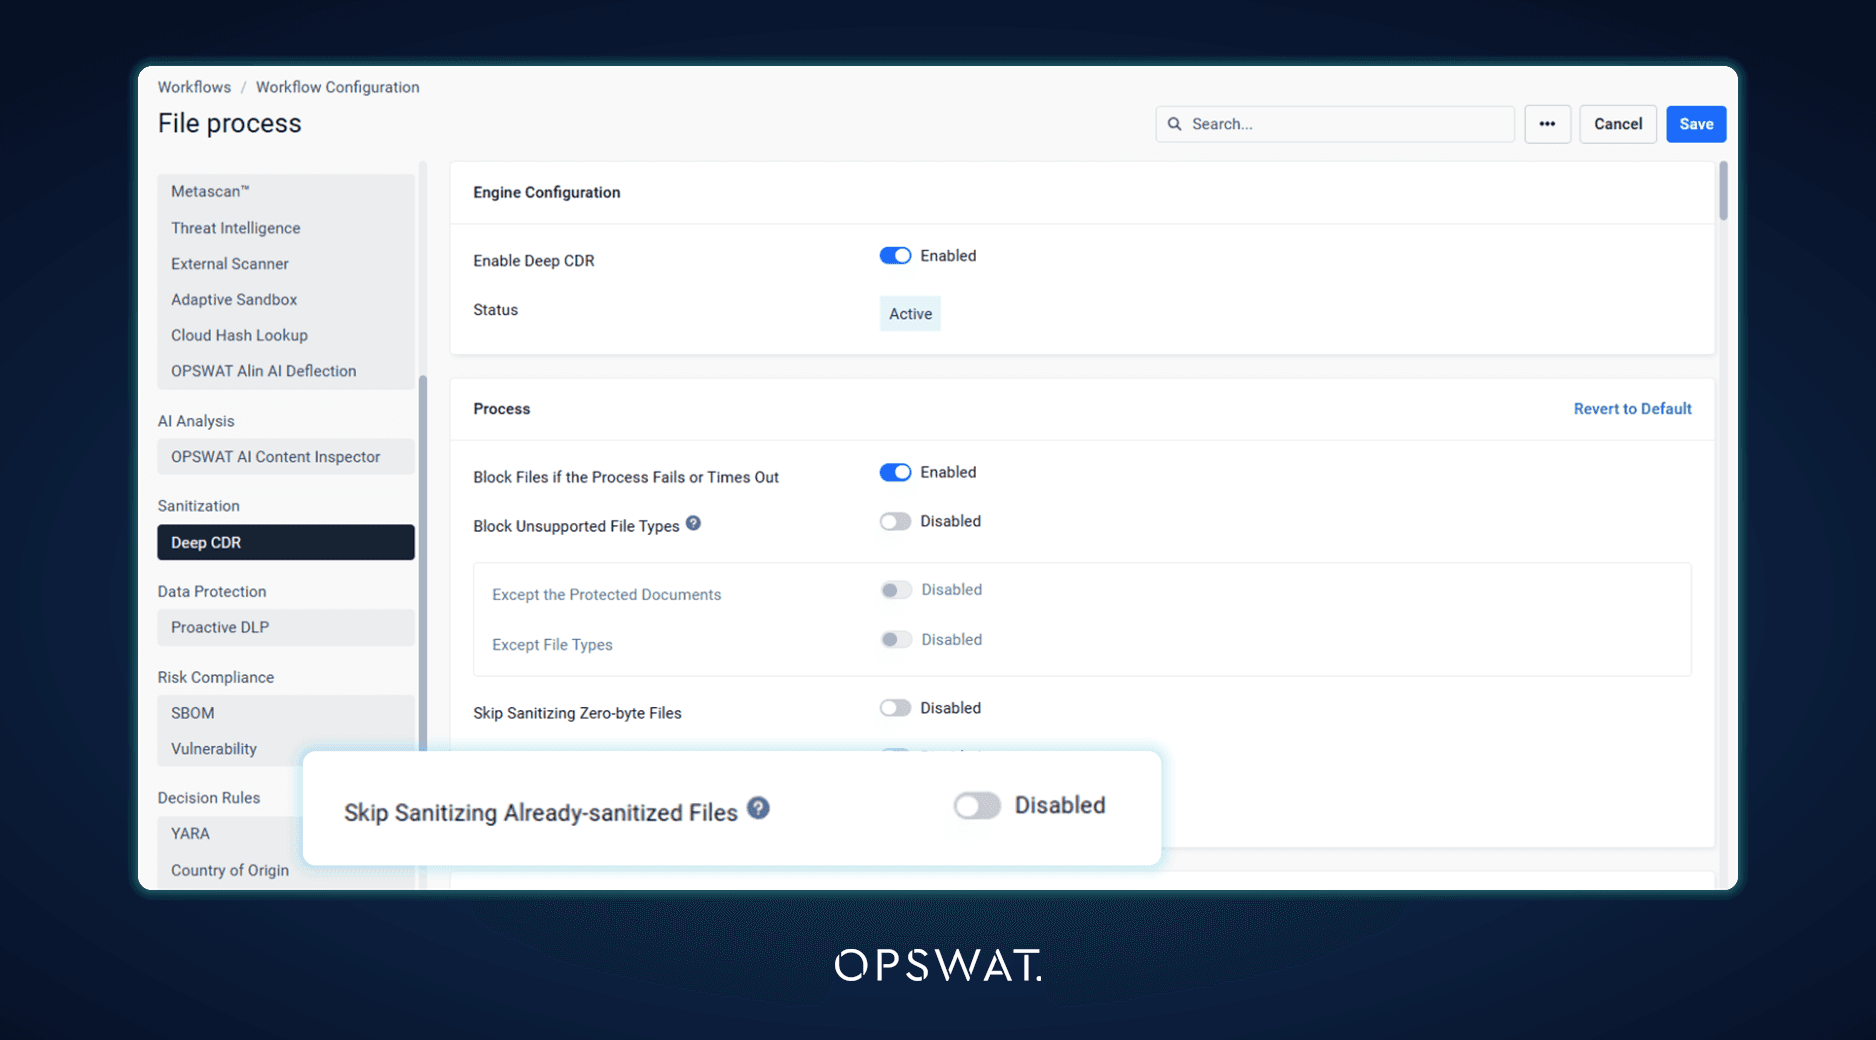
Mejoras en la tecnología Deep CDR™
La tecnología Deep CDR™ reconstruye cada archivo desde cero, por lo que depurar un archivo que ya ha sido depurado genera otra copia más. Una nueva opción, desactivada por defecto, impide que la tecnología Deep CDR™ vuelva a depurar un archivo cuando MetaDefender Core ya haya generado un resultado depurado. Esto ayuda MetaDefender Kiosk y a otros flujos de análisis repetido de USB a evitar que se acumulen copias depuradas.
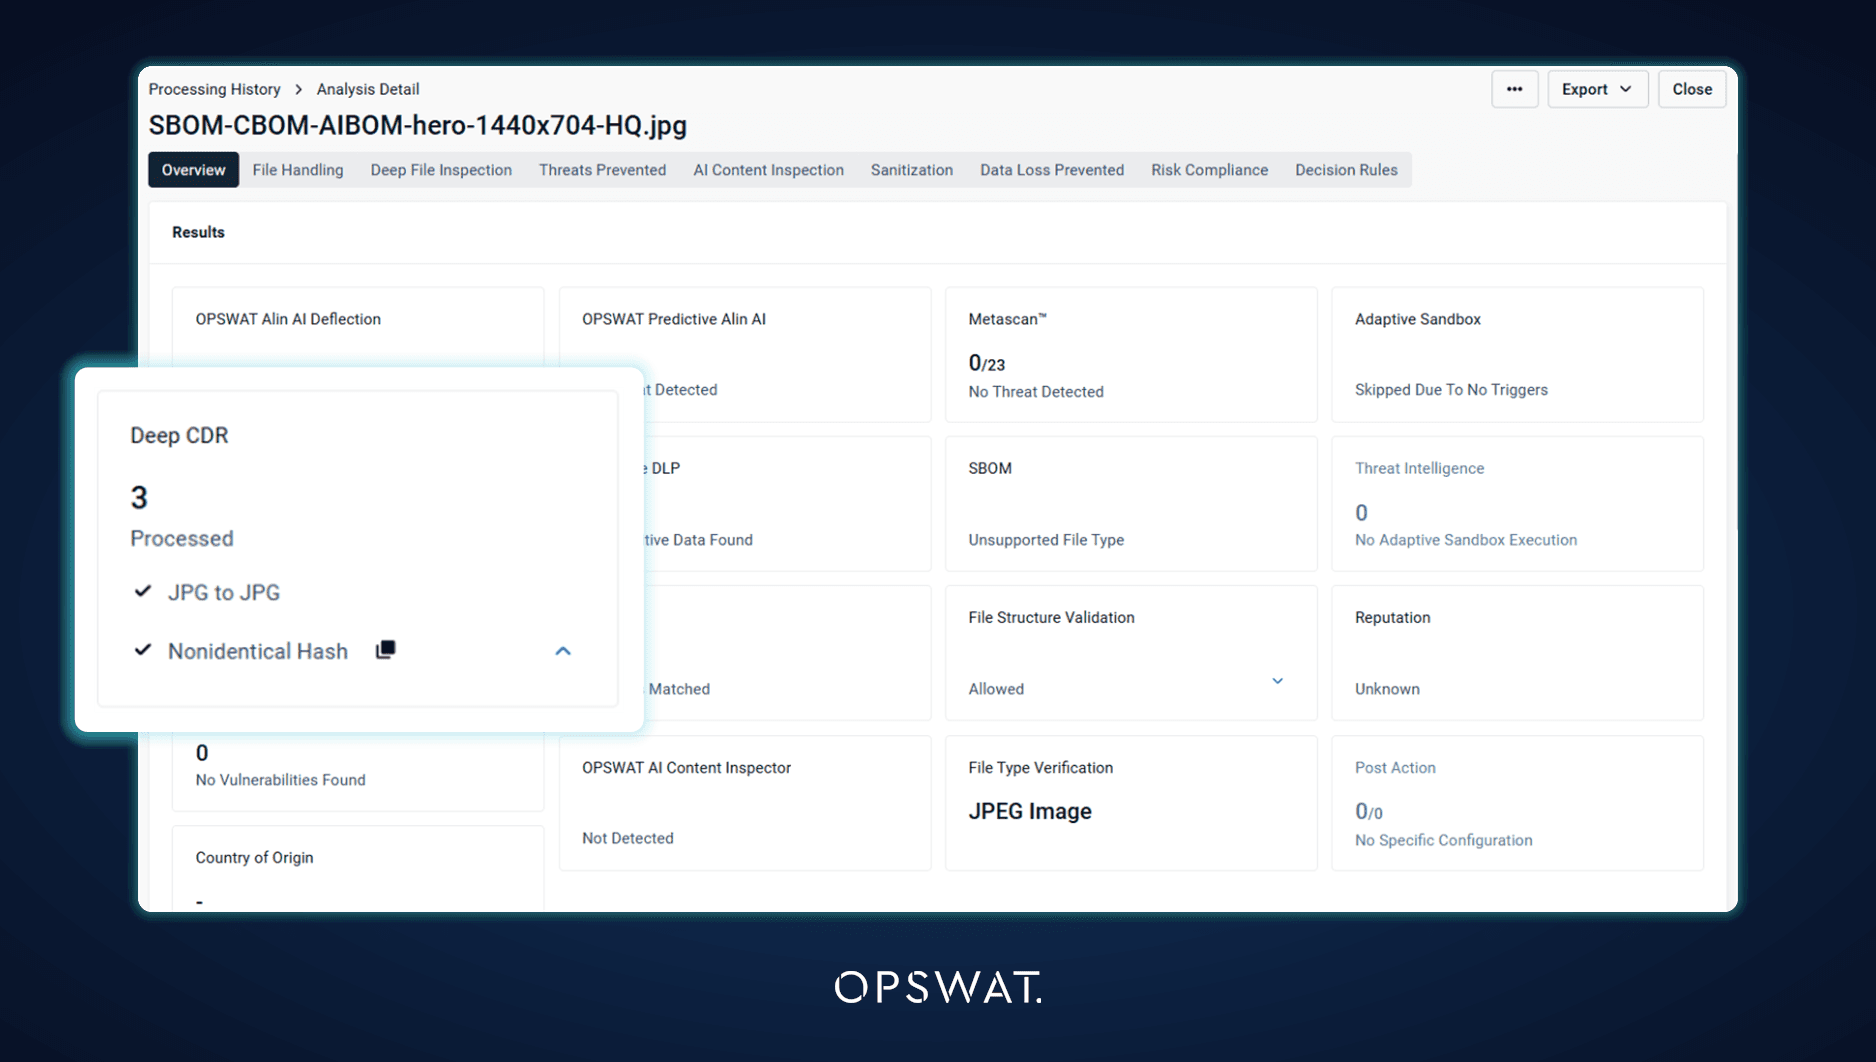
Los resultados de la tecnología Deep CDR™ también se aprecian con mayor claridad de un solo vistazo. La ficha de la tecnología Deep CDR™ en el resultado del procesamiento muestra ahora en primer lugar el número total de objetos procesados, de modo que los analistas pueden ver qué parte de un archivo se ha depurado sin necesidad de abrir los detalles.
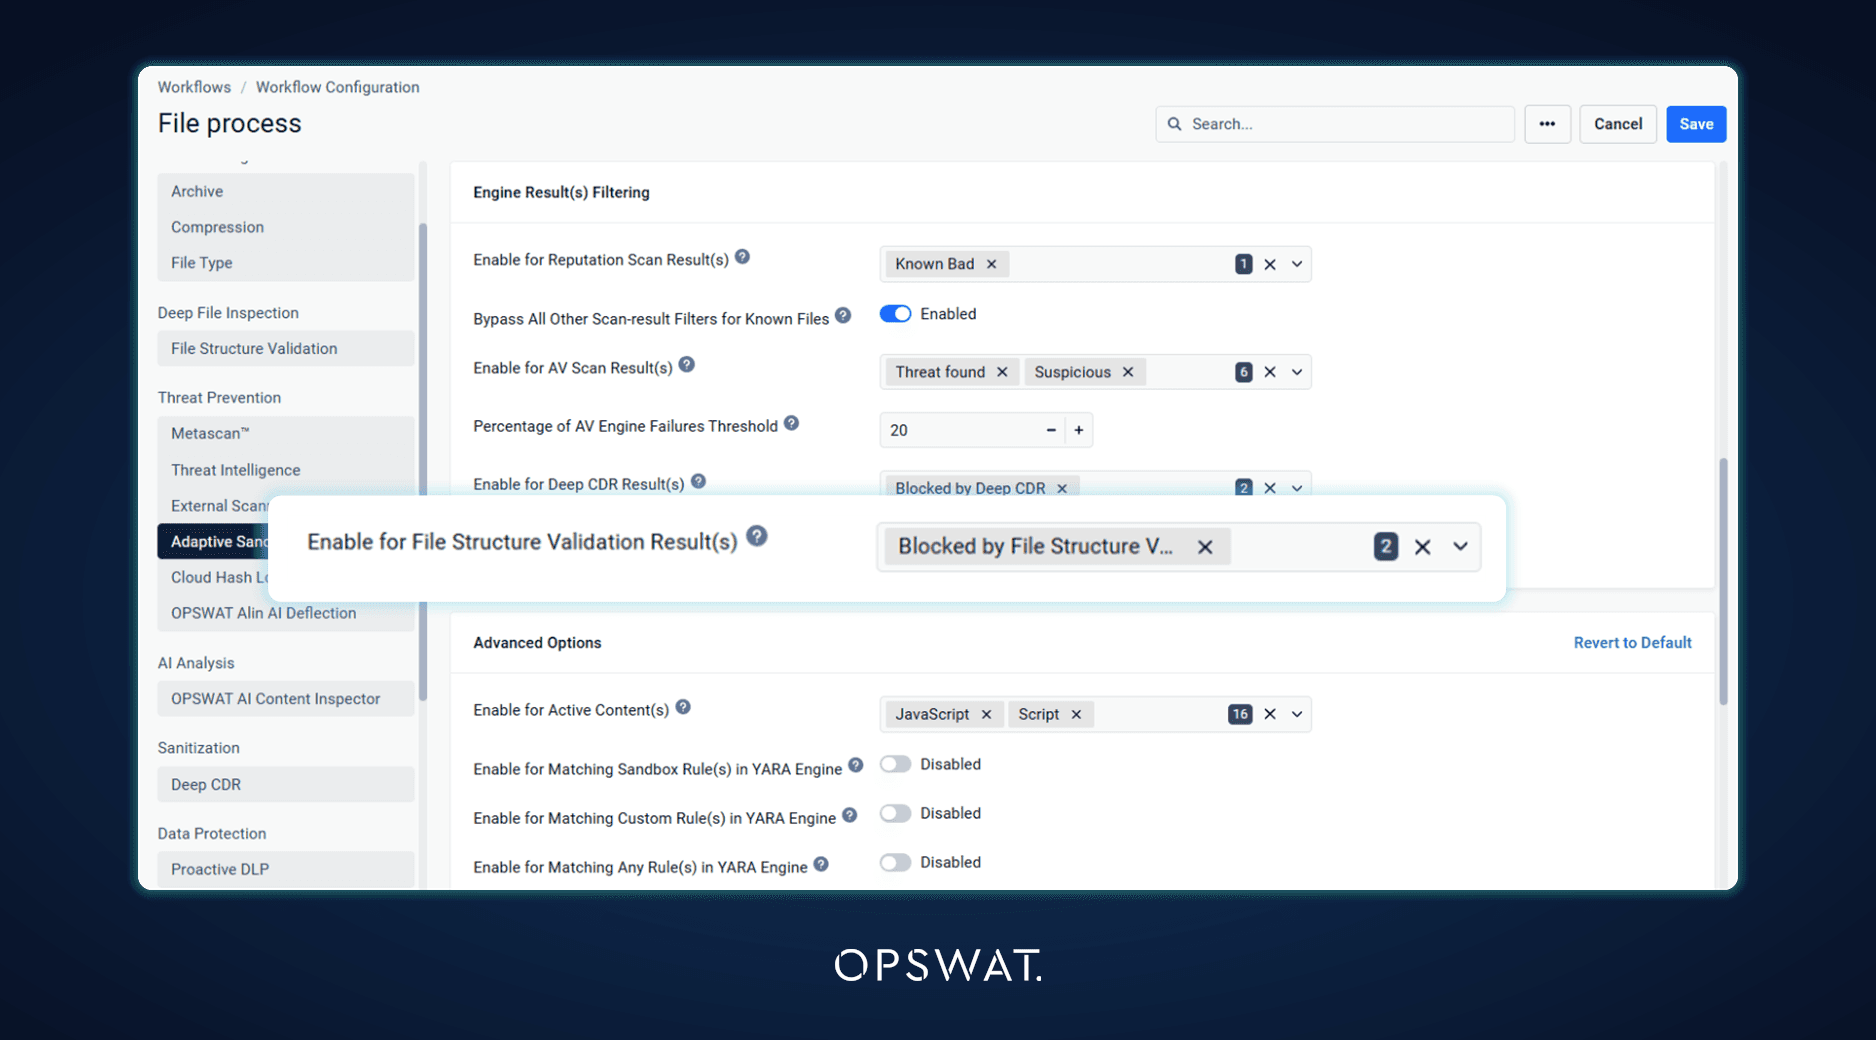
Los resultados de la validación de la estructura de archivos determinan qué se envía a Adaptive Sandbox
Los resultados de la validación de la estructura de archivos, como las macros y los hipervínculos, ahora pueden determinar si un archivo se envía a Adaptive Sandbox, del mismo modo que ya lo hacen los resultados de la tecnología Deep CDR™. Las organizaciones que se basan en la validación de la estructura de archivos para tomar esta decisión mantienen el mismo comportamiento de filtrado de « Sandbox ». Los archivos que extrae la validación de la estructura de archivos también se analizan tan pronto como el motor los devuelve, en el caso de las versiones del motor que devuelven resultados durante el procesamiento.
Mantenimiento más sencillo del motor y privacidad de los registros
Advertencias sobre el fin del soporte técnico de los motores
Ahora, los administradores reciben una notificación en la consola cuando un motor se acerca al final de su soporte técnico o lo ha superado. Ya no se instala ningún paquete de motor que requiera una versión más reciente de MetaDefender Core , independientemente de si se recibe mediante descarga, carga manual o carpeta de recogida, y el paquete actual permanece en servicio. La página «Motores» muestra el rechazo en el estado de actualización con una recomendación de actualizar en lugar de volver a intentarlo, y un motor instalado que necesite una versión más reciente muestra una advertencia en su mosaico.
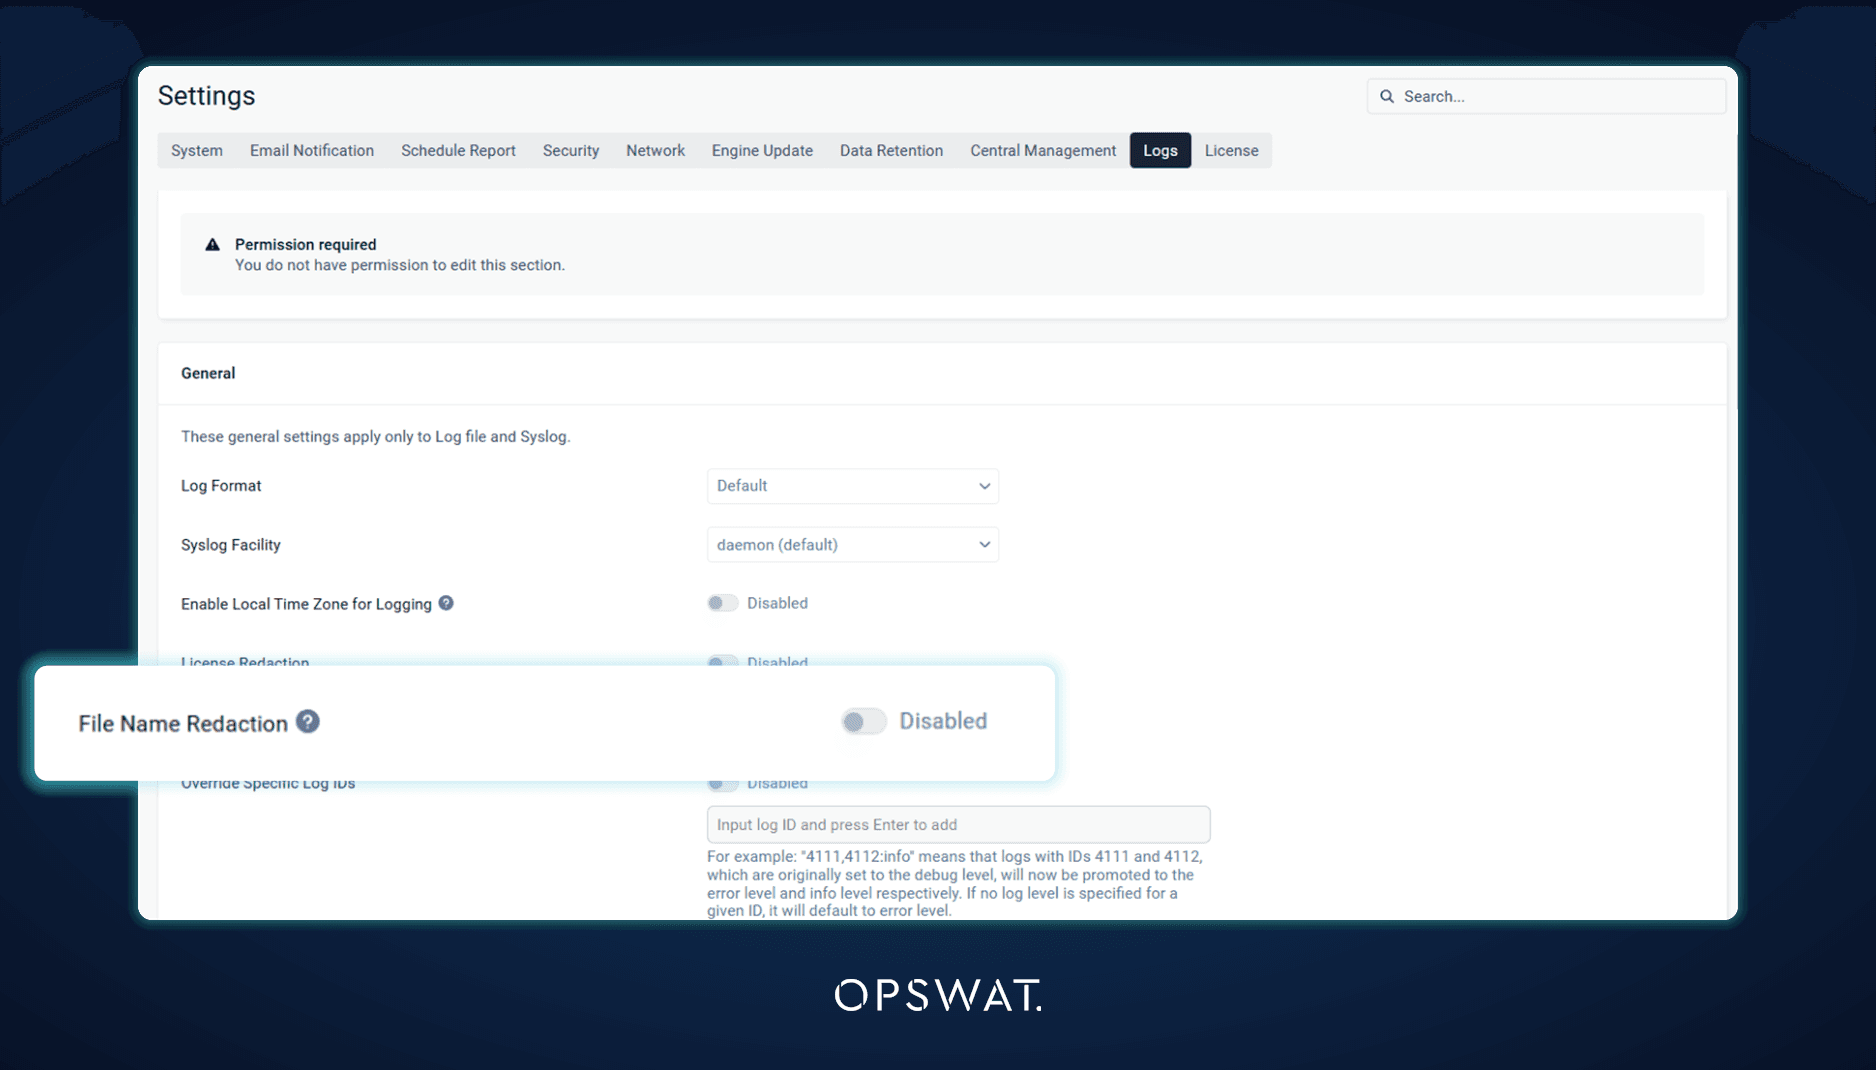
Ocultación de nombres de archivos en los registros
Los nombres de los archivos pueden revelar información confidencial, como un proyecto, un paciente o un cliente. Una nueva configuración de «Ocultación de nombres de archivos» sustituye los nombres de los archivos en los registros de MetaDefender Core por el identificador de datos del archivo, de modo que los archivos de registro y la salida de syslog ya no los revelan, aunque cada entrada sigue pudiendo vincularse a su registro de análisis.
Gestión centralizada a gran escala
Configuración del certificado «Per-Server » y de « Sandbox »
Una política de grupo My OPSWAT Central Management ahora puede dejar que cada servidor MetaDefender Core configure sus propios ajustes seleccionados, mientras que el resto de ajustes siguen sincronizándose desde la política. Una nueva pestaña de exclusiones en la política abarca el certificado HTTPS, de modo que cada servidor conserva su propio certificado específico del host en lugar de recibir un único certificado para todo el grupo, y la conexión Adaptive Sandbox , de modo que los servidores del mismo grupo puedan utilizar cada uno su propia dirección de servidor Sandbox y su propia clave API . Al desactivar una exclusión, los valores de la política se vuelven a aplicar en la siguiente sincronización, sin necesidad de volver a inscribir el servidor.
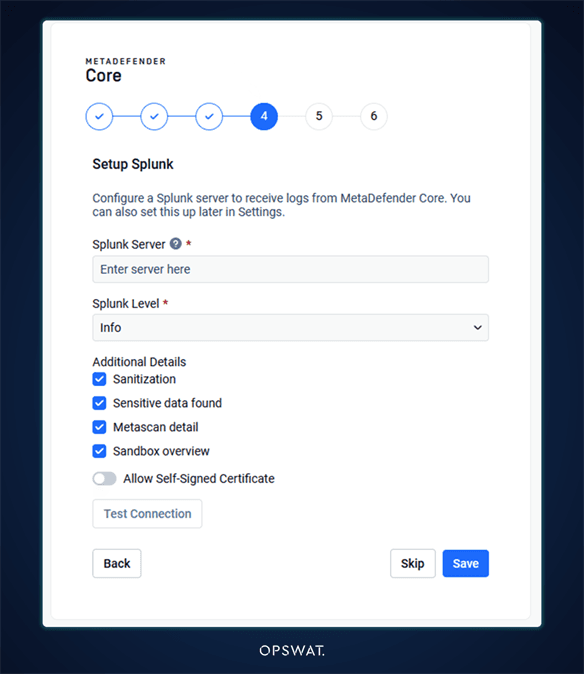
Configuración de Splunk desde Central Management
Ahora es posible configurar la integración con Splunk desde My ,OPSWAT yCentral Management para los servidores que gestiona, de modo que el reenvío SIEM se configura una sola vez para todo el parque de servidores. En el asistente de configuración, el paso de Splunk ahora aparece antes de la inscripción en Central Management y se omite una vez que el servidor se ha inscrito, ya que Central Management se encarga entonces de esa configuración.
También en esta versión
La versión 5.24.0 incluye otras mejoras. Ahora es posible añadir un certificado y su clave privada a partir de un único archivo; los archivos que contienen paquetes vulnerables aparecen en primer lugar en el filtro SBOM; y los ajustes del informe de uso se incluyen en la exportación de la configuración. En cuanto a la seguridad, se han solucionado los problemas detectados en una revisión interna de seguridad, MetaDefender Core ya no utiliza 7-Zip, y Protobuf y gRPC se han actualizado a las versiones v33.5 y v1.84.0. Para los servidores gestionados por My OPSWAT Central Management , los informes se envían ahora de forma fiable a través de conexiones lentas o de larga distancia durante los análisis de gran volumen; los campos de certificados de las políticas muestran los certificados asignados a la política, y la lista «Omitir por hash» muestra la fecha de caducidad establecida de forma centralizada.
Acción necesaria
La versión 8.0 de los módulos «Tipo de archivo», «Extracción de archivos comprimidos», «Compresión de archivos comprimidos», «País de origen» y «Tecnología Deep CDR™» requiere Microsoft Visual C++ Redistributable, versión 14.44 o posterior. Asegúrate de que esté instalado en los equipos con Windows antes de que estos módulos se actualicen a la versión 8.0.
OPSWAT También dejará de ofrecer soporte para Ubuntu 22.04 en MetaDefender ,Core y sus motores asociados a partir de abril de 2027. Los equipos que utilicen Ubuntu 22.04 deben planificar la migración a un sistema operativo compatible.
Publicado recientemente
¿Estás actualizando desde una versión anterior? Aquí tienes un breve resumen de las novedades que traen consigo las versiones MetaDefender Core v5.23.0:
- Más allá del SBOM: detección de CBOM y AIBOM: realiza un inventario de los activos criptográficos y su resistencia cuántica, e identifica los modelos de IA junto con sus licencias.
- Informes exhaustivos de SBOM y vulnerabilidades sin esperas: los informes se generan en segundo plano mediante una bandeja de informes y con un tiempo de espera de exportación configurable.
- Controles más estrictos del flujo de trabajo: detén el procesamiento de un archivo cuando se detecte un archivo bloqueado, acepta únicamente archivos protegidos con contraseña y configura « Proactive DLP » según el tipo de archivo.
- Recuperar y gestionar archivos en cuarentena desde Central Management: Descargar y gestionar archivos en cuarentena sin necesidad de abrir un puerto de entrada.
- Almacenamiento de contraseñas sincronizado con Central Management: los almacenes de contraseñas se aplican de forma coherente en todo un grupo de instancias.
Para consultar el historial completo, consulta las notas de la versión.
Próximos pasos
¿Estás listo para empezar a utilizar « MetaDefender »Core v5.24.0? Echa un vistazo a estos recursos útiles:
- Visita opswat.metadefender
- Actualiza a MetaDefender Core v5.24.0
- Acceder a las notas de la versión
¿Tienes alguna pregunta? Escríbenos a opswat
