MetaDefender ICAP Server Ya está disponible la versión 5.16.0, que ofrece un mayor control sobre los archivos que se analizan, información detallada sobre cada solicitud mientras se procesa y una forma de solucionar problemas en las integraciones de ICAP desde la interfaz de usuario web.
Novedades de la versión 5.16.0
- Ámbito de análisis por tipo de archivo: analizar todos los tipos de archivo, todos excepto los seleccionados o solo los seleccionados.
- Etapas del historial de tramitación: cada solicitud se registra en el momento de su recepción y se indica su estado actual hasta que se emita la resolución.
- Captura de tráfico integrada: graba el tráfico ICAP y HTTP desde la interfaz de usuario web y descárgalo en forma de transacciones legibles o archivos .pcap.
- Panel de control de seguridad de archivos: resultados de las solicitudes, motivos de autorización y bloqueo, y rendimiento del sistema, todo en una sola vista.
- Actualizaciones remotas y perfiles de « Server » específicos de cada instancia: actualiza desde My OPSWAT Central Management y conserva los perfiles de « Server » de cada instancia cuando se aplique una política de grupo.
- Modo FIPS 140-3: aplícalo desde la interfaz de usuario web, con una comprobación de compatibilidad para TLS heredado.
Casos de uso
Las organizaciones que:
- Inspecciona archivos procedentes de proxies web, servidores de transferencia gestionada de archivos (MFT) y otros dispositivos compatibles con ICAP.
- En algunos flujos de trabajo solo es necesario analizar unos pocos tipos de archivos de alto riesgo.
- Gestiona varias instancias de MetaDefender ,ICAP yServer a través de My ,OPSWAT yCentral Management.
- Funcionar en entornos que requieran el cumplimiento de la norma FIPS 140-3.
Seleccionar archivos por tipo: envía solo los archivos que deban escanearse
El control de tipos de archivo solía funcionar únicamente como una lista de permitidos. Los tipos seleccionados se saltaban el análisis y el resto se analizaba, por lo que analizar solo unos pocos tipos significaba seleccionar casi todos los demás.
La versión 5.16.0 sustituye la lista de permitidos por el «Ámbito de análisis por tipo de archivo», que cuenta con tres modos de análisis:
- Analizar todos los tipos de archivo (por defecto).
- Escanear todos los archivos excepto los de los tipos seleccionados.
- Escanear solo los tipos de archivo seleccionados.
Selecciona un modo de escaneo para cada flujo de trabajo en «Escaneo de archivos» > «Ámbito de escaneo por tipo de archivo».
Ventajas: Los flujos de trabajo que solo necesitan analizar unos pocos tipos de archivos de alto riesgo pueden seleccionar únicamente esos tipos, en lugar de excluir todos los demás, y enviarlos exclusivamente a MetaDefender Core™.
Etapas del historial de tramitación: comprueba en qué fase se encuentra cada solicitud
Anteriormente, una solicitud solo aparecía en el «Historial de procesamiento» una vez finalizado su análisis. Un archivo que aún se estaba analizando tenía el mismo aspecto que uno que nunca había llegado, y para confirmarlo había que abrir la consola de MetaDefender Core .
Ahora se crea un registro en cuanto se recibe la solicitud « ICAP ». Este pasa por cinco fases:
- Recepción: el archivo está llegando desde el cliente ICAP .
- Enviando: el archivo se está enviando a MetaDefender Core .
- Análisis: MetaDefender Core está analizando el archivo.
- Recuperación: se está recopilando el resultado, junto con el archivo depurado o censurado, en caso de que la tecnología Deep CDR™ o Proactive DLP™ hayan generado uno.
- Respuesta: el archivo final se está devolviendo al cliente ICAP .
Cada solicitud muestra su estado actual hasta que se emita el veredicto.
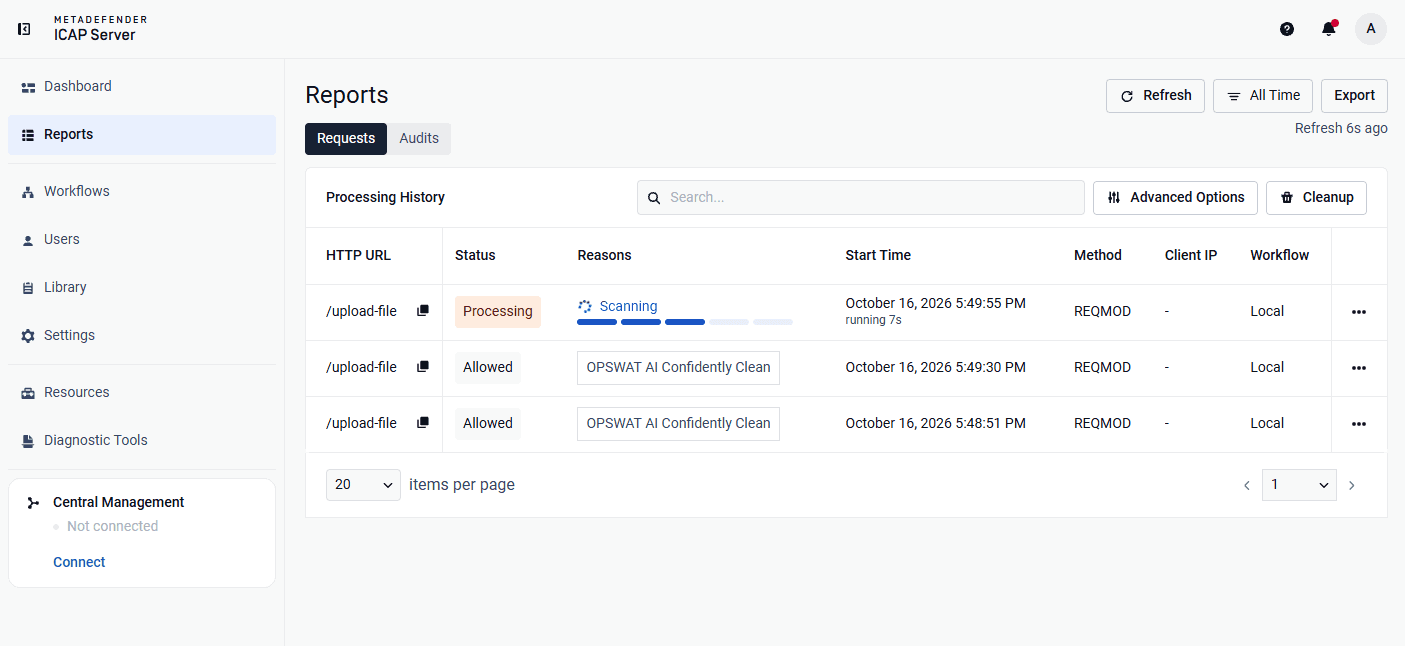
Ventajas: Los administradores pueden distinguir entre un escaneo lento y una solicitud que nunca llegó sin necesidad de abrir la consola de MetaDefender Core . Los archivos de gran tamaño que permanecen en el estado «Respondiendo» se muestran como «en curso» en lugar de aparecer como «perdidos».
Captura de tráfico integrada: resolución de problemas en las integraciones de « ICAP » desde la interfaz de usuario web
Cuando un cliente de ICAP —como un servidor proxy, MFT u otro cliente de ICAP — no puede conectarse, recibe respuestas inesperadas o se agota el tiempo de espera, los administradores ahora pueden capturar el tráfico desde la interfaz de usuario web.
Cómo funciona: Inicia una captura, reproduce el problema y descarga el resultado. Cada captura registra el mismo tráfico de dos formas:
- Transacciones: todas las solicitudes y respuestas ICAP y HTTP, registradas tras la terminación de TLS, de modo que el tráfico ICAPS sea legible. Estas muestran qué se envió y por qué fue rechazado.
- Paquetes: tráfico sin procesar guardado como archivos .pcap estándar, en los que se muestran el establecimiento de la conexión, los reinicios, las retransmisiones y los tiempos. MetaDefender ICAP Server incluye una herramienta de captura en Linux y utiliza el Monitor de paquetes (pktmon) integrado en Windows.
Las capturas se pueden filtrar por fuente de tráfico, interfaz de red e IP del cliente, y se les puede asignar un nombre para que los archivos descargados sean fáciles de encontrar más adelante. Pueden contener el contenido de archivos y otros datos confidenciales, por lo que esta función está desactivada por defecto. Para activarla, basta con realizar un cambio único en el archivo de configuración y, a continuación, reiniciar el sistema.
Inicia, filtra y descarga las capturas en «Diagnóstico > Captura de tráfico».
Ventajas: Cada captura registra tanto lo que se intercambió como el comportamiento de la conexión, sin necesidad de una herramienta de captura independiente en el servidor.
Nuevo panel de control de seguridad de archivos: visibilidad en un único panel
El panel de control rediseñado muestra cuánto tráfico se ha procesado, qué ha ocurrido con él y por qué.
La pestaña «Seguridad» se abre con un «Resumen de solicitudes». En él se detalla por qué se permitieron las solicitudes (por resultado del análisis, por configuración sin análisis o por ajustes de anulación) y por qué se bloquearon. Las solicitudes que el cliente cerró antes de que se completaran aparecen por separado como «Abortadas por el cliente», por lo que los totales coinciden. Los gráficos de tendencias y las fichas de resumen muestran los resultados a lo largo del tiempo y por tipo de archivo.
La pestaña «Sistema » muestra el rendimiento del sistema junto con la actividad de seguridad.
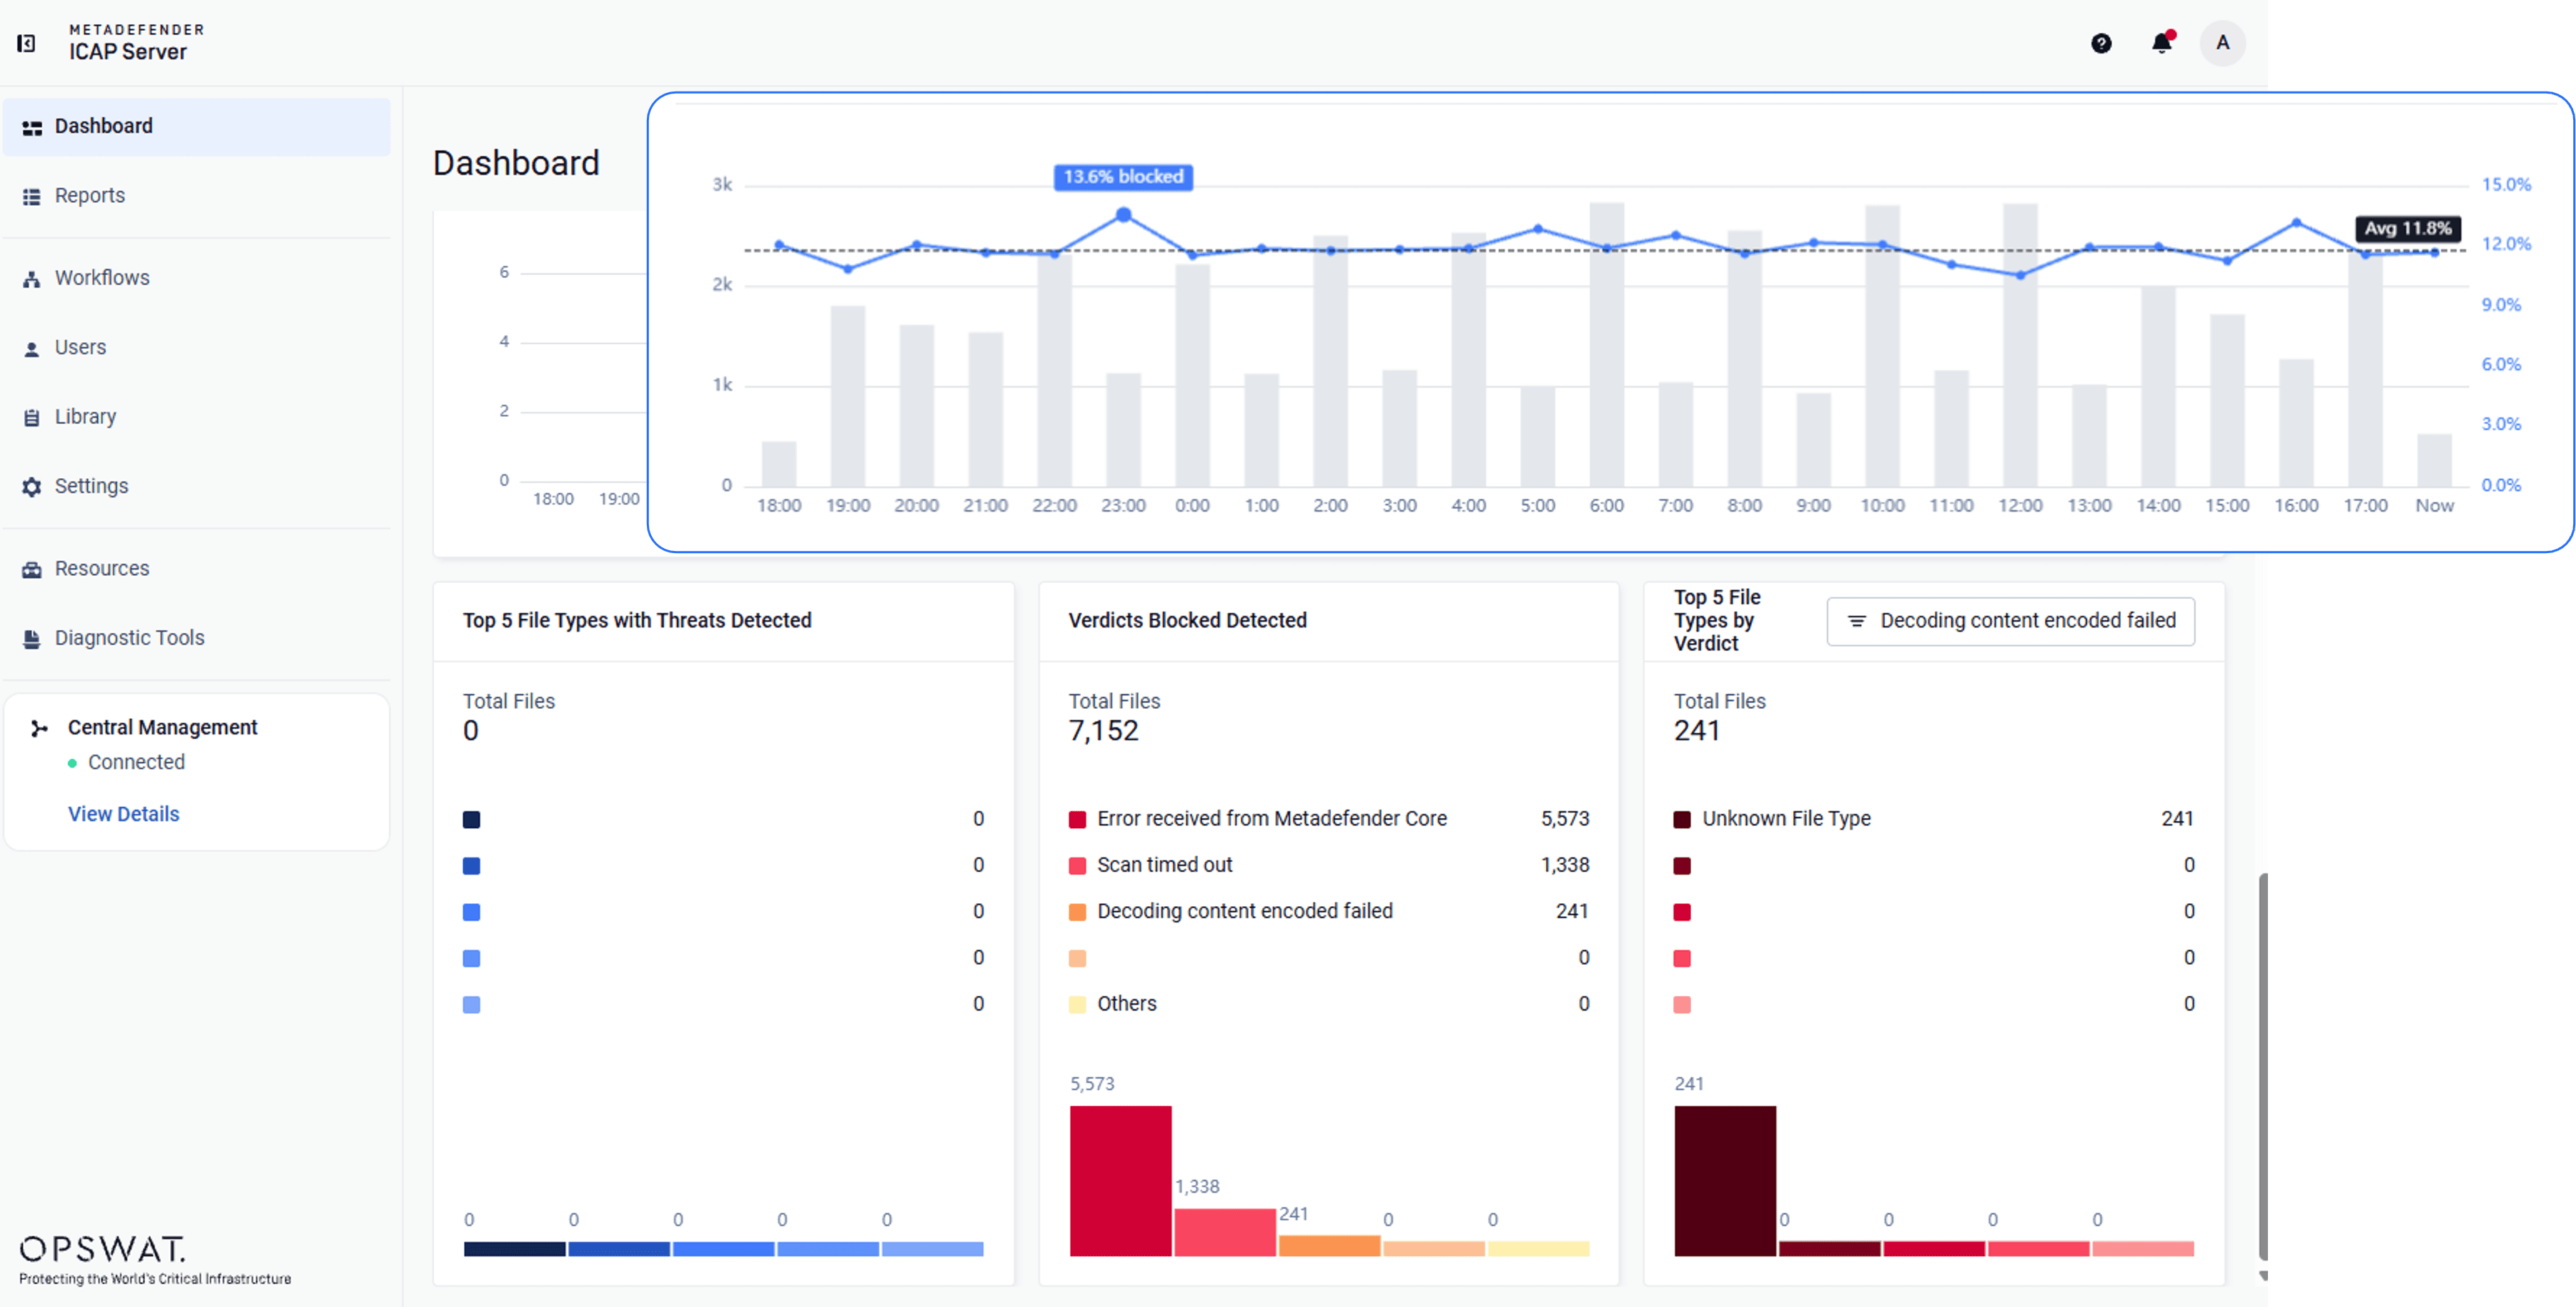
Ventajas: Los equipos pueden consultar los motivos de las autorizaciones y los bloqueos en un solo lugar, incluidos los archivos permitidos por la configuración sin necesidad de analizarlos. Este desglose cobra mayor importancia ahora que «Scan Scope» permite que los flujos de trabajo omitan tipos de archivos de forma deliberada.
My OPSWAT Central Management: Actualizaciones remotas y perfiles de « Server » específicos para cada instancia
Actualizaciones remotas. Las instancias registradas se pueden actualizar desde la consola de Central Management en Windows y Linux. La suma de comprobación del instalador se verifica antes de la instalación, y la instancia debe superar una comprobación de estado y de licencia posteriormente.
Las instancias con la versión 5.15.0 o anterior deben actualizarse primero manualmente a la versión 5.16.0.
Políticas de grupo detalladas: la configuración compartida se rige por la política de grupo, y cada instancia conserva sus propios perfiles de « Server ».
Ventajas: Los administradores que gestionan varias instancias pueden actualizar varias instancias y aplicar una política compartida sin necesidad de iniciar sesión en cada servidor ni restablecer las conexiones MetaDefender Core .
Modo FIPS 140-3: aplicarlo desde la interfaz de usuario web mediante una comprobación de preparación
- Aplicación mediante un solo conmutador: basta con pulsar un conmutador para activar el modo FIPS, y el servidor web se reinicia para aplicar el cambio.
- Comprobación de preparación: las conexiones que aún permiten TLS 1.1, TLS 1.0 o SSL 3.0 bloquean la aplicación de las normas y aparecen en una lista con un enlace para solucionar cada una de ellas.
- Configuración protegida: no se pueden seleccionar protocolos heredados mientras el modo FIPS esté activado.
Activa la norma FIPS 140-3 en «Configuración» > «Seguridad» > «Modo FIPS 140-3».
Ventajas: Los administradores pueden ver qué conexiones TLS impiden la aplicación de FIPS y solucionarlas antes de activarla.
También en esta versión
- Mensajes de sincronización más claros en Central Management : si la instancia no puede conectarse a Central Management durante un proceso de guardado, el cambio se muestra como guardado, con un aviso aparte indicando que aún no se ha sincronizado.
- Rotación de registros en Linux: el registro del transportador « Central Management » ahora se rota a diario, se comprime y se limita a un máximo de 30 archivos, al igual que en Windows.
- Actualizaciones de bibliotecas: se han actualizado OpenSSL, NGINX, curl, PostgreSQL, libxml2 y c-ares para solucionar vulnerabilidades conocidas.
ServerICAP MetaDefender : diseñado para proteger todo lo que entra en su entorno de red
MetaDefender ICAP Server protege los archivos en el perímetro de la red, antes de que entren en su organización y lleguen a los usuarios, las aplicaciones o los sistemas de almacenamiento. Es ahí donde las amenazas se interceptan con mayor eficacia y donde las deficiencias en materia de fiabilidad o cumplimiento normativo tienen mayor repercusión.
ICAP (Protocolo de adaptación de contenidos de Internet) es un estándar abierto que permite descargar los servicios de seguridad a servidores especializados, lo que aumenta el rendimiento de la red al tiempo que se mantienen las capacidades de inspección en profundidad.
Todos los archivos sospechosos que circulan por el tráfico de red se bloquean o se depuran antes de que los usuarios finales puedan acceder a ellos. Los datos confidenciales se ocultan, se eliminan o se bloquean para ayudar a las organizaciones a cumplir con las normas de seguridad. Las funciones de protección principales —Metascan™ Multiscanning , que se basa en múltiples motores antimalware e inteligencia artificial; la tecnología Deep CDR™; Proactive DLP™; Adaptive Sandbox , File-Based Vulnerability Assessment y otras tecnologías— no sufren cambios en esta versión.
Próximos pasos
MetaDefender ICAP Server La versión 5.16.0 ya está disponible. Los clientes actuales pueden descargar la última versión desde el My portal de OPSWAT™. Para consultar las notas completas de la versión y las instrucciones de actualización, visita la OPSWAT sección de documentación.
¿Te interesa proteger el tráfico de red con soluciones que incorporan la tecnologí ICAP? Ponte en contacto con nuestro equipo para descubrir cómo MetaDefender ICAP Server protege su tráfico de archivos en el perímetro.
