Cuando falla un análisis, lo primero que hay que preguntarse es por qué. MetaDefender Software Supply Chain La versión 4.3.0 ofrece a los equipos de seguridad una forma directa de averiguarlo, gracias a los nuevos estados de análisis y a la pestaña «Cronología», que muestra cada fase del análisis, su duración y el motivo del fallo.
Esta versión también incorpora actualizaciones con un solo clic para instancias con acceso a Internet y la comparación de vulnerabilidades entre distintos análisis, además de pequeños cambios en la eliminación de informes, la gestión de paquetes y la interfaz de línea de comandos. A continuación te explicamos qué ha cambiado en la versión 4.3.0 y qué implica para tu flujo de trabajo de seguridad de la cadena de suministro de software.
Reestructuración de la plataforma: nuevos estados de análisis y la pestaña «Cronología»
La remodelación de la plataforma cambia la forma en que MetaDefender ,Software ySupply Chain informan sobre los análisis. Introduce dos novedades que funcionan conjuntamente: nuevos estados de análisis que describen el estado de un análisis con mayor precisión, y una pestaña «Cronología» que muestra lo que ha ocurrido durante el mismo.
Tres nuevos estados de escaneo
Ahora, los análisis pueden mostrar tres nuevos estados: «Fallo parcial», «Vacío» y «Tiempo de espera agotado». Cada estado te proporciona información diferente sobre el análisis, para que sepas por dónde empezar al revisar un resultado.
La pestaña «Cronología»
La pestaña «Cronología» muestra cada fase del análisis, su duración y el motivo del fallo. Dado que cada fase muestra su duración, puedes ver en qué momento se agotó el tiempo en un análisis que se prolongó demasiado o que superó el tiempo de espera. En el caso de un análisis con fallo parcial, la pestaña «Cronología» muestra el motivo del fallo.
Actualizaciones con un solo clic desde «Configuración»
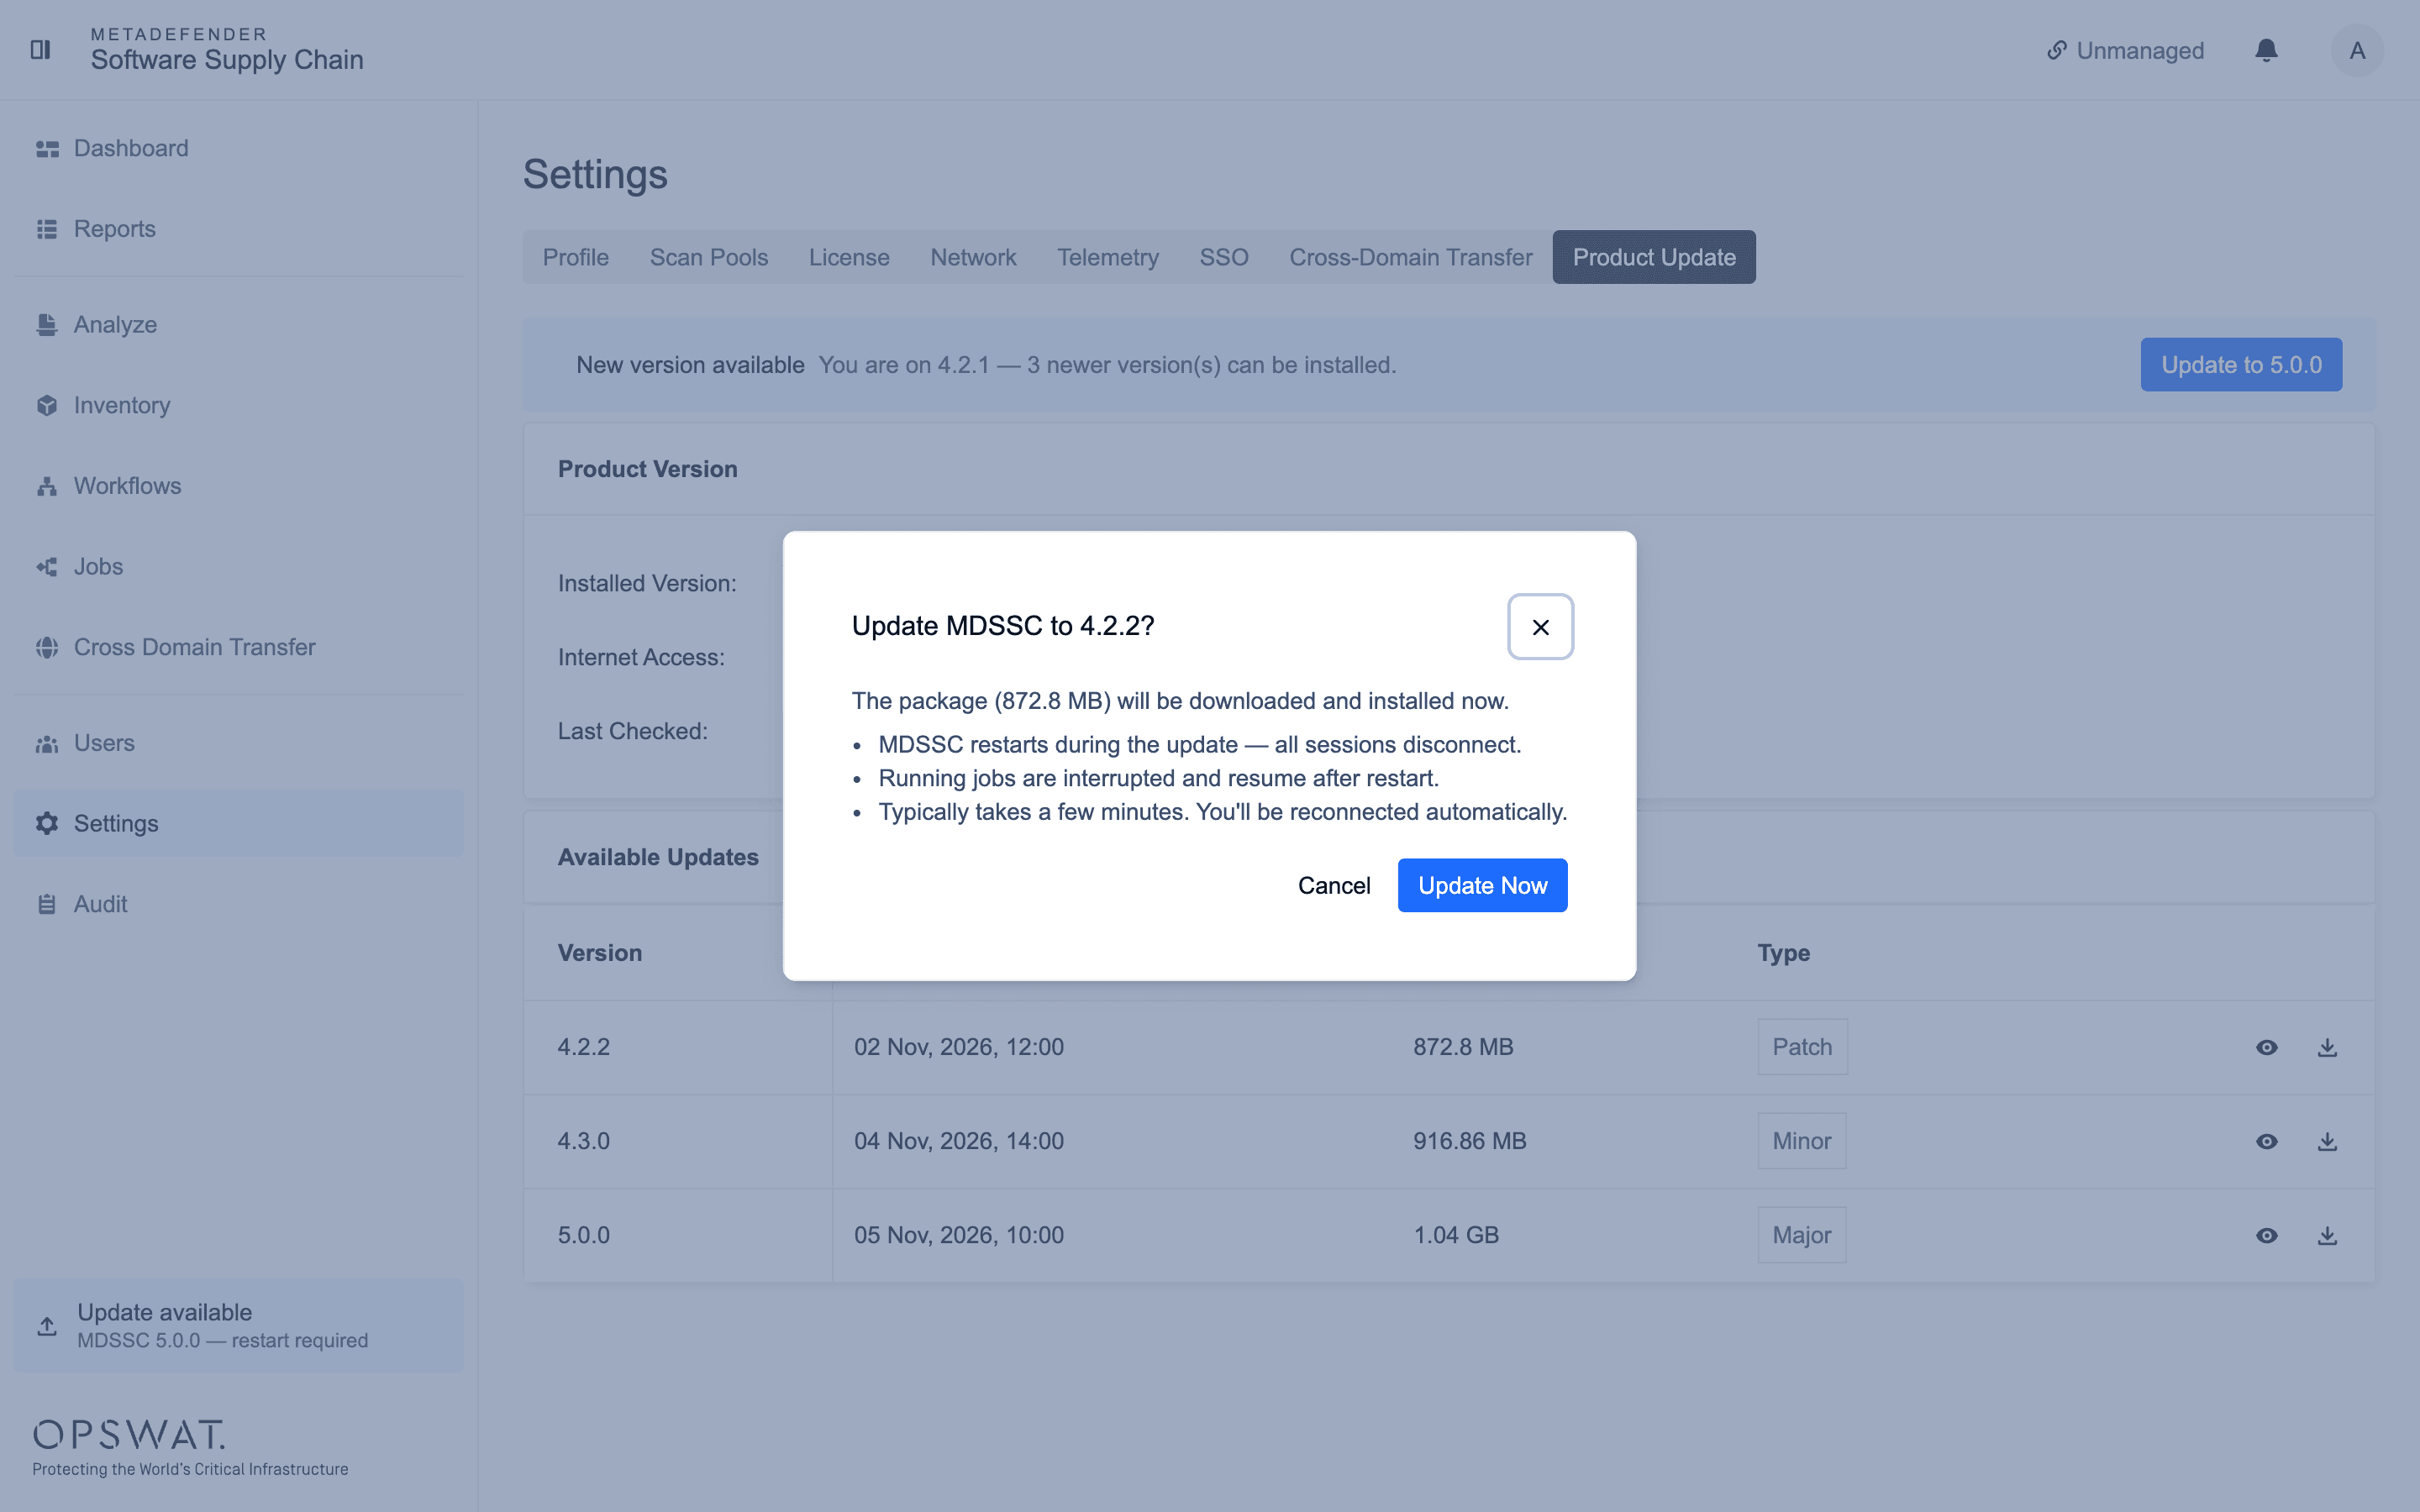
Las instancias con acceso a Internet ya pueden actualizarse a una versión más reciente desde «Configuración» con un solo clic. La actualización se inicia desde el propio producto.
Comparar vulnerabilidades entre distintos análisis
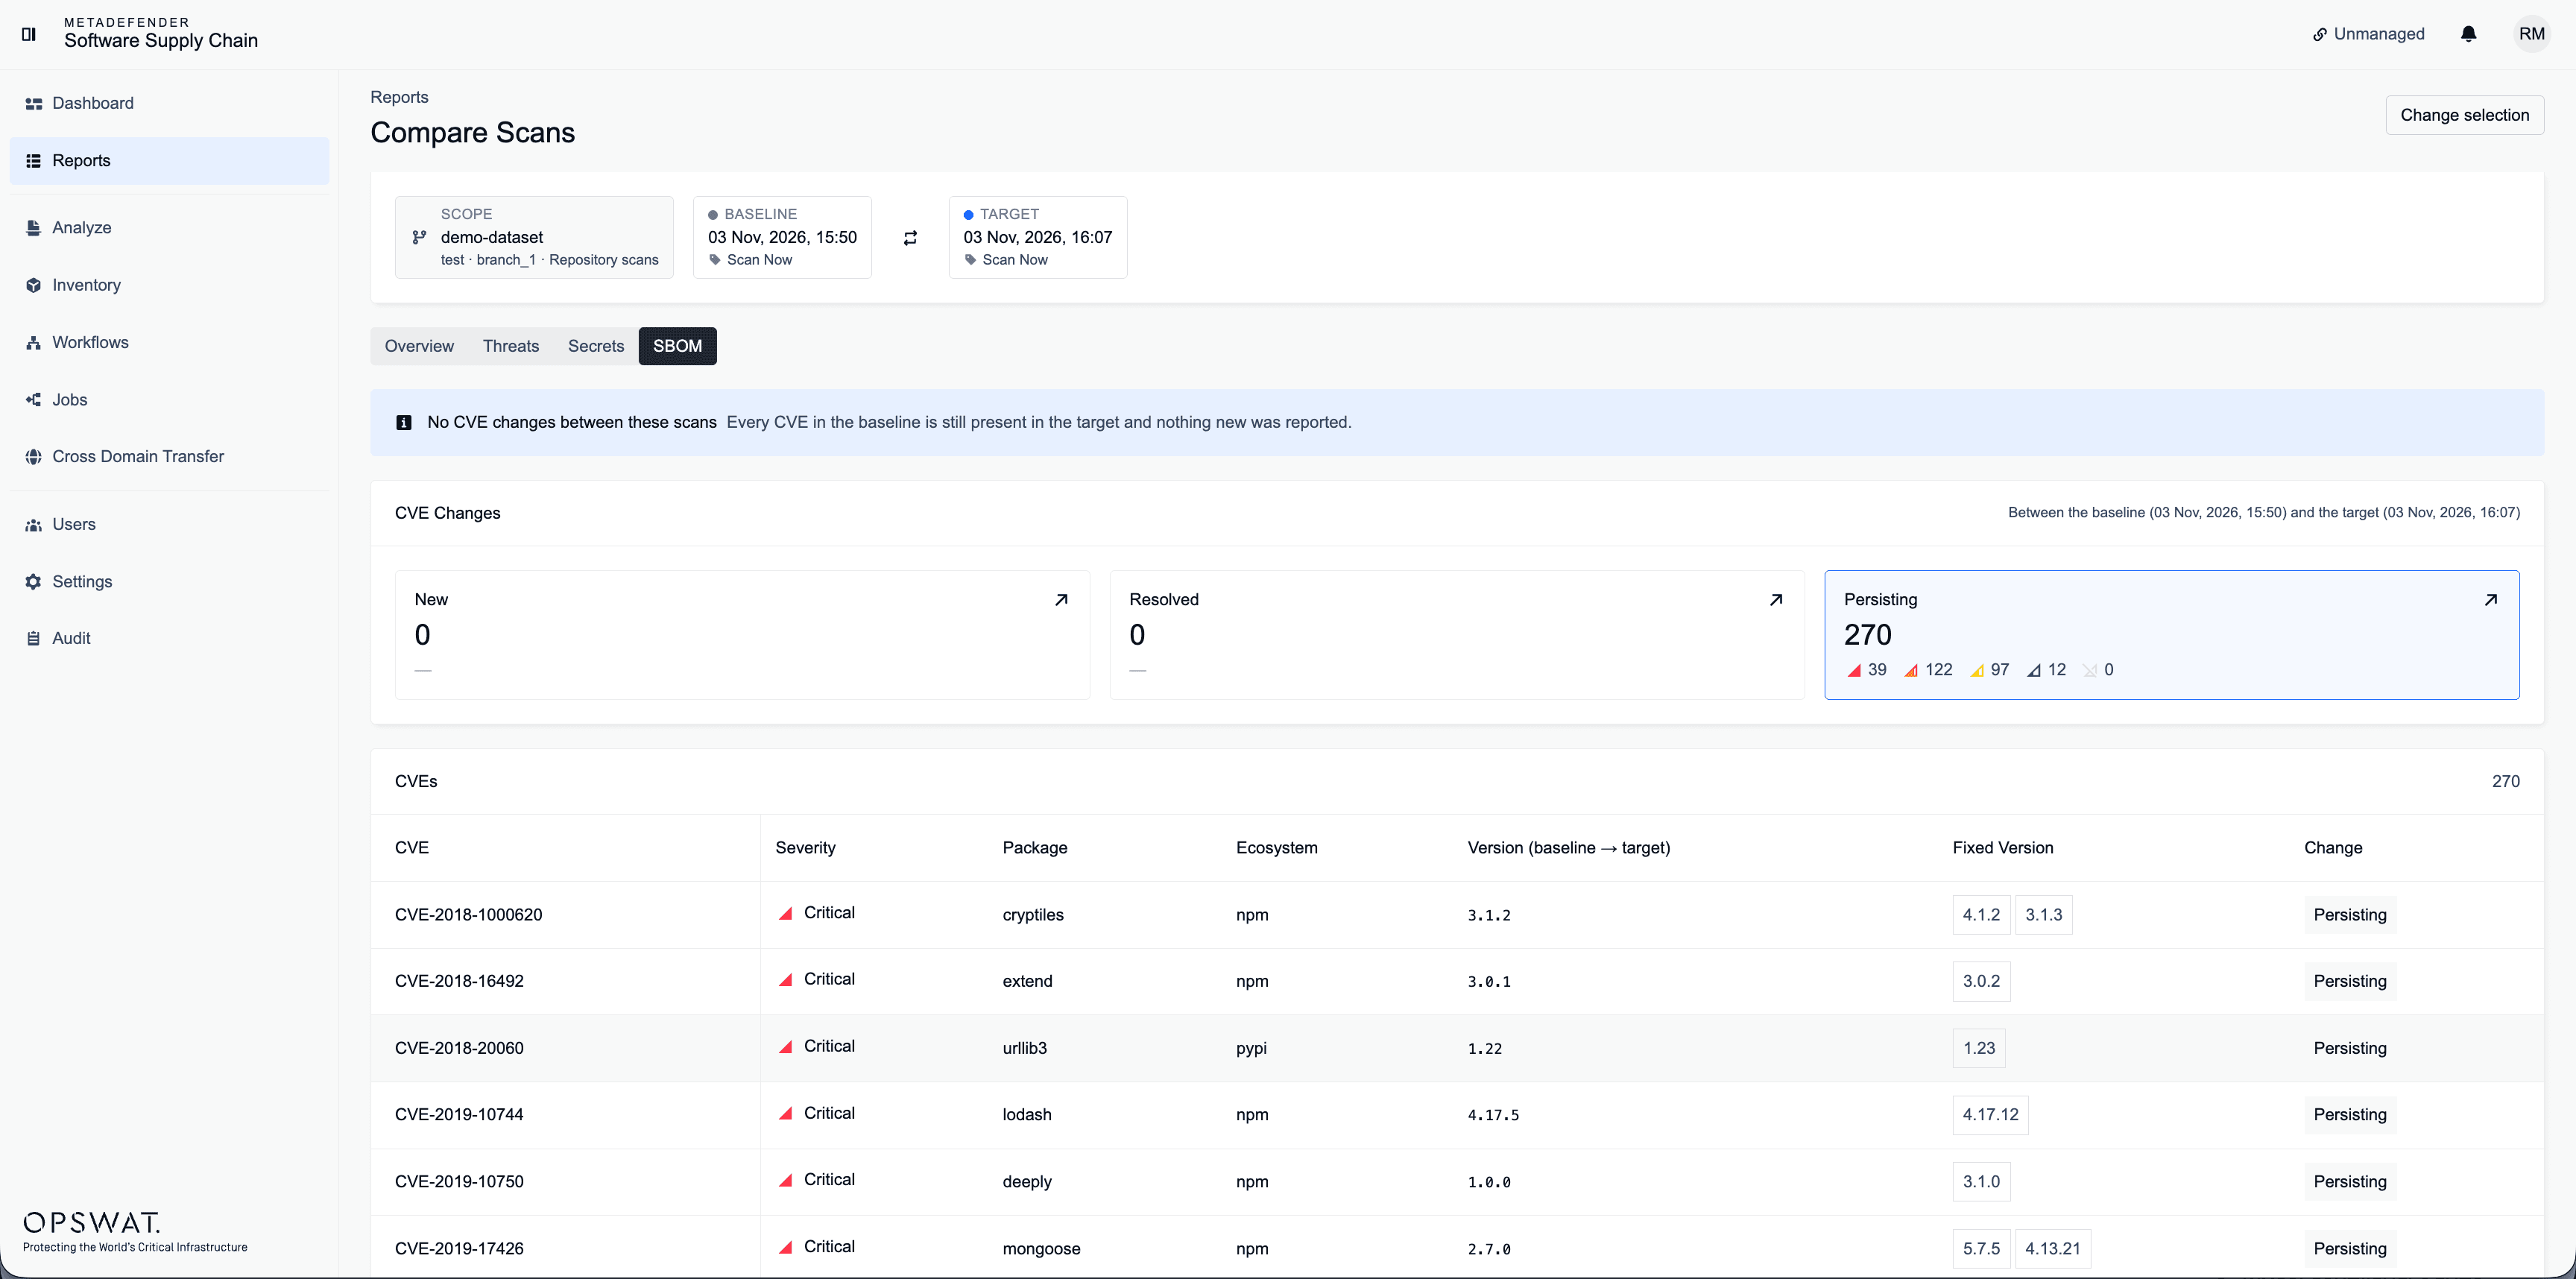
Ahora los usuarios pueden comparar los CVE (vulnerabilidades y exposiciones comunes) entre varios análisis de un mismo repositorio o archivo. La comparación abarca un repositorio o archivo cada vez y muestra cómo varían los CVE de un análisis a otro.
También en la versión 4.3.0
- La opción «Eliminar informes» muestra ahora una notificación del resultado
- Ahora se pueden eliminar los paquetes con etiquetas personalizadas
- La interfaz de línea de comandos renovada incluye opciones de depuración, asistencia técnica y versión
Disponible en: My Portal OPSWAT™.
Preguntas frecuentes
¿Qué instancias pueden actualizarse desde «Configuración»?
Las instancias con acceso a Internet pueden actualizarse a una versión más reciente desde «Configuración» con un solo clic.
¿Qué puedo comparar con la función de comparación de CVE?
Puedes comparar los CVE de varios análisis de un mismo repositorio o archivo.
¿Qué muestra la pestaña «Cronología»?
La pestaña «Cronología» muestra cada fase del análisis, su duración y el motivo del fallo.
