Desinfectar un archivo de Microsoft Office implica aplicar docenas de tratamientos de protección sobre él. El método convencional hace que cada tratamiento de protección lea el documento en su totalidad y sigue leyendo ese mismo documento cada vez que se aplica la protección.
Tecnología Deep CDR™ lee cada documento una sola vez y aplica todos los tratamientos durante esa única pasada. Este método duplica la velocidad de procesamiento de archivos de Office de gran tamaño, al tiempo que mantiene los mismos resultados de limpieza.
El impuesto oculto de la minuciosidad
La desinfección está diseñada para ser exhaustiva. La tecnología Deep CDR™ desinfecta un documento de Microsoft Office aplicando docenas de tratamientos a la vez: enlaces externos, objetos incrustados, imágenes y sus metadatos, etiquetas inteligentes y mucho más. Cada tratamiento se centra en su propia categoría de amenazas y lleva a cabo su propio análisis y edición.
Los archivos de Office modernos hacen que ese proceso minucioso requiera mucho tiempo y recursos. Un archivo de Word o Excel es una carpeta comprimida. En su interior hay archivos de texto escritos en XML, un formato estructurado que describe cada celda, párrafo, imagen y enlace del documento. Para depurar el archivo, la tecnología Deep CDR™ debe leer todo ese XML. Una hoja de cálculo que llega como un archivo de 50 MB puede descomprimirse en una sola hoja que contenga medio gigabyte de XML.
En una estructura de motor convencional, cada proceso recorre todo el paquete XML: una pasada para los enlaces, otra para los objetos incrustados, otra para las imágenes, y así sucesivamente.
El coste de procesamiento aumenta con cada medida de protección que se aplica. Ese «impuesto oculto» se traduce en colas de archivos más largas y un mayor consumo de recursos informáticos para el mismo tráfico. Además, genera presión para reducir las medidas de protección con el único fin de mantener el ritmo.
Estrategia de una sola pasada: una base por bolas, varios trabajadores
Imagina una inspección de una vivienda. Normalmente, el electricista, el fontanero y el inspector de incendios revisan la casa uno tras otro, y cada uno recorre todas las habitaciones. ¿Y si los mandáramos a todos juntos? La casa se inspeccionaría una sola vez, por todos los especialistas necesarios.
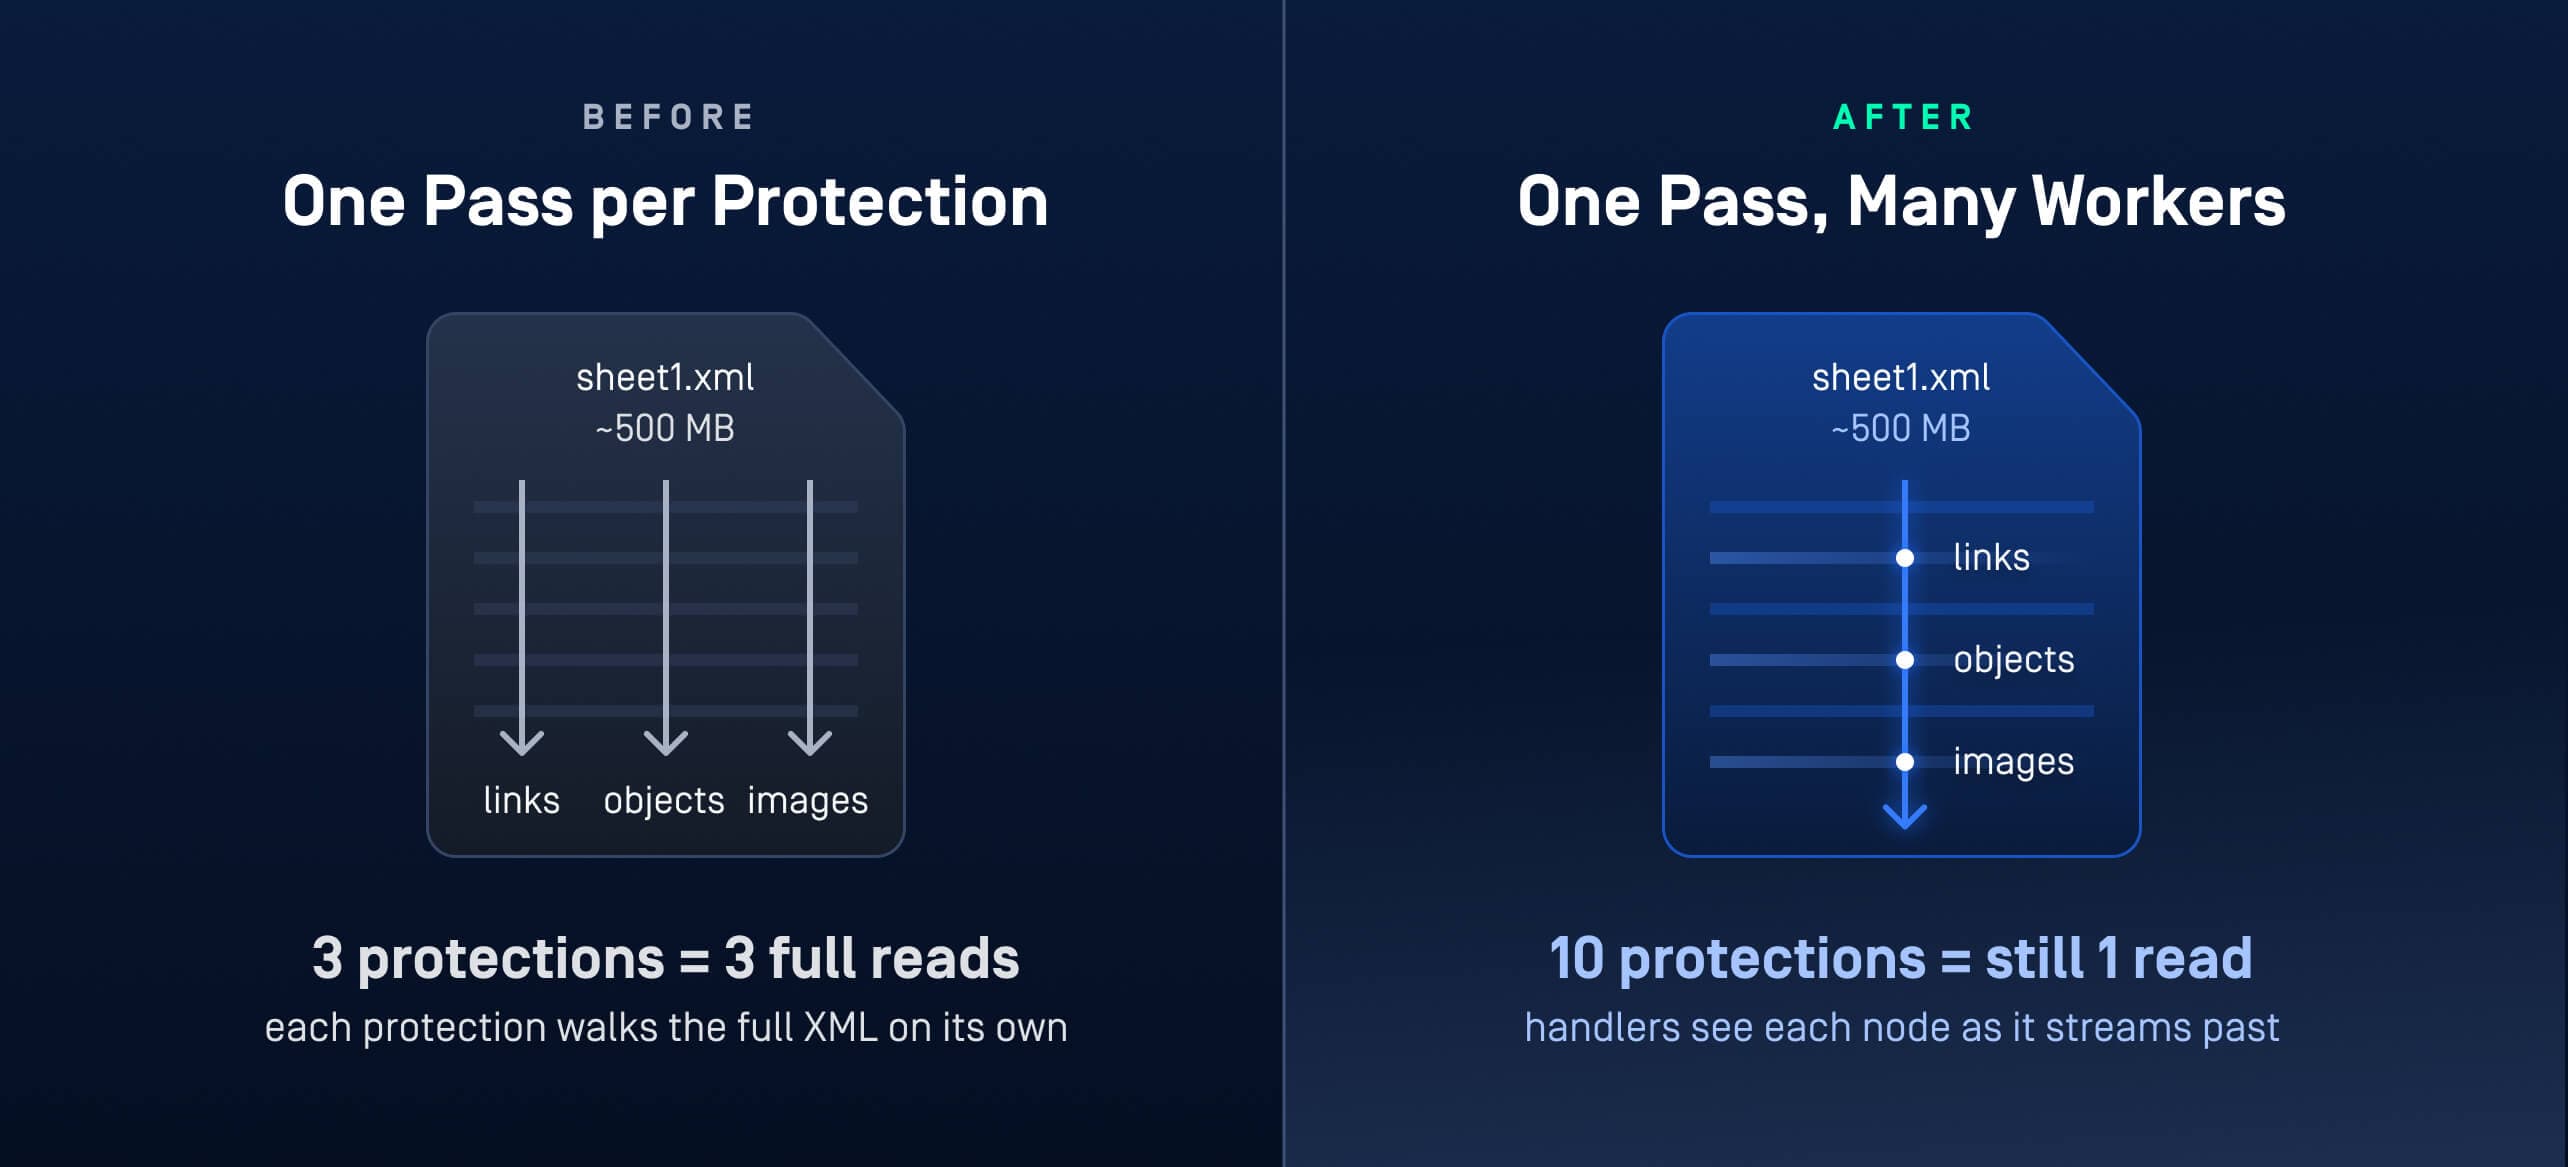
Eso es precisamente lo que hace la estrategia de una sola pasada de la tecnología Deep CDR™. Inverte el esquema de desinfección convencional con tres ideas:
- Un host, un recorrido. Un único servidor de procesamiento lee, o «recorre», cada parte XML del documento exactamente una vez. Cada protección es un controlador que acompaña ese recorrido, detecta cada nodo XML a medida que pasa y realiza su trabajo en el momento. Diez protecciones significan una lectura de una hoja de 500 MB, con diez controladores supervisándola.
- Cada protección es un complemento. Un verificador especializado, o «manejador», se encarga de un aspecto de principio a fin: los nodos de uso dentro del XML de contenido, las definiciones de recursos que los declaran y el propio artefacto almacenado. Todos los manejadores siguen el mismo ciclo de vida: inicialización, procesamiento de cada nodo y finalización. Añadir una protección al motor implica registrar un manejador más en el mismo recorrido. El coste de la exhaustividad ya no aumenta con cada protección añadida.
- Las protecciones desactivadas nunca se ejecutan. Antes de que comience el proceso, cada gestor comprueba si su configuración es aplicable. Una protección que tu política haya desactivado se descarta desde el principio y no añade trabajo por nodo. El documento se lee una sola vez, y solo participan las protecciones que son relevantes.
Lo que revelan los análisis comparativos
Hemos comparado el rendimiento de la estrategia antes y después, tanto en documentos extensos creados específicamente para ello como en conjuntos completos de pruebas de regresión del mundo real, en Windows y Linux.
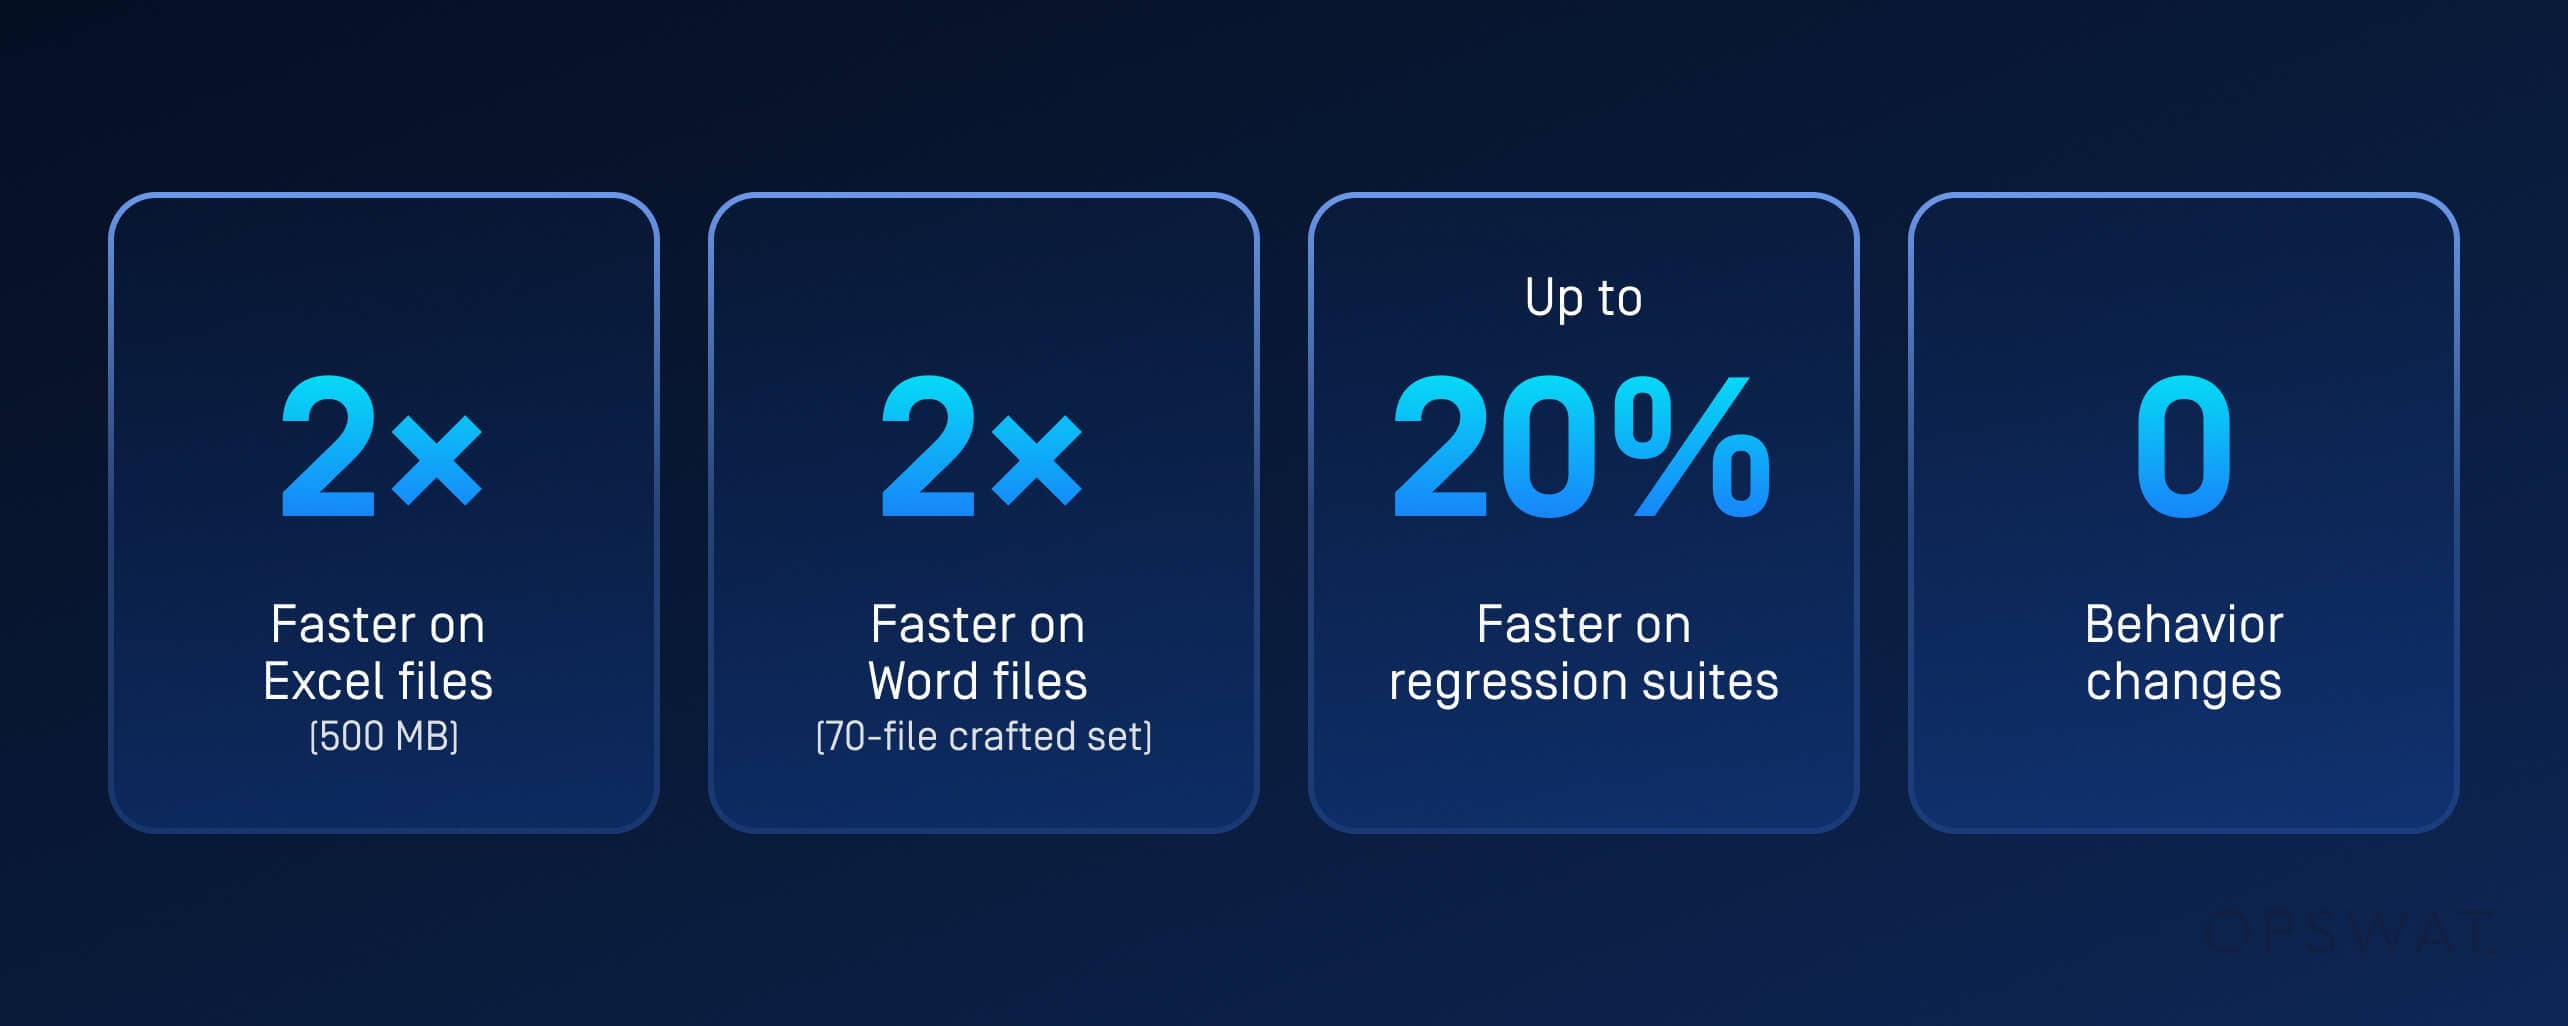
- Documentos de Excel de gran tamaño (unos 500 MB de código XML de hojas): aproximadamente el doble de rápido. El tiempo total de procesamiento mejoró un 94 % en Windows y un 67 % en Linux, y el archivo de una sola hoja más denso mejoró un 147 %.
- Documentos de Word de gran tamaño (conjunto de 70 archivos creados ad hoc): aproximadamente el doble de rápido en tiempo total de ejecución, con una mejora del 169 % en el tiempo medio por archivo.
- Conjuntos de pruebas de regresión en condiciones reales (miles de archivos de Word, Excel y PowerPoint): entre un 4 % y un 20 % más rápidas, dependiendo del formato y la plataforma. La mayoría de los archivos son pequeños, por lo que la ventaja de la lectura única aumenta con el tamaño del documento.
- Sin cambios en el comportamiento: ambas versiones completaron todas las pruebas de regresión con resultados de saneamiento idénticos. La velocidad se debió a la eliminación de lecturas repetidas, y no se omitió ninguna protección.
Ese último resultado es el más importante. En la configuración de seguridad, una afirmación sobre el rendimiento solo tiene importancia cuando el nivel de protección se mantiene constante. El rendimiento en una puerta de enlace también contribuye a la seguridad: cuanto más rápido se depura un archivo, menos presión sienten los equipos para eludir la protección.
Por qué probamos primero los formatos de Office 2007
La familia de Office 2007 (.docx, .xlsx y .pptx) es donde se concentra el coste oculto del XML. Los tres formatos comparten la misma estructura de paquetes, por lo que un único diseño de servidor los cubre todos, y es precisamente en el tráfico con gran volumen de hojas de cálculo donde se dan casos de archivos XML de medio gigabyte.
La estrategia en sí misma se aplica a cualquier formato cuyo coste resida en el contenido estructurado de gran volumen, lo que convierte a esos formatos en candidatos para recibir el mismo tratamiento.
Antes, la minuciosidad tenía un coste que aumentaba con cada medida de protección añadida. Con el procesamiento en una sola pasada, la tecnología Deep CDR™ evalúa el documento completo una sola vez, independientemente del número de medidas de protección que se apliquen.
Nhut Ngo es director de ingeniería de « Software » en OPSWAT, donde dirige los equipos de ingeniería responsables de la tecnología Deep CDR™ y otras tecnologías de procesamiento de archivos en MetaDefender Core™. Con más de una década de experiencia en ingeniería de software y ciberseguridad, se centra en lograr que la desinfección de archivos sea rápida, precisa y apta para infraestructuras críticas. Nhut obtuvo su doctorado en Ciencias de la Información en 2015.
