La gestión de los controles de seguridad en entornos distribuidos requiere algo más que la implementación de herramientas de protección. Los operadores de infraestructuras críticas necesitan una forma fiable de supervisar las configuraciones, controlar las operaciones y mantener una administración coherente en múltiples emplazamientos y sistemas.
La gestión de soluciones de seguridad ofrece un modelo operativo centralizado para gestionar estos controles a gran escala. My OPSWAT™ Central Management aplica este enfoque a los entornos OPSWAT , proporcionando a las implementaciones compatibles con MetaDefender™ una capa de gestión unificada que abarca entornos de TI, OT, locales y aislados físicamente.
- Puntos clave
- Por qué resulta complicado gestionar las soluciones de seguridad en sedes distribuidas
- Cómo aplica « OPSWAT » la gestión de soluciones de seguridad
- Qué hace My ,OPSWAT yCentral Management en cada sitio web
- Cuándo utilizarlo My OPSWAT Central Management
- Cómo la gestión centralizada de las soluciones de seguridad contribuye al cumplimiento normativo y a la resiliencia
- Temas relacionados
- Preguntas frecuentes
Puntos clave
- Las sedes remotas y distribuidas dificultan la gestión de los controles de seguridad. Las lagunas de visibilidad, la fragmentación de las herramientas y los flujos de trabajo manuales pueden dar lugar a que las instancias implementadas presenten configuraciones incoherentes o software obsoleto.
- La gestión centralizada de soluciones de seguridad traslada las tareas administrativas rutinarias a una capa de gestión compartida. Los equipos pueden mantener el control, la supervisión y la aplicación de políticas en todas las implementaciones compatibles sin tener que administrar cada sitio por separado.
- La supervisión centralizada debe preservar las medidas de seguridad de la tecnología operativa (OT). Secure Los entornos y segmentados siguen dependiendo de una sincronización controlada, de procedimientos de actualización aprobados y de restricciones operativas locales, en lugar de una conectividad amplia y permanente entre los distintos emplazamientos.
- My OPSWAT Central Management aplica este modelo de gestión a los productos de OPSWAT compatibles, lo que permite a los administradores disponer de un único lugar desde el que visualizar, gestionar y controlar las MetaDefender implementaciones en diversos modelos de implementación y condiciones de funcionamiento.
Por qué resulta complicado gestionar las soluciones de seguridad en sedes distribuidas
Es difícil mantener la coherencia en las implementaciones de seguridad distribuidas.
A menudo abarcan instalaciones de fabricación, subestaciones, plantas de tratamiento, oficinas remotas y entornos operativos en los que el acceso físico habitual está limitado.
Cuando cada sitio o instancia de producto se gestiona a través de una consola independiente, tu equipo pierde una visión completa de lo que está implementado, lo que está actualizado y lo que requiere atención.
Lagunas en la visibilidad y supervisión fragmentada
Las lagunas de visibilidad dificultan la supervisión sistemática de las instancias de seguridad distribuidas. Según el Informe «SANS State of ICS/OT Security » de 2025, solo alrededor del 13 % de las organizaciones afirman tener una visibilidad completa de todo el sistema ICS/OT.
En instalaciones remotas o sin personal, la visibilidad limitada puede hacer que las instancias queden obsoletas, se desvíen de las líneas de base aprobadas y dejen de enviar informes sin que se detecte de inmediato.
La fragmentación de las herramientas añade otra capa de complejidad. Una encuesta mundial de 2025 realizada por el IBM Institute for Business Value a 1.000 ejecutivos reveló que las organizaciones utilizan una media de 83 soluciones de seguridad de 29 proveedores. Más de la mitad de los ejecutivos (52 %) señalaron la complejidad como el mayor obstáculo para las operaciones de seguridad.
Cada consola adicional es un lugar en el que una solución implementada puede quedar sin supervisar sin que nadie se dé cuenta.
Flujos de trabajo de gestión manual, sitio por sitio
La gestión manual convierte las tareas administrativas rutinarias en trabajos operativos repetitivos. Los operadores de infraestructuras críticas pueden tener herramientas repartidas por numerosas instalaciones, mientras que es posible que los equipos responsables de ellas no tengan acceso físico habitual a todas las ubicaciones.
La carga de trabajo aumenta con cada implementación:
- Los administradores locales aplican excepciones puntuales que se desvían de la línea de base aprobada
- Los responsables de la gestión de incidentes deben determinar qué consola, qué propietario y qué política se aplican a una instancia afectada.
- La elaboración de informes suele requerir combinar manualmente datos procedentes de distintos sistemas
En lugar de gestionar el entorno en su conjunto, tu equipo se encarga de mantenerlo actualizado mediante inicios de sesión repetidos, la consolidación de informes, la coordinación local y, en ocasiones, los desplazamientos.
Cuanto más se amplía la superficie ocupada por las instalaciones, más difícil resulta mantener ese modelo operativo.
Cómo aplica « OPSWAT » la gestión de soluciones de seguridad
OPSWAT Aplica la gestión de soluciones de seguridad a través de My OPSWAT™ Central Management, la capa de control de las soluciones de OPSWAT . Ofrece a los administradores un único punto desde el que supervisar, gestionar y controlar las implementaciones compatibles con MetaDefender™ en entornos distribuidos.
La plataforma da respuesta a varios requisitos prácticos para las implementaciones distribuidas de MetaDefender :
Requisitos | ¿Cómo ayuda My OPSWAT Central Management ? |
Inventario centralizado | Llevar un registro de las instancias implementadas, incluyendo la versión, la configuración, el estado de la licencia y el estado de funcionamiento. |
Soporte con aislamiento físico | Gestiona entornos desconectados sin eliminar las medidas de seguridad que los separan de otras redes. |
Orquestación remota | Coordinar las actualizaciones de los productos compatibles y las medidas de gestión sin necesidad de desplazarse a cada sede. |
Gestión de la configuración | Aplicar y mantener las políticas de configuración de forma coherente en todas las implementaciones compatibles. |
En lugar de tener que reconstruir el entorno a partir de distintas consolas, tu equipo trabaja desde una única vista en la que se muestra lo que está implementado, lo que está al día y lo que requiere atención.
Qué hace My ,OPSWAT yCentral Management en cada sitio web
My OPSWAT Central Management es la plataforma de gestión de seguridad centralizada de OPSWAT que ofrece visibilidad unificada, aplicación de políticas e informes de cumplimiento en todas las implementaciones de « MetaDefender » en entornos de TI, OT, locales y entornos aislados.
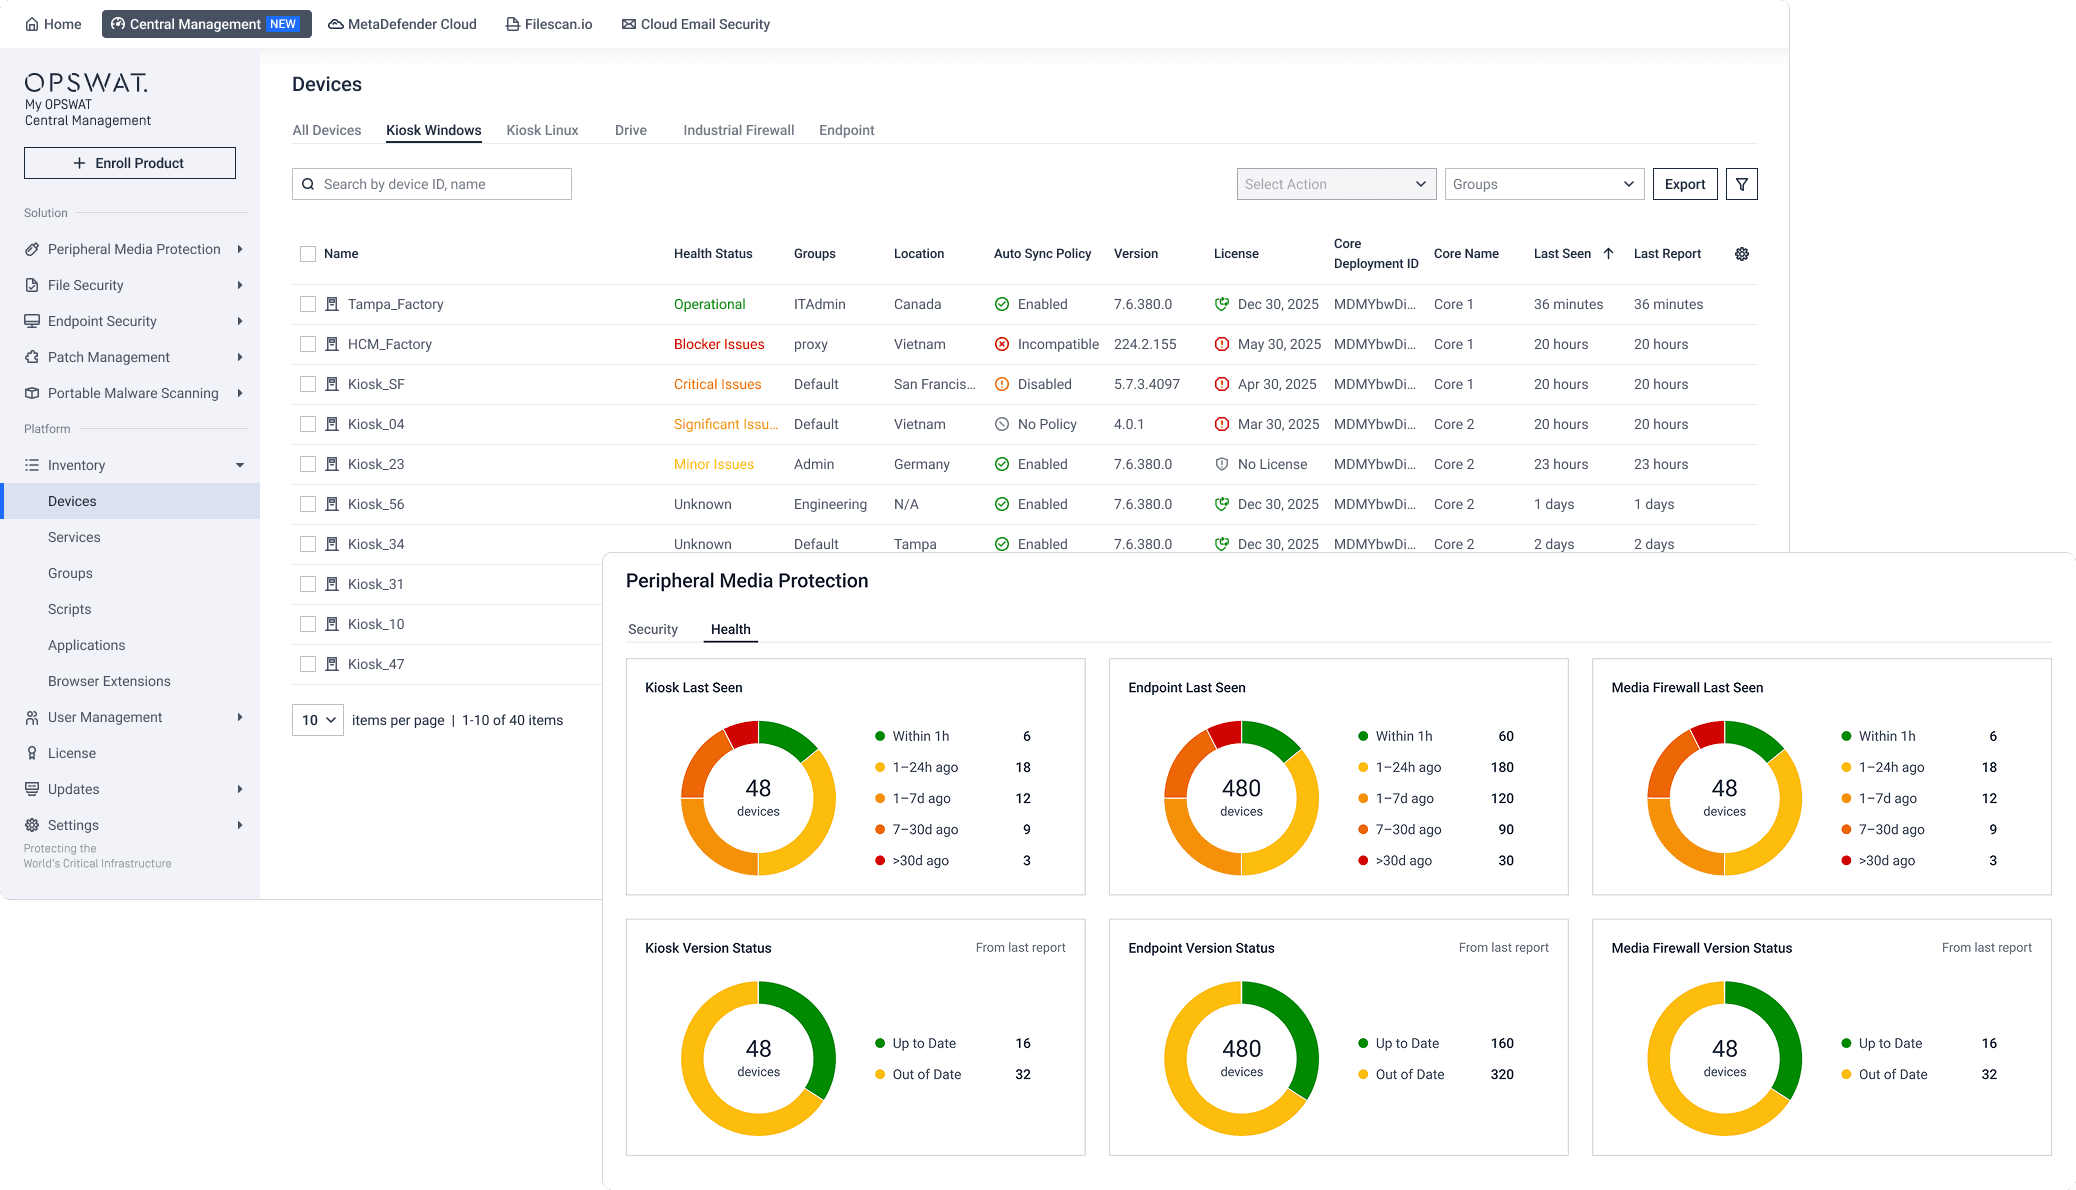
Gestión centralizada del inventario y supervisión del estado de los equipos
La gestión centralizada del inventario y la supervisión del estado permiten mantener un registro fiable de cada instancia de MetaDefender implementada, incluyendo la versión, la configuración, el estado de la licencia y la última vez que se detectó su actividad. La telemetría de estado de cada sitio permite detectar desviaciones, errores e interrupciones antes de que se conviertan en incidentes.
Por ejemplo, una planta de fabricación inteligente del sudeste asiático utilizó My OPSWAT Central Management para unificar la supervisión de dispositivos en un recinto de 450 000 pies cuadrados, lo que proporcionó a los equipos de seguridad una visión consolidada de los terminales y sistemas de producción, en lugar de depender de herramientas de supervisión inconexas.
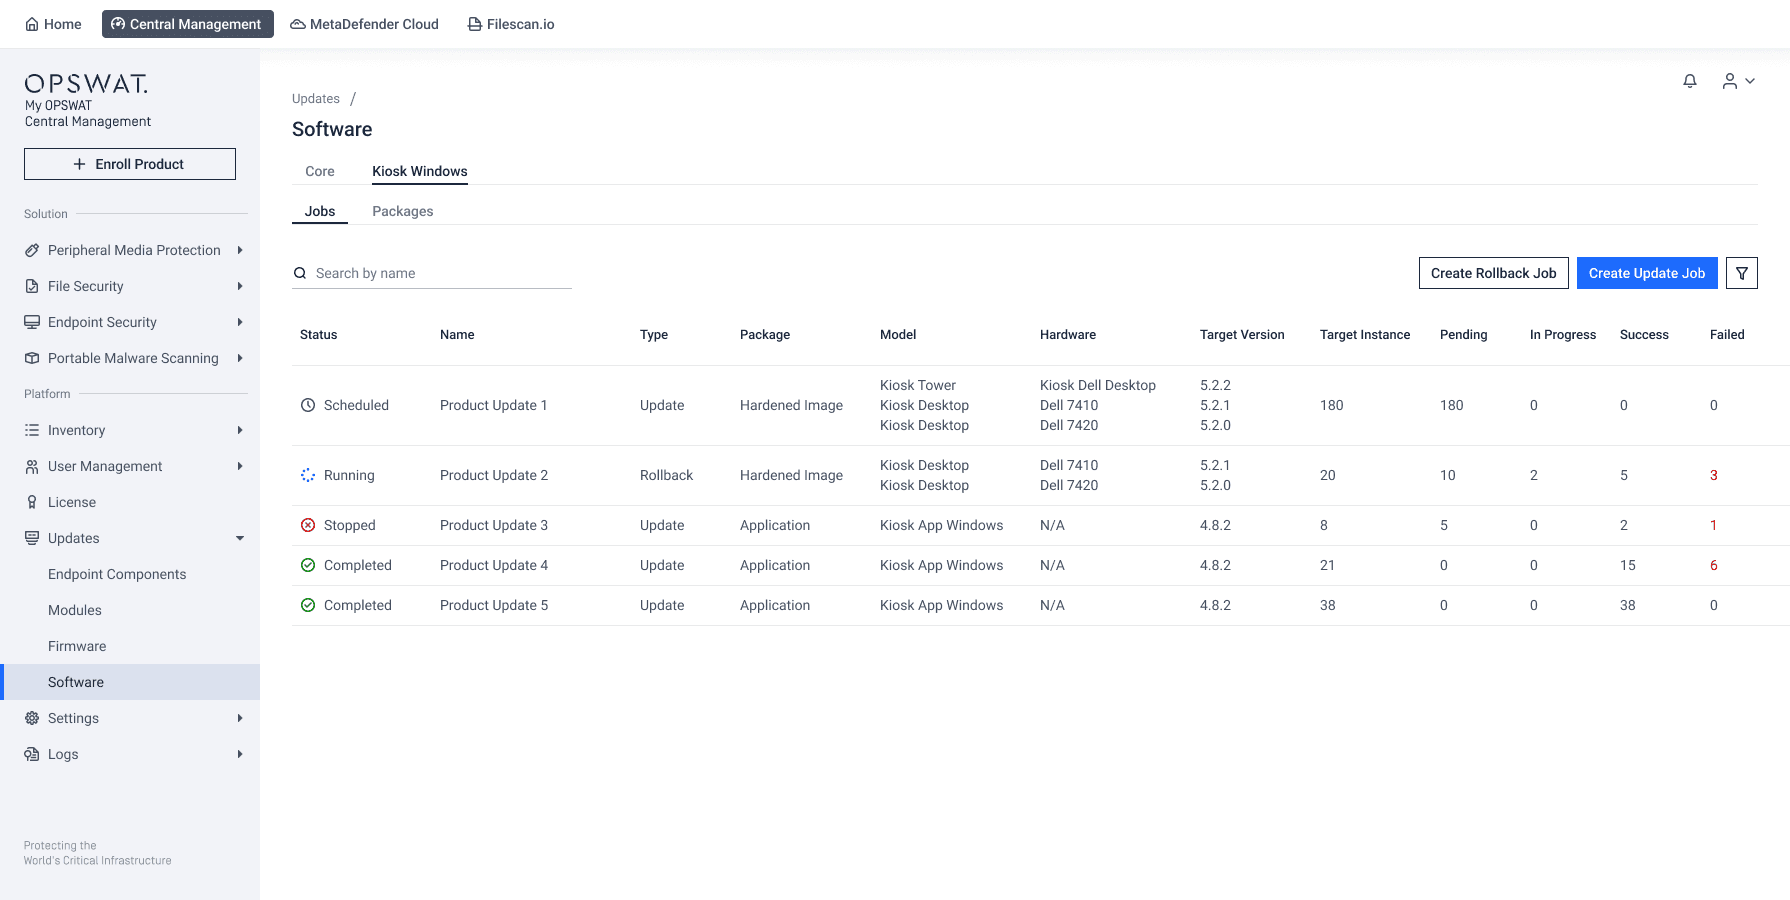
Gestión de productos a distancia
La gestión remota de productos ofrece a los equipos de seguridad una forma de gestionar las implementaciones a las que prestan soporte sin depender del acceso local habitual. Los administradores pueden utilizar una consola central para coordinar las actualizaciones de las aplicaciones, recopilar registros y paquetes de soporte, supervisar el estado de las instancias y gestionar las actividades de implementación en entornos de difícil acceso.
La consolidación de esos flujos de trabajo reduce la necesidad de repetir el mismo proceso administrativo en cada ubicación. Los equipos pueden coordinar el mantenimiento y la resolución de problemas en un entorno distribuido, sin dejar de tener en cuenta los requisitos operativos de cada una de las sedes.
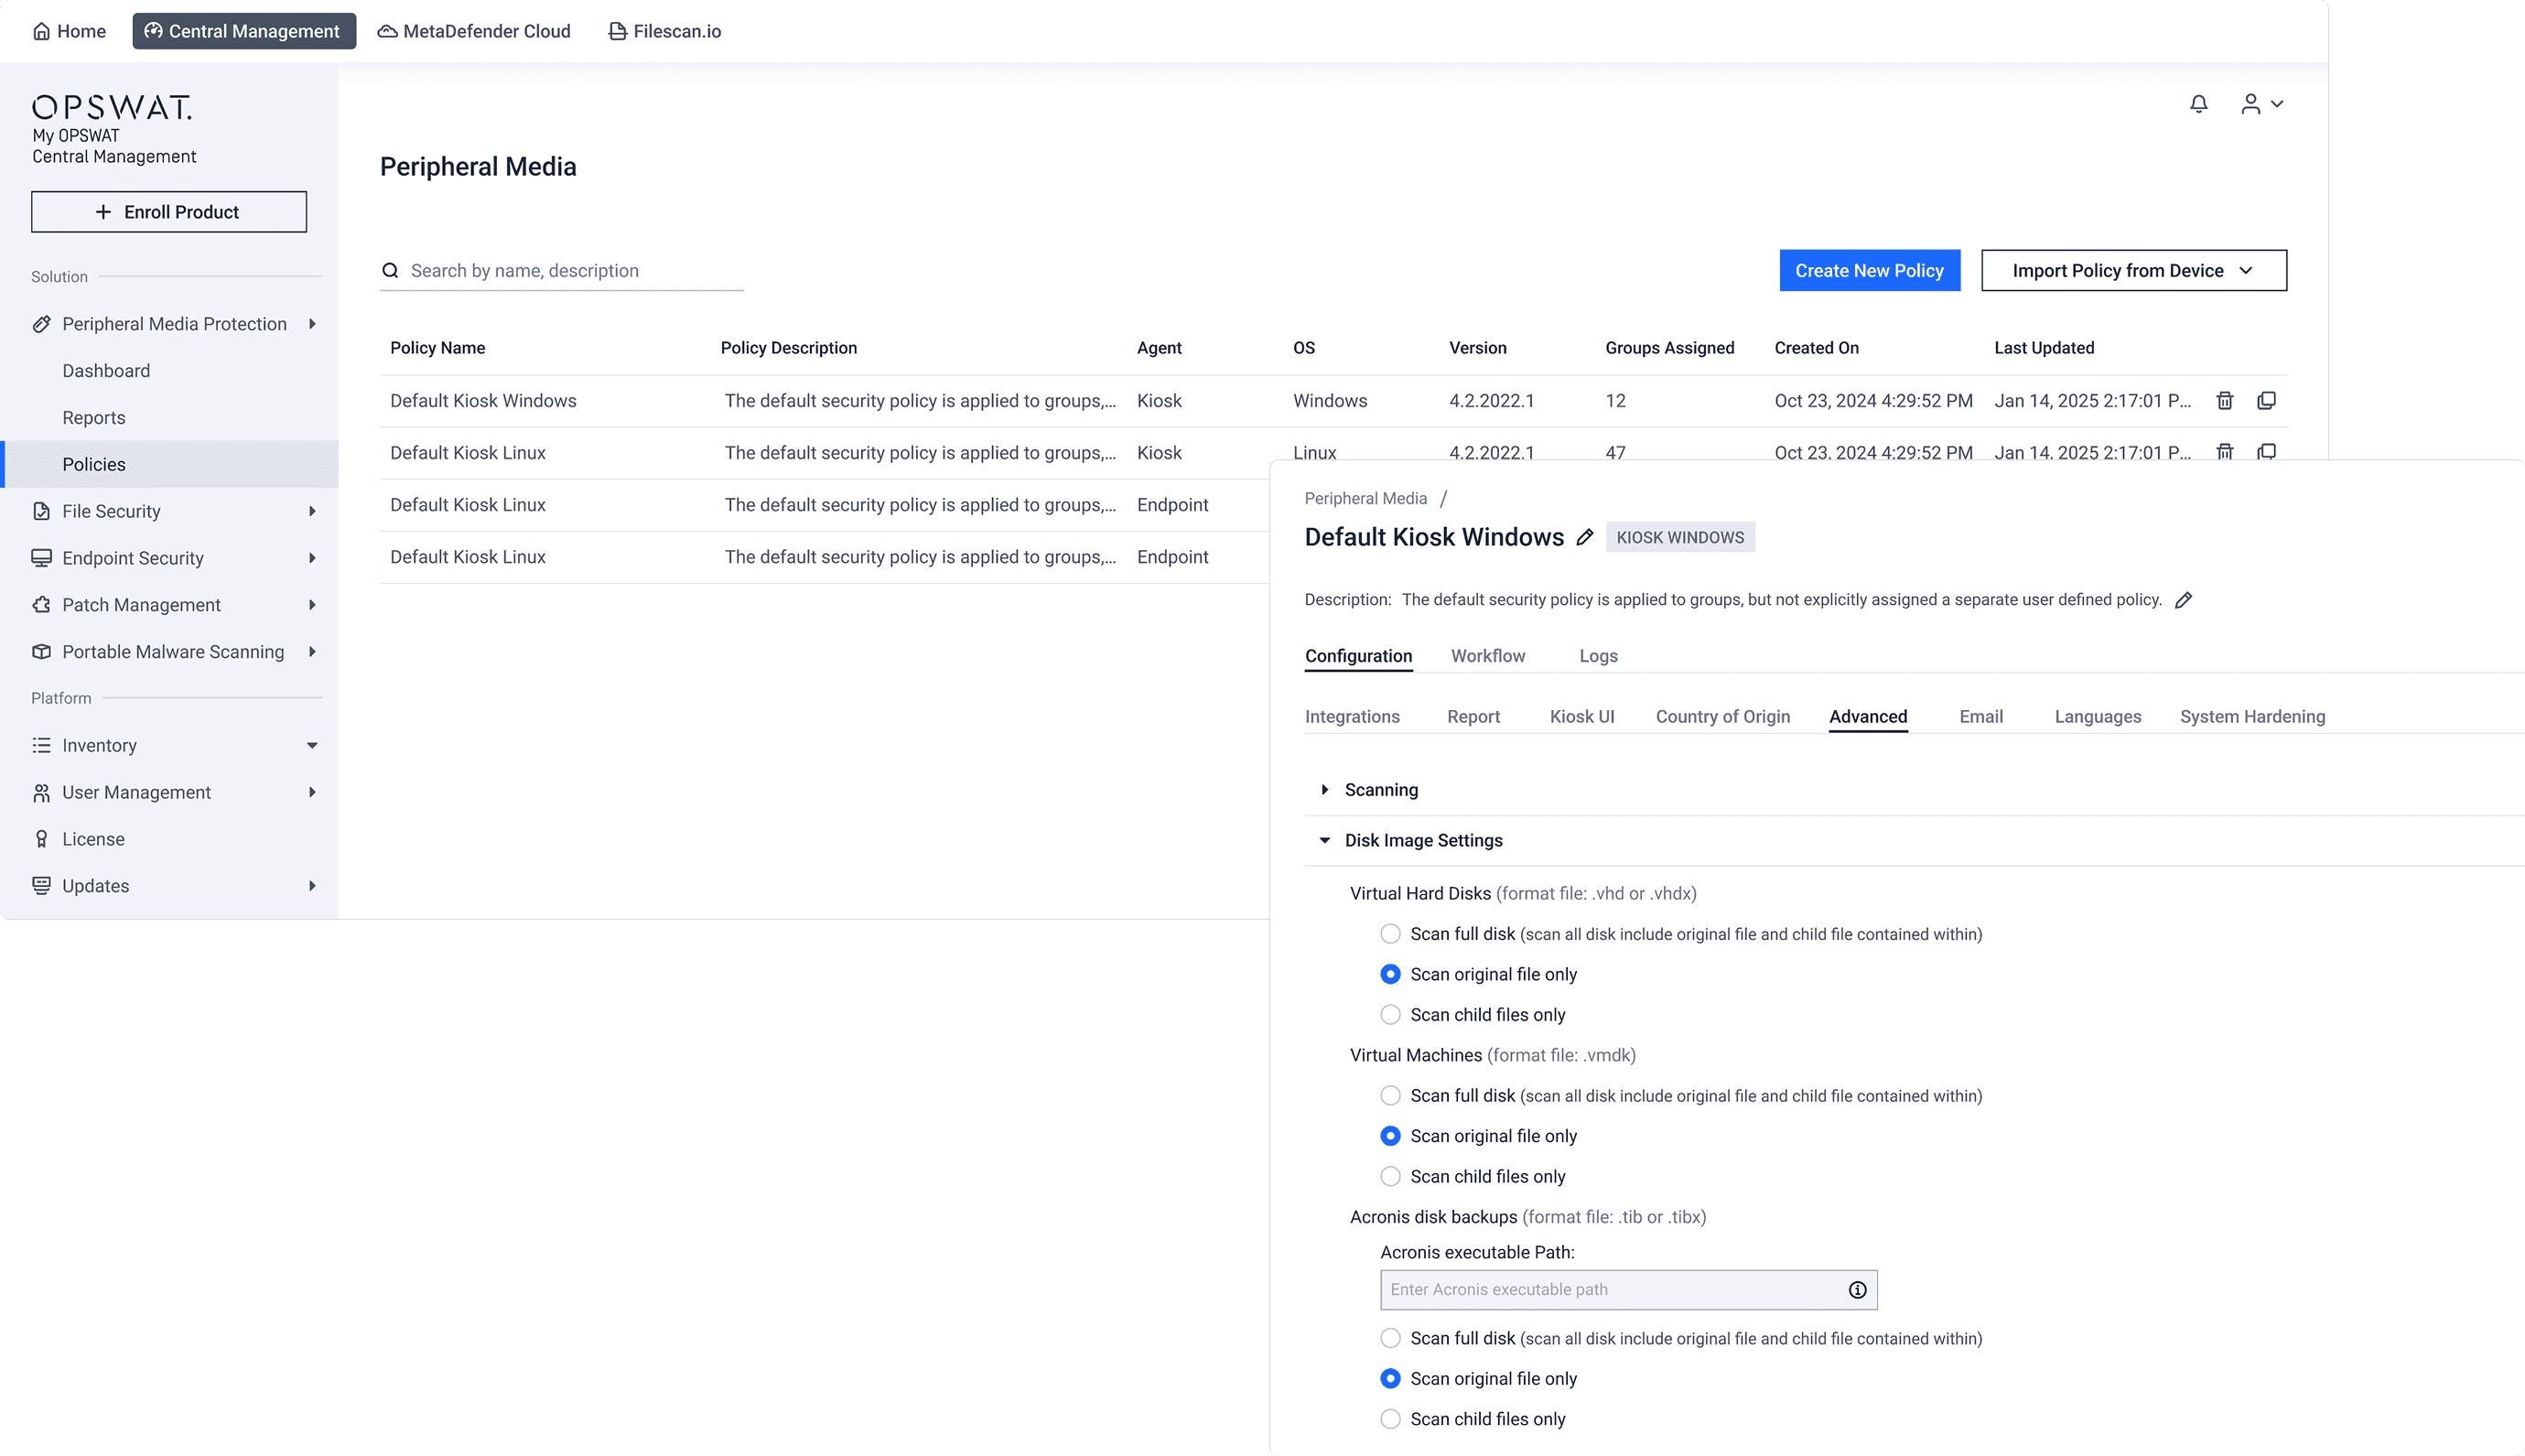
Gestión de la configuración a gran escala
La gestión de la configuración a gran escala permite a los administradores definir, implementar y mantener los ajustes de seguridad en todas las instancias conectadas de MetaDefender desde una consola centralizada. En lugar de configurar manualmente cada entorno uno por uno, los equipos de seguridad pueden estandarizar las políticas, actualizar las configuraciones, mantener una protección coherente y coordinar los cambios de configuración en entornos en la nube, locales y aislados.
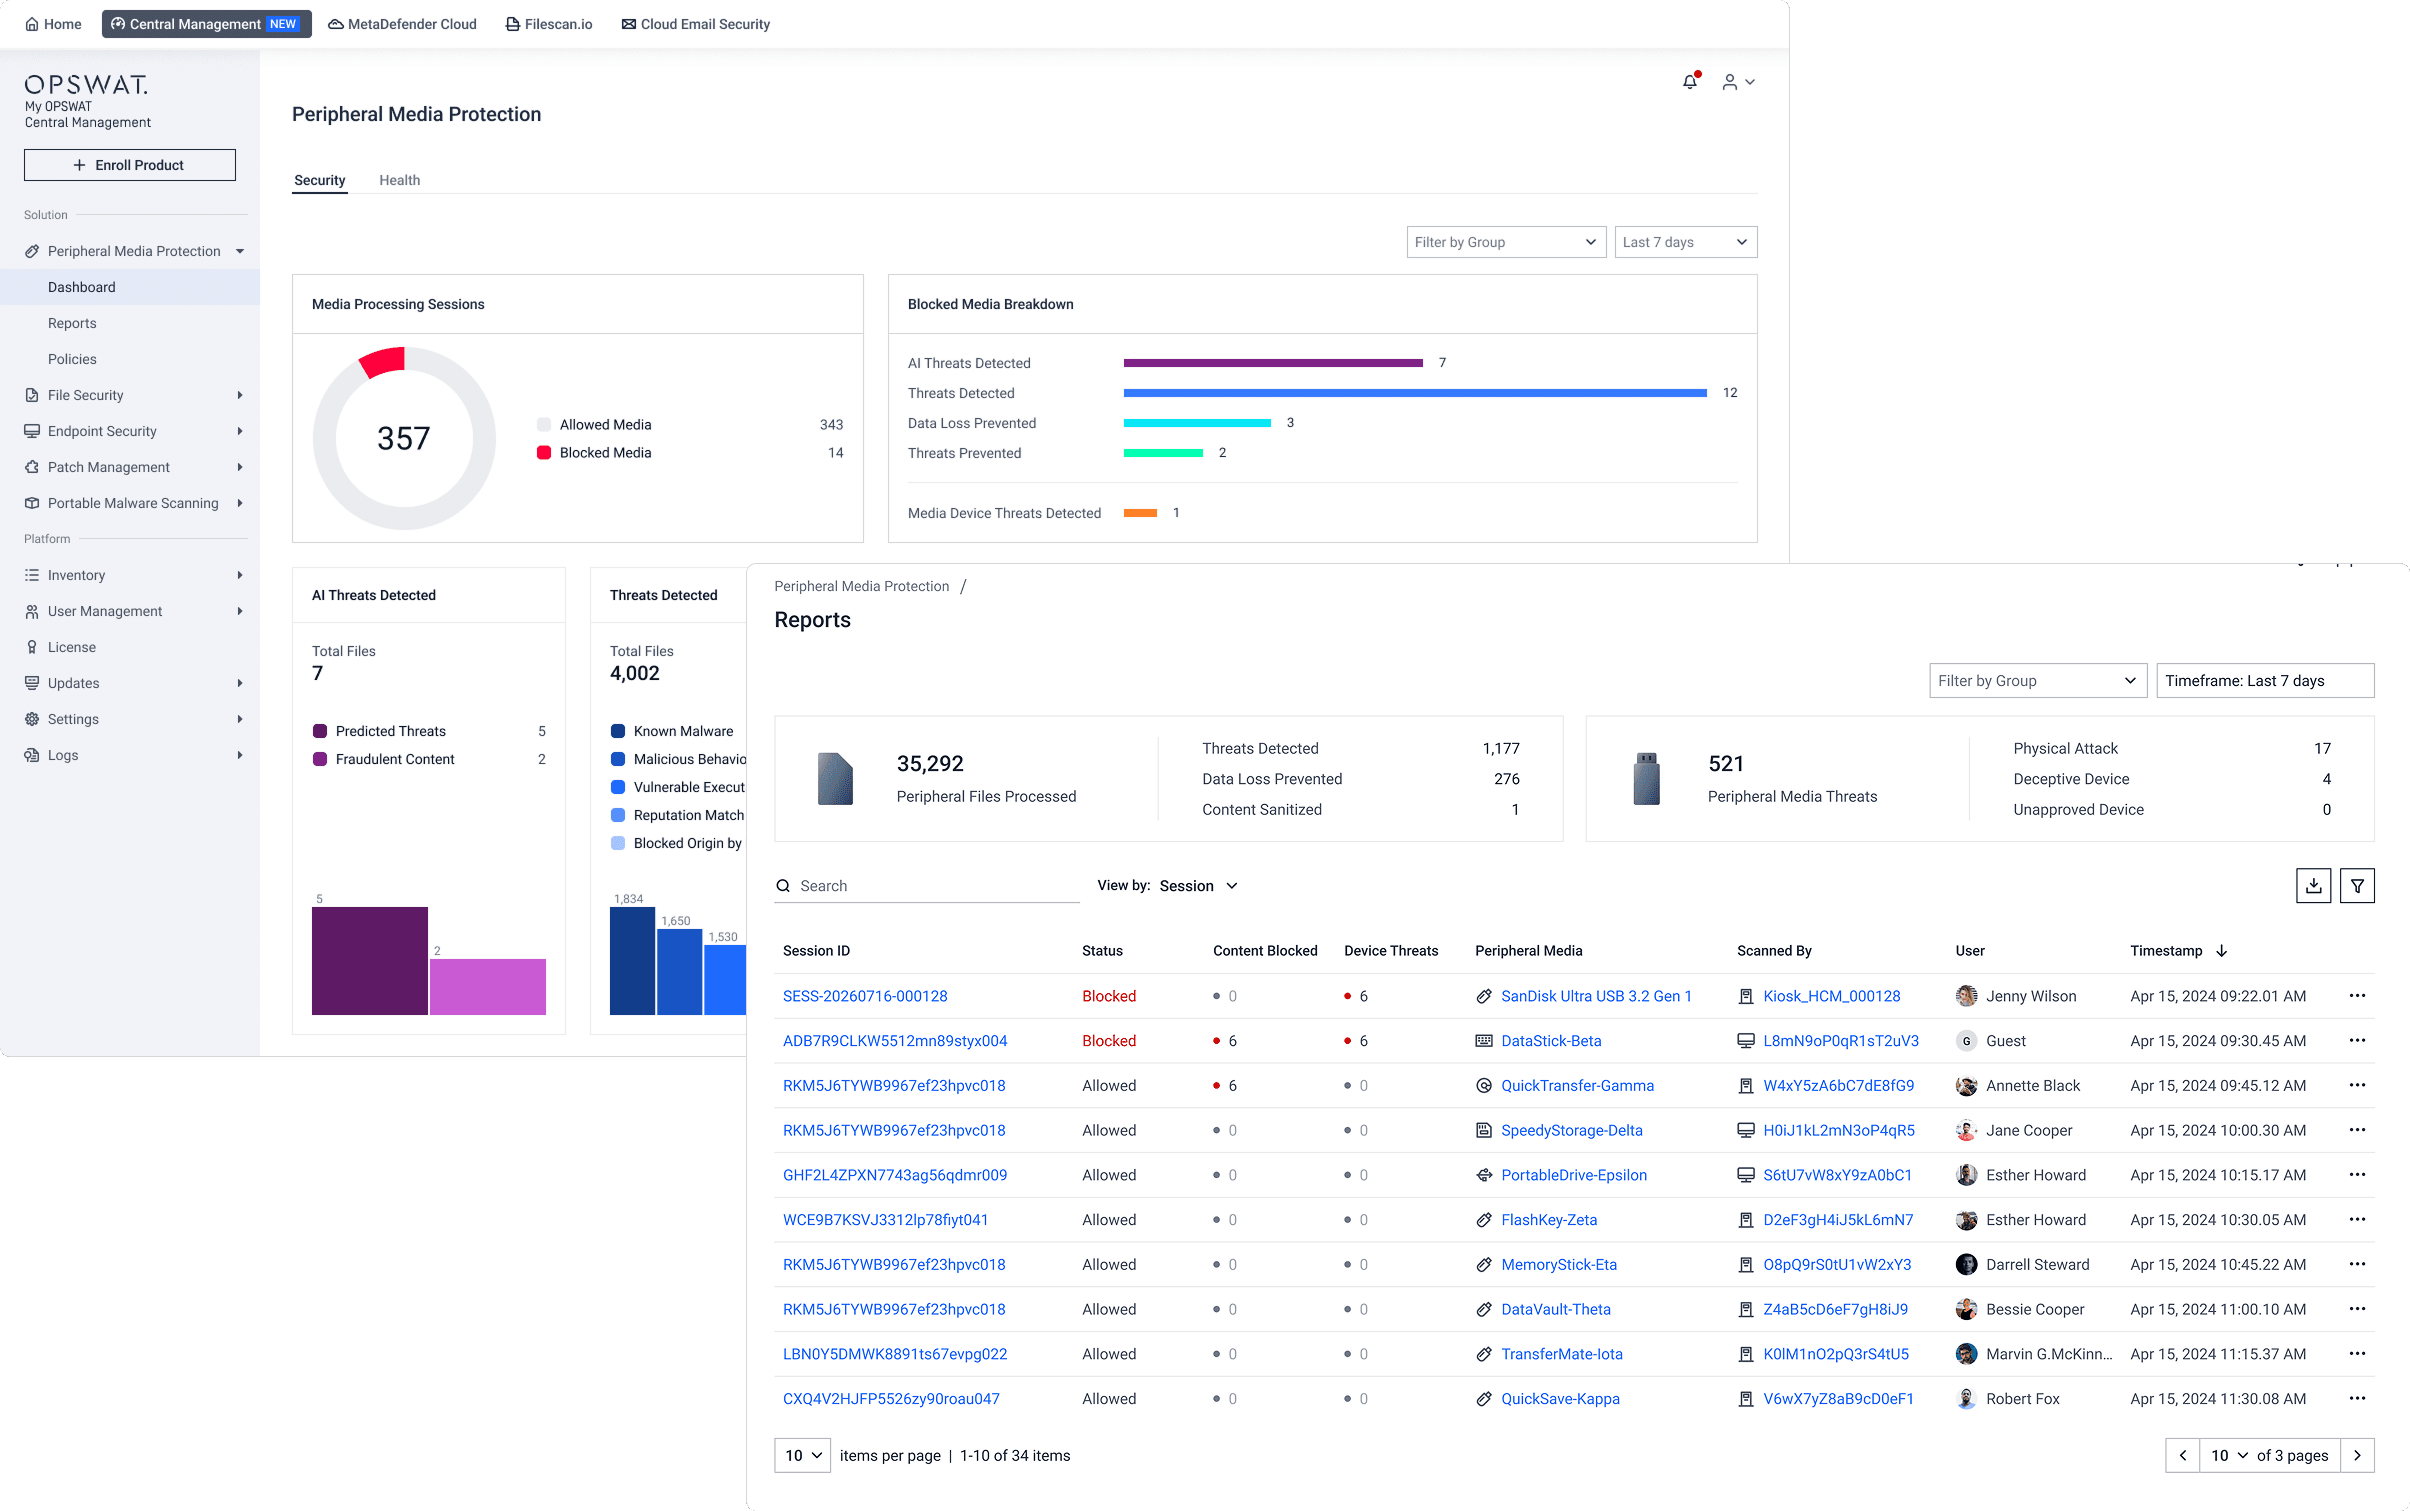
Agregación de informes de análisis y datos de riesgo
La agregación de informes de análisis y datos de riesgo permite reunir la información de los productos conectados de MetaDefender en una vista operativa compartida. Los equipos de seguridad pueden comparar la actividad de detección, el estado de las políticas y otros datos comunicados en todas las ubicaciones, en lugar de revisar cada sitio por separado.
El contexto entre centros puede ayudar a los equipos a identificar cambios inusuales en el volumen de detecciones, incumplimientos recurrentes de las políticas o ubicaciones que requieran una atención especial. Además, una estructura de informes coherente proporciona a los auditores y a los equipos de seguridad pruebas comparables entre todas las instalaciones, en lugar de informes independientes elaborados a partir de distintos procesos locales.
Cuándo utilizarlo My OPSWAT Central Management
My OPSWAT Central Management Está diseñado para organizaciones que gestionan implementaciones de MetaDefender con soporte técnico en emplazamientos de difícil acceso, con conexión irregular o que revisten especial sensibilidad operativa. Resulta especialmente útil cuando los equipos:
- Gestionar decenas o cientos de instancias de MetaDefender en emplazamientos a los que no se puede acceder de forma habitual, como plataformas marítimas, subestaciones o plantas de tratamiento remotas.
- Se pierde tiempo cambiando de consola durante la respuesta a incidentes porque no hay una vista única que muestre qué instancia está en buen estado, actualizada y cumple con la política en ese momento.
- Implementar actualizaciones o cambios de configuración en muchos sitios a la vez y necesitar una implementación por fases y la posibilidad de revertir los cambios, en lugar de una implementación manual sitio por sitio.
- Gestionar una combinación de emplazamientos conectados, conectados de forma intermitente y aislados físicamente, cada uno de los cuales requiere una ruta de datos diferente para acceder al mismo inventario central.
- Análisis del recorrido de un archivo a lo largo de una implementación de OPSWAT , incluyendo por dónde entró el archivo, qué productos de OPSWAT lo gestionaron, qué ocurrió en cada etapa y si el archivo sufrió modificaciones durante el proceso. Consulta el blog «Registro de auditoría de archivos» para obtener más detalles.
Cómo la gestión centralizada de las soluciones de seguridad contribuye al cumplimiento normativo y a la resiliencia
La gestión centralizada de las soluciones de seguridad genera los registros con marca de tiempo y atribuibles de los que dependen las revisiones de cumplimiento y las investigaciones de incidentes. Una plataforma puede facilitar estas revisiones, pero eso no garantiza automáticamente el cumplimiento.
Los informes estandarizados sustituyen a las repetidas solicitudes a los administradores locales de capturas de pantalla, hojas de cálculo y registros exportados, y las definiciones coherentes de los datos permiten comparar las pruebas de auditoría entre centros y regiones. Para los operadores de infraestructuras críticas que trabajan con marcos como las directrices del NIST o el CIP de la NERC, un inventario fidedigno de las soluciones de seguridad implantadas se convierte en la base sobre la que se asienta el resto del programa de cumplimiento.
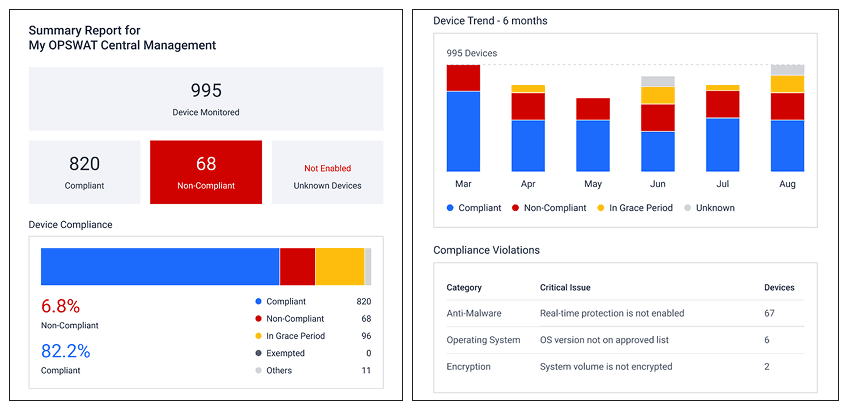
My OPSWAT Central Management Proporciona esa base para las implementaciones de MetaDefender distribuidas, ofreciendo a los entornos de TI, OT y a los sitios aislados (air-gapped) un único punto de control para la gestión del inventario, la supervisión del estado y el control de políticas. Habla con un experto de OPSWAT o visita la página de soluciones enMy ,OPSWAT yCentral Management para descubrir cómo la gestión centralizada puede mejorar tus operaciones de seguridad.
Temas relacionados
La gestión centralizada de las soluciones de seguridad proporciona a los equipos el contexto necesario para gestionar las implementaciones de seguridad en todas las sedes remotas. El siguiente paso consiste en comprender cómo esa visibilidad contribuye a la supervisión continua: detectar cambios, identificar comportamientos de riesgo y reducir el tiempo durante el cual los atacantes o las actividades no gestionadas pueden pasar desapercibidos.
Para profundizar en ese aspecto del mismo reto relacionado con las operaciones de seguridad, lee el artículo relacionado: ¿Qué es la supervisión continua en ciberseguridad y cómo implementarla?.
Preguntas frecuentes
¿Qué funcionalidades debería incluir una plataforma centralizada de gestión de soluciones de seguridad?
Como mínimo: un inventario fiable de todas las clases de activos que se utilicen, supervisión del estado y la configuración, gestión de actualizaciones remotas con implementación y reversión por fases, aplicación centralizada de políticas e informes agregados de análisis y riesgos. La plataforma también debería poder ampliarse a miles de emplazamientos sin que ello suponga un aumento proporcional del personal administrativo.
¿Cómo detecta la gestión centralizada de soluciones de seguridad los casos en los que un sistema se desconecta, falla una actualización o se desvía de la configuración?
Las plataformas centralizadas combinan el registro en el momento de la implementación, las comprobaciones periódicas y la telemetría de estado para señalar aquellas instancias que se desconectan, fallan en una actualización o se desvían de la configuración de referencia aprobada. Esto funciona para las soluciones que la plataforma ya conoce, pero no para las instancias que nunca se han registrado. Por lo tanto, una instancia que nunca se haya registrado requiere un proceso de detección de activos para identificarla. El valor reside en detectar estas situaciones en el parque de dispositivos conocido en el momento en que se producen.
¿Funciona la gestión centralizada en emplazamientos aislados o con conexión intermitente?
Sí, pero el modelo de conexión difiere del de un sitio conectado de forma continua. Los sitios aislados físicamente y conectados de forma intermitente utilizan sincronización controlada, paquetes de actualización firmados y administración local, y la información y el estado se concilian con la consola central una vez finalizada una ventana de transferencia aprobada.
¿Cómo debería integrarse una plataforma centralizada de gestión de soluciones de seguridad con las herramientas de seguridad existentes?
Una plataforma centralizada de gestión de soluciones de seguridad debería exportar identificadores de activos estables, el estado de funcionamiento y el estado de las políticas a las plataformas SIEM o SOAR que ya utilice el equipo de seguridad, de modo que los analistas dispongan del contexto relativo a la ubicación y la propiedad durante la clasificación de alertas sin tener que cambiar de consola.
¿De qué manera la gestión centralizada de soluciones de seguridad facilita la elaboración de informes de cumplimiento normativo?
La gestión centralizada de las soluciones de seguridad genera registros atribuibles y con marca de tiempo sobre la configuración, la titularidad y el estado de las políticas, que sustituyen a la recopilación manual de pruebas en cada sede. Estos registros sirven de base para la verificación de los controles en marcos normativos como las directrices del NIST y la normativa CIP de la NERC, aunque el cumplimiento sigue dependiendo de los propios controles y procesos de la organización.
¿Cuál es el primer paso para centralizar la gestión de las soluciones de seguridad en distintas sedes?
Empieza por definir qué sistema será la fuente de referencia en materia de identidad, propiedad, configuración y estado de funcionamiento; a continuación, registra las instancias conocidas antes de incorporar la detección de elementos no gestionados. Establecer primero esa fuente de referencia evita que se produzcan registros contradictorios una vez que se conecten varios sitios.
