Ciberseguridad para los servicios financieros
Secure sistemas de datos de clientes y de transacciones, al tiempo que garantiza el cumplimiento normativo mediante la prevención de amenazas a archivos y datos en múltiples niveles.
- Detección de amenazas en archivos
- Confianza en la normativa
- Resiliencia operativa
OPSWAT la confianza de
7 de cada 10
2,100+
100+
¿Qué es la ciberseguridad en el sector de los servicios financieros?
La ciberseguridad en el sector de los servicios financieros consiste en proteger los datos, los archivos y los sistemas de transacciones de los que dependen los bancos, las aseguradoras y las entidades de los mercados de capitales, al tiempo que se cumplen los requisitos normativos aplicables, entre ellos los establecidos por la DORA, la norma PCI DSS, la GLBA, la ley SOX y la Parte 500 del NYDFS.
Dado que las entidades financieras intercambian documentos constantemente con clientes, proveedores y organismos reguladores, cada archivo cargado supone un posible punto de entrada para el malware.
OPSWAT ofrece ciberseguridad basada en inteligencia artificial para infraestructuras críticas. Nuestra plataforma MetaDefender™ protege la capa de archivos y datos del entorno financiero, inspeccionando y depurando cada archivo que entra en el entorno de la entidad financiera, además de los controles de terminales, redes e identidades ya existentes.
Por qué el riesgo de archivos es un riesgo financiero
Los documentos de KYC, los archivos de operaciones y los documentos de pago pueden contener malware o información manipulada. Los archivos maliciosos pueden poner en peligro los sistemas financieros, mientras que los documentos de identidad falsificados pueden facilitar el fraude de identidad sintética y socavar la verificación de los clientes.
Las normas DORA, PCI DSS, GLBA, el RGPD y la Parte 500 del NYDFS establecen obligaciones en materia de seguridad y protección de datos, con requisitos de documentación y pruebas que varían según el marco normativo. La prevención de malware ayuda a las organizaciones a cumplir con estas obligaciones.
El uso de herramientas de seguridad independientes para las cargas, las transferencias y el almacenamiento puede dar lugar a políticas incoherentes y a una visibilidad fragmentada. Las entidades financieras necesitan una protección coordinada de los archivos, independientemente de dónde se encuentren sus datos.
No confíes en ningún archivo a lo largo de todo el ciclo de vida de los archivos financieros
OPSWAT inspecciona, desinfecta y registra cada archivo antes, durante y después de su paso por los flujos de trabajo financieros.
Inspección en profundidad del contenido
La detección de malware mediante múltiples motores, el análisis predictivo basado en inteligencia artificial y la inteligencia sobre amenazas identifican y bloquean las amenazas conocidas y desconocidas basadas en archivos antes de que se ejecuten.
Protección prioritaria para las empresas
La tecnología Deep CDR™ elimina las amenazas sin afectar a la funcionalidad de los archivos, de modo que las operaciones continúan de forma segura y sin interrupciones. La tecnología Proactive DLP™ evita que los datos confidenciales de los clientes salgan de la entidad.

Integración independiente del proveedor
Implemente la solución en entornos locales, híbridos y en la nube mediante ICAP y las API, sin necesidad de rediseñar los sistemas financieros existentes.
El papel de « OPSWAT » en tu estrategia de seguridad financiera
OPSWAT protege la capa de archivos y datos, y funciona en combinación con las herramientas de terminales, redes e identidades que ya forman parte de tu infraestructura.
Las entidades financieras suelen implementar sistemas de detección y respuesta en los terminales, seguridad de red y gestión de identidades y accesos. Estos controles protegen los dispositivos, el tráfico y a los usuarios.
OPSWAT los complementa con una inspección específica de archivos y una depuración de contenidos. MetaDefender inspecciona los archivos que llegan a una entidad financiera, ya sea a través de archivos subidos por los clientes, archivos adjuntos de correo electrónico, transferencias gestionadas de archivos, almacenamiento en la nube o soportes extraíbles.
Las amenazas incrustadas se eliminan antes de que el archivo llegue a un sistema central, y la plataforma MetaDefender™ funciona en paralelo con las soluciones EDR, los cortafuegos y las soluciones de gestión de identidades ya existentes, lo que ayuda a los clientes a proteger sus datos independientemente de dónde se encuentren.
| Endpoint (EDR) | Detecta y responde a las amenazas que se ejecutan en los dispositivos |
|---|---|
| Red | Controla el tráfico y segmenta los entornos |
| Identidad (IAM) | Establece quién puede acceder a qué sistemas |
| File and Data (OPSWAT) | Inspecciona, depura y registra el contenido de los flujos de trabajo financieros |
Casos de uso
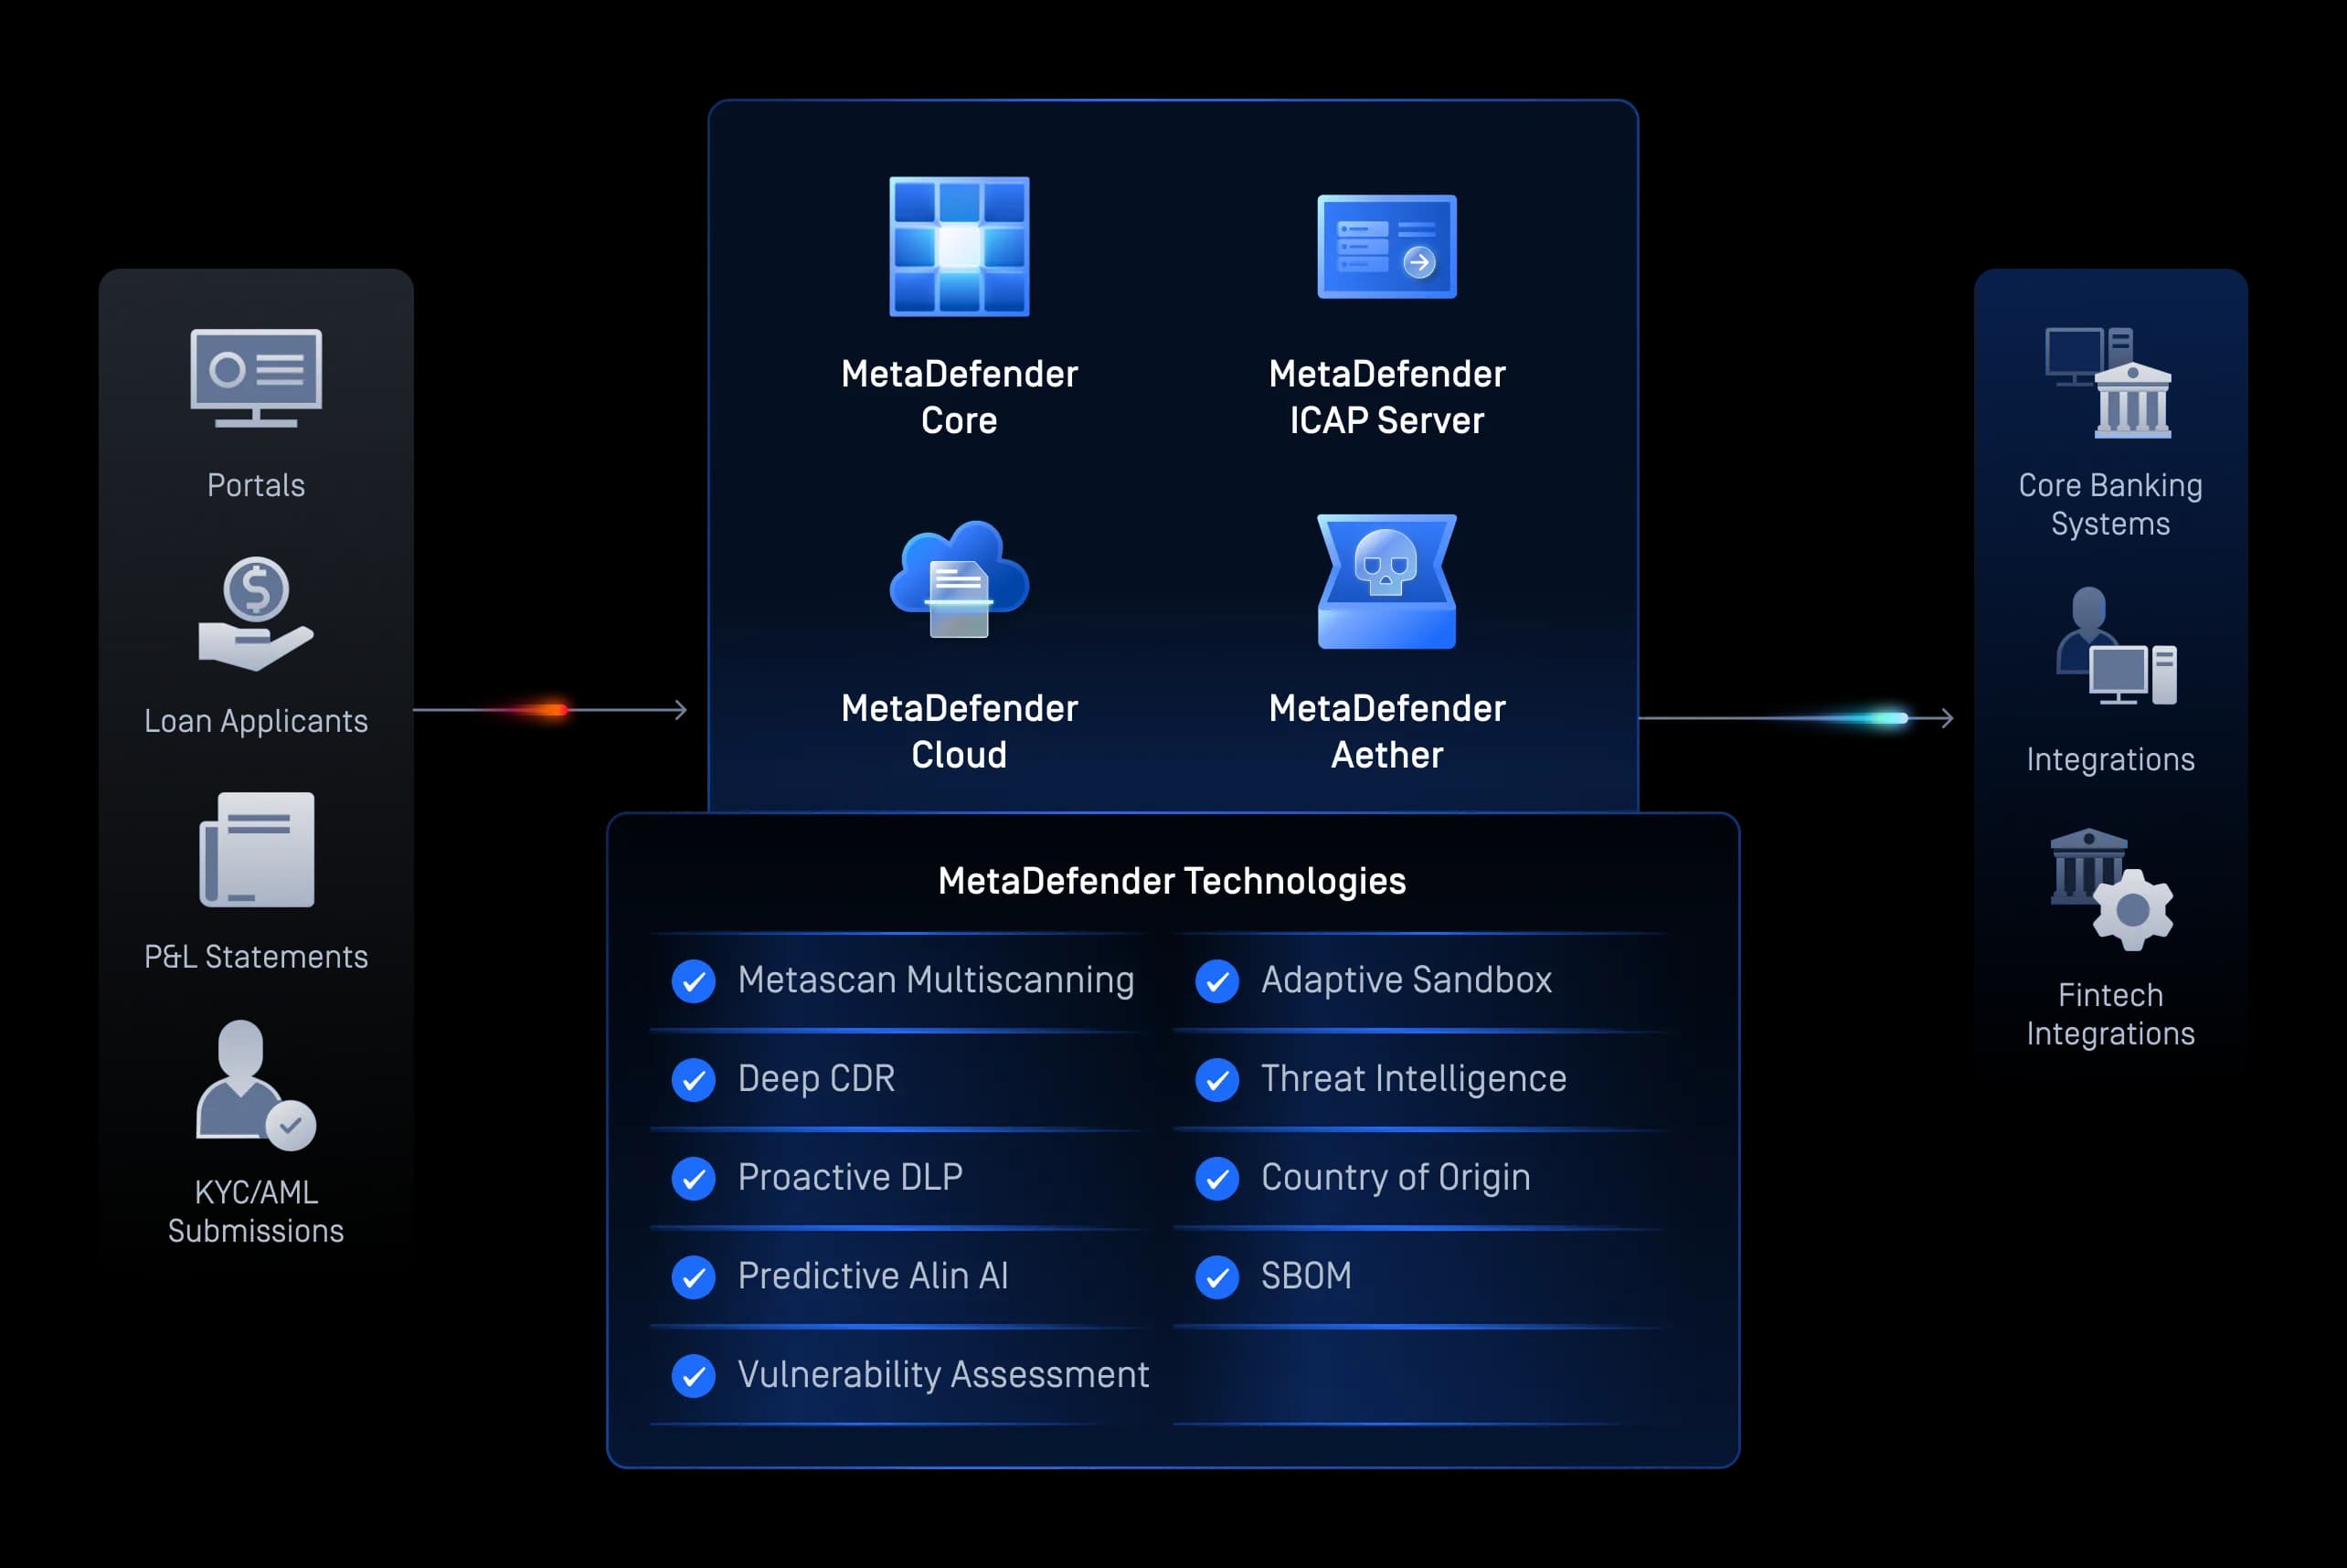
Subida de archivos
Subidas Secure de archivos Secure y del público
Revisar y desinfectar los documentos enviados por los clientes, incluidos los archivos de KYC, las solicitudes de préstamo, los formularios fiscales y los contratos, para eliminar el malware, las vulnerabilidades de día cero y los datos confidenciales expuestos en el momento de la carga, sin interrumpir el proceso de alta.
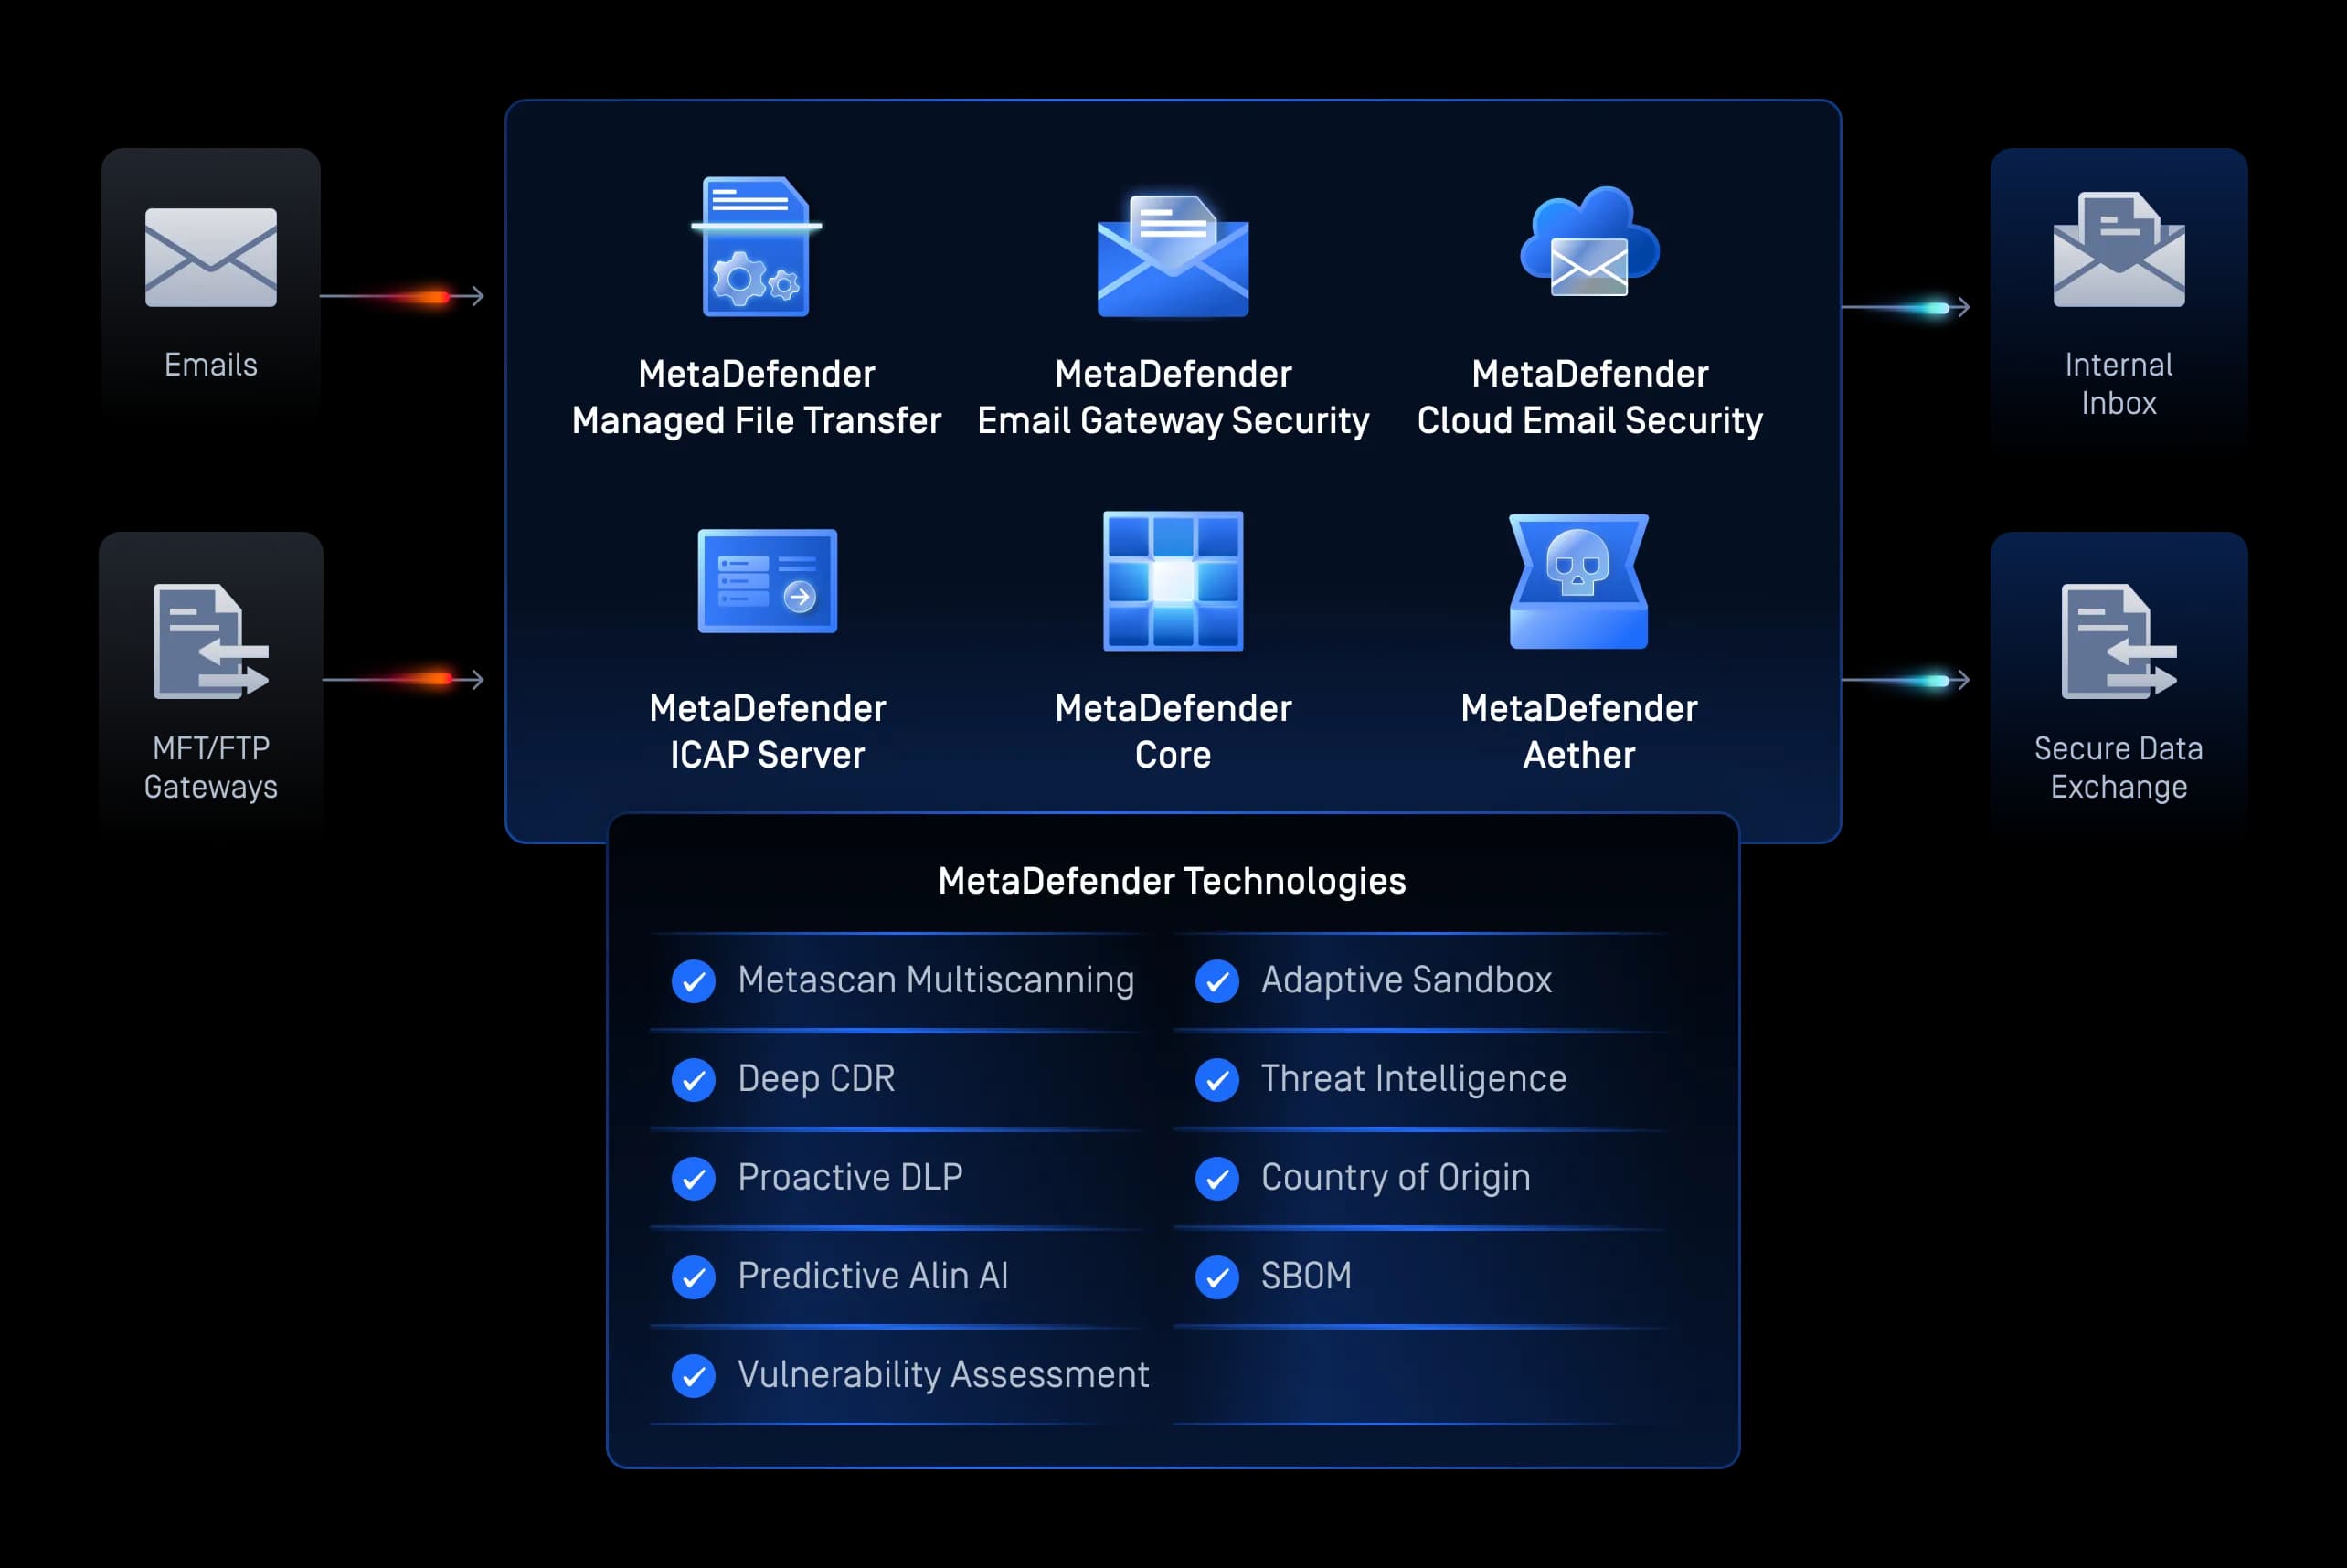
Transferencias de archivos
Transferencias Secure y colaboración por correo electrónico
Protege las transferencias y los archivos adjuntos de correo electrónico contra el malware, las amenazas de phishing y la fuga de datos en los flujos de trabajo de intercambio de datos financieros.
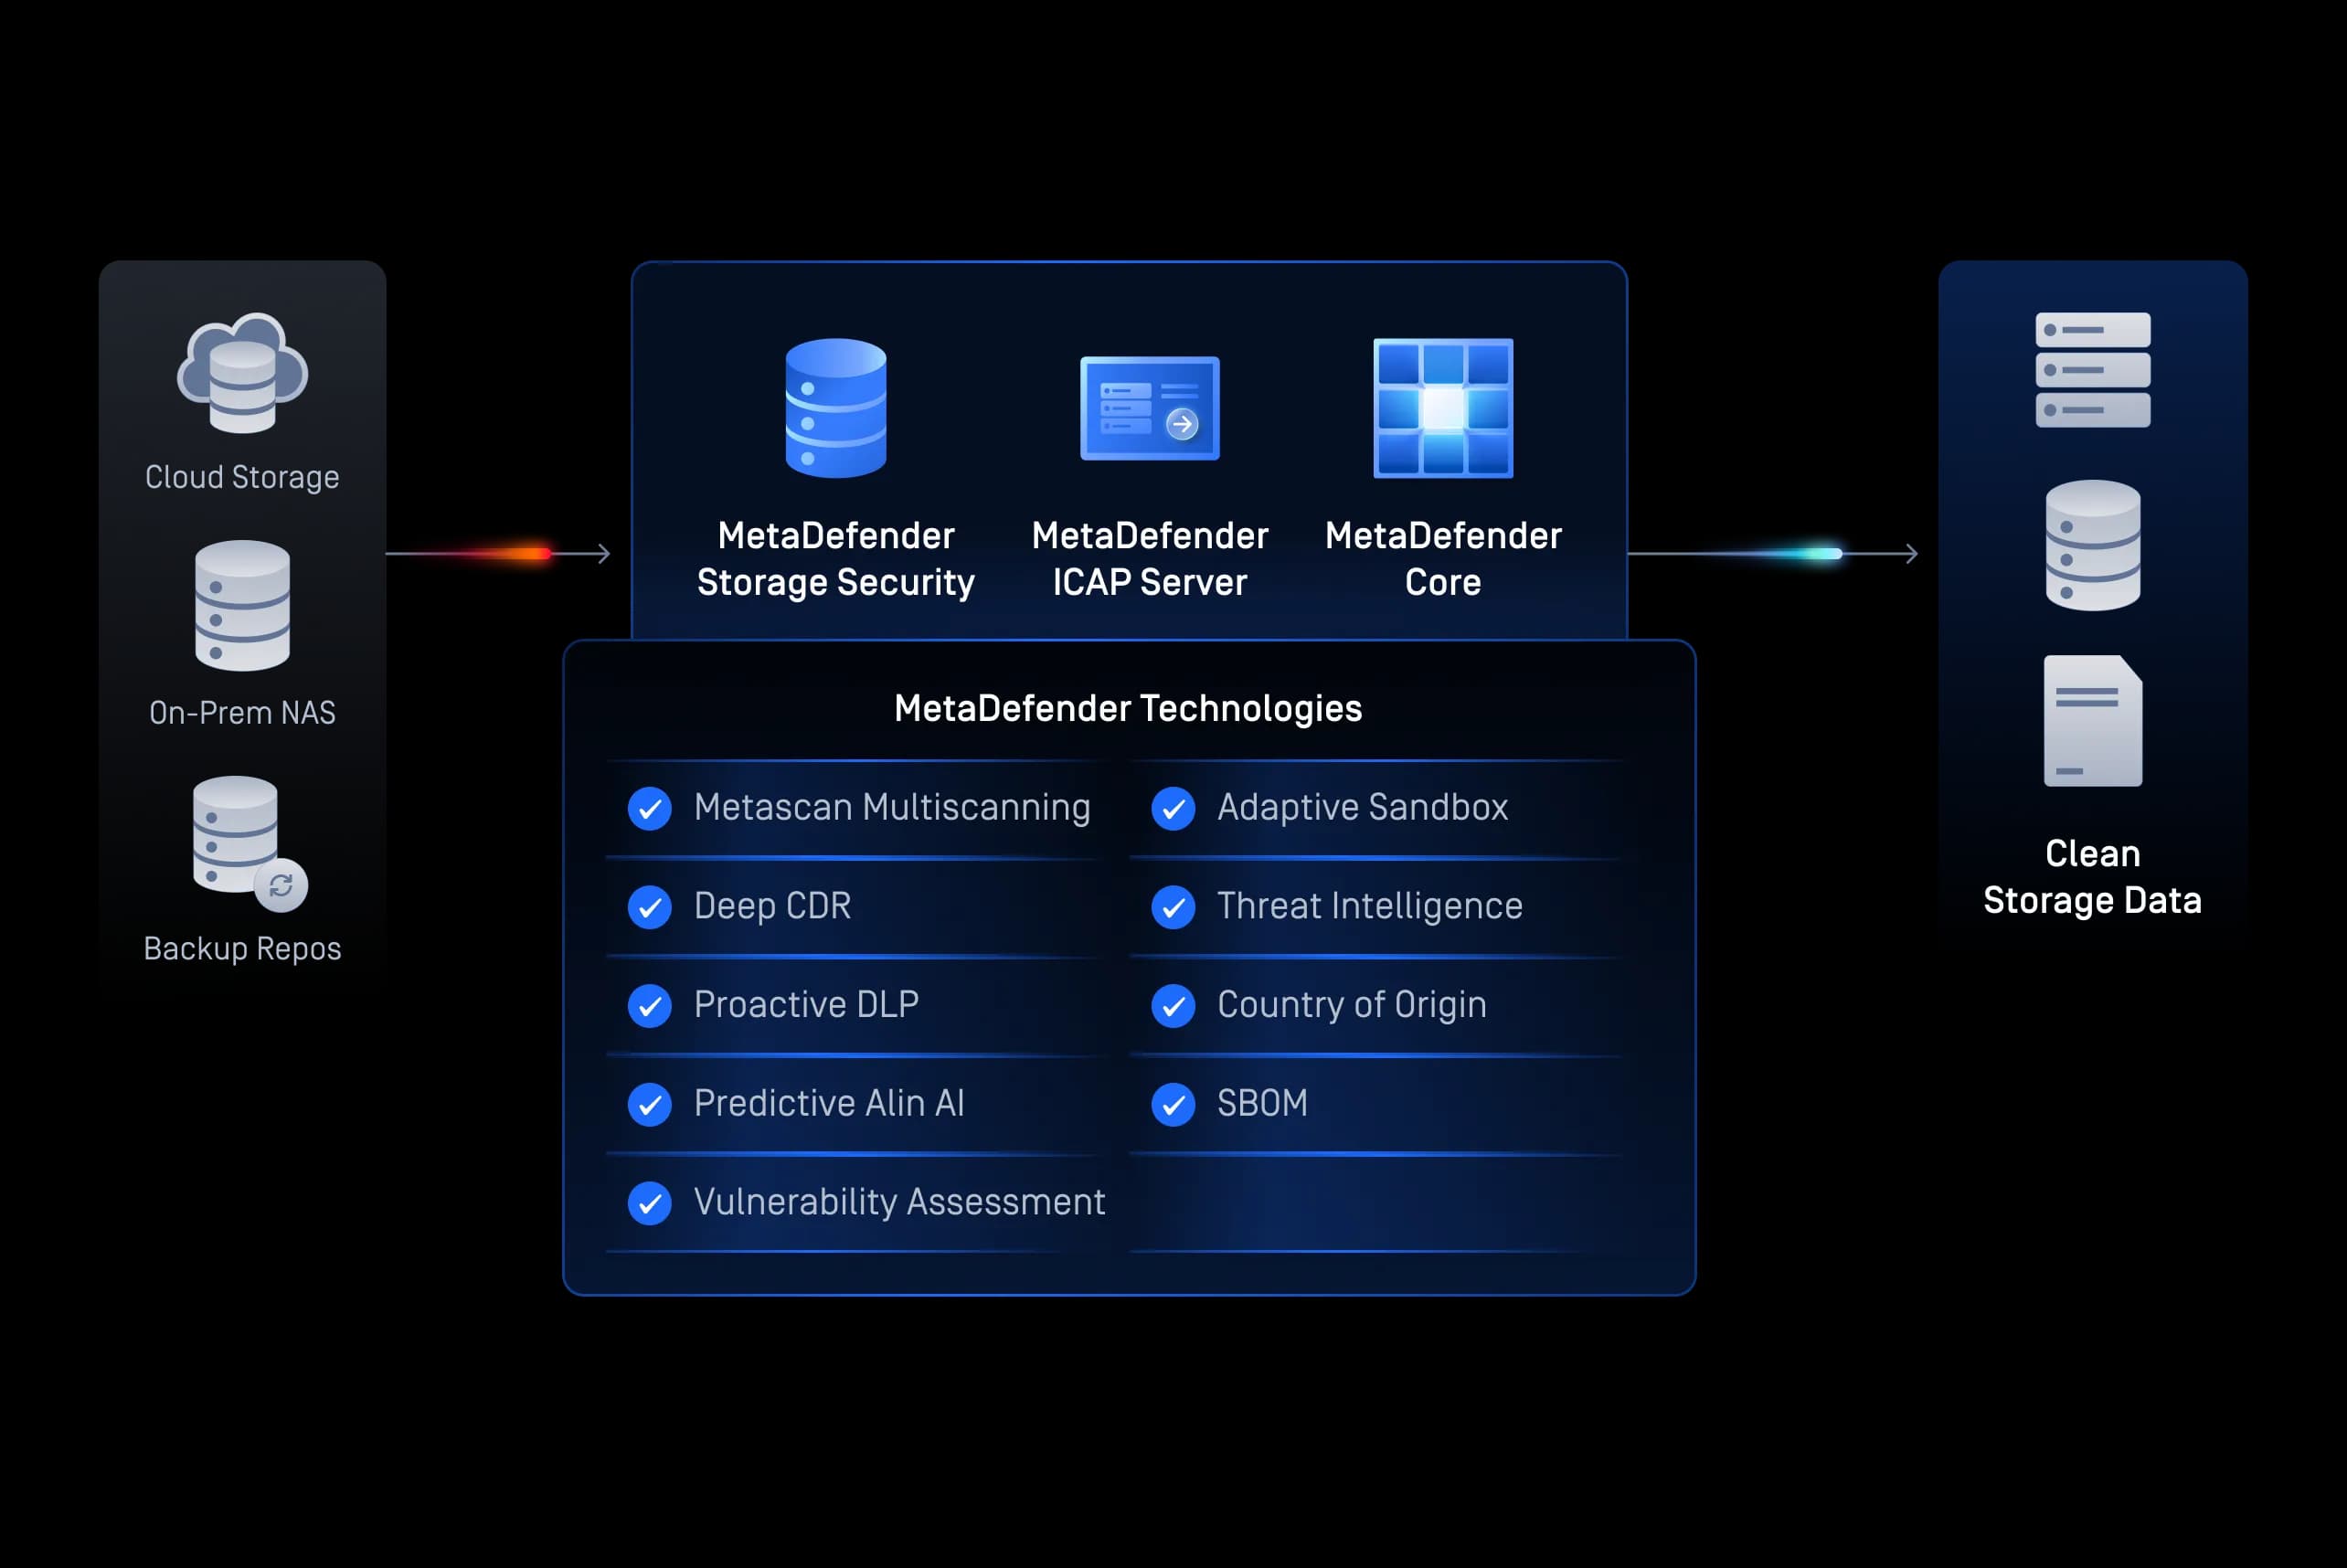
Almacenamiento de archivos
Almacenamiento Secure y copias de seguridad
Revise continuamente los documentos financieros archivados, los repositorios en la nube y los archivos de copia de seguridad para prevenir amenazas latentes y cumplir con los requisitos de auditoría y conservación a largo plazo.
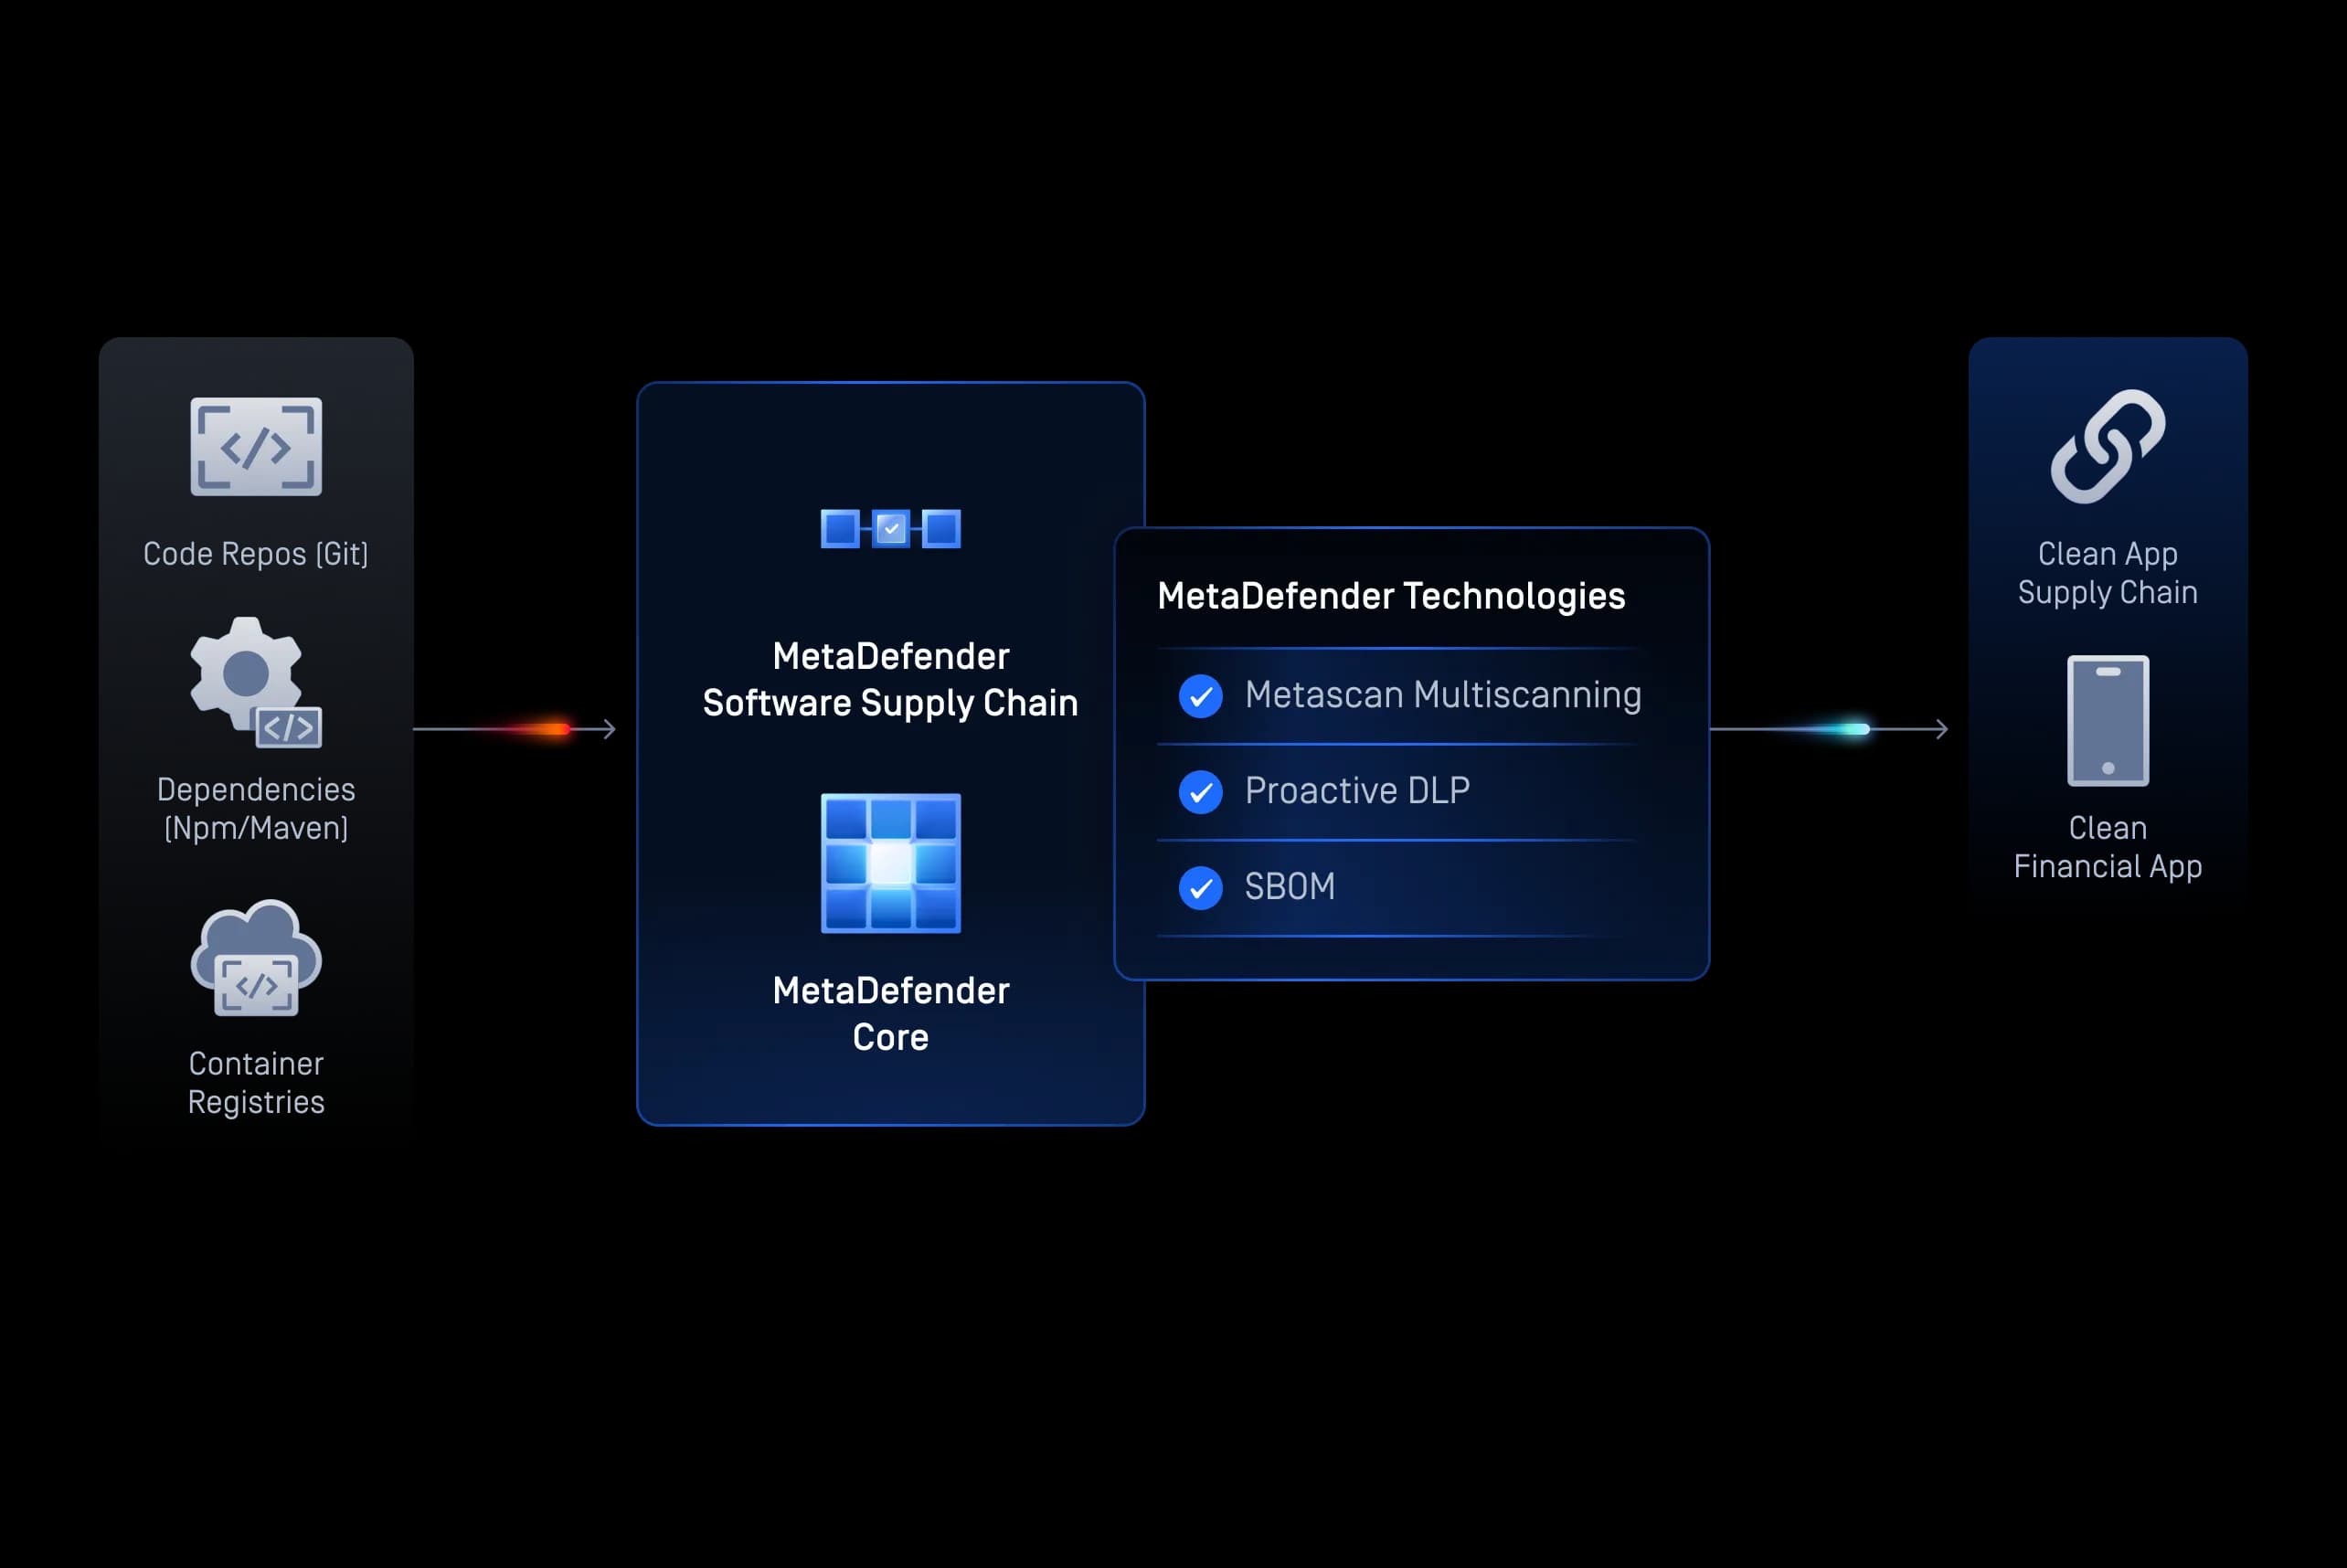
DevSecOps
Aplicaciones Secure
Inspecciona los artefactos de compilación, las dependencias de código abierto, los contenedores y los resultados de los procesos de CI/CD para evitar que las amenazas penetren en las aplicaciones bancarias nativas de la nube.
Postcuántico
Secure transición a la criptografía poscuántica
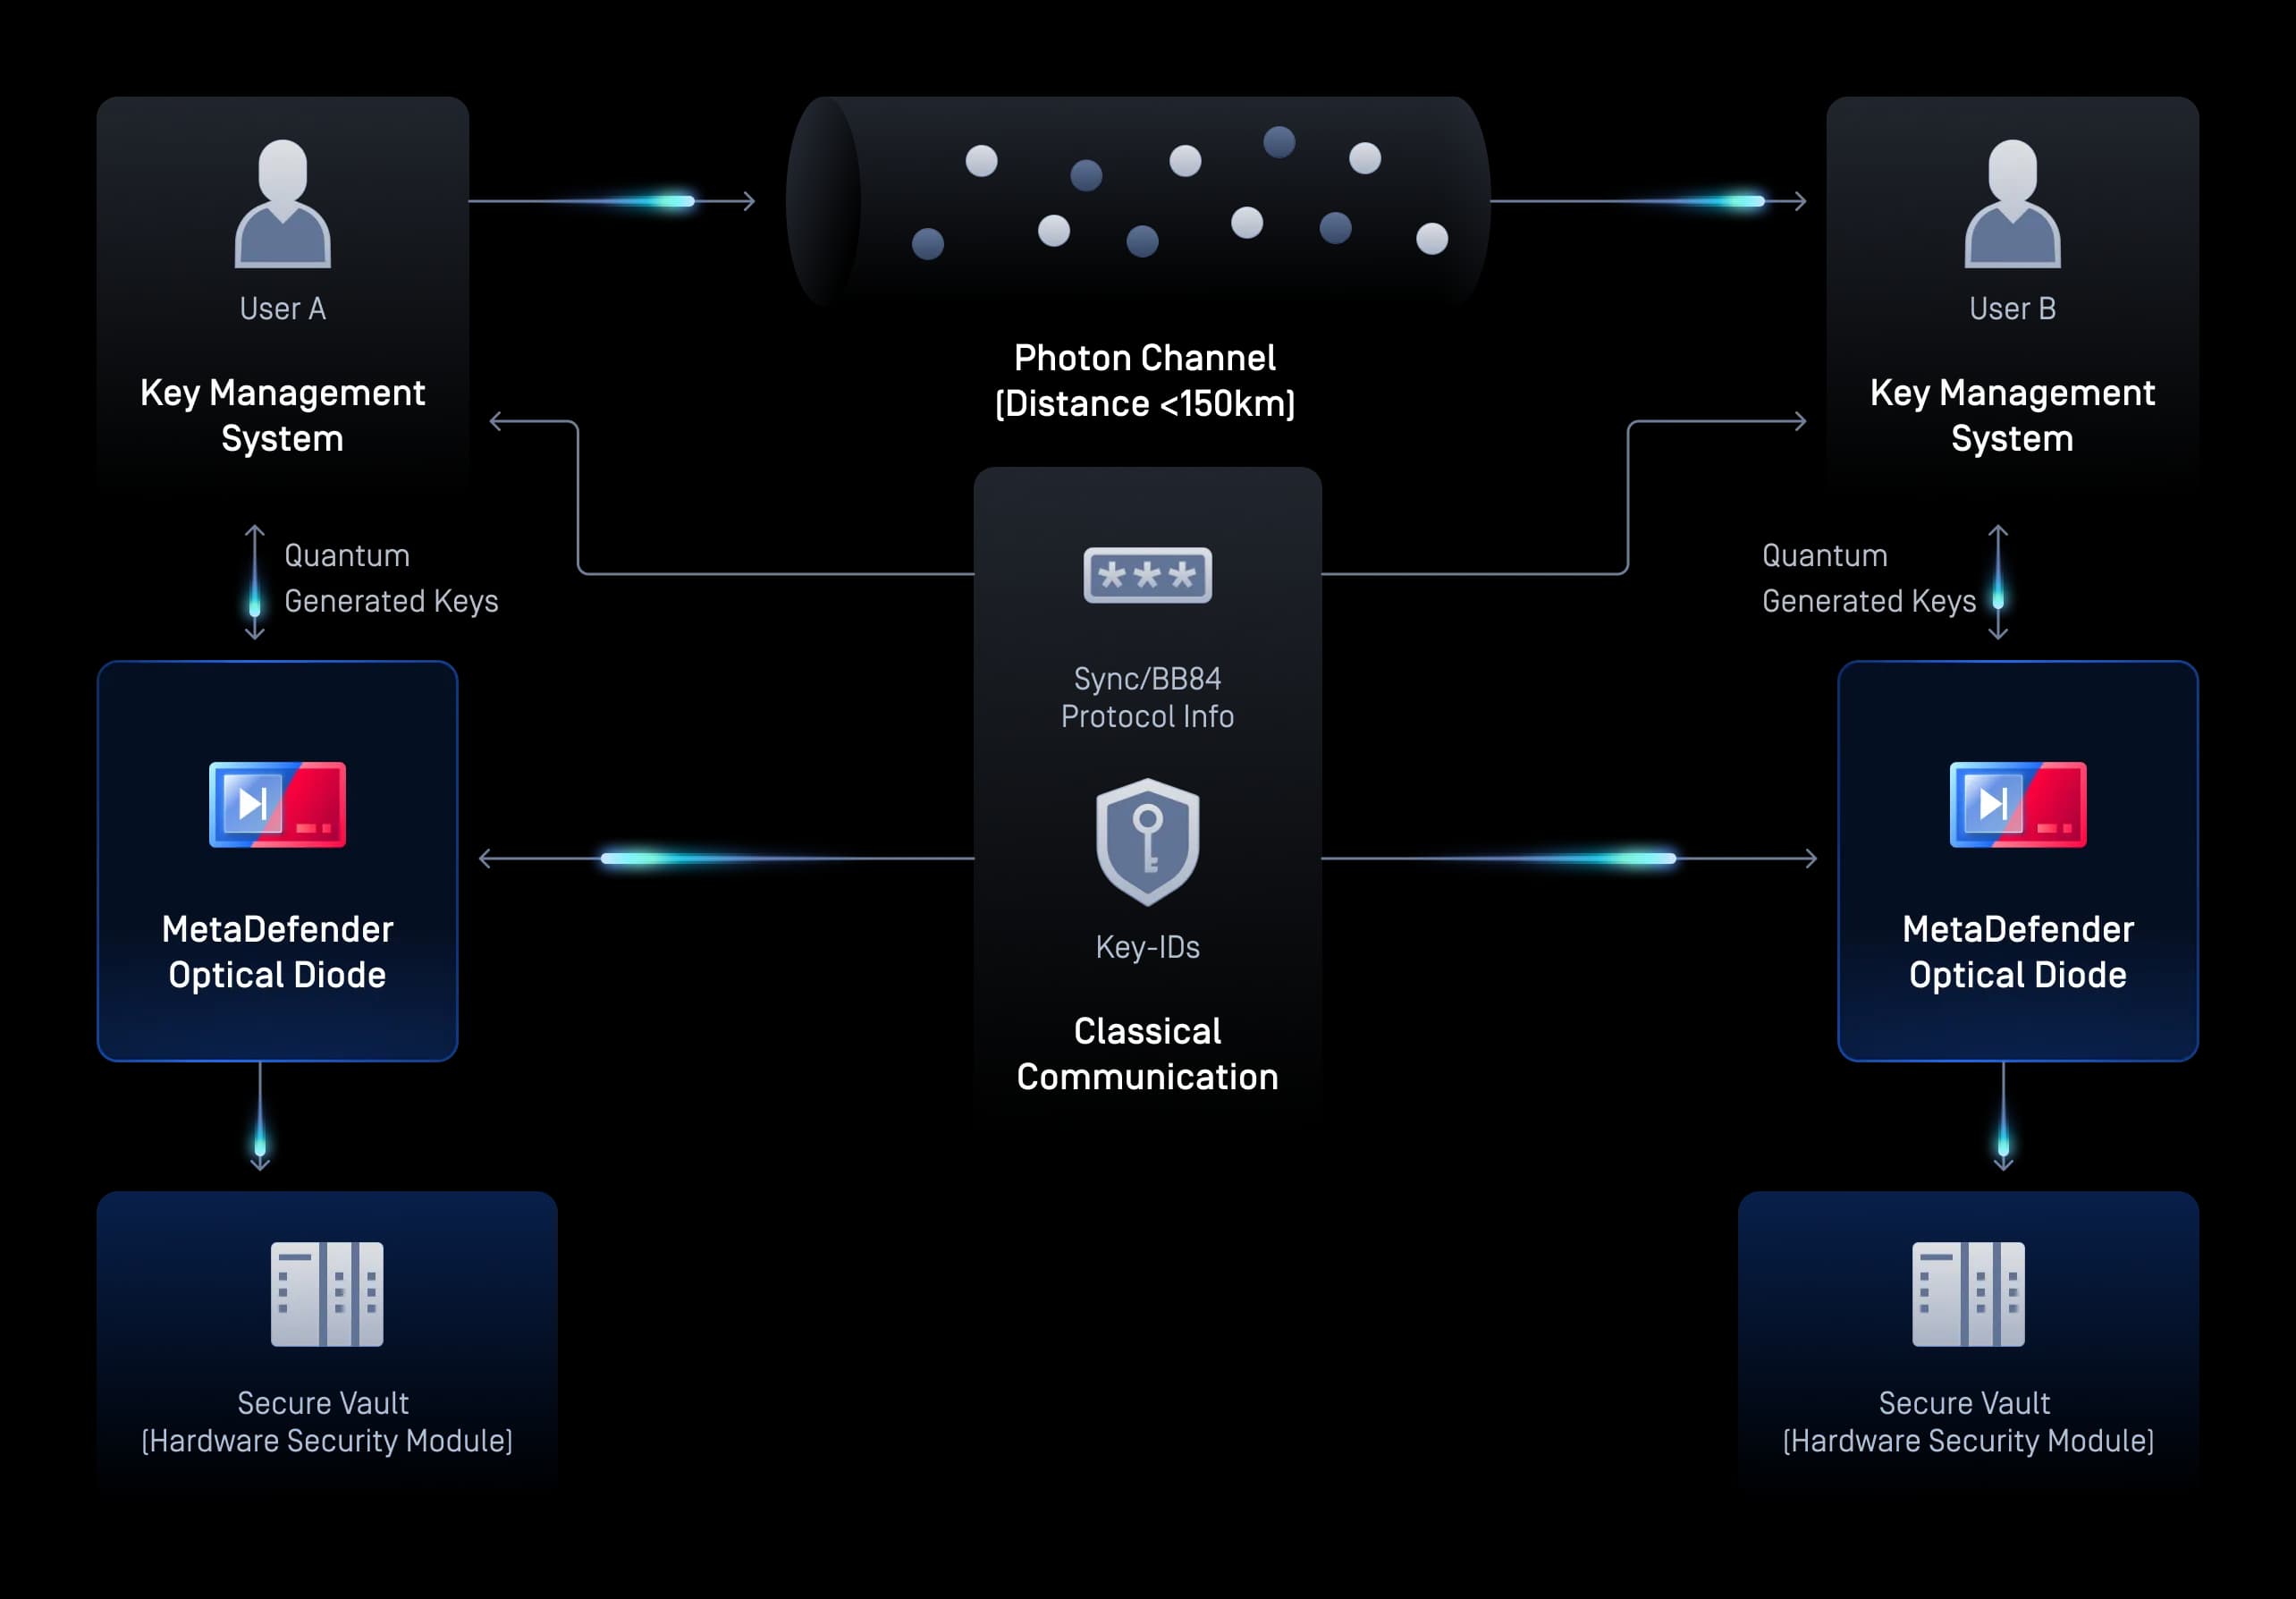
Entrega claves resistentes a los ataques cuánticos, entropía y actualizaciones de firmware en tu entorno de confianza a través de una pasarela unidireccional protegida por hardware. Protégete contra los ataques del tipo «Harvest Now, Decrypt Later» (recoger ahora, descifrar más tarde), mientras que una barrera física bloquea cualquier fuga de información hacia el exterior o comunicación por canal oculto.
Media periféricos
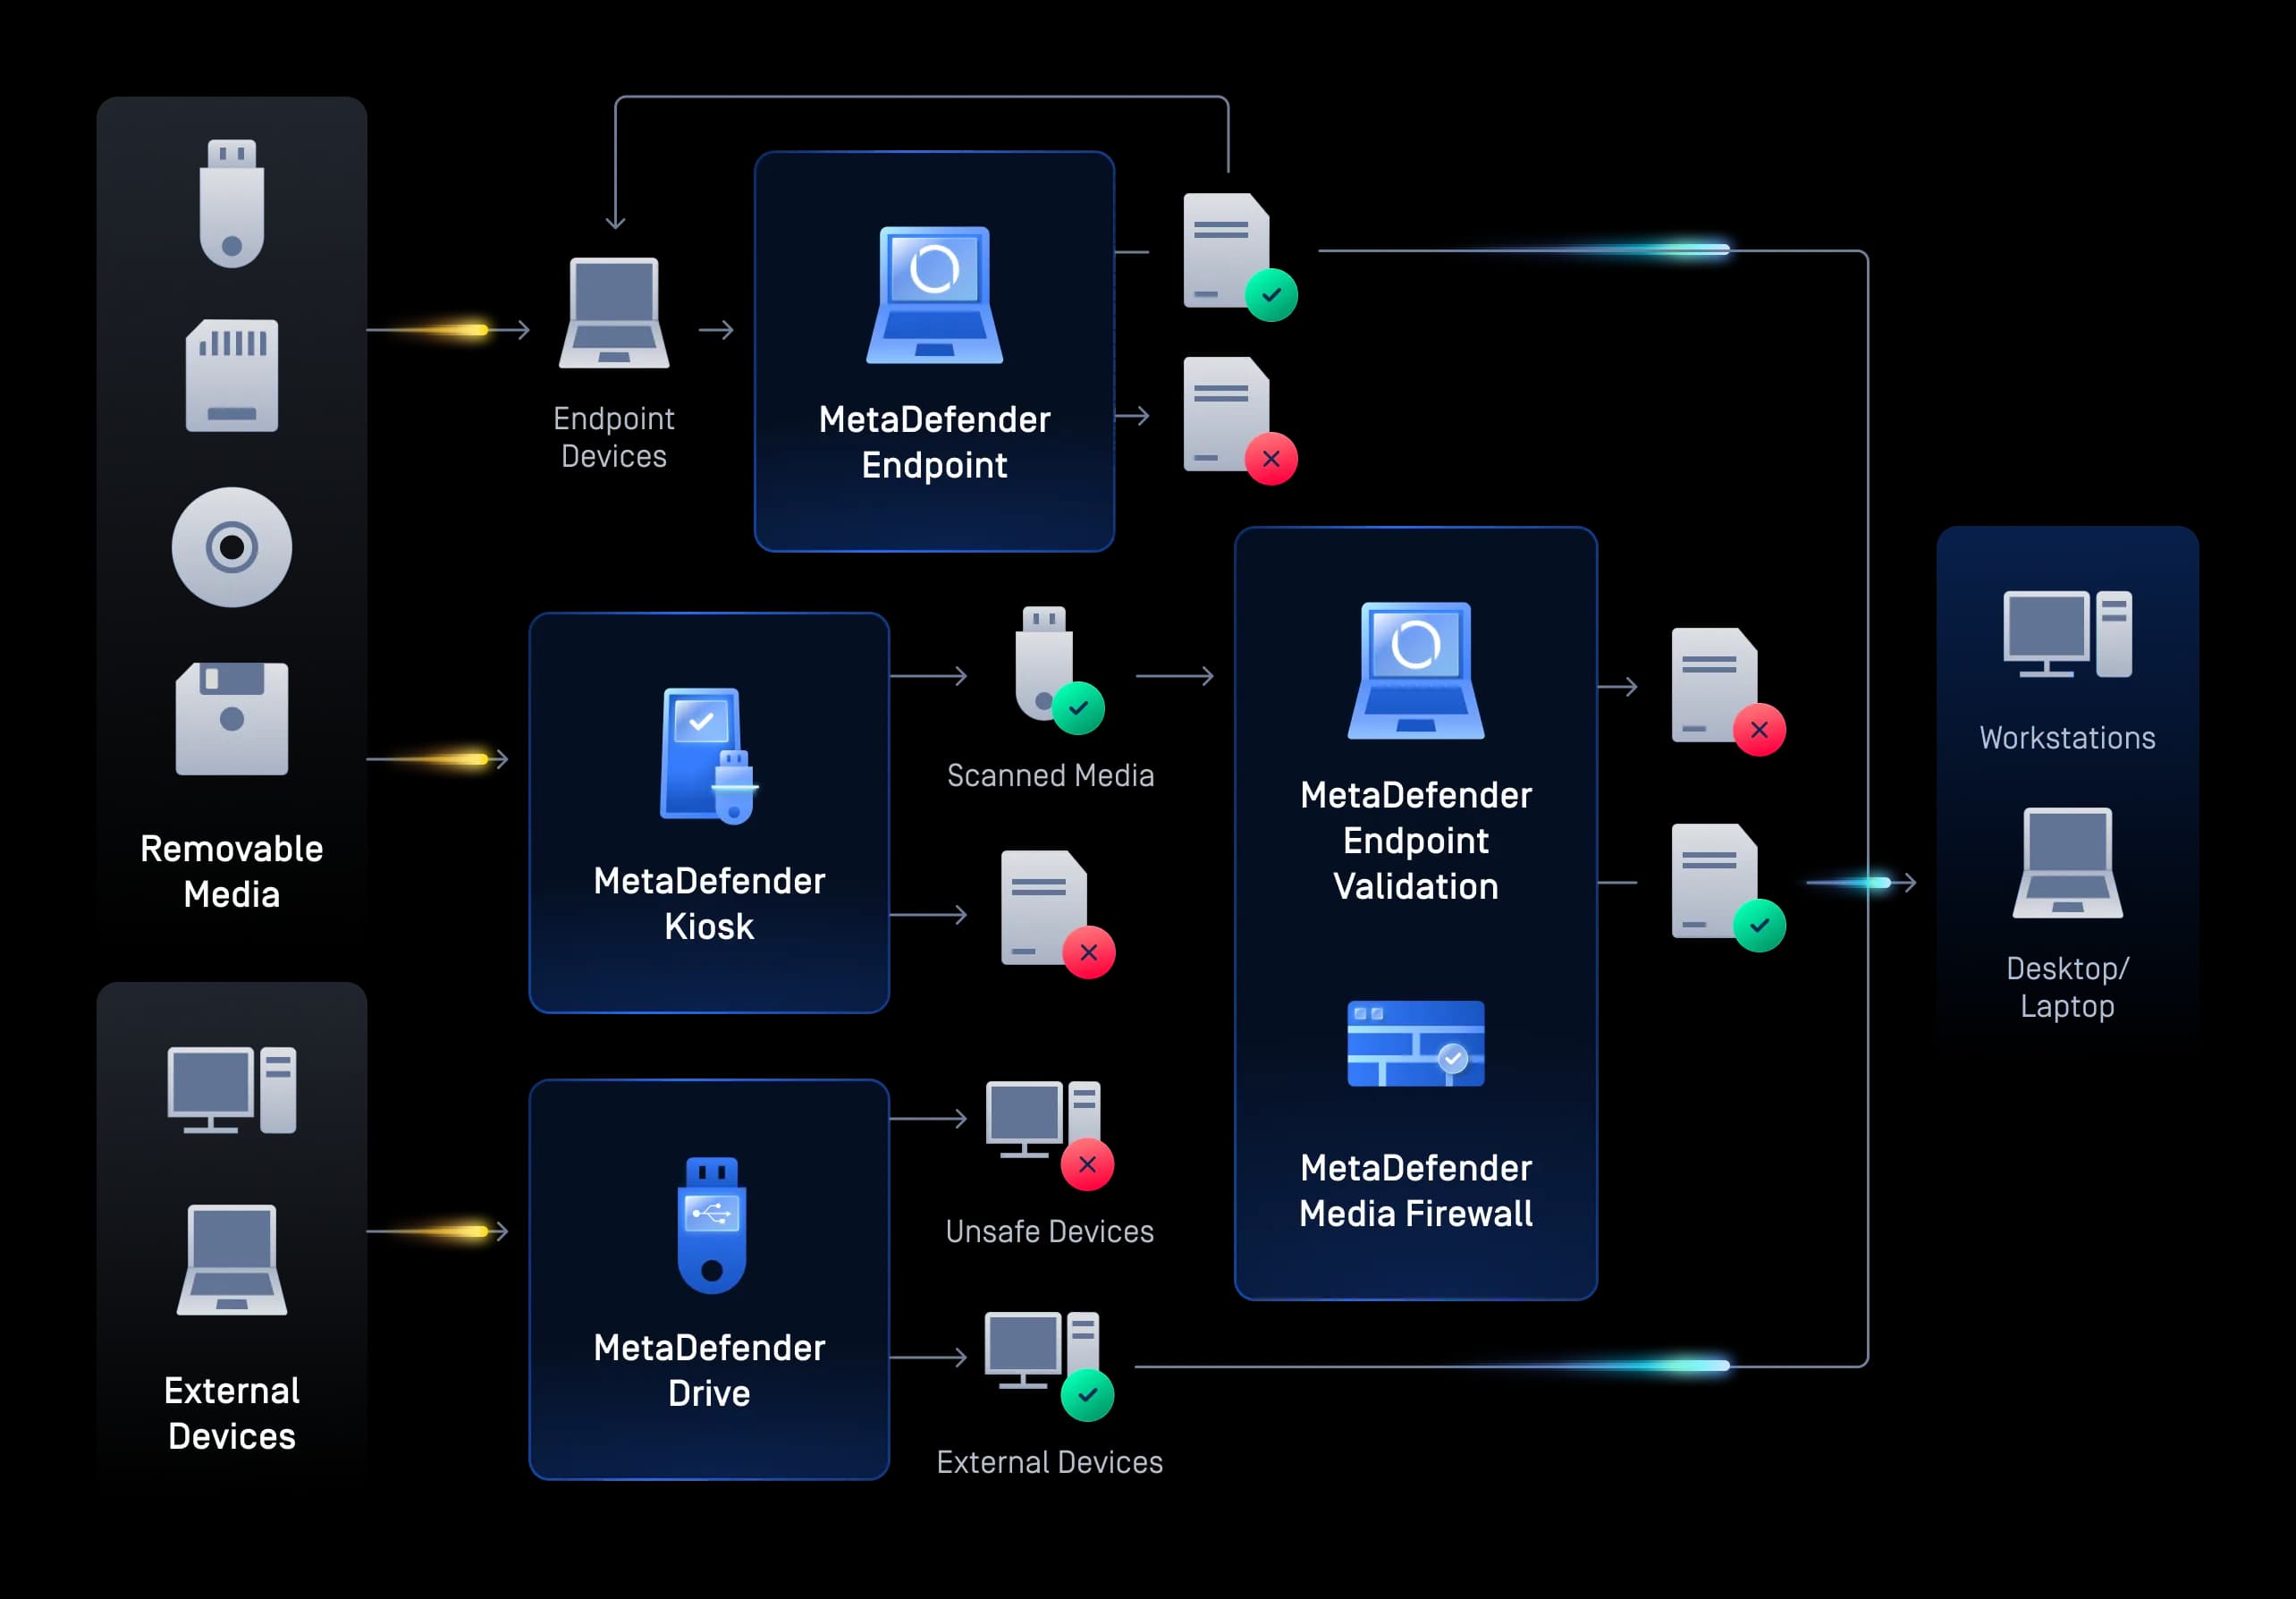
Media es extraíbles y dispositivos externos
Inspeccionar y controlar los archivos introducidos a través de unidades de « USB » y dispositivos externos en todas las sucursales y centros de datos, bloqueando el malware y las vulnerabilidades de día cero antes de que lleguen a los sistemas financieros internos.
- Subida de archivos
Subida de archivos
Subidas Secure de archivos Secure y del público
Revisar y desinfectar los documentos enviados por los clientes, incluidos los archivos de KYC, las solicitudes de préstamo, los formularios fiscales y los contratos, para eliminar el malware, las vulnerabilidades de día cero y los datos confidenciales expuestos en el momento de la carga, sin interrumpir el proceso de alta.
- Transferencias de archivos
Transferencias de archivos
Transferencias Secure y colaboración por correo electrónico
Protege las transferencias y los archivos adjuntos de correo electrónico contra el malware, las amenazas de phishing y la fuga de datos en los flujos de trabajo de intercambio de datos financieros.
- Almacenamiento de archivos
Almacenamiento de archivos
Almacenamiento Secure y copias de seguridad
Revise continuamente los documentos financieros archivados, los repositorios en la nube y los archivos de copia de seguridad para prevenir amenazas latentes y cumplir con los requisitos de auditoría y conservación a largo plazo.
- DevSecOps
DevSecOps
Aplicaciones Secure
Inspecciona los artefactos de compilación, las dependencias de código abierto, los contenedores y los resultados de los procesos de CI/CD para evitar que las amenazas penetren en las aplicaciones bancarias nativas de la nube.
- Postcuántico
Postcuántico
Secure transición a la criptografía poscuántica
Entrega claves resistentes a los ataques cuánticos, entropía y actualizaciones de firmware en tu entorno de confianza a través de una pasarela unidireccional protegida por hardware. Protégete contra los ataques del tipo «Harvest Now, Decrypt Later» (recoger ahora, descifrar más tarde), mientras que una barrera física bloquea cualquier fuga de información hacia el exterior o comunicación por canal oculto.
- Media periféricos
Media periféricos
Media es extraíbles y dispositivos externos
Inspeccionar y controlar los archivos introducidos a través de unidades de « USB » y dispositivos externos en todas las sucursales y centros de datos, bloqueando el malware y las vulnerabilidades de día cero antes de que lleguen a los sistemas financieros internos.
Guía y lista de comprobación para el cumplimiento de la norma PCI DSS
Comprender los requisitos. Solucionar las carencias. Elaborar una estrategia de cumplimiento normativo.
Diseñado para adaptarse a la realidad de la regulación financiera
OPSWAT Ayuda a las entidades financieras a cumplir con los requisitos de cumplimiento aplicables mediante la prevención de malware, la protección de datos y el registro de eventos de seguridad en el nivel de archivos y datos. Estas capacidades respaldan el programa general de seguridad y cumplimiento de la entidad.
DORA (Ley de Resiliencia Operativa Digital de la UE)
DORA es un reglamento de la UE que establece un marco vinculante y exhaustivo de gestión de riesgos de las TIC y de resiliencia operativa digital para las entidades financieras y sus proveedores externos de TIC críticos. OPSWAT ayudan a las instituciones financieras a cumplir los requisitos de DORA en materia de seguridad de las TIC, pruebas de resiliencia, notificación de incidentes y riesgos de terceros, mediante la protección de los flujos de datos, la aplicación de controles de «Zero Trust» a archivos y dispositivos, y el apoyo a la elaboración de informes para las evaluaciones de resiliencia.
PCI-DSS
La norma PCI DSS (Payment Card Industry Data Security Standard) es un conjunto de normas de seguridad diseñadas para garantizar que todas las empresas que aceptan, procesan, almacenan o transmiten información de tarjetas de crédito mantengan un entorno seguro. El PCI DSS tiene como objetivo proteger los datos de los titulares de tarjetas contra el robo y el fraude. OPSWAT desempeñan un papel importante en la protección de los números de tarjetas de crédito, los códigos de seguridad y otros datos de los titulares de tarjetas, minimizando el riesgo de filtraciones de datos y accesos no autorizados, aspectos ambos fundamentales para mantener el cumplimiento del PCI DSS.
GLBA
La GLBA es una ley estadounidense que exige a las instituciones financieras proteger la privacidad y la seguridad de la información personal no pública de los clientes mediante programas y medidas de seguridad de la información por escrito. OPSWAT ayudan a las entidades afectadas a implementar medidas de seguridad técnicas para los datos en tránsito y en reposo, supervisar la actividad de los archivos y los dispositivos, y facilitar la supervisión continua como parte del cumplimiento de la Norma de Medidas de Seguridad de la GLBA.
SOX
La ley SOX es una normativa estadounidense que refuerza el gobierno corporativo al exigir controles internos sólidos, una información financiera precisa y auditorías independientes para las empresas que cotizan en bolsa. OPSWAT ayudan a las organizaciones a mejorar la integridad y la confidencialidad de los sistemas y registros financieros mediante el traslado seguro de datos, la prevención de malware, los controles de integridad de archivos y el registro de auditoría, lo que respalda los objetivos de control de la tecnología de la información (ITGC) y de control de aplicaciones de la ley SOX.
Parte 500 del NYDFS
La normativa de ciberseguridad de Nueva York para las empresas de servicios financieros exige controles y medidas de protección documentados contra el acceso no autorizado a información no pública. La inspección a nivel de archivo y la prevención de la pérdida de datos contribuyen a garantizar las protecciones pertinentes, mientras que los registros de seguridad ayudan a documentar los controles aplicados.
RGPD
El RGPD (Reglamento General de Protección de Datos) es un reglamento de la Unión Europea que regula la protección de los datos personales y los derechos de privacidad de las personas físicas dentro de la UE y del Espacio Económico Europeo, y es aplicable a cualquier organización que recopile datos personales o dirija sus actividades a estas regiones. OPSWAT las organizaciones a cumplir con el RGPD garantizando la confidencialidad, la integridad y la disponibilidad de los datos personales, y mitigando el riesgo de violaciones de datos y sanciones por incumplimiento.
NIST CSF 2.0
El NIST CSF 2.0 ofrece resultados no prescriptivos para la gestión del riesgo de ciberseguridad. La inspección de archivos, la protección de datos y el registro de seguridad pueden contribuir a la consecución de los resultados pertinentes, con correspondencias basadas en la implementación de la institución y en las prioridades seleccionadas.
La prevención de amenazas comienza con la tecnología puntera de Market-
La tecnología OPSWAT, probada, reconocida a nivel mundial, galardonada y líder en el mercado, impide que el malware transmitido a través de archivos penetre y se propague en sus entornos críticos.
Predicción de vulnerabilidades de día cero basada en IA en el perímetro
- Detección y desviación previas a la ejecución
- Modelo de aprendizaje automático entrenado en flujos de trabajo de archivos empresariales
Cuantos más motores, mejor
- Detecta casi el 100 % del malware
- Analiza simultáneamente con más de 30 motores antivirus líderes
Detén las amenazas que otros pasan por alto
- Compatible con más de 200 formatos de archivo
- Limpiar de forma recursiva archivos comprimidos anidados en varios niveles
- Recuperar archivos seguros y utilizables
Detección del tipo de archivo real para flujos de trabajo críticos para la seguridad
- Optimizado con IA
- Detecta tipos de archivo falsificados en milisegundos
- Aplicación en línea sin pérdida de rendimiento
Evitar la pérdida de datos confidenciales
- Utilizar modelos basados en inteligencia artificial para localizar y clasificar texto no estructurado en categorías predefinidas
- Oculta automáticamente la información confidencial identificada, como datos de identificación personal (PII), información médica protegida (PHI) y datos de la industria de tarjetas de pago (PCI), en más de 125 tipos de archivos
- Compatibilidad con el reconocimiento óptico de caracteres (OCR) en imágenes
Detecta el malware evasivo mediante un entorno de pruebas avanzado basado en emulación
- Analizar archivos a gran velocidad
- El motor de entorno aislado antielusión extrae los indicadores de compromiso (IOC)
- Detectar amenazas de día cero
- Habilita la clasificación avanzada de malware mediante API integración local
- Detección del tipo de archivo
Detección del tipo de archivo real para flujos de trabajo críticos para la seguridad
- Optimizado con IA
- Detecta tipos de archivo falsificados en milisegundos
- Aplicación en línea sin pérdida de rendimiento
Precisión superior al 99 %Sobre las extensiones encubiertas
Integración perfecta con tus ecosistemas
OPSWAT Se integra con los ecosistemas financieros existentes: plataformas de transferencia gestionada de archivos, pasarelas de correo electrónico, servidores de archivos, almacenamiento en la nube y aplicaciones personalizadas. Es compatible con AWS, Azure, GCP y entornos locales heredados.
Cómo los responsables financieros refuerzan la seguridad
con OPSWAT
- «Como parte de nuestra evaluación, buscábamos un proveedor que fuera compatible tanto con la interfaz REST como ICAP. A continuación, llevamos a cabo una prueba de concepto y concluimos que OPSWAT la opción adecuada, ya que era el único proveedor que ofrecía esta compatibilidad».Cihan BalSoftware , Licenciado en Derecho
- «La MetaDefender ofrece a Swiss Re una solución integral, fácil de implementar y mantener, que cumple con los requisitos normativos y elimina el riesgo de que el malware penetre en la organización».Raymond BucherCloud , Swiss Re
- OPSWAT convertido en una pieza fundamental de nuestra arquitectura de seguridad en la nube. Nos proporciona el control que necesitamos hoy y la agilidad que necesitaremos mañana».Cloud sénior Cloud
- MetaDefender Kiosk, con el respaldo de MetaDefender Managed File Transfer MFT) y MetaDefender Endpoint , ha facilitado a nuestros empleados la transferencia segura de USB . Hemos logrado eliminar este punto de entrada por el que el malware transmitido a través de archivos accedía a nuestros entornos protegidos».Director de Operaciones de TI
Empieza en 3 sencillos pasos
Preguntas frecuentes
La Ley de Resiliencia Operativa Digital de la UE exige a las entidades financieras afectadas que gestionen los riesgos relacionados con las tecnologías de la información y la comunicación (TIC) en todas sus operaciones, incluidos los riesgos introducidos por terceros y por los datos que entran en sus sistemas. Las normas técnicas que la respaldan abordan la protección frente a códigos maliciosos y la fuga de información. En lo que respecta a los flujos de trabajo de archivos y datos, esto implica inspeccionar el contenido entrante, impedir que los archivos maliciosos lleguen a los sistemas críticos y conservar pruebas de que se han aplicado dichos controles. OPSWAT cumple con estas obligaciones mediante la inspección, la depuración y el registro de todos los archivos que entran en los sistemas financieros.
La norma PCI DSS establece requisitos de seguridad para los datos de las cuentas de pago y los sistemas correspondientes, incluida la protección contra el software malicioso y las medidas de seguridad para los datos de las cuentas almacenados. Los archivos que contienen datos de los titulares de tarjetas pueden entrar dentro del ámbito de aplicación, dependiendo de cómo y dónde se almacenen, procesen o transmitan. La detección de malware mediante múltiples motores y la depuración de contenidos respaldan los requisitos contra el malware, y la prevención de la pérdida de datos ayuda a evitar que los datos de los titulares de tarjetas salgan a través de canales de archivos.
La Norma de Medidas de Seguridad de la Ley Gramm-Leach-Bliley exige a las entidades financieras estadounidenses que protejan la información de los clientes, con obligaciones específicas determinadas por el organismo regulador correspondiente. Dado que los datos de los clientes suelen transmitirse en forma de archivos, como extractos, solicitudes y documentos fiscales, la revisión y depuración de dichos archivos, así como el registro de cada resultado, contribuyen a cumplir con las medidas de seguridad y los elementos de control de acceso que exige la norma.
Los bancos pueden reducir el malware basado en archivos inspeccionando cada archivo en los puntos de entrada configurados, en lugar de basarse en la detección tras la ejecución. Los controles por capas aumentan las tasas de detección. Los controles eficaces combinan el análisis con múltiples motores y el aprendizaje automático para detectar malware conocido y desconocido, la neutralización y reconstrucción de contenidos para neutralizar de forma recursiva los exploits de día cero procedentes de documentos, y la verificación del tipo de archivo para detectar extensiones falsificadas. « OPSWAT » aplica estos controles a las subidas de los clientes, los archivos adjuntos de correo electrónico, las transferencias de archivos, el almacenamiento en la nube y los soportes extraíbles.
OPSWAT funciona en un nivel distinto al de la detección y respuesta en puntos finales. Las plataformas EDR detectan y responden a las amenazas que se ejecutan en los dispositivos, mientras que la protección de archivos en tiempo real ( OPSWAT ) inspecciona y desinfecta el contenido de los archivos antes de que lleguen a un dispositivo o a un sistema bancario central. Una entidad financiera suele utilizar ambas soluciones: EDR para el comportamiento de los puntos finales y la protección de archivos en tiempo real ( OPSWAT ) para los archivos y datos que circulan por sus flujos de trabajo.
Sí. « OPSWAT » se puede implementar en instalaciones propias, en entornos híbridos y en la nube, y es compatible con AWS, Azure y GCP. Las entidades financieras lo integran mediante « ICAP », API y conectores nativos con las plataformas de transferencia gestionada de archivos existentes, las pasarelas de correo electrónico, los servidores de archivos y el almacenamiento en la nube. Esto incluye el escaneo de archivos en el almacenamiento de objetos en la nube en múltiples cuentas y regiones.
OPSWATLas capacidades de seguridad de archivos de OPSWAT ayudan a las entidades financieras a implementar controles de prevención de malware, protección de datos y registro de seguridad que cumplen con los requisitos aplicables según DORA, PCI DSS, GLBA, el RGPD y la Parte 500 del NYDFS, así como con los resultados pertinentes del marco del NIST. El cumplimiento normativo viene determinado siempre por el entorno de control global de una entidad, y no por un único producto. Para saber cómo puede apoyar los esfuerzos de cumplimiento normativo de su organización, póngase en contacto con nuestro equipo para analizar sus necesidades.
El impacto en el rendimiento varía según la organización, en función de la infraestructura, las características de los archivos y los controles de seguridad activados. OPSWAT colabora con tu equipo para conocer tu entorno y recomendarte las opciones de implementación y las políticas de análisis que mejor se adapten a tus flujos de trabajo, necesidades de seguridad y requisitos de rendimiento.
Recursos recomendados
Implementaciones contrastadas en el sector bancario y de servicios financieros
Guía y lista de verificación para el cumplimiento de la norma PCI DSS

OPSWAT el sector financiero: innovaciones Secure para el sector financiero
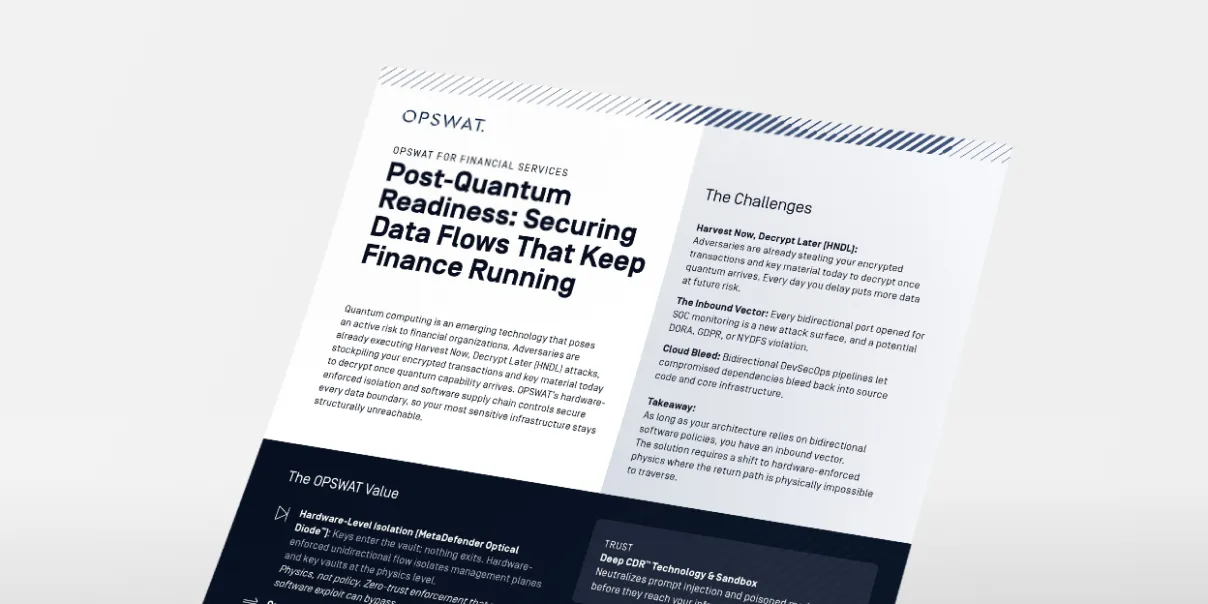
OPSWAT el sector financiero: preparación para la era poscuántica
Implementaciones de seguridad de archivos de eficacia probada en el sector bancario y de servicios financieros
Del cumplimiento normativo a la confianza: cómo Secure los proveedores de servicios financieros europeos
Malware basado en archivos: un riesgo oculto para el cumplimiento normativo de las instituciones financieras