Un archivo puede pasar por varios productos de seguridad antes de que finalice su procesamiento. Puede entrar a través de una implementación de MetaDefender™ Kiosk , pasar por MetaDefender™ MFT y ser procesado por MetaDefender™ Core.
Cuando un equipo de seguridad investiga ese archivo, saber si se permitió o se bloqueó solo responde a una parte de la pregunta. Aún necesitan conocer todos los detalles:
- ¿Por dónde entró el archivo en el entorno?
- ¿Qué productos de « OPSWAT » lo gestionaron?
- ¿Qué ocurrió en cada etapa?
- ¿Ha cambiado el archivo en sí mismo a lo largo del proceso?
Hasta ahora, para responder a esas preguntas había que consultar los registros de cada producto por separado.
Registro de auditoría de archivos en My OPSWAT™ Central Management ofrece a los equipos de seguridad una visión integrada de la trayectoria de un archivo a lo largo de su implementación de OPSWAT .
Sigue el recorrido de cada archivo en un solo lugar
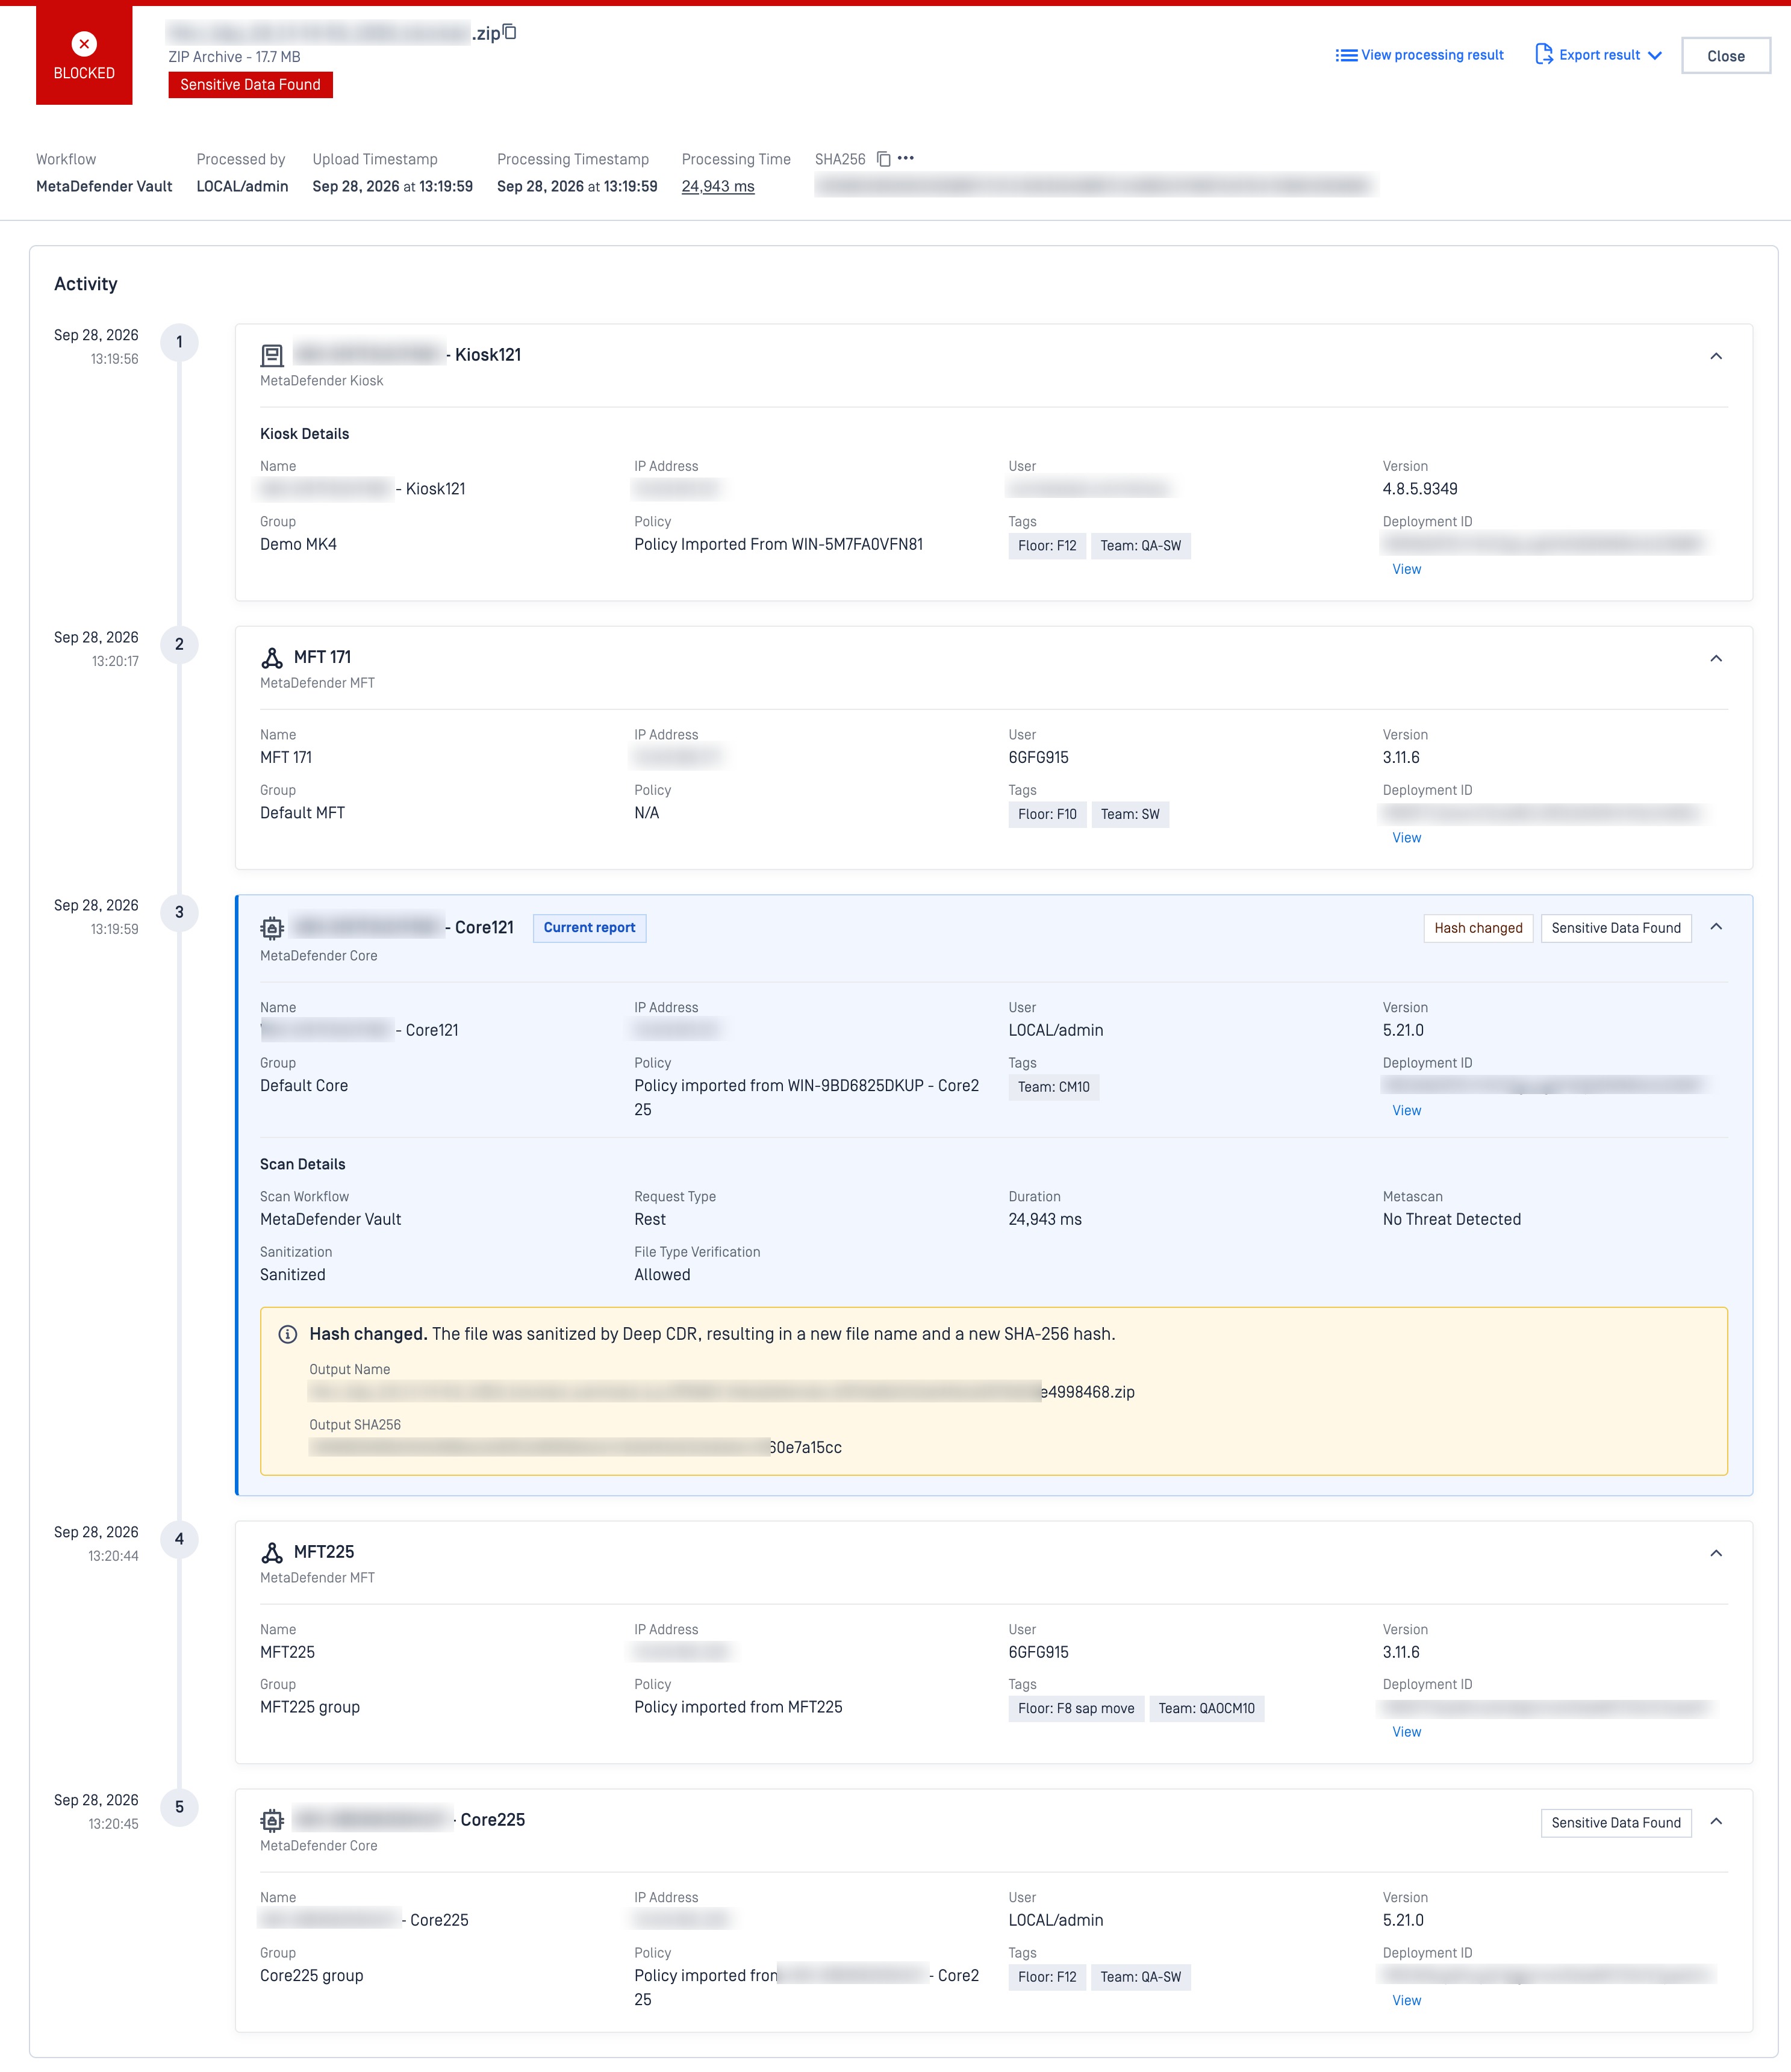
El registro de auditoría de archivos está diseñado para ofrecer una trazabilidad de principio a fin de los archivos que circulan por los flujos de trabajo compatibles con OPSWAT . En lugar de obtener un único resultado aislado de un solo producto, los administradores pueden seguir el proceso completo que hay detrás de ese archivo.
Para cualquier archivo, puedes ver:
- Donde aparecía, como por ejemplo MetaDefender ,Kiosk, MetaDefender ,Endpoint o MetaDefender Drive
- Cada producto que lo gestionó a continuación, en el orden en que ocurrió, incluyendo la transferencia a través de MetaDefender yManaged File Transfer , y el escaneo realizado por MetaDefender Core
- El resultado del análisis en el que se inspeccionó el archivo, por ejemplo, si se permitió o se bloqueó
- El estado de integridad del archivo, que se señala cuando la depuración modifica su hash o su nombre
- El contexto completo de cada paso, incluyendo el nombre de la instancia, el usuario, la versión, la política y la marca de tiempo
En lugar de alternar entre consolas, tu equipo lee la ruta del archivo tal y como ocurrió realmente.
Los flujos de trabajo que supervisa
El registro de auditoría de archivos permite tener visibilidad en múltiples flujos de trabajo, dependiendo de tu configuración, como por ejemplo: MetaDefender Kiosk → MetaDefender MFT → MetaDefender Core , o un flujo más extenso como MetaDefender Endpoint → MetaDefender Core → MetaDefender MFT → MetaDefender Core
Ver las transformaciones previstas en su contexto
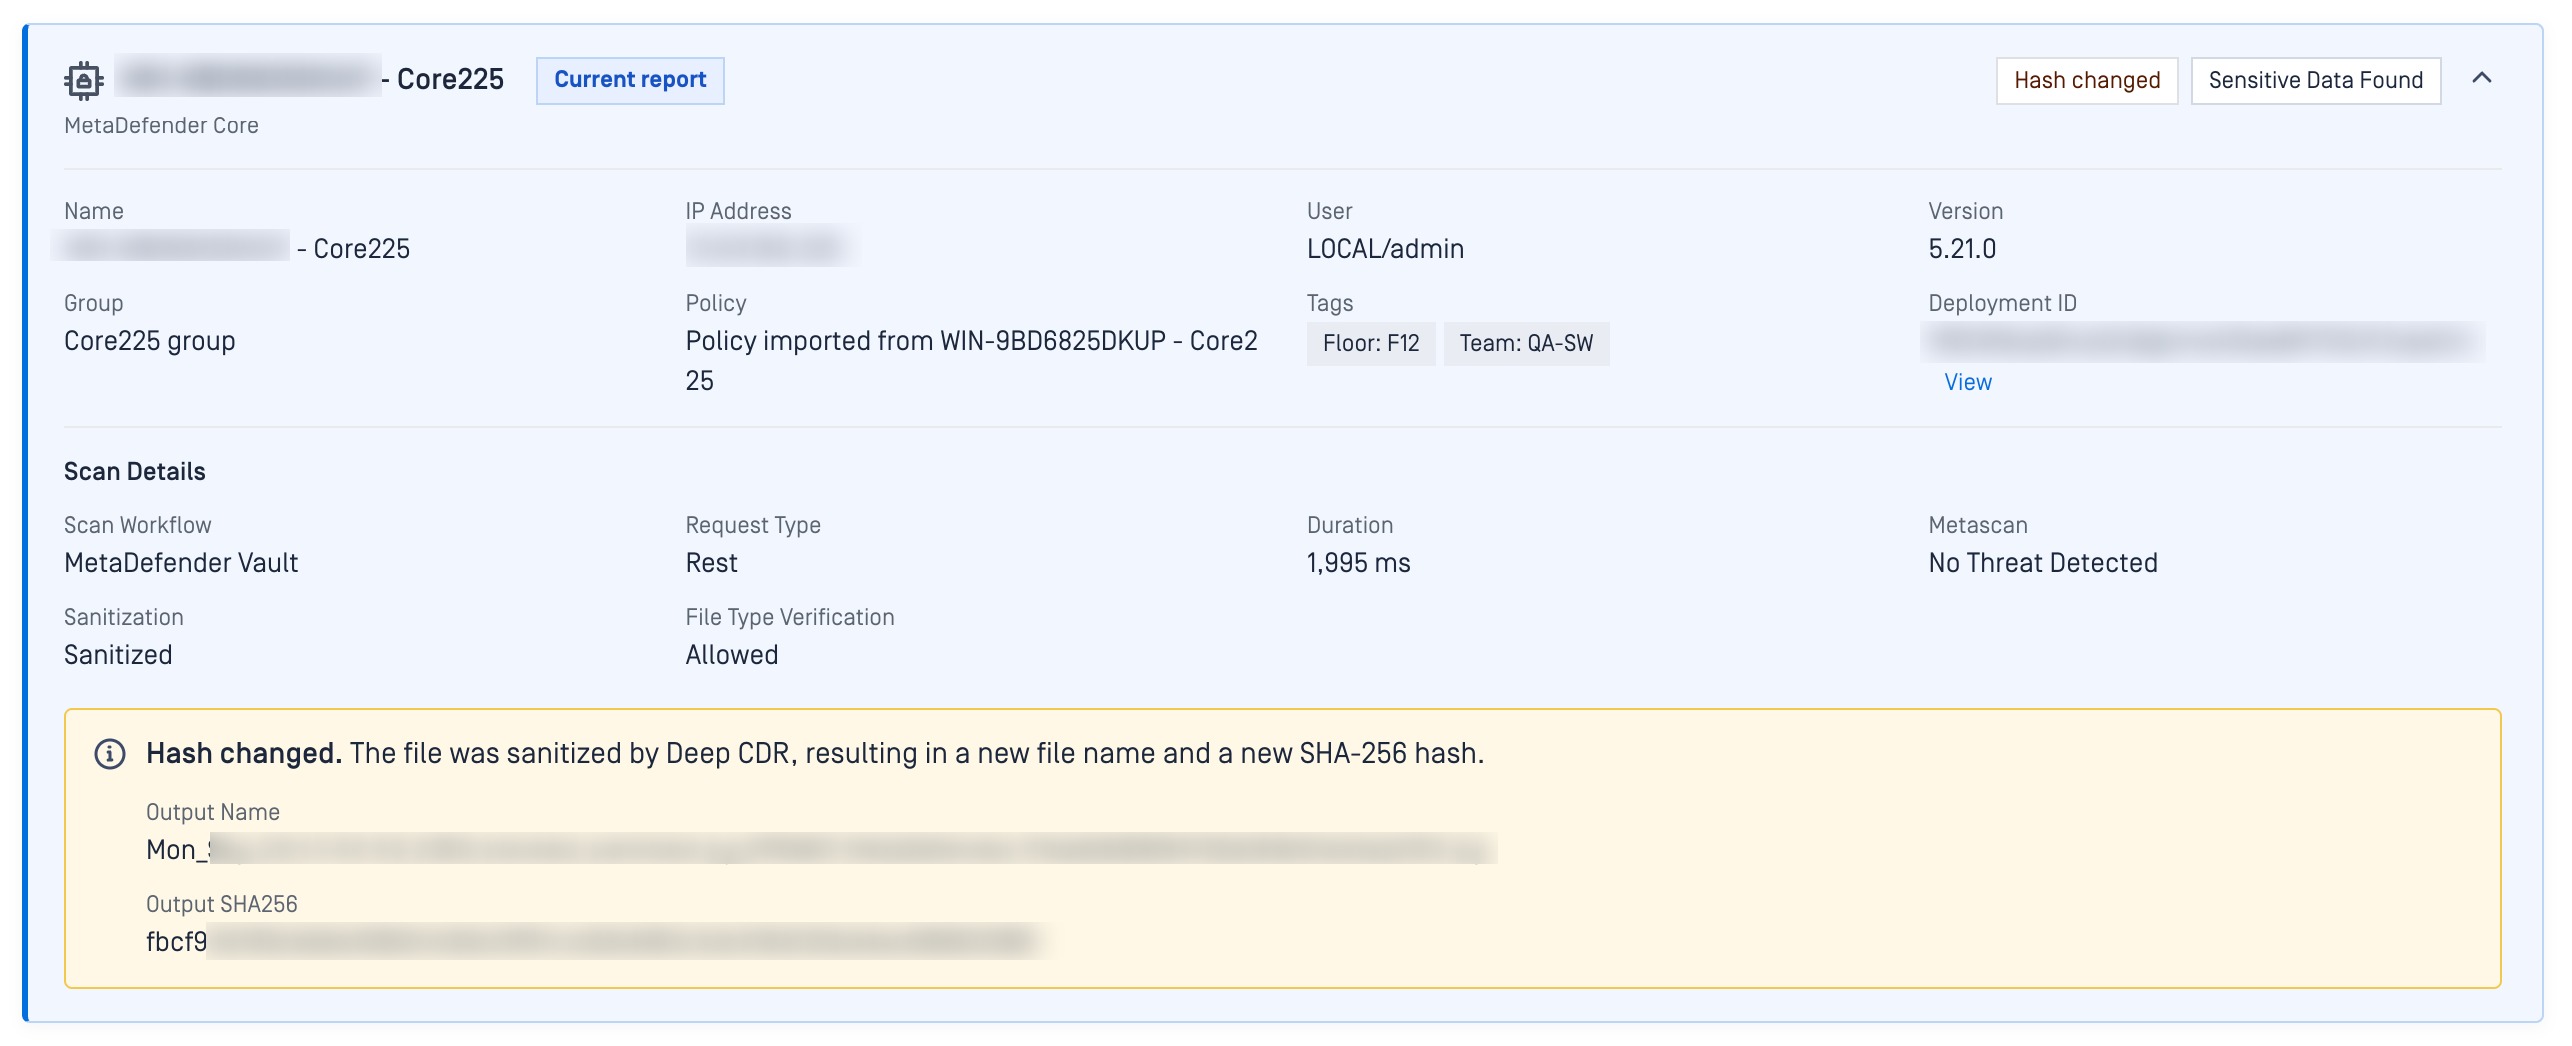
Es posible que se produzcan algunos cambios en el archivo. Por ejemplo, la tecnología Deep CDR™ puede depurar un archivo y crear una versión segura con un nuevo nombre y un hash SHA-256.
El registro de auditoría del archivo muestra esa transformación a lo largo del recorrido del archivo. El indicador «Hash esperado modificado» y el hash de salida indican a los administradores que un proceso de seguridad autorizado ha reescrito el archivo, por lo que la diferencia se interpreta como esperada y no como una discrepancia inexplicable.
Descubre en qué se invirtió el tiempo: la línea temporal de duración
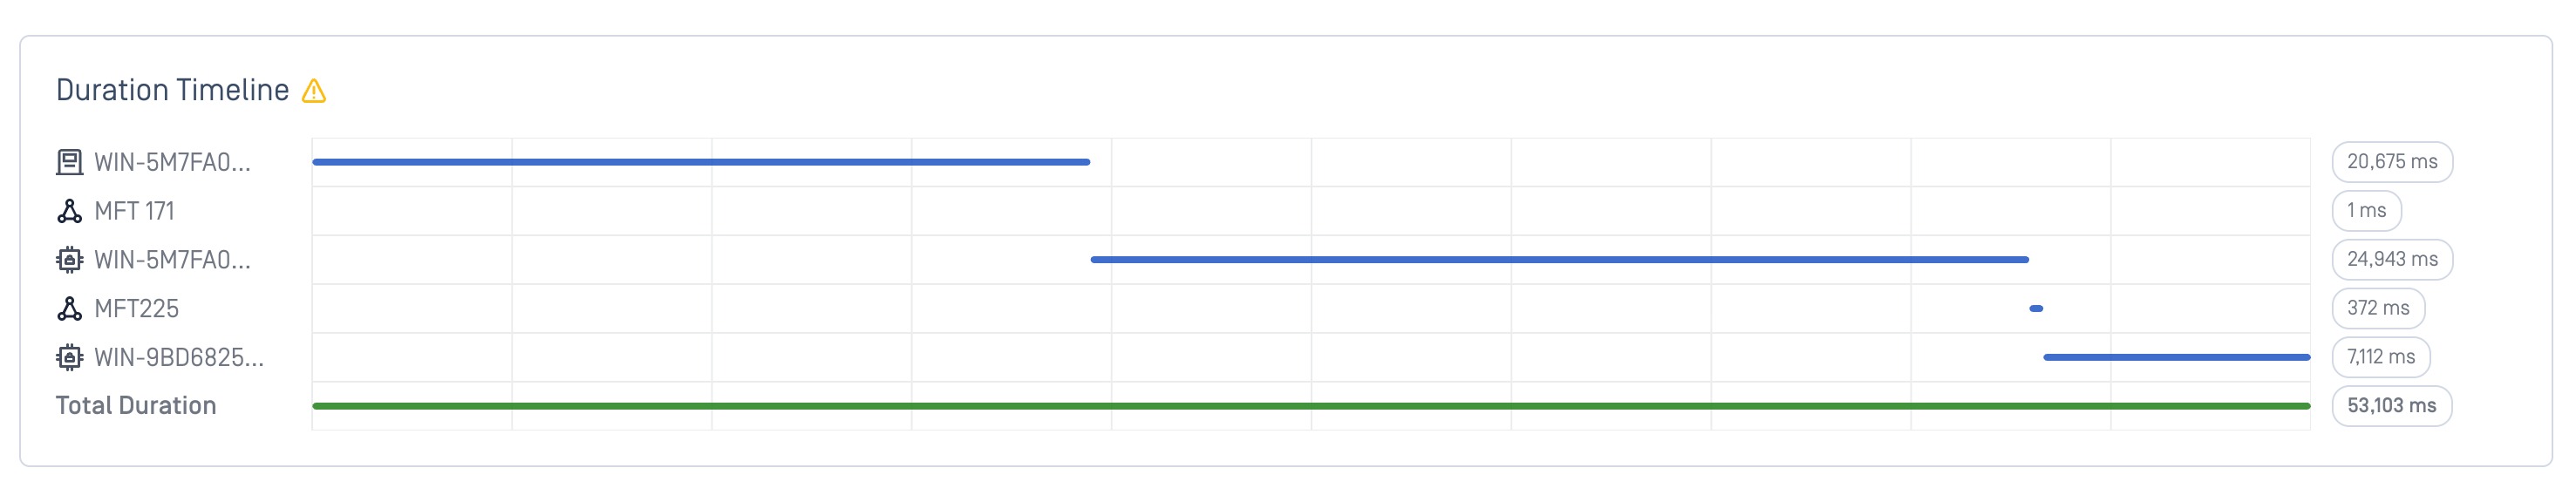
La ruta muestra dónde se guardó un archivo. La línea de tiempo de duración indica cuánto tiempo duró cada fase.
Cada paso aparece como una barra que indica cuánto tiempo ha tardado ese producto en gestionar el expediente, junto al tiempo total de todo el proceso. Las etapas lentas o inusuales se detectan a simple vista, por lo que tu equipo puede identificar un cuello de botella sin necesidad de abrir cada expediente.
Por qué es importante para tus operaciones de seguridad
Respuesta más rápida ante incidentes
Cuando surge una amenaza, lo primero que hay que hacer es reconstruir el recorrido que ha seguido el archivo. En lugar de rastrear manualmente esa ruta a través de los distintos productos, puedes ver el recorrido completo de un solo vistazo: cada producto e instancia que lo ha gestionado, así como el resultado del análisis en el punto en el que se inspeccionó.
Cumplimiento normativo y preparación para auditorías con total confianza
Los marcos normativos exigen cada vez más a las organizaciones que demuestren que los archivos se analizan en todos los puntos de control críticos. File Audit Trail te proporciona pruebas auditables de principio a fin de que tus políticas de seguridad se han aplicado en toda tu implementación de OPSWAT , sin necesidad de crear informes personalizados.
Visibilidad operativa en la que puedes confiar
Los equipos de seguridad se preguntarán: ¿funciona esta implementación multiproducto tal y como la diseñamos? File Audit Trail te permite comprobarlo. Podrás ver la ruta real que ha seguido cada archivo y confirmar que coincide con el flujo de trabajo previsto, convirtiendo las suposiciones en pruebas fehacientes.
Información y contexto entre productos
La mayoría de las herramientas de seguridad solo muestran lo que ha ocurrido dentro de su propio entorno aislado. File Audit Trail conecta los eventos de MetaDefender ,Core, MetaDefender ,Kiosk, MetaDefender ,Drive, MetaDefender ,Endpoint y MetaDefender ,Managed File Transfer en una única visión global, lo que te proporciona el contexto global entre productos que los registros independientes no pueden ofrecer.
¿Estás listo para reforzar tus operaciones de seguridad?
My OPSWAT™ Central Management es la capa central de gestión y control de las soluciones de OPSWAT , que ofrece a los administradores un único punto desde el que visualizar, gestionar y controlar las implementaciones en entornos distribuidos de TI y TO.
El historial de auditoría de archivos amplía esa visibilidad hasta el nivel de cada archivo concreto. Tu equipo ya no tendrá que buscar un archivo de una consola a otra, sino que podrá ver todo su recorrido en una sola vista, en el orden en que se produjo.
Habla con un experto de OPSWAT o visita la My página de la solución OPSWAT™ Central Management para obtener más información.

