- Puntos clave
- ¿Es suficiente Microsoft Defender para Office 365 para tu organización?
- ¿Qué protege Microsoft Defender para Office 365?
- ¿Cómo cambian los planes de seguridad de Microsoft 365 tu protección?
- ¿Cuáles son las limitaciones de los archivos adjuntos seguros y los riesgos residuales asociados a los archivos?
- ¿En qué se diferencia la depuración de archivos de la detección y el bloqueo?
- ¿Qué controles de seguridad de archivos adicionales de Microsoft 365 deberías evaluar?
- ¿Cómo se deben comparar las opciones de seguridad de archivos de Microsoft 365?
- Cómo « MetaDefender » para Microsoft 365 amplía la protección nativa
- ¿Qué estrategia de protección de archivos de Microsoft 365 se adapta a tu nivel de riesgo?
- Preguntas frecuentes (FAQ)
Puntos clave
- El volumen de amenazas convierte la exposición residual en una preocupación a nivel del consejo de administración. Microsoft informa de que procesa 100 billones de señales de seguridad cada día; a los atacantes les basta con un solo archivo, enlace o vía de acceso a credenciales para causar un impacto en la empresa.
- La idoneidad es una decisión basada en el riesgo, no un veredicto universal. Que Defender para Office 365 sea suficiente para tu organización depende del nivel de licencia, la madurez de la configuración, el alcance de la colaboración y las consecuencias de un ataque exitoso a través de archivos.
- La cobertura varía según el plan. Exchange Online Protection, el Plan 1 y el Plan 2 incorporan, de forma progresiva, mayores capacidades de prevención, investigación y automatización; sin embargo, el hecho de disponer de un plan no garantiza que todas las políticas estén configuradas correctamente.
- El riesgo residual se concentra en determinadas condiciones de los archivos. Los archivos protegidos con contraseña , los archivos comprimidos anidados, los documentos con formato incorrecto y las amenazas de «día cero» difíciles de detectar tienen más probabilidades de eludir los sistemas de detección nativos.
- La detección y el bloqueo difieren de la depuración de archivos. La técnica de «Content Disarm and Reconstruction» (CDR) elimina los componentes peligrosos y reconstruye un archivo utilizable, en lugar de limitarse a permitirlo o bloquearlo directamente.
- Un enfoque por capas puede reducir la exposición residual sin interrumpir el flujo de correo. MetaDefender™ para Microsoft 365 incorpora análisis múltiple, la tecnología Deep CDR™, un entorno de pruebas basado en emulación de paso rápido y detección de malware previa a la ejecución impulsada por IA al inquilino de Microsoft 365 sin necesidad de modificar los registros MX ni de instalar nuevo hardware.
¿Es suficiente Microsoft Defender para Office 365 para tu organización?
Microsoft Defender para Office 365 es la principal solución de seguridad para el correo electrónico y la colaboración de Microsoft para Microsoft 365, que ofrece protección contra el phishing y el malware, así como las funciones «Enlaces seguros» y «Archivos adjuntos seguros» en Exchange Online, Teams, SharePoint Online y OneDrive. El nivel de cobertura depende del nivel de licencia, la configuración de las políticas y el tipo de archivo, lo que deja a algunas organizaciones expuestas a amenazas de día cero y a amenazas evasivas transmitidas a través de archivos.
Microsoft 365 es el punto de encuentro entre la comunicación empresarial, la colaboración y el intercambio de archivos, lo que lo convierte en un objetivo muy atractivo para los piratas informáticos. Microsoft informa:
- analizando una media de 5.000 millones de correos electrónicos al día para proteger a los usuarios contra el malware y el phishing,
- bloqueando 4,5 millones de archivos de malware nuevos cada día,
- y procesando 100 billones de señales de seguridad cada día.
Para los responsables de seguridad, la cuestión es si los controles nativos ofrecen una protección de archivos suficientemente validada para la forma en que su organización intercambia realmente archivos a través del correo electrónico, Teams, SharePoint Online y OneDrive. En la práctica, que Microsoft Defender para Office 365 sea suficiente depende de tu tolerancia al riesgo, del nivel de licencia y del tipo de archivos que circulan por tu inquilino cada día. La protección nativa ofrece a los clientes de Microsoft 365 una sólida base de seguridad, pero una base de seguridad no es lo mismo que una estrategia completa de fiabilidad de archivos en los flujos de trabajo de correo electrónico y colaboración. Pueden surgir riesgos residuales cuando no es posible inspeccionar un archivo en su totalidad, cuando no se identifica un comportamiento malicioso durante el análisis inicial o cuando una amenaza se descubre solo después de que los usuarios ya hayan tenido acceso a ella.
Factores que deberían influir en la decisión:
- Madurez de las licencias y la configuración: si las funciones del Plan 1 o del Plan 2 están activadas, ajustadas y validadas.
- Alcance de la colaboración: cuánta actividad relacionada con archivos se produce en Microsoft Teams, SharePoint Online y OneDrive, en comparación con el correo electrónico por sí solo.
- Complejidad de los archivos: exposición a archivos protegidos con contraseña, archivos anidados y estructuras de documentos poco habituales.
- Requisitos de cumplimiento: si las autoridades reguladoras exigen pruebas documentadas y auditables sobre la gestión de los expedientes.
- Consecuencias de un fallo: lo que le costaría a tu organización, tanto a nivel operativo como financiero, un ataque exitoso a través de archivos.
Cuándo la protección nativa puede ser suficiente
Las organizaciones con perfiles de riesgo estándar, una administración de seguridad de Microsoft consolidada, políticas bien ajustadas y un intercambio limitado de archivos de alto riesgo suelen obtener una protección adecuada mediante una implementación de Defender para Office 365 correctamente configurada. En este contexto, se entiende por «suficiente» una configuración validada y unos procesos activos de investigación y respuesta, además de la licencia activada.
Cuándo la protección nativa puede necesitar una capa adicional
Las situaciones de riesgo elevado modifican la evaluación de la suficiencia: datos regulados, operaciones críticas, propiedad intelectual de gran valor, intercambio frecuente de archivos con terceros y baja tolerancia a la exposición tras la entrega. Las organizaciones que se encuentran en estas situaciones suelen necesitar una inspección más exhaustiva de los archivos, una limpieza proactiva y pruebas de auditoría más detalladas de las que proporcionan por sí solos los controles nativos.
¿Qué protege Microsoft Defender para Office 365?
Microsoft Defender para Office 365 protege el correo electrónico, los enlaces, los archivos adjuntos y los flujos de trabajo de colaboración compatibles, al tiempo que proporciona señales contra la suplantación de identidad y de usuarios comprometidos en los planes correspondientes. La disponibilidad y el comportamiento de cada función dependen de las licencias, la compatibilidad con las cargas de trabajo y la configuración de las políticas, por lo que conviene comprobar estos aspectos por separado en lugar de dar por sentado que funcionan como un único paquete.
- Anexos seguros: evalúa los archivos compatibles mediante pruebas de ejecución y medidas basadas en el veredicto, como el bloqueo, la supervisión o la entrega dinámica.
- Enlaces seguros: evaluación de la URL en el momento del clic y reescritura de enlaces, lo cual es independiente de la inspección de archivos adjuntos o del contenido de los archivos.
- Protección contra el phishing y la suplantación de identidad: análisis de suplantación, análisis de buzones de correo y detección de suplantación de identidad en casos de ingeniería social y de compromiso del correo electrónico empresarial (BEC).
- Investigación y respuesta: alertas, investigación y respuesta automatizadas, y detección proactiva de amenazas, con un nivel de detalle que varía en función del plan y de la dotación de personal del SOC.
- Cobertura de Teams, SharePoint Online y OneDrive: Microsoft protege los archivos compatibles en estas entornos de trabajo, pero el comportamiento exacto varía en función de la licencia, la política y el estado del archivo. Los archivos de Teams suelen almacenarse en SharePoint Online o OneDrive, por lo que los administradores deben comprobar la ruta de almacenamiento real y el alcance de la política, en lugar de dar por sentado que Teams cuenta con una cobertura independiente y uniforme.
¿Cómo cambian los planes de seguridad de Microsoft 365 tu protección?
Exchange Online Protection, Microsoft Defender para Office 365 (Plan 1) y (Plan 2) representan niveles de seguridad distintos, en lugar de configuraciones incrementales dentro de un mismo producto. Comprueba siempre los detalles actuales sobre las funciones y las licencias en la documentación de Microsoft, ya que la composición de los paquetes y los requisitos previos pueden cambiar.
Plan | Qué ofrece |
Protección básica contra malware, spam y phishing, protección contra la suplantación de identidad y controles del flujo de correo y de cuarentena | |
Incorpora «Archivos adjuntos seguros», «Enlaces seguros», detecciones en tiempo real y funciones avanzadas contra el phishing, como la protección contra la suplantación de identidad de usuarios y dominios, además de las funciones de seguridad integradas para todos los buzones de correo en la nube. | |
Incluye, además de lo que ofrece el Plan 1, investigación y detección de amenazas, análisis de campañas, investigación y respuesta automatizadas, y formación mediante simulación de ataques. |
Contar con un plan no garantiza una protección uniforme. Compara las licencias asignadas, las políticas activadas, los destinatarios protegidos y la configuración de las cargas de trabajo con tu entorno real mediante una revisión de la configuración y pruebas controladas. La seguridad integrada sigue necesitando pruebas de que las protecciones adecuadas están activas allí donde son necesarias.
¿Cuáles son las limitaciones de los archivos adjuntos seguros y los riesgos residuales asociados a los archivos?
El riesgo residual tras la implementación de «Safe Attachments» se concentra en un conjunto específico de condiciones de los archivos y en las lagunas en los plazos de entrega.
- Malware desconocido y de «día cero»: el sandboxing, la reputación y el aprendizaje automático permiten identificar muchas amenazas desconocidas, pero ningún sistema de detección garantiza la detección de todos los archivos nunca vistos anteriormente, y el malware evasivo puede retrasar o impedir que se llegue a una conclusión definitiva.
- Documentos maliciosos y con errores de formato: el contenido activo, las macros, los objetos incrustados y las estructuras de archivo deliberadamente defectuosas complican el análisis, lo que plantea un reto distinto que consiste en eliminar los componentes innecesarios del archivo antes de que los usuarios interactúen con él.
- Archivos anidados y archivos complejos: los archivos dentro de otros archivos, los documentos incrustados y las estructuras de gran tamaño o inusuales pueden superar la profundidad de inspección o los límites de procesamiento.
- Archivos protegidos con contraseña y cifrados: las herramientas de seguridad estándar no pueden inspeccionar por completo el contenido cifrado sin la contraseña, lo que obliga a elegir entre bloquearlo, ponerlo en cuarentena, revisarlo manualmente o seguir un flujo de trabajo seguro para el envío de la contraseña.
- El periodo de exposición tras la entrega: la detección retroactiva y la corrección automática reducen el tiempo de permanencia, pero difieren de la prevención del acceso a contenidos de riesgo antes de la entrega.
- Las deficiencias en la configuración — el alcance de las políticas, las excepciones, las reglas de remitentes de confianza y los ajustes incoherentes entre usuarios o dominios— suelen explicar una mayor parte del riesgo residual que la propia tecnología de detección subyacente.
«La seguridad del correo electrónico basada en la detección funciona de maravilla contra las amenazas conocidas. Pero, por sí sola, ya no es suficiente para hacer frente a los patrones de amenazas que Microsoft documentó en primer trimestre de 2026».
¿En qué se diferencia la depuración de archivos de la detección y el bloqueo?
Qué hacen los sistemas de detección y bloqueo tras un veredicto de malicia
Los controles basados en veredictos clasifican el contenido y, a continuación, lo permiten, lo retrasan, lo ponen en cuarentena, lo sustituyen o lo bloquean según la política establecida. Este enfoque implica encontrar un equilibrio entre los falsos positivos, los veredictos retrasados, el acceso de los usuarios y la interrupción de la actividad empresarial, ya que cada acción depende de que se alcance primero un veredicto fiable.
Qué hace la función «Desarmado y reconstrucción de contenido» con un archivo
La «desarmación y reconstrucción de contenidos» desmonta un archivo admitido, elimina o neutraliza los componentes potencialmente peligrosos según lo establecido en la política de configuración y reconstruye el contenido utilizable. Esto reduce la dependencia de la identificación de una familia específica de malware, sin que ello implique que se vaya a prevenir todas las amenazas. La desinfección suele ser más práctica que el bloqueo en el caso de facturas, contratos y documentos enviados por socios a los que los usuarios aún necesitan acceder. Es posible que los equipos de seguridad, jurídicos o de cumplimiento normativo sigan exigiendo la conservación controlada de los archivos originales con fines de cadena de custodia y auditoría.
¿Qué controles de seguridad de archivos adicionales de Microsoft 365 deberías evaluar?
Una evaluación independiente del proveedor debería dar prioridad a la profundidad de inspección cuantificable, los resultados en materia de prevención, la cobertura de los inquilinos, la auditabilidad y el impacto operativo, por encima de las comparaciones basadas en el número de funciones.
- Análisis de malware con múltiples motores: amplía la cobertura de amenazas conocidas más allá de las firmas y la heurística de un solo motor. Pregunta a los proveedores por el número de motores, la frecuencia de actualización y la gestión de los falsos positivos.
- IA predictiva y análisis más exhaustivo de amenazas evasivas: aprendizaje automático y análisis de comportamiento de archivos sospechosos o evasivos, con información sobre los formatos compatibles y el tiempo de procesamiento.
- Tecnología Deep CDR™: descompone, depura y reconstruye archivos en los formatos que utiliza realmente tu organización, con el objetivo de preservar la funcionalidad empresarial.
- Política coherente para todas las cargas de trabajo: un único modelo de política para Exchange Online, Teams, SharePoint Online y OneDrive, en lugar de controles fragmentados y específicos para cada carga de trabajo.
- Flujos de trabajo con archivos protegidos con contraseña: envío seguro de contraseñas mediante autoservicio, de modo que el contenido autorizado se revise y se depure rápidamente sin necesidad de la intervención habitual del administrador.
- Pruebas de auditoría y cumplimiento: registros con marca de tiempo de la recepción de archivos, veredictos y acciones de depuración, con integración con SIEM y compatibilidad con la residencia de datos.
Para conocer más a fondo cómo interactúan estas capas en la práctica, echa un vistazo a «OPSWAT » en Academy Pulse.
¿Cómo se deben comparar las opciones de seguridad de archivos de Microsoft 365?
Utiliza pruebas con archivos representativos y criterios de éxito cuantificables para comparar las opciones de seguridad de archivos de Microsoft 365. Los compradores deben comprobar cómo gestiona cada control los archivos que intercambian sus usuarios, incluidos los archivos protegidos con contraseña, los archivos comprimidos anidados, los documentos con formato incorrecto, los archivos de gran tamaño y los archivos compartidos a través de flujos de trabajo colaborativos.
Criterios de evaluación | Qué hay que comprobar |
Detección y falsos positivos | Comprueba los resultados con archivos empresariales representativos y solicita pruebas que vayan más allá de las afirmaciones del proveedor. |
Latencia de procesamiento | Mide la latencia en los percentiles más altos por tipo y tamaño de archivo, incluyendo los valores atípicos que las medias pueden ocultar |
Solo por correo electrónico frente a para todos los inquilinos | Comprueba si la protección se extiende a Teams, SharePoint Online y OneDrive, o si solo cubre el correo electrónico. |
Modelo de implementación | Comprueba si la opción requiere cambios en los registros MX, nuevo hardware o el redireccionamiento del correo. |
Adecuación normativa | Verifica el cumplimiento de las políticas, la auditabilidad y la residencia de los datos en relación con tu marco normativo específico |
Cómo « MetaDefender » para Microsoft 365 amplía la protección nativa
Antes de añadir otra capa de seguridad, los compradores deberían plantearse tres preguntas clave:
- ¿Por dónde entran los archivos en la organización?
- ¿Cuándo pueden acceder a ellos los usuarios?
- ¿Qué pruebas demuestran que el archivo fue revisado o depurado?
Si esas respuestas varían entre el correo electrónico de Microsoft, Teams, SharePoint Online y OneDrive, es posible que la organización tenga una brecha en la confianza en los archivos.
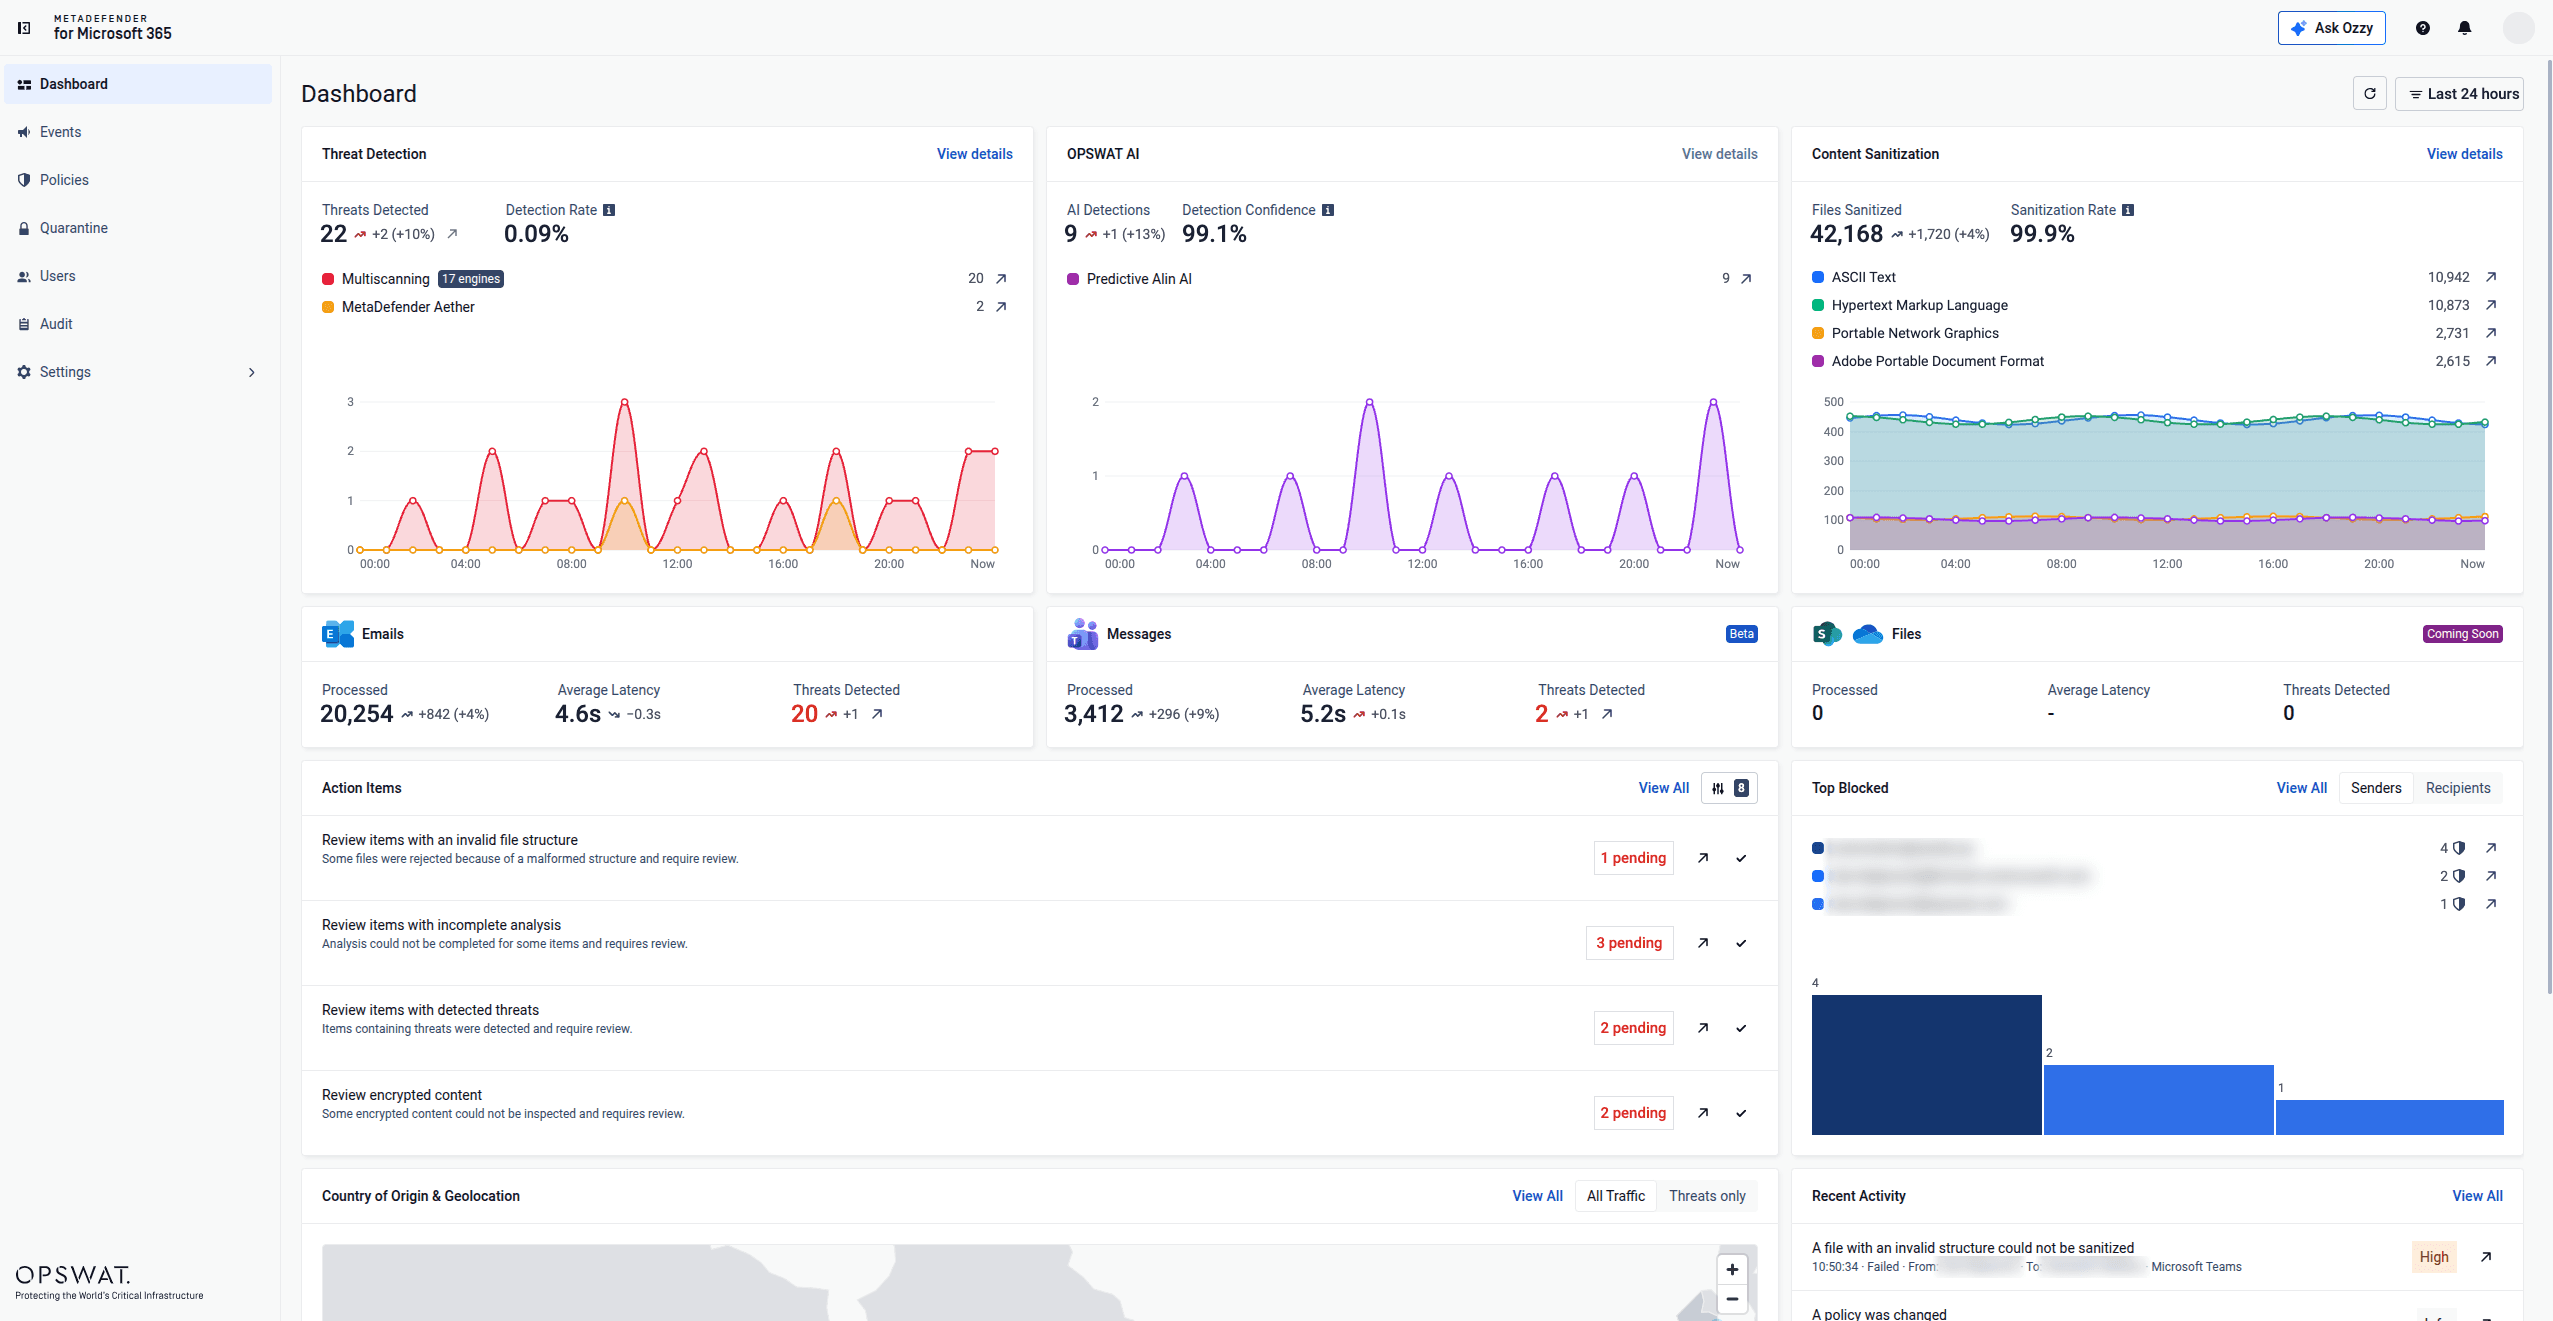
MetaDefender™ para Microsoft 365 es la solución de prevención de amenazas en archivos de OPSWAT, diseñada para inspeccionar y depurar archivos en Exchange Online y Teams; está previsto que la cobertura de SharePoint Online y OneDrive se implante a mediados de octubre de 2026. Se presenta aquí como una capa centrada en la prevención que complementa la base de referencia nativa de Microsoft, añadiendo una inspección más exhaustiva de los archivos, su depuración y pruebas de auditoría en aquellos casos en que las organizaciones necesiten un mayor control sobre los archivos que entran en los flujos de trabajo colaborativos.
- Cobertura en todo el inquilino de Microsoft 365: aplica una inspección y depuración de archivos uniformes en Exchange Online y Teams, y la cobertura de SharePoint Online y OneDrive se implantará a mediados de octubre de 2026, en lugar de limitar la protección a la bandeja de entrada.
- Metascan™ Multiscanning: analiza archivos en paralelo con hasta 17 motores antimalware, combinando la detección basada en firmas, el análisis heurístico y los modelos basados en inteligencia artificial en un único veredicto normalizado.
- Tecnología Deep CDR™: trata los archivos como si no fueran de confianza, verifica su tipo y estructura, elimina el contenido activo potencialmente peligroso —como scripts, macros, objetos incrustados y elementos que incumplen la política— y, a continuación, regenera contenido limpio y utilizable en más de 200 tipos de archivo.
- Predictive Alin AI y MetaDefender Aether™: Predictive Alin AI ofrece veredictos sobre malware antes de la ejecución, basados en inteligencia artificial, en milisegundos, a partir de la estructura de los archivos y de indicadores relacionados con el comportamiento, mientras que MetaDefender Aether proporciona un análisis más profundo basado en la emulación para amenazas evasivas, de día cero y de múltiples etapas.
- Procesamiento de archivos de autoservicio protegido con contraseña: los destinatarios introducen de forma segura una contraseña para que « MetaDefender » para Microsoft pueda analizar, depurar y aislar automáticamente el archivo. Si no se ha detectado ninguna amenaza, el destinatario recibe un archivo operativo, sin necesidad de una validación rutinaria por parte del administrador.
- Sin cambios en los registros MX ni hardware: añade una protección exhaustiva contra amenazas en los archivos al inquilino de Microsoft 365 sin necesidad de redirigir el correo, instalar nuevo hardware ni interrumpir innecesariamente el flujo de correo.
¿Qué estrategia de protección de archivos de Microsoft 365 se adapta a tu nivel de riesgo?
Nivel de riesgo | Medida recomendada |
Riesgo estándar | Confirmar las licencias, aplicar las políticas básicas de Microsoft, reducir las exclusiones, probar las funciones «Archivos adjuntos seguros» y «Enlaces seguros», y asignar claramente la responsabilidad de las respuestas |
Riesgo elevado | Añadir una mayor cobertura de colaboración, análisis con múltiples motores, desinfección proactiva y una gestión más segura de los archivos protegidos con contraseña |
Regulado | Exigir una inspección basada en políticas, pruebas de la cadena de custodia e informes que se ajusten a los requisitos de cumplimiento antes de la implementación |
Infraestructuras críticas | Dar prioridad a un enfoque centrado en la prevención, a la aplicación rigurosa de las políticas y a la documentación detallada de los expedientes que se incorporan a flujos de trabajo sensibles |
Una evaluación práctica de la protección de archivos en Microsoft 365 abarca la identificación de licencias, la revisión de políticas, la identificación de cargas de trabajo y la realización de pruebas con archivos representativos, antes de decidir si los controles nativos son suficientes o si se requiere una capa adicional de protección. Las organizaciones deben realizar pruebas con los niveles de archivo, los objetos incrustados, los formatos de documento y los tamaños de archivo que intercambian con mayor frecuencia, para comprender cómo se comporta cada control en condiciones reales de uso de los archivos.
Temas relacionados
- Cómo cinco marcos de cumplimiento están redefiniendo Email Security
- Cómo evaluar a Email Security mediante 7 preguntas
- El malware distribuido a través de archivos SVG está inundando los correos electrónicos. Esto es lo que realmente lo bloquea.
MetaDefender Para Microsoft 365, incorpora una inspección y desinfección de archivos centradas en la prevención a tu entorno actual de Microsoft 365, añadiendo capas de análisis múltiple, la tecnología Deep CDR™ y análisis basado en IA a la cobertura nativa de Defender. Con este enfoque, los equipos de seguridad pueden reducir el riesgo residual de los archivos en los flujos de trabajo de correo electrónico y colaboración sin necesidad de modificar los registros MX ni de adquirir nuevo hardware.
Empieza a utilizar « OPSWAT » para evaluar « MetaDefender » para Microsoft 365 en tu entorno.
Preguntas frecuentes (FAQ)
¿Es suficiente Microsoft Defender para Office 365 para detener el phishing avanzado, el malware de día cero, el ransomware y el compromiso del correo electrónico empresarial?
Depende del nivel de licencia, la madurez de la configuración y tu tolerancia al riesgo. Defender para Office 365 ofrece una sólida base nativa, pero el malware de día cero, las amenazas evasivas y determinadas condiciones de los archivos pueden seguir generando un riesgo residual que algunas organizaciones deciden abordar con una capa adicional de inspección y desinfección.
¿Cuáles son las diferencias en materia de seguridad y licencias entre Exchange Online Protection, Defender para Office 365 (Plan 1) y (Plan 2)?
Exchange Online Protection ofrece protección básica contra malware, spam y phishing, protección contra la suplantación de identidad, así como controles del flujo de correo y de cuarentena. El Plan 1 de Defender para Office 365 añade «Anexos seguros», «Enlaces seguros», detecciones en tiempo real y capacidades avanzadas contra el phishing, como la protección contra la suplantación de identidad de usuarios y dominios. El Plan 2 añade, además de todo lo incluido en el Plan 1, investigación y detección de amenazas, análisis de campañas, investigación y respuesta automatizadas, y formación en simulación de ataques.
¿Analiza Microsoft Defender para Office 365 los archivos compartidos a través de Teams, SharePoint Online y OneDrive?
Microsoft protege los archivos compatibles en todas estas cargas de trabajo, pero las capacidades exactas varían en función de la licencia, la política y el estado del archivo. Dado que los archivos de Teams suelen almacenarse en SharePoint Online o OneDrive, los administradores deben comprobar dónde se encuentra el archivo, qué política lo evalúa y si la inspección se realiza antes o después del acceso del usuario.
¿Qué lagunas de protección frente a amenazas procedentes de archivos persisten tras implementar Microsoft Defender para Office 365?
Las vulnerabilidades más habituales tienen que ver con archivos protegidos con contraseña y cifrados, archivos comprimidos con varios niveles de anidación, documentos con errores de formato o manipulados con fines maliciosos, y el periodo de exposición que transcurre antes de que se emita un veredicto definitivo sobre una amenaza de «día cero».
¿Cómo puede una solución de seguridad de correo electrónico de terceros complementar Microsoft Defender para Office 365 sin modificar los registros MX?
Con « MetaDefender » para Microsoft 365, la protección del correo electrónico se aplica en tiempo real, de modo que los archivos se pueden inspeccionar antes de que lleguen a la bandeja de entrada y el contenido malicioso se puede bloquear antes de que el usuario tenga contacto con él. La protección de Microsoft Teams utiliza una integración basada en « API » para inspeccionar y depurar los archivos a medida que se incorporan a los flujos de trabajo de colaboración.
