Conclusión clave: MetaDefender™ Aether amplía el entorno de aislamiento de MetaDefender™ Cloudpara convertirlo en un proceso de detección de cinco capas que combina la reputación, el análisis estático basado en IA, el análisis dinámico, la puntuación de amenazas y la búsqueda de amenazas. Esta integración permite obtener información más detallada, veredictos con puntuación de riesgo y un contexto más amplio en torno a los archivos y campañas maliciosos.
A partir del 1 de octubre, MetaDefender™ Aether quedará totalmente integrado en MetaDefender™ Cloud; esta integración permite obtener información más detallada y datos de inteligencia a partir de un archivo infectado, una vez que este ha sido detectado por el entorno de pruebas.
La fase de sandboxing incorpora ahora información sobre la reputación, un análisis previo a la ejecución, una valoración puntuada y datos de inteligencia a nivel de campaña relacionados con ella.
¿Qué es el « MetaDefender » de Aether?
MetaDefender Aether es la solución de detección de malware basada en IA de OPSWAT, diseñada para detectar amenazas basadas en archivos, ya sean conocidas, desconocidas, evasivas o de día cero. MetaDefender Aether integra la reputación de amenazas, la IA predictiva, Adaptive Sandbox , la puntuación de amenazas y la búsqueda de amenazas basada en aprendizaje automático en un único veredicto, lo que permite a los equipos del SOC actuar con mayor rapidez, evitar alertas innecesarias y priorizar sus recursos en diferentes entornos.
MetaDefender Aether ofrece información más detallada y contexto adicional para los cazadores de amenazas y los equipos del SOC
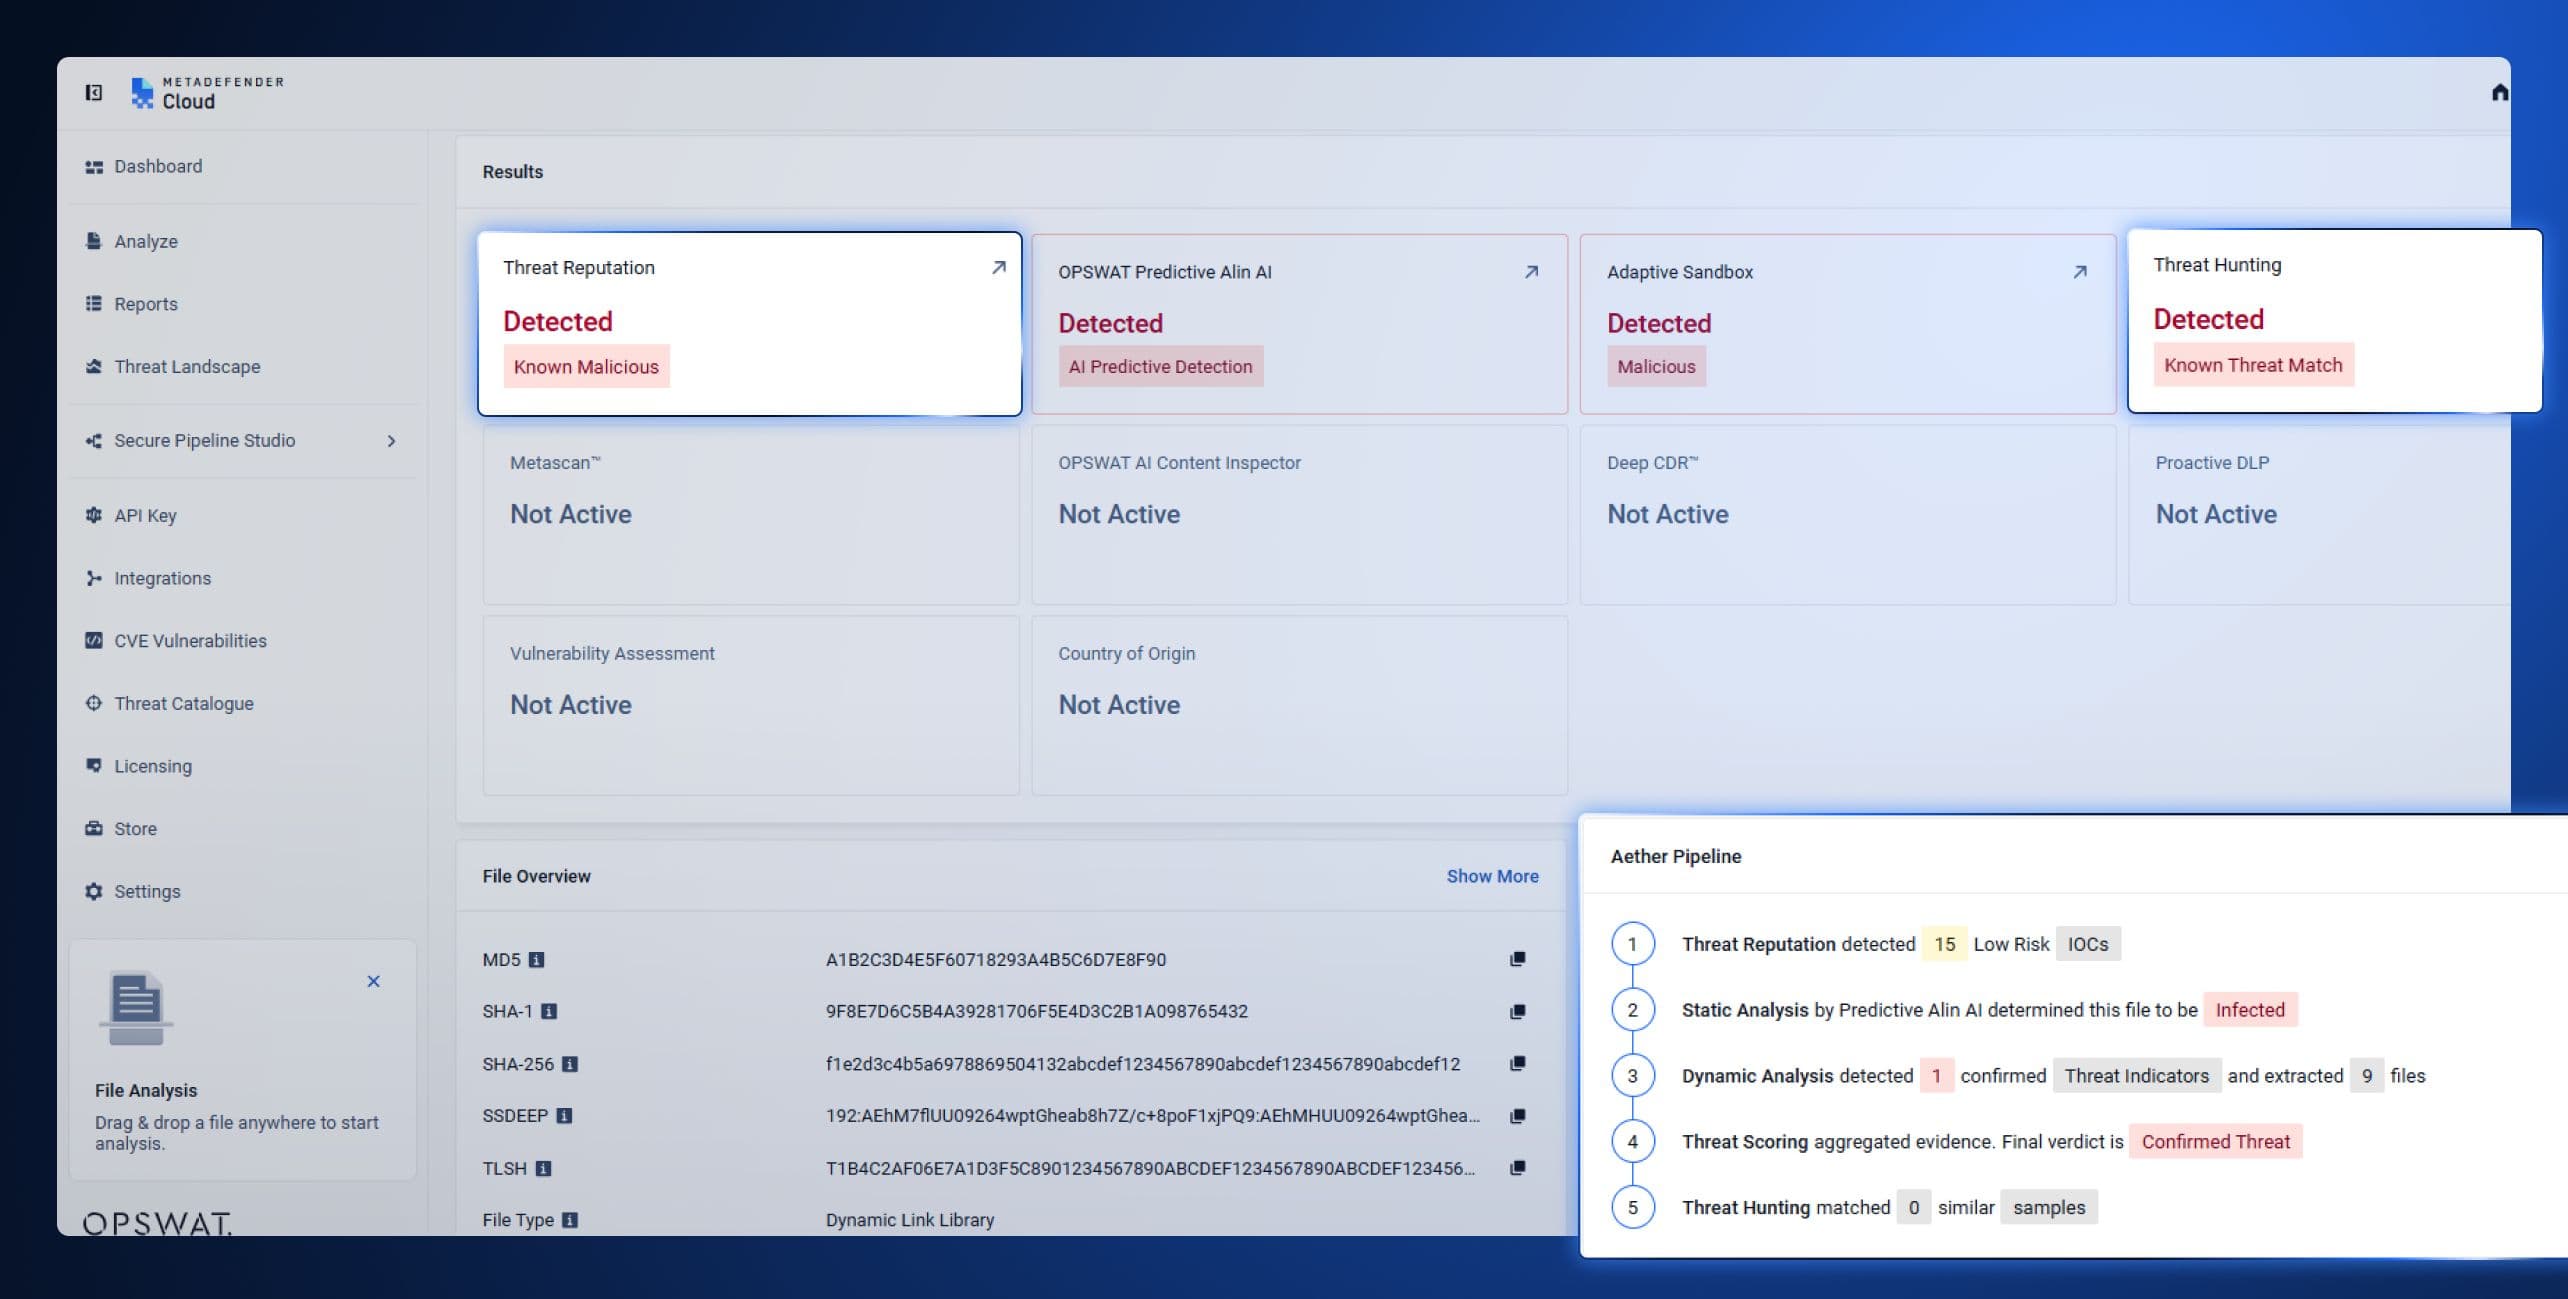
Gracias a la integración de Aether de MetaDefender , la detonación en entorno aislado da como resultado MetaDefender . Los informes deCloud se enriquecen con información sobre la reputación de las amenazas, la predicción previa a la ejecución, la puntuación de amenazas y la detección proactiva de amenazas con atribución procedente del proceso de cinco capas de Aether de MetaDefender .
Todos los archivos enviados a MetaDefender Cloud pasan ahora por este proceso, y el resultado es un veredicto consolidado en lugar de cinco informes separados que un analista tiene que recopilar manualmente. Esto es lo que MetaDefender Aether aporta al análisis:
Capa | Acción | Resultado |
1. Reputación de amenazas | Comprueba archivos, URL, direcciones IP y dominios cotejándolos con datos de reputación que se actualizan continuamente, tanto en línea como sin conexión. | Detecta el malware reutilizado y la infraestructura conocida de los atacantes antes de que se les dedique un análisis más exhaustivo; obliga a los atacantes a eliminar los indicadores más rápidamente. |
2. Análisis estático | La IA predictiva de Alin analiza los archivos antes de su ejecución, sin necesidad de inspeccionarlos. Examina la estructura del archivo, los objetos incrustados, los scripts y las características de la carga útil para predecir la intención maliciosa en milisegundos, sin necesidad de firmas ni de ejecución. | Detecta malware nunca visto hasta ahora y malware que muta con cada infección. |
3. Análisis dinámico | Utiliza la emulación a nivel de instrucción para forzar la ejecución de rutas de código evasivas, revelando registros de comportamiento, cambios en el Registro, archivos creados, inyección de procesos, llamadas de retorno C2 y técnicas anti-análisis. | Aporta pruebas de comportamiento detalladas que la reputación y los controles estáticos no pueden proporcionar por sí solos. Ayuda a los analistas a documentar los ataques y a enriquecer la información sobre amenazas. |
4. Puntuación de amenazas | Combina datos procedentes del análisis de reputación, estático y dinámico —incluidos el flujo de ejecución, la ofuscación, las técnicas de persistencia y las correspondencias con MITRE ATT&CK y el Catálogo de Comportamientos de Malware— en una puntuación de riesgo basada en el nivel de confianza. | Convierte las salidas independientes en un único veredicto priorizado sobre el que un analista puede actuar de inmediato. Las puntuaciones de gravedad en tiempo real permiten ahorrar recursos y reducir el ruido de las alertas. |
5. Detección proactiva de amenazas | La búsqueda de similitudes basada en el aprendizaje automático y la correlación de patrones de amenazas permiten relacionar una muestra desconocida con familias de malware conocidas, infraestructuras, tácticas y variantes relacionadas. | Pasa de la detección basada en un único archivo marcado a la inteligencia a nivel de campaña. Revela variantes de malware, lo que obliga a los atacantes a replantearse sus herramientas, su infraestructura y sus técnicas de ataque. |
Qué significa esto para los usuarios de « MetaDefender » y «Cloud »
Aether presenta un nuevo flujo de trabajo que los clientes pueden utilizar directamente tanto a través del panel de control de la interfaz de usuario como en API. Los archivos se pueden enviar a través de cualquiera de las dos interfaces, mientras que el entorno de pruebas sigue realizando las pruebas de detonación como siempre ha hecho. Entre bastidores, el flujo de trabajo introduce cambios en lo que revela el análisis y en cómo se presentan esos resultados.
Veredicto con puntuación de riesgo / Archivo en lugar de datos sin procesar
Una vez que el entorno de pruebas marca un archivo, la capa de puntuación de amenazas lo correlaciona con la reputación y los resultados estáticos para obtener una puntuación de riesgo basada en el nivel de confianza. El analista recibe un veredicto puntuado, en lugar de los resultados sin procesar del entorno de pruebas, que debe interpretar manualmente.
Información a nivel de campaña
La búsqueda de amenazas establece correlaciones entre el archivo marcado y lo relaciona con familias de malware, infraestructuras y campañas conocidas. Una detección que antes se limitaba a indicar «este archivo es malicioso» ahora se amplía a «este archivo pertenece a esta familia, utiliza estas herramientas y coincide con este patrón de actividad».
Lo que reciben los analistas
El proceso genera un veredicto consolidado con una puntuación de riesgo basada en la confianza, respaldada tanto por indicadores estáticos como en tiempo de ejecución. Dicho veredicto incluye correspondencias con el marco MITRE ATT&CK y el Catálogo de Comportamientos de Malware, cargas útiles descomprimidas y configuraciones de malware extraídas. Un analista que revise un archivo marcado obtendrá el razonamiento que subyace a la puntuación, además de la propia puntuación, y no solo un número.
Ninguna de estas funciones requiere una herramienta independiente ni un segundo inicio de sesión. Aparecen en el mismo panel de control de MetaDefender Cloud que ya utilizan los analistas.
Integración y ecosistema
La integración está incorporada en la plataforma. Es compatible con las API públicas de MetaDefender Cloud para archivos, hash y URL; con API REST externas para el envío de archivos, URL, direcciones IP y dominios; y con conexiones directas a plataformas SIEM y de registro de eventos a través de API o mediante la exportación de eventos. Se integra con herramientas de CI/CD, repositorios, SDK y complementos, y funciona con plataformas de orquestación SOAR para la respuesta automatizada.
Modelo de acceso
Un representante de OPSWAT concede acceso completo a « MetaDefender Aether» como parte de la activación del paquete.
Una vez activada, no hay que aprender a utilizar ninguna interfaz adicional. Los veredictos, las puntuaciones de riesgo y los IOC aparecen directamente en el panel de control de MetaDefender Cloud que los clientes ya utilizan para enviar y revisar archivos.
Aportar contexto a la detección de « Sandbox »
MetaDefender CloudEl entorno de pruebas de siempre ha sido capaz de detectar lo que las herramientas estáticas pasan por alto. MetaDefender Aether aporta contexto adicional: saber si el archivo está relacionado con algo ya detectado, saber qué grado de confianza se puede depositar en la detección y saber a qué familia o campaña pertenece.
Descubre la detección de vulnerabilidades de día cero en MetaDefender Cloud . Crea una cuenta gratuita en la Comunidad en metadefender.com para analizar archivos y ver en acción el análisis de reputación y en entorno aislado.
Para obtener acceso completo al proceso de detección de cinco capas de MetaDefender Aether, ponte en contacto con el departamento de ventas.
Recursos adicionales
MetaDefender Aether para « Cloud » (página del producto)
MetaDefender Aether (página del producto)
MetaDefender Aether para « Cloud »: resumen de la solución (PDF)
MetaDefender Aether - Resumen de la solución (PDF)
Preguntas frecuentes: MetaDefender Integración de Aether con MetaDefender Cloud
¿Qué es MetaDefender™ Aether?
MetaDefender™ Aether es la solución de detección de malware y sandboxing basada en IA de OPSWAT que combina la reputación de amenazas, la IA predictiva, Adaptive Sandbox , la puntuación de amenazas y la búsqueda de amenazas basada en aprendizaje automático en un único veredicto. Está diseñada para detectar amenazas basadas en archivos, ya sean conocidas, desconocidas, evasivas o de día cero.
¿Cómo mejora MetaDefender™ Aether el entorno de aislamiento de MetaDefender™ Cloud ?
MetaDefender™ Aether aporta contexto de reputación, predicción previa a la ejecución, puntuación de riesgo y atribución a nivel de campaña en cada detonación en el entorno de pruebas. En lugar de tener que recopilar manualmente cinco informes distintos, los analistas obtienen un veredicto consolidado con puntuación de riesgo, que incluye correspondencias con el marco MITRE ATT&CK y configuraciones de malware extraídas.
¿Cuáles son las cinco capas de detección?
El proceso consta de «Reputación de amenazas» (comprobaciones frente a indicadores conocidos), «Análisis estático» (predicción mediante IA previa a la ejecución), «Análisis dinámico» (emulación en entorno aislado de código evasivo), «Puntuación de amenazas» (combina todas las pruebas en una única puntuación de confianza) y «Búsqueda de amenazas» (relaciona las muestras con familias de malware y campañas conocidas). Cada capa aporta un tipo diferente de prueba al veredicto final.
¿Se integra MetaDefender™ Aether con las API, los sistemas SIEM y los flujos de trabajo SOAR existentes?
Sí. Es compatible con las API públicas de MetaDefender Cloud , con API REST externas para el envío de archivos, URL, direcciones IP y dominios, con integraciones con sistemas SIEM y de registro, con herramientas de CI/CD y con plataformas SOAR para la respuesta automatizada, todo ello desde el panel de control existente.
¿Está disponible MetaDefender™ Aether en los planes «Free» y/o «Community»?
Una cuenta «Community» gratuita ofrece un análisis básico de archivos con análisis de reputación y en entorno aislado. Para obtener acceso completo al proceso de cinco capas, es necesario activar el paquete a través de un representante de ventas de OPSWAT .