Cada actualización de MetaDefender Endpoint ayuda a los equipos de seguridad a proteger las infraestructuras críticas y permite unas operaciones más eficientes. Esta versión incluye las plataformas Windows (v7.6.2609), macOS (v10.4.2609) y Linux (v15.6.2609). Ofrece a los administradores un mayor control sobre la forma en que Peripheral Media Protection responde sobre el terreno, proporciona actualizaciones de definiciones del motor antimalware integrado en entornos totalmente aislados (air-gapped) y mejora la visibilidad del registro de auditoría de archivos.
Novedades de MetaDefender Endpoint
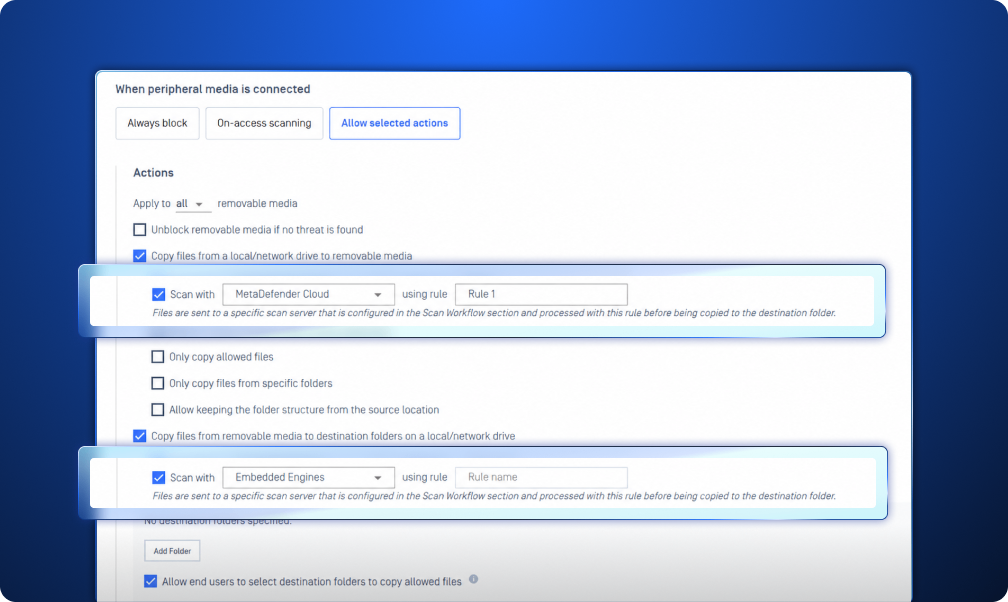
Reglas configurables específicas para cada dirección para la protección de Media s periféricos
Los soportes periféricos plantean riesgos en ambas direcciones. Los datos pueden entrar en un terminal desde soportes extraíbles y los archivos confidenciales pueden transferirse desde el terminal a soportes externos. Esta versión permite a los administradores de MetaDefender Endpoint configurar flujos de trabajo de análisis específicos para cada dirección en Peripheral Media Protection, lo que protege los terminales críticos frente a archivos potencialmente maliciosos y, al mismo tiempo, proporciona una capa adicional de control sobre los datos que se transfieren desde y hacia los soportes extraíbles.
Actualización de las definiciones del motor antimalware integrado en entornos aislados físicamente
Los equipos de seguridad que operan en entornos totalmente aislados (air-gapped) ahora pueden configurar y actualizar las definiciones del motor antimalware integrado sin necesidad de conexión a Internet, lo que permite a las organizaciones mantener su protección al tiempo que mantienen los terminales críticos aislados de las redes externas. Esto también proporciona a los administradores un mayor control y flexibilidad dentro de su entorno controlado, lo que ayuda a mantener la protección sin comprometer el aislamiento que requieren los sistemas sensibles o críticos.
Mayor control sobre el escaneo personalizado para los administradores
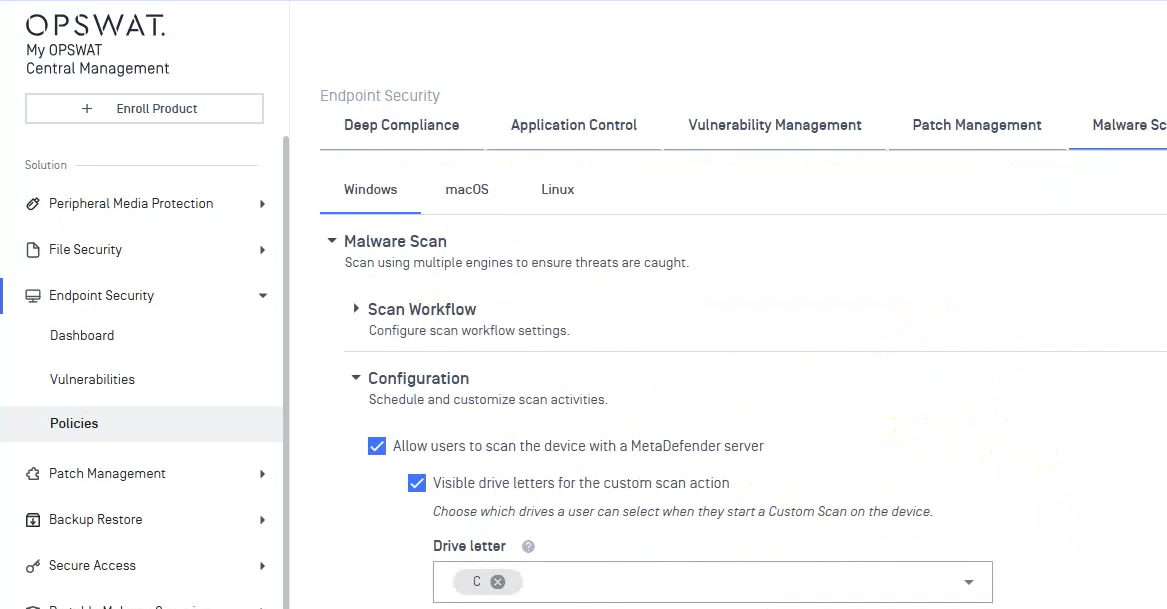
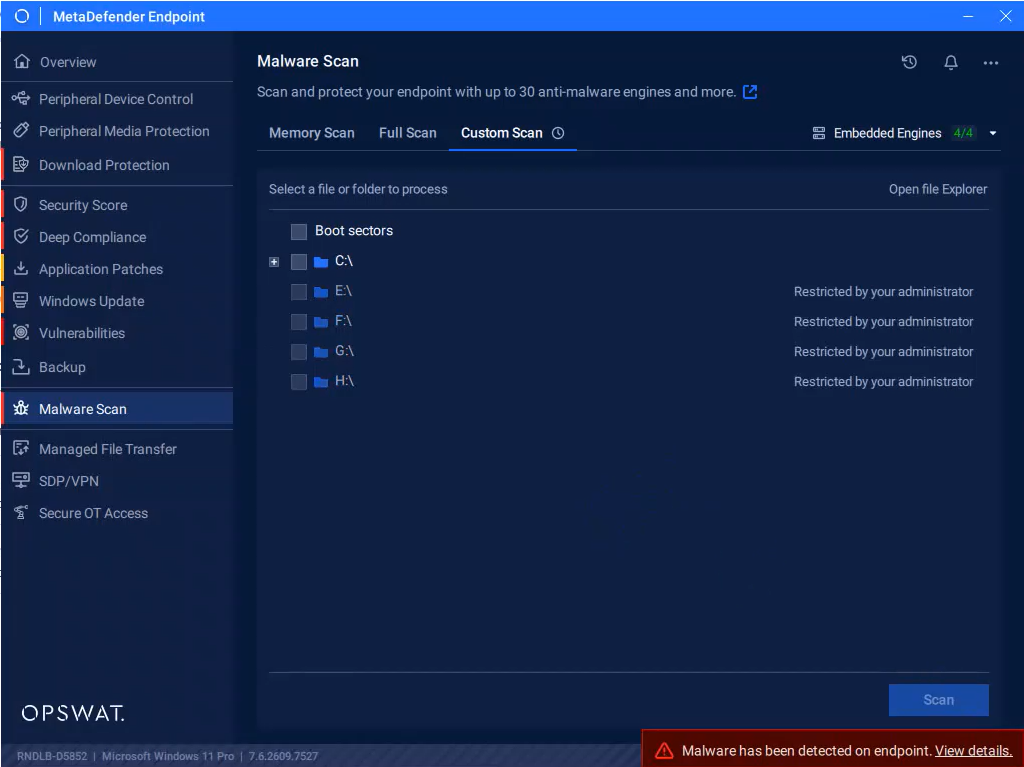
Los administradores pueden ahora controlar qué unidades locales pueden ver y seleccionar los usuarios al ejecutar un análisis personalizado a través de Malware Scan. Esto proporciona un control más detallado sobre la experiencia de análisis y ayuda a las organizaciones a adaptar las ubicaciones de análisis accesibles para los usuarios a sus políticas de seguridad. Limitar la visibilidad a las unidades adecuadas permite a los administradores simplificar la experiencia del usuario, al tiempo que se reduce el riesgo de que los usuarios accedan o analicen ubicaciones fuera del ámbito previsto.
Ampliar los registros de auditoría de archivos a todo el ecosistema de OPSWAT
MetaDefender Endpoint Ahora admite historiales de auditoría para los archivos analizados por primera vez por el producto, lo que contribuye a ofrecer una visión más completa del recorrido de un archivo a lo largo de los productos de OPSWAT .
En lugar de tratar cada análisis como un incidente de seguridad aislado, esta funcionalidad contribuye a una mayor visibilidad del recorrido de los archivos en todo el ecosistema de OPSWAT . Los equipos de seguridad pueden utilizar esta información para comprender mejor dónde se ha analizado un archivo y cómo se ha desplazado a través de los distintos controles de seguridad, lo que ayuda a proporcionar un mayor contexto a la hora de investigar archivos e incidentes de seguridad.
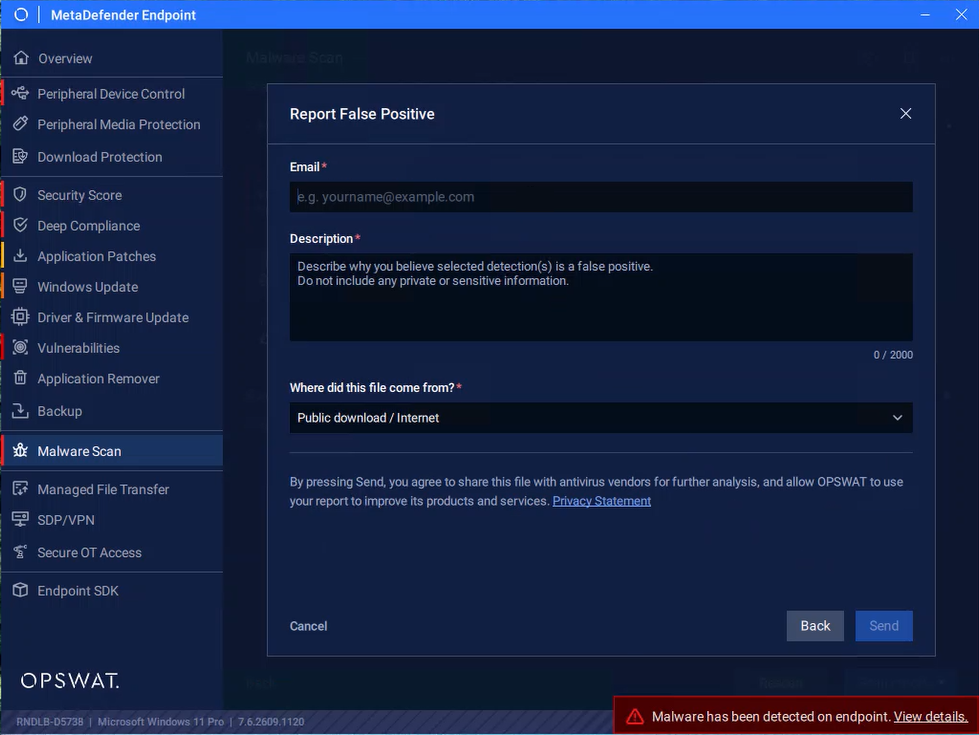
Enviar los posibles falsos positivos directamente desde el análisis de malware
Cuando un archivo legítimo se identifica erróneamente como malicioso, proporcionar rápidamente información contextual ayuda a agilizar el proceso de revisión. Ahora los usuarios pueden enviar los posibles falsos positivos directamente desde la interfaz de análisis de malware, incluyendo una explicación y el origen del archivo.
Al registrar este contexto en el momento de la detección, los equipos de seguridad pueden obtener información más relevante para la investigación sin necesidad de un flujo de trabajo independiente. Esto facilita la notificación de los posibles falsos positivos, al tiempo que mantiene el proceso estrechamente vinculado al evento de análisis original.
Novedades de MetaDefender Endpoint
Añadir dispositivos periféricos de confianza a la lista de dispositivos permitidos de Linux
Con la nueva mejora de la validación de MetaDefender Endpoint para Linux, los usuarios ya pueden añadir dispositivos periféricos específicos por fabricante, ID de producto o ruta de instancia a la lista de permitidos y excluirlos del proceso de validación. Cada cambio está protegido mediante un código de verificación o la confirmación de la contraseña de administrador, lo que ayuda a garantizar que solo los usuarios autorizados puedan modificar la lista.
Los administradores también pueden restablecer la lista de dispositivos autorizados siempre que sea necesario. Una vez aprobados, los dispositivos incluidos en la lista eluden los bloqueos y los procesos de validación, lo que ofrece una forma controlada de dar cabida a periféricos de confianza sin interrumpir los flujos de trabajo establecidos.
Solución Endpoint de última generación
Descubra por qué organizaciones, instituciones y entidades de todo el mundo confían en MetaDefender Endpoint proteger sus terminales críticos. Hable hoy mismo con un experto para obtener más información.

