Los entornos de seguridad del almacenamiento rara vez son sencillos. A medida que aumentan los volúmenes de datos y la infraestructura se expande a través de diferentes plataformas de almacenamiento y sistemas de digitalización, los equipos deben decidir no solo qué se digitaliza, sino también dónde, cuándo y con qué recursos.
MetaDefender™ Storage Security 4.6.0 ofrece a los equipos un mayor control sobre esas decisiones, al tiempo que reduce la infraestructura necesaria para gestionarlas.
Gracias al enrutamiento inteligente entre MetaDefender™ Core, MetaDefender™ Cluster y MetaDefender™ Cloud, los objetivos de carga de instancias de análisis configurables, las nuevas capacidades de filtrado de archivos, una mayor visibilidad del uso y una arquitectura de integración de almacenamiento más eficiente, la versión 4.6.0 ayuda a las organizaciones a dirigir la capacidad de análisis hacia donde más importa.
Estos son los cambios que se producen en tu equipo.
Un grupo de escáneres, varios servidores « MetaDefender »
Las organizaciones pueden utilizar diferentes modelos de implementación de MetaDefender para satisfacer distintos requisitos de seguridad, rendimiento o infraestructura. Sin embargo, la compatibilidad con múltiples tipos de backend puede suponer una complejidad adicional a la hora de gestionar las cargas de trabajo de análisis.
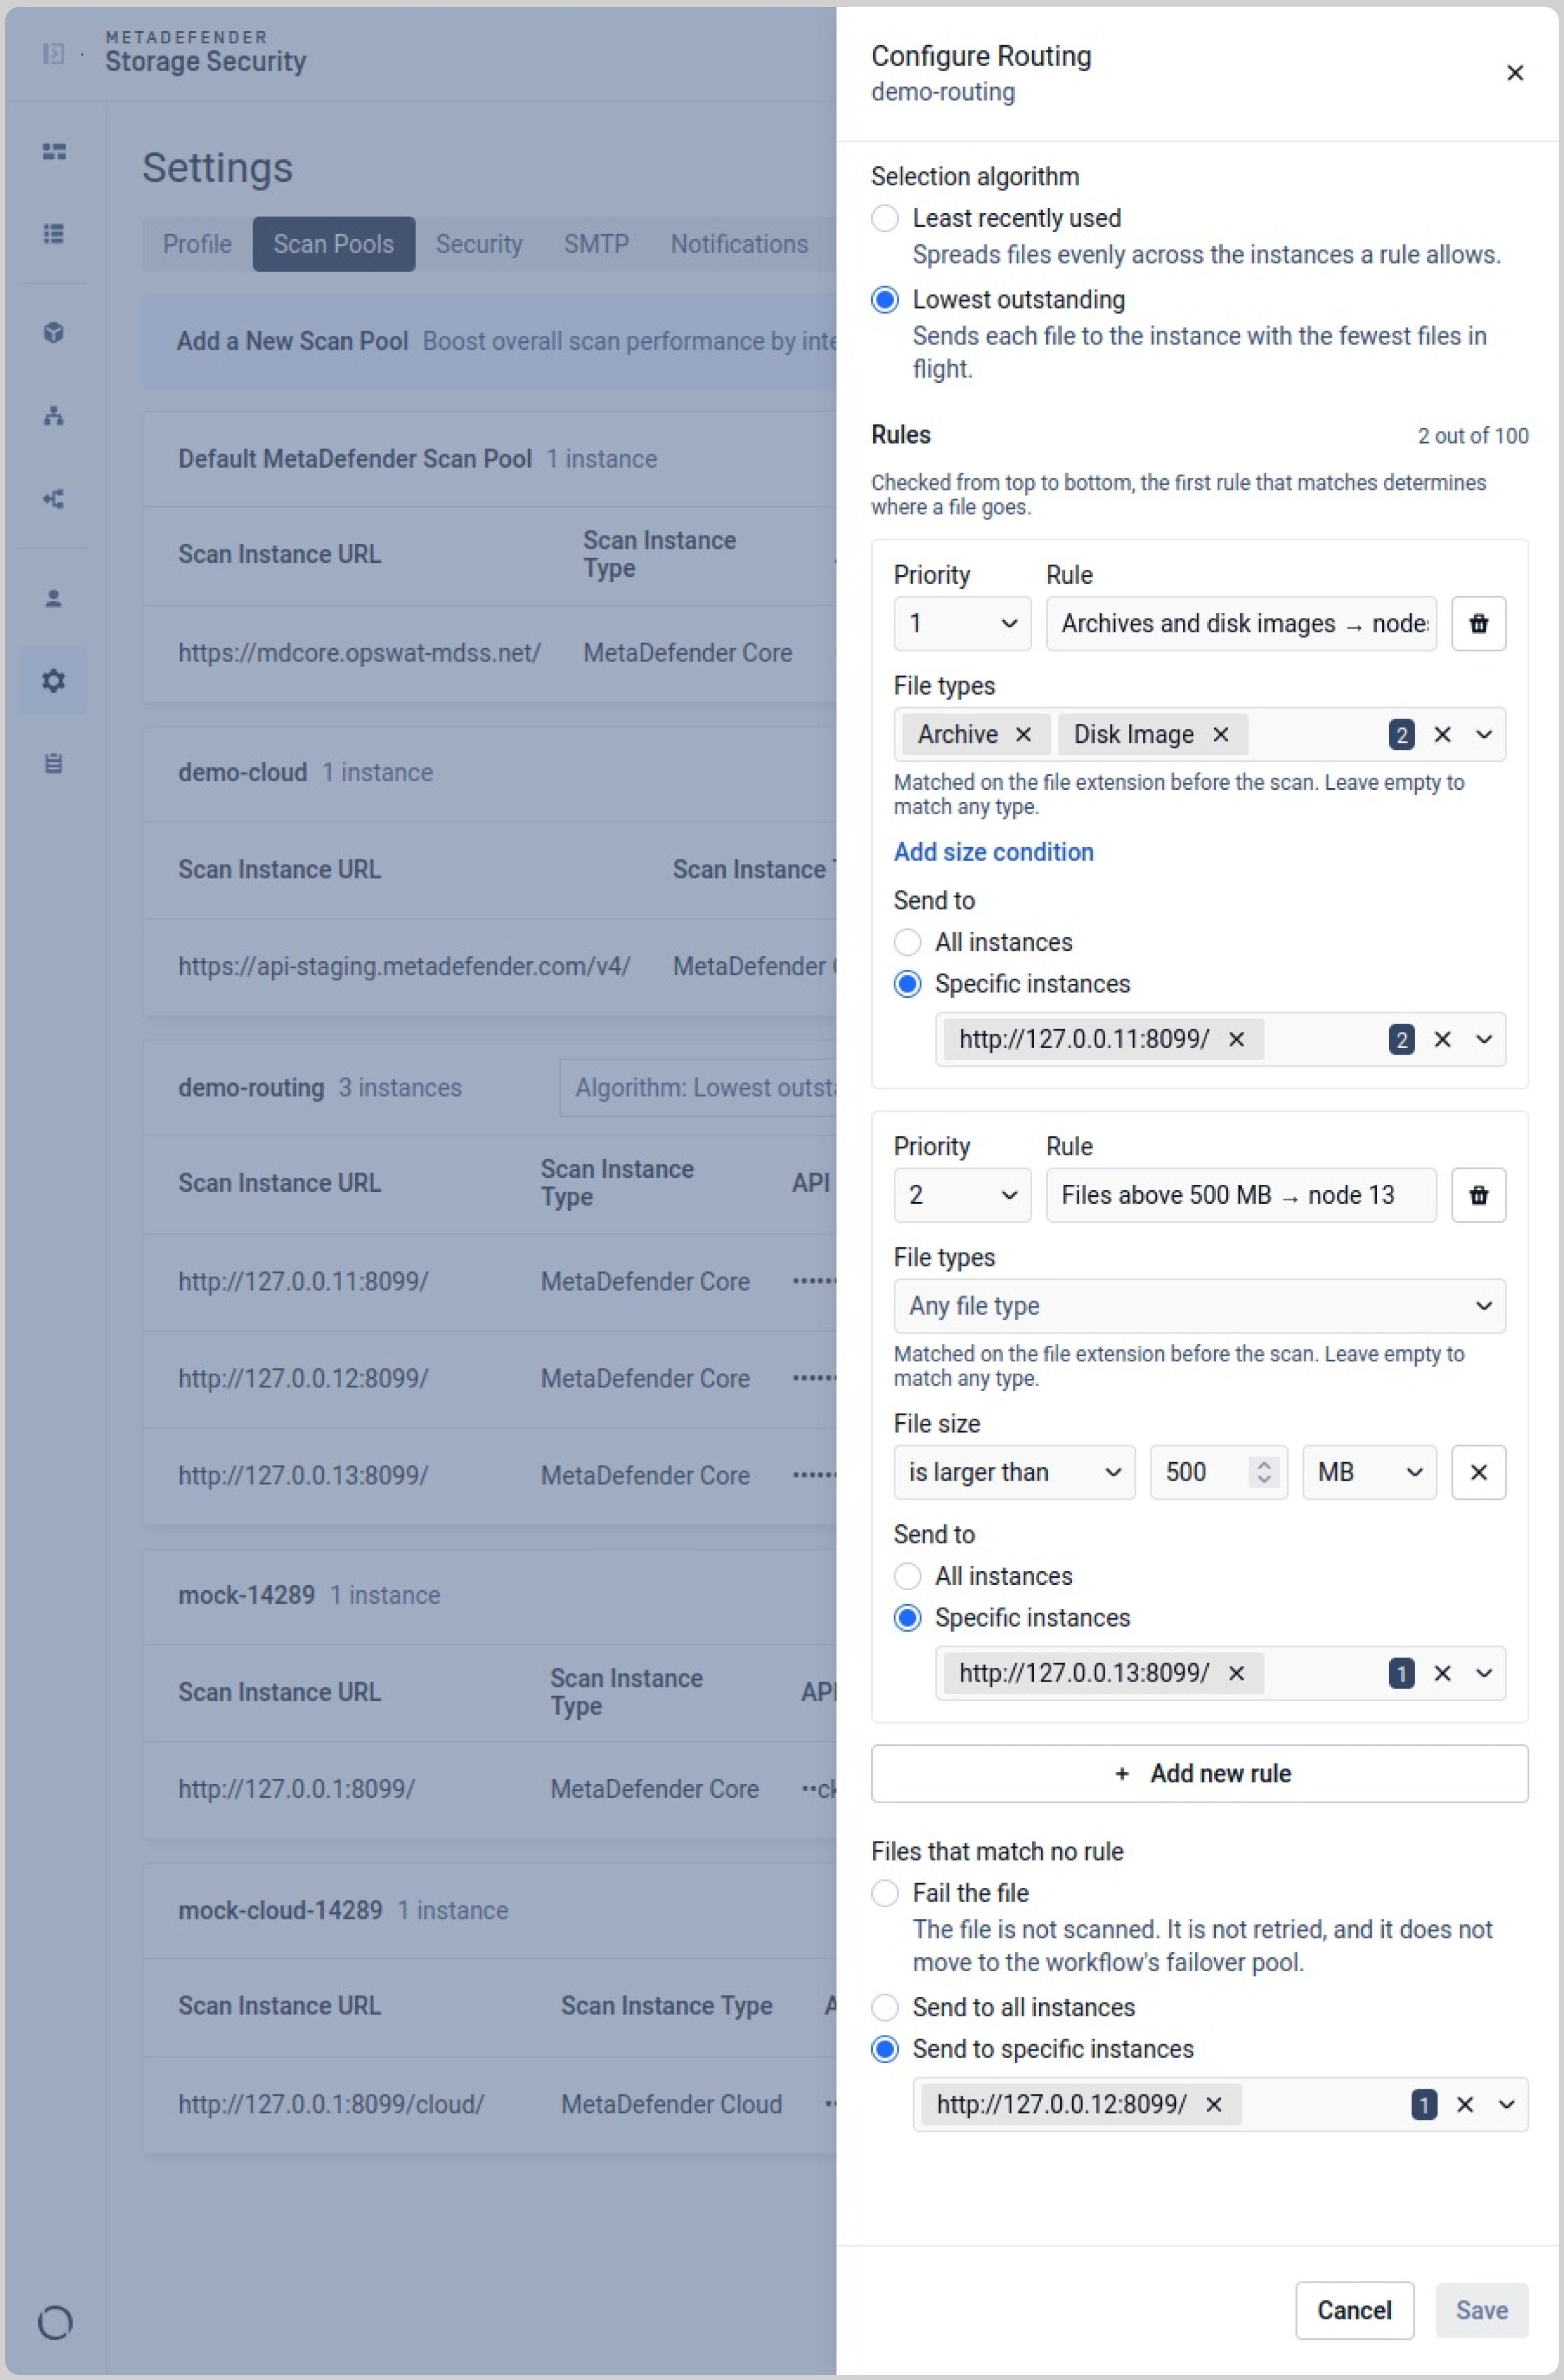
MetaDefender Storage Security La versión 4.6.0 reúne las instancias de MetaDefender Core , MetaDefender Cluster y MetaDefender Cloud en un único grupo de análisis. Las reglas de enrutamiento determinan qué backend debe procesar cada archivo, lo que permite a los equipos distribuir las cargas de trabajo entre los distintos tipos de instancias en función de sus necesidades. Los administradores también pueden definir qué ocurre cuando un archivo no se ajusta a ninguna regla de enrutamiento.
La versión 4.6.0 introduce un mayor control sobre la capacidad de escaneo. Los administradores pueden configurar un objetivo de carga deseado entre el 20 % y el 80 % (el valor predeterminado es el 40 %) para cada instancia de MetaDefender Core , con avisos cuando una instancia se acerque a la saturación. Además, el escalado ya no está limitado por el anterior límite interno de concurrencia.
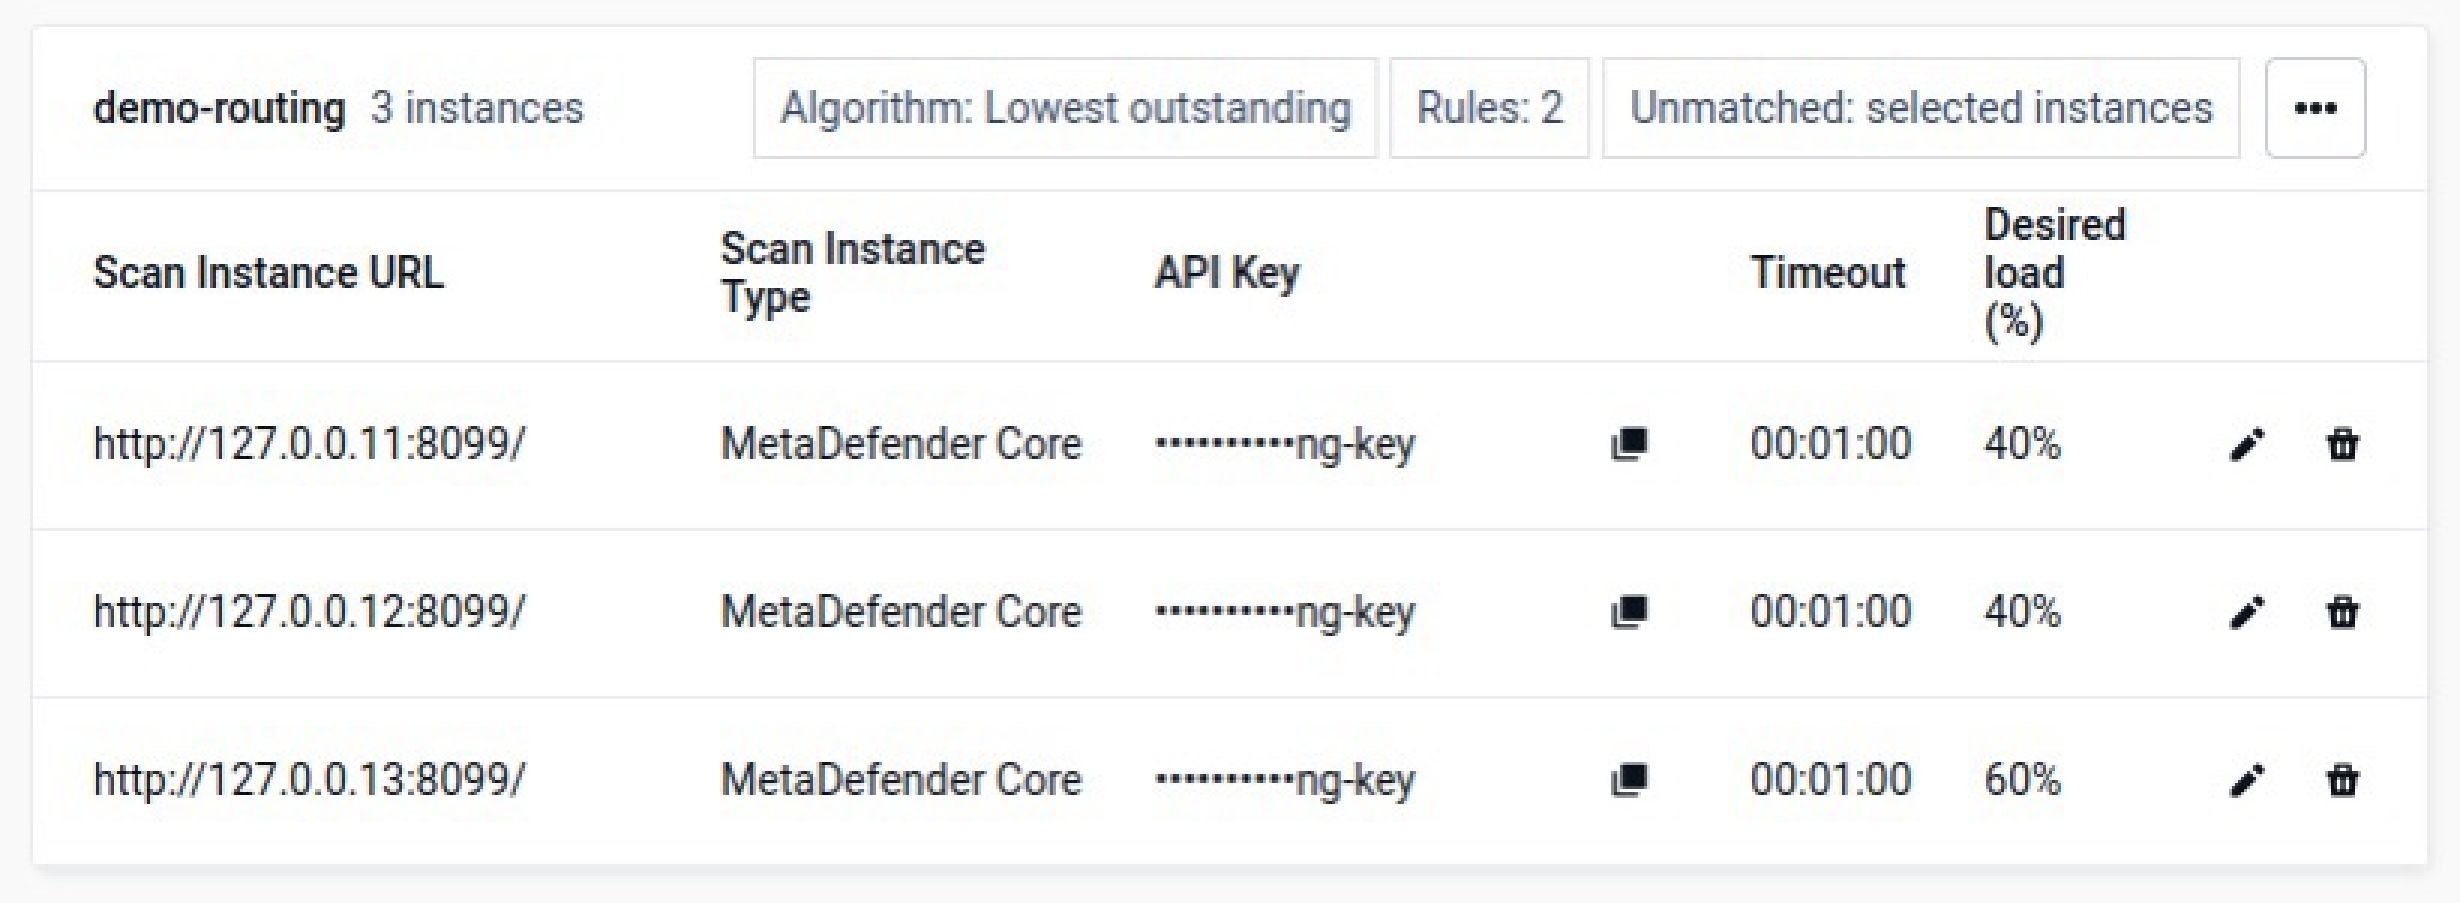
En conjunto, estas funciones facilitan el equilibrio de las cargas de trabajo de escaneo, la gestión de la utilización de las instancias y el ajuste de la capacidad de escaneo a medida que crece la demanda.
El resultado es una arquitectura de escaneo más flexible: una misma implementación puede utilizar varios backends de MetaDefender , al tiempo que se mantiene un control centralizado sobre el procesamiento de archivos y la utilización de recursos.
Deja de gastar capacidad de escaneo en archivos que no necesitas escanear
No todos los archivos que se detectan en el almacenamiento corporativo requieren el mismo nivel de inspección.
El análisis de contenido irrelevante consume capacidad de procesamiento, aumenta el volumen de análisis y puede dificultar que los equipos de seguridad centren sus recursos en los datos más importantes.
La versión 4.6.0 introduce filtros de archivos configurables que permiten a los administradores definir qué archivos deben incluirse en el flujo de trabajo de análisis, incluyendo criterios basados en el tipo de archivo, el tamaño y la fecha de última modificación. Los archivos que no cumplan esas condiciones pueden excluirse antes de que consuman capacidad de análisis.
También se han mejorado los informes para distinguir los archivos excluidos mediante filtrado de los excluidos durante el proceso de detección. Ahora, los informes indican el motivo por el que se han omitido determinados archivos, lo que ofrece a los administradores una mayor visibilidad sobre las decisiones relacionadas con el análisis.
Esa distinción permite comprender mejor lo que ocurrió durante cada análisis e identificar por qué no se procesaron determinados archivos.
Descubre hacia dónde se dirige tu capacidad de escaneo
La gestión de la capacidad de escaneo resulta complicada cuando los equipos no pueden ver con claridad cómo las cargas de trabajo de almacenamiento compiten por los mismos recursos.
El nuevo panel de control de uso de MetaDefender Storage Security 4.6.0 ofrece a los administradores una visión más clara de cómo se distribuye la actividad de análisis en su entorno.
Un cronograma muestra cuándo se están ejecutando los análisis y dónde se solapan las programaciones, lo que ayuda a los equipos a identificar los periodos de mayor actividad y a ajustar las cargas de trabajo para reducir la competencia por los recursos.
Un mapa de calor de volumen ofrece otra perspectiva del consumo por unidad de almacenamiento, con la posibilidad de desglosar la actividad por escaneos individuales. Las estadísticas de escaneos por hora aportan una mayor visibilidad sobre cómo varía la actividad de escaneo a lo largo del día.
En conjunto, estas perspectivas facilitan la respuesta a cuestiones operativas prácticas: ¿Qué ubicaciones de almacenamiento generan mayor actividad de escaneo? ¿Cuándo se solapan las cargas de trabajo? ¿Cómo varía la actividad de escaneo a lo largo del día? ¿En qué aspectos se podrían ajustar los horarios o la asignación de capacidad?
En lugar de reaccionar ante los problemas de capacidad una vez que se producen, los equipos disponen de más información para planificarse en función de ellos.
Escaneo más rápido con menos infraestructura que gestionar
Las integraciones de almacenamiento que antes dependían de servicios independientes específicos de cada proveedor ahora se ejecutan directamente dentro del servicio de escaneo. Esta arquitectura integrada reduce la sobrecarga de comunicación entre las integraciones de almacenamiento y el escaneo, lo que contribuye a reducir la latencia del escaneo.
Los servicios de gestión de licencias e identidad también se han integrado en el contenedor de la plataforma, lo que reduce aún más el número de servicios que los equipos deben implementar, gestionar y supervisar.
Para mantener el rendimiento durante los escaneos de gran volumen, la plataforma almacena ahora por separado los estados de los archivos en proceso y los ya procesados, lo que mejora la gestión de las cargas de trabajo de escaneo a medida que aumentan los volúmenes.
También se ha mejorado la resolución de problemas operativos. Los paquetes de soporte funcionan ahora de forma más fiable e incluyen los registros de Garnet y del conector ONTAP, lo que proporciona información de diagnóstico adicional al trabajar con el servicio de soporte de OPSWAT .
El objetivo es claro: reducir el número de elementos que intervienen en el proceso de digitalización, disminuir los gastos generales de funcionamiento y contar con una arquitectura diseñada para soportar cargas de trabajo de digitalización exigentes.
Seguir reforzando la plataforma
Una plataforma de seguridad de almacenamiento también debe proteger su propio entorno de gestión y de ejecución. MetaDefender Storage Security La versión 4.6.0 introduce medidas adicionales de refuerzo de la plataforma en materia de control de acceso, privilegios de implementación y componentes de terceros.
Se han actualizado los componentes de terceros, entre los que se incluyen RabbitMQ, Garnet y Redis, y se han corregido las vulnerabilidades detectadas en las dependencias.
Esta versión también introduce la extensibilidad de los roles de SSO para el control de acceso basado en atributos, lo que ofrece una mayor flexibilidad a las organizaciones a la hora de gestionar el acceso.
Actualizaciones y operaciones diarias más predecibles
La versión 4.6.0 también soluciona problemas relacionados con las actualizaciones, el análisis, la autenticación, las integraciones de almacenamiento, la generación de informes y la administración diaria.
- Actualización e instalación: Durante las actualizaciones se conservan los parámetros de implementación importantes, entre los que se incluyen el conector NetApp ONTAP, la cuenta de inicio de sesión del servicio y la ruta de instalación existente.
- Análisis y corrección: Las mejoras en la fiabilidad abordan los errores genéricos en los archivos, las reglas de flujo de trabajo descartadas, los casos en los que la protección en tiempo real omitió o rastreó incorrectamente archivos, y los casos en los que los archivos reprocesados se marcaron erróneamente como fallidos.
- Integraciones de almacenamiento: Las correcciones abarcan entornos S3, Oracle nativo, MFT, SFTP y SMB, con una validación adicional para evitar que los proveedores de almacenamiento acepten credenciales no validadas.
- Informes y panel de control: se han corregido las columnas relativas al recuento de archivos, las fechas, los motivos de omisión y la tecnología Deep CDR™, y ahora los estados de análisis y corrección son más claros.
- Acceso y configuración: Las correcciones mejoran la configuración del inicio de sesión único (SSO), evitan que se dupliquen los nombres de los flujos de trabajo y bloquean los cambios en las unidades de almacenamiento mientras se están ejecutando los escaneos.
- Administración del almacenamiento e integraciones: La versión 4.6.0 también incorpora una integración modernizada con Box, la configuración de la fecha de inicio de la protección en tiempo real desde la interfaz de usuario, compatibilidad con SMB como alternativa para implementaciones de Linux con restricciones y el montaje programático de SMB (CIFS).
- Inventario y diagnóstico: La vista «Inventario» puede mostrar los detalles más recientes de los trabajos de cada unidad de almacenamiento; los mensajes son más claros en lo que respecta a los problemas con los registradores externos y los archivos de SharePoint, y ahora se muestran las causas subyacentes de los fallos de MetaDefender yCloud .
En conjunto, estas mejoras reducen las trabas administrativas y hacen que las operaciones diarias sean más predecibles.
Saca más partido a tu capacidad de escaneo actual
MetaDefender Storage Security La versión 4.6.0 se ha diseñado en torno a un principio sencillo: los equipos de seguridad de almacenamiento deberían poder dedicar sus recursos a proteger los datos, y no a gestionar la complejidad innecesaria que rodea a la infraestructura de análisis.
Al distribuir las cargas de trabajo entre MetaDefender Core , Cluster y Cloud desde un único grupo de análisis, introducir objetivos de carga configurables para las instancias, filtrar los archivos innecesarios antes de que consuman capacidad y ofrecer una visibilidad más detallada del uso de los recursos, la versión 4.6.0 proporciona a los equipos un mayor control tanto sobre la cobertura de seguridad como sobre la eficiencia operativa.
Al mismo tiempo, la protección automática de NetApp, una arquitectura de integración de almacenamiento más ligera, el refuerzo adicional de la plataforma y las mejoras en la fiabilidad reducen el trabajo necesario para mantener ese entorno en funcionamiento.
Detalles del lanzamiento
- Producto: MetaDefender Storage Security
- Versión: 4.6.0
- Notas de la versión:Notas de la versión de MetaDefender™ Storage Security
- Fecha de lanzamiento: 5 de octubre de 2026