Aislar una red de tecnología operativa (OT) o de sistemas de control industrial (ICS, por sus siglas en inglés:Industrial ) de Internet es una de las medidas de control más eficaces que existen. Este aislamiento dificulta la aplicación de parches a los sistemas cuando estos se desconectan deliberadamente de las redes que los distribuyen.
En 2025 se dieron a conocer un número récord de nuevas CVE (vulnerabilidades y exposiciones comunes), más de 48 000, de las cuales aproximadamente el 40 % se clasificaron como críticas o de gravedad alta. En consecuencia, los estudios del sector sobre entornos de tecnología operativa (OT) y sistemas de control industrial (ICS) han revelado que la mayoría de las organizaciones no aplican parches a estos sistemas de forma periódica, en gran parte por temor a que se produzcan paradas imprevistas.
Por qué falla la aplicación de parches en redes aisladas
Las redes aisladas y con «air gap» están diseñadas para no tener ninguna conexión habitual con Internet. Esto significa que no es posible utilizar el método habitual para aplicar parches, que consiste en conectarse al servicio de actualizaciones del proveedor. Las organizaciones suelen solucionar este problema exportando los archivos de actualización a soportes extraíbles y transportándolos manualmente fuera de la red.
Este método manual conlleva sus propios riesgos. Depende de que una persona realice cada paso correctamente y dentro del plazo previsto, y los soportes extraíbles son una vía bien documentada por la que el malware puede introducirse en un entorno protegido.
Bajo una presión operativa constante, los sistemas críticos a menudo no pueden permitirse tiempos de inactividad no planificados, y muchos componentes de OT funcionan en plataformas antiguas y específicas de cada proveedor, en las que los parches pueden ser difíciles de probar o incluso no estar disponibles. Si a esto le sumamos el creciente volumen de vulnerabilidades reveladas, se explica en parte por qué los estudios han revelado que la mayoría de las organizaciones de OT no aplican parches de forma periódica.
Las crecientes exigencias normativas en materia de parches en redes críticas
NERC (Corporación Norteamericana para la Fiabilidad Eléctrica) La norma CIP-007 exige un programa documentado de gestión de parches para los activos cibernéticos del sistema eléctrico a gran escala. IEC (Comisión Electrotécnica Internacional) 62443-2-3 y 62443-4-1 establecen los requisitos de gestión de parches y vulnerabilidades para los sistemas de automatización y control industrial, y marcos como NIS2 (la segunda Directiva de la UE sobre seguridad de las redes y la información) y el NIST (Instituto Nacional de Estándares y Tecnología) SP 800-40 exigen cada vez más a las organizaciones que demuestren cómo y cuándo se han aplicado los parches a los sistemas.
Hardware-Flujo de datos unidireccional obligatorio
Un diodo de datos es un dispositivo de seguridad basado en hardware que permite que los datos circulen en una sola dirección física entre dos redes. MetaDefender Optical Diode Está disponible en formato de dispositivo montado en rack de 1U, en carril DIN y en el modelo compacto formatos Fend (XE/SE/CE) . Utiliza una arquitectura óptica para garantizar este flujo unidireccional mediante una verdadera ruptura de protocolo. No existe ninguna conexión enrutable de vuelta a la red de origen, independientemente del comportamiento del software en cualquiera de los dos lados. Es compatible de forma nativa con muchos de los protocolos en los que se basa la distribución de parches, incluida la transferencia de carpetas y archivos, SMB/CIFS y las actualizaciones de parches y definiciones antivirus basadas en WSUS.
Dado que la conexión solo admite la transmisión en una dirección, los protocolos de red bidireccionales estándar que se basan en acuses de recibo no pueden atravesarla sin modificaciones. Normalmente se utilizan servidores proxy o la conversión de protocolos en el diodo para adaptar los protocolos habituales de transferencia de archivos y distribución de parches a un flujo de datos unidireccional y viceversa, sin reintroducir una ruta que cruce el límite.
Muchas vulnerabilidades no requieren una sesión bidireccional para causar daños. Basta con que un solo archivo se transfiera en la dirección permitida. Para hacer frente a este reto, OPSWAT ofrece MetaDefender Diode X, que combina la misma transferencia unidireccional por hardware con la inspección de contenidos, para casos como la distribución de parches y actualizaciones.
Incorporación de la validación de contenido al diodo
La propia infraestructura de aplicación de parches no es automáticamente fiable. Por ejemplo, WSUS, que Microsoft recomienda para aplicar parches en redes desconectadas, no firma digitalmente los metadatos de las actualizaciones que exporta de forma predeterminada. Solo los propios paquetes de actualización están firmados. Los investigadores de seguridad demostraron esta vulnerabilidad con herramientas como WSUSpect (2015) y WSUSpendu (2017), que modificaban los metadatos de WSUS para que un cliente instalara un ejecutable firmado por Microsoft y elegido por el atacante, camuflado como una actualización rutinaria. Dado que el propio ejecutable llevaba una firma válida, la comprobación de la firma por sí sola no lo detectaba.
MetaDefender Diode X combina la misma transferencia unidireccional, no enrutable y controlada por hardware, con MetaDefender™ Core. En lo que respecta a la distribución de parches, esto significa que cada archivo que cruza el perímetro puede:
- Se analiza con hasta diez motores antimalware a través de Metascan™ Multiscanning para mejorar la detección de malware conocido.
- Se han evaluado las vulnerabilidades en instaladores, archivos binarios y aplicaciones con File-Based Vulnerability Assessment
- Desinfectado con la tecnología Deep CDR™, que elimina las amenazas incrustadas en los archivos en lugar de limitarse a señalarlas
- Se ha comparado con la información sobre amenazas para detectar indicadores de compromiso conocidos, con el fin de ayudar a detectar amenazas de día cero y amenazas nunca antes vistas.
- Se ha validado la estructura, lo que incluye comprobaciones de conformidad con el tipo de archivo y el esquema, para confirmar que el paquete se ajusta a lo que espera el canal de actualización.
Una arquitectura por capas para la administración de parches basada en diodos
Para organizaciones que necesitan distribuir parches de Windows, Linux o de proveedores OEM/ICS desde un repositorio de actualizaciones conectado a Internet a una red protegida. MetaDefender Diode X puede analizar, evaluar y depurar cada archivo de parche con MetaDefender Core , para luego transferir únicamente el archivo validado a través de su conexión óptica no enrutable y protegida por hardware. Para transferencias unidireccionales más sencillas que no requieren inspección a nivel de archivo, como la telemetría, las capturas de pantalla y el reenvío de registros, la misma base de hardware está disponible por separado como « MetaDefender »Optical Diode.
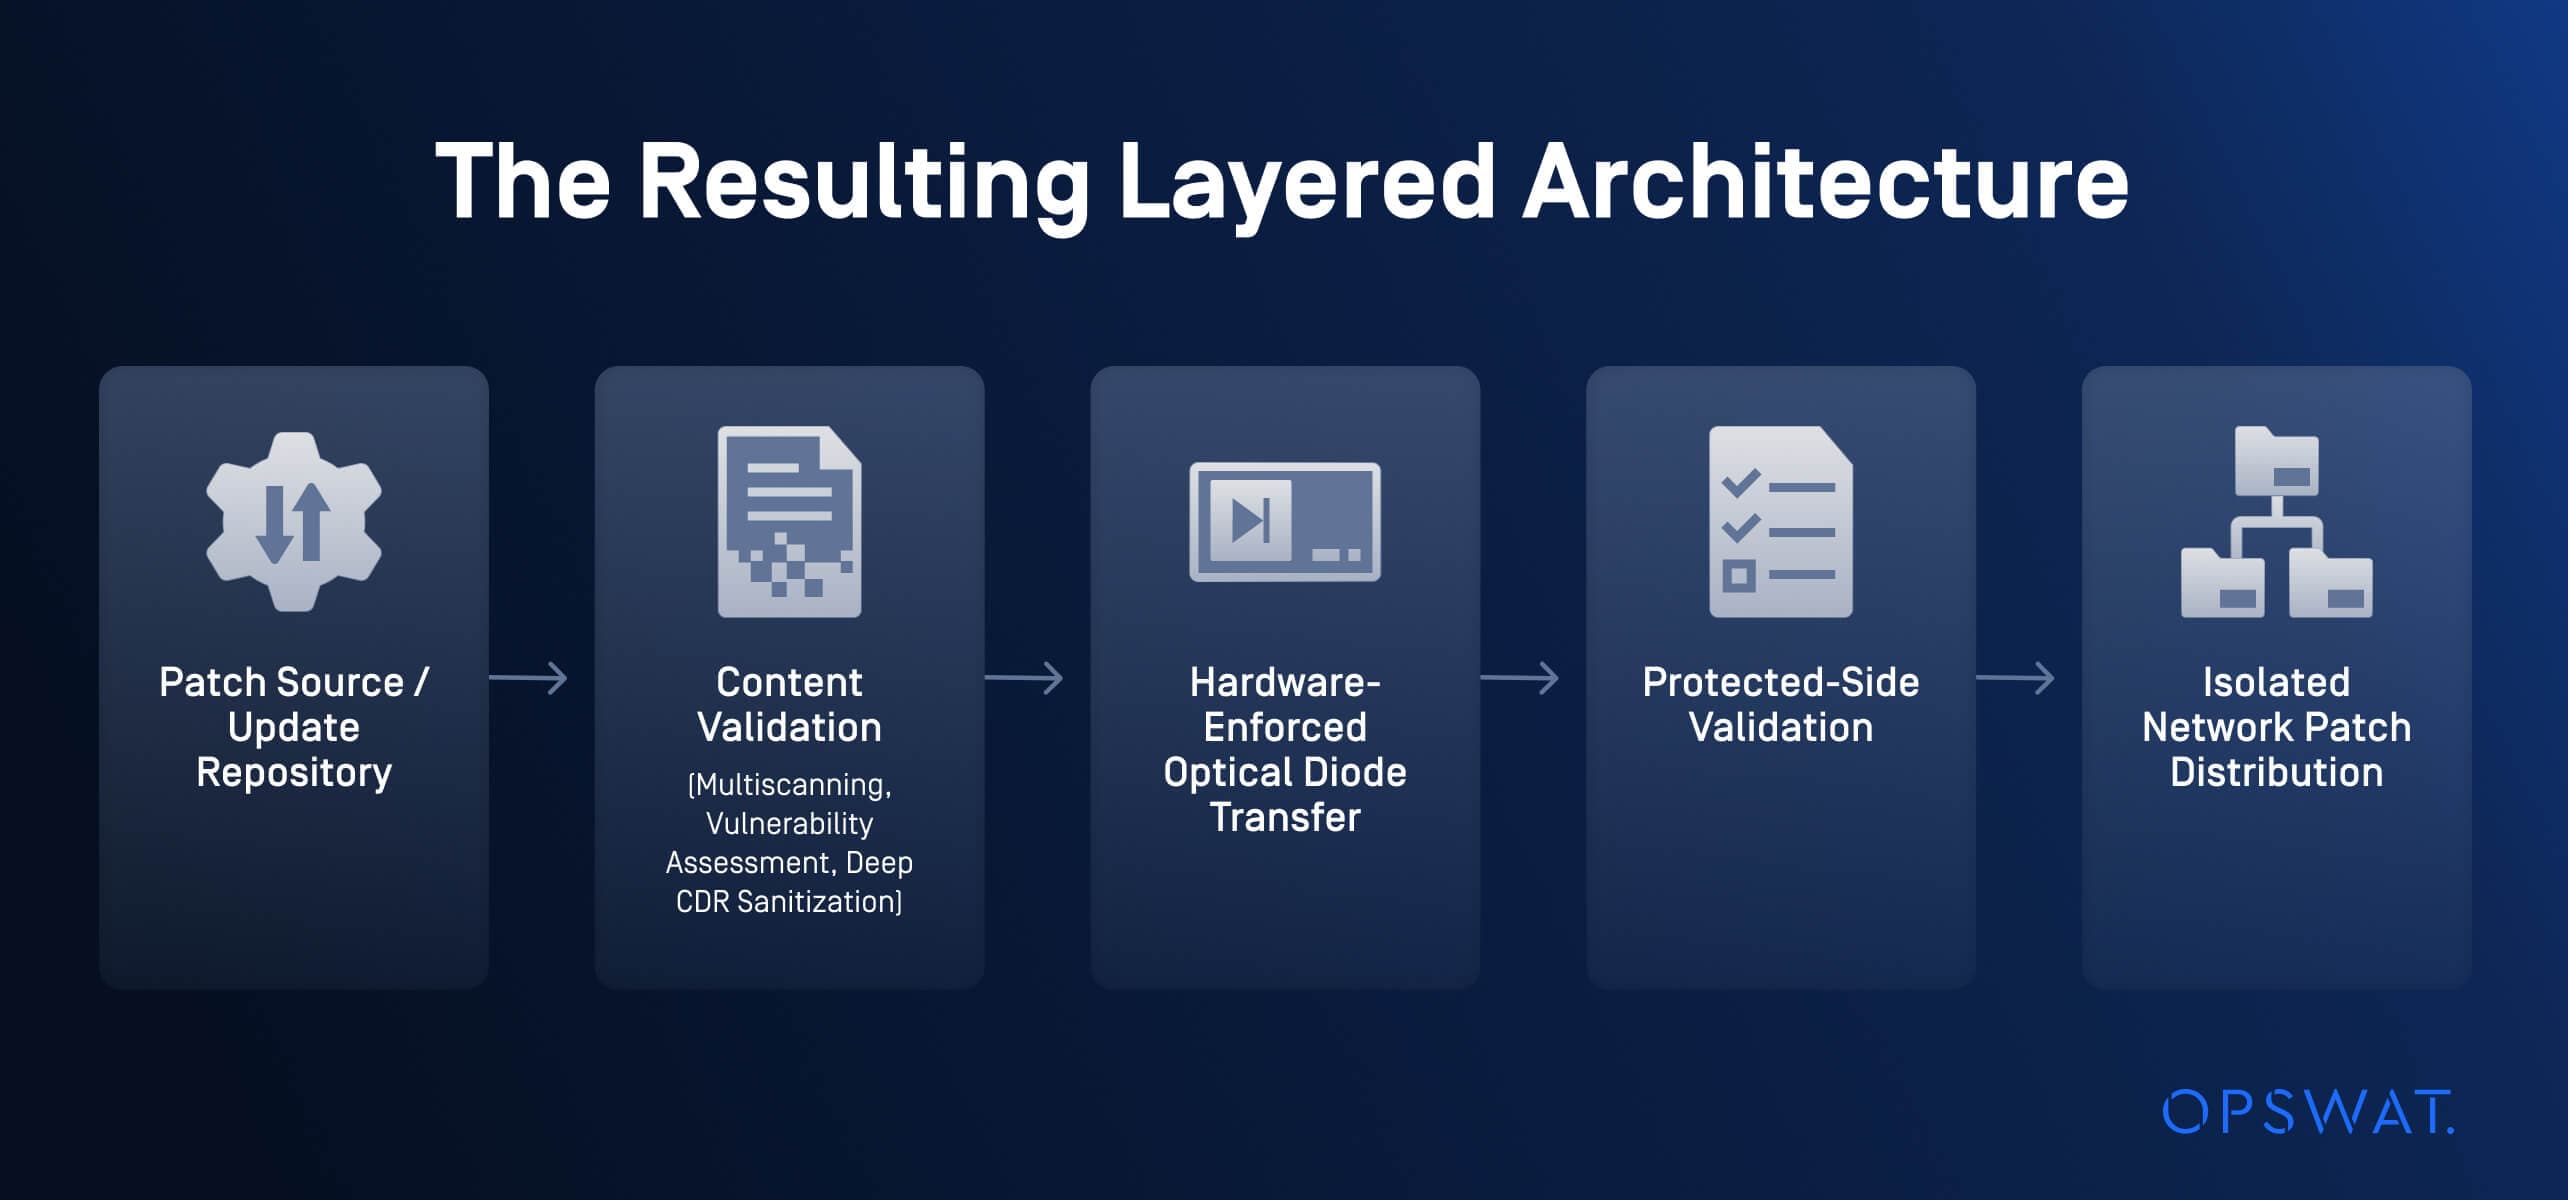
Es importante realizar la validación en ambos lados del diodo. La comprobación del lado inferior evita que los archivos claramente defectuosos lleguen siquiera al límite, y la comprobación del lado superior verifica la integridad de lo que realmente ha llegado antes de que se incorpore al proceso de distribución de parches de la red protegida. El registro del resultado de cada paso en ambos lados proporciona al entorno un historial que abarca tanto el control de la red como el archivo. Esto resulta útil cuando la organización necesita demostrar el proceso ante un auditor o un organismo de acreditación.
Aplicaciones en los sectores de infraestructuras críticas
Hardware-El flujo de datos unidireccional obligatorio con validación de contenido puede dar respuesta a diversos escenarios de distribución segura de parches:
- Energía y servicios públicos: Distribuir parches verificados de Windows, Linux y de proveedores OEM/ICS a las redes de control de subestaciones, centrales de generación y sistemas de agua y aguas residuales sin necesidad de ampliar la conectividad a Internet a dichas redes, como parte de una estrategia más amplia de gestión de parches.
- Tecnología operativa (OT) en los sectores manufacturero e industrial: Mantener actualizadas las estaciones de trabajo de ingeniería y el software de los sistemas de control, tal y como ocurre en los entornos de producción farmacéutica y biotecnológica.
- Administración pública y defensa: aplicar las actualizaciones de seguridad de los proveedores a los sistemas clasificados o de misión, manteniendo al mismo tiempo el límite unidireccional necesario para la acreditación
- Operadores de infraestructuras críticas reguladas: Establecer un proceso de aplicación de parches repetible y auditable que cumpla con los requisitos de documentación establecidos en marcos normativos como NERC CIP, IEC 62443 y NIS2.
- Red aislada y con aislamiento físico: Sustituir las transferencias de actualizaciones ad hoc mediante soportes extraíbles por una vía controlada, registrada y protegida por hardware para el contenido de parches y actualizaciones.
Habla hoy mismo con un experto para descubrir cómo MetaDefender ,Optical Diode y MetaDefender Diode X pueden ofrecer una transferencia de datos unidireccional con inspección de contenidos y protección a nivel de hardware, lo que te ayudará a garantizar la seguridad de la gestión de parches en tus redes aisladas y de tecnología operativa (OT).