Detección rápida de vulnerabilidades de día cero
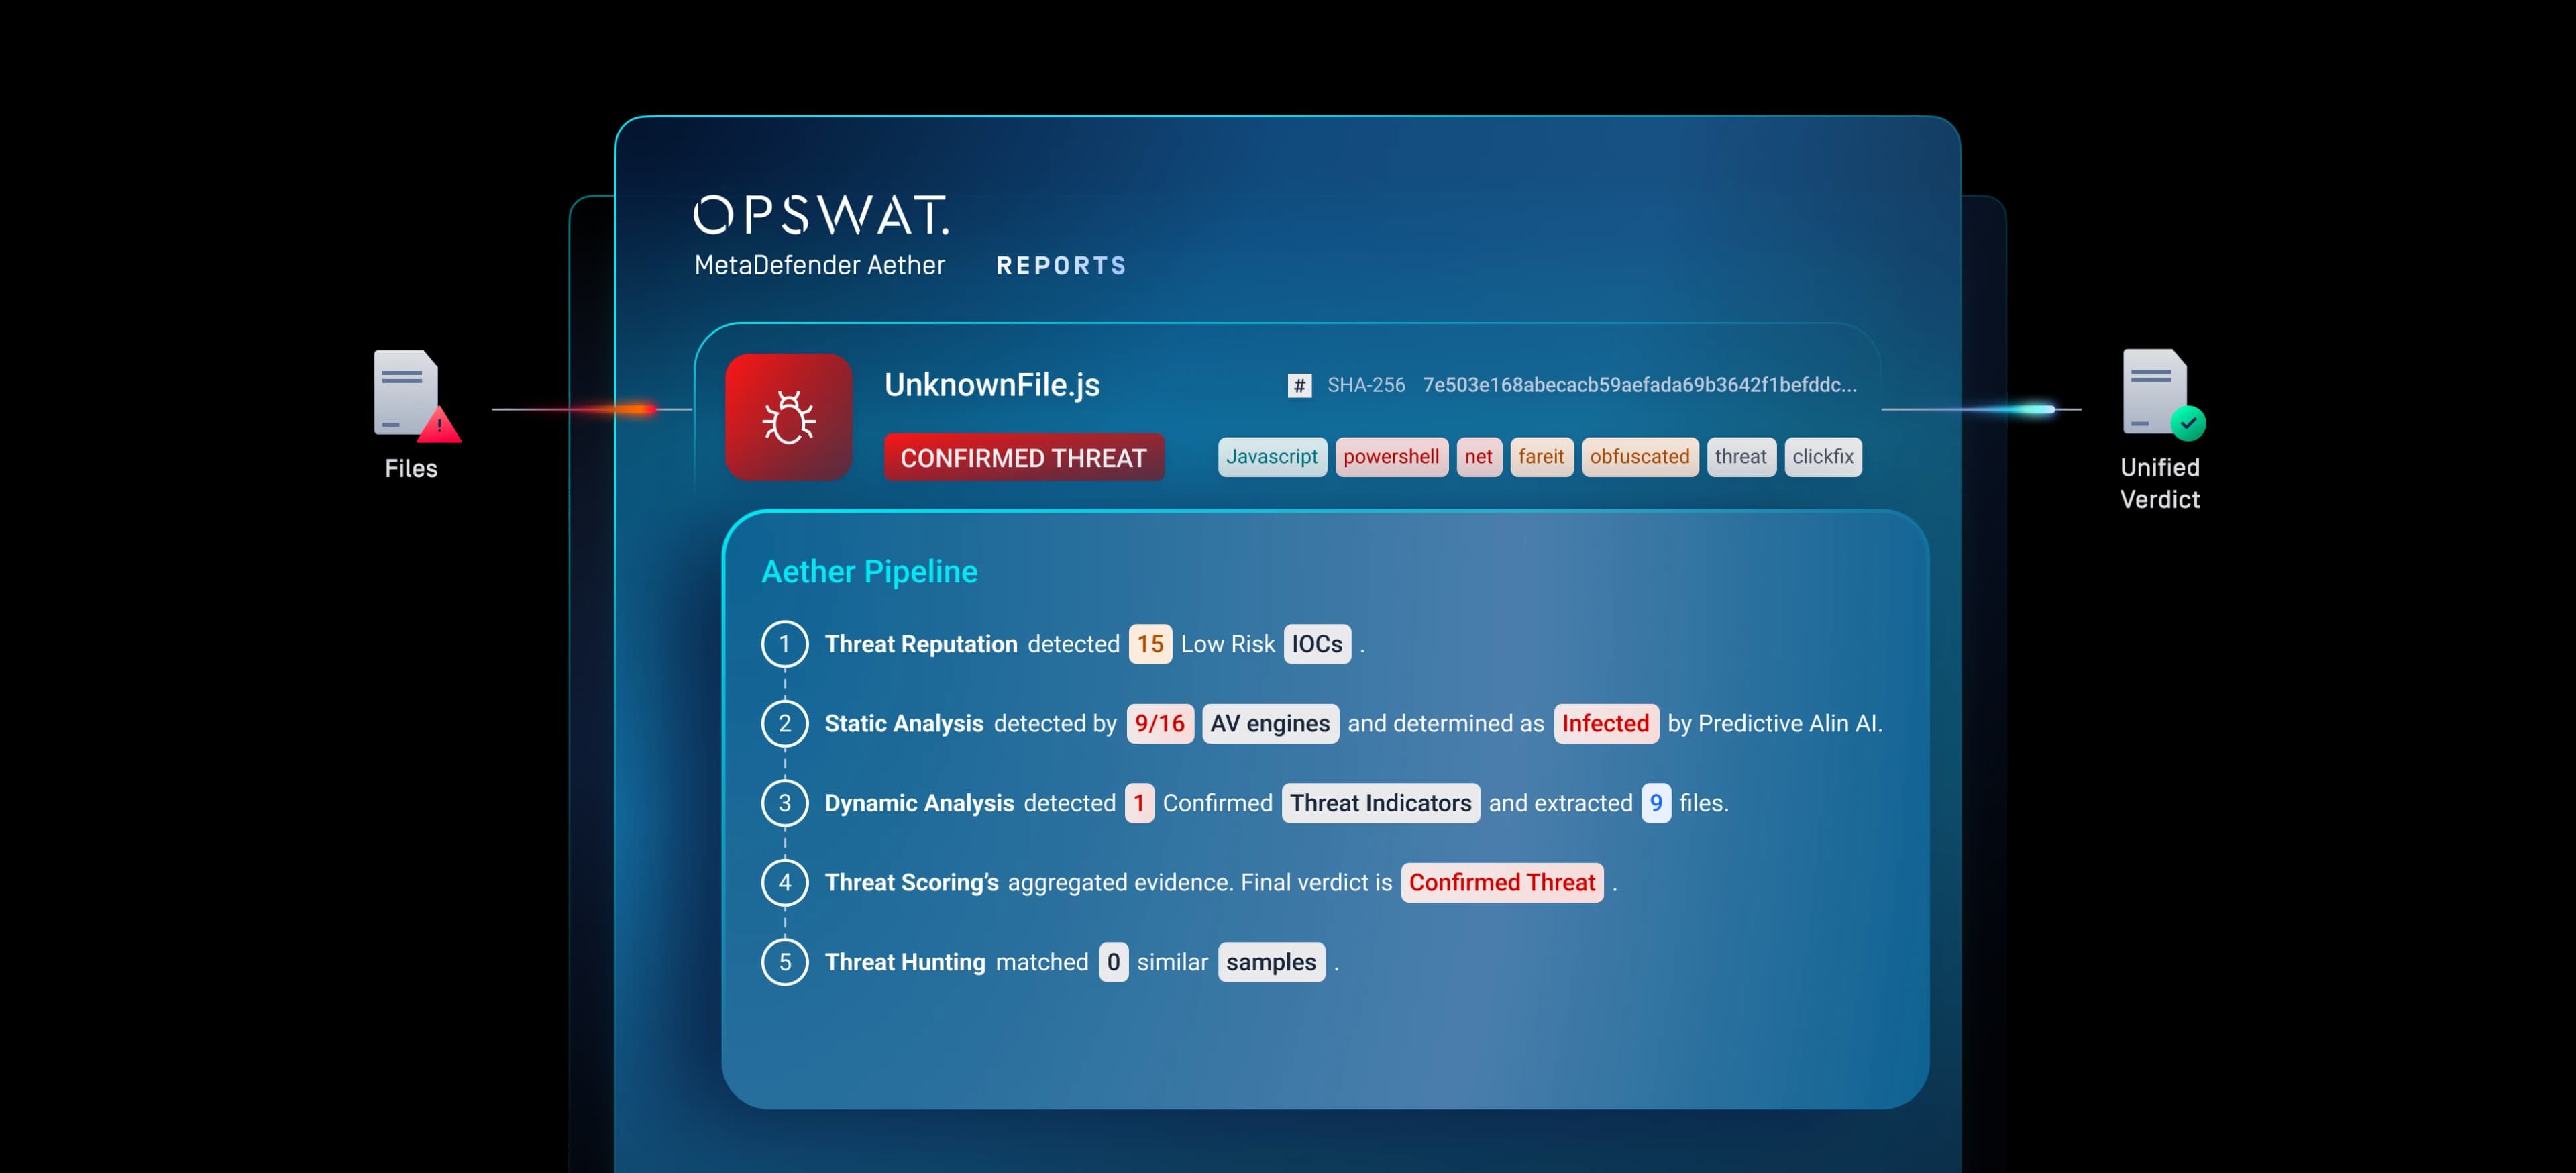
La solución unificada de detección de amenazas de día cero de cinco capas OPSWAT, basada en inteligencia artificial, combina la reputación de amenazas, la IA predictiva,Sandbox Adaptive , la puntuación de amenazas y la búsqueda de amenazas basada en aprendizaje automático para detectar malware conocido, desconocido y evasivo antes de que llegue a los usuarios y a los sistemas.
Aprovecha las ventajas de un veredicto único y consolidado por cada expediente, lo que ayuda a los equipos del SOC a responder con mayor rapidez, reducir el ruido de las alertas y reforzar los flujos de trabajo de SIEM, SOAR y la detección proactiva de amenazas en entornos en la nube, híbridos, locales y aislados.
- 99,5 % de eficacia contra amenazas de «día cero»
- 40 veces más rápido que las herramientas tradicionales
- Más de 50 000 análisis al día
Detección unificada de vulnerabilidades de día cero
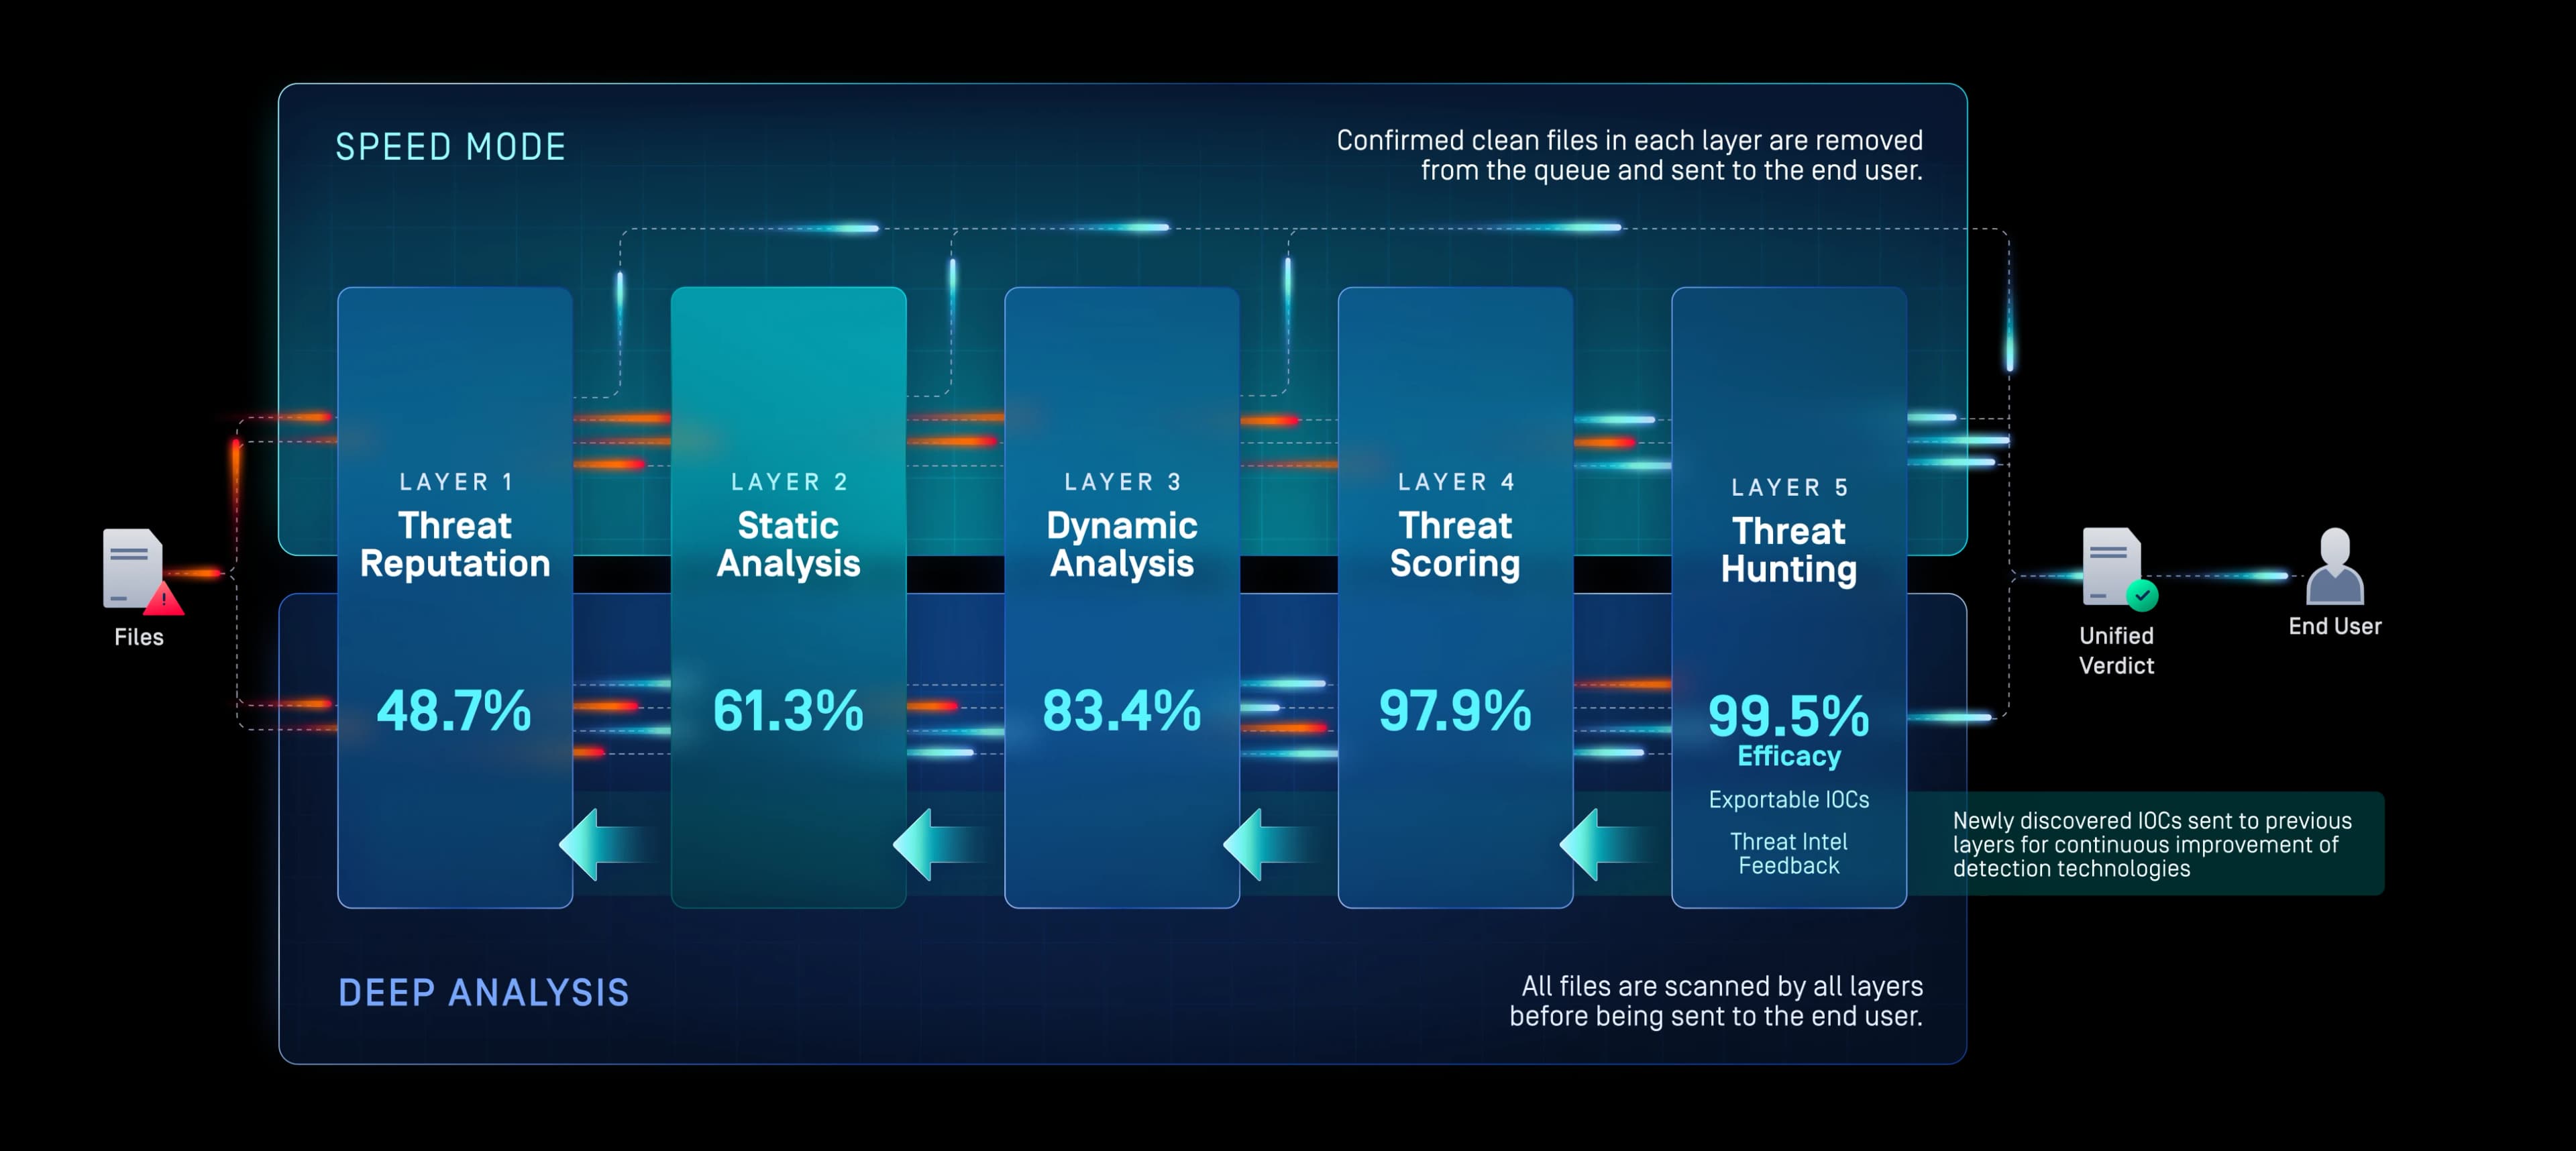
Capa 1: Reputación de amenazas
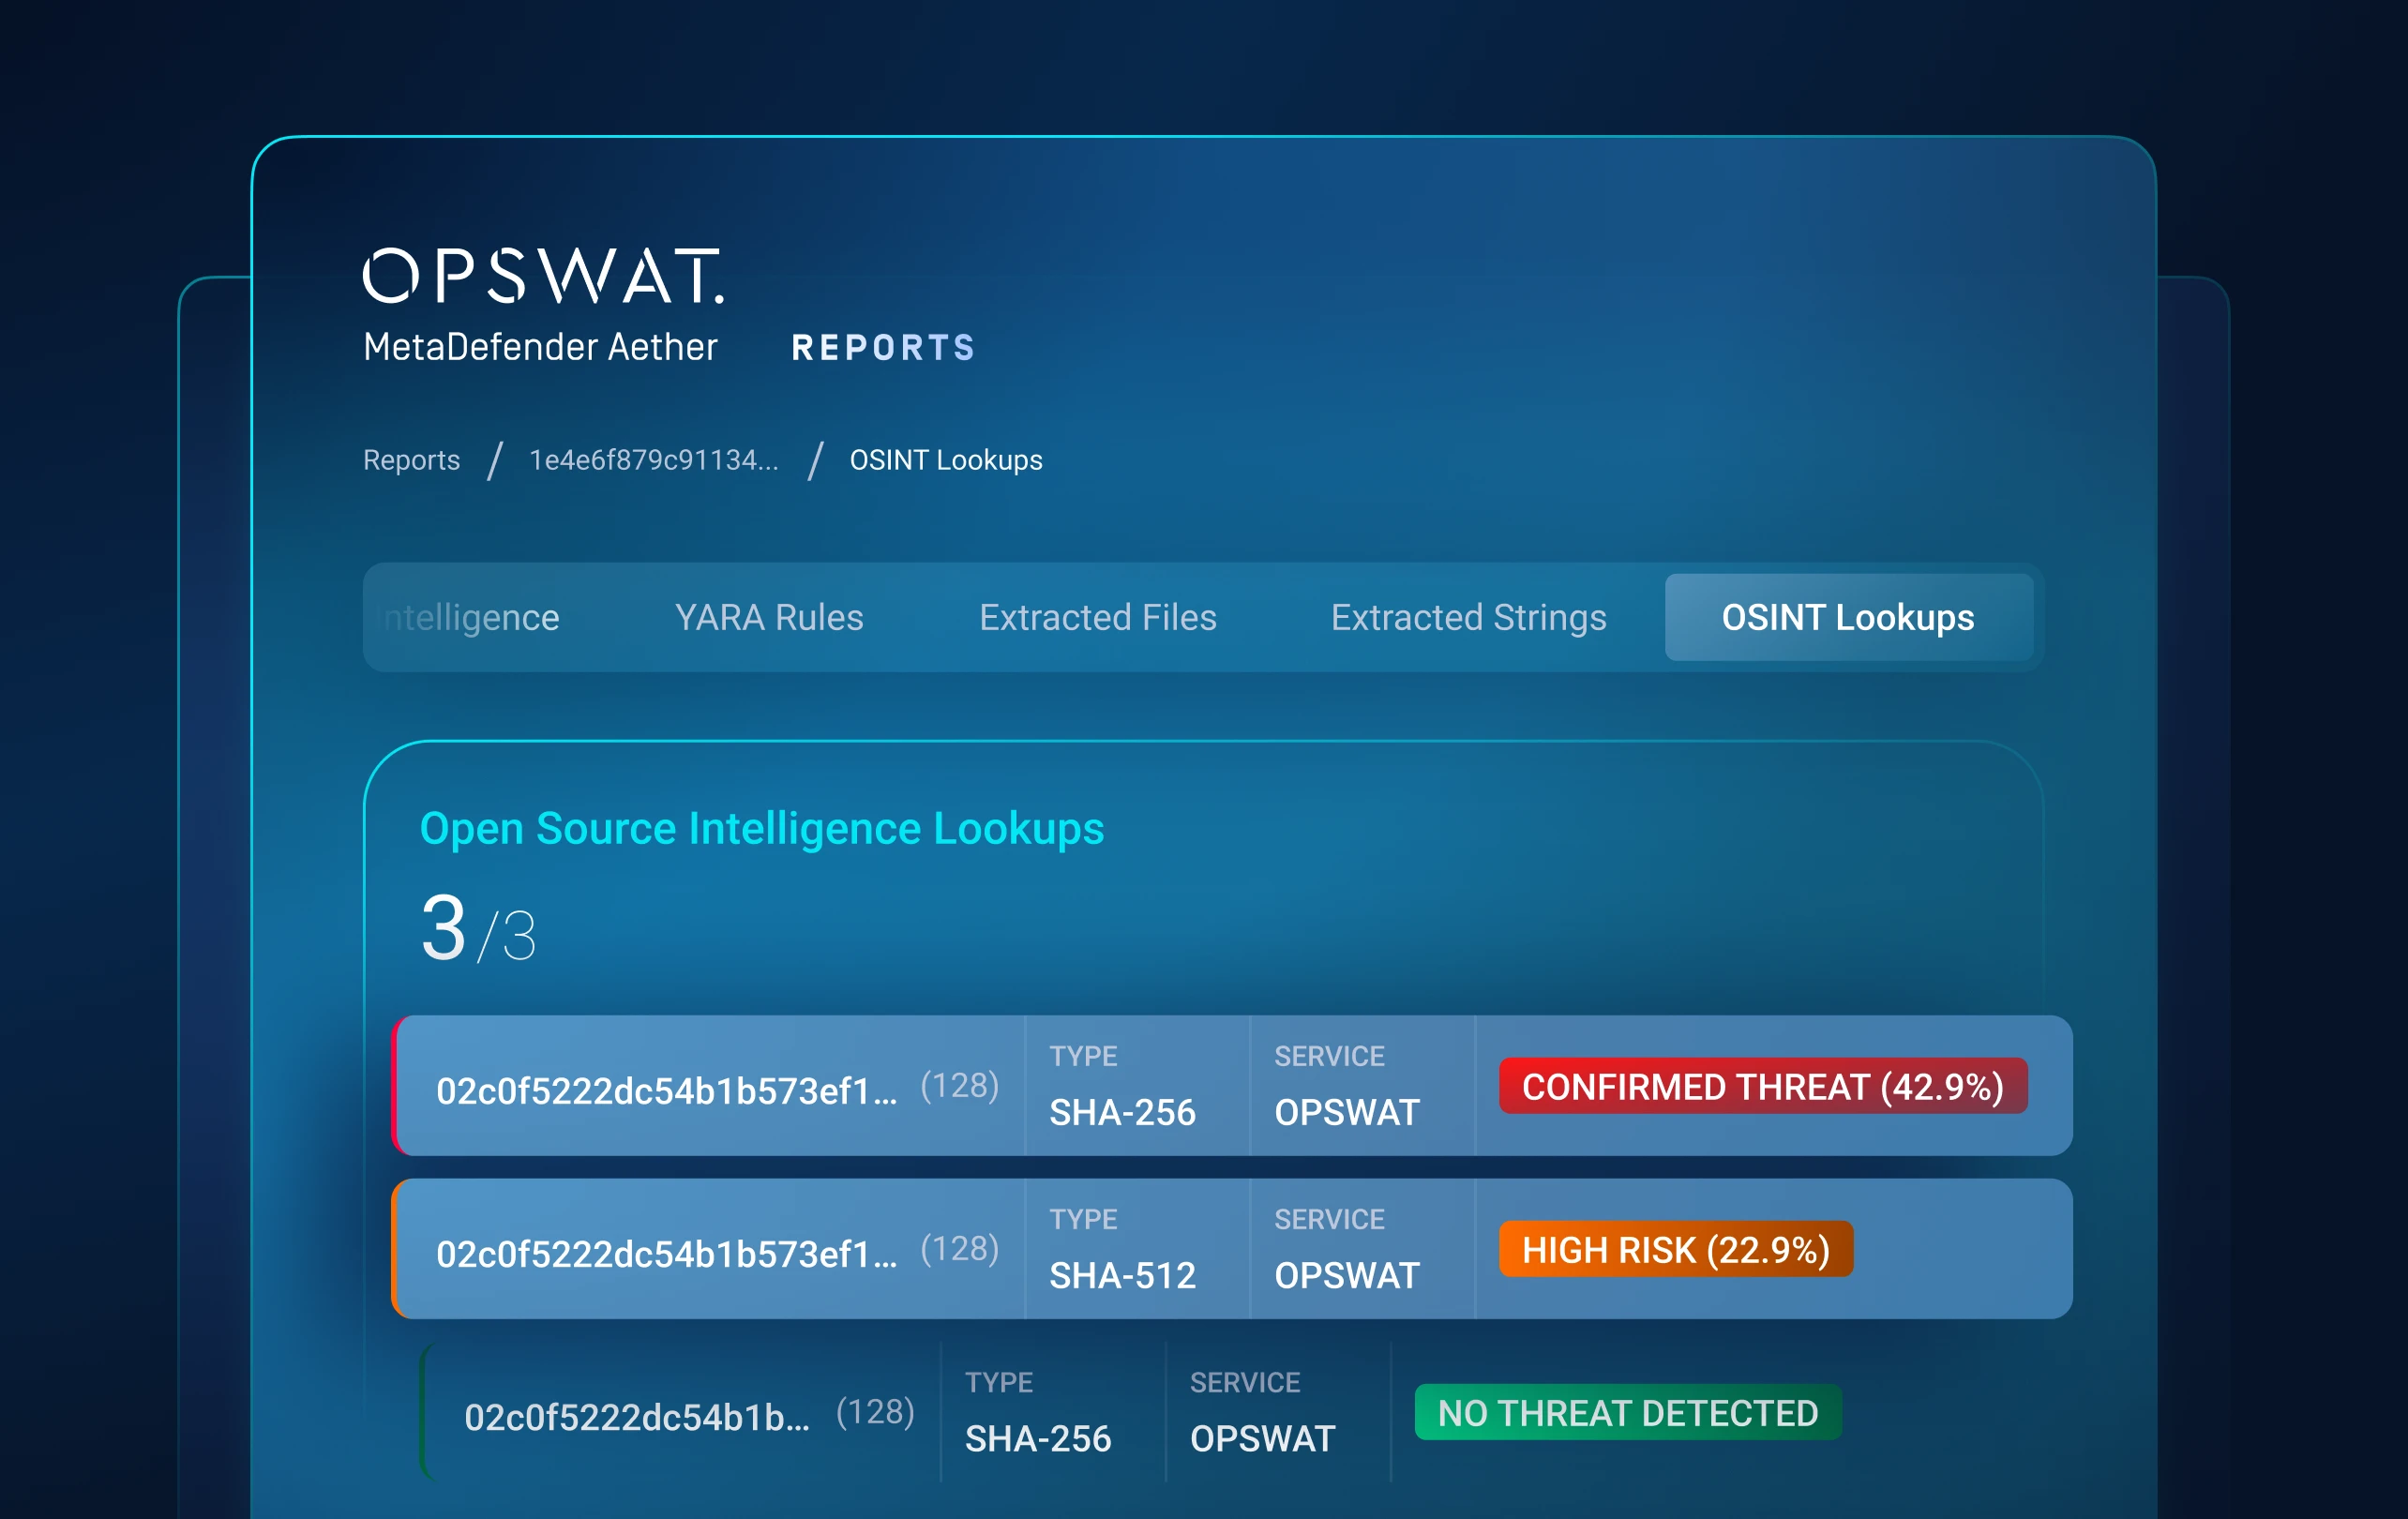
Detecta rápidamente las amenazas conocidas de «
»
Detén las amenazas conocidas antes de realizar un análisis más detallado.
Comprueba archivos, URL, direcciones IP y dominios cotejándolos con información de reputación que se actualiza continuamente, tanto en línea como fuera de línea.
Bloquea el malware reutilizado y la infraestructura de los atacantes, lo que obliga a estos a cambiar los indicadores y a reconstruir las vías de distribución.
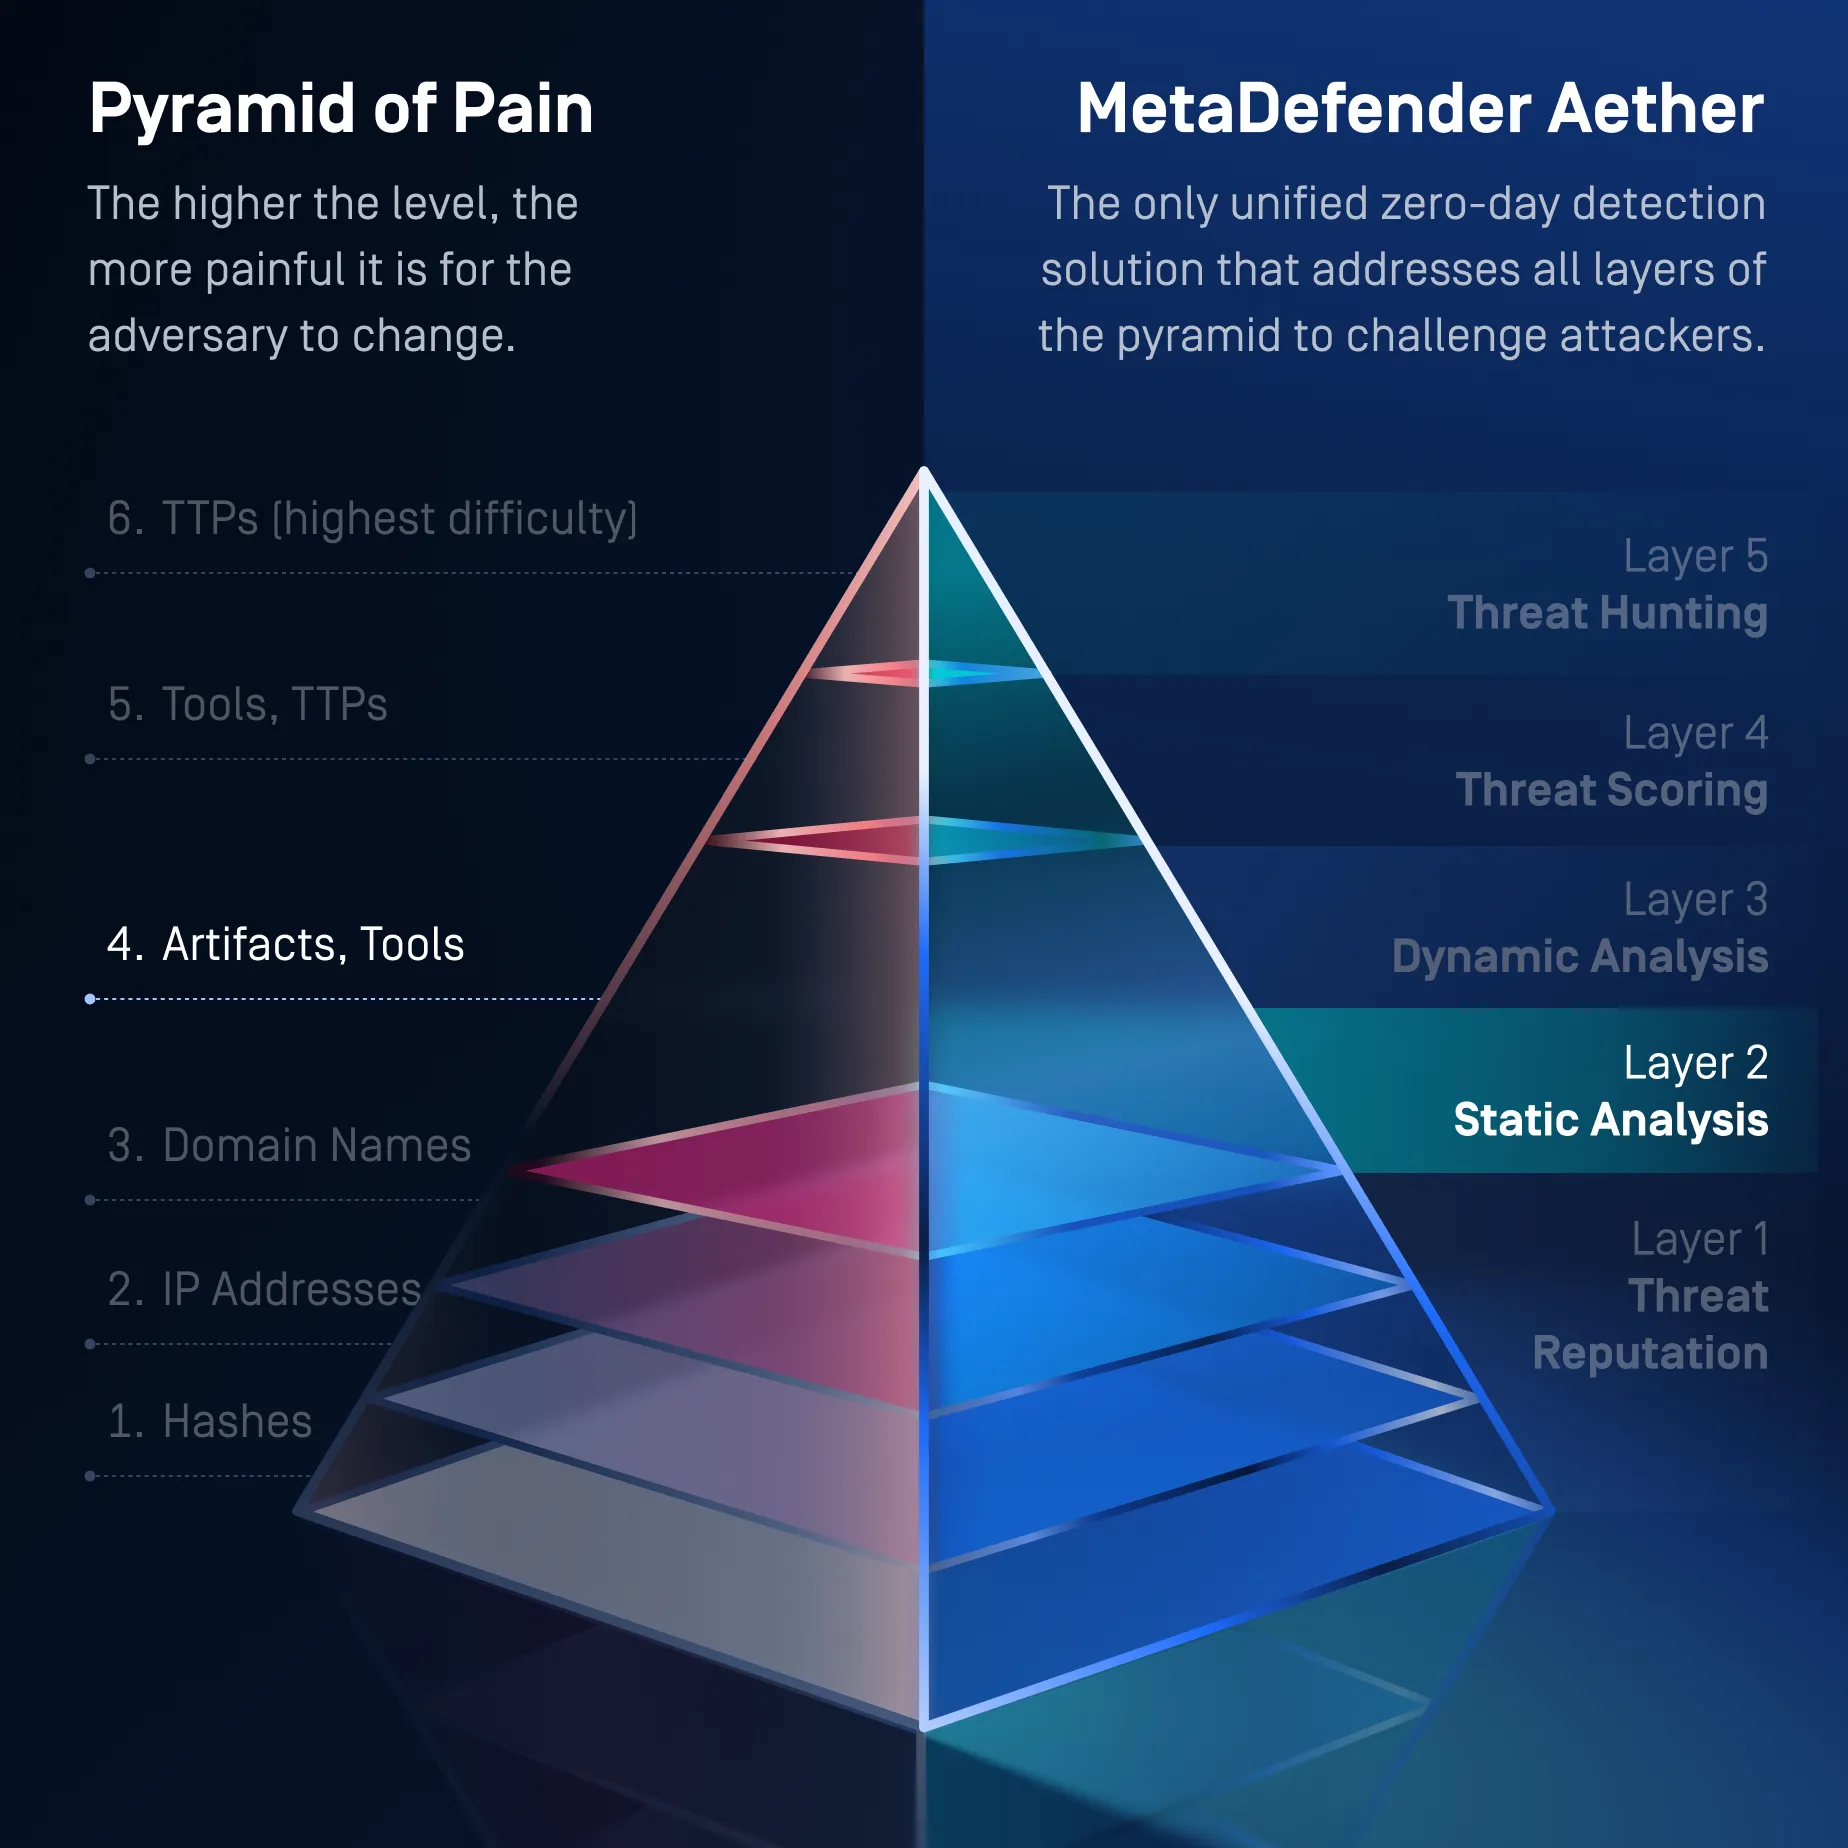
Nivel 2: Análisis estático
Predecir amenazas desconocidas antes de que se materialicen
Cerrar la brecha de detección previa a la ejecución.
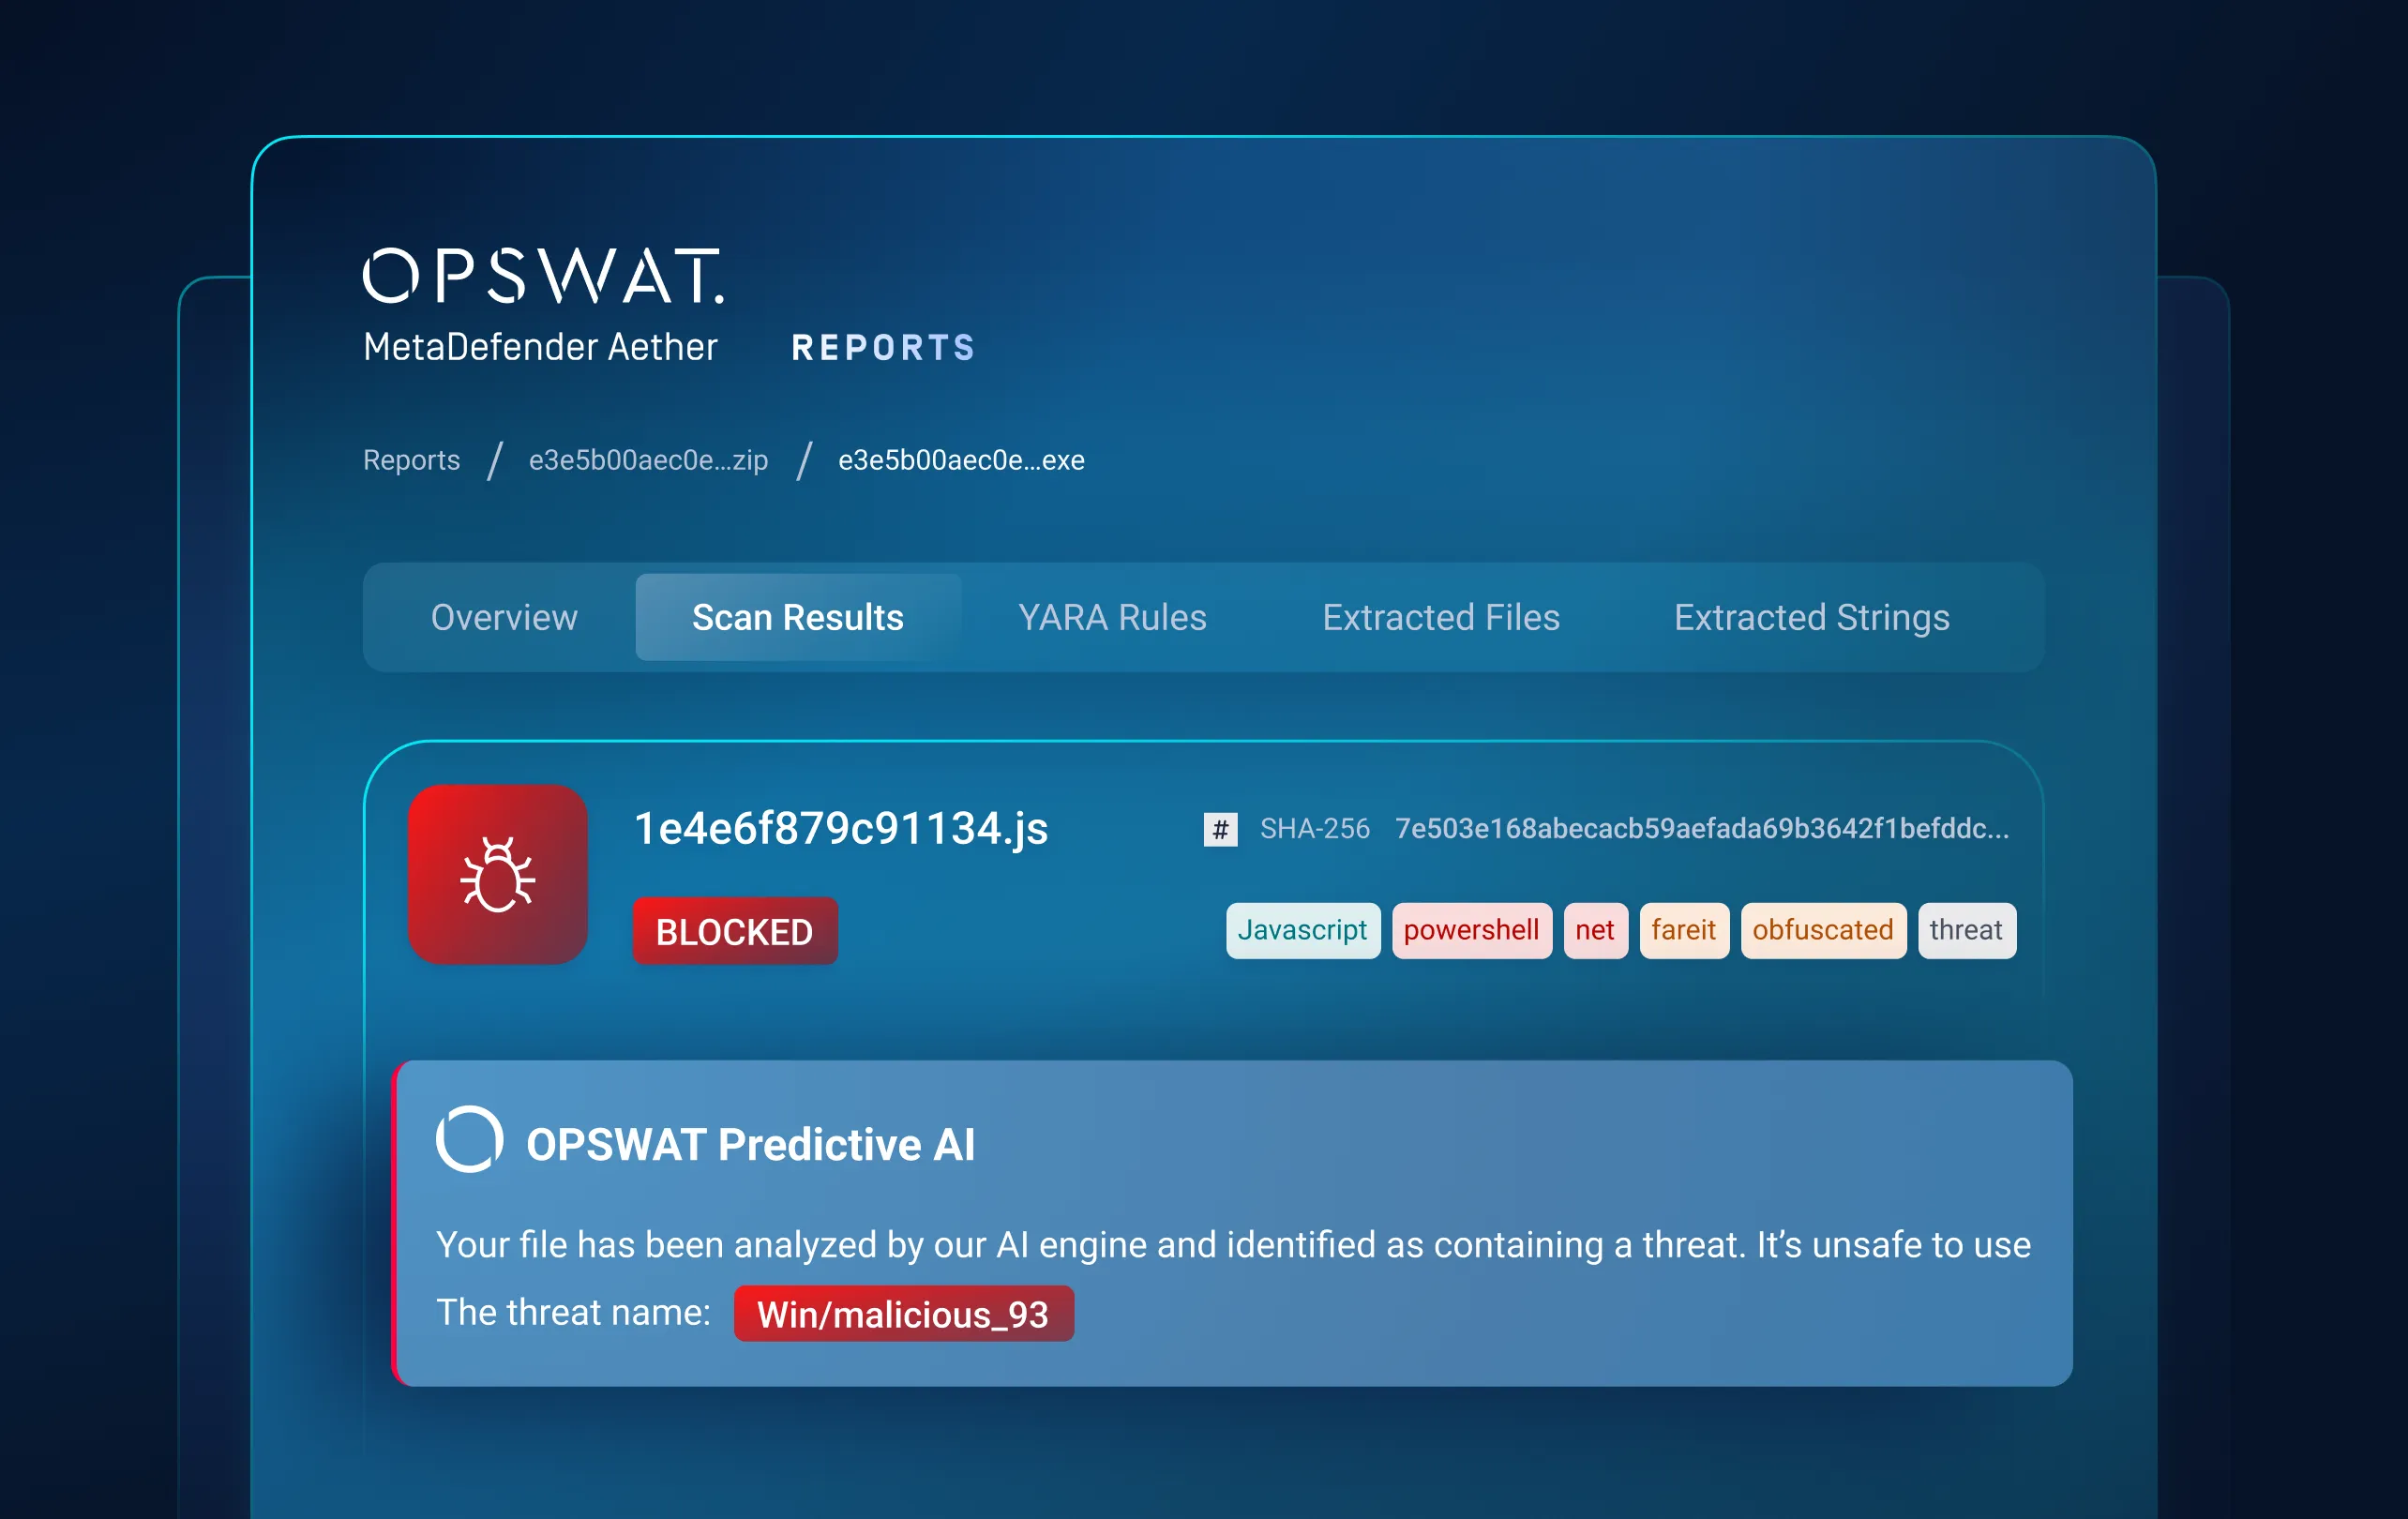
Alin AI, una solución predictiva, analiza la estructura de los archivos y las características de comportamiento para detectar intenciones maliciosas en milisegundos, sin necesidad de firmas ni de ejecución de prueba.
Detecta malware inédito y polimórfico antes de que se ejecute, lo que reduce la demanda de entornos de pruebas posteriores y mantiene la rapidez en el flujo de archivos.
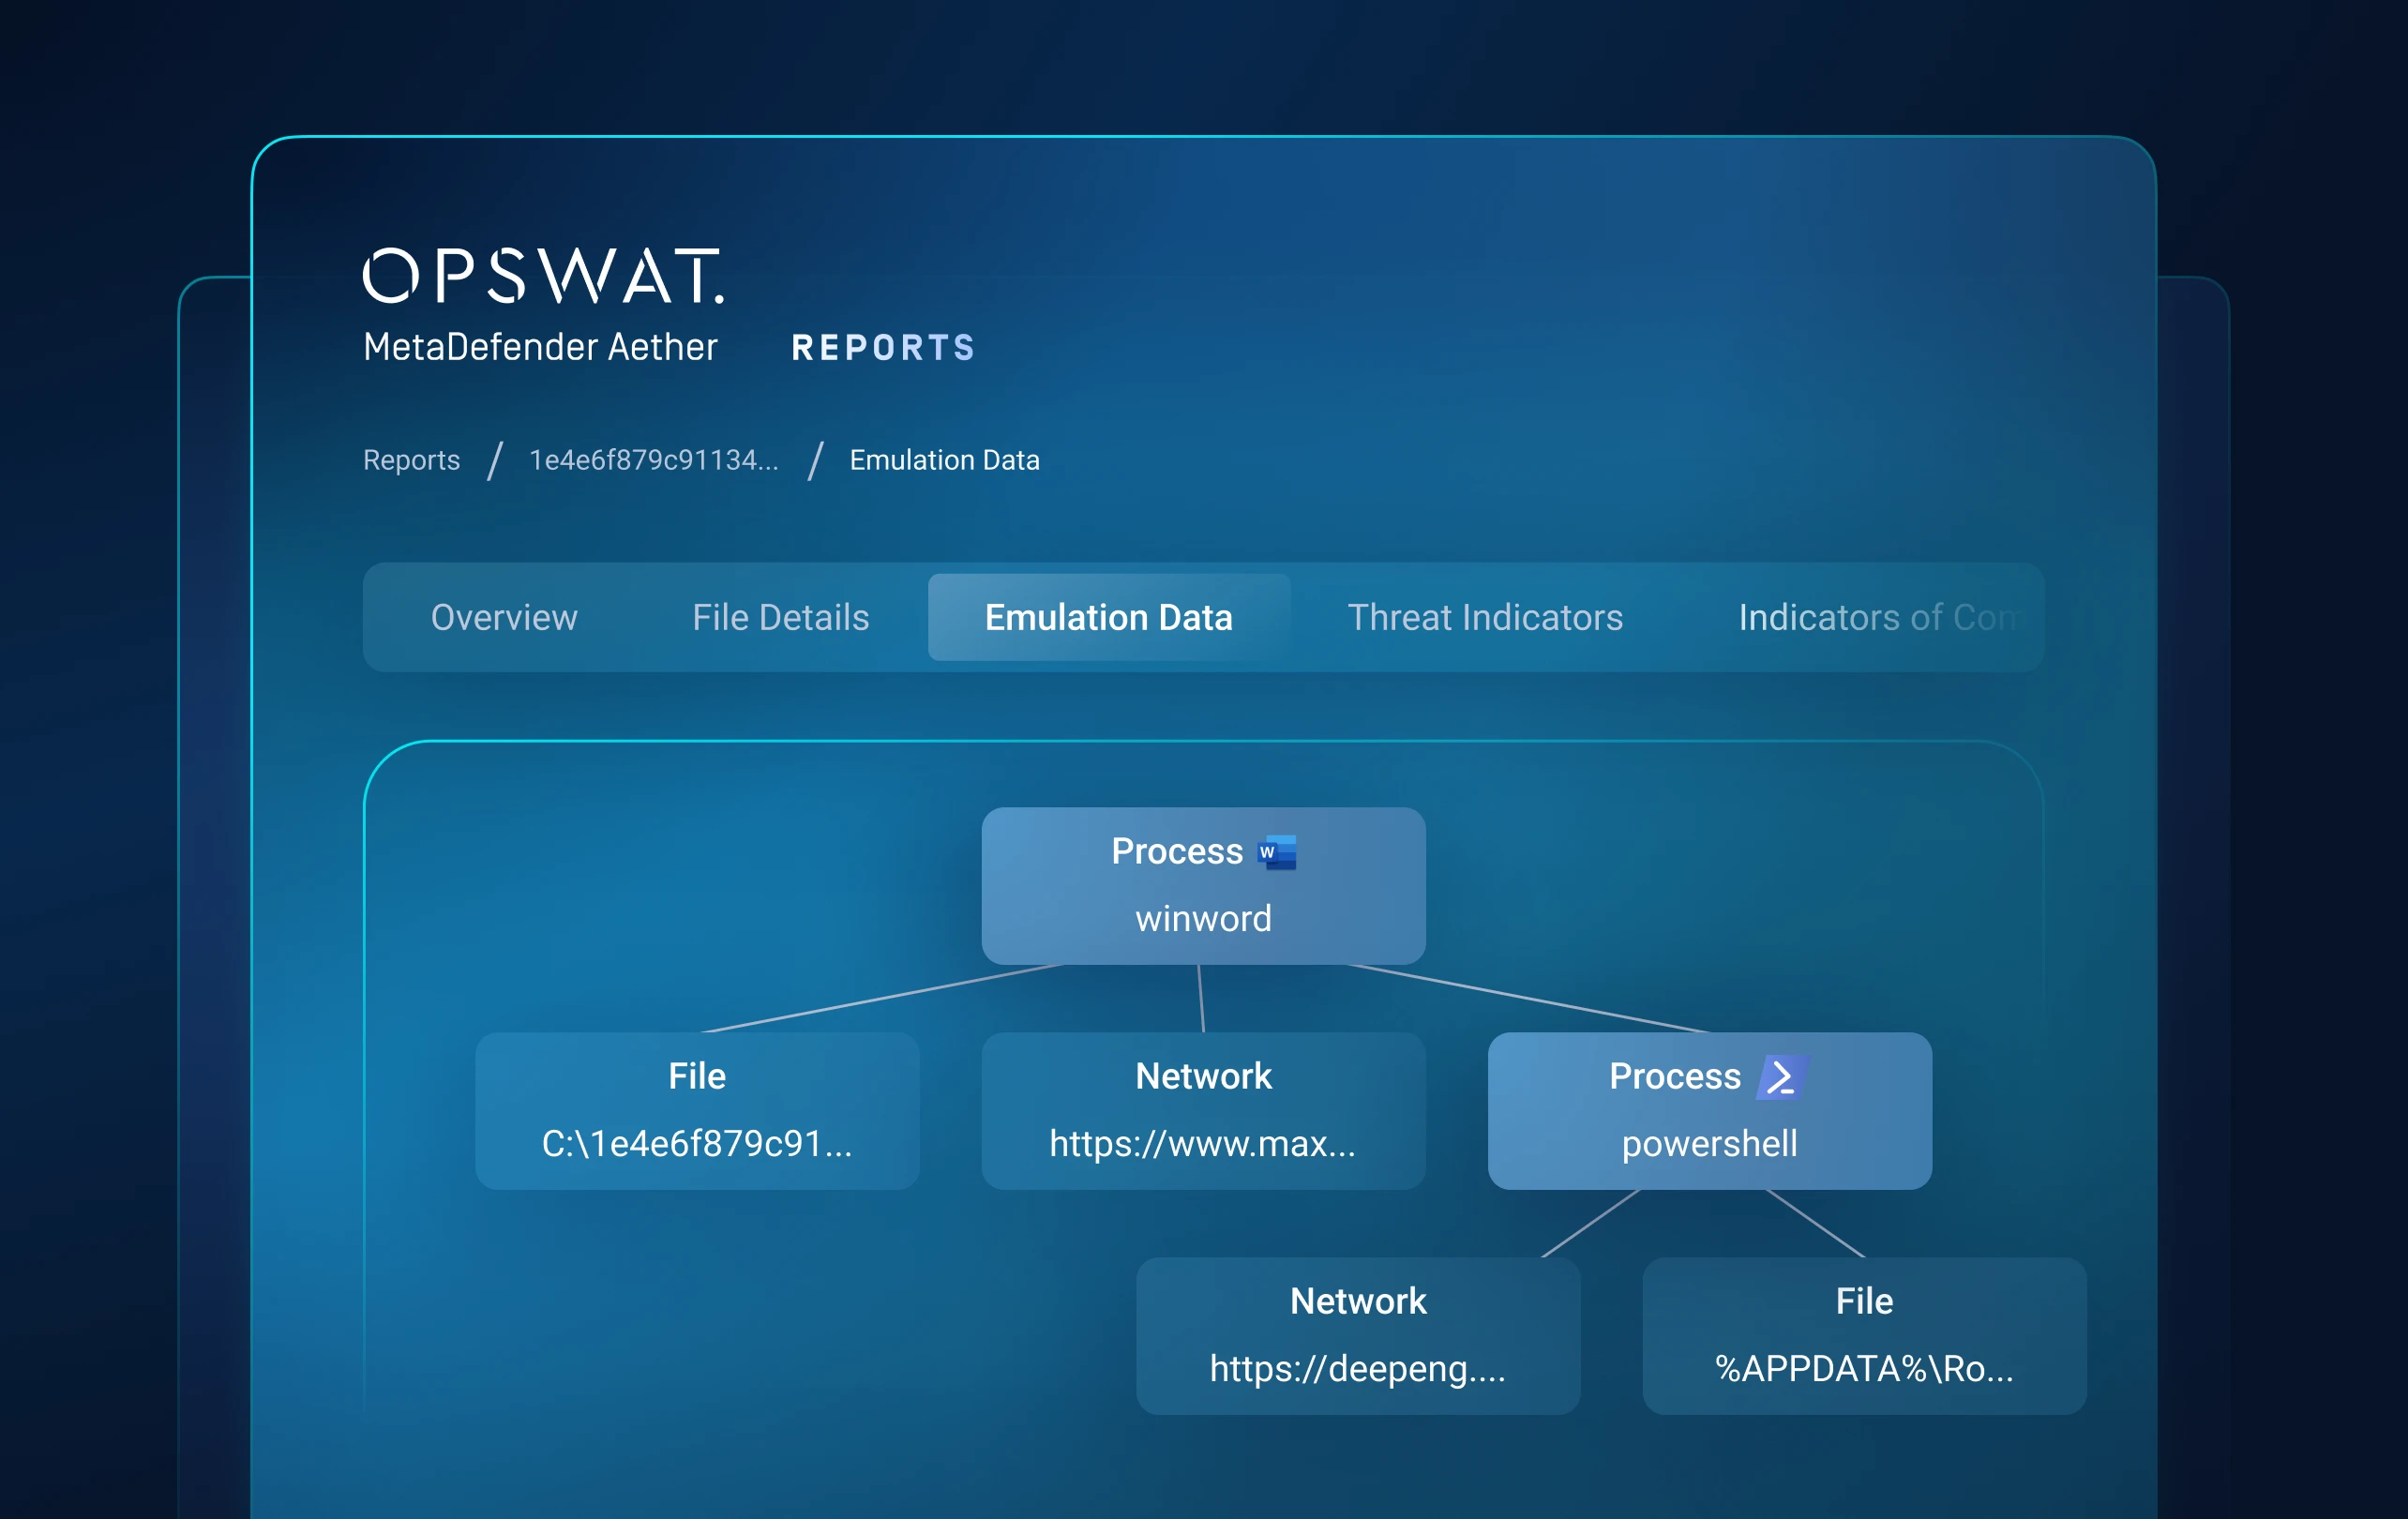
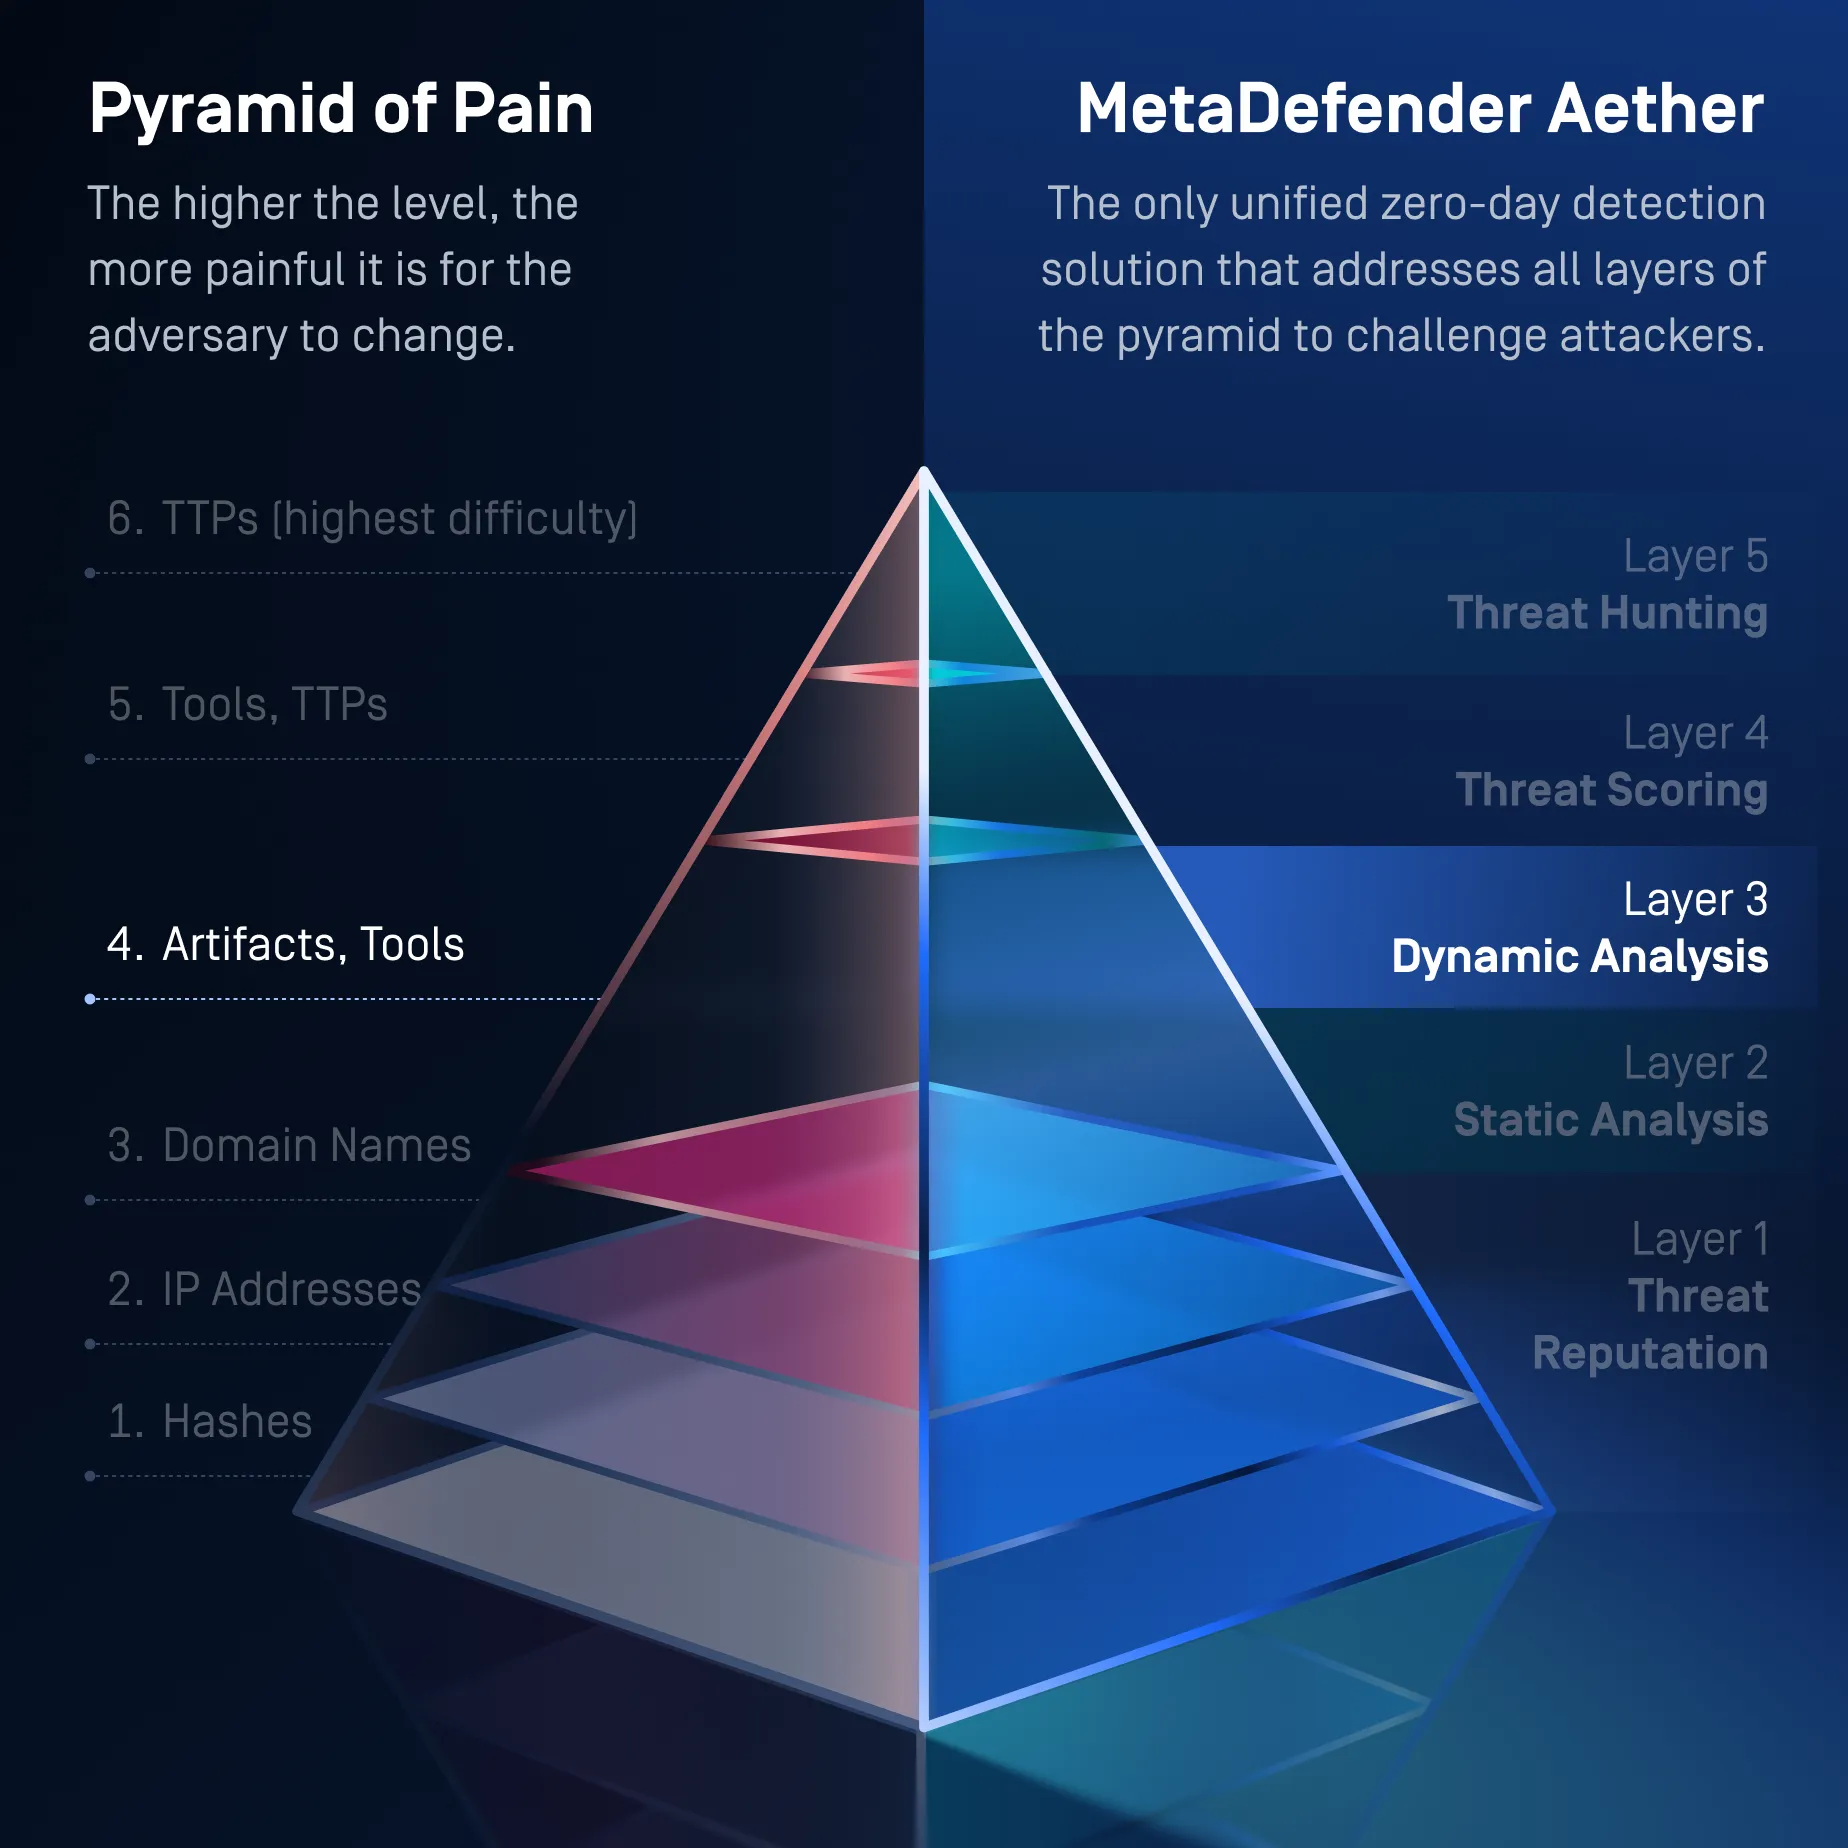
Nivel 3: Análisis dinámico
Obligar a las amenazas ocultas a revelarse
Detecta el malware evasivo que las herramientas estáticas y basadas en máquinas virtuales no detectan.
UnSandbox Adaptive basado en emulaciónSandbox el comportamiento malicioso y explora rutas de ejecución alternativas sin recurrir a una máquina virtual detectable.
Revela cadenas de cargadores, artefactos de tiempo de ejecución, scripts ofuscados, cargas útiles de varias etapas y técnicas de evasión.
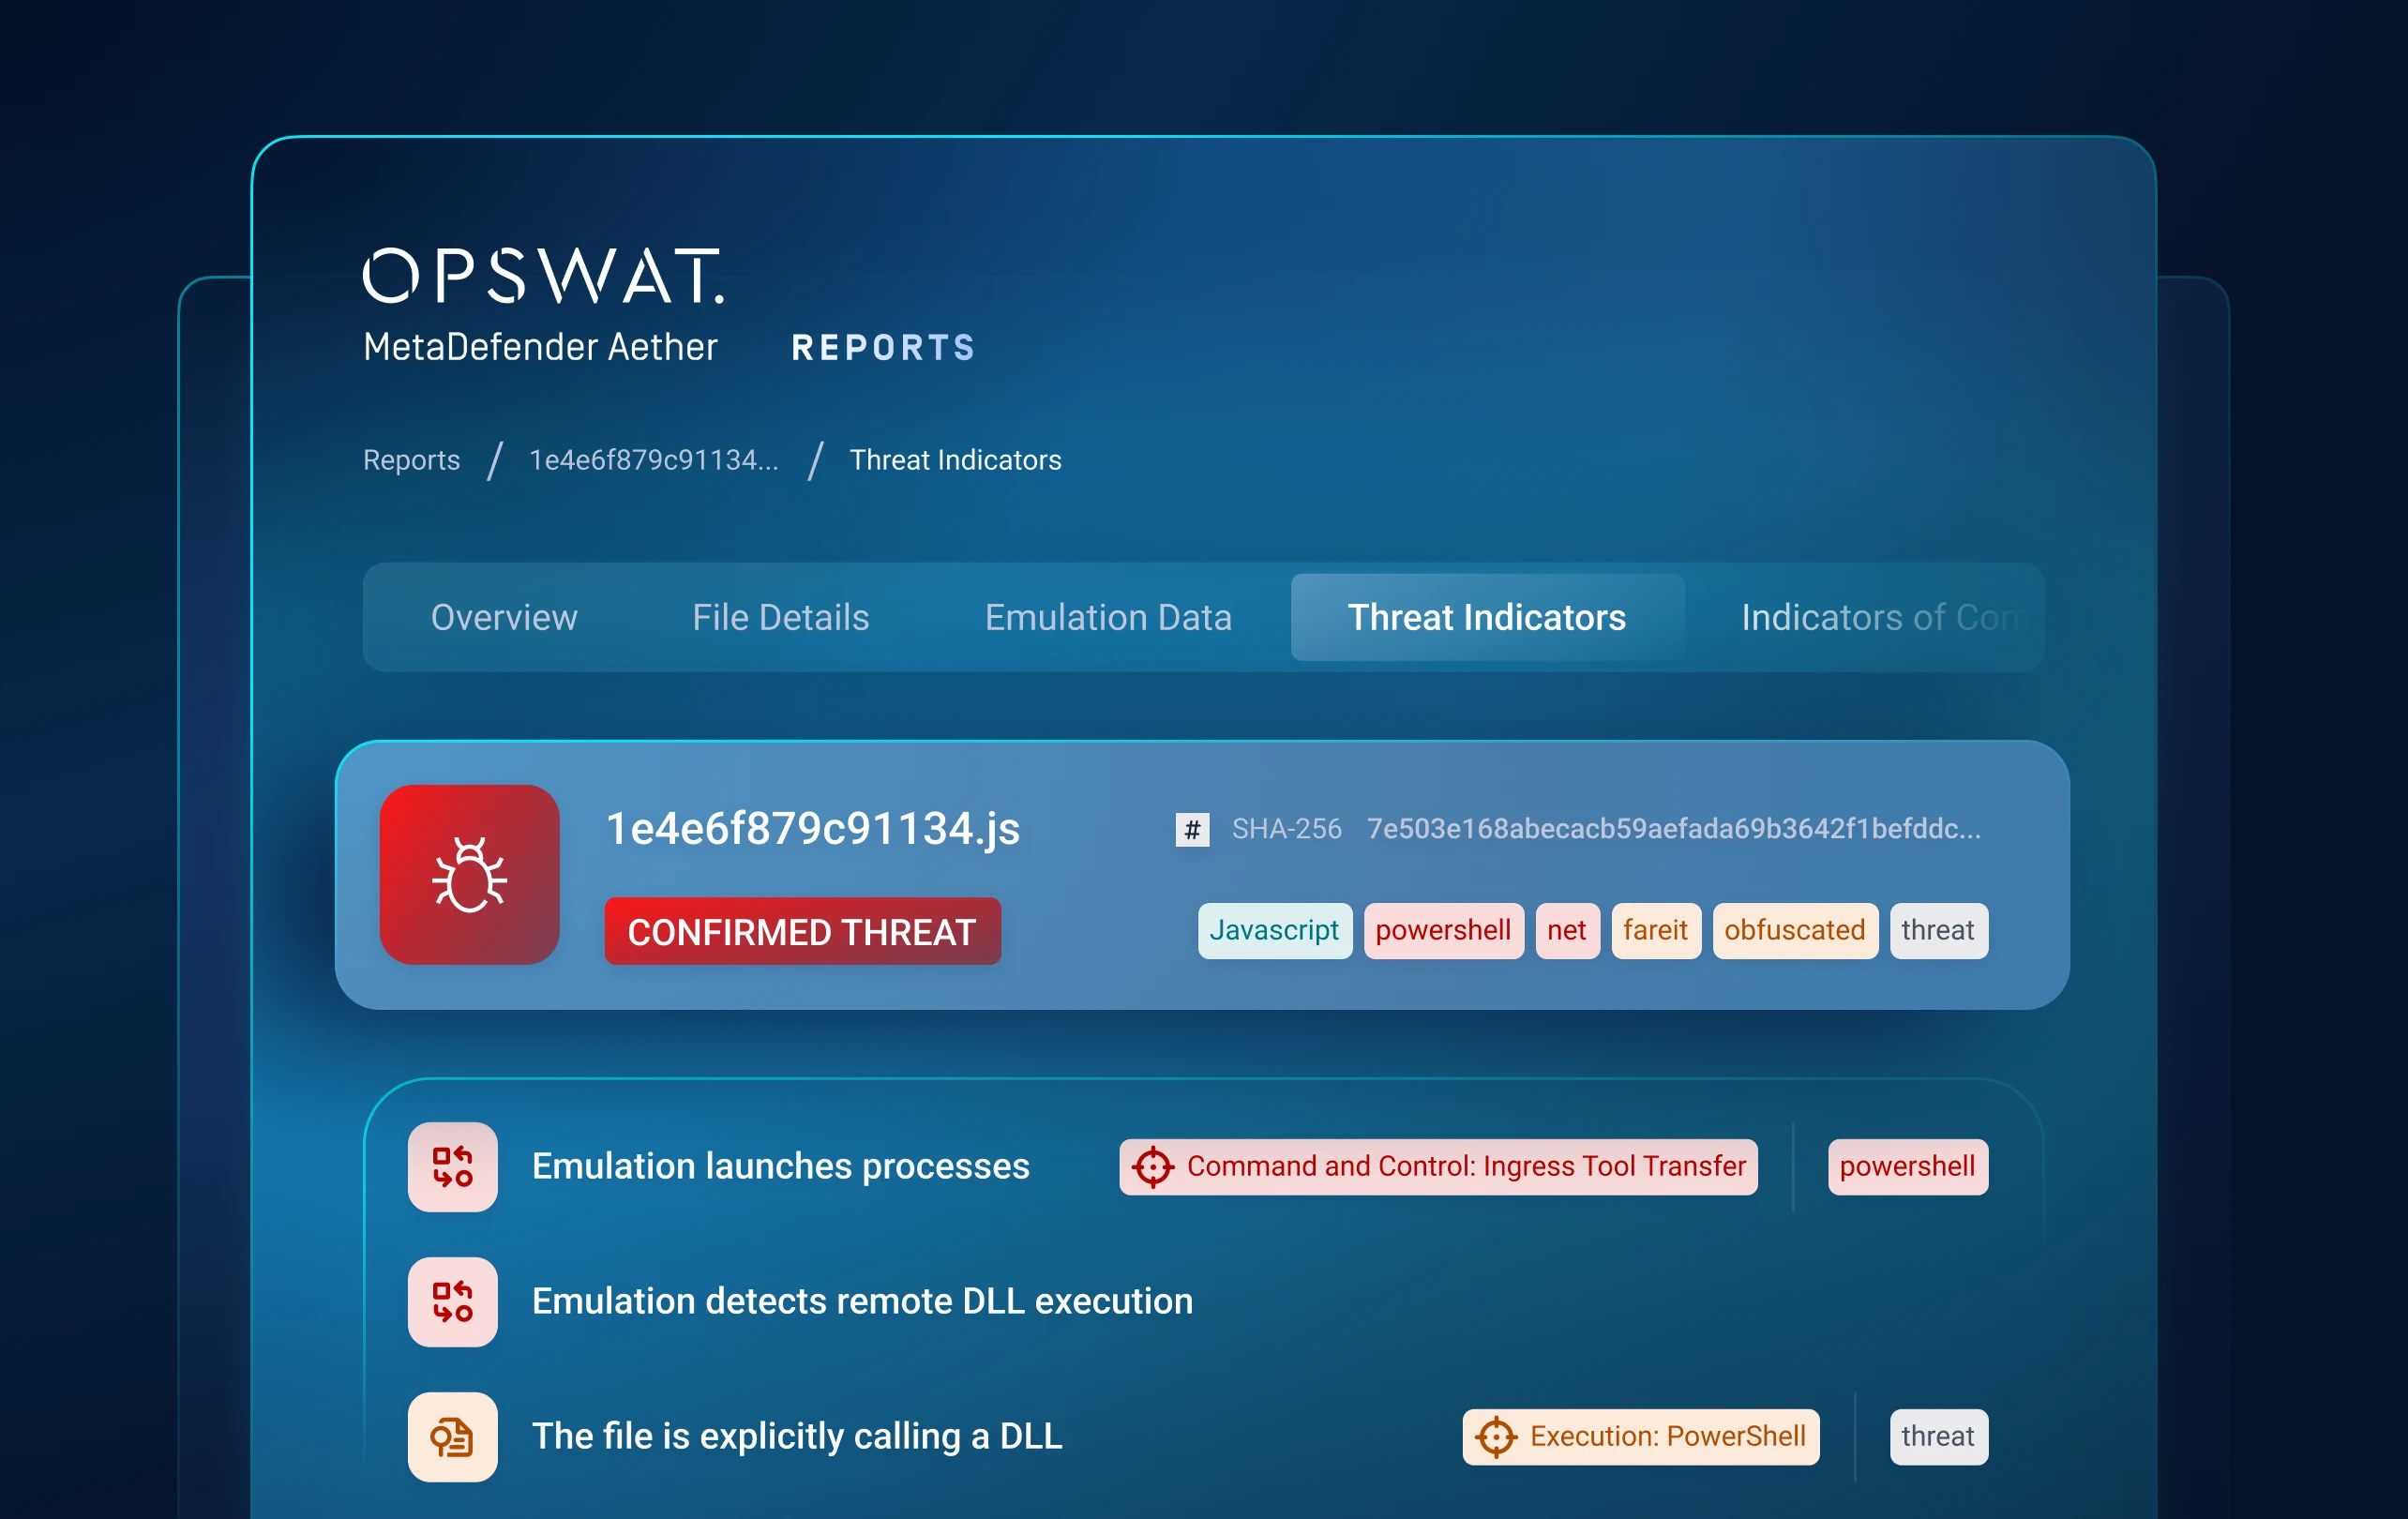
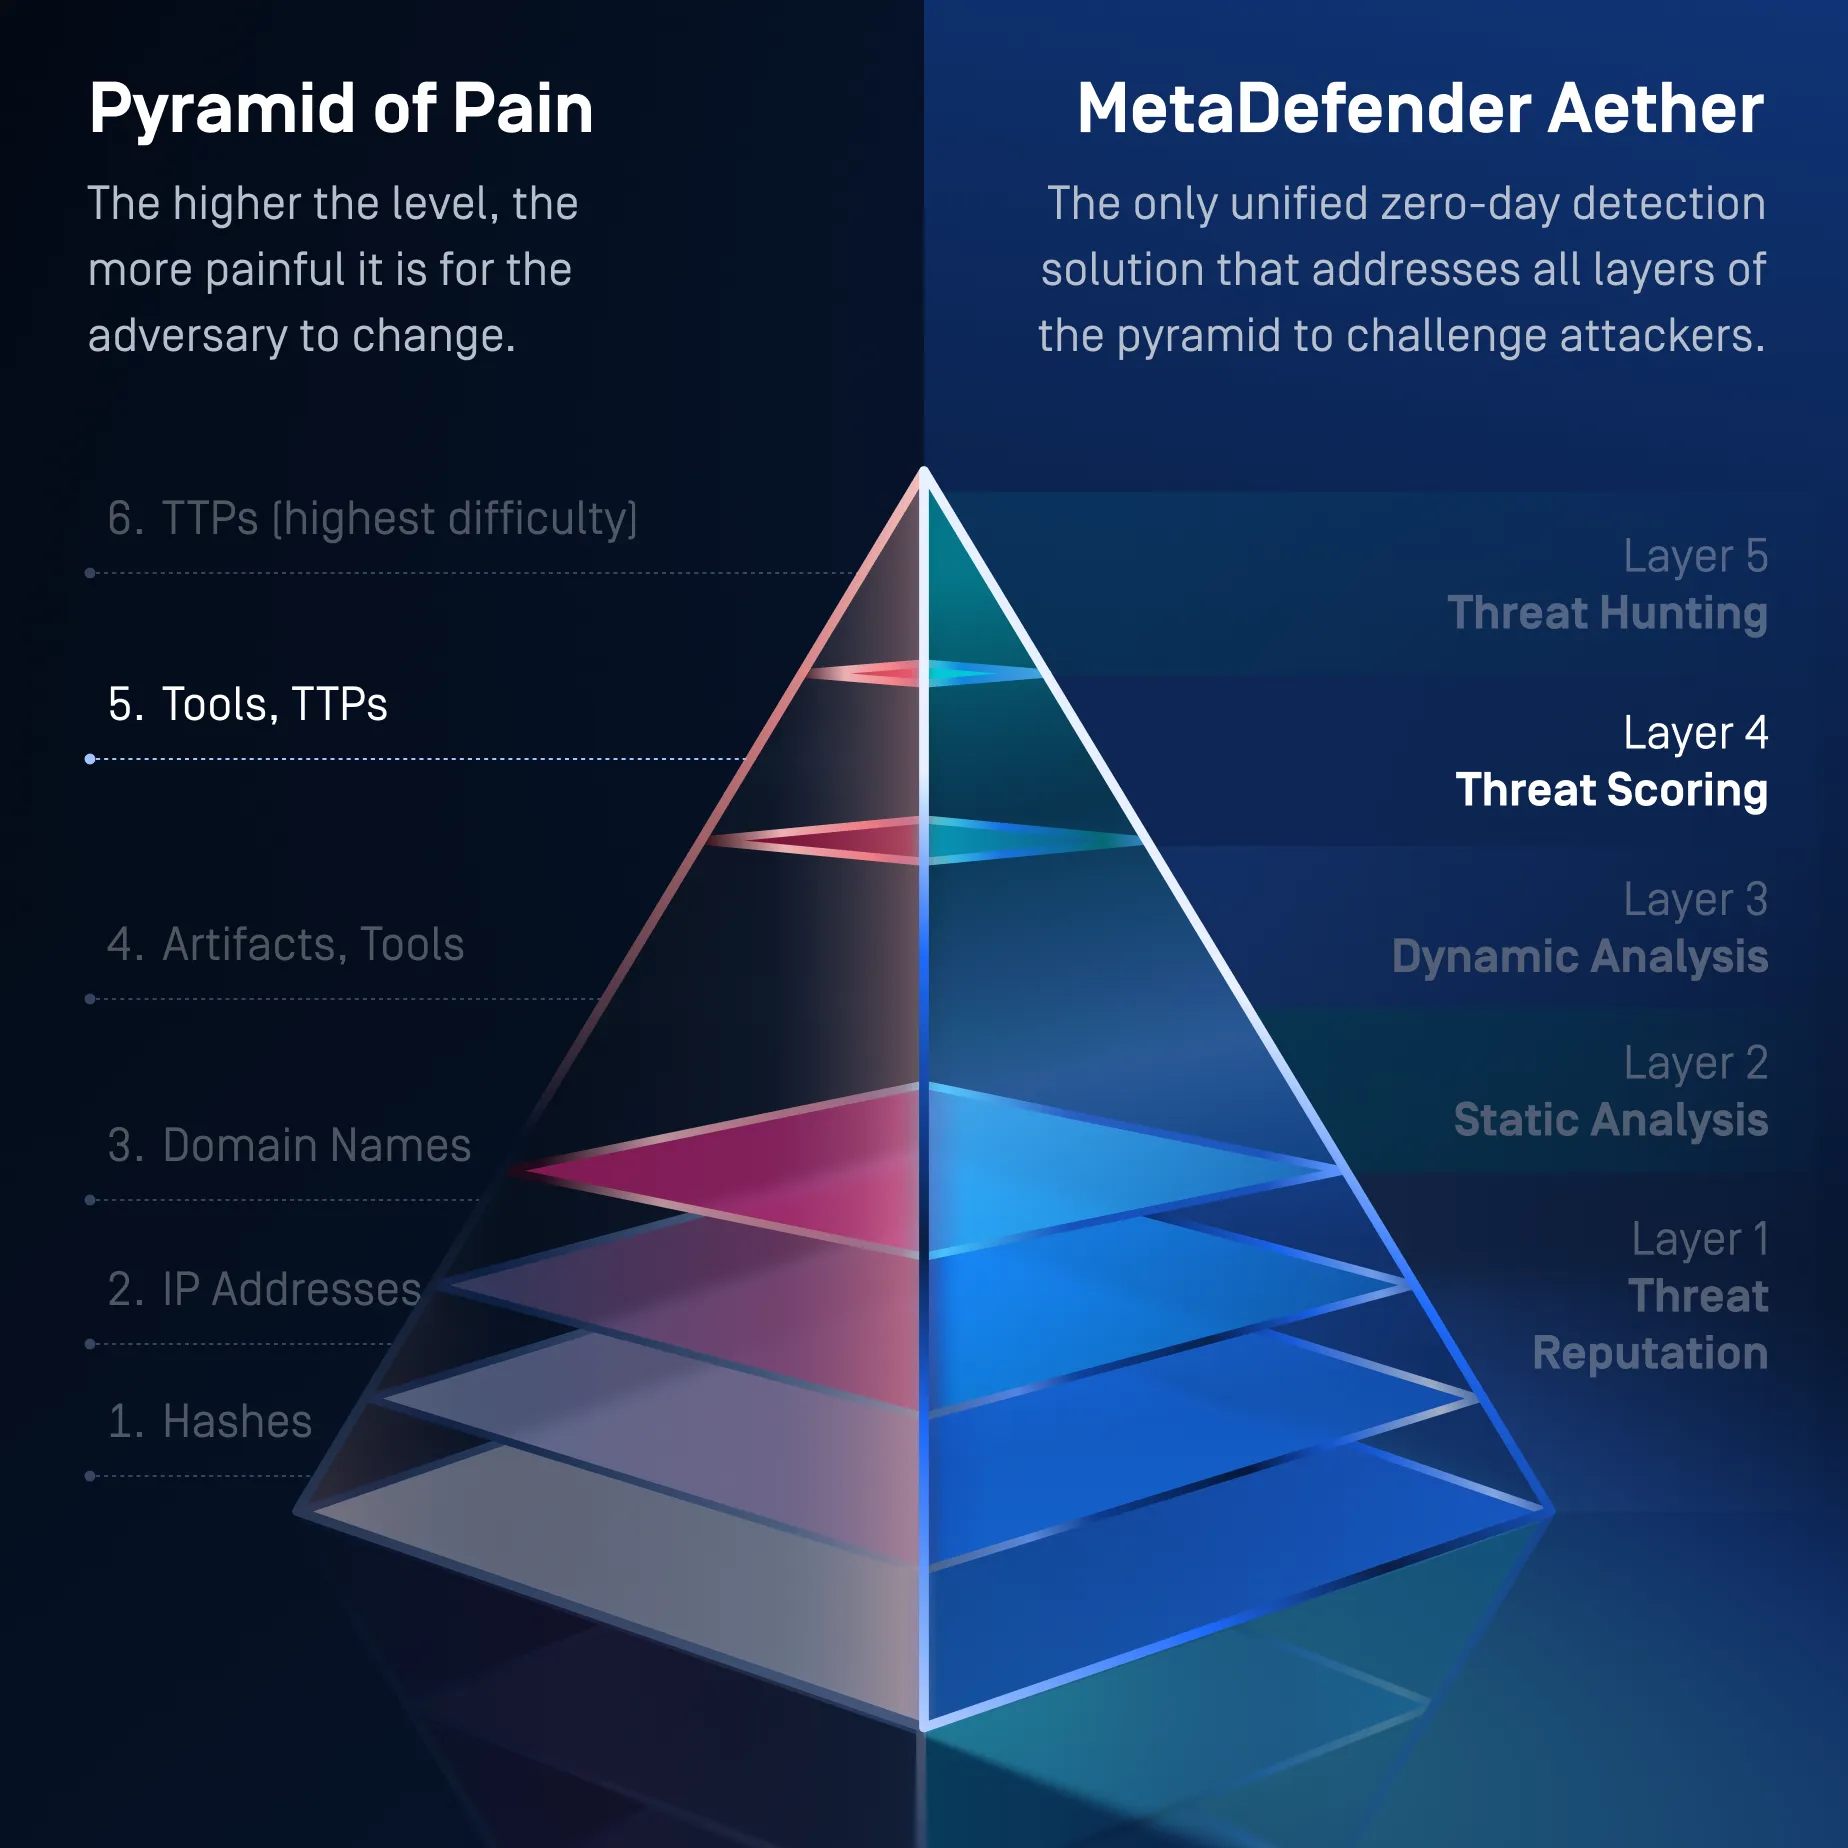
Capa 4: Puntuación de amenazas
Da prioridad a lo que más importa
Convierte el comportamiento complejo de las amenazas en una conclusión que permita actuar.
Correlaciona las señales de reputación y de análisis estático y dinámico para asignar una puntuación de riesgo basada en el nivel de confianza.
Destaca las amenazas de mayor riesgo en tiempo real, lo que reduce los falsos positivos, el exceso de alertas y el tiempo que los analistas dedican a la clasificación de las mismas.
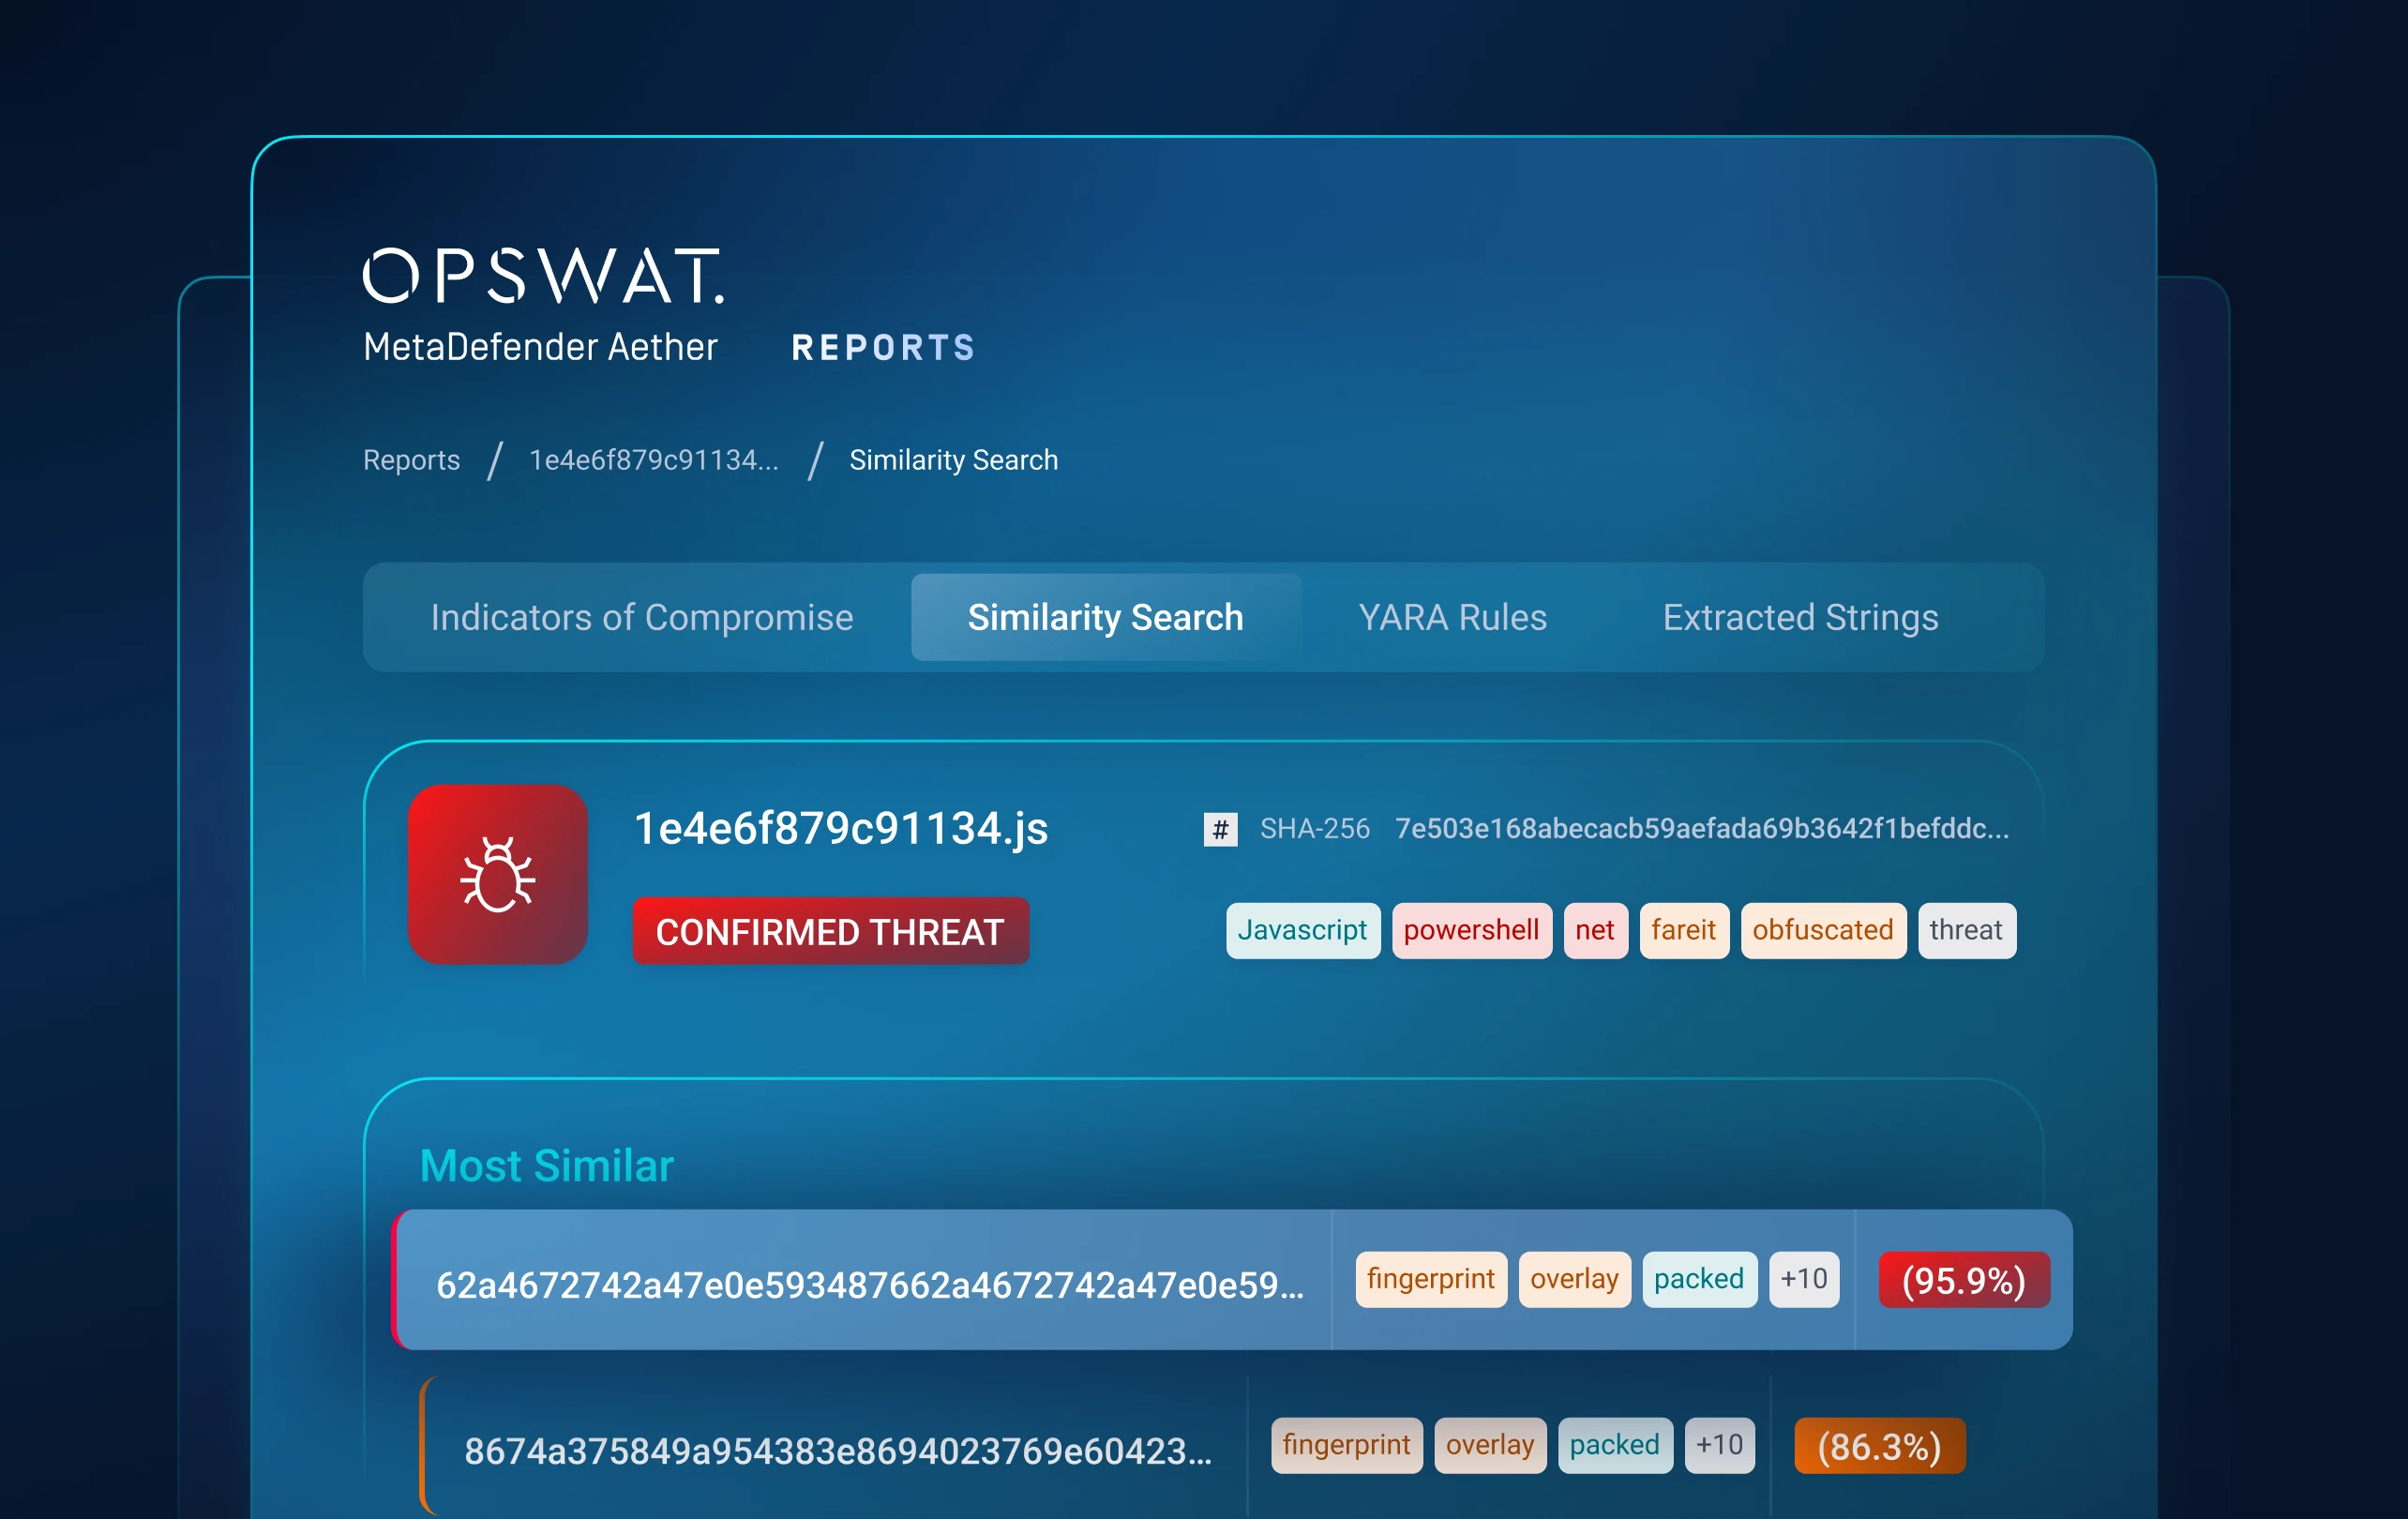
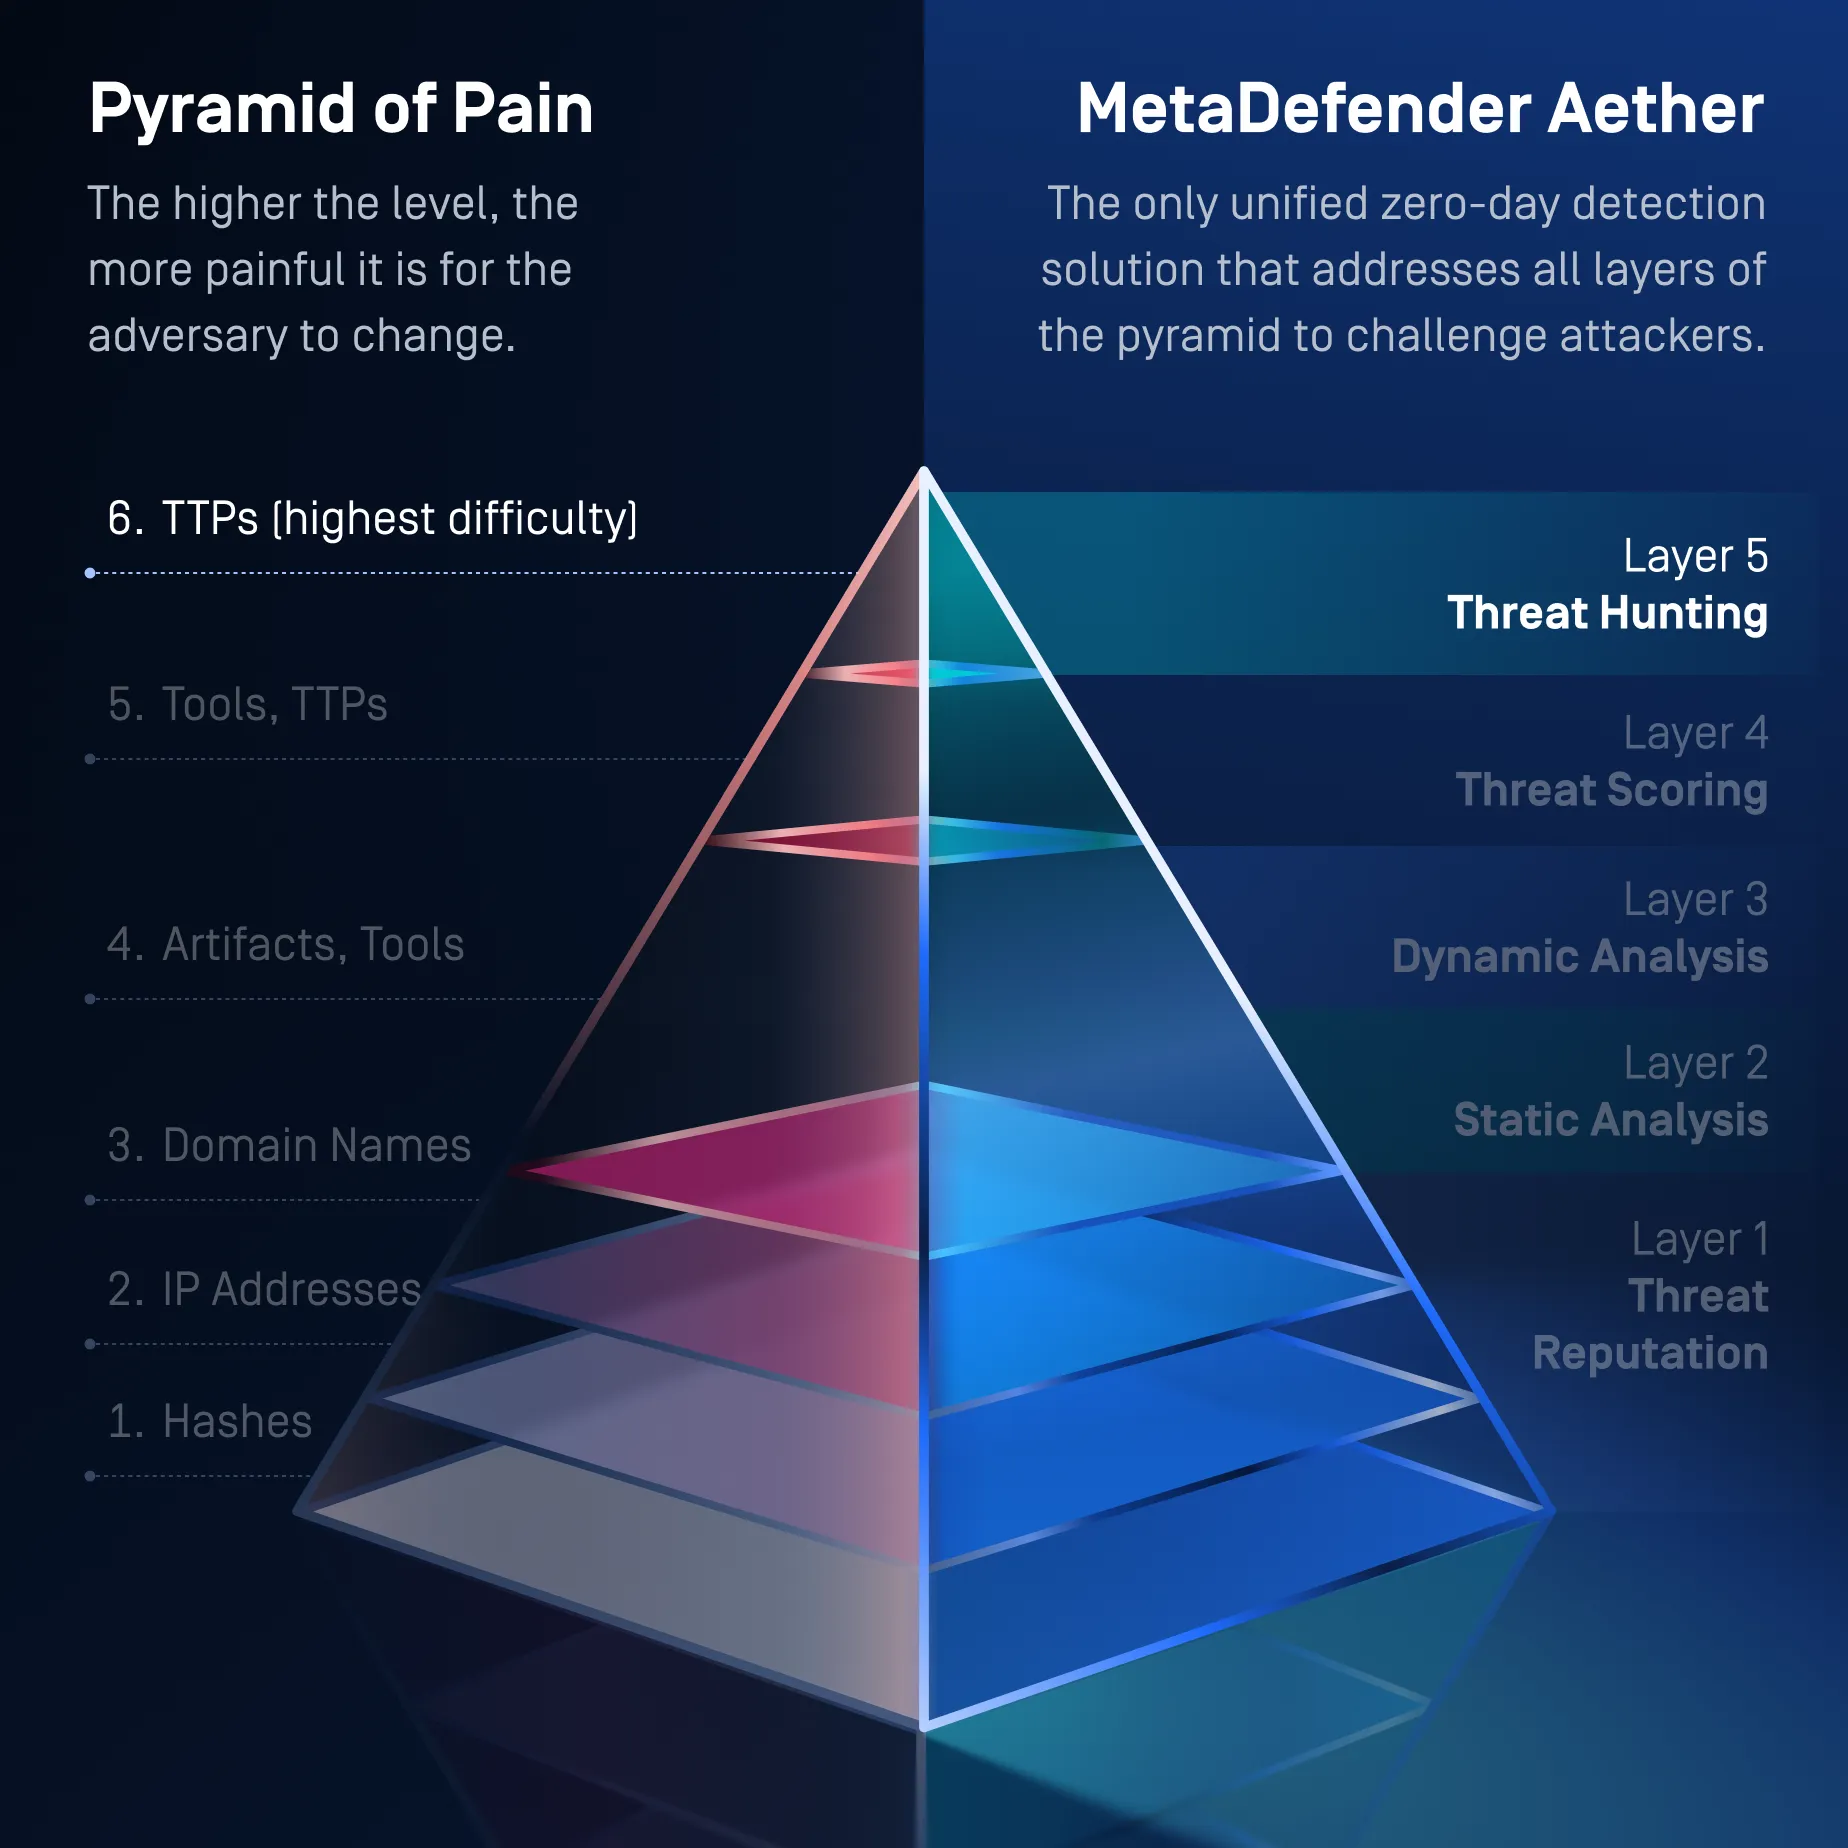
Capa 5: Detección proactiva de amenazas
Relacionar las amenazas con las campañas
Pasa de la detección de archivos aislados a la información estratégica a nivel de campaña.
La búsqueda de similitudes basada en inteligencia artificial (IA) y la correlación de patrones de amenazas permiten relacionar muestras desconocidas con malware, infraestructuras, tácticas y variantes relacionadas ya conocidas.
Descubre familias de malware y campañas de atacantes, lo que obliga a los adversarios a renovar sus herramientas, su infraestructura y sus técnicas de ataque.
Descripción general del producto
Descubre cómo MetaDefender utiliza un entorno de pruebas adaptativo basado en inteligencia artificial para detectar y detener ataques de día cero
que las herramientas de seguridad tradicionales no detectan.
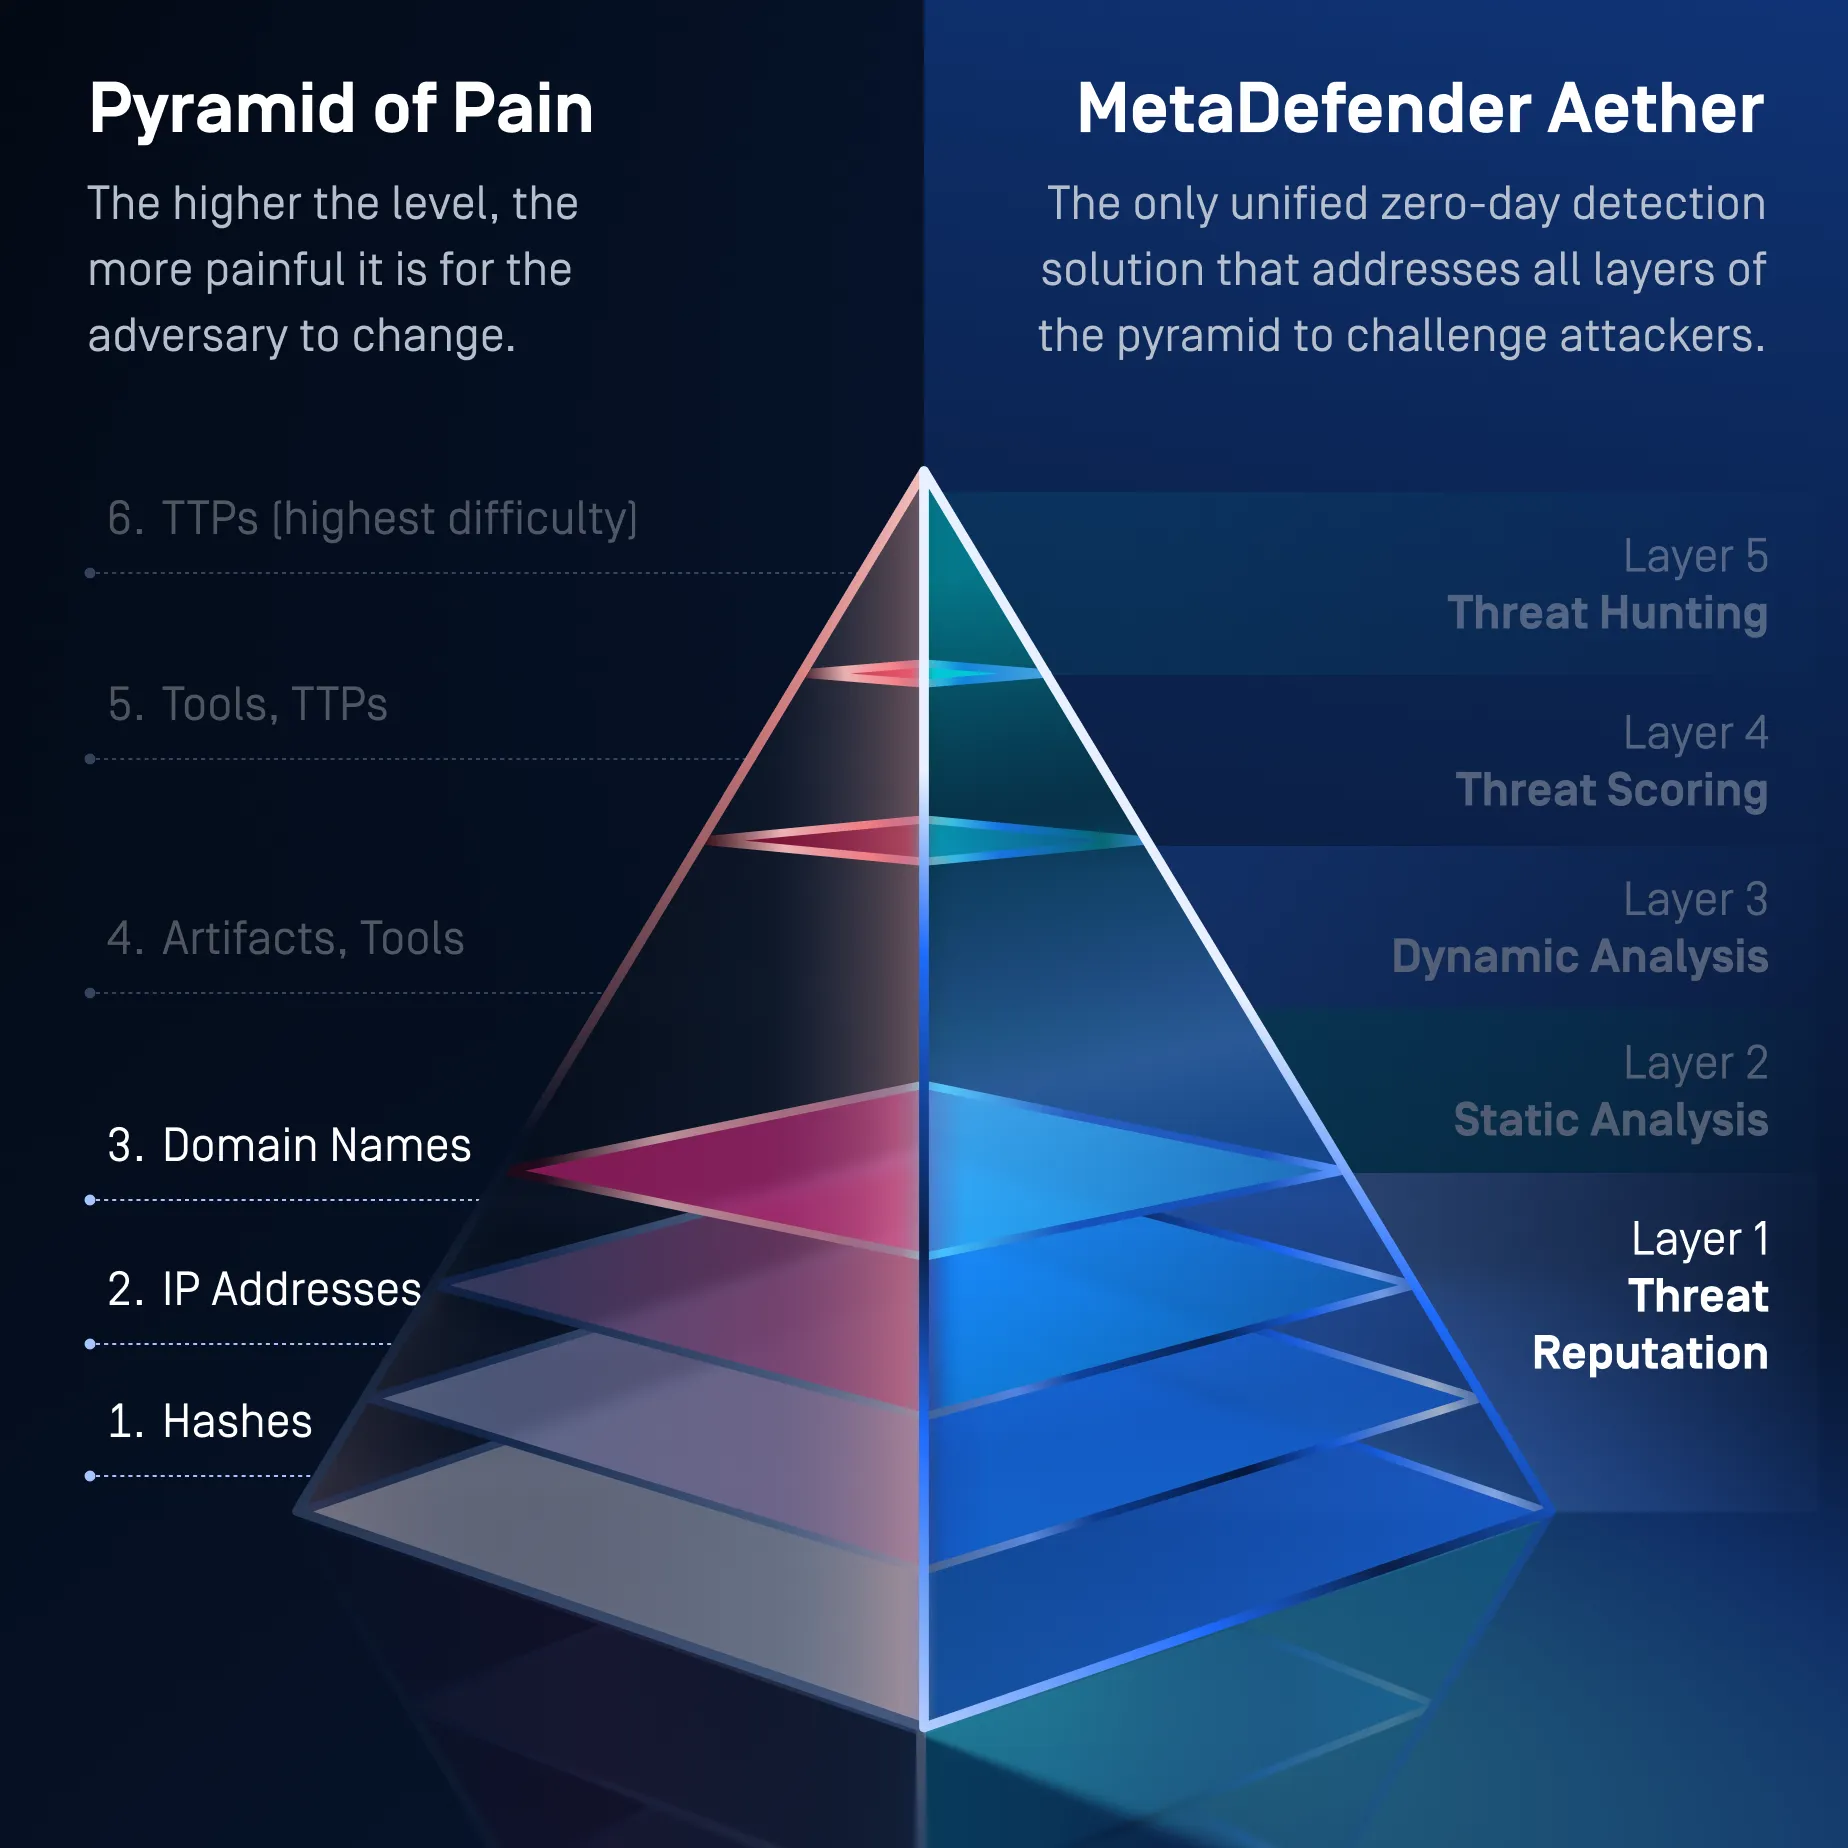
Una solución para toda la pirámide del dolor
MetaDefender aborda toda la «pirámide del dolor», desde los indicadores básicos del nivel 1 hasta la interrupción de las tácticas, técnicas y procedimientos (TTP) avanzados del nivel 6, lo que obliga a los atacantes a reestructurar continuamente su infraestructura, sus herramientas y sus comportamientos para eludir la detección.
Niveles 1, 2 y 3 de Pyramid
Hash, direcciones IP y dominios
- Niveles 1, 2 y 3 de Pyramid
Hash, direcciones IP, dominios (los tres niveles inferiores de la pirámide)
- Búsquedas de hash → detección de archivos binarios de malware reutilizados
- Reputación de URL/dominio/IP → bloquea la infraestructura conocida
- Marcas, clasificación de URL mediante aprendizaje automático → bloquear la infraestructura de phishing
- Reputación offline y online → frena las amenazas a los productos básicos
- Cómo la Capa 1 frustra los ataques
- Las búsquedas de hash permiten identificar archivos binarios de malware reutilizados.
- La reputación de las URL, los dominios y las direcciones IP bloquea las infraestructuras maliciosas conocidas.
- La detección de marcas y la clasificación de URL basada en el aprendizaje automático permiten identificar la infraestructura de phishing.
- Las comprobaciones de reputación, tanto en línea como fuera de línea, detienen las amenazas conocidas antes de que se realice un análisis más exhaustivo.
- Los nuevos indicadores descubiertos por las capas posteriores de Aether refuerzan continuamente la inteligencia de reputación.
- Cómo ejerce presión sobre los atacantes
- Obliga a los atacantes a rotar la infraestructura y los dominios de distribución.
- Hace que los hash e indicadores de malware reutilizados dejen de ser eficaces.
- Detiene los flujos de trabajo automatizados de phishing, distribución de malware y redes de bots.
- Aumenta el coste de mantenimiento de la infraestructura de ataque desechable.
Nivel 4 de Pirámide
Elementos de red y de host, herramientas
- Nivel 4 de Pirámide
Objetos + Herramientas
- La emulación a nivel de CPU revela artefactos de tiempo de ejecución:
- Registros de comportamiento
- Modificaciones del Registro
- Entrega de archivos
- Inyecciones de proceso
- Llamadas de retorno de C2
- Comportamiento del cargador
- Exposición de la carga útil solo en memoria
- Desempaca a los que empaquetan, preparan y entregan
- La emulación a nivel de CPU revela artefactos de tiempo de ejecución:
- Cómo la capa 2 frustra los ataques
La IA predictiva de Alin analiza las características estructurales, de comportamiento y a nivel de objeto de los archivos sin ejecutarlos.
- Identifica estructuras de código sospechosas, objetos incrustados, scripts, importaciones y características de la carga útil.
- Detecta intenciones maliciosas en milisegundos sin necesidad de firmas ni de ejecución de prueba.
- Detecta amenazas desconocidas y polimórficas antes de que se ejecuten.
- Impide que los archivos puedan realizar modificaciones en el Registro, crear archivos, inyectarse en procesos o establecer conexiones C2.
- Deriva los archivos dudosos al análisis dinámico, al tiempo que reduce la demanda innecesaria de entornos de pruebas.
- Cómo ejerce presión sobre los atacantes
- Obliga a los atacantes a rediseñar las estructuras de los archivos y los componentes de ataque integrados.
- Hace que los cambios superficiales en el código y la elusión de firmas sean menos eficaces.
- Detecta patrones que se mantienen constantes en el malware recompilado o modificado.
- Evita que los atacantes tengan que recurrir a la ejecución para revelar un comportamiento malicioso.
- Aumenta el coste de producir variantes que parecen inofensivas desde el punto de vista estructural.
Nivel 4 de Pirámide
Elementos de red y de host, herramientas
- Nivel 5 de la pirámide
Herramientas + TTP
- Usos contexto + comportamiento para detectar:
- Flujo de ejecución malicioso
- Patrones de cargadores
- Firmas de ofuscación de scripts
- Comportamientos de las familias de malware
- Técnicas de persistencia
- Más de 900 indicadores de comportamiento
- Correspondencia con las tácticas de MITRE ATT&CK
- Usos contexto + comportamiento para detectar:
- Cómo la capa 3 frustra los ataques
Adaptive Sandbox la emulación a nivel de instrucción para analizar archivos sospechosos y forzar la ejecución de rutas de código evasivas.
En él se revela:
- Registros de comportamiento
- Cambios en el Registro
- Archivos eliminados
- Inyección en el proceso
- Llamadas de retorno de C2
- Comportamiento del cargador y del script
- Cargas útiles que solo ocupan memoria
- Cadenas de ejecución en varias etapas
- Embaladores, preparadores y repartidores
- Técnicas para eludir el análisis y los entornos de pruebas
- Cómo ejerce presión sobre los atacantes
- Obliga a los atacantes a rediseñar las cargas útiles y las cadenas de carga.
- Detecta artefactos de segunda etapa y rutas de ejecución ocultas.
- Supera las comprobaciones de anti-VM, sincronización, entorno e interacción con el usuario.
- Obliga a los atacantes a reescribir la lógica antianálisis.
- Revela errores y comportamientos que el análisis estático por sí solo no puede confirmar.
Nivel 5 de la pirámide
Herramientas y TTP
- Cómo la capa 4 frustra los ataques
La puntuación de amenazas correlaciona los datos procedentes de la reputación de amenazas, el análisis estático y el análisis dinámico para identificar intenciones maliciosas y priorizar los riesgos.
Evalúa:
- Flujos de ejecución maliciosos
- Patrones de carga e inyección
- Ofuscación de scripts
- Técnicas de persistencia
- Comportamiento C2
- Características de la familia de malware
- Indicadores de comportamiento
- Correspondencias entre MITRE ATT&CK y el Catálogo de Comportamientos de Malware
- Relaciones entre la estructura de los archivos y el comportamiento en tiempo de ejecución
- Cómo ejerce presión sobre los atacantes
- Obliga a los atacantes a modificar el funcionamiento de sus herramientas, no solo el aspecto de los archivos.
- Facilita la detección de patrones de ejecución reutilizados.
- Detecta intenciones maliciosas a través de múltiples señales débiles.
- Reduce la eficacia de las modificaciones menores en la carga útil.
- Obliga a introducir cambios más costosos en la lógica de las herramientas y en las técnicas de comportamiento.
Pirámide, nivel 6
Tácticas, técnicas y procedimientos
- Cómo la capa 5 frustra los ataques
La búsqueda de similitudes basada en el aprendizaje automático y la correlación de patrones de amenazas relacionan las amenazas desconocidas con el malware, la infraestructura, los comportamientos y las campañas relacionados.
Están correlacionados:
- Familias de malware
- Variantes recompiladas
- Mutaciones polimórficas
- Secciones de código compartido
- Similitudes de comportamiento
- Clústeres de infraestructuras
- Archivos y cargas útiles relacionados
- Tácticas y técnicas habituales
- Actividad a nivel de campaña
- Cómo ejerce la máxima presión sobre los atacantes
- Detecta ataques relacionados incluso cuando cambian los hash, las cargas útiles y la infraestructura.
- Relaciona archivos aislados con operaciones más amplias de los atacantes.
- Pone de manifiesto técnicas recurrentes en distintas variantes de malware y campañas.
- Obliga a los atacantes a cambiar de herramientas, infraestructura, comportamiento y métodos de actuación.
- Hace que la evasión incremental resulte ineficaz, lo que exige una revisión más amplia del conjunto de herramientas y las TTP del atacante.
- Reputación de amenazasNivel 1Desactiva la infraestructura de ataque a materias primas al invalidar los indicadores reutilizables
Niveles 1, 2 y 3 de Pyramid
Hash, direcciones IP y dominios
- Niveles 1, 2 y 3 de Pyramid
Hash, direcciones IP, dominios (los tres niveles inferiores de la pirámide)
- Búsquedas de hash → detección de archivos binarios de malware reutilizados
- Reputación de URL/dominio/IP → bloquea la infraestructura conocida
- Marcas, clasificación de URL mediante aprendizaje automático → bloquear la infraestructura de phishing
- Reputación offline y online → frena las amenazas a los productos básicos
- Cómo la Capa 1 frustra los ataques
- Las búsquedas de hash permiten identificar archivos binarios de malware reutilizados.
- La reputación de las URL, los dominios y las direcciones IP bloquea las infraestructuras maliciosas conocidas.
- La detección de marcas y la clasificación de URL basada en el aprendizaje automático permiten identificar la infraestructura de phishing.
- Las comprobaciones de reputación, tanto en línea como fuera de línea, detienen las amenazas conocidas antes de que se realice un análisis más exhaustivo.
- Los nuevos indicadores descubiertos por las capas posteriores de Aether refuerzan continuamente la inteligencia de reputación.
- Cómo ejerce presión sobre los atacantes
- Obliga a los atacantes a rotar la infraestructura y los dominios de distribución.
- Hace que los hash e indicadores de malware reutilizados dejen de ser eficaces.
- Detiene los flujos de trabajo automatizados de phishing, distribución de malware y redes de bots.
- Aumenta el coste de mantenimiento de la infraestructura de ataque desechable.
- Análisis estáticoCapa 2Predice la intención maliciosa antes de la ejecución y evita que surjan artefactos
Nivel 4 de Pirámide
Elementos de red y de host, herramientas
- Nivel 4 de Pirámide
Objetos + Herramientas
- La emulación a nivel de CPU revela artefactos de tiempo de ejecución:
- Registros de comportamiento
- Modificaciones del Registro
- Entrega de archivos
- Inyecciones de proceso
- Llamadas de retorno de C2
- Comportamiento del cargador
- Exposición de la carga útil solo en memoria
- Desempaca a los que empaquetan, preparan y entregan
- La emulación a nivel de CPU revela artefactos de tiempo de ejecución:
- Cómo la capa 2 frustra los ataques
La IA predictiva de Alin analiza las características estructurales, de comportamiento y a nivel de objeto de los archivos sin ejecutarlos.
- Identifica estructuras de código sospechosas, objetos incrustados, scripts, importaciones y características de la carga útil.
- Detecta intenciones maliciosas en milisegundos sin necesidad de firmas ni de ejecución de prueba.
- Detecta amenazas desconocidas y polimórficas antes de que se ejecuten.
- Impide que los archivos puedan realizar modificaciones en el Registro, crear archivos, inyectarse en procesos o establecer conexiones C2.
- Deriva los archivos dudosos al análisis dinámico, al tiempo que reduce la demanda innecesaria de entornos de pruebas.
- Cómo ejerce presión sobre los atacantes
- Obliga a los atacantes a rediseñar las estructuras de los archivos y los componentes de ataque integrados.
- Hace que los cambios superficiales en el código y la elusión de firmas sean menos eficaces.
- Detecta patrones que se mantienen constantes en el malware recompilado o modificado.
- Evita que los atacantes tengan que recurrir a la ejecución para revelar un comportamiento malicioso.
- Aumenta el coste de producir variantes que parecen inofensivas desde el punto de vista estructural.
- Análisis dinámicoCapa 3Hace visible el comportamiento oculto y pone de manifiesto las herramientas operativas
Nivel 4 de Pirámide
Elementos de red y de host, herramientas
- Nivel 5 de la pirámide
Herramientas + TTP
- Usos contexto + comportamiento para detectar:
- Flujo de ejecución malicioso
- Patrones de cargadores
- Firmas de ofuscación de scripts
- Comportamientos de las familias de malware
- Técnicas de persistencia
- Más de 900 indicadores de comportamiento
- Correspondencia con las tácticas de MITRE ATT&CK
- Usos contexto + comportamiento para detectar:
- Cómo la capa 3 frustra los ataques
Adaptive Sandbox la emulación a nivel de instrucción para analizar archivos sospechosos y forzar la ejecución de rutas de código evasivas.
En él se revela:
- Registros de comportamiento
- Cambios en el Registro
- Archivos eliminados
- Inyección en el proceso
- Llamadas de retorno de C2
- Comportamiento del cargador y del script
- Cargas útiles que solo ocupan memoria
- Cadenas de ejecución en varias etapas
- Embaladores, preparadores y repartidores
- Técnicas para eludir el análisis y los entornos de pruebas
- Cómo ejerce presión sobre los atacantes
- Obliga a los atacantes a rediseñar las cargas útiles y las cadenas de carga.
- Detecta artefactos de segunda etapa y rutas de ejecución ocultas.
- Supera las comprobaciones de anti-VM, sincronización, entorno e interacción con el usuario.
- Obliga a los atacantes a reescribir la lógica antianálisis.
- Revela errores y comportamientos que el análisis estático por sí solo no puede confirmar.
- Puntuación de amenazasCapa 4Convierte las pruebas de múltiples niveles en un veredicto de riesgo basado en la confianza
Nivel 5 de la pirámide
Herramientas y TTP
- Cómo la capa 4 frustra los ataques
La puntuación de amenazas correlaciona los datos procedentes de la reputación de amenazas, el análisis estático y el análisis dinámico para identificar intenciones maliciosas y priorizar los riesgos.
Evalúa:
- Flujos de ejecución maliciosos
- Patrones de carga e inyección
- Ofuscación de scripts
- Técnicas de persistencia
- Comportamiento C2
- Características de la familia de malware
- Indicadores de comportamiento
- Correspondencias entre MITRE ATT&CK y el Catálogo de Comportamientos de Malware
- Relaciones entre la estructura de los archivos y el comportamiento en tiempo de ejecución
- Cómo ejerce presión sobre los atacantes
- Obliga a los atacantes a modificar el funcionamiento de sus herramientas, no solo el aspecto de los archivos.
- Facilita la detección de patrones de ejecución reutilizados.
- Detecta intenciones maliciosas a través de múltiples señales débiles.
- Reduce la eficacia de las modificaciones menores en la carga útil.
- Obliga a introducir cambios más costosos en la lógica de las herramientas y en las técnicas de comportamiento.
- Detección proactiva de amenazasCapa 5Relaciona las detecciones aisladas con familias de malware, campañas y técnicas de los atacantes
Pirámide, nivel 6
Tácticas, técnicas y procedimientos
- Cómo la capa 5 frustra los ataques
La búsqueda de similitudes basada en el aprendizaje automático y la correlación de patrones de amenazas relacionan las amenazas desconocidas con el malware, la infraestructura, los comportamientos y las campañas relacionados.
Están correlacionados:
- Familias de malware
- Variantes recompiladas
- Mutaciones polimórficas
- Secciones de código compartido
- Similitudes de comportamiento
- Clústeres de infraestructuras
- Archivos y cargas útiles relacionados
- Tácticas y técnicas habituales
- Actividad a nivel de campaña
- Cómo ejerce la máxima presión sobre los atacantes
- Detecta ataques relacionados incluso cuando cambian los hash, las cargas útiles y la infraestructura.
- Relaciona archivos aislados con operaciones más amplias de los atacantes.
- Pone de manifiesto técnicas recurrentes en distintas variantes de malware y campañas.
- Obliga a los atacantes a cambiar de herramientas, infraestructura, comportamiento y métodos de actuación.
- Hace que la evasión incremental resulte ineficaz, lo que exige una revisión más amplia del conjunto de herramientas y las TTP del atacante.
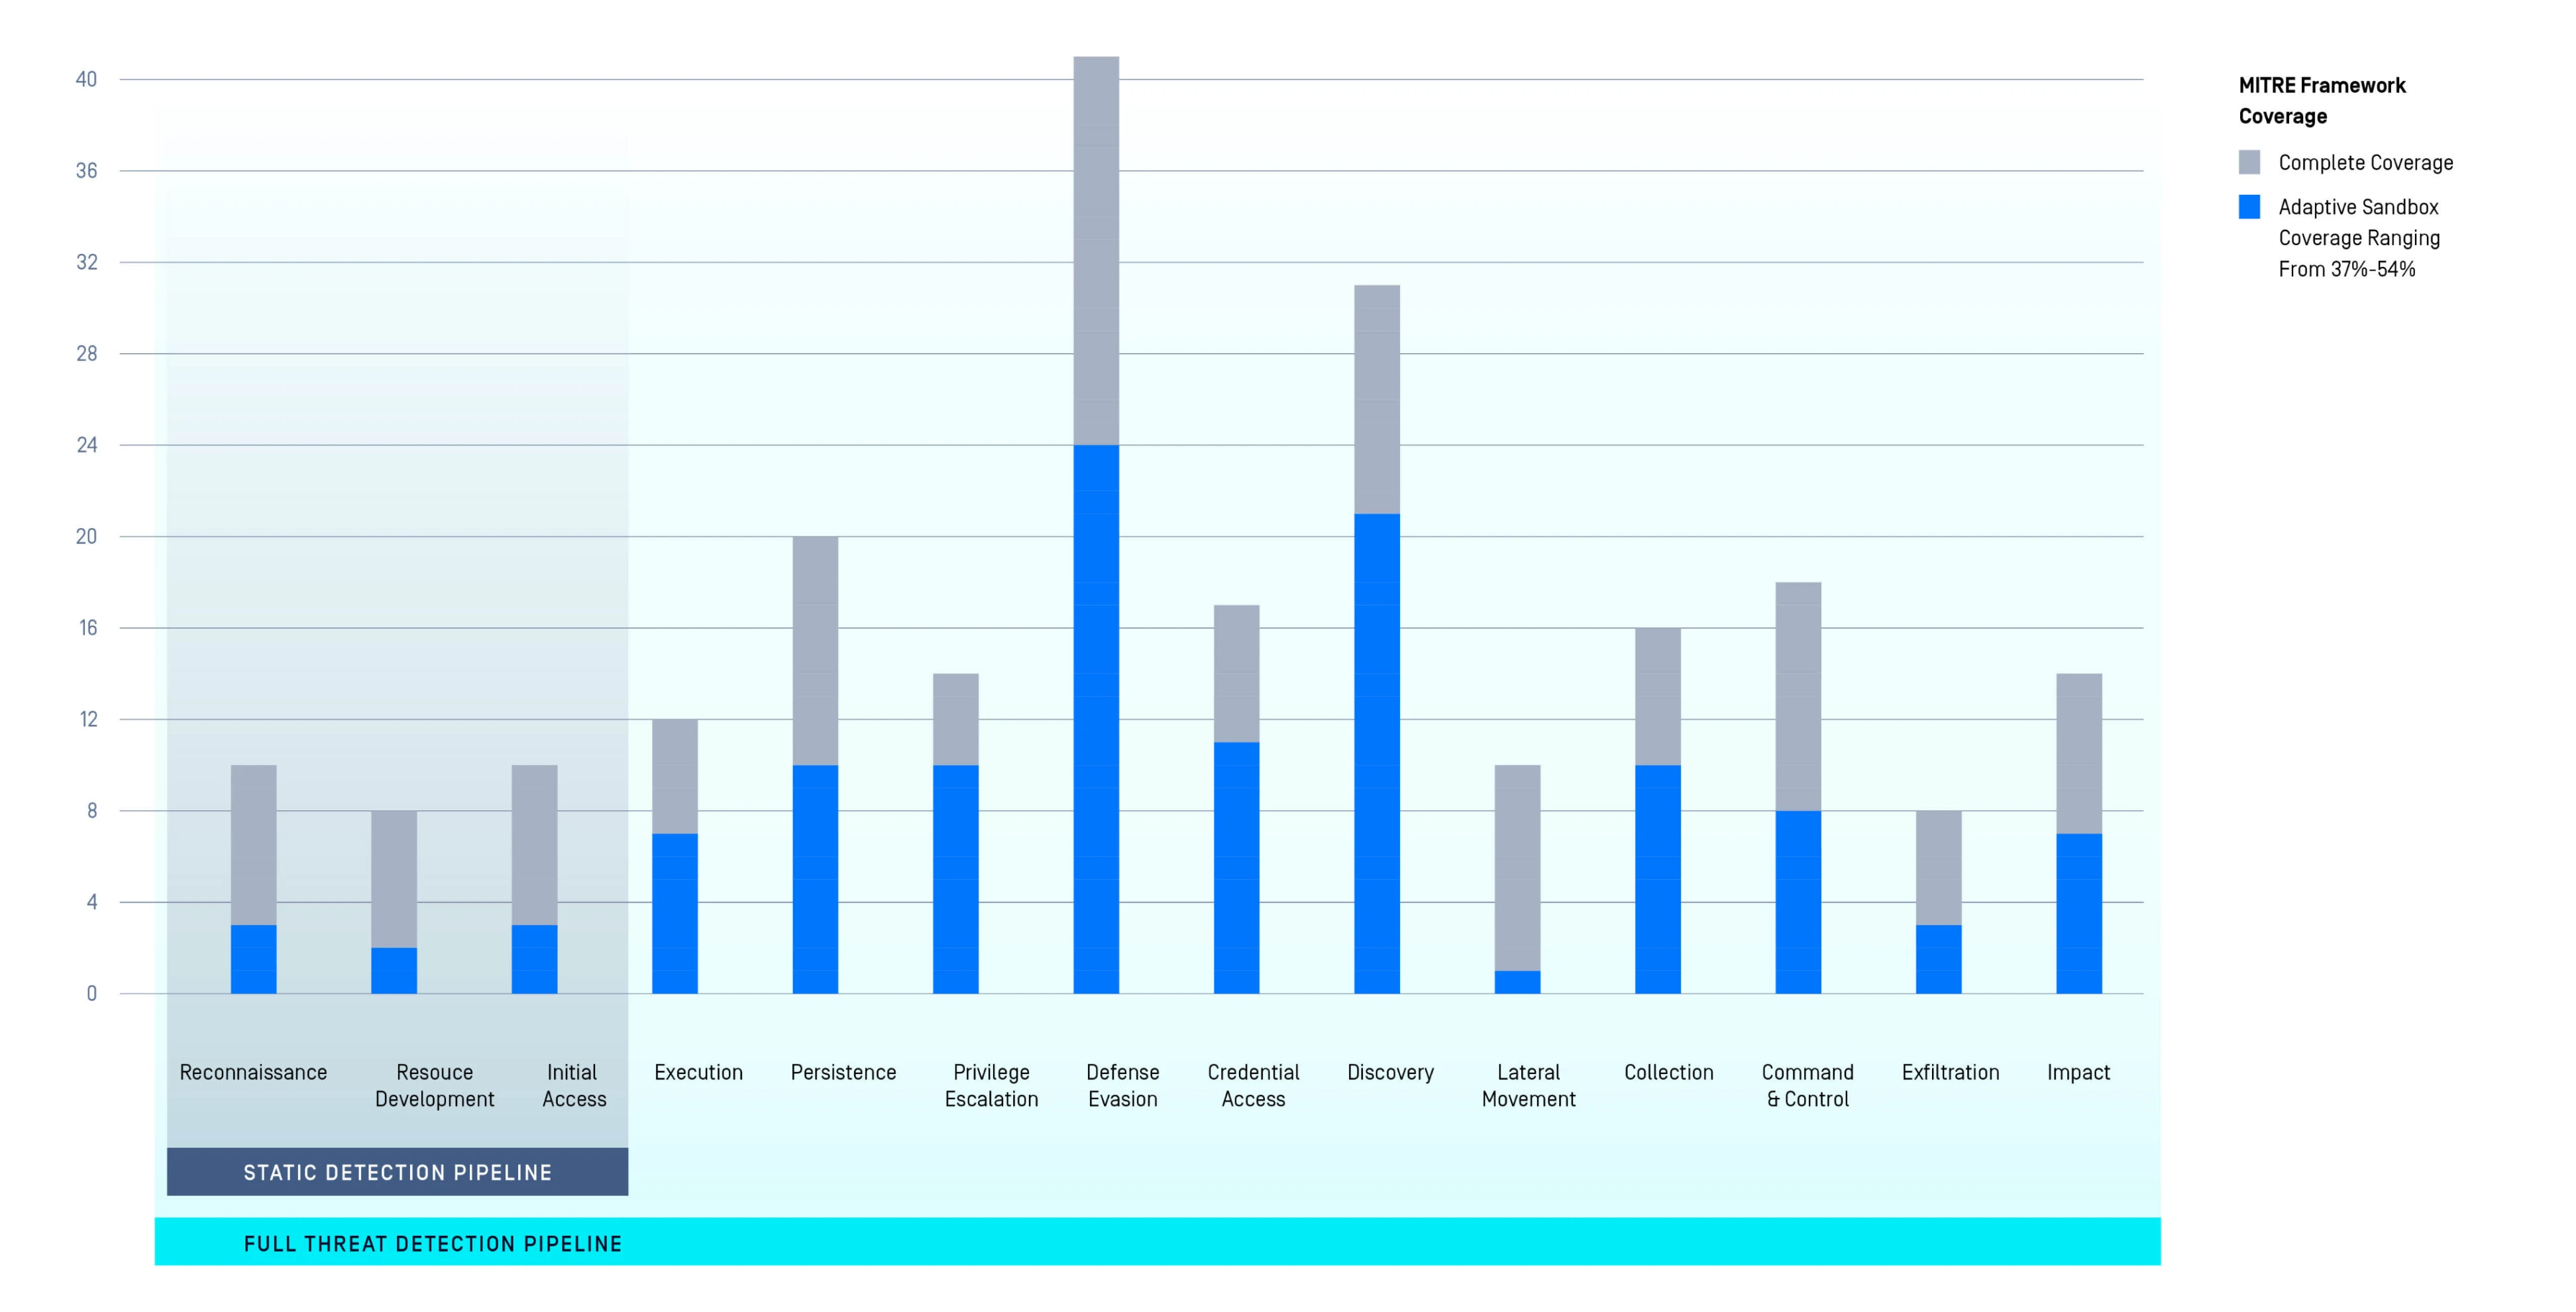
MetaDefender Aether's Impact on
the MITRE ATT&CK Framework
- Visibilidad por niveles a lo largo de toda la cadena de ataque.
- Detección previa a la ejecución (estática) y en tiempo de ejecución (análisis dinámico) asignada a las tácticas de MITRE.
- Un 60 % más de cobertura de detección.
«La velocidad más alta que hemos probado nunca en
».
Venak Security
330+
Marcas detectables
para la detección de phishing basada en el aprendizaje automático
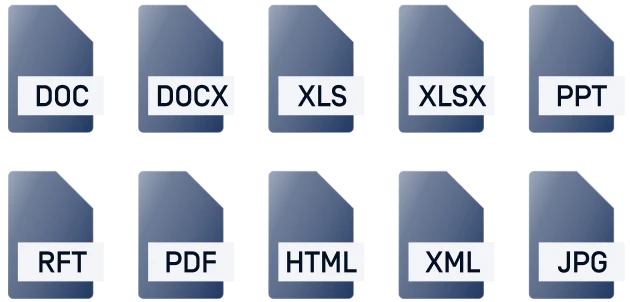
Más de 120
tipos de archivo «
»
Extraer artefactos, imágenes de «
» y mucho más
>14
Extracción automatizada de familias de malware
Integración sencilla
Detendremos los ataques que nadie sabe que existen
40x
Más rápido que las soluciones tradicionales
Características de MetaDefender
En la siguiente tabla se destacan las capacidades principales del motor MetaDefender .
Si desea conocer cómo funcionan estas funciones en la práctica, póngase en contacto con nosotros para concertar una presentación técnica.
Características
137Descomprime más de 10 tipos diferentes de archivos comprimidos (por ejemplo, 7Z, CAB/MSU, DEB, LZIP, ISO, RAR, VHD, ZIP)
Supported Engine: Embedded, Remote
Categoría: Capacidad de detección
Extraer los elementos secundarios incrustados (por ejemplo, OLE2 de Word)
Supported Engine: Embedded, Remote
Categoría: Capacidad de detección
Extraer contenido activo (por ejemplo, cargas útiles Base64 en archivos HTML)
Supported Engine: Embedded, Remote
Categoría: Capacidad de detección
Extraer recursos, imágenes y cadenas de texto (incluido el reconocimiento de texto mediante OCR)
Supported Engine: Remote
Categoría: Capacidad de detección
Extraer y descodificar macros de VBA, VBS/JS y scripts de PowerShell
Supported Engine: Remote
Categoría: Capacidad de detección
Extraer archivos PE incrustados (de instaladores, en línea o superpuestos)
Supported Engine: Embedded, Remote
Categoría: Capacidad de detección
Decodificación automática (por ejemplo, cadenas Base64, datos codificados con XOR), descompilación (Java, .NET) y emulación de código shell (EmbedEquation). La decodificación automática para Python y Bash mejora el análisis de scripts.
Supported Engine: Embedded, Remote
Categoría: Análisis en profundidad
Extraer y validar certificados (PE, PDF, macros firmadas) y autentihashes
Supported Engine: Embedded, Remote
Categoría: Capacidad de detección
Calcular los hash (por ejemplo, SSDEEP, Imphash) y la entropía de las secciones y los recursos
Supported Engine: Embedded, Remote
Categoría: Capacidad de detección
Calcular UUID, como los GUID de .NET (versión del módulo/identificador de la biblioteca de tipos)
Supported Engine: Embedded, Remote
Categoría: Capacidad de detección
Analizar los metadatos del compilador PE (encabezados RICH)
Supported Engine: Embedded, Remote
Categoría: Análisis en profundidad
Analizar los metadatos del instalador de SFX
Supported Engine: Embedded, Remote
Categoría: Análisis en profundidad
Integraciones de MetaDefender
| Aplicación | Electrodoméstico | |
|---|---|---|
| Integración | Integración de API interfaz web |
|
| Integraciones de correo electrónico y compatibilidad con formatos |
| |
| Integraciones de orquestación, automatización y respuesta de seguridad (SOAR) |
| |
| Integraciones SIEM | Comentarios sobre el formato de eventos común (CEF) en Syslog | |
| Implementación | Plataforma de detección y prevención de OPSWAT |
|
| Formato de los informes / Exportación de datos | Formatos de los informes |
|
| Herramientas de programación y automatización | Python |
|
Informes de MetaDefender
Resumen de las funciones de nuestro software de ciberseguridad, que incluyen el análisis de muestras, la decodificación de familias de malware, el desensamblaje y descompresión, la búsqueda de similitudes y mucho más.
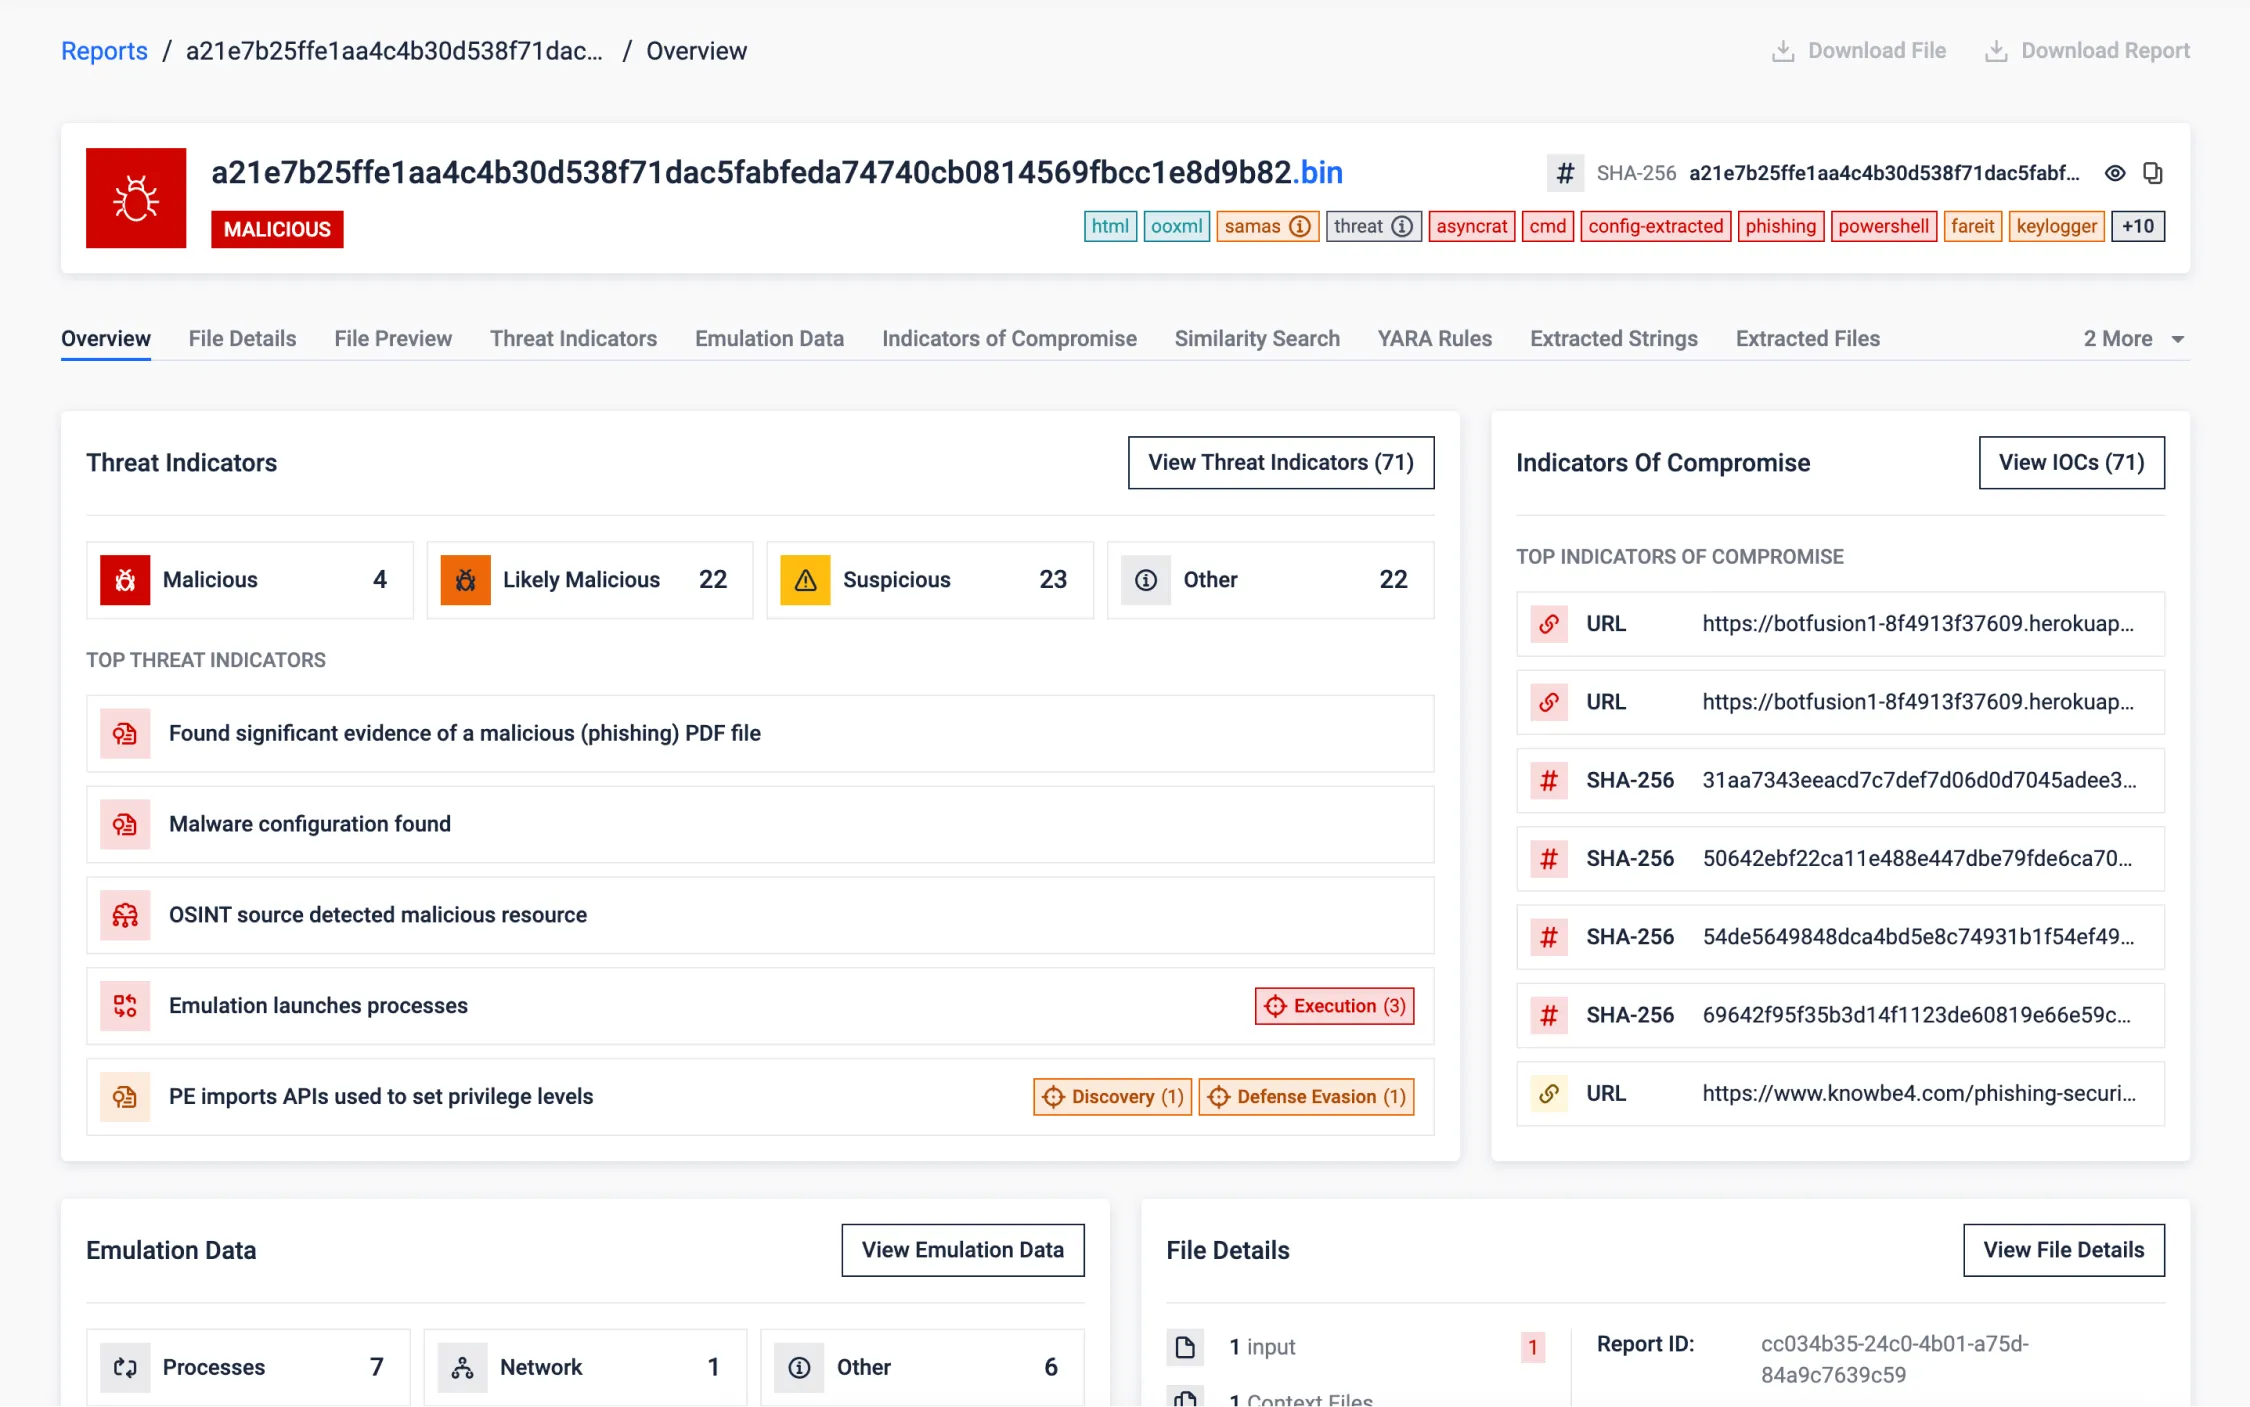
Muestra sintética (fabricada)
Esta muestra ha sido diseñada específicamente para poner de relieve las diversas capacidades deMetaDefender (anteriormente conocido como OPSWAT Filescan Sandbox).
Diseñado para poner de manifiesto las amenazas cibernéticas reales, mediante la integración de múltiples archivos y tipos de archivos entre sí. Esto demuestra de manera eficaz la eficacia de nuestra solución en el análisis adaptativo de amenazas, el análisis de comportamiento y las medidas de seguridad avanzadas.
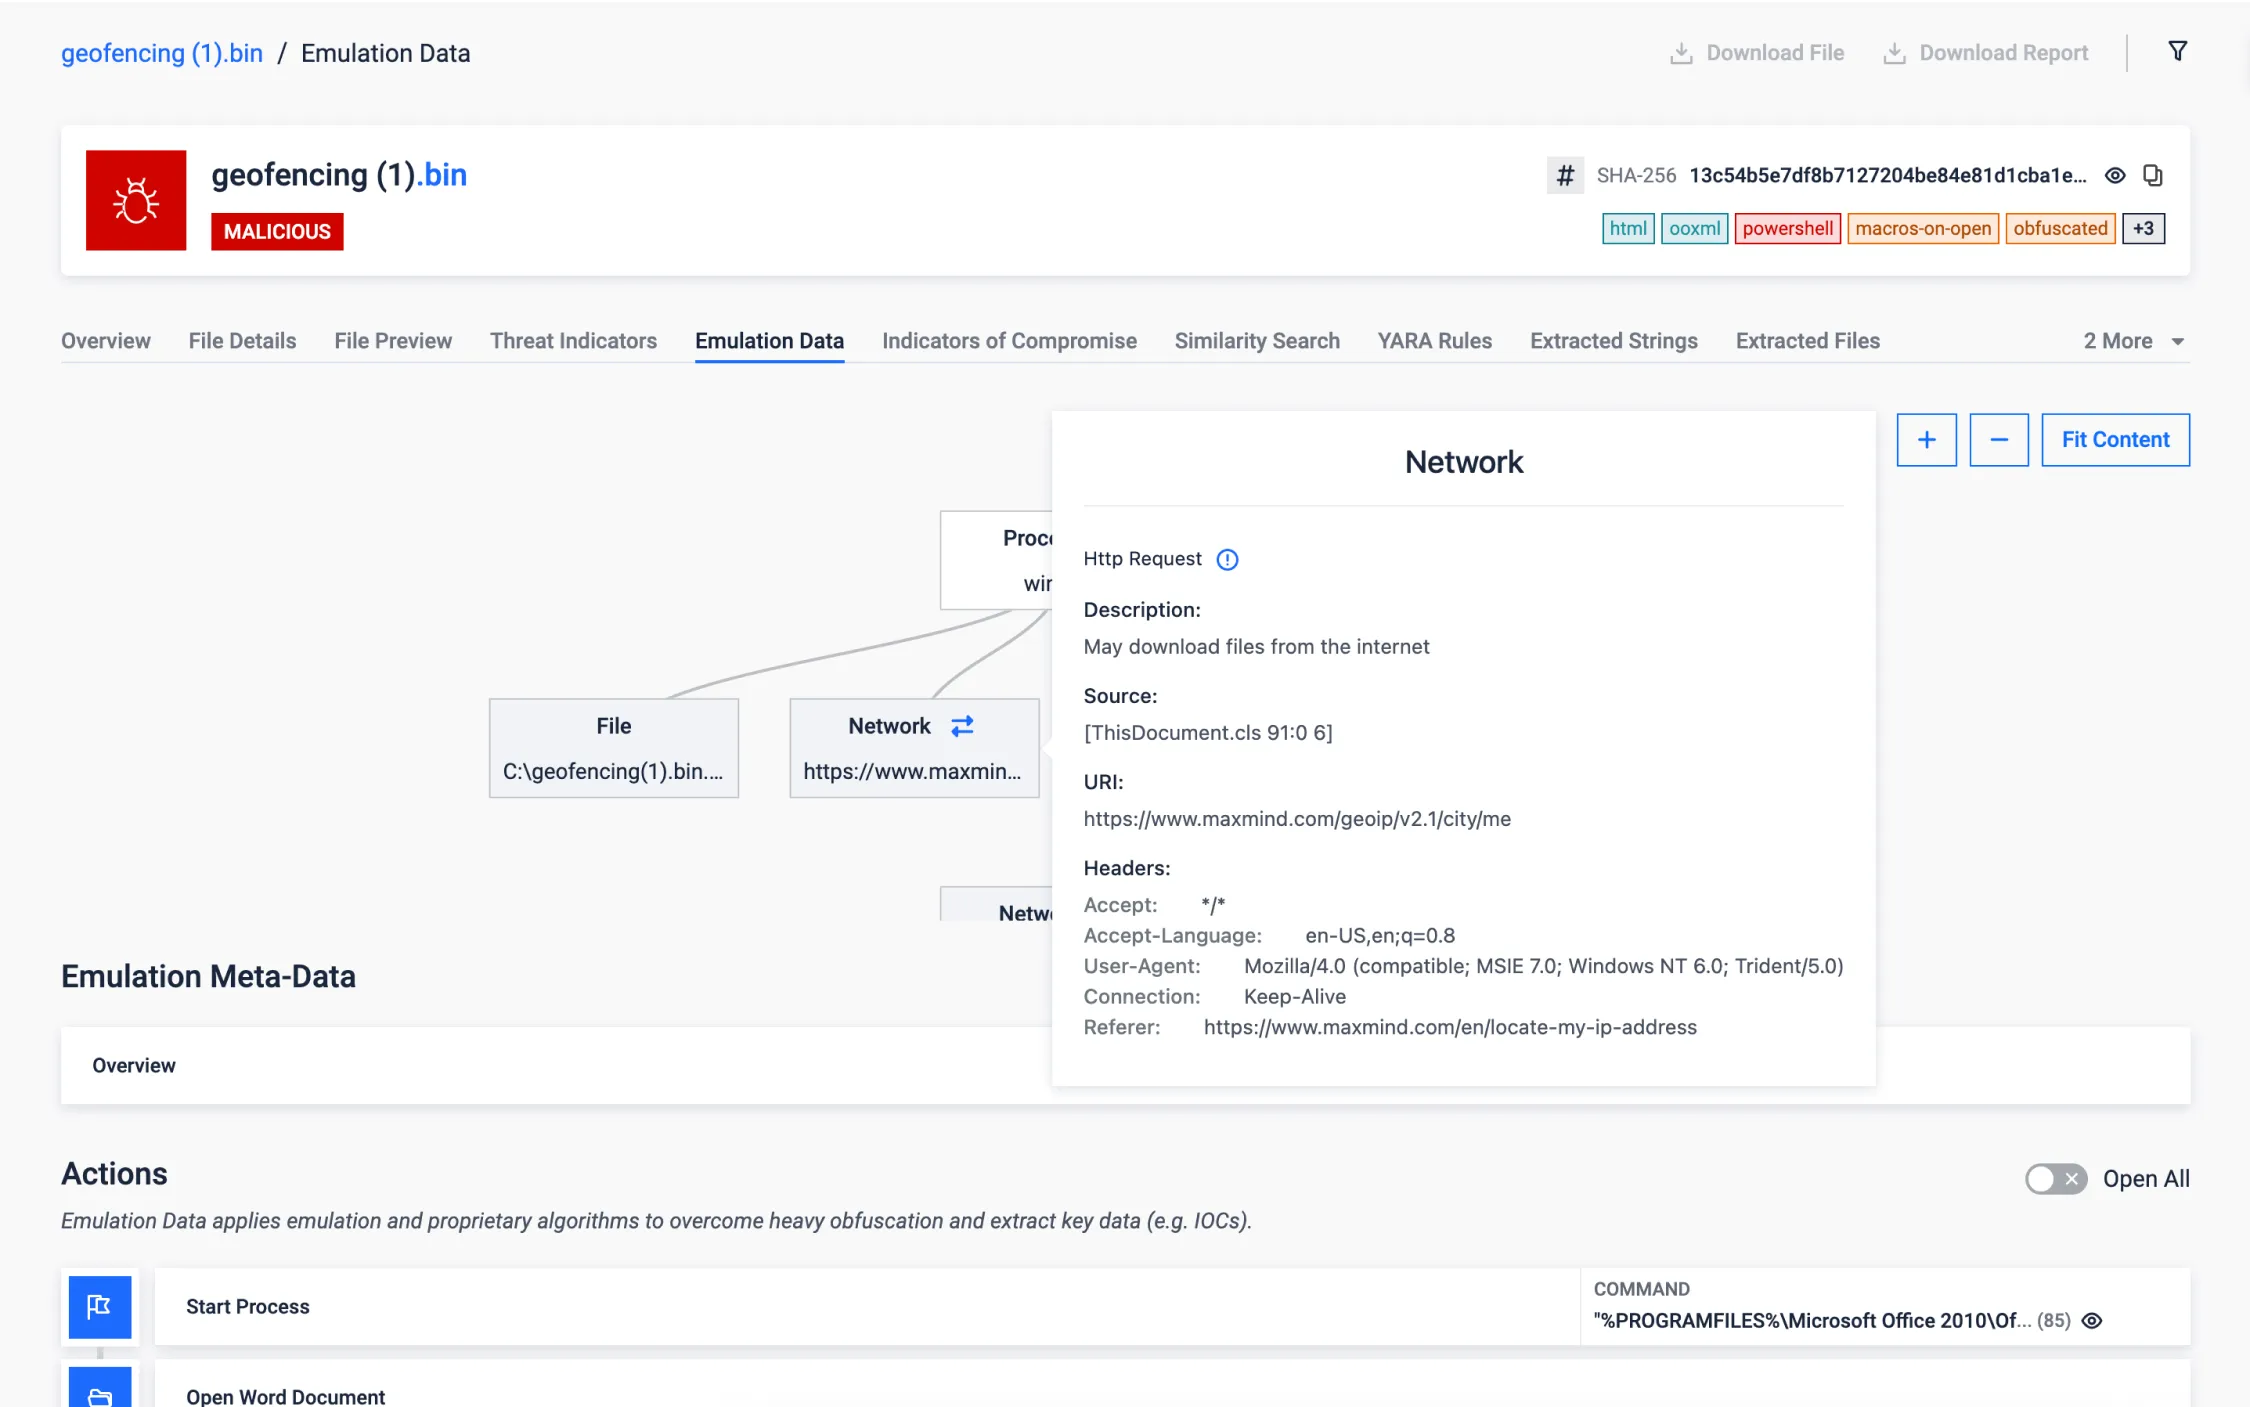
Geovallas
Los archivos maliciosos que utilizan geovallas se han convertido en una amenaza importante para la ciberseguridad. Estos archivos suelen emplear desencadenantes basados en la ubicación, lo que dificulta su detección y mitigación. Sin embargo, el Análisis Adaptive se distingue de los enfoques tradicionales al ofrecer la capacidad de emular y falsificar con precisión los valores de geolocalización esperados, neutralizando así de manera eficaz las tácticas empleadas por el malware y mejorando, por tanto, nuestra capacidad para protegernos frente a este tipo de amenazas.
En la muestra que se muestra a continuación, podemos observar un malware de geofencing que intenta ejecutarse exclusivamente dentro de un país concreto. Sin embargo, nuestra innovadora solución logra eludir esta restricción, tal y como se ha mencionado anteriormente, mediante la emulación de los valores de geolocalización deseados, lo que demuestra nuestra capacidad superior para hacer frente a este tipo de amenazas basadas en el geofencing.
Detección de phishing
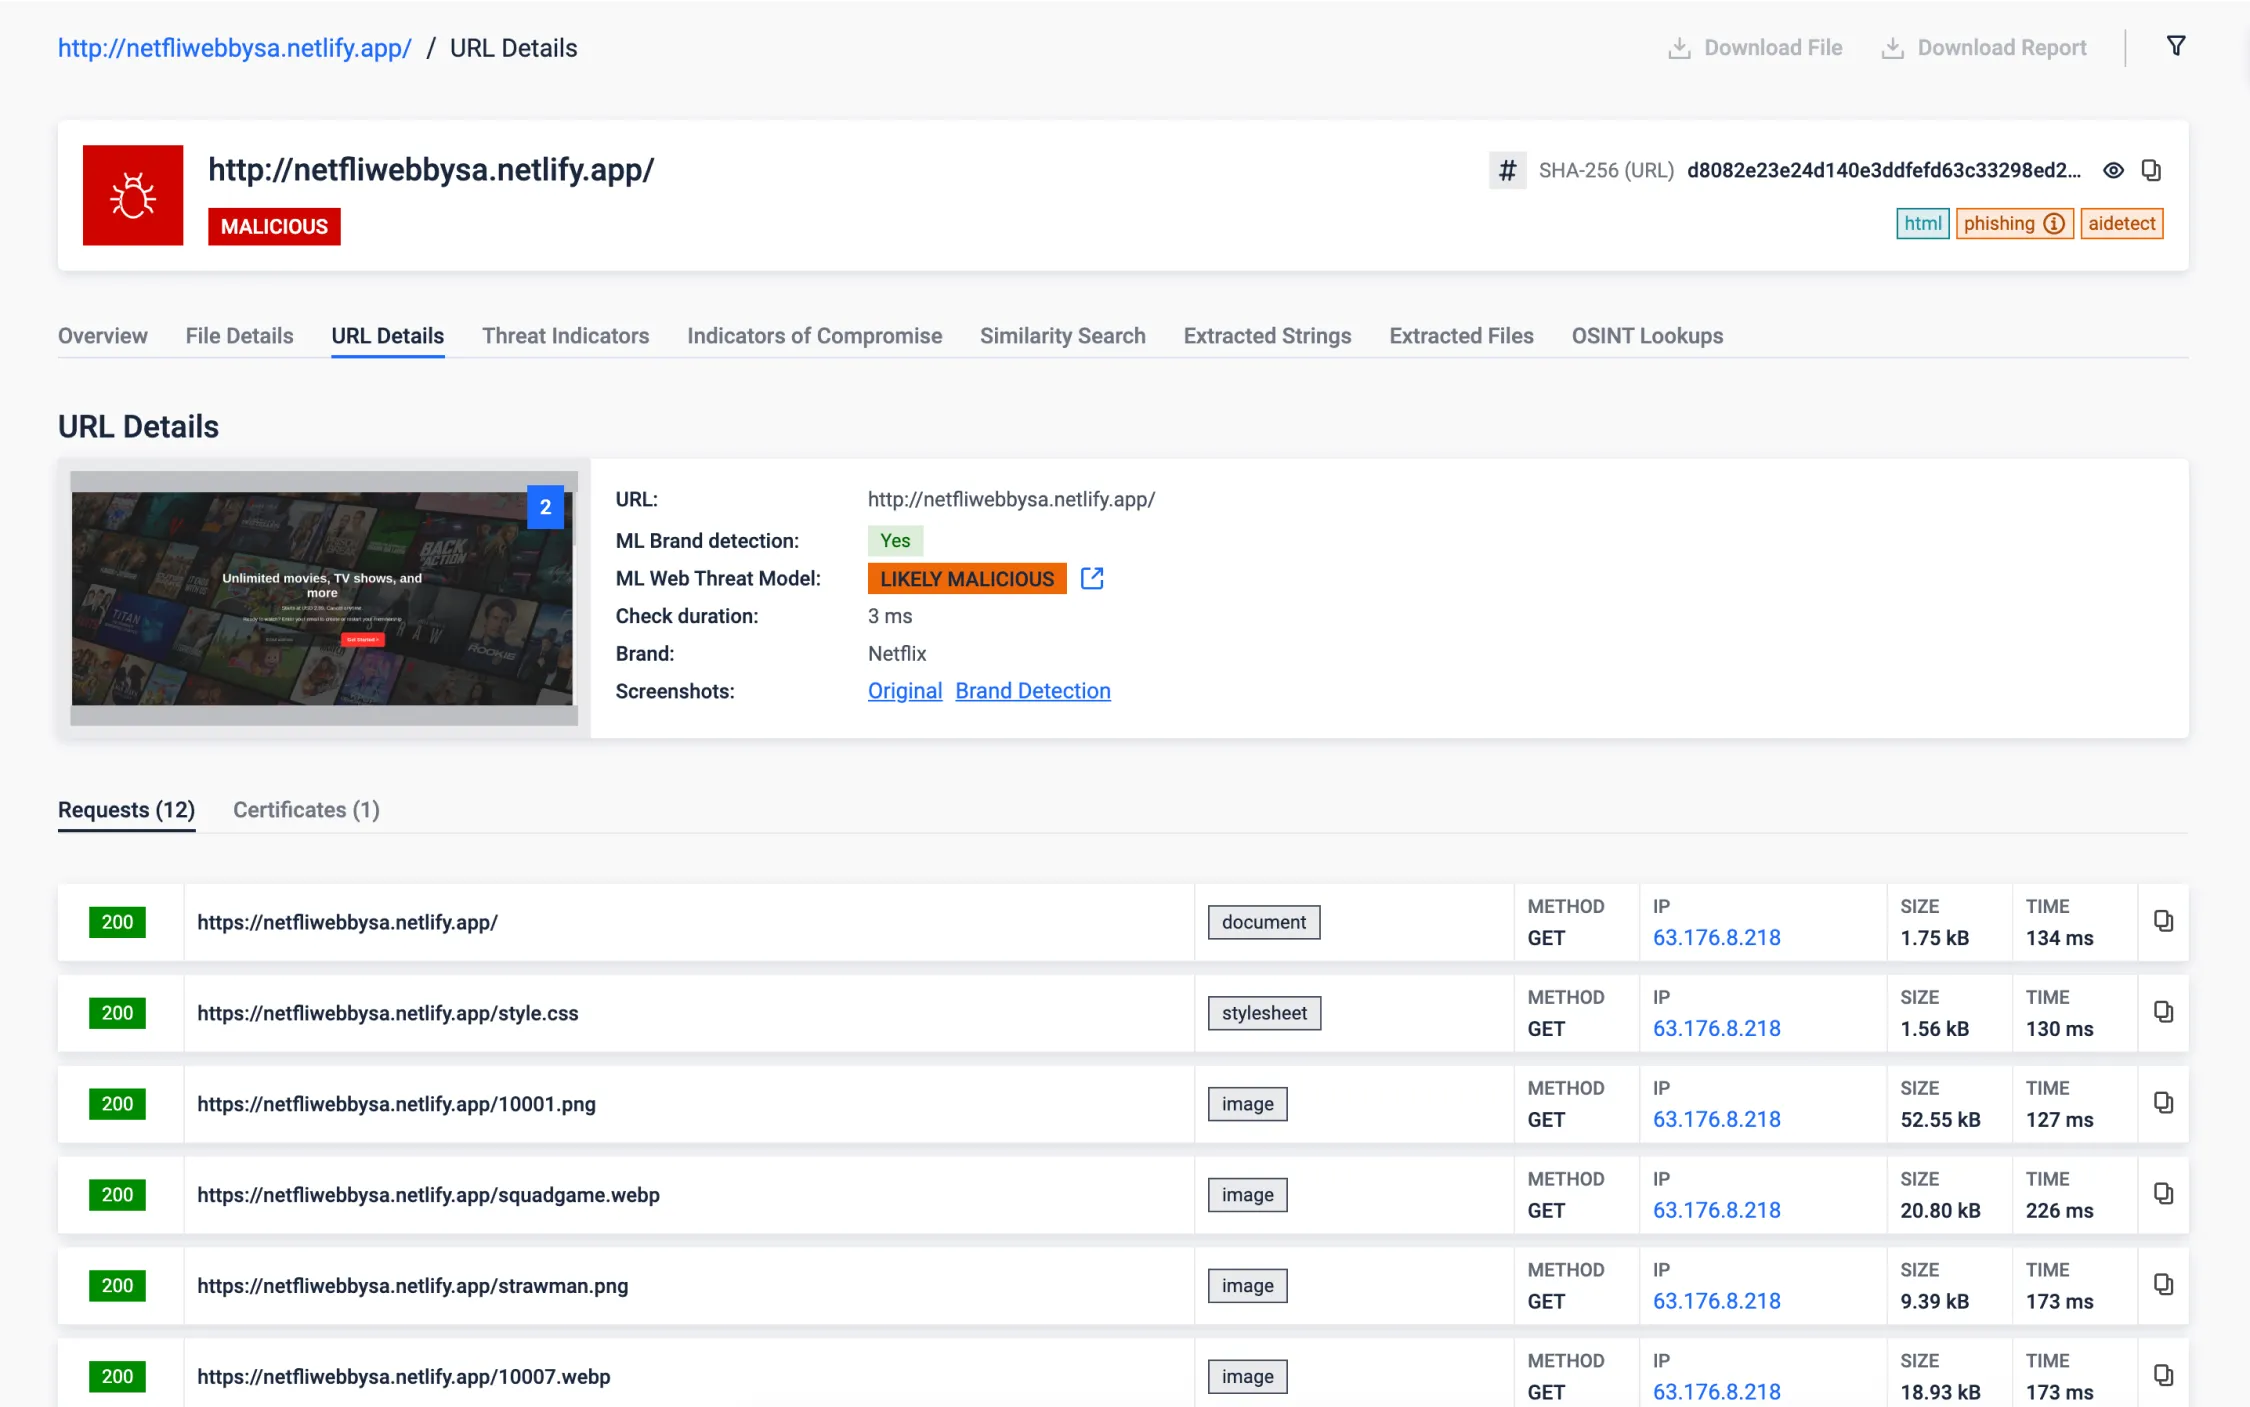
- Brand Detection: By rendering suspicious websites and subjecting them to our advanced machine learning engine we're capable of identifying nearly 300 brands. In the example provided below, you can witness a website masquerading as a streaming company known as Netflix. Our solution excels in comparing the site's content to the genuine URL, swiftly identifying such fraudulent attempts to safeguard your digital assets and personal information. Learn more.
- AI-driven analysis: We have an AI-driven solution analyzing the network traffic, structural and textual content of the rendered page. Verdict of the joint model outcome can be seen after 'ML Web Threat Model'.
Reputación de URL fuera de línea
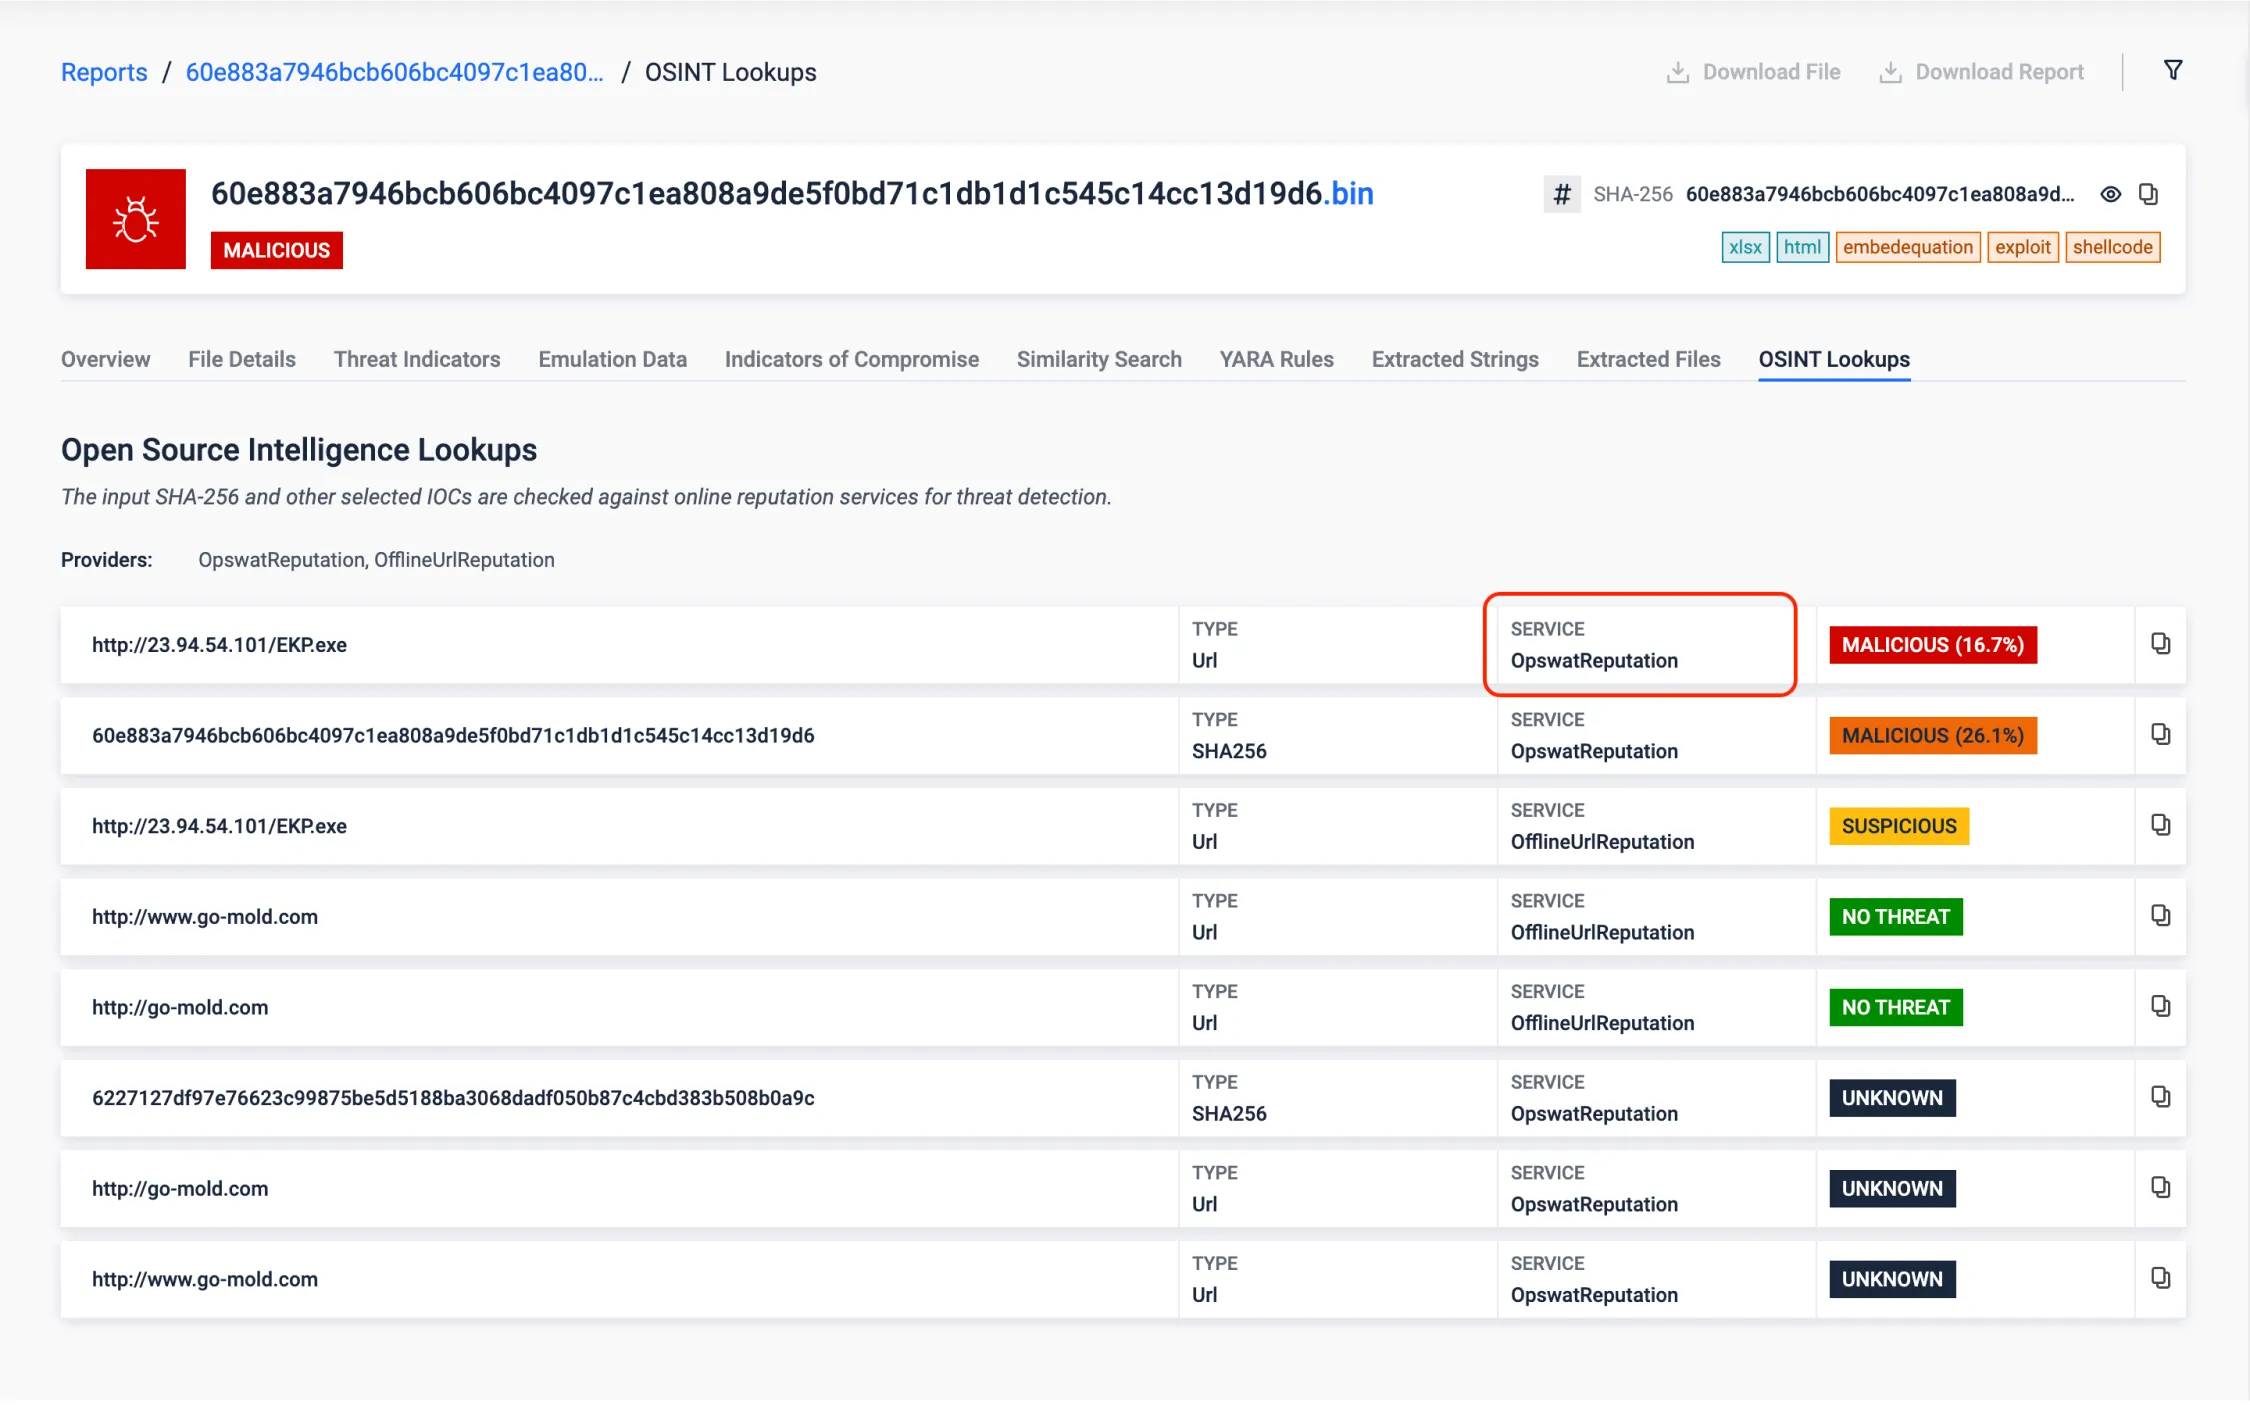
El modelo de aprendizaje automático para la detección de URL sin conexión proporciona una nueva capa de defensa al detectar eficazmente las URL sospechosas, lo que ofrece un método sólido para identificar y mitigar las amenazas que plantean los enlaces maliciosos. Se basa en un conjunto de datos que contiene cientos de miles de URL, meticulosamente clasificadas como «sin amenaza» o «maliciosas» por proveedores de confianza, con el fin de evaluar la viabilidad de detectar con precisión las URL sospechosas mediante técnicas de aprendizaje automático.
Es importante señalar que esta función resulta especialmente útil en entornos aislados de la red, en los que no es posible consultar la reputación en línea.
Extracción de la configuración del malware de una muestra comprimida
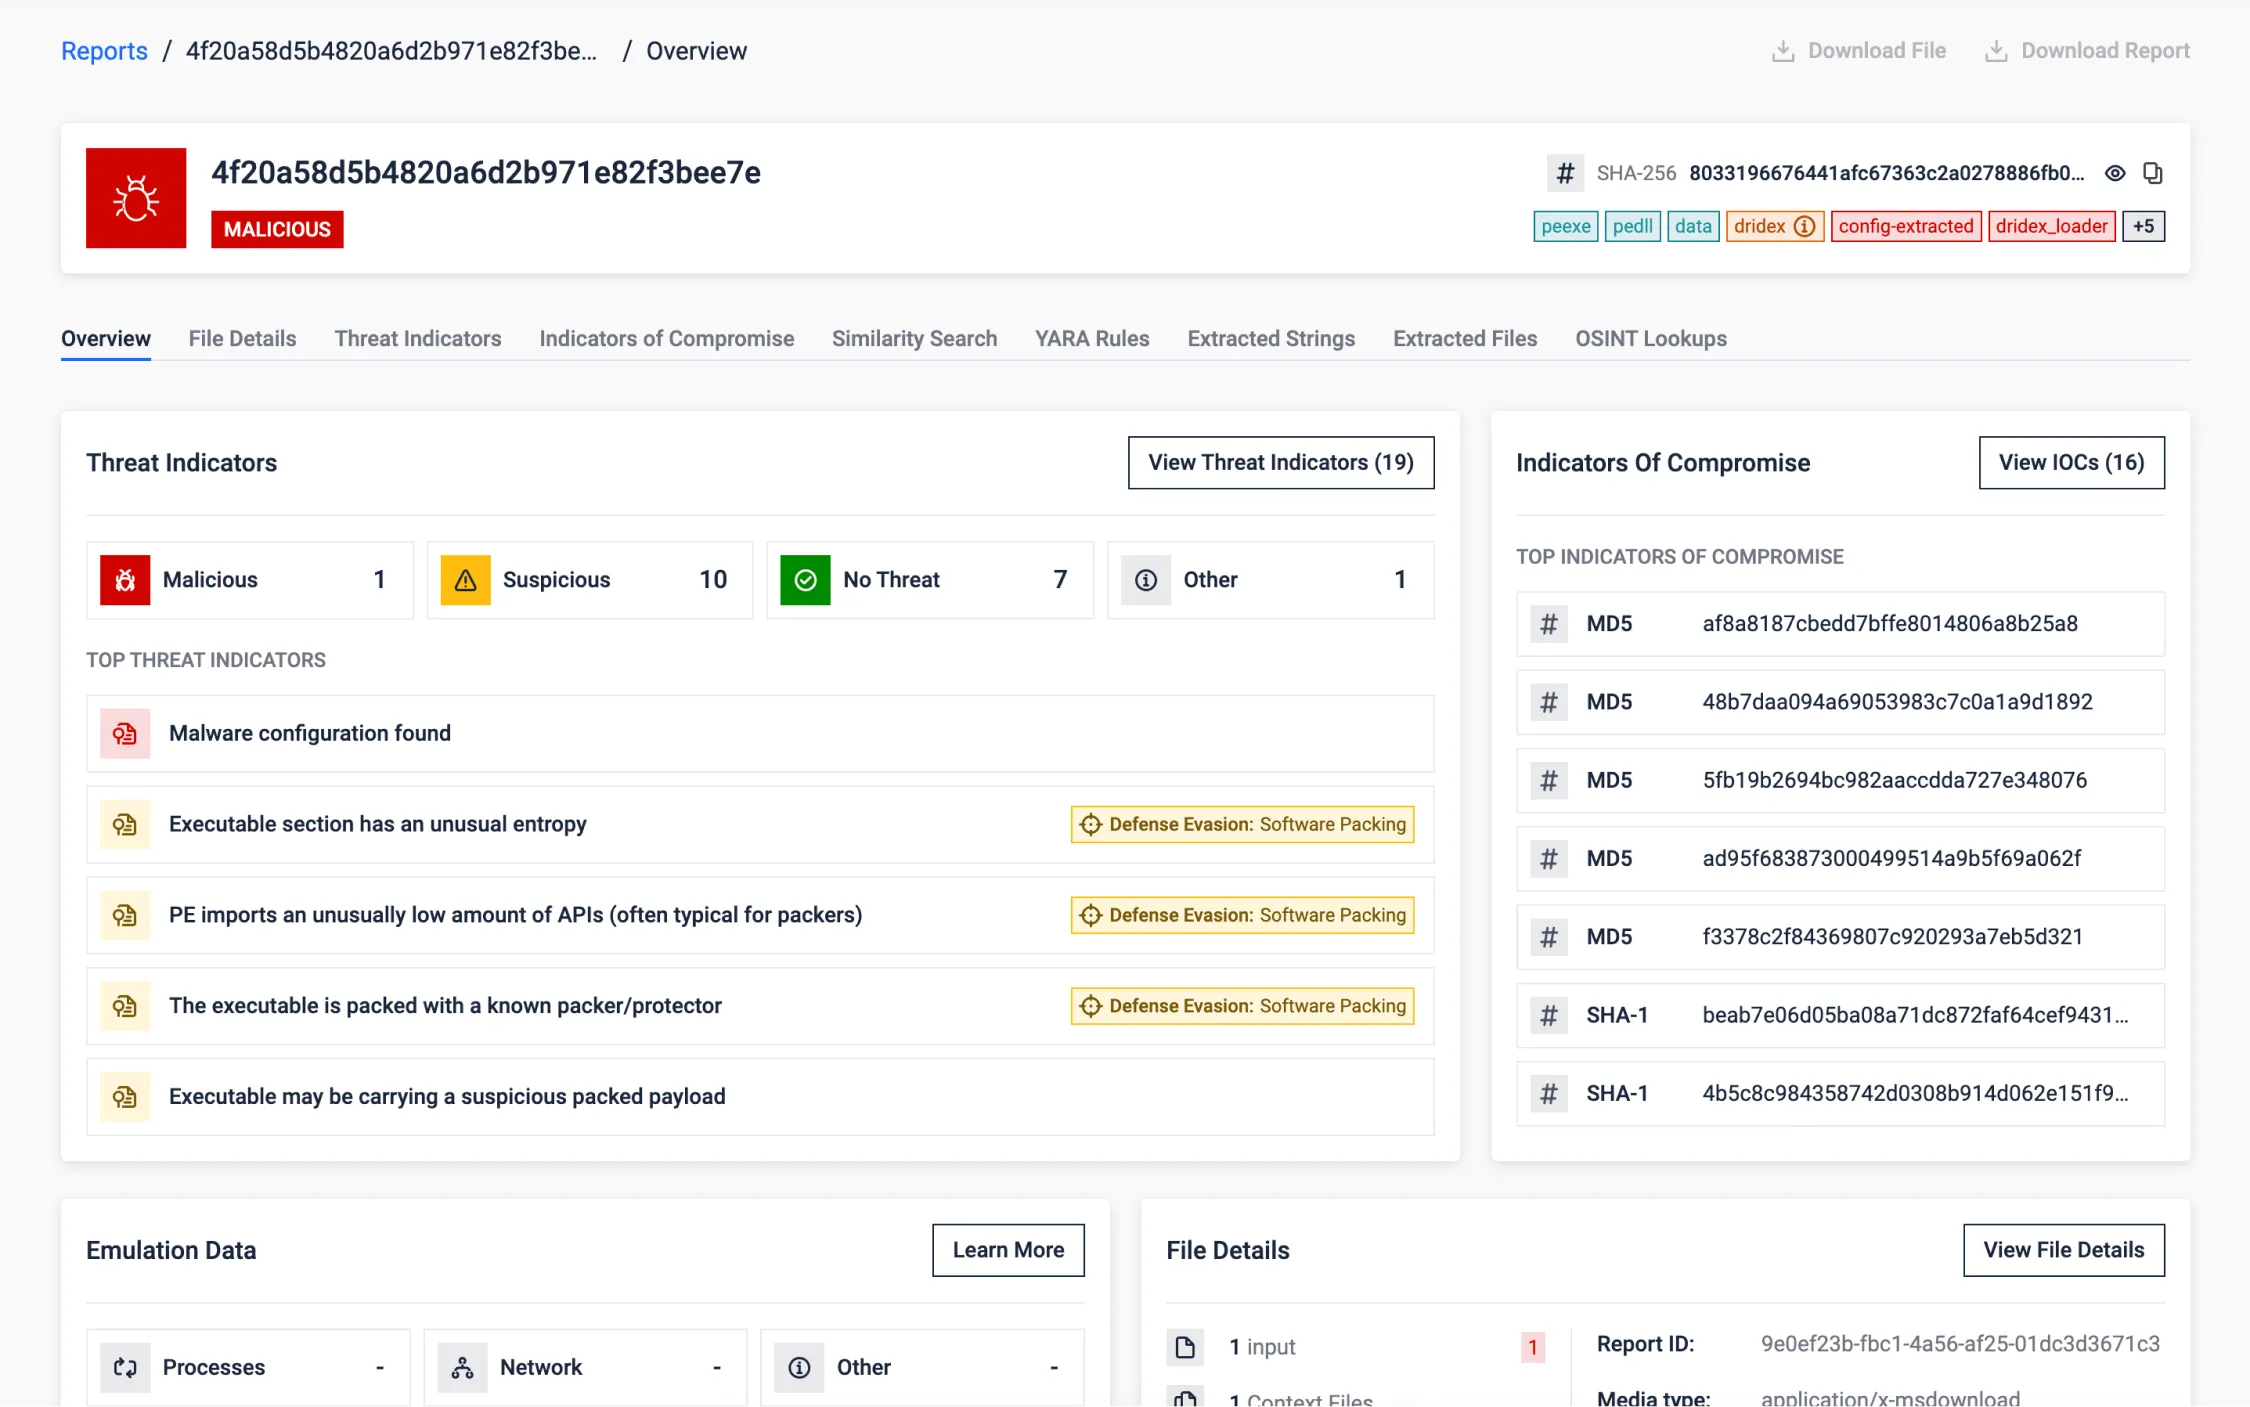
La muestra que se muestra a continuación revela un programa malicioso que se empaquetó utilizando la técnica de empaquetado UPX. A pesar de su intento de eludir la detección y las defensas, nuestro análisis logró descomprimir la carga útil, revelando su verdadera identidad como troyano Dridex. Pudimos desentrañar la configuración del programa malicioso, sacando a la luz la intención maliciosa que se esconde tras esta amenaza y extrayendo valiosos indicadores de compromiso (IOC).
Búsqueda por similitud
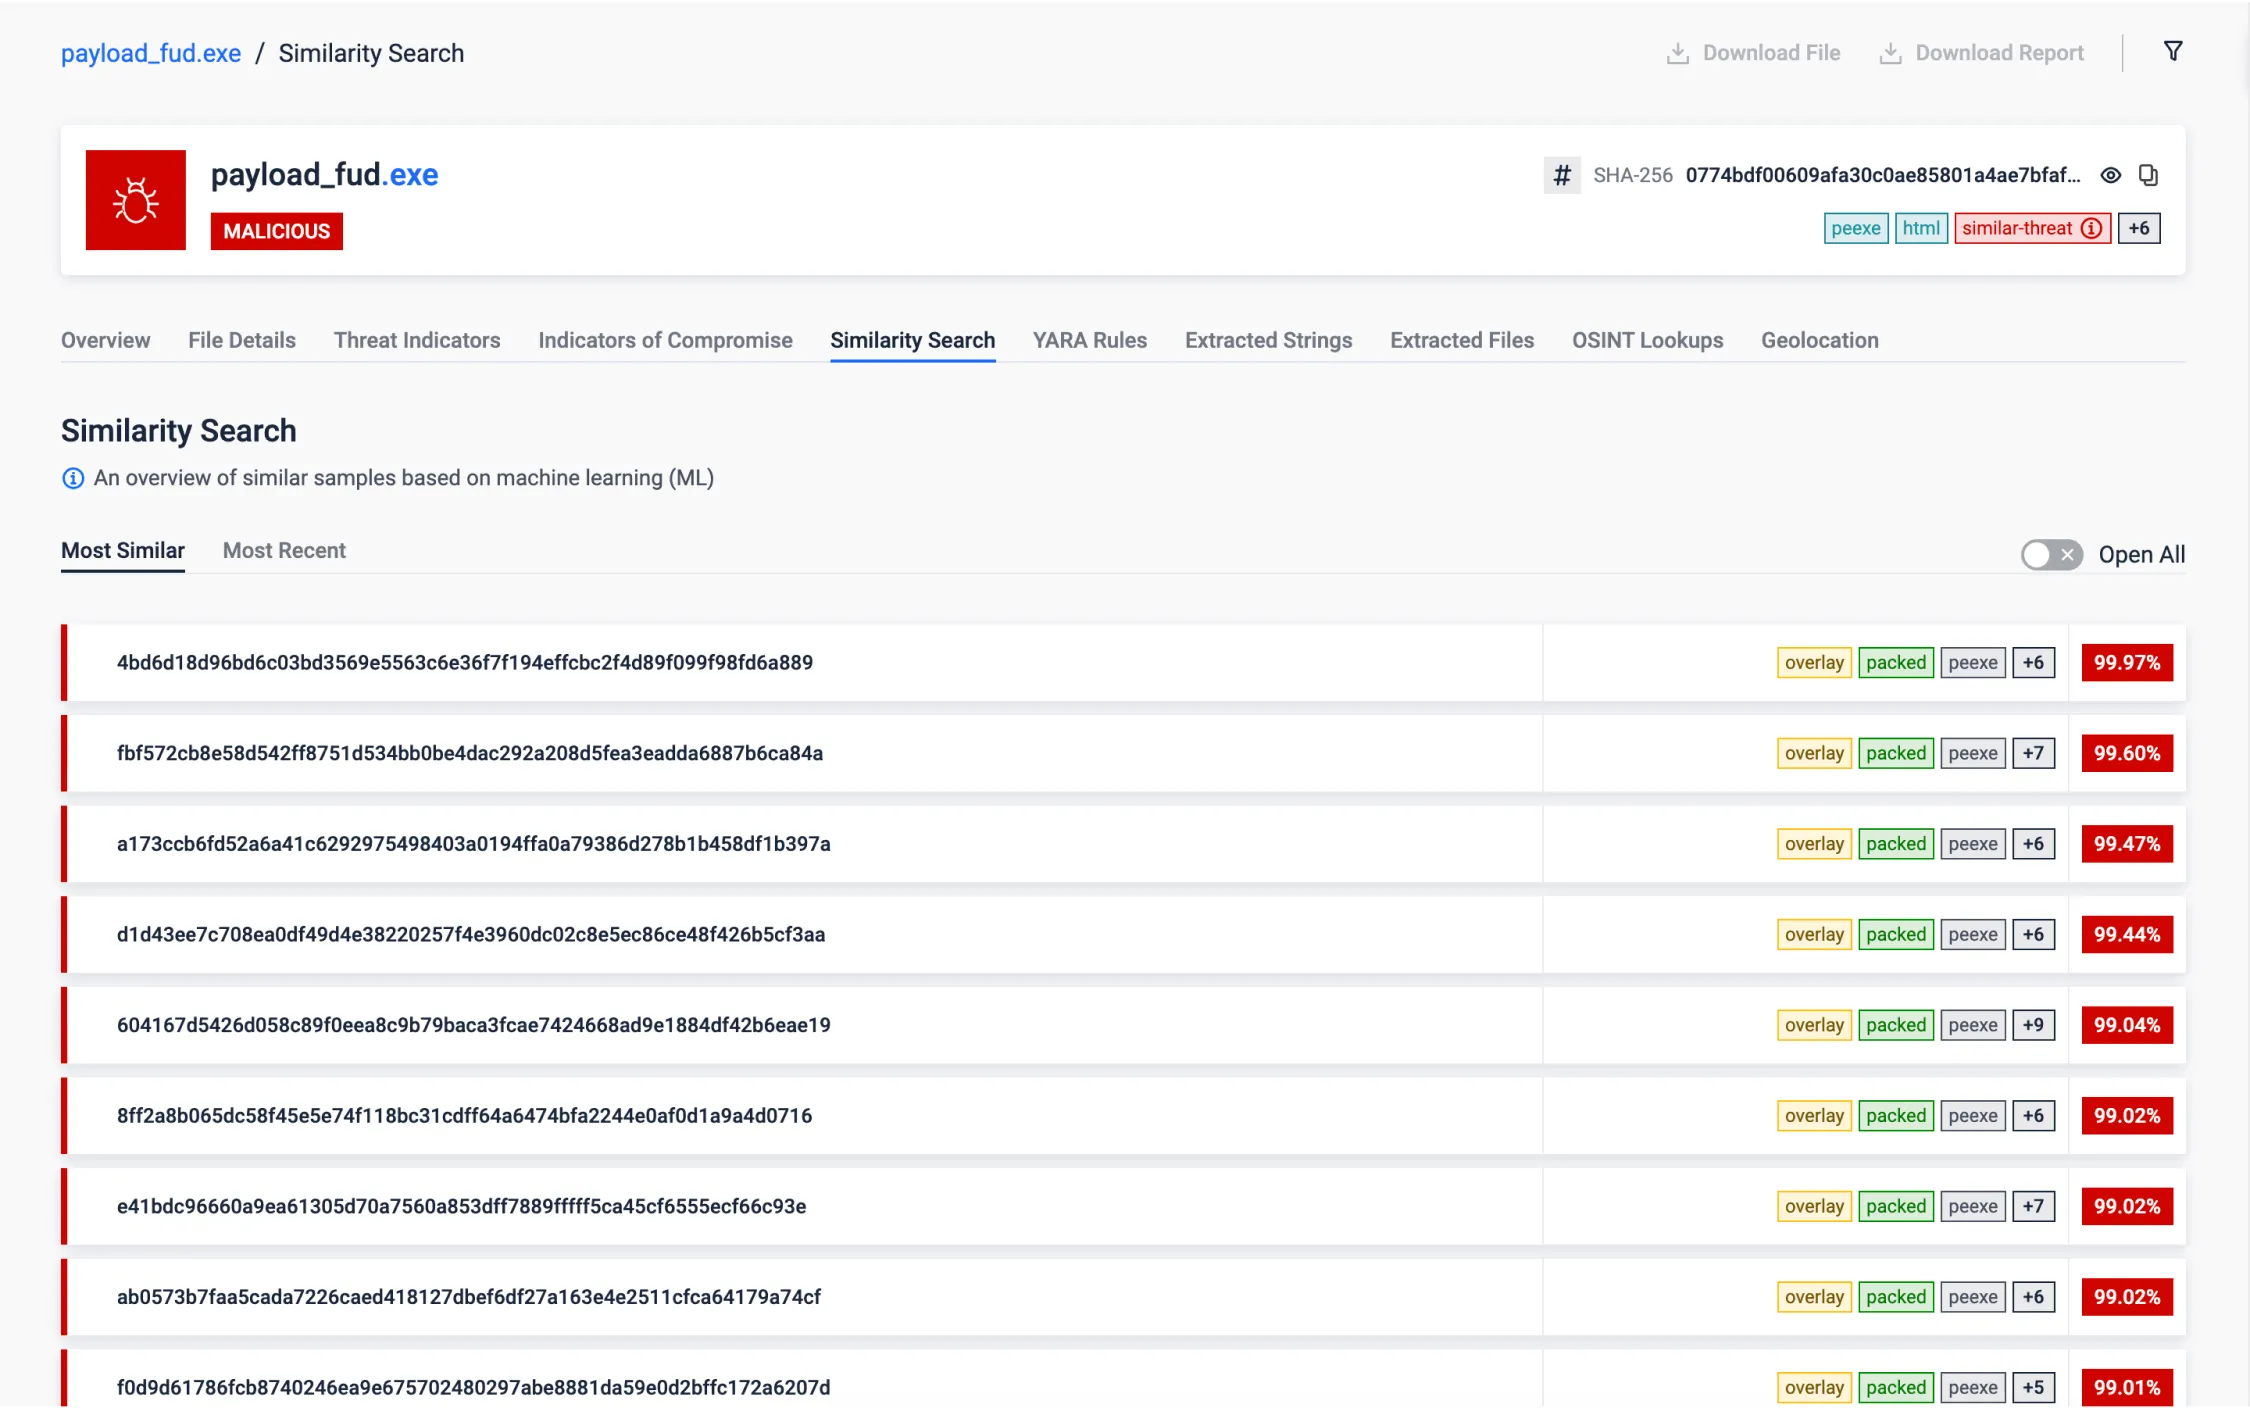
Gracias a la función de búsqueda por similitud, el entorno de pruebas ha detectado un archivo que se asemeja notablemente a un programa malicioso conocido. Cabe destacar que este archivo había sido marcado anteriormente como no malicioso, lo que pone de manifiesto la posibilidad de que se produzcan falsos negativos en nuestras evaluaciones de seguridad. Este hallazgo nos permite identificar y subsanar específicamente estas amenazas que habían pasado desapercibidas.
Es importante destacar que la búsqueda por similitud resulta de gran utilidad para la investigación y la detección de amenazas, ya que puede ayudar a identificar muestras pertenecientes a la misma familia de malware o campaña, proporcionando indicadores de compromiso (IOC) adicionales o información relevante sobre actividades de amenazas específicas.
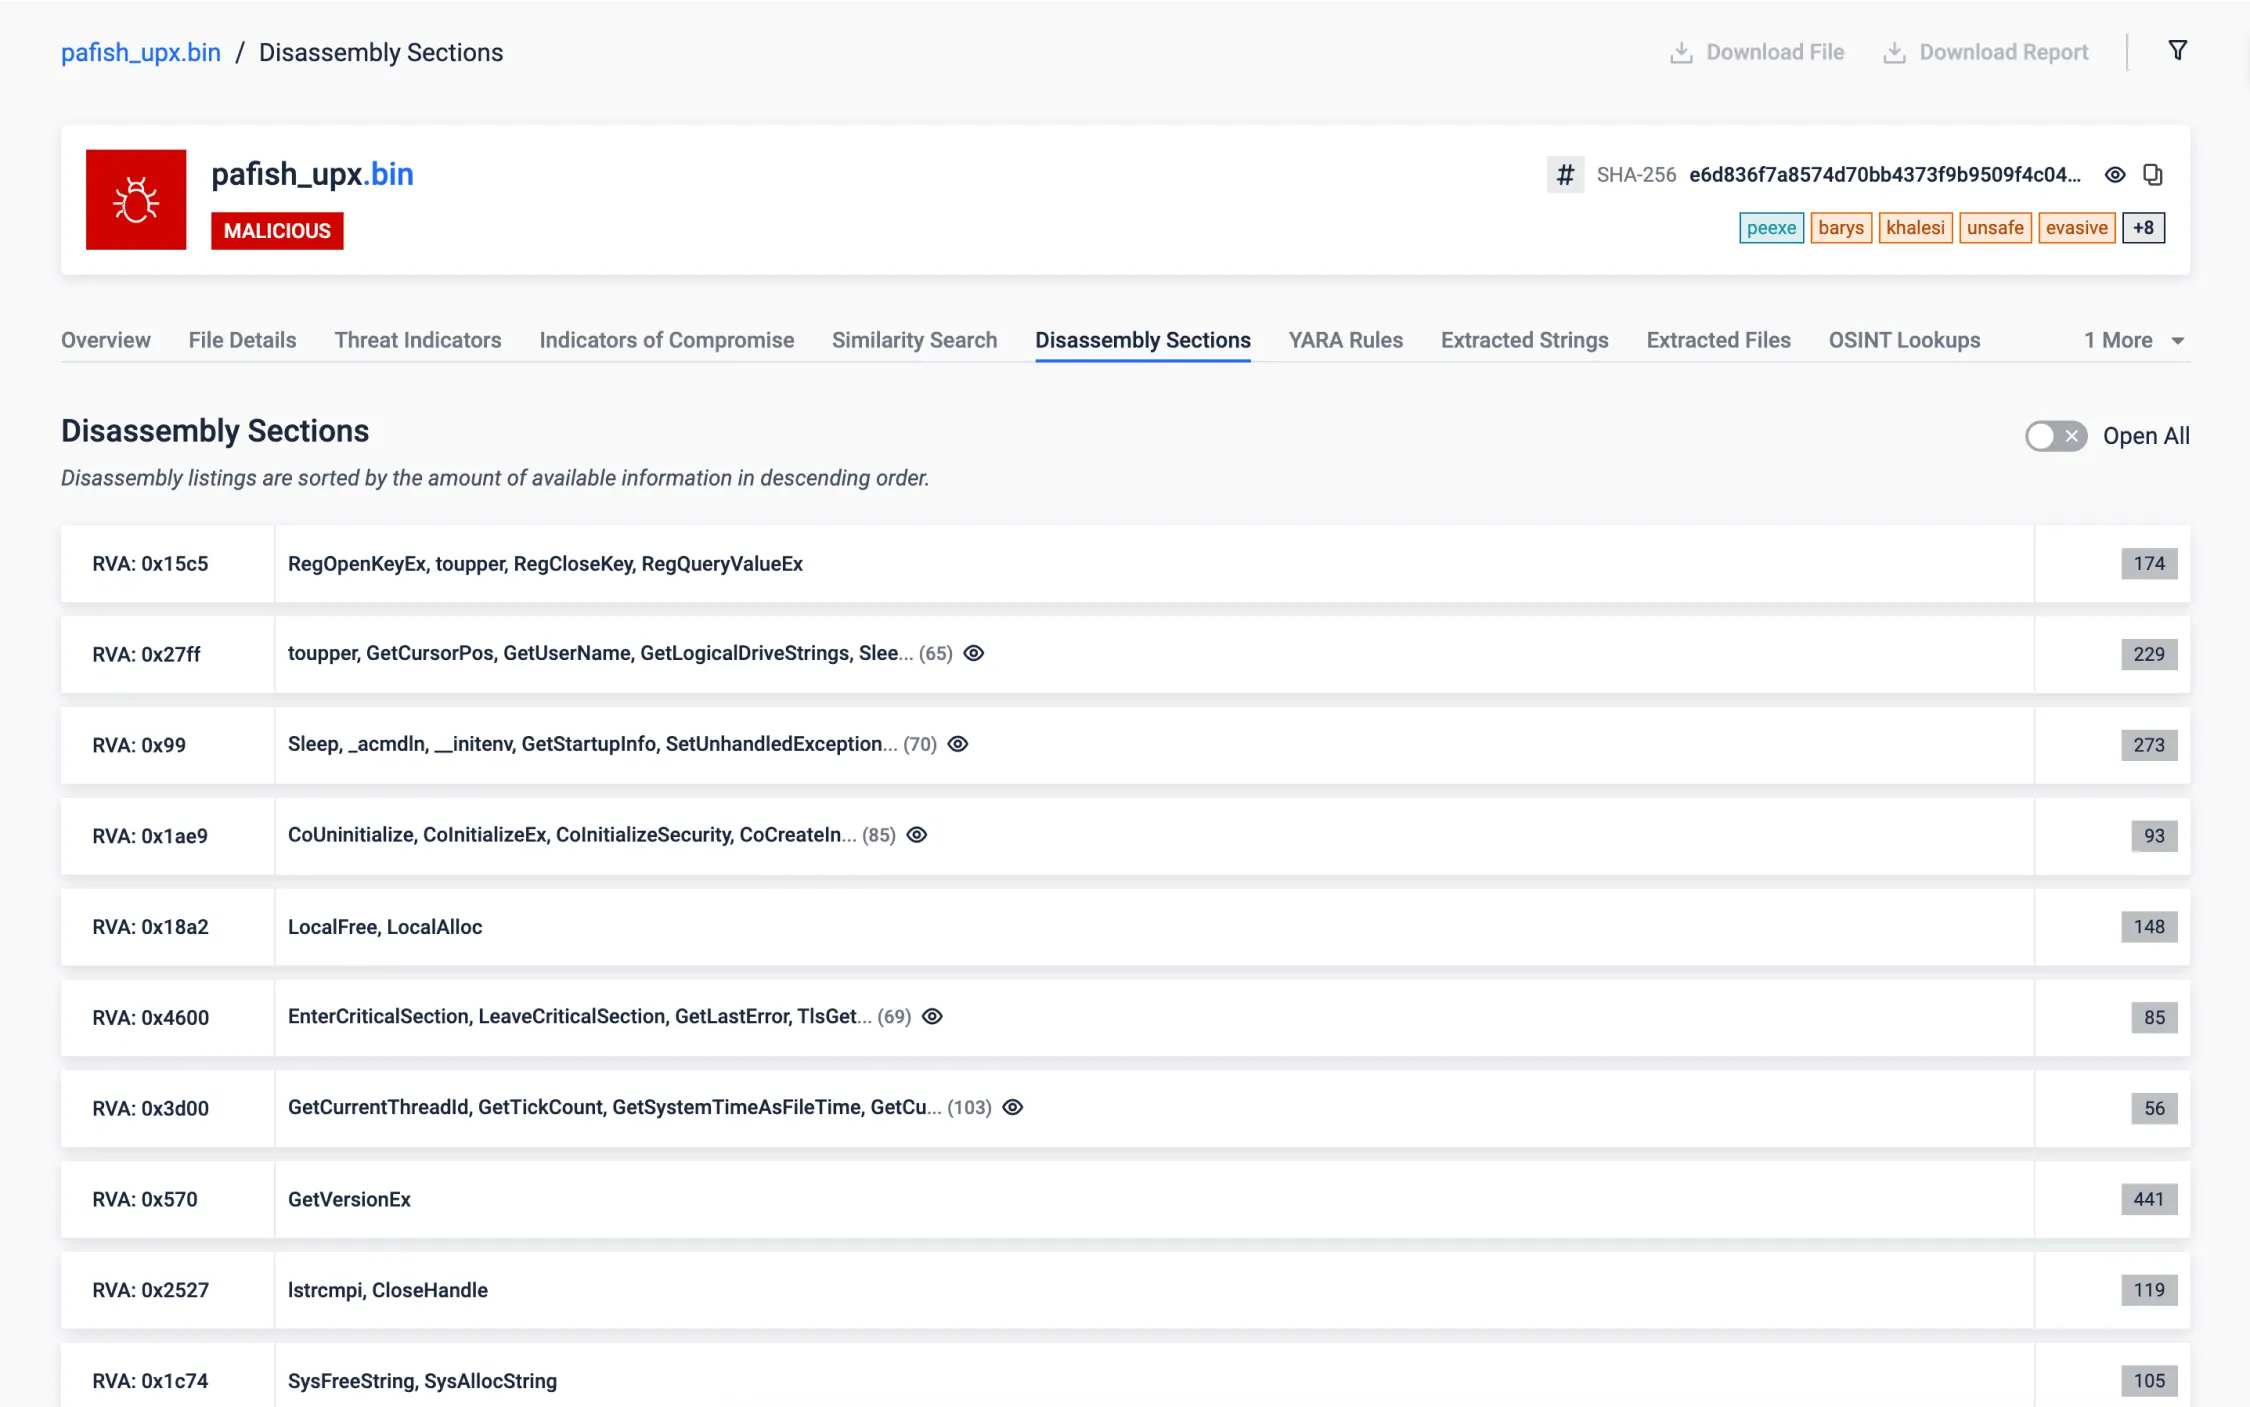
Ejecutable nativo
Our disassembling engine revealed intriguing findings within the target sample. Surprisingly, this sample monitors the system time using the uncommon <rdtsc> instruction and accesses an internal, undocumented structure in Windows, commonly used for different malicious tricks. These unusual actions raise questions about its purpose and underscore the need for further investigation to assess potential risks to the system.
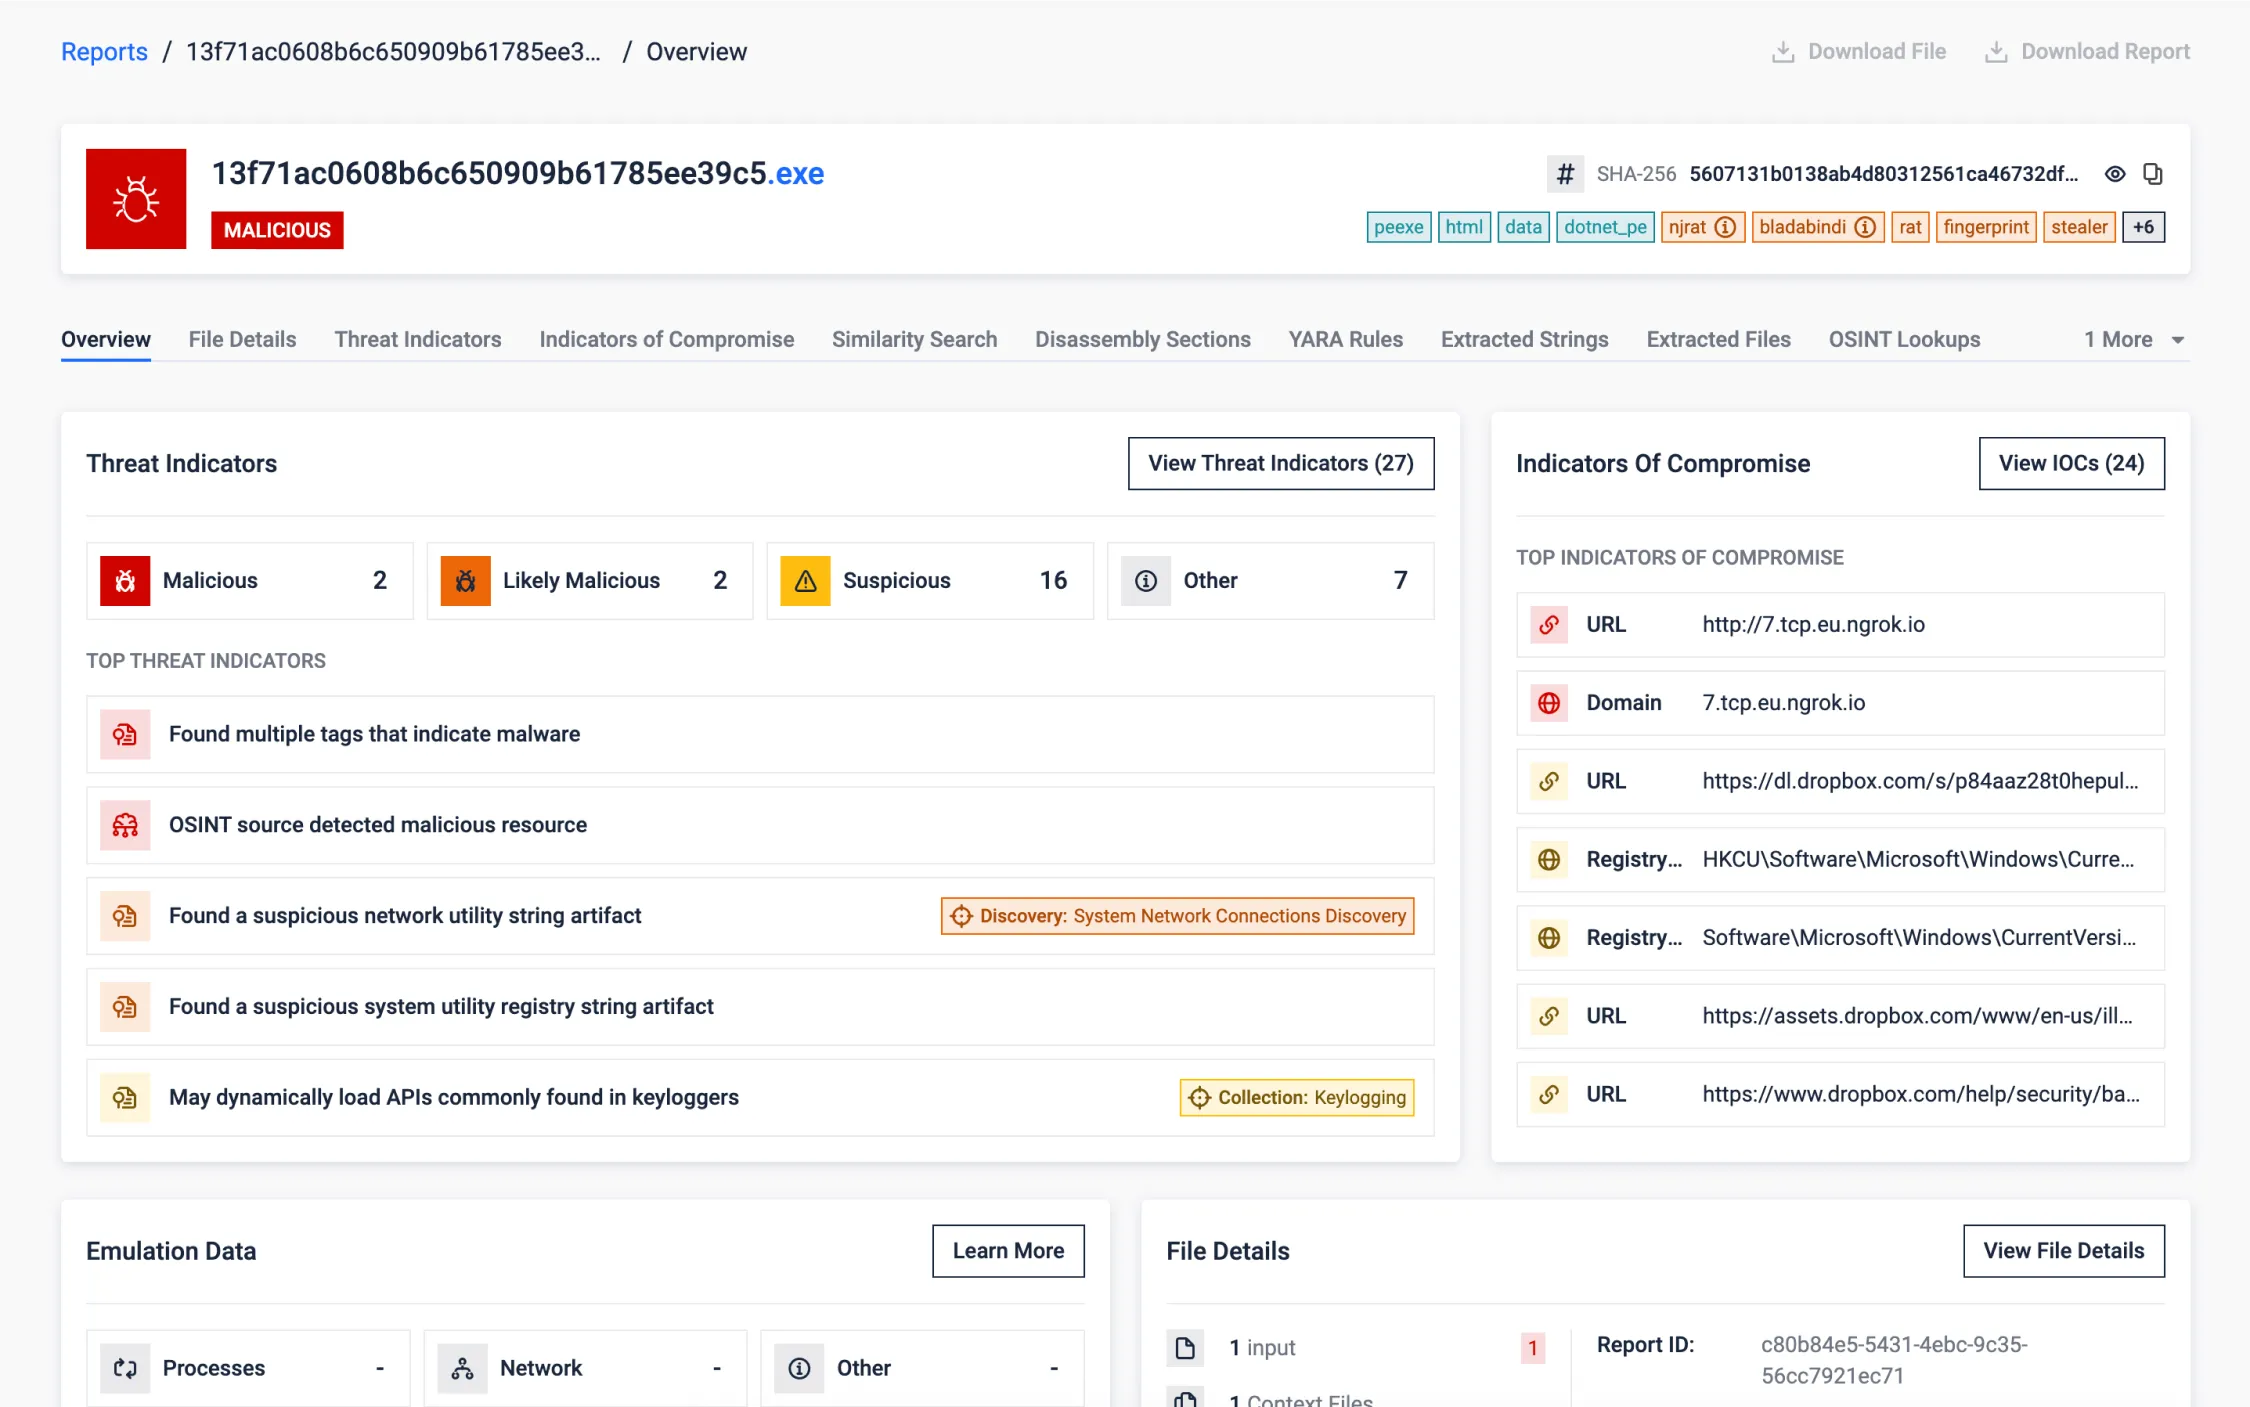
Archivo ejecutable .NET
El ejemplo que estamos analizando se ha creado utilizando el marco .NET. Aunque no mostramos el código CIL real, nuestro proceso de descompilación extrae y presenta información relevante, como cadenas de texto, entradas del Registro y API .
Además, analizamos los metadatos de .NET para identificar funciones y recursos específicos de .NET. Este proceso permite extraer información detallada sobre el ensamblado, como métodos, clases y recursos incrustados, lo cual es fundamental para analizar el comportamiento y la estructura de las aplicaciones .NET.
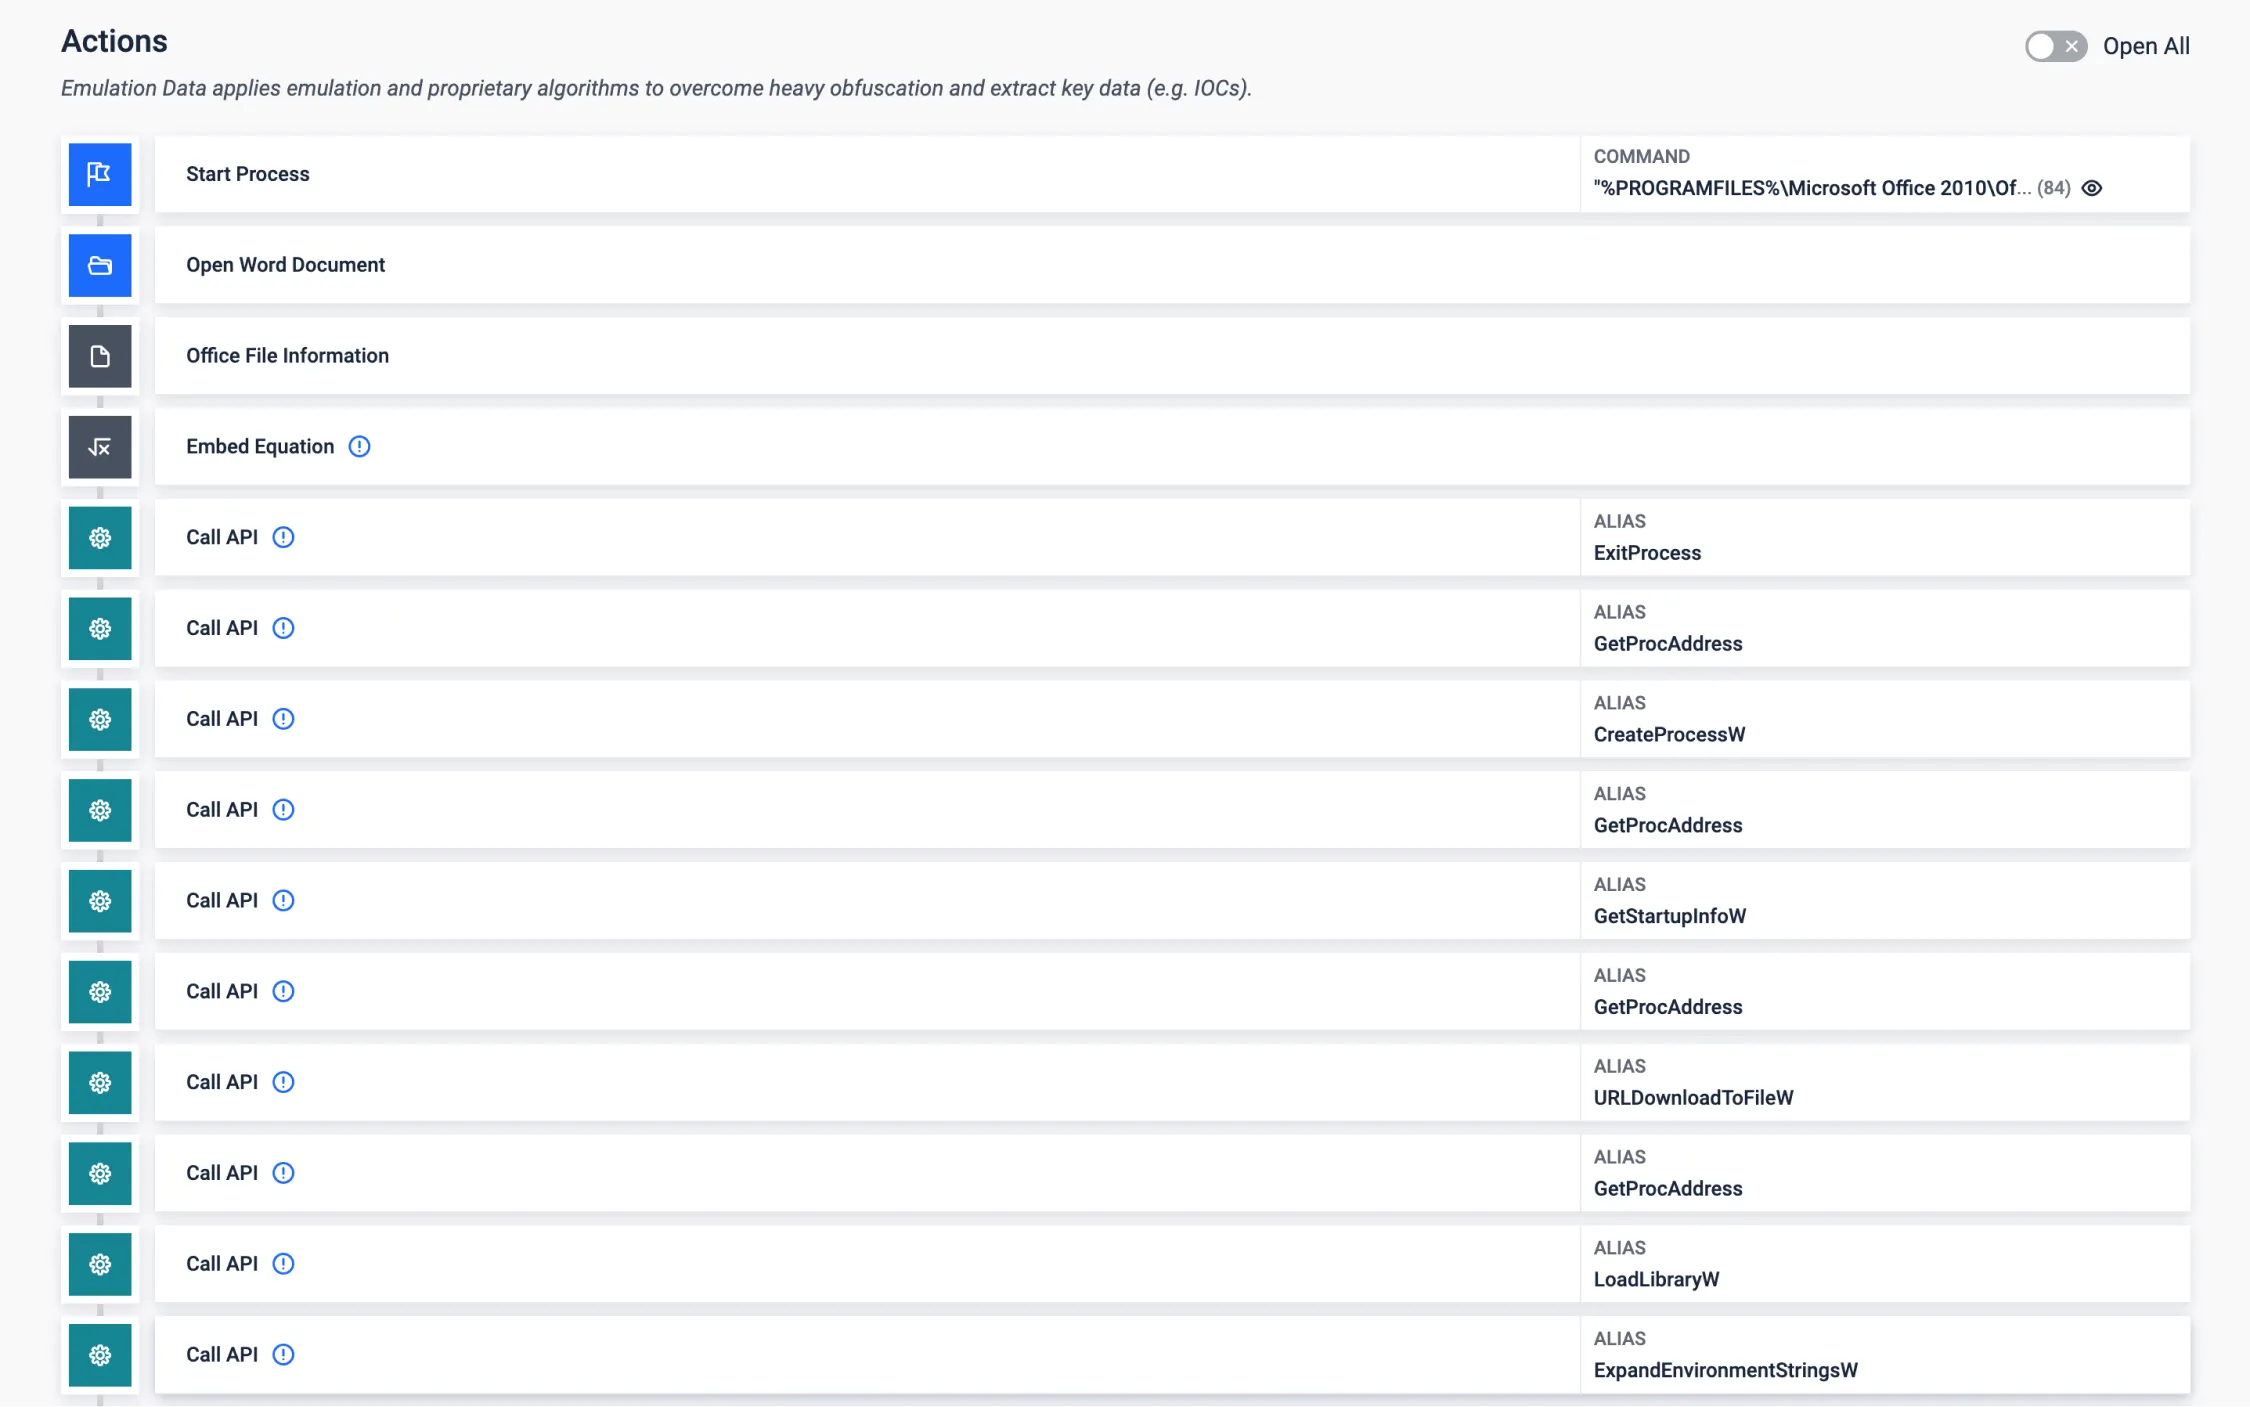
Emulación de código shell
Muchas vulnerabilidades de aplicaciones transmiten su carga útil final en formato binario sin procesar (shellcode), lo que puede suponer un obstáculo a la hora de analizarla. Gracias a nuestra emulación de shellcode, podemos detectar y analizar el comportamiento de la carga útil final; en este ejemplo, se trata de una vulnerabilidad de Office muy explotada en el editor de ecuaciones. De este modo, se abre la puerta a la recopilación de los IOC pertinentes.
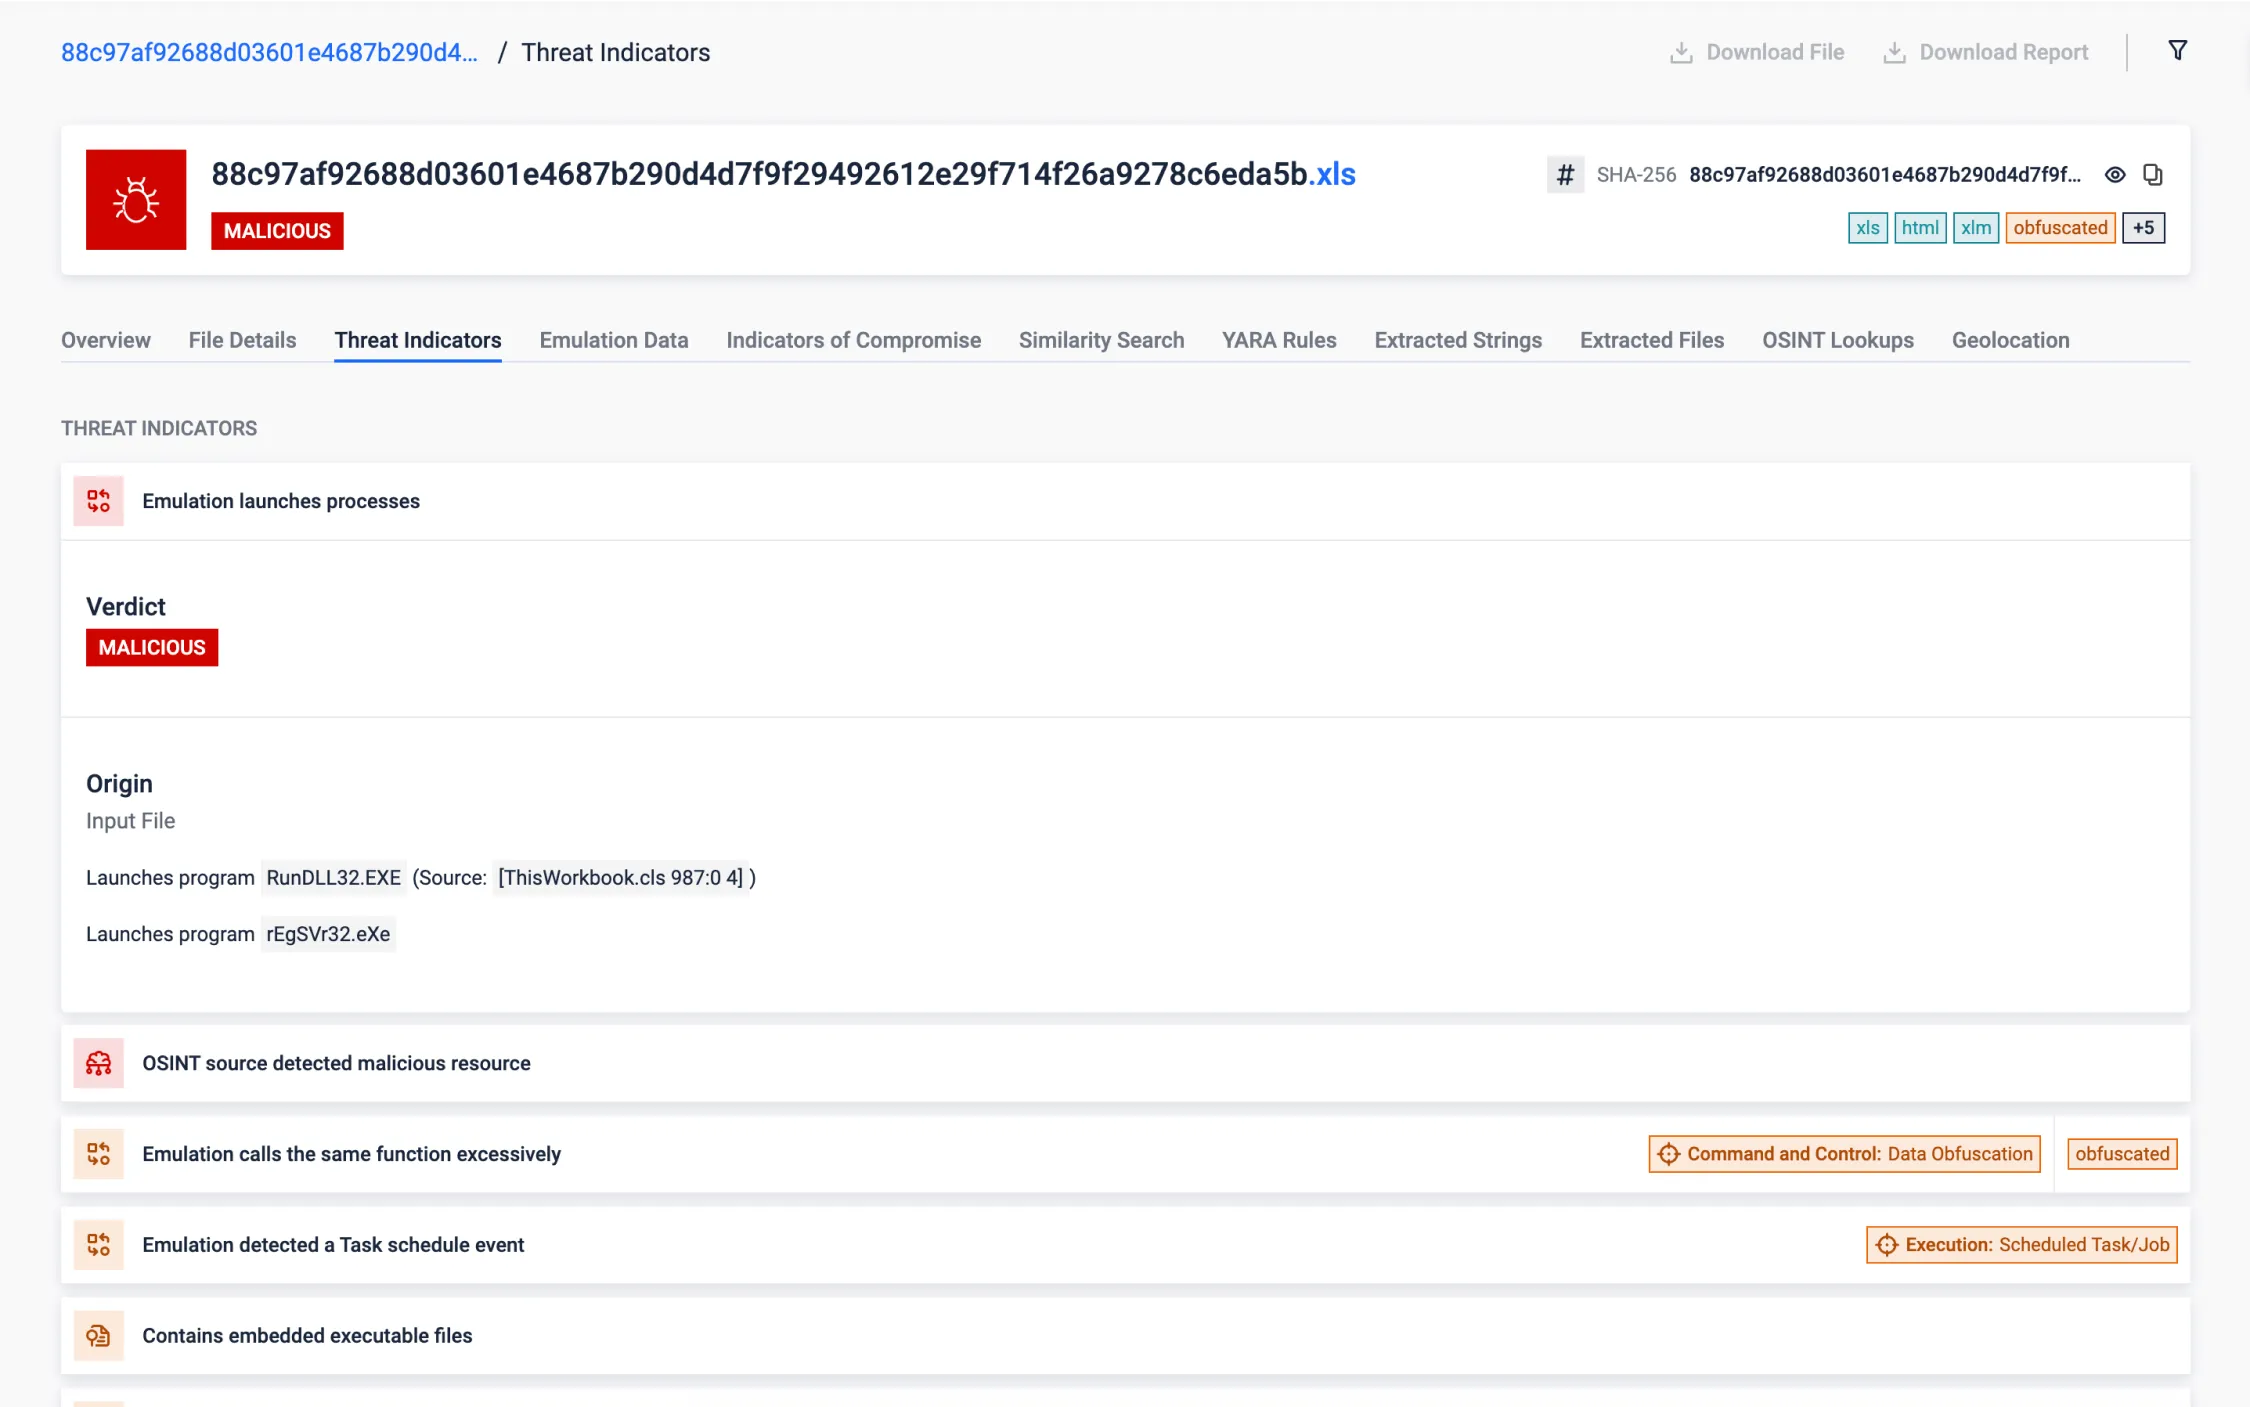
Macro VBA muy ofuscada
Las macros VBA ofuscadas suponen un reto importante a la hora de ofrecer un tiempo de respuesta razonable ante amenazas activas. Este código confuso convierte el análisis y la comprensión de las amenazas en una tarea de gran complejidad que exige mucho tiempo y esfuerzo. Nuestra tecnología de emulación VBA de vanguardia es capaz de superar estos retos y ofrece un análisis exhaustivo de las macros VBA ofuscadas, junto con información clara sobre su funcionamiento, en cuestión de segundos.
La muestra analizada es un documento de Excel con código VBA muy ofuscado que descarga y ejecuta un archivo DLL de .NET, junto con un archivo LNK encargado de continuar la cadena de ejecución del malware. Tras la emulación de VBA, MetaDefender identifica los procesos iniciados y la función principal de desofuscación, extrae automáticamente las cadenas ofuscadas y guarda los archivos descargados (previamente codificados de forma estática y cifrados en el código VBA). Esto revela rápidamente el objetivo principal del malware y nos brinda la posibilidad de realizar un análisis más detallado de esta amenaza.
Sandbox mediante el Programador de tareas
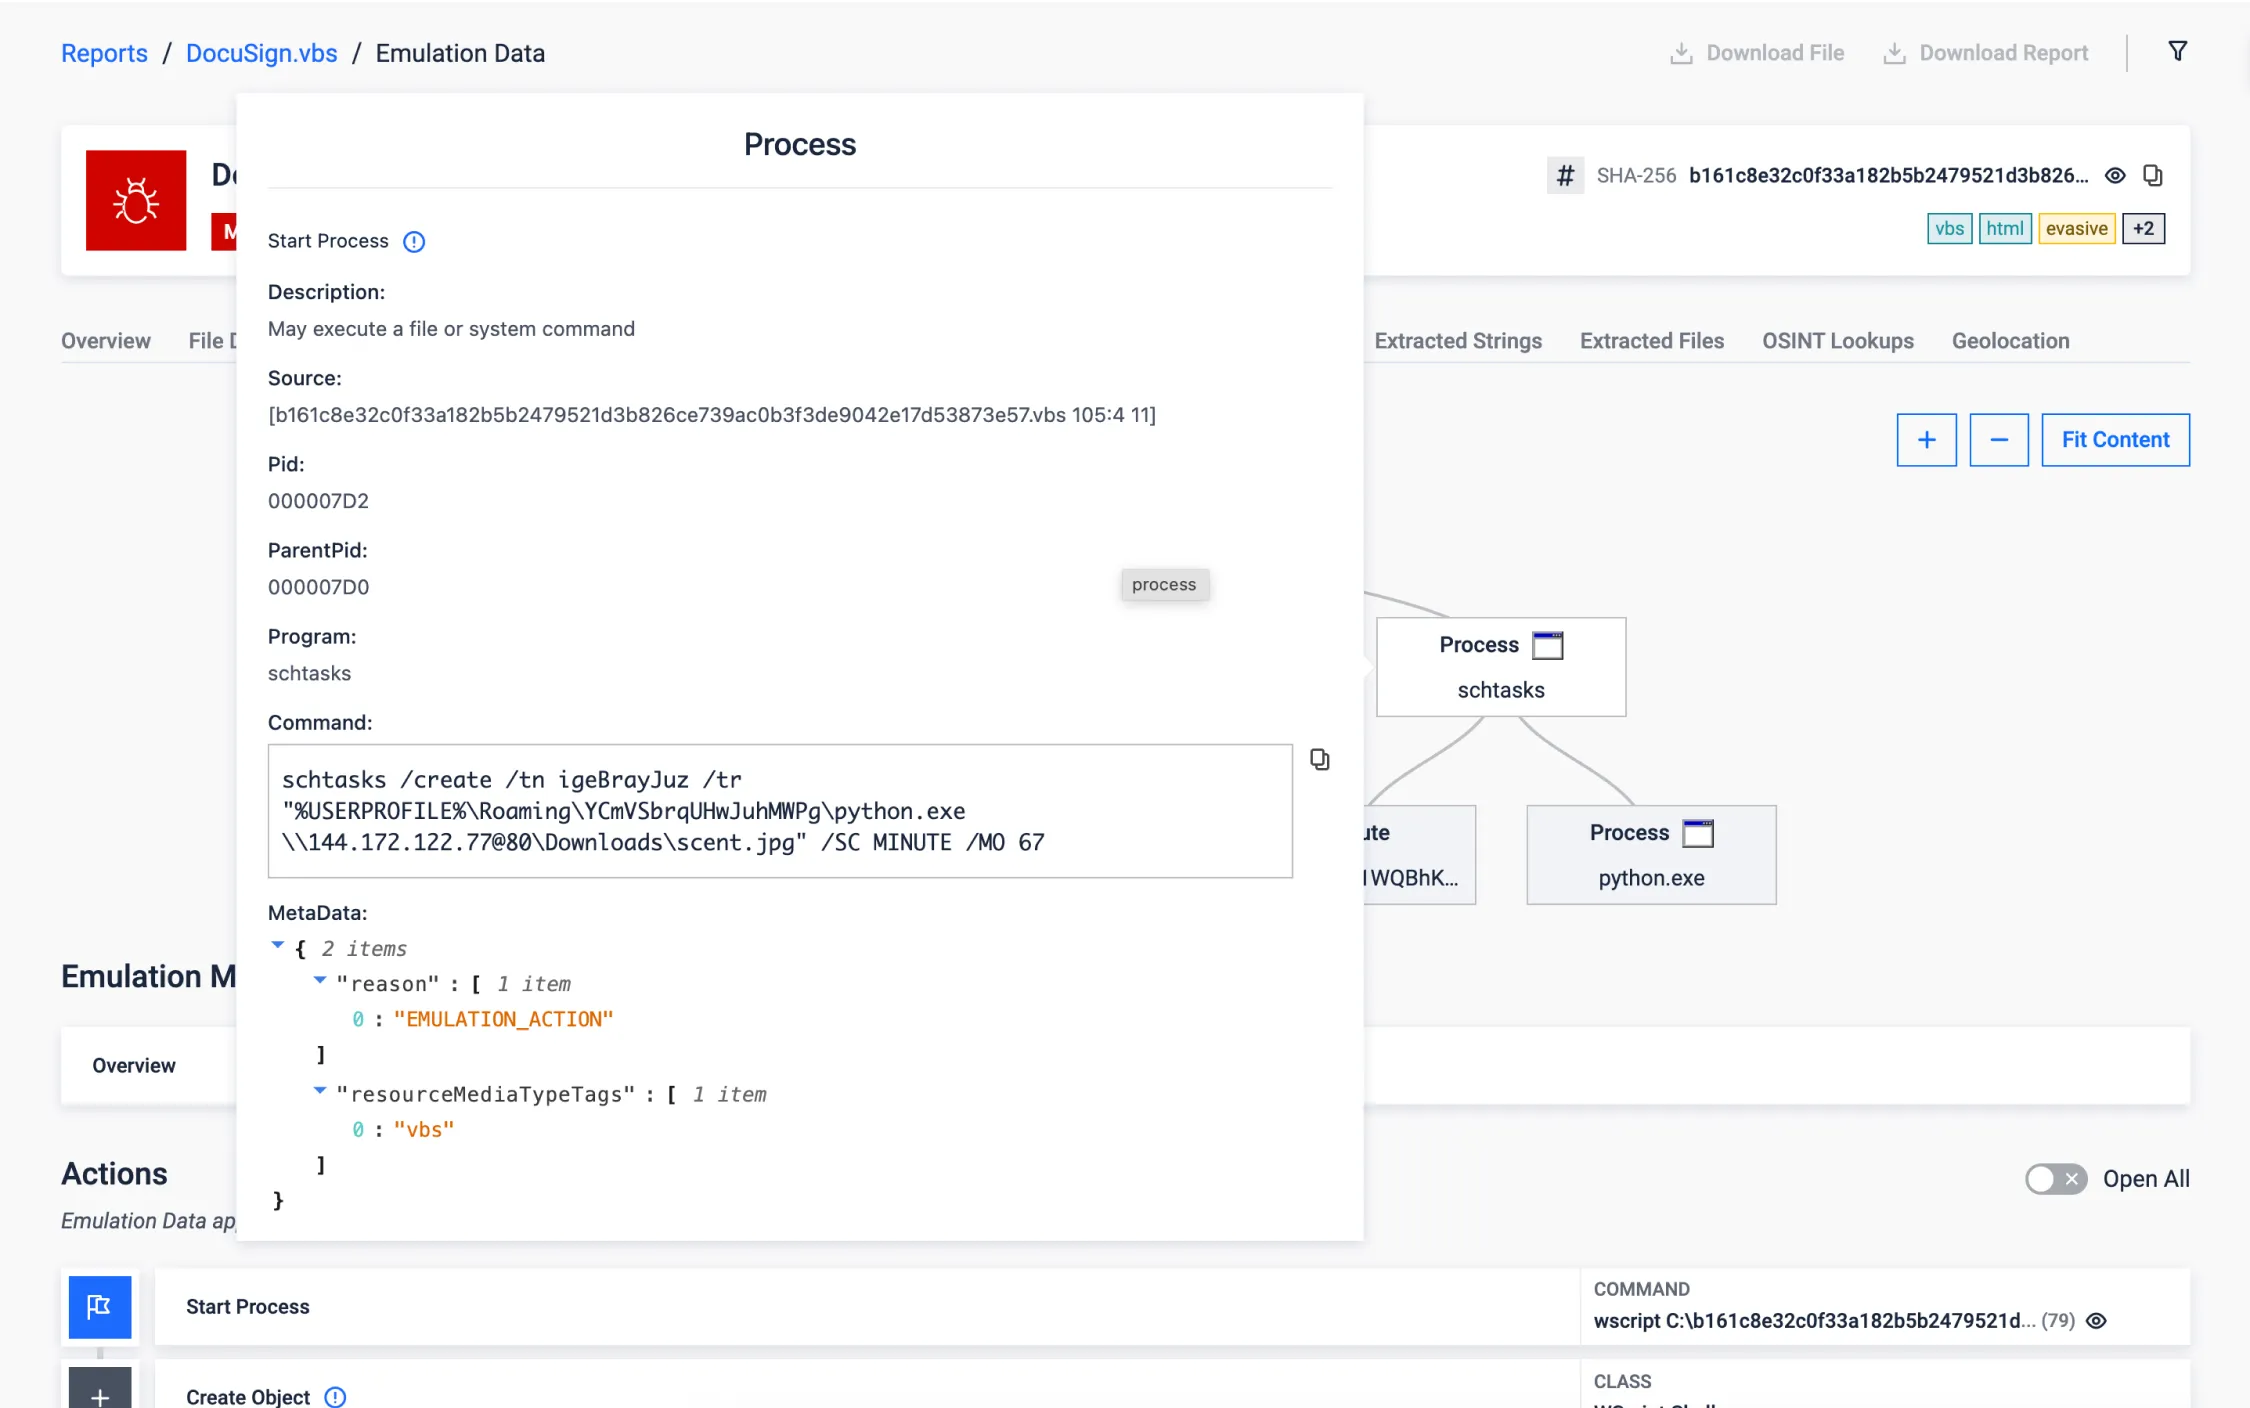
El uso del Programador de tareas de Windows para ejecutar cargas maliciosas en un momento posterior es una técnica sigilosa que se ha observado en amenazas recientes para eludir los entornos de sandbox. Aprovecha el retraso en la ejecución para eludir eficazmente el breve intervalo de análisis característico de los entornos de sandbox.
El siguiente ejemplo es un código VBScript ofuscado que descarga la carga maliciosa y crea una tarea programada para ejecutarla 67 minutos después. Los entornos de pruebas tradicionales mantienen la ejecución solo durante unos minutos, por lo que el comportamiento malicioso nunca saldría a la luz. Por el contrario, nuestro emulador de VBScript es capaz de detectar y superar esta técnica de evasión (T1497), adaptando el entorno de ejecución para continuar con el análisis y obteniendo el informe completo en 12 segundos.
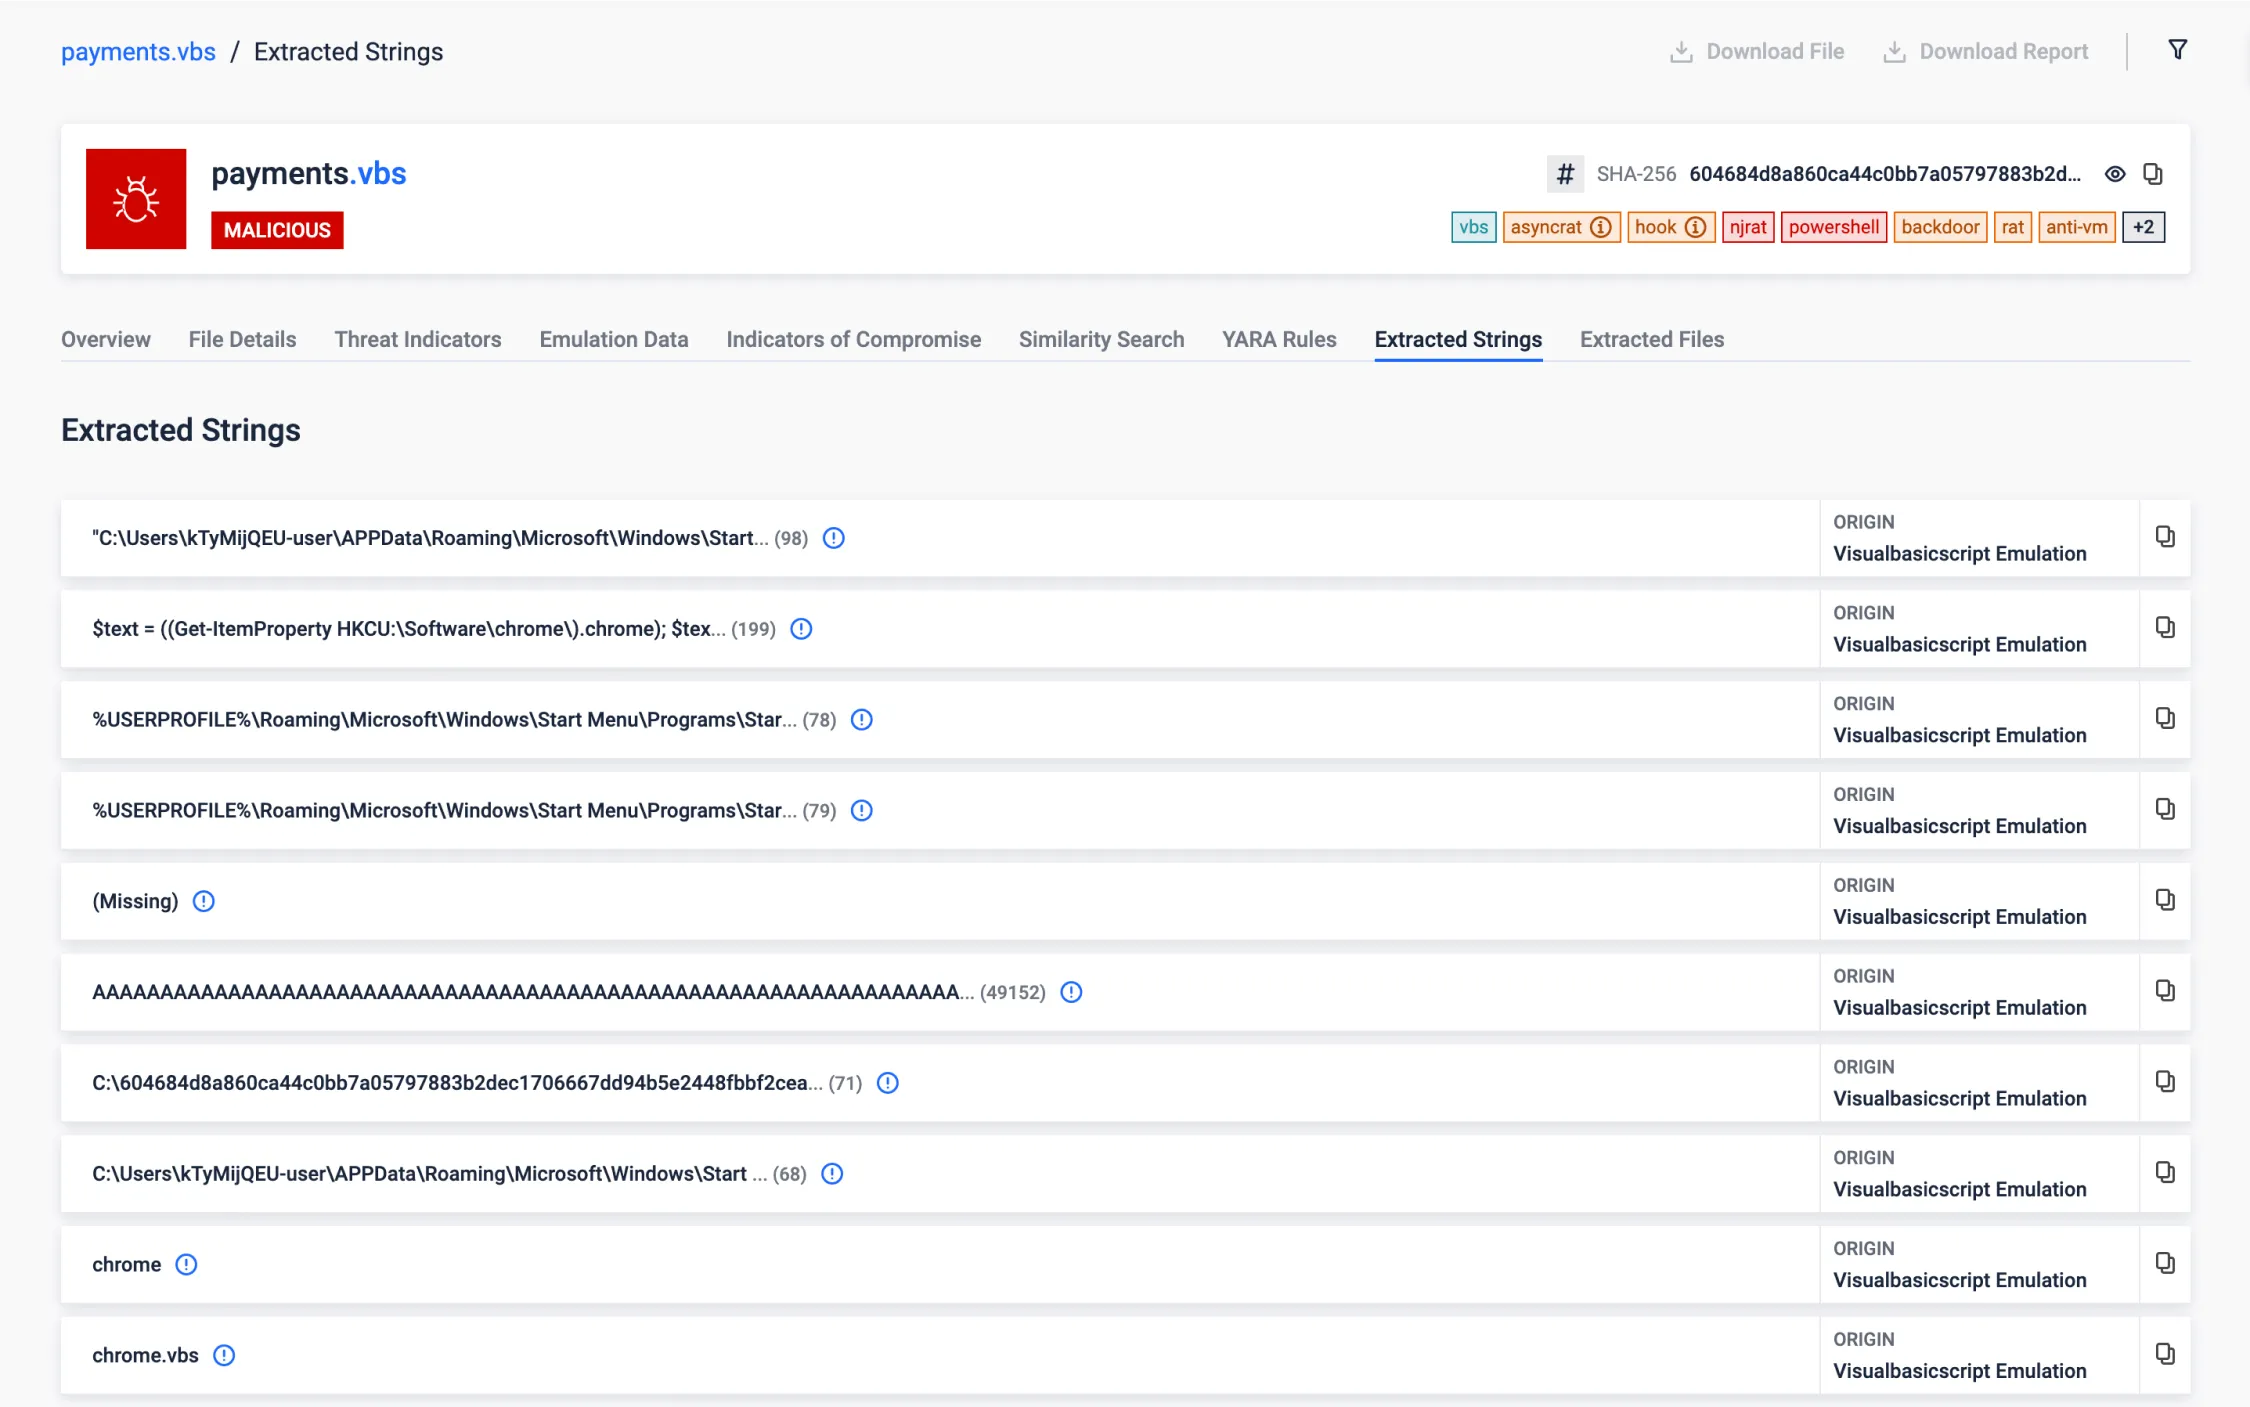
Reflexión en .NET
NET Reflection es una potente función que ofrece el marco .NET y que permite a los programas inspeccionar y manipular la estructura y el comportamiento de los archivos .NET en tiempo de ejecución. Permite examinar ensamblados, módulos y tipos, así como crear dinámicamente instancias de tipos, invocar métodos y acceder a campos y propiedades.
El malware puede utilizar la reflexión para cargar y ejecutar dinámicamente código procedente de ensamblados a los que no se hace referencia en tiempo de compilación, lo que le permite obtener cargas útiles adicionales de servidores remotos (o ocultas en el propio archivo) y ejecutarlas sin guardarlas en el disco, reduciendo así el riesgo de ser detectado.
En este caso, podemos ver cómo el VBScript analizado carga y ejecuta un ensamblado .NET en memoria directamente a partir de los bytes almacenados en un registro de Windows.
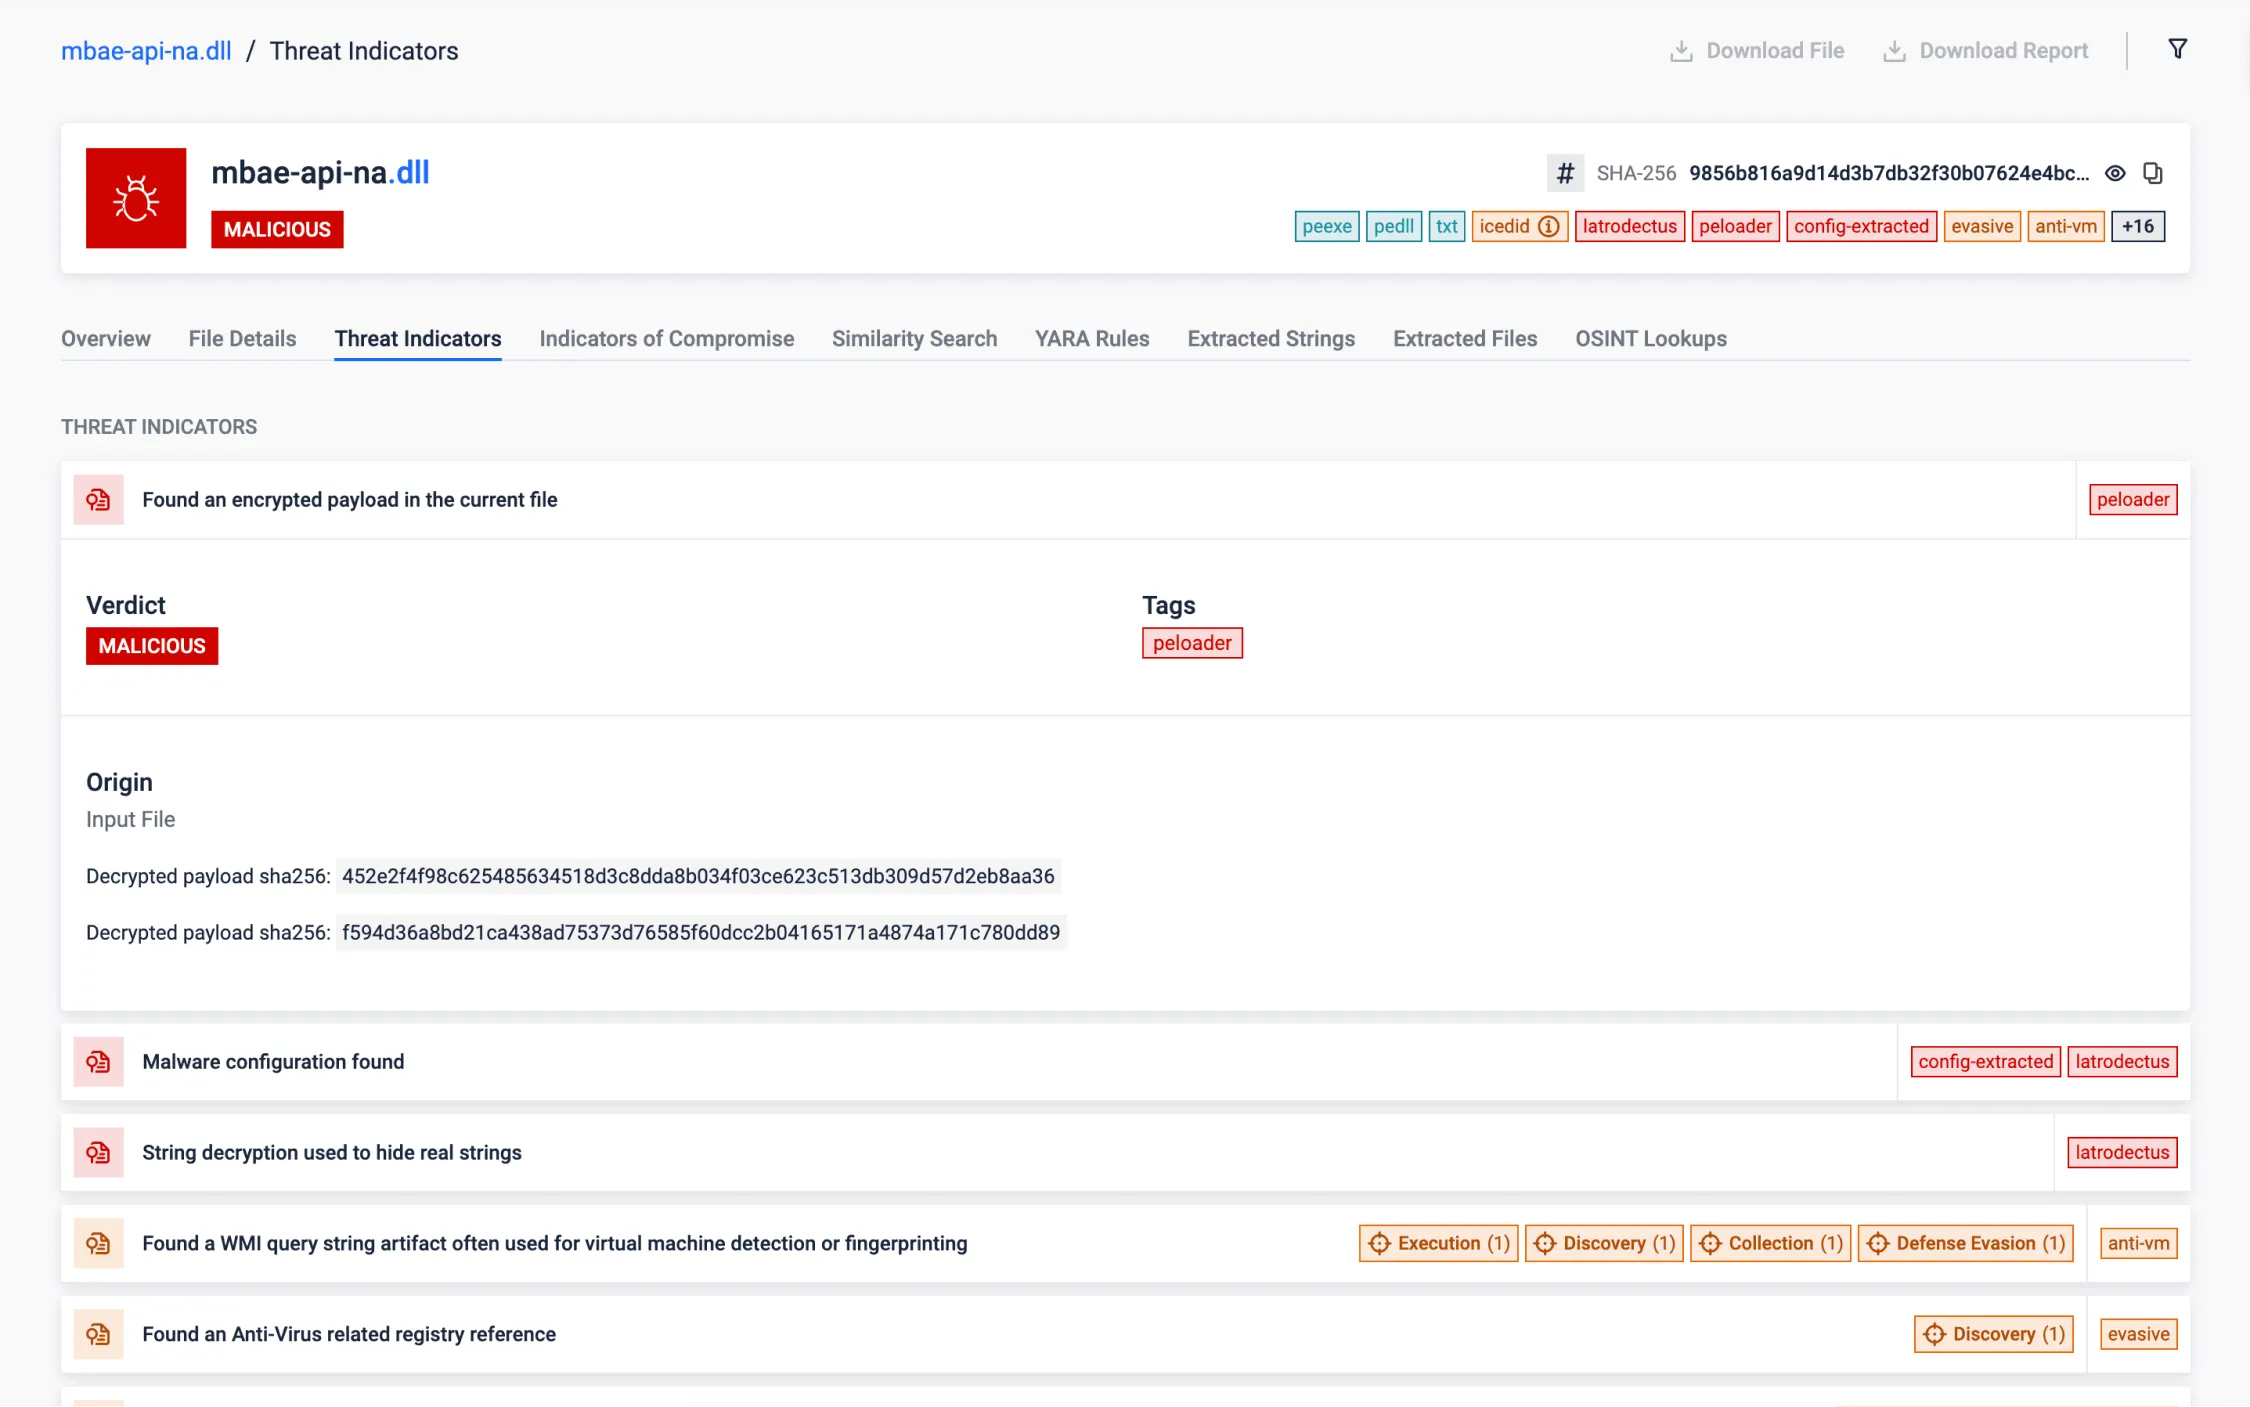
Descifrado XOR de la carga útil almacenada en el recurso PE
Esta función permite revelar artefactos ocultos encriptados dentro de los recursos PE. Los artefactos maliciosos suelen encriptarse para eludir la detección y ocultar la verdadera intención de la muestra. Descubrir estos artefactos es esencial, ya que suelen contener datos críticos (como información C2) o cargas útiles. Al extraerlos, el entorno de pruebas puede realizar un análisis más exhaustivo, con mayores posibilidades de identificar los IOC más valiosos.
Este ejemplo almacena esos artefactos cifrados mediante el algoritmo XOR, sencillo pero eficaz para eludir la detección. Al analizar los patrones de los datos cifrados, es posible adivinar la clave de cifrado, lo que permite descifrar el contenido oculto.
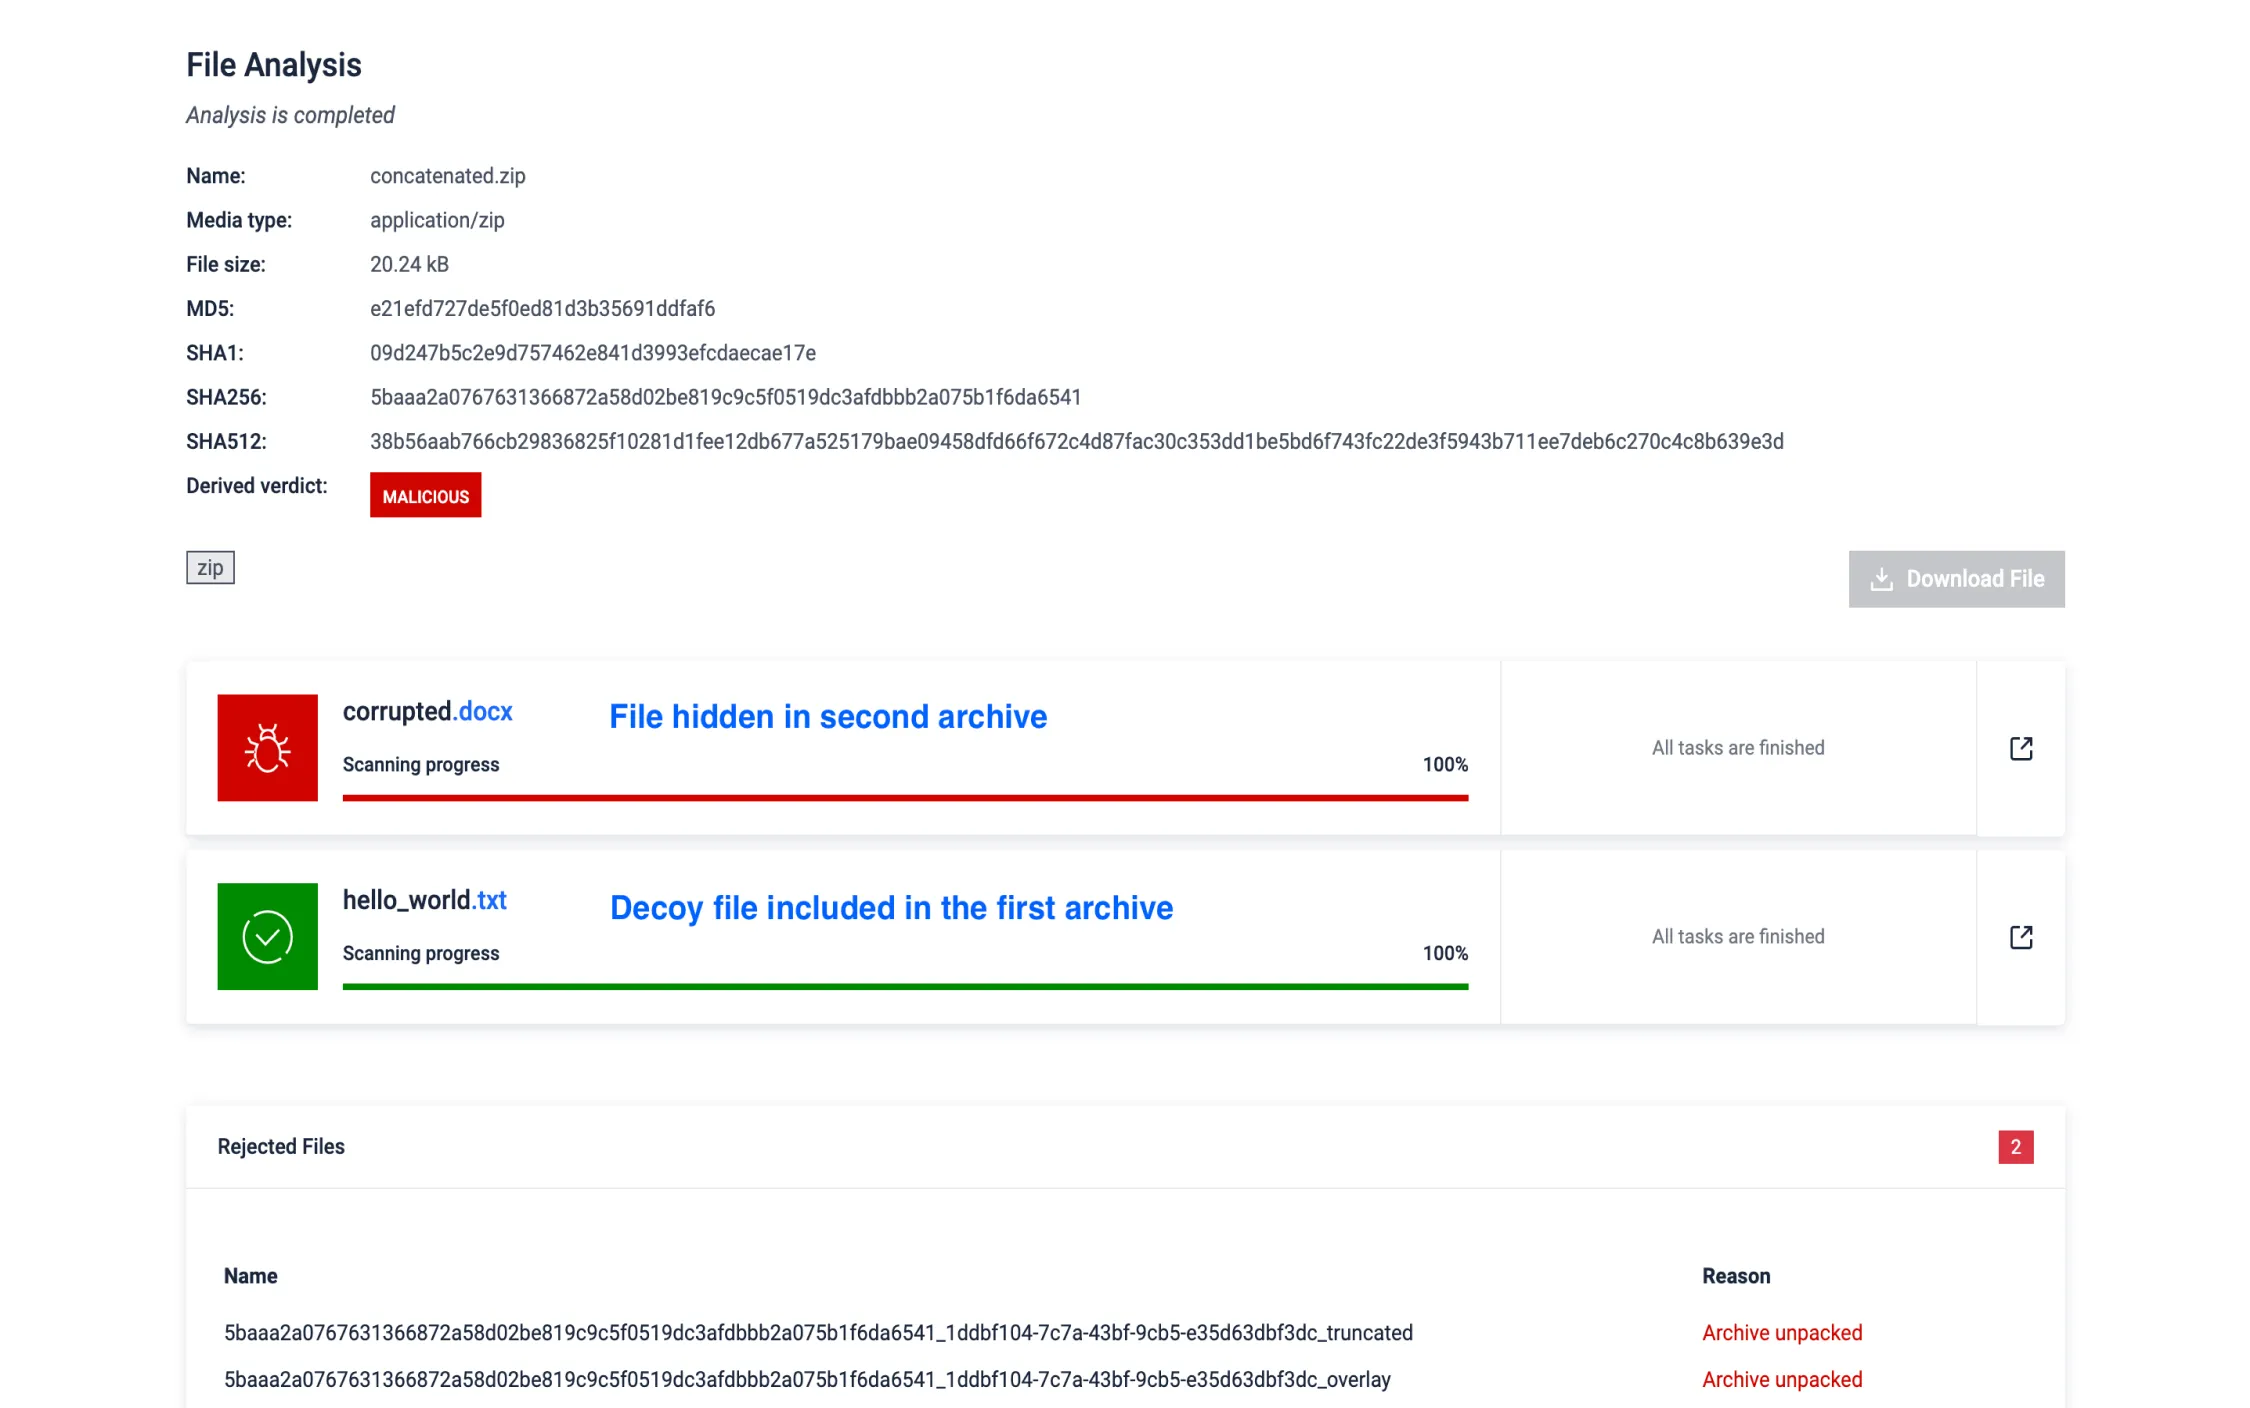
Concentración en el Archivo Evasivo
Los atacantes utilizan la concatenación de archivos comprimidos para ocultar malware, uniendo varios archivos comprimidos en un único archivo y aprovechando las diferencias en la forma en que las distintas herramientas los procesan. Esta técnica genera múltiples directorios centrales —elementos estructurales clave que utilizan los gestores de archivos comprimidos—, lo que provoca discrepancias durante la extracción y permite eludir la detección de contenido malicioso oculto en partes del archivo que pasan desapercibidas.
MD Sandbox y extrae el contenido de todos los archivos concatenados, garantizando que no se pase por alto ningún archivo y neutralizando de forma eficaz esta técnica evasiva.
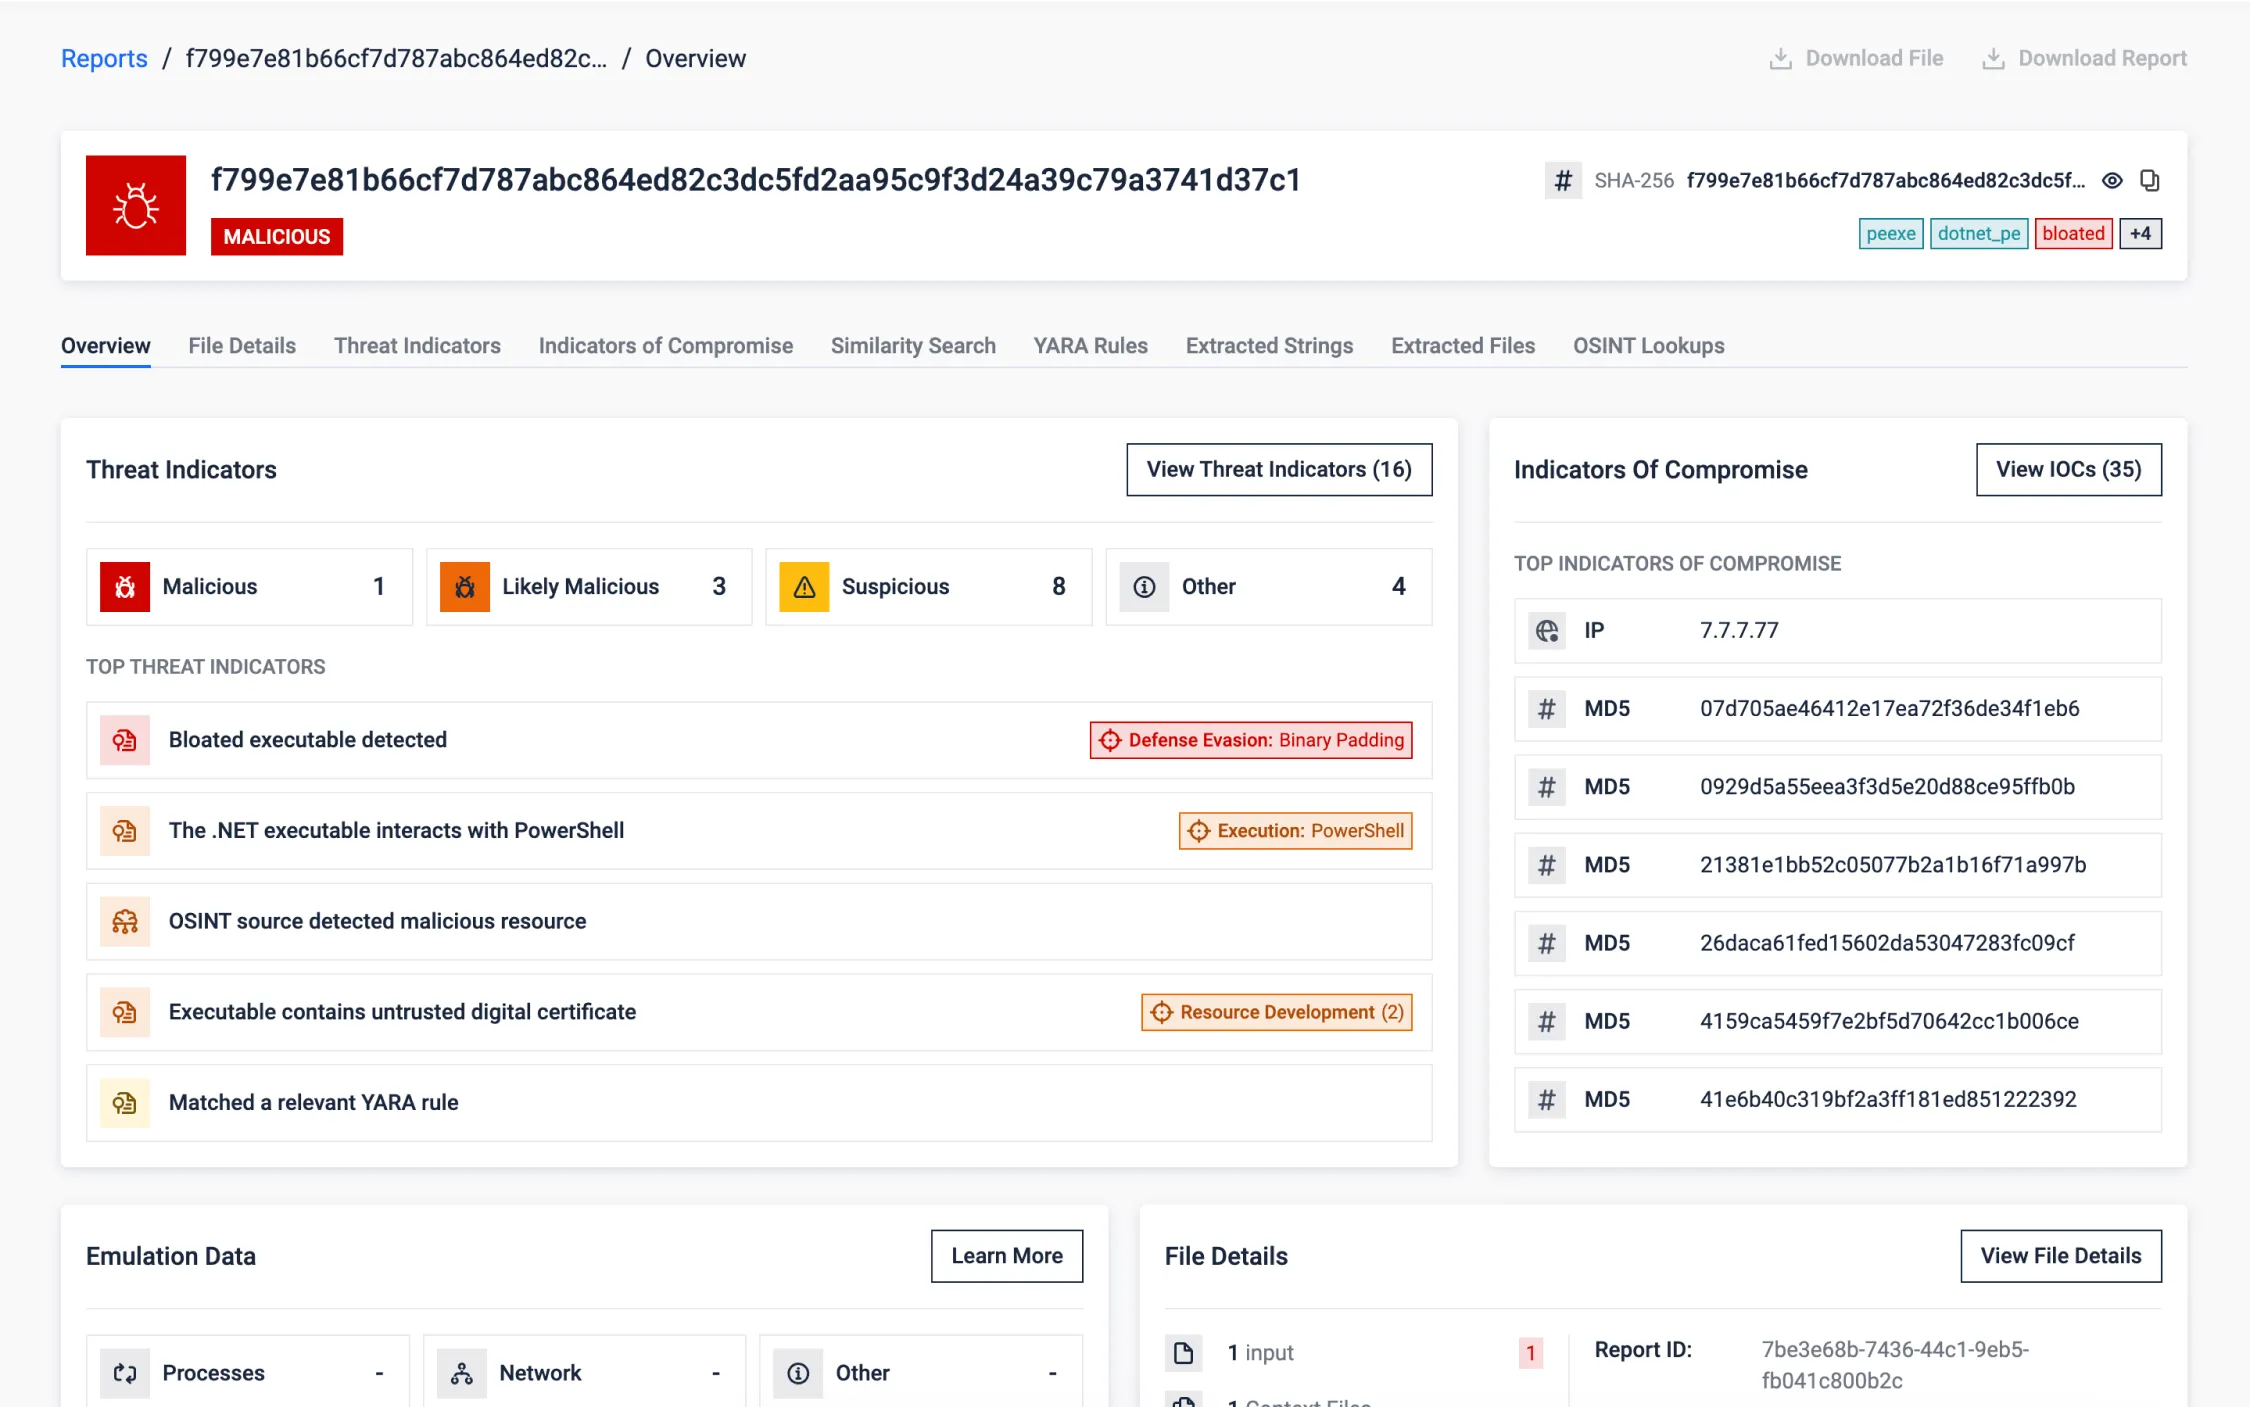
Cómo reducir el tamaño excesivo de los ejecutables
Los autores de amenazas inflan deliberadamente los archivos ejecutables con datos basura para eludir la detección, aprovechando las limitaciones de recursos y las restricciones de tiempo de análisis en los entornos de pruebas. Esta técnica de evasión tiene como objetivo saturar las herramientas o eludir los análisis al superar los límites de tiempo.
El entorno de pruebas de MD detecta a tiempo los ejecutables sobredimensionados, elimina los datos innecesarios y procesa un archivo más pequeño para un análisis eficiente. Este proceso de optimización se centra en diversos métodos, como la eliminación de datos innecesarios en superposiciones, secciones PE y certificados, lo que garantiza una detección precisa al tiempo que se conservan los recursos originales.
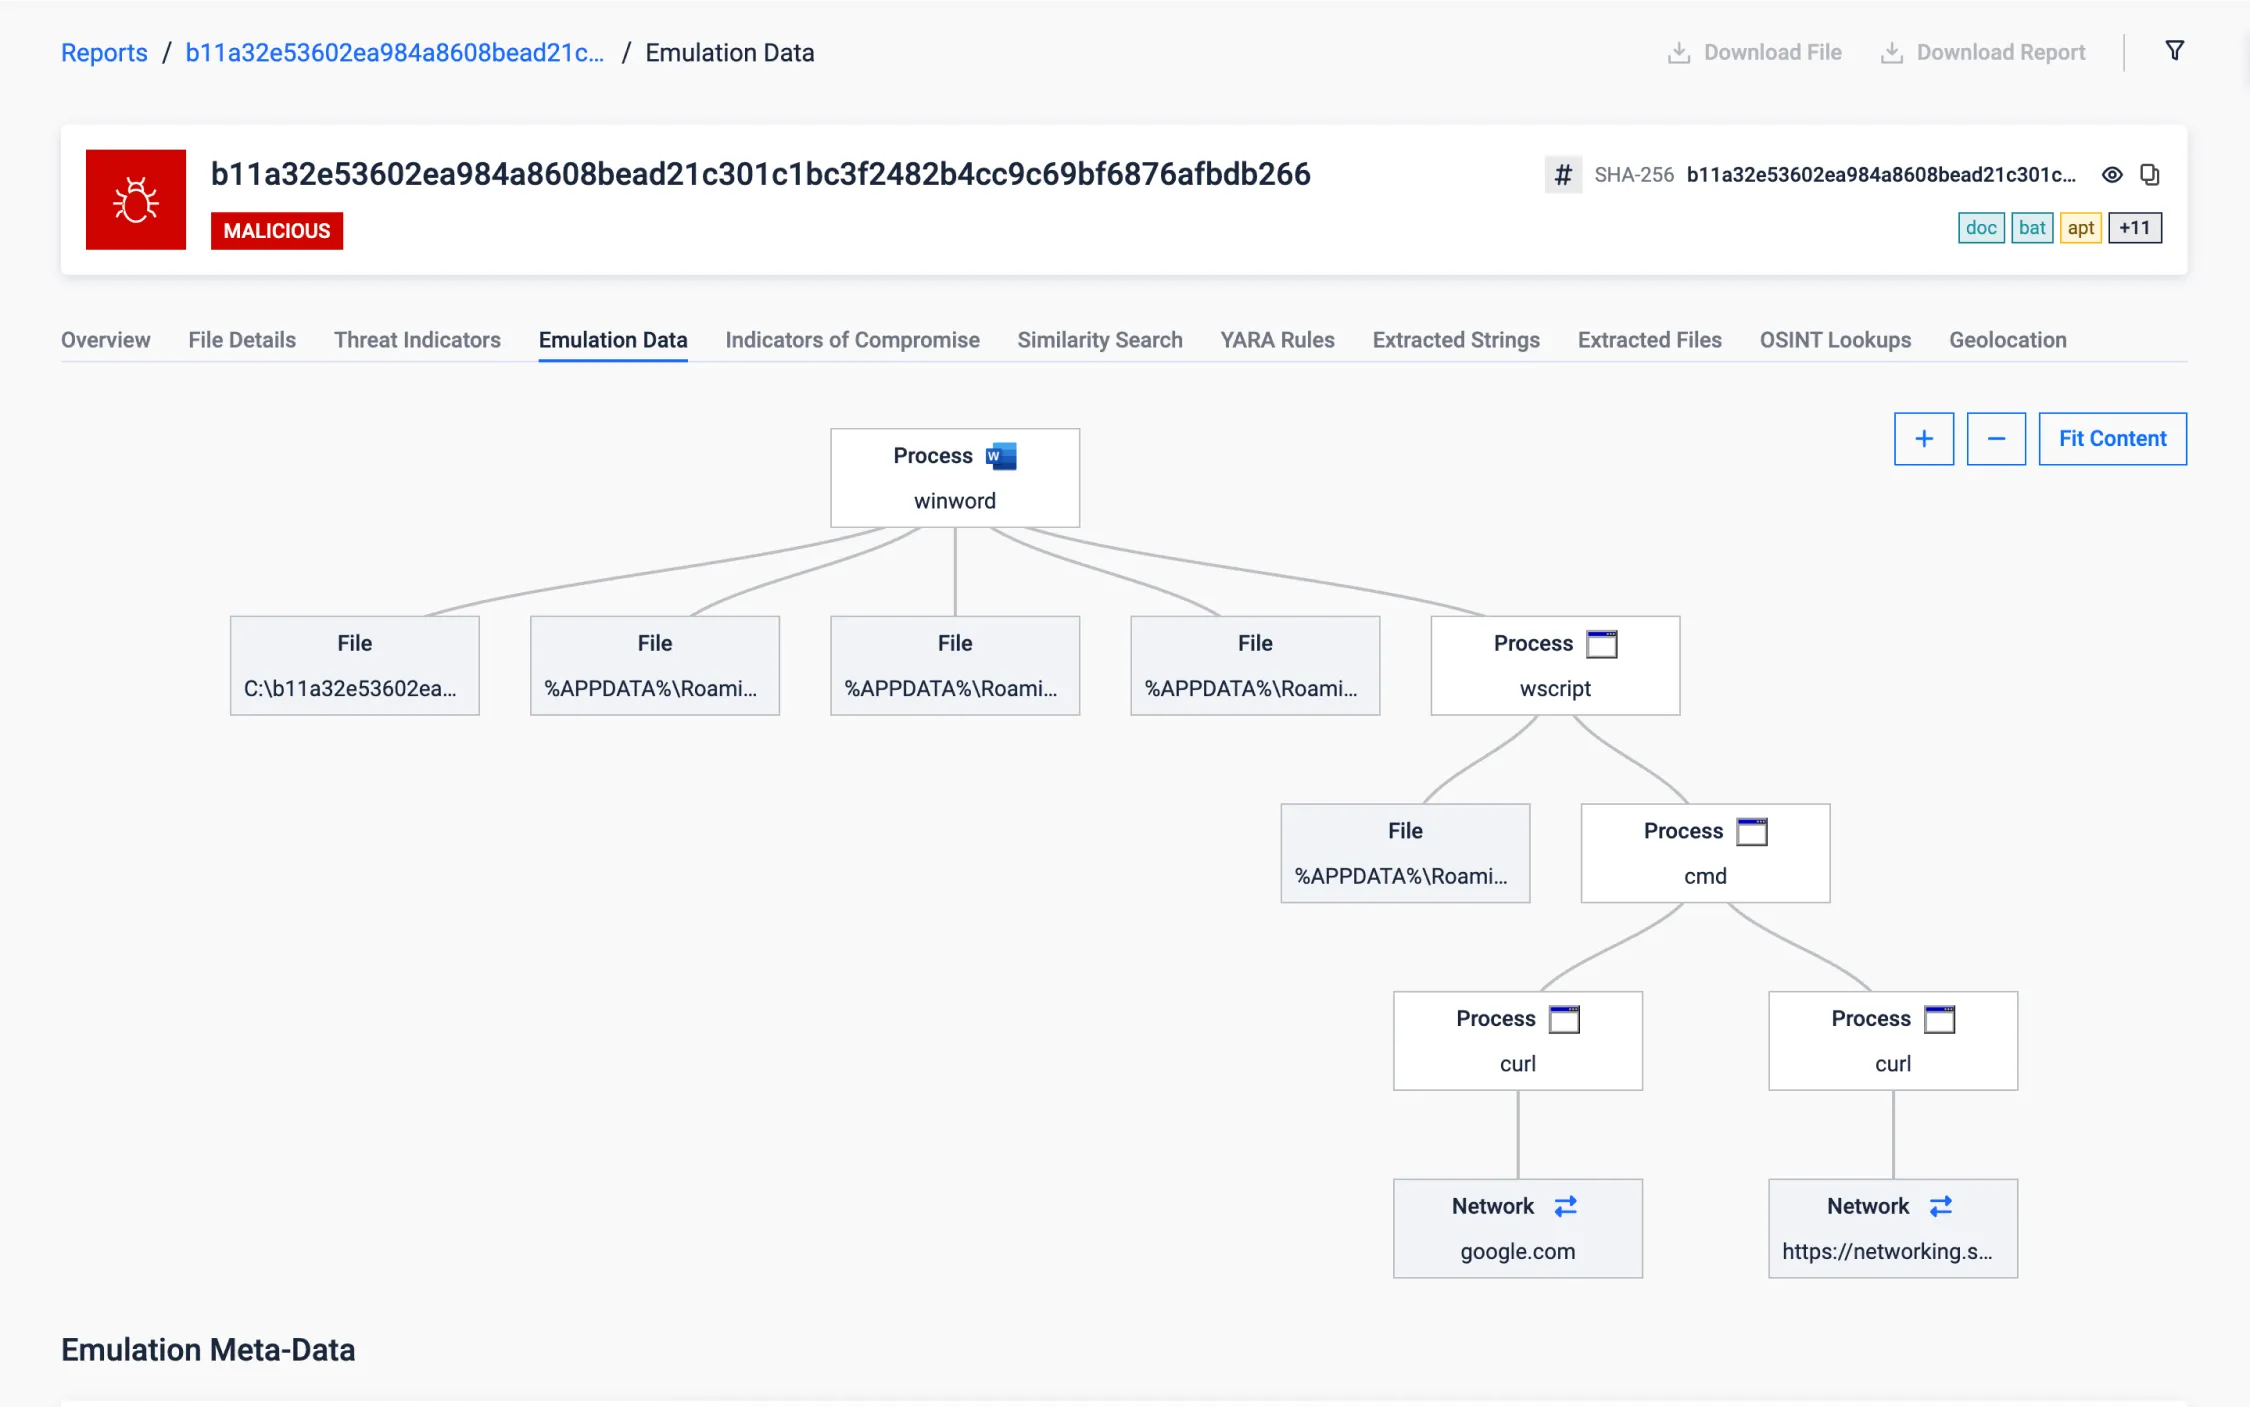
Documento sobre infraestructuras críticas
Este documento de Office tiene como objetivo infraestructuras críticas en Irán (con contenido en persa) para robar información confidencial, como credenciales y documentos, y realiza capturas de pantalla periódicamente, posiblemente con fines de espionaje.
Una vez establecida la persistencia, realiza una comprobación inicial discreta de la conectividad a Internet (con un dominio de confianza como google.com) para garantizar una conexión fiable, posponiendo las acciones posteriores hasta que las condiciones de la red permitan continuar con el ataque. Se trata de una táctica que se observa con frecuencia en ataques contra infraestructuras críticas, entornos en los que el acceso a Internet puede ser intermitente o estar restringido.
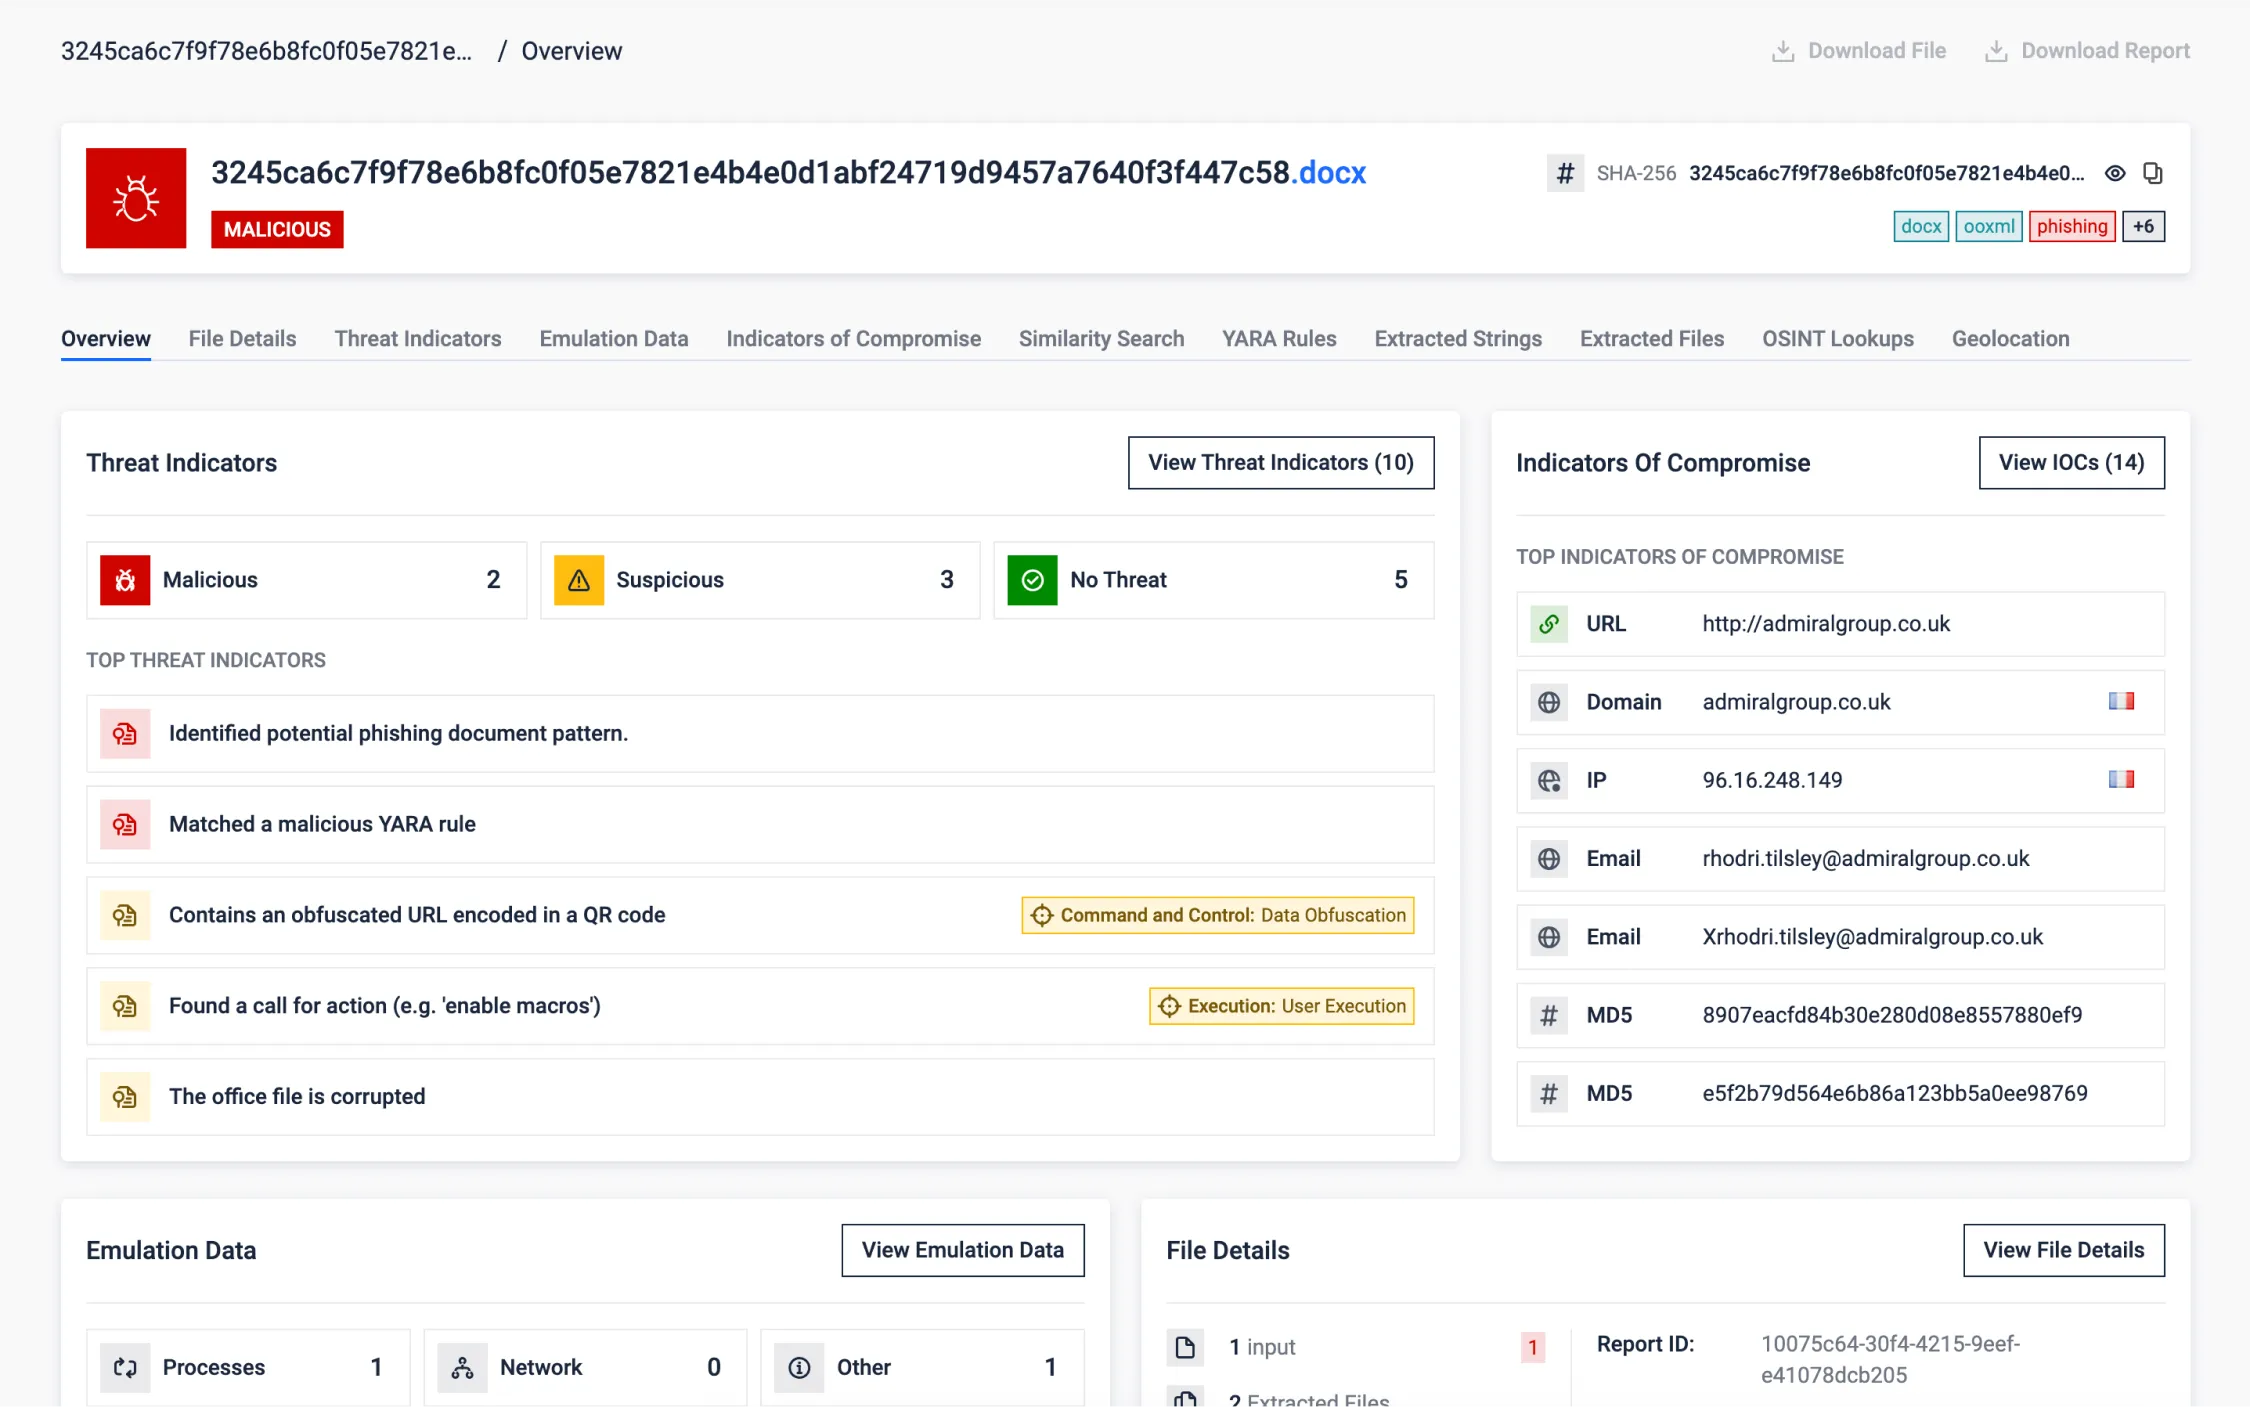
Elusión mediante documentos OOXML (Office) corruptos
Los investigadores descubrieron documentos OOXML (documentos de oficina modernos) dañados intencionadamente. Al modificar el contenido binario cerca de los encabezados internos del archivo, los escáneres automáticos pueden confundir estos archivos dañados a propósito con archivos ZIP e intentar extraer los archivos comprimidos.
Los visores de documentos repararán automáticamente el documento al abrirlo. En ese momento, aunque el documento contenga contenido de phishing, es posible que haya logrado eludir las defensas. El análisis automatizado no podrá leer su contenido y, por lo tanto, pasará por alto los indicadores relevantes.
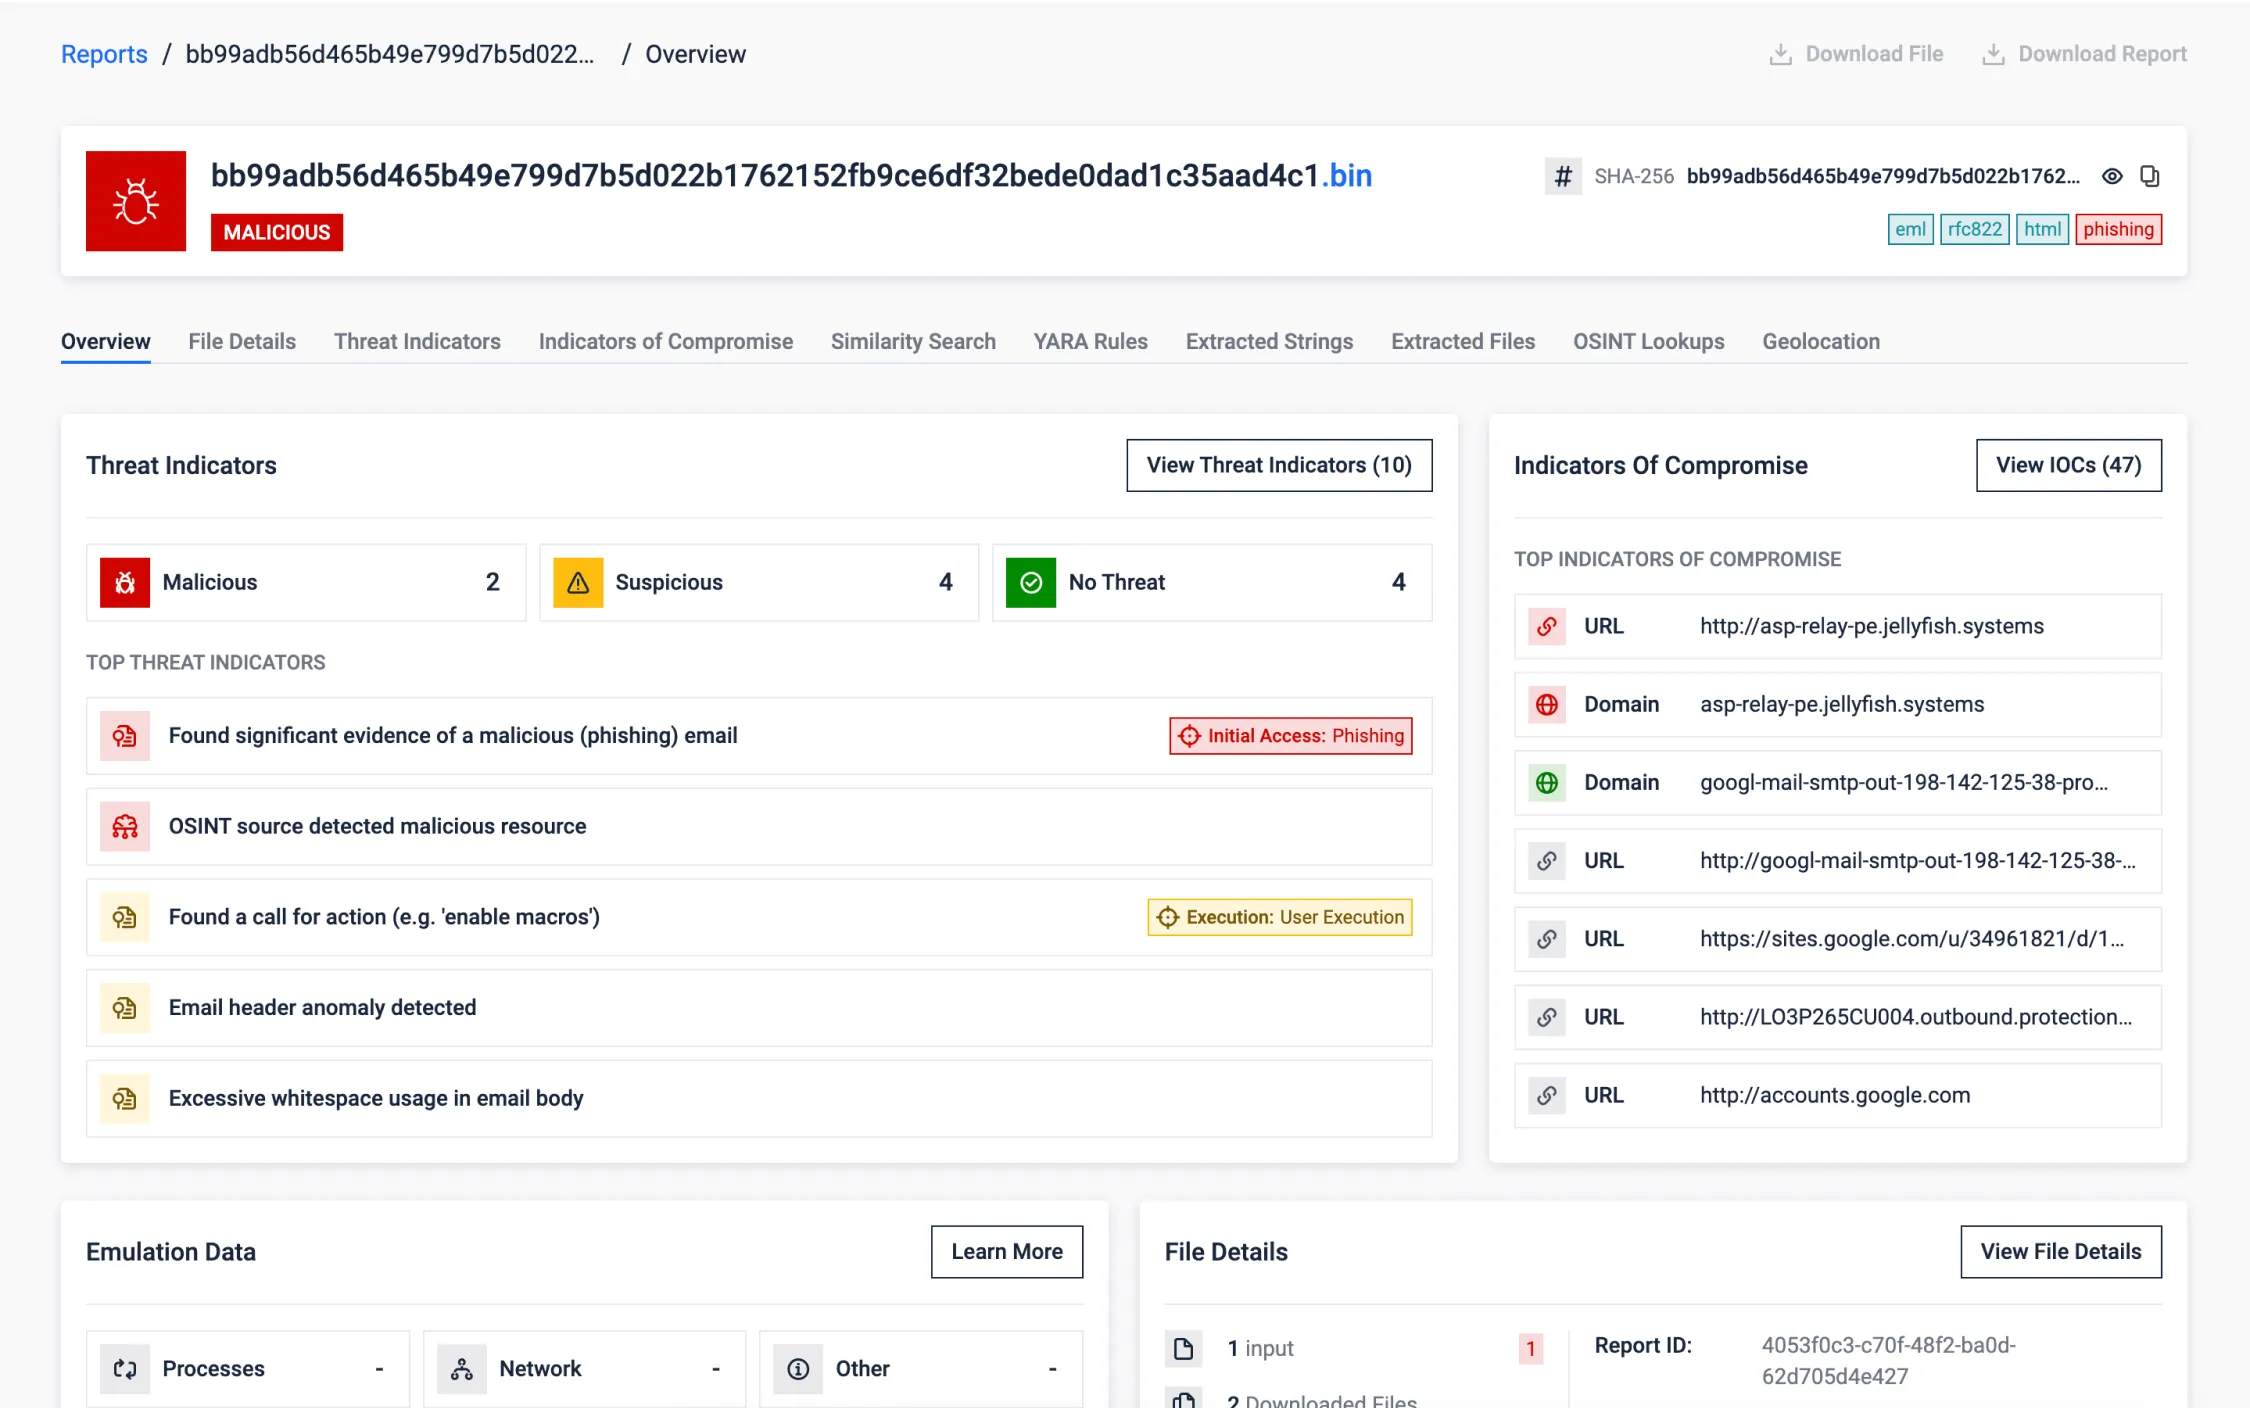
Detección de ataques de reenvío DKIM de Google
Los mecanismos de autenticación del correo electrónico, como SPF, DKIM y DMARC, son esenciales, pero los atacantes más sofisticados pueden, en ocasiones, eludirlos. Este ejemplo muestra un caso en el que un correo electrónico, a pesar de estar firmado de forma auténtica por Google y de superar las comprobaciones estándar, fue identificado como malicioso por MetaDefender .
MetaDefender detectó varias anomalías, junto con otros indicadores:
- Infracción de los límites de DKIM: se ha identificado contenido añadido fuera del ámbito de la firma DKIM.
- Técnicas de ofuscación: se ha detectado un uso excesivo de espacios en blanco con el fin de ocultar intenciones maliciosas.
- Patrones de phishing: llamadas a la acción urgentes que suelen caracterizar a los intentos de phishing.
- Análisis de encabezados: anomalías detectadas en los encabezados de los correos electrónicos relacionadas con el uso indebido de aplicaciones OAuth.
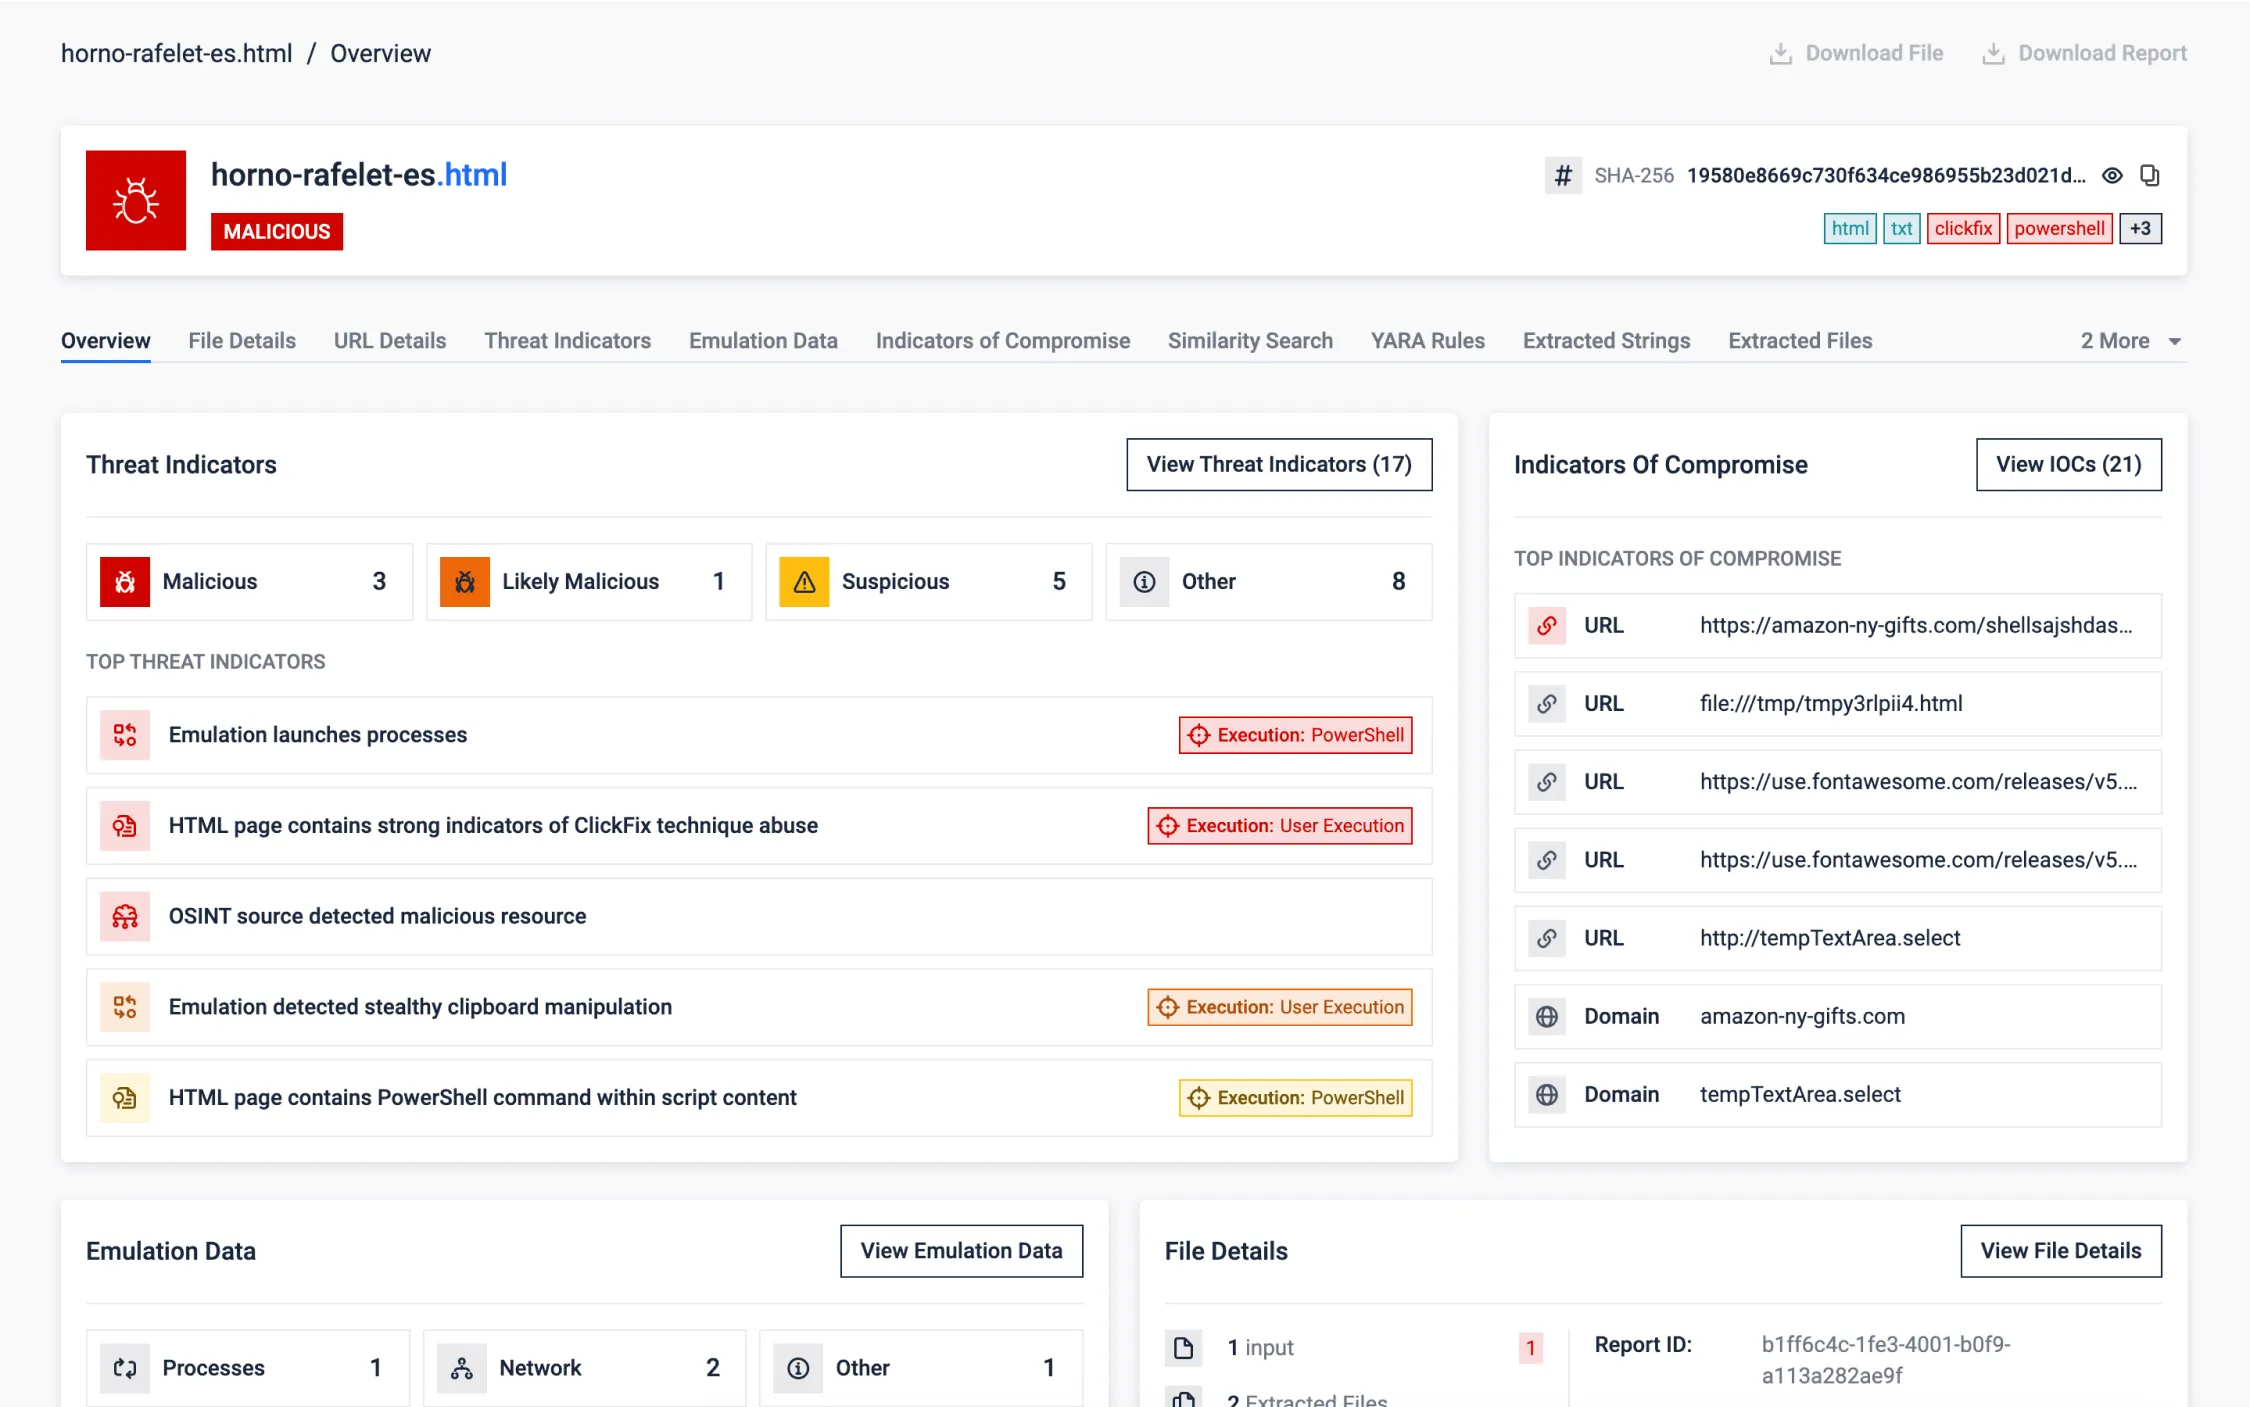
ClickFix, una técnica de ingeniería social en auge
ClickFix es una amenaza emergente basada en la web que utiliza técnicas de ingeniería social para engañar silenciosamente a los usuarios y hacer que ejecuten comandos maliciosos. A diferencia del phishing tradicional, ClickFix opera mediante elementos engañosos de la experiencia de usuario y la manipulación del portapapeles, en lugar de descargas de archivos o el robo de credenciales.
El sitio web de ClickFix muestra una pantalla falsa de reCAPTCHA o de «protección contra bots» para parecer legítimo. A continuación, se pide al usuario que se identifique —a menudo mediante una interacción que parece inofensiva— mientras, en segundo plano, se ejecuta silenciosamente un código JavaScript ofuscado. Este script descodifica dinámicamente un comando malicioso y lo copia directamente al portapapeles del sistema. A continuación, se muestran al usuario instrucciones y una guía engañosas para que ejecute el malware, sin que sea consciente del peligro.
ClickFix pone de manifiesto cómo unas sencillas técnicas web, combinadas con el engaño al usuario, pueden eludir con eficacia las capas de seguridad tradicionales, lo que hace que el análisis en entornos aislados sea fundamental para detectar ataques sigilosos y de baja huella como este.
MetaDefender analiza esta amenaza de principio a fin. El entorno de pruebas comienza ejecutando la URL maliciosa y aplicando modelos de detección de phishing para identificar contenido sospechoso. A continuación, extrae y emula el JavaScript, simulando las acciones del usuario hasta llegar al momento crítico en el que se modifica el portapapeles. Una vez capturado el comando oculto, se emula, lo que permite al entorno de pruebas rastrear por completo el flujo de ejecución malicioso. Esto no solo pone al descubierto la táctica basada en el portapapeles, sino que también revela el comportamiento de la carga útil y la cadena de infección.
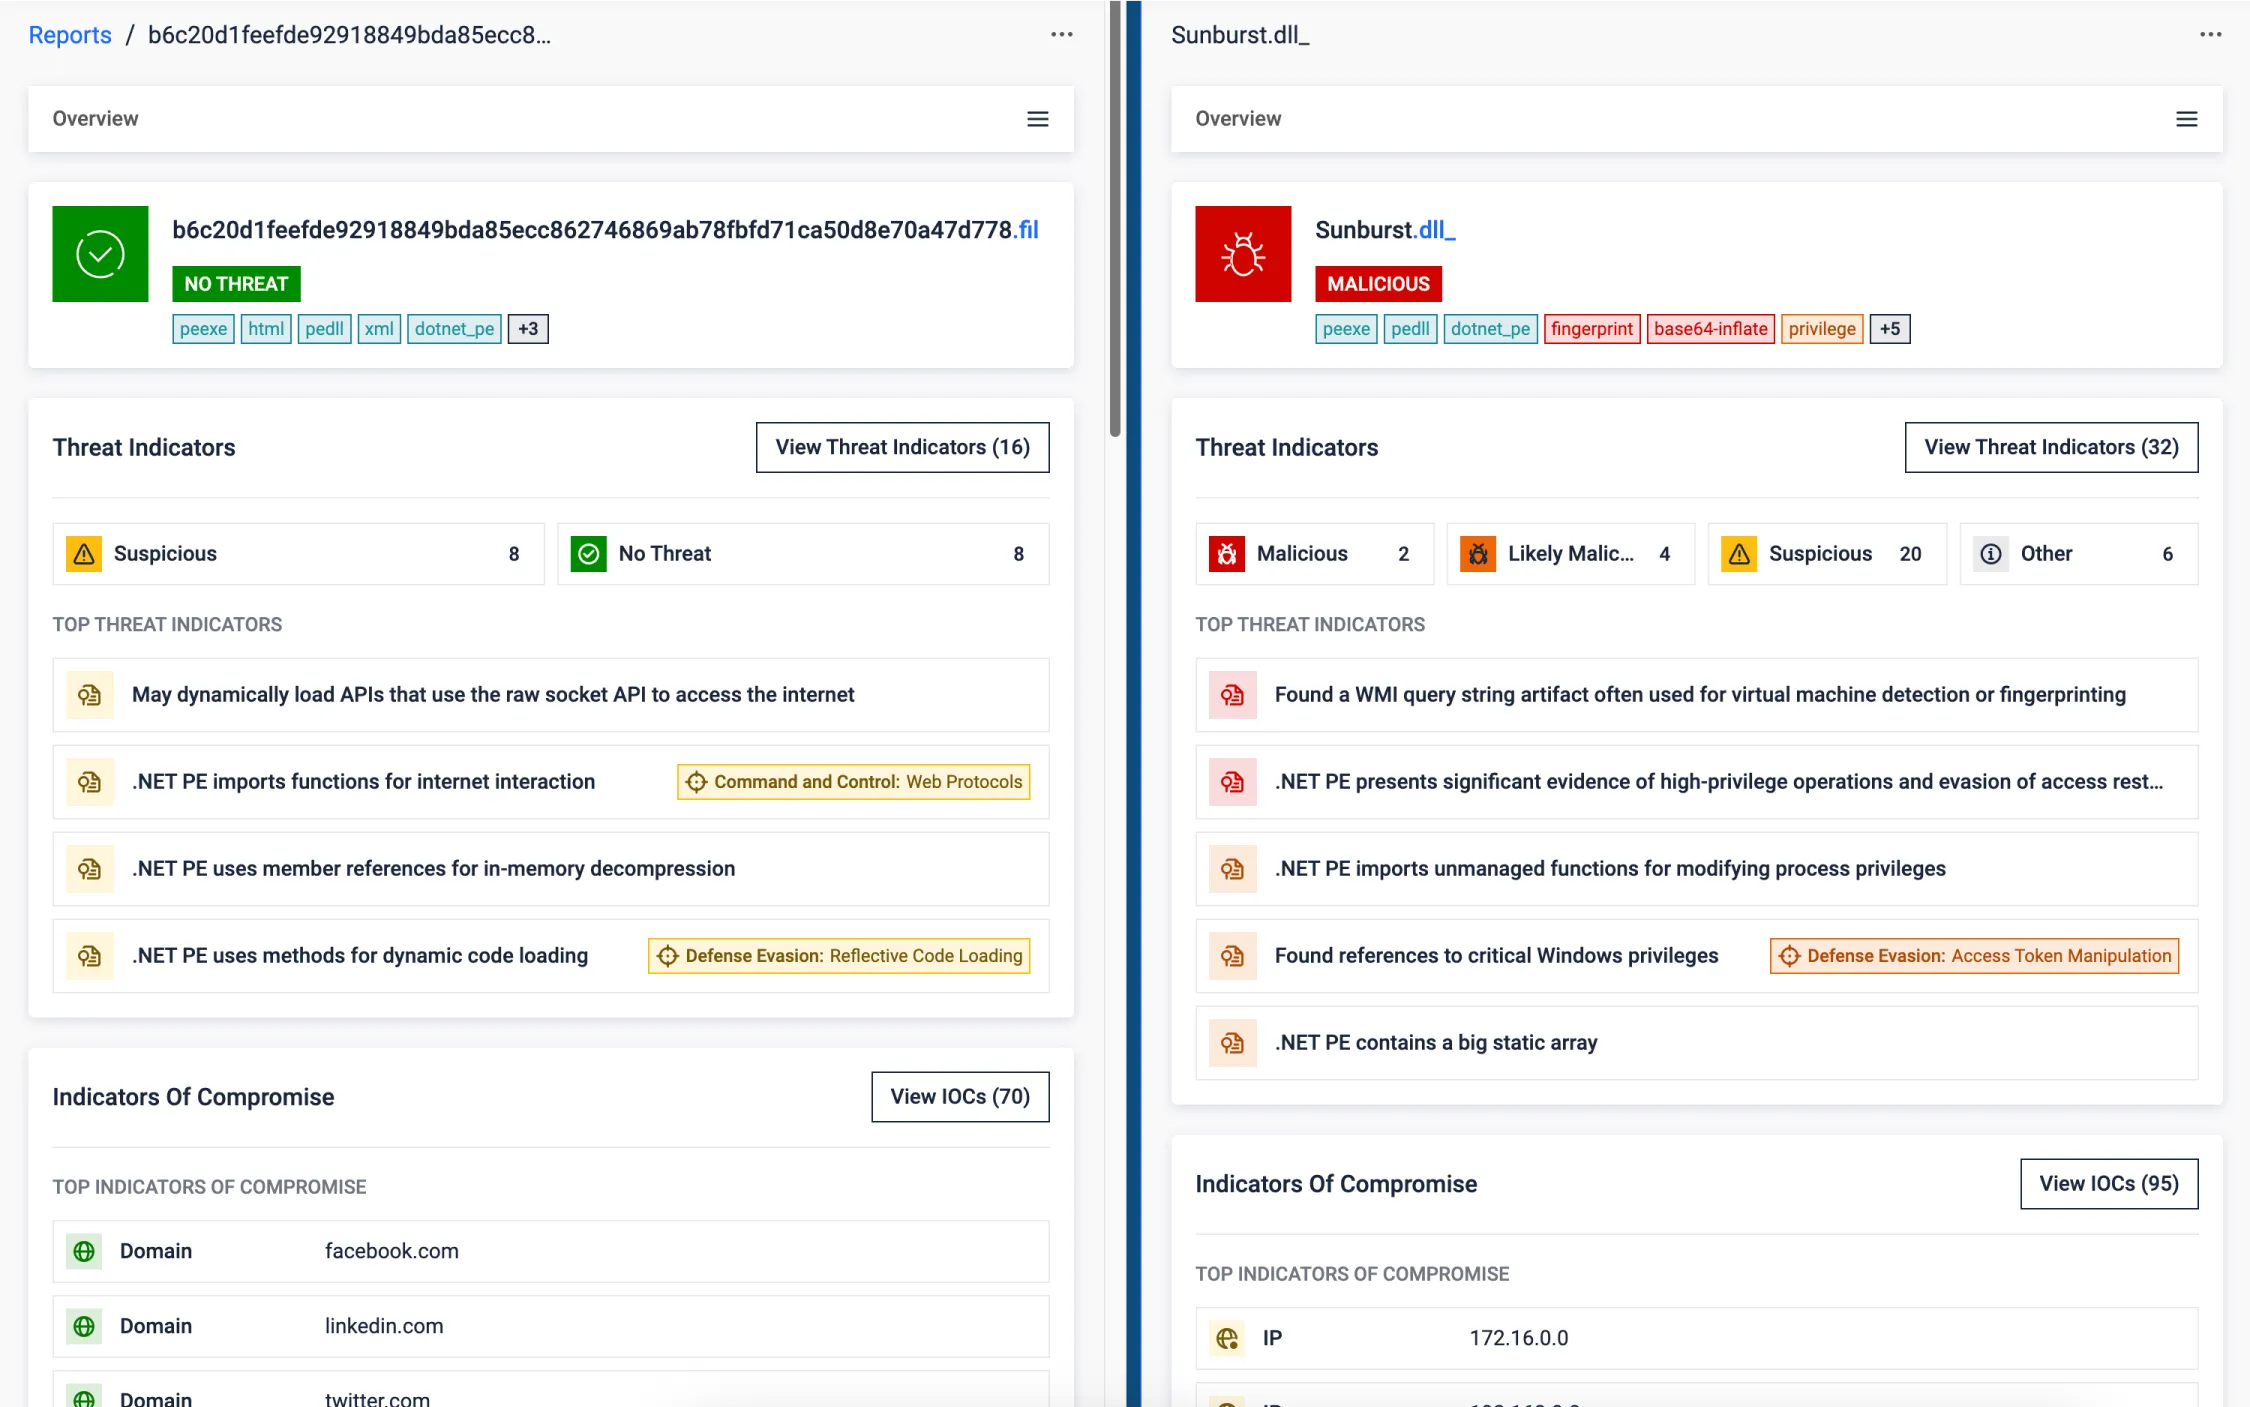
Supply Chain
El ataque a la cadena de suministro de SolarWinds ilustra cómo unos cambios mínimos en el código de un software de confianza pueden dar lugar a filtraciones masivas, eludiendo al mismo tiempo las defensas de seguridad tradicionales. Los autores del ataque inyectaron una puerta trasera sigilosa en una DLL legítima, incorporando lógica maliciosa sin alterar la funcionalidad original. La carga útil se ejecutó de forma silenciosa en un subproceso paralelo imitando a los componentes legítimos. Con una firma digital válida y un comportamiento impecable, el archivo DLL evadió la detección y concedió acceso encubierto a miles de víctimas de alto perfil. El compromiso del proceso de compilación convirtió las actualizaciones de confianza en un vehículo para la intrusión global.
Aunque una puerta trasera de 4.000 líneas pueda parecer importante, en el contexto del código fuente de una gran empresa es fácil pasarla por alto. Aquí es donde MetaDefender destaca: no se limita a inspeccionar el código, sino que observa lo que hace el software. Señala las desviaciones del comportamiento normal, lo que guía a los analistas hacia lo que realmente importa: filtrar el ruido para poner de relieve las amenazas que probablemente pasarían desapercibidas en las revisiones tradicionales.
Detonator - The Endless Quest for Zero-Day Detection
La historia detrás de la tecnología de análisis dinámico líder en el sector OPSWAT
Reconocida en todo el mundo por proteger lo que más importa
Más de 1.900 organizaciones de todo el mundo OPSWAT en OPSWAT para proteger sus datos, activos y redes críticos frente a las amenazas de origen informático (
) que afectan a dispositivos y archivos.
Clalit Health Services

- Con la implementación MetaDefender , la agencia modernizó su enfoque del análisis de malware. La emulación a nivel de instrucción permitió detectar comportamientos ocultos. La inteligencia sobre amenazas integrada y la búsqueda de similitudes basada en el aprendizaje automático enriquecieron cada análisis. Un único veredicto fiable sustituyó a los informes fragmentados.
- «Gracias a las capacidades de análisis múltiple y al entorno de pruebas basado en emulación OPSWAT, conseguimos tanto profundidad como rapidez. Los archivos se verifican o se marcan en cuestión de minutos, no de horas».Especialista en ciberseguridad del Gobierno
- Mediante la implementación OPSWATMetascan™ Multiscanning Adaptive Sandbox OPSWAT, el banco reforzó su marco de ciberseguridad sin interrumpir los flujos de trabajo críticos. La perfecta integración de estas tecnologías mejoró la detección de amenazas, optimizó el análisis de comportamiento y garantizó el cumplimiento de las estrictas normativas de seguridad financiera.
- «Con OPSWAT la certeza de que los datos y la información confidenciales de nuestros clientes están a salvo».Zahi Ben-AbuResponsable de Seguridad y Comunicaciones de Infraestructuras,
Clalit Health Services - «Necesitábamos una solución que pudiera adaptarse a nuestras crecientes necesidades sin dejar de controlar los costes. El sandboxing tradicional era eficaz, pero dejó de ser viable a medida que aumentaban nuestras necesidades de procesamiento de datos».El responsable de operaciones de seguridad
- La organización abordó los retos relacionados con el SOC y los riesgos sustituyendo su entorno de pruebas basado en máquinas virtuales por MetaDefender OPSWAT, una solución unificada de detección de amenazas de día cero basada en la emulación a nivel de instrucción. Este cambio arquitectónico permitió al equipo de seguridad trasladar el análisis dinámico fuera del SOC y situarlo en el perímetro, donde las amenazas podían detenerse antes de llegar a los usuarios o a los terminales.
Comunidad de FileScan.io
Descubre amenazas ocultas gracias al análisis detallado de malware de
, que utiliza la tecnología MetaDefender
OPSWAT. Pruébalo gratis.
Ayudar a «
» a cumplir con los requisitos normativos
A medida que los ciberataques y los autores de las amenazas se vuelven cada vez más sofisticados, los organismos reguladores de todo el mundo están
aplicando normativas para garantizar que las infraestructuras críticas tomen las medidas necesarias para mantener su seguridad.
Empieza en 3 sencillos pasos
Recursos recomendados
Los principios fundamentales de la ciberseguridad
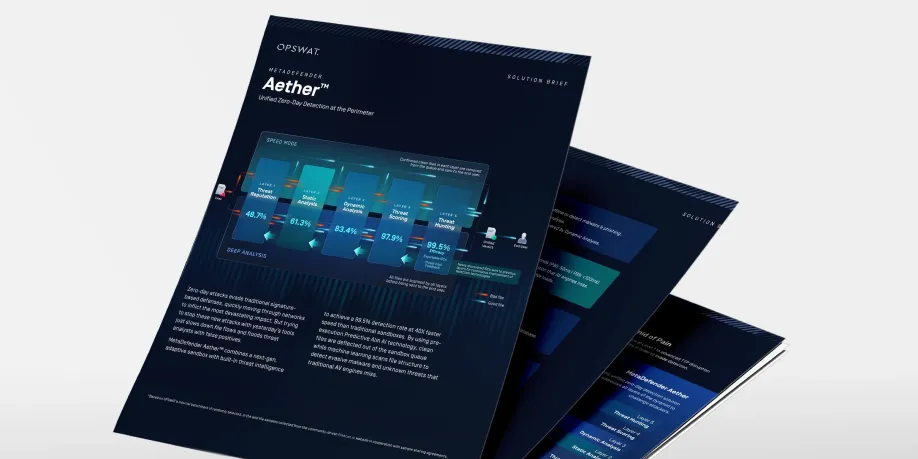
MetaDefender
Encuesta de SANS sobre detección y respuesta
Informe sobre el panorama de OPSWAT de 2025
Analiza lo que importa: un motor de IA con una precisión del 99,9 % mejora tu infraestructura de seguridad
MFT con prioridad en la seguridad: defensa basada en la inteligencia artificial y la emulación contra los ataques basados en archivos
Una empresa de suministro energético elimina la saturación de alertas y mejora la detección de vulnerabilidades de día cero con OPSWAT
Preguntas frecuentes
MetaDefender es la solución unificada de detección de vulnerabilidades de día cero de cinco capas OPSWAT, que combina la reputación de amenazas, el análisis estático predictivo con IA de Alin, el análisisSandbox Adaptive , la puntuación de amenazas y la búsqueda de amenazas basada en aprendizaje automático para ofrecer un veredicto único y consolidado por cada archivo.
Los entornos de pruebas tradicionales no se inician hasta que se ha seleccionado un archivo para su ejecución. Aether comienza antes y va más allá.
La «Reputación de amenazas» detiene las amenazas conocidas; la IA predictiva de Alin predice las intenciones maliciosas antes de la ejecución;Sandbox Adaptive Sandbox los comportamientos evasivos en tiempo de ejecución; la «Puntuación de amenazas» prioriza los riesgos; y la «Búsqueda de amenazas» relaciona las detecciones individuales con las familias de malware, la infraestructura y las campañas relacionadas.
Su emulación a nivel de instrucción también evita la superficie detectable de la máquina virtual y la sobrecarga asociada al arranque y desmontaje de las máquinas virtuales, propia de los entornos de pruebas basados en máquinas virtuales convencionales, lo que permite un análisis más rápido y una mayor escalabilidad.
Adaptive Sandbox la tecnología de análisis dinámico basada en emulación que se utiliza en Layer 3. Ejecuta archivos sospechosos, fuerza la ejecución de rutas de código ocultas y extrae comportamientos en tiempo de ejecución e indicadores de amenaza (IOC).
Aether es la solución completa de detección de vulnerabilidades «zero-day» de cinco capas, desarrollada en torno a ese motor. Incorpora inteligencia de reputación, análisis predictivo de preejecución con IA de Alin, puntuación de amenazas basada en la confianza y búsqueda de amenazas impulsada por aprendizaje automático, todo ello en un único flujo de trabajo integrado.
Adaptive Sandbox motor de análisis dinámico Aether = solución completa de detección de vulnerabilidades «zero-day» de cinco capas
Los analistas reciben un único veredicto consolidado con una puntuación de riesgo basada en la confianza, respaldada por datos procedentes de las cinco etapas del proceso.
Los informes pueden incluir:
- Indicadores estáticos y en tiempo de ejecución
- Correspondencias entre MITRE ATT&CK y el Catálogo de Comportamientos de Malware
- Cargas útiles descomprimidas y configuraciones de malware extraídas
- Indicadores de red, C2, registro, procesos y archivos descargados
- IOC exportables para flujos de trabajo de MISP, STIX, SIEM y SOAR
- Resultados de similitud basados en el aprendizaje automático que relacionan el archivo con variantes, familias y campañas relacionadas
- Esto proporciona a los analistas tanto una decisión inmediata como el contexto necesario para la investigación, el bloqueo y la detección de amenazas.
Aether admite modelos de implementación independientes, MetaDefender Core y basados en la nube en entornos locales, híbridos, en la nube y totalmente aislados.
Los equipos pueden integrarlo a través de API REST, conectores SIEM y SOAR, CEF Syslog, MISP, STIX y servicios de identidad compatibles, como SAML 2.0. La implementación y la gestión dependen del modelo seleccionado, lo que permite a las organizaciones mantener el control local o utilizar un servicio gestionado en la nube.
Lleva a cabo una prueba piloto de entre dos y cuatro semanas con un flujo de trabajo real de archivos, como archivos adjuntos de correo electrónico, transferencias gestionadas de archivos entrantes, paquetes de software o archivos que se introducen en un entorno aislado.
Medida:
- Amenazas conocidas bloqueadas mediante el sistema de reputación
- Se han identificado amenazas desconocidas antes de la ejecución
- Nuevas detecciones confirmadas mediante análisis dinámico
- Tiempo hasta el veredicto
- Reducción de los envíos innecesarios al entorno de pruebas
- Reducción de los falsos positivos y del volumen de alertas
- Información generada por el COI y la campaña
- Ahorro de tiempo en la investigación de los analistas
- Esto pone de manifiesto el valor operativo de todo el proceso de cinco capas, y no solo la tasa de detección de un único motor.