Sanidad | Testimonios de clientes
OPSWAT
Seguridad de los archivos
Desarmado y reconstrucción de contenidos (CDR): los 8 mejores proveedores en 2026
Las amenazas basadas en archivos siguen siendo uno de los riesgos más persistentes y difíciles de detectar para las empresas, desde vulnerabilidades de día cero en documentos hasta amenazas de ataque avanzado (APT) ocultas en archivos aparentemente seguros. A medida que las organizaciones se esfuerzan por proteger todos los archivos que entran en su entorno, la tecnología de desactivación y reconstrucción de contenido (CDR) se ha convertido en una capa de defensa fundamental.
Artículos destacados
Suscríbete al OPSWAT de OPSWAT
Entérate de las últimas novedades de la empresa « OPSWAT », junto con información sobre eventos y las noticias que están impulsando el avance del sector.
Descubre la protección de infraestructuras críticas en uno de los laboratorios de experiencia global de « OPSWAT »
Perspectivas del sector
Lee las noticias de actualidad que están marcando la actualidad del mundo de la ciberseguridad.
20 de noviembre de 2026 | Email Security
Email Security Para el sector de la energía y los servicios públicos: qué hay que comprobar antes de comprar
Comprueba la seguridad del correo electrónico para el sector energético y de servicios públicos antes de adquirir la solución: revisa los archivos antes de su entrega, establece criterios de aceptación y refuerza la defensa en profundidad entre TI y OT.
18 de noviembre de 2026
Secure Patch Management en entornos aislados físicamente con diodos de datos
12 de noviembre de 2026 | Noticias del sector
La encuesta «SANS 2026: Estado de los sistemas ICS/OT Security » revela el mayor incremento en un solo año de incidentes relacionados con los sistemas ICS/OT
La encuesta «SANS 2026: Estado de los sistemas ICS/OT Security » revela un fuerte aumento de los incidentes que afectan a los sistemas ICS y OT. Uno de cada tres encuestados ha informado de un incidente relacionado con los sistemas ICS/OT este año.
10 de noviembre de 2026
SWIFT CSCF v2027: ¿Qué cambios hay más allá de la zona « Secure »?
16 de octubre de 2026
De eludir la autenticación a la toma de control total de la cámara
22 de octubre de 2026 | Seguridad de Cloud
Cómo añadir un análisis de malware a las subidas de archivos en AWS
Cualquier aplicación que admita la subida de archivos en AWS —ya sea un portal de clientes basado en S3, un flujo de trabajo interno de documentos o un servicio de « API » que reciba archivos adjuntos— necesita algún punto de control de análisis para garantizar que los archivos no contengan malware antes de almacenarlos o procesarlos.
14 de septiembre de 2026
MetaDefender™ Cloud se amplía con una nueva región de alojamiento en Israel
18 de noviembre de 2026 | Marca
Lo que el diseño de los aviones puede enseñarnos sobre la próxima interrupción de una infraestructura crítica
A raíz de las recientes interrupciones del servicio que han afectado a Microsoft, la FAA, United Airlines, Amtrak y Chase, el fundador y director ejecutivo de OPSWAT , Benny Czarny, se basa en su experiencia como piloto con habilitación de vuelo por instrumentos para defender que las infraestructuras críticas deberían adoptar los mismos principios de redundancia, resiliencia y preparación ante fallos que se utilizan en la aviación. Destaca que las copias de seguridad tradicionales suelen compartir las mismas vulnerabilidades que los sistemas principales, lo que deja a las organizaciones expuestas a interrupciones generalizadas. A medida que la inteligencia artificial se integra cada vez más en las operaciones críticas, estos riesgos se vuelven más complejos, lo que exige arquitecturas de copia de seguridad verdaderamente independientes, capaces de mantener las funciones esenciales cuando fallan los sistemas principales. Czarny insta a los líderes empresariales y tecnológicos a poner a prueba rigurosamente sus estrategias de recuperación, eliminar los puntos únicos de fallo y garantizar la continuidad operativa antes de que la próxima interrupción ponga a prueba sus sistemas —y a las personas que dependen de ellos—.
18 de noviembre de 2026
Secure Patch Management en entornos aislados físicamente con diodos de datos
20 de noviembre de 2026 | Email Security
Email Security Para el sector de la energía y los servicios públicos: qué hay que comprobar antes de comprar
Comprueba la seguridad del correo electrónico para el sector energético y de servicios públicos antes de adquirir la solución: revisa los archivos antes de su entrega, establece criterios de aceptación y refuerza la defensa en profundidad entre TI y OT.
26 de octubre de 2026
Explicación del sistema integrado « Cloud » (Email Security , ICES)
23 de septiembre de 2026 | Dirección de Endpoint
OT « Patch Management » para entornos aislados: el flujo de trabajo completo para la aplicación de parches sin conexión
La gestión de parches de tecnología operativa (OT) es el proceso de identificar, priorizar, validar e implementar actualizaciones de software y firmware en los sistemas de tecnología operativa y de control industrial sin exponer los procesos de producción a paradas imprevistas ni a riesgos de seguridad.
20 de noviembre de 2026 | Seguridad de Supply Chain
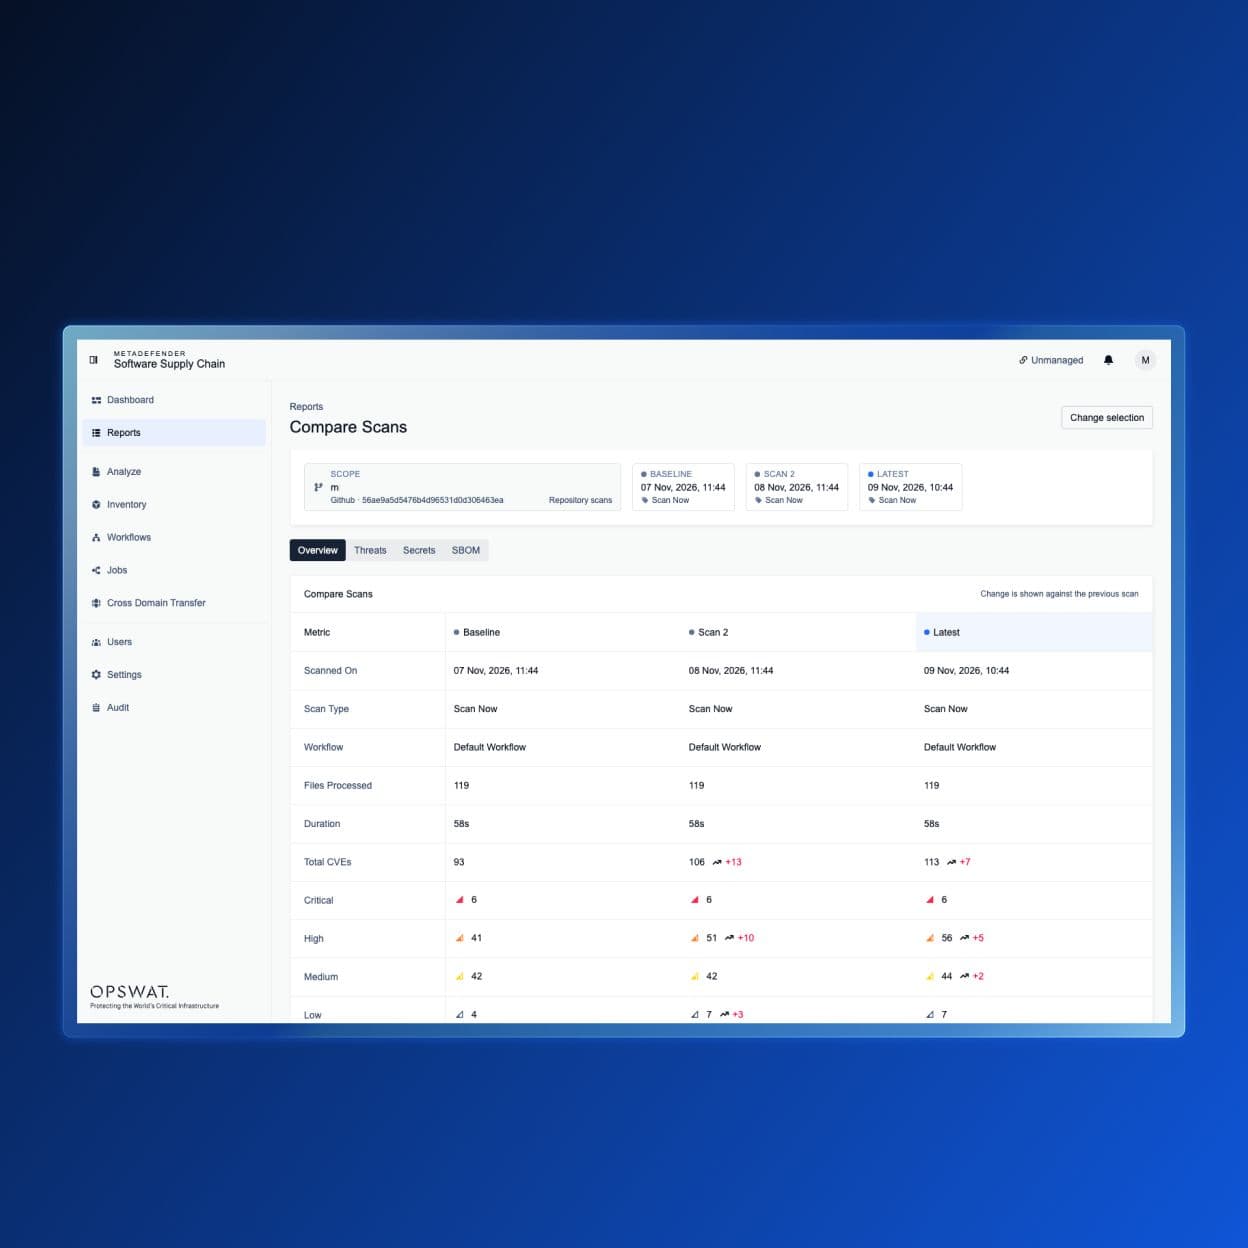
MetaDefender Software Supply Chain™ v4.3.0: rediseño de la plataforma, actualizaciones con un solo clic y comparación de vulnerabilidades
MetaDefender Software Supply Chain La versión 4.3.0 ofrece a los equipos de seguridad una forma directa de averiguarlo, gracias a los nuevos estados de análisis y a la pestaña «Cronología», que muestra cada fase de un análisis, su duración y el motivo de cualquier fallo.
22 de octubre de 2026
Cómo añadir un análisis de malware a las subidas de archivos en AWS
19 de noviembre de 2026 | Análisis de malware
CVE-2026-111760: Ejecución remota de código a través de repositorios Git maliciosos
OPSWAT La unidad 515 analiza el CVE-2026-111760, una vulnerabilidad de truncamiento de enteros en Git que permite la ejecución remota de código a través de repositorios maliciosos. Descubre cómo mitigarla.
20 de noviembre de 2026 | Fabricante de equipos originales (OEM)
Presentamos la nueva experiencia OESIS OK
Hoy lanzamos una versión renovada del Programa de Certificación OESIS OK: una nueva página web que explica el programa en cuestión de minutos y un nuevo proceso de presentación a través del Portal OEM que te permite enviar y gestionar tu certificación desde un único lugar.
2 de noviembre de 2026
Anuncio del lanzamiento de la versión del marco OESIS | Noviembre de 2026
20 de noviembre de 2026 | Seguridad de Supply Chain
MetaDefender Software Supply Chain™ v4.3.0: rediseño de la plataforma, actualizaciones con un solo clic y comparación de vulnerabilidades
MetaDefender Software Supply Chain La versión 4.3.0 ofrece a los equipos de seguridad una forma directa de averiguarlo, gracias a los nuevos estados de análisis y a la pestaña «Cronología», que muestra cada fase de un análisis, su duración y el motivo de cualquier fallo.
21 de abril de 2026 | Threat Intelligence
El malware evasivo ha superado a los métodos tradicionales de detección basados en máquinas virtuales
El malware evasivo está cada vez más diseñado para detectar y eludir los entornos de sandbox tradicionales, lo que deja a los equipos de seguridad con conclusiones en las que no pueden confiar plenamente.
19 de noviembre de 2026 | Detección de vulnerabilidades de día cero
El 42,5 % del tiempo de los equipos de TI y seguridad se dedica a tareas de seguridad relacionadas con los archivos
La mayoría de las organizaciones no pueden visualizar el ciclo de vida completo de sus archivos, lo que supone una pérdida de tiempo para los analistas y hace que los responsables de seguridad de la información (CISO) presenten informes sobre la madurez que no se sustentan en datos contrastados. Una evaluación por archivo, combinada con controles que dan prioridad a la prevención, proporciona a ambos equipos una base cuantificable.
19 de noviembre de 2026 | Seguridad de la IA
Los scripts de explotación generados por IA tienen como objetivo los controladores de los sistemas de abastecimiento de agua y electricidad
La velocidad de detección y la capacidad de adaptación determinan el resultado. MetaDefender El proceso de cinco capas de Aether está diseñado para detectar código de explotación que varía en cada ejecución.
Categorías
Descubre la protección de infraestructuras críticas en uno de los laboratorios de experiencia global de « OPSWAT »
Síguenos en Media sociales
¡Sigue a OPSWAT LinkedIn, Facebook, Twitter y YouTube para estar al día!
Conoce a nuestros expertos
Reflexiones de los líderes que definen el enfoque de la Agencia de Seguridad Nacional ( OPSWAT) en materia de protección de infraestructuras críticas.
OPSWAT
Descubre las últimas OPSWAT y logros OPSWAT , incluyendo lanzamientos de productos, eventos y novedades sobre nuestra cultura empresarial.
¡Mantente al día con OPSWAT!
Regístrate hoy mismo para recibir las últimas novedades de la empresa, historias, información sobre eventos y mucho más.