La CNIL (Comisión Nacional de Informática y Libertades) ha multado al Hôpital privé de la Loire con 500.000 € (unos 580.000 $) por los fallos de seguridad que provocaron una brecha de seguridad en el verano de 2025. El atacante accedió a los registros de 524.867 pacientes. También accedió a los registros de 202.246 personas designadas por los pacientes como terceros de confianza, y el hospital notificó a los pacientes, pero nunca informó directamente a este segundo grupo. El organismo regulador hizo pública su decisión el 3 de septiembre de 2026, en la deliberación SAN-2026-009.
La CNIL invocó dicha omisión en virtud del artículo 34 del RGPD (Reglamento General de Protección de Datos) . La pregunta más pertinente para cualquier persona que gestione un entorno de datos sanitarios es cómo un proceso de notificación llega a medio millón de personas y deja fuera a otras doscientas mil que se encuentran en el mismo sistema.
Quiénes eran el segundo grupo
Según el artículo L1111-6 del Código de Salud Pública francés, cualquier adulto puede designar a una persona de confianza: un familiar, un amigo íntimo o su médico tratante. El personal del hospital consulta con esta persona si el paciente no puede expresar sus propios deseos. El paciente realiza la designación por escrito, y los hospitales deben ofrecer a cada paciente ingresado la oportunidad de hacerlo. El registro resultante incluye el nombre, los datos de contacto y la relación que se establece con el paciente.
Ninguna de esas 202.246 personas era paciente. Nunca se registraron, nunca recibieron atención médica y, en muchos casos, desconocían que un hospital tuviera un expediente con su información. La CNIL determinó que esta omisión les privó de la información necesaria para comprender el ataque, evaluar sus posibles consecuencias y tomar medidas contra el uso indebido de sus datos.
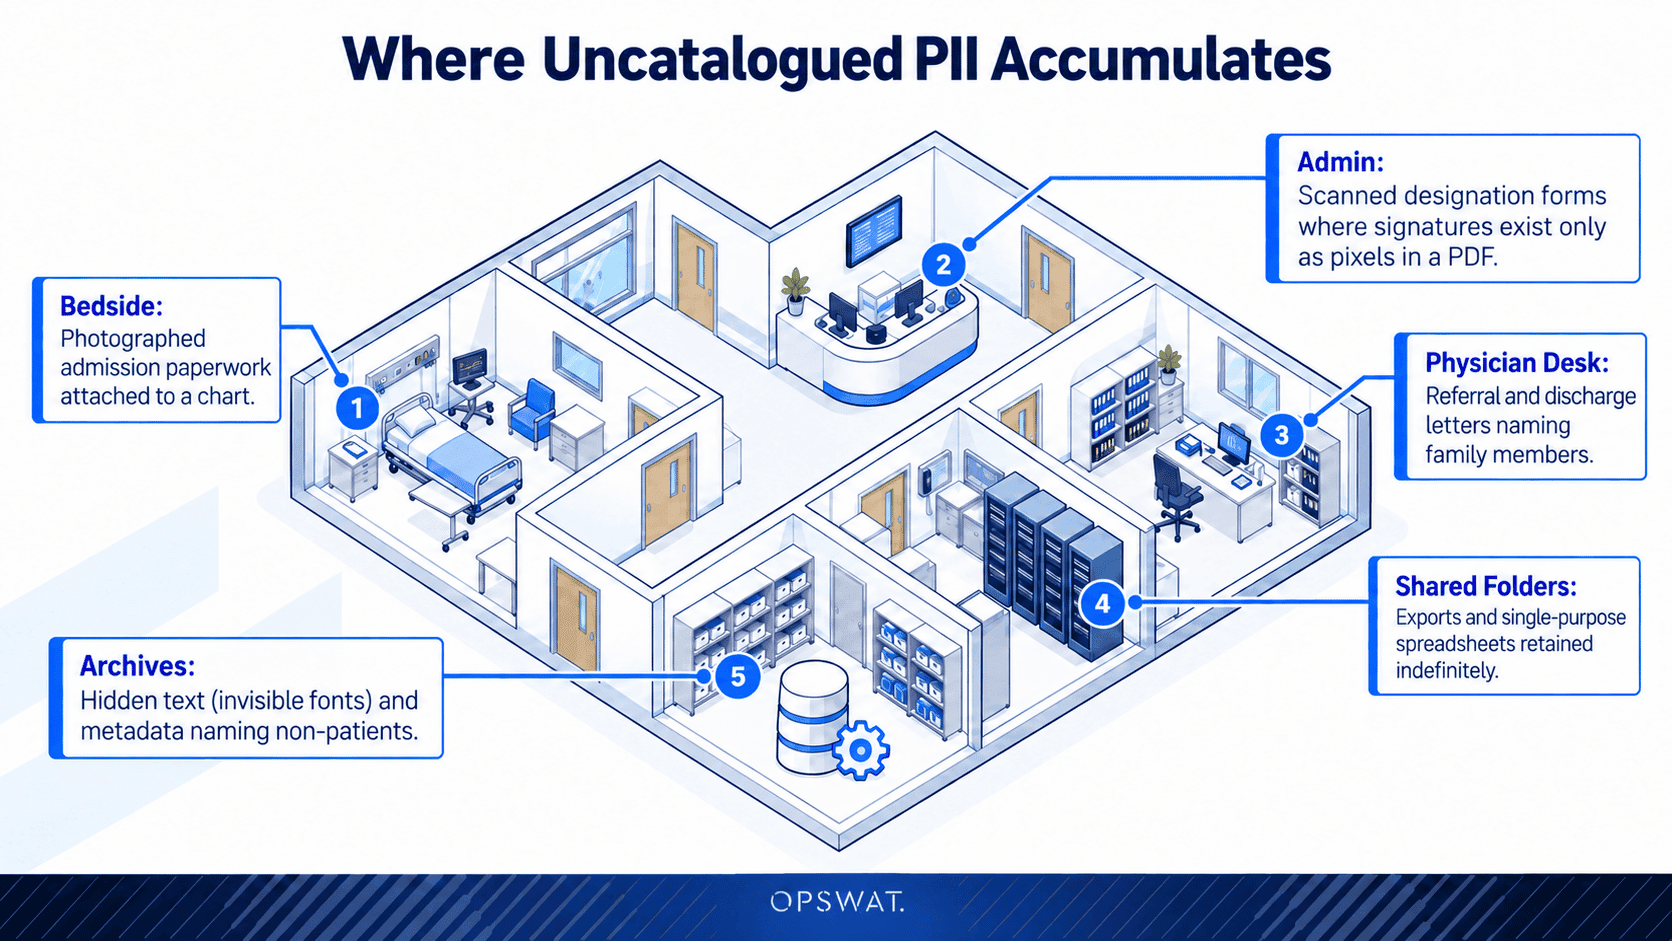
Todos los hospitales manejan versiones de esta población: contactos de emergencia, acompañantes de pacientes, familiares directos registrados durante el ingreso, médicos remitentes mencionados en el informe de alta y tutores legales. Sus registros rara vez se encuentran en los sistemas con los que se inicia un inventario.
Dónde se acumulan los datos personales no catalogados
Las organizaciones sanitarias basan sus políticas de protección de datos en los datos de salud. Las reglas de detección buscan códigos de diagnóstico, números de historial médico, identificadores de seguros y detalles del tratamiento, porque eso es lo que especifican las regulaciones y lo que preguntan los auditores.
Un registro de un tercero de confianza no contiene nada de eso. Incluye un nombre, un número de teléfono, una dirección y una relación. Comparado con una política diseñada para contenido clínico, el archivo cumple con los requisitos. Contiene datos personales regulados en su totalidad, y nadie solicitó que el conjunto de reglas los buscara.
Esa laguna explica cómo un hospital puede llevar a cabo un proceso de notificación competente y aun así generar una resolución conforme al Artículo 34. El proceso funcionó con la población que la organización había catalogado. La población no catalogada era invisible para el sistema, tanto durante las operaciones normales como después de la filtración.
Leer el contenido en lugar de confiar en las etiquetas.
La tecnología Proactive DLP™ inspecciona el contenido de un archivo, en lugar de basarse en su nombre, extensión o etiqueta de clasificación. Cubre más de 125 tipos de archivos , incluyendo texto, imágenes y documentos incrustados, y realiza una inspección recursiva, examinando archivos comprimidos y capas anidadas en lugar de omitirlas.
Para encontrar datos personales que nadie haya catalogado, existen tres capacidades clave:
- Detección diseñada para identificadores personales junto con datos clínicos. Los detectores impulsados por IA cubren nombres, fechas de nacimiento, números de teléfono y números de identificación nacional, pasaporte y licencia de conducir , además de detectores clínicos para códigos de diagnóstico, afecciones médicas comunes y grupo sanguíneo. Para un entorno francés, un detalle es importante: la detección de PII mediante IA es compatible con francés, además de inglés, español, alemán, italiano y portugués.
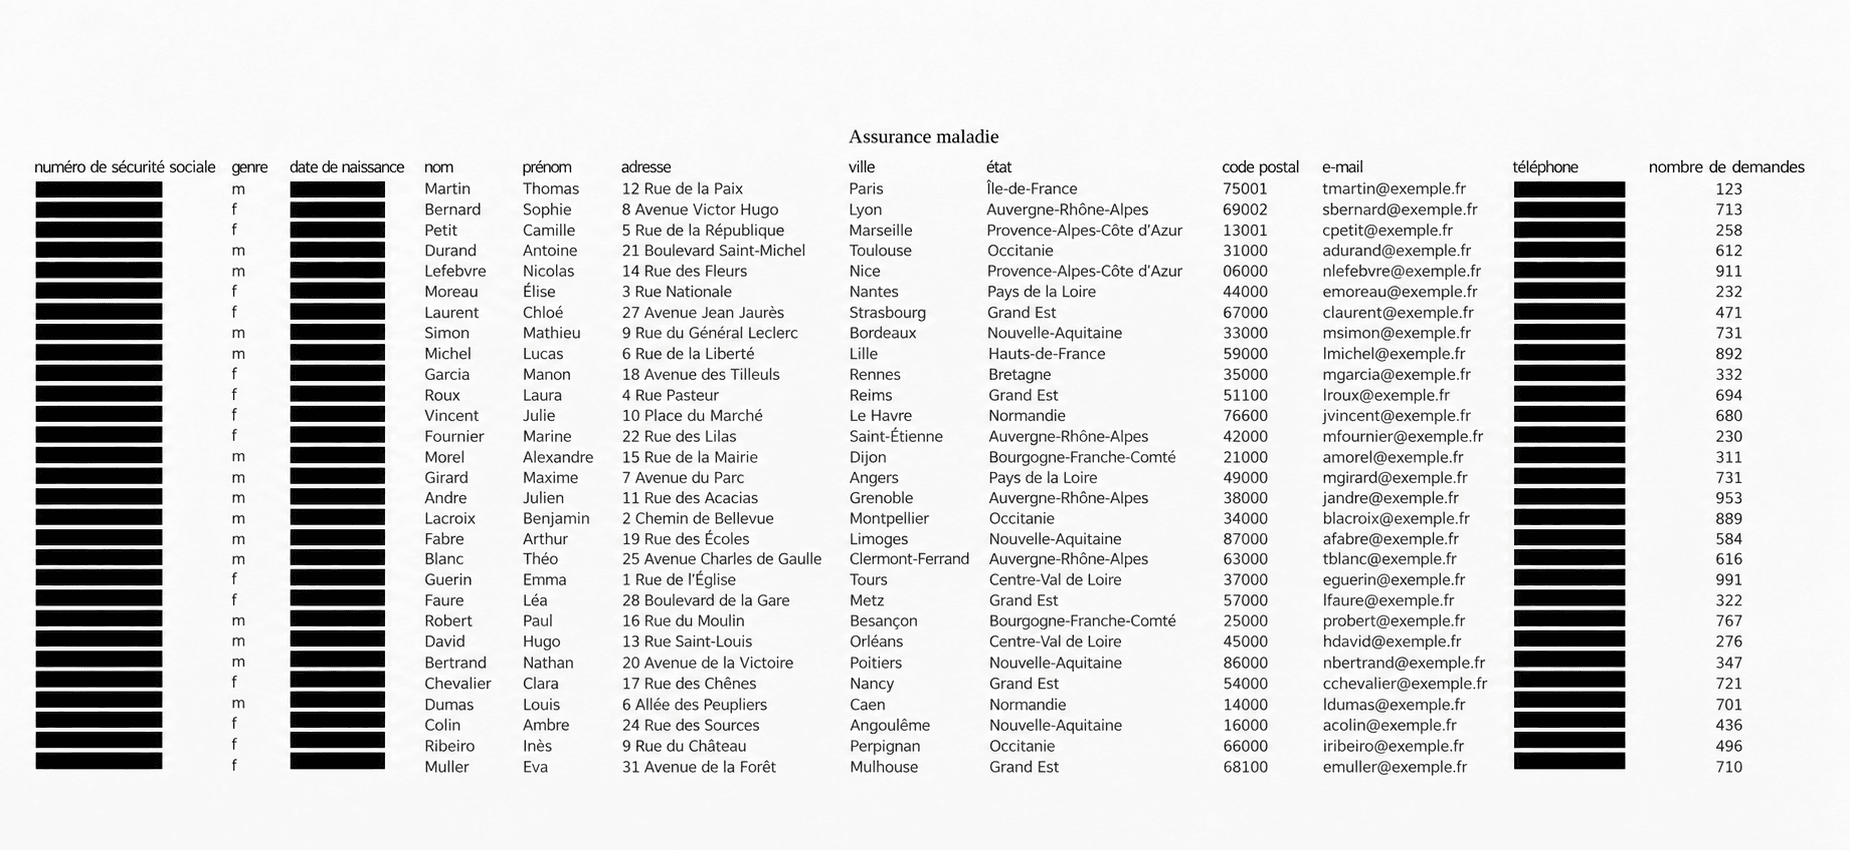
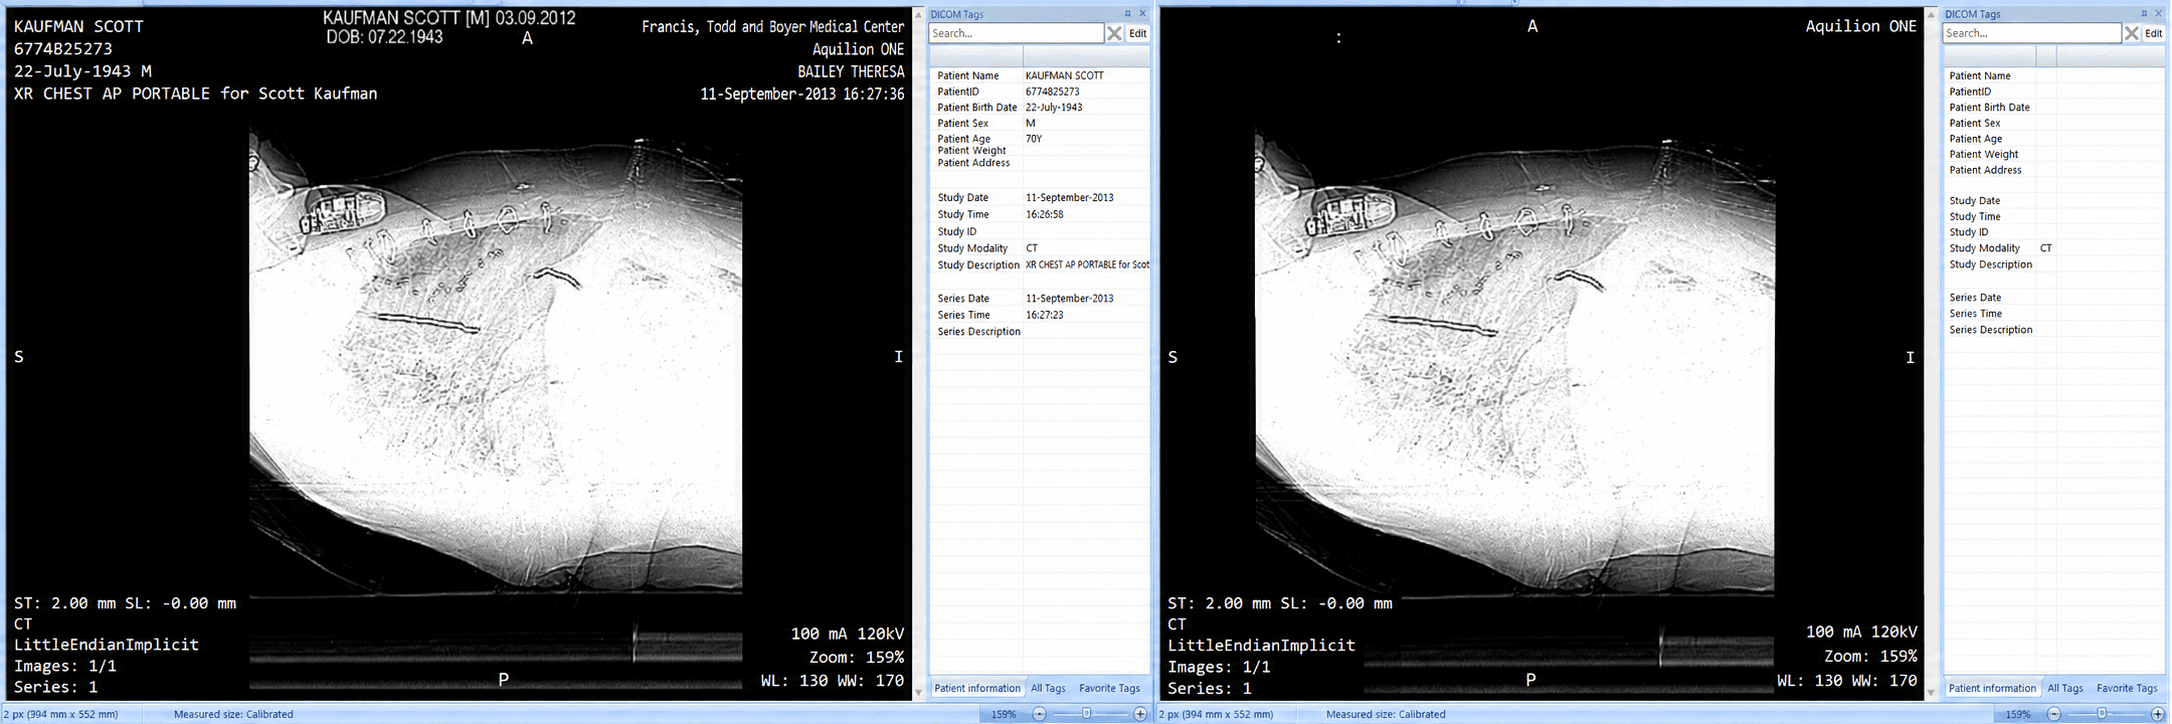
- OCR para documentos que son imágenes. Proactive DLP™ lee formularios escaneados, documentación fotografiada y archivos PDF no buscables del mismo modo que lee los documentos de texto. Un formulario de designación o una imagen DICOM que solo exista como escaneo deja de ser un punto ciego.
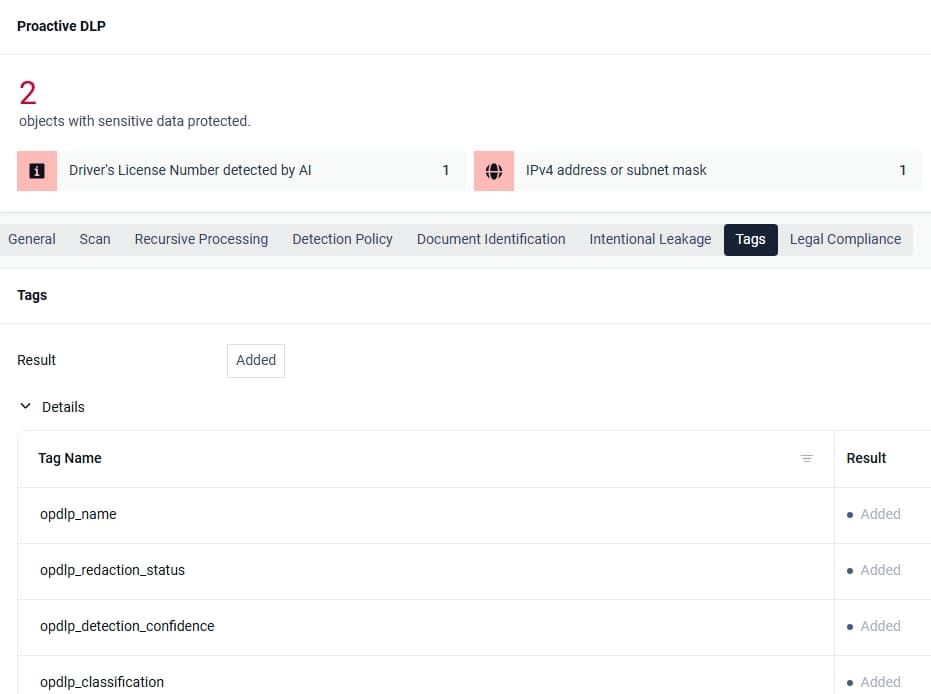
- Clasificación y etiquetado que generan un registro. Proactive DLP™ clasifica el contenido detectado según niveles de sensibilidad predefinidos e incorpora etiquetas de clasificación en el archivo procesado. Dichas etiquetas se envían a una plataforma SIEM o a un sistema de gestión de documentos, que transforma las detecciones individuales en una visión global y acumulativa de dónde se encuentran los datos regulados. La identificación de documentos añade una clasificación por categorías para los documentos de identidad y financieros.
La inspección de contenido en los puntos de transferencia analiza los archivos a medida que se mueven: cargas, descargas, archivos adjuntos de correo electrónico, medios extraíbles y transferencias gestionadas. Crea un mapa a partir del tráfico real, en lugar de rastrear el almacenamiento en reposo, lo que significa que la imagen se desarrolla a medida que fluyen los datos y debe combinarse con un proceso de descubrimiento para los archivos que nunca se mueven.
Proactive DLP corre en el interior MetaDefender Core , MetaDefender ICAP Server , MetaDefender Email Security , MetaDefender Kiosk , y MetaDefender Managed File Transfer .
El paso práctico
Una lista de notificación de brechas es un problema de inventario que se resuelve bajo presión de tiempo. Crearla en medio de un incidente implica reconstruir qué categorías de personas aparecen en qué archivos, y las categorías que nadie documentó son las que se pasan por alto.
El informe de IBM de 2026 sobre el coste de las filtraciones de datos sitúa el coste medio de una filtración en el sector sanitario en 6,64 millones de dólares, la cifra más alta de todos los sectores por decimotercer año consecutivo. El tiempo medio para identificar y contener la filtración alcanzó los 247 días, y los casos relacionados con soportes extraíbles y la cadena de suministro fueron los que más tardaron en resolverse, con 258 días. Un punto de inspección de contenidos cubre ambas vías.
Empiece desde el otro lado. Dirija la tecnología Proactive DLP™ hacia los flujos de archivos que ya circulan por su entorno y clasifique los que regresan. Las etiquetas se acumulan en un registro de los datos personales que usted posee sobre personas que no son sus pacientes.
Recursos adicionales
- Una intrusión de seis días dejó al descubierto 3,75 millones de historiales de pacientes en CareCloud
- Proactive DLP Actualización de las funciones de seguridad de los archivos: nuevas funciones de etiquetado e inteligencia artificial
- Anonimización DICOM: mejora la seguridad de los datos con la prevención OPSWAT de pérdida de datos OPSWAT
