El 5 de octubre de 2026, OPSWAT lanzará CBOM (lista de materiales criptográficos) y AIBOM (lista de materiales de IA) junto con sus funciones existentes de SBOM (lista de materiales de softwareSoftware ). Ambas funciones están disponibles de forma generalizada en MetaDefender Core™ V5.23 o versiones posteriores. Esta versión amplía el análisis de componentes de software para incluir activos criptográficos, la procedencia de los modelos de IA e información sobre licencias declaradas.
CBOM: Identificar la criptografía y planificar los cambios necesarios
La migración poscuántica comienza con una pregunta práctica: ¿en qué sistema de criptografía se basa nuestro software y qué hay que sustituir? Para determinarlo, los responsables de seguridad de la información (CISO), los especialistas en criptografía y los equipos de migración necesitan disponer de un inventario de los activos criptográficos presentes en su software.
OPSWAT CBOM ayuda a los equipos a:
- Realizar un inventario de los activos criptográficos. Identificar los algoritmos, las bibliotecas criptográficas, los certificados, los protocolos y el material de claves relacionado en los archivos compatibles.
- Evaluar por separado el riesgo clásico y el cuántico. Distinguir entre las vulnerabilidades criptográficas según los estándares actuales y la exposición a ataques cuánticos, en casos de clasificaciones desconocidas en los que los datos de referencia son insuficientes.
- Revisar las recomendaciones de sustitución. Identificar alternativas poscuánticas cuando estén disponibles, con recomendaciones adaptadas a su finalidad, como ML-KEM para el establecimiento de claves y ML-DSA para las firmas.
- Configurar el bloqueo por riesgo criptográfico. Opcionalmente, bloquear los archivos que contengan activos criptográficos clasificados como no seguros.
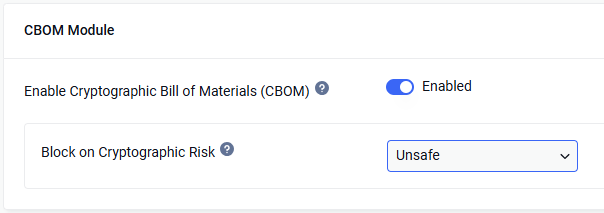
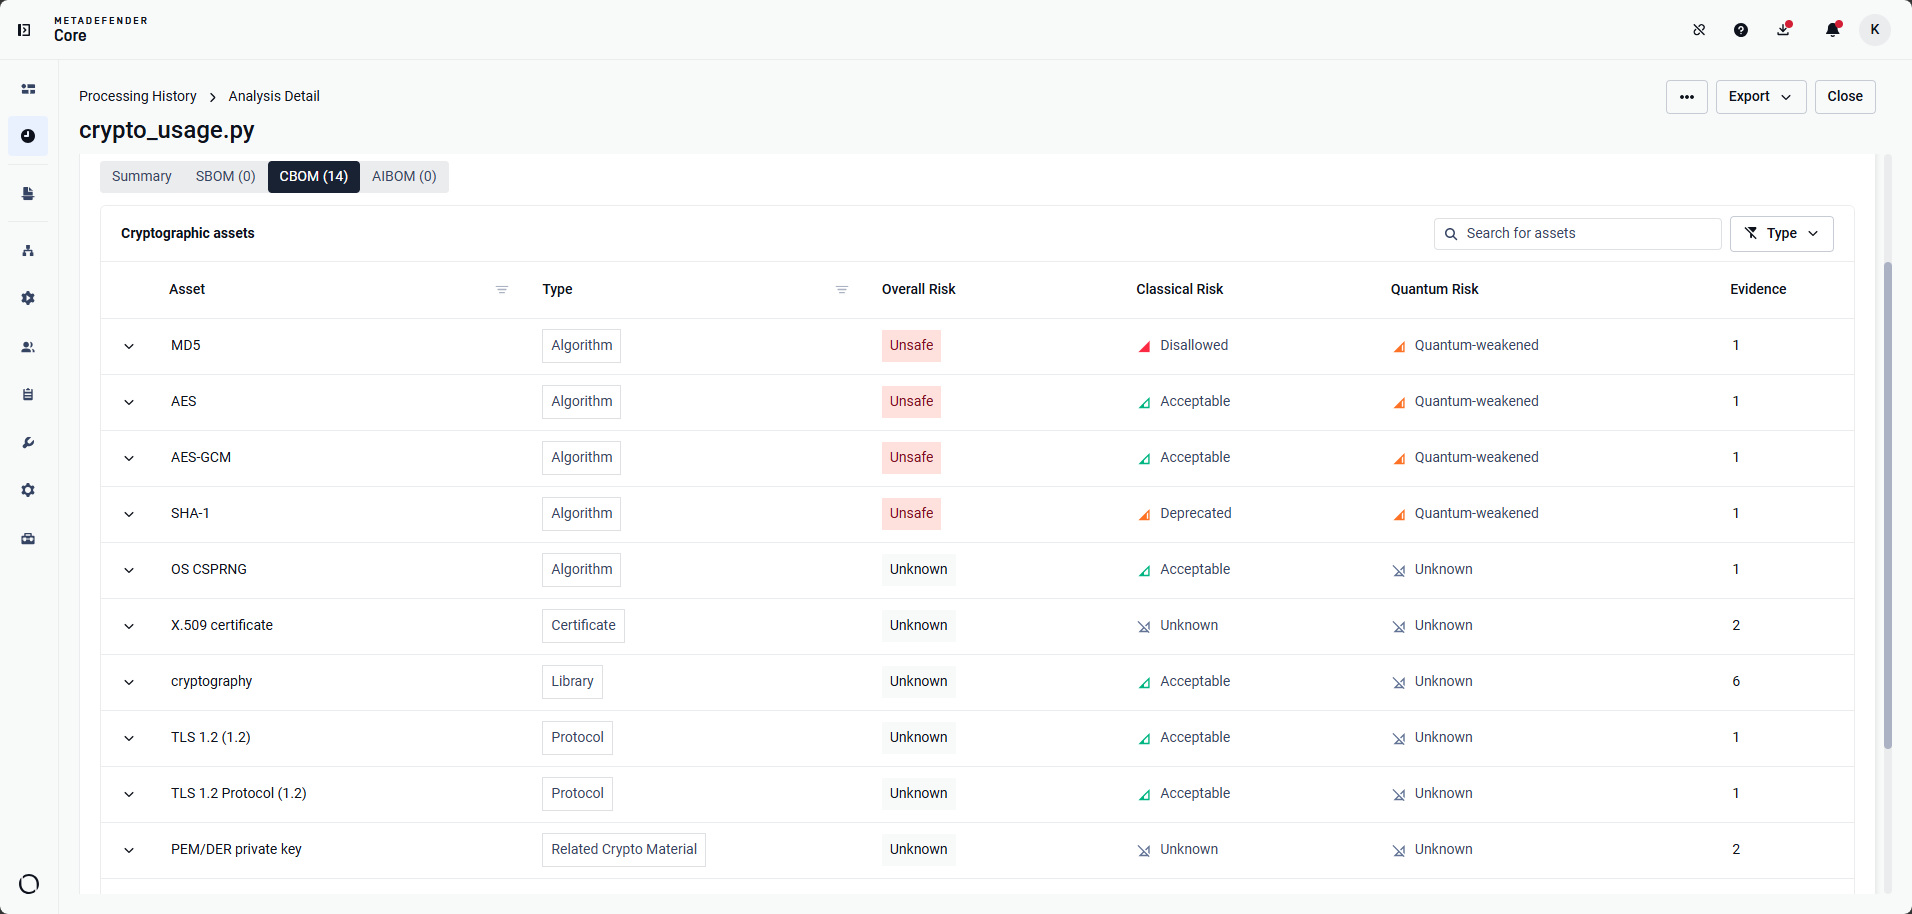
El CBOM complementa el análisis que realiza el SBOM de los paquetes de software y las vulnerabilidades, al proporcionar los detalles criptográficos necesarios para planificar la migración poscuántica. Consulta la documentación oficial del CBOM en OPSWAT o ponte en contacto con nuestro equipo de asistencia técnica.
AIBOM: Revisión de la procedencia y las licencias de los modelos de IA
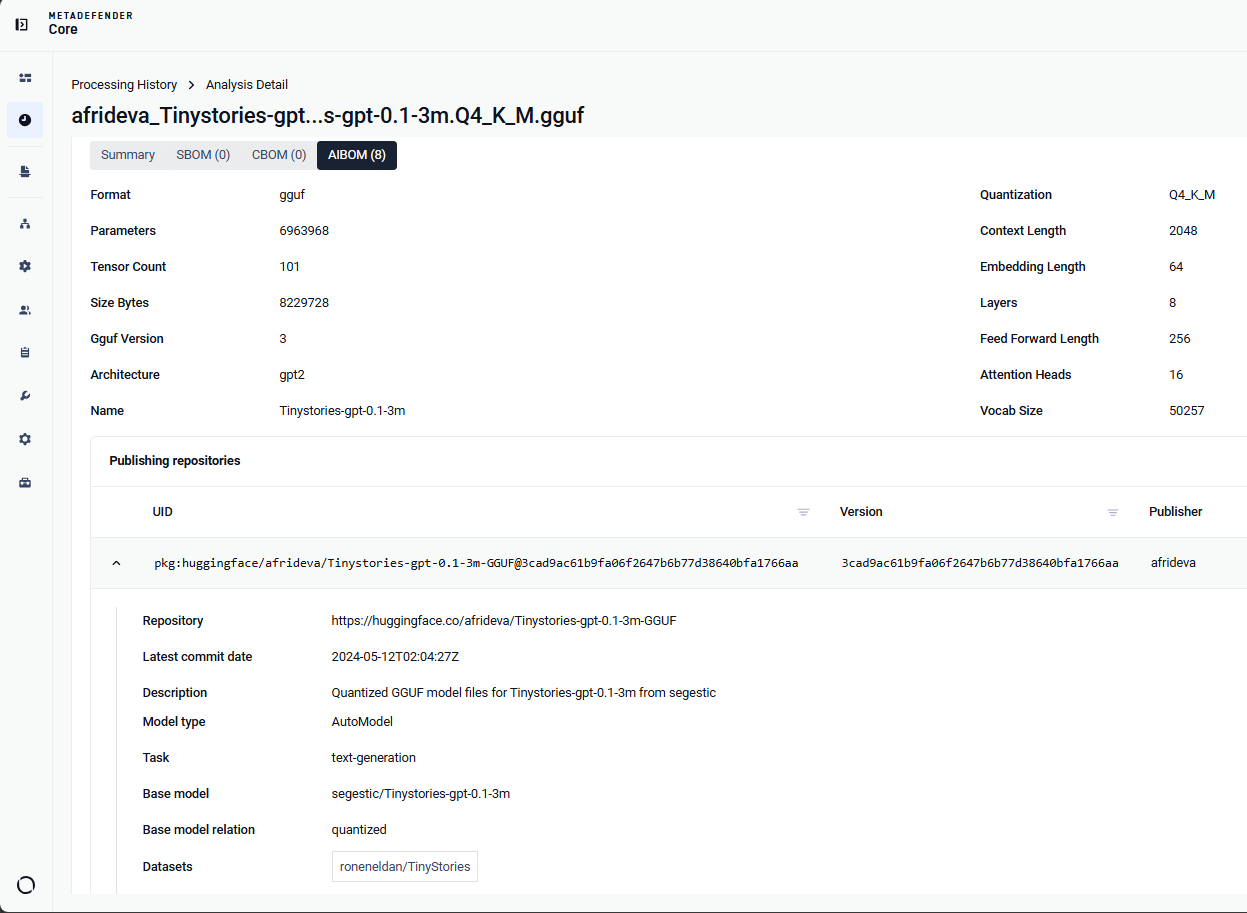
Antes de adoptar un modelo, los equipos de gobernanza de la IA y los equipos jurídicos deben determinar qué es el archivo, qué repositorios se sabe que lo publican y qué información sobre la licencia está disponible. OPSWAT AIBOM proporciona pruebas para esas revisiones sin necesidad de realizar una búsqueda en redes externas.
OPSWAT AIBOM ayuda a los equipos a:
- Identificar artefactos de modelos. Reconocer los archivos de modelos de IA compatibles y leer los metadatos disponibles a partir de su contenido.
- Compara los repositorios de publicación sin conexión. Utiliza un catálogo local para identificar los repositorios conocidos que publican exactamente los mismos bytes de modelo, sin necesidad de recurrir a servicios externos.
- Información sobre licencias declaradas en Surface. Informe sobre las licencias disponibles declaradas por los registros de modelos para facilitar la gestión y las revisiones de licencias.
- Aplicar restricciones de licencia a los modelos. Opcionalmente, bloquear archivos cuando la licencia determinada de un modelo coincida con una restricción seleccionada, independientemente de las normas de licencia del paquete de software.
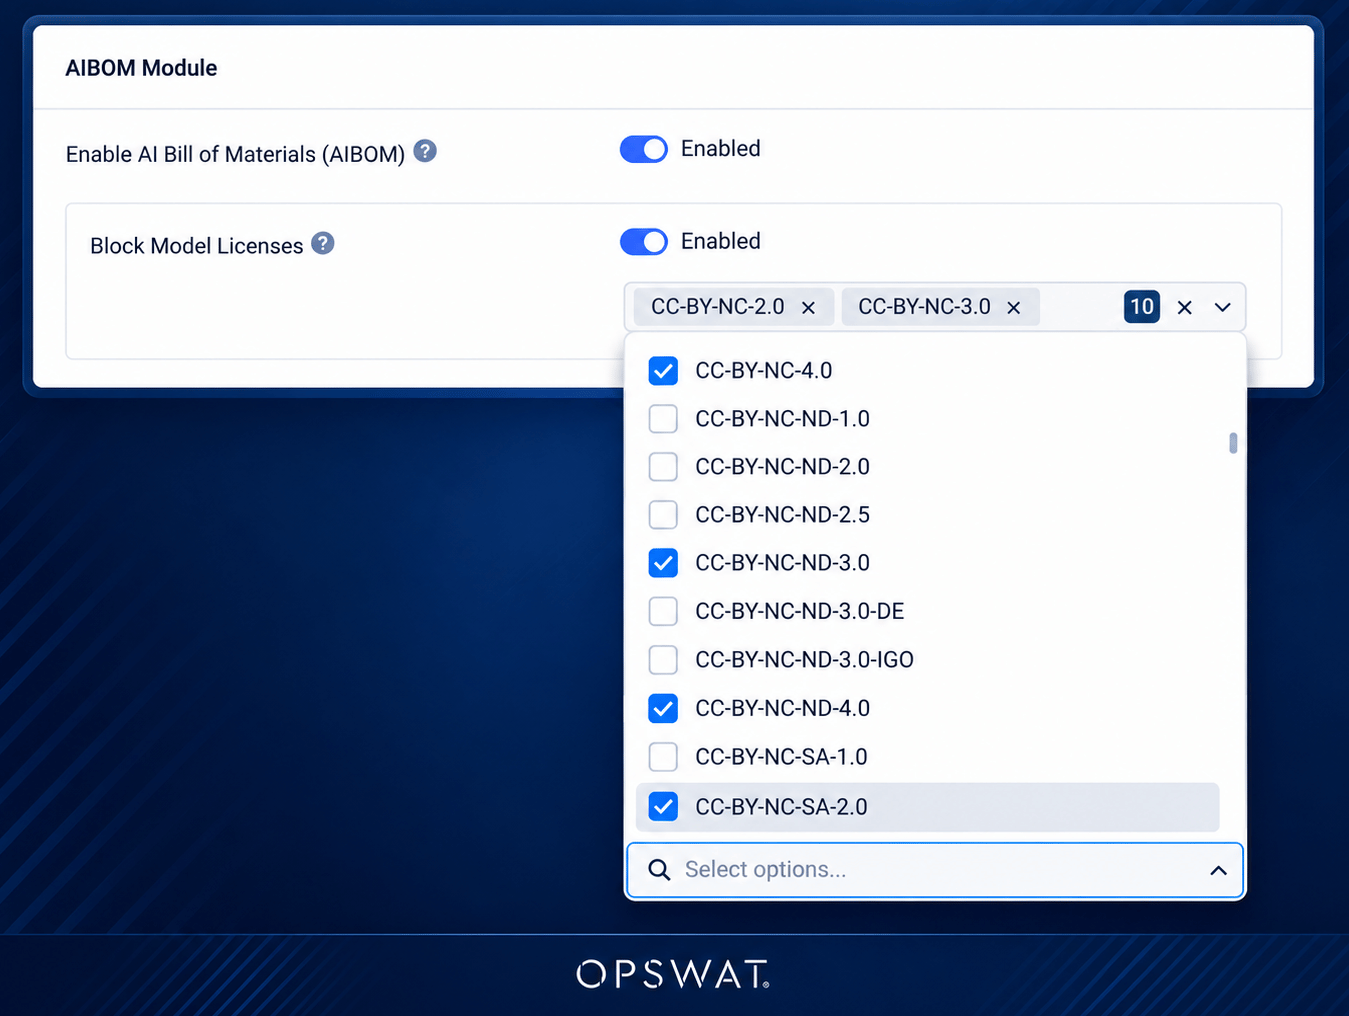
La sincronización del repositorio requiere el paquete más reciente del motor. Consulta la documentación oficial de AIBOM en OPSWAT o ponte en contacto con nuestro equipo de asistencia técnica.
Un único flujo de trabajo, el informe adecuado para cada equipo
CBOM y AIBOM están habilitados de forma predeterminada, mientras que sus controles de bloqueo son opcionales. Los equipos pueden recopilar resultados antes de decidir qué restricciones aplicar.
CycloneDX y SPDX siguen centrados en los flujos de trabajo de exportación y enriquecimiento de SBOM. Para obtener resultados unificados que incluyan SBOM, CBOM y AIBOM, se puede exportar el resultado completo en formato JSON o PDF, o bien exportar cada inventario por separado. Ya sea para investigar un paquete vulnerable, definir el alcance de una migración criptográfica o revisar un modelo de IA, los equipos pueden utilizar un único flujo de trabajo de análisis y compartir los hallazgos relevantes para cada decisión.