Sanidad | Testimonios de clientes
OPSWAT
Seguridad de los archivos
Desarmado y reconstrucción de contenidos (CDR): los 8 mejores proveedores en 2026
Las amenazas basadas en archivos siguen siendo uno de los riesgos más persistentes y difíciles de detectar para las empresas, desde vulnerabilidades de día cero en documentos hasta amenazas de ataque avanzado (APT) ocultas en archivos aparentemente seguros. A medida que las organizaciones se esfuerzan por proteger todos los archivos que entran en su entorno, la tecnología de desactivación y reconstrucción de contenido (CDR) se ha convertido en una capa de defensa fundamental.
Artículos destacados
Suscríbete al OPSWAT de OPSWAT
Entérate de las últimas novedades de la empresa « OPSWAT », junto con información sobre eventos y las noticias que están impulsando el avance del sector.
Descubre la protección de infraestructuras críticas en uno de los laboratorios de experiencia global de « OPSWAT »
Perspectivas del sector
Lee las noticias de actualidad que están marcando la actualidad del mundo de la ciberseguridad.
6 de noviembre de 2026 | Email Security
¿Qué es la prevención de pérdida de datos (DLP) y por qué es importante para Email Security?
Protege los datos confidenciales del correo electrónico antes de su envío con « Proactive DLP », que detecta el contenido oculto y aplica controles precisos basados en políticas.
4 de noviembre de 2026
Qué hay que tener en cuenta a la hora de sustituir un Industrial Firewall
2 de noviembre de 2026
Anuncio del lanzamiento de la versión del marco OESIS | Noviembre de 2026
26 de octubre de 2026
Explicación del sistema integrado « Cloud » (Email Security , ICES)
27 de octubre de 2026 | Noticias del sector
CVE-2026-32710: Desbordamiento de búfer basado en el montón en la validación de esquemas JSON de MariaDB
Cómo la vulnerabilidad de validación de esquemas JSON de MariaDB puede provocar un fallo de la base de datos o permitir la ejecución remota de código en condiciones extremas.
16 de octubre de 2026
De eludir la autenticación a la toma de control total de la cámara
22 de octubre de 2026 | Seguridad de Cloud
Cómo añadir un análisis de malware a las subidas de archivos en AWS
Cualquier aplicación que admita la subida de archivos en AWS —ya sea un portal de clientes basado en S3, un flujo de trabajo interno de documentos o un servicio de « API » que reciba archivos adjuntos— necesita algún punto de control de análisis para garantizar que los archivos no contengan malware antes de almacenarlos o procesarlos.
14 de septiembre de 2026
MetaDefender™ Cloud se amplía con una nueva región de alojamiento en Israel
4 de noviembre de 2026 | Seguridad crítica de redes
Qué hay que tener en cuenta a la hora de sustituir un Industrial Firewall
Lista de comprobación independiente del proveedor para la sustitución de un cortafuegos industrial al final de su vida útil: modelo de implementación, cobertura de protocolos, método de políticas, certificaciones, licencias y gestión centralizada.
6 de noviembre de 2026 | Email Security
¿Qué es la prevención de pérdida de datos (DLP) y por qué es importante para Email Security?
Protege los datos confidenciales del correo electrónico antes de su envío con « Proactive DLP », que detecta el contenido oculto y aplica controles precisos basados en políticas.
26 de octubre de 2026
Explicación del sistema integrado « Cloud » (Email Security , ICES)
23 de septiembre de 2026 | Dirección de Endpoint
OT « Patch Management » para entornos aislados: el flujo de trabajo completo para la aplicación de parches sin conexión
La gestión de parches de tecnología operativa (OT) es el proceso de identificar, priorizar, validar e implementar actualizaciones de software y firmware en los sistemas de tecnología operativa y de control industrial sin exponer los procesos de producción a paradas imprevistas ni a riesgos de seguridad.
3 de noviembre de 2026 | Seguridad de los archivos
Dónde se esconden las vulnerabilidades de PHP: evaluación de la exposición a PHP2Shell
El 21 de octubre de 2026, el proyecto PHP publicó correcciones para dos vulnerabilidades críticas de ejecución remota de código (RCE), CVE-2026-109618 y CVE-2026-109619. Los avisos de seguridad de PHP otorgan a cada una una puntuación de 9,2 en la escala CVSS, y un atacante no necesita iniciar sesión para aprovecharlas. En esta entrada se explica qué detectan dos módulos de MetaDefender™ Core : File-Based Vulnerability Assessment y Software Lista de materiales.
22 de octubre de 2026
Cómo añadir un análisis de malware a las subidas de archivos en AWS
29 de septiembre de 2026
¿Cómo lograron las cargas útiles anidadas burlar el análisis de firmas?
12 de agosto de 2026 | Análisis de malware
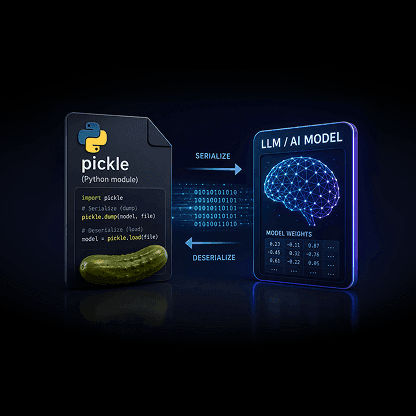
Los riesgos de seguridad ocultos de los modelos de IA preentrenados
Los modelos de IA preentrenados de Hugging Face y PyPI pueden ejecutar código al cargarse. Descubre cómo las cargas útiles «pickle» eluden los escáneres y cómo MetaDefender Aether las detiene.
2 de noviembre de 2026 | Fabricante de equipos originales (OEM)
Anuncio del lanzamiento de la versión del marco OESIS | Noviembre de 2026
Estamos encantados de presentar este mes las últimas novedades del marco OESIS.
3 de noviembre de 2026 | Seguridad de los archivos
Dónde se esconden las vulnerabilidades de PHP: evaluación de la exposición a PHP2Shell
El 21 de octubre de 2026, el proyecto PHP publicó correcciones para dos vulnerabilidades críticas de ejecución remota de código (RCE), CVE-2026-109618 y CVE-2026-109619. Los avisos de seguridad de PHP otorgan a cada una una puntuación de 9,2 en la escala CVSS, y un atacante no necesita iniciar sesión para aprovecharlas. En esta entrada se explica qué detectan dos módulos de MetaDefender™ Core : File-Based Vulnerability Assessment y Software Lista de materiales.
21 de abril de 2026 | Threat Intelligence
El malware evasivo ha superado a los métodos tradicionales de detección basados en máquinas virtuales
El malware evasivo está cada vez más diseñado para detectar y eludir los entornos de sandbox tradicionales, lo que deja a los equipos de seguridad con conclusiones en las que no pueden confiar plenamente.
12 de octubre de 2026 | Detección de vulnerabilidades de día cero
MetaDefender Lanzamiento de Aether™ v3.3.0: Presentamos el escaneo de modelos de lenguaje grande (LLM)
LLM Scanning es una función de Aether™ de MetaDefender que analiza los archivos de modelos LLM preentrenados en busca de amenazas ocultas.
16 de octubre de 2026 | Seguridad de la IA
Los agentes de IA están accediendo a sistemas que nadie les ha dicho que toquen
Los agentes de IA están actuando ahora más allá de los límites que su operador daba por sentados.
Categorías
Descubre la protección de infraestructuras críticas en uno de los laboratorios de experiencia global de « OPSWAT »
Síguenos en Media sociales
¡Sigue a OPSWAT LinkedIn, Facebook, Twitter y YouTube para estar al día!
Conoce a nuestros expertos
Reflexiones de los líderes que definen el enfoque de la Agencia de Seguridad Nacional ( OPSWAT) en materia de protección de infraestructuras críticas.
OPSWAT
Descubre las últimas OPSWAT y logros OPSWAT , incluyendo lanzamientos de productos, eventos y novedades sobre nuestra cultura empresarial.
¡Mantente al día con OPSWAT!
Regístrate hoy mismo para recibir las últimas novedades de la empresa, historias, información sobre eventos y mucho más.