Sanidad | Testimonios de clientes
OPSWAT
Seguridad de los archivos
Desarmado y reconstrucción de contenidos (CDR): los 8 mejores proveedores en 2026
Las amenazas basadas en archivos siguen siendo uno de los riesgos más persistentes y difíciles de detectar para las empresas, desde vulnerabilidades de día cero en documentos hasta amenazas de ataque avanzado (APT) ocultas en archivos aparentemente seguros. A medida que las organizaciones se esfuerzan por proteger todos los archivos que entran en su entorno, la tecnología de desactivación y reconstrucción de contenido (CDR) se ha convertido en una capa de defensa fundamental.
Artículos destacados
Suscríbete al OPSWAT de OPSWAT
Entérate de las últimas novedades de la empresa « OPSWAT », junto con información sobre eventos y las noticias que están impulsando el avance del sector.
Descubre la protección de infraestructuras críticas en uno de los laboratorios de experiencia global de « OPSWAT »
Perspectivas del sector
Lee las noticias de actualidad que están marcando la actualidad del mundo de la ciberseguridad.
13 de noviembre de 2026 | Seguridad de los archivos
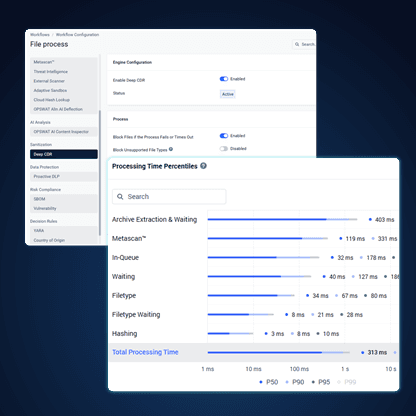
«Lee una vez, protege todo»: cómo Deep CDR™ duplica la velocidad de procesamiento de archivos de Office de gran tamaño
Deep CDR™ lee cada documento una sola vez y aplica todos los tratamientos en esa única pasada. Este método duplica la velocidad de procesamiento de archivos de Office de gran tamaño, al tiempo que mantiene unos resultados de depuración idénticos.
12 de noviembre de 2026 | Noticias del sector
La encuesta «SANS 2026: Estado de los sistemas ICS/OT Security » revela el mayor incremento en un solo año de incidentes relacionados con los sistemas ICS/OT
La encuesta «SANS 2026: Estado de los sistemas ICS/OT Security » revela un fuerte aumento de los incidentes que afectan a los sistemas ICS y OT. Uno de cada tres encuestados ha informado de un incidente relacionado con los sistemas ICS/OT este año.
10 de noviembre de 2026
SWIFT CSCF v2027: ¿Qué cambios hay más allá de la zona « Secure »?
16 de octubre de 2026
De eludir la autenticación a la toma de control total de la cámara
22 de octubre de 2026 | Seguridad de Cloud
Cómo añadir un análisis de malware a las subidas de archivos en AWS
Cualquier aplicación que admita la subida de archivos en AWS —ya sea un portal de clientes basado en S3, un flujo de trabajo interno de documentos o un servicio de « API » que reciba archivos adjuntos— necesita algún punto de control de análisis para garantizar que los archivos no contengan malware antes de almacenarlos o procesarlos.
14 de septiembre de 2026
MetaDefender™ Cloud se amplía con una nueva región de alojamiento en Israel
12 de noviembre de 2026 | Seguridad crítica de redes
Guía de CI Fortify: Aislamiento de sistemas de tecnología operativa (OT) críticos
CI Fortify se ha convertido en una guía de Five Eyes. Descubre los seis pasos para aislar los sistemas OT esenciales y cómo OPSWAT te ayuda a prepararte para el aislamiento y a realizar una reconstrucción fiable.
4 de noviembre de 2026
Qué hay que tener en cuenta a la hora de sustituir un Industrial Firewall
9 de noviembre de 2026 | Email Security
El correo electrónico que paraliza la producción: cómo evitar semanas de interrupciones en la fabricación
Un simple correo electrónico rutinario de un proveedor puede paralizar la producción durante semanas. Descubre cómo la seguridad del correo electrónico basada en la prevención protege los archivos de ingeniería, las comunicaciones con los proveedores y la propiedad intelectual de los diseños, y mantiene en marcha las operaciones de fabricación basadas en la inteligencia artificial.
26 de octubre de 2026
Explicación del sistema integrado « Cloud » (Email Security , ICES)
23 de septiembre de 2026 | Dirección de Endpoint
OT « Patch Management » para entornos aislados: el flujo de trabajo completo para la aplicación de parches sin conexión
La gestión de parches de tecnología operativa (OT) es el proceso de identificar, priorizar, validar e implementar actualizaciones de software y firmware en los sistemas de tecnología operativa y de control industrial sin exponer los procesos de producción a paradas imprevistas ni a riesgos de seguridad.
13 de noviembre de 2026 | Seguridad de los archivos
«Lee una vez, protege todo»: cómo Deep CDR™ duplica la velocidad de procesamiento de archivos de Office de gran tamaño
Deep CDR™ lee cada documento una sola vez y aplica todos los tratamientos en esa única pasada. Este método duplica la velocidad de procesamiento de archivos de Office de gran tamaño, al tiempo que mantiene unos resultados de depuración idénticos.
22 de octubre de 2026
Cómo añadir un análisis de malware a las subidas de archivos en AWS
12 de agosto de 2026 | Análisis de malware
Los riesgos de seguridad ocultos de los modelos de IA preentrenados
Los modelos de IA preentrenados de Hugging Face y PyPI pueden ejecutar código al cargarse. Descubre cómo las cargas útiles «pickle» eluden los escáneres y cómo MetaDefender Aether las detiene.
12 de noviembre de 2026 | Fabricante de equipos originales (OEM)
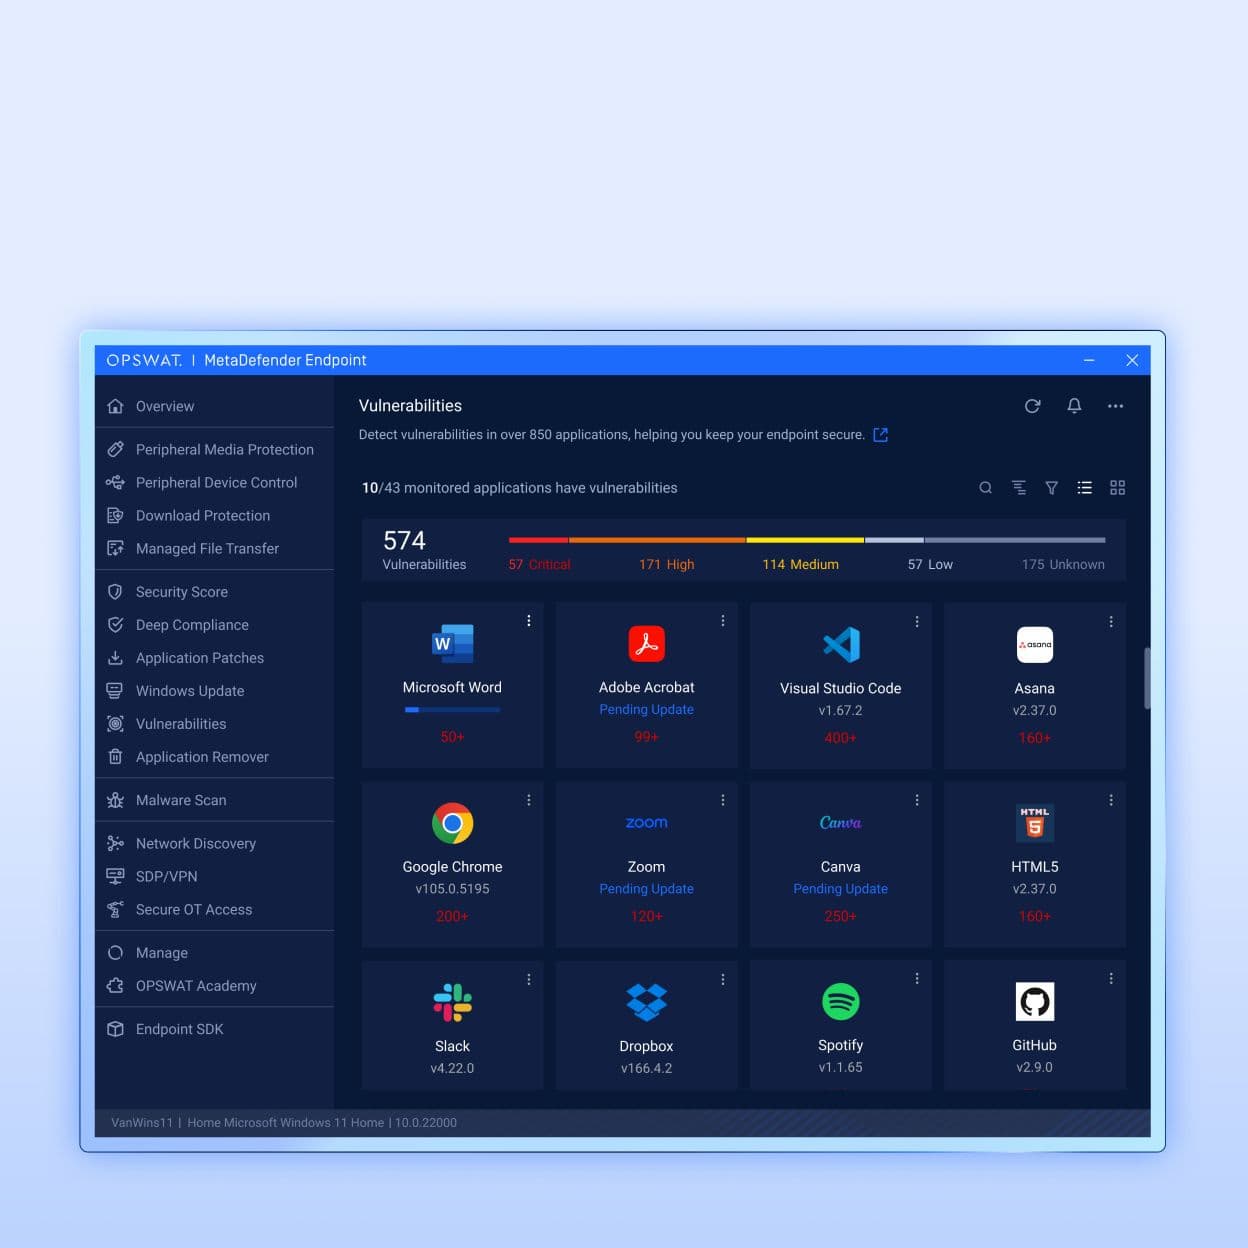
«Patch Tuesday» de Microsoft de noviembre de 2026: una de las 1.095 vulnerabilidades obtuvo una puntuación de 6,5 y está siendo objeto de ataques
La única vulnerabilidad de Microsoft que se ha explotado este mes tiene una calificación de «moderada» y presenta el nivel más alto de madurez de explotación que otorga Microsoft. Fue descubierta por un investigador mediante inteligencia artificial y ya se estaba utilizando en el mundo real. Por otra parte, el fallo que realmente permitió obtener acceso root en los cortafuegos este mes no pertenecía en absoluto a Microsoft.
2 de noviembre de 2026
Anuncio del lanzamiento de la versión del marco OESIS | Noviembre de 2026
3 de noviembre de 2026 | Seguridad de los archivos
Dónde se esconden las vulnerabilidades de PHP: evaluación de la exposición a PHP2Shell
El 21 de octubre de 2026, el proyecto PHP publicó correcciones para dos vulnerabilidades críticas de ejecución remota de código (RCE), CVE-2026-109618 y CVE-2026-109619. Los avisos de seguridad de PHP otorgan a cada una una puntuación de 9,2 en la escala CVSS, y un atacante no necesita iniciar sesión para aprovecharlas. En esta entrada se explica qué detectan dos módulos de MetaDefender™ Core : File-Based Vulnerability Assessment y Software Lista de materiales.
21 de abril de 2026 | Threat Intelligence
El malware evasivo ha superado a los métodos tradicionales de detección basados en máquinas virtuales
El malware evasivo está cada vez más diseñado para detectar y eludir los entornos de sandbox tradicionales, lo que deja a los equipos de seguridad con conclusiones en las que no pueden confiar plenamente.
9 de noviembre de 2026 | Detección de vulnerabilidades de día cero
MetaDefender Aether™ analiza modelos de IA en busca de amenazas ocultas según el nuevo estándar de pruebas de IA de AMTSO
MetaDefender El proceso validado por AMTSO de Aether™ se amplía ahora a los modelos de IA, combinando análisis estáticos y dinámicos según los criterios de pruebas de IA recientemente aprobados por AMTSO.
11 de noviembre de 2026 | Seguridad de la IA
OPSWAT Lanzamiento de AI Content Inspector v2.4.0: compatibilidad ampliada con archivos y validación C2PA
OPSWAT AI Content Inspector v2.4.0 incorpora la inspección de HTML, archivos de Office y correo electrónico, además de la validación sin conexión de credenciales de contenido C2PA, para detectar el fraude relacionado con la IA antes del pago.
Categorías
Descubre la protección de infraestructuras críticas en uno de los laboratorios de experiencia global de « OPSWAT »
Síguenos en Media sociales
¡Sigue a OPSWAT LinkedIn, Facebook, Twitter y YouTube para estar al día!
Conoce a nuestros expertos
Reflexiones de los líderes que definen el enfoque de la Agencia de Seguridad Nacional ( OPSWAT) en materia de protección de infraestructuras críticas.
OPSWAT
Descubre las últimas OPSWAT y logros OPSWAT , incluyendo lanzamientos de productos, eventos y novedades sobre nuestra cultura empresarial.
¡Mantente al día con OPSWAT!
Regístrate hoy mismo para recibir las últimas novedades de la empresa, historias, información sobre eventos y mucho más.